
Tamaño y Participación del Mercado de Servicios de Retención para Respuesta a Ransomware
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 9.70 Mil millones de dólares |
| Tamaño del Mercado (2032) | 20.44 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 16.08 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Retención para Respuesta a Ransomware por Mordor Intelligence
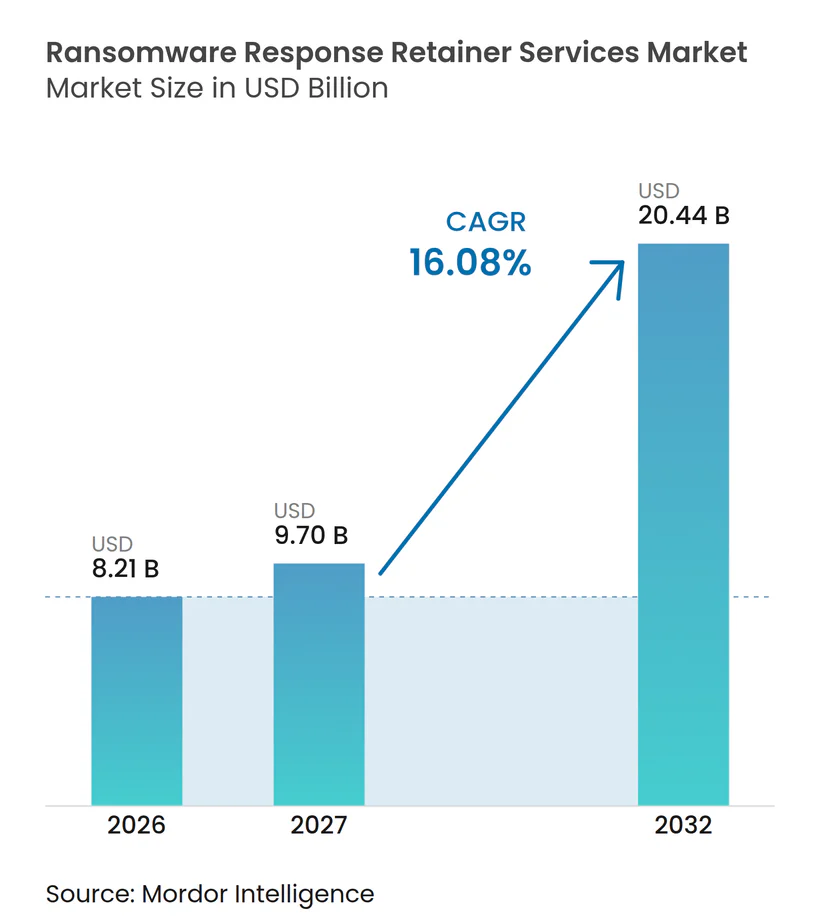
Se proyecta que el tamaño del mercado de servicios de retención para respuesta a ransomware se expanda desde 8,21 mil millones de USD en 2026 y 9,70 mil millones de USD en 2027 hasta 20,44 mil millones de USD para 2032, registrando un CAGR del 16,08% entre 2027 y 2032. El mercado de servicios de retención para respuesta a ransomware está respaldado por el cambio hacia ataques de doble extorsión, en los que los atacantes cifran sistemas y extraen datos, lo que incrementa el valor de contar con una respuesta legal y técnica preparada. Los breves plazos de notificación están haciendo que la capacidad forense precontratada sea más importante para las organizaciones reguladas. Los procesos de renovación de seguros también impulsan la demanda, ya que las aseguradoras esperan cada vez más rutas de respuesta aprobadas y proveedores establecidos. Los proveedores integrados en plataformas están consolidando su posición al combinar inteligencia de amenazas, datos de endpoints, investigación en la nube y servicios de respuesta bajo un único acuerdo. Los acuerdos de crédito flexibles crean una oportunidad para que el mercado de servicios de retención para respuesta a ransomware atienda a compradores que necesitan trabajo de preparación y soporte de emergencia sin mantener contratos separados.
Conclusiones Clave del Informe
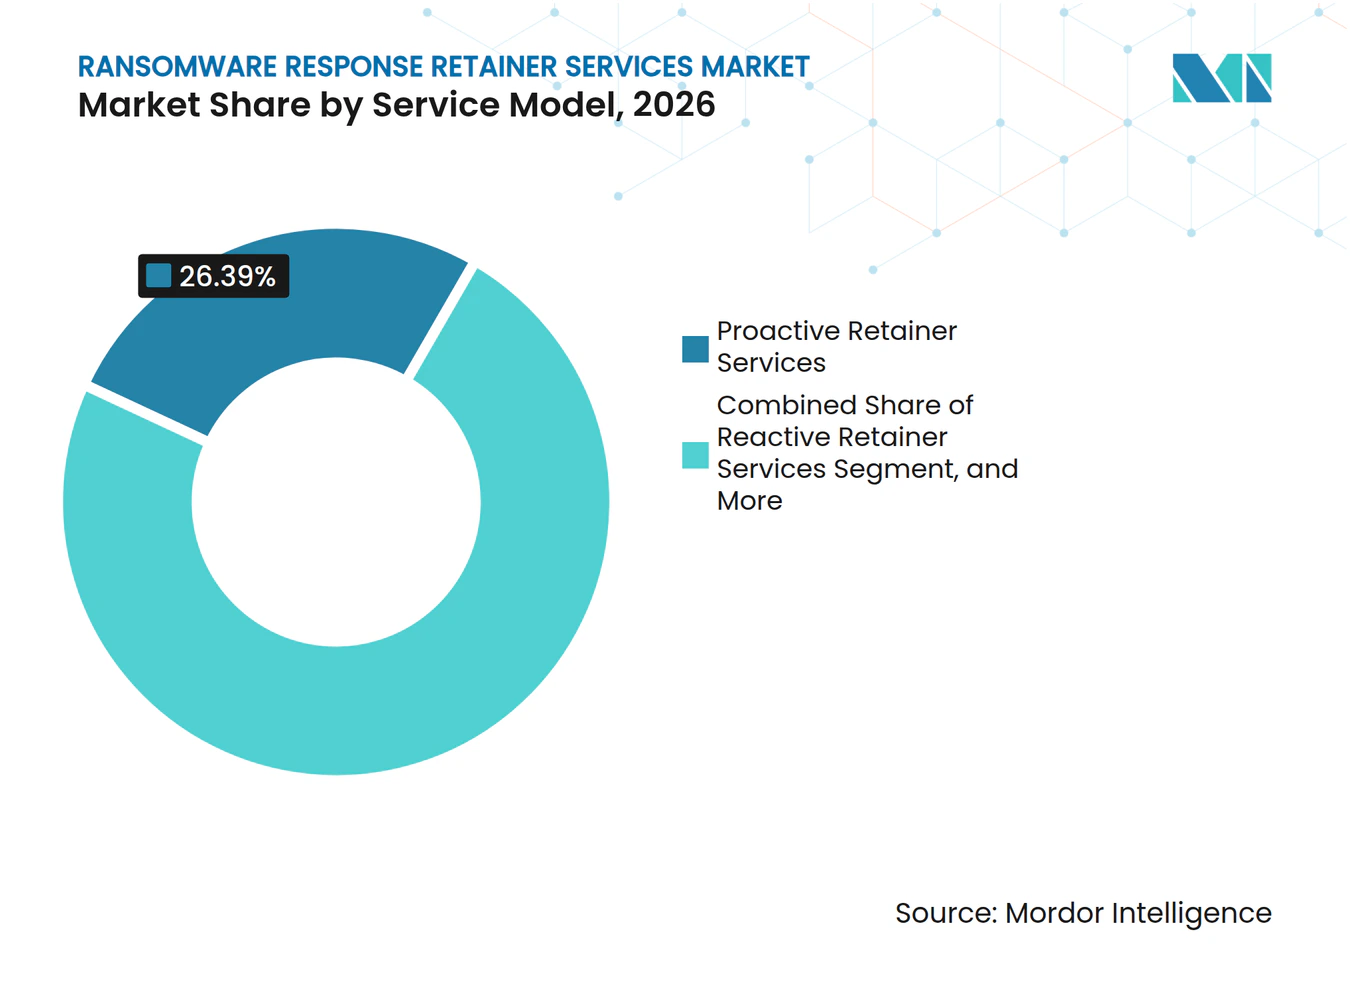
- Por modelo de servicio, los servicios de retención proactiva representaron el 26,39% de la participación en los ingresos del Mercado de Servicios de Retención para Respuesta a Ransomware en 2026, mientras que se proyecta que los acuerdos híbridos proactivos y reactivos se expandan a un CAGR del 17,44% hasta 2032.
- Por modo de implementación, la entrega remota prioritaria representó el 56,97% de la participación en 2026 y se proyecta que se expanda a un CAGR del 17,12% hasta 2032.
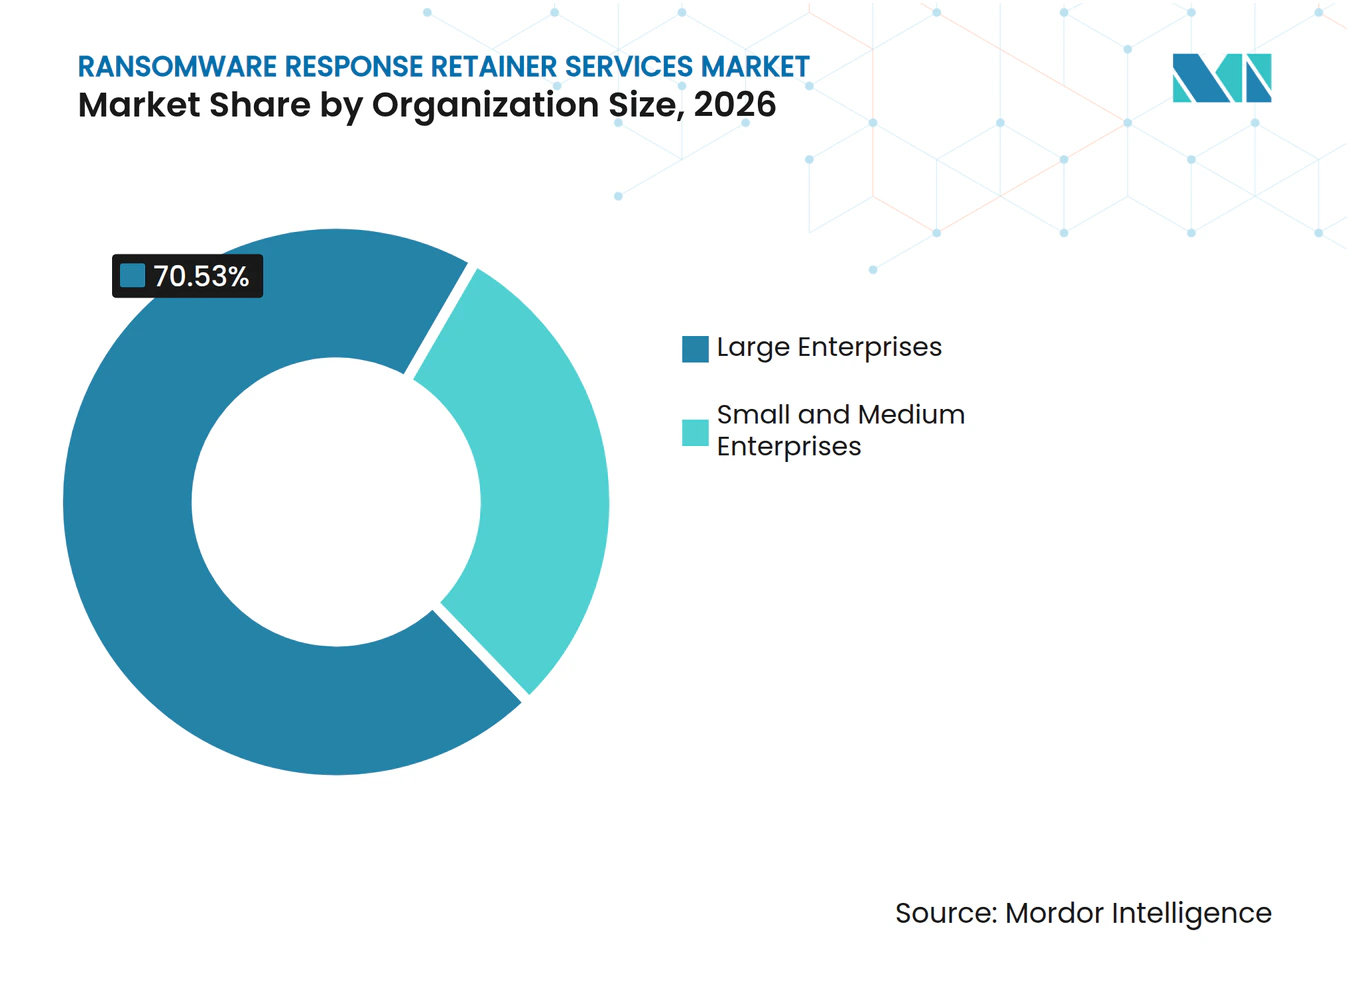
- Por tamaño de organización, las grandes empresas representaron el 70,53% de la participación del Mercado de Servicios de Retención para Respuesta a Ransomware en 2026, mientras que se proyecta que las pequeñas y medianas empresas se expandan a un CAGR del 18,29% hasta 2032.
- Por usuario final, BFSI representó el 25,18% de la participación en ingresos en 2026, mientras que se proyecta que la atención médica y las ciencias de la vida se expandan a un CAGR del 19,17% hasta 2032.
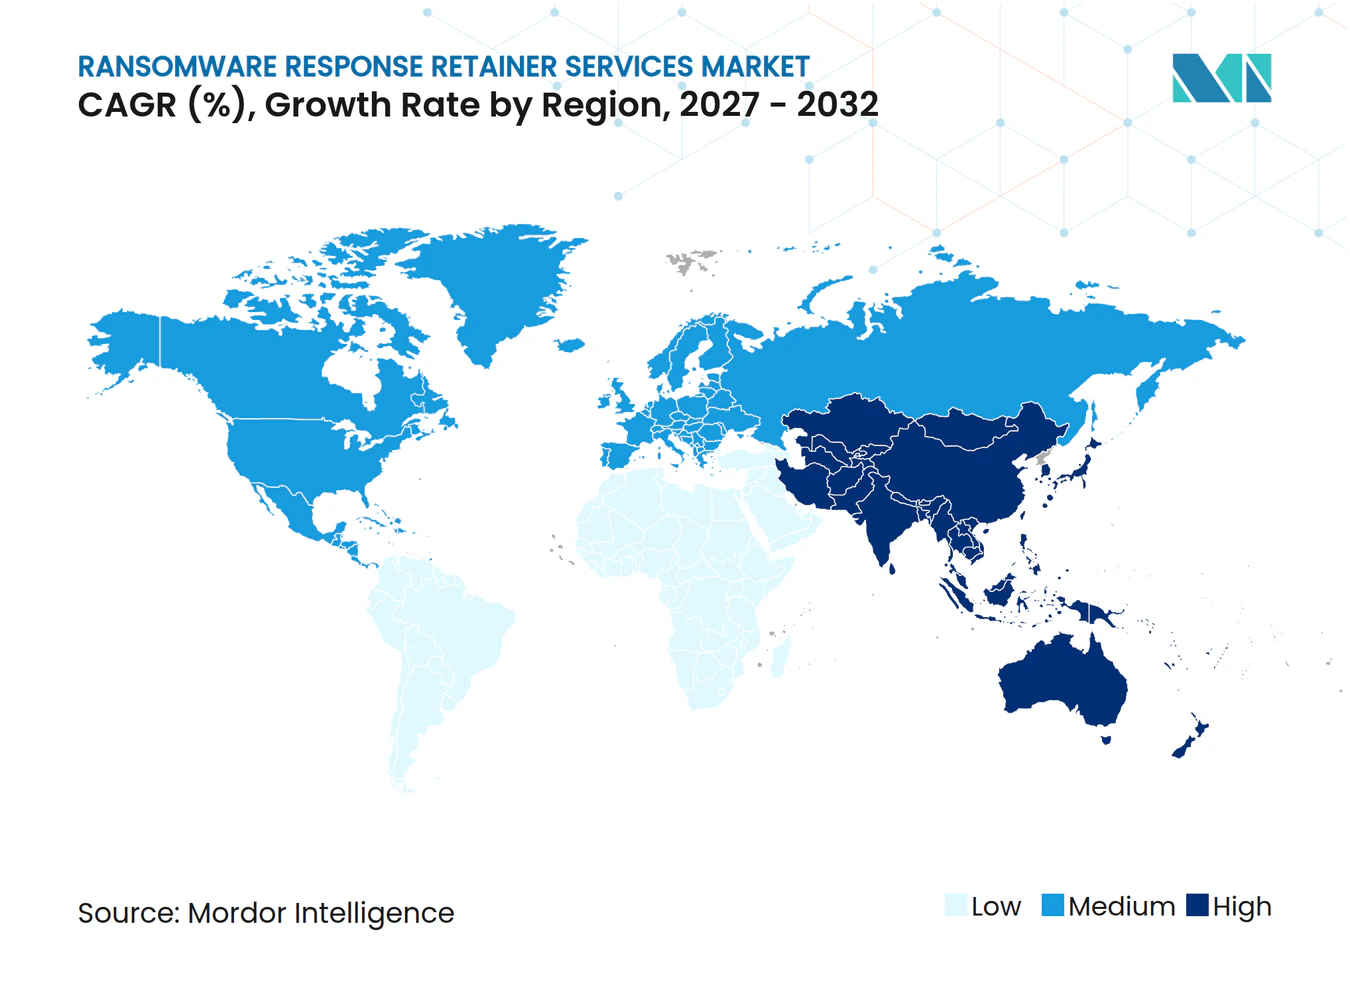
- Por geografía, América del Norte representó el 39,21% de la participación del Mercado de Servicios de Retención para Respuesta a Ransomware en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 19,42% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada del Ransomware y la Doble Extorsión | +5.1% | Global, con mayor intensidad en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Plazos Obligatorios de Divulgación y Notificación de Incidentes | +3.7% | América del Norte y Europa como núcleo, con extensión a Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Requisitos de Retención de Seguros Cibernéticos y Proveedores en Panel | +3.0% | América del Norte y Europa, Asia-Pacífico emergente | Mediano plazo (2-4 años) |
| Escasez de Talento Interno en Análisis Forense Digital y Respuesta a Incidentes | +2.3% | Global | Largo plazo (≥ 4 años) |
| Uso por Actores de Amenazas de Ingeniería Social y Extorsión Aceleradas por Inteligencia Artificial | +1.7% | Global, mayor incidencia en América del Norte y Europa Occidental | Corto plazo (≤ 2 años) |
| Economía de la Retención para Rutas de Ataque en la Nube, Identidad y Terceros | +1.4% | América del Norte y Asia-Pacífico como núcleo | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Escalada del Ransomware y la Doble Extorsión
El mercado de servicios de retención para respuesta a ransomware está siendo moldeado por ataques que combinan el cifrado de sistemas con el robo de datos y las amenazas de divulgación pública. Zscaler reportó un aumento interanual del 145,9% en ataques de ransomware bloqueados entre abril de 2024 y abril de 2025. Su investigación también registró 238,5 TB de exfiltración de datos en 10 familias principales de ransomware y un aumento del 70,1% en divulgaciones públicas de extorsión. Coalition reportó que los casos de doble extorsión representaron el 70% de las reclamaciones por ransomware en 2025, mientras que las demandas iniciales de rescate aumentaron un 47% interanual. El mismo informe situó el costo promedio de una reclamación por ransomware en 1,18 millones de USD en 2025, frente a 705.000 USD en 2024. Estos costos hacen que un proceso preacordado de investigación, coordinación legal y respuesta sea más valioso que esperar a identificar proveedores una vez iniciado el incidente.
Plazos Obligatorios de Divulgación y Notificación de Incidentes
El mercado de servicios de retención para respuesta a ransomware se beneficia de las normas de notificación que dejan poco tiempo para seleccionar un proveedor forense. La directiva NIS2 exige una alerta temprana en un plazo de 24 horas desde el conocimiento del incidente y una notificación formal en un plazo de 72 horas. DORA exige que las entidades financieras clasifiquen y notifiquen los incidentes importantes de tecnologías de la información y la comunicación en un plazo de 4 horas desde su clasificación, en las circunstancias establecidas por la regulación. La Comisión de Bolsa y Valores de los Estados Unidos exige que un registrante divulgue un incidente de ciberseguridad material en un plazo de 4 días hábiles tras determinar que el incidente es material.[1] Estos plazos dificultan completar la contratación de proveedores, el alcance técnico y la preparación de la divulgación únicamente después de un ataque. El mercado de servicios de retención para respuesta a ransomware, por tanto, obtiene respaldo cuando los consejos de administración deben alinear los hallazgos de la investigación con las comunicaciones dirigidas a inversores, reguladores y clientes.
Requisitos de Retención de Seguros Cibernéticos y Proveedores en Panel
Los seguros cibernéticos están vinculando la renovación de pólizas más estrechamente a la planificación de la respuesta a incidentes. Chubb describe servicios cibernéticos para la mitigación de pérdidas a través de acuerdos aprobados, lo que ilustra cómo los procesos liderados por aseguradoras pueden orientar a los asegurados hacia recursos de respuesta establecidos. LevelBlue lanzó su Retención de Resiliencia en marzo de 2026 con más de 50 aprobaciones de aseguradoras y representación en más de 50 paneles de seguros. Este enfoque ofrece a los compradores una ruta más clara hacia proveedores que pueden trabajar con los requisitos de las aseguradoras durante un evento en curso. También hace que una retención dependa menos del gasto discrecional en tecnologías de la información, ya que puede integrarse en la planificación de la renovación del seguro. El mercado de servicios de retención para respuesta a ransomware puede beneficiarse cuando las aseguradoras evalúan los acuerdos preacordados de respuesta, asesoría legal en caso de brechas y comunicaciones de crisis como parte de la preparación.
Escasez de Talento Interno en Análisis Forense Digital y Respuesta a Incidentes
Las organizaciones enfrentan dificultades persistentes para conformar sus propios equipos de análisis forense digital y respuesta a incidentes. ISC2 encontró que el 30% de las organizaciones no podía encontrar personas con las habilidades necesarias, mientras que el 29% no contaba con el presupuesto para contratar suficiente personal. Su estudio también reveló que el 25% de los encuestados consideraba las brechas de experiencia en análisis forense digital y respuesta a incidentes como una vulnerabilidad organizacional. Una retención reserva el acceso a investigadores especializados antes de que un incidente mayor incremente la competencia por la capacidad disponible. Esto es importante cuando varias organizaciones necesitan ayuda durante una campaña amplia de ransomware. El mercado de servicios de retención para respuesta a ransomware sirve, en consecuencia, como una opción de capacidad para compradores que no pueden justificar un equipo especialista permanente.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Alto Costo de la Capacidad Especializada en Análisis Forense Digital y Respuesta a Incidentes y las Herramientas de Evidencia | -0.8% | Global, más agudo en Asia-Pacífico y América del Sur | Largo plazo (≥ 4 años) |
| Fricción en la Adquisición y el Presupuesto para Compromisos de Retención Prepagada | -0.6% | Global, mayor en los segmentos de pequeñas y medianas empresas | Mediano plazo (2-4 años) |
| Restricciones Transfronterizas de Evidencia, Residencia de Datos y Privilegio Legal | -0.5% | Europa, Asia-Pacífico, Oriente Medio y África | Largo plazo (≥ 4 años) |
| Déficits de Capacidad para Incidentes Simultáneos Durante Campañas Mayores | -0.4% | Global | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Alto Costo de la Capacidad Especializada en Análisis Forense Digital y Respuesta a Incidentes y las Herramientas de Evidencia
El costo del personal especializado y las herramientas de evidencia puede limitar la adopción, especialmente entre los compradores del mercado medio. Las retenciones anuales publicadas por proveedores estadounidenses oscilan entre 37.000 USD y 105.000 USD para ciertas ofertas. Un proveedor también necesita recopilación de evidencia en la nube, telemetría de endpoints, análisis forense de memoria y credenciales que cumplan con las expectativas de los clientes y las aseguradoras. Estos requisitos se reflejan en el precio pagado por investigadores experimentados y en el costo de mantener una práctica activa. Los compradores con presupuestos de seguridad limitados deben sopesar la capacidad de respuesta prepagada frente a los controles de seguridad operativa que requieren financiación inmediata. Esta restricción puede ralentizar la adopción en el mercado de servicios de retención para respuesta a ransomware, donde las tarifas de servicio se perciben como un costo de reserva en lugar de un gasto operativo.
Fricción en la Adquisición y el Presupuesto para Compromisos de Retención Prepagada
Los acuerdos prepagados pueden ser difíciles de aprobar cuando los incidentes no ocurren en un calendario predecible. Los equipos financieros pueden centrarse en las tasas de utilización en lugar del valor de la capacidad de respuesta reservada. CrowdStrike introdujo Flex for Services en marzo de 2026 y ofreció a los nuevos clientes elegibles 200 horas de servicios a través de su Fondo Flex de Cero Dólares, incluidas 160 horas de respuesta a incidentes y 40 horas de servicios proactivos. LevelBlue introdujo un modelo basado en fondos con transferencia del 100%, que aborda las preocupaciones sobre saldos no utilizados.[2] Estos modelos comerciales reducen una objeción clave, pero no eliminan la necesidad de que los compradores evalúen el valor del proveedor y asignen un presupuesto anual. El mercado de servicios de retención para respuesta a ransomware debe, por tanto, demostrar un vínculo claro entre el trabajo de preparación y la resiliencia financiera.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Modelo de Servicio:
Los Acuerdos Híbridos se Expanden junto con las Retenciones ProactivasLos servicios de retención proactiva representaron el 26,39% de la participación del mercado de servicios de retención para respuesta a ransomware en 2026, convirtiéndose en el modelo de servicio más grande. Estos acuerdos respaldan ejercicios de planificación, búsqueda de amenazas y trabajo de preparación antes de un evento disruptivo. También crean una relación más regular entre el proveedor y el cliente, lo que puede mejorar el conocimiento de los sistemas, los contactos y los derechos de decisión. Se proyecta que los acuerdos híbridos proactivos y reactivos se expandan a un CAGR del 17,44% hasta 2032. El tamaño del mercado de servicios de retención para respuesta a ransomware para los acuerdos híbridos se beneficia de un único fondo de crédito que puede financiar actividades de preparación y respuesta de emergencia.
Las estructuras híbridas reducen la preocupación de que un acuerdo reactivo permanezca sin uso en un año tranquilo. También pueden evitar que un cliente descubra durante un incidente que sus horas retenidas son insuficientes para el trabajo legal, técnico y de recuperación. CrowdStrike lanzó Flex for Services en marzo de 2026 para permitir a los clientes utilizar un modelo de consumo unificado para respuesta a incidentes, búsqueda de amenazas y servicios de asesoría en inteligencia artificial. La Retención de Resiliencia de LevelBlue combinó de manera similar un acuerdo basado en fondos con disposiciones de transferencia. Estos enfoques respaldan la demanda continua en el mercado de servicios de retención para respuesta a ransomware, aunque los acuerdos reactivos siguen siendo relevantes para los proveedores especializados centrados en la negociación urgente y la restauración.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modo de Implementación:
La Entrega Remota Prioritaria Tiene Escala Mientras el Trabajo en Sitio Sigue Siendo ImportanteLa entrega remota prioritaria representó el 56,97% de la participación del mercado de servicios de retención para respuesta a ransomware en 2026 y se proyecta que se expanda a un CAGR del 17,12% hasta 2032. Permite a un proveedor comenzar la recopilación de evidencia y el triaje sin esperar el desplazamiento. Palo Alto Networks Unit 42 reportó que los datos de aplicaciones de software como servicio aparecieron en el 23% de los casos investigados en 2025, frente al 6% en 2022. Este cambio significa que la evidencia relevante a menudo reside en servicios en la nube donde la presencia física aporta poco valor adicional. La entrega remota también respalda a los clientes transfronterizos donde el acceso inmediato a los datos de endpoints e identidad está disponible.
Unit 42 reportó que el grupo de atacantes más rápido alcanzó la exfiltración de datos en 72 minutos en 2025, frente a 285 minutos en 2024. Este tiempo favorece la activación remota porque las primeras decisiones de investigación pueden ser necesarias en cuestión de minutos. La entrega en sitio sigue siendo importante en entornos de tecnología operativa, casos de evidencia física y ubicaciones que requieren investigadores en el idioma local o herramientas que cumplan con los requisitos de residencia de datos. La entrega híbrida ofrece a las empresas multinacionales una revisión remota inicial seguida de una visita al sitio cuando la investigación se extiende a sistemas heredados o entornos industriales. Este modelo de servicio respalda el mercado de servicios de retención para respuesta a ransomware porque el método de entrega correcto depende de los sistemas afectados y la ubicación legal de la evidencia.
Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las Pequeñas y Medianas Empresas Ganan AccesoLas grandes empresas representaron el 70,53% del mercado de servicios de retención para respuesta a ransomware en 2026. Su escala conlleva una mayor exposición regulatoria, entornos tecnológicos más complejos y una mayor necesidad de coordinar el trabajo legal, técnico, de seguros y de comunicaciones. Coalition encontró que las organizaciones con ingresos superiores a 100 millones de USD enfrentaron una frecuencia de reclamaciones 5 veces mayor que sus pares más pequeñas en 2025. Estas empresas también pueden utilizar una retención para reservar soporte en múltiples unidades de negocio y países. Sus equipos de adquisiciones tienden a contar con los recursos para evaluar niveles de servicio detallados y compatibilidad con las aseguradoras.
Se proyecta que las pequeñas y medianas empresas se expandan a un CAGR del 18,29% hasta 2032. Los paquetes flexibles están reduciendo la barrera de compromiso para organizaciones que anteriormente carecían de un proceso formal de adquisición para la respuesta especializada a incidentes. Arctic Wolf Networks, Inc. introdujo la Retención Incident360 en mayo de 2025 con preparación proactiva y cobertura de respuesta de alcance completo para 1 incidente mayor durante el período del contrato.[3] S&J y CyLeague Holdings introdujeron un paquete de respuesta precontratado en Japón para organizaciones con 300 o más empleados desde 1 millón de JPY (6.800 USD) por año. En el mercado de servicios de retención para respuesta a ransomware, una cobertura clara, tiempos de respuesta definidos y flexibilidad de crédito pueden simplificar la compra para este grupo.

Por Usuario Final:
BFSI Sostiene los Ingresos Mientras la Atención Médica y las Ciencias de la Vida Avanzan Más RápidoBFSI representó el 25,18% del mercado de servicios de retención para respuesta a ransomware en 2026. Las instituciones financieras operan bajo un exigente conjunto de obligaciones de reporte, incluidas las normas de la Comisión de Bolsa y Valores de los Estados Unidos, las expectativas del Departamento de Servicios Financieros de Nueva York y los requisitos europeos de resiliencia operativa digital. Un proveedor precontratado ayuda a este grupo a coordinar los hallazgos técnicos con las comunicaciones regulatorias y de inversores. El requisito es particularmente fuerte cuando un evento afecta a sistemas de pago, operaciones bursátiles, datos personales o proveedores de servicios de terceros.
Se proyecta que la atención médica y las ciencias de la vida se expandan a un CAGR del 19,17% hasta 2032. Zscaler identificó a la atención médica entre los 3 sectores más atacados en su investigación de ransomware de 2025, mientras que sus datos también mostraron un aumento interanual del 935% en ataques de ransomware contra el sector de petróleo y gas. La atención médica necesita una recuperación rápida porque la interrupción operativa puede afectar los servicios a los pacientes y la información sensible. Los proveedores de tecnologías de la información y telecomunicaciones también requieren capacidad retenida porque las integraciones de software como servicio, las concesiones OAuth y las relaciones con proveedores de servicios gestionados pueden crear rutas de ataque de terceros. La manufactura, la energía y los servicios públicos, el comercio minorista y el comercio electrónico, y otros usuarios finales amplían el mercado de servicios de retención para respuesta a ransomware en varios entornos operativos.
Análisis Geográfico
Mercado de Servicios de Contrato de Respuesta a Ransomware en América del Norte
América del Norte concentró el 39,21% de los ingresos regionales en 2026. La región cuenta con un denso conjunto de normas de notificación, incluido el período de divulgación de 4 días hábiles de la Comisión de Bolsa y Valores de los Estados Unidos tras la determinación de materialidad. Las normas del Departamento de Servicios Financieros de Nueva York exigen que las entidades reguladas notifiquen al departamento en un plazo de 72 horas tras un evento de ciberseguridad notificable.[4] Las organizaciones bancarias de los Estados Unidos deben notificar a su regulador federal principal en un plazo de 36 horas tras determinar que se ha producido un incidente de seguridad informática calificado. Estos requisitos convierten el soporte forense contratado en un recurso de cumplimiento normativo práctico para las empresas financieras y otras empresas reguladas.
Mercado de Servicios de Contrato de Respuesta a Ransomware en Europa
Europa es la segunda región más grande y está configurada por NIS2, que extiende las responsabilidades de ciberriesgo a los sectores críticos, y DORA, que establece procesos de notificación estrictos para las entidades financieras. El tamaño del mercado de servicios de contrato de respuesta a ransomware en Europa también está influenciado por los requisitos de manejo de evidencias, privacidad y jurisdicción. Estos factores favorecen a los proveedores que pueden atender necesidades en idiomas locales y mantener flujos de trabajo conformes con la residencia de datos. Los compradores europeos pueden seleccionar proveedores con capacidad de entrega regional incluso cuando una plataforma global ofrece las mismas herramientas técnicas básicas.
Mercado de Servicios de Contrato de Respuesta a Ransomware en Asia-Pacífico y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 19,42% hasta 2032. El regulador de seguros de India emitió en marzo de 2025 una directiva que exige a las aseguradoras reguladas incorporar previamente a expertos en respuesta a incidentes cibernéticos y forense digital. India también exige que los incidentes cibernéticos notificables sean reportados al CERT-In en un plazo de 6 horas. Japón, China, Oriente Medio y África representan áreas importantes de demanda futura a medida que se expande la infraestructura digital y la capacidad especializada local sigue siendo limitada. Los compradores regionales necesitarán modelos de servicio que aborden el idioma, la ubicación de los datos y la disponibilidad de investigadores durante incidentes transfronterizos.
Panorama Competitivo
Concentración del Mercado
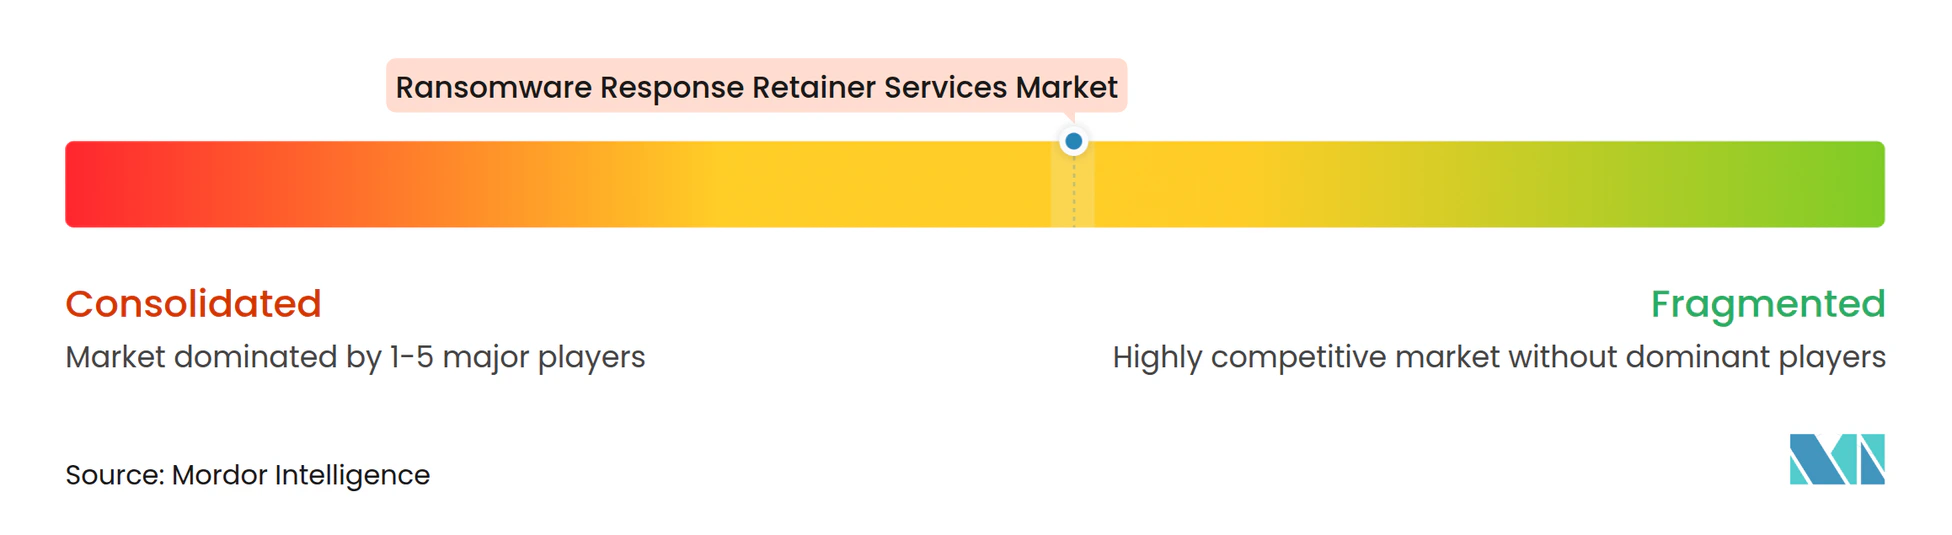
El mercado de servicios de retención para respuesta a ransomware está moderadamente fragmentado por debajo de los principales proveedores integrados en plataformas. CrowdStrike Holdings, Inc., Kroll, LLC, Palo Alto Networks Unit 42, IBM X-Force y Mandiant mantienen una fuerte visibilidad empresarial a través de sus plataformas tecnológicas, prácticas reconocidas de respuesta a incidentes y relaciones con aseguradoras. Especialistas como Coveware, Inc., Arete Incident Response, Inc. y Sygnia Inc. compiten a través de la experiencia en negociación de ransomware y redes de despliegue rápido. Los compradores prefieren cada vez más un proveedor que pueda vincular la inteligencia de amenazas, la información de endpoints, el análisis forense en la nube, la coordinación legal y la respuesta de emergencia. Esta preferencia respalda la consolidación y ejerce presión sobre los proveedores más pequeños que ofrecen solo una parte del proceso de respuesta.
CrowdStrike Holdings, Inc. lanzó Flex for Services en marzo de 2026, extendiendo su modelo de consumo a servicios liderados por expertos que incluyen respuesta a incidentes, búsqueda de amenazas y trabajo de asesoría en inteligencia artificial. CrowdStrike Holdings, Inc. también firmó un acuerdo para adquirir Pangea en septiembre de 2025 por 260 millones de USD, añadiendo capacidades de detección y respuesta basadas en inteligencia artificial a la plataforma Falcon. Sophos Limited completó su adquisición de Secureworks Corp. por 859 millones de USD en febrero de 2025. Posteriormente lanzó Sophos Emergency Incident Response en junio de 2025 como un servicio convergente que combina capacidades de ambas empresas.
Kroll, LLC y CrowdStrike Holdings, Inc. desarrollaron el Proyecto QuiltWorks para conectar el descubrimiento de vulnerabilidades basado en inteligencia artificial con la remediación activa de incidentes. Kroll, LLC declaró en mayo de 2026 que los clientes que migraron más de 500.000 endpoints a la asociación lograron tiempos de restauración medidos en horas y reducciones del costo total de propiedad de hasta el 30%. El mercado de servicios de retención para respuesta a ransomware también tiene espacio para ofertas de menor precio para pequeñas y medianas empresas, análisis forense de tecnología operativa y servicios multilingües que cumplan con las normas regionales de evidencia. Blackpanda, S&J, CyLeague Holdings y SCSK Security ilustran el auge de las ofertas regionales dirigidas a compradores japoneses o del conjunto de Asia-Pacífico. SCSK Security introdujo un plan básico de respuesta, evaluación de vulnerabilidades e inteligencia de amenazas en febrero de 2025 a 990.000 JPY (6.700 USD) por año.
Líderes de la Industria de Servicios de Retención para Respuesta a Ransomware
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Arete Incident Response, Inc.
-
BAE Systems plc
-
Booz Allen Hamilton Holding Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios de Contrato de Respuesta a Ransomware Empresas cubiertas en este informe
- Accenture plc
- Arctic Wolf Networks, Inc.
- Arete Incident Response, Inc.
- BAE Systems plc
- Booz Allen Hamilton Holding Corporation
- Cisco Systems, Inc.
- GuidePoint Security
- Coveware, Inc.
- CrowdStrike Holdings, Inc.
- Google LLC
- IBM Corporation
- Kroll, LLC
- NCC Group plc
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Secureworks Corp.
- Sophos Limited
- Sygnia Inc.
- WithSecure Corporation
Desarrollos recientes de la industria en Mercado de Servicios de Contrato de Respuesta a Ransomware
- Julio de 2026: Beazley Security y Halcyon introdujeron la Retención de Resiliencia Cibernética, una retención pionera en su tipo para ayudar a las organizaciones a prepararse, resistir y recuperarse de los ciberataques mediante un enfoque coordinado de gestión de incidentes, respuesta a incidentes y resiliencia ante el ransomware.
- Mayo de 2026: Kroll, LLC anunció los primeros hitos a 150 días de su asociación con CrowdStrike Holdings, Inc., incluida la cofundación del Proyecto QuiltWorks junto con CrowdStrike Holdings, Inc. para vincular el descubrimiento de vulnerabilidades impulsado por inteligencia artificial con la remediación activa de incidentes. Kroll, LLC fue nombrada Socio MSSP de las Américas del Año 2026 de CrowdStrike Holdings, Inc., los tiempos de restauración de los clientes se redujeron a horas y el costo total de propiedad disminuyó hasta un 30% en las cuentas migradas.
- Marzo de 2026: CrowdStrike Holdings, Inc. lanzó Flex for Services, extendiendo su modelo basado en consumo a su cartera completa de servicios de seguridad liderados por expertos, incluidos respuesta a incidentes, búsqueda de amenazas y asesoría en inteligencia artificial. El Fondo Flex de Cero Dólares complementario proporcionó a los nuevos clientes elegibles 200 horas de servicios, 160 horas de respuesta a incidentes y 40 horas de servicios proactivos, sin costo de iniciación por adelantado, eliminando la barrera del compromiso prepagado para los compradores de retención por primera vez.
- Marzo de 2026: LevelBlue lanzó la Retención de Resiliencia, un modelo basado en fondos con transferencia del 100% y acuerdos de nivel de servicio de tan solo 1 hora. Integró capacidades de Cybereason, Stroz Friedberg y Trustwave, y fue aprobado por más de 50 aseguradoras de seguros cibernéticos y listado en más de 50 paneles de seguros.
Alcance del Informe Global del Mercado de Servicios de Retención para Respuesta a Ransomware
Los Servicios de Retención para Respuesta a Ransomware son acuerdos corporativos de ciberseguridad especializados y basados en suscripción que garantizan a una organización acceso inmediato y prioritario a especialistas en Análisis Forense Digital y Respuesta a Incidentes (DFIR) en caso de un ataque de ransomware.
El Informe del Mercado de Servicios de Retención para Respuesta a Ransomware está segmentado por Modelo de Servicio (Servicios de Retención Proactiva, Servicios de Retención Reactiva y Servicios de Retención Híbridos Proactivos y Reactivos), Modelo de Implementación (Entrega Remota Prioritaria, Entrega en Sitio y Entrega Híbrida Remota y en Sitio), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Usuario Final (BFSI, Tecnologías de la Información y Telecomunicaciones, Atención Médica y Ciencias de la Vida, Manufactura, Energía y Servicios Públicos, Comercio Minorista y Comercio Electrónico, y Otras Industrias de Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Servicios de Retención Proactiva |
| Servicios de Retención Reactiva |
| Servicios de Retención Híbridos Proactivos y Reactivos |
| Entrega Remota Prioritaria |
| Entrega en Sitio |
| Entrega Híbrida Remota y en Sitio |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| BFSI |
| Tecnologías de la Información y Telecomunicaciones |
| Atención Médica y Ciencias de la Vida |
| Manufactura |
| Energía y Servicios Públicos |
| Comercio Minorista y Comercio Electrónico |
| Otros Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| frica | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Modelo de Servicio | Servicios de Retención Proactiva | |
| Servicios de Retención Reactiva | ||
| Servicios de Retención Híbridos Proactivos y Reactivos | ||
| Por Modo de Implementación | Entrega Remota Prioritaria | |
| Entrega en Sitio | ||
| Entrega Híbrida Remota y en Sitio | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Usuario Final | BFSI | |
| Tecnologías de la Información y Telecomunicaciones | ||
| Atención Médica y Ciencias de la Vida | ||
| Manufactura | ||
| Energía y Servicios Públicos | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otros Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| frica | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de retención para respuesta a ransomware?
Se proyecta que el mercado de servicios de retención para respuesta a ransomware alcance los 20,44 mil millones de USD para 2032 desde 9,70 mil millones de USD en 2027, a un CAGR del 16,08%.
¿Qué es una retención para respuesta a ransomware?
Es un acuerdo precontratado que otorga a una organización acceso a soporte de respuesta a incidentes, que a menudo incluye investigación, recuperación, coordinación legal y trabajo de preparación.
¿Por qué las organizaciones adquieren retenciones para respuesta a ransomware?
Los ataques de doble extorsión, los breves requisitos de notificación y las expectativas de las aseguradoras incrementan el valor de contar con un proveedor de respuesta acordado antes de un incidente.
¿Qué modelo de servicio se expande más rápido?
Se proyecta que los acuerdos híbridos proactivos y reactivos se expandan a un CAGR del 17,44% hasta 2032, porque pueden cubrir el trabajo de preparación y de emergencia desde un único fondo de crédito.
¿Qué organizaciones son los mayores usuarios de estos servicios?
Las grandes empresas representaron el 70,53% de la participación en 2026, lo que refleja su exposición regulatoria, sistemas complejos y la necesidad de coordinar múltiples partes interesadas.
¿Qué región se expande más rápido?
Se proyecta que Asia-Pacífico se expanda a un CAGR del 19,42% hasta 2032, respaldado por el desarrollo de requisitos regulatorios y la expansión de la infraestructura digital.