
Tamaño y Participación del Mercado de Gestión de Permisos de Agentes de IA
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 0.21 Mil millones de dólares |
| Tamaño del Mercado (2031) | 1.02 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 37.18 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales
*Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. |
|
Análisis del Mercado de Gestión de Permisos de Agentes de IA por Mordor Intelligence
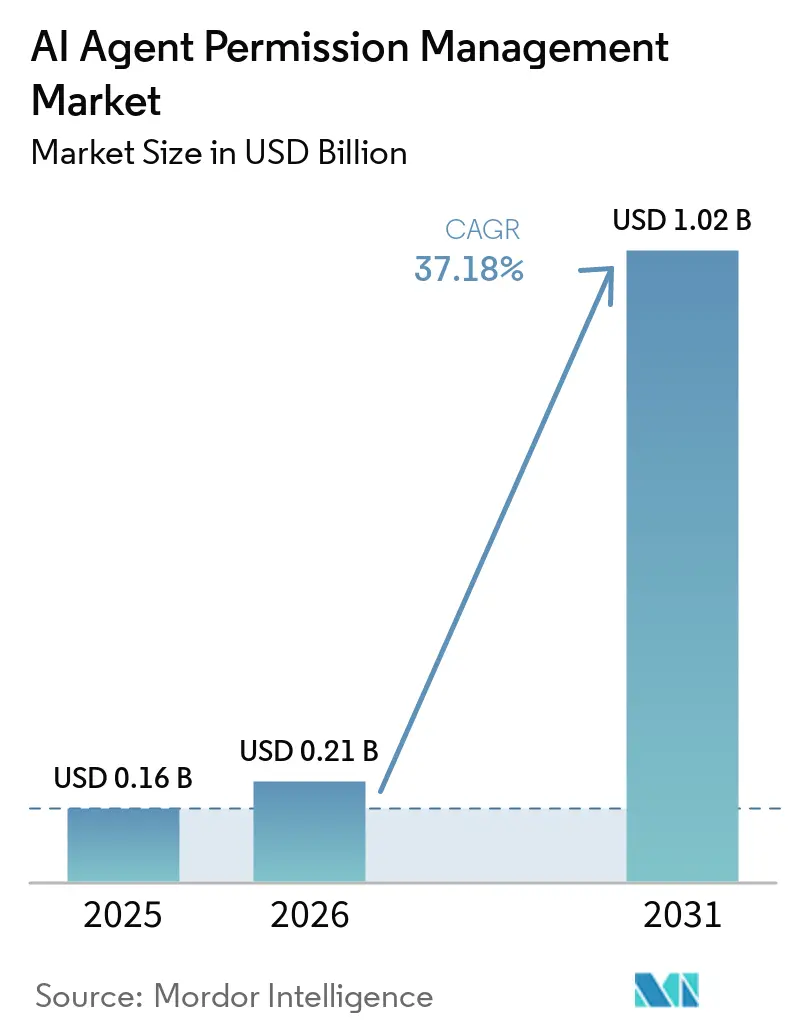
Se proyecta que el tamaño del mercado de gestión de permisos de agentes de IA se expanda desde 0,16 mil millones de USD en 2025 y 0,21 mil millones de USD en 2026 hasta 1,02 mil millones de USD en 2031, registrando una CAGR del 37,18% entre 2026 y 2031. La demanda se está desarrollando porque las empresas están incorporando agentes autónomos en flujos de trabajo en producción más rápido de lo que sus controles de seguridad pueden definir, otorgar, revisar y retirar el acceso. El mercado de gestión de permisos de agentes de IA está, por tanto, evolucionando desde un caso de uso especializado en seguridad de identidad hacia un control central para aplicaciones que actúan a través de herramientas, APIs, plataformas en la nube y almacenes de datos. La atención regulatoria también está orientando las adquisiciones hacia sistemas que puedan registrar la actividad de los agentes, identificar a un responsable y respaldar la supervisión humana. Los proveedores están respondiendo añadiendo funciones de descubrimiento de agentes, autorización en tiempo de ejecución y auditoría a las plataformas de identidad existentes, mientras que los proveedores especializados se centran en flujos de trabajo multiagente y controles de protocolo. Esto deja espacio para plataformas que puedan trabajar con los sistemas de identidad existentes sin obligar a las empresas a reemplazarlos.
Conclusiones Clave del Informe
- Por oferta, el software representó el 64,57% de la participación del mercado de gestión de permisos de agentes de IA en 2025, mientras que se proyecta que los servicios se expandan a una CAGR del 42,78% hasta 2031.
- Por implementación, la implementación basada en la nube representó el 63,89% del tamaño del mercado de gestión de permisos de agentes de IA en 2025, mientras que se proyecta que la implementación híbrida se expanda a una CAGR del 43,56% hasta 2031.
- Por tamaño de organización, las grandes empresas representaron el 67,23% de los ingresos en 2025, mientras que se proyecta que las pymes se expandan a una CAGR del 44,39% hasta 2031.
- Por vertical industrial, el sector BFSI representó el 26,73% de los ingresos en 2025, mientras que se proyecta que la industria de energía y servicios públicos se expanda a una CAGR del 46,12% hasta 2031.
- Por geografía, América del Norte representó el 36,26% de la participación del mercado de gestión de permisos de agentes de IA en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 42,51% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Gestión de Permisos de Agentes de IA
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Implementación Empresarial de Agentes de IA Autónomos | +10.5% | Global | Corto plazo (≤ 2 años) |
| Requisitos Regulatorios y de Auditabilidad | +8.2% | América del Norte y UE | Corto plazo (≤ 2 años) |
| Adopción de Identidad No Humana y Privilegio Mínimo | +6.8% | Global | Mediano plazo (2-4 años) |
| Expansión de Sistemas Multiagente y del Protocolo de Contexto de Modelo | +5.1% | Global | Corto plazo (≤ 2 años) |
| Complejidad del Acceso a la Nube, SaaS y APIs | +3.9% | Global | Mediano plazo (2-4 años) |
| Procedencia Criptográfica de Agentes y Autoridad Delegada | +2.8% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Implementación Empresarial de Agentes de IA Autónomos
La implementación empresarial de agentes de IA autónomos es el impulsor de demanda más fuerte para el mercado de gestión de permisos de agentes de IA. Gartner proyect que el 40% de las aplicaciones empresariales incluirían agentes de IA específicos para tareas a finales de 2026, en comparación con menos del 5% en 2025. Cada implementación crea una identidad que necesita registro, gestión de credenciales, autorización y registros de actividad. Un flujo de trabajo también puede crear muchos subagentes de corta duración que necesitan acceso limitado a varias aplicaciones al mismo tiempo. Una encuesta de enero de 2026 de Cloud Security Alliance y Oasis Security a 383 líderes de seguridad encontró que el 92% carecía de confianza en sus herramientas existentes para el riesgo de identidad de IA y no humana, mientras que el 78% no tenía una política formal para crear o eliminar identidades de IA.[1]Cloud Security Alliance, "Gobernanza de Identidad No Humana para IA Agéntica," CSA Labs, cloudsecurityalliance.org. CyberArk informó en noviembre de 2025 que muchas empresas ya estaban utilizando IA agéntica en producción sin controles de seguridad equivalentes, lo que respalda la demanda de capacidades de gobernanza dedicadas.
Requisitos Regulatorios y de Auditabilidad
Los requisitos regulatorios y de auditabilidad están convirtiendo los controles de permisos de agentes en una cuestión de cumplimiento normativo en lugar de una mejora de seguridad opcional. La Ley de IA de la UE establece obligaciones en materia de transparencia, registro, gobernanza y supervisión humana para los sistemas de IA pertinentes.[2]Comisión Europea, "Marco Regulatorio sobre Inteligencia Artificial," Estrategia Digital de la Comisión Europea, europa.eu. El Reglamento Ómnibus Digital confirmó que las obligaciones de transparencia del Artículo 50 se aplican ahora, mientras que las obligaciones de alto riesgo del Anexo III están programadas para el 2 de diciembre de 2027. Las empresas financieras también enfrentan mayor atención a las acciones de los agentes cuando estas pueden influir en transacciones o decisiones. El Informe Anual de Supervisión Regulatoria 2026 de FINRA indica a las empresas que mantengan controles y supervisión adecuados para los riesgos de tecnología emergente. La norma ISO/IEC 42001 ofrece a los compradores una referencia reconocida de sistema de gestión para la gobernanza continua de la IA, lo que aumenta el valor de las herramientas de permisos que generan evidencia para las revisiones.
Adopción de Identidad No Humana y Privilegio Mínimo
La gobernanza de identidad no humana está expandiendo el mercado de gestión de permisos de agentes de IA porque los agentes crean credenciales durante el trabajo y no solo en la configuración inicial. Cloud Security Alliance informó que más del 16% de las organizaciones no realizan un seguimiento de la creación de tokens de identidad no humana. Las asignaciones de roles estáticos no reflejan fácilmente a un agente que cambia de tareas, llama a nuevas herramientas o crea un subagente. Esto ha aumentado el interés en el acceso justo a tiempo, que otorga credenciales solo durante la duración de una tarea definida. También ha aumentado la demanda de controles de privilegio cero permanente que retiran el acceso cuando la tarea se completa. Un artículo académico de 2025 sobre identidad de confianza cero para IA agéntica identificó los límites de los protocolos de identidad convencionales cuando los permisos deben ser detallados y dinámicos.
Expansión de Sistemas Multiagente y del Protocolo de Contexto de Modelo
Los sistemas multiagente y el uso del Protocolo de Contexto de Modelo estn ampliando los sistemas que las plataformas de permisos deben gobernar. La Especificación de Autorización del Protocolo de Contexto de Modelo, finalizada el 18 de junio de 2025, estableció OAuth 2.1 como el estándar de autorización base para los agentes conectados al Protocolo de Contexto de Modelo. OAuth 2.1 por sí solo no determina cómo debe restringirse el acceso cuando un agente delega trabajo a otro. El IETF está desarrollando trabajo sobre autorización de agentes e identidad de agentes, incluidos enfoques para la delegación y las relaciones de identidad verificables. Un flujo de trabajo puede involucrar un orquestador, muchos agentes especializados y varios puntos de acceso a datos o aplicaciones. El mercado de gestión de permisos de agentes de IA se beneficia cuando los compradores necesitan un registro claro de cada paso de delegación y una forma de limitar los permisos en cada paso. Este requisito favorece a las plataformas que pueden aplicar políticas en tiempo real en entornos de nube, SaaS y locales.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| IAM Heredado y Autorización de Grano Grueso | -3.8% | Global | Corto plazo (≤ 2 años) |
| Estándares Fragmentados de Protocolo de IA Agéntica | -2.6% | Global | Mediano plazo (2-4 años) |
| Intención No Determinista del Agente y Riesgo de Ejecución | -2.0% | Global | Largo plazo (≥ 4 años) |
| Escasez de Experiencia en Seguridad Agéntica y Autorización | -1.4% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
IAM Heredado y Autorización de Grano Grueso
Los sistemas IAM heredados restringen el mercado de gestión de permisos de agentes de IA porque fueron diseñados para usuarios humanos predecibles y cuentas de servicio fijas. Los sistemas basados en roles comúnmente otorgan permisos permanentes a una identidad antes de que comience una tarea. Los agentes de IA pueden cambiar su secuencia de acciones, invocar herramientas fuera de una ruta inicial o ser redirigidos por un intento de inyección de instrucciones. Añadir credenciales por tarea y verificaciones en tiempo de ejecución puede requerir un trabajo sustancial entre los equipos de identidad, aplicaciones y seguridad. Las organizaciones reguladas a menudo necesitan que los nuevos controles operen junto a sus sistemas existentes porque no pueden retirar rápidamente los modelos de acceso establecidos. La investigación sobre identidad de agentes ha descrito la necesidad de credenciales vinculadas a un episodio de razonamiento específico, versión del modelo, límite de política y evidencia de tiempo de ejecución continua.[3]Autores, "Un Nuevo Marco de Identidad de Confianza Cero para IA Agéntica," arXiv, arxiv.org.
Estándares Fragmentados de Protocolo de IA Agéntica
Los estándares de autorización fragmentados pueden retrasar las decisiones de compra en el mercado de gestión de permisos de agentes de IA. El Protocolo de Contexto de Modelo proporciona un enfoque de autorización base, pero los compradores empresariales aún ven borradores y modelos separados para identidad, delegación, envoltorios de autorización y controles a nivel de marco. El Perfil de Autorización de Agentes activo del IETF ilustra que el trabajo de normalización aún está en desarrollo. Una empresa que utiliza múltiples marcos de agentes puede enfrentarse a patrones de autorización separados y trabajo de integración personalizado. Este problema es especialmente difícil para los compradores más pequeños con recursos limitados de ingeniería de seguridad. Puede extender los ciclos de evaluación incluso cuando los líderes coinciden en que se necesitan controles de agentes más sólidos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: Las Plataformas de Software Lideran el Gasto Actual, Mientras que los Servicios Apoyan la Implementación
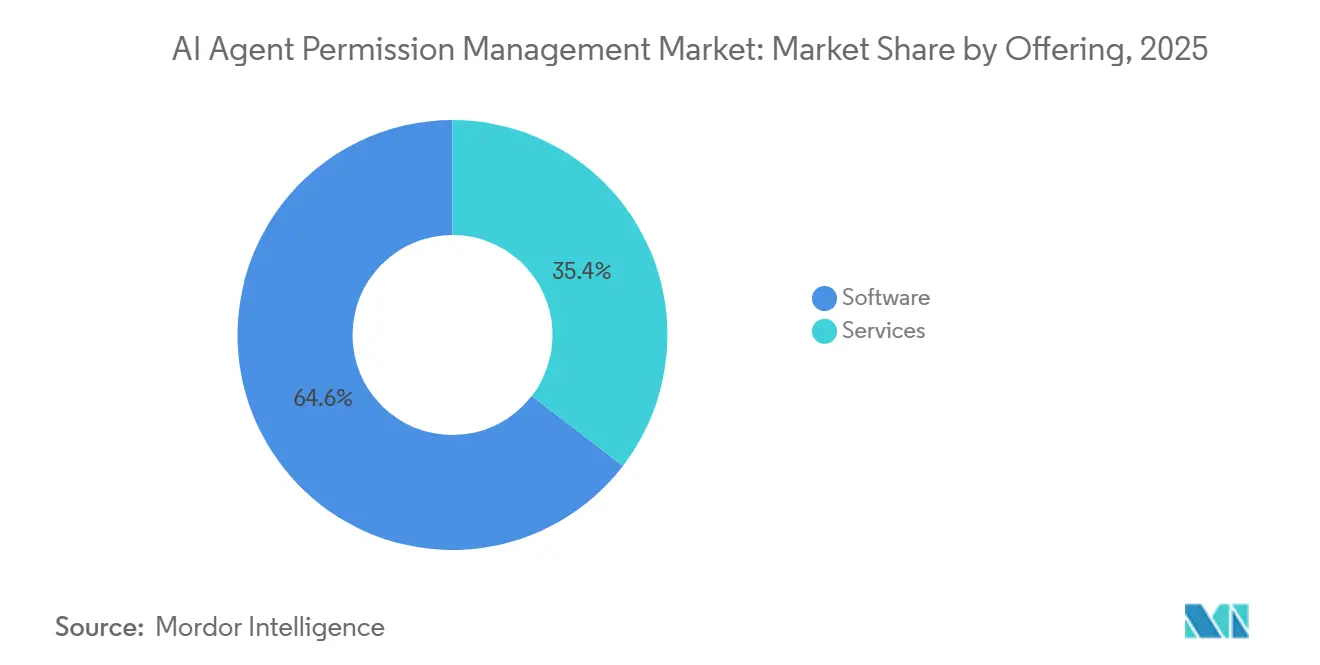
El software representó el 64,57% de los ingresos en 2025, estableciendo la mayor porción del tamaño del mercado de gestión de permisos de agentes de IA y proporcionando a los equipos de seguridad una capa de política común. Las organizaciones seleccionaron primero el software de orquestación de políticas, descubrimiento de agentes y autorización en tiempo de ejecución porque estas herramientas proporcionan la capa de control básica. La industria de gestión de permisos de agentes de IA está siguiendo un patrón de compra de seguridad de identidad familiar, donde se selecciona una plataforma antes de que se utilicen los servicios para configurarla y operarla. El software también proporciona un lugar central para definir reglas de acceso entre agentes, herramientas, APIs y fuentes de datos. Respalda los registros que los equipos de seguridad y cumplimiento necesitan para la revisión continua.
Se proyecta que los servicios crezcan a una CAGR del 42,78% hasta 2031, convirtiéndolos en la oferta de más rápido crecimiento. Este crecimiento refleja la escasez de personal interno que pueda conectar los controles de agentes con el IAM heredado, los sistemas de informes y varios marcos de IA. El trabajo de servicios incluye implementar la plataforma, definir permisos, probar políticas, ajustar controles después de que un agente está en uso y ampliar el alcance del mercado de gestión de permisos de agentes de IA en entornos empresariales complejos. Microsoft puso Agent 365 a disposición general el 1 de mayo de 2026, con funciones de gobernanza de agentes dentro del ecosistema de Microsoft. Las organizaciones que necesitan controles comparables en sistemas que no son de Microsoft aún requieren trabajo de integración, lo que mantiene los servicios relevantes para la industria de gestión de permisos de agentes de IA.


Por Implementación: La Nube Tiene la Mayor Presencia, Mientras que el Modelo Híbrido Respalda el Control en Múltiples Entornos
La implementación en la nube representó el 63,89% de los ingresos en 2025 y lideró la participación del mercado de gestión de permisos de agentes de IA. La implementación en la nube sigue siendo central para el mercado de gestión de permisos de agentes de IA porque las plataformas de agentes, las aplicaciones SaaS y muchas de las herramientas utilizadas por los agentes ya están alojadas en entornos de nube. Los servicios de autorización entregados en la nube pueden, por tanto, conectarse con las implementaciones iniciales sin una infraestructura local extensa. Este modelo también respalda las actualizaciones de políticas centralizadas y los registros de actividad entre equipos distribuidos.
Se proyecta que la implementación híbrida crezca a una CAGR del 43,56% hasta 2031. La adopción híbrida expande el mercado de gestión de permisos de agentes de IA, donde las empresas deben conectar sistemas en la nube con datos o aplicaciones locales. Necesitan controles coherentes, incluso cuando las reglas de residencia de datos limitan dónde se pueden procesar las credenciales o las decisiones de política. La implementación local sigue siendo relevante para entornos de defensa, inteligencia e infraestructura crítica con redes restringidas. La norma IEC 62351-8:2026 cubre el control de acceso basado en roles para usuarios humanos, agentes automatizados y aplicaciones de software en sistemas de energía.[4]Comisión Electrotécnica Internacional, "IEC 62351-8:2026 Control de Acceso Basado en Roles para Sistemas de Energía," IEC, iec.ch. Estos requisitos aumentan la importancia de los modelos de implementación que pueden aplicar la misma política en entornos de tecnología de la información y tecnología operacional.
Por Tamaño de Organización: Las Grandes Empresas Concentran la Demanda Actual, Mientras que las Pymes Aceleran la Adopción
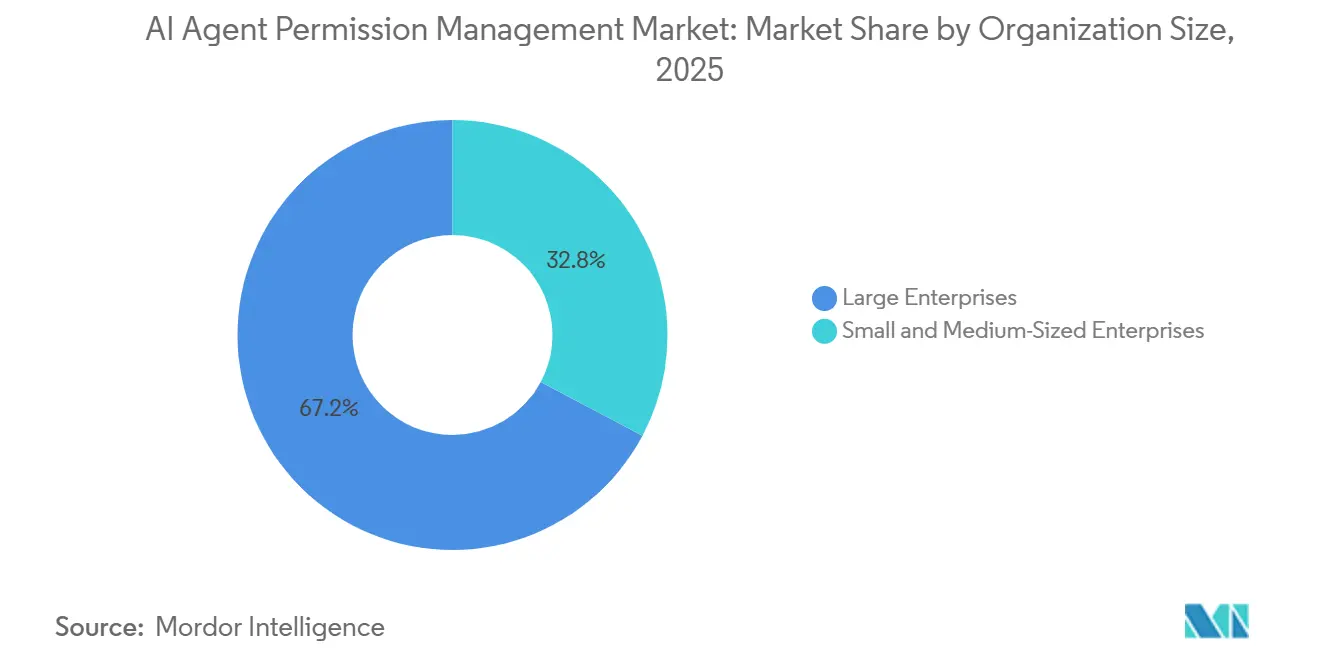
Las grandes empresas representaron el 67,23% de los ingresos en 2025, representando la mayor posición por tamaño de organización en el mercado de gestión de permisos de agentes de IA. Adoptaron plataformas de IA antes, tenían inversiones en IAM más maduras y enfrentaban mayor exposición al cumplimiento normativo en actividades reguladas. Las empresas más grandes también pueden financiar las integraciones iniciales entre los equipos de seguridad, datos y aplicaciones. Estos factores les permiten implementar programas de identidad de agentes antes que las organizaciones más pequeñas. Sus requisitos continúan respaldando la demanda de plataformas de gobernanza amplias con controles e informes detallados.
Se proyecta que las pymes crezcan a una CAGR del 44,39% hasta 2031. Las capacidades de IA se están incorporando en herramientas que las organizaciones más pequeñas ya utilizan, incluidas las plataformas de productividad, gestión de relaciones con clientes y colaboración. Las herramientas de implementación más simples y las plataformas de autorización con enfoque en API pueden reducir la carga para estas organizaciones. El mercado de gestión de permisos de agentes de IA puede expandirse más allá de las grandes empresas a medida que los proveedores empaquetan controles en servicios accesibles e integraciones de plataformas. Este patrón apunta a una adopción más amplia en lugar de una transferencia de ingresos de las grandes empresas.
Por Vertical Industrial: El Sector BFSI Lidera por Necesidades de Cumplimiento, Mientras que Energía y Servicios Públicos Crece Ms Rápido
El sector BFSI representó el 26,73% de los ingresos en 2025, otorgándole la mayor posición vertical en el mercado de gestión de permisos de agentes de IA. Las instituciones financieras utilizan agentes para la detección de fraudes, el monitoreo de cumplimiento y el soporte de decisiones algorítmicas, donde las decisiones de acceso pueden tener efectos operativos significativos. Su entorno operativo incluye obligaciones relacionadas con la resiliencia, la privacidad, los controles de pagos y la supervisión regulatoria. FINRA ha enfatizado la supervisión y los controles para los riesgos relacionados con la tecnología dentro de las empresas miembro.[5]Autoridad Reguladora de la Industria Financiera, "Informe Anual de Supervisión Regulatoria 2026," FINRA, finra.org. La gobernanza de permisos ayuda a las empresas a identificar el agente, el responsable, el nivel de autoridad y el historial de actividad para los flujos de trabajo sensibles.
Se proyecta que energía y servicios públicos crezca a una CAGR del 46,12% hasta 2031. Este crecimiento extiende el mercado de gestión de permisos de agentes de IA a entornos de tecnología operacional. Los agentes se están utilizando para la optimización de redes eléctricas, el mantenimiento predictivo y la gestión de recursos de energía distribuida, a menudo conectándose con tecnología operacional y requiriendo permisos de alcance limitado y registros de actividad confiables. NERC CIP-003-9 entró en vigor el 1 de abril de 2026, y CIP-012-2 entró en vigor el 1 de julio de 2026, reforzando las expectativas de acceso y ciberseguridad para los entornos del sistema eléctrico a granel. La atención médica y las ciencias de la vida, las tecnologías de la información y las telecomunicaciones, y el gobierno también siguen siendo verticales relevantes donde los controles de agentes deben respaldar datos sensibles y servicios críticos.
Análisis Geográfico
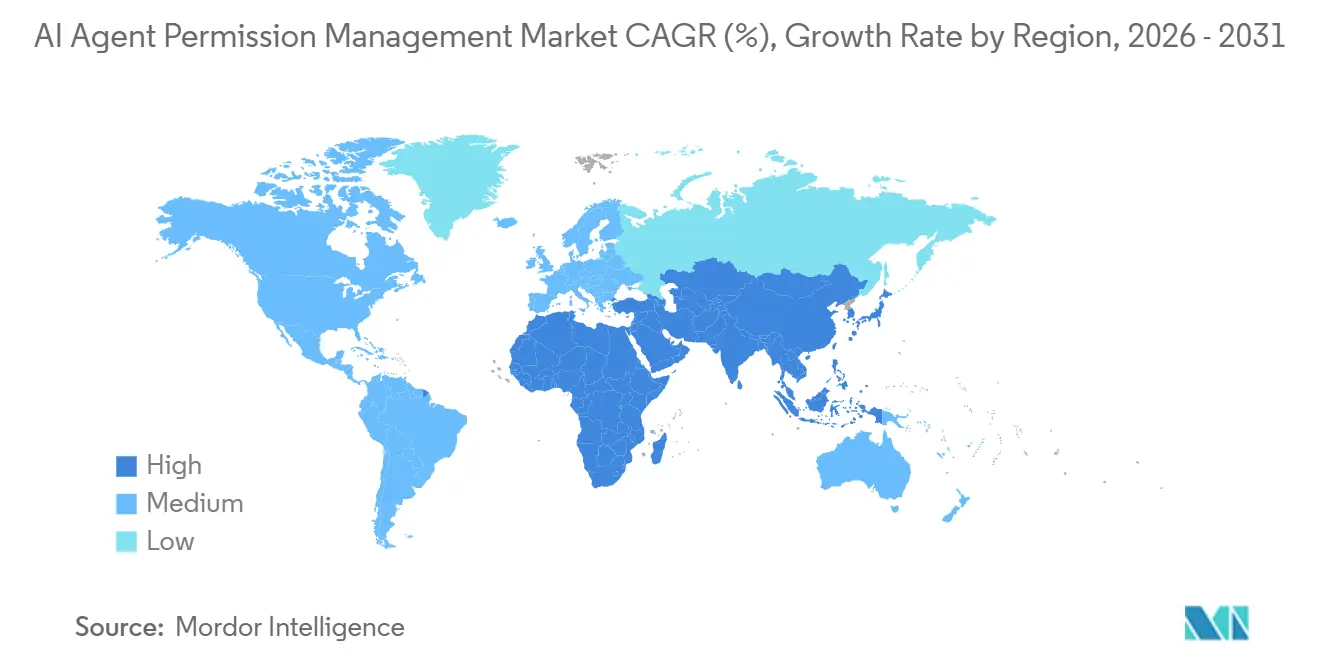
América del Norte representó el 36,26% de los ingresos en 2025 y mantuvo la mayor posición regional en el mercado de gestión de permisos de agentes de IA. Los Estados Unidos combinan el gasto empresarial en IA con prácticas maduras de seguridad en la nube y una activa atención regulatoria. La OCC declaró en su Perspectiva de Riesgo Semestral de Primavera 2026 que la IA está cambiando el entorno de amenazas cibernéticas para los bancos.[6]Oficina del Contralor de la Moneda, "Perspectiva de Riesgo Semestral de Primavera 2026," OCC, occ.gov. El informe de supervisión 2026 de FINRA también respalda un mayor escrutinio de los controles tecnológicos en los servicios financieros. El NIST lanzó su Iniciativa de Estándares para Agentes de IA en febrero de 2026 para respaldar sistemas de agentes interoperables y seguros.
Europa es la segunda región más grande en el mercado de gestión de permisos de agentes de IA, respaldada por el efecto combinado de cumplimiento de la Ley de IA de la UE, el RGPD, DORA y NIS2. La Ley de IA de la UE proporciona un marco de política común para la gobernanza de la IA en los estados miembros. Estos requisitos respaldan una venta de plataforma única cuando los proveedores pueden abordar colectivamente los controles de acceso, los registros de actividad y las necesidades de supervisión. Se proyecta que Asia-Pacífico crezca a una CAGR del 42,51% hasta 2031, la tasa regional más alta, con China, Japón, India y Corea del Sur impulsando la demanda a través de la manufactura, los servicios de software, los servicios financieros y la electrónica. Los casos de uso de manufactura de Japón y las implementaciones de servicios empresariales de India aumentan la necesidad de controlar el acceso en flujos de trabajo de agentes cambiantes.
América del Sur, Oriente Medio y África siguen siendo regiones en etapas más tempranas dentro del mercado de gestión de permisos de agentes de IA. El marco de privacidad de Brasil establece controles de acceso y requisitos de minimización de datos para actividades relacionadas con la IA. Las instituciones financieras en Brasil y Argentina están adoptando la IA como parte de los programas de tecnología empresarial existentes. Arabia Saudita y los Emiratos Árabes Unidos están aumentando la implementación empresarial de IA en banca, gobierno e infraestructura crítica, lo que puede crear demanda de plataformas importadas, incluso cuando las prácticas de gobernanza locales aún se están desarrollando.

Panorama Competitivo
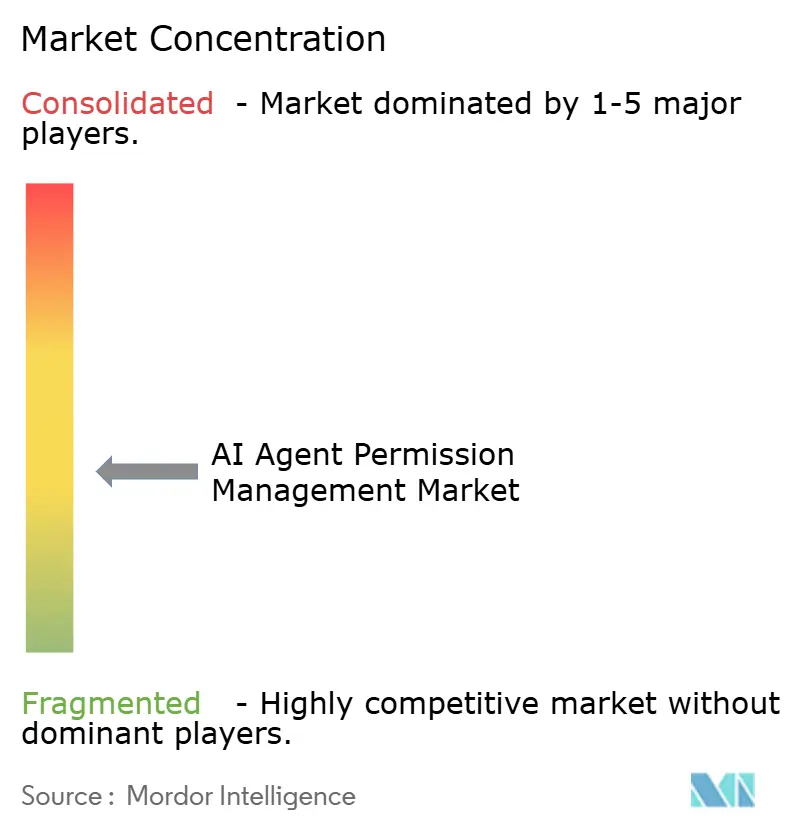
El mercado de gestión de permisos de agentes de IA está moderadamente fragmentado, con proveedores establecidos de seguridad de identidad y proveedores especializados compitiendo por implementaciones empresariales. Los grandes actores establecidos pueden añadir controles de agentes a las plataformas existentes y utilizar las relaciones establecidas con los clientes para acortar las discusiones de adquisición. Los proveedores especializados compiten a través de la gestión de identidad no humana, el control de acceso específico para agentes, la gobernanza del Protocolo de Contexto de Modelo y una alineación más rápida con los nuevos protocolos.
La competencia se centra cada vez más en el descubrimiento, la aplicación en tiempo de ejecución y un registro claro de la cadena de autorización. Los proveedores están combinando el descubrimiento y la aplicación en lugar de ofrecer productos separados para cada tarea. También están utilizando recomendaciones de acceso para ayudar a los clientes a reducir los privilegios excesivos. Veza introdujo Agentes de Acceso Nativos y su Plano de Control de Identidad de Agentes Empresariales el 25 de febrero de 2026, extendiendo su enfoque de grafo de acceso a las identidades de agentes de IA. Okta puso Okta para Agentes de IA a disposición general el 30 de abril de 2026, añadiendo registro de agentes, gestión de credenciales, controles de acceso y flujos de trabajo de gobernanza. Estos movimientos muestran que los proveedores buscan hacer que los agentes sean gestionables como identidades empresariales formales.
CrowdStrike anunció Identidad Continua para Agentes de IA en junio de 2026, aplicando decisiones de autorización en tiempo real a las acciones de los agentes. Zscaler introdujo AI Broker, AI Access Graph y Endpoint AI Security en junio de 2026 para extender los controles de confianza cero a la comunicación de agentes y el acceso a datos. Queda espacio abierto en energía, manufactura y transporte, donde los permisos deben funcionar en tecnología de la información y tecnología operacional. La delegación multiagente también sigue siendo un área en desarrollo porque los clientes necesitan herramientas confiables para reducir la autoridad en varios traspasos. La alineación con el Protocolo de Contexto de Modelo y el trabajo de autorización del IETF puede ayudar a los proveedores a demostrar que sus plataformas seguirán siendo compatibles a medida que los estándares maduren.
Líderes de la Industria de Gestión de Permisos de Agentes de IA
-
Microsoft Corporation
-
Okta, Inc.
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
CyberArk Software Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Junio de 2026: CrowdStrike anunció Identidad Continua para Agentes de IA en Identiverse 2026, impulsada por capacidades de la adquisición de SGNL por parte de la empresa. La solución introduce autorización dinámica y en tiempo real para cada acción del agente, evaluando las solicitudes frente a la identidad del propietario del agente, la identidad que realiza la llamada y las señales de postura de riesgo del dispositivo en tiempo real de la plataforma Falcon, reemplazando los modelos de política estáticos con decisiones de acceso evaluadas continuamente y revocables.
- Junio de 2026: Zscaler presentó nuevas innovaciones de productos para extender la plataforma Zscaler Zero Trust Exchange a los agentes de IA, introduciendo AI Broker, una capa de aplicación en línea para las comunicaciones del Protocolo de Contexto de Modelo y de agente a agente con un Registro de Agentes integrado, AI Access Graph, impulsado por la adquisición de Symmetry Systems y que mapea la trazabilidad de identidad a aplicación de IA a datos en tiempo real, y Endpoint AI Security, posicionados colectivamente como la primera plataforma completa de confianza cero de la industria para IA agéntica.
- Junio de 2026: Noma lanzó Noma Agent Access Control el 2 de junio, una capa de gobernanza y aplicación para agentes de IA y servidores del Protocolo de Contexto de Modelo. La plataforma asigna identidades distintas a cada agente, mantiene un registro en tiempo real con estados de gobernanza de aprobado, requiere revisión o bloqueado, aplica políticas a nivel de herramienta en el momento de la conexión e integra con Noma AI Detection and Response para la comparación en tiempo real del comportamiento permitido frente al comportamiento real del agente.
- Mayo de 2026: Microsoft puso Agent 365 a disposición general el 1 de mayo de 2026, como parte de Microsoft 365 E7, con un precio de 99 USD por usuario al mes. Agent 365 sirve como el plano de control unificado para agentes de IA dentro del ecosistema de Microsoft, asignando identidades formales de Microsoft Entra a los agentes, gestionando los permisos y el ciclo de vida de los agentes, proporcionando visibilidad lista para auditoría de la actividad de los agentes y extendiendo la observabilidad a los agentes que operan con sus propias credenciales y permisos.


Alcance del Informe Global del Mercado de Gestión de Permisos de Agentes de IA
El mercado de gestión de permisos de agentes de IA incluye soluciones de gobernanza de identidad y control de acceso que definen, aplican y auditan los permisos para agentes de IA autónomos que operan en sistemas empresariales, aplicaciones y fuentes de datos. Estas plataformas proporcionan capacidades como el aprovisionamiento de identidad de agentes, la definición de políticas de privilegio mínimo, las concesiones de acceso justo a tiempo, el alcance de permisos basado en sesiones y el monitoreo continuo de las acciones de los agentes frente a los límites autorizados, lo que permite a las organizaciones prevenir el acceso no autorizado a datos, limitar el radio de impacto de agentes comprometidos o mal configurados, y mantener el cumplimiento de los marcos regulatorios al garantizar que los agentes de IA solo puedan ejecutar acciones aprobadas en recursos específicos dentro de restricciones temporales y contextuales definidas.
El Informe del Mercado de Gestión de Permisos de Agentes de IA está Segmentado por Oferta (Software y Servicios), Implementación (Nube, Local e Híbrida), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Vertical Industrial (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, Tecnologías de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Educación e Instituciones de Investigación, Atención Médica y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI), y Otros Verticales Industriales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Nube |
| Local |
| Híbrida |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gobierno y Administración Pública |
| Manufactura Industrial |
| Comercio Minorista y Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| Tecnologías de la Información y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Educación e Instituciones de Investigación |
| Atención Médica y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Oferta | Software | ||
| Servicios | |||
| Por Implementación | Nube | ||
| Local | |||
| Híbrida | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Vertical Industrial | Gobierno y Administración Pública | ||
| Manufactura Industrial | |||
| Comercio Minorista y Electrónico | |||
| Transporte y Logística | |||
| Energía y Servicios Públicos | |||
| Petróleo y Gas | |||
| Tecnologías de la Información y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Educación e Instituciones de Investigación | |||
| Atención Médica y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Verticales Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de gestión de permisos de agentes de IA?
Se proyecta que el tamaño del mercado de gestión de permisos de agentes de IA se expanda desde 0,16 mil millones de USD en 2025 y 0,21 mil millones de USD en 2026 hasta 1,02 mil millones de USD en 2031, registrando una CAGR del 37,18% entre 2026 y 2031.
¿Qué está impulsando la demanda de gestión de permisos de agentes de IA?
Las empresas necesitan herramientas para registrar identidades de agentes, limitar el acceso, monitorear acciones y mantener registros a medida que los agentes se incorporan a los flujos de trabajo en producción.
¿Qué oferta lidera el gasto en gestión de permisos de agentes de IA?
El software lideró con el 64,57% de los ingresos en 2025 porque los compradores priorizaron las capacidades de orquestación de políticas, descubrimiento y autorización en tiempo de ejecución.
¿Qué modelo de implementación está creciendo más rápido?
Se proyecta que la implementación híbrida crezca a una CAGR del 43,56% hasta 2031, ya que las organizaciones necesitan controles coherentes en sistemas de nube y locales.
¿Qué sector de usuario final tiene la tasa de crecimiento más alta?
Se proyecta que energía y servicios públicos crezca a una CAGR del 46,12% hasta 2031, respaldado por el uso de agentes en la optimización de redes eléctricas y entornos operacionales.
¿Qué región está creciendo más rápido en controles de permisos de agentes?
Se proyecta que Asia-Pacífico crezca a una CAGR del 42,51% hasta 2031, respaldado por la demanda en China, Japón, India y Corea del Sur.
Última actualización de la página el:



