
Tamaño y Participación del Mercado de Autorización como Servicio
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 3.07 Mil millones de dólares |
| Tamaño del Mercado (2032) | 6.99 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 17.89 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Autorización como Servicio por Mordor Intelligence
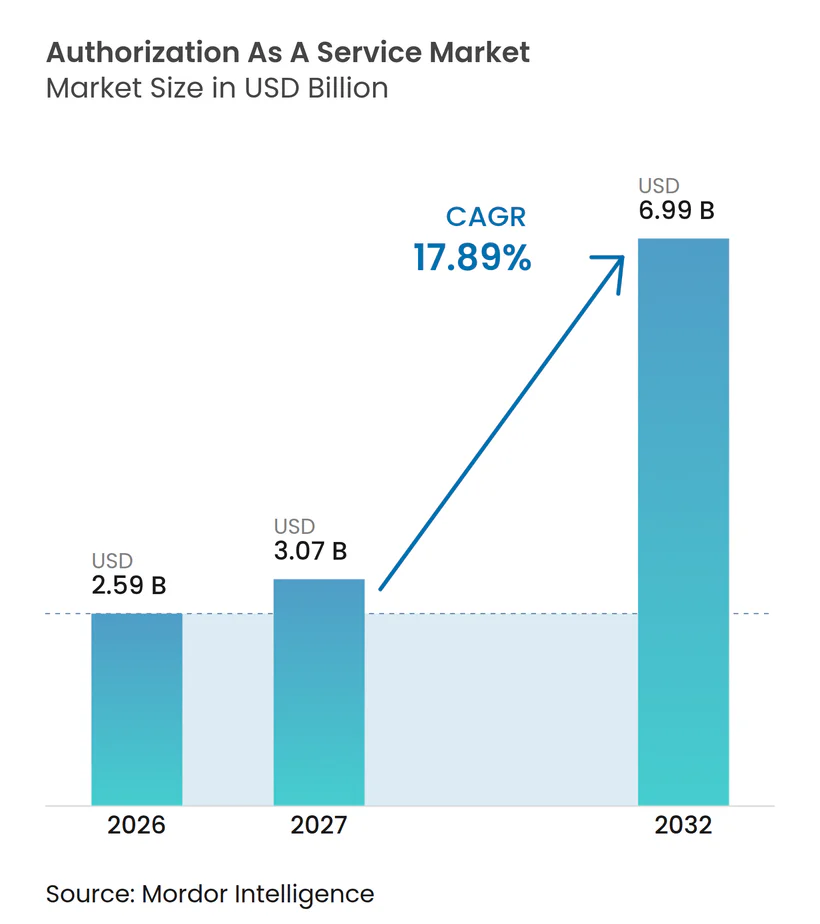
El tamaño del Mercado de Autorización como Servicio fue valorado en 2,59 mil millones de USD en 2026 y se estima que crecerá desde 3,07 mil millones de USD en 2027 hasta alcanzar 6,99 mil millones de USD en 2032, a una CAGR del 17,89% durante el período de pronóstico (2027-2032). La demanda está migrando desde reglas de acceso integradas en las aplicaciones hacia servicios de políticas independientes capaces de tomar decisiones en múltiples sistemas. Los programas de confianza cero, las aplicaciones nativas en la nube y los agentes de inteligencia artificial están incrementando el número y la variedad de decisiones de acceso que las organizaciones deben gestionar. Los proveedores están respondiendo con motores de políticas, servicios gestionados, controles basados en relaciones y herramientas para permisos delegados. Los estándares abiertos pueden facilitar la conexión entre los puntos de decisión de políticas y los puntos de aplicación, al tiempo que reducen las barreras para que los clientes cambien de proveedor. Esto deja espacio para los proveedores que puedan ofrecer un diseño de políticas más sólido, soporte de auditoría y controles para identidades no humanas.
Conclusiones Clave del Informe
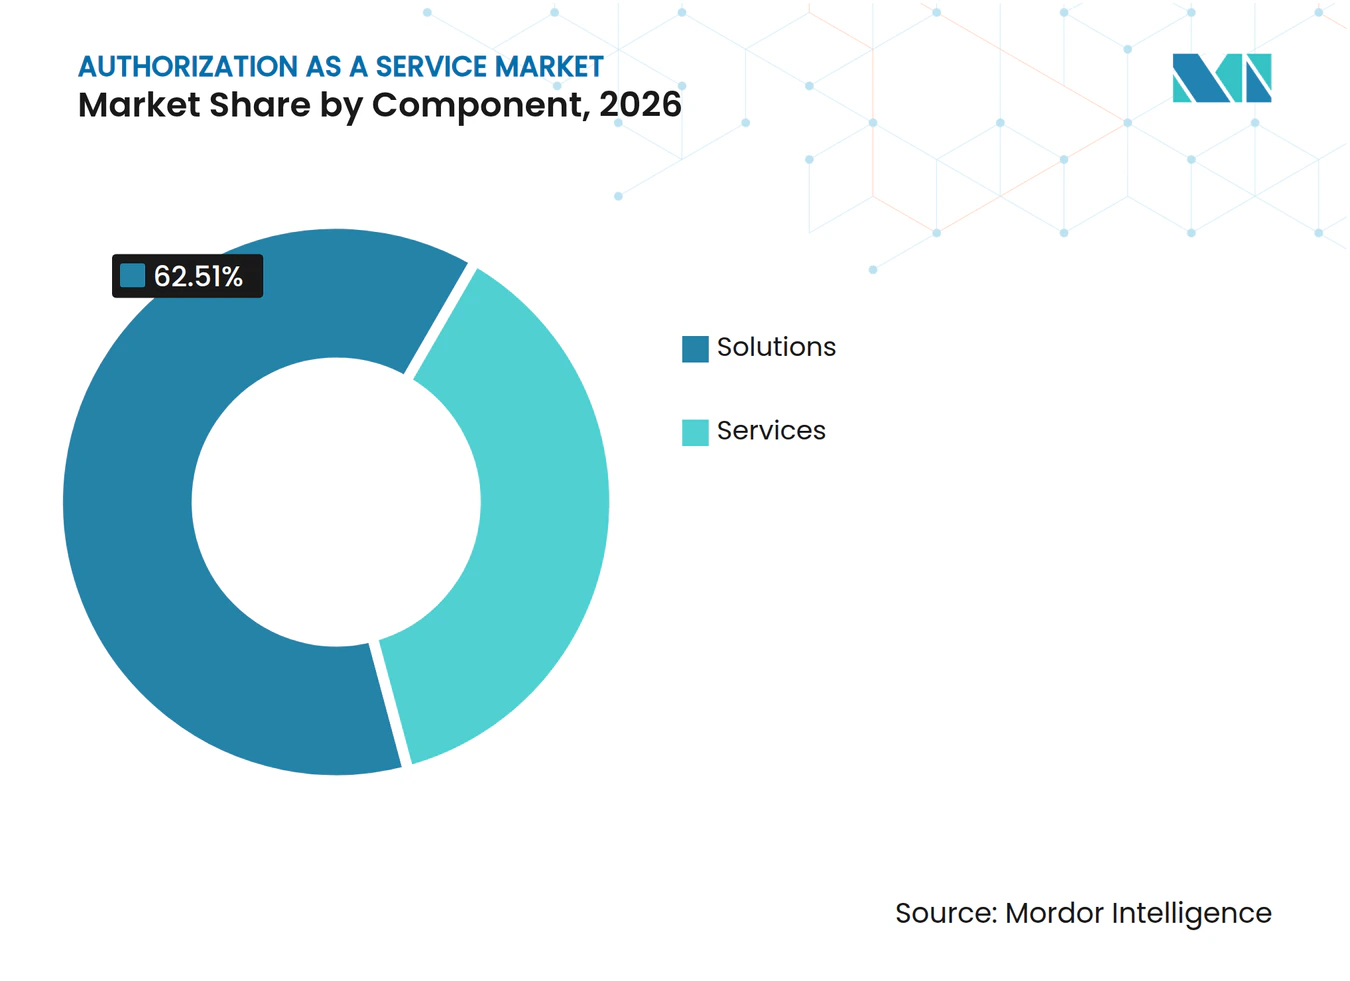
- Por componente, las soluciones representaron el 62,51% de la participación del mercado de autorización como servicio en 2026, mientras que se proyecta que los servicios se expandirán a una CAGR del 23,83% hasta 2032.
- Por modo de implementación, la nube mantuvo el 71,84% de la participación del mercado de autorización como servicio en 2026 y se proyecta que se expandirá a una CAGR del 23,81% hasta 2032.
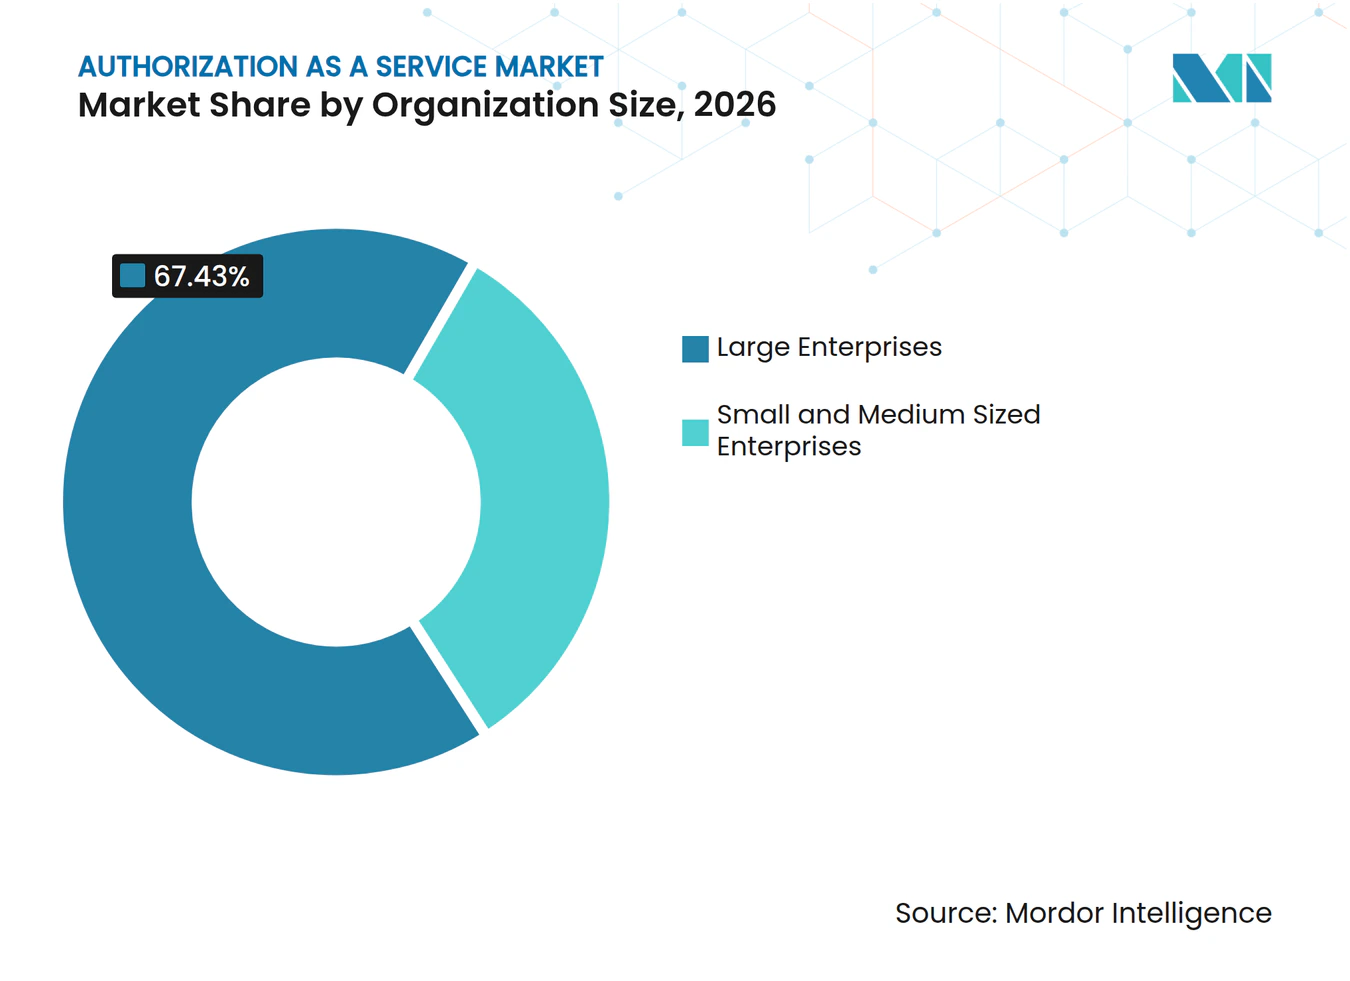
- Por tamaño de organización, las grandes empresas mantuvieron el 67,43% de los ingresos en 2026, mientras que se proyecta que las pequeñas y medianas empresas se expandirán a una CAGR del 23,79% hasta 2032.
- Por modelo de autorización, el RBAC mantuvo el 48,09% de los ingresos en 2026, mientras que se proyecta que la autorización de identidad de agentes de inteligencia artificial se expandirá a una CAGR del 24,41% hasta 2032.
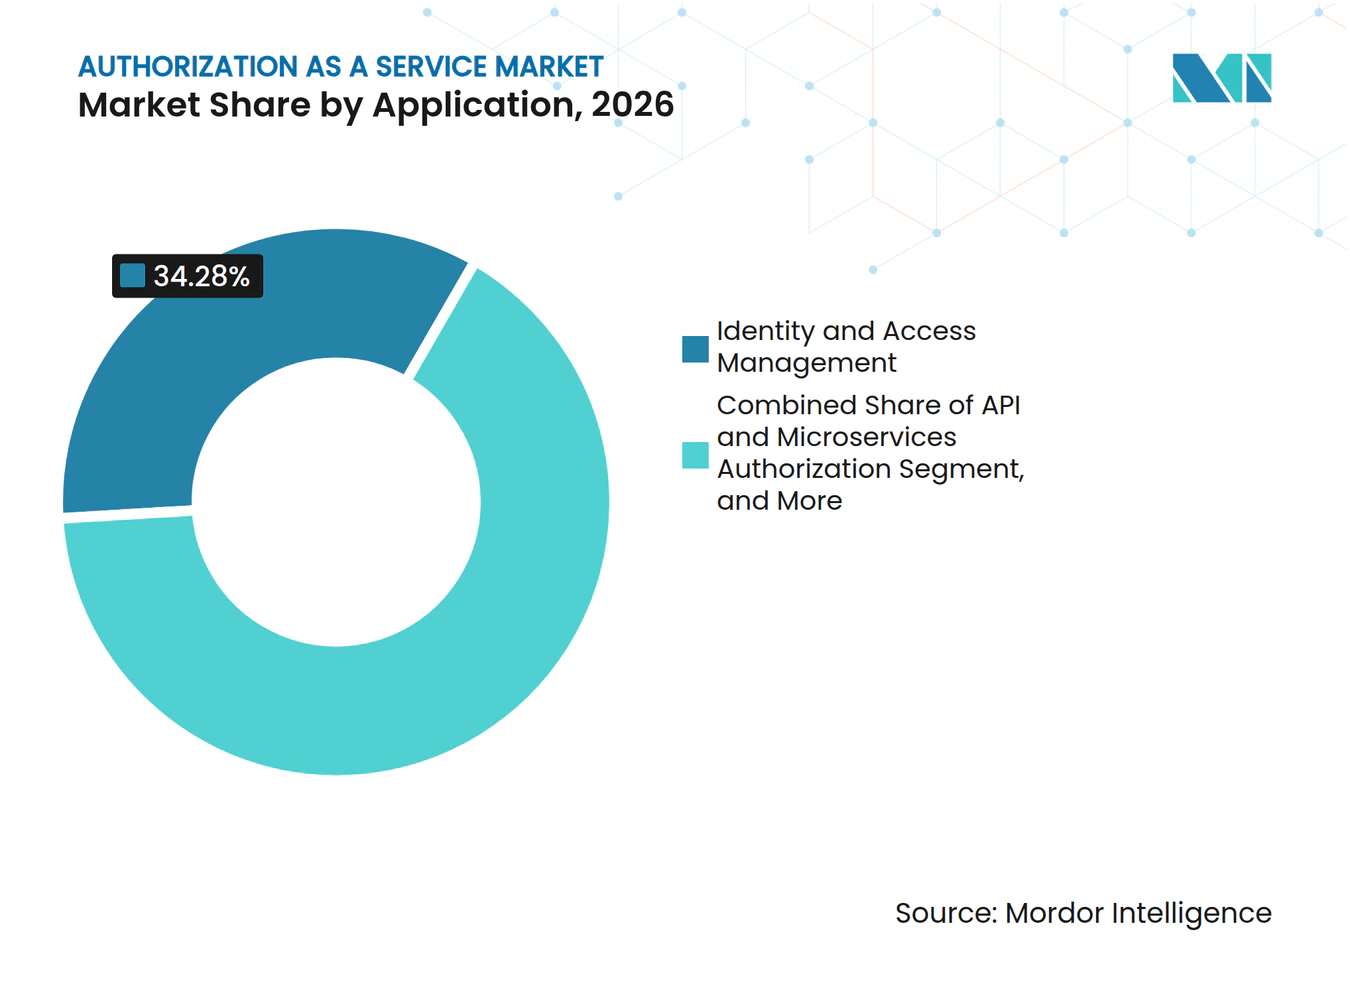
- Por aplicación, la gestión de identidad y acceso mantuvo el 34,28% de los ingresos en 2026, mientras que se proyecta que la atención médica y las ciencias de la vida se expandirán a una CAGR del 24,49% hasta 2032.
- Por usuario final, el BFSI representó el 23,68% de los ingresos en 2026, mientras que se proyecta que la atención médica y las ciencias de la vida se expandirán a una CAGR del 24,49% hasta 2032.
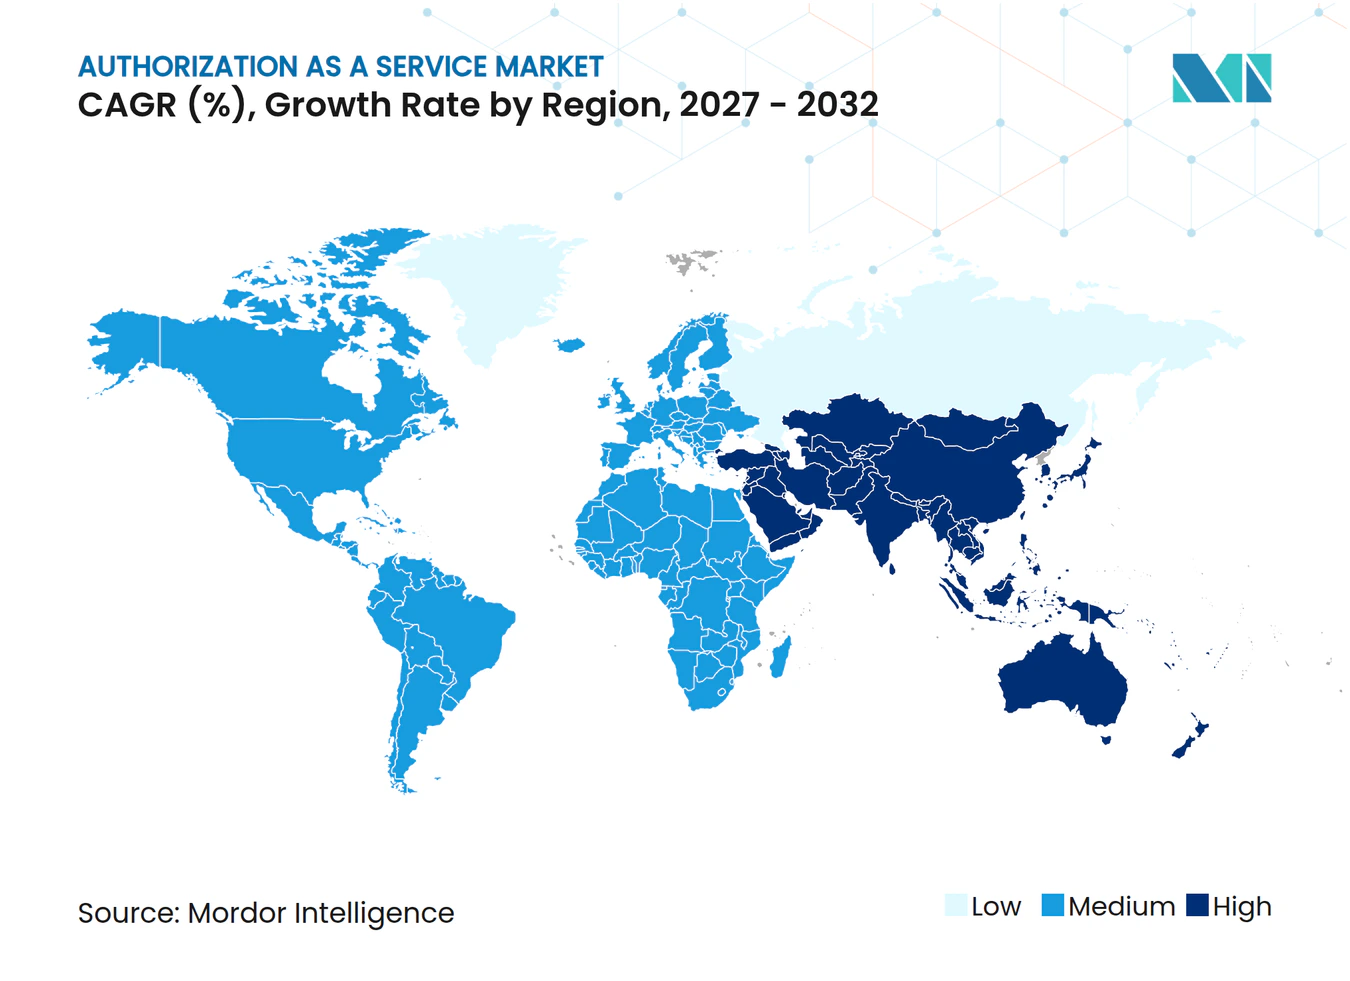
- Por geografía, América del Norte mantuvo el 38,47% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expandirá a una CAGR del 24,37% hasta 2032.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| La Adopción de Confianza Cero Amplía los Requisitos de Autorización Continua | +5.2% | Global | Corto plazo (≤ 2 años) |
| Los Agentes de Inteligencia Artificial y las Identidades No Humanas Requieren Autorización Delegada | +4.5% | América del Norte, Asia-Pacífico | Corto plazo (≤ 2 años) |
| Las Arquitecturas API-First y de Microservicios Multiplican las Verificaciones de Permisos Detallados | +4.1% | Global | Mediano plazo (2-4 años) |
| Demanda Regulatoria de Decisiones de Acceso Auditables y Contextuales | +3.3% | Europa, América del Norte, Asia-Pacífico | Mediano plazo (2-4 años) |
| Complejidad de Derechos en Entornos Híbridos y Multi-Nube | +2.8% | América del Norte y Europa, con expansión hacia Asia-Pacífico | Mediano plazo (2-4 años) |
| La Toma de Decisiones de Autorización se Acerca al Borde de la Aplicación | +1.7% | América del Norte, Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
La Adopción de Confianza Cero Amplía los Requisitos de Autorización Continua
La confianza cero transforma la autorización de una decisión tomada en el momento del inicio de sesión a una decisión tomada para cada solicitud y recurso. Esto hace que un servicio de políticas externo sea más relevante cuando usuarios, cargas de trabajo y dispositivos se desplazan entre aplicaciones, y el mercado de autorización como servicio se beneficia cuando una única política debe aplicarse de manera coherente en aplicaciones internas, APIs, cargas de trabajo en la nube y recursos que de otro modo mantendrían permisos separados. El mercado de autorización como servicio se beneficia cuando las organizaciones necesitan reglas coherentes en todos los sistemas internos en lugar de permisos separados para cada aplicación. Los requisitos de control de acceso de ISO/IEC 27001 y el Artículo 21(2)(i) de la Directiva NIS2 añaden presión de cumplimiento en Europa e influyen en las prácticas de adquisición globales. La Comisión Europea ha descrito la NIS2 como una medida que refuerza los requisitos de ciberseguridad para entidades críticas y proveedores digitales. La autorización continua también respalda las revisiones de acceso porque cada decisión puede vincularse a la identidad solicitante, el recurso y el contexto.
Los Agentes de Inteligencia Artificial y las Identidades No Humanas Requieren Autorización Delegada
Los agentes de inteligencia artificial pueden acceder a almacenes de datos, APIs y herramientas internas sin intervención humana directa para cada solicitud. Sus permisos delegados necesitan límites que definan quién autorizó al agente, qué acciones puede realizar y durante cuánto tiempo permanece válida esa autoridad, otorgando al mercado de autorización como servicio un papel en el registro de la cadena de autoridad y en la restricción de acciones cuando el propósito o período delegado ha concluido. El Instituto Nacional de Estándares y Tecnología y la Universidad Carnegie Mellon identificaron la identidad y la autorización de software y agentes de inteligencia artificial como una prioridad para acelerar la adopción segura.[1] El mercado de autorización como servicio está respaldado por esta necesidad, ya que proporciona una capa de control independiente para solicitudes a velocidad de máquina. La Fundación OpenID también describió la autorización centrada en agentes y la delegación con conciencia de cadena como cuestiones centrales de gestión de identidad para los sistemas agénticos. Los proveedores que vinculan las acciones del agente a un patrocinador humano pueden proporcionar a las organizaciones una responsabilidad más clara cuando una tarea automatizada accede a sistemas sensibles.
Las Arquitecturas API-First y de Microservicios Multiplican las Verificaciones de Permisos Detallados
Una única acción empresarial puede pasar por varios servicios cuando una aplicación utiliza una arquitectura de microservicios. Cada servicio necesita decidir si el solicitante puede realizar una operación específica sobre un recurso específico. La lógica de autorización separada puede producir reglas inconsistentes, ralentizar las auditorías y dificultar las pruebas de cambios de políticas, haciendo que el mercado de autorización como servicio sea relevante cuando las organizaciones necesitan un único método de políticas en todos los servicios desarrollados, publicados y mantenidos por diferentes equipos. La Cloud Native Computing Foundation ha publicado orientación de implementación para Open Policy Agent que aborda las prácticas de políticas centralizadas y la implementación segura. El mercado de autorización como servicio gana relevancia cuando las organizaciones separan las políticas de las versiones de las aplicaciones. AuthZEN proporciona una interfaz neutral respecto al proveedor para solicitudes y decisiones de autorización entre los puntos de aplicación de políticas y los puntos de decisión de políticas.
Demanda Regulatoria de Decisiones de Acceso Auditables y Contextuales
Los reguladores esperan cada vez más evidencia de que los controles de acceso funcionan a nivel de un usuario, carga de trabajo, recurso y decisión específicos. El reglamento de implementación de NIS2 exige políticas de control de acceso documentadas, revisiones de gestión de derechos, gobernanza de cuentas privilegiadas y autenticación multifactor para el acceso privilegiado. La Comisión Europea propuso enmiendas específicas a NIS2 en enero de 2026 para simplificar el cumplimiento de 28.700 empresas, incluidas 6.200 micro y pequeñas empresas.[2] En los Estados Unidos, la Regla Final de Interoperabilidad y Autorización Previa del CMS exige que los pagadores de atención médica registren las decisiones de autorización a la granularidad de los recursos FHIR a partir de enero de 2026. Estos requisitos hacen que los registros de auditoría y las decisiones de políticas contextuales sean relevantes para la atención médica, los servicios financieros y otros compradores regulados, y otorgan al mercado de autorización como servicio una vía de entrada en programas donde el comprador necesita evidencia documentada de control en lugar de una declaración general de capacidad de acceso. El mercado de autorización como servicio, por lo tanto, ofrece una oportunidad en la que el gasto en control de acceso está vinculado a evidencia obligatoria en lugar de actualizaciones de software discrecionales.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Agrupación de Autorización por Parte de Hiperescaladores y Suites de Gestión de Identidad y Acceso | -2.4% | Global, concentrado en América del Norte | Corto plazo (≤ 2 años) |
| Complejidad de Integración en Aplicaciones Heredadas y Almacenes de Identidad | -1.8% | Global, pronunciado en Europa y América del Sur | Mediano plazo (2-4 años) |
| La Semántica de las Políticas de Autorización es Difícil de Estandarizar entre Equipos | -1.3% | Global | Mediano plazo (2-4 años) |
| Los Requisitos de Latencia de Decisión y Disponibilidad Limitan la Implementación Centralizada en la Nube | -0.9% | Global, especialmente Asia-Pacífico y Oriente Medio y África | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Agrupación de Autorización por Parte de Hiperescaladores y Suites de Gestión de Identidad y Acceso
Las plataformas en la nube y las suites de gestión de identidad y acceso pueden incluir funciones básicas de autorización como parte de suscripciones más amplias. AWS describe Amazon Verified Permissions como un servicio de autorización totalmente gestionado que utiliza el lenguaje de políticas Cedar. Para los clientes que han estandarizado en un único proveedor, estas funciones pueden satisfacer casos de uso comunes sin requerir una evaluación de proveedor independiente. Esto puede limitar la flexibilidad de precios para los proveedores independientes en el mercado de autorización como servicio, especialmente cuando el cliente considera la autorización como una extensión de su entorno de nube existente en lugar de como una capa de control especializada que puede operar en múltiples nubes y tipos de aplicaciones. Los proveedores especializados están respondiendo con controles basados en relaciones, políticas como código y autorización delegada para agentes de inteligencia artificial. La posición sigue siendo difícil en organizaciones más pequeñas donde un servicio sin costo adicional puede parecer adecuado hasta que los requisitos de acceso se vuelven más complejos.
Complejidad de Integración en Aplicaciones Heredadas y Almacenes de Identidad
Los entornos empresariales a menudo combinan servicios nativos en la nube, aplicaciones heredadas, software empaquetado y varios almacenes de identidad. Un servicio de políticas externo puede requerir sincronización de directorios, fuentes de atributos y conectores para cada tipo de sistema. Esto aumenta el tiempo de implementación y dificulta que las organizaciones demuestren valor rápidamente, lo que puede retrasar la adopción en el mercado de autorización como servicio hasta que el comprador haya mapeado los atributos de identidad, los registros de directorio, las fuentes de políticas y las interfaces requeridas para cada aplicación heredada o en la nube. El problema es más agudo para las organizaciones medianas que carecen de equipos dedicados de ingeniería de identidad. Puede retrasar proyectos en el mercado de autorización como servicio, incluso cuando las necesidades de cumplimiento son claras. La adopción híbrida puede reducir la disrupción, pero también requiere políticas que funcionen en puntos de aplicación locales y servicios de decisión basados en la nube.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Los Servicios se Expanden a Medida que Aumenta la Complejidad de las PolíticasLas soluciones mantuvieron el 62,51% de los ingresos en 2026, siendo las plataformas de software el componente más grande. Estas plataformas incluyen motores de puntos de decisión de políticas, consolas de administración de políticas y sistemas de gestión de autorización que separan los permisos del código de la aplicación, de modo que los propietarios de políticas pueden aplicar la misma regla en múltiples aplicaciones, distinguir una solicitud de una acción aprobada y mantener un registro más claro de cómo se tomó una decisión. Permiten a los equipos de políticas revisar reglas sin requerir un cambio de código en cada aplicación que utiliza la regla. Este modelo operativo ayuda a las organizaciones a probar, versionar, aprobar y auditar políticas de forma independiente de los ciclos de lanzamiento de aplicaciones, lo cual es especialmente importante cuando un cambio de política debe verificarse contra muchos recursos, atributos de identidad y comportamientos de aplicaciones antes de llegar a producción. Las plataformas basadas en OPA, los servicios nativos de Cedar y las plataformas basadas en relaciones inspiradas en Zanzibar forman la base técnica de muchas implementaciones.
Se proyecta que los servicios se expandirán a una CAGR del 23,83% hasta 2032, la tasa más alta dentro de la división de componentes. El diseño de políticas, la cobertura de pruebas, el mapeo de atributos y la gestión del ciclo de vida requieren habilidades que los equipos de seguridad y desarrollo pueden no tener internamente. Los servicios profesionales pueden respaldar la primera implementación, mientras que las operaciones gestionadas pueden manejar la administración de políticas después de la implementación inicial, incluyendo la traducción de requisitos empresariales al lenguaje de políticas, la validación de resultados con los propietarios de aplicaciones, la preparación de controles para auditoría y el mantenimiento de reglas a medida que cambian los equipos, recursos y condiciones de acceso. Los proveedores combinan cada vez más conectores de fuentes de identidad, paneles de auditoría, herramientas de políticas como código y soporte gestionado en una única oferta. Esto estrecha la frontera entre software y servicios, al tiempo que convierte la capacidad de implementación en un elemento importante de la industria de autorización como servicio.


Por Modo de Implementación:
La Nube Centraliza la Gestión de PolíticasLa nube representó el 71,84% de los ingresos en 2026 y se proyecta que crecerá a una CAGR del 23,81% hasta 2032. Los planos de control en la nube pueden distribuir actualizaciones de políticas en un gran número de puntos de aplicación sin requerir el reinicio de una aplicación. Esto respalda a las organizaciones que operan servicios digitales en varias regiones y necesitan que la misma regla de acceso se aplique en cada límite de servicio. La administración centralizada también proporciona a los equipos de cumplimiento un único registro de versiones y cambios de políticas. El modelo en la nube se alinea con el uso más amplio de herramientas de gestión de identidad, seguridad y aplicaciones nativas en la nube, porque los equipos de políticas pueden utilizar una capa de administración común mientras la aplicación permanece cerca de las aplicaciones y servicios que requieren respuestas rápidas.
La implementación local sigue siendo relevante para el gobierno, la defensa y los servicios financieros donde los requisitos de soberanía de datos o de aislamiento de red limitan la conectividad en la nube. Cerbos admite la implementación local con aislamiento de red a través de Cerbos Hub Enterprise, que aborda estos requisitos operativos. La implementación híbrida es importante para las organizaciones que migran sistemas heredados a infraestructura en la nube por etapas en lugar de reemplazar cada aplicación de una vez. Estas organizaciones necesitan políticas que abarquen puntos de aplicación locales y servicios de decisión basados en la nube sin crear reglas diferentes para el mismo usuario, carga de trabajo o cuenta de servicio, ya que resultados diferentes para la misma solicitud pueden generar confusión operativa y dificultar la realización de una revisión de control de acceso. La necesidad de admitir ambos entornos crea un caso de uso exigente que algunos proveedores no atienden suficientemente, al tiempo que permite al mercado de autorización como servicio dar soporte a clientes que necesitan la misma gobernanza y lógica de políticas en las etapas de una migración gradual, en lugar de solo en entornos completamente nativos en la nube.
Por Tamaño de Organización:
Las Grandes Empresas Anclan los Ingresos y las Pymes Añaden DemandaLas grandes empresas representaron el 67,43% de los ingresos en 2026, impulsadas por carteras de aplicaciones complejas, entornos multi-nube y requisitos formales de auditoría. Una implementación de autorización a gran escala puede conectar un motor de políticas con varios almacenes de identidad, múltiples aplicaciones y puntos de decisión de políticas distribuidos. También puede incluir controles de cambio de políticas, flujos de trabajo de certificación de acceso y evidencia para revisión interna o externa. Este alcance respalda el gasto tanto en suscripciones de plataforma como en servicios profesionales, ya que un programa puede requerir trabajo en diseño de políticas, calidad de datos de origen, integración técnica, pruebas de aceptación de usuarios, documentación y procesos de aprobación formal antes de que se utilice una nueva regla de acceso. Las grandes organizaciones pueden utilizar herramientas de autorización especializadas cuando las funciones de la suite de gestión de identidad y acceso no cubren cada aplicación, carga de trabajo o tipo de recurso.
Se proyecta que las pequeñas y medianas empresas se expandirán a una CAGR del 23,79% hasta 2032. Los precios basados en el consumo reducen el compromiso de infraestructura que históricamente ha limitado a los compradores más pequeños, permitiéndoles comenzar con evaluaciones de políticas limitadas o un entorno de servicios reducido en lugar de realizar un gran compromiso inicial con sistemas y equipos operativos especializados. Los motores de políticas de código abierto pueden proporcionar un punto de entrada de baja fricción antes de que una organización adopte un centro comercial, soporte empresarial o un servicio gestionado. Esta ruta permite a un equipo pequeño comenzar con un caso de uso de aplicación definido y ampliar los controles a medida que cambia su cartera de aplicaciones, habilitando un enfoque por etapas en el que la organización primero aborda un problema de permisos conocido, luego añade más aplicaciones, recursos, flujos de trabajo y controles operativos cuando se desarrolla la capacidad interna. La industria de autorización como servicio puede llegar a estos compradores cuando los proveedores reducen el trabajo de integración y facilitan las operaciones de políticas para equipos con capacidad especializada limitada.

Por Modelo de Autorización:
El RBAC se Mantiene Establecido mientras Emergen los Controles para Agentes de Inteligencia ArtificialEl RBAC representó el 48,09% de los ingresos en 2026, lo que refleja su uso consolidado en aplicaciones empresariales. Muchos sistemas existentes fueron diseñados en torno a roles como el principal medio de asignación de acceso. Reemplazar esas reglas puede requerir migración de políticas, cambios en las aplicaciones y una validación cuidadosa, que las organizaciones pueden posponer. El RBAC sigue siendo útil para los permisos de la fuerza laboral y los patrones de acceso predecibles que no dependen en gran medida del contexto cambiante. Su posición continua refleja los sistemas instalados y la familiaridad operativa, en lugar de una respuesta completa a los requisitos de acceso más recientes, porque las decisiones de acceso dependen cada vez más del recurso, la transacción, la relación, el dispositivo, el tiempo y otras condiciones cambiantes que un rol por sí solo no puede capturar.
Se proyecta que la autorización de identidad de agentes de inteligencia artificial se expandirá a una CAGR del 24,41% hasta 2032. El control de acceso basado en atributos y en relaciones también está ganando relevancia en software multi-inquilino, acceso detallado a datos y trabajo delegado. La Cloud Security Alliance ha declarado que la inteligencia artificial agéntica requiere controles que tengan en cuenta la autonomía, las identidades efímeras y la delegación. El mercado de autorización como servicio puede evaluar el contexto, las relaciones y los atributos de los recursos fuera de la aplicación en lugar de depender únicamente de un rol estático, lo que proporciona a las organizaciones una forma de expresar permisos detallados sin incorporar cada variación de la lógica de acceso en el código de la aplicación. Los controles para agentes de inteligencia artificial pueden definir límites en la duración de los permisos, el alcance de las acciones y la delegación que las asignaciones de roles tradicionales no proporcionan.
Por Aplicación:
La Gestión de Identidad y Acceso Lidera mientras se Desarrollan Usos EspecializadosLa gestión de identidad y acceso mantuvo el 34,28% de los ingresos en 2026, siendo la mayor área de aplicación. La autorización se adquiere con frecuencia por primera vez a través de programas de certificación de acceso, aprovisionamiento de incorporación-movilidad-baja o gobernanza de privilegios. Estos flujos de trabajo proporcionan una ruta práctica para conectar las decisiones de políticas con identidades nominadas, revisiones de acceso y procesos de gobernanza más amplios. El tamaño del mercado de autorización como servicio para esta aplicación está impulsado por la necesidad de gobernar el acceso a lo largo del ciclo de vida del empleado. La gestión de identidad y acceso sigue siendo un punto de entrada común porque tiene una propiedad ejecutiva establecida, estructuras presupuestarias y procesos operativos en muchas organizaciones, y conecta las decisiones de autorización con los registros de empleados, las revisiones de certificación, los flujos de trabajo de acceso privilegiado y la administración rutinaria de cuentas de usuario.
Se proyecta que la atención médica y las ciencias de la vida se expandirán a una CAGR del 24,49% hasta 2032. La autorización de APIs y microservicios también está ganando relevancia a medida que los límites de confianza entre servicios aumentan en las aplicaciones nativas en la nube. La gestión de derechos de infraestructura en la nube aborda los permisos excesivos en entornos de nube, mientras que la autorización de pagos respalda los controles sobre las acciones de transacciones. La regla del CMS crea una necesidad particular en la atención médica para controles de acceso a nivel de recursos FHIR y registros de decisiones, ya que los pagadores necesitan gestionar solicitudes a un nivel de recurso detallado mientras conservan registros que respalden los informes, demuestren una aplicación coherente de políticas y ayuden a los administradores a examinar el momento y los resultados de las decisiones. La autorización de agentes de inteligencia artificial, la autorización de datos, la autorización de pagos y la gobernanza de cumplimiento amplían el uso de la autorización más allá del acceso de la fuerza laboral, reflejando una necesidad más amplia de controlar las acciones iniciadas por software, flujos de trabajo automatizados, conexiones de terceros y cuentas de servicio, así como las acciones realizadas directamente por un empleado.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Usuario Final:
El BFSI Lidera mientras la Atención Médica Gana ImpulsoEl BFSI mantuvo el 23,68% de los ingresos en 2026, la mayor participación entre los sectores de usuarios finales. Las instituciones financieras operan bajo requisitos de control de acceso vinculados a SOX, PCI-DSS, el Artículo 32 del RGPD y GLBA. Estas organizaciones necesitan decisiones en tiempo real, aplicación preventiva de políticas y acceso privilegiado con límite de tiempo para sistemas que manejan datos sensibles de clientes y transacciones. La posición de liderazgo refleja la necesidad de evidencia a nivel de una decisión particular, no solo un registro de que un usuario inició sesión, porque las instituciones reguladas pueden necesitar mostrar la acción permitida, la política relacionada, el recurso, la identidad y el contexto operativo cuando se revisa una decisión de acceso. Los servicios especializados pueden complementar los sistemas de gestión de identidad y acceso donde los roles estáticos no proporcionan el contexto o el detalle de auditoría requeridos.
Se proyecta que la atención médica y las ciencias de la vida se expandirán a una CAGR del 24,49% hasta 2032. Los requisitos FHIR del CMS y las necesidades de protección de datos de pacientes respaldan una autorización detallada en entornos de registros electrónicos de salud multi-nube. Los proveedores de tecnología de la información y telecomunicaciones utilizan controles externalizados para software multi-inquilino y acceso entre servicios. Las organizaciones gubernamentales y de defensa priorizan los controles de acceso basados en atributos y obligatorios para sistemas clasificados. El comercio minorista, el comercio electrónico, la energía y los servicios públicos utilizan servicios de autorización para pagos, señales de fraude y tecnología operativa que se conecta a sistemas en la nube.
Análisis Geográfico
Mercado de Autorización como Servicio en América del Norte
América del Norte representó el 38,47% de los ingresos en 2026, la mayor participación regional en el mercado de autorización como servicio. La región cuenta con una alta concentración de empresas tecnológicas nativas de la nube, programas de confianza cero consolidados e implementaciones de autorización externalizada, lo que genera una base de clientes con mayor probabilidad de ejecutar aplicaciones distribuidas y requerir decisiones de política coherentes en múltiples servicios en la nube. Las directrices federales de EE. UU. también han impulsado la demanda de estos controles en los organismos gubernamentales, mientras que Estados Unidos aporta la mayor parte de los ingresos regionales. Los servicios financieros canadienses y las implementaciones gubernamentales están impulsando la demanda en la nube, y el sector fintech de México está comenzando a adoptar servicios basados en el consumo.
Mercado de Autorización como Servicio en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 24,37% hasta 2032, la tasa regional más alta. Los programas de infraestructura pública digital, la contratación gubernamental en la nube y las plataformas fintech están incrementando la necesidad de políticas detalladas en toda la región. La Ley de Seguridad de Datos y la Ley de Protección de Información Personal de China respaldan las implementaciones localizadas, aunque la soberanía de datos puede favorecer las configuraciones de nube privada y en las instalaciones. La Ley de Infraestructura Crítica de Australia refuerza la gobernanza de acceso en los sectores de energía, servicios financieros y telecomunicaciones. El marco de Agregador de Cuentas de India genera necesidades de autorización a nivel de API para las organizaciones fintech, mientras que la iniciativa Sociedad 5.0 de Japón y el enfoque de contratación pública con prioridad en la nube de Corea del Sur respaldan la adopción regional.
Mercado de Autorización como Servicio en EMEA y América del Sur
Europa ocupa una posición destacada debido al Artículo 32 del RGPD, las obligaciones de control de acceso de NIS2 y los requisitos de DORA para los servicios financieros. Alemania, el Reino Unido y Francia lideran la adopción regional, con la tecnología industrial, la banca abierta y los servicios regulados como casos de uso relevantes. América del Sur sigue siendo una oportunidad emergente, donde la LGPD de Brasil respalda el gasto en gobernanza de acceso en los sectores financiero y sanitario. Arabia Saudita y los Emiratos Árabes Unidos están invirtiendo en infraestructura de autorización en la nube como parte de sus programas de transformación digital. El sector de servicios financieros de Sudáfrica y el ecosistema fintech de Nigeria representan gran parte de la adopción actual de fintech en África.
Panorama Competitivo
Concentración del Mercado
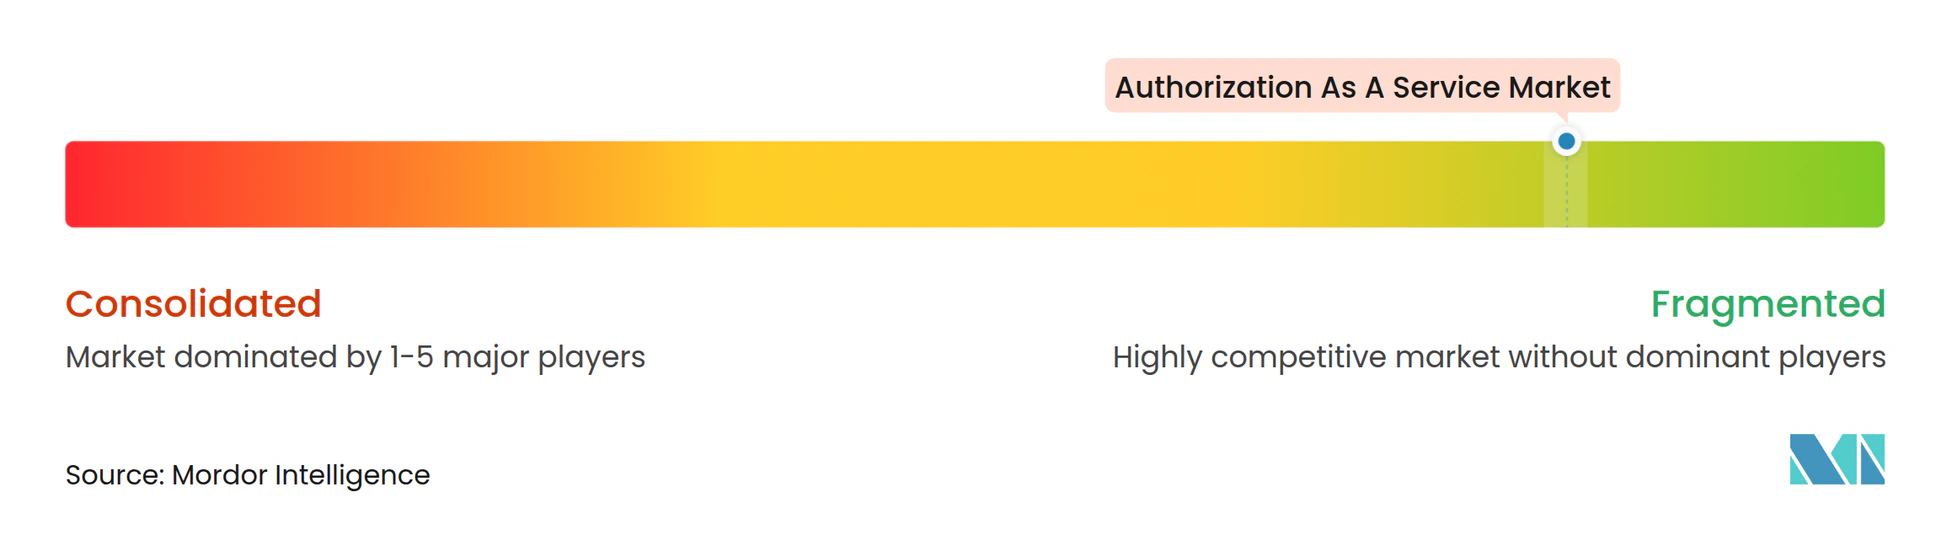
El mercado de autorización como servicio está fragmentado entre proveedores especializados, sin que ningún proveedor ocupe una posición dominante, ya que los clientes pueden elegir entre proveedores especializados, ofertas respaldadas por código abierto, plataformas de seguridad de identidad más amplias y servicios nativos en la nube, cada uno abordando el problema de la autorización desde una categoría de producto diferente. El campo incluye plataformas de políticas como código, servicios basados en relaciones, motores ABAC y XACML, y APIs de autorización orientadas al desarrollador, con proveedores que difieren en cómo modelan los permisos, conectan los datos de identidad, admiten patrones de aplicación y proporcionan gobernanza para la creación y revisión continua de políticas. AWS Verified Permissions proporciona a los clientes nativos de AWS un servicio gestionado que puede reducir parte del trabajo de autoalojamiento.[3] Esta opción integrada proporciona un punto de comparación directo para los proveedores que venden plataformas independientes, especialmente cuando un cliente ya utiliza una plataforma en la nube y espera que sus servicios nativos satisfagan los requisitos de autorización estándar sin un proceso de adquisición separado.
La estructura fragmentada significa que las empresas deben diferenciarse a través de la integración, la profundidad de las políticas, el soporte operativo y la experiencia en cumplimiento, y el mercado de autorización como servicio recompensa por tanto a los proveedores que pueden ayudar a los clientes a pasar de principios de acceso amplios a políticas claras para aplicaciones, recursos, solicitudes e identidades individuales, al tiempo que muestran cómo una regla fue redactada, probada, aprobada, aplicada, modificada y revisada a lo largo del tiempo, en lugar de ofrecer únicamente una decisión de acceso básica en el punto de solicitud. Los proveedores orientados al desarrollador como AuthZed, Cerbos, Permit.io y Ory utilizan la adopción de código abierto como vía hacia suscripciones comerciales y servicios gestionados. El estándar AuthZEN puede reducir el esfuerzo necesario para conectarse a un punto de decisión de políticas externo, ayudando a este grupo a llegar a más aplicaciones. Los proveedores empresariales como PlainID, Axiomatics y NextLabs compiten en políticas expresivas y herramientas de auditoría para clientes regulados. CrowdStrike anunció un acuerdo definitivo en enero de 2026 para adquirir SGNL.ai por 740 millones de USD, combinando la autorización continua con la seguridad de identidad para identidades humanas, no humanas y de agentes de inteligencia artificial.
Leonardo adquirió Axiomatics en julio de 2025, añadiendo capacidades de autorización a su oferta de ciberseguridad. Los controles para agentes de inteligencia artificial son un área de competencia en desarrollo porque las asignaciones de roles convencionales pueden no gobernar las acciones delegadas y de corta duración de las máquinas. Ory introdujo Agent Security en junio de 2026 para incorporar controles de identidad, autorización y gobernanza en el arnés del agente. Permit.io introdujo su MCP Gateway en marzo de 2026 para la autorización en tiempo real, el seguimiento de delegaciones y los registros de auditoría para agentes de inteligencia artificial. AuthZed puso Materialize a disposición general en septiembre de 2026 para precomputar las partes más exigentes de los grafos de relaciones en implementaciones a gran escala.
Líderes de la Industria de Autorización como Servicio
-
PlainID Ltd.
-
Axiomatics AB
-
Permit.io, Inc.
-
AuthZed, Inc.
-
Cerbos Technology Limited
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Autorización como Servicio Empresas cubiertas en este informe
- Aserto, Inc.
- AuthZed, Inc.
- Axiomatics AB
- Cerbos Technology Limited
- Cloudentity, Inc.
- InferaDB, Inc.
- NextLabs, Inc.
- Oso Security, Inc.
- Ory Corp.
- Permit.io, Inc.
- PlainID Ltd.
- PolicyArc, Inc.
- SGNL.ai, Inc.
- Styra, Inc.
- Warrant, Inc.
- Authorizer Technologies, Inc.
- Authress, Inc.
- Permify, Inc.
- FusionAuth, Inc.
- ZITADEL AG
Desarrollos recientes de la industria en Mercado de Autorización como Servicio
- Octubre de 2026: PlainID lanzó AI-Ready Gateway Enforcement y se rebautizó como la Plataforma de Autorización en Tiempo de Ejecución para la era de la inteligencia artificial, permitiendo que las puertas de enlace de API existentes, los servidores MCP y las puertas de enlace de inteligencia artificial apliquen autorización con conciencia de identidad, agente e intención sin cambios de código. El anuncio posicionó a PlainID como la primera plataforma empresarial en vincular la identidad del ser humano que inicia la acción con el agente de inteligencia artificial que actúa en su nombre en la capa de la puerta de enlace, abordando una brecha significativa en la gobernanza empresarial de la inteligencia artificial.
- Septiembre de 2026: AuthZed anunció la disponibilidad general de AuthZed Materialize para AuthZed Dedicated Cloud, una capacidad que precomputa las partes más costosas del grafo de relaciones de SpiceDB para escalar la autorización en implementaciones con miles de millones de relaciones. Materialize había respaldado cargas de trabajo de producción para clientes seleccionados desde 2024 y ahora está ampliamente disponible como un nivel de servicio gestionado de primera clase.
- Junio de 2026: Ory lanzó Ory Agent Security, descrito como el primer plano de control de gestión de identidad y acceso para agentes para inteligencia artificial empresarial, incorporando controles de identidad, autorización y gobernanza directamente en el arnés del agente que conecta los agentes de inteligencia artificial con herramientas, APIs, archivos y sistemas empresariales, permitiendo la aplicación de políticas antes de que se ejecuten las acciones del agente.
- Junio de 2026: Cerbos entró en versión beta privada para Cerbos Cloud, un plano de control alojado en la nube para el desarrollo, prueba y distribución de políticas al estilo GitOps, y simultáneamente cerró una ronda de financiación semilla extendida de 7,5 millones de USD, elevando la financiación total a 11 millones de USD. La empresa reportó un crecimiento de la demanda de 4 veces para su plataforma de gestión de autorización en 2025 y el reconocimiento de Gartner como proveedor de plataforma de autorización.
Alcance del Informe Global del Mercado de Autorización como Servicio
El mercado de Autorización como Servicio se refiere a soluciones y servicios basados en la nube y locales que permiten a las organizaciones definir, aplicar, gestionar y supervisar los permisos de acceso en aplicaciones, datos, APIs, infraestructura y recursos digitales. Estos servicios ayudan a las organizaciones a determinar quién o qué puede acceder a recursos específicos, bajo qué condiciones y con qué nivel de permiso, utilizando modelos de autorización como el control de acceso basado en roles (RBAC), el control de acceso basado en atributos (ABAC), el control de acceso basado en relaciones (ReBAC), el control de acceso basado en políticas y la autorización detallada.
El Informe de Autorización como Servicio está Segmentado por Componente (Soluciones y Servicios), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Modelo de Autorización (Control de Acceso Basado en Roles, Control de Acceso Basado en Atributos, Control de Acceso Basado en Relaciones, Control de Acceso Basado en Políticas y Autorización Detallada a Nivel de Recurso), Aplicación (Gestión de Identidad y Acceso, APIs y Microservicios, Autorización de Datos y Documentos, Gestión de Derechos de Infraestructura en la Nube, Autorización de Agentes de Inteligencia Artificial e Identidad de Máquina, y Gobernanza de Cumplimiento y Acceso), Usuario Final (BFSI, Atención Médica y Ciencias de la Vida, Tecnología de la Información y Telecomunicaciones, Gobierno y Defensa, Comercio Minorista y Electrónico, Energía y Servicios Públicos y Otros Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Las Previsiones del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Control de Acceso Basado en Roles |
| Control de Acceso Basado en Atributos |
| Control de Acceso Basado en Relaciones |
| Control de Acceso Basado en Políticas |
| Autorización Detallada a Nivel de Recurso |
| Gestión de Identidad y Acceso |
| Autorización de APIs y Microservicios |
| Autorización de Datos y Documentos |
| Autorización de Pagos |
| Gestión de Derechos de Infraestructura en la Nube |
| Autorización de Agentes de Inteligencia Artificial e Identidad de Máquina |
| Gobernanza de Cumplimiento y Acceso |
| BFSI |
| Atención Médica y Ciencias de la Vida |
| Tecnología de la Información y Telecomunicaciones |
| Gobierno y Defensa |
| Comercio Minorista y Electrónico |
| Energía y Servicios Públicos |
| Otros Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Sudeste Asiático | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Turquía |
| Israel | |
| Arabia Saudita | |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Resto de África |
| Por Componente | Soluciones | |
| Servicios | ||
| Por Modo de Implementación | Nube | |
| Local | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Modelo de Autorización | Control de Acceso Basado en Roles | |
| Control de Acceso Basado en Atributos | ||
| Control de Acceso Basado en Relaciones | ||
| Control de Acceso Basado en Políticas | ||
| Autorización Detallada a Nivel de Recurso | ||
| Por Aplicación | Gestión de Identidad y Acceso | |
| Autorización de APIs y Microservicios | ||
| Autorización de Datos y Documentos | ||
| Autorización de Pagos | ||
| Gestión de Derechos de Infraestructura en la Nube | ||
| Autorización de Agentes de Inteligencia Artificial e Identidad de Máquina | ||
| Gobernanza de Cumplimiento y Acceso | ||
| Por Usuario Final | BFSI | |
| Atención Médica y Ciencias de la Vida | ||
| Tecnología de la Información y Telecomunicaciones | ||
| Gobierno y Defensa | ||
| Comercio Minorista y Electrónico | ||
| Energía y Servicios Públicos | ||
| Otros Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Sudeste Asiático | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Turquía | |
| Israel | ||
| Arabia Saudita | ||
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de autorización como servicio?
El mercado de autorización como servicio está valorado en 2,59 mil millones de USD en 2026 y se proyecta que alcanzará 6,99 mil millones de USD en 2032, a una CAGR del 17,89%.
¿Qué está impulsando la demanda de autorización como servicio?
La adopción de confianza cero, los microservicios, los controles regulatorios auditables y el acceso delegado para agentes de inteligencia artificial están aumentando la demanda de servicios de políticas independientes.
¿Qué modo de implementación lidera la adopción de autorización como servicio?
La nube lidera con una participación del 71,84% en 2026 y se proyecta que se expandirá a una CAGR del 23,81% hasta 2032.
¿Qué organizaciones están adoptando los servicios de autorización más rápidamente?
Se proyecta que las pequeñas y medianas empresas se expandirán a una CAGR del 23,79% hasta 2032, respaldadas por precios basados en el consumo y puntos de entrada de código abierto.
¿Por qué los agentes de inteligencia artificial están cambiando los requisitos de autorización?
Los agentes de inteligencia artificial necesitan límites en los permisos delegados, el alcance de las acciones, la duración y la responsabilidad cuando acceden a herramientas y datos empresariales.
¿Qué región está avanzando más rápidamente en los servicios de autorización?
Se proyecta que Asia-Pacífico se expandirá a una CAGR del 24,37% hasta 2032, respaldada por la infraestructura digital, los programas en la nube y la adopción de fintech.