
OT Remote Access Security Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
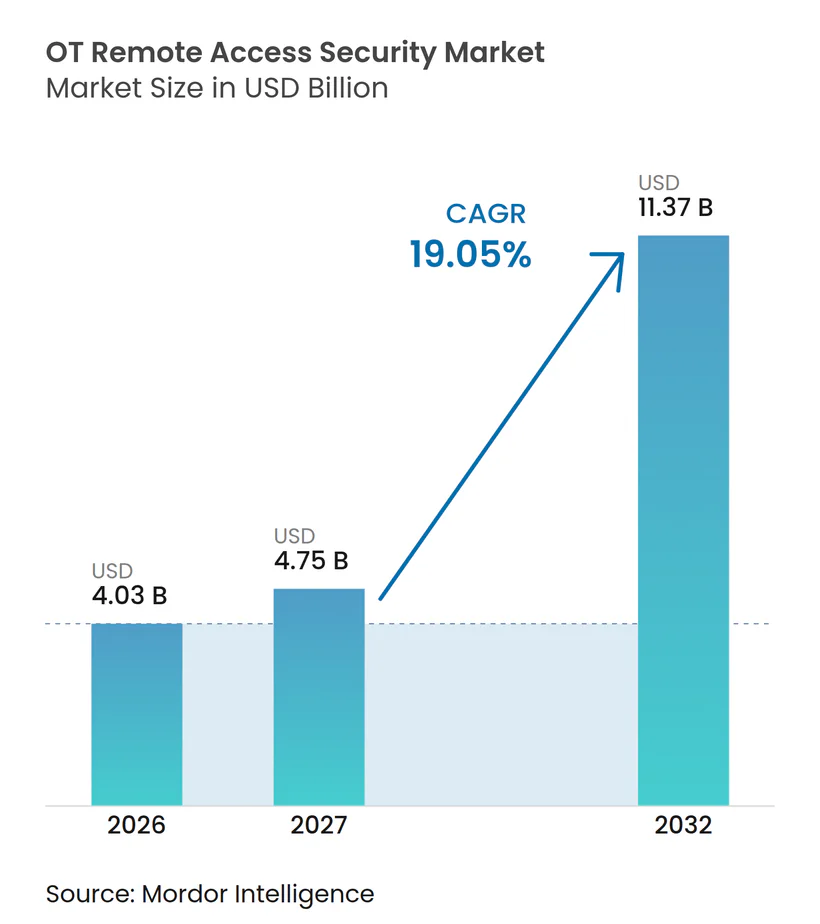
| Marktgröße (2027) | 4.75 Milliarden US-Dollar |
| Marktgröße (2032) | 11.37 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 19.05 % |
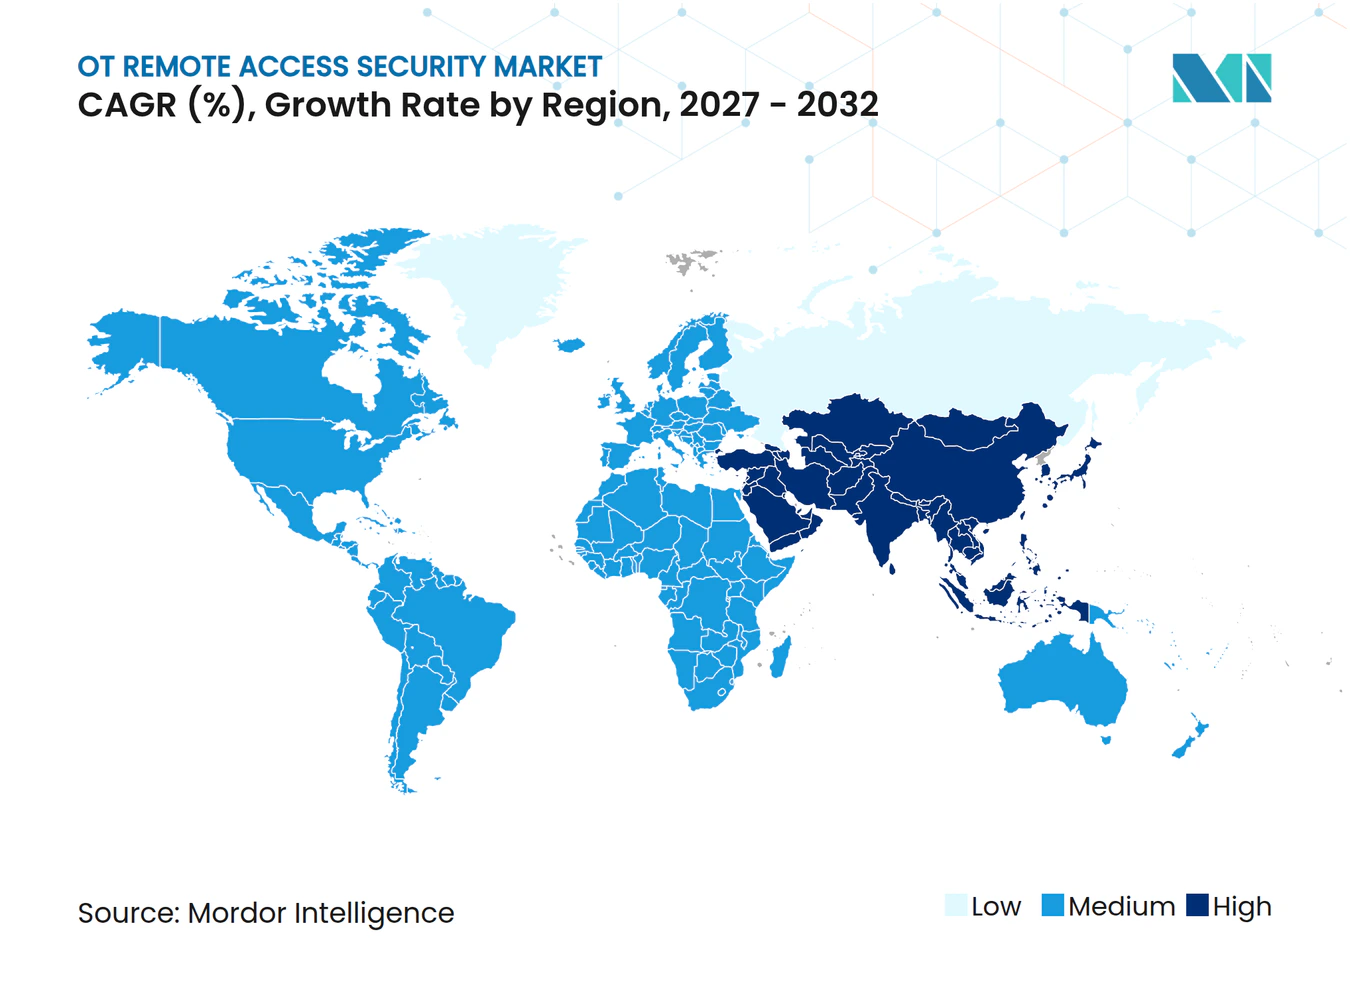
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
OT Remote Access Security Marktanalyse von Mordor Intelligence
Die Marktgröße für OT Remote Access Security wird voraussichtlich von 4,03 Milliarden USD im Jahr 2026 auf 11,37 Milliarden USD bis 2032 anwachsen und dabei zwischen 2027 und 2032 eine CAGR von 19,05 % verzeichnen. Industrielle Betreiber räumen Zugriffskontrollen eine höhere Priorität ein, da Anlagennetzwerke mit Unternehmenssystemen, Cloud-Diensten und externen Wartungsteams verbunden werden. Im ersten Quartal 2026 wurde Malware auf industriellen Automatisierungssystemen blockiert, und 19,6 % der ICS-Computer verzeichneten Bedrohungen, wodurch das Risiko des Fernzugriffs für Asset-Eigentümer weiterhin im Fokus bleibt. Die Nachfrage verlagert sich von einfacher Konnektivität hin zu Identitätskontrollen, Sitzungsaufzeichnungen und auf industrielle Geräte zugeschnittenen Richtlinien. Vorschriften machen den Nachweis einer Zugriffs-Governance auch bei Kaufentscheidungen immer wichtiger. Der OT Remote Access Security Markt schafft daher Chancen für Anbieter, die Altstandorte bedienen können, ohne die Produktion zu unterbrechen.
Wichtigste Erkenntnisse des Berichts
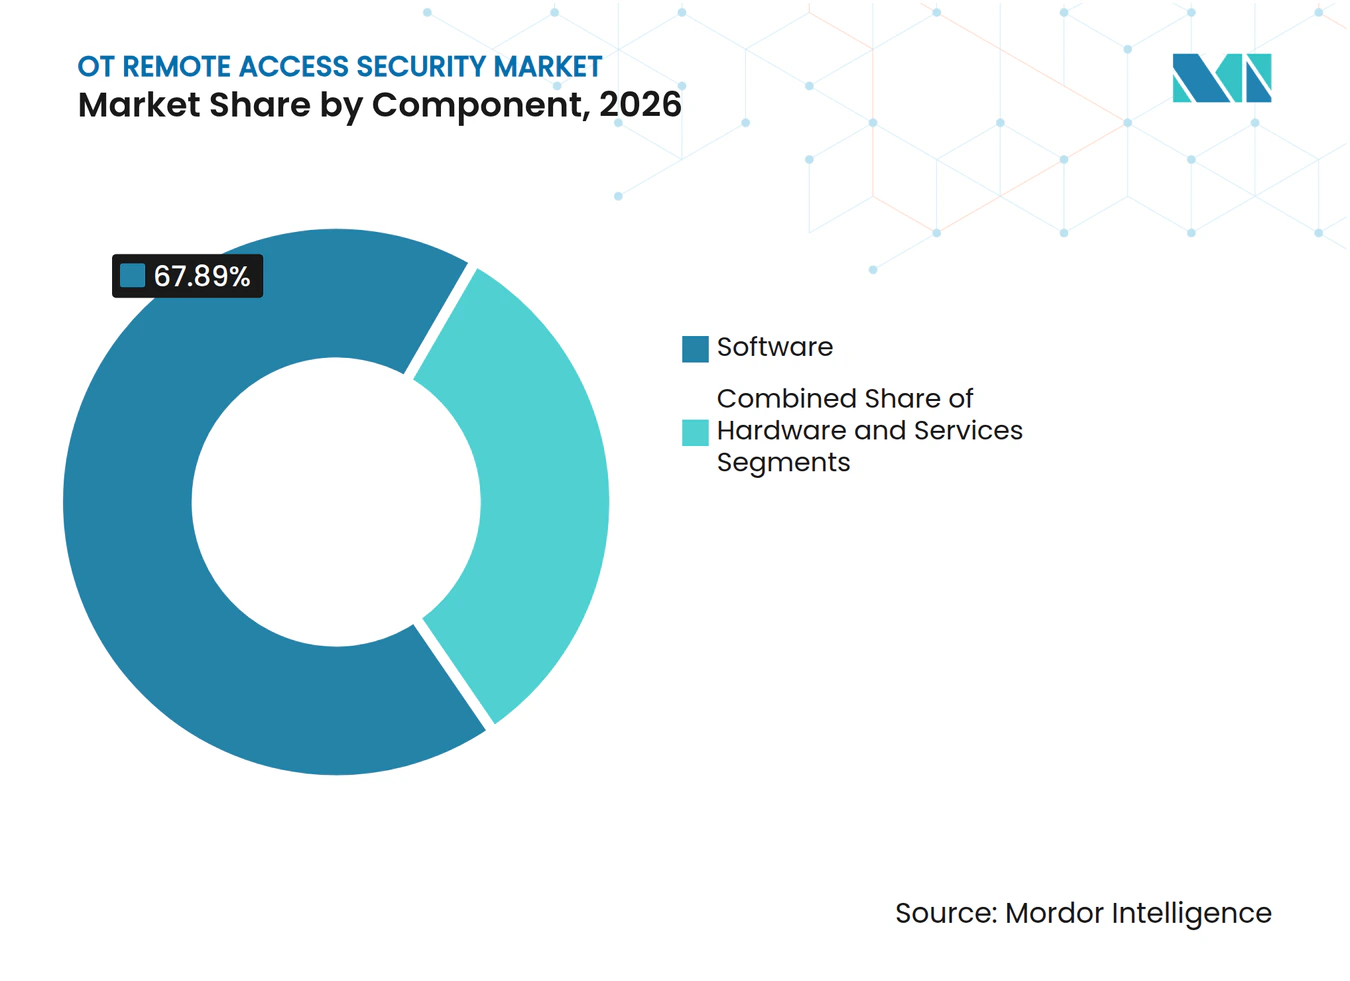
- Nach Komponente hielt Software im Jahr 2026 einen Anteil von 67,89 % am OT Remote Access Security Markt, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 20,77 % wachsen werden.
- Nach Zugriffsarchitektur hielt VPN-basierter Fernzugriff im Jahr 2026 einen Anteil von 65,20 % am OT Remote Access Security Markt, während Zero-Trust-Netzwerkzugriff bis 2032 voraussichtlich mit einer CAGR von 20,16 % wachsen wird.
- Nach Anwendung hielt Wartung und Support im Jahr 2026 einen Anteil von 68,12 % am OT Remote Access Security Markt, während Incident Response und Notfallreparatur bis 2032 voraussichtlich mit einer CAGR von 20,51 % wachsen werden.
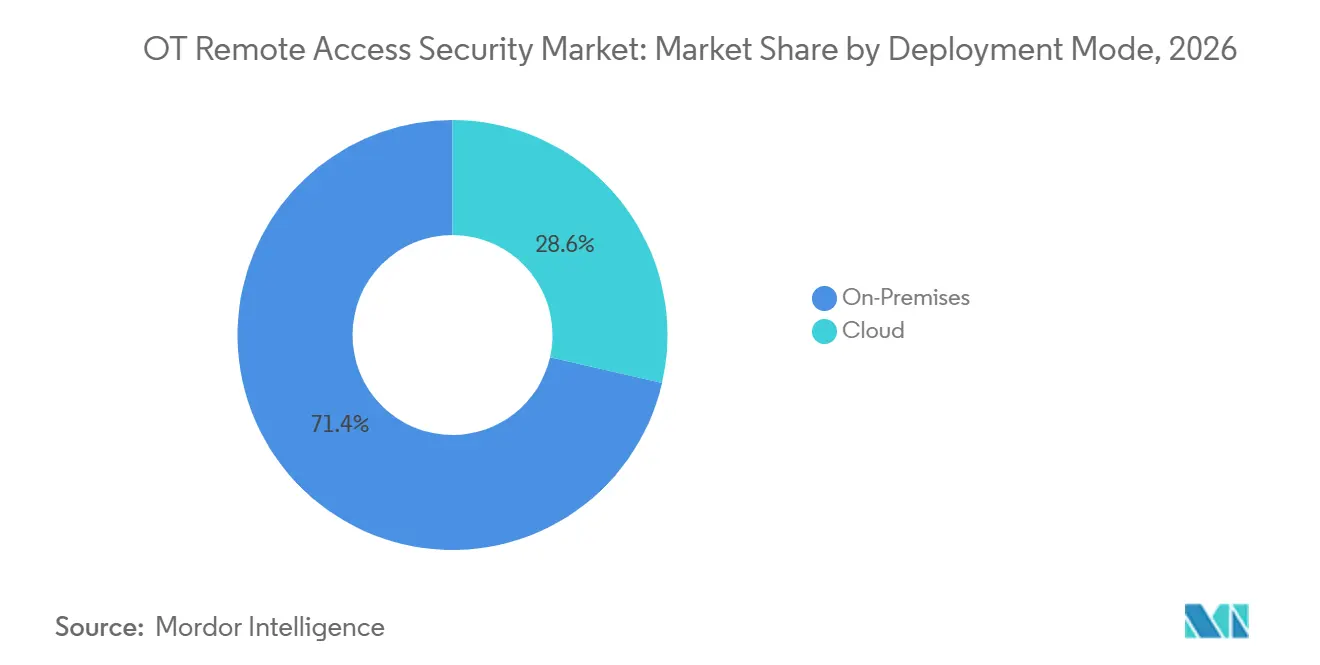
- Nach Bereitstellungsmodus hielt On-Premises im Jahr 2026 einen Anteil von 71,41 % am OT Remote Access Security Markt, während die Cloud-Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 21,04 % wachsen wird.
- Nach Endnutzer hielt die industrielle Fertigung im Jahr 2026 einen Anteil von 27,19 % am OT Remote Access Security Markt, während Wasser und Abwasser bis 2032 voraussichtlich mit einer CAGR von 19,45 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 38,10 % am OT Remote Access Security Markt, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 19,81 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Industrielle Cyberangriffe auf vernetzte Steuerungsumgebungen | +3.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung der Fernwartung und verteilter Betriebsabläufe | +3.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Strengere Cybersicherheitsvorschriften und Anforderungen an die Prüfbarkeit | +2.8% | Nordamerika und Europa, mit wachsendem Einfluss im Asien-Pazifik-Raum | Mittelfristig (2–4 Jahre) |
| Industrie 4.0 und IIoT-Konnektivität | +2.1% | Asien-Pazifik als Kern, mit Ausstrahlungseffekten auf Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Lücke bei der Identitäts- und Zugangsdaten-Governance im Anbieter-Ökosystem | +1.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Protokollbewusster Zugriff für Brownfield- und Air-Gapped-Assets | +1.4% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Industrielle Cyberangriffe auf vernetzte Steuerungsumgebungen
Angriffe auf industrielle Steuerungssysteme erhöhen den Bedarf an Zugriffskontrollen, da exponierte Fernverbindungen nach wie vor einen direkten Weg in Anlagennetzwerke darstellen. Eine gemeinsame Empfehlung vom April 2026 beschrieb iranisch affiliierte Akteure, die seit März 2026 internetverbundene SPS-Systeme in US-amerikanischen Wasser-, Energie- und Regierungseinrichtungen ins Visier nehmen. Die Empfehlung identifizierte Versuche, Leiterlogik zu manipulieren und Abschaltalarme über exponierte Zugriffsports zu deaktivieren. Kaspersky berichtete, dass im ersten Quartal 2026 weltweit 19,6 % der ICS-Computer von Bedrohungen betroffen waren, was bestätigt, dass die industrielle Exposition breit gestreut ist und nicht auf eine kleine Gruppe hochkarätiger Ziele beschränkt bleibt. Der OT Remote Access Security Markt profitiert, wenn Betreiber Multi-Faktor-Authentifizierung, individuelle Anbieteridentitäten und Sitzungsaufzeichnungen für Steuerungsumgebungen vorschreiben. Diese Anforderungen wirken sich auch auf Versicherungs- und Compliance-Diskussionen aus, da Organisationen Nachweise benötigen, dass der Fernzugriff geregelt ist.
Ausweitung der Fernwartung und verteilter Betriebsabläufe
Fernwartung ist für Organisationen, die Standorte über weite geografische Gebiete hinweg verwalten, zu einer regulären Betriebspraxis geworden. Hersteller und Versorgungsunternehmen sind auf externe Spezialisten angewiesen, wenn qualifiziertes Personal nicht an jeder Anlage präsent sein kann. Die SANS-Umfrage 2025 identifizierte sicheren Fernzugriff als eine der wichtigsten Investitionsprioritäten und stellte fest, dass externe Konnektivität und Fernzugangswege einen erheblichen Anteil der gemeldeten ICS- und OT-Cybersicherheitsvorfälle ausmachten. Dieses Betriebsmodell kann dazu führen, dass ein Unternehmen VPNs, OEM-Tools und spezialisierte OT-Plattformen parallel an verschiedenen Standorten betreibt. Die daraus resultierende Komplexität reduziert die Transparenz, wenn jedes Tool eigene Konten, Genehmigungsprozesse und Sitzungsaufzeichnungen erstellt. Der OT Remote Access Security Markt wird durch die Nachfrage nach Plattformen gestützt, die Richtlinien und Prüfnachweise über eine verteilte Asset-Basis hinweg konsolidieren. Dies verleiht dem OT Remote Access Security Markt eine Rolle bei der Standardisierung der Governance über Standorte hinweg.
Strengere Cybersicherheitsvorschriften und Anforderungen an die Prüfbarkeit
Regulatorische Anforderungen verlagern die Aufmerksamkeit von der Veröffentlichung neuer Regeln hin zur Fähigkeit, bei Audits verwertbare Nachweise vorlegen zu können. NERC CIP-003-9 trat am 1. April 2026 in Kraft und brachte dokumentierte elektronische Fernzugriffskontrollen für Anbieter zu Anlagen des Bulk Electric System mit geringer Auswirkung. Diese Änderung erweitert die formalen Zugriffserwartungen auf Anlagen, die zuvor im Rahmen des Regelwerks weniger Beachtung gefunden hatten. NIS2 schreibt Multi-Faktor-Authentifizierung und Zugriffskontrollen für Fernwartungssitzungen vor, während die Strafbestimmungen die Bedeutung einer dokumentierten Compliance für wesentliche Einrichtungen erhöhen. IEC 62443-konforme Beschaffung erfordert zunehmend Least-Privilege-Zugriff und individuelle Verantwortlichkeit anstelle einer allgemeinen Aussage, dass ein VPN verfügbar ist. Anbieter, die Sitzungsprotokolle, Aufzeichnungen und identitätsverknüpfte Aufzeichnungen erstellen, sind besser positioniert, um diese Anforderung zu erfüllen.
Industrie 4.0 und IIoT-Konnektivität
Vernetzte Sensoren, Edge-Geräte und Cloud-Analysen erweitern die Anzahl der Verbindungswege zwischen der Produktionshalle und den Unternehmenssystemen. Diese Ausweitung ist zentral für den OT Remote Access Security Markt, da jede neue Verbindung klare Regeln darüber erfordert, wer auf Geräte zugreifen kann und was diese tun dürfen. Eine 2025 veröffentlichte, begutachtete Übersichtsarbeit stellte fest, dass die Einführung des Industrial Internet of Things den Betrieb verbessern kann, während gleichzeitig Datensicherheits- und Interoperabilitätsrisiken entstehen. Ältere Industrieanlagen verwenden häufig Modbus, DNP3 oder proprietäre Protokolle ohne integrierte Identitätskontrollen. Die NIST-Leitlinien erkennen die Notwendigkeit an, IIoT- und Cloud-Umgebungen neben etablierten Systemen der Betriebstechnologie zu berücksichtigen.[1] Zugriffskontrollen müssen daher auf Netzwerk- und Sitzungsebene wirken, wenn der Endpunkt selbst keinen Benutzer authentifizieren kann.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Kompatibilitätsgrenzen bei Legacy-Protokollen und Endpunkten | -2.3% | Nordamerika und Europa, mit Konzentration auf Brownfield-Standorte | Langfristig (≥ 4 Jahre) |
| Hohe Implementierungs- und Lebenszykluskosten | -1.9% | Global, mit stärkeren Auswirkungen in Schwellenmärkten | Mittelfristig (2–4 Jahre) |
| Mangel an OT-Cybersicherheitsfachkräften | -1.5% | Global | Mittelfristig (2–4 Jahre) |
| Betrieblicher Widerstand gegen neue Zugriffskontrollpfade | -1.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Kompatibilitätsgrenzen bei Legacy-Protokollen und Endpunkten
Lange Betriebslebensdauern industrieller Anlagen machen die Kompatibilität zu einer wesentlichen Einschränkung bei der Einführung. Viele Brownfield-Standorte verwenden SPS, RTUs und HMIs, die auf Modbus, DNP3 oder proprietären Protokollen basieren, die nicht mit Authentifizierung oder Verschlüsselung konzipiert wurden. Eine sichere Verbindung muss den Zugriff schützen, ohne deterministische und zeitkritische Abläufe zu beeinträchtigen. Ein 2025 veröffentlichtes, begutachtetes Rahmenwerk stellte fest, dass die Integration von OT-Cybersicherheit eine koordinierte Aufmerksamkeit auf Menschen, Prozesse, Technologie und Lieferanten erfordert. Segmentierungsanforderungen können zusätzliche Schwierigkeiten bereiten, da ältere Anlagen nicht nach modernen Zonen- und Kanalkonzepten ausgelegt wurden. Agentenlose und protokollbewusste Tools können den Bereitstellungsaufwand reduzieren, wo Endpunkt-Updates oder Firmware-Änderungen nicht praktikabel sind.
Hohe Implementierungs- und Lebenszykluskosten
Implementierungskosten für mehrere Standorte können die anfänglichen Erwartungen überschreiten, da jede Anlage über eigene Geräte, Netzwerkdesigns und Wartungsverfahren verfügt. Die Kosten umfassen Software, Ingenieurleistungen, Integration, Schulung und Konfigurationsaktualisierungen, wenn sich die Zugriffsanforderungen ändern. Organisationen müssen möglicherweise auch die Trennung von OT- und IT-Netzwerken angehen, bevor Fernzugriffsrichtlinien effektiv durchgesetzt werden können. Wiederkehrende Audit-Vorbereitung und Nachweiserhebung erhöhen die Lebenszyklusbelastung nach der Bereitstellung. Dieses Hemmnis kann Cloud-basierte und Managed-Service-Modelle begünstigen, da diese Updates zentralisieren und den Bedarf jedes Standorts, einen vollständigen Zugriffsverwaltungs-Stack zu unterhalten, reduzieren können. Der OT Remote Access Security Markt kann davon profitieren, wenn Anbieter die Kostenstruktur einfacher handhabbar machen. Die Kosten bleiben eine größere Belastung für kleinere Betreiber und Organisationen in Schwellenmärkten mit begrenzten Sicherheitsbudgets.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Software-Dominanz und der Wandel hin zu DienstleistungenSoftware machte im Jahr 2026 67,89 % des OT Remote Access Security Marktes aus. Ihre Position spiegelt die Bedeutung von Richtliniendurchsetzung, Identitätsföderation, Sitzungsaufzeichnung, Prüfpfaden und Dashboards in modernen industriellen Zugriffsprogrammen wider. Diese Funktionen werden primär durch Software und nicht allein durch ein Gateway bereitgestellt. Plattformen können eine Richtlinie auf einen benannten Benutzer, ein Gerät, eine Anlage oder eine bestimmte Sitzung anwenden. Sie können auch Aktivitäten aufzeichnen und Nachweise erstellen, die operative Überprüfungen unterstützen. Hardware bleibt an Air-Gapped- und Brownfield-Standorten relevant, wo Agenten nicht zu Legacy-Endpunkten hinzugefügt werden können. Solche Standorte benötigen häufig ein lokales Gateway, um den Zugriff zu vermitteln, ohne Produktionsgeräte zu modifizieren. Hardware bleibt daher notwendig, auch wenn sie nach Umsatz die kleinste Komponente darstellt. Die Software-Position zeigt, dass Käufer Kontrolle und Transparenz neben der Verbindungsverfügbarkeit priorisieren.
Dienstleistungen werden bis 2032 voraussichtlich mit einer CAGR von 20,77 % wachsen und sind damit die am schnellsten wachsende Komponente. Industrielle Organisationen benötigen Unterstützung bei der Bereitstellung von Plattformen über mehrere Werke hinweg und bei der Verwaltung von Zugriffsrichtlinien für externe Anbieter. Managed Services können auch kontinuierliche Überwachung, Richtlinienaktualisierungen und Nachweiserhebung bereitstellen. Dispel führte im Januar 2026 Integrated Threat Monitoring als 24/7-Managed-Capability innerhalb seiner OT Remote Access Plattform ein. Diese Entwicklung spiegelt die Nachfrage nach Anbietern wider, die Fernzugriff mit aktiver Bedrohungsüberwachung kombinieren können. Dienstleistungen sind auch dort relevant, wo interne Teams getrennte IT- und OT-Verantwortlichkeiten haben, die sich nicht leicht aufeinander abstimmen lassen. Dies kann Bereitstellungsunterstützung während des ersten Rollouts und späterer Erweiterungen auf neue Standorte wichtig machen. Die OT Remote Access Security Branche hat daher Raum für professionelle und verwaltete Angebote zusätzlich zu eigenständigen Software-Lizenzen.



Nach Zugriffsarchitektur:
Übergang von der VPN-Dominanz zur Zero-Trust-DurchsetzungVPN-basierter Fernzugriff hielt im Jahr 2026 einen Marktanteil von 65,20 % am OT Remote Access Security Markt. Diese Position spiegelt die installierte Basis von Legacy-Bereitstellungen wider und nicht eine Präferenz für uneingeschränkten Netzwerkzugriff. VPNs können einen Remote-Benutzer mit einem Standort verbinden, bieten jedoch möglicherweise nicht von sich aus industrielle Protokollbewusstheit oder Kontrolle auf Sitzungsebene. Diese Einschränkungen sind relevant, wenn ein Anbieter nur auf ein einzelnes Asset oder eine begrenzte Wartungsaufgabe zugreifen muss. Ein kritisches Authentifizierungs-Bypass-Problem, das Remote-Access-VPN-Software betrifft, wurde im Juni 2026 in den CISA-Katalog bekannter ausgenutzter Schwachstellen aufgenommen.[2] Das Ereignis verstärkte die Aufmerksamkeit auf die Sicherheit perimetergerichteter Fernzugriffstools. Organisationen überprüfen daher, wie der Zugriff nach Identität, Asset, Zeit und Rolle eingeschränkt werden kann. Bestehende VPN-Bereitstellungen werden weiterhin wichtig bleiben, da der Austausch von Standortverbindungen in sensiblen Umgebungen Zeit in Anspruch nehmen kann.
Zero-Trust-Netzwerkzugriff wird bis 2032 voraussichtlich mit einer CAGR von 20,16 % wachsen. Der Ansatz gibt Organisationen eine Möglichkeit, die Identität zu verifizieren und enge Richtlinien anzuwenden, bevor eine Verbindung hergestellt wird. CISA- und NSA-Leitlinien haben Zero-Trust-Prinzipien auf die Betriebstechnologie ausgeweitet und fördern Kontrollen, die implizites Vertrauen in Remote-Sitzungen reduzieren. Industrieller protokollbasierter Zugriff bleibt an Brownfield-Standorten relevant, wo eine Plattform die Anlagenkommunikation verstehen muss, bevor Zugriffsregeln angewendet werden. Cloud- und Edge-basierter Zugriff unterstützt verteilte Betreiber, die an jedem Standort keinen großen lokalen Hardware-Stack unterhalten können. Xage Security führte ein Visibility-to-Policy Studio ein, das Asset-Erkennung mit durchsetzbaren Zero-Trust-Richtlinien verknüpft. Die Produktausrichtung zielt darauf ab, den Aufwand für den Übergang von breitem VPN-Zugriff zu spezifischeren Kontrollen zu reduzieren. Die OT Remote Access Security Branche balanciert daher die große installierte VPN-Basis mit einem Übergang zu richtliniengesteuertem Zugriff.
Nach Anwendung:
Wartung und Support führt, während Incident Response zunimmtWartung und Support hielt im Jahr 2026 einen Marktanteil von 68,12 % am OT Remote Access Security Markt. Routinemäßige Verbindungen von Technikern und Geräteanbietern erzeugen ein hohes Volumen an Zugriffsaktivitäten in industriellen Anlagen. Diese Arbeit kann Fehlerbehebung, Konfigurationsänderungen, Diagnosen und routinemäßigen Support für Produktionsanlagen umfassen. Das Ausmaß des routinemäßigen Zugriffs macht klare Genehmigungsprozesse und Aufzeichnungen für Anlagenbetreiber wichtig. Secomea berichtete im Jahr 2026, dass nur 43 % der befragten Organisationen vollständige Prüfpfade von Anbietersitzungen führten. Dies hinterlässt eine wesentliche Governance-Lücke im größten Anwendungsbereich. Eine einheitliche Plattform kann wiederkehrende Wartung unterstützen und gleichzeitig Sicherheits- und Betriebsteams einen gemeinsamen Nachweispfad bereitstellen. Dieser Bedarf unterstützt die Nachfrage nach kontrollierterem Anbieterzugriff anstelle informeller Zugangsdaten oder gemeinsam genutzter VPN-Konten.
Incident Response und Notfallreparatur werden bis 2032 voraussichtlich mit einer CAGR von 20,51 % wachsen. Das Segment erfordert eine schnelle Verbindung während eines Betriebsereignisses, ohne auf Aufzeichnungen zu verzichten, die spätere Untersuchungen unterstützen können. Dies unterscheidet sich von früheren Ansätzen, bei denen sicherer Fernzugriff primär für geplante Wartungsarbeiten konfiguriert wurde. Organisationen benötigen jetzt vordefinierte Rollen, Genehmigungen und Notfall-Workflows, bevor ein Vorfall eintritt. Fernüberwachung, Echtzeit-Diagnose und Asset-Management sind kleinere Anwendungen, die ebenfalls den Bedarf an physischer Präsenz vor Ort reduzieren. Diese Anwendungen können separate Zugangspfade schaffen, wenn sie über separate Tools verwaltet werden. NIS2- und NERC-CIP-Anforderungen begünstigen einen einheitlichen Nachweispfad über alle Fernzugriffskontexte hinweg. Der OT Remote Access Security Markt bewegt sich daher auf Plattformen zu, die reguläre Aktivitäten und Krisenzugriff unter gemeinsamen Richtlinien abwickeln.
Nach Bereitstellungsmodus:
On-Premises dominiert und Cloud gewinnt an DynamikOn-Premises-Bereitstellung hielt im Jahr 2026 einen Anteil von 71,41 % am OT Remote Access Security Markt. Ihre Führungsposition spiegelt die Anforderungen der Energie-, Verteidigungs-, Chemie- und Prozessindustrie wider, die getrennte Netzwerke und lokale Kontrolle bevorzugen. Einige Organisationen haben auch Datenhaltungs- oder Betriebsregeln, die einschränken, wo Daten verarbeitet werden können. Bestehende Anlagen betreiben häufig bereits lokale Gateways und Sicherheitssysteme. Die SANS-Umfrage 2025 platzierte Asset-Transparenz und sicheren Fernzugriff unter den führenden Investitionsprioritäten für ICS- und OT-Programme. Diese Programme beginnen häufig in den On-Premises-Umgebungen, die Betreiber bereits verwalten. Lokale Bereitstellung kann auch Standorte unterstützen, an denen Internetverfügbarkeit und externe Cloud-Verbindungen betriebliche Bedenken darstellen. Das Segment wird daher voraussichtlich für sensible Einzelstandort-Betriebe wichtig bleiben.
Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 21,04 % wachsen. Hersteller mit mehreren Standorten und Wasserversorgungsunternehmen können Cloud-Steuerungsebenen nutzen, um Richtlinien standortübergreifend zu verwalten, ohne an jedem Standort einen vollständigen Verwaltungs-Stack zu installieren. Dieses Modell kann die mit einzelnen Standort-Hardware verbundenen Investitionskosten reduzieren. Tosi brachte im Januar 2026 eine einheitliche Plattform auf den Markt, die cloudbasierte Überwachung mit Gateway-basiertem Zugriffsmanagement kombinierte. Das Design veranschaulicht einen hybriden Ansatz, bei dem das Richtlinienmanagement zentralisiert ist, während die Sitzungsdurchsetzung nah am Asset verbleibt. Solche Modelle können Betriebszeitvorgaben erfüllen und gleichzeitig die Richtlinienkonsistenz über eine große Anlagenbasis hinweg verbessern. Reine On-Premises-Nutzung bleibt dort relevant, wo externe Verbindungen nicht akzeptabel sind. Der OT Remote Access Security Markt bewegt sich daher auf hybride Bereitstellungsmuster zu, anstatt lokale Systeme vollständig zu ersetzen. Dies schafft eine besondere Chance im OT Remote Access Security Markt für flexible Steuerungsarchitekturen.

Nach Endnutzer:
Industrielle Fertigung verankert den Markt, Wasser und Abwasser beschleunigtDie industrielle Fertigung hielt im Jahr 2026 einen Anteil von 27,19 % am Gesamtmarkt. Der Sektor verfügt über eine dichte Population von OT-Assets und wiederkehrenden Anbieterzugriffsanforderungen in den Bereichen Automobil, Lebensmittel und Getränke, Chemie und diskrete Fertigung. Produktionsanlagen erfordern häufig Unterstützung von Originalgeräteherstellern und spezialisierten Integratoren. Jede Verbindung kann Durchsatz, Sicherheit und Produktqualität beeinflussen, wenn sie eine Steuerungsumgebung erreicht. Fertigungsorganisationen benötigen daher Zugriffsrichtlinien, die Anlagenpläne und Asset-Kritikalität berücksichtigen. Der Sektor verfügt auch über langlebige Geräte, was den direkten Ersatz älterer Netzwerkpraktiken erschweren kann. Seine Größe und Betriebskomplexität machen ihn zum größten Endnutzersegment im OT Remote Access Security Markt. Die Nachfrage wird voraussichtlich sowohl mit Digitalisierungsinitiativen als auch mit dem Bedarf zum Schutz etablierter Produktionslinien verbunden bleiben. Der OT Remote Access Security Markt bleibt relevant, wo Hersteller externen Support über komplexe Anlagen hinweg steuern müssen.
Wasser und Abwasser werden bis 2032 voraussichtlich mit einer CAGR von 19,45 % wachsen. Kommunale Versorgungsunternehmen haben nach Angriffen und Warnungen im Zusammenhang mit exponierter Betriebstechnologie mehr Aufmerksamkeit erhalten. Die EPA veröffentlichte im Oktober 2025 Cybersicherheitsplanungsressourcen für Wassersysteme und erhöhte damit die Verfügbarkeit von Leitlinien für Versorgungsprogramme. Eine 2026 veröffentlichte, begutachtete Analyse identifizierte SCADA-Schwachstellen und Legacy-OT-Infrastruktur als wichtige cyber-physische Risiken für US-amerikanische Wasserversorgungsunternehmen. Energie und Versorgungsunternehmen bleiben ebenfalls wichtig, da Stromnetzbetreiber den NERC-CIP-Anforderungen unterliegen. Öl- und Gasunternehmen verwalten entfernte und kritische Assets unter sektorspezifischen Sicherheitserwartungen. Transport und Logistik, Chemie und Pharmazeutika sowie Bergbau und Metalle sind kleinere Endnutzerbereiche, die im Laufe der Zeit vernetzte Assets hinzufügen. Die Governance von Anbieteridentitäten bleibt eine gemeinsame Anforderung in diesen Branchen, unabhängig vom Asset-Typ.
Geografische Analyse
Nordamerika OT Remote Access Security Markt
Nordamerika hatte im Jahr 2026 einen Anteil von 38,10 % am OT Remote Access Security Markt. Die Region verfügt über eine große Basis regulierter Strom-, Wasser-, Öl- und Gasanlagen sowie Fertigungsanlagen. NERC CIP-003-9 führte im April 2026 dokumentierte Anforderungen für den elektronischen Fernzugriff von Anbietern auf Bulk Electric System-Anlagen mit geringem Risiko ein. Dadurch wurde der Drittanbieterzugriff für Stromversorger von einer informellen Praxis zu einer prüfbaren Verpflichtung. Die Vereinigten Staaten bleiben der wichtigste Umsatzpool in der Region, während kanadische Betreiber ihre Zugriffsprogramme ebenfalls an nationalen Leitlinien und den NERC CIP-Anforderungen ausrichten.
APAC OT Remote Access Security Markt
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 19,81 % wachsen. In Südostasien waren im ersten Quartal 2026 23,21 % der ICS-Computer von Angriffen betroffen, was die rasche Digitalisierung der Fertigung in der Region mit einer erheblichen Sicherheitsherausforderung verknüpft. Die nationalen Vorschriften werden in der gesamten Region anspruchsvoller, einschließlich Anforderungen an Überwachung, Risikobewertung und schnelle Meldung von Vorfällen. In Japan begannen NTT Communications und IIJ im Jahr 2025 mit der Bereitstellung einer integrierten OT-Sicherheitsverwaltungslösung, die OT-spezifische Angriffserkennung mit sicherem Fernzugriff kombinierte. Yokogawa eröffnete im September 2026 sein Industrial Cyber Resilience Center in Singapur, um regionale Schulungen, Bedrohungssimulationen und verwaltete Dienste anzubieten.
EMEA und Südamerika OT Remote Access Security Markt
Europa nimmt eine bedeutende Stellung im OT Remote Access Security Markt ein, gestützt durch eine hohe Fertigungsdichte in Deutschland, dem Vereinigten Königreich und Frankreich. Die an NIS2 und IEC 62443 ausgerichtete Beschaffung hat die Bedeutung der Prüfbarkeit des Fernzugriffs in industriellen Sektoren erhöht. IXON stellte im April 2026 sein nach IEC 62443-4-2 zertifiziertes SecureEdge-Gateway vor. Moxa erhielt im Juni 2026 die doppelte IEC 62443-4-1 Maturity Level 3-Zertifizierung.[3] Südamerika ist ein aufstrebendes Gebiet, in dem Fertigungs- und Ölaktivitäten das Bewusstsein für industrielle Sicherheitsanforderungen schärfen. Der Nahe Osten verzeichnet eine konzentrierte Nachfrage von Öl- und Gasbetreibern, während Afrika trotz der höchsten regionalen ICS-Angriffsrate von 27,4 % im ersten Quartal 2026 das kleinste Umsatzgebiet bleibt.
Wettbewerbslandschaft
Marktkonzentration
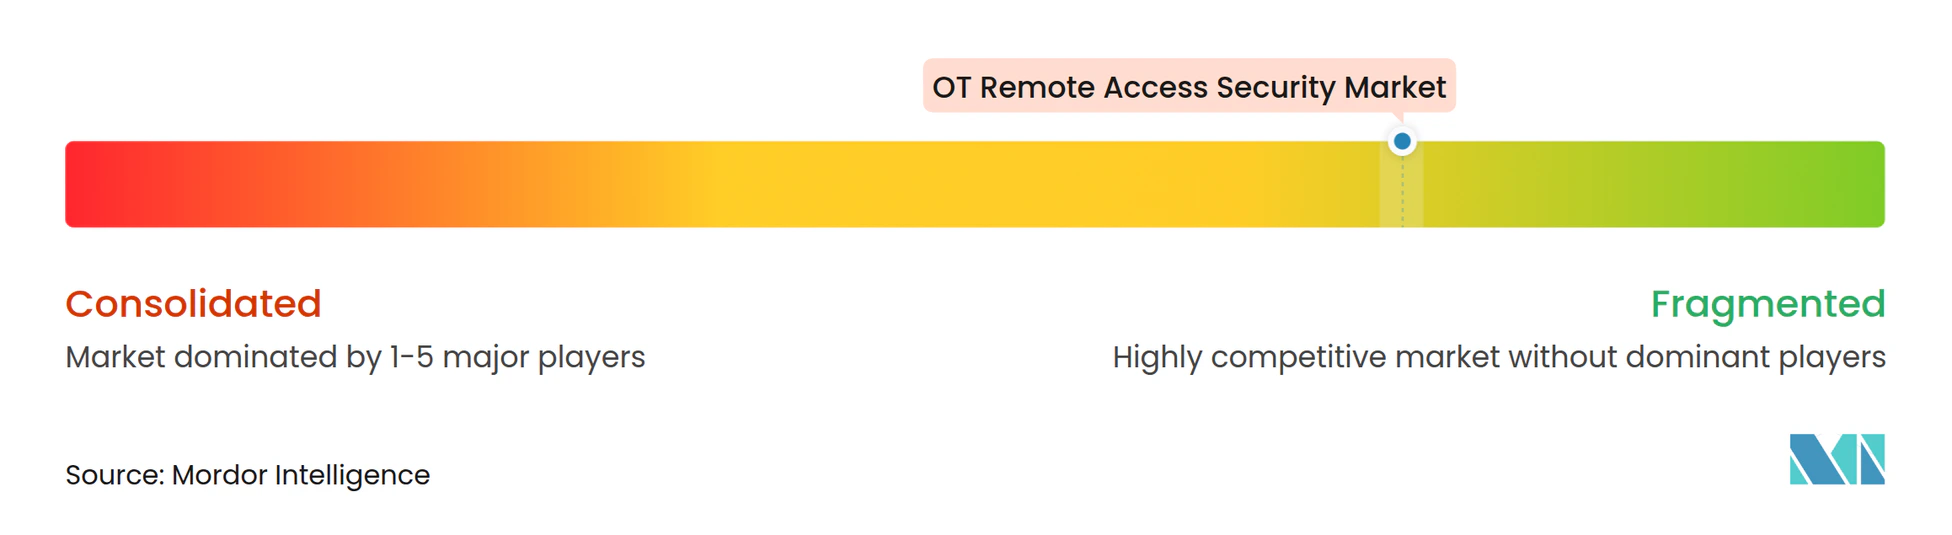
Der OT Remote Access Security Markt ist fragmentiert, wobei kein Anbieter eine dominante Position in allen Segmenten und Regionen innehat. Das Feld umfasst OT-native Anbieter wie Cyolo, Dispel, Secomea, IXON und XONA Systems. Es umfasst auch industrielle Netzwerklieferanten wie HMS Networks, Moxa und Westermo, die ihre Konnektivitätsportfolios um sicheren Fernzugriff erweitert haben. OT-native Plattformen konzentrieren sich auf identitätsbasierten Zugriff, Protokollbewusstheit und Durchsetzung auf Sitzungsebene. Netzwerklieferanten erweitern das Zugriffsmanagement in der Regel ausgehend von ihrer bestehenden Konnektivitätshardware. Der Unterschied ist am deutlichsten bei regulierten Bewertungen, bei denen der Käufer prüfbare Sitzungen, individuelle Anbieteridentitäten und Nachweise der Richtliniendurchsetzung benötigt. Diese Bedingungen begünstigen zweckgebaute Plattformen, wenn eine allgemeine Fernverbindung nicht ausreicht.
Anbieter versuchen, die Wechselkosten zu erhöhen, indem sie ihre Plattformen in Partner-Ökosysteme einbetten und angrenzende Fähigkeiten hinzufügen. Dispel schloss im August 2025 eine mehrjährige globale Partnerschaft mit ABB, um sichere Ferndienstleistungen unter ABB Care zu unterstützen. Das Unternehmen kündigte im August 2026 auch eine Integration mit Armis von ServiceNow an, um Asset-Risikoinformationen in Fernzugriffsentscheidungen einzubringen. Cyolo führte im Juli 2026 CPS-Segmentierung ein und erweiterte damit sein Angebot vom Mensch-zu-Maschine-Zugriff hin zur Kontrolle der Maschine-zu-Maschine-Kommunikation.[4] Diese Schritte erweitern die Rolle von Zugriffsplattformen über eine einfache Fernverbindung hinaus. Sie reagieren auch auf Käufer, die Transparenz über Assets, Benutzer und Kommunikationspfade benötigen, bevor sie Zugriff gewähren. Compliance-Anforderungen verkürzen Bewertungen für Anbieter, die Protokolle, Identitätsnachweise und Richtliniendokumentationen ohne umfangreiche Anpassungen bereitstellen können.
Das Wettbewerbsumfeld umfasst auch Fähigkeiten für verwaltete Überwachung, Verhaltensanalyse und Richtliniengenerierung. Dispel startete im Januar 2026 einen 24/7-Dienst für integrierte Bedrohungsüberwachung. Cyolo veröffentlichte im September 2026 Live-Risikoerkennung, um riskante Bedieneraktionen während aktiver OT-Remote-Sitzungen zu kennzeichnen, ohne die Verbindung zu unterbrechen. Diese Funktionen zielen darauf ab, die Lücke zwischen der Gewährung einer Verbindung und der Überwachung dessen, was nach der Zugriffsgewährung geschieht, zu schließen. Unternehmen mit protokollbewusster Architektur können Brownfield-Anforderungen erfüllen, während große Netzwerkanbieter einen Vorteil in etablierten Gerätebeziehungen behalten. Der OT Remote Access Security Markt bleibt für verschiedene Anbietertypen offen, da die Kundenbedürfnisse je nach Regulierung, Bereitstellungsmodell, Asset-Alter und internen Betriebsfähigkeiten variieren. Es gibt keinen offengelegten kombinierten Anteil für die führenden Unternehmen, was eine fragmentierte Wettbewerbsbeschreibung unterstützt.
OT Remote Access Security Branchenführer
-
HMS Networks AB
-
IXON B.V.
-
Moxa Inc.
-
Secomea A/S
-
Tosibox Oy
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
OT Remote Access Security Markt Unternehmen in diesem Bericht
- AhnLab, Inc.
- Alleantia S.L.
- Bayshore Networks, Inc.
- Cyolo Security Ltd.
- Dispel LLC
- HMS Networks AB
- IXON B.V.
- Moxa Inc.
- Otector B.V.
- ProSoft Technology, Inc.
- Radiflow Ltd.
- Remote Engineer B.V.
- Secomea A/S
- TDi Technologies, Inc.
- Tosibox Oy
- Trout Software, Inc.
- Waterfall Security Solutions Ltd.
- Westermo Network Technologies AB
- Xage Security, Inc.
- XONA Systems, Inc.
Neueste Industrielle Entwicklungen in OT Remote Access Security Markt
- September 2026: Cyolo veröffentlichte Live-Risikoerkennung für seine Cyolo PRO (Privileged Remote Operations)-Lösung und führte KI-gestützte Echtzeit-Anomalieerkennung ein, die riskante Bedieneraktionen während aktiver OT-Remote-Sitzungen kennzeichnet, ohne die Verbindung zu unterbrechen. Die Fähigkeit adressiert die anhaltende Lücke bei der Überwachung nach der Verbindungsherstellung über Anbieter-Fernzugriffskanäle in kritischen Infrastrukturumgebungen.
- September 2026: Yokogawa Engineering Asia eröffnete das Industrial Cyber Resilience Center (ICRC) in Singapur und etablierte damit einen regionalen Hub für Südostasien, Ozeanien und Taiwan, der OT-Cybersicherheitsschulungen, Bedrohungssimulationen und Managed Services anbietet. Das Zentrum spiegelt wachsende Unternehmensinvestitionen in die OT-Sicherheitskapazität im Asien-Pazifik-Raum im Vorfeld regionaler regulatorischer Mandate wider, die sich bis 2027 verschärfen.
- August 2026: Dispel kündigte auf der Black Hat USA 2026 eine Integration mit Armis von ServiceNow an und kombinierte dabei die KI-gestützte Cyber-Exposure-Management-Plattform Armis Centrix mit der Dispel Zero Trust Engine, sodass Echtzeit-Asset-Risikoinformationen jede Fernzugriffsentscheidung zum Zeitpunkt der Autorisierung informieren. Die Integration schließt die operative Lücke zwischen sicherheitseigener Asset-Transparenz und betriebseigenen Zugriffsentscheidungen in industriellen Umgebungen.
- Juli 2026: Cyolo kündigte Cyolo CPS-Segmentierung an und erweiterte damit seine Plattform über sicheren Mensch-zu-Maschine-Fernzugriff hinaus in die Kontrolle der Maschine-zu-Maschine-Kommunikation für industrielle Organisationen und Betreiber kritischer Infrastrukturen. Die Fähigkeit ermöglicht Erkennung, Kommunikationsvisualisierung, Richtliniensimulation und Konnektivitätsdurchsetzung, um laterale Bewegungen einzuschränken und den Explosionsradius zu begrenzen, ohne den Betrieb zu unterbrechen.
Globaler OT Remote Access Security Marktbericht – Umfang
Der OT Remote Access Security Markt umfasst Umsätze aus Hardware, Software und Dienstleistungen, die eine sichere Fernkonnektivität zu Betriebstechnologiesystemen und industriellen Umgebungen ermöglichen. Diese Lösungen bieten kontrollierten Zugriff auf industrielle Assets, Engineering-Workstations, Steuerungssysteme und Feldgeräte durch Technologien wie Zero-Trust-Zugriff, VPN-basierter Zugriff, industrieller protokollbewusster Zugriff und cloudbasierte Fernkonnektivität. Der Markt hilft Organisationen, Fernwartung, Überwachung, Diagnose, Support und Notfallmaßnahmen zu sichern und dabei die betriebliche Sicherheit und Compliance aufrechtzuerhalten. Lösungen bieten auch Authentifizierung, Autorisierung, Sitzungsüberwachung und Prüffähigkeiten für Drittanbieter und interne Benutzer. Das Wachstum wird durch die zunehmende Einführung von Fernbetrieb, Industrie-4.0-Initiativen und den Bedarf an sicherem Zugriff auf verteilte industrielle Assets angetrieben.
Der OT Remote Access Security Marktbericht ist segmentiert nach Komponente (Hardware, Software und Dienstleistungen), Zugriffsarchitektur (VPN-basierter Fernzugriff, Zero-Trust-Netzwerkzugriff, industrieller protokollbasierter Zugriff, Cloud- und Edge-basierter Zugriff und andere Zugriffsarchitekturen), Anwendung (Fernüberwachung, Echtzeit-Diagnose, Asset-Management, Wartung und Support sowie Incident Response und Notfallreparatur), Bereitstellungsmodus (On-Premises und Cloud), Endnutzer (Industrielle Fertigung, Energie und Versorgungsunternehmen, Öl und Gas, Transport und Logistik, Chemie und Pharmazeutika, Bergbau und Metalle, Wasser und Abwasser sowie andere Endnutzer) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Hardware |
| Software |
| Dienstleistungen |
| VPN-basierter Fernzugriff |
| Zero-Trust-Netzwerkzugriff |
| Industrieller protokollbasierter Zugriff |
| Cloud- und Edge-basierter Zugriff |
| Andere Zugriffsarchitekturen |
| Fernüberwachung |
| Echtzeit-Diagnose |
| Asset-Management |
| Wartung und Support |
| Incident Response und Notfallreparatur |
| On-Premises |
| Cloud |
| Industrielle Fertigung |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| Transport und Logistik |
| Chemie und Pharmazeutika |
| Bergbau und Metalle |
| Wasser und Abwasser |
| Andere Endnutzer |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Hardware | |
| Software | ||
| Dienstleistungen | ||
| Nach Zugriffsarchitektur | VPN-basierter Fernzugriff | |
| Zero-Trust-Netzwerkzugriff | ||
| Industrieller protokollbasierter Zugriff | ||
| Cloud- und Edge-basierter Zugriff | ||
| Andere Zugriffsarchitekturen | ||
| Nach Anwendung | Fernüberwachung | |
| Echtzeit-Diagnose | ||
| Asset-Management | ||
| Wartung und Support | ||
| Incident Response und Notfallreparatur | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Nach Endnutzer | Industrielle Fertigung | |
| Energie und Versorgungsunternehmen | ||
| Öl und Gas | ||
| Transport und Logistik | ||
| Chemie und Pharmazeutika | ||
| Bergbau und Metalle | ||
| Wasser und Abwasser | ||
| Andere Endnutzer | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der OT Remote Access Security Markt?
Der OT Remote Access Security Markt wird im Jahr 2026 auf 4,03 Milliarden USD geschätzt und wird bis 2032 voraussichtlich 11,37 Milliarden USD erreichen, bei einer CAGR von 19,05 % von 2027 bis 2032.
Was treibt die Nachfrage nach OT Remote Access Security an?
Cyberangriffe, verteilte Wartung, IIoT-Konnektivität und Prüfanforderungen erhöhen die Nachfrage nach identitätsbasiertem, aufgezeichnetem und richtlinienkontrolliertem Zugriff.
Welche Komponente führt bei den OT Remote Access Security Ausgaben?
Software führt mit 67,89 % des Gesamtmarktes 2026, da Richtliniendurchsetzung, Sitzungsaufzeichnung, Identitätsverwaltung und Prüftools softwaregeführte Funktionen sind.
Welche Zugriffsarchitektur wächst am schnellsten?
Zero-Trust-Netzwerkzugriff wird bis 2032 voraussichtlich mit einer CAGR von 20,16 % wachsen, da Betreiber engere Zugriffsberechtigungen und eine stärkere Identitätsverifizierung anstreben.
Welcher Endnutzer wächst am schnellsten?
Wasser und Abwasser wird bis 2032 voraussichtlich mit einer CAGR von 19,45 % wachsen, unterstützt durch die Aufmerksamkeit auf Cyber-Risiken kommunaler Versorgungsunternehmen und Planungsleitlinien.
Welche Region wächst am schnellsten?
Asien-Pazifik wird bis 2032 voraussichtlich mit einer CAGR von 19,81 % wachsen, da Fertigungsdigitalisierung, neue Vorschriften und zunehmende ICS-Bedrohungen die Sicherheitsanforderungen erhöhen.