
Marktgröße und Marktanteil für Schutz vor Business-E-Mail-Kompromittierung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 1.87 Milliarden US-Dollar |
| Marktgröße (2031) | 4.41 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 18.72 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Schutz vor Business-E-Mail-Kompromittierung von Mordor Intelligence
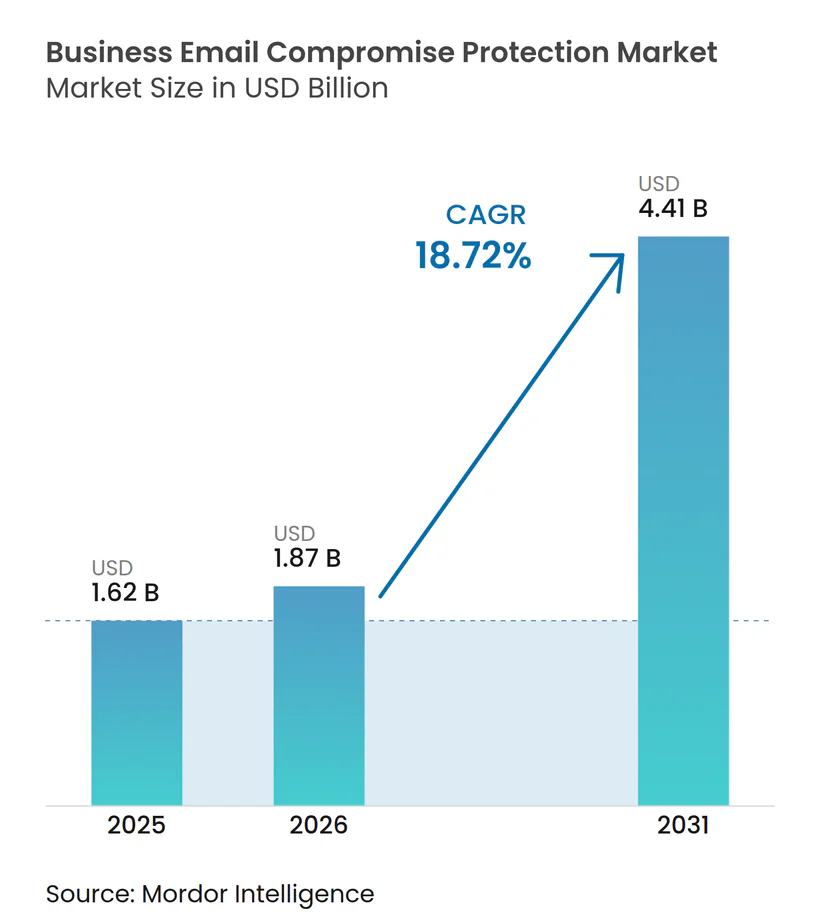
Die Marktgröße für Schutz vor Business-E-Mail-Kompromittierung wird voraussichtlich von 1,62 Milliarden USD im Jahr 2025 auf 1,87 Milliarden USD im Jahr 2026 und bis 2031 auf 4,41 Milliarden USD anwachsen, was einer CAGR von 18,72 % von 2026 bis 2031 entspricht. Steigende finanzielle Verluste haben den Schutz vor Business-E-Mail-Kompromittierung zu einem direkten Anliegen für Finanz-, Treasury- und Sicherheitsteams gemacht, anstatt ihn als reinen E-Mail-Sicherheitskauf zu betrachten. Angreifer nutzen zunehmend Identitätsvortäuschung, gefälschte Rechnungen und gestohlene Sitzungen, um betrügerische Anfragen als routinemäßig erscheinen zu lassen. Cloud-E-Mail-Umgebungen haben den Bedarf an Tools erweitert, die das Verhalten prüfen, ohne das normale E-Mail-Routing zu verändern. Anbieter reagieren mit einer breiteren Plattformabdeckung, verwalteten Bereitstellungsmodellen und Akquisitionen, die Intelligenz- und KI-Governance-Fähigkeiten hinzufügen. Diese Bedingungen unterstützen eine anhaltende Nachfrage nach dem Markt für Schutz vor Business-E-Mail-Kompromittierung bei Organisationen, die eine stärkere Zahlungsverifizierung und schnellere Reaktion auf Vorfälle benötigen.
Wichtigste Erkenntnisse des Berichts
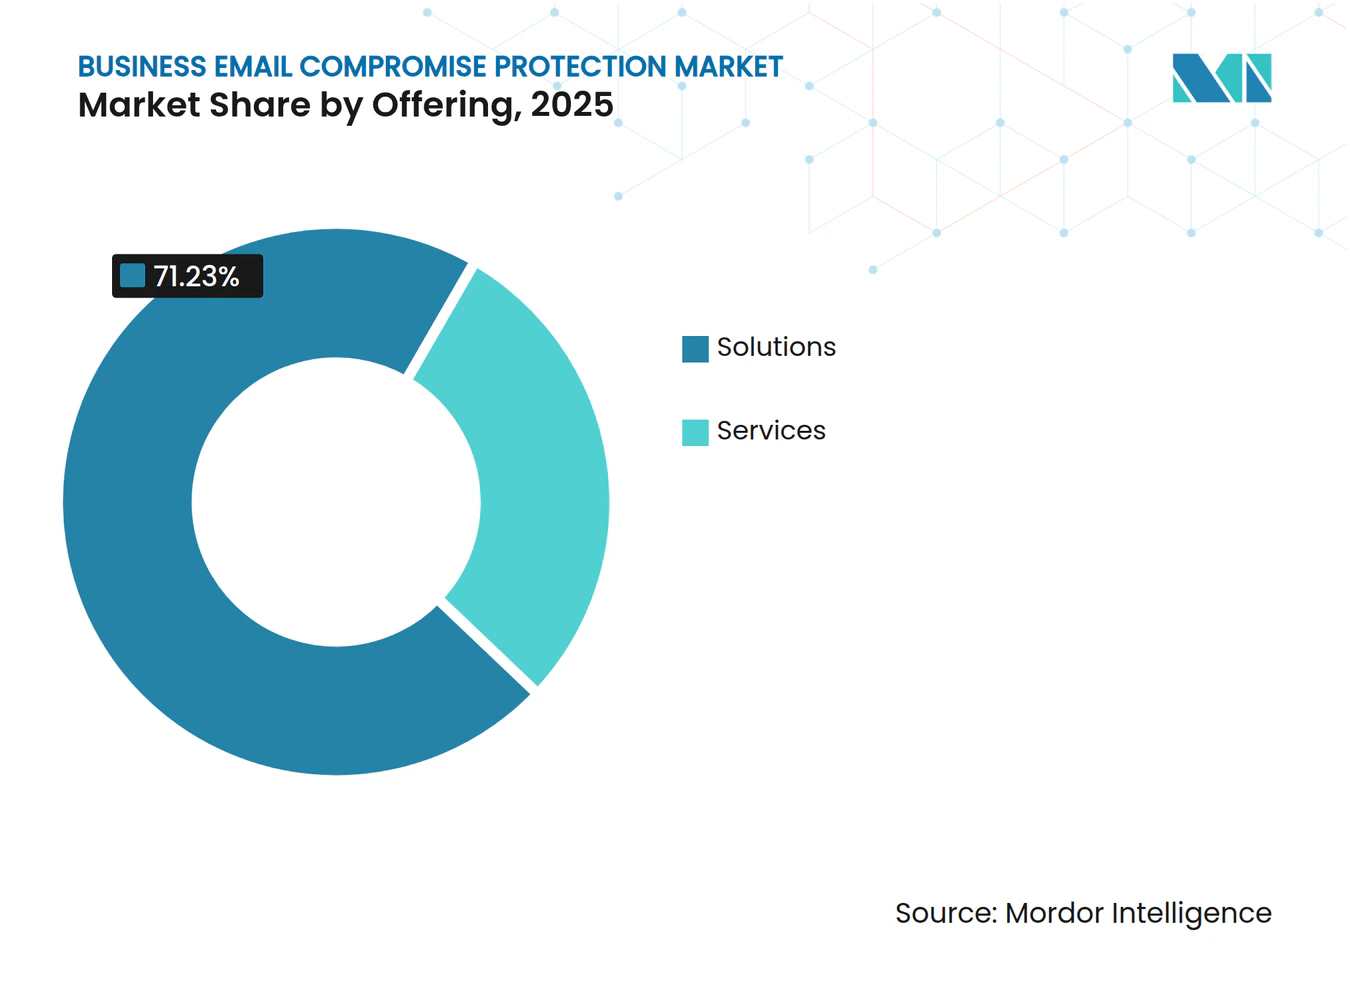
- Nach Angebot entfielen 2025 71,23 % des Marktanteils für Schutz vor Business-E-Mail-Kompromittierung auf Lösungen, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 21,84 % wachsen werden.
- Nach Bereitstellungsmodus entfiel 2025 ein Umsatzanteil von 69,84 % auf die Cloud, die bis 2031 voraussichtlich mit einer CAGR von 23,61 % wachsen wird.
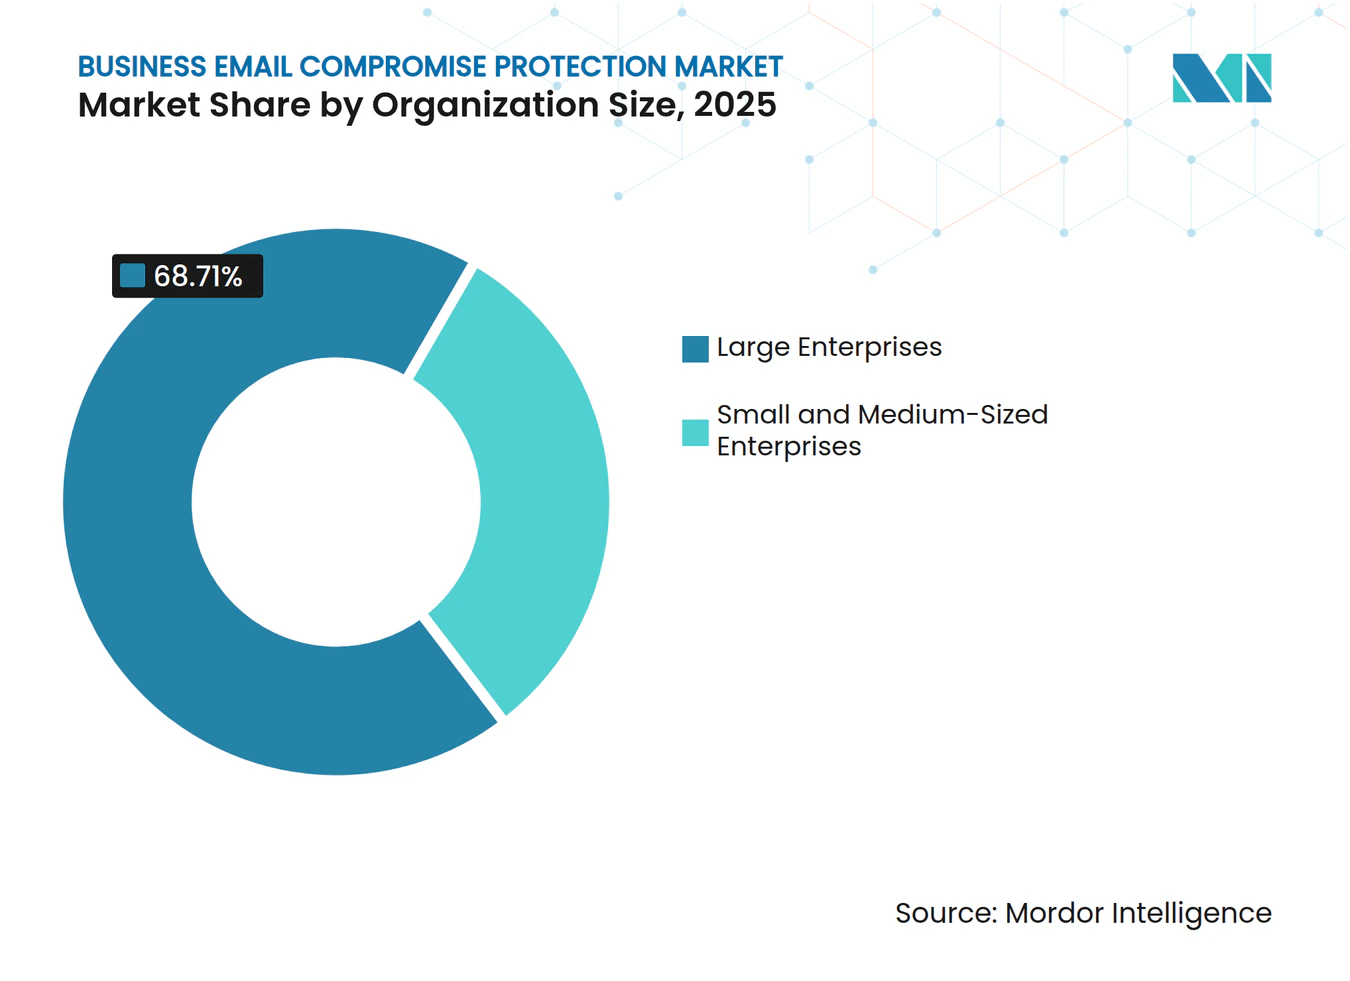
- Nach Unternehmensgröße entfielen 2025 68,71 % des Umsatzes im Markt für Schutz vor Business-E-Mail-Kompromittierung auf Großunternehmen, während KMU bis 2031 voraussichtlich die höchste CAGR von 22,93 % verzeichnen werden.
- Nach Endnutzer hielt BFSI 2025 einen Umsatzanteil von 29,43 %, während das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 21,58 % wachsen werden.
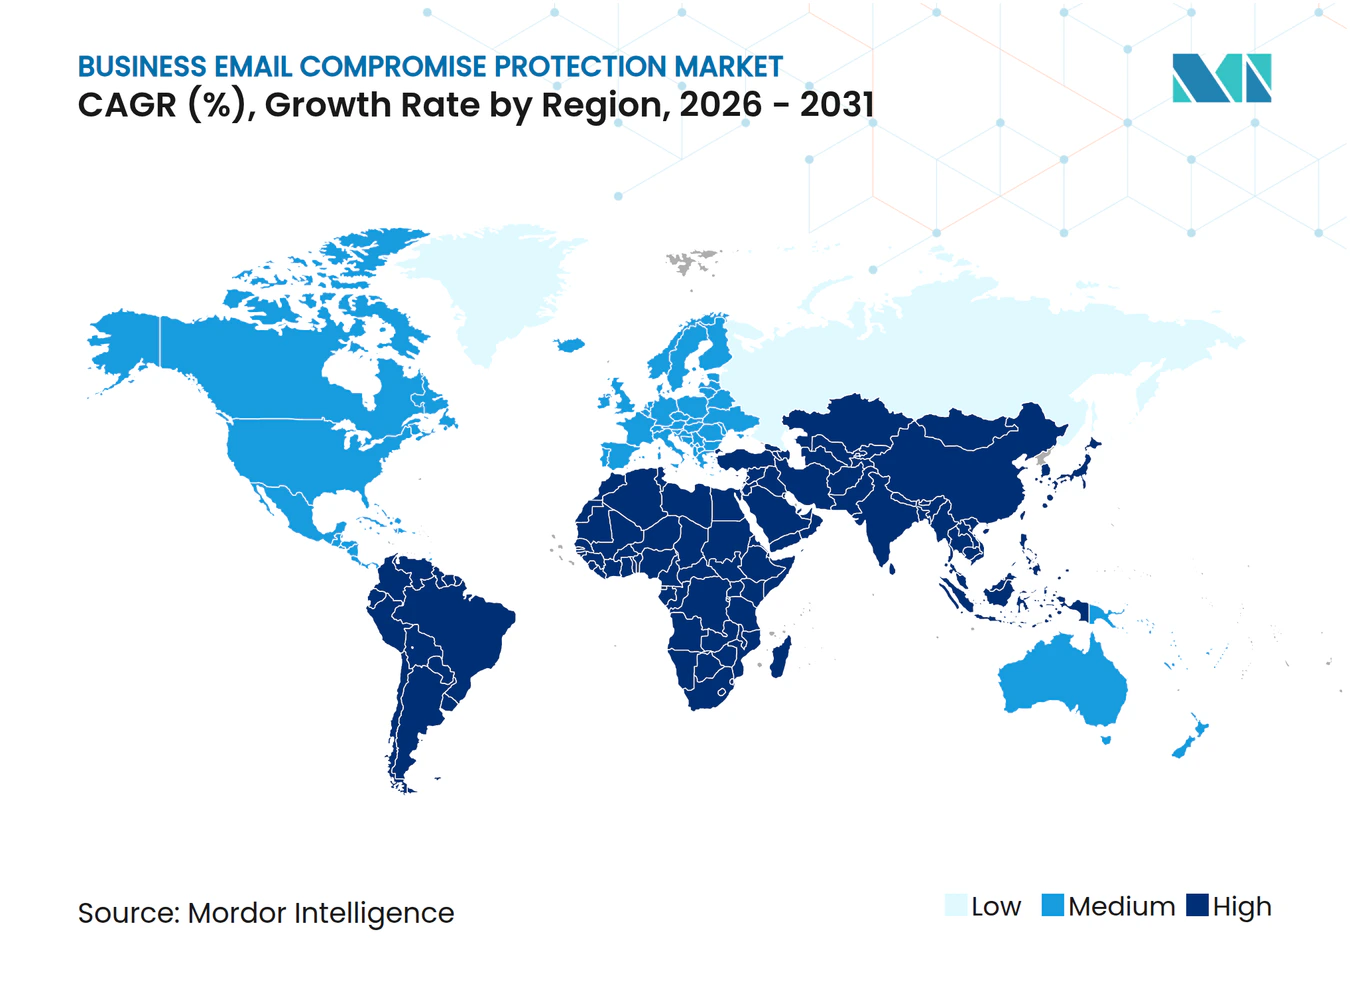
- Nach Geografie hielt Nordamerika 2025 einen Umsatzanteil von 41,56 % im Markt für Schutz vor Business-E-Mail-Kompromittierung, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 22,73 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Eskalierende finanzielle Verluste durch BEC und Wiederherstellungskosten | +5.4% | Global, mit den höchsten dokumentierten Verlusten in Nordamerika | Kurzfristig (≤ 2 Jahre) |
| KI-gestützte Social-Engineering- und Identitätsvortäuschungsangriffe | +4.2% | Global, mit Beschleunigung im asiatisch-pazifischen Raum sowie im Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Einführung von Cloud-E-Mail und Kollaborationsplattformen | +3.8% | Global, mit Wachstumszentren im asiatisch-pazifischen Raum und Südamerika | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Anforderungen und Anforderungen der Cyber-Versicherung | +2.6% | Nordamerika und Europa, mit Ausweitung auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Ausweitung von Anbieter-, Lieferanten- und Zahlungsökosystemen | +1.9% | Nordamerika, Europa und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Höhere Nachfrage nach automatisierter Nachlieferungs-Behebung | +1.5% | Global, mit früher Einführung konzentriert in Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalierende finanzielle Verluste durch BEC und Wiederherstellungskosten
Der Markt für Schutz vor Business-E-Mail-Kompromittierung wird durch das Ausmaß der finanziellen Verluste im Zusammenhang mit Zahlungsumleitungsangriffen angetrieben. Das FBI IC3 verzeichnete im Jahr 2025 BEC-Verluste in Höhe von 3,046 Milliarden USD bei 24.768 Beschwerden, verglichen mit 2,77 Milliarden USD im Jahr 2024.[1] Dies blieb die Verlustklasse mit dem zweithöchsten Wert in der US-amerikanischen Bundesberichterstattung über Cyberkriminalität. Gelder, die über Zwischenbanken im Vereinigten Königreich und Hongkong sowie anschließend über China, Mexiko und die VAE fließen, können nach einer Überweisung schwerer zurückzugewinnen sein. Die kumulierte globale BEC-Exposition, die zwischen Oktober 2013 und Dezember 2023 gemeldet wurde, erreichte 55,5 Milliarden USD. Dieses Verlustprofil ermöglicht es Sicherheitsverantwortlichen, den Markt für Schutz vor Business-E-Mail-Kompromittierung als Mittel zur Verhinderung finanzieller Verluste darzustellen, was Treasury-Teams in den Kaufprozess einbeziehen kann.
KI-gestützte Social-Engineering- und Identitätsvortäuschungsangriffe
KI-gestütztes Social Engineering macht es zunehmend schwieriger, eine legitime Zahlungsanforderung von einer betrügerischen zu unterscheiden. Microsoft dokumentierte eine Kampagne im September 2026, bei der mehr als 1 Million KI-gestützte Rechnungsbetrugs-E-Mails an Kreditorenbuchhaltungsteams versandt wurden. Die Kampagne kombinierte die Vortäuschung von Führungskräften, gefälschte ServiceNow-Rechnungen und kurz vor der Verwendung erstellte ähnlich aussehende Domains.[2] Die Cloud Security Alliance stellte außerdem fest, dass die Phishing-as-a-Service-Plattform Forg365 KI-gestütztes mehrsprachiges Köder-Drafting mit Adversary-in-the-Middle-Token-Diebstahl kombinierte. Diese Fähigkeiten erleichtern es Angreifern, Sprache und Rechnungsdetails an die Rolle eines Empfängers anzupassen. Der Markt für Schutz vor Business-E-Mail-Kompromittierung bevorzugt daher Kontrollen, die Verhalten, Beziehungen und Zahlungskontext bewerten, anstatt sich nur auf bekannte schädliche Nachrichten zu verlassen.
Einführung von Cloud-E-Mail und Kollaborationsplattformen
Der Wechsel zu Cloud-E-Mail- und Kollaborationsplattformen erweitert den adressierbaren Markt für Schutz vor Business-E-Mail-Kompromittierung. API-basierte Tools können Postfachaktivitäten in Microsoft 365 und Google Workspace überwachen, ohne einen separaten Gateway zum E-Mail-Pfad hinzuzufügen. KnowBe4's Defend Graph API nutzt dieses Modell und bietet Echtzeit-Coaching in 13 Sprachen. Sophos dokumentierte einen FlowerStorm-Fall aus dem Jahr 2025, bei dem das Toolkit ein authentifiziertes Microsoft 365-Sitzungstoken erfasste und anschließend Posteingangsregeln änderte, um die Kommunikation mit Lieferanten abzufangen. Solche Angriffe umgehen die Multi-Faktor-Authentifizierung, indem sie eine bereits authentifizierte Sitzung verwenden. Dies macht die direkte Analyse von Postfachaktivitäten und ungewöhnlichen Zahlungskommunikationen wichtiger, da Organisationen ihre E-Mail-Aktivitäten auf Cloud-Plattformen verlagern.
Regulatorische Anforderungen und Anforderungen der Cyber-Versicherung
Compliance-Anforderungen sind ein weiterer Grund, in den Markt für Schutz vor Business-E-Mail-Kompromittierung zu investieren. PCI DSS v4.0 Anforderung 5.4.1 wurde am 31. März 2025 durchsetzbar, wodurch E-Mail-Authentifizierungskontrollen für Audits in der Zahlungsbranche relevant wurden. Die NIS2-Richtlinie erreichte ihre Umsetzungsfrist im Oktober 2024 und erweiterte die Cybersicherheitspflichten auf weitere kritische Infrastruktursektoren in Europa. Die vorgeschlagene HIPAA-Sicherheitsregel, die im Januar 2025 veröffentlicht wurde, setzte auch stärkere Cybersicherheitserwartungen für betroffene Gesundheitseinrichtungen. Organisationen mit schwacher Authentifizierung können in mehreren Prüfungs- und Risikoprogrammen unter Prüfung geraten. Dieser Druck unterstützt konsolidierte Angebote, die Authentifizierung, Erkennung, Untersuchung und Behebung miteinander verbinden.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Hohes Risiko durch falsch-positive Ergebnisse und Reibungsverluste im Geschäftsprozess | -2.4% | Global | Kurzfristig (≤ 2 Jahre) |
| Eingeschränkte Sichtbarkeit in verschlüsselten und durch kompromittierte Konten verursachten Datenverkehr | -1.8% | Global | Mittelfristig (2–4 Jahre) |
| Budgetfragmentierung über E-Mail-, Identitäts- und Betrugsbekämpfungsteams hinweg | -1.2% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Mangel an qualifiziertem Personal für Erkennung und Reaktion auf Vorfälle | -0.9% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohes Risiko durch falsch-positive Ergebnisse und Reibungsverluste im Geschäftsprozess
Falsch-positive Ergebnisse können legitime Arbeit verlangsamen und das Vertrauen in den Markt für Schutz vor Business-E-Mail-Kompromittierung einschränken. Rechnungsänderungen von unbekannten Lieferantenkontakten und Anfragen von Führungskräften während Fusionen und Übernahmen können ungewöhnlich erscheinen, auch wenn sie legitim sind. Manuelle Überprüfungswarteschlangen können Zahlungsgenehmigungen verzögern und Druck erzeugen, die Erkennungseinstellungen zu lockern. Lockerere Einstellungen können dann die Abdeckung schwächen, die die Bereitstellung bieten sollte. Abnormal AI berichtete, dass typische Organisationen 462 fortgeschrittene Angriffe pro Monat und 1.000 Postfächer verzeichneten, die die nativen Kontrollen von Microsoft umgingen, was die Schwierigkeit der Kalibrierung zeigt.[3] Anbieter begegnen diesem Problem mit Erklärungsfunktionen, die die Beweise hinter einer Erkennungsentscheidung darstellen und Administratoren helfen, Kontrollen anzupassen, ohne den Schutz insgesamt zu reduzieren.
Eingeschränkte Sichtbarkeit in verschlüsselten und durch kompromittierte Konten verursachten Datenverkehr
Ein vollständig authentifiziertes Postfach kann die Sichtbarkeit von Gateway-orientierten Abwehrmaßnahmen einschränken. Gerätecode-Phishing, Token-Diebstahl und die Wiederverwendung von Anmeldedaten ermöglichen es Angreifern, Nachrichten von einem legitimen Konto zu senden. Microsoft stellte im Juli 2025 verknüpfbare Token-Identifikatoren allgemein zur Verfügung, was die forensische Überprüfung über Entra-Anmeldeprotokolle nach einem Vorfall unterstützt. Diese Überprüfung kann feststellen, was nach Abschluss des Betrugs geschehen ist, hält jedoch eine laufende Zahlung nicht von sich aus auf. Eine Studie aus dem Jahr 2025 in Computers & Security stellte fest, dass die auf maschinellem Lernen basierende BEC-Erkennung eingeschränkt bleibt, wenn sie auf bekannte Angriffsmuster angewiesen ist und auf neuartige Nachrichten ohne URLs, Anhänge oder andere sichtbare Indikatoren trifft. Diese Einschränkung schafft Nachfrage nach dem Markt für Schutz vor Business-E-Mail-Kompromittierung, kann jedoch die Einführung verlangsamen, wenn Käufer erwarten, dass ein einzelnes Tool jedes Szenario mit kompromittierten Konten löst.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Lösungen führen den Umsatz an, während Dienstleistungen über verwaltete Kanäle skalierenLösungen hielten 2025 einen Umsatzanteil von 71,23 %. Organisationen haben zweckgebundene Plattformen bevorzugt, wenn Bereitstellungsgeschwindigkeit und Anbieterkonsolidierung den Auswahlprozess beeinflussen. Diese Plattformen können E-Mail-Authentifizierung, Verhaltensanalyse, Erkennung und Untersuchung in einer einzigen Betriebsumgebung kombinieren. Die Präferenz spiegelt auch die Notwendigkeit wider, Zahlungs-, Beschaffungs- und Führungskräfte-Workflows zu schützen, ohne separate Produkte für jede Kontrolle zu benötigen. Die Marktgröße für Schutz vor Business-E-Mail-Kompromittierung bei Lösungen blieb größer, da Unternehmen häufig mit Technologiekäufen beginnen. Etablierte Anbieter können diese Position ausbauen, indem sie E-Mail-Kontrollen mit umfassenderen Fähigkeiten im Bereich menschlicher Risiken und Sicherheitsoperationen verbinden.
Dienstleistungen werden bis 2031 voraussichtlich mit einer CAGR von 21,84 % wachsen und sind damit das am schnellsten wachsende Angebot. Die ISC2-Belegschaftsstudie 2025 ergab, dass 59 % der Befragten kritische oder erhebliche Qualifikationsbedarfe meldeten, gegenüber 44 % im Jahr 2024. Dieser Mangel unterstützt verwaltete Vereinbarungen, die operative Expertise neben der Technologie bereitstellen. Proofpoint startete im Mai 2026 eine dedizierte MSP-Plattformeinheit unter Nutzung des Netzwerks von Hornetsecurity mit mehr als 12.000 Kanalpartnern in 120 Ländern.[4] Die Branche für Schutz vor Business-E-Mail-Kompromittierung verbindet auch Software- und Dienstleistungsbereitstellung durch Echtzeit-Benutzer-Coaching. Diese Überschneidung kann die Unterscheidung zwischen einem Plattformverkauf und einem verwalteten Sicherheitsauftrag im Laufe der Zeit weniger klar machen.


Nach Bereitstellungsmodus:
Cloud dominiert, während hybride Authentifizierungsgrenzen Angriffe anziehenCloud-Bereitstellungen machten 2025 69,84 % des Umsatzes im Markt für Schutz vor Business-E-Mail-Kompromittierung aus. Cloud war auch der am schnellsten wachsende Bereitstellungsmodus mit einer prognostizierten CAGR von 23,61 % bis 2031. Das Modell unterstützt direkte API-Verbindungen zu Cloud-E-Mail-Systemen, ohne Änderungen an SMTP-Relays zu erfordern. Dies kann Implementierungsreibungen reduzieren und Anbietern gleichzeitig ermöglichen, Postfachaktivitäten und Beziehungsmuster zu bewerten. Die Umsatzposition der Cloud spiegelt die breitere Verlagerung von Unternehmens-E-Mail-Umgebungen auf gehostete Plattformen wider. Sie gibt Anbietern auch die Möglichkeit, Schutzaktualisierungen ohne Hardwareänderungen beim Kunden bereitzustellen.
On-Premises- und Hybridumgebungen bleiben für regulierte Organisationen mit Anforderungen an Datenresidenz oder Kontrolle relevant. Eine Umfrage aus dem Jahr 2025 ergab, dass 78 % der Organisationen in stark regulierten Sektoren einen Teil ihrer E-Mail-Infrastruktur On-Premises behielten, wobei Datensicherheit als primäre Barriere für eine vollständige Migration identifiziert wurde. Diese gemischten Umgebungen können Schwachstellen schaffen, an denen Konnektoren ein On-Premises-Relay und einen Cloud-Mandanten verbinden. Die Ghost-Sender-Forschung von Abnormal AI aus dem Jahr 2025 dokumentierte, wie solche Grenzen Enhanced-Filtering-Kontrollen umgehen können. Dies kann Spoofing-Pfade schaffen, die die routinemäßige Gateway-Überwachung nicht erkennt. Anbieter, die diese Käufer bedienen, müssen Cloud-Integration unterstützen und dabei die verbleibenden On-Premises-Elemente berücksichtigen.
Nach Unternehmensgröße:
Großunternehmen sichern den Umsatz, während KMU das Wachstum antreibenGroßunternehmen machten 2025 68,71 % des Umsatzes im Markt für Schutz vor Business-E-Mail-Kompromittierung aus. Hochwertige Treasury-, Beschaffungs- und Kreditorenbuchhaltungsaktivitäten machen diese Organisationen zu attraktiven Zielen für Zahlungsumleitungsbetrug. Ihre Sicherheitsteams verfügen auch über die Ressourcen, um E-Mail-, Identitäts- und Betrugskontrollen über mehrere Geschäftsfunktionen hinweg zu integrieren. Große Organisationen benötigen häufig detaillierte Untersuchungen und eine umfassendere Workflow-Abdeckung, nachdem eine verdächtige Nachricht identifiziert wurde. Die Marktgröße für Schutz vor Business-E-Mail-Kompromittierung in dieser Gruppe bleibt erheblich, da eine einzige erfolgreiche Überweisung erhebliche finanzielle Auswirkungen haben kann. Größere Bereitstellungen helfen Anbietern auch dabei, Referenzkonten aufzubauen und Erkennungsmodelle in komplexen E-Mail-Umgebungen zu verfeinern.
KMU werden bis 2031 voraussichtlich eine CAGR von 22,93 % verzeichnen. Cloud-basierter Schutz senkt die Infrastrukturbelastung und macht fortschrittlichere Kontrollen über verwaltete Dienstleister verfügbar. Apexanalytix berichtete, dass Organisationen mit weniger als 1.000 Mitarbeitern eine wöchentliche Wahrscheinlichkeit von 70 % hatten, mindestens 1 BEC-Versuch zu erleben. Diese Exposition kann Zahlungsbetrugsrisiken in Geschäftsentscheidungen einbringen, selbst wenn ein KMU ein kleines internes Sicherheitsteam hat. Proofpoint führte im Mai 2026 365 Total Protection über seine MSP-Plattformeinheit ein, um diesen Kanal zu bedienen. Die Branche für Schutz vor Business-E-Mail-Kompromittierung kann über diese Kanäle expandieren, da Dienstleistungspartner Implementierung und laufende Überwachung mit der Software bündeln.

Nach Endnutzer:
BFSI hält den größten Anteil, während Gesundheitswesen und Biowissenschaften beschleunigenBFSI hielt 2025 einen Umsatzanteil von 29,43 %. Finanzinstitute sind direkt dem Zahlungsumleitungsbetrug ausgesetzt und unterliegen umfangreichen Betrugsbekämpfungserwartungen. Diese Kombination kann eine stärkere Einführung fortschrittlicherer Produkte und längere Sicherheitsverträge unterstützen. Treasury-Workflows, Überweisungsgenehmigungen und Lieferantenzahlungen schaffen klare Anwendungsfälle für Verhaltensanalyse und schrittweise Verifizierung. Regierung und öffentliche Verwaltung, IT und Telekommunikation, Industrieproduktion, Einzel- und E-Commerce sowie weitere Nutzer bilden eine breitere Nachfragebasis. Ihre Bedürfnisse variieren je nach Komplexität der Lieferkette, Zahlungsprozessen und Reife der E-Mail-Authentifizierung.
Das Gesundheitswesen und die Biowissenschaften werden bis 2031 voraussichtlich mit einer CAGR von 21,58 % wachsen. HHS verzeichnete 2025 170 E-Mail-bezogene Datenschutzverletzungen im Gesundheitswesen, von denen mehr als 2,5 Millionen Personen betroffen waren.[5] Dieselbe Forschung berichtete, dass fast 3 von 4 betroffenen Organisationen kein DMARC hatten oder nur Überwachungseinstellungen verwendeten. Die vorgeschlagene HIPAA-Sicherheitsregel unterstreicht die Bedeutung des Schutzes elektronisch geschützter Gesundheitsinformationen. Diese Bedingungen machen den Markt für Schutz vor Business-E-Mail-Kompromittierung für betroffene Einrichtungen relevant, die stärkere Authentifizierungs-, Erkennungs- und Vorfallreaktionspraktiken benötigen.
Geografische Analyse
Markt für Business-Email-Compromise-Schutz in Nordamerika
Nordamerika hielt im Jahr 2025 einen Anteil von 41,56 % am Umsatz des Marktes für Business-Email-Compromise-Schutz. Die Region wies die höchste dokumentierte Konzentration von BEC-Verlusten auf, wobei dem FBI IC3 im Jahr 2025 Verluste in Höhe von 3,046 Milliarden USD gemeldet wurden. US-Bundesbehörden unterliegen der Binding Operational Directive 18-01, die den Einsatz von DMARC für Regierungsdomänen vorschreibt. Dieser Ansatz beeinflusst die zivile Beschaffung über staatliche Lieferketten und Vertragsanforderungen. Kanada verfügt über ein paralleles Mandat für Regierungsdomänen. Das Ausmaß Nordamerikas wird durch eine große Unternehmensbasis im E-Mail-Bereich gestützt, jedoch können gebündelte Plattformen den Umsatz pro Einsatz unter Druck setzen.
Markt für Business-Email-Compromise-Schutz in Europa
Europa ist die zweitgrößte Region im Markt für Business-Email-Compromise-Schutz. Deutschland, das Vereinigte Königreich, Frankreich und Italien bilden die Kernnachfragebasis. Die NIS2-Richtlinie fördert compliance-getriebene Käufe bei einer breiteren Gruppe von Organisationen kritischer Infrastrukturen. Proofpoint schloss im Dezember 2025 die Übernahme von Hornetsecurity für 1,8 Milliarden USD ab, um seine Reichweite über das Partnernetzwerk von Hornetsecurity auszubauen. Das Netzwerk umfasste mehr als 12.000 MSPs und mehr als 125.000 Kunden in 120 Ländern. Die Regierungsrichtlinien des Vereinigten Königreichs zu DMARC sowie die deutschen Anforderungen an die Cloud-Sicherheitszertifizierung beeinflussen ebenfalls die Entscheidungen für unternehmensweite E-Mail-Plattformen.
Markt für Business-Email-Compromise-Schutz in APAC und MEA
Asien-Pazifik wird voraussichtlich bis 2031 mit einer CAGR von 22,73 % wachsen, was die schnellste regionale Wachstumsrate im Markt für Business-Email-Compromise-Schutz darstellt. Cloud-Adoption, KI-generiertes Phishing und schwächere Basiswerte bei der E-Mail-Authentifizierung stützen die Nachfrage. China, Indien und Japan führen die Einführung in der Region an. Indiens IT-Dienstleistungssektor und digitale Programme schaffen eine starke Grundlage für den Einsatz cloudnativer Schutzlösungen. Daten des FBI IC3 identifizieren Banken in Hongkong und China als häufige Zwischenstationen bei BEC-Geldflüssen. Der Nahe Osten und Afrika sind aufstrebende Regionen, wobei die VAE und Saudi-Arabien zu den frühen Anwendern zählen und Südafrika die frühe Einführung auf dem Kontinent anführt.
Wettbewerbslandschaft
Marktkonzentration
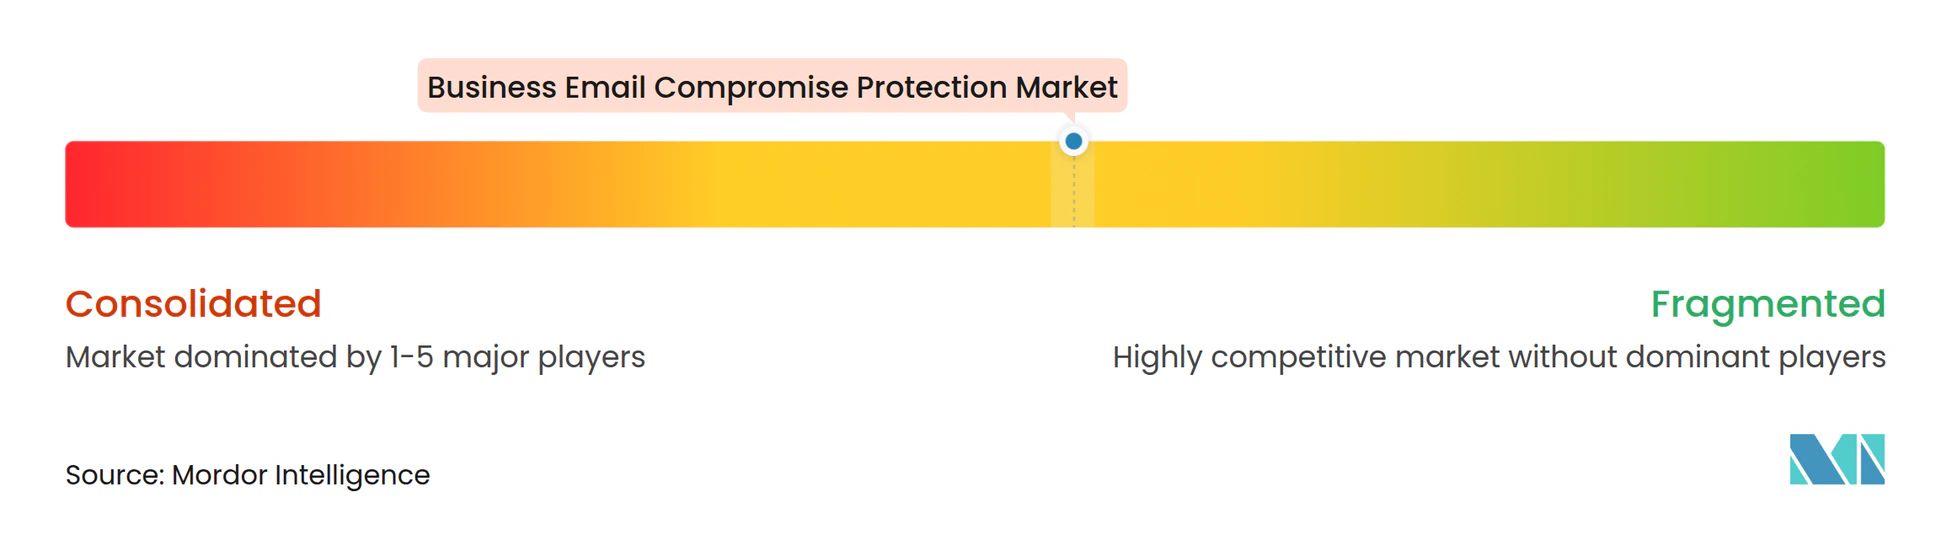
Der Markt für Schutz vor Business-E-Mail-Kompromittierung weist eine moderate Konzentration auf. Proofpoint, Microsoft, Cisco und Check Point halten durch gebündelte Cybersicherheitsangebote eine bedeutende kombinierte Position. Auf Verhaltens-KI spezialisierte Anbieter, darunter Abnormal AI, IRONSCALES und Cofense, konkurrieren durch fokussierte Erkennung und schnellere Bereitstellung. Abnormal AI gab an, mehr als 25 % der Fortune 500 über ein API-basiertes Modell zu schützen, das keine Gateway-Neukonfiguration erfordert. Das Wettbewerbsfeld umfasst daher sowohl breite Plattformen als auch spezialisierte Anbieter, die eine spezifische E-Mail-Sicherheitslücke bedienen. Käufer können gebündelte Abdeckung mit der Implementierungsgeschwindigkeit und dem Erkennungsfokus eines Spezialisten vergleichen.
Proofpoints Akquisition von Hornetsecurity im Dezember 2025 für 1,8 Milliarden USD erweiterte seine Reichweite bei KMU und verwalteten Dienstleistern. Die Akquisition von Acuvity im Februar 2026 erweiterte seine Position in den Bereichen KI-Sicherheit und Governance für Menschen, KI-Agenten und Daten. Diese Schritte erweiterten den Umfang des Unternehmens über die BEC-Erkennung auf Postfachebene hinaus. IRONSCALES veröffentlichte sein Winter-2026-Update mit Red-Teaming-, Phishing-SOC- und Phishing-Simulations-Agenten sowie Deepfake-Schutz für Microsoft Teams.[6] Diese Maßnahmen zeigen, dass Anbieter KI-gestützte Funktionen hinzufügen und gleichzeitig die Breite der Abdeckung von Kollaborationskanälen erhöhen.
Der Markt für Schutz vor Business-E-Mail-Kompromittierung bietet auch Chancen bei der Verifizierung von Anbieterzahlungen, der Analyse von Kollaborationsplattformen und der automatisierten Nachlieferungs-Behebung. Cloudflare berichtete von einer Reduzierung der Phishing-Erkennungsfehler um 20,4 % zwischen Q3 und Q4 2025, nachdem LLM-gestützte Kategorisierung in seinen E-Mail-Sicherheits-Stack integriert wurde. Dieses Ergebnis zeigt, dass die Erkennungsqualität durch kontinuierliche Modelliteration verbessert werden kann. KnowBe4 startete im September 2026 Defend für Google Workspace und erweiterte damit die API-basierte Verhaltensanalyse und das Echtzeit-Coaching auf Gmail-Umgebungen. Die Breite der plattformeigenen Integration wird ebenso wichtig wie ein eigenständiger Erkennungsalgorithmus. Anbieter, die Erkennung, Erklärung und Behebung über E-Mail- und Kollaborationstools hinweg verbinden können, können einen breiteren Satz von Käuferbedürfnissen ansprechen.
Marktführer für Schutz vor Business-E-Mail-Kompromittierung
-
Abnormal Security Corporation
-
Cisco Systems, Inc.
-
Microsoft Corporation
-
Proofpoint, Inc.
-
Mimecast Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Business-Email-Compromise-Schutz Unternehmen in diesem Bericht
- Abnormal Security Corporation
- Cisco Systems, Inc.
- Microsoft Corporation
- Proofpoint, Inc.
- Mimecast Limited
- Agari Data, Inc.
- Area 1 Security, Inc.
- Barracuda Networks, Inc.
- Bitdefender SRL
- Check Point Software Technologies Ltd.
- Cofense, Inc.
- Cloudflare, Inc.
- Egress Software Technologies Ltd.
- Fortra, LLC
- Fortinet, Inc.
- Heimdal Security A/S
- IRONSCALES Ltd.
- KnowBe4, Inc.
- OpenText Corporation
- Sophos Limited
- Trellix, Inc.
- Trend Micro Incorporated
- Trustifi, Inc.
- Valimail, Inc.
- Virtru Corporation
- ZeroFox Holdings, Inc.
Neueste Industrielle Entwicklungen in Markt für Business-Email-Compromise-Schutz
- September 2026: Proofpoint erweiterte Prism Investigator auf Microsoft 365 für KI-gestützte Untersuchungen von E-Mails, Teams-Nachrichten und Dateien ohne vorherige Archivierung und startete Human Communications Intelligence-Agenten, die KI-Governance-Signale in Insider-Risiko-Untersuchungen einbeziehen.
- September 2026: KnowBe4 startete Defend für Google Workspace und erweiterte damit die API-basierte Verhaltensanalyse und das Echtzeit-Coaching am Risikopunkt auf Gmail-Umgebungen. Die Lösung wurde am 15. September 2026 verfügbar und ergänzte die bestehende Microsoft 365-Abdeckung um Googles Cloud-Plattform.
- Februar 2026: Proofpoint erwarb Acuvity, einen Spezialisten für KI-Unternehmenssicherheit und Governance, und positionierte sich damit zur Steuerung agentischer Arbeitsbereiche, die Menschen, KI-Agenten und Daten neben konventionellen E-Mail-Bedrohungen abdecken. Finanzielle Bedingungen wurden nicht bekannt gegeben.
- Dezember 2025: Proofpoint schloss die Akquisition der Hornetsecurity Group für 1,8 Milliarden USD ab. Hornetsecurity erzielte 200 Millionen USD an jährlich wiederkehrenden Umsätzen mit einem Wachstum von 20 % im Jahresvergleich und ist in mehr als 120 Ländern über mehr als 12.000 MSPs tätig.
Globaler Berichtsumfang des Marktes für Schutz vor Business-E-Mail-Kompromittierung
Der Markt für Schutz vor Business-E-Mail-Kompromittierung umfasst E-Mail-Sicherheitslösungen, die speziell zur Erkennung und Verhinderung von Business-E-Mail-Kompromittierungs-Angriffen (BEC) entwickelt wurden, bei denen Angreifer Führungskräfte, Anbieter oder vertrauenswürdige Partner imitieren, um betrügerisch Zahlungen oder sensible Daten anzufordern. Diese Lösungen kombinieren E-Mail-Authentifizierung (SPF, DKIM, DMARC), Domain- und Lieferantenüberwachung, Verhaltensanalyse und Benutzer-Awareness-Kontrollen, um Identitätsvortäuschung, ähnlich aussehende Domains und Angriffe über kompromittierte Konten zu stoppen, die herkömmliche Anti-Phishing-Filter umgehen.
Der Marktbericht zum Schutz vor Business-E-Mail-Kompromittierung ist segmentiert nach Angebot (Lösungen und Dienstleistungen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Kleine und mittlere Unternehmen sowie Großunternehmen), Endnutzer (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Regierung und öffentliche Verwaltung, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Industrieproduktion, Einzel- und E-Commerce sowie weitere Endnutzer) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Industrieproduktion |
| Einzel- und E-Commerce |
| Weitere Endnutzer |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Südamerika | Brasilien | |
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Übriges Afrika | ||
| Nach Angebot | Lösungen | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | ||
| Großunternehmen | |||
| Nach Endnutzer | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | ||
| Regierung und öffentliche Verwaltung | |||
| IT und Telekommunikation | |||
| Gesundheitswesen und Biowissenschaften | |||
| Industrieproduktion | |||
| Einzel- und E-Commerce | |||
| Weitere Endnutzer | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Südamerika | Brasilien | ||
| Mexiko | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Schutz vor Business-E-Mail-Kompromittierung?
Die Marktgröße für Schutz vor Business-E-Mail-Kompromittierung wird voraussichtlich von 1,62 Milliarden USD im Jahr 2025 auf 1,87 Milliarden USD im Jahr 2026 und bis 2031 auf 4,41 Milliarden USD anwachsen, was einer CAGR von 18,72 % von 2026 bis 2031 entspricht.
Was treibt die Nachfrage nach BEC-Schutz an?
Die gemeldeten BEC-Verluste erreichten 2025 3,046 Milliarden USD bei 24.768 FBI IC3-Beschwerden, während KI-gestützte Identitätsvortäuschung und die Einführung von Cloud-E-Mail den Bedarf an stärkeren Kontrollen erhöhen.
Welches Bereitstellungsmodell führt die Nachfrage nach BEC-Schutz an?
Cloud hielt 2025 einen Umsatzanteil von 69,84 % und wird bis 2031 voraussichtlich mit einer CAGR von 23,61 % wachsen, da API-basierter Schutz direkt mit gehosteten E-Mail-Umgebungen zusammenarbeiten kann.
Welcher Endnutzersektor führt bei der Einführung von BEC-Schutz?
BFSI hielt 2025 einen Umsatzanteil von 29,43 %, da Zahlungs-, Treasury- und Kreditorenbuchhaltungs-Workflows direkt dem Betrug ausgesetzt sind.
Welche Region wächst am schnellsten beim BEC-Schutz?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 22,73 % wachsen, unterstützt durch Cloud-Einführung, KI-generierte Phishing-Aktivitäten und eine sich entwickelnde E-Mail-Authentifizierungsgrundlage.
Warum gewinnen verwaltete BEC-Schutzdienstleistungen an Bedeutung?
Dienstleistungen werden bis 2031 voraussichtlich mit einer CAGR von 21,84 % wachsen, da Organisationen einen Mangel an internen Sicherheitsfähigkeiten durch verwaltete Erkennungs- und Reaktionsvereinbarungen beheben.