
Marktgröße und Marktanteile im Bereich Identity Exposure Management
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 0.71 Milliarden US-Dollar |
| Marktgröße (2032) | 1.56 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 17.05 % |
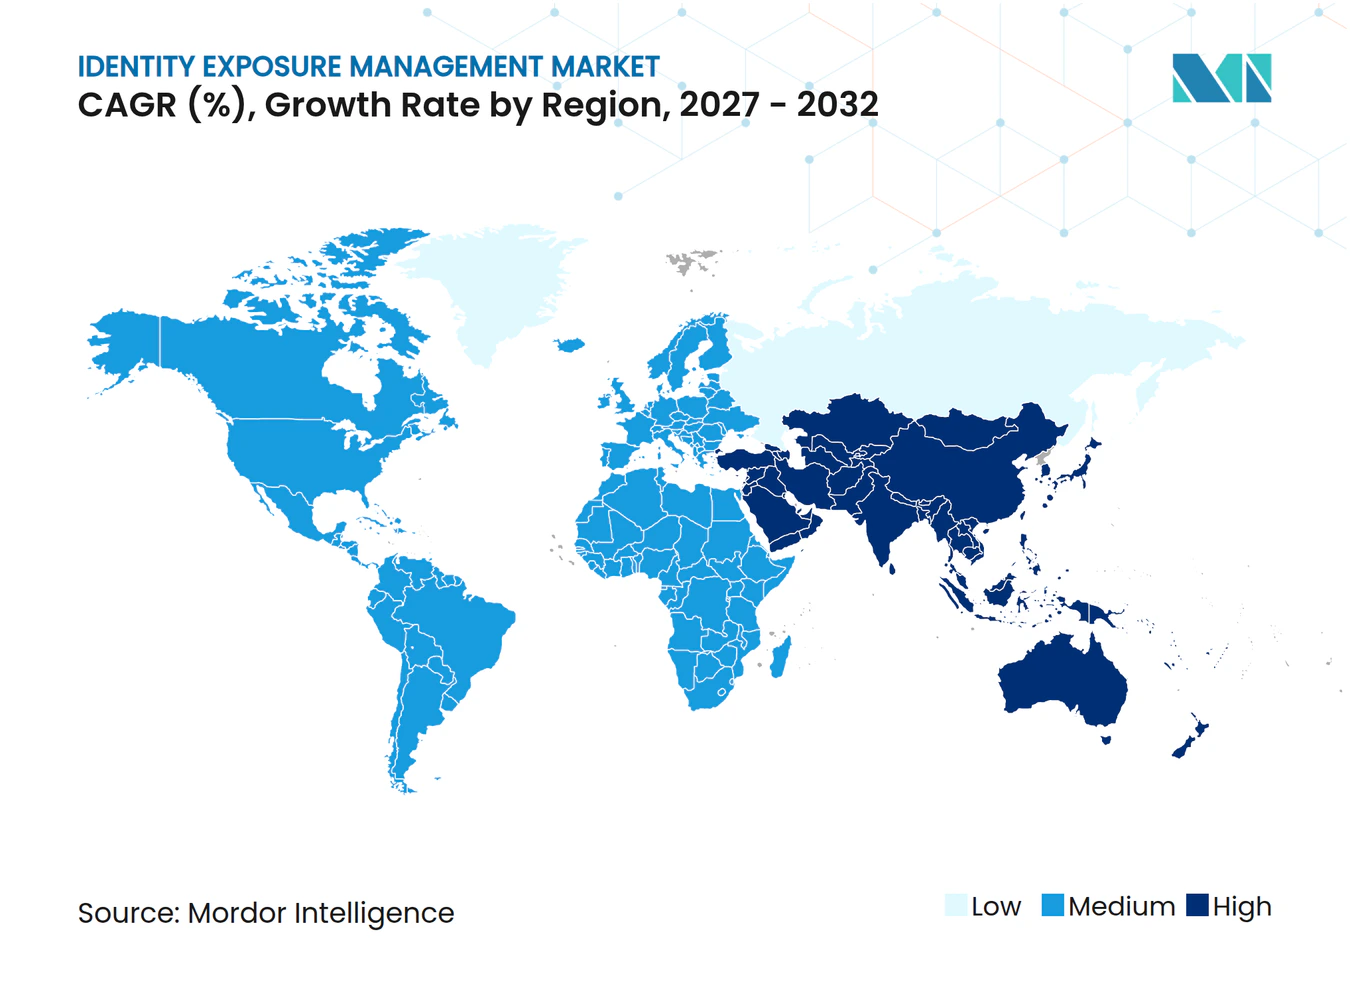
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Identity Exposure Management-Markts von Mordor Intelligence
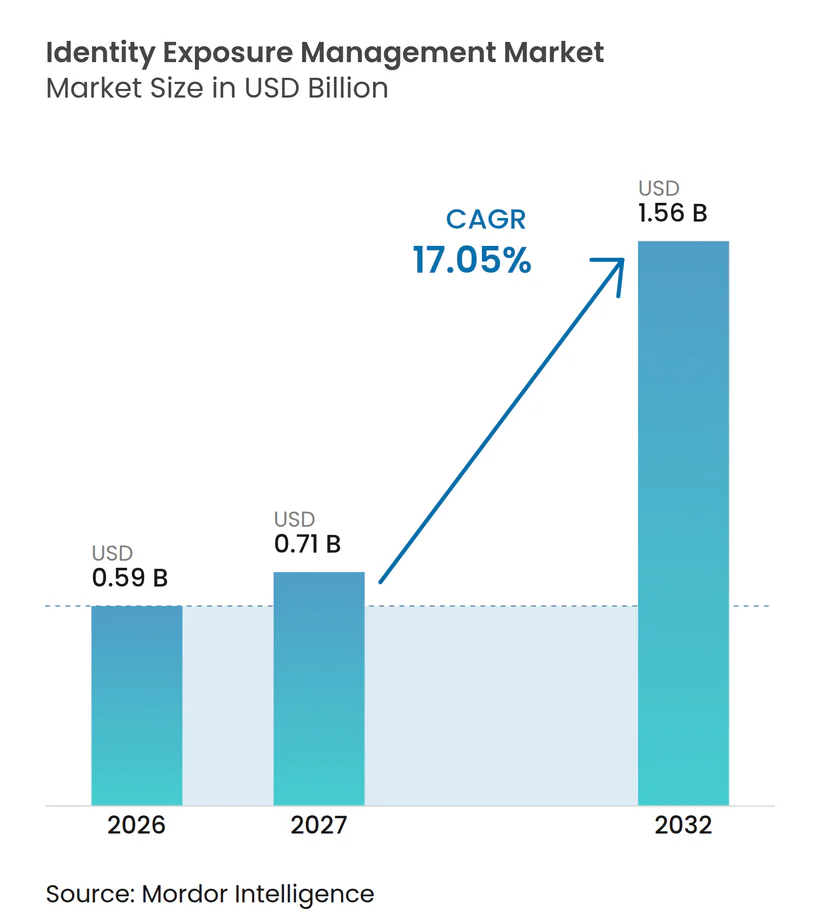
Die Marktgröße im Bereich Identity Exposure Management wird voraussichtlich von 0,59 Milliarden USD im Jahr 2026 und 0,71 Milliarden USD im Jahr 2027 auf 1,56 Milliarden USD bis 2032 anwachsen, was einer CAGR von 17,05 % zwischen 2027 und 2032 entspricht. Credential-Harvesting-Malware verändert die Prioritäten der Käufer, da gestohlene Sitzungs-Cookies Anmeldekontrollen umgehen können, die auf Passwörtern und Multi-Faktor-Authentifizierung basieren. Der Identity Exposure Management-Markt profitiert zudem von der Notwendigkeit, exponierte Identitäten kontinuierlich zu erkennen und Erkenntnisse direkt mit der Behebung durch Identitätsanbieter zu verknüpfen. Cloud-Einführung, die Ausbreitung nicht-menschlicher Identitäten und KI-Agenten-Zugangsdaten erweitern den Überwachungsbedarf über Mitarbeiterkonten hinaus. Anbieter, die kriminelle Underground-Intelligence, automatisiertes Triage und direkte Behebungsintegrationen kombinieren, haben eine klarere Chance, Teil zentraler Unternehmenssicherheitsprogramme zu werden.
Wichtigste Erkenntnisse des Berichts
- Nach Angebotslösungen hielt der Bereich Lösungen im Jahr 2026 einen Marktanteil von 78,13 % am Identity Exposure Management-Markt, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 17,46 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Anteil von 57,21 % der Marktgröße im Identity Exposure Management auf Cloud und wird bis 2032 voraussichtlich mit einer CAGR von 17,64 % wachsen.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 74,37 %, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 17,43 % wachsen werden.
- Nach geschütztem Identitätstyp entfielen im Jahr 2026 44,48 % des Umsatzes auf menschliche Belegschaftsidentitäten, während KI-Agenten-Identitäten bis 2032 voraussichtlich mit einer CAGR von 18,04 % wachsen werden.
- Nach Branchenvertikale hielt BFSI im Jahr 2026 einen Umsatzanteil von 25,03 %, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 18,42 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 39,28 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 18,12 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Identitätszentrierte Angriffe, die Perimeter-Kontrollen umgehen | +4.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Stealer-Protokolle und Sitzungs-Tokens, die Kontoübernahmen ermöglichen | +3.5% | Nordamerika und Europa, Ausbreitung in den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Ausbreitung nicht-menschlicher und maschineller Identitäten | +3.0% | Nordamerika und Europa, asiatisch-pazifischer Raum im Entstehen | Mittelfristig (2–4 Jahre) |
| Cloud- und Hybrid-Identitätsausbreitung | +2.5% | Global | Mittelfristig (2–4 Jahre) |
| Automatisierte Validierung und Behebung zur Verkürzung der Zeit von der Exposition bis zur Eindämmung | +1.8% | Nordamerika und Europa, frühe Erfolge in Singapur und Australien | Mittelfristig (2–4 Jahre) |
| Identity Exposure Monitoring für Führungskräfte und Hochrisikopersonal | +1.2% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Identitätszentrierte Angriffe, die Perimeter-Kontrollen umgehen
Herkömmliche Perimeter-Abwehrmaßnahmen adressieren Angriffe, die auf legitimen, aber kompromittierten Identitäten basieren, nicht ausreichend, da die Zugriffsanfrage nach dem Diebstahl eines Zugangsdatums oder Sitzungsartefakts gültig erscheinen kann. Sophos berichtete, dass 71 % der befragten Organisationen im Jahr 2025 mindestens einen identitätsbezogenen Sicherheitsvorfall erlebt haben, wobei die durchschnittlichen Behebungskosten 1,64 Millionen USD pro Vorfall betrugen.[1] Der Identity Exposure Management-Markt gewinnt an Relevanz, wenn ein gültiges Zugangsdatum einem Angreifer den Zugang zu Systemen ermöglicht, ohne eine Netzwerkschwachstelle auszunutzen, was netzwerkbasierte Kontrollen für die Erkennung eines ersten Missbrauchs weniger nützlich macht. Gestohlene Zugangsdaten und Sitzungsartefakte erschweren die Bewertung von Zugriffskontrollen, da Aktivitäten wie die eines autorisierten Benutzers erscheinen, innerhalb normaler Anwendungspfade verbleiben und die offensichtlichen Warnsignale vermeiden können, die mit Malware auf einem verwalteten Endpunkt verbunden sind. Organisationen mit eingeschränkter Sichtbarkeit in gestohlene Cookies und Aktivitäten auf privaten Geräten stehen vor einer größeren Überwachungslücke, insbesondere wenn sie nicht feststellen können, ob ein legitimer Kontoinhaber oder ein Eindringling die Sitzung initiiert hat. DORA und NIS2 unterstreichen zudem die Bedeutung dokumentierter Zugriffskontrollen und des Identitätsrisikomanagements für Finanzdienstleister und kritische Infrastrukturen und geben Sicherheitsverantwortlichen sowohl einen Compliance-Grund zur Stärkung der Überwachung als auch einen technischen Grund zur Verkürzung der Verweildauer von Angreifern.
Stealer-Protokolle und Sitzungs-Tokens, die Kontoübernahmen ermöglichen
Infostealer-Malware ist zu einer wiederkehrenden Quelle von Unternehmens-Zugangsdaten geworden, die auf kriminellen Marktplätzen verkauft werden, und macht den Diebstahl von im Browser gespeicherten Daten und gespeicherten Authentifizierungs-Zugangsdaten zu einem wiederholbaren Zugriffsweg. Recorded Future indexierte im Jahr 2025 892 Millionen durch Malware-Protokolle exponierte Zugangsdaten, wobei die zweite Jahreshälfte 50 % höher lag als die erste. Dieses Volumen macht die kontinuierliche Expositionsüberwachung für Sicherheitsteams relevanter, die nicht jedes exponierte Zugangsdatum manuell überprüfen können, insbesondere wenn ein exponiertes Mitarbeiterkonto Zugang zu vielen verbundenen Cloud-Anwendungen gewähren kann. Dieselbe Studie ergab, dass 36,4 % der gestohlenen Zugangsdaten innerhalb von 24 Stunden nach der Exfiltration und 52,9 % innerhalb von 1 Woche indexiert wurden, was die für manuelle Überprüfung und Passwortzurücksetzung verfügbare Zeit einschränkt. Sitzungs-Cookies können Benutzer bei Cloud- und SaaS-Anwendungen authentifizieren, ohne ein neues Passwort oder eine Multi-Faktor-Authentifizierungsabfrage zu erfordern, was bedeutet, dass Passwortzurücksetzungen allein möglicherweise nicht immer jedes Risiko einer aktiven Sitzung adressieren. Der Identity Exposure Management-Markt begünstigt daher Plattformen, die Expositionssignale validieren, verknüpfte Anwendungen identifizieren und eine Eindämmung auslösen können, bevor der Angreifer den verfügbaren Zugang nutzt oder zu einem anderen Dienst wechselt.
Ausbreitung nicht-menschlicher und maschineller Identitäten
Maschinenidentitäten sind zu einer großen Angriffsfläche für Expositionen geworden, da Anwendungen, Skripte, Dienste und Automatisierungstools kontinuierlich Zugangsdaten verwenden, oft ohne die routinemäßige Überprüfung, die für benannte Belegschaftskonten gilt. CyberArk stellte fest, dass 79 % der Sicherheitsverantwortlichen erwarteten, dass Maschinenidentitäten im folgenden Jahr um bis zu 150 % zunehmen würden. Das Ausmaß dieser Veränderung erschwert es Identitätsteams zu wissen, welche Zugangsdaten aktiv sind, wer sie besitzt und ob die damit verbundenen Berechtigungen noch mit den Geschäftsanforderungen übereinstimmen. Exponierte API-Schlüssel, Tokens und unbeaufsichtigte Dienstkonten stellen eine andere Herausforderung bei der Behebung dar, da die Eigentümerschaft unklar sein kann und ein sofortiges Zurücksetzen einen Produktionsdienst unterbrechen kann. SpyCloud hat im Jahr 2025 18,1 Millionen exponierte API-Schlüssel und Tokens zurückgewonnen, darunter mehr als 60.000, die mit Zahlungs- und Überweisungsplattformen verknüpft waren. Der Identity Exposure Management-Markt kann diese Lücke schließen, wenn die Überwachung mit der Rotation von Geheimnissen, der Identitätsverwaltung, Workload-Behebungsprozessen und klaren Aufzeichnungen verbunden ist, die es Sicherheitsteams ermöglichen, ein inaktives Zugangsdatum von einem zu unterscheiden, das einen kritischen Dienst unterstützt.
Cloud- und Hybrid-Identitätsausbreitung
Multi-Cloud- und Hybrid-Architekturen erstellen Identitätsdatensätze über Cloud-Plattformen, SaaS-Anwendungen, Legacy-Systeme und lokale Verzeichnisse hinweg, sodass Zugriffsentscheidungen häufig auf Systeme mit unterschiedlichen Eigentümern und Protokollierungspraktiken verteilt sind. RSA stellte fest, dass 75 % der Organisationen im Jahr 2026 in Hybrid-Umgebungen betrieben wurden. Fortinet berichtete separat, dass 88 % der Organisationen Hybrid- oder Multi-Cloud-Umgebungen nutzten. Diese Mischung kann Sicherheitsteams mit überlappenden Kontrollen und unvollständiger Sichtbarkeit zurücklassen, welche Identitäten auf welche Systeme zugreifen können, während kurzlebige Cloud-Zugangsdaten möglicherweise schneller erstellt und zurückgezogen werden als standardmäßige Identitätsdatensätze. Permiso berichtete, dass 57 % der Anwendungen die Authentifizierung nicht über einen zentralen Identitätsanbieter leiteten, was die Abdeckungslücke selbst in Organisationen sichtbar macht, die stark in zentrale Identitätstools investiert haben. Der Identity Exposure Management-Markt profitiert davon, dass Käufer eine einheitliche Ansicht von Zugangsdaten, Tokens, Berechtigungen und Expositionssignalen über Cloud- und Legacy-Umgebungen hinweg suchen, anstatt separate Dashboards zu verwenden, die kein zuverlässiges unternehmensweites Bild liefern können.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Fragmentierte Identitätstelemetrie und unvollständige Asset-Eigentümerschaft | -2.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Datenschutz-, Datenspeicherort- und Dark-Web-Erfassungsbeschränkungen | -2.0% | Europa, asiatisch-pazifischer Raum, nationale Gewinne in den Vereinigten Arabischen Emiraten und Saudi-Arabien | Mittelfristig (2–4 Jahre) |
| Falsch-Positive und Behebungsreibung in Legacy-Umgebungen | -1.5% | Global, am stärksten in Behörden und der Fertigung | Mittelfristig (2–4 Jahre) |
| Begrenzte Käuferkenntnis von Identity Exposure Management als eigenständige Kategorie | -1.2% | Südamerika, Naher Osten und Afrika, asiatisch-pazifische Schwellenmärkte im Entstehen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Fragmentierte Identitätstelemetrie und unvollständige Asset-Eigentümerschaft
Die Effektivität der Plattform hängt von einem vollständigen Identitätsinventar ab, aber vielen Unternehmen fehlt eine konsolidierte Übersicht über Konten, Zugangsdaten, zugehörige Anwendungen und die dafür verantwortlichen Personen oder Teams. Orchid Security stellte fest, dass 40 % der Unternehmenskonten zu Benutzern gehörten, die nicht mehr in HR-Systemen erfasst waren. Es wurde auch festgestellt, dass zwei Drittel der nicht-menschlichen Identitäten lokal innerhalb von Anwendungen authentifiziert und autorisiert wurden, anstatt über einen zentralen Identitätsanbieter, was die Fähigkeit eines zentralen Teams einschränkt, zu bestätigen, ob ein Zugangsdatum noch benötigt wird.[2] ManageEngine berichtete, dass mehr als die Hälfte der Großunternehmen gleichzeitig 3 oder mehr IAM-Anbieter verwalten. Nicht zugewiesene Dienstkonten und Legacy-Anwendungs-Tokens können die Behebung verzögern, da kein verantwortlicher Eigentümer ein Zurücksetzen genehmigen, betriebliche Auswirkungen bewerten oder bestätigen kann, dass Ersatz-Zugangsdaten korrekt konfiguriert sind. Der Identity Exposure Management-Markt sieht sich langsameren Bereitstellungszyklen gegenüber, bei denen Käufer zunächst Assets, Telemetrie, Eigentümerschaftsdatensätze und doppelte Identitätsdaten abgleichen müssen, bevor eine Warnung zuverlässig als handlungsrelevant behandelt werden kann.
Datenschutz-, Datenspeicherort- und Dark-Web-Erfassungsbeschränkungen
Plattformen, die Daten von kriminellen Marktplätzen verwenden, müssen unterschiedliche gesetzliche Anforderungen für personenbezogene Daten, grenzüberschreitende Verarbeitung, Kundenbenachrichtigung, Aufbewahrung und Berichterstattung verwalten. Europäische Datenschutzverpflichtungen können die Nutzung von aus kriminellen Quellen gesammelten Daten erschweren, selbst wenn der angegebene Zweck defensiver Natur ist, da Anbieter und Kunden bestimmen müssen, welche Daten verarbeitet werden können und wie sie mit einer bestimmten Person oder einem bestimmten Konto verknüpft werden können. Dieses Problem erfordert von Anbietern die Gestaltung klarer Prozesse für Datensparsamkeit, Berichterstattung, Kundenkontrollen und die Trennung von Intelligence-Daten von den Datensätzen, die für Behebungsmaßnahmen verwendet werden. Datenspeicherortanforderungen in Singapur, Indien, den Vereinigten Arabischen Emiraten und Saudi-Arabien können auch regionale Handhabungsvereinbarungen, lokale Speicherentscheidungen und Vertragsbedingungen erfordern, die jurisdiktionsspezifische Einschränkungen berücksichtigen. Die Notwendigkeit, Intelligence-Daten nach Jurisdiktion zu trennen, erhöht die Produkt- und Betriebskomplexität für globale Anbieter und kann ein einheitliches Servicemodell schwieriger zu liefern machen. Der Identity Exposure Management-Markt kann einen langsameren internationalen Rollout erleben, wenn die Datenarchitektur lokale Anforderungen nicht erfüllt oder wenn Käufer weitere Zusicherungen benötigen, bevor sie sensible Identitätsinformationen mit einer externen Intelligence-Plattform verbinden.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
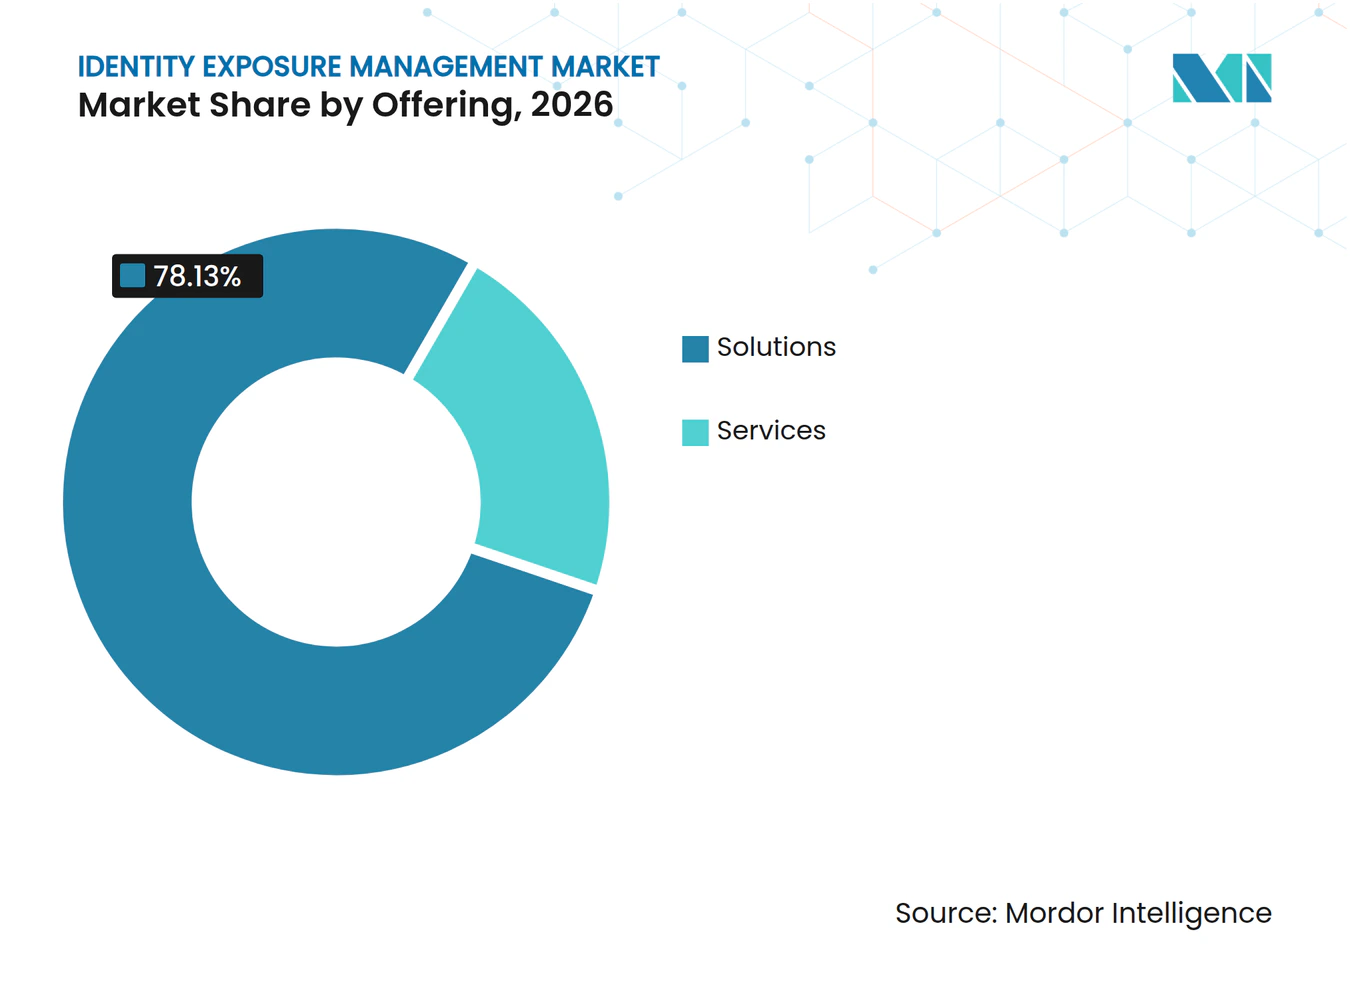
Lösungen führen, während verwaltete Dienste an Dynamik gewinnenLösungen hielten im Jahr 2026 78,13 % des Umsatzes und sind damit das führende Angebot im Identity Exposure Management-Markt. Unternehmen bevorzugen Plattformbereitstellungen, wenn sie Expositionsergebnisse mit Workflows in Okta, Ping Identity und Microsoft Entra ID verbinden können. Diese Integrationen reduzieren die Verzögerung zwischen Alarmierung und Behebung. Direkte Integrationen erleichtern auch die Dokumentation von Maßnahmen, die bei exponierten Zugangsdaten ergriffen wurden. Große Sicherheitsteams bevorzugen häufig eine Plattform, die in ihre bestehenden Identitäts- und Sicherheitsbetriebsprozesse passt. Das Segment bleibt auf die kontinuierliche Überwachung kompromittierter Zugangsdaten, Tokens und anderer Identitätsartefakte ausgerichtet.
Dienstleistungen werden bis 2032 voraussichtlich mit einer CAGR von 17,46 % wachsen, da kleinere Sicherheitsteams operationale Unterstützung suchen. Verwaltete Angebote können Dark-Web-Intelligence-Erfassung, Alert-Triage, Behebungsanleitungen, Eskalationsverfahren und Berichterstattung innerhalb eines Abonnementmodells kombinieren, sodass der Kunde nicht alle diese Fähigkeiten intern aufbauen muss. Die Identity Exposure Management-Branche verzeichnet einen steigenden Dienstleistungsbedarf, da die Überwachung nicht-menschlicher Identitäten und die Handhabung von Daten in mehreren Jurisdiktionen schwieriger werden, insbesondere wenn ein Käufer eine Mischung aus Belegschafts-Zugangsdaten, API-Schlüsseln, Cookies und Anwendungs-Tokens bewerten muss. Flare erweiterte im Juni 2026 seine Plattform und sein Identity Exposure Management-Angebot, was das Interesse der Anbieter an breiterem operationalem Support widerspiegelt. Verwaltete Dienste ermöglichen es Käufern auch, mit der Überwachung zu beginnen, ohne den langen Implementierungszyklus, der mit großen Unternehmensbereitstellungen verbunden ist, während interne Teams dennoch einen definierten Prozess zur Priorisierung und Lösung der dringendsten Expositionsergebnisse erhalten.


Nach Bereitstellungsmodus:
Cloud-Bereitstellung sichert sowohl Skalierung als auch WachstumDie Cloud-Bereitstellung entfiel im Jahr 2026 auf 57,21 % des Umsatzes und wird bis 2032 voraussichtlich mit einer CAGR von 17,64 % wachsen. Dieser Modus unterstützt große Datensammlungen, Verhaltensanalysen und Programmierschnittstellen-Integrationen, ohne dass Kunden die gesamte Intelligence-Infrastruktur betreiben müssen. Das Cloud-Segment hält den führenden Anteil, da der Identity Exposure Management-Markt häufige Aktualisierungen aus externen und internen Quellen erfordert. Cloud-Dienste können auch eine schnelle Integration mit Identitätsanbietern und SaaS-Anwendungen ermöglichen. Diese Fähigkeiten sind wichtig, wenn exponierte Zugangsdaten oder Sitzungs-Tokens eine schnelle Reaktion erfordern.
Die On-Premises-Bereitstellung bleibt für Finanzinstitute, Verteidigungsorganisationen und regulierte Versorgungsunternehmen mit Air-Gap-Umgebungen relevant, wo die Übertragung externer Intelligence-Daten in lokale Systeme einer erhöhten Überprüfung unterliegt. Diese Käufer benötigen möglicherweise zusätzliche Kontrollen, Aufzeichnungen und Genehmigungen, bevor externe Intelligence-Feeds in lokale Systeme eingespeist werden dürfen, selbst wenn der potenzielle Sicherheitswert der Informationen klar ist. Die Hybrid-Bereitstellung gewinnt ebenfalls an Interesse, da sie Organisationen ermöglicht, sensible Telemetrie lokal zu behalten und gleichzeitig cloudbasierte Intelligence-Dienste zu nutzen, die externe Expositionsinformationen in großem Maßstab erfassen und aktualisieren können. RSA stellte fest, dass 75 % der Organisationen im Jahr 2026 Hybrid-Umgebungen betrieben. Die Identity Exposure Management-Branche wird daher wahrscheinlich mehrere Bereitstellungsmodelle beibehalten, selbst wenn Cloud-Architekturen zur Standardoption für neue Bereitstellungen werden und Anbieter die Produktentwicklung auf einfachere Integration ausrichten. Die Notwendigkeit, sowohl Cloud- als auch Legacy-Systeme abzudecken, macht eine einheitliche Kontrollansicht für Hybrid-Käufer wertvoll, da separate Teams andernfalls verwandte Identitätsereignisse mit unvollständigem Kontext untersuchen könnten.
Nach Unternehmensgröße:
Kleine und mittlere Unternehmen entwickeln sich zum HochwaschstumssegmentGroßunternehmen entfielen im Jahr 2026 auf 74,37 % des Umsatzes, da sie große, komplexe Identitätsumgebungen verwalten. Ihre Sicherheitsbetriebsteams verfügen eher über das Personal, das zur Untersuchung von Expositionswarnungen und zur Koordinierung von Zurücksetzungen benötigt wird. Eine im Jahr 2025 veröffentlichte Studie berichtete, dass durchschnittliche Unternehmen mehr als 250.000 Maschinenidentitäten verwalten. Große Organisationen sind auch stärkerem regulatorischen Druck und einer größeren Lieferkettenexposition ausgesetzt als kleinere Unternehmen. Ihr Umfang macht die plattformbasierte kontinuierliche Überwachung zu einer praktischen Ergänzung bestehender Identitätssicherheitsprogramme.
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 17,43 % wachsen. SaaS-Plattformen und verwaltete Dienste reduzieren die Infrastruktur- und Fachpersonalanforderungen, die zuvor für eine sinnvolle Zugangsdatenüberwachung benötigt wurden, und ermöglichen es einem kleineren Sicherheitsteam, etablierte Intelligence- und Behebungs-Workflows zu nutzen, anstatt sie von Grund auf neu aufzubauen. Der Identity Exposure Management-Markt bietet diesen Organisationen eine Möglichkeit, Risiken zu überwachen, ohne eine große interne Identitätsentwicklungsfunktion aufzubauen oder eine separate Umgebung für Datenerfassung und -analyse zu unterhalten. Lieferkettenanforderungen können auch die Einführung fördern, wenn größere Kunden Partner bitten, Identitätskontrollen als Teil der kommerziellen Qualifizierung, Sicherheitsüberprüfungen oder des laufenden Lieferantenmanagements nachzuweisen. Der Befund von Orchid Security, dass 40 % der Unternehmensanwendungskonten zu Benutzern gehörten, die nicht in HR-Systemen erfasst waren, zeigt die Herausforderung, die eine schwächere Governance schaffen kann. Zugängliche verwaltete Dienste können dazu beitragen, den Einführungsunterschied zwischen großen und mittelgroßen Organisationen zu verringern, indem kleineren Unternehmen ein klarerer Weg von der Expositionserkennung zu einer praktischen Behebungsentscheidung geboten wird.
Nach geschütztem Identitätstyp:
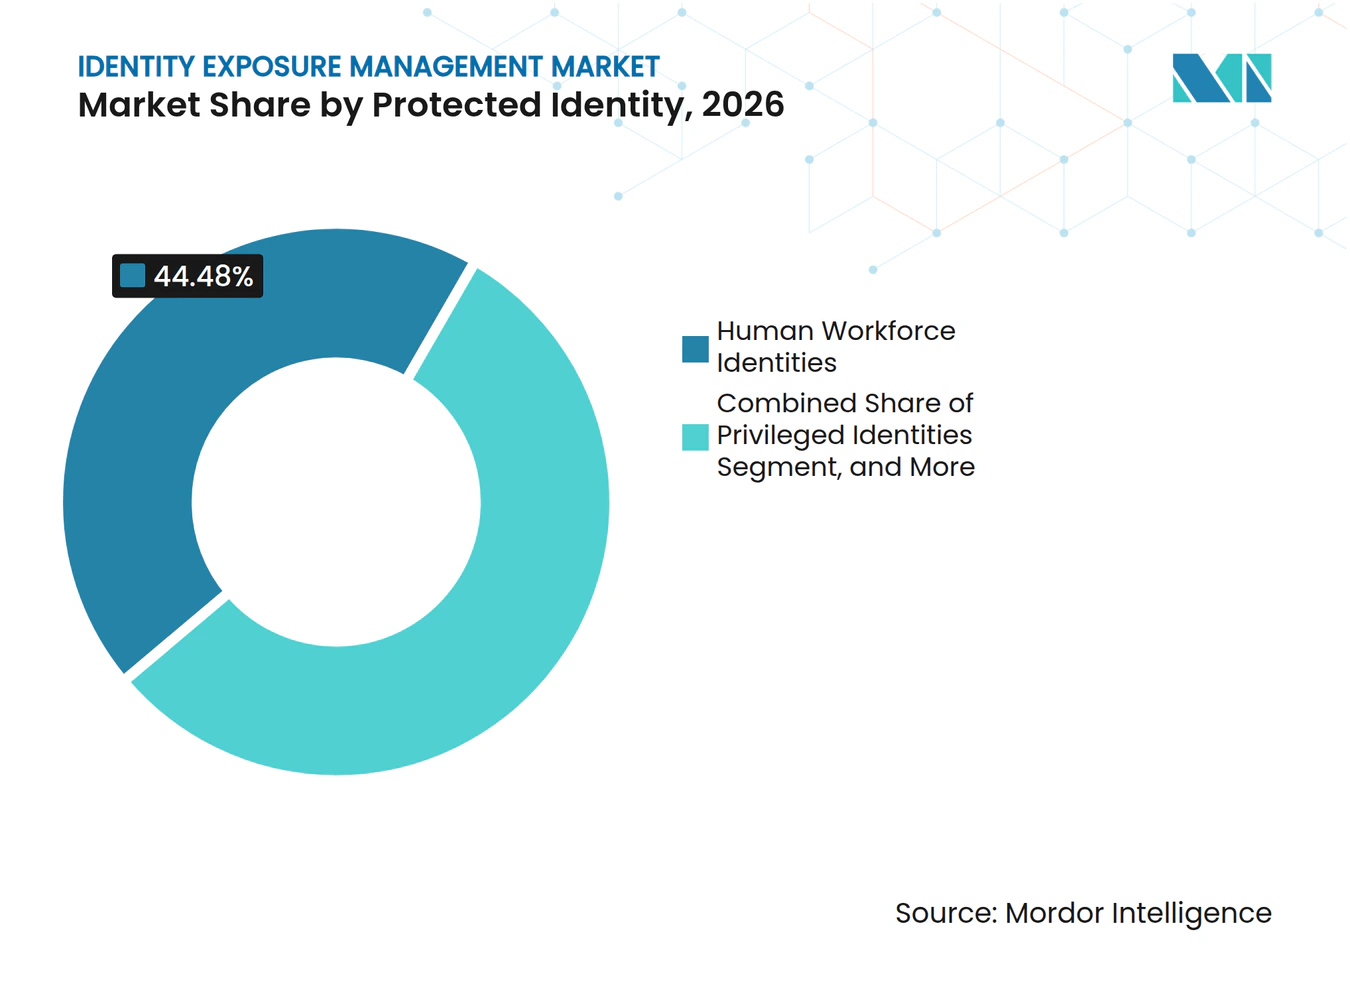
KI-Agenten-Zugangsdaten treiben das am schnellsten wachsende Expositionssegment anMenschliche Belegschaftsidentitäten hielten im Jahr 2026 44,48 % des Umsatzes, da Mitarbeiter-Zugangsdaten ein häufiger Ausgangspunkt für unbefugten Zugriff bleiben. Belegschaftsbenutzer erfordern die Überwachung von Passwörtern, Cookies, Authentifizierungs-Tokens und Zugangsdaten, die über persönliche Geräte exponiert wurden. Privilegierte Identitäten erhalten ebenfalls erhebliche Aufmerksamkeit, da Administratorzugriff eine breite laterale Bewegung ermöglichen kann. Kunden- und Verbraucheridentitäten schaffen eine separate Expositionsschicht, die sich mit Kunden-Identitäts- und Zugriffsverwaltungssystemen überschneidet. Der Identity Exposure Management-Markt benötigt unterschiedliche Workflows für jeden Identitätstyp, da Eigentümer, geschäftliche Auswirkungen und Behebungspfad variieren.
KI-Agenten-Identitäten werden bis 2032 voraussichtlich mit einer CAGR von 18,04 % wachsen, der schnellsten Rate unter den geschützten Identitätstypen. Diese Agenten können bei der Bereitstellung Zugangsdaten erben und außerhalb der direkten Aufsicht traditioneller Identitätsteams operieren, was die Notwendigkeit schafft, nicht nur den Zweck des Agenten zu verstehen, sondern auch den Zugriff, den er anfordern, nutzen und an verbundene Dienste weitergeben kann. Orchid Security prognostizierte, dass 40 % der Unternehmensanwendungen bis Ende 2026 aufgabenspezifische KI-Agenten einbetten würden, verglichen mit weniger als 5 % 1 Jahr zuvor. Die Überwachung nicht-menschlicher und maschineller Identitäten umfasst auch die Erkennung von API-Schlüsseln, Verbindungen zu Secrets-Vaults, das Scannen von CI/CD-Pipeline-Zugangsdaten und Überprüfungen auf Zugangsdaten, die nach einer Änderung der zugrunde liegenden Automatisierung noch aktiv sind. Die Identity Exposure Management-Branche reagiert darauf, indem sie Erkennungs- und Behebungs-Workflows über Belegschaftskonten hinaus erweitert, anstatt automatisierten Zugriff als Ausnahme vom Kernidentitätsprogramm zu behandeln. Diese Erweiterung ist wichtig, da automatisierte Workloads umfangreiche Berechtigungen mit begrenzten Nachweisen menschlicher Eigentümerschaft halten können, was eine klare Aufzeichnung von Identität, Zweck und Behebungsbefugnis zunehmend wichtig macht.


Nach Branchenvertikale:
Gesundheitswesen gewinnt an Bedeutung, während BFSI den Umsatz verankertBFSI hielt im Jahr 2026 25,03 % des Umsatzes, den größten vertikalen Anteil im Identity Exposure Management-Markt. Finanzinstitute sind mit zugangsdatenbasiertem Betrug, regulatorischen Verpflichtungen und hohen Reputationsfolgen durch Identitätsverletzungen konfrontiert. DORA wurde am 17. Januar 2025 durchsetzbar, was den Bedarf für Finanzunternehmen erhöht, dokumentierte Technologie- und Identitätsrisikokontrollen aufrechtzuerhalten. Regula berichtete, dass der Anteil der Banken, die planen, ihre Budgets für Identitätsverifizierung um mehr als 50 % zu erhöhen, innerhalb von 2 Jahren von 4,4 % auf 15 % gestiegen ist. Diese Bedingungen unterstützen die anhaltende Nachfrage nach Systemen, die kompromittierte Zugangsdaten und zugehörige Zugriffsartefakte erkennen.
Das Gesundheitswesen und die Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 18,42 % wachsen. Gesundheitsorganisationen müssen Patientendaten schützen und gleichzeitig eine Mischung aus Belegschaftskonten, klinischen Anwendungen, Partnerzugriff, verbundenen Diensten und Legacy-Systemen verwalten, jedes mit unterschiedlichen Authentifizierungs- und Eigentümerschaftspraktiken. Die Identitätsüberwachung kann diese Anforderung unterstützen, indem exponierte Zugangsdaten markiert werden, bevor diese Konten für den Zugriff auf sensible Dienste verwendet werden, und gleichzeitig die Reaktion für interne Sicherheits- und Compliance-Teams dokumentiert wird. Behörden und Verteidigung fügen auch Zero-Trust-Programmen eine kontinuierliche Identitätspositionsüberwachung hinzu, bei der die Überprüfung des Zustands eines Zugangsdatums nach der Gewährung des Zugriffs wichtig bleibt. IT- und Telekommunikationsanbieter erhöhen ihre Investitionen, da Cloud-Infrastrukturkonten und API-Schlüssel attraktive Ziele sind und den Zugriff auf viele Kunden oder verbundene Systeme unterstützen können. Einzelhandel, E-Commerce, Energie und Versorgungsunternehmen stellen eine kleinere, aber wachsende Chance dar, da der Diebstahl von Verbraucher- und Belegschafts-Zugangsdaten ihre digitalen Dienste, Lieferantenverbindungen und Anwendungskonten beeinträchtigt.
Geografische Analyse
Markt für Identity Exposure Management in Nordamerika
Nordamerika entfiel im Jahr 2026 mit 39,28 % auf den größten regionalen Anteil am weltweiten Umsatz im Markt für Identity Exposure Management. Die Region weist eine hohe Konzentration an Finanz-, Gesundheits- und Technologieorganisationen auf, die aktiven Cybersicherheitsanforderungen unterliegen, mit großen Unternehmensumgebungen, die häufig Cloud-Dienste, lokal verwaltete Verzeichnisse und umfangreiche Drittanbieter-Anwendungsverbindungen integrieren. US-amerikanische Gesundheitsorganisationen waren durch veraltete Infrastrukturen und komplexe Anbieterverbindungen wiederholt identitätsbezogenen Risiken ausgesetzt. Diese Betriebsbedingungen machen es für Sicherheitsteams wichtig, exponierte Konten zu identifizieren, festzustellen, auf welche Anwendungen diese zugreifen können, und eine Reaktion über mehr als ein System hinweg zu koordinieren. Dieses Umfeld unterstützt das Käuferinteresse an Identity Intelligence, der Behebung von Anmeldedaten-Schwachstellen und direkten Verbindungen zu unternehmensweiten Identitätsplattformen, insbesondere für Sicherheitsverantwortliche, die eine schnellere Möglichkeit benötigen, die Auswirkungen eines Expositionssignals in einer verteilten Umgebung zu bewerten.
Markt für Identity Exposure Management in Nordamerika und im asiatisch-pazifischen Raum
Kanada und Mexiko erweitern die regionale Marktchance durch Käufer aus dem Finanzdienstleistungs- und Technologiesektor, die nach stärkeren Bedrohungsaufklärungsoperationen suchen. Der Markt für Identity Exposure Management in Nordamerika profitiert zudem von Anbietern mit etablierter lokaler Dateninfrastruktur, ausgereiften Kundensupportkapazitäten und direkten Produktintegrationen, die es ermöglichen, Erkenntnisse in bestehende Sicherheits- und Identitäts-Workflows einzubinden. Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 18,12 % wachsen. Investitionen in die digitale Infrastruktur in China, Indien, Japan, Südkorea, Australien und Singapur erhöhen die Anzahl der Mitarbeiter-, Verbraucher-, Cloud- und Maschinenidentitäten, die überwacht werden müssen, während immer mehr Organisationen Anwendungen einsetzen, die auf verteilter Authentifizierung und automatisiertem Zugriff basieren. Semperis, Inc. erhielt im September 2026 eine Akkreditierung durch die Infocomm Media Development Authority Singapurs und meldete ein dreistelliges Umsatzwachstum im gesamten asiatisch-pazifischen Raum. Regulatorische Anforderungen und die Cloud-Einführung stützen die Nachfrage, obwohl lokale Datenspeicherungsvorschriften die regionale Bereitstellung erschweren und von Anbietern eine klarere Erläuterung darüber erfordern können, wo Expositionsdaten erfasst, verarbeitet und gespeichert werden.
Markt für Identity Exposure Management in EMEA und Südamerika
Europa hält einen erheblichen Anteil, da DORA und NIS2 die Verpflichtungen zum Identitätsmanagement für Finanzunternehmen und Betreiber kritischer Infrastrukturen stärken und Identitätskontrollen in eine umfassendere Agenda für operative Resilienz und Cyberrisiken einbetten. Das Vereinigte Königreich, Deutschland und Frankreich sind wichtige europäische Märkte, da große Organisationen in diesen Ländern sowohl nationalen als auch grenzüberschreitenden Compliance-Anforderungen gegenüberstehen. Die DSGVO-Anforderungen für personenbezogene Daten können die Verarbeitung und Meldung von Informationen aus kriminellen Marktplätzen erschweren, insbesondere wenn ein Dienst externe Nachweise mit einem Kundenkonto verknüpfen und einen vertretbaren Nachweis der getroffenen Entscheidung aufbewahren muss. Dies hat Anbieter dazu veranlasst, Datenspeicherungsoptionen und anonymisierte Berichte für europäische Kunden in Betracht zu ziehen. Südamerika, der Nahe Osten und Afrika befinden sich in früheren Adoptionsphasen, doch digitales Banking, Telekommunikation und nationale Programme zur digitalen Transformation weiten die Nachfrage aus. Brasiliens LGPD, Modernisierungsbemühungen in den Vereinigten Arabischen Emiraten und Saudi-Arabien sowie der Ausbau digitaler Dienste in Südafrika, Ägypten und Nigeria schaffen eine aufstrebende Basis für die Überwachung von Identitätsexpositionen, auch wenn das Käuferbewusstsein und die lokalen Implementierungsressourcen weniger ausgereift sein können als in Nordamerika oder Europa.
Wettbewerbslandschaft
Marktkonzentration
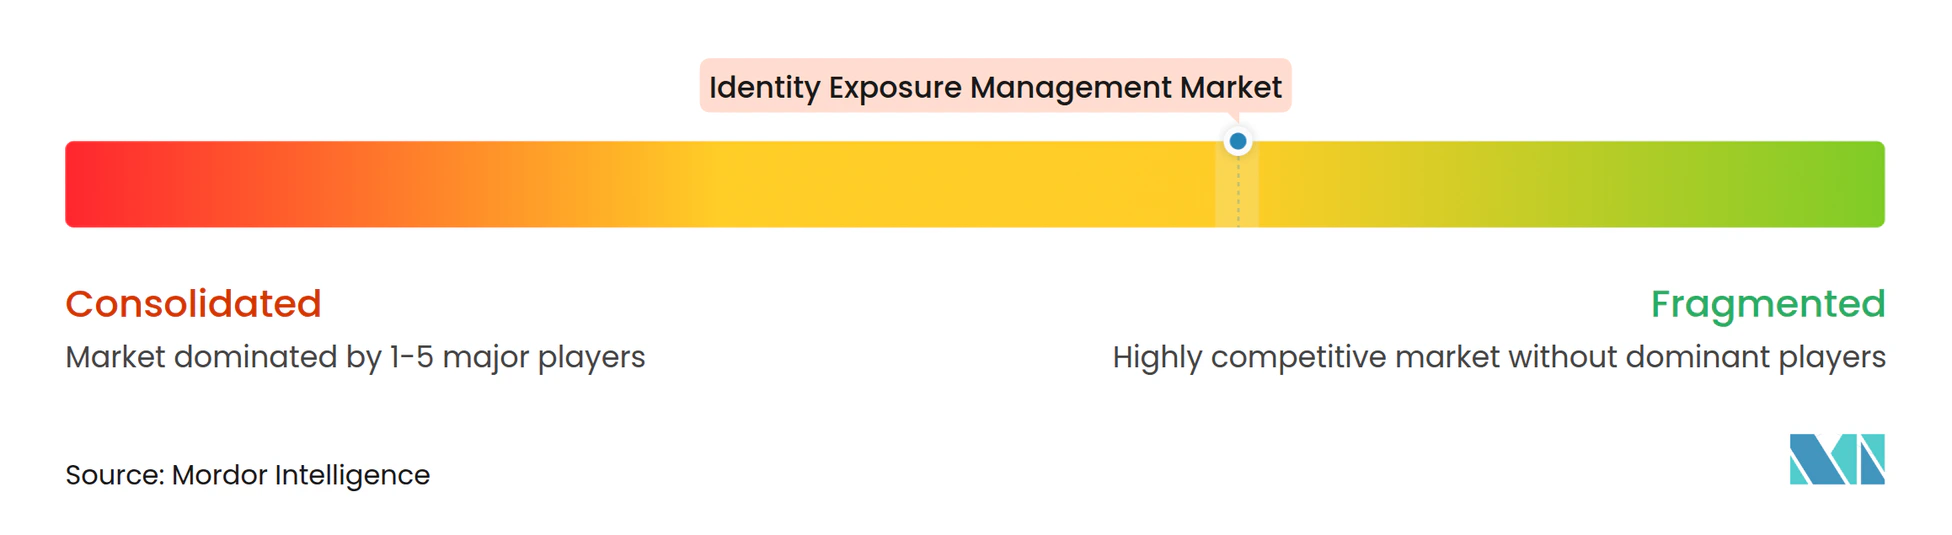
Der Identity Exposure Management-Markt ist mäßig fragmentiert, wobei spezialisierte Anbieter um die Breite, Aktualität und Nützlichkeit ihrer zurückgewonnenen Identitätsdaten konkurrieren. SpyCloud und Flare Systems stehen im Mittelpunkt des Pure-Play-Feldes, während Silverfort, Semperis und Saviynt die Kategorie von Identitätssicherheits-, Resilienz- und Governance-Grundlagen aus erweitern. SpyCloud berichtete im Juli 2026, mehr als 1 Billion zurückgewonnene Identitäts-Assets überschritten zu haben.[3] Flare wurde laut der Unternehmensankündigung vom Juni 2026 im Gartner Magic Quadrant 2026 für Cyber Threat Intelligence anerkannt. Der Wettbewerb wird zunehmend davon geprägt, ob ein Anbieter ein Expositionssignal in eine Aktion innerhalb der Identitätsumgebung des Kunden umwandeln kann.
Direkte Integrationen sind eine der wichtigsten strategischen Maßnahmen im Identity Exposure Management-Markt. SpyCloud erweiterte im Juni 2026 seine Okta-Integration, um die Zeit von der Exposition bis zur Behebung in von Okta verwalteten Umgebungen von Tagen auf unter 5 Minuten zu reduzieren. Es wurden auch Integrationen mit Ping Identitys PingOne DaVinci und PingOne Advanced Identity Cloud im April 2026 angekündigt. Semperis übernahm MightyID im Februar 2026, um seine Abdeckung auf Okta und Ping Identity in Hybrid-Umgebungen auszuweiten. Diese Schritte zeigen, dass die Behebungsintegration genauso wichtig wird wie die Erkennungsabdeckung.
Akquisitionen und Plattformerweiterungen verändern auch die Wettbewerbsgrenze, da Anbieter versuchen, Identity Intelligence mit den Systemen zu verbinden, die zur Verwaltung von Berechtigungen, zur Untersuchung von Vorfällen und zur Verwaltung automatisierter Workloads verwendet werden. Silverfort startete im Oktober 2025 Access Intelligence und Identity Graph und fügte Sichtbarkeit über menschliche, maschinelle und KI-Agenten-Identitäten hinzu. Der Identity Exposure Management-Markt bleibt offen für Anbieter, die autonome Behebung für nicht-menschliche Identitäten und Datenarchitekturen liefern können, die Anforderungen in Europa und dem asiatisch-pazifischen Raum erfüllen. Die Fähigkeit, von einem Expositionsergebnis zu einer messbaren, nachvollziehbaren Eindämmungsmaßnahme überzugehen, wird ein wichtiges Differenzierungsmerkmal bleiben, da Kunden spezialisierte Intelligence-Anbieter mit größeren Identitätssicherheitsplattformen vergleichen.
Marktführer im Bereich Identity Exposure Management
-
SpyCloud, Inc.
-
Flare Systems Inc.
-
Recorded Future, Inc.
-
Constella Intelligence, Inc.
-
ZeroFox Holdings, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Identity Exposure Management Unternehmen in diesem Bericht
- SpyCloud, Inc.
- Flare Systems Inc.
- Constella Intelligence, Inc.
- KELA Technologies Ltd.
- Intel 471 Inc.
- Flashpoint Intelligence, Inc.
- ZeroFox Holdings, Inc.
- Recorded Future, Inc.
- Black Kite, Inc.
- CyCognito, Inc.
- Censys, Inc.
- IONIX Ltd.
- XM Cyber Ltd.
- Outpost24 AB
- SecurityScorecard, Inc.
- Armis Security Ltd.
- JupiterOne, Inc.
- Panorays, Inc.
- Silverfort, Inc.
- Veza Technologies, Inc.
- Semperis, Inc.
- Saviynt, Inc.
Neueste Industrielle Entwicklungen in Markt für Identity Exposure Management
- September 2026: Semperis startete Migrator for Active Directory 2.0, einen von Grund auf neu entwickelten architektonischen Neuaufbau, der Active Directory-Migrationen in jeder Phase beobachtbar und sicherheitszentriert macht, mit weltweiter Verfügbarkeit in regulierten Branchen in Nordamerika, Europa und dem asiatisch-pazifischen Raum. Die Version führte Directory Synchronization Sets für wellenbasierte Ausführung und Staging-Berichte ein, die jede Änderung vor dem Commit in der Vorschau anzeigen und so migrationsbezogene Identitätsexpositionsfenster reduzieren.
- September 2026: SpyCloud veröffentlichte seinen jährlichen Identity Threat Report und stellte das Identity Threat Protection Maturity Model vor, das Organisationen in 4 Stufen einteilt – Reaktiv, Aufbauend, Operativ und Optimiert – basierend auf Expositionssichtbarkeit, Überwachung, Governance, Automatisierung und Behebungsreife. Der Bericht identifizierte nicht-menschliche Identitäten als den häufigsten Angriffsweg für Angreifer in Unternehmensumgebungen, wobei 42 % der Befragten den Missbrauch oder die Kompromittierung nicht-menschlicher Identitäten meldeten.
- September 2026: Semperis erhielt die Akkreditierung der Infocomm Media Development Authority Singapurs und bestätigte dreistelliges Umsatzwachstum im gesamten asiatisch-pazifischen Raum, mit neuen leitenden Vertriebs- und Führungseinstellungen in Südostasien, Australien und Neuseeland sowie Japan.
- Juli 2026: Saviynt startete Zuma, eine KI-Identitätssicherheitsplattform zur Entdeckung und Verwaltung von KI-Agenten, großen Sprachmodellen und nicht-menschlichen Identitäten, und berichtete gleichzeitig von einem jährlich wiederkehrenden Umsatz von über 300 Millionen USD, einem Buchungswachstum von mehr als 80 % und einer Kundenbindungsrate von 96 %.
Umfang des globalen Identity Exposure Management-Marktberichts
Der Identity Exposure Management-Markt bezieht sich auf den Markt für Lösungen und Dienstleistungen, die identitätsbezogene Sicherheitsrisiken über menschliche, privilegierte, nicht-menschliche, maschinelle, Kunden-, Verbraucher- und KI-Agenten-Identitäten hinweg identifizieren, bewerten, priorisieren und beheben. Diese Lösungen helfen Organisationen dabei, übermäßige Zugriffsrechte, Fehlkonfigurationen, kompromittierte Zugangsdaten, inaktive Konten, Identitätsschwachstellen und potenzielle Angriffspfade in Cloud-, On-Premises- und Hybrid-Umgebungen zu entdecken. Der Markt umfasst Identitätsexpositionsbewertung, kontinuierliche Überwachung, Risikoanalyse, Zugriffs-Governance, Privilegienverwaltung und automatisierte Behebungsfähigkeiten, die es Organisationen ermöglichen, identitätsbasierte Cyberbedrohungen zu reduzieren und ihre allgemeine Sicherheitslage zu stärken.
Der Identity Exposure Management-Marktbericht ist segmentiert nach Angebot (Lösungen und Dienstleistungen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), geschütztem Identitätstyp (menschliche Belegschaftsidentitäten, privilegierte Identitäten, nicht-menschliche und maschinelle Identitäten, Kunden- und Verbraucheridentitäten sowie KI-Agenten-Identitäten), Branchenvertikale (BFSI, Behörden und Verteidigung, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen, Fertigung und weitere Branchenvertikalen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Menschliche Belegschaftsidentitäten |
| Privilegierte Identitäten |
| Nicht-menschliche und maschinelle Identitäten |
| Kunden- und Verbraucheridentitäten |
| KI-Agenten-Identitäten |
| Banken, Finanzdienstleistungen und Versicherungen |
| Behörden und Verteidigung |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Fertigung |
| Bildung |
| Weitere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Israel | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Angebot | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodus | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach geschütztem Identitätstyp | Menschliche Belegschaftsidentitäten | |
| Privilegierte Identitäten | ||
| Nicht-menschliche und maschinelle Identitäten | ||
| Kunden- und Verbraucheridentitäten | ||
| KI-Agenten-Identitäten | ||
| Nach Branchenvertikale | Banken, Finanzdienstleistungen und Versicherungen | |
| Behörden und Verteidigung | ||
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Fertigung | ||
| Bildung | ||
| Weitere Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Israel | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Identity Exposure Management-Markt?
Die Marktgröße im Bereich Identity Exposure Management wird voraussichtlich von 0,59 Milliarden USD im Jahr 2026 und 0,71 Milliarden USD im Jahr 2027 auf 1,56 Milliarden USD bis 2032 anwachsen, bei einer CAGR von 17,05 %. Die Schätzung spiegelt einen Prognosezeitraum von 2027 bis 2032 wider, in dem die Nachfrage durch die Notwendigkeit unterstützt wird, kompromittierte Zugangsdaten, Sitzungs-Cookies, API-Schlüssel und andere Identitätsartefakte zu identifizieren, bevor sie für unbefugten Zugriff verwendet werden.
Was treibt die Einführung von Identity Exposure Management-Plattformen an?
Zugangsdatendiebstahl, gestohlene Sitzungs-Cookies, nicht-menschliche Identitäten und die Ausbreitung von Cloud-Identitäten erhöhen den Bedarf an kontinuierlicher Überwachung und schnellerer Behebung. Von Plattformen im Identity Exposure Management-Markt wird zunehmend erwartet, dass sie die Expositionserkennung mit Identitätsanbieter-Aktionen, klarer Eigentümerschaft und dokumentierten Reaktionsprozessen verbinden.
Welches Angebot führt beim Umsatz?
Lösungen führten im Jahr 2026 mit 78,13 % des Umsatzes, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 17,46 % wachsen werden. Dienstleistungen adressieren die Nachfrage von Organisationen, die Unterstützung bei Überwachung, Alert-Triage, Behebungs-Workflows, operativer Berichterstattung und Eskalationsunterstützung benötigen, wenn interne Ressourcen begrenzt sind.
Welches Bereitstellungsmodell entwickelt sich am schnellsten?
Die Cloud-Bereitstellung hielt im Jahr 2026 57,21 % des Umsatzes und wird bis 2032 voraussichtlich mit einer CAGR von 17,64 % wachsen. Die Cloud-Bereitstellung unterstützt die groß angelegte Intelligence-Erfassung und direkte Verbindungen zu SaaS-Anwendungen und Identitätsanbietern.
Welche Kundengruppe wird voraussichtlich am schnellsten wachsen?
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 17,43 % wachsen, da verwaltete Dienste und SaaS-Plattformen Einführungshürden reduzieren. Diese Bereitstellungsmodelle können den Bedarf an umfangreichen internen Identitätsentwicklungsressourcen reduzieren.
Welche Region hat die höchste prognostizierte CAGR?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 18,12 % wachsen, unterstützt durch Investitionen in digitale Infrastruktur und sich entwickelnde Cybersicherheitsanforderungen. Datenspeicherortverpflichtungen können beeinflussen, wie Anbieter das Identity Exposure Management-Marktangebot in der gesamten Region liefern.