
Marktgröße und Marktanteil für Self-Service-Passwortverwaltung
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.21 Milliarden US-Dollar |
| Marktgröße (2032) | 1.91 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 9.67 % |
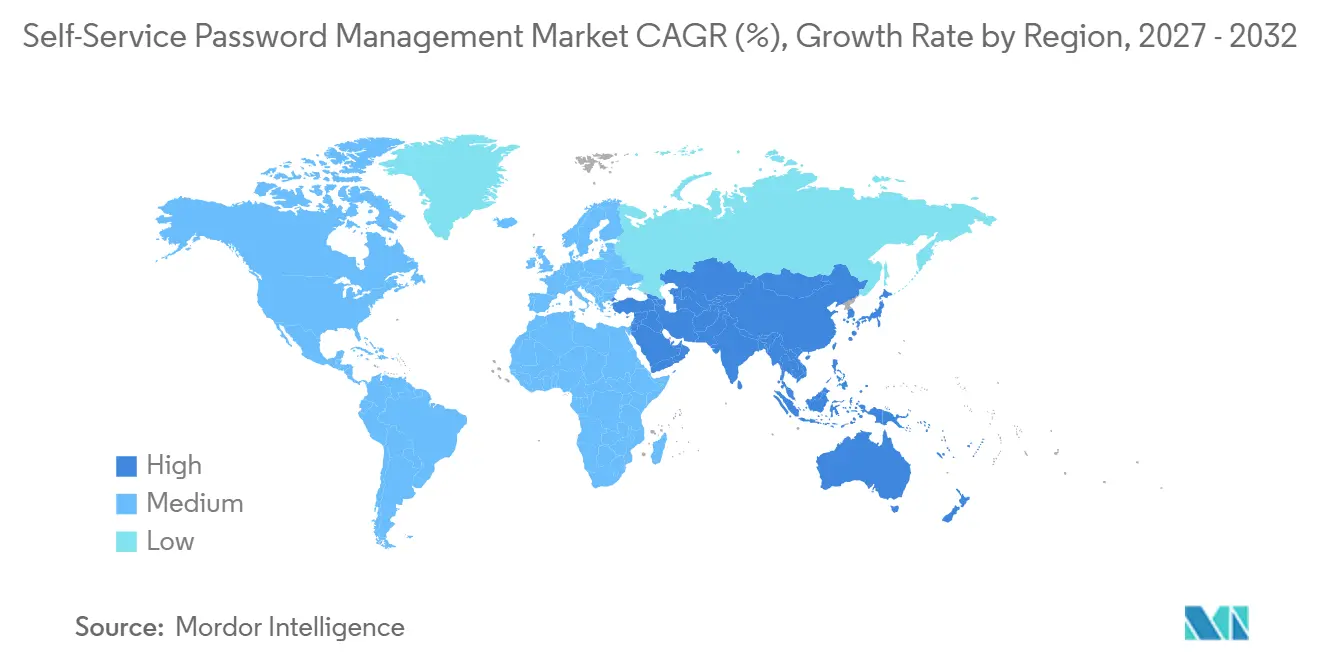
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Self-Service-Passwortverwaltung von Mordor Intelligence
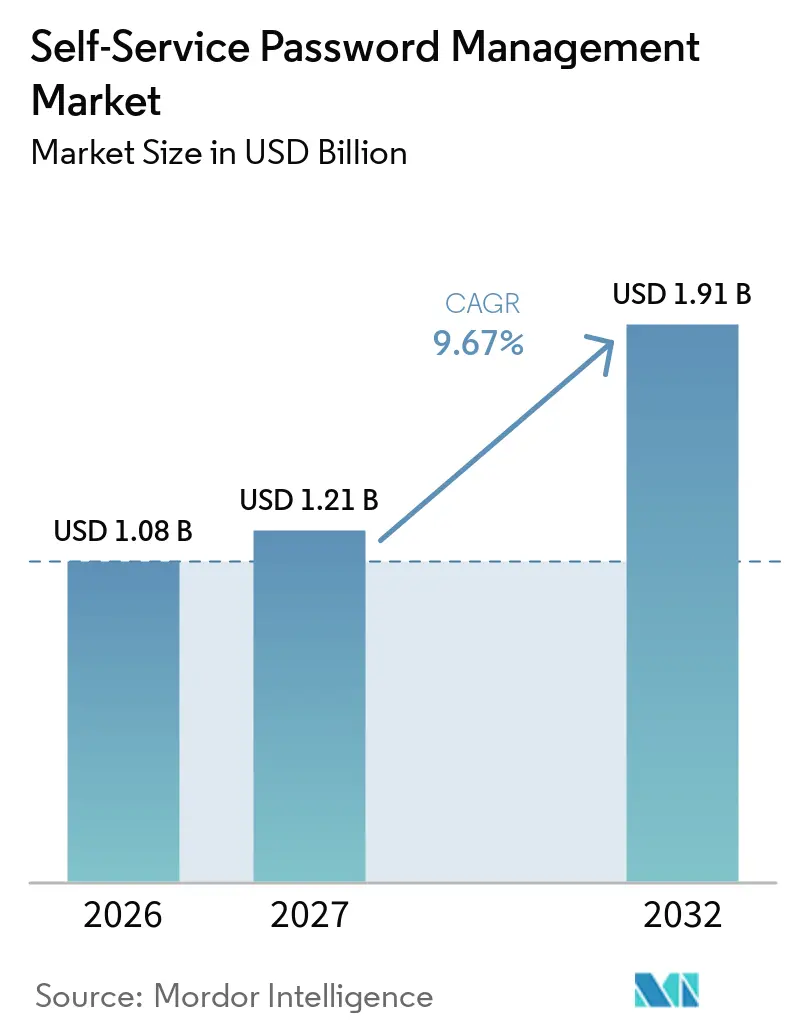
Die Marktgröße für Self-Service-Passwortverwaltung wurde 2026 auf 1,08 Milliarden USD geschätzt und wird voraussichtlich von 1,21 Milliarden USD im Jahr 2027 auf 1,91 Milliarden USD bis 2032 anwachsen, bei einer CAGR von 9,67 % während des Prognosezeitraums 2027–2032. Credential-Diebstahl, Phishing und Account-Übernahmen machen die Passwortwiederherstellung zu einer Sicherheitskontrolle und nicht mehr nur zu einer einfachen Service-Desk-Funktion. Unternehmen suchen zudem nach geringeren Reset-Volumina, schnellerer Mitarbeiterwiederherstellung und Prüfprotokollen, die zeigen, wie Authentifizierungsereignisse behandelt wurden. Die Cloud-Einführung erhöht den Bedarf, Zugangsdaten über Verzeichnisse, Softwareanwendungen und Auftragnehmerkonten hinweg zu verwalten, ohne auf eine einzige lokale Umgebung angewiesen zu sein. Die Einführung von Passkeys verändert die Rolle des Marktes für Self-Service-Passwortverwaltung, da viele Organisationen während des Übergangs sowohl passwortbasierte als auch passwortlose Methoden gleichzeitig betreiben werden. Anbieter reagieren darauf, indem sie Reset-Workflows mit stärkeren Identitätsprüfungen, Passkey-Registrierungsunterstützung, Verzeichnissynchronisierung und Berichtsfunktionen kombinieren.
Wichtigste Erkenntnisse des Berichts
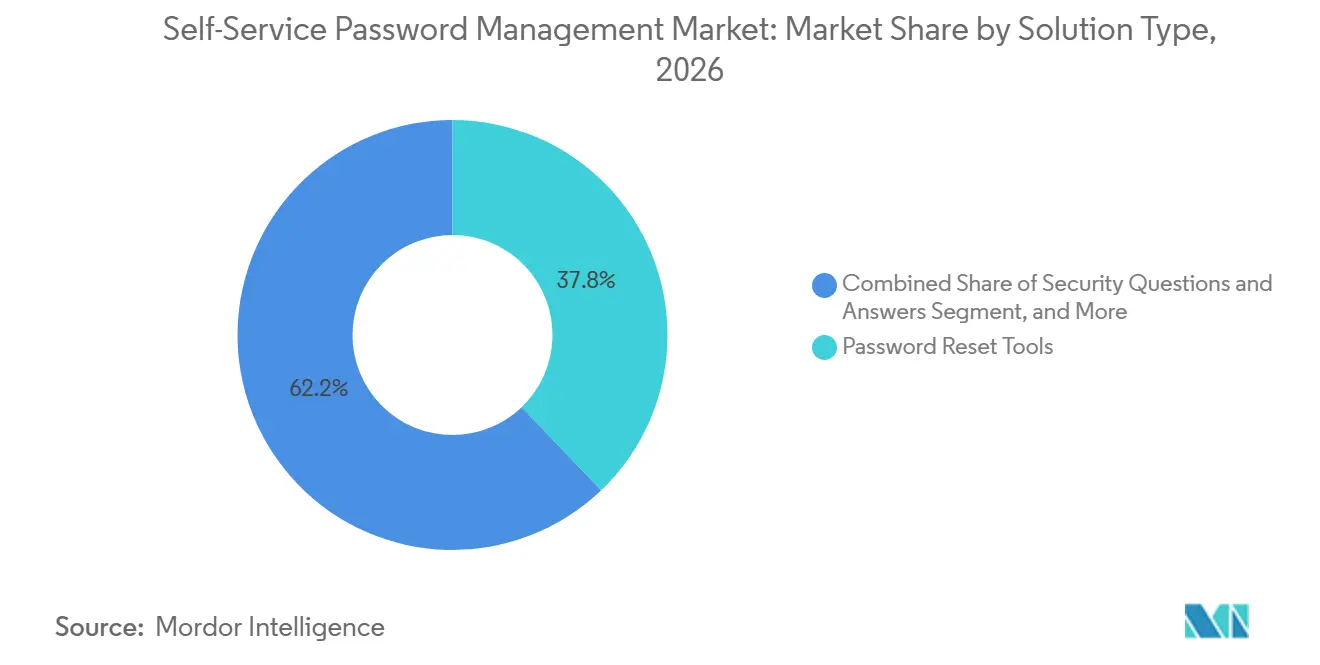
- Nach Lösungstyp hielten Passwort-Reset-Tools im Jahr 2026 einen Marktanteil von 37,84 % am Markt für Self-Service-Passwortverwaltung, während die Multi-Faktor-Authentifizierungsintegration bis 2032 voraussichtlich mit einer CAGR von 10,67 % wachsen wird.
- Nach Bereitstellungsmodus entfiel 2026 ein Umsatzanteil von 59,49 % auf die Cloud-basierte Bereitstellung, die bis 2032 voraussichtlich mit einer CAGR von 10,26 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen 2026 einen Umsatzanteil von 69,31 %, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 10,08 % wachsen werden.
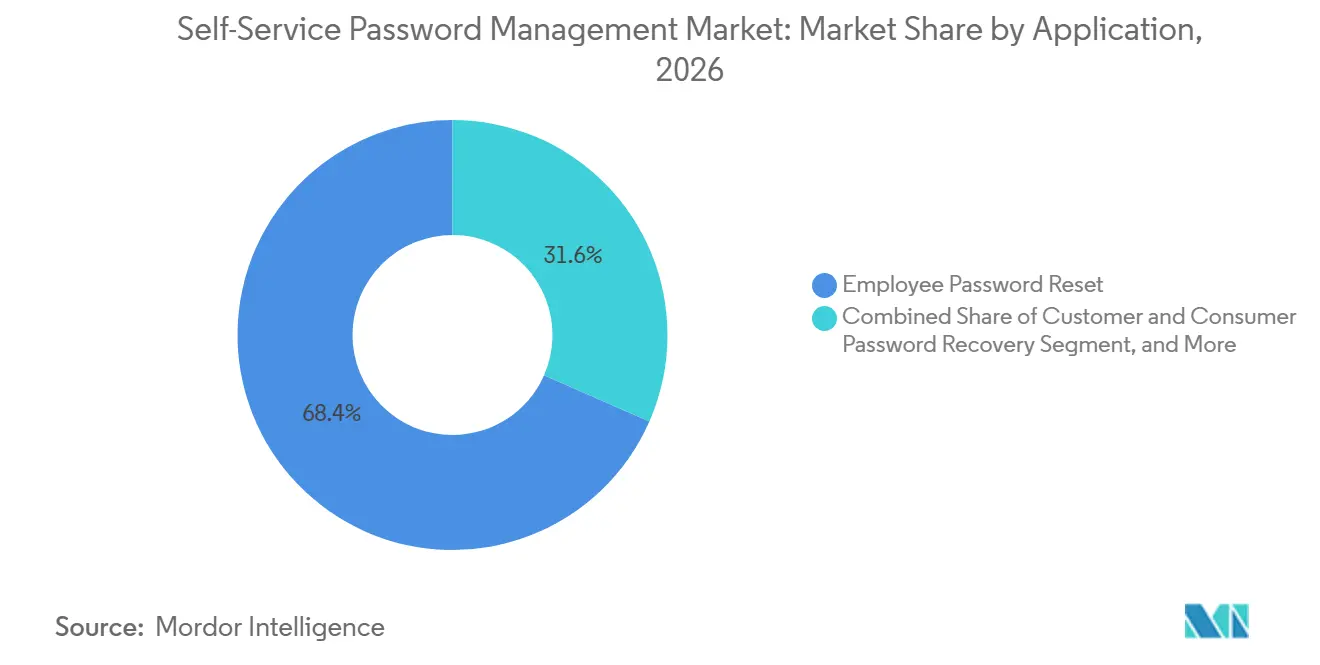
- Nach Anwendung entfiel 2026 ein Umsatzanteil von 68,42 % auf den Passwort-Reset für Mitarbeiter, während die Passwortwiederherstellung für Kunden und Verbraucher bis 2032 voraussichtlich mit einer CAGR von 10,66 % wachsen wird.
- Nach Endnutzerbranche hielt BFSI 2026 einen Umsatzanteil von 22,14 %, während IT und Telekommunikation bis 2032 voraussichtlich mit einer CAGR von 11,03 % wachsen werden.
- Nach Geografie hielt Nordamerika 2026 einen Umsatzanteil von 41,03 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 10,09 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmender Credential-Diebstahl, Phishing und das Risiko von Account-Übernahmen | +3.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Reduzierung der Help-Desk-Kosten und schnellere Benutzerwiederherstellung | +2.4% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud-Anwendungen und hybriden Belegschaften | +1.8% | Asiatisch-pazifischer Raum als Kern, Ausstrahlungseffekte auf Naher Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Regulatorischer Druck für prüfbare Identitätskontrollen | +1.2% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Abwehr von Social-Engineering-Angriffen auf den Help-Desk | +0.6% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Verzeichnisausbreitung und Konvergenz von Maschinenidentitäten | +0.4% | Global, mit frühen Gewinnen in Nordamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmender Credential-Diebstahl, Phishing und das Risiko von Account-Übernahmen
Credential-Angriffe bleiben ein zentraler Grund für Investitionen in den Markt für Self-Service-Passwortverwaltung. SpyCloud meldete 2026 5,3 Milliarden Credential-Paare im kriminellen Umlauf und eine Passwort-Wiederverwendungsrate von 65 % bei Verbraucherkonten.[1] Die Wiederverwendung von Passwörtern ermöglicht es, dass ein Vorfall in einem System ein Risiko für nicht verwandte Unternehmensdienste darstellt. Kaspersky meldete einen Anstieg der Infostealer-Erkennungen auf PCs von 2024 bis 2025 um 59 %, wobei mehr als 1 Million Bankkonten bei den 100 größten Banken kompromittiert wurden. Diese Bedingungen erhöhen den Wert von Reset-Prozessen, die Zugangsdaten gegen bekannte Expositionen prüfen und eine starke Verifizierung erfordern. Der Markt für Self-Service-Passwortverwaltung bevorzugt daher Plattformen, die eine Reset-Anfrage als potenzielles Betrugsereignis behandeln und nicht ausschließlich als Benutzer-Support-Anfrage.
Reduzierung der Help-Desk-Kosten und schnellere Benutzerwiederherstellung
Passwort-Resets erzeugen weiterhin vermeidbare Arbeitsbelastung für Service-Desks, insbesondere in Organisationen mit großen Mitarbeiterpopulationen. Ein kanadischer Energieversorger meldete eine Reduzierung der passwortbezogenen Service-Desk-Anrufe um 85 % nach der Einführung von Self-Service-Tools und Automatisierung. Dieses Ergebnis macht eine schnellere Benutzerwiederherstellung für die Produktivität relevant, nicht nur für die Kosten der Informationstechnologie. Es zeigt auch, warum Käufer beurteilen, ob ein Wiederherstellungssystem routinemäßige Anfragen reduzieren kann, ohne die Authentifizierungskontrollen zu schwächen. Der Markt für Self-Service-Passwortverwaltung profitiert, wenn Käufer Kostensenkung mit Richtliniendurchsetzung, Prüfprotokollen und sichererer Identitätsvalidierung verbinden.
Ausweitung von Cloud-Anwendungen und hybriden Belegschaften
Cloud-Software und hybrides Arbeiten haben die Anzahl der Identitätsspeicher erweitert, die eine Organisation verwalten muss. Mitarbeiter können Active Directory, Microsoft Entra ID, Software-as-a-Service-Verzeichnisse und Auftragnehmer-Systeme innerhalb desselben Arbeitstages nutzen. Diese Umgebung macht eine synchronisierte Credential-Wiederherstellung zu einer praktischen Anforderung für viele Käufer im Markt für Self-Service-Passwortverwaltung. HENNGE startete im Oktober 2026 den HENNGE Password Manager, um Zugangsdaten für Softwareanwendungen und interne Systeme zu verwalten, die kein natives Single Sign-On unterstützen. Das Angebot spiegelt eine anhaltende Lücke zwischen föderativen Anwendungen und älteren Systemen wider, die separate Zugangsdaten behalten. Mit zunehmender Anzahl verbundener Anwendungen können Anbieter, die sowohl Cloud- als auch lokale Verzeichnisse unterstützen, ein breiteres Spektrum an Betriebsumgebungen abdecken.
Regulatorischer Druck für prüfbare Identitätskontrollen
Identitätsvorschriften betonen zunehmend zuverlässige Authentifizierung, Passwortverwaltung und dokumentierte Zugriffskontrollen. Das NIST veröffentlichte im Juli 2025 SP 800-63B-4 und aktualisierte damit seine Leitlinien zur Authentifizierung und Authentifikatorverwaltung. Die Leitlinien unterstützen die Verwendung von Passwortmanagern und erkennen Self-Service-Reset-Prozesse innerhalb eines Authentifizierungslebenszyklus an. Diese Ausrichtung ist für Käufer im öffentlichen Sektor und private Organisationen relevant, die ihre Richtlinien an den NIST-Leitlinien ausrichten. Sie erhöht auch die Nachfrage nach Tools, die Verifizierungsschritte, Richtlinienentscheidungen und administrative Aktionen aufzeichnen. Der Markt für Self-Service-Passwortverwaltung wird daher von Plattformen geprägt, die nachweisen können, wie die Wiederherstellung abgeschlossen wurde und ob der Prozess den erklärten Kontrollen der Organisation entsprach.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Schwache Identitätsprüfung kann Reset-Angriffspfade schaffen | -1.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Komplexität der Integration von Legacy-Verzeichnissen und -Anwendungen | -1.4% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Passkey-Einführung reduziert langfristige passwortorientierte Nachfrage | -1.0% | Global, frühe Auswirkungen in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Bedenken hinsichtlich Datenspeicherort, Vertrauen und Migration bei der Cloud-Bereitstellung | -0.6% | Europa und asiatisch-pazifischer Raum als Kern | Mittelfristig ( |
| Quelle: Mordor Intelligence | |||
Schwache Identitätsprüfung kann Reset-Angriffspfade schaffen
Ein Self-Service-Reset-Ablauf kann ein Risiko darstellen, wenn Identitätsprüfungen schwach oder leicht zu umgehen sind. Statische Wissensfragen sind anfällig, da Antworten aus früheren Datenexpositionen oder durch Social Engineering erlangt werden können. Moderne Identitätsprüfung benötigt stärkere Signale, wie Geräteinformationen, registrierte Authentifikatoren oder Dokument- und Lebendheitsprüfungen, wo geeignet. Imprivata erklärte, dass es eine Lebendheitsprüfung von Ausweisdokumenten für Self-Service-Passwort-Reset-Workflows entwickelt.[2] Die Änderung zeigt, warum Käufer zunehmend die Qualität der Identitätsvalidierung beurteilen, bevor sie die Reset-Bequemlichkeit bewerten. Der Markt für Self-Service-Passwortverwaltung sieht sich einem Hemmnis gegenüber, da schwache Implementierungen das Vertrauen in die gesamte Kategorie untergraben und zusätzliche Sicherheitsüberprüfungsarbeiten erzeugen können.
Komplexität der Integration von Legacy-Verzeichnissen und -Anwendungen
Viele große Organisationen betreiben Identitätssysteme, die implementiert wurden, bevor Cloud-basierte Identitätstools verbreitet wurden. Diese Umgebungen können Mainframes, benutzerdefinierte LDAP-Verzeichnisse, Enterprise-Resource-Planning-Anwendungen, Operational-Technology-Systeme und spezialisierte Authentifizierungsspeicher umfassen. Standardkonnektoren decken diese Systeme nicht immer ohne Konfiguration und Tests ab. Das Ergebnis ist eine langsamere Bereitstellung und eine höhere Wahrscheinlichkeit, dass einige Benutzer außerhalb des automatisierten Wiederherstellungsprozesses verbleiben. Die Komplexität nimmt auch zu, wenn Dienstkonten, Anwendungszugangsdaten und Bot-Identitäten verwandten Governance-Prozessen unterliegen. Käufer können einen umfassenderen Rollout verzögern, bis Verzeichnissynchronisierung, Richtlinienzuordnung und Prüfanforderungen getestet wurden. Dies begrenzt die Geschwindigkeit der kurzfristigen Bereitstellung im Markt für Self-Service-Passwortverwaltung, insbesondere für regulierte Organisationen mit langen Zertifizierungsprozessen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Lösungstyp:
MFA-Integration definiert das SSPR-Wertversprechen neuPasswort-Reset-Tools machten 2026 37,84 % des Lösungsumsatzes aus, was ihre frühe Einführung und etablierte Nutzung in Unternehmens-Support-Betrieben widerspiegelt. Die Marktgröße für Self-Service-Passwortverwaltung für Passwort-Reset-Tools wird durch installierte Bereitstellungen und wiederkehrende Erneuerungsaktivitäten gestützt. Organisationen nutzen diese Tools weiterhin als direktes Mittel zur Reduzierung der Service-Desk-Beteiligung bei Standard-Credential-Problemen. Self-Service-Passwortwiederherstellungslösungen erweitern diese Rolle, indem sie Wiederherstellungs-Workflows mit Identitätsverifizierung und Richtlinienkontrollen kombinieren. Sicherheitsfragen und -antworten werden für Hochrisikoumgebungen immer weniger geeignet, da statische persönliche Informationen leichter zu erlangen oder zu manipulieren sind. Mobile Passwortverwaltungsanwendungen dienen Mitarbeitern, die Wiederherstellungsfunktionen außerhalb verwalteter Arbeitsstationen benötigen. Diese Optionen bleiben relevant, wo Schichtarbeiter, reisende Mitarbeiter und verteilte Teams sich nicht auf ein festes Bürogerät verlassen können. Die Branche für Self-Service-Passwortverwaltung bewegt sich hin zu Lösungen, die Wiederherstellung mit höherer Sicherheit kombinieren, anstatt grundlegende Reset-Funktionen von Sicherheitskontrollen zu trennen, da ein einziger schwacher Wiederherstellungspfad ansonsten starke Authentifizierungsregeln, die bei normaler Anmeldeaktivität angewendet werden, untergraben kann.
Die Multi-Faktor-Authentifizierungsintegration wird bis 2032 voraussichtlich mit einer CAGR von 10,67 % wachsen und ist damit die am schnellsten wachsende Lösungskategorie. Käufer erwarten zunehmend, dass ein Reset-Ereignis einen zweiten Verifizierungsschritt umfasst, anstatt sich auf eine persönliche Frage oder eine einzelne E-Mail zu verlassen. Die FIDO Alliance berichtete im Oktober 2026, dass mehr als 1 von 3 Unternehmensanmeldungen einen Passkey verwendete, verglichen mit 26 % im Jahr 2025. Diese Verschiebung erfordert Wiederherstellungssysteme, die Passkey-Registrierung, Authentifikatorersatz und Kontowiederherstellung unterstützen können, ohne zu schwächeren Methoden zurückzukehren. Specops erklärte, dass es während der Passworterstellung und Reset-Prozesse mehr als 5,5 Milliarden bekannte kompromittierte Zugangsdaten überprüft. Die MFA-Integration gewinnt daher an Bedeutung, da sie die Wiederherstellung mit der umfassenderen Authentifizierungsrichtlinie verbindet. Ausgereifte Plattformen müssen sowohl passwortbasierte als auch passwortlose Methoden unterstützen, während Organisationen gemischte Benutzerpopulationen aufrechterhalten, insbesondere wenn Benutzer unterschiedlichen Gerätezugang, Arbeitsorte, Wiederherstellungsoptionen und Registrierungshistorien haben, die erfordern, dass Richtlinienentscheidungen über verbundene Anwendungen hinweg konsistent bleiben, durch Service-Desk-Übergaben, wenn die automatisierte Prüfung keinen erforderlichen Standard erfüllt, und durch administrative Aufsicht, die einen klaren Prüfpfad jeder Wiederherstellungsentscheidung über den gesamten Kontolebenszyklusund über jeden unterstützten Authentifizierungskanal hinweg bewahrt.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodus:
Cloud-Dominanz wird durch SaaS-First-Architekturen geprägtDie Cloud-basierte Bereitstellung machte 2026 59,49 % des Umsatzes aus und wird bis 2032 voraussichtlich mit einer CAGR von 10,26 % wachsen. Der Marktanteil für Self-Service-Passwortverwaltung, der von der Cloud-Bereitstellung gehalten wird, spiegelt die Käufernachfrage nach zentralisierter Verwaltung über verteilte Belegschaften hinweg wider. Die Cloud-Bereitstellung kann die Abhängigkeit von lokaler Infrastruktur reduzieren und Richtlinienänderungen über mehrere Standorte hinweg unterstützen. Sie passt auch zu Organisationen, die bereits Software-as-a-Service-Anwendungen und Cloud-Verzeichnisse für den täglichen Betrieb nutzen. Die hybride Bereitstellung bleibt wichtig für Käufer, die lokale Verzeichnisse, spezialisierte Anwendungen oder lokale Verarbeitungsanforderungen aufrechterhalten. Die lokale Bereitstellung dient weiterhin Organisationen, die eine enge Kontrolle über Datenspeicherort und Netzwerkzugang benötigen. Diese Modelle zeigen, dass Bereitstellungsentscheidungen ebenso sehr von der bestehenden Identitätsarchitektur abhängen wie von einer Präferenz für ein bestimmtes Bereitstellungsformat, insbesondere wenn ein Wiederherstellungsfehler Betriebssysteme, Kundensupport oder den täglichen Belegschaftszugang stören könnte.
Die Cloud-Einführung beseitigt nicht jede Implementierungsherausforderung. Organisationen müssen weiterhin Verzeichnisobjekte, Authentifizierungsrichtlinien, Wiederherstellungsmethoden und Prüfprotokolle über ihre Systeme hinweg ausrichten. Microsoft stellte im September 2025 veraltete MFA- und SSPR-Verwaltungsblätter ein und konsolidierte die Governance innerhalb der Entra ID-Authentifizierungsmethodenrichtlinie. Diese Art von Produktänderung ermutigt Kunden, ältere Konfigurationen zu überprüfen und zu bewerten, ob ihre aktuellen Workflows mit ihrer umfassenderen Identitätsarchitektur übereinstimmen. Specops erweiterte seine uReset-Lösung 2025 für reine Entra ID-Umgebungen und richtete sich an Kunden, die ihre Migration von lokalem Active Directory abgeschlossen hatten. Cloud-Anbieter können einen Vorteil gewinnen, indem sie diese Übergänge vereinfachen, aber Käufer werden weiterhin Datenspeicherort, Integrationstiefe und Betriebskontrolle bewerten. Der Markt für Self-Service-Passwortverwaltung wird weiterhin Cloud-, lokale und hybride Umgebungen unterstützen, da Migrationspfade je nach Sektor und Land unterschiedlich sind und da die Betriebskontinuität oft erfordert, dass ein Unternehmen einige Identitätssysteme oder Geschäftsanwendungen außerhalb eines vollständig Cloud-basierten Verwaltungsmodells hält.
Nach Unternehmensgröße:
KMU werden zum nächsten WachstumsbereichGroßunternehmen hielten 2026 69,31 % des Umsatzes, da sie umfangreiche Identitätspopulationen, mehrere Verzeichnisse und komplexe Compliance-Verpflichtungen verwalten. Ihre globalen Belegschaften und die hohe Anzahl von Anwendungen schaffen häufige Credential-Wiederherstellungsbedarfe. Große Organisationen haben auch tendenziell formale Zugriffskontrollteams und etablierte Service-Desk-Prozesse. Diese Bedingungen machen den Wert der Automatisierung leichter messbar. Sie können Unterstützung für Auftragnehmer, privilegierte Benutzer und spezialisierte Systeme zusätzlich zu Mitarbeiterkonten erfordern. Großunternehmen-Bereitstellungen priorisieren oft Berichterstattung, Verzeichnisintegration und Richtlinienkonsistenz über Geschäftsbereiche hinweg. Diese Kundengruppe bleibt wichtig für den Markt für Self-Service-Passwortverwaltung, da ihre Anforderungen Produktfähigkeiten und Unternehmenskaufkriterien prägen, einschließlich der Fähigkeit, verschiedene Verifizierungsmethoden für Hochrisikobenutzer, externe Partner und Belegschaftskonten durchzusetzen, ohne separate manuelle Prozesse zu erstellen.
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 10,08 % wachsen. Niedrigere Einstiegskosten für Cloud-Tools machen formale Passwortverwaltung für Organisationen ohne große Identitätsteams zugänglicher. HENNGE und Passpack kündigten im November 2025 eine strategische Geschäftsallianz an, um Credential-Management-Angebote für kleine und mittlere Unternehmen in Japan und anderen Märkten zu erweitern. Kleinere Organisationen betreiben zunehmend mehrere Cloud-Anwendungen, obwohl sie über begrenztes internes Sicherheitspersonal verfügen. Remote- und hybrides Arbeiten setzt sie auch denselben Passwort-Wiederverwendungs- und Wiederherstellungsherausforderungen aus, mit denen größere Unternehmen konfrontiert sind. Einfache Bereitstellung, vorhersehbare Preisgestaltung und handhabbare Richtlinieneinstellungen sind in diesem Segment besonders wichtig. Die Branche für Self-Service-Passwortverwaltung kann diese Gruppe erreichen, wenn Anbieter stärkere Authentifizierung und kontrollierte Wiederherstellung praktikabel machen, ohne ein dediziertes Identitätsverwaltungsteam zu erfordern, während sie Konfigurationsoptionen in einer Form präsentieren, die Geschäftsadministratoren verwalten und Mitarbeiter befolgen können, ohne wiederholte Support-Anfragen, verlängerte Kontosperrungen, komplexe Konnektorprojekte oder die Notwendigkeit, zwischen Sicherheitskontrollen und routinemäßiger Betriebseffizienz zu wählen.
Nach Anwendung:
Verbraucherwiederherstellung nähert sich den Anforderungen der Unternehmenswiederherstellung anDer Passwort-Reset für Mitarbeiter machte 2026 68,42 % des Anwendungsumsatzes aus und ist damit der primäre Anwendungsfall für bereitgestellte Lösungen. Mitarbeiterkonten umfassen typischerweise Verzeichniseinträge, registrierte Geräte und etablierte Authentifizierungsmethoden, die einen kontrollierten Wiederherstellungsprozess unterstützen. Der Reset-Bedarf ist für Service-Desk-Manager auch durch Ticket-Volumina und Reaktionszeiten sichtbar. Dies macht den Mitarbeiter-Anwendungsfall zu einem häufigen Ausgangspunkt für die Einführung. Organisationen können Richtlinienregeln konsistent anwenden, da sie die Benutzerpopulation kennen und die Wiederherstellung mit den Belegschaftszugangsanforderungen verknüpfen können. Self-Service-Systeme reduzieren Unterbrechungen, wenn Mitarbeiter sich nicht bei Kollaborations-, Geschäfts- oder Sicherheitsanwendungen anmelden können. Der Markt für Self-Service-Passwortverwaltung bleibt durch diese Arbeitslast verankert, da Mitarbeiter während des gesamten Arbeitstages Zugangswiederherstellung benötigen und Organisationen Wiederherstellungsergebnisse mit etablierten Onboarding-, Zugriffsüberprüfungs-, Geräte- und Incident-Response-Praktiken verbinden können.
Die Passwortwiederherstellung für Kunden und Verbraucher wird bis 2032 voraussichtlich mit einer CAGR von 10,66 % wachsen. Die Verbraucherwiederherstellung ist schwieriger zu sichern, da Organisationen möglicherweise weniger Informationen über den Benutzer und weniger vertrauenswürdige Geräte oder registrierte Authentifikatoren haben. Die NIST-Leitlinien zur Identitätssicherung helfen Organisationen, die erforderliche Stärke der Remote-Authentifizierung und Wiederherstellungsmethoden zu berücksichtigen. Dokumentenprüfungen, Lebendheitserkennung und sicherer Authentifikatorersatz können wichtig werden, wenn ein Konto Zugang zu sensiblen Diensten bietet. Die Wiederherstellung von Auftragnehmer- und Partnerkonten ist ebenfalls weniger ausgereift, da externe Identitäten möglicherweise nicht im selben Verzeichnis oder Richtlinienrahmen verwaltet werden. Organisationen beginnen, stärkere Kontrollen auf den Drittanbieterzugang anzuwenden, da Zero-Trust-Ansätze über interne Mitarbeiter hinausgehen. Der Markt für Self-Service-Passwortverwaltung kann diese Chance nutzen, indem er Plattformen ermöglicht, die Wiederherstellung für verschiedene Identitätspopulationen zu verwalten, ohne denselben Verifizierungsprozess auf jeden Benutzer anzuwenden, sodass Organisationen routinemäßige Wiederherstellungsaktivitäten von Anfragen unterscheiden können, die einen zusätzlichen Prüfschritt oder einen unterstützten Eskalationsprozess erfordern.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Endnutzerbranche:
IT und Telekommunikation führt beim Wachstum, während BFSI die Nachfrage verankertBFSI machte 2026 22,14 % des Umsatzes aus, gestützt durch langjährige Investitionen in Authentifizierung, Kundenschutz und Zugangs-Governance. Die Umsatzposition von BFSI spiegelt die Anforderung des Sektors nach kontrollierter Wiederherstellung und Aufzeichnungen der Authentifizierungsaktivität wider. Finanzinstitute verwalten privilegierten Mitarbeiterzugang, Verbraucherkonten und Drittanbieterverbindungen, von denen jede unterschiedliche Wiederherstellungsrisiken schafft. Sie operieren auch in regulatorischen Umgebungen, die klare Informationssicherheitsrichtlinien erfordern. Prüfbare Wiederherstellungsprozesse können dazu beitragen, manuelle Eingriffe zu reduzieren und gleichzeitig einen Nachweis des Genehmigungs- oder Verifizierungspfads zu bewahren. Dieser Sektor kann weiterhin hybride Bereitstellung nutzen, da ältere Plattformen und lokale Anforderungen verbreitet bleiben. Anbieter, die BFSI bedienen, müssen starke Identitätsprüfungen, zuverlässige Integration und Unterstützung für große und vielfältige Benutzergruppen nachweisen, einschließlich Teams, die den Zugang schnell wiederherstellen müssen, während sie einen inkonsistenten Ausnahmeprozess für sensible Systeme und kundenseitige Dienste vermeiden.
IT und Telekommunikation wird bis 2032 voraussichtlich mit einer CAGR von 11,03 % wachsen. Dieser Sektor hat komplexe Identitätsumgebungen, die Auftragnehmer, verteilte technische Teams, Cloud-Anwendungen und privilegierte Administrationskonten umfassen können. Seine Käufer sind oft frühe Nutzer von Cloud-Identitätssystemen und Passkey-Technologien, was eine Nachfrage nach Wiederherstellungsmethoden schafft, die mehrere Authentifizierungsmodelle abdecken. Gesundheitswesen und Biowissenschaften bieten ebenfalls eine bedeutende Chance während des Übergangs zu passwortlosem Zugang. Imprivata berichtete im Januar 2026, dass 85 % der Führungskräfte im Bereich Gesundheitsinformationstechnologie in den Vereinigten Staaten passwortlose Authentifizierung als sehr wichtig oder geschäftskritisch betrachteten, während nur 7 % sie vollständig implementiert hatten. Regierung und öffentlicher Sektor, Fertigung, Einzelhandel und E-Commerce erfordern jeweils sichere Zugangswiederherstellung für ihre eigenen Belegschafts- und Kundensysteme. Der Markt für Self-Service-Passwortverwaltung bedient daher Branchen mit unterschiedlichen Risikoprofilen, aber einem gemeinsamen Bedarf, den Zugang wiederherzustellen, ohne die Identitätssicherung zu gefährden, unabhängig davon, ob das betroffene Konto einem Mitarbeiter, einem Kunden, einem Lieferanten, einem Auftragnehmer oder einem hochprivilegierten technischen Administrator gehört, und unabhängig davon, ob der Benutzer während der normalen Betriebszeiten, einer Remote-Schicht, einem Sicherheitsvorfall oder einer zeitkritischen Dienstunterbrechung eine Wiederherstellung benötigt.
Geografische Analyse
Self-Service-Passwortverwaltungsmarkt Nordamerika
Nordamerika hielt im Jahr 2026 einen Umsatzanteil von 41,03 % und nimmt damit die führende Position im Self-Service-Passwortverwaltungsmarkt ein. Die Region verfügt über eine große installierte Basis an unternehmensweiten Identitätssystemen, eine hohe Konzentration von Anbietern für Wiederherstellung und Zugriffsverwaltung sowie komplexe Zugriffsumgebungen für Mitarbeiter, Kunden und Behörden. Keeper Security erhielt im Februar 2026 die FedRAMP High Authorization für seine Government-Cloud-Plattform, wodurch das Unternehmen die US-amerikanischen Bundesbeschaffungsanforderungen für nicht klassifizierte Systeme mit hohem Schutzbedarf erfüllen kann. Dieses Wettbewerbsumfeld veranlasst Anbieter dazu, stärkere Identitätsprüfung, Passkey-Unterstützung und umfangreichere Integrationsoptionen hinzuzufügen.
Self-Service-Passwortverwaltungsmarkt Asien-Pazifik
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 10,09 % wachsen – die höchste regionale Wachstumsrate im Self-Service-Passwortverwaltungsmarkt. Die Akzeptanz wird durch die Cloud-Expansion, die Entwicklung digitaler Dienstleistungsökosysteme und einen wachsenden Fokus auf Identitätskontrollen bei Finanzinstituten und Unternehmen unterstützt. Japan ist ein sichtbares Zentrum für lokal entwickelte Produkte, die Software-als-Dienst-Konten und Legacy-Systeme adressieren, während HENNGE im Oktober 2026 den HENNGE Password Manager für Anwendungen ohne natives Single Sign-On einführte. Indien, Südkorea und Australien tragen ebenfalls zur Nachfrage bei, da Unternehmen Sicherheitskontrollen formalisieren und ihre Cybersicherheitspraktiken aktualisieren. Regionale Anbieter können durch Unterstützung lokaler Sprache, Bereitstellung, Compliance und Integrationsanforderungen wettbewerbsfähig sein.
Self-Service-Passwortverwaltungsmarkt EMEA und Südamerika
Europa nimmt eine bedeutende Umsatzposition ein, da die dort ansässigen Organisationen unter überlappenden Datenschutz-, Cybersicherheits- und Branchenanforderungen operieren. Deutschland und Frankreich sind wichtige Ländermärkte, und Deutschlands Präferenz für lokale Datenverarbeitung unterstützt die anhaltende Nachfrage nach On-Premises- und Hybrid-Bereitstellung. Specops erweiterte im Jahr 2025 sein Cloud-Angebot für reine Entra-ID-Umgebungen und adressierte damit Organisationen, die ihre Cloud-Migration abgeschlossen haben.[3] Südamerika, der Nahe Osten und Afrika sind nach wie vor Regionen in einem früheren Entwicklungsstadium, in denen digitale Dienste, die Modernisierung des Finanzsektors, Datenspeicherungsanforderungen und lokale Implementierungsbedarfe das Adoptionsniveau bestimmen. Brasilien, Saudi-Arabien und Südafrika sind wichtige Adoptionszentren auf Länderebene.
Wettbewerbslandschaft
Marktkonzentration
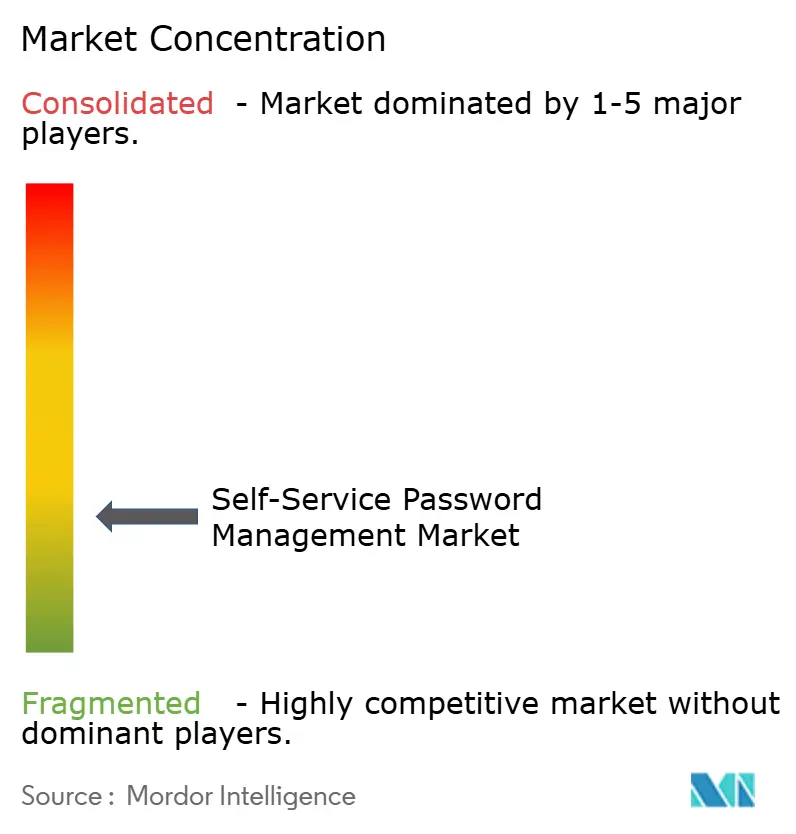
Der Markt für Self-Service-Passwortverwaltung ist fragmentiert, wobei Spezialanbieter gegen breitere Identitäts-, Privileged-Access- und Identity-Governance-Plattformen konkurrieren. Käufer vergleichen Verzeichnisintegration, Identitätsprüfung, Wiederherstellungszuverlässigkeit, Passwort- und Passkey-Unterstützung sowie die Eignung für gemeinsam genutzte Arbeitsstationen und vielfältige Identitätspopulationen. Etablierte Anbieter können die Wiederherstellung in breitere Identitätsportfolios bündeln, während Spezialanbieter durch tiefe Reset-Kontrollen, schnelle Implementierung und komplexe Verzeichnisunterstützung konkurrieren können. Keeper Security meldete im Oktober 2026 mehr als 100.000 Unternehmenskunden und mehr als 240 Millionen USD an jährlich wiederkehrendem Umsatz, was den Vorteil der Plattformerweiterung verdeutlicht. Dieser Druck macht ein einfaches Passwort-Reset-Angebot weniger wettbewerbsfähig.
Wettbewerbsstrategien umfassen nun Dienste für den Übergang zu passwortlosem Zugang und stärkere Kontrollen beim Identitätswiederherstellungsereignis. Specops erweiterte uReset für reine Entra ID-Umgebungen im Jahr 2025, und Avatier hat eine Verhaltensanomaliedetektion beschrieben, die potenziell verdächtige Wiederherstellungsanfragen identifiziert. Die Vereinbarung von HID Global zur Übernahme von IDmelon bietet ein weiteres Beispiel für die Expansion in FIDO2-Passkey-Fähigkeiten. Diese Schritte behandeln Wiederherstellung, Authentifizierung und Zugangs-Governance als verbundene Teile der Identitätssicherheit. Sie machen auch den reinen Preiswettbewerb weniger effektiv.
Ungenutzte Nachfrage besteht in der Verhaltensanalyse, der gerätelosen FIDO2-Wiederherstellung für Frontline-Mitarbeiter und der Self-Service-Rotation für Maschinenidentitäten. QuickLaunch startete im Oktober 2026 einen KI-gestützten Insights-Agenten zur Analyse von Passwort-Reset-Volumina, MFA-Registrierung und Kontobereitstellungsereignissen. Solche Berichterstattung kann eine Plattform zu einer Quelle von Identity-Governance-Informationen machen und nicht nur zu einem transaktionalen Tool.
Marktführer in der Branche für Self-Service-Passwortverwaltung
-
Avatier Corporation
-
Hitachi ID Systems, Inc.
-
Specops Software AB
-
Tools4ever B.V.
-
FastPassCorp A/S
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Self-Service-Passwortverwaltungsmarkt Unternehmen in diesem Bericht
- Avatier Corporation
- Hitachi ID Systems, Inc.
- Specops Software AB
- Tools4ever B.V.
- FastPassCorp A/S
- nFront Security, Inc.
- Enzoic, Inc.
- CionSystems, Inc.
- JiJi Technologies Pvt. Ltd.
- Anixis, Inc.
- StealthINTERCEPT, LLC
- safepass.me Ltd.
- OmniSharp, Inc.
- Ilantus Technologies Private Limited
- Securden, Inc.
- EmpowerID, Inc.
- QuickLaunch, Inc.
- ReACT Software Corporation
- Password Reset Pro, LLC
- Core Security SDI Corporation
- GateKeeper Enterprise, Inc.
- Siber Systems, Inc.
- AgileBits Inc.
- Keeper Security, Inc.
- Password Boss, Inc.
Neueste Industrielle Entwicklungen in Self-Service-Passwortverwaltungsmarkt
- Oktober 2026: Keeper Security überschritt weltweit 100.000 Unternehmenskunden und übertraf 240 Millionen USD an jährlich wiederkehrendem Umsatz, angetrieben durch KeeperAI, Echtzeit-Überwachung privilegierter Sitzungen, die die Bedrohungserkennungszeit um 99 % reduziert, und die Erweiterung von KeeperPAM in die Governance von agentischer KI mit Model-Context-Protocol-Server-Zertifizierung, was das Unternehmen als einheitliche Identitätssicherheitsplattform über das eigenständige Passwortmanagement hinaus positioniert.
- Oktober 2026: HENNGE K.K. startete am 1. Oktober 2026 den HENNGE Password Manager innerhalb seiner HENNGE One-Plattform, der eine sichere Verwaltung gemeinsam genutzter Zugangsdaten auf individueller Ebene über SaaS-Anwendungen und interne Systeme ohne natives SSO-Support ermöglicht und speziell auf die strukturelle Lücke im japanischen Unternehmens-Credential-Management-Markt für nicht föderierbare Anwendungen abzielt.
- Oktober 2026: QuickLaunch startete seinen KI-gestützten Insights-Agenten, der Administratoren für Identitäts- und Zugriffsmanagement im Hochschulbereich ermöglicht, Passwort-Reset-Volumina, MFA-Registrierung und Kontobereitstellungsereignisse durch konversationelle Analysen abzufragen, und erweitert damit die Governance-Berichtsfähigkeit der Plattform über transaktionale Authentifizierungs-Workflows hinaus.
- Februar 2026: Die Government-Cloud-Plattform von Keeper Security erhielt die FedRAMP High Authorization, was den Zugang zur Beschaffung durch zivile US-Bundesbehörden für nicht klassifizierte Systeme mit hoher Auswirkung eröffnet und die strengste föderale Cybersicherheitsqualifikation für eine Passwort- und PAM-Plattform darstellt.
Globaler Berichtsumfang für den Markt für Self-Service-Passwortverwaltung
Der Markt für Self-Service-Passwortverwaltung bezieht sich auf den globalen Markt für Softwarelösungen und -anwendungen, die es Benutzern ermöglichen, ihre Passwörter unabhängig zurückzusetzen, wiederherzustellen und zu verwalten, ohne direkte Unterstützung von IT-Support-Teams oder Kundendienstmitarbeitern zu benötigen. Diese Lösungen umfassen Passwort-Reset-Tools, Self-Service-Passwortwiederherstellungsplattformen, Multi-Faktor-Authentifizierungsintegration, Sicherheitsfragen und -antworten sowie mobile Passwortverwaltungsanwendungen, die darauf ausgelegt sind, das Credential-Management zu vereinfachen und gleichzeitig Sicherheit und Zugriffskontrolle aufrechtzuerhalten. Der Markt umfasst Cloud-basierte, lokale und hybride Bereitstellungsmodelle, die Passwort-Resets für Mitarbeiter, Passwortwiederherstellung für Kunden und Verbraucher sowie die Wiederherstellung von Auftragnehmer- und Partnerkonten unterstützen. Diese Lösungen helfen Organisationen, Help-Desk-Arbeitslasten zu reduzieren, passwortbezogene Support-Kosten zu minimieren, die Benutzerproduktivität zu verbessern, die Authentifizierungssicherheit zu stärken und die Geschäftskontinuität aufrechtzuerhalten.
Der Bericht zum Markt für Self-Service-Passwortverwaltung ist segmentiert nach Lösungstyp (Passwort-Reset-Tools, Self-Service-Passwortwiederherstellungslösungen, Multi-Faktor-Authentifizierungsintegration, Sicherheitsfragen und -antworten sowie mobile Passwortverwaltungsanwendungen), Bereitstellungsmodus (Cloud-basiert, lokal und hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Anwendung (Passwort-Reset für Mitarbeiter, Passwortwiederherstellung für Kunden und Verbraucher sowie Wiederherstellung von Auftragnehmer- und Partnerkonten), Endnutzerbranche (BFSI, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Regierung und öffentlicher Sektor, Fertigung, Einzelhandel und E-Commerce sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Passwort-Reset-Tools |
| Self-Service-Passwortwiederherstellungslösungen |
| Multi-Faktor-Authentifizierungsintegration |
| Sicherheitsfragen und -antworten |
| Mobile Passwortverwaltungsanwendungen |
| Cloud-basiert |
| Lokal |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Passwort-Reset für Mitarbeiter |
| Passwortwiederherstellung für Kunden und Verbraucher |
| Wiederherstellung von Auftragnehmer- und Partnerkonten |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Regierung und öffentlicher Sektor |
| Fertigung |
| Einzelhandel und E-Commerce |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Südkorea | |
| Indien | |
| Australien | |
| Neuseeland | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Kenia | |
| Übriges Afrika |
| Nach Lösungstyp | Passwort-Reset-Tools | |
| Self-Service-Passwortwiederherstellungslösungen | ||
| Multi-Faktor-Authentifizierungsintegration | ||
| Sicherheitsfragen und -antworten | ||
| Mobile Passwortverwaltungsanwendungen | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| Lokal | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Anwendung | Passwort-Reset für Mitarbeiter | |
| Passwortwiederherstellung für Kunden und Verbraucher | ||
| Wiederherstellung von Auftragnehmer- und Partnerkonten | ||
| Nach Endnutzerbranche | BFSI | |
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Regierung und öffentlicher Sektor | ||
| Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Südkorea | ||
| Indien | ||
| Australien | ||
| Neuseeland | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Kenia | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Self-Service-Passwortverwaltung?
Der Markt wurde 2026 auf 1,08 Milliarden USD geschätzt, wird 2027 auf 1,21 Milliarden USD geschätzt und soll bis 2032 bei einer CAGR von 9,67 % 1,91 Milliarden USD erreichen.
Was treibt die Nachfrage nach Self-Service-Passwortverwaltung an?
Credential-Diebstahl, Phishing-Risiko, Reduzierung der Service-Desk-Kosten, Ausweitung von Cloud-Anwendungen und Anforderungen an prüfbare Authentifizierungskontrollen sind wichtige Nachfragefaktoren.
Welche Self-Service-Passwortverwaltungslösung wächst am schnellsten?
Die Multi-Faktor-Authentifizierungsintegration wird bis 2032 voraussichtlich mit einer CAGR von 10,67 % wachsen, da Käufer bei der Credential-Wiederherstellung eine stärkere Verifizierung anstreben.
Warum ist die Cloud-Bereitstellung für Passwortwiederherstellungstools wichtig?
Cloud-basierte Tools unterstützen die zentralisierte Verwaltung über verteilte Teams, Software-as-a-Service-Anwendungen und mehrere Identitätsverzeichnisse hinweg.
Welche Endnutzerbranche hat die höchste prognostizierte CAGR?
IT und Telekommunikation wird bis 2032 voraussichtlich mit einer CAGR von 11,03 % wachsen, aufgrund seiner verteilten Belegschaften, des Einsatzes von Auftragnehmern, Cloud-Umgebungen und des Bedarfs an privilegiertem Zugang.
Wie wirken sich Passkeys auf die Self-Service-Passwortverwaltung aus?
Passkeys reduzieren die Abhängigkeit von Passwörtern, aber Organisationen benötigen weiterhin Wiederherstellungsprozesse für gemischte Authentifizierungsumgebungen, verlorene Geräte, gemeinsam genutzte Arbeitsstationen und Registrierungsänderungen.