
Tamanho e Participação do Mercado de Segurança de Acesso Remoto a OT
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
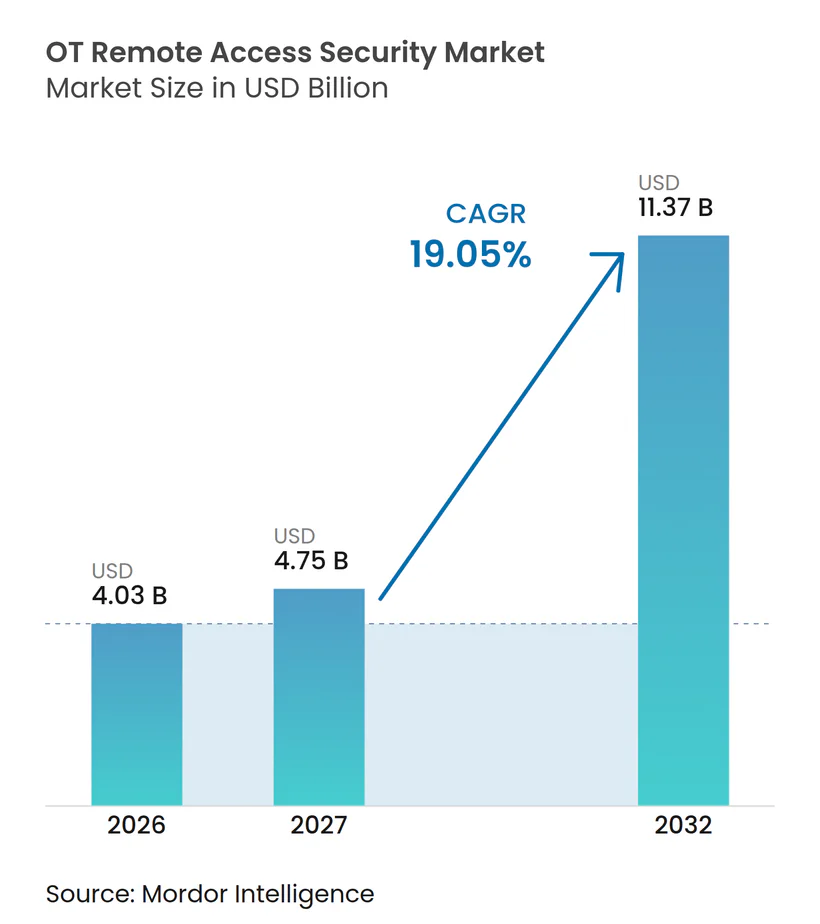
| Tamanho do Mercado (2027) | 4.75 Bilhões de dólares |
| Tamanho do Mercado (2032) | 11.37 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 19.05 % |
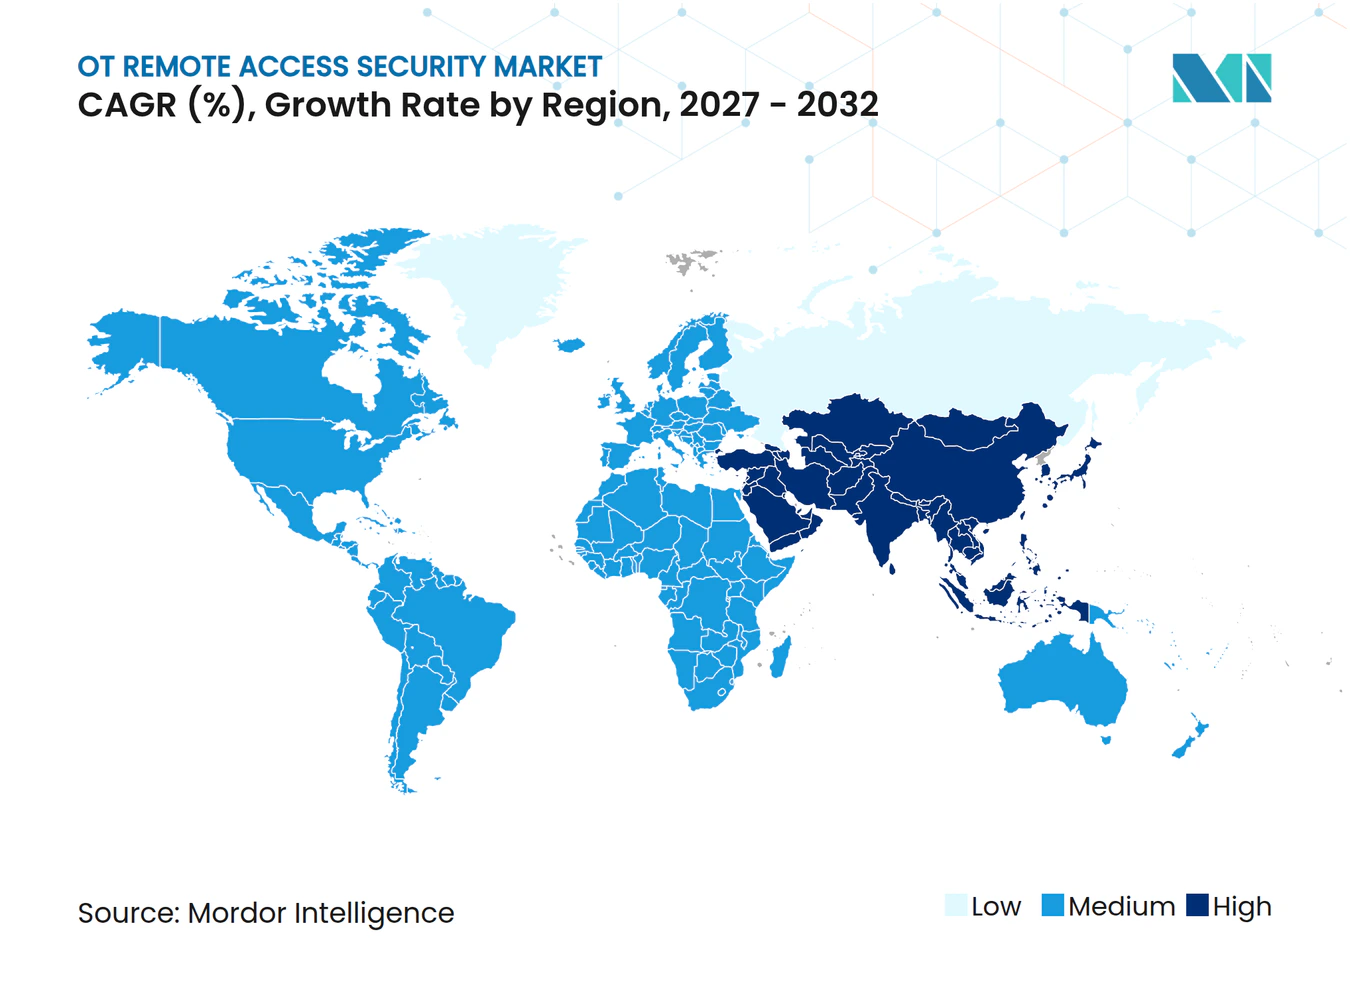
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Segurança de Acesso Remoto a OT por Mordor Intelligence
O tamanho do mercado de segurança de acesso remoto a OT está projetado para expandir de 4,03 bilhões de USD em 2026 para 11,37 bilhões de USD até 2032, registrando um CAGR de 19,05% entre 2027 e 2032. Os operadores industriais estão dando maior prioridade aos controles de acesso à medida que as redes de plantas se conectam com sistemas corporativos, serviços em nuvem e equipes externas de manutenção. Malwares foram bloqueados em sistemas de automação industrial durante o primeiro trimestre de 2026, e 19,6% dos computadores de ICS registraram ameaças, mantendo o risco de acesso remoto em foco para os proprietários de ativos. A demanda está migrando da conectividade básica para controles de identidade, registros de sessão e políticas adequadas a equipamentos industriais. As regulamentações também estão tornando a comprovação de governança de acesso mais importante nas decisões de compra. O mercado de segurança de acesso remoto a OT está, portanto, criando oportunidades para provedores capazes de atender instalações legadas sem interromper a produção.
Principais Conclusões do Relatório
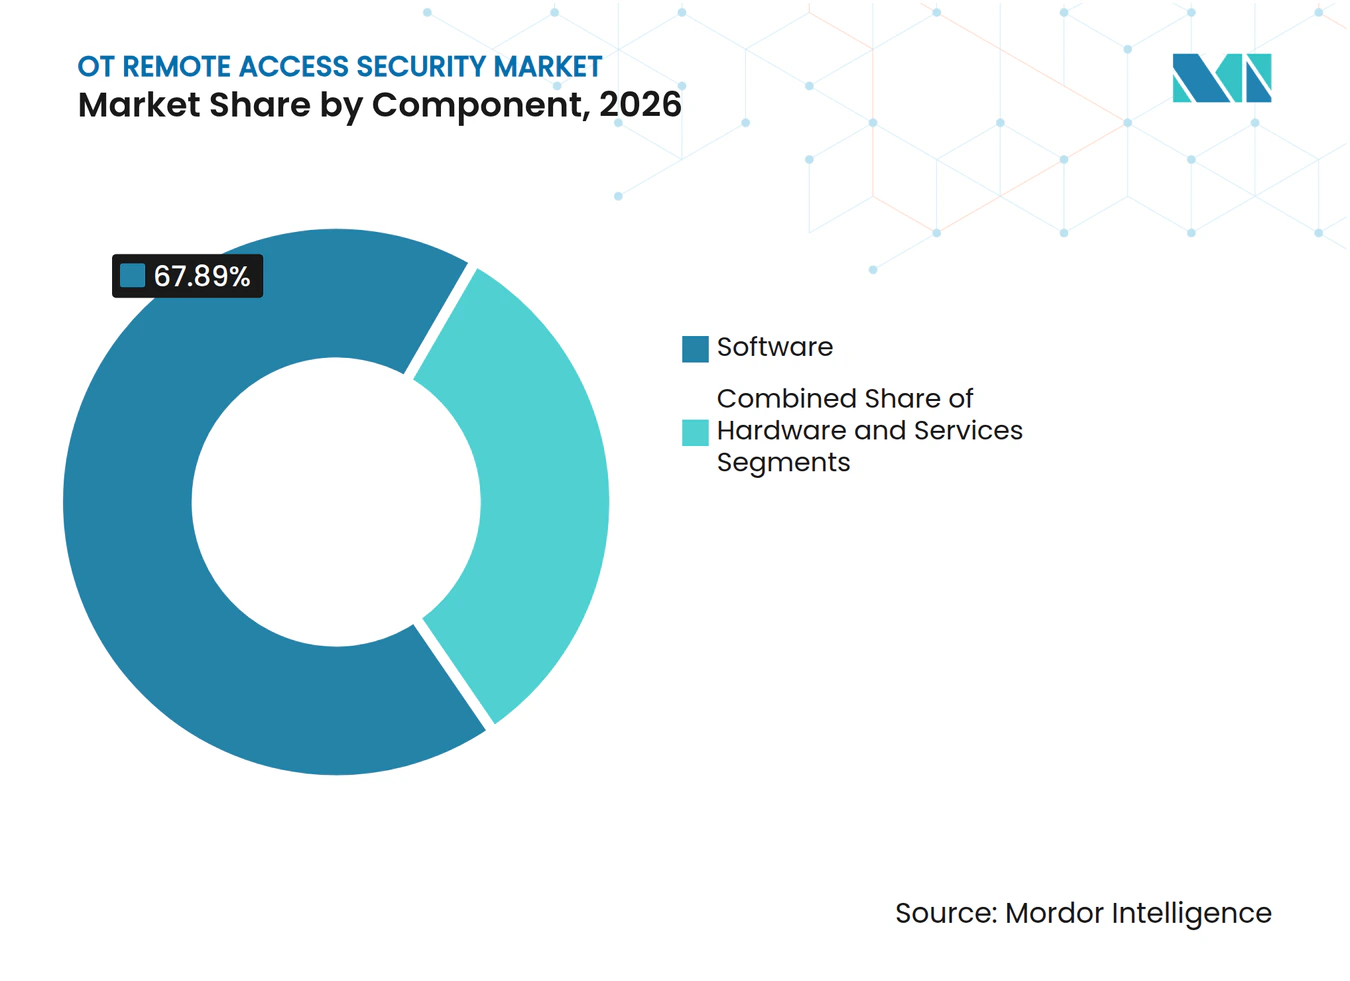
- Por componente, o software detinha 67,89% do mercado de segurança de acesso remoto a OT em 2026, enquanto os serviços estão projetados para expandir a um CAGR de 20,77% até 2032.
- Por arquitetura de acesso, o acesso remoto baseado em VPN detinha 65,20% do mercado de segurança de acesso remoto a OT em 2026, enquanto o acesso à rede de confiança zero está projetado para expandir a um CAGR de 20,16% até 2032.
- Por aplicação, manutenção e suporte detinham 68,12% do mercado de segurança de acesso remoto a OT em 2026, enquanto resposta a incidentes e reparo de emergência estão projetados para expandir a um CAGR de 20,51% até 2032.
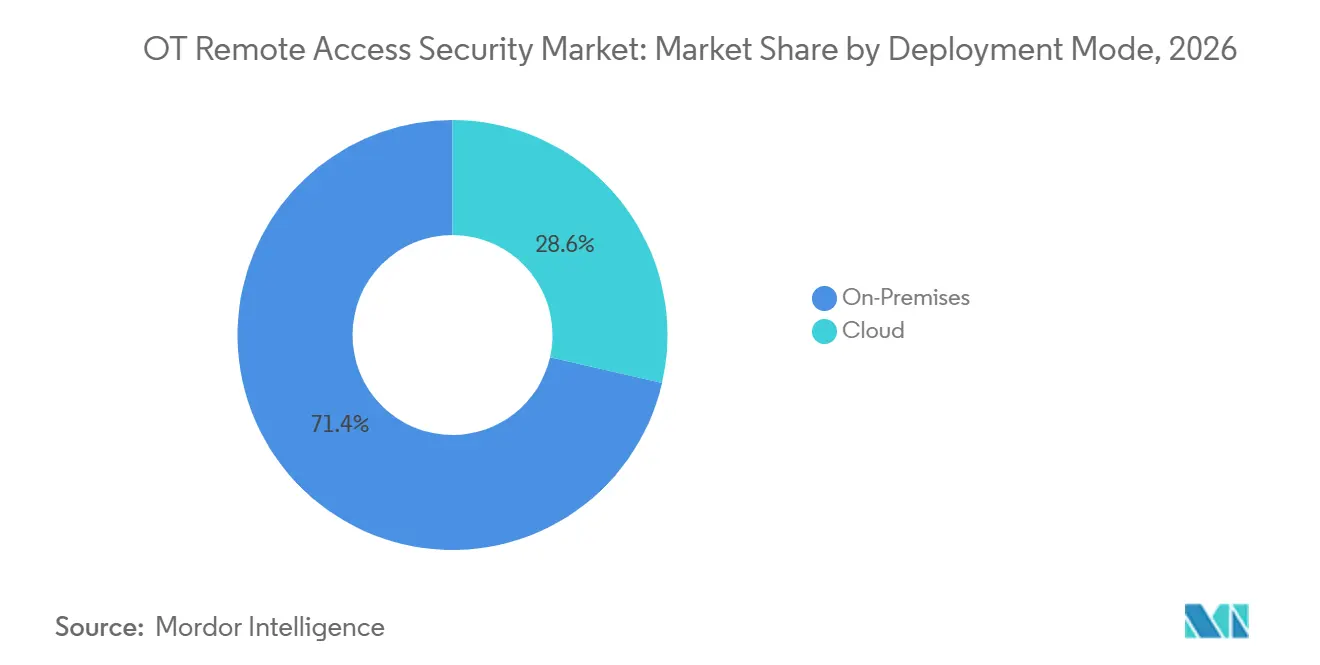
- Por modo de implantação, o modelo local detinha 71,41% do mercado de segurança de acesso remoto a OT em 2026, enquanto a implantação em nuvem está projetada para expandir a um CAGR de 21,04% até 2032.
- Por usuário final, a manufatura industrial detinha 27,19% do mercado de segurança de acesso remoto a OT em 2026, enquanto água e saneamento está projetado para expandir a um CAGR de 19,45% até 2032.
- Por geografia, a América do Norte detinha 38,10% do mercado de segurança de acesso remoto a OT em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 19,81% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Ataques Cibernéticos Industriais em Ambientes de Controle Conectados | +3.5% | Global | Curto prazo (≤ 2 anos) |
| Expansão da Manutenção Remota e Operações Distribuídas | +3.2% | Global | Curto prazo (≤ 2 anos) |
| Regulamentação de Cibersegurança Mais Rigorosa e Requisitos de Auditabilidade | +2.8% | América do Norte e Europa, com crescente influência da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Indústria 4.0 e Conectividade de IIoT | +2.1% | Núcleo da Ásia-Pacífico, com expansão para América do Norte e Europa | Médio prazo (2-4 anos) |
| Lacuna de Governança de Identidade e Credenciais no Ecossistema de Fornecedores | +1.8% | Global | Curto prazo (≤ 2 anos) |
| Acesso com Reconhecimento de Protocolo para Ativos Brownfield e Isolados | +1.4% | América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Ataques Cibernéticos Industriais em Ambientes de Controle Conectados
Os ataques a sistemas de controle industrial estão aumentando a necessidade de controles de acesso, pois conexões remotas expostas continuam sendo uma rota direta para as redes de plantas. Um comunicado conjunto de abril de 2026 descreveu atores afiliados ao Irã visando CLPs conectados à internet em instalações de água, energia e governamentais dos Estados Unidos desde março de 2026. O comunicado identificou tentativas de manipular a lógica ladder e desligar alarmes de desligamento por meio de portas de acesso expostas. A Kaspersky relatou que ameaças afetaram 19,6% dos computadores de ICS globalmente durante o primeiro trimestre de 2026, confirmando que a exposição industrial é ampla, e não limitada a um pequeno grupo de alvos de alto perfil. O mercado de segurança de acesso remoto a OT se beneficia quando os operadores exigem autenticação multifator, identidades individuais de fornecedores e gravações de sessão para ambientes de controle. Esses requisitos também afetam as discussões de seguros e conformidade, pois as organizações precisam de evidências de que o acesso remoto é governado.
Expansão da Manutenção Remota e Operações Distribuídas
A manutenção remota tornou-se uma prática operacional regular para organizações que gerenciam instalações em amplas áreas geográficas. Fabricantes e concessionárias dependem de especialistas externos quando pessoal qualificado não pode estar presente em todas as instalações. A pesquisa SANS de 2025 identificou o acesso remoto seguro como uma das principais prioridades de investimento e constatou que a conectividade externa e os caminhos remotos representaram uma parcela substancial dos incidentes de cibersegurança de ICS e OT relatados. Esse modelo operacional pode deixar uma empresa com VPNs, ferramentas de OEM e plataformas de OT especializadas operando em paralelo em diferentes instalações. A complexidade resultante reduz a visibilidade quando cada ferramenta cria suas próprias contas, processo de aprovação e registro de sessão. O mercado de segurança de acesso remoto a OT é sustentado pela demanda por plataformas que consolidam políticas e evidências de auditoria em uma base de ativos distribuída. Isso confere ao mercado de segurança de acesso remoto a OT um papel na padronização da governança entre instalações.
Regulamentação de Cibersegurança Mais Rigorosa e Requisitos de Auditabilidade
Os requisitos regulatórios estão deslocando a atenção da publicação de novas regras para a capacidade de produzir evidências utilizáveis durante auditorias. O NERC CIP-003-9 entrou em vigor em 1º de abril de 2026 e trouxe controles documentados de acesso remoto eletrônico de fornecedores para ativos de baixo impacto do Sistema Elétrico de Potência. Essa mudança estende as expectativas formais de acesso a ativos que anteriormente recebiam menos atenção no âmbito da estrutura regulatória. O NIS2 exige autenticação multifator e controles de acesso para sessões de manutenção remota, enquanto suas disposições de penalidade aumentam a importância da conformidade documentada para entidades essenciais. As aquisições alinhadas à IEC 62443 exigem cada vez mais acesso com privilégio mínimo e responsabilidade individual, em vez de uma declaração genérica de que uma VPN está disponível. Os provedores que geram registros de sessão, gravações e registros vinculados à identidade estão mais bem posicionados para atender a esse requisito.
Indústria 4.0 e Conectividade de IIoT
Sensores conectados, dispositivos de borda e análises em nuvem estão ampliando o número de caminhos entre o chão de fábrica e os sistemas corporativos. Essa expansão é central para o mercado de segurança de acesso remoto a OT, pois cada nova conexão requer regras claras sobre quem pode acessar os equipamentos e o que pode fazer. Uma revisão revisada por pares de 2025 constatou que a adoção da Internet Industrial das Coisas pode melhorar as operações ao mesmo tempo em que cria riscos de segurança de dados e interoperabilidade. Ativos industriais mais antigos frequentemente utilizam Modbus, DNP3 ou protocolos proprietários sem controles de identidade integrados. As diretrizes do NIST reconhecem a necessidade de abordar ambientes de IIoT e nuvem juntamente com os sistemas de tecnologia operacional já estabelecidos.[1] Os controles de acesso devem, portanto, operar nos níveis de rede e sessão quando o próprio endpoint não consegue autenticar um usuário.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Limitações de Compatibilidade de Protocolos e Endpoints Legados | -2.3% | América do Norte e Europa, com concentração brownfield | Longo prazo (≥ 4 anos) |
| Alto Custo de Implementação e Ciclo de Vida | -1.9% | Global, com maior impacto em mercados emergentes | Médio prazo (2-4 anos) |
| Escassez de Competências em Cibersegurança de OT | -1.5% | Global | Médio prazo (2-4 anos) |
| Resistência Operacional a Novos Caminhos de Controle de Acesso | -1.2% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Limitações de Compatibilidade de Protocolos e Endpoints Legados
A longa vida útil dos ativos industriais torna a compatibilidade uma limitação importante para a adoção. Muitas instalações brownfield utilizam CLPs, RTUs e IHMs que dependem de Modbus, DNP3 ou protocolos proprietários que não foram projetados com autenticação ou criptografia. Uma conexão segura deve proteger o acesso sem afetar operações determinísticas e sensíveis ao tempo. Uma estrutura revisada por pares de 2025 constatou que a integração de cibersegurança de OT requer atenção coordenada a pessoas, processos, tecnologia e fornecedores. Os requisitos de segmentação podem adicionar dificuldades, pois instalações mais antigas não foram projetadas em torno de zonas e condutos modernos. Ferramentas sem agente e com reconhecimento de protocolo podem reduzir a carga de implantação onde atualizações de endpoints ou alterações de firmware não são práticas.
Alto Custo de Implementação e Ciclo de Vida
Os custos de implementação em múltiplos locais podem superar as expectativas iniciais, pois cada instalação possui seus próprios equipamentos, projeto de rede e procedimentos de manutenção. O custo inclui software, trabalho de engenharia, integração, treinamento e atualizações de configuração à medida que os requisitos de acesso mudam. As organizações também podem precisar abordar a separação das redes de OT e TI antes que as políticas de acesso remoto possam ser aplicadas de forma eficaz. A preparação recorrente para auditorias e a coleta de evidências aumentam a carga do ciclo de vida pós-implantação. Essa restrição pode favorecer modelos de serviço gerenciado e entregues em nuvem, pois eles podem centralizar atualizações e reduzir a necessidade de cada local manter uma pilha completa de gestão de acesso. O mercado de segurança de acesso remoto a OT pode se beneficiar quando os provedores tornam a estrutura de custos mais fácil de gerenciar. O custo continua sendo um ônus maior para operadores menores e organizações em mercados emergentes com orçamentos de segurança limitados.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Dominância do Software e a Transição para ServiçosO software representou 67,89% do mercado de segurança de acesso remoto a OT em 2026. Sua posição reflete a importância da aplicação de políticas, federação de identidades, gravação de sessões, trilhas de auditoria e painéis em programas modernos de acesso industrial. Essas funções são entregues principalmente por meio de software, e não apenas por um gateway. As plataformas podem aplicar uma política a um usuário nomeado, um dispositivo, uma instalação ou uma sessão específica. Elas também podem registrar atividades e criar evidências que apoiam revisões operacionais. O hardware continua relevante em instalações isoladas e brownfield onde agentes não podem ser adicionados a endpoints legados. Esses locais frequentemente requerem um gateway local para mediar o acesso sem modificar os equipamentos de produção. O hardware, portanto, permanece necessário, embora represente o menor componente por receita. A posição do software mostra que os compradores estão priorizando controle e visibilidade juntamente com a disponibilidade de conexão.
Os serviços estão projetados para expandir a um CAGR de 20,77% até 2032, tornando-o o componente de crescimento mais rápido. As organizações industriais precisam de ajuda para implantar plataformas em múltiplas plantas e gerenciar políticas de acesso para fornecedores externos. Os serviços gerenciados também podem fornecer monitoramento contínuo, atualizações de políticas e coleta de evidências. A Dispel introduziu o Monitoramento Integrado de Ameaças em janeiro de 2026 como uma capacidade gerenciada 24 horas por dia, 7 dias por semana, dentro de sua plataforma de acesso remoto a OT. O desenvolvimento reflete a demanda por provedores capazes de combinar acesso remoto com monitoramento ativo de ameaças. Os serviços também são relevantes onde as equipes internas têm responsabilidades separadas de TI e OT que não se alinham facilmente. Isso pode tornar o suporte à implantação importante durante o lançamento inicial e expansões posteriores para novos locais. O setor de segurança de acesso remoto a OT, portanto, tem espaço para ofertas profissionais e gerenciadas, além de licenças de software independentes.



Por Arquitetura de Acesso:
Transição da Predominância de VPN para a Aplicação de Confiança ZeroO acesso remoto baseado em VPN detinha 65,20% da participação do mercado de segurança de acesso remoto a OT em 2026. Essa posição reflete a base instalada de implantações legadas, e não uma preferência por acesso irrestrito em nível de rede. As VPNs podem conectar um usuário remoto a um local, mas podem não fornecer reconhecimento de protocolo industrial ou controle em nível de sessão por conta própria. Essas limitações importam quando um fornecedor requer acesso a apenas um ativo ou a uma tarefa de manutenção restrita. Um problema crítico de desvio de autenticação que afetava software de VPN de acesso remoto foi adicionado ao catálogo de Vulnerabilidades Exploradas Conhecidas da CISA em junho de 2026.[2] O evento reforçou a atenção sobre a segurança das ferramentas de acesso remoto voltadas para o perímetro. As organizações estão, portanto, revisando como o acesso pode ser limitado por identidade, ativo, tempo e função. As implantações de VPN existentes continuarão sendo importantes, pois a substituição de conexões de locais pode levar tempo em ambientes sensíveis.
O acesso à rede de confiança zero está projetado para expandir a um CAGR de 20,16% até 2032. A abordagem oferece às organizações uma forma de verificar a identidade e aplicar políticas restritas antes que uma conexão seja estabelecida. As diretrizes da CISA e da NSA estenderam os princípios de confiança zero à tecnologia operacional, incentivando controles que reduzem a confiança implícita em sessões remotas. O acesso baseado em protocolo industrial continua relevante em instalações brownfield onde uma plataforma deve compreender as comunicações da planta antes de aplicar regras de acesso. O acesso baseado em nuvem e borda suporta operadores distribuídos que não podem manter grandes pilhas de hardware local em cada local. A Xage Security introduziu um Estúdio de Visibilidade para Políticas que vincula a descoberta de ativos a políticas de confiança zero aplicáveis. A direção do produto busca reduzir o esforço necessário para migrar do acesso amplo por VPN para controles mais específicos. O setor de segurança de acesso remoto a OT está, assim, equilibrando a grande base instalada de VPN com uma transição em direção ao acesso orientado por políticas.
Por Aplicação:
Manutenção e Suporte Lidera Enquanto a Resposta a Incidentes CresceManutenção e suporte detinham 68,12% da participação do mercado de segurança de acesso remoto a OT em 2026. As conexões rotineiras de técnicos e fornecedores de equipamentos geram um alto volume de atividade de acesso em instalações industriais. Esse trabalho pode incluir resolução de problemas, alterações de configuração, diagnósticos e suporte de rotina para ativos de produção. A escala do acesso rotineiro torna os processos de aprovação e os registros claros importantes para os operadores de plantas. A Secomea relatou em 2026 que apenas 43% das organizações pesquisadas mantinham trilhas de auditoria completas das sessões de fornecedores. Isso deixa uma lacuna material de governança na maior área de aplicação. Uma plataforma unificada pode suportar manutenção recorrente enquanto fornece às equipes de segurança e operações uma trilha de evidências comum. Essa necessidade sustenta a demanda por acesso mais controlado de fornecedores, em vez de credenciais informais ou contas de VPN compartilhadas.
A resposta a incidentes e o reparo de emergência estão projetados para expandir a um CAGR de 20,51% até 2032. O segmento requer uma conexão rápida durante um evento operacional sem sacrificar os registros que podem apoiar investigações posteriores. Isso difere das abordagens anteriores, nas quais o acesso remoto seguro era configurado principalmente para manutenção planejada. As organizações agora precisam de funções predefinidas, aprovações e fluxos de trabalho de emergência antes que um incidente ocorra. O monitoramento remoto, os diagnósticos em tempo real e a gestão de ativos são aplicações menores que também reduzem a necessidade de presença física no local. Essas aplicações podem criar caminhos de acesso separados se forem gerenciadas por ferramentas distintas. Os requisitos do NIS2 e do NERC CIP favorecem uma trilha de evidências unificada em todos os contextos de acesso remoto. O mercado de segurança de acesso remoto a OT está, portanto, migrando para plataformas que lidam com atividades regulares e acesso em situações de crise sob políticas comuns.
Por Modo de Implantação:
Local Domina e Nuvem Ganha ImpulsoA implantação local detinha 71,41% do mercado de segurança de acesso remoto a OT em 2026. Sua liderança reflete os requisitos dos setores de energia, defesa, produtos químicos e indústrias de processo, que favorecem redes separadas e controle local. Algumas organizações também possuem regras de residência de dados ou operacionais que limitam onde os dados podem ser processados. As plantas existentes frequentemente já operam gateways locais e sistemas de segurança. A pesquisa SANS de 2025 colocou a visibilidade de ativos e o acesso remoto seguro entre as principais prioridades de investimento para programas de ICS e OT. Esses programas frequentemente começam nos ambientes locais que os operadores já gerenciam. A implantação local também pode suportar locais onde a confiabilidade da internet e as conexões externas em nuvem são preocupações operacionais. O segmento, portanto, provavelmente permanecerá importante para operações sensíveis em um único local.
A implantação em nuvem está projetada para expandir a um CAGR de 21,04% até 2032. Fabricantes com múltiplos locais e concessionárias de água podem usar planos de controle em nuvem para gerenciar políticas em diferentes locais sem instalar uma pilha de gerenciamento completa em cada instalação. Esse modelo pode reduzir as despesas de capital associadas ao hardware de cada local. A Tosi lançou uma plataforma unificada em janeiro de 2026 que combinou monitoramento baseado em nuvem com gestão de acesso em nível de gateway. O design ilustra uma abordagem híbrida na qual o gerenciamento de políticas é centralizado, enquanto a aplicação de sessões permanece próxima ao ativo. Esses modelos podem preservar as necessidades de tempo de atividade enquanto melhoram a consistência de políticas em uma grande base de instalações. O uso puramente local continuará relevante onde conexões externas não são aceitáveis. O mercado de segurança de acesso remoto a OT está, consequentemente, migrando para padrões de implantação híbrida, em vez de uma substituição completa dos sistemas locais. Isso cria uma oportunidade distinta no mercado de segurança de acesso remoto a OT para arquiteturas de controle flexíveis.

Por Usuário Final:
Manufatura Industrial Ancora o Mercado, Água e Saneamento AceleraA manufatura industrial detinha 27,19% do total de 2026. O setor possui densas populações de ativos de OT e necessidades recorrentes de acesso de fornecedores nos segmentos automotivo, alimentos e bebidas, produtos químicos e produção discreta. Os equipamentos de produção frequentemente requerem suporte de fabricantes de equipamentos originais e integradores especializados. Cada conexão pode afetar o rendimento, a segurança e a qualidade do produto quando alcança um ambiente de controle. As organizações de manufatura, portanto, precisam de políticas de acesso que reconheçam os cronogramas da planta e a criticidade dos ativos. O setor também possui equipamentos de longa vida útil, o que pode dificultar a substituição direta de práticas de rede mais antigas. Sua escala e complexidade operacional o mantêm como o maior segmento de usuário final no mercado de segurança de acesso remoto a OT. A demanda provavelmente permanecerá vinculada tanto às iniciativas de digitalização quanto à necessidade de proteger linhas de produção estabelecidas. O mercado de segurança de acesso remoto a OT continua relevante onde os fabricantes precisam governar o suporte externo em instalações complexas.
Água e saneamento estão projetados para expandir a um CAGR de 19,45% até 2032. As concessionárias municipais receberam maior atenção após ataques e avisos envolvendo tecnologia operacional exposta. A EPA divulgou recursos de planejamento de cibersegurança para sistemas de água em outubro de 2025, aumentando a disponibilidade de orientações para programas de concessionárias. Uma análise revisada por pares de 2026 identificou vulnerabilidades de SCADA e infraestrutura de OT legada como importantes riscos ciberfísicos para as concessionárias de água dos Estados Unidos. Energia e concessionárias também continuam importantes, pois os operadores de eletricidade estão sujeitos aos requisitos do NERC CIP. Os operadores de petróleo e gás gerenciam ativos remotos e críticos sob expectativas de segurança específicas do setor. Transporte e logística, produtos químicos e farmacêuticos, e mineração e metais são áreas menores de usuários finais que estão adicionando ativos conectados ao longo do tempo. A governança de identidade de fornecedores continua sendo um requisito comum em todos esses segmentos verticais, independentemente do tipo de ativo.
Análise Geográfica
Mercado de Segurança de Acesso Remoto a OT na América do Norte
A América do Norte respondeu por 38,10% do mercado de segurança de acesso remoto a OT em 2026. A região combina uma grande base de ativos regulamentados de energia elétrica, água, petróleo e gás, bem como ativos de manufatura. A NERC CIP-003-9 introduziu requisitos documentados de acesso eletrônico remoto de fornecedores para ativos de Sistema Elétrico de Baixo Impacto em abril de 2026. Isso transformou o acesso de terceiros de uma prática informal em uma obrigação auditável para as concessionárias de energia elétrica. Os Estados Unidos continuam sendo o principal polo de receita na região, enquanto os operadores canadenses também alinham seus programas de acesso às diretrizes nacionais e aos requisitos da NERC CIP.
Mercado de Segurança de Acesso Remoto a OT na APAC
A Ásia-Pacífico deve se expandir a um CAGR de 19,81% até 2032. O Sudeste Asiático registrou 23,21% dos computadores ICS sob ataque no primeiro trimestre de 2026, associando a rápida digitalização da manufatura na região a um desafio de segurança relevante. As regulamentações nacionais estão se tornando mais exigentes em toda a região, incluindo requisitos de monitoramento, avaliação de riscos e notificação rápida de incidentes. No Japão, a NTT Communications e a IIJ começaram a fornecer uma solução integrada de gestão de segurança de OT em 2025, que combinava detecção de intrusão específica para OT com acesso remoto seguro. A Yokogawa inaugurou seu Centro de Resiliência Cibernética Industrial em Singapura em setembro de 2026 para oferecer treinamento regional, simulação de ameaças e serviços gerenciados.
Mercado de Segurança de Acesso Remoto a OT na EMEA e América do Sul
A Europa ocupa uma posição relevante no mercado de segurança de acesso remoto a OT, sustentada pela alta densidade industrial na Alemanha, no Reino Unido e na França. As aquisições alinhadas à NIS2 e à IEC 62443 aumentaram a importância da auditabilidade do acesso remoto nos setores industriais. A IXON lançou seu gateway SecureEdge com certificação IEC 62443-4-2 em abril de 2026. A Moxa obteve dupla certificação IEC 62443-4-1 Nível de Maturidade 3 em junho de 2026.[3] A América do Sul é uma área emergente onde as atividades de manufatura e petróleo estão aumentando a conscientização sobre as necessidades de segurança industrial. O Oriente Médio concentra a demanda de operadores de petróleo e gás, enquanto a África permanece a menor área de receita, apesar de registrar a maior taxa regional de ataques a ICS, de 27,4% no primeiro trimestre de 2026.
Cenário Competitivo
Concentração do Mercado
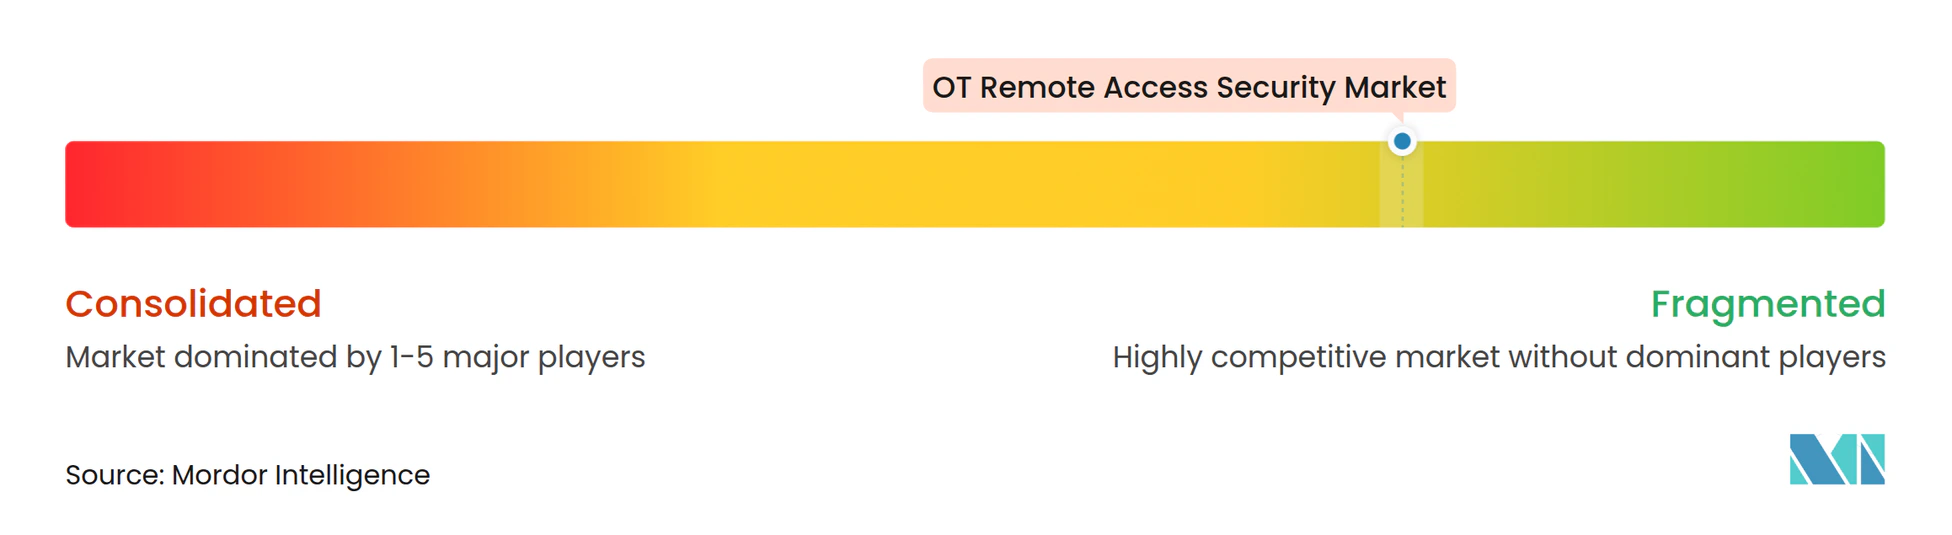
O mercado de segurança de acesso remoto a OT é fragmentado, sem nenhum provedor detendo uma posição dominante em todos os segmentos e geografias. O campo inclui provedores nativos de OT, como Cyolo, Dispel, Secomea, IXON e XONA Systems. Também inclui fornecedores de redes industriais, como HMS Networks, Moxa e Westermo, que expandiram seus portfólios de conectividade para incluir acesso remoto seguro. As plataformas nativas de OT focam em acesso baseado em identidade, reconhecimento de protocolo e aplicação em nível de sessão. Os fornecedores de redes geralmente estendem o gerenciamento de acesso a partir de seu hardware de conectividade existente. A diferença é mais visível em avaliações regulamentadas onde o comprador requer sessões auditáveis, identidades individuais de fornecedores e evidências de aplicação de políticas. Essas condições favorecem plataformas desenvolvidas especificamente para esse fim quando uma conexão remota genérica não é suficiente.
Os provedores estão buscando aumentar os custos de migração ao incorporar suas plataformas em ecossistemas de parceiros e adicionar capacidades adjacentes. A Dispel firmou uma parceria global plurianual com a ABB em agosto de 2025 para suportar serviços remotos seguros sob o ABB Care. A empresa também anunciou uma integração com a Armis da ServiceNow em agosto de 2026 para trazer informações de risco de ativos para as decisões de acesso remoto. A Cyolo introduziu a Segmentação de CPS em julho de 2026, estendendo sua oferta do acesso humano para máquina em direção ao controle de comunicação máquina para máquina.[4] Esses movimentos ampliam o papel das plataformas de acesso além de uma conexão remota básica. Eles também respondem a compradores que precisam de visibilidade de ativos, usuários e caminhos de comunicação antes de conceder acesso. Os requisitos de conformidade estão encurtando as avaliações para fornecedores que podem fornecer registros, registros de identidade e evidências de políticas sem personalização extensiva.
O ambiente competitivo também inclui capacidades de monitoramento gerenciado, análise de comportamento e geração de políticas. A Dispel lançou um serviço de Monitoramento Integrado de Ameaças 24 horas por dia, 7 dias por semana, em janeiro de 2026. A Cyolo lançou a Detecção de Risco em Tempo Real em setembro de 2026 para sinalizar ações arriscadas de operadores durante sessões remotas de OT ativas sem interromper a conexão. Essas funções visam reduzir a lacuna entre a concessão de uma conexão e a supervisão do que acontece após a aprovação do acesso. Empresas com arquitetura de reconhecimento de protocolo podem atender aos requisitos brownfield, enquanto grandes fornecedores de redes mantêm uma vantagem nos relacionamentos com equipamentos estabelecidos. O mercado de segurança de acesso remoto a OT permanece aberto a diferentes tipos de provedores, pois as necessidades dos clientes variam por regulamentação, modelo de implantação, idade dos ativos e capacidade operacional interna. Não há participação combinada divulgada para as principais empresas, o que sustenta uma descrição competitiva fragmentada.
Líderes do Setor de Segurança de Acesso Remoto a OT
-
HMS Networks AB
-
IXON B.V.
-
Moxa Inc.
-
Secomea A/S
-
Tosibox Oy
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Segurança de Acesso Remoto a OT Empresas cobertas neste relatório
- AhnLab, Inc.
- Alleantia S.L.
- Bayshore Networks, Inc.
- Cyolo Security Ltd.
- Dispel LLC
- HMS Networks AB
- IXON B.V.
- Moxa Inc.
- Otector B.V.
- ProSoft Technology, Inc.
- Radiflow Ltd.
- Remote Engineer B.V.
- Secomea A/S
- TDi Technologies, Inc.
- Tosibox Oy
- Trout Software, Inc.
- Waterfall Security Solutions Ltd.
- Westermo Network Technologies AB
- Xage Security, Inc.
- XONA Systems, Inc.
Desenvolvimentos industriais recentes em Mercado de Segurança de Acesso Remoto a OT
- Setembro de 2026: A Cyolo lançou a Detecção de Risco em Tempo Real para sua solução Cyolo PRO (Operações Remotas Privilegiadas), introduzindo sinalização de anomalias em tempo real com inteligência artificial que identifica ações arriscadas de operadores durante sessões remotas de OT ativas sem interromper a conexão. A capacidade aborda a lacuna persistente no monitoramento pós-conexão em canais de acesso remoto de fornecedores em ambientes de infraestrutura crítica.
- Setembro de 2026: A Yokogawa Engineering Asia lançou o Centro de Resiliência Cibernética Industrial (ICRC) em Singapura, estabelecendo um hub regional para o Sudeste Asiático, Oceania e Taiwan, oferecendo treinamento em cibersegurança de OT, simulação de ameaças e serviços gerenciados. O centro reflete o crescente investimento corporativo na capacidade de segurança de OT da Ásia-Pacífico antes do intensificação dos mandatos regulatórios regionais até 2027.
- Agosto de 2026: A Dispel anunciou uma integração com a Armis da ServiceNow na Black Hat USA 2026, combinando a plataforma de gestão de exposição cibernética com inteligência artificial da Armis Centrix com o Motor de Confiança Zero da Dispel, para que a inteligência de risco de ativos em tempo real informe cada decisão de acesso remoto no ponto de autorização. A integração fecha a lacuna operacional entre a visibilidade de ativos de propriedade da segurança e as decisões de acesso de propriedade das operações em ambientes industriais.
- Julho de 2026: A Cyolo anunciou a Segmentação de CPS da Cyolo, expandindo sua plataforma além do acesso remoto seguro humano para máquina para o controle de comunicação máquina para máquina em organizações industriais e de infraestrutura crítica. A capacidade permite descoberta, visualização de comunicação, simulação de políticas e aplicação de conectividade para limitar o movimento lateral e conter o raio de impacto sem interromper as operações.
Escopo do Relatório Global do Mercado de Segurança de Acesso Remoto a OT
O Mercado de Segurança de Acesso Remoto a OT compreende as receitas geradas por hardware, software e serviços que permitem conectividade remota segura a sistemas de tecnologia operacional e ambientes industriais. Essas soluções fornecem acesso controlado a ativos industriais, estações de trabalho de engenharia, sistemas de controle e equipamentos de campo por meio de tecnologias como acesso de confiança zero, acesso baseado em VPN, acesso com reconhecimento de protocolo industrial e conectividade remota baseada em nuvem. O mercado ajuda as organizações a proteger atividades de manutenção remota, monitoramento, diagnósticos, suporte e resposta a emergências, mantendo a segurança operacional e a conformidade. As soluções também fornecem autenticação, autorização, monitoramento de sessões e capacidades de auditoria para fornecedores terceirizados e usuários internos. O crescimento é impulsionado pela crescente adoção de operações remotas, iniciativas da Indústria 4.0 e pela necessidade de acesso seguro a ativos industriais distribuídos.
O Relatório do Mercado de Segurança de Acesso Remoto a OT é Segmentado por Componente (Hardware, Software e Serviços), Arquitetura de Acesso (Acesso Remoto Baseado em VPN, Acesso à Rede de Confiança Zero, Acesso Baseado em Protocolo Industrial, Acesso Baseado em Nuvem e Borda e Outras Arquiteturas de Acesso), Aplicação (Monitoramento Remoto, Diagnósticos em Tempo Real, Gestão de Ativos, Manutenção e Suporte e Resposta a Incidentes e Reparo de Emergência), Modo de Implantação (Local e Nuvem), Usuário Final (Manufatura Industrial, Energia e Concessionárias, Petróleo e Gás, Transporte e Logística, Produtos Químicos e Farmacêuticos, Mineração e Metais, Água e Saneamento e Outros Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Hardware |
| Software |
| Serviços |
| Acesso Remoto Baseado em VPN |
| Acesso à Rede de Confiança Zero |
| Acesso Baseado em Protocolo Industrial |
| Acesso Baseado em Nuvem e Borda |
| Outras Arquiteturas de Acesso |
| Monitoramento Remoto |
| Diagnósticos em Tempo Real |
| Gestão de Ativos |
| Manutenção e Suporte |
| Resposta a Incidentes e Reparo de Emergência |
| Local |
| Nuvem |
| Manufatura Industrial |
| Energia e Concessionárias |
| Petróleo e Gás |
| Transporte e Logística |
| Produtos Químicos e Farmacêuticos |
| Mineração e Metais |
| Água e Saneamento |
| Outros Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| Argentina | |
| México | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Hardware | |
| Software | ||
| Serviços | ||
| Por Arquitetura de Acesso | Acesso Remoto Baseado em VPN | |
| Acesso à Rede de Confiança Zero | ||
| Acesso Baseado em Protocolo Industrial | ||
| Acesso Baseado em Nuvem e Borda | ||
| Outras Arquiteturas de Acesso | ||
| Por Aplicação | Monitoramento Remoto | |
| Diagnósticos em Tempo Real | ||
| Gestão de Ativos | ||
| Manutenção e Suporte | ||
| Resposta a Incidentes e Reparo de Emergência | ||
| Por Modo de Implantação | Local | |
| Nuvem | ||
| Por Usuário Final | Manufatura Industrial | |
| Energia e Concessionárias | ||
| Petróleo e Gás | ||
| Transporte e Logística | ||
| Produtos Químicos e Farmacêuticos | ||
| Mineração e Metais | ||
| Água e Saneamento | ||
| Outros Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de segurança de acesso remoto a OT?
O mercado de segurança de acesso remoto a OT é avaliado em 4,03 bilhões de USD em 2026 e está projetado para atingir 11,37 bilhões de USD até 2032, a um CAGR de 19,05% de 2027 a 2032.
O que está impulsionando a demanda por segurança de acesso remoto a OT?
Ataques cibernéticos, manutenção distribuída, conectividade de IIoT e requisitos de auditoria estão aumentando a demanda por acesso baseado em identidade, registrado e controlado por políticas.
Qual componente lidera os gastos com segurança de acesso remoto a OT?
O software lidera com 67,89% do total de 2026, pois a aplicação de políticas, a gravação de sessões, o gerenciamento de identidades e as ferramentas de auditoria são funções lideradas por software.
Qual arquitetura de acesso está crescendo mais rapidamente?
O acesso à rede de confiança zero está projetado para crescer a um CAGR de 20,16% até 2032, à medida que os operadores buscam permissões de acesso mais restritas e verificação de identidade mais robusta.
Qual usuário final está se expandindo mais rapidamente?
Água e saneamento está projetado para crescer a um CAGR de 19,45% até 2032, sustentado pela atenção aos riscos cibernéticos de concessionárias municipais e orientações de planejamento.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico está projetada para crescer a um CAGR de 19,81% até 2032, à medida que a digitalização da manufatura, novas regulamentações e o aumento das ameaças a ICS elevam os requisitos de segurança.