
Tamanho e Participação do Mercado de Chaves de Segurança FIDO2
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
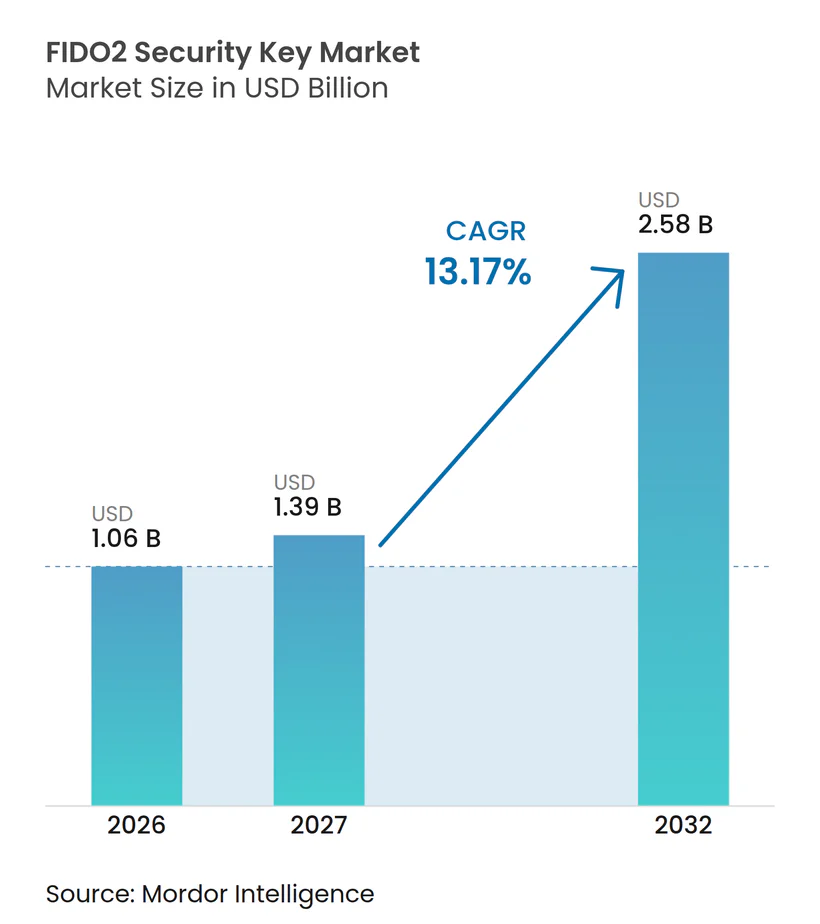
| Tamanho do Mercado (2027) | 1.39 Bilhões de dólares |
| Tamanho do Mercado (2032) | 2.58 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 13.17 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Chaves de Segurança FIDO2 por Mordor Intelligence
Espera-se que o tamanho do mercado de chaves de segurança FIDO2 aumente de 1,06 bilhões de USD em 2026 para 1,39 bilhões de USD em 2027 e atinja 2,58 bilhões de USD até 2032, crescendo a um CAGR de 13,17% entre 2027 e 2032. As chaves com suporte de hardware armazenam a chave criptográfica privada em um elemento seguro, impedindo que credenciais reutilizáveis sejam expostas durante o login. Esse design aborda ataques de phishing, preenchimento de credenciais e ataques de intermediário sem depender de senhas, ajudando as organizações a reduzir a dependência de métodos de login que podem ser comprometidos por mensagens enganosas, credenciais reutilizadas ou prompts de autenticação redirecionados. Também fornece um controle tangível e amplamente compreendido para equipes de segurança e usuários. O mercado de chaves de segurança FIDO2 também se beneficia das iniciativas empresariais em direção às passkeys, embora muitas organizações ainda precisem de uma opção vinculada ao dispositivo para usuários privilegiados, estações de trabalho compartilhadas e sistemas isolados. As passkeys de plataforma reduzem as barreiras ao acesso rotineiro dos funcionários, mas não eliminam a necessidade de credenciais físicas em ambientes que exigem atestação, controles de recuperação ou alta garantia. As estratégias dos fornecedores, portanto, concentram-se no gerenciamento do ciclo de vida, certificação, prontidão pós-quântica e credenciais que suportam vários protocolos.
Principais Conclusões do Relatório
- Por tipo de produto, as chaves de segurança multiprotocolo detinham 37,21% da participação do mercado de chaves de segurança FIDO2 em 2026, enquanto as chaves de segurança biométricas devem expandir a um CAGR de 13,66% até 2032.
- Por fator de forma, as chaves do tipo pendrive USB detinham 56,82% de participação de mercado em 2026, enquanto os leitores biométricos de mesa devem expandir a um CAGR de 13,68% até 2032.
- Por interface, USB-C detinha 40,84% de participação de mercado em 2026, enquanto as chaves de múltiplas interfaces devem expandir a um CAGR de 13,79% até 2032.
- Por método de autenticação, a autenticação sem senha FIDO2 detinha 33,62% de participação de mercado em 2026, enquanto a autenticação híbrida FIDO2/PIV ou PKI deve expandir a um CAGR de 13,88% até 2032.
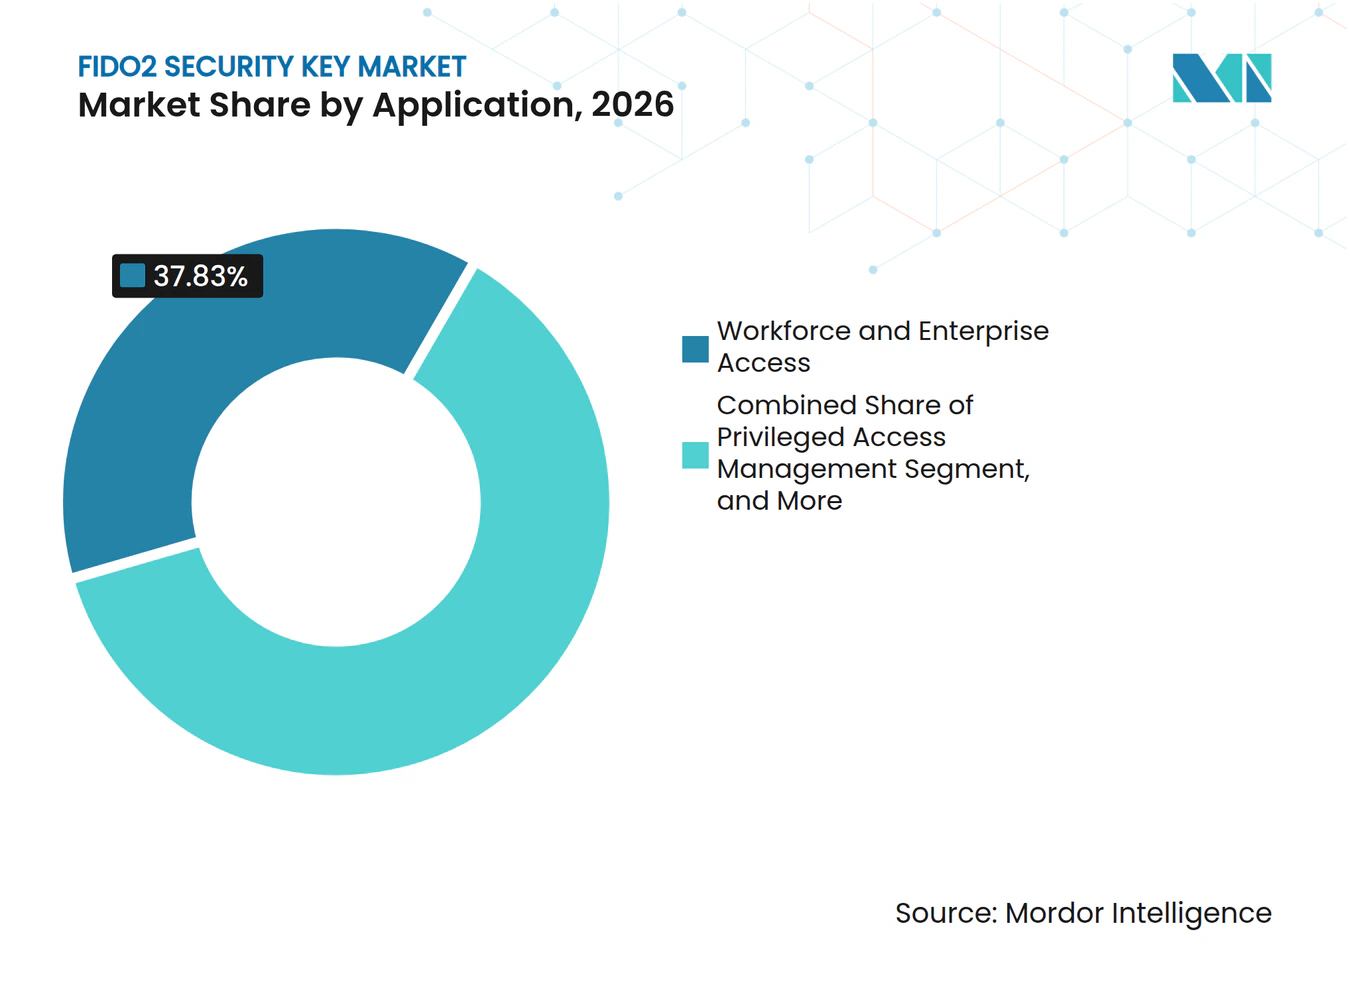
- Por aplicação, o acesso de força de trabalho e empresarial detinha 37,83% de participação de mercado em 2026, enquanto o acesso governamental e de defesa deve expandir a um CAGR de 13,47% até 2032.
- Por canal de distribuição, as vendas diretas para empresas detinham 36,88% de participação de mercado em 2026, enquanto os integradores de identidade e segurança devem expandir a um CAGR de 13,96% até 2032.
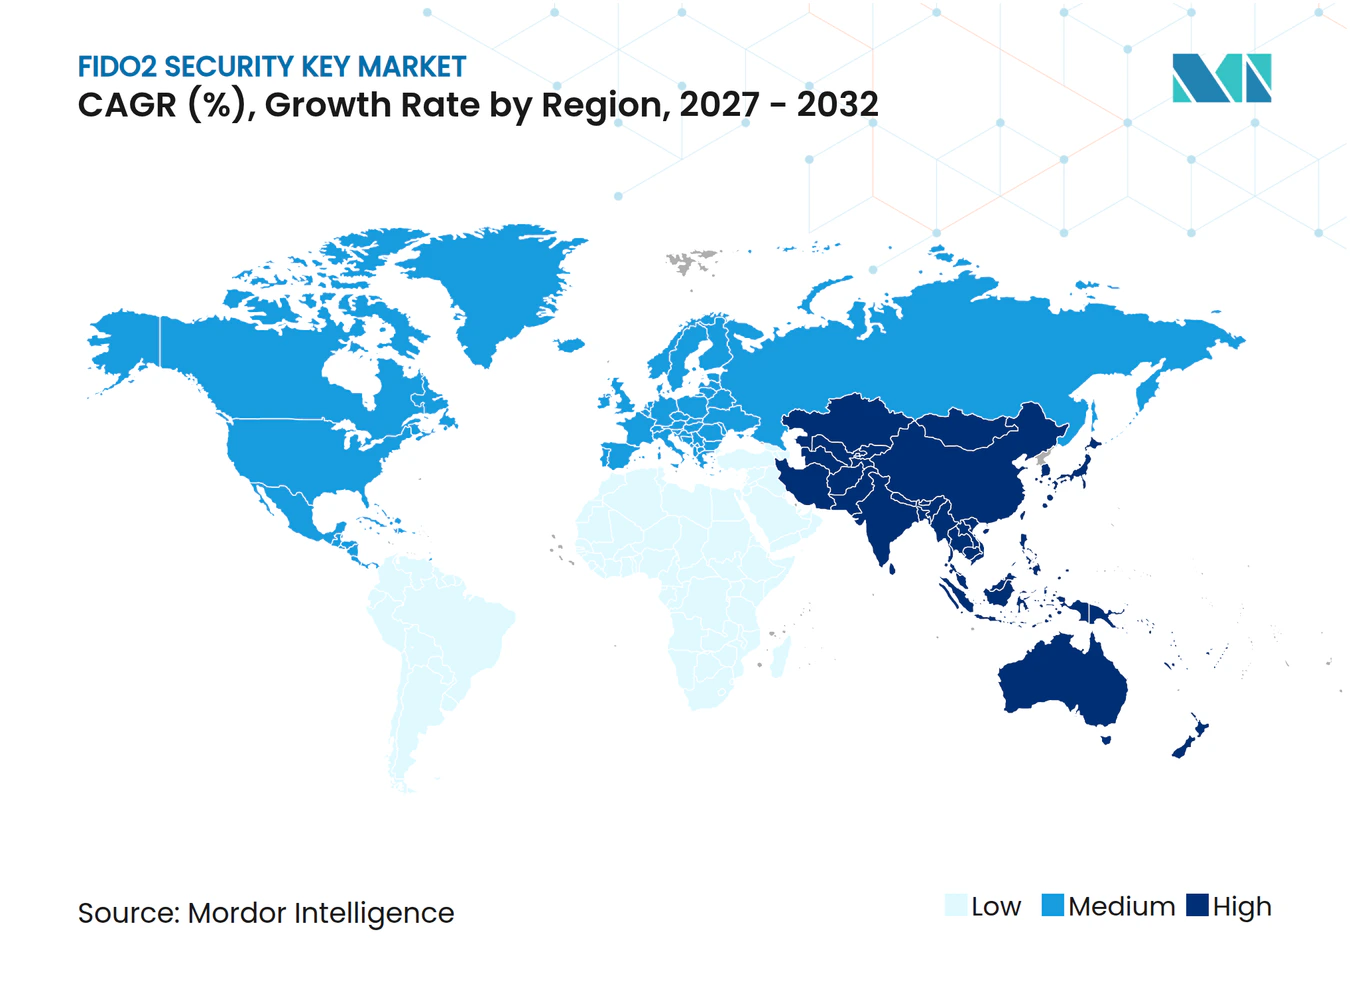
- Por geografia, a América do Norte detinha 41,88% de participação de mercado em 2026, enquanto a Ásia-Pacífico deve expandir a um CAGR de 13,96% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento de Incidentes de Phishing e Roubo de Credenciais | +3.5% | Global | Curto prazo (≤ 2 anos) |
| Migração Empresarial para Autenticação sem Senha Resistente a Phishing | +3.2% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Requisitos de Autenticação de Confiança Zero e Regulatórios | +2.8% | América do Norte, Europa e principais mercados da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Chaves de Hardware como Credenciais de Recuperação de Alta Garantia para Passkeys Sincronizadas | +1.5% | Global | Médio prazo (2-4 anos) |
| Credenciais Vinculadas ao Dispositivo para Estações de Trabalho Compartilhadas e Ambientes Isolados | +1.2% | América do Norte, Europa e mercados com forte presença governamental | Longo prazo (≥ 4 anos) |
| Requisitos de Atestação e Rastreabilidade da Cadeia de Suprimentos para Usuários Privilegiados | +0.8% | América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento de Incidentes de Phishing e Roubo de Credenciais
As ameaças de phishing estão aumentando o valor atribuído aos métodos de autenticação que não expõem credenciais reutilizáveis. Uma chave FIDO2 mantém a chave privada em seu elemento seguro e vincula a autenticação ao domínio pretendido. Isso torna o mercado de chaves de segurança FIDO2 relevante para organizações que precisam de controles contra replay e roubo de credenciais. A FIDO Alliance relatou que 5 bilhões de passkeys estavam em uso ativo em maio de 2026, mostrando que a autenticação sem senha entrou na implantação convencional. Sua pesquisa também constatou que 68% das organizações haviam implantado ou estavam implantando passkeys, enquanto 28% haviam adotado totalmente a autenticação sem senha.[1] As chaves físicas continuam úteis onde uma credencial vinculada ao hardware é necessária para recuperação, administração ou acesso regulamentado, especialmente quando uma política de segurança separa funções de alto risco do login padrão dos funcionários e exige que a organização mantenha controle direto sobre a emissão de credenciais.
Migração Empresarial para Autenticação sem Senha Resistente a Phishing
Os programas empresariais no mercado de chaves de segurança FIDO2 estão avançando de testes limitados de passkeys para uso em produção mais amplo. Em uma pesquisa da FIDO Alliance de 2025, 87% das organizações nos Estados Unidos e no Reino Unido haviam implantado ou estavam implantando passkeys. A mesma pesquisa constatou que 47% usavam uma combinação de chaves de segurança físicas vinculadas ao dispositivo e passkeys sincronizadas. As organizações emitiram primeiro chaves físicas para usuários com acesso a propriedade intelectual e contas de administrador, com 39% para cada grupo. A HID introduziu o Gerenciamento de Passkeys Empresariais em agosto de 2025 para permitir provisionamento remoto de credenciais, revogação e gerenciamento de trilha de auditoria[2]. Esses serviços reduzem o atrito administrativo e suportam implantações mais amplas no mercado de chaves de segurança FIDO2, pois o provisionamento remoto e os processos estruturados de ciclo de vida podem reduzir a carga sobre as equipes de TI locais durante o registro, substituição e retirada de credenciais.
Requisitos de Autenticação de Confiança Zero e Regulatórios
Compradores governamentais e de setores regulamentados no mercado de chaves de segurança FIDO2 exigem cada vez mais autenticação resistente a phishing para sistemas sensíveis. A FIDO Alliance publicou orientações técnicas de implementação da NIS2 em dezembro de 2025, descrevendo como as especificações FIDO e WebAuthn podem apoiar programas de conformidade para infraestrutura crítica. A Alemanha também emitiu orientações preliminares sobre servidores de passkeys durante 2025 para administração pública e ambientes de infraestrutura crítica[3]. Essas medidas colocam maior ênfase na configuração e implantação confiável de credenciais, incluindo práticas claras de registro, políticas de autenticador bem definidas e uma abordagem prática para gerenciar credenciais usadas por funcionários, contratados, administradores e outros usuários com acesso a sistemas essenciais. As chaves de hardware são particularmente adequadas para usuários privilegiados porque suas credenciais podem permanecer vinculadas ao dispositivo e não exportáveis. O mercado de chaves de segurança FIDO2 se beneficia da demanda por níveis de certificação mais elevados, emissão gerenciada e trilhas de auditoria claras. Esses requisitos também tornam o suporte prolongado ao produto e os controles da cadeia de suprimentos importantes nas decisões de aquisição, pois compradores do setor público e de infraestrutura crítica precisam de garantia de que as credenciais implantadas possam ser mantidas, substituídas e auditadas sob procedimentos de segurança consistentes ao longo do tempo.
Chaves de Hardware como Credenciais de Recuperação de Alta Garantia para Passkeys Sincronizadas
As passkeys sincronizadas simplificam o login entre dispositivos, mas introduzem considerações de recuperação quando um usuário perde o acesso ao ecossistema de dispositivos. Uma chave de hardware separada pode fornecer uma credencial de recuperação vinculada ao dispositivo sem restaurar o acesso baseado em senha. Essa função é aditiva à demanda no mercado de chaves de segurança FIDO2 e à adoção inicial sem senha, pois suporta a continuidade durante a perda de dispositivo ou recuperação de conta. O mercado de chaves de segurança FIDO2 pode, portanto, se beneficiar mesmo quando as passkeys sincronizadas são adotadas como credencial principal para fluxos de trabalho rotineiros. As chaves de recuperação podem posteriormente se tornar dispositivos de autenticação regulares para usuários que lidam com trabalho privilegiado. A abordagem é mais relevante onde as organizações exigem recuperação controlada, atestação ou separação clara de credenciais sincronizadas na nuvem, incluindo ambientes com dispositivos compartilhados, redes restritas, contas administrativas de alto valor e políticas que exigem um registro direto de propriedade e emissão de credenciais.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Implantação e Custos de Integração com Plataformas de Identidade | -1.8% | Global | Curto prazo (≤ 2 anos) |
| Concorrência de Passkeys de Plataforma Integradas e Autenticadores Móveis | -1.4% | Global | Médio prazo (2-4 anos) |
| Restrições de Porta USB e Política NFC em Ambientes Governamentais e Regulamentados | -0.6% | América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Lacunas na Redefinição de PIN de Credenciais e na Recuperação de Perda de Chave Física | -0.5% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Implantação e Custos de Integração com Plataformas de Identidade
A implantação de chaves de hardware no mercado de chaves de segurança FIDO2 e em um ambiente empresarial misto requer coordenação entre provedores de identidade, serviços de diretório e ferramentas de gerenciamento de endpoints. Esse trabalho pode atrasar as compras, especialmente para organizações sem uma equipe dedicada de gerenciamento de identidade e acesso. A compatibilidade com aplicações legadas também dificulta o uso de um processo de login consistente em todos os grupos de força de trabalho. Os procedimentos de redefinição de PIN e recuperação de chave perdida criam requisitos operacionais adicionais. O provisionamento gerenciado pode reduzir parte dessa carga ao suportar pré-registro e emissão remota. Mesmo assim, o custo de integração continua sendo uma restrição ao ritmo de adoção no mercado de chaves de segurança FIDO2, particularmente onde as aplicações têm métodos de login inconsistentes e a organização deve coordenar política, suporte a dispositivos, procedimentos de suporte técnico e comunicações com usuários.
Concorrência de Passkeys de Plataforma Integradas e Autenticadores Móveis
O Apple iCloud Keychain, o Google Password Manager e o Windows Hello oferecem concorrência no mercado de chaves de segurança FIDO2 por meio de passkeys sem compras de hardware separadas. Essas opções podem satisfazer os requisitos padrão de login de funcionários onde a atestação de alta garantia não é necessária. Smartphones gerenciados por empresas também podem servir como autenticadores FIDO para algumas populações de força de trabalho. As chaves físicas mantêm uma vantagem no mercado de chaves de segurança FIDO2 para usuários privilegiados, terminais compartilhados, sistemas isolados e ambientes com regras rígidas de garantia de credenciais. Os fornecedores estão respondendo por meio de gerenciamento de ciclo de vida, elementos seguros certificados e planos de criptografia pós-quântica. Essas diferenças mantêm a demanda especializada no mercado de chaves de segurança FIDO2, mesmo à medida que os trabalhadores convencionais usam cada vez mais credenciais nativas de plataforma, porque uma única estratégia de acesso nem sempre atende às necessidades de garantia, recuperação, portabilidade e responsabilidade de cada função profissional.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Produto:
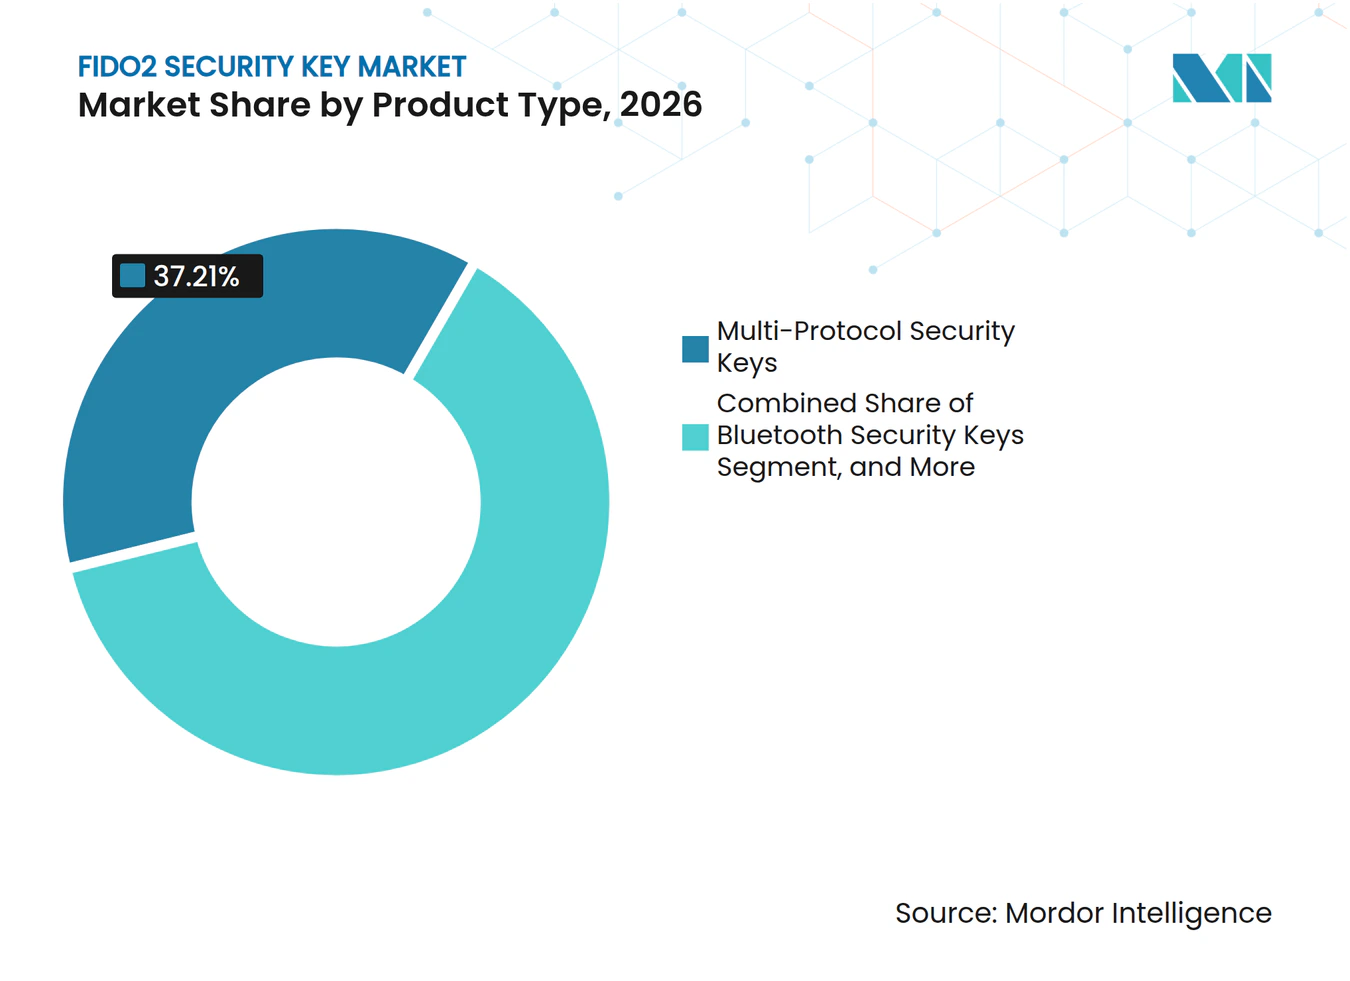
Chaves Multiprotocolo Suportam Ambientes Empresariais ComplexosAs chaves de segurança multiprotocolo detinham 37,21% da participação do mercado de chaves de segurança FIDO2 em 2026. As empresas valorizam um único token que pode suportar FIDO2, PIV, OATH e OpenPGP em ambientes de identidade variados. Isso reduz a necessidade de emitir credenciais separadas para diferentes fluxos de trabalho de segurança, o que pode simplificar a emissão, o treinamento de usuários, a substituição e a aplicação de políticas quando os departamentos ainda operam sistemas com diferentes requisitos de autenticação. A categoria está bem posicionada em organizações que estão modernizando a autenticação sem remover processos estabelecidos de certificado ou cartão inteligente. Também é útil onde administradores e contratados usam mais de um sistema. Essa combinação de compatibilidade e consolidação suporta a demanda empresarial contínua, particularmente onde as equipes de segurança devem introduzir acesso sem senha sem interromper os fluxos de trabalho estabelecidos para certificados, e-mail seguro, administração ou acesso a dados regulamentados.
As chaves de segurança biométricas devem expandir a um CAGR de 13,66% até 2032. A Token introduziu a série BioKey em junho de 2025 com conectividade USB, Bluetooth e NFC, juntamente com um elemento seguro certificado EAL5+. O Unity 20 da SecuGen recebeu certificação da FIDO Alliance em outubro de 2026. As chaves USB continuam importantes para implantação no mercado intermediário porque não requerem baterias, são fáceis de emitir por meio de processos de equipamento padrão e podem cobrir o uso rotineiro da força de trabalho sem exigir um processo separado de carregamento ou emparelhamento. Os modelos NFC e Bluetooth suportam ambientes de trabalho móvel e remoto. As credenciais em formato de cartão inteligente e crachá atendem a programas governamentais e de defesa que combinam acesso físico e lógico, ajudando as agências a alinhar os processos de entrada em edifícios com os controles de identidade digital, ao mesmo tempo em que limitam o número de credenciais carregadas por cada usuário.



Por Fator de Forma:
Chaves do Tipo Pendrive USB Lideram Enquanto Leitores de Mesa Atendem Dispositivos CompartilhadosAs chaves do tipo pendrive USB representaram 56,82% do tamanho do mercado de chaves de segurança FIDO2 em 2026. Seu formato estabelecido de pendrive e custo unitário competitivo as tornam práticas para grandes implantações de funcionários. São simples de distribuir e familiares aos usuários. O formato também se adapta a muitos fluxos de trabalho padrão de notebooks e estações de trabalho, permitindo que as equipes de segurança introduzam um autenticador físico sem exigir uma grande mudança na forma como os funcionários conectam dispositivos ou iniciam seu dia de trabalho. As chaves do tipo pendrive USB provavelmente permanecerão o fator de forma de volume para organizações que desejam uma credencial portátil e dedicada. Essa posição suporta o uso em programas de acesso geral da força de trabalho, contratados e administradores, onde práticas de emissão consistentes e manuseio familiar de dispositivos podem reduzir as necessidades de treinamento durante grandes implantações em vários escritórios ou grupos de força de trabalho.
Os leitores biométricos de mesa devem expandir a um CAGR de 13,68% até 2032. A Kensington lançou o VeriMark Desktop 2.0 em abril de 2026 para estações de trabalho compartilhadas usando o Windows Hello for Business e o logon único do Entra ID. Esse formato é útil onde vários usuários autorizados acessam um terminal fixo durante um turno. Os fatores de forma de cartão de crédito e crachá suportam programas combinados de acesso físico e autenticação digital, que são relevantes quando as organizações desejam reduzir a duplicação de credenciais e criar uma experiência mais consistente para os funcionários que entram em instalações seguras. A HID lançou os Crescendo Cards em agosto de 2025 como parte de seu portfólio FIDO expandido. Os chaveiros continuam relevantes para profissionais que carregam credenciais em cordões, enquanto os autenticadores integrados trazem funções FIDO2 para laptops e leitores de acesso, oferecendo às organizações várias maneiras de adaptar a autenticação às condições de trabalho de funcionários de campo, pessoal clínico e funcionários em locais fixos.
Por Interface:
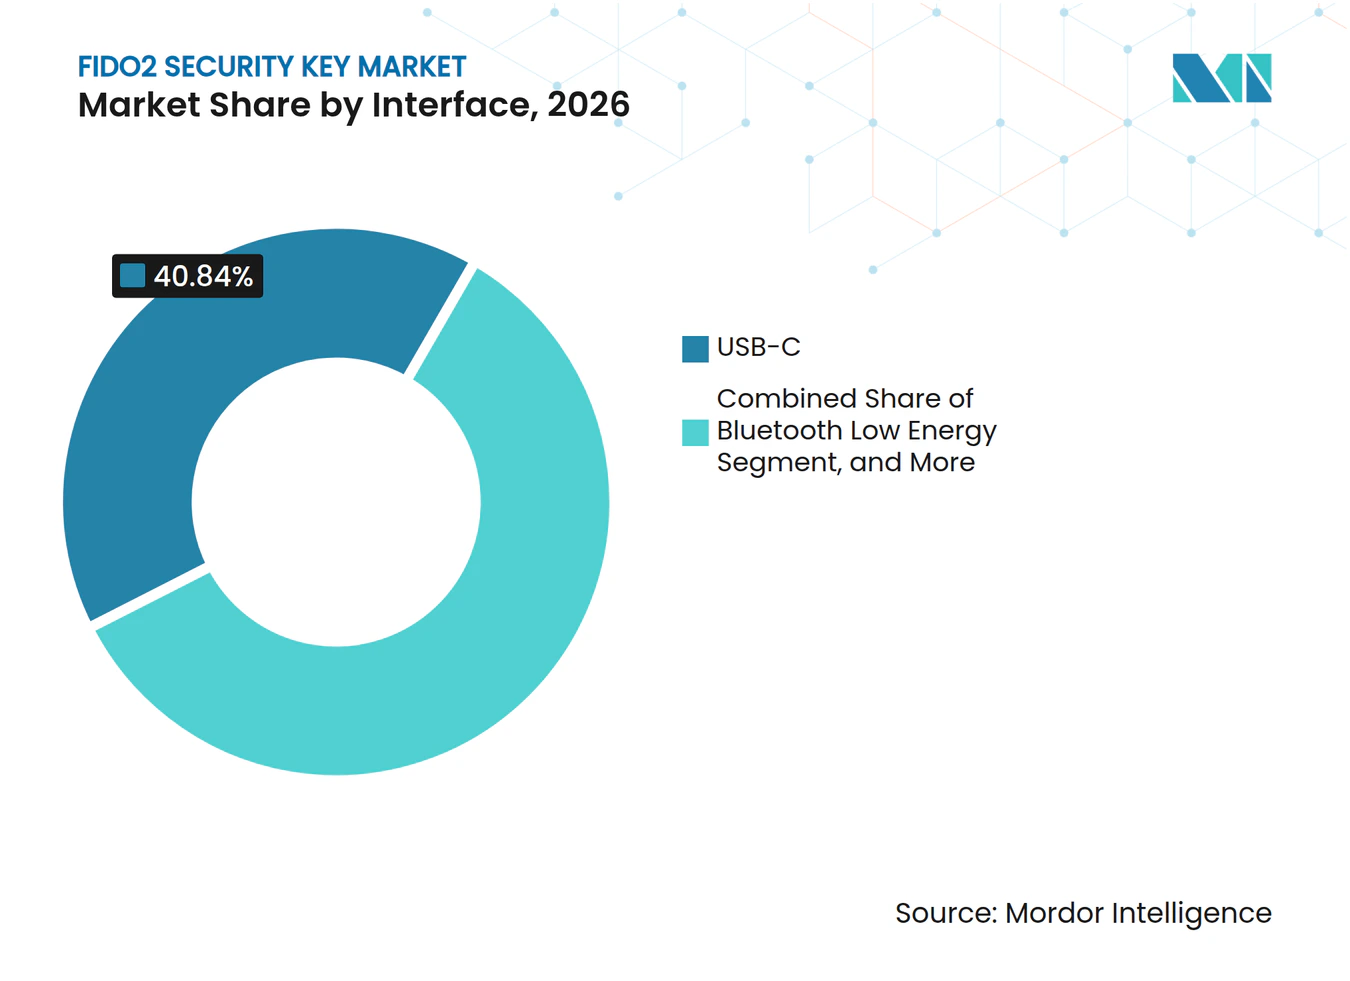
USB-C Lidera a Conectividade de Dispositivos e Modelos de Múltiplas Interfaces Adicionam FlexibilidadeO USB-C detinha 40,84% de participação em 2026. Sua liderança reflete os ciclos de atualização de notebooks e a ampla adoção de portas USB-C em dispositivos comerciais. A interface oferece às organizações uma opção direta para autenticação da força de trabalho sem adicionar complexidade de software. O USB-C é particularmente relevante para novas frotas de dispositivos e arranjos de trabalho híbrido. O formato também fornece um caminho claro de atualização a partir de equipamentos USB-A mais antigos. Seu papel contínuo depende da compatibilidade com a base instalada de dispositivos empresariais, pois muitas organizações operam uma combinação de notebooks recentemente adquiridos, estações de trabalho mais antigas, equipamentos especializados e endpoints móveis que não compartilham o mesmo padrão de conector.
As chaves de múltiplas interfaces devem expandir a um CAGR de 13,79% até 2032. Esses dispositivos combinam USB-A, USB-C e NFC para reduzir problemas de compatibilidade em frotas de dispositivos mistos. A Token2 introduziu o Bio3 em junho de 2025 com conectividade dupla USB-A e USB-C e gerenciamento nativo de impressão digital para iOS. O USB-A continua relevante em ambientes governamentais e industriais com longos ciclos de substituição de hardware, onde os programas de segurança devem considerar equipamentos que permanecem em serviço por vários anos e não podem ser substituídos apenas para suportar uma interface mais recente. O NFC suporta autenticação a partir de endpoints móveis e fluxos de trabalho entre dispositivos. As chaves VeriMark NFC+ da Kensington obtiveram certificação FIDO2 Nível 2 com CTAP 2.1, suportando casos de uso de USB e NFC.

Por Método de Autenticação:
Acesso sem Senha Lidera e Credenciais Híbridas Expandem em Ambientes RegulamentadosA autenticação sem senha FIDO2 detinha 33,62% de participação em 2026. As organizações a utilizam para remover senhas dos fluxos de login rotineiros dos funcionários. O método suporta um caminho mais direto em direção ao acesso resistente a phishing para usuários empresariais padrão. Também se alinha com a implantação mais ampla de passkeys em plataformas de identidade. As chaves FIDO2 físicas fornecem uma credencial dedicada quando as organizações não desejam que a autenticação dependa de um dispositivo pessoal. Isso mantém a relevância do método nos casos de uso de acesso da força de trabalho e uso privilegiado, pois os líderes de segurança podem aplicar o mesmo padrão básico enquanto estabelecem regras mais rígidas para administradores, contratados e usuários que lidam com aplicações sensíveis, registros financeiros ou sistemas de produção.
A autenticação híbrida FIDO2/PIV ou PKI deve expandir a um CAGR de 13,88% até 2032. A abordagem atende a agências que devem manter cadeias de certificados PKI enquanto adotam fluxos de trabalho baseados em FIDO2. É particularmente importante em ambientes de defesa e civis federais com requisitos de credenciais estabelecidos, onde as organizações devem preservar cadeias de certificados confiáveis e atender às regras de identidade existentes enquanto fazem a transição para processos de login mais resistentes a phishing. As chaves híbridas permitem que os compradores modernizem a autenticação enquanto mantêm a infraestrutura de chave pública existente. A autenticação de dois fatores FIDO2 continua sendo uma opção de transição para organizações que estão se afastando de sistemas de senha e senha de uso único. As configurações de múltiplos fatores com PIN e biometria abordam casos em que a verificação do usuário é exigida por regulamentação ou apólices de seguro, fornecendo evidências adicionais da presença do usuário para acesso a registros, sistemas, contas e funções administrativas sensíveis.
Por Aplicação:
Acesso da Força de Trabalho Lidera Enquanto Governo e Defesa Exigem Maior GarantiaO acesso de força de trabalho e empresarial representou 37,83% da receita de 2026 no mercado de chaves de segurança FIDO2. Empresas de tecnologia, serviços financeiros e serviços profissionais usam chaves para melhorar a proteção dos funcionários contra phishing. Grandes implantações podem cobrir o acesso da força de trabalho, o acesso de administradores e o acesso de contratados por meio de um programa de identidade, permitindo que as equipes de segurança estabeleçam regras distintas para funções de maior risco, mantendo um modelo de credencial comum para a organização mais ampla. O gerenciamento de acesso privilegiado continua sendo especialmente importante porque os administradores podem acessar sistemas de produção e consoles de nuvem. As organizações de saúde e ciências da vida também usam credenciais de hardware para estações de trabalho clínicas compartilhadas, onde vários funcionários autorizados podem usar o mesmo terminal e precisam de uma maneira direta de estabelecer responsabilidade individual no login. As aplicações de varejo, comércio eletrônico e contas de consumidores estão se expandindo a partir de uma base menor.
O acesso governamental e de defesa deve expandir a um CAGR de 13,47% até 2032. Esses ambientes exigem controles rigorosos para redes classificadas e outros sistemas sensíveis, o que aumenta a importância de credenciais com registros claros de emissão, procedimentos de recuperação confiáveis, componentes certificados e resistência demonstrável ao roubo de credenciais. As credenciais vinculadas ao dispositivo são adequadas para casos de uso onde as passkeys sincronizadas não atendem aos requisitos de garantia. A Rakuten Securities implantou a autenticação de passkey FIDO2 em todos os seus canais de negociação em outubro de 2025. A implantação ilustra o uso de autenticação resistente a phishing em serviços financeiros, onde os sistemas voltados para o cliente devem equilibrar expectativas de segurança, amplo acesso a dispositivos, requisitos de recuperação e uma experiência de login direta em canais de desktop e móvel. A OpenAI e a Yubico fizeram parceria em agosto de 2026 para oferecer YubiKeys personalizadas por meio do programa de Segurança Avançada de Conta da OpenAI.
Por Canal de Distribuição:
Vendas Diretas Atendem Grandes Frotas Enquanto Integradores Coordenam Programas Mais AmplosAs vendas diretas para empresas representaram 36,88% do mercado de chaves de segurança FIDO2 em 2026. As implantações de grandes frotas geralmente exigem firmware personalizado, pré-registro de chaves e preços baseados em volume. Os relacionamentos diretos também ajudam os clientes a coordenar a entrega com mudanças na política de identidade. Esse canal é adequado para grandes corporações e compradores governamentais que precisam de emissão controlada de credenciais. Os fornecedores podem suportar perfis de segurança específicos e necessidades de ciclo de vida por meio de engajamento direto. Esses requisitos explicam a posição de liderança do canal, pois os fornecedores podem trabalhar diretamente com os compradores em quantidades, cronogramas de entrega, opções de configuração, processos de substituição e outros elementos práticos que influenciam o sucesso de uma grande implantação de credenciais.
Os integradores de identidade e segurança devem expandir a um CAGR de 13,96% até 2032. Os compradores estão cada vez mais adquirindo hardware, integração com provedores de identidade, automação de implantação e gerenciamento de ciclo de vida como um único programa. A Infinigate e a Swissbit anunciaram uma parceria de distribuição para a Alemanha e a Áustria em junho de 2025 para suportar os programas NIS2 e DORA. Os revendedores de valor agregado continuam importantes para clientes do mercado intermediário que precisam de suporte de configuração. Os canais de varejo online e físico têm um papel como plataformas de consumo que apresentam opções de chaves de hardware. A distribuição no varejo permanece limitada fora dos canais de eletrônicos adjacentes ao mercado empresarial, pois a maioria das compras ainda requer orientação sobre sistemas compatíveis, uso pretendido, registro de credenciais e as políticas operacionais que moldam como uma chave física é gerenciada após a entrega.
Análise Geográfica
Mercado de Chaves de Segurança FIDO2 na América do Norte
A América do Norte deteve 41,88% de participação em 2026. As exigências de aquisição federal e do setor regulado sustentam a demanda por autenticação resistente a phishing. A região conta com uma grande base de empresas com programas estabelecidos de gerenciamento de identidade e acesso, oferecendo a muitos compradores uma base mais sólida para integrar credenciais resistentes a phishing com diretórios existentes, controles de endpoints e políticas de acesso a aplicações. Essas organizações podem ir além dos projetos-piloto quando chaves de hardware são necessárias para contas privilegiadas. O mercado de chaves de segurança FIDO2 também se beneficia da concentração de compradores dos setores de nuvem, tecnologia, serviços financeiros e defesa na região.
Mercado de Chaves de Segurança FIDO2 na APAC
A Ásia-Pacífico deve expandir a um CAGR de 13,96% até 2032. O Japão é um dos primeiros adotantes da autenticação FIDO2 em serviços financeiros. A Rakuten Securities introduziu a autenticação por passkey FIDO2 em todos os canais de negociação em outubro de 2025. A Sakura Internet adicionou suporte a chaves de segurança para contas da Sakura Cloud em agosto de 2025. O setor de tecnologia empresarial da Coreia do Sul, a infraestrutura de identidade digital da Índia e o ecossistema doméstico de hardware de autenticação da China também contribuem para a demanda regional. A alta penetração de smartphones favorece credenciais com interface NFC em ambientes de dispositivos mistos, nos quais os usuários podem alternar entre dispositivos móveis, notebooks, terminais de filiais e outros endpoints que exigem um método de autenticação flexível, porém gerenciado de forma consistente.
Mercado de Chaves de Segurança FIDO2 na EMEA e América do Sul
A Europa permanece uma região significativa, com Alemanha, França e Reino Unido atuando como importantes centros de demanda. As diretrizes de servidor de passkey da Alemanha apoiaram configurações FIDO2 padronizadas para a administração pública e infraestrutura crítica. A França possui uma base de produção doméstica por meio de empresas como a NEOWAVE. A NEOWAVE lançou a série Winkeo2 em novembro de 2025 com certificação Common Criteria EAL6+ e produção realizada na França. A América do Sul e o Oriente Médio e África respondem pela demanda restante. Programas de segurança bancária e iniciativas soberanas de identidade digital oferecem demanda potencial, enquanto a infraestrutura de identidade de suporte ainda está em desenvolvimento em vários países.
Cenário Competitivo
Concentração do Mercado
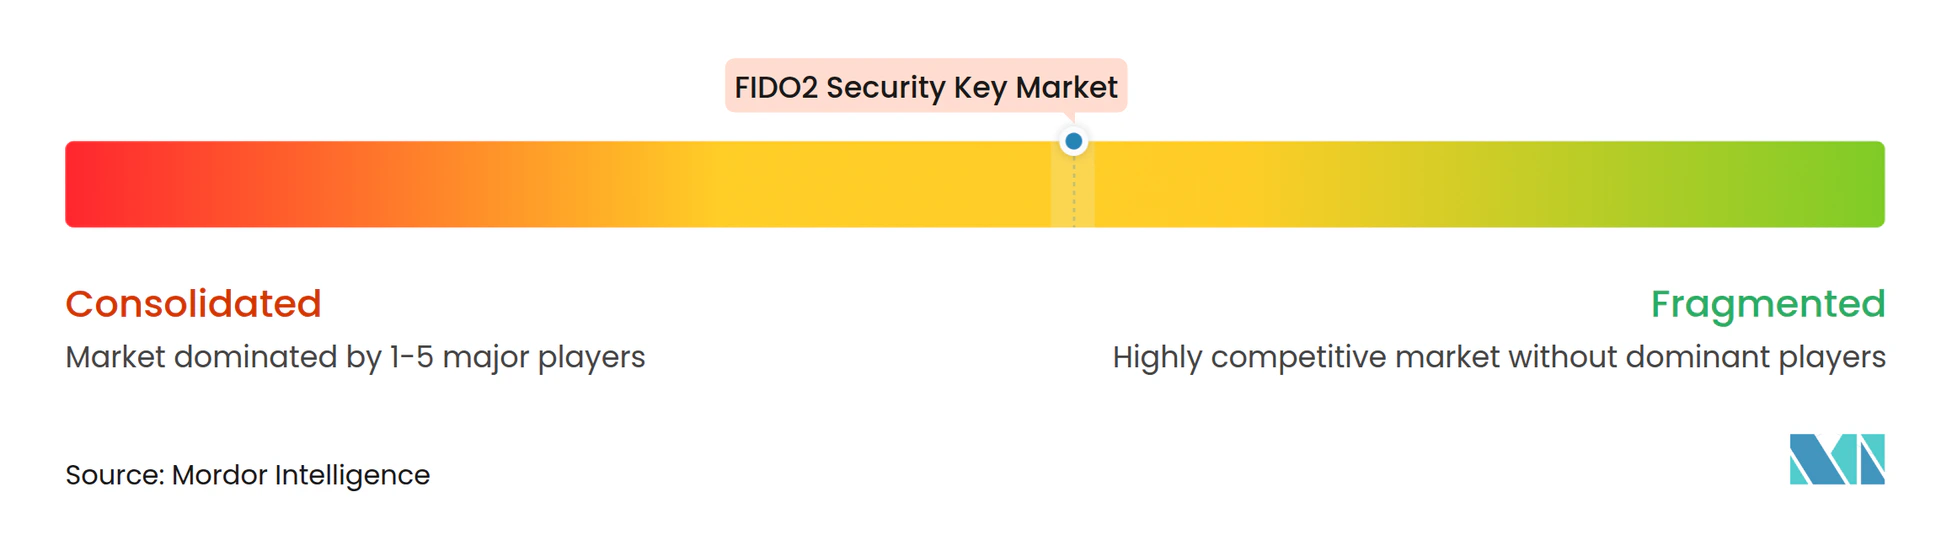
O mercado de chaves de segurança FIDO2 é moderadamente concentrado em implantações de frotas empresariais, enquanto os segmentos de mercado intermediário e especialistas permanecem fragmentados. Yubico, FEITIAN Technologies, HID Global e Thales estabeleceram posições por meio de relacionamentos com provedores de identidade, alcance de distribuição e portfólios de produtos certificados. A concorrência centra-se no gerenciamento de credenciais, certificações de hardware, recursos biométricos e fornecimento confiável. Os compradores em governo e defesa valorizam particularmente o FIPS 140-3, o FIDO Nível 3+ e as cadeias de suprimentos rastreáveis. Esses requisitos limitam a substituição em programas de alta garantia, pois os compradores devem considerar o status de certificação, o gerenciamento de chaves, o design do elemento seguro, a continuidade do fornecimento e a evidência de que a credencial pode atender aos requisitos de política ao longo de sua vida operacional. A estrutura competitiva deixa espaço para especialistas que atendem a necessidades precisas de certificação ou fornecimento regional, particularmente quando os clientes exigem fabricação local, um perfil de garantia estritamente definido, capacidade biométrica, uma combinação de protocolo especificada ou hardware que se encaixe em um programa de acesso físico existente.
A Yubico reportou vendas líquidas de SEK 543,9 milhões no segundo trimestre de 2026, equivalente a 52,8 milhões de USD, e a receita de assinaturas representou 18,0% das vendas líquidas. A empresa lançou o YubiKey 5.8 em julho de 2026, estendendo a autorização com suporte de hardware para assinaturas digitais, fluxos de trabalho de agentes de IA, carteiras de identidade e pagamentos seguros. A HID introduziu as Crescendo Keys, os Crescendo Cards e o Gerenciamento de Passkeys Empresariais em agosto de 2025. A Thales lançou o OneWelcome FIDO Key Lifecycle Management em fevereiro de 2025 com integração à API de provisionamento FIDO2 do Microsoft Entra ID. Esses movimentos mostram que os serviços de gerenciamento estão se tornando tão importantes quanto a própria credencial, pois os clientes maiores precisam de suporte para provisionamento, substituição, revogação, registros de auditoria, alinhamento de políticas e implantação controlada em forças de trabalho distribuídas.
O desenvolvimento de produtos no mercado de chaves de segurança FIDO2 também se concentra na prontidão pós-quântica, na garantia da cadeia de suprimentos e no acesso físico e digital combinado. A Swissbit lançou o iShield Key 2 em maio de 2025 com suporte para até 300 passkeys e variantes certificadas FIPS 140-3 Nível 3. A NEOWAVE expandiu sua gama de credenciais FIDO2 e de assinatura qualificada com a AET Europe em março de 2025. Os fornecedores de sensores de impressão digital estão permitindo que os fabricantes de equipamentos originais desenvolvam autenticadores biométricos personalizados, o que aumenta a concorrência nas categorias de produtos padrão. As certificações de alta garantia continuam sendo salvaguardas importantes contra a concorrência baseada em preço em aplicações governamentais e de defesa, onde as decisões de compra dão peso às propriedades de segurança validadas, ao suporte de longo prazo, ao fornecimento verificável e à compatibilidade com ambientes de identidade rigidamente governados. Esse padrão suporta a diferenciação em torno de garantia, controles de ciclo de vida e qualidade do serviço de implantação.
Líderes do Setor de Chaves de Segurança FIDO2
-
Yubico AB
-
FEITIAN Technologies Co., Ltd.
-
Thales Group
-
HID Global Corporation
-
Google LLC
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Chaves de Segurança FIDO2 Empresas cobertas neste relatório
- Yubico AB
- FEITIAN Technologies Co., Ltd.
- Thales Group
- HID Global Corporation
- Google LLC
- Entrust Corporation
- OneSpan Inc.
- Token2 Switzerland
- Identiv, Inc.
- Swissbit AG
- GoTrustID Inc.
- AuthenTrend Technology Inc.
- SoloKeys, Inc.
- Nitrokey GmbH
- Kensington Computer Products Group
- TrustKey Solutions Inc.
- Hypersecu Information Systems, Inc.
- Thetis International Co., Ltd.
- Excelsecu Data Technology Co., Ltd.
- Microchip Technology Incorporated
- IDEMIA Public Security
- NXP Semiconductors N.V.
- OnlyKey by CryptoTrust LLC
- Nok Nok Labs, Inc.
- Cisco Systems, Inc.
Desenvolvimentos industriais recentes em Mercado de Chaves de Segurança FIDO2
- Outubro de 2026: A FIDO Alliance certificou a chave de segurança de impressão digital FIDO2 Unity 20 da SecuGen para CTAP 2.1 e Nível de Garantia de Segurança do Autenticador 1 com um perfil de segurança empresarial. A chave armazena até 255 passkeys e usa o sensor óptico U20-A certificado pelo FBI da SecuGen, com disponibilidade em volume por meio de revendedores globais planejada para o quarto trimestre de 2026.
- Agosto de 2026: Yubico e OpenAI fizeram parceria para oferecer um conjunto personalizado de 2 YubiKeys no âmbito do programa de Segurança Avançada de Conta da OpenAI para usuários do ChatGPT. A colaboração introduziu passkeys de hardware vinculadas ao dispositivo em uma plataforma de IA de consumo convencional pela primeira vez.
- Julho de 2026: A Yubico lançou o YubiKey 5.8 com firmware CTAP 2.3, estendendo a segurança com suporte de hardware para autorização verificada de assinaturas digitais, fluxos de trabalho de agentes de IA, carteiras de identidade e pagamentos seguros, reposicionando a chave física como um dispositivo de autorização transacional além da autenticação.
- Junho de 2026: A Fingerprint Cards AB e a JISA Softech lançaram o CryptoBind BioKey e o CryptoBind BioToken, tokens de segurança biométricos compatíveis com FIDO alimentados por sensores de impressão digital FPC, visando a autenticação sem senha empresarial e de consumo globalmente.
Escopo do Relatório Global do Mercado de Chaves de Segurança FIDO2
O Mercado de Chaves de Segurança FIDO2 compreende autenticadores de hardware (chaves de segurança USB, NFC, Bluetooth) que permitem autenticação sem senha e resistente a phishing usando os padrões FIDO2/WebAuthn e CTAP baseados em criptografia de chave pública.
O Relatório do Mercado de Chaves de Segurança FIDO2 é Segmentado por Tipo de Produto (Chaves de Segurança USB, Chaves de Segurança NFC, Chaves de Segurança Bluetooth, Chaves de Segurança Biométricas, Chaves de Segurança Multiprotocolo e Chaves FIDO2 em Formato de Cartão Inteligente e Crachá), Fator de Forma (Chaves do Tipo Pendrive USB, Chaves em Formato de Cartão de Crédito e Crachá, Chaves do Tipo Chaveiro, Leitores Biométricos de Mesa e Dispositivos de Autenticação Integrados e Convergidos), Interface (USB-A, USB-C, NFC, Bluetooth de Baixa Energia, Lightning e Múltiplas Interfaces), Método de Autenticação (Autenticação sem Senha FIDO2, Autenticação de Dois Fatores FIDO2, Autenticação Multifator FIDO2 com PIN, Autenticação Multifator FIDO2 com Biometria e Autenticação Híbrida FIDO2 e PIV ou PKI), Aplicação (Acesso de Força de Trabalho e Empresarial, Gerenciamento de Acesso Privilegiado, Acesso Governamental e de Defesa, Serviços Bancários, Financeiros e de Seguros, Saúde e Ciências da Vida, Varejo, Comércio Eletrônico e Contas de Consumidores e Outras Aplicações), Canal de Distribuição (Vendas Diretas para Empresas, Integradores de Identidade e Segurança, Revendedores de Valor Agregado, Varejo Online e Varejo Físico) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Chaves de Segurança USB |
| Chaves de Segurança NFC |
| Chaves de Segurança Bluetooth |
| Chaves de Segurança Biométricas |
| Chaves de Segurança Multiprotocolo |
| Chaves FIDO2 em Formato de Cartão Inteligente e Crachá |
| Chaves do Tipo Pendrive USB |
| Chaves em Formato de Cartão de Crédito e Crachá |
| Chaves do Tipo Chaveiro |
| Leitores Biométricos de Mesa |
| Dispositivos de Autenticação Integrados e Convergidos |
| USB-A |
| USB-C |
| NFC |
| Bluetooth de Baixa Energia |
| Lightning |
| Múltiplas Interfaces |
| Autenticação sem Senha FIDO2 |
| Autenticação de Dois Fatores FIDO2 |
| Autenticação Multifator FIDO2 com PIN |
| Autenticação Multifator FIDO2 com Biometria |
| Autenticação Hbrida FIDO2 e PIV ou PKI |
| Acesso de Força de Trabalho e Empresarial |
| Gerenciamento de Acesso Privilegiado |
| Acesso Governamental e de Defesa |
| Serviços Bancários, Financeiros e de Seguros |
| Saúde e Ciências da Vida |
| Varejo, Comércio Eletrônico e Contas de Consumidores |
| Outras Aplicações |
| Vendas Diretas para Empresas |
| Integradores de Identidade e Segurança |
| Revendedores de Valor Agregado |
| Varejo Online |
| Varejo Físico |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio e África | Arábia Saudita |
| Emirados Árabes Unidos | |
| África do Sul | |
| Egito | |
| Restante do Oriente Médio e África |
| Por Tipo de Produto | Chaves de Segurança USB | |
| Chaves de Segurança NFC | ||
| Chaves de Segurança Bluetooth | ||
| Chaves de Segurança Biométricas | ||
| Chaves de Segurança Multiprotocolo | ||
| Chaves FIDO2 em Formato de Cartão Inteligente e Crachá | ||
| Por Fator de Forma | Chaves do Tipo Pendrive USB | |
| Chaves em Formato de Cartão de Crédito e Crachá | ||
| Chaves do Tipo Chaveiro | ||
| Leitores Biométricos de Mesa | ||
| Dispositivos de Autenticação Integrados e Convergidos | ||
| Por Interface | USB-A | |
| USB-C | ||
| NFC | ||
| Bluetooth de Baixa Energia | ||
| Lightning | ||
| Múltiplas Interfaces | ||
| Por Método de Autenticação | Autenticação sem Senha FIDO2 | |
| Autenticação de Dois Fatores FIDO2 | ||
| Autenticação Multifator FIDO2 com PIN | ||
| Autenticação Multifator FIDO2 com Biometria | ||
| Autenticação Hbrida FIDO2 e PIV ou PKI | ||
| Por Aplicação | Acesso de Força de Trabalho e Empresarial | |
| Gerenciamento de Acesso Privilegiado | ||
| Acesso Governamental e de Defesa | ||
| Serviços Bancários, Financeiros e de Seguros | ||
| Saúde e Ciências da Vida | ||
| Varejo, Comércio Eletrônico e Contas de Consumidores | ||
| Outras Aplicações | ||
| Por Canal de Distribuição | Vendas Diretas para Empresas | |
| Integradores de Identidade e Segurança | ||
| Revendedores de Valor Agregado | ||
| Varejo Online | ||
| Varejo Físico | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| África do Sul | ||
| Egito | ||
| Restante do Oriente Médio e África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de chaves de segurança FIDO2?
Espera-se que o mercado de chaves de segurança FIDO2 aumente de 1,06 bilhões de USD em 2026 para 2,58 bilhões de USD até 2032, a um CAGR de 13,17% de 2027 a 2032.
O que está impulsionando a demanda por chaves de segurança FIDO2?
A demanda é suportada pela resistência a phishing, adoção de passkeys empresariais, requisitos regulatórios e a necessidade de credenciais vinculadas ao dispositivo para acesso privilegiado.
Qual tipo de produto lidera a adoção de chaves de segurança FIDO2?
As chaves de segurança multiprotocolo lideram com 37,21% de participação em 2026 porque podem suportar vários métodos de autenticação empresarial em um único token.
Qual formato de chave de segurança FIDO2 está se expandindo mais rapidamente?
Os leitores biométricos de mesa devem expandir a um CAGR de 13,68% até 2032, suportados pelos requisitos de autenticação em estações de trabalho compartilhadas.
Qual região está se expandindo mais rapidamente para chaves de segurança FIDO2?
A Ásia-Pacífico deve expandir a um CAGR de 13,96% até 2032, suportada pela adoção em serviços financeiros e pela infraestrutura de identidade digital.
Por que as organizações ainda compram chaves de hardware quando as passkeys estão disponíveis?
As chaves de hardware suportam recuperação vinculada ao dispositivo, estações de trabalho compartilhadas, sistemas isolados e acesso de alta garantia onde as passkeys de plataforma podem não atender aos requisitos de controle.