
FIDO2 Security Key Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
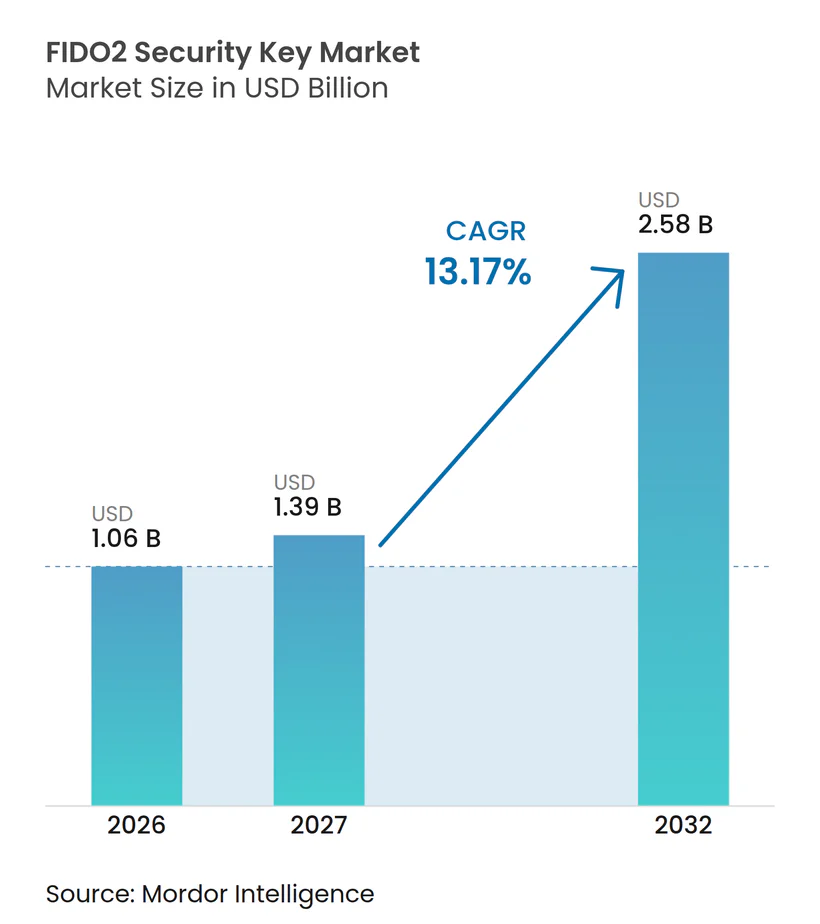
| Marktgröße (2027) | 1.39 Milliarden US-Dollar |
| Marktgröße (2032) | 2.58 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 13.17 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
FIDO2 Security Key Marktanalyse von Mordor Intelligence
Die Marktgröße für FIDO2 Security Keys wird voraussichtlich von 1,06 Milliarden USD im Jahr 2026 auf 1,39 Milliarden USD im Jahr 2027 steigen und bis 2032 einen Wert von 2,58 Milliarden USD erreichen, mit einer CAGR von 13,17 % über den Zeitraum 2027–2032. Hardware-gestützte Schlüssel speichern den privaten kryptografischen Schlüssel in einem sicheren Element und verhindern so, dass wiederverwendbare Anmeldedaten während der Anmeldung offengelegt werden. Dieses Design begegnet Phishing-, Credential-Stuffing- und Man-in-the-Middle-Angriffen, ohne auf Passwörter angewiesen zu sein, und hilft Organisationen, die Abhängigkeit von Anmeldemethoden zu reduzieren, die durch täuschende Nachrichten, wiederverwendete Anmeldedaten oder umgeleitete Authentifizierungsaufforderungen kompromittiert werden können. Es bietet außerdem eine greifbare, weithin verständliche Kontrolle für Sicherheitsteams und Benutzer. Der FIDO2 Security Key Markt profitiert auch von der Verlagerung von Unternehmen hin zu Passkeys, obwohl viele Organisationen weiterhin eine gerätegebundene Option für privilegierte Benutzer, gemeinsam genutzte Arbeitsstationen und isolierte Systeme benötigen. Plattform-Passkeys senken die Hürden für den routinemäßigen Mitarbeiterzugang, beseitigen jedoch nicht die Notwendigkeit physischer Anmeldedaten in Umgebungen, die Attestierung, Wiederherstellungskontrollen oder hohe Sicherheitsgarantien erfordern. Die Strategien der Anbieter konzentrieren sich daher auf Lebenszyklusmanagement, Zertifizierung, Post-Quanten-Bereitschaft und Anmeldedaten, die mehrere Protokolle unterstützen.
Wichtigste Erkenntnisse des Berichts
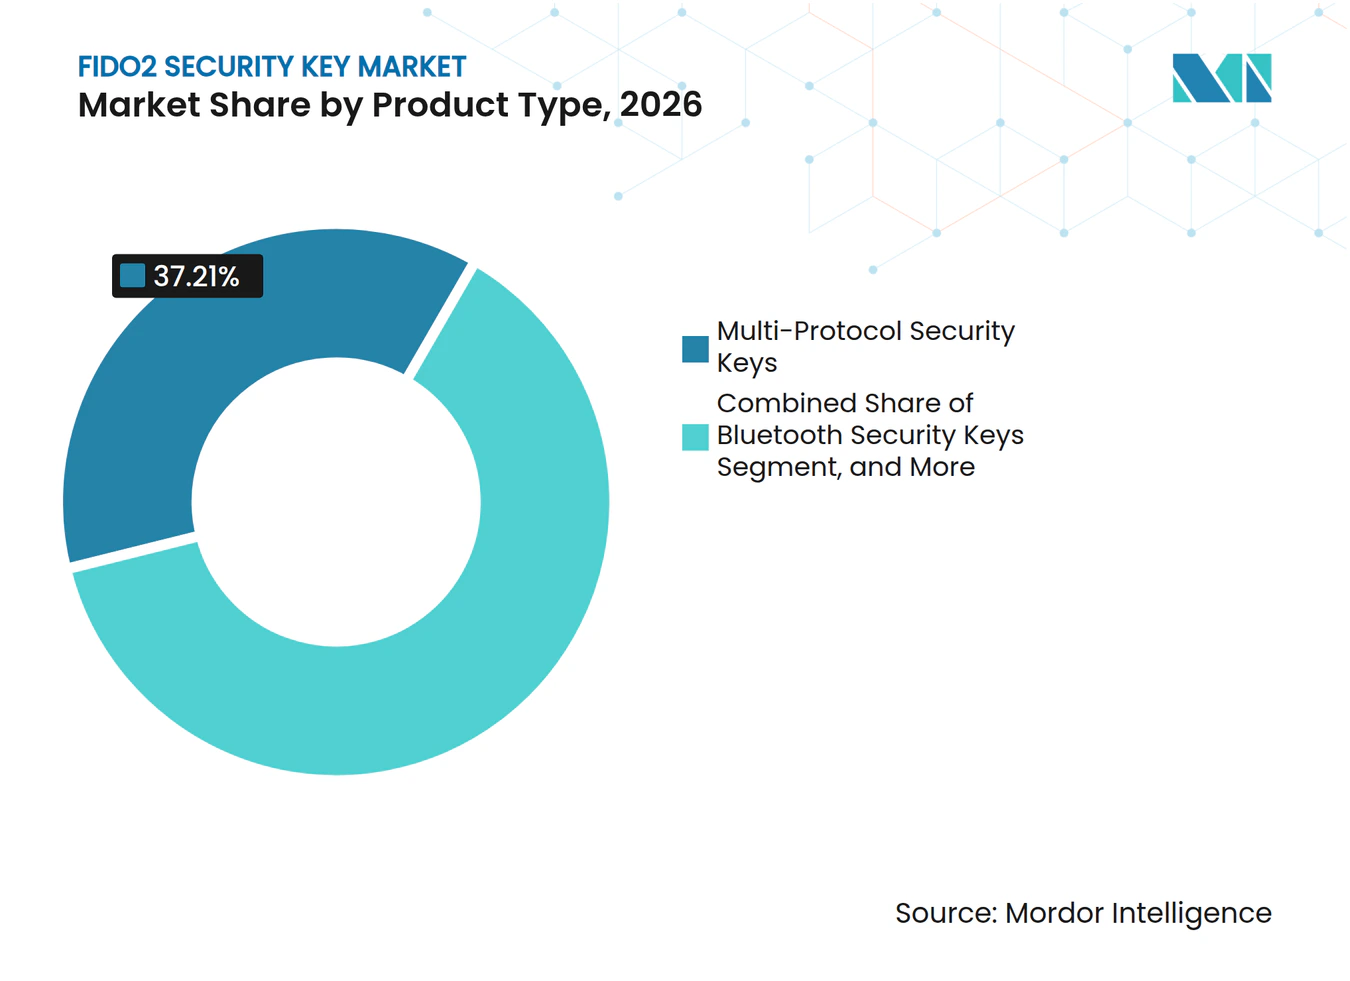
- Nach Produkttyp hielten Multi-Protokoll-Sicherheitsschlüssel im Jahr 2026 einen Marktanteil von 37,21 % am FIDO2 Security Key Markt, während biometrische Sicherheitsschlüssel bis 2032 voraussichtlich mit einer CAGR von 13,66 % wachsen werden.
- Nach Formfaktor hielten USB-Stick-Schlüssel im Jahr 2026 einen Marktanteil von 56,82 %, während Desktop-Biometrieleser bis 2032 voraussichtlich mit einer CAGR von 13,68 % wachsen werden.
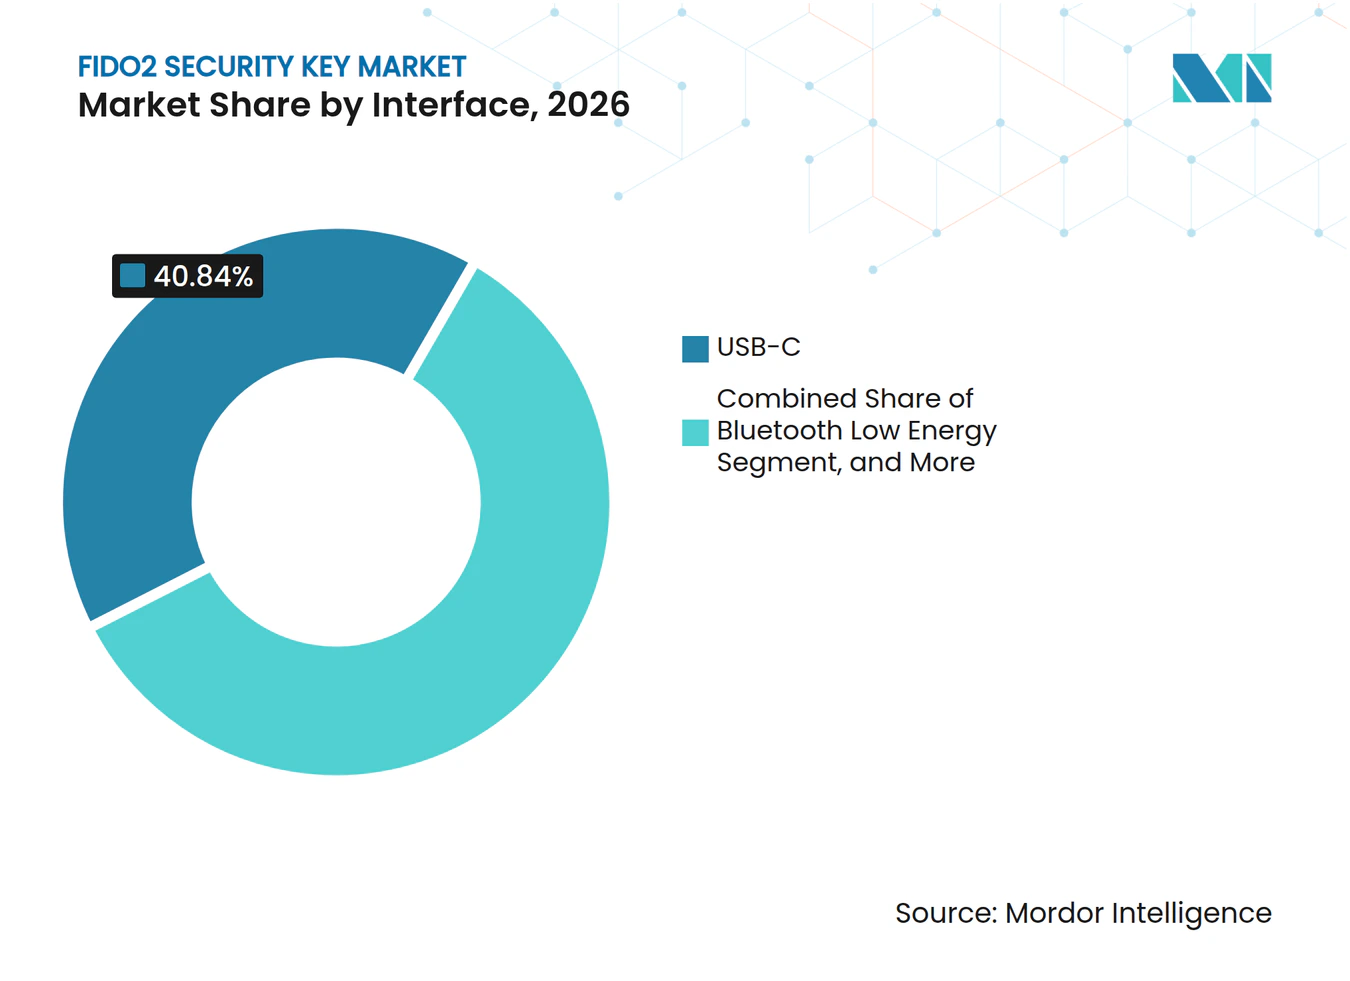
- Nach Schnittstelle hielt USB-C im Jahr 2026 einen Marktanteil von 40,84 %, während Multi-Schnittstellen-Schlüssel bis 2032 voraussichtlich mit einer CAGR von 13,79 % wachsen werden.
- Nach Authentifizierungsmethode hielt die passwortlose FIDO2-Authentifizierung im Jahr 2026 einen Marktanteil von 33,62 %, während die FIDO2/PIV- oder PKI-Hybrid-Authentifizierung bis 2032 voraussichtlich mit einer CAGR von 13,88 % wachsen wird.
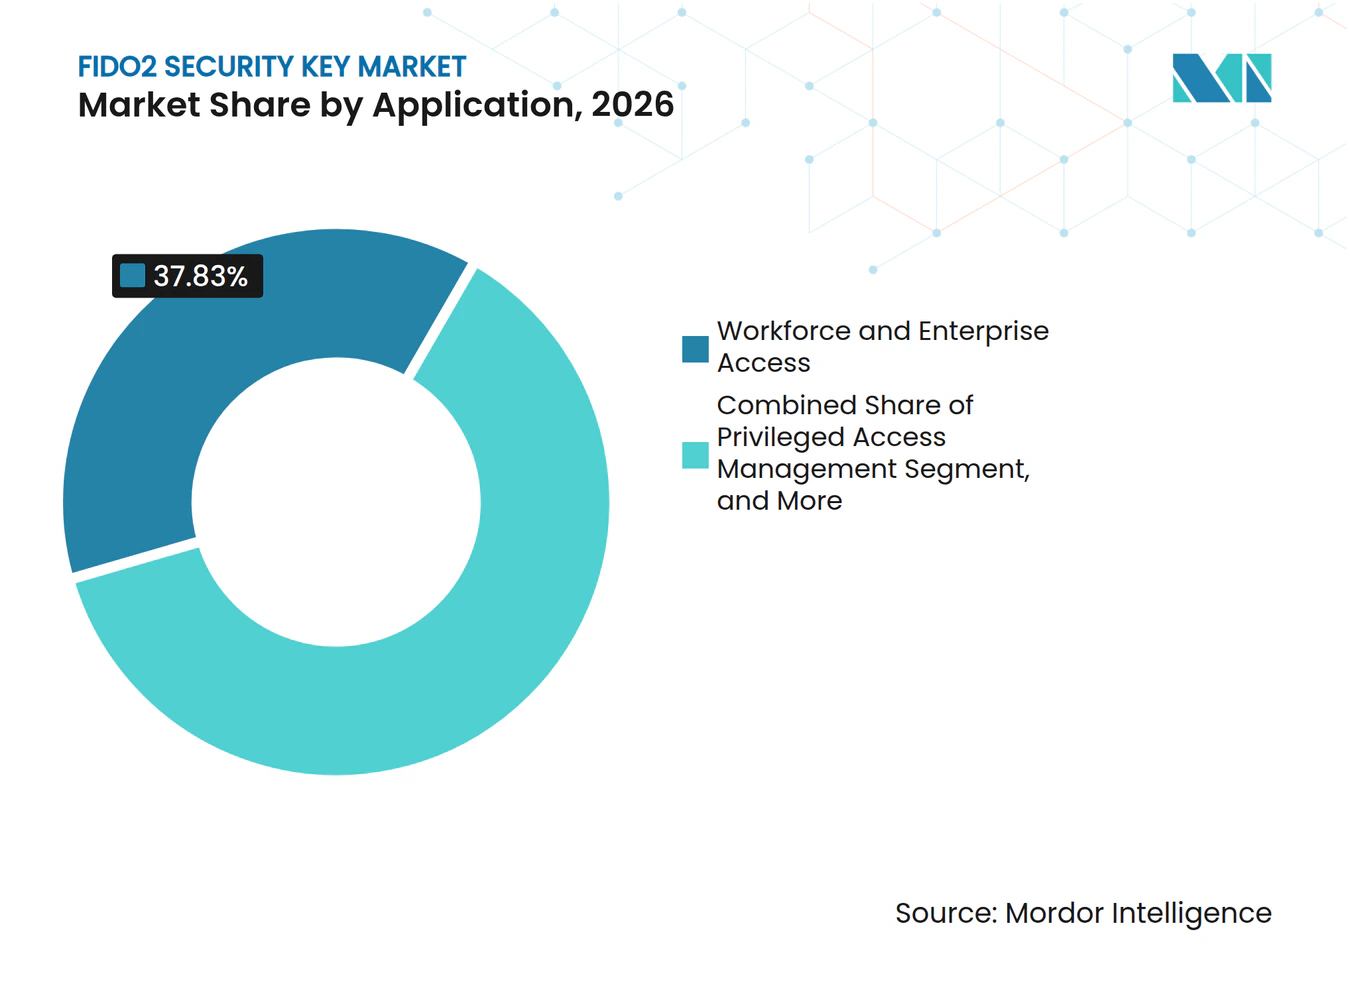
- Nach Anwendung hielt der Mitarbeiter- und Unternehmenszugang im Jahr 2026 einen Marktanteil von 37,83 %, während der Regierungs- und Verteidigungszugang bis 2032 voraussichtlich mit einer CAGR von 13,47 % wachsen wird.
- Nach Vertriebskanal hielt der Direktvertrieb an Unternehmen im Jahr 2026 einen Marktanteil von 36,88 %, während Identitäts- und Sicherheitsintegratoren bis 2032 voraussichtlich mit einer CAGR von 13,96 % wachsen werden.
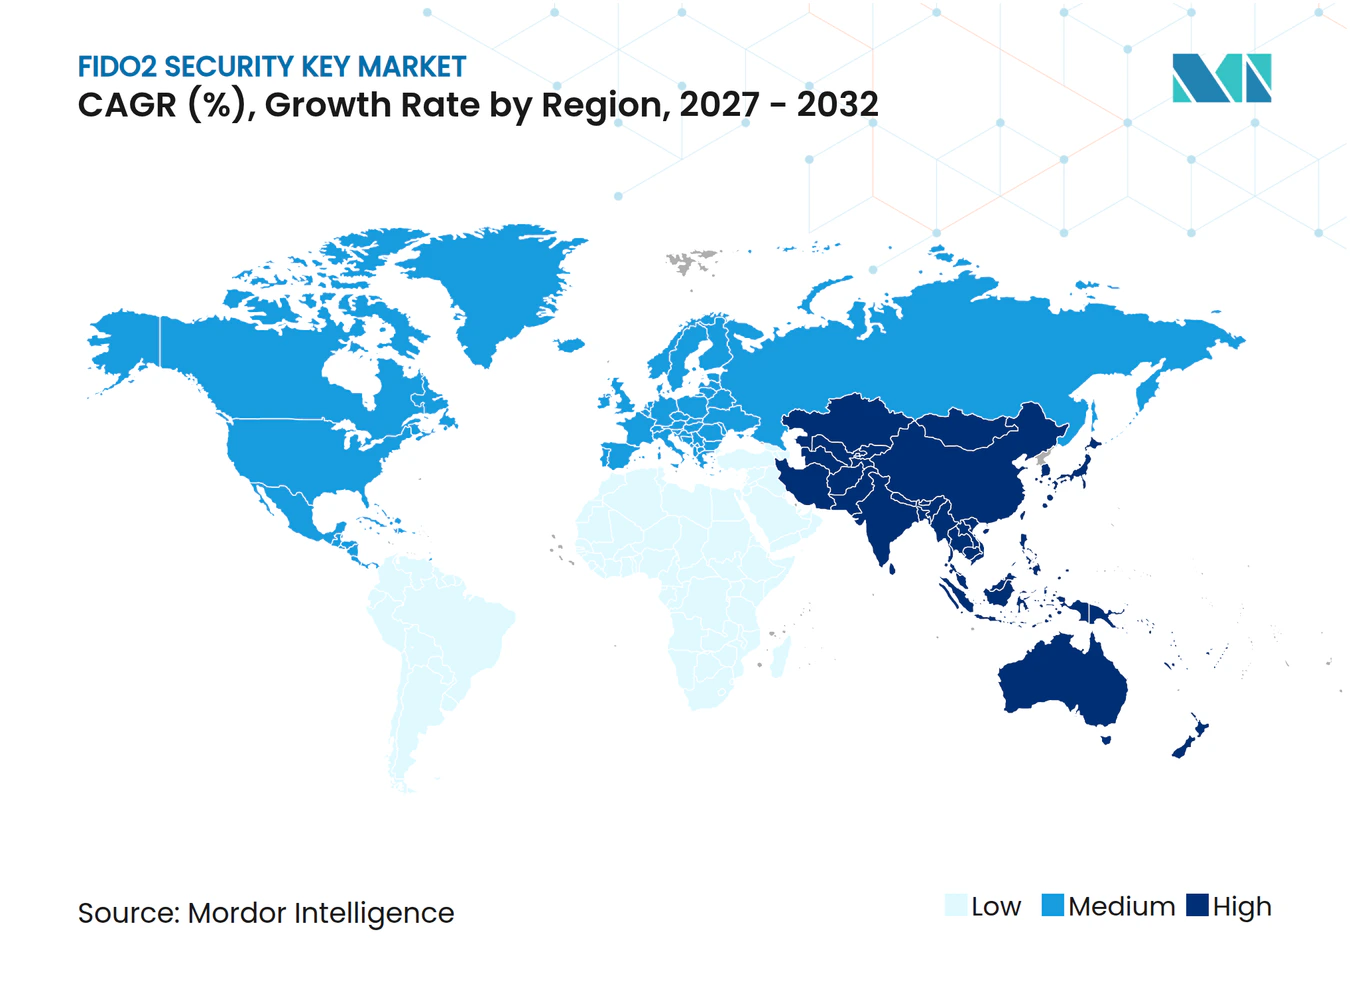
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 41,88 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 13,96 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunahme von Phishing- und Anmeldedatendiebstahl-Vorfällen | +3.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Migration von Unternehmen zur phishing-resistenten passwortlosen Authentifizierung | +3.2% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Zero-Trust- und regulatorische Authentifizierungsanforderungen | +2.8% | Nordamerika, Europa und asiatisch-pazifische Kernmärkte | Mittelfristig (2–4 Jahre) |
| Hardware-Schlüssel als hochsichere Wiederherstellungsanmeldedaten für synchronisierte Passkeys | +1.5% | Global | Mittelfristig (2–4 Jahre) |
| Gerätegebundene Anmeldedaten für gemeinsam genutzte Arbeitsstationen und luftgespaltene Umgebungen | +1.2% | Nordamerika, Europa und regierungsintensive Märkte | Langfristig (≥ 4 Jahre) |
| Attestierungs- und Lieferketten-Rückverfolgbarkeitsanforderungen für privilegierte Benutzer | +0.8% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunahme von Phishing- und Anmeldedatendiebstahl-Vorfällen
Phishing-Bedrohungen steigern den Wert von Authentifizierungsmethoden, die keine wiederverwendbaren Anmeldedaten preisgeben. Ein FIDO2-Schlüssel bewahrt den privaten Schlüssel in seinem sicheren Element und bindet die Authentifizierung an die vorgesehene Domain. Dies macht den FIDO2 Security Key Markt für Organisationen relevant, die Kontrollen gegen Replay-Angriffe und Anmeldedatendiebstahl benötigen. Die FIDO Alliance berichtete, dass bis Mai 2026 5 Milliarden Passkeys aktiv genutzt wurden, was zeigt, dass die passwortlose Authentifizierung in den Mainstream-Einsatz eingetreten ist. Ihre Forschung ergab außerdem, dass 68 % der Organisationen Passkeys eingesetzt hatten oder dabei waren, sie einzusetzen, während 28 % die passwortlose Authentifizierung vollständig übernommen hatten.[1] Physische Schlüssel bleiben nützlich, wo ein hardwaregebundenes Anmeldedatum für die Wiederherstellung, Verwaltung oder regulierten Zugang erforderlich ist, insbesondere wenn eine Sicherheitsrichtlinie Hochrisikorollen von der standardmäßigen Mitarbeiteranmeldung trennt und von der Organisation verlangt, die direkte Kontrolle über die Ausstellung von Anmeldedaten zu behalten.
Migration von Unternehmen zur phishing-resistenten passwortlosen Authentifizierung
Unternehmensprogramme im FIDO2 Security Key Markt entwickeln sich von begrenzten Passkey-Tests hin zu einem breiteren Produktionseinsatz. In einer FIDO Alliance-Umfrage aus dem Jahr 2025 hatten 87 % der Organisationen in den Vereinigten Staaten und im Vereinigten Königreich Passkeys eingesetzt oder waren dabei, sie einzusetzen. Dieselbe Forschung ergab, dass 47 % eine Mischung aus gerätegebundenen physischen Sicherheitsschlüsseln und synchronisierten Passkeys verwendeten. Organisationen stellten zunächst physische Schlüssel für Benutzer mit Zugang zu geistigem Eigentum und Administratorkonten aus, jeweils 39 % für jede Gruppe. HID führte im August 2025 das Enterprise Passkey Management ein, um die Fernbereitstellung von Anmeldedaten, den Widerruf und die Verwaltung von Prüfprotokollen zu ermöglichen[2]. Solche Dienste reduzieren den Verwaltungsaufwand und unterstützen umfangreichere Einsätze im FIDO2 Security Key Markt, da die Fernbereitstellung und strukturierte Lebenszyklusverfahren die Belastung lokaler IT-Teams bei der Registrierung, dem Austausch und dem Entzug von Anmeldedaten verringern können.
Zero-Trust- und regulatorische Authentifizierungsanforderungen
Regierungs- und regulierte Käufer im FIDO2 Security Key Markt verlangen zunehmend phishing-resistente Authentifizierung für sensible Systeme. Die FIDO Alliance veröffentlichte im Dezember 2025 technische Implementierungsleitlinien für NIS2 und beschrieb, wie FIDO- und WebAuthn-Spezifikationen Compliance-Programme für kritische Infrastrukturen unterstützen können. Deutschland erließ im Jahr 2025 auch Entwürfe für Passkey-Server-Leitlinien für die öffentliche Verwaltung und kritische Infrastrukturumgebungen[3]. Diese Maßnahmen legen größeren Wert auf eine vertrauenswürdige Konfiguration und Bereitstellung von Anmeldedaten, einschließlich klarer Registrierungspraktiken, klar definierter Authentifizierungsrichtlinien und eines praktischen Ansatzes zur Verwaltung von Anmeldedaten, die von Mitarbeitern, Auftragnehmern, Administratoren und anderen Benutzern mit Zugang zu wesentlichen Systemen verwendet werden. Hardware-Schlüssel sind besonders für privilegierte Benutzer geeignet, da ihre Anmeldedaten gerätegebunden und nicht exportierbar bleiben können. Der FIDO2 Security Key Markt profitiert von der Nachfrage nach höheren Zertifizierungsstufen, verwalteter Ausstellung und klaren Prüfpfaden. Diese Anforderungen machen auch langfristigen Produktsupport und Lieferkettenkontrollen bei Beschaffungsentscheidungen wichtig, da Käufer aus dem öffentlichen Sektor und der kritischen Infrastruktur die Gewissheit benötigen, dass eingesetzte Anmeldedaten über konsistente Sicherheitsverfahren hinweg gewartet, ersetzt und geprüft werden können.
Hardware-Schlüssel als hochsichere Wiederherstellungsanmeldedaten für synchronisierte Passkeys
Synchronisierte Passkeys vereinfachen die Anmeldung auf verschiedenen Geräten, führen jedoch zu Wiederherstellungsüberlegungen, wenn ein Benutzer den Zugang zum Geräte-Ökosystem verliert. Ein separater Hardware-Schlüssel kann ein gerätegebundenes Wiederherstellungsanmeldedatum bereitstellen, ohne den passwortbasierten Zugang wiederherzustellen. Diese Rolle ist additiv zur Nachfrage im FIDO2 Security Key Markt und zur anfänglichen passwortlosen Einführung, da sie die Kontinuität bei Geräteverlust oder Kontowiederherstellung unterstützt. Der FIDO2 Security Key Markt kann daher auch dann profitieren, wenn synchronisierte Passkeys als primäres Anmeldedatum für Routineabläufe eingeführt werden. Wiederherstellungsschlüssel können später zu regulären Authentifizierungsgeräten für Benutzer werden, die privilegierte Aufgaben übernehmen. Der Ansatz ist am relevantesten, wo Organisationen eine kontrollierte Wiederherstellung, Attestierung oder eine klare Trennung von cloud-synchronisierten Anmeldedaten benötigen, einschließlich Umgebungen mit gemeinsam genutzten Geräten, eingeschränkten Netzwerken, hochwertigen Administratorkonten und Richtlinien, die einen direkten Nachweis der Anmeldedaten-Eigentümerschaft und -Ausstellung erfordern.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der Bereitstellung und Integrationskosten der Identitätsplattform | -1.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Wettbewerb durch integrierte Plattform-Passkeys und mobile Authentifikatoren | -1.4% | Global | Mittelfristig (2–4 Jahre) |
| USB-Port- und NFC-Richtlinienbeschränkungen in Regierungs- und regulierten Umgebungen | -0.6% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Lücken bei der PIN-Zurücksetzung von Anmeldedaten und der Wiederherstellung bei Verlust physischer Schlüssel | -0.5% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Bereitstellung und Integrationskosten der Identitätsplattform
Die Bereitstellung von Hardware-Schlüsseln im FIDO2 Security Key Markt und in einer gemischten Unternehmensumgebung erfordert die Koordination zwischen Identitätsanbietern, Verzeichnisdiensten und Endpunktverwaltungstools. Diese Arbeit kann Käufe verzögern, insbesondere für Organisationen ohne ein dediziertes Identitäts- und Zugriffsmanagement-Team. Die Kompatibilität mit Legacy-Anwendungen erschwert es zudem, einen konsistenten Anmeldeprozess für alle Mitarbeitergruppen zu verwenden. PIN-Zurücksetzungs- und Verfahren zur Wiederherstellung verlorener Schlüssel schaffen weitere betriebliche Anforderungen. Die verwaltete Bereitstellung kann einen Teil dieser Last durch die Unterstützung der Vorregistrierung und Fernausstellung reduzieren. Dennoch bleiben die Integrationskosten eine Einschränkung für das Adoptionsniveau im FIDO2 Security Key Markt, insbesondere wenn Anwendungen inkonsistente Anmeldemethoden aufweisen und die Organisation Richtlinien, Geräteunterstützung, Helpdesk-Verfahren und Benutzerkommunikation koordinieren muss.
Wettbewerb durch integrierte Plattform-Passkeys und mobile Authentifikatoren
Apple iCloud Keychain, Google Password Manager und Windows Hello bieten im FIDO2 Security Key Markt Wettbewerb durch Passkeys ohne separate Hardware-Käufe. Diese Optionen können standardmäßige Mitarbeiteranmeldeanforderungen erfüllen, wo keine hochsichere Attestierung erforderlich ist. Unternehmensverwaltete Smartphones können auch als FIDO-Authentifikatoren für einige Mitarbeiterpopulationen dienen. Physische Schlüssel behalten im FIDO2 Security Key Markt einen Vorteil für privilegierte Benutzer, gemeinsam genutzte Terminals, luftgespaltene Systeme und Umgebungen mit strengen Regeln zur Anmeldedaten-Sicherheitsgarantie. Anbieter reagieren durch Lebenszyklusmanagement, zertifizierte sichere Elemente und Post-Quanten-Kryptografiepläne. Diese Unterschiede erhalten die spezialisierte Nachfrage im FIDO2 Security Key Markt, auch wenn Mainstream-Mitarbeiter zunehmend plattformeigene Anmeldedaten verwenden, da eine einzige Zugriffsstrategie nicht immer die Sicherheitsgarantie-, Wiederherstellungs-, Portabilitäts- und Rechenschaftspflichtanforderungen jeder Berufsrolle erfüllt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Produkttyp:
Multi-Protokoll-Schlüssel unterstützen komplexe UnternehmensumgebungenMulti-Protokoll-Sicherheitsschlüssel hielten im Jahr 2026 einen Marktanteil von 37,21 % am FIDO2 Security Key Markt. Unternehmen schätzen einen einzelnen Token, der FIDO2, PIV, OATH und OpenPGP in verschiedenen Identitätsumgebungen unterstützen kann. Dies reduziert die Notwendigkeit, separate Anmeldedaten für verschiedene Sicherheitsabläufe auszustellen, was die Ausstellung, Benutzerschulung, den Austausch und die Richtliniendurchsetzung vereinfachen kann, wenn Abteilungen weiterhin Systeme mit unterschiedlichen Authentifizierungsanforderungen betreiben. Die Kategorie ist gut positioniert in Organisationen, die die Authentifizierung modernisieren, ohne etablierte Zertifikats- oder Smartcard-Prozesse zu entfernen. Sie ist auch nützlich, wenn Administratoren und Auftragnehmer mehr als ein System verwenden. Diese Kombination aus Kompatibilität und Konsolidierung unterstützt die anhaltende Unternehmensnachfrage, insbesondere wenn Sicherheitsteams passwortlosen Zugang einführen müssen, ohne etablierte Abläufe für Zertifikate, sichere E-Mails, Verwaltung oder regulierten Datenzugang zu stören.
Biometrische Sicherheitsschlüssel werden bis 2032 voraussichtlich mit einer CAGR von 13,66 % wachsen. Token stellte im Juni 2025 die BioKey-Serie mit USB-, Bluetooth- und NFC-Konnektivität sowie einem EAL5+-zertifizierten sicheren Element vor. SecuGens Unity 20 erhielt im Oktober 2026 die FIDO Alliance-Zertifizierung. USB-Schlüssel bleiben für den Einsatz im mittleren Marktsegment wichtig, da sie keine Batterien benötigen, einfach über Standardausrüstungsprozesse ausgestellt werden können und den routinemäßigen Mitarbeitereinsatz abdecken können, ohne einen separaten Lade- oder Kopplungsprozess zu erfordern. NFC- und Bluetooth-Modelle unterstützen mobile und Remote-Arbeitsumgebungen. Smartcard- und Ausweisform-Anmeldedaten adressieren Regierungs- und Verteidigungsprogramme, die physischen und logischen Zugang kombinieren, und helfen Behörden, Gebäudezugangsprozesse mit digitalen Identitätskontrollen abzustimmen und gleichzeitig die Anzahl der von jedem Benutzer getragenen Anmeldedaten zu begrenzen.



Nach Formfaktor:
USB-Stick-Schlüssel führen, während Desktop-Leser gemeinsam genutzte Geräte bedienenUSB-Stick-Schlüssel machten im Jahr 2026 56,82 % der FIDO2 Security Key Marktgröße aus. Ihr etabliertes USB-Stick-Format und die wettbewerbsfähigen Stückkosten machen sie für große Mitarbeiterbereitstellungen praktisch. Sie sind einfach zu verteilen und den Benutzern vertraut. Das Format passt auch in viele Standard-Notebook- und Arbeitsstation-Abläufe und ermöglicht es Sicherheitsteams, einen physischen Authentifikator einzuführen, ohne eine wesentliche Änderung der Art und Weise zu erfordern, wie Mitarbeiter Geräte verbinden oder ihren Arbeitstag beginnen. USB-Stick-Schlüssel werden wahrscheinlich der Volumen-Formfaktor für Organisationen bleiben, die ein dediziertes, tragbares Anmeldedatum wünschen. Diese Position unterstützt den Einsatz in allgemeinen Mitarbeiter-, Auftragnehmer- und Administratorzugangsprogrammen, wo konsistente Ausstellungspraktiken und vertraute Gerätebedienung den Schulungsbedarf bei großen Bereitstellungen über mehrere Büros oder Mitarbeitergruppen hinweg reduzieren können.
Desktop-Biometrieleser werden bis 2032 voraussichtlich mit einer CAGR von 13,68 % wachsen. Kensington brachte im April 2026 den VeriMark Desktop 2.0 für gemeinsam genutzte Arbeitsstationen mit Windows Hello for Business und Entra ID Single Sign-On auf den Markt. Dieses Format ist nützlich, wenn mehrere autorisierte Benutzer während einer Schicht auf ein festes Terminal zugreifen. Kreditkarten- und Ausweisformfaktoren unterstützen kombinierte physische Zugangs- und digitale Authentifizierungsprogramme, die relevant sind, wenn Organisationen die Duplizierung von Anmeldedaten reduzieren und eine konsistentere Erfahrung für Mitarbeiter beim Betreten sicherer Einrichtungen schaffen möchten. HID brachte im August 2025 Crescendo Cards als Teil seines erweiterten FIDO-Portfolios auf den Markt. Schlüsselanhänger bleiben für Fachleute relevant, die Anmeldedaten an Lanyards tragen, während eingebettete Authentifikatoren FIDO2-Funktionen in Laptops und Zugangslesegeräte integrieren und Organisationen mehrere Möglichkeiten bieten, die Authentifizierung in die Arbeitsbedingungen von Außendienstmitarbeitern, klinischem Personal und Mitarbeitern an festen Standorten einzupassen.
Nach Schnittstelle:
USB-C führt die Gerätekonnektivität an, und Multi-Schnittstellen-Modelle bieten zusätzliche FlexibilitätUSB-C hielt im Jahr 2026 einen Anteil von 40,84 %. Seine Führungsposition spiegelt die Notebook-Erneuerungszyklen und die breite Einführung von USB-C-Anschlüssen in kommerziellen Geräten wider. Die Schnittstelle bietet Organisationen eine direkte Option für die Mitarbeiterauthentifizierung ohne zusätzliche Softwarekomplexität. USB-C ist besonders relevant für neue Geräteflotten und hybride Arbeitsarrangements. Das Format bietet auch einen klaren Upgrade-Pfad von älteren USB-A-Geräten. Seine anhaltende Rolle hängt von der Kompatibilität mit dem installierten Bestand an Geschäftsgeräten ab, da viele Organisationen eine Mischung aus kürzlich gekauften Notebooks, älteren Arbeitsstationen, Spezialgeräten und mobilen Endpunkten betreiben, die nicht denselben Anschlussstandard teilen.
Multi-Schnittstellen-Schlüssel werden bis 2032 voraussichtlich mit einer CAGR von 13,79 % wachsen. Diese Geräte kombinieren USB-A, USB-C und NFC, um Kompatibilitätsprobleme in gemischten Geräteflotten zu reduzieren. Token2 stellte im Juni 2025 den Bio3 mit dualer USB-A- und USB-C-Konnektivität und nativem iOS-Fingerabdruckmanagement vor. USB-A bleibt in Regierungs- und Industrieumgebungen mit langen Hardware-Austauschzyklen relevant, wo Sicherheitsprogramme Geräte berücksichtigen müssen, die mehrere Jahre im Einsatz bleiben und nicht allein zur Unterstützung einer neueren Schnittstelle ersetzt werden können. NFC unterstützt die Authentifizierung von mobilen Endpunkten und geräteübergreifende Abläufe. Kensingtons VeriMark NFC+-Schlüssel erhielten die FIDO2 Level 2-Zertifizierung mit CTAP 2.1 und unterstützen USB- und NFC-Anwendungsfälle.

Nach Authentifizierungsmethode:
Passwortloser Zugang führt, und hybride Anmeldedaten expandieren in regulierten UmgebungenDie passwortlose FIDO2-Authentifizierung hielt im Jahr 2026 einen Anteil von 33,62 %. Organisationen nutzen sie, um Passwörter aus routinemäßigen Mitarbeiteranmeldeabläufen zu entfernen. Die Methode unterstützt einen direkteren Weg zu phishing-resistentem Zugang für Standard-Unternehmensbenutzer. Sie stimmt auch mit der breiteren Bereitstellung von Passkeys auf Identitätsplattformen überein. Physische FIDO2-Schlüssel bieten ein dediziertes Anmeldedatum, wenn Organisationen nicht möchten, dass die Authentifizierung von einem persönlichen Gerät abhängt. Dies erhält die Relevanz der Methode für Mitarbeiterzugangs- und privilegierte Anwendungsfälle, da Sicherheitsverantwortliche denselben Grundstandard anwenden können, während sie strengere Regeln für Administratoren, Auftragnehmer und Benutzer festlegen, die sensible Anwendungen, Finanzdaten oder Produktionssysteme verwalten.
Die FIDO2/PIV- oder PKI-Hybrid-Authentifizierung wird bis 2032 voraussichtlich mit einer CAGR von 13,88 % wachsen. Der Ansatz dient Behörden, die PKI-Zertifikatsketten aufrechterhalten müssen, während sie FIDO2-basierte Abläufe einführen. Er ist besonders wichtig in Verteidigungs- und zivilen Bundesumgebungen mit etablierten Anmeldedatenanforderungen, wo Organisationen vertrauenswürdige Zertifikatsketten bewahren und bestehende Identitätsregeln einhalten müssen, während sie zu phishing-resistenteren Anmeldeprozessen übergehen. Hybrid-Schlüssel ermöglichen es Käufern, die Authentifizierung zu modernisieren und gleichzeitig die bestehende Public-Key-Infrastruktur beizubehalten. Die FIDO2-Zwei-Faktor-Authentifizierung bleibt eine Übergangsoption für Organisationen, die sich von Passwort- und Einmalpasswortsystemen entfernen. PIN- und biometrische Multi-Faktor-Konfigurationen adressieren Fälle, in denen die Benutzerverifizierung durch Vorschriften oder Versicherungsrichtlinien erforderlich ist, und liefern zusätzliche Nachweise der Benutzeranwesenheit für den Zugang zu sensiblen Aufzeichnungen, Systemen, Konten und Verwaltungsfunktionen.
Nach Anwendung:
Mitarbeiterzugang führt, während Regierung und Verteidigung höhere Sicherheitsgarantien erfordernMitarbeiter- und Unternehmenszugang machte im Jahr 2026 37,83 % des Umsatzes im FIDO2 Security Key Markt aus. Technologie-, Finanzdienstleistungs- und professionelle Dienstleistungsunternehmen nutzen Schlüssel, um den Mitarbeiterschutz gegen Phishing zu verbessern. Große Bereitstellungen können Mitarbeiterzugang, Administratorzugang und Auftragnehmerzugang durch ein Identitätsprogramm abdecken, sodass Sicherheitsteams unterschiedliche Regeln für risikoreichere Rollen festlegen können, während ein gemeinsames Anmeldedatenmodell für die breitere Organisation aufrechterhalten wird. Das Management privilegierter Zugriffe bleibt besonders wichtig, da Administratoren auf Produktionssysteme und Cloud-Konsolen zugreifen können. Gesundheits- und Biowissenschaftsorganisationen nutzen auch Hardware-Anmeldedaten für gemeinsam genutzte klinische Arbeitsstationen, wo mehrere autorisierte Mitarbeiter dasselbe Terminal verwenden können und eine direkte Möglichkeit benötigen, individuelle Rechenschaftspflicht bei der Anmeldung herzustellen. Einzelhandels-, E-Commerce- und Verbraucherkontenanwendungen expandieren von einer kleineren Basis aus.
Der Regierungs- und Verteidigungszugang wird bis 2032 voraussichtlich mit einer CAGR von 13,47 % wachsen. Diese Umgebungen erfordern starke Kontrollen für klassifizierte Netzwerke und andere sensible Systeme, was die Bedeutung von Anmeldedaten mit klaren Ausstellungsaufzeichnungen, zuverlässigen Wiederherstellungsverfahren, zertifizierten Komponenten und nachweisbarer Resistenz gegen Anmeldedatendiebstahl erhöht. Gerätegebundene Anmeldedaten sind für Anwendungsfälle geeignet, bei denen synchronisierte Passkeys die Sicherheitsanforderungen nicht erfüllen. Rakuten Securities setzte im Oktober 2025 die FIDO2-Passkey-Authentifizierung über alle seine Handelskanäle ein. Der Einsatz veranschaulicht die Verwendung phishing-resistenter Authentifizierung in Finanzdienstleistungen, wo kundenseitige Systeme Sicherheitserwartungen, breiten Gerätezugang, Wiederherstellungsanforderungen und eine unkomplizierte Anmeldeerfahrung über Desktop- und mobile Kanäle hinweg ausbalancieren müssen. OpenAI und Yubico schlossen im August 2026 eine Partnerschaft, um benutzerdefinierte YubiKeys über OpenAIs Advanced Account Security-Programm anzubieten.
Nach Vertriebskanal:
Direktvertrieb bedient große Flotten, während Integratoren umfangreichere Programme koordinierenDer Direktvertrieb an Unternehmen machte im Jahr 2026 36,88 % des FIDO2 Security Key Marktes aus. Große Flottenbereitstellungen erfordern häufig angepasste Firmware, Schlüsselvorregistrierung und mengenbasierte Preisgestaltung. Direkte Beziehungen helfen Kunden auch dabei, die Lieferung mit Änderungen der Identitätsrichtlinie zu koordinieren. Dieser Kanal ist für große Unternehmen und Regierungskäufer geeignet, die eine kontrollierte Ausstellung von Anmeldedaten benötigen. Anbieter können spezifische Sicherheitsprofile und Lebenszyklusanforderungen durch direktes Engagement unterstützen. Diese Anforderungen erklären die führende Position des Kanals, da Anbieter direkt mit Käufern über Mengen, Lieferpläne, Konfigurationsoptionen, Austauschprozesse und andere praktische Elemente arbeiten können, die den Erfolg eines großen Anmeldedaten-Rollouts beeinflussen.
Identitäts- und Sicherheitsintegratoren werden bis 2032 voraussichtlich mit einer CAGR von 13,96 % wachsen. Käufer beschaffen zunehmend Hardware, Integration von Identitätsanbietern, Bereitstellungsautomatisierung und Lebenszyklusmanagement als ein einziges Programm. Infinigate und Swissbit kündigten im Juni 2025 eine Vertriebspartnerschaft für Deutschland und Österreich an, um NIS2- und DORA-Programme zu unterstützen. Value-Added Reseller bleiben für mittelständische Kunden wichtig, die Konfigurationsunterstützung benötigen. Online- und physische Einzelhandelskanäle spielen eine Rolle als Verbraucherplattformen, die Hardware-Schlüssel-Optionen einführen. Der Einzelhandelsvertrieb bleibt außerhalb unternehmensnaher Elektronikkanäle begrenzt, da die meisten Käufe weiterhin Beratung zu kompatiblen Systemen, beabsichtigter Verwendung, Anmeldedatenregistrierung und den betrieblichen Richtlinien erfordern, die bestimmen, wie ein physischer Schlüssel nach der Lieferung verwaltet wird.
Geografische Analyse
Nordamerika FIDO2-Sicherheitsschlüssel-Markt
Nordamerika hielt im Jahr 2026 einen Marktanteil von 41,88 %. Bundesbeschaffungsanforderungen und Vorschriften regulierter Sektoren stützen die Nachfrage nach Phishing-resistenter Authentifizierung. Die Region verfügt über eine große Basis an Unternehmen mit etablierten Identity- und Access-Management-Programmen, was vielen Käufern eine klarere Grundlage für die Integration Phishing-resistenter Anmeldedaten in bestehende Verzeichnisse, Endpunktkontrollen und Anwendungszugriffsrichtlinien bietet. Diese Organisationen können über Pilotprojekte hinausgehen, wenn Hardware-Schlüssel für privilegierte Konten benötigt werden. Der FIDO2-Sicherheitsschlüssel-Markt profitiert zudem von der Konzentration von Cloud-, Technologie-, Finanzdienstleistungs- und Verteidigungskäufern in der Region.
APAC FIDO2-Sicherheitsschlüssel-Markt
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 13,96 % wachsen. Japan ist ein früher Anwender der FIDO2-Authentifizierung im Finanzdienstleistungsbereich. Rakuten Securities führte im Oktober 2025 die FIDO2-Passkey-Authentifizierung über alle Handelskanäle hinweg ein. Sakura Internet ergänzte im August 2025 die Unterstützung von Sicherheitsschlüsseln für Sakura-Cloud-Konten. Der Unternehmenstechnologiesektor Südkoreas, die digitale Identitätsinfrastruktur Indiens und das inländische Authentifizierungshardware-Ökosystem Chinas tragen ebenfalls zur regionalen Nachfrage bei. Die hohe Smartphone-Durchdringung unterstützt NFC-Schnittstellen-Anmeldedaten in gemischten Geräteumgebungen, in denen Benutzer zwischen Mobilgeräten, Notebooks, Bürozweigstellen-Terminals und anderen Endpunkten wechseln, die eine flexible, aber einheitlich verwaltete Authentifizierungsmethode erfordern.
EMEA und Südamerika FIDO2-Sicherheitsschlüssel-Markt
Europa bleibt eine bedeutende Region, wobei Deutschland, Frankreich und das Vereinigte Königreich wichtige Nachfragezentren darstellen. Deutschlands Passkey-Server-Leitlinien haben standardisierte FIDO2-Konfigurationen für die öffentliche Verwaltung und kritische Infrastrukturen unterstützt. Frankreich verfügt über eine inländische Produktionsbasis durch Unternehmen wie NEOWAVE. NEOWAVE brachte im November 2025 die Winkeo2-Serie mit Common-Criteria-EAL6+-Zertifizierung und Produktion in Frankreich auf den Markt. Südamerika sowie der Nahe Osten und Afrika entfallen auf die verbleibende Nachfrage. Banksicherheitsprogramme und souveräne digitale Identitätsinitiativen bieten potenzielle Nachfrage, während die unterstützende Identitätsinfrastruktur in mehreren Ländern noch im Aufbau begriffen ist.
Wettbewerbslandschaft
Marktkonzentration
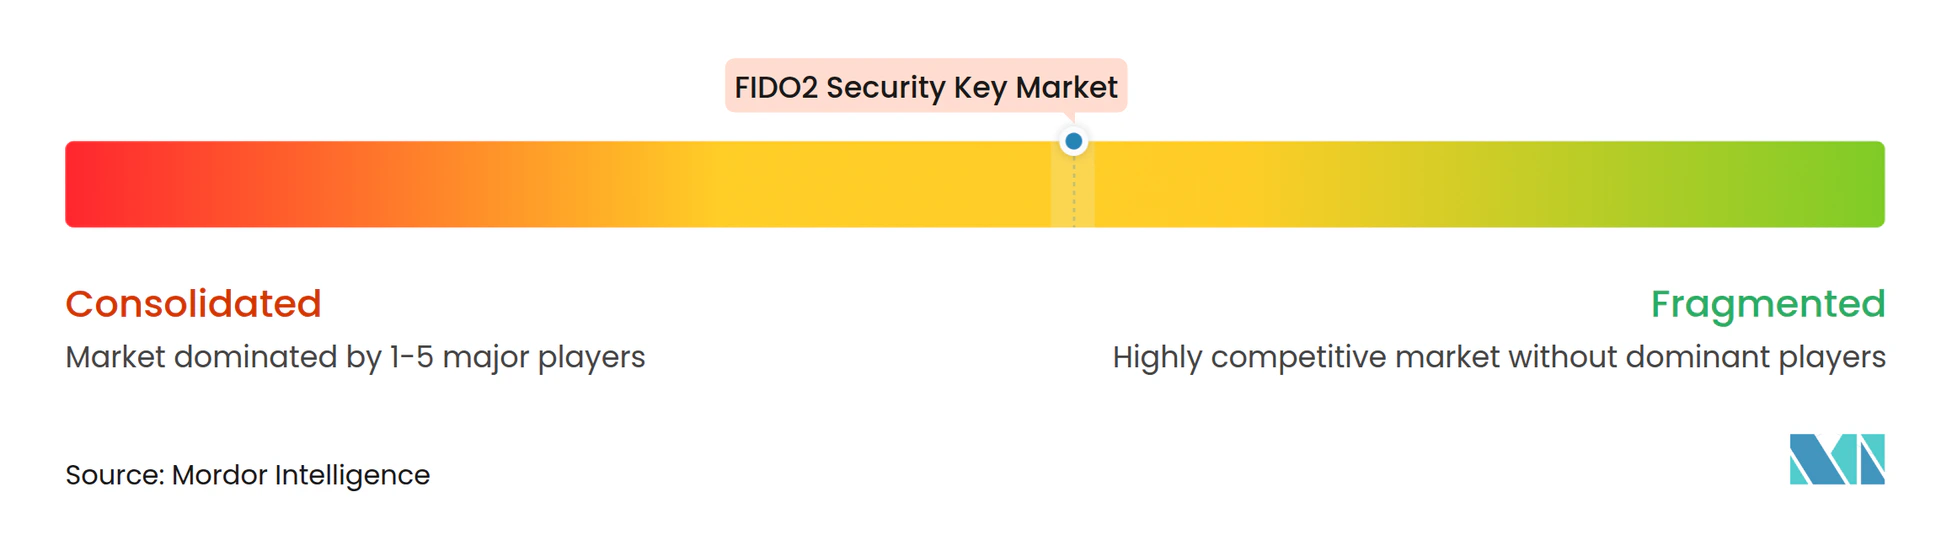
Der FIDO2 Security Key Markt ist bei Unternehmensflottenbereitstellungen mäßig konzentriert, während mittelständische und Spezialsegmente fragmentiert bleiben. Yubico, FEITIAN Technologies, HID Global und Thales haben durch Identitätsanbieterbeziehungen, Vertriebsreichweite und zertifizierte Produktportfolios etablierte Positionen aufgebaut. Der Wettbewerb konzentriert sich auf Anmeldedatenverwaltung, Hardware-Zertifizierungen, biometrische Funktionen und zuverlässige Versorgung. Käufer in Regierung und Verteidigung legen besonderen Wert auf FIPS 140-3, FIDO Level 3+ und rückverfolgbare Lieferketten. Diese Anforderungen begrenzen die Substitution in hochsicheren Programmen, da Käufer den Zertifizierungsstatus, das Schlüsselmanagement, das Design sicherer Elemente, die Versorgungskontinuität und den Nachweis berücksichtigen müssen, dass das Anmeldedatum die Richtlinienanforderungen während seiner gesamten Betriebslebensdauer erfüllen kann. Die Wettbewerbsstruktur lässt Raum für Spezialisten, die präzise Zertifizierungs- oder regionale Beschaffungsanforderungen erfüllen, insbesondere wenn Kunden lokale Fertigung, ein eng definiertes Sicherheitsprofil, biometrische Fähigkeiten, eine bestimmte Protokollkombination oder Hardware benötigen, die zu einem bestehenden physischen Zugangsprogramm passt.
Yubico meldete für das zweite Quartal 2026 einen Nettoumsatz von 543,9 Millionen SEK, entsprechend 52,8 Millionen USD, wobei der Abonnementumsatz 18,0 % des Nettoumsatzes ausmachte. Das Unternehmen brachte im Juli 2026 YubiKey 5.8 auf den Markt und erweiterte die hardwaregestützte Autorisierung auf digitale Signaturen, KI-Agenten-Workflows, Identitäts-Wallets und sichere Zahlungen. HID führte im August 2025 Crescendo Keys, Crescendo Cards und Enterprise Passkey Management ein. Thales brachte im Februar 2025 OneWelcome FIDO Key Lifecycle Management mit Integration in die FIDO2-Bereitstellungs-API von Microsoft Entra ID auf den Markt. Diese Schritte zeigen, dass Verwaltungsdienste genauso wichtig werden wie das Anmeldedatum selbst, da größere Kunden Unterstützung für Bereitstellung, Austausch, Widerruf, Prüfaufzeichnungen, Richtlinienausrichtung und kontrollierten Einsatz in verteilten Belegschaften benötigen.
Die Produktentwicklung im FIDO2 Security Key Markt konzentriert sich auch auf Post-Quanten-Bereitschaft, Lieferkettensicherheit und kombinierten physischen und digitalen Zugang. Swissbit brachte im Mai 2025 iShield Key 2 mit Unterstützung für bis zu 300 Passkeys und FIPS 140-3 Level 3-zertifizierten Varianten auf den Markt. NEOWAVE erweiterte im März 2025 sein FIDO2- und qualifiziertes Signatur-Anmeldedaten-Sortiment mit AET Europe. Fingerabdrucksensor-Lieferanten ermöglichen es Originalgeräteherstellern, angepasste biometrische Authentifikatoren zu entwickeln, was den Wettbewerb in Standard-Produktkategorien erhöht. Hochsichere Zertifizierungen bleiben wichtige Schutzmaßnahmen gegen preisbasierten Wettbewerb in Regierungs- und Verteidigungsanwendungen, wo Kaufentscheidungen Gewicht auf validierte Sicherheitseigenschaften, langfristigen Support, überprüfbare Beschaffung und Kompatibilität mit streng verwalteten Identitätsumgebungen legen. Dieses Muster unterstützt die Differenzierung rund um Sicherheitsgarantie, Lebenszykluskontrollen und Qualität der Bereitstellungsdienstleistungen.
FIDO2 Security Key Branchenführer
-
Yubico AB
-
FEITIAN Technologies Co., Ltd.
-
Thales Group
-
HID Global Corporation
-
Google LLC
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
FIDO2-Sicherheitsschlüssel-Markt Unternehmen in diesem Bericht
- Yubico AB
- FEITIAN Technologies Co., Ltd.
- Thales Group
- HID Global Corporation
- Google LLC
- Entrust Corporation
- OneSpan Inc.
- Token2 Switzerland
- Identiv, Inc.
- Swissbit AG
- GoTrustID Inc.
- AuthenTrend Technology Inc.
- SoloKeys, Inc.
- Nitrokey GmbH
- Kensington Computer Products Group
- TrustKey Solutions Inc.
- Hypersecu Information Systems, Inc.
- Thetis International Co., Ltd.
- Excelsecu Data Technology Co., Ltd.
- Microchip Technology Incorporated
- IDEMIA Public Security
- NXP Semiconductors N.V.
- OnlyKey by CryptoTrust LLC
- Nok Nok Labs, Inc.
- Cisco Systems, Inc.
Neueste Industrielle Entwicklungen in FIDO2-Sicherheitsschlüssel-Markt
- Oktober 2026: Die FIDO Alliance zertifizierte SecuGens Unity 20 FIDO2-Fingerabdruck-Sicherheitsschlüssel nach CTAP 2.1 und Authenticator Security Assurance Level 1 mit einem Unternehmenssicherheitsprofil. Der Schlüssel speichert bis zu 255 Passkeys und verwendet SecuGens FBI-zertifizierten optischen U20-A-Sensor, wobei die Volumenverfügbarkeit über globale Wiederverkäufer für das vierte Quartal 2026 geplant ist.
- August 2026: Yubico und OpenAI schlossen eine Partnerschaft, um ein benutzerdefiniertes 2er-Pack YubiKey im Rahmen von OpenAIs Advanced Account Security-Programm für ChatGPT-Benutzer anzubieten. Die Zusammenarbeit führte erstmals gerätegebundene Hardware-Passkeys auf einer Mainstream-Verbraucher-KI-Plattform ein.
- Juli 2026: Yubico brachte YubiKey 5.8 mit CTAP 2.3-Firmware auf den Markt und erweiterte die hardwaregestützte Sicherheit auf verifizierte Autorisierung für digitale Signaturen, KI-Agenten-Workflows, Identitäts-Wallets und sichere Zahlungen, wodurch der physische Schlüssel als transaktionales Autorisierungsgerät über die Authentifizierung hinaus neu positioniert wurde.
- Juni 2026: Fingerprint Cards AB und JISA Softech brachten CryptoBind BioKey und CryptoBind BioToken auf den Markt, FIDO-konforme biometrische Sicherheitstoken, die von FPC-Fingerabdrucksensoren angetrieben werden und auf passwortlose Unternehmens- und Verbraucherauthentifizierung weltweit abzielen.
Globaler FIDO2 Security Key Marktbericht – Umfang
Der FIDO2 Security Key Markt umfasst Hardware-Authentifikatoren (USB-, NFC-, Bluetooth-Sicherheitsschlüssel), die passwortlose, phishing-resistente Authentifizierung mithilfe von FIDO2/WebAuthn- und CTAP-Standards auf Basis der Public-Key-Kryptografie ermöglichen.
Der FIDO2 Security Key Marktbericht ist segmentiert nach Produkttyp (USB-Sicherheitsschlüssel, NFC-Sicherheitsschlüssel, Bluetooth-Sicherheitsschlüssel, biometrische Sicherheitsschlüssel, Multi-Protokoll-Sicherheitsschlüssel und Smartcard- und Ausweisform-FIDO2-Schlüssel), Formfaktor (USB-Stick-Schlüssel, Kreditkarten- und Ausweisform-Schlüssel, Schlüsselanhänger-Schlüssel, Desktop-Biometrieleser und eingebettete und konvergierte Authentifizierungsgeräte), Schnittstelle (USB-A, USB-C, NFC, Bluetooth Low Energy, Lightning und Multi-Schnittstelle), Authentifizierungsmethode (passwortlose FIDO2-Authentifizierung, FIDO2-Zwei-Faktor-Authentifizierung, FIDO2-Multi-Faktor-Authentifizierung mit PIN, FIDO2-Multi-Faktor-Authentifizierung mit Biometrie und FIDO2- und PIV- oder PKI-Hybrid-Authentifizierung), Anwendung (Mitarbeiter- und Unternehmenszugang, Management privilegierter Zugriffe, Regierungs- und Verteidigungszugang, Bank-, Finanzdienstleistungs- und Versicherungswesen, Gesundheitswesen und Biowissenschaften, Einzelhandel, E-Commerce und Verbraucherkonten sowie sonstige Anwendungen), Vertriebskanal (Direktvertrieb an Unternehmen, Identitäts- und Sicherheitsintegratoren, Value-Added Reseller, Online-Einzelhandel und physischer Einzelhandel) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| USB-Sicherheitsschlüssel |
| NFC-Sicherheitsschlüssel |
| Bluetooth-Sicherheitsschlüssel |
| Biometrische Sicherheitsschlüssel |
| Multi-Protokoll-Sicherheitsschlüssel |
| Smartcard- und Ausweisform-FIDO2-Schlüssel |
| USB-Stick-Schlüssel |
| Kreditkarten- und Ausweisform-Schlüssel |
| Schlüsselanhänger-Schlüssel |
| Desktop-Biometrieleser |
| Eingebettete und konvergierte Authentifizierungsgeräte |
| USB-A |
| USB-C |
| NFC |
| Bluetooth Low Energy |
| Lightning |
| Multi-Schnittstelle |
| Passwortlose FIDO2-Authentifizierung |
| FIDO2-Zwei-Faktor-Authentifizierung |
| FIDO2-Multi-Faktor-Authentifizierung mit PIN |
| FIDO2-Multi-Faktor-Authentifizierung mit Biometrie |
| FIDO2- und PIV- oder PKI-Hybrid-Authentifizierung |
| Mitarbeiter- und Unternehmenszugang |
| Management privilegierter Zugriffe |
| Regierungs- und Verteidigungszugang |
| Bank-, Finanzdienstleistungs- und Versicherungswesen |
| Gesundheitswesen und Biowissenschaften |
| Einzelhandel, E-Commerce und Verbraucherkonten |
| Sonstige Anwendungen |
| Direktvertrieb an Unternehmen |
| Identitäts- und Sicherheitsintegratoren |
| Value-Added Reseller |
| Online-Einzelhandel |
| Physischer Einzelhandel |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Produkttyp | USB-Sicherheitsschlüssel | |
| NFC-Sicherheitsschlüssel | ||
| Bluetooth-Sicherheitsschlüssel | ||
| Biometrische Sicherheitsschlüssel | ||
| Multi-Protokoll-Sicherheitsschlüssel | ||
| Smartcard- und Ausweisform-FIDO2-Schlüssel | ||
| Nach Formfaktor | USB-Stick-Schlüssel | |
| Kreditkarten- und Ausweisform-Schlüssel | ||
| Schlüsselanhänger-Schlüssel | ||
| Desktop-Biometrieleser | ||
| Eingebettete und konvergierte Authentifizierungsgeräte | ||
| Nach Schnittstelle | USB-A | |
| USB-C | ||
| NFC | ||
| Bluetooth Low Energy | ||
| Lightning | ||
| Multi-Schnittstelle | ||
| Nach Authentifizierungsmethode | Passwortlose FIDO2-Authentifizierung | |
| FIDO2-Zwei-Faktor-Authentifizierung | ||
| FIDO2-Multi-Faktor-Authentifizierung mit PIN | ||
| FIDO2-Multi-Faktor-Authentifizierung mit Biometrie | ||
| FIDO2- und PIV- oder PKI-Hybrid-Authentifizierung | ||
| Nach Anwendung | Mitarbeiter- und Unternehmenszugang | |
| Management privilegierter Zugriffe | ||
| Regierungs- und Verteidigungszugang | ||
| Bank-, Finanzdienstleistungs- und Versicherungswesen | ||
| Gesundheitswesen und Biowissenschaften | ||
| Einzelhandel, E-Commerce und Verbraucherkonten | ||
| Sonstige Anwendungen | ||
| Nach Vertriebskanal | Direktvertrieb an Unternehmen | |
| Identitäts- und Sicherheitsintegratoren | ||
| Value-Added Reseller | ||
| Online-Einzelhandel | ||
| Physischer Einzelhandel | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der FIDO2 Security Key Markt?
Der FIDO2 Security Key Markt wird voraussichtlich von 1,06 Milliarden USD im Jahr 2026 auf 2,58 Milliarden USD bis 2032 steigen, mit einer CAGR von 13,17 % von 2027 bis 2032.
Was treibt die Nachfrage nach FIDO2 Security Keys an?
Die Nachfrage wird durch Phishing-Resistenz, die Einführung von Unternehmens-Passkeys, regulatorische Anforderungen und den Bedarf an gerätegebundenen Anmeldedaten für privilegierten Zugang unterstützt.
Welcher Produkttyp führt bei der Einführung von FIDO2 Security Keys?
Multi-Protokoll-Sicherheitsschlüssel führen mit einem Anteil von 37,21 % im Jahr 2026, da sie mehrere Unternehmensauthentifizierungsmethoden auf einem Token unterstützen können.
Welches FIDO2 Security Key Format expandiert am schnellsten?
Desktop-Biometrieleser werden bis 2032 voraussichtlich mit einer CAGR von 13,68 % wachsen, unterstützt durch Authentifizierungsanforderungen für gemeinsam genutzte Arbeitsstationen.
Welche Region expandiert am schnellsten für FIDO2 Security Keys?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 13,96 % wachsen, unterstützt durch die Einführung in Finanzdienstleistungen und die digitale Identitätsinfrastruktur.
Warum kaufen Organisationen weiterhin Hardware-Schlüssel, wenn Passkeys verfügbar sind?
Hardware-Schlüssel unterstützen gerätegebundene Wiederherstellung, gemeinsam genutzte Arbeitsstationen, isolierte Systeme und hochsicheren Zugang, wo Plattform-Passkeys möglicherweise keine Kontrollanforderungen erfüllen.