
Tamanho e Participação do Mercado de Token de Hardware HOTP Baseado em Eventos
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 1.72 Bilhões de dólares |
| Tamanho do Mercado (2032) | 2.29 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 5.89 % |
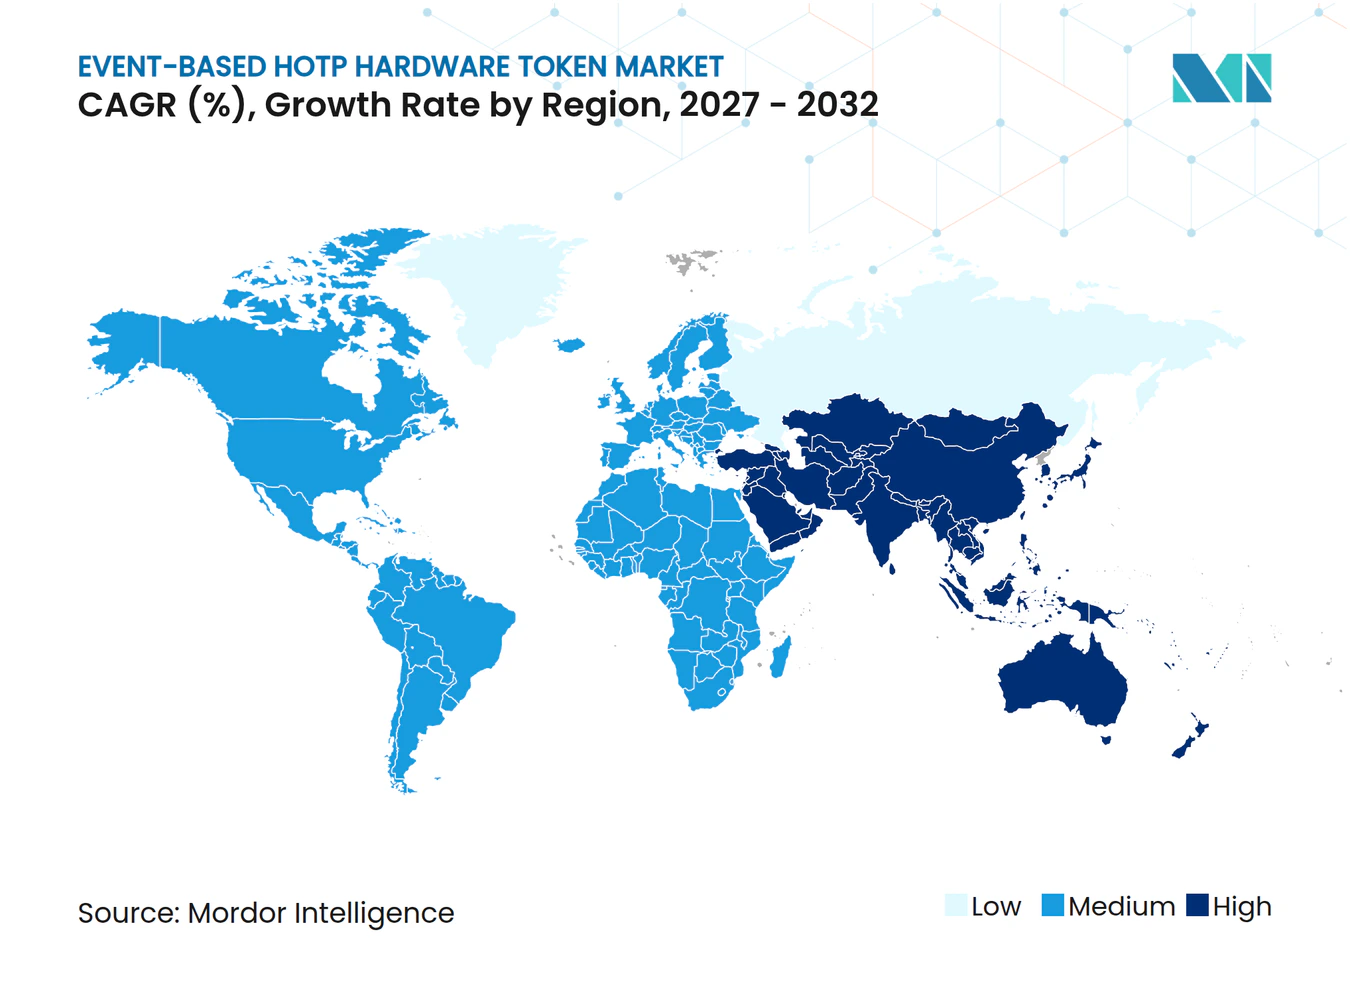
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Token de Hardware HOTP Baseado em Eventos pela Mordor Intelligence
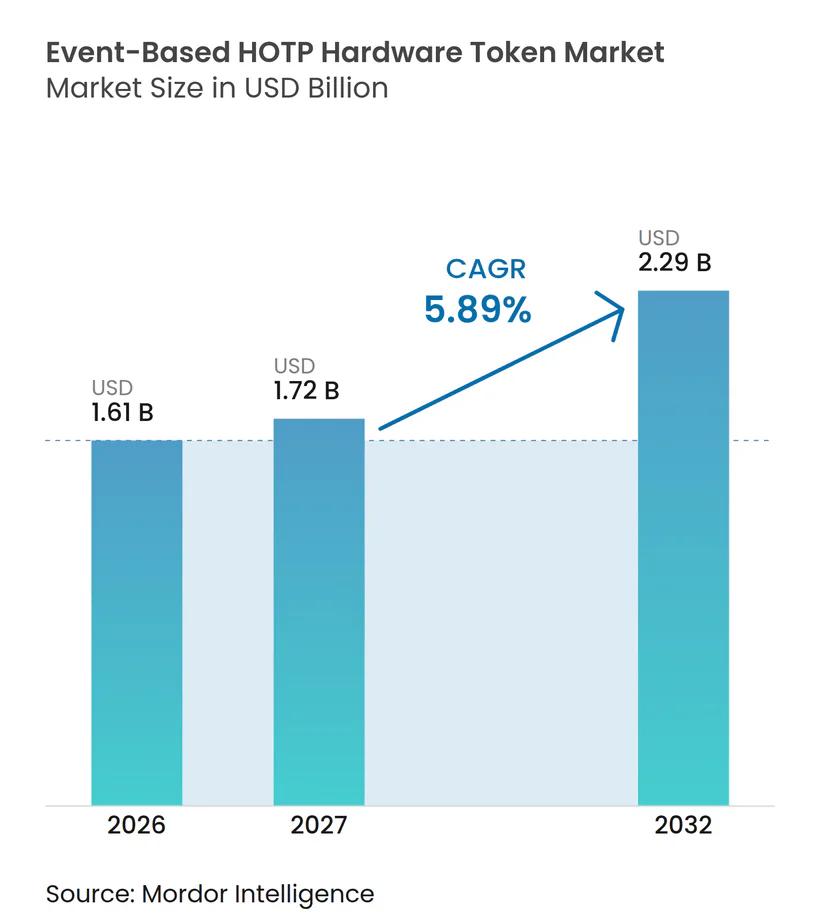
O tamanho do mercado de token de hardware HOTP baseado em eventos está projetado para se expandir de 1,61 bilhões de USD em 2026 e 1,72 bilhões de USD em 2027 para 2,29 bilhões de USD até 2032, registrando um CAGR de 5,89% entre 2027 e 2032. O mercado de token de hardware HOTP baseado em eventos é impulsionado por ataques de identidade mais frequentes e por regulamentações que exigem autenticação mais robusta em ambientes regulados. As credenciais de hardware continuam sendo importantes onde as redes são isoladas, os dados devem permanecer dentro de uma jurisdição ou as organizações precisam de uma credencial que não dependa de uma conexão ativa. A demanda também está se deslocando para dispositivos que suportam tanto fluxos de trabalho HOTP legados quanto FIDO2, permitindo que as organizações atualizem seus programas de autenticação sem substituir todos os sistemas existentes de uma só vez. Essa abordagem oferece aos fornecedores a oportunidade de combinar dispositivos com serviços de provisionamento, inventário e ciclo de vida, enquanto as chaves de acesso limitam a nova demanda em ambientes de menor garantia.
Principais Conclusões do Relatório
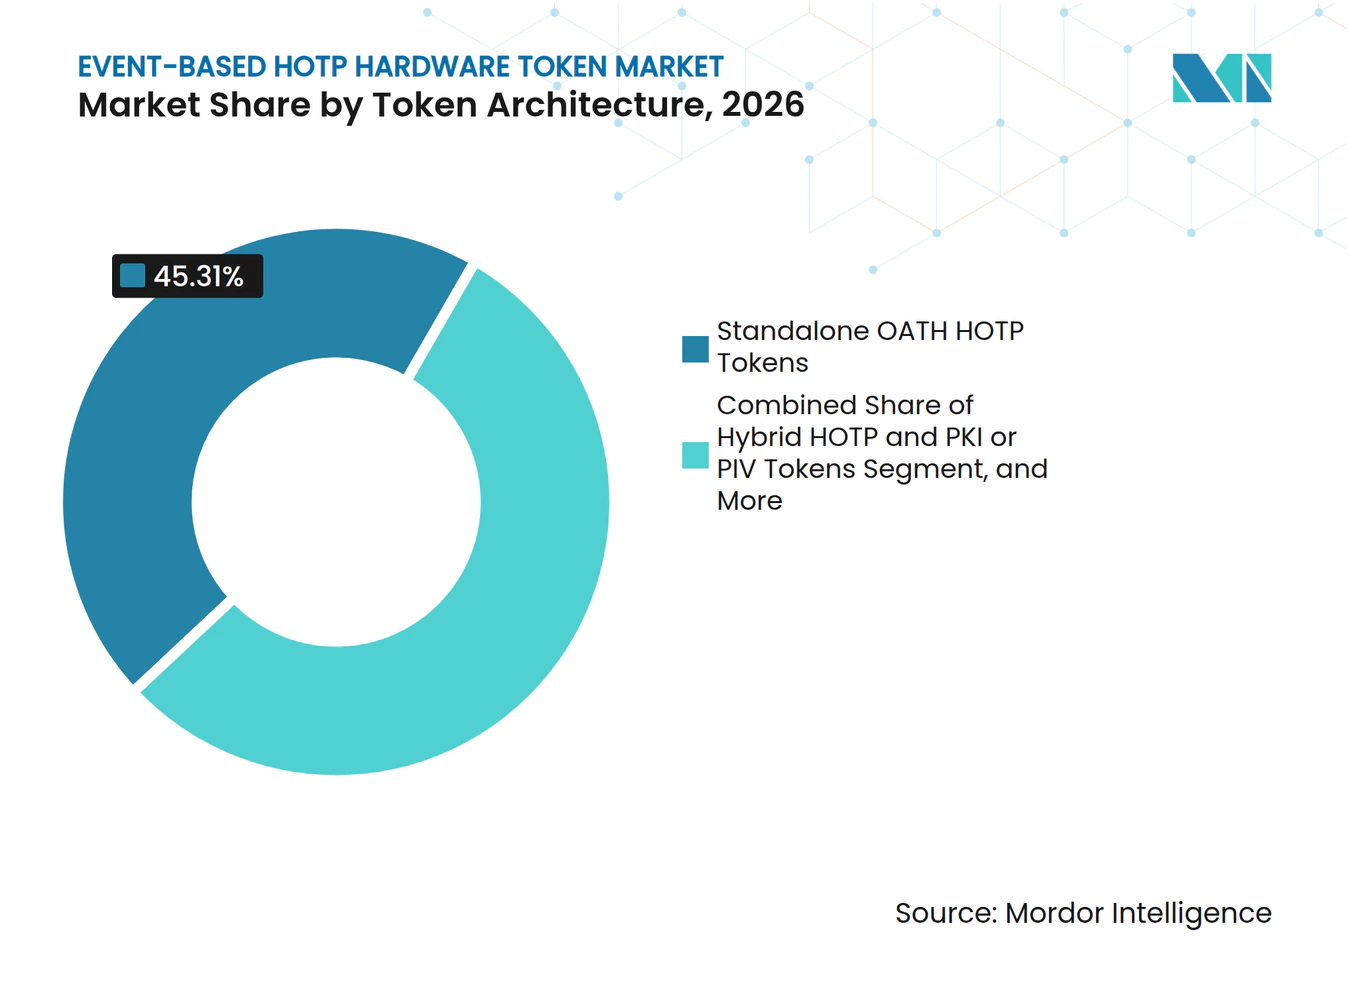
- Por arquitetura de token, os tokens OATH HOTP autônomos detinham 45,31% da participação do mercado de token de hardware HOTP baseado em eventos em 2026, enquanto as chaves de segurança híbridas HOTP e FIDO2 estão projetadas para se expandir a um CAGR de 6,69% até 2032.
- Por fator de forma, os tokens chaveiro representaram 48,12% da participação em 2026, enquanto as chaves de segurança USB estão projetadas para se expandir a um CAGR de 6,87% até 2032.
- Por conectividade, os tokens desconectados representaram 58,34% da participação em 2026, enquanto os tokens conectados via USB estão projetados para se expandir a um CAGR de 6,64% até 2032.
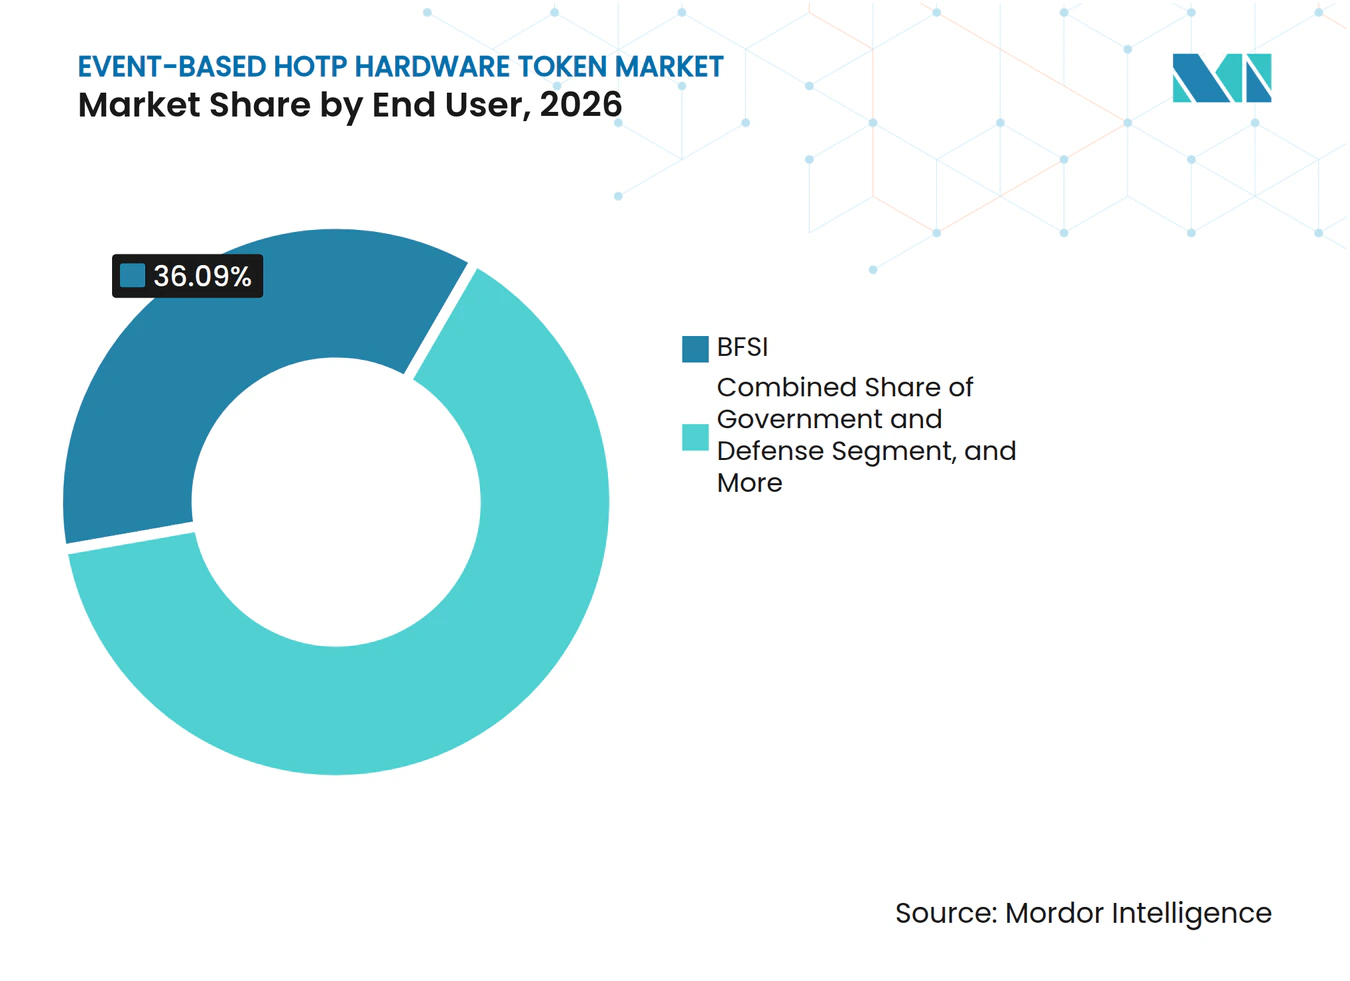
- Por usuário final, o BFSI representou 36,09% da participação em 2026, enquanto a TI empresarial e o gerenciamento de acesso privilegiado estão projetados para se expandir a um CAGR de 7,08% até 2032.
- Por modelo de implantação e vendas, a infraestrutura de autenticação local representou 69,73% da participação em 2026, enquanto as plataformas de identidade em nuvem pública estão projetadas para se expandir a um CAGR de 6,82% até 2032.
- Por geografia, a América do Norte detinha 42,27% da participação em 2026, enquanto a Ásia-Pacífico está projetada para se expandir a um CAGR de 6,88% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento dos Ataques Baseados em Identidade e Mandatos Regulatórios de MFA | +1.5% | Global | Curto prazo (≤ 2 anos) |
| Expansão dos Requisitos de MFA Offline e em Redes Isoladas | +1.2% | América do Norte, Europa e núcleo da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Aquisição de Chaves de Hardware Híbridas Resistentes a Phishing | +1.0% | América do Norte e UE, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Substituição de Tokens Legados em Frotas Bancárias e Governamentais | +0.8% | Global | Médio prazo (2-4 anos) |
| Tolerância à Contrassincronização em Ambientes de Baixa Conectividade | +0.6% | Núcleo da Ásia-Pacífico, com expansão para o Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Uso Crescente de MFA de Hardware para Acesso Privilegiado e de Terceiros | +0.5% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento dos Ataques Baseados em Identidade e Mandatos Regulatórios de MFA
A Microsoft relatou que mais de 97% dos ataques de identidade eram baseados em senhas e que os ataques baseados em identidade aumentaram 32% no primeiro semestre de 2025. O mesmo relatório afirmou que a autenticação multifator resistente a phishing bloqueia mais de 99% dos ataques, incluindo casos que envolvem credenciais válidas. O mercado de token de hardware HOTP baseado em eventos se beneficia quando as equipes de segurança tratam a autenticação com suporte de hardware como um controle necessário, e não como uma aquisição tecnológica discricionária. O DORA entrou em vigor em janeiro de 2025, impondo obrigações de resiliência operacional às entidades financeiras abrangidas na União Europeia. O NIST SP 800-63B-4 também descreve os requisitos de autenticador para programas federais de identidade digital, o que apoia ciclos de aquisição mais longos para usuários regulados.[1] Essas condições tornam as aquisições de tokens de hardware menos expostas a mudanças de curto prazo nos orçamentos gerais de TI.
Expansão dos Requisitos de MFA Offline e em Redes Isoladas
O mercado de token de hardware HOTP baseado em eventos atende a ambientes onde a conectividade está indisponível, restrita ou intencionalmente removida. Redes classificadas, sistemas de controle industrial, back offices bancários e comunicações militares podem usar arquiteturas isoladas ou parcialmente isoladas. O HOTP utiliza um método baseado em contador, portanto não requer sincronização de relógio, acesso à internet ou validação de rede em tempo real durante a autenticação. O Health North IKT HF da Noruega emitiu uma licitação em 2025 para autenticação forte de dois fatores alinhada à alta garantia do eIDAS e especificou chaves de hardware FIDO2. O Ministério do Interior da Polônia também licitou em 2025 a aquisição de 150 tokens de hardware com um ambiente de autenticação de 36 meses. Essas aquisições mostram que a modernização da infraestrutura pode preservar a demanda por credenciais físicas em vez de substituí-las.
Aquisição de Chaves de Hardware Híbridas Resistentes a Phishing
As organizações adquirem cada vez mais um único dispositivo que suporta HOTP e FIDO2, em vez de manter programas de hardware separados. O mercado de token de hardware HOTP baseado em eventos, portanto, se beneficia de chaves híbridas que funcionam com ambientes RADIUS mais antigos e plataformas de identidade mais recentes. O iShield Key 2 Series da RSA suporta os protocolos FIDO2, OATH HOTP, PKI e PIV em um dispositivo certificado FIPS 140-3 Nível 3. A Thales introduziu o OneWelcome FIDO Key Lifecycle Management em fevereiro de 2025, incluindo o pré-registro de chaves com o Microsoft Entra ID por meio de APIs de provisionamento FIDO2. Esse design reduz o trabalho de registro em grandes implantações e torna o gerenciamento do ciclo de vida do dispositivo parte da decisão de compra. Também permite que o HOTP permaneça disponível durante migrações de vários anos em direção à autenticação resistente a phishing.
Substituição de Tokens Legados em Frotas Bancárias e Governamentais
Instituições bancárias e agências governamentais operam grandes frotas de tokens de hardware com necessidades de substituição programadas. O mercado de token de hardware HOTP baseado em eventos se beneficia de dispositivos adquiridos entre 2012 e 2018, que estão chegando ao fim de sua vida útil física e se tornando menos adequados para os requisitos criptográficos atuais. A licitação polonesa de 2025 combinou a atualização de hardware com um ambiente de autenticação de 36 meses, mostrando como a substituição de dispositivos e o trabalho de infraestrutura são comumente agrupados. O Sichuan Rural Commercial Bank emitiu um aviso em fevereiro de 2026 sobre uma atualização de autenticação OTP que suporta senhas baseadas em eventos, baseadas em tempo e do tipo desafio, com suporte criptográfico doméstico. Tais especificações podem limitar o papel das alternativas exclusivamente de software no setor bancário regulado. A demanda por substituição é especialmente duradoura onde aprovações de pagamentos de alto valor e acesso privilegiado exigem um fator de autenticação físico.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Migração para Chaves de Acesso e Autenticadores de Plataforma | -0.8% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Dessincronização do Contador HOTP e Atrito na Recuperação | -0.5% | Global | Médio prazo (2-4 anos) |
| Suporte Limitado a HOTP em Fluxos de Trabalho de Identidade em Nuvem Modernos | -0.4% | América do Norte e UE | Médio prazo (2-4 anos) |
| Ônus de Substituição de Bateria, Inventário e Fim de Vida Útil | -0.3% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Migração para Chaves de Acesso e Autenticadores de Plataforma
A autenticação nativa de plataforma reduz a demanda por tokens autônomos em ambientes de consumo e mercado intermediário. O NIST SP 800-63B-4 reconhece as chaves de acesso sincronizáveis para casos de uso AAL2, o que pode suportar a autenticação baseada em software onde a necessidade de garantia é menor. A FIDO Alliance relatou em 2025 que 87% das empresas pesquisadas estavam migrando para chaves de acesso, embora muitas ainda não as tivessem implantado. O mercado de token de hardware HOTP baseado em eventos enfrenta seu maior risco de substituição em implantações AAL1 e AAL2, onde um autenticador de plataforma pode atender ao requisito de política declarado. No entanto, o NIST não permite autenticadores sincronizáveis no AAL3 porque o segredo do autenticador é exportável. Credenciais com suporte de hardware e não exportáveis, portanto, mantêm um papel para sistemas classificados, contratantes de defesa e atividades financeiras de alto valor.
Dessincronização do Contador HOTP e Atrito na Recuperação
O desvio do contador continua sendo uma desvantagem operacional para o HOTP. Um token pode ficar fora de sincronia quando um usuário gera códigos sem concluir uma tentativa de autenticação. Ao contrário do OTP baseado em tempo, o token pode exigir realinhamento do contador em vez de sincronização automática dentro de uma janela de tempo. Isso cria uma carga de trabalho para o suporte técnico em organizações com frotas grandes e dispersas. Os fornecedores podem usar janelas de antecipação mais amplas e detecção automatizada para reduzir os eventos de recuperação, mas esses controles impõem requisitos adicionais de configuração. O mercado de token de hardware HOTP baseado em eventos é, portanto, menos atraente em ambientes que exigem autenticação contínua e repetida em forças de trabalho distribuídas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Arquitetura de Token:
Tokens Autônomos Mantêm a Demanda da Base Instalada Enquanto as Chaves Híbridas Ampliam o UsoOs tokens OATH HOTP autônomos detinham 45,31% da participação em 2026. Sua posição se baseia em bases instaladas substanciais em organizações bancárias, governamentais e de telecomunicações, onde a validação de tokens está incorporada em sistemas de identidade e acesso de longa data. Esses usuários enfrentam altos custos de migração porque uma mudança pode afetar servidores de autenticação, procedimentos operacionais, treinamento de usuários e evidências de auditoria. Os dispositivos continuam adequados para implantações em redes isoladas e cadeias RADIUS mais antigas porque um código exibido não requer uma interface USB ou NFC. A ausência de atualizações de firmware pode ser uma escolha deliberada de segurança para organizações que controlam rigorosamente o comportamento e a configuração dos dispositivos.
As chaves de segurança híbridas HOTP e FIDO2 estão projetadas para se expandir a um CAGR de 6,69% até 2032. O tamanho do mercado de token de hardware HOTP baseado em eventos para essa arquitetura é impulsionado por empresas que exigem compatibilidade com sistemas legados e um caminho prático para o FIDO2 sem aquisições paralelas de dispositivos ou mudanças disruptivas no sistema. Os dispositivos híbridos HOTP e PKI ou PIV são adequados para usuários governamentais e de defesa cujas credenciais de acesso físico e lógico estão convergindo para um único dispositivo. Os produtos de resposta a desafios e assinatura de transações continuam a atender a fluxos bancários de alto valor que precisam de uma etapa de segurança específica para a transação. A Yubico anunciou o YubiKey 5.8 em julho de 2026 com suporte a CTAP 2.3 e a extensão de assinatura WebAuthn para funções de chave de acesso com suporte de hardware. O lançamento ilustra como uma chave multiprotocolo pode adicionar suporte para carteiras de identidade, aprovações e assinatura de documentos, preservando o modelo de segurança física.


Nota: As participações de todos os segmentos individuais estão disponíveis mediante a aquisição do relatório
Por Fator de Forma:
Tokens Chaveiro Mantêm Ampla Compatibilidade Enquanto as Chaves USB Suportam Programas de Identidade ModernosOs tokens chaveiro representaram 48,12% do mercado de token de hardware HOTP baseado em eventos em 2026. Seu uso se baseia em baixos custos unitários, operação sem driver e compatibilidade com servidores de autenticação estabelecidos no setor bancário e governamental. Um token chaveiro não requer porta USB, antena NFC ou instalação de software, o que o torna útil para centrais de atendimento, equipes de operações e pessoal de campo que utilizam estações de trabalho compartilhadas ou restritas. Os cartões de exibição também ganham uso no setor bancário porque uma credencial do tamanho de um cartão de crédito pode reduzir o inventário adicional de dispositivos enquanto suporta atividades de mobile banking e tesouraria corporativa. A forma simples continua valiosa onde as organizações precisam de uma credencial confiável e de fácil emissão, em vez de um dispositivo dependente de um endpoint específico.
As chaves de segurança USB estão projetadas para se expandir a um CAGR de 6,87% até 2032. Sua adoção segue programas de confiança zero que exigem atestação criptográfica de dispositivos, acesso resistente a phishing e suporte para forças de trabalho híbridas baseadas em laptop. A HID Global expandiu seu portfólio Crescendo em agosto de 2025 com a Crescendo Key, os Crescendo Cards e o leitor OMNIKEY 5022. A Crescendo Key suporta FIDO2, PKI e OATH, demonstrando o valor comercial de um dispositivo que abrange fluxos de trabalho de autenticação mais antigos e mais recentes. Os cartões inteligentes continuam a suportar implantações governamentais, de defesa e de saúde onde o acesso físico e a autenticação lógica são combinados, enquanto os tokens de mesa e de bolso continuam úteis onde um display maior ajuda os usuários a verificar códigos de transações de alto valor.
Por Conectividade:
Tokens Desconectados Suportam Redes Isoladas Enquanto os Produtos USB Ganham TerrenoOs tokens desconectados detinham 58,34% da participação em 2026. Seu design baseado em contador produz uma senha de uso único sem uma conexão em tempo real com o servidor de autenticação no ponto de uso. Essa é uma propriedade definidora em ambientes classificados, isolados e com restrições de infraestrutura, pois evita um canal de transporte ativo durante a autenticação. Redes governamentais, sistemas de controle de energia e plataformas de back office financeiro utilizam esse modelo, no qual as regras de residência de dados e compartimentação podem excluir alternativas gerenciadas em nuvem ou sincronizadas em rede. A categoria também é resiliente durante interrupções porque o usuário pode gerar um código mesmo quando uma conexão está indisponível ou não é permitida.
Os tokens conectados via USB estão projetados para se expandir a um CAGR de 6,64% até 2032. As empresas utilizam chaves USB compatíveis com FIDO2 que suportam códigos HOTP derivados de hardware e autenticação WebAuthn a partir do mesmo dispositivo físico. A Série FIPS da Yubico e o ePass Token da FEITIAN obtiveram a certificação FIPS 140-3 Nível 3, suportando programas de aquisição que precisam de módulos criptográficos validados. Os produtos NFC são usados no setor bancário de consumo e na área de saúde para fluxos de trabalho de autenticação por aproximação que reduzem o atrito para usuários com foco em dispositivos móveis. Os dispositivos Bluetooth atendem a uma gama mais restrita de aplicações e configurações de mobilidade onde as portas USB estão indisponíveis, embora as necessidades de bateria e o gerenciamento seguro de emparelhamento limitem seu uso em frotas maiores.
Por Usuário Final:
BFSI Lidera a Demanda Regulada Enquanto os Programas de Acesso Privilegiado se ExpandemO BFSI representou 36,09% da participação em 2026. As instituições financeiras enfrentam alto risco de transação e fortes requisitos de controles de autenticação, especialmente para aprovações de pagamentos e acesso a sistemas bancários sensíveis. O DORA está em vigor desde janeiro de 2025 e reforça o gerenciamento resiliente de riscos de TIC para as entidades financeiras abrangidas. A Agência de Serviços Financeiros do Japão lançou uma campanha de conscientização pública em abril de 2026 sobre autenticação multifator resistente a phishing para instituições financeiras. O governo e a defesa constituem outro grupo substancial de usuários porque os programas nacionais de MFA e os requisitos para contratantes frequentemente exigem credenciais físicas para sistemas sensíveis, incluindo aqueles que devem permanecer funcionais durante interrupções de rede.
A TI empresarial e o gerenciamento de acesso privilegiado estão projetados para se expandir a um CAGR de 7,08% até 2032. As organizações estão estendendo o MFA de hardware a contratantes terceirizados, administradores de nuvem e equipes de tecnologia operacional após incidentes de segurança na cadeia de suprimentos exporem os riscos representados por contas de usuários com alto privilégio. O setor de token de hardware HOTP baseado em eventos se beneficia quando os administradores precisam de uma credencial física distinta para funções de alto privilégio e para acesso a infraestruturas sensíveis. As organizações de saúde estão implantando tokens de hardware para sistemas de registros eletrônicos de saúde e estações de trabalho privilegiadas em meio a riscos persistentes de ransomware. Os operadores de telecomunicações e infraestrutura crítica utilizam MFA de hardware em centros de operações de rede, enquanto as instituições de ensino e pesquisa permanecem uma oportunidade menor que está se desenvolvendo por meio de obrigações governamentais de tratamento de dados.

Nota: As participações de todos os segmentos individuais estão disponíveis mediante a aquisição do relatório
Por Modelo de Implantação e Vendas:
Sistemas Locais Lideram Enquanto o Gerenciamento em Nuvem Adiciona FlexibilidadeA infraestrutura de autenticação local representou 69,73% do mercado de token de hardware HOTP baseado em eventos em 2026. Bancos, agências de defesa e ministérios governamentais podem não rotear o tráfego de autenticação por serviços de nuvem comercial devido a requisitos de soberania, latência e classificação de segurança. Esses usuários frequentemente mantêm servidores RADIUS, diretórios LDAP e sistemas de identidade projetados para validação HOTP ao longo de períodos de implantação estendidos. Os fornecedores de tokens obtêm contas duradouras uma vez que o software de gerenciamento é integrado às operações de segurança, pois a substituição pode interromper fluxos de trabalho estabelecidos, controles de governança e populações de usuários. O mercado de token de hardware HOTP baseado em eventos, portanto, mantém uma base substancial em ambientes que exigem controle local e operação previsível.
As plataformas de identidade em nuvem pública estão projetadas para se expandir a um CAGR de 6,82% até 2032. As empresas nativas de nuvem buscam provisionamento centralizado, gerenciamento do ciclo de vida, visibilidade de inventário e trilhas de auditoria para frotas de tokens de hardware. A OneSpan introduziu o DigipassONE em julho de 2026 como uma plataforma unificada para tokens de hardware, autenticadores móveis, chaves FIDO2, chaves de acesso e autenticadores de software em ambientes de nuvem e locais. Os sistemas de nuvem privada continuam relevantes para empresas de médio porte e organizações reguladas que desejam modelos operacionais de nuvem sem as mesmas concessões de soberania de dados que a implantação em nuvem pública. Os programas nacionais de nuvem soberana na Europa e na Ásia-Pacífico apoiam ainda mais esse modelo, enquanto os fornecedores que combinam dispositivos com integração de plataforma de identidade podem permanecer relevantes em meio a mudanças mais amplas na autenticação.
Análise Geográfica
Mercado de Token de Hardware HOTP Baseado em Eventos na América do Norte
A América do Norte deteve 42,27% da participação no mercado de token de hardware HOTP baseado em eventos em 2026. Os Estados Unidos sustentam a maior parte da demanda regional por meio de aquisições de defesa e requisitos federais de autenticação. As aquisições frequentemente dependem da validação FIPS 140-3, o que restringe a lista de produtos elegíveis em implantações federais sensíveis. A Yubico recebeu a validação FIPS 140-3 para a Série YubiKey 5 FIPS em maio de 2026. O Canadá e o México acrescentam demanda por meio da modernização do setor financeiro e de programas de defesa transfronteiriços.
Mercado de Token de Hardware HOTP Baseado em Eventos na APAC
A Ásia-Pacífico deve expandir-se a um CAGR de 6,88% até 2032. O tamanho do mercado de token de hardware HOTP baseado em eventos na região é impulsionado por requisitos bancários mais rigorosos e pela expansão dos serviços financeiros digitais no Japão, na China, na Índia e na Coreia do Sul. A Associação de Distribuidores de Valores Mobiliários do Japão publicou uma revisão preliminar das diretrizes em julho de 2025 que incluía MFA resistente a phishing para atividades de contas de negociação de valores mobiliários.[2] A licitação de 2026 do Banco Comercial Rural de Sichuan exigiu capacidades de OTP baseadas em eventos, baseadas em tempo e do tipo desafio com suporte criptográfico doméstico. O Banco de Comunicações implantou um escudo digital baseado em HarmonyOS para autenticação de transferências de alto valor, ilustrando o foco regional em tecnologia de autenticação em conformidade com normas locais.
Mercado de Token de Hardware HOTP Baseado em Eventos na EMEA e América do Sul
A Europa apresenta demanda relevante em razão do DORA e do NIS2, que impõem obrigações de cibersegurança a instituições financeiras, entidades essenciais e provedores de infraestrutura digital. A Alemanha e a França são mercados nacionais importantes, enquanto o Reino Unido continua a exigir controles robustos nos serviços financeiros e nos programas Cyber Essentials. A Swissbit lançou o iShield Key 2 em maio de 2025, um dispositivo certificado FIPS 140-3 Nível 3 com suporte a FIDO2, HOTP, TOTP e PIV. O Oriente Médio está emergindo por meio de programas nacionais de identidade digital e requisitos de cibersegurança do setor financeiro. A África permanece em estágio inicial, liderada pela África do Sul e pela Nigéria, enquanto a América do Sul está se desenvolvendo a partir de uma base menor, com o Brasil como a oportunidade bancária mais imediata.
Cenário Competitivo
Concentração do Mercado
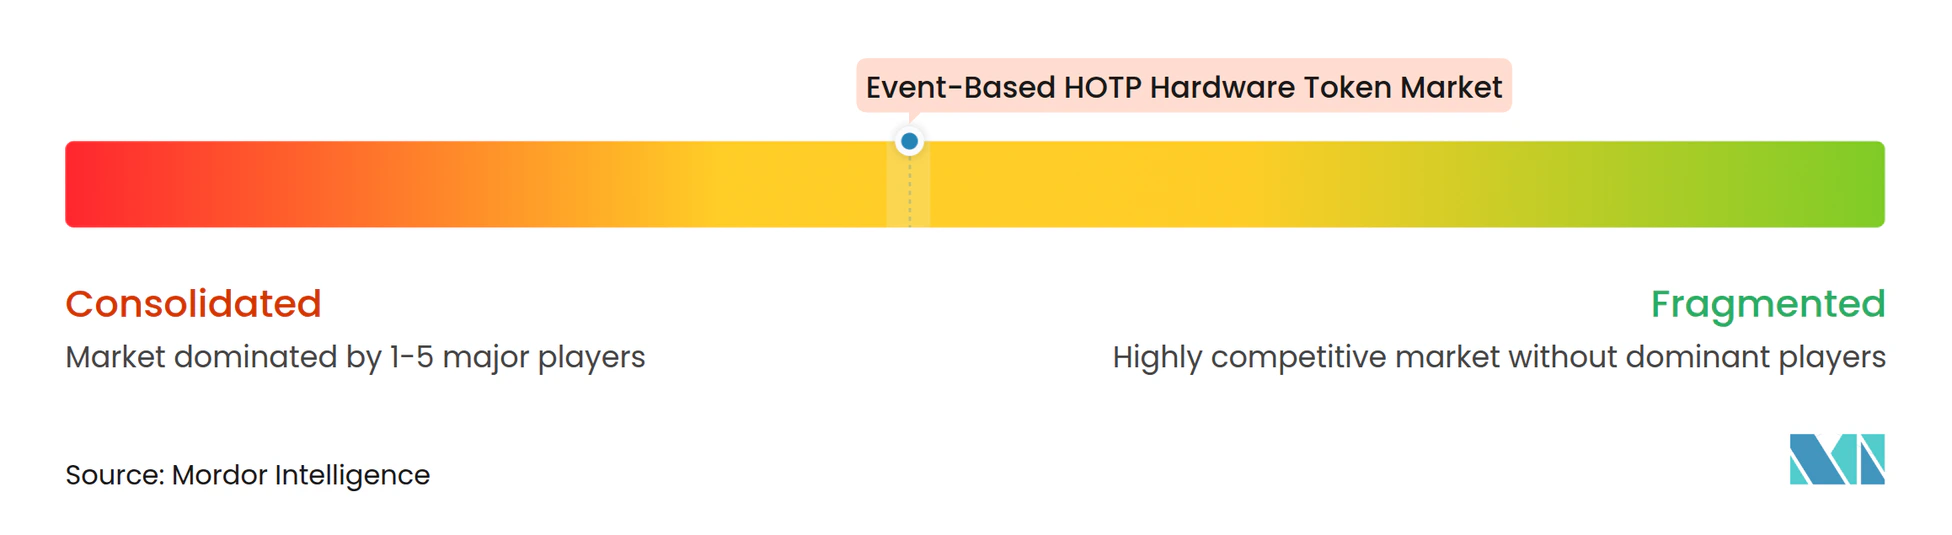
O mercado de token de hardware HOTP baseado em eventos é moderadamente consolidado. Thales, Yubico, RSA Security, FEITIAN, OneSpan, HID Global e Entrust competem em cobertura de certificação, variedade de fatores de forma e capacidades de gerenciamento do ciclo de vida. Token2, Protectimus, Hypersecu, Deepnet Security e ID Control atendem à demanda sensível a custos, de padrão aberto e regional. O suporte ao algoritmo OTP tornou-se menos diferenciador porque está disponível em muitos produtos. A concorrência deslocou-se para a integração com plataformas de identidade, alinhamento com requisitos de conformidade e a capacidade de gerenciar frotas de dispositivos em escala.
A certificação é um fator central de seleção em aquisições federais, de defesa e de outras garantias elevadas. A FEITIAN anunciou a certificação FIPS 140-3 Nível 3 para seu ePass Token em janeiro de 2026. A Yubico anunciou a validação FIPS 140-3 para sua Série YubiKey 5 FIPS em maio de 2026. A Thales adicionou o OneWelcome FIDO Key Lifecycle Management em fevereiro de 2025 para permitir o pré-registro de chaves de segurança com o Microsoft Entra ID[3]. Esses movimentos mostram que os provedores estão combinando a venda de dispositivos com ferramentas que reduzem o esforço de registro, revogação, substituição e auditoria. O mercado de token de hardware HOTP baseado em eventos pode, portanto, reter clientes por meio de ciclos de atualização de dispositivos e modernização mais ampla da autenticação.
Os fornecedores especializados estão usando embalagem regulatória e amplitude de protocolo para competir com empresas maiores. O iShield Key 2 da Swissbit combina funções FIDO2, PIV e HOTP para implantações que exigem hardware certificado. O mercado intermediário continua sendo uma oportunidade importante porque muitos grandes fornecedores priorizam contas empresariais e governamentais. Instituições financeiras menores, governos regionais e sistemas de saúde podem precisar de programas acessíveis com funções de ciclo de vida gerenciadas em nuvem. O FIPS 140-3, a certificação FIDO, o DORA, o NIS2 e o CMMC 2.0 criam uma estrutura de conformidade que favorece fornecedores com cobertura de certificação demonstrável. O ambiente competitivo permanece amplo o suficiente para especialistas, mas a certificação e a integração de plataformas estão elevando o custo da concorrência efetiva.
Líderes do Setor de Token de Hardware HOTP Baseado em Eventos
-
Thales SA
-
RSA Security LLC
-
FEITIAN Technologies Co., Ltd.
-
OneSpan Inc.
-
Entrust Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Token de Hardware HOTP Baseado em Eventos Empresas cobertas neste relatório
- Thales SA
- RSA Security LLC
- FEITIAN Technologies Co., Ltd.
- OneSpan Inc.
- Entrust Corporation
- HID Global Corporation
- Yubico AB
- Microcosm Ltd.
- Deepnet Security Ltd.
- SecureMetric Technology Sdn Bhd
- Fortinet, Inc.
- BIO-key International, Inc.
- Token2 Sàrl
- Protectimus Solutions LLP
- Hypersecu Information Systems, Inc.
- Ireth S.r.l.
- Authenex, Inc.
- SurePassID, Inc.
- Nexus Group AB
- ID Control B.V.
Desenvolvimentos industriais recentes em Mercado de Token de Hardware HOTP Baseado em Eventos
- Julho de 2026: A Yubico anunciou a disponibilidade geral do YubiKey 5.8 em 21 de julho de 2026, introduzindo suporte a CTAP 2.3 e a extensão de assinatura WebAuthn para estender a funcionalidade de chave de acesso com suporte de hardware a carteiras de identidade, assinatura de documentos, fluxos de trabalho empresariais e aprovações orientadas por inteligência artificial. A Série YubiKey 5 FIPS permaneceu no firmware 5.7.4 para preservar seu alinhamento regulatório com o FIPS 140-3, enquanto a Série CCN continuou a recertificação final.
- Maio de 2026: A Yubico recebeu a validação FIPS 140-3, Certificado nº 5291, para sua Série YubiKey 5 FIPS, firmware 5.7.4, tornando-a o único autenticador de hardware autorizado pelo Governo dos EUA a deter simultaneamente credenciais PKI do DoD e chaves de acesso FIDO2, com suporte expandido para algoritmos de chave RSA-3072, RSA-4096 e Ed25519 alinhados aos requisitos criptográficos do DoD.
- Janeiro de 2026: A FEITIAN Technologies anunciou em 28 de janeiro de 2026 que seu Módulo Criptográfico ePass Token obteve a certificação FIPS 140-3 Nível 3, atendendo aos requisitos AAL3 do NIST SP 800-63 e estabelecendo conformidade com o FedRAMP para clientes empresariais, financeiros, de telecomunicações, governamentais e educacionais em mais de 150 países.
- Novembro de 2025: A OneSpan implantou sua solução de autenticação FIDO baseada em nuvem para o Sumitomo Mitsui Trust Bank, o maior banco fiduciário do Japão, em 18 de novembro de 2025, em parceria com a SCSK Corporation. A implantação, a primeira implementação FIDO baseada em nuvem no mobile banking japonês, tem como alvo perdas por fraude de tomada de conta que se aproximam de 690 bilhões de JPY (4,44 bilhões de USD) em 2025 e está alinhada com os mandatos da Agência de Serviços Financeiros do Japão para MFA resistente a phishing.
Escopo do Relatório do Mercado Global de Token de Hardware HOTP Baseado em Eventos
O Mercado de Token de Hardware HOTP Baseado em Eventos compreende dispositivos de autenticação físicos que geram senhas de uso único (OTPs) com base no algoritmo de Senha de Uso Único Baseada em HMAC (HOTP), com cada senha gerada em resposta a um evento específico, como o pressionamento de um botão ou uma solicitação de autenticação. Esses tokens permitem a autenticação segura de usuários e o controle de acesso gerando códigos de acesso independentes do tempo e orientados por eventos que ajudam a proteger sistemas digitais, redes, aplicações e informações sensíveis contra acesso não autorizado e ataques baseados em credenciais.
O Relatório do Mercado de Token de Hardware HOTP Baseado em Eventos é Segmentado por Arquitetura de Token (Tokens OATH HOTP Autônomos, Chaves de Segurança Híbridas HOTP e FIDO2, Tokens Híbridos HOTP e PKI ou PIV, e Tokens de Resposta a Desafios e Assinatura de Transações), Fator de Forma (Tokens Chaveiro, Cartões de Exibição, Chaves de Segurança USB, Cartões Inteligentes e Tokens de Mesa e de Bolso), Conectividade (Desconectado, Conectado via USB, Habilitado para NFC e Habilitado para Bluetooth), Usuário Final (BFSI, Governo e Defesa, TI Empresarial e Infraestrutura Crítica, Saúde e Educação e Pesquisa), Modelo de Implantação (Local, Nuvem Privada e Nuvem Pública) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Tokens OATH HOTP Autônomos |
| Chaves de Segurança Híbridas HOTP e FIDO2 |
| Tokens Híbridos HOTP e PKI ou PIV |
| Tokens de Resposta a Desafios e Assinatura de Transações |
| Tokens Chaveiro |
| Cartões de Exibição |
| Chaves de Segurança USB |
| Cartões Inteligentes |
| Tokens de Mesa e de Bolso |
| Desconectado |
| Conectado via USB |
| Habilitado para NFC |
| Habilitado para Bluetooth |
| BFSI |
| Governo e Defesa |
| TI Empresarial e Acesso Privilegiado |
| Saúde |
| Telecomunicações e Infraestrutura Crítica |
| Educação e Pesquisa |
| Infraestrutura de Autenticação Local |
| Autenticação em Nuvem Privada |
| Plataformas de Identidade em Nuvem Pública |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Restante da África |
| Por Arquitetura de Token | Tokens OATH HOTP Autônomos | |
| Chaves de Segurança Híbridas HOTP e FIDO2 | ||
| Tokens Híbridos HOTP e PKI ou PIV | ||
| Tokens de Resposta a Desafios e Assinatura de Transações | ||
| Por Fator de Forma | Tokens Chaveiro | |
| Cartões de Exibição | ||
| Chaves de Segurança USB | ||
| Cartões Inteligentes | ||
| Tokens de Mesa e de Bolso | ||
| Por Conectividade | Desconectado | |
| Conectado via USB | ||
| Habilitado para NFC | ||
| Habilitado para Bluetooth | ||
| Por Usuário Final | BFSI | |
| Governo e Defesa | ||
| TI Empresarial e Acesso Privilegiado | ||
| Saúde | ||
| Telecomunicações e Infraestrutura Crítica | ||
| Educação e Pesquisa | ||
| Por Modelo de Implantação e Vendas | Infraestrutura de Autenticação Local | |
| Autenticação em Nuvem Privada | ||
| Plataformas de Identidade em Nuvem Pública | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de token de hardware HOTP baseado em eventos?
O mercado de token de hardware HOTP baseado em eventos está projetado para crescer de 1,61 bilhões de USD em 2026 para 2,29 bilhões de USD até 2032, a um CAGR de 5,89% de 2027 a 2032.
Por que as organizações ainda utilizam tokens de hardware HOTP?
Eles suportam a autenticação em ambientes isolados e de baixa conectividade, e podem atender a requisitos de alta garantia onde as chaves de acesso sincronizáveis não são adequadas.
Qual arquitetura de token tem a maior participação?
Os tokens OATH HOTP autônomos detinham 45,31% da participação em 2026 porque permanecem incorporados em sistemas de autenticação bancários, governamentais e de telecomunicações.
Qual fator de forma está se expandindo mais rapidamente?
As chaves de segurança USB estão projetadas para se expandir a um CAGR de 6,87% até 2032, impulsionadas por requisitos de acesso resistente a phishing e atestação de dispositivos.
Qual grupo de usuários finais lidera a demanda?
O BFSI detinha 36,09% da participação em 2026, refletindo o alto risco de transação e os requisitos de segurança nas operações bancárias.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico está projetada para se expandir a um CAGR de 6,88% até 2032, à medida que a digitalização dos serviços financeiros e as regras de autenticação avançam nas principais economias.