
Taille et part du marché des clés de sécurité FIDO2
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.39 Milliards de dollars |
| Taille du Marché (2032) | 2.58 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.17 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des clés de sécurité FIDO2 par Mordor Intelligence
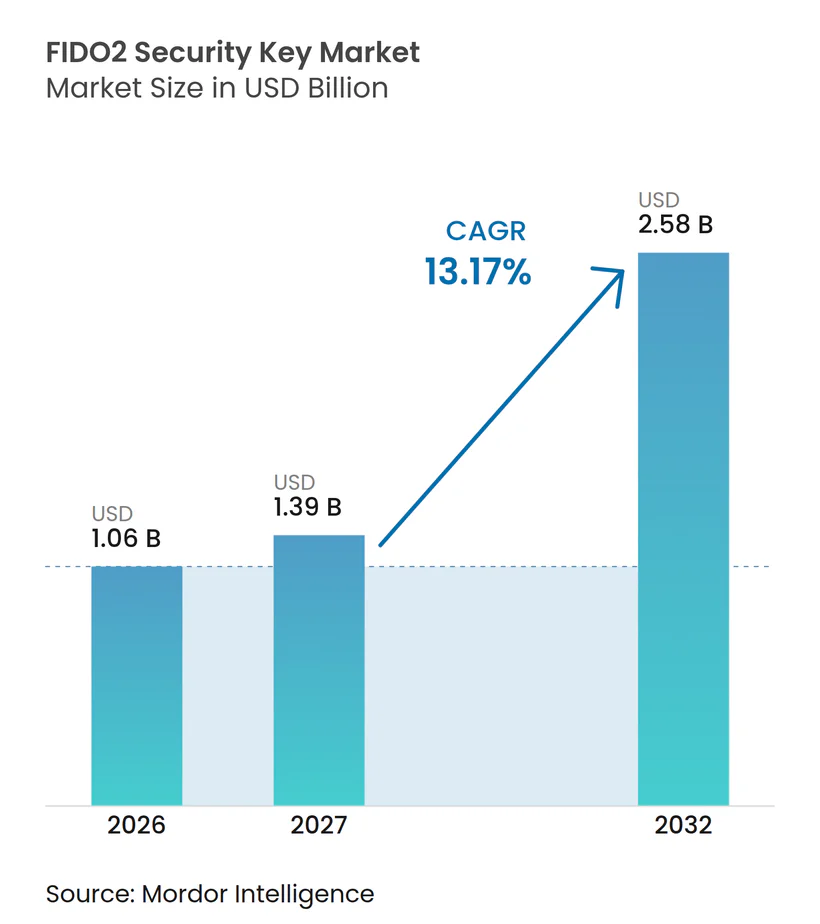
La taille du marché des clés de sécurité FIDO2 devrait augmenter de 1,06 milliard USD en 2026 à 1,39 milliard USD en 2027 et atteindre 2,58 milliards USD d'ici 2032, avec un CAGR de 13,17 % sur la période 2027-2032. Les clés à support matériel stockent la clé cryptographique privée dans un élément sécurisé, empêchant l'exposition des identifiants réutilisables lors de la connexion. Cette conception répond aux attaques de phishing, de bourrage d'identifiants et aux attaques de l'homme du milieu sans recourir aux mots de passe, aidant les organisations à réduire leur dépendance aux méthodes de connexion susceptibles d'être compromises par des messages trompeurs, des identifiants réutilisés ou des invites d'authentification redirigées. Elle fournit également un contrôle tangible et largement compris pour les équipes de sécurité et les utilisateurs. Le marché des clés de sécurité FIDO2 bénéficie également des initiatives des entreprises vers les clés d'accès, bien que de nombreuses organisations aient encore besoin d'une option liée à un appareil pour les utilisateurs privilégiés, les postes de travail partagés et les systèmes isolés. Les clés d'accès de plateforme abaissent les barrières à l'accès courant des employés, mais elles n'éliminent pas le besoin d'identifiants physiques dans les environnements nécessitant une attestation, des contrôles de récupération ou une haute assurance. Les stratégies des fournisseurs se concentrent donc sur la gestion du cycle de vie, la certification, la préparation post-quantique et les identifiants prenant en charge plusieurs protocoles.
Points clés du rapport
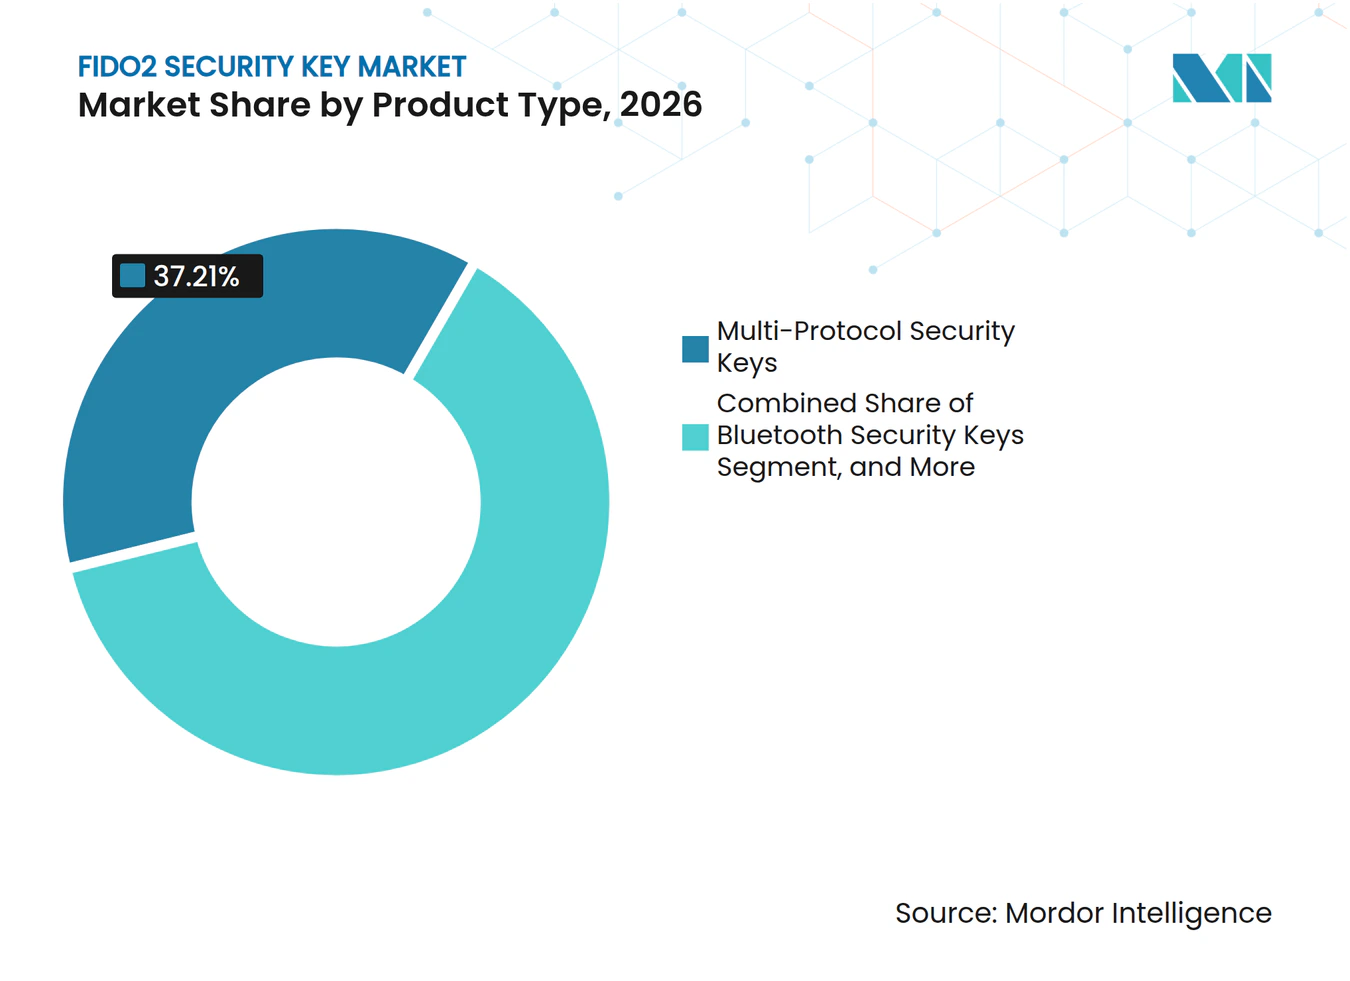
- Par type de produit, les clés de sécurité multi-protocoles détenaient 37,21 % de la part du marché des clés de sécurité FIDO2 en 2026, tandis que les clés de sécurité biométriques devraient se développer à un CAGR de 13,66 % jusqu'en 2032.
- Par facteur de forme, les clés de type clé USB détenaient 56,82 % de la part de marché en 2026, tandis que les lecteurs biométriques de bureau devraient se développer à un CAGR de 13,68 % jusqu'en 2032.
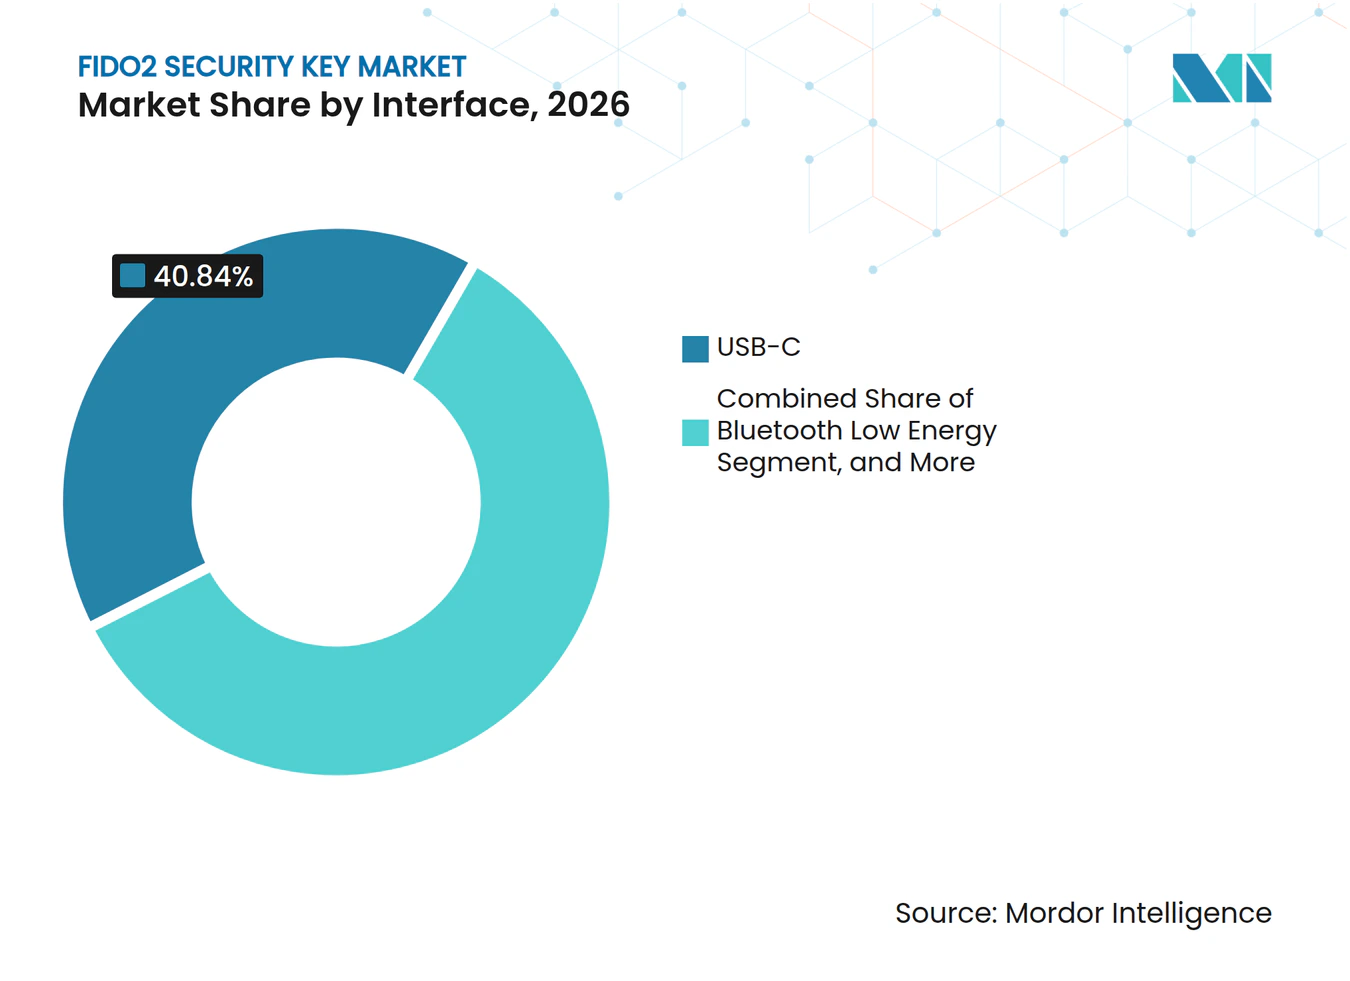
- Par interface, l'USB-C détenait 40,84 % de la part de marché en 2026, tandis que les clés multi-interfaces devraient se développer à un CAGR de 13,79 % jusqu'en 2032.
- Par méthode d'authentification, l'authentification sans mot de passe FIDO2 détenait 33,62 % de la part de marché en 2026, tandis que l'authentification hybride FIDO2/PIV ou PKI devrait se développer à un CAGR de 13,88 % jusqu'en 2032.
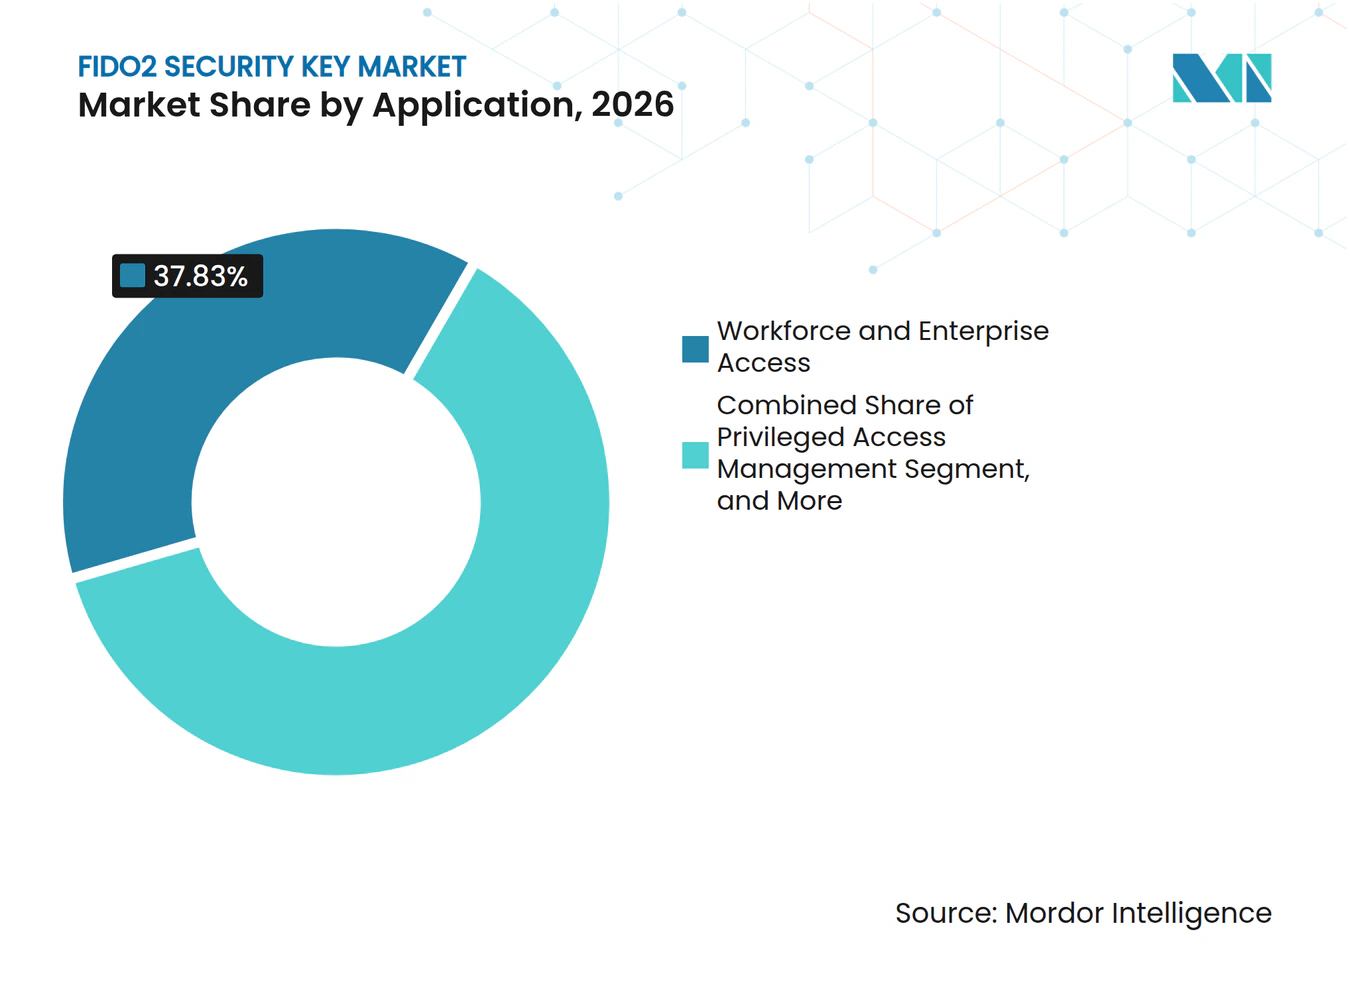
- Par application, l'accès des effectifs et des entreprises détenait 37,83 % de la part de marché en 2026, tandis que l'accès gouvernemental et de défense devrait se développer à un CAGR de 13,47 % jusqu'en 2032.
- Par canal de distribution, les ventes directes aux entreprises détenaient 36,88 % de la part de marché en 2026, tandis que les intégrateurs d'identité et de sécurité devraient se développer à un CAGR de 13,96 % jusqu'en 2032.
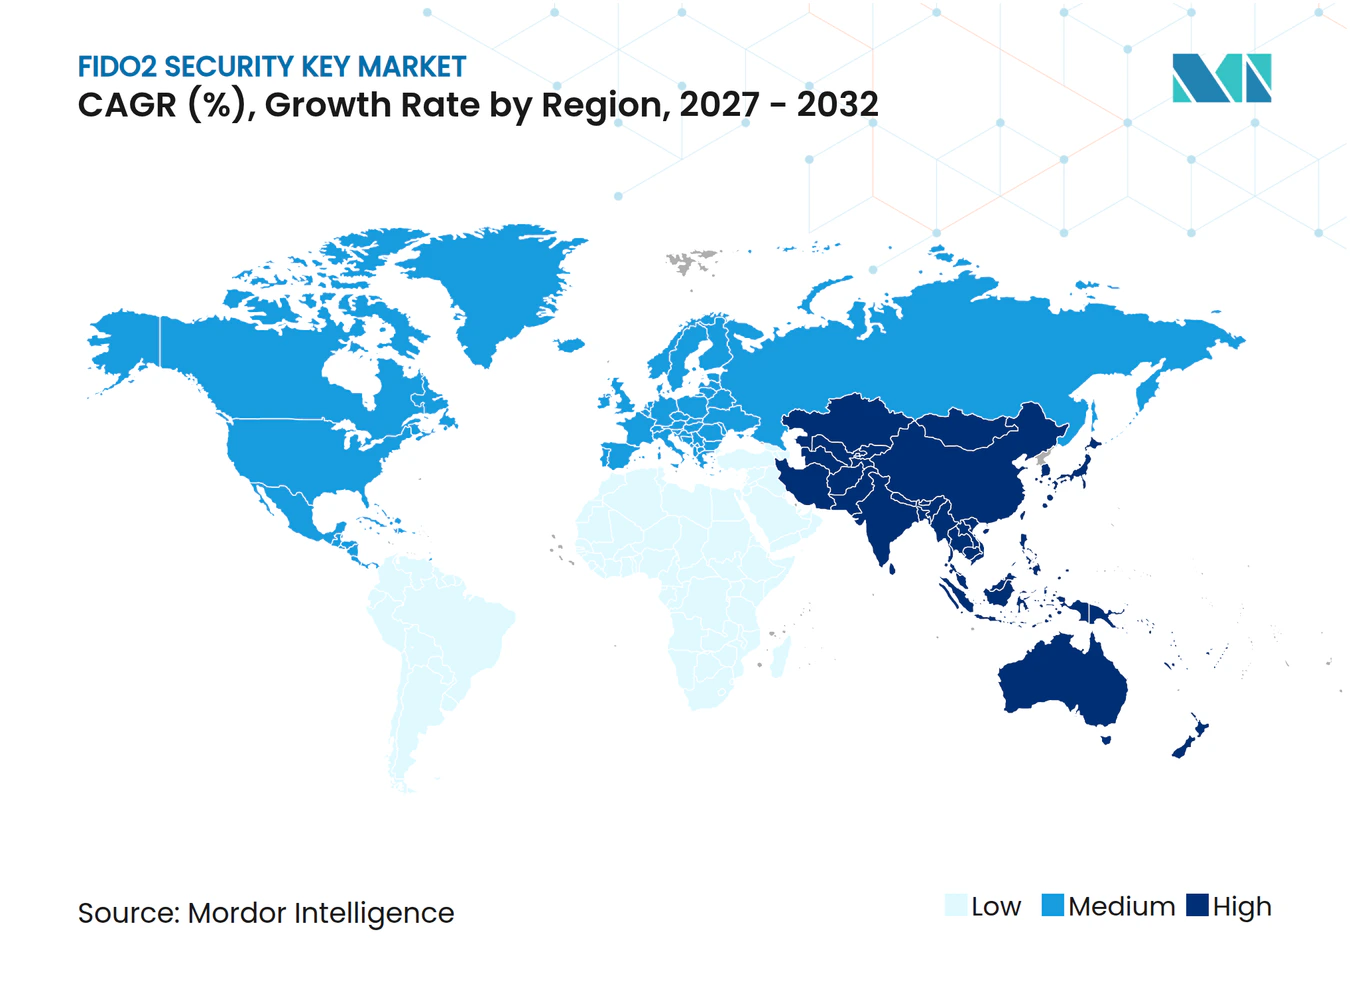
- Par géographie, l'Amérique du Nord détenait 41,88 % de la part de marché en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 13,96 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Augmentation des incidents de phishing et de vol d'identifiants | +3.5% | Mondial | Court terme (≤ 2 ans) |
| Migration des entreprises vers une authentification sans mot de passe résistante au phishing | +3.2% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Exigences d'authentification liées à la confiance zéro et à la réglementation | +2.8% | Amérique du Nord, Europe et marchés principaux d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Clés matérielles comme identifiants de récupération à haute assurance pour les clés d'accès synchronisées | +1.5% | Mondial | Moyen terme (2-4 ans) |
| Identifiants liés à l'appareil pour les postes de travail partagés et les environnements isolés | +1.2% | Amérique du Nord, Europe et marchés à forte présence gouvernementale | Long terme (≥ 4 ans) |
| Exigences d'attestation et de traçabilité de la chaîne d'approvisionnement pour les utilisateurs privilégiés | +0.8% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Augmentation des incidents de phishing et de vol d'identifiants
Les menaces de phishing accroissent la valeur accordée aux méthodes d'authentification qui n'exposent pas les identifiants réutilisables. Une clé FIDO2 conserve la clé privée dans son élément sécurisé et lie l'authentification au domaine prévu. Cela rend le marché des clés de sécurité FIDO2 pertinent pour les organisations qui ont besoin de contrôles contre la réutilisation et le vol d'identifiants. La FIDO Alliance a signalé que 5 milliards de clés d'accès étaient en usage actif en mai 2026, montrant que l'authentification sans mot de passe est entrée dans le déploiement grand public. Ses recherches ont également révélé que 68 % des organisations avaient déployé ou déployaient des clés d'accès, tandis que 28 % avaient entièrement adopté l'authentification sans mot de passe.[1] Les clés physiques restent utiles là où un identifiant lié au matériel est requis pour la récupération, l'administration ou l'accès réglementé, en particulier lorsqu'une politique de sécurité sépare les rôles à haut risque de la connexion standard des employés et exige que l'organisation conserve un contrôle direct sur l'émission des identifiants.
Migration des entreprises vers une authentification sans mot de passe résistante au phishing
Les programmes d'entreprise sur le marché des clés de sécurité FIDO2 passent des essais limités de clés d'accès à une utilisation en production plus large. Dans une enquête de la FIDO Alliance de 2025, 87 % des organisations aux États-Unis et au Royaume-Uni avaient déployé ou déployaient des clés d'accès. La même recherche a révélé que 47 % utilisaient un mélange de clés de sécurité physiques liées à l'appareil et de clés d'accès synchronisées. Les organisations ont d'abord émis des clés physiques pour les utilisateurs ayant accès à la propriété intellectuelle et aux comptes administrateurs, à 39 % pour chaque groupe. HID a introduit la gestion des clés d'accès d'entreprise en août 2025 pour permettre le provisionnement à distance des identifiants, la révocation et la gestion des pistes d'audit[2]. Ces services réduisent les frictions administratives et soutiennent des déploiements plus larges sur le marché des clés de sécurité FIDO2, car le provisionnement à distance et les processus de cycle de vie structurés peuvent réduire la charge pesant sur les équipes informatiques locales lors de l'inscription, du remplacement et du retrait des identifiants.
Exigences d'authentification liées à la confiance zéro et à la réglementation
Les acheteurs gouvernementaux et réglementés sur le marché des clés de sécurité FIDO2 exigent de plus en plus une authentification résistante au phishing pour les systèmes sensibles. La FIDO Alliance a publié des orientations techniques de mise en œuvre de la NIS2 en décembre 2025, décrivant comment les spécifications FIDO et WebAuthn peuvent soutenir les programmes de conformité pour les infrastructures critiques. L'Allemagne a également publié des orientations provisoires sur les serveurs de clés d'accès en 2025 pour les administrations publiques et les infrastructures critiques[3]. Ces mesures mettent davantage l'accent sur une configuration et un déploiement fiables des identifiants, notamment des pratiques d'inscription claires, des politiques d'authentificateur bien définies et une approche pratique de la gestion des identifiants utilisés par les employés, les sous-traitants, les administrateurs et les autres utilisateurs ayant accès aux systèmes essentiels. Les clés matérielles sont particulièrement adaptées aux utilisateurs privilégiés car leurs identifiants peuvent rester liés à l'appareil et non exportables. Le marché des clés de sécurité FIDO2 bénéficie de la demande de niveaux de certification plus élevés, d'une émission gérée et de pistes d'audit claires. Ces exigences rendent également le support produit à long terme et les contrôles de la chaîne d'approvisionnement importants dans les décisions d'achat, car les acheteurs du secteur public et des infrastructures critiques ont besoin de l'assurance que les identifiants déployés peuvent être maintenus, remplacés et audités selon des procédures de sécurité cohérentes dans le temps.
Clés matérielles comme identifiants de récupération à haute assurance pour les clés d'accès synchronisées
Les clés d'accès synchronisées simplifient la connexion sur plusieurs appareils, mais introduisent des considérations de récupération lorsqu'un utilisateur perd l'accès à l'écosystème d'appareils. Une clé matérielle distincte peut fournir un identifiant de récupération lié à l'appareil sans restaurer l'accès par mot de passe. Ce rôle est complémentaire à la demande sur le marché des clés de sécurité FIDO2 et à l'adoption initiale sans mot de passe, car il soutient la continuité en cas de perte d'appareil ou de récupération de compte. Le marché des clés de sécurité FIDO2 peut donc bénéficier même lorsque les clés d'accès synchronisées sont adoptées comme identifiant principal pour les flux de travail courants. Les clés de récupération peuvent ensuite devenir des dispositifs d'authentification réguliers pour les utilisateurs qui effectuent des travaux privilégiés. L'approche est la plus pertinente là où les organisations nécessitent une récupération contrôlée, une attestation ou une séparation claire des identifiants synchronisés dans le cloud, y compris les environnements avec des appareils partagés, des réseaux restreints, des comptes administratifs à haute valeur et des politiques exigeant un enregistrement direct de la propriété et de l'émission des identifiants.
Analyse de l'impact des freins*
| Frein | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité du déploiement et coûts d'intégration des plateformes d'identité | -1.8% | Mondial | Court terme (≤ 2 ans) |
| Concurrence des clés d'accès de plateforme intégrées et des authentificateurs mobiles | -1.4% | Mondial | Moyen terme (2-4 ans) |
| Restrictions des ports USB et des politiques NFC dans les environnements gouvernementaux et réglementés | -0.6% | Amérique du Nord et Europe | Court terme (≤ 2 ans) |
| Lacunes dans la réinitialisation du code PIN des identifiants et la récupération en cas de perte de clé physique | -0.5% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité du déploiement et coûts d'intégration des plateformes d'identité
Le déploiement de clés matérielles sur le marché des clés de sécurité FIDO2 et dans un environnement d'entreprise mixte nécessite une coordination entre les fournisseurs d'identité, les services d'annuaire et les outils de gestion des points de terminaison. Ce travail peut retarder les achats, en particulier pour les organisations sans équipe dédiée à la gestion des identités et des accès. La compatibilité des applications héritées rend également difficile l'utilisation d'un processus de connexion cohérent pour tous les groupes d'effectifs. Les procédures de réinitialisation du code PIN et de récupération en cas de perte de clé créent des exigences opérationnelles supplémentaires. Le provisionnement géré peut réduire une partie de cette charge en prenant en charge la pré-inscription et l'émission à distance. Même ainsi, le coût d'intégration reste une contrainte sur le rythme d'adoption sur le marché des clés de sécurité FIDO2, en particulier lorsque les applications ont des méthodes de connexion incohérentes et que l'organisation doit coordonner la politique, la prise en charge des appareils, les procédures du service d'assistance et les communications avec les utilisateurs.
Concurrence des clés d'accès de plateforme intégrées et des authentificateurs mobiles
Apple iCloud Keychain, Google Password Manager et Windows Hello offrent une concurrence sur le marché des clés de sécurité FIDO2 via des clés d'accès sans achats matériels séparés. Ces choix peuvent satisfaire les exigences standard de connexion des employés lorsqu'une attestation à haute assurance n'est pas nécessaire. Les smartphones gérés par l'entreprise peuvent également servir d'authentificateurs FIDO pour certaines populations d'effectifs. Les clés physiques conservent un avantage sur le marché des clés de sécurité FIDO2 pour les utilisateurs privilégiés, les terminaux partagés, les systèmes isolés et les environnements avec des règles strictes d'assurance des identifiants. Les fournisseurs répondent par la gestion du cycle de vie, des éléments sécurisés certifiés et des plans de cryptographie post-quantique. Ces différences maintiennent une demande spécialisée sur le marché des clés de sécurité FIDO2, même si les travailleurs grand public utilisent de plus en plus des identifiants natifs de plateforme, car une stratégie d'accès unique ne répond pas toujours aux besoins d'assurance, de récupération, de portabilité et de responsabilité de chaque fonction.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de produit :
les clés multi-protocoles soutiennent les environnements d'entreprise complexesLes clés de sécurité multi-protocoles détenaient 37,21 % de la part du marché des clés de sécurité FIDO2 en 2026. Les entreprises apprécient un jeton unique capable de prendre en charge FIDO2, PIV, OATH et OpenPGP dans des environnements d'identité variés. Cela réduit la nécessité d'émettre des identifiants séparés pour différents flux de travail de sécurité, ce qui peut simplifier l'émission, la formation des utilisateurs, le remplacement et l'application des politiques lorsque les départements exploitent encore des systèmes avec des exigences d'authentification différentes. La catégorie est bien positionnée dans les organisations qui modernisent l'authentification sans supprimer les processus établis de certificats ou de cartes à puce. Elle est également utile lorsque les administrateurs et les sous-traitants utilisent plus d'un système. Cette combinaison de compatibilité et de consolidation soutient la demande continue des entreprises, en particulier là où les équipes de sécurité doivent introduire un accès sans mot de passe sans perturber les flux de travail établis pour les certificats, les e-mails sécurisés, l'administration ou l'accès aux données réglementées.
Les clés de sécurité biométriques devraient se développer à un CAGR de 13,66 % jusqu'en 2032. Token a introduit la série BioKey en juin 2025 avec une connectivité USB, Bluetooth et NFC, ainsi qu'un élément sécurisé certifié EAL5+. L'Unity 20 de SecuGen a reçu la certification de la FIDO Alliance en octobre 2026. Les clés USB restent importantes pour le déploiement sur le marché intermédiaire car elles ne nécessitent pas de batteries, sont faciles à émettre via des processus d'équipement standard et peuvent couvrir l'utilisation courante des effectifs sans nécessiter de processus de charge ou de couplage séparé. Les modèles NFC et Bluetooth prennent en charge les environnements de travail mobile et à distance. Les identifiants sous forme de carte à puce et de badge s'adressent aux programmes gouvernementaux et de défense qui combinent l'accès physique et logique, aidant les agences à aligner les processus d'entrée dans les bâtiments avec les contrôles d'identité numérique tout en limitant le nombre d'identifiants portés par chaque utilisateur.



Par facteur de forme :
les clés de type clé USB sont en tête tandis que les lecteurs de bureau servent les appareils partagésLes clés de type clé USB représentaient 56,82 % de la taille du marché des clés de sécurité FIDO2 en 2026. Leur format établi de clé USB et leur coût unitaire compétitif les rendent pratiques pour les grands déploiements d'employés. Elles sont simples à distribuer et familières aux utilisateurs. Le format s'adapte également à de nombreux flux de travail standard sur ordinateur portable et poste de travail, permettant aux équipes de sécurité d'introduire un authentificateur physique sans nécessiter de changement majeur dans la façon dont les employés connectent les appareils ou commencent leur journée de travail. Les clés de type clé USB resteront probablement le facteur de forme de volume pour les organisations qui souhaitent un identifiant portable et dédié. Cette position soutient l'utilisation dans les programmes d'accès des effectifs généraux, des sous-traitants et des administrateurs, où des pratiques d'émission cohérentes et une manipulation familière des appareils peuvent réduire les besoins en formation lors de grands déploiements dans plusieurs bureaux ou groupes d'effectifs.
Les lecteurs biométriques de bureau devraient se développer à un CAGR de 13,68 % jusqu'en 2032. Kensington a lancé VeriMark Desktop 2.0 en avril 2026 pour les postes de travail partagés utilisant Windows Hello for Business et l'authentification unique Entra ID. Ce format est utile lorsque plusieurs utilisateurs autorisés accèdent à un terminal fixe pendant un quart de travail. Les facteurs de forme carte de crédit et badge prennent en charge les programmes d'accès physique et d'authentification numérique combinés, qui sont pertinents lorsque les organisations souhaitent réduire la duplication des identifiants et créer une expérience plus cohérente pour les employés entrant dans des installations sécurisées. HID a lancé les Crescendo Cards en août 2025 dans le cadre de son portefeuille FIDO élargi. Les porte-clés restent pertinents pour les professionnels qui portent des identifiants sur des lanyards, tandis que les authentificateurs intégrés apportent les fonctions FIDO2 dans les ordinateurs portables et les lecteurs d'accès, offrant aux organisations plusieurs façons d'adapter l'authentification aux conditions de travail du personnel de terrain, du personnel clinique et des employés sur site fixe.
Par interface :
l'USB-C est en tête de la connectivité des appareils et les modèles multi-interfaces ajoutent de la flexibilitéL'USB-C détenait 40,84 % de la part en 2026. Sa position de tête reflète les cycles de renouvellement des ordinateurs portables et l'adoption généralisée des ports USB-C dans les appareils commerciaux. L'interface offre aux organisations une option directe pour l'authentification des effectifs sans ajouter de complexité logicielle. L'USB-C est particulièrement pertinent pour les nouvelles flottes d'appareils et les arrangements de travail hybride. Le format offre également une voie de mise à niveau claire par rapport aux équipements USB-A plus anciens. Son rôle continu dépend de la compatibilité avec le parc installé d'appareils professionnels, car de nombreuses organisations exploitent un mélange d'ordinateurs portables récemment achetés, de postes de travail plus anciens, d'équipements spécialisés et de points de terminaison mobiles qui ne partagent pas le même standard de connecteur.
Les clés multi-interfaces devraient se développer à un CAGR de 13,79 % jusqu'en 2032. Ces appareils combinent USB-A, USB-C et NFC pour réduire les problèmes de compatibilité dans les flottes d'appareils mixtes. Token2 a introduit le Bio3 en juin 2025 avec une double connectivité USB-A et USB-C et une gestion native des empreintes digitales iOS. L'USB-A reste pertinent dans les environnements gouvernementaux et industriels avec de longs cycles de remplacement du matériel, où les programmes de sécurité doivent tenir compte des équipements qui restent en service pendant plusieurs années et ne peuvent pas être remplacés uniquement pour prendre en charge une interface plus récente. Le NFC prend en charge l'authentification depuis les points de terminaison mobiles et les flux de travail multi-appareils. Les clés VeriMark NFC+ de Kensington ont obtenu la certification FIDO2 Level 2 avec CTAP 2.1, prenant en charge les cas d'utilisation USB et NFC.

Par méthode d'authentification :
l'accès sans mot de passe est en tête et les identifiants hybrides se développent dans les environnements réglementésL'authentification sans mot de passe FIDO2 détenait 33,62 % de la part en 2026. Les organisations l'utilisent pour supprimer les mots de passe des flux de connexion courants des employés. La méthode soutient une voie plus directe vers un accès résistant au phishing pour les utilisateurs d'entreprise standard. Elle s'aligne également sur le déploiement plus large des clés d'accès sur les plateformes d'identité. Les clés FIDO2 physiques fournissent un identifiant dédié lorsque les organisations ne souhaitent pas que l'authentification dépende d'un appareil personnel. Cela maintient la pertinence de la méthode dans les cas d'utilisation d'accès des effectifs et d'utilisation privilégiée, car les responsables de la sécurité peuvent appliquer le même standard de base tout en fixant des règles plus strictes pour les administrateurs, les sous-traitants et les utilisateurs gérant des applications sensibles, des dossiers financiers ou des systèmes de production.
L'authentification hybride FIDO2/PIV ou PKI devrait se développer à un CAGR de 13,88 % jusqu'en 2032. L'approche sert les agences qui doivent maintenir des chaînes de certificats PKI tout en adoptant des flux de travail basés sur FIDO2. Elle est particulièrement importante dans les environnements de défense et civils fédéraux avec des exigences d'identifiants établies, où les organisations doivent préserver les chaînes de certificats de confiance et respecter les règles d'identité existantes tout en passant à des processus de connexion plus résistants au phishing. Les clés hybrides permettent aux acheteurs de moderniser l'authentification tout en conservant l'infrastructure à clé publique existante. L'authentification à deux facteurs FIDO2 reste une option de transition pour les organisations qui s'éloignent des systèmes de mots de passe et de mots de passe à usage unique. Les configurations multi-facteurs avec code PIN et biométrie répondent aux cas où la vérification de l'utilisateur est requise par la réglementation ou les polices d'assurance, fournissant des preuves supplémentaires de la présence de l'utilisateur pour l'accès aux dossiers sensibles, aux systèmes, aux comptes et aux fonctions administratives.
Par application :
l'accès des effectifs est en tête tandis que le gouvernement et la défense nécessitent une assurance plus élevéeL'accès des effectifs et des entreprises représentait 37,83 % des revenus de 2026 sur le marché des clés de sécurité FIDO2. Les entreprises technologiques, de services financiers et de services professionnels utilisent des clés pour améliorer la protection des employés contre le phishing. Les grands déploiements peuvent couvrir l'accès des effectifs, l'accès des administrateurs et l'accès des sous-traitants via un seul programme d'identité, permettant aux équipes de sécurité de définir des règles distinctes pour les rôles plus risqués tout en maintenant un modèle d'identifiant commun pour l'organisation dans son ensemble. La gestion des accès privilégiés reste particulièrement importante car les administrateurs peuvent accéder aux systèmes de production et aux consoles cloud. Les organisations de santé et de sciences de la vie utilisent également des identifiants matériels pour les postes de travail cliniques partagés, où plusieurs employés autorisés peuvent utiliser le même terminal et ont besoin d'un moyen direct d'établir une responsabilité individuelle lors de la connexion. Les applications de vente au détail, de commerce électronique et de comptes consommateurs se développent à partir d'une base plus petite.
L'accès gouvernemental et de défense devrait se développer à un CAGR de 13,47 % jusqu'en 2032. Ces environnements nécessitent des contrôles solides pour les réseaux classifiés et d'autres systèmes sensibles, ce qui renforce l'importance des identifiants avec des enregistrements d'émission clairs, des procédures de récupération fiables, des composants certifiés et une résistance démontrable au vol d'identifiants. Les identifiants liés à l'appareil sont adaptés aux cas d'utilisation où les clés d'accès synchronisées ne répondent pas aux exigences d'assurance. Rakuten Securities a déployé l'authentification par clé d'accès FIDO2 sur tous ses canaux de trading en octobre 2025. Le déploiement illustre l'utilisation de l'authentification résistante au phishing dans les services financiers, où les systèmes orientés clients doivent équilibrer les attentes de sécurité, l'accès large aux appareils, les exigences de récupération et une expérience de connexion simple sur les canaux de bureau et mobiles. OpenAI et Yubico se sont associés en août 2026 pour proposer des YubiKeys personnalisées via le programme de sécurité de compte avancée d'OpenAI.
Par canal de distribution :
les ventes directes servent les grandes flottes tandis que les intégrateurs coordonnent des programmes plus largesLes ventes directes aux entreprises représentaient 36,88 % du marché des clés de sécurité FIDO2 en 2026. Les grands déploiements de flottes nécessitent souvent un micrologiciel personnalisé, une pré-inscription des clés et une tarification basée sur le volume. Les relations directes aident également les clients à coordonner la livraison avec les changements de politique d'identité. Ce canal est adapté aux grandes entreprises et aux acheteurs gouvernementaux qui ont besoin d'une émission contrôlée des identifiants. Les fournisseurs peuvent prendre en charge des profils de sécurité spécifiques et des besoins de cycle de vie via un engagement direct. Ces exigences expliquent la position de tête du canal, car les fournisseurs peuvent travailler directement avec les acheteurs sur les quantités, les calendriers de livraison, les choix de configuration, les processus de remplacement et d'autres éléments pratiques qui influencent le succès d'un grand déploiement d'identifiants.
Les intégrateurs d'identité et de sécurité devraient se développer à un CAGR de 13,96 % jusqu'en 2032. Les acheteurs se procurent de plus en plus le matériel, l'intégration des fournisseurs d'identité, l'automatisation du déploiement et la gestion du cycle de vie comme un seul programme. Infinigate et Swissbit ont annoncé un partenariat de distribution pour l'Allemagne et l'Autriche en juin 2025 pour soutenir les programmes NIS2 et DORA. Les revendeurs à valeur ajoutée restent importants pour les clients du marché intermédiaire qui ont besoin d'un support de configuration. Les canaux de distribution en ligne et physique ont un rôle en tant que plateformes grand public qui présentent les choix de clés matérielles. La distribution au détail reste limitée en dehors des canaux électroniques adjacents aux entreprises, car la plupart des achats nécessitent encore des conseils sur les systèmes compatibles, l'utilisation prévue, l'inscription des identifiants et les politiques opérationnelles qui déterminent la façon dont une clé physique est gérée après la livraison.
Analyse géographique
Marché des Clés de Sécurité FIDO2 en Amérique du Nord
L'Amérique du Nord détenait une part de 41,88 % en 2026. Les exigences d'approvisionnement fédéral et du secteur réglementé soutiennent la demande d'authentification résistante au hameçonnage. La région dispose d'une large base d'entreprises dotées de programmes établis de gestion des identités et des accès, offrant à de nombreux acheteurs une base plus claire pour intégrer des identifiants résistants au hameçonnage avec les répertoires existants, les contrôles des points de terminaison et les politiques d'accès aux applications. Ces organisations peuvent aller au-delà des essais lorsque des clés matérielles sont nécessaires pour les comptes privilégiés. Le marché des clés de sécurité FIDO2 bénéficie également de la concentration d'acheteurs dans les secteurs du cloud, de la technologie, des services financiers et de la défense dans la région.
Marché des Clés de Sécurité FIDO2 en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 13,96 % jusqu'en 2032. Le Japon est un adopteur précoce de l'authentification FIDO2 dans les services financiers. Rakuten Securities a introduit l'authentification par clé d'accès FIDO2 sur tous les canaux de trading en octobre 2025. Sakura Internet a ajouté la prise en charge des clés de sécurité pour les comptes Sakura Cloud en août 2025. Le secteur des technologies d'entreprise en Corée du Sud, l'infrastructure d'identité numérique de l'Inde et l'écosystème matériel d'authentification domestique de la Chine contribuent également à la demande régionale. La forte pénétration des smartphones soutient les identifiants à interface NFC dans les environnements multi-appareils, où les utilisateurs peuvent passer d'appareils mobiles à des ordinateurs portables, des terminaux de bureau en agence et d'autres points de terminaison nécessitant une méthode d'authentification flexible mais gérée de manière cohérente.
Marché des Clés de Sécurité FIDO2 en EMEA et en Amérique du Sud
L'Europe reste une région importante, avec l'Allemagne, la France et le Royaume-Uni comme principaux centres de demande. Les orientations allemandes sur les serveurs de clés d'accès ont soutenu des configurations FIDO2 standardisées pour l'administration publique et les infrastructures critiques. La France dispose d'une base de production nationale grâce à des entreprises telles que NEOWAVE. NEOWAVE a lancé la série Winkeo2 en novembre 2025 avec la certification Common Criteria EAL6+ et une production en France. L'Amérique du Sud ainsi que le Moyen-Orient et l'Afrique représentent la demande restante. Les programmes de sécurité bancaire et les initiatives d'identité numérique souveraine offrent une demande potentielle, tandis que l'infrastructure d'identité de soutien est encore en développement dans plusieurs pays.
Paysage concurrentiel
Concentration du Marché
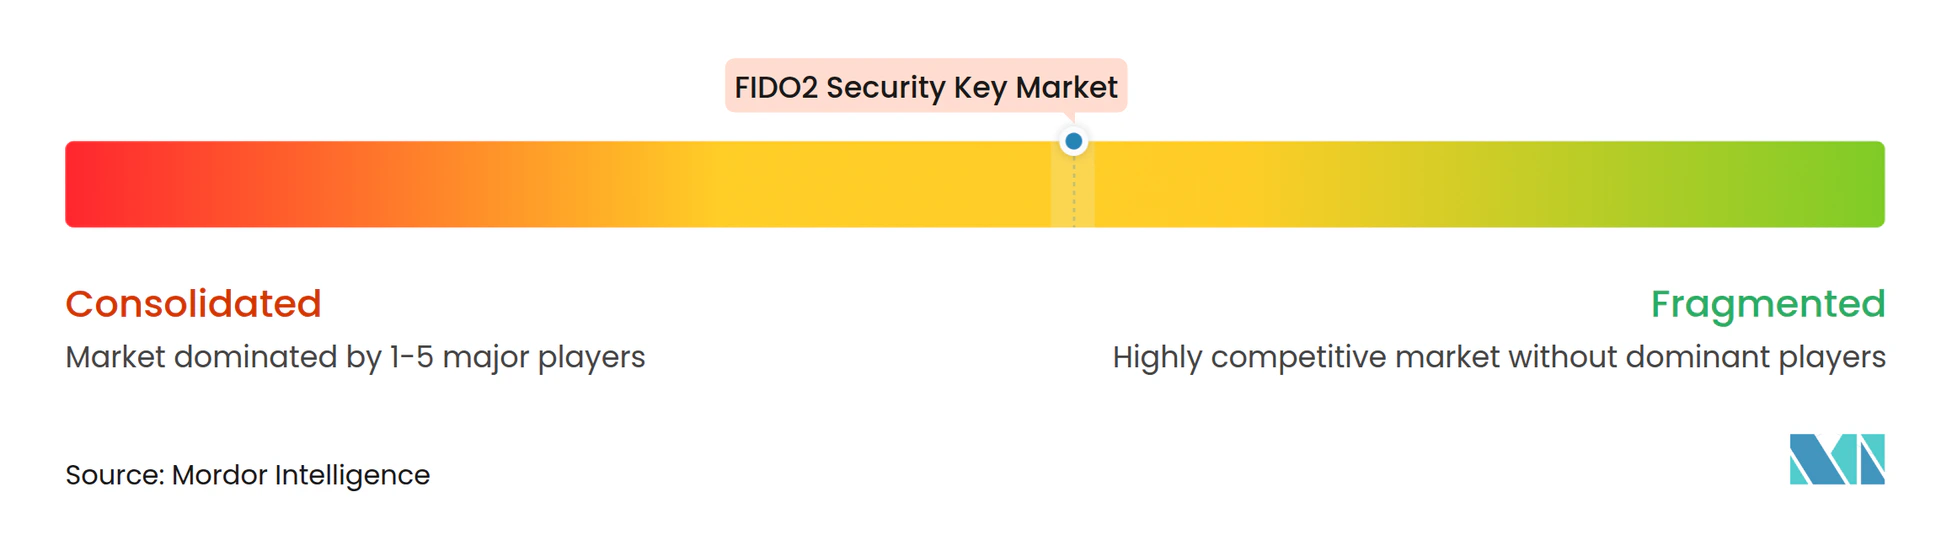
Le marché des clés de sécurité FIDO2 est modérément concentré dans les déploiements de flottes d'entreprise, tandis que les segments du marché intermédiaire et spécialisé restent fragmentés. Yubico, FEITIAN Technologies, HID Global et Thales ont établi des positions grâce aux relations avec les fournisseurs d'identité, à la portée de distribution et aux portefeuilles de produits certifiés. La concurrence se concentre sur la gestion des identifiants, les certifications matérielles, les fonctionnalités biométriques et un approvisionnement fiable. Les acheteurs dans le gouvernement et la défense accordent une valeur particulière aux certifications FIPS 140-3, FIDO Level 3+ et aux chaînes d'approvisionnement traçables. Ces exigences limitent la substitution dans les programmes à haute assurance, car les acheteurs doivent tenir compte du statut de certification, de la gestion des clés, de la conception des éléments sécurisés, de la continuité de l'approvisionnement et de la preuve que l'identifiant peut répondre aux exigences de politique tout au long de sa vie opérationnelle. La structure concurrentielle laisse de la place aux spécialistes qui répondent à des besoins précis de certification ou d'approvisionnement régional, en particulier lorsque les clients nécessitent une fabrication locale, un profil d'assurance étroitement défini, une capacité biométrique, une combinaison de protocoles spécifiée ou du matériel adapté à un programme d'accès physique existant.
Yubico a déclaré des ventes nettes au T2 2026 de 543,9 millions SEK, équivalant à 52,8 millions USD, et les revenus d'abonnement représentaient 18,0 % des ventes nettes. La société a lancé YubiKey 5.8 en juillet 2026, étendant l'autorisation soutenue par le matériel aux signatures numériques, aux flux de travail des agents d'intelligence artificielle, aux portefeuilles d'identité et aux paiements sécurisés. HID a introduit les Crescendo Keys, les Crescendo Cards et la gestion des clés d'accès d'entreprise en août 2025. Thales a lancé OneWelcome FIDO Key Lifecycle Management en février 2025 avec une intégration à l'API de provisionnement FIDO2 de Microsoft Entra ID. Ces évolutions montrent que les services de gestion deviennent aussi importants que l'identifiant lui-même, car les grands clients ont besoin d'un support pour le provisionnement, le remplacement, la révocation, les enregistrements d'audit, l'alignement des politiques et le déploiement contrôlé dans des effectifs distribués.
Le développement de produits sur le marché des clés de sécurité FIDO2 se concentre également sur la préparation post-quantique, l'assurance de la chaîne d'approvisionnement et l'accès physique et numérique combiné. Swissbit a lancé iShield Key 2 en mai 2025 avec prise en charge de jusqu'à 300 clés d'accès et des variantes certifiées FIPS 140-3 Level 3. NEOWAVE a élargi sa gamme d'identifiants FIDO2 et de signature qualifiée avec AET Europe en mars 2025. Les fournisseurs de capteurs d'empreintes digitales permettent aux fabricants d'équipements d'origine de développer des authentificateurs biométriques personnalisés, ce qui accroît la concurrence dans les catégories de produits standard. Les certifications à haute assurance restent des garanties importantes contre la concurrence par les prix dans les applications gouvernementales et de défense, où les décisions d'achat accordent de l'importance aux propriétés de sécurité validées, au support à long terme, à la vérification de l'approvisionnement et à la compatibilité avec des environnements d'identité strictement gouvernés. Ce schéma soutient la différenciation autour de l'assurance, des contrôles du cycle de vie et de la qualité des services de déploiement.
Leaders du secteur des clés de sécurité FIDO2
-
Yubico AB
-
FEITIAN Technologies Co., Ltd.
-
Thales Group
-
HID Global Corporation
-
Google LLC
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Clés de Sécurité FIDO2 Entreprises couvertes dans ce rapport
- Yubico AB
- FEITIAN Technologies Co., Ltd.
- Thales Group
- HID Global Corporation
- Google LLC
- Entrust Corporation
- OneSpan Inc.
- Token2 Switzerland
- Identiv, Inc.
- Swissbit AG
- GoTrustID Inc.
- AuthenTrend Technology Inc.
- SoloKeys, Inc.
- Nitrokey GmbH
- Kensington Computer Products Group
- TrustKey Solutions Inc.
- Hypersecu Information Systems, Inc.
- Thetis International Co., Ltd.
- Excelsecu Data Technology Co., Ltd.
- Microchip Technology Incorporated
- IDEMIA Public Security
- NXP Semiconductors N.V.
- OnlyKey by CryptoTrust LLC
- Nok Nok Labs, Inc.
- Cisco Systems, Inc.
Développements industriels récents dans Marché des Clés de Sécurité FIDO2
- Octobre 2026 : La FIDO Alliance a certifié la clé de sécurité d'empreintes digitales FIDO2 Unity 20 de SecuGen selon CTAP 2.1 et le niveau d'assurance de sécurité des authentificateurs 1 avec un profil de sécurité d'entreprise. La clé stocke jusqu'à 255 clés d'accès et utilise le capteur optique U20-A certifié FBI de SecuGen, avec une disponibilité en volume via des revendeurs mondiaux prévue pour le T4 2026.
- Août 2026 : Yubico et OpenAI se sont associés pour proposer un ensemble personnalisé de 2 YubiKeys dans le cadre du programme de sécurité de compte avancée d'OpenAI pour les utilisateurs de ChatGPT. La collaboration a introduit pour la première fois des clés d'accès matérielles liées à l'appareil sur une plateforme d'intelligence artificielle grand public.
- Juillet 2026 : Yubico a lancé YubiKey 5.8 avec le micrologiciel CTAP 2.3, étendant la sécurité soutenue par le matériel à l'autorisation vérifiée pour les signatures numériques, les flux de travail des agents d'intelligence artificielle, les portefeuilles d'identité et les paiements sécurisés, repositionnant la clé physique comme dispositif d'autorisation transactionnelle au-delà de l'authentification.
- Juin 2026 : Fingerprint Cards AB et JISA Softech ont lancé CryptoBind BioKey et CryptoBind BioToken, des jetons de sécurité biométriques conformes à FIDO alimentés par les capteurs d'empreintes digitales FPC, ciblant l'authentification sans mot de passe pour les entreprises et les consommateurs à l'échelle mondiale.
Portée du rapport mondial sur le marché des clés de sécurité FIDO2
Le marché des clés de sécurité FIDO2 comprend les authentificateurs matériels (clés de sécurité USB, NFC, Bluetooth) qui permettent une authentification sans mot de passe et résistante au phishing en utilisant les normes FIDO2/WebAuthn et CTAP basées sur la cryptographie à clé publique.
Le rapport sur le marché des clés de sécurité FIDO2 est segmenté par type de produit (clés de sécurité USB, clés de sécurité NFC, clés de sécurité Bluetooth, clés de sécurité biométriques, clés de sécurité multi-protocoles et clés FIDO2 sous forme de carte à puce et de badge), facteur de forme (clés de type clé USB, clés sous forme de carte de crédit et de badge, clés de type porte-clés, lecteurs biométriques de bureau et dispositifs d'authentification intégrés et convergés), interface (USB-A, USB-C, NFC, Bluetooth Low Energy, Lightning et multi-interface), méthode d'authentification (authentification sans mot de passe FIDO2, authentification à deux facteurs FIDO2, authentification multi-facteurs FIDO2 avec code PIN, authentification multi-facteurs FIDO2 avec biométrie et authentification hybride FIDO2 et PIV ou PKI), application (accès des effectifs et des entreprises, gestion des accès privilégiés, accès gouvernemental et de défense, banque, services financiers et assurance, santé et sciences de la vie, vente au détail, commerce électronique et comptes consommateurs, et autres applications), canal de distribution (ventes directes aux entreprises, intégrateurs d'identité et de sécurité, revendeurs à valeur ajoutée, vente au détail en ligne et vente au détail physique) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Clés de sécurité USB |
| Clés de sécurité NFC |
| Clés de sécurité Bluetooth |
| Clés de sécurité biométriques |
| Clés de sécurité multi-protocoles |
| Clés FIDO2 sous forme de carte à puce et de badge |
| Clés de type clé USB |
| Clés sous forme de carte de crédit et de badge |
| Clés de type porte-clés |
| Lecteurs biométriques de bureau |
| Dispositifs d'authentification intégrés et convergés |
| USB-A |
| USB-C |
| NFC |
| Bluetooth Low Energy |
| Lightning |
| Multi-interface |
| Authentification sans mot de passe FIDO2 |
| Authentification à deux facteurs FIDO2 |
| Authentification multi-facteurs FIDO2 avec code PIN |
| Authentification multi-facteurs FIDO2 avec biométrie |
| Authentification hybride FIDO2 et PIV ou PKI |
| Accès des effectifs et des entreprises |
| Gestion des accès privilégiés |
| Accès gouvernemental et de défense |
| Banque, services financiers et assurance |
| Santé et sciences de la vie |
| Vente au détail, commerce électronique et comptes consommateurs |
| Autres applications |
| Ventes directes aux entreprises |
| Intégrateurs d'identité et de sécurité |
| Revendeurs à valeur ajoutée |
| Vente au détail en ligne |
| Vente au détail physique |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par type de produit | Clés de sécurité USB | |
| Clés de sécurité NFC | ||
| Clés de sécurité Bluetooth | ||
| Clés de sécurité biométriques | ||
| Clés de sécurité multi-protocoles | ||
| Clés FIDO2 sous forme de carte à puce et de badge | ||
| Par facteur de forme | Clés de type clé USB | |
| Clés sous forme de carte de crédit et de badge | ||
| Clés de type porte-clés | ||
| Lecteurs biométriques de bureau | ||
| Dispositifs d'authentification intégrés et convergés | ||
| Par interface | USB-A | |
| USB-C | ||
| NFC | ||
| Bluetooth Low Energy | ||
| Lightning | ||
| Multi-interface | ||
| Par méthode d'authentification | Authentification sans mot de passe FIDO2 | |
| Authentification à deux facteurs FIDO2 | ||
| Authentification multi-facteurs FIDO2 avec code PIN | ||
| Authentification multi-facteurs FIDO2 avec biométrie | ||
| Authentification hybride FIDO2 et PIV ou PKI | ||
| Par application | Accès des effectifs et des entreprises | |
| Gestion des accès privilégiés | ||
| Accès gouvernemental et de défense | ||
| Banque, services financiers et assurance | ||
| Santé et sciences de la vie | ||
| Vente au détail, commerce électronique et comptes consommateurs | ||
| Autres applications | ||
| Par canal de distribution | Ventes directes aux entreprises | |
| Intégrateurs d'identité et de sécurité | ||
| Revendeurs à valeur ajoutée | ||
| Vente au détail en ligne | ||
| Vente au détail physique | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des clés de sécurité FIDO2 ?
Le marché des clés de sécurité FIDO2 devrait passer de 1,06 milliard USD en 2026 à 2,58 milliards USD d'ici 2032, avec un CAGR de 13,17 % de 2027 à 2032.
Qu'est-ce qui stimule la demande de clés de sécurité FIDO2 ?
La demande est soutenue par la résistance au phishing, l'adoption des clés d'accès en entreprise, les exigences réglementaires et le besoin d'identifiants liés à l'appareil pour l'accès privilégié.
Quel type de produit est en tête de l'adoption des clés de sécurité FIDO2 ?
Les clés de sécurité multi-protocoles sont en tête avec 37,21 % de part en 2026 car elles peuvent prendre en charge plusieurs méthodes d'authentification d'entreprise sur un seul jeton.
Quel format de clé de sécurité FIDO2 se développe le plus rapidement ?
Les lecteurs biométriques de bureau devraient se développer à un CAGR de 13,68 % jusqu'en 2032, soutenus par les exigences d'authentification des postes de travail partagés.
Quelle région se développe le plus rapidement pour les clés de sécurité FIDO2 ?
L'Asie-Pacifique devrait se développer à un CAGR de 13,96 % jusqu'en 2032, soutenue par l'adoption dans les services financiers et l'infrastructure d'identité numérique.
Pourquoi les organisations achètent-elles encore des clés matérielles alors que les clés d'accès sont disponibles ?
Les clés matérielles prennent en charge la récupération liée à l'appareil, les postes de travail partagés, les systèmes isolés et l'accès à haute assurance où les clés d'accès de plateforme peuvent ne pas répondre aux exigences de contrôle.