
Taille et part du marché de l'authentification par clé d'accès
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.59 Milliards de dollars |
| Taille du Marché (2032) | 5.06 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 26.05 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'authentification par clé d'accès par Mordor Intelligence
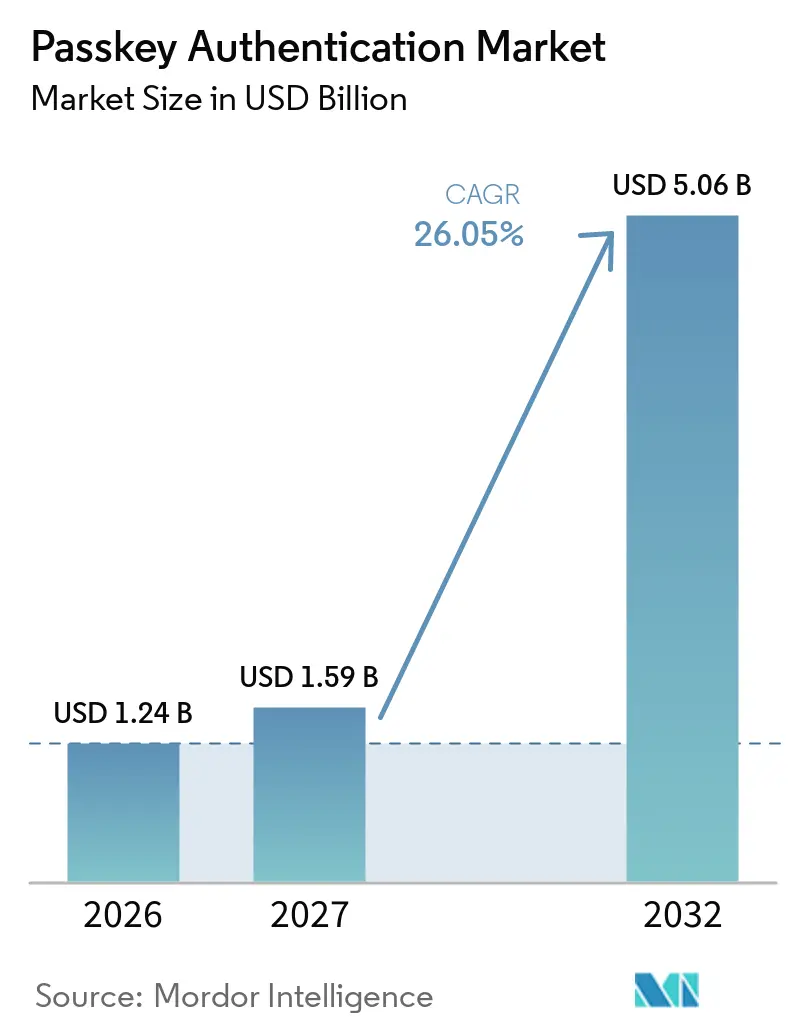
La taille du marché de l'authentification par clé d'accès devrait s'étendre de 1,24 milliard USD en 2026 et 1,59 milliard USD en 2027 à 5,06 milliards USD d'ici 2032, enregistrant un CAGR de 26,05 % entre 2027 et 2032. Le marché de l'authentification par clé d'accès bénéficie d'un soutien croissant, car la connexion résistante au hameçonnage devient une priorité de conformité pour les agences publiques, les institutions financières et les opérateurs de services critiques. Le support des plateformes d'Apple, Google et Microsoft a rendu les clés d'accès disponibles sur davantage d'appareils, ce qui réduit les problèmes de compatibilité qui limitaient autrefois l'adoption. Le marché de l'authentification par clé d'accès bénéficie également lorsque les organisations associent la suppression des mots de passe à une réduction de la charge de travail du service d'assistance, à un accès plus rapide des employés et à une moindre exposition au vol d'identifiants. Le travail d'intégration reste important car les grandes organisations doivent souvent connecter des applications et des répertoires plus anciens aux plateformes d'identité modernes. Le marché de l'authentification par clé d'accès offre une ouverture claire pour les fournisseurs de logiciels, les intégrateurs spécialisés et les fournisseurs de vérification d'identité capables d'assurer l'inscription sécurisée, la récupération et la gestion du cycle de vie.
Points clés du rapport
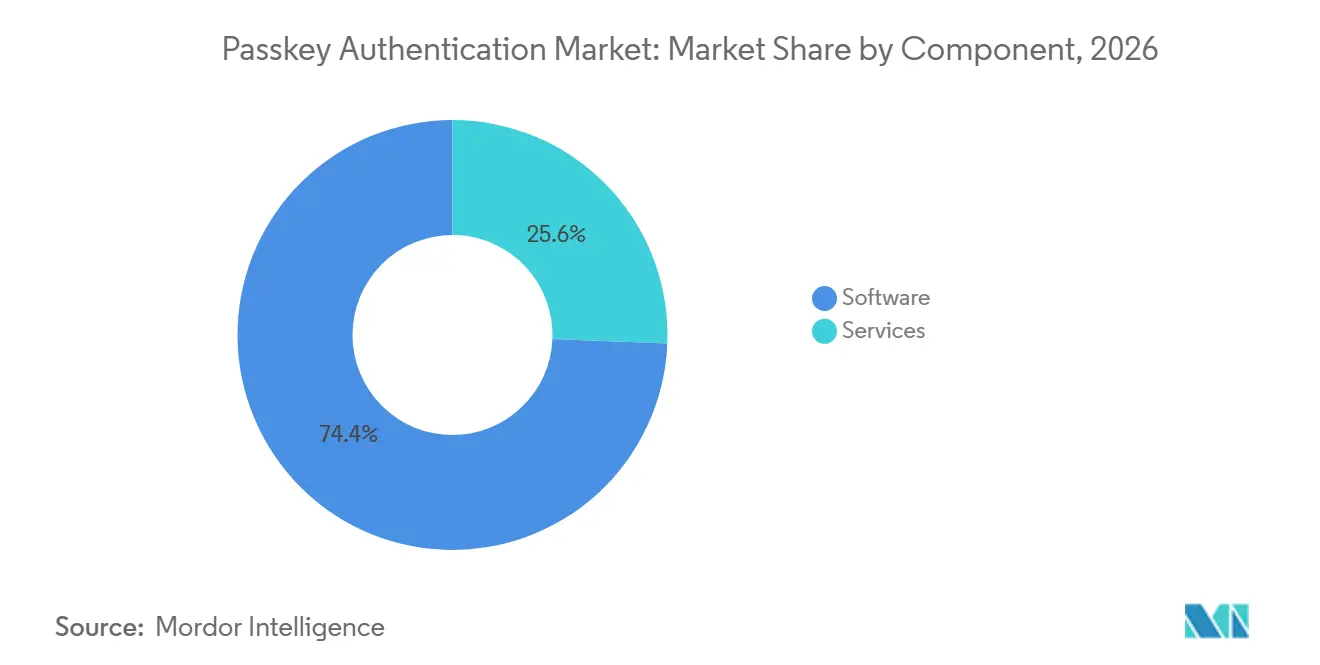
- Par composant, les logiciels ont dominé le marché de l'authentification par clé d'accès avec 74,37 % en 2026, tandis que les services devraient se développer à un CAGR de 28,11 % jusqu'en 2032.
- Par déploiement, le cloud a dominé le marché de l'authentification par clé d'accès avec 60,57 % en 2026 et devrait se développer à un CAGR de 28,73 % jusqu'en 2032.
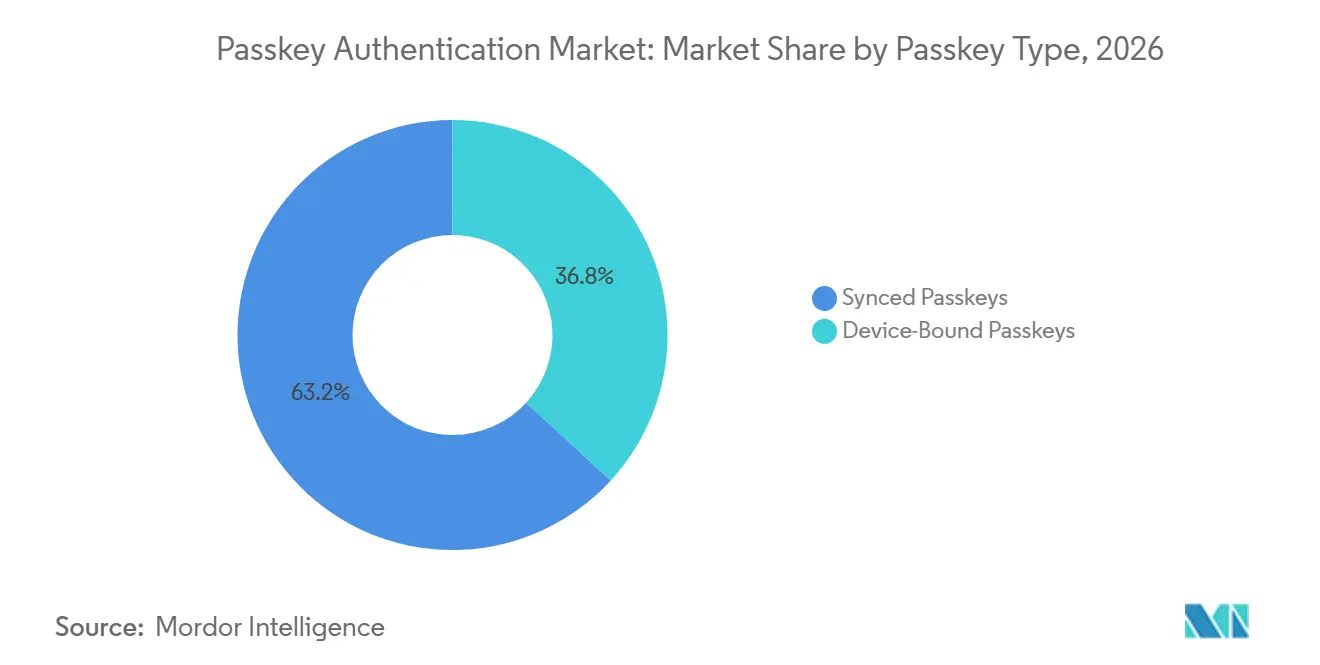
- Par type de clé d'accès, les clés d'accès synchronisées ont dominé le marché de l'authentification par clé d'accès avec 63,17 % en 2026, tandis que les clés d'accès liées à l'appareil devraient se développer à un CAGR de 27,31 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises ont dominé le marché de l'authentification par clé d'accès avec 72,28 % en 2026, tandis que les PME devraient se développer à un CAGR de 29,27 % jusqu'en 2032.
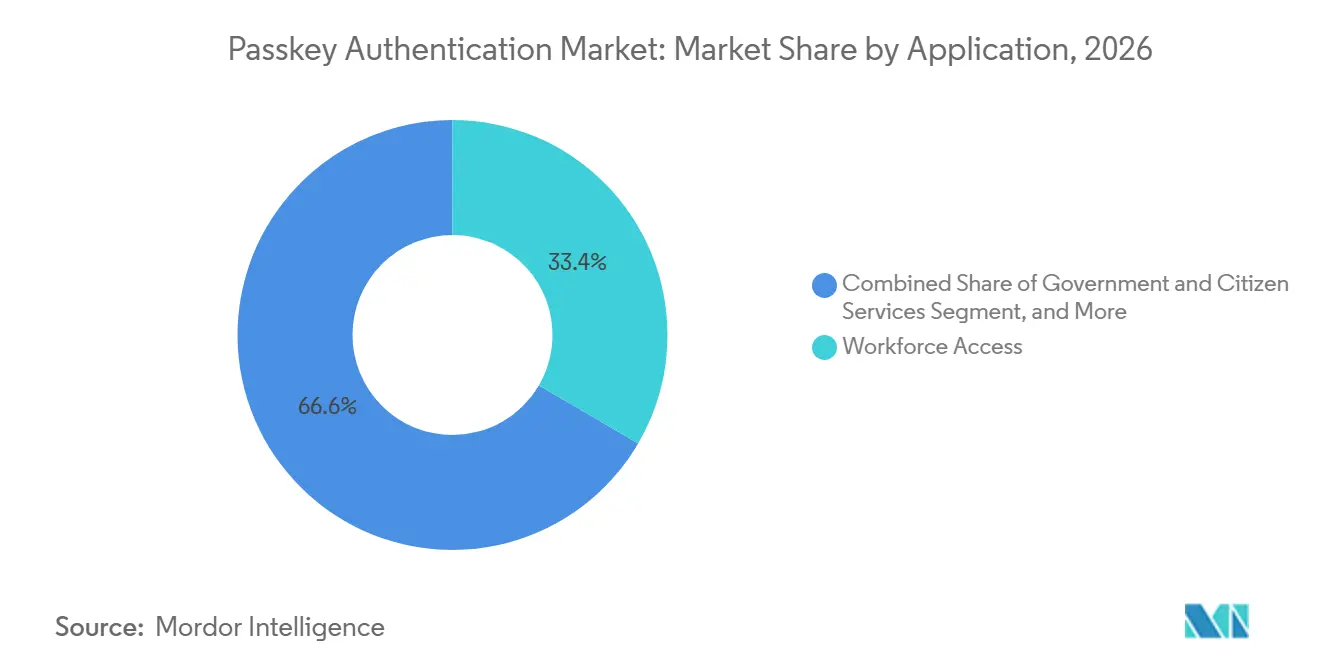
- Par application, l'accès à la main-d'œuvre détenait 33,41 % de la part de marché en 2026, tandis que les services gouvernementaux et aux citoyens devraient se développer à un CAGR de 29,17 % jusqu'en 2032.
- Par secteur vertical, le BFSI détenait 23,19 % de la part de marché en 2026, tandis que l'administration gouvernementale et publique devrait se développer à un CAGR de 27,93 % jusqu'en 2032.
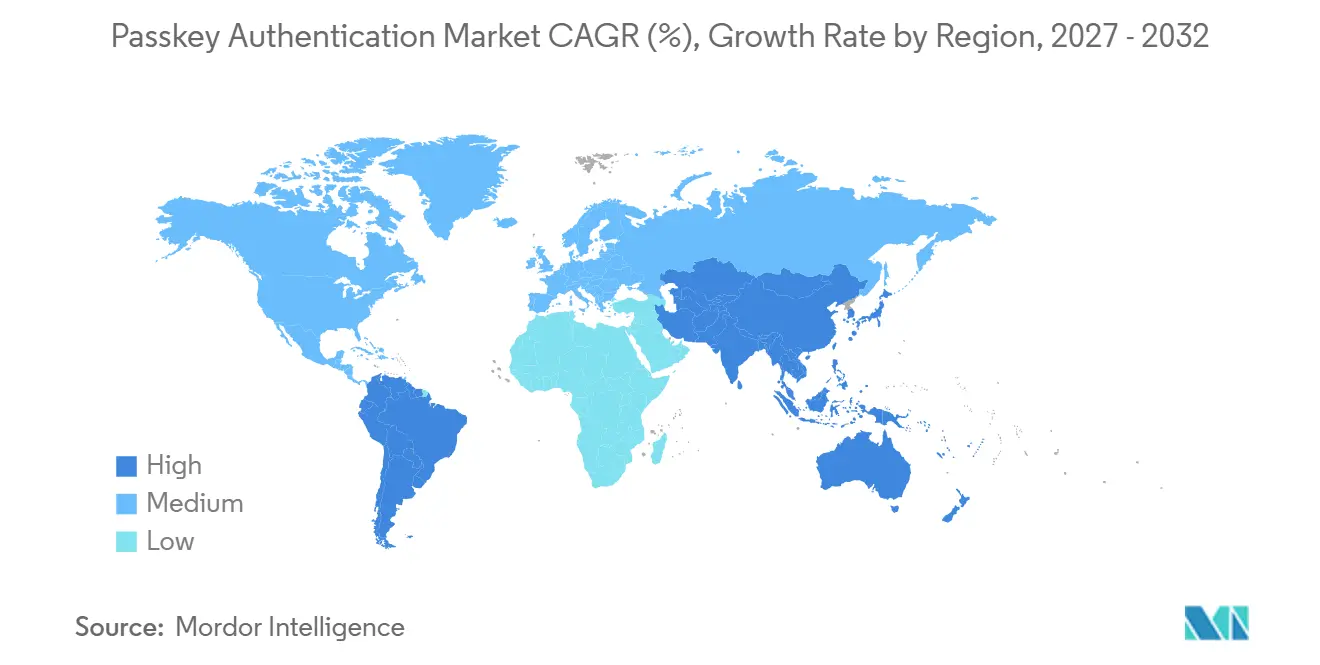
- Par géographie, l'Amérique du Nord détenait 37,23 % de la part de marché en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 29,23 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives mondiales du marché de l'authentification par clé d'accès
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Expansion des mandats d'authentification résistante au hameçonnage | +4.5% | Mondial, concentré en Amérique du Nord et dans l'UE | Court terme (≤ 2 ans) |
| Réduction des coûts de réinitialisation des mots de passe en entreprise | +3.8% | Mondial | Court terme (≤ 2 ans) |
| Support des clés d'accès sur les principales plateformes grand public | +3.5% | Mondial, porté par l'Amérique du Nord et l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Croissance de l'identité client et de l'authentification intégrée | +3.2% | Marchés principaux d'Amérique du Nord, d'Europe et d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Demande d'authentification hors ligne et en environnement isolé pour la main-d'œuvre | +2.8% | Amérique du Nord, Europe, extension vers le Moyen-Orient | Long terme (≥ 4 ans) |
| Observabilité des clés d'accès et analyse de conversion | +2.1% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion des mandats d'authentification résistante au hameçonnage
Les exigences réglementaires font passer les programmes de clés d'accès de projets technologiques optionnels à des travaux de conformité. Le décret exécutif 14144 a demandé aux agences civiles fédérales américaines de piloter une authentification commerciale basée sur WebAuthn en janvier 2025. Le NIST SP 800-63B-4 a établi une option d'authentification résistante au hameçonnage au niveau d'assurance d'authentification 2 en août 2025.[1] Le marché de l'authentification par clé d'accès bénéficie de cycles d'achat plus courts lorsque les organisations utilisent une autorité budgétaire obligatoire pour satisfaire ces exigences. Les orientations d'eIDAS 2.0 et de NIS 2 renforcent également l'accent mis sur une authentification plus robuste pour l'identité numérique européenne et les environnements de services essentiels. Cette orientation politique fait de la qualité de mise en œuvre, de l'auditabilité et des contrôles de récupération des facteurs de sélection centraux.
Réduction des coûts de réinitialisation des mots de passe en entreprise
Le travail de réinitialisation des mots de passe donne aux équipes de sécurité une raison financière pratique de remplacer les anciennes méthodes de connexion. La FIDO Alliance a rapporté que 35 % des organisations utilisant des clés d'accès ont enregistré moins de tickets de réinitialisation de mots de passe en 2026. La même recherche a révélé que 45 % des organisations déployant des clés d'accès ont signalé des connexions plus rapides pour les employés. Ces résultats rendent le marché de l'authentification par clé d'accès pertinent pour les responsables des opérations informatiques ainsi que pour les responsables de la sécurité. Les petites entreprises peuvent utiliser des services d'identité cloud pour éviter de construire un environnement FIDO2 séparé. Ce changement favorise une adoption plus large parmi les PME, qui ont besoin de processus d'inscription et de support simples.
Support des clés d'accès sur les principales plateformes grand public
Un support plus large sur les systèmes d'exploitation et les navigateurs supprime un obstacle majeur au déploiement en entreprise. Apple a introduit la création de comptes par clé d'accès, les mises à niveau automatiques et des améliorations d'importation et d'exportation sécurisées lors de la WWDC25. Microsoft a annoncé la disponibilité générale des clés d'accès Entra pour Windows en mai 2026. Lorsque les employés disposent déjà d'un authentificateur compatible, les organisations peuvent traiter le déploiement comme un projet de configuration d'identité plutôt que comme un déploiement matériel. La FIDO Alliance a rapporté que 75 % des répondants dans 10 pays avaient activé une clé d'accès pour au moins 1 compte en 2026. Cette familiarité des consommateurs peut faciliter l'inscription de la main-d'œuvre et réduire la réticence envers les nouvelles méthodes de connexion.
Croissance de l'identité client et de l'authentification intégrée
L'identité client devient un domaine important pour l'adoption des clés d'accès, car la friction liée aux mots de passe peut affecter la conversion et les coûts de service. La FIDO Alliance a déclaré que 47 % des consommateurs seraient susceptibles d'abandonner un achat ou une connexion lorsqu'ils ne se souviennent pas d'un mot de passe. Banesco Banco Universal a déployé des clés d'accès pour 2,2 millions d'utilisateurs, illustrant comment une institution financière peut appliquer la technologie aux transferts à haute valeur et à l'auto-service d'alerte à la fraude. Le marché de l'authentification par clé d'accès bénéficie lorsque les organisations utilisent la conversion de connexion, la distribution des appareils et l'activité de repli pour améliorer les parcours clients. Les directives d'authentification des paiements numériques de l'Inde ajoutent une autre source de demande pour des identifiants plus robustes dans les flux de paiement. Les déploiements clients nécessitent également des vérifications d'identité fiables lors de l'inscription et de la récupération, ce qui élargit la demande au-delà de l'invite de connexion elle-même.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité de l'intégration des applications héritées et des répertoires | -3.2% | Mondial, plus aigu en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Risque de récupération et de réintégration de compte | -2.5% | Mondial | Court terme (≤ 2 ans) |
| Friction liée à l'inscription multi-appareils et à la portabilité des identifiants | -2.1% | Cœur Asie-Pacifique, extension vers le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Propriété fragmentée des parties de confiance et flux de consentement | -1.8% | Europe, contexte eIDAS 2.0, et Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité de l'intégration des applications héritées et des répertoires
Les anciens parcs applicatifs restent un défi substantiel pour le marché de l'authentification par clé d'accès. Les logiciels clients lourds, les anciens services d'annuaire et les systèmes utilisant des protocoles d'authentification antérieurs ne peuvent souvent pas traiter directement les assertions FIDO2. Les organisations peuvent avoir besoin d'un proxy tenant compte de l'identité qui accepte la clé d'accès, puis fédère l'identité via SAML ou OpenID Connect. Cela ajoute du travail de conception, des tests d'intégration et une responsabilité opérationnelle continue. La FIDO Alliance a constaté que 57 % des organisations continuaient à utiliser une méthode de connexion principale hameçonnable malgré des programmes de clés d'accès actifs en 2026. Cet écart aide à expliquer pourquoi les services peuvent progresser plus rapidement que les logiciels, car les entreprises ont besoin d'une assistance spécialisée pour connecter les plateformes aux anciens systèmes.
Risque de récupération et de réintégration de compte
La conception de la récupération peut compromettre la sécurité des clés d'accès si une organisation conserve des routes de repli faibles par SMS ou e-mail. Un attaquant qui ne peut pas obtenir une clé d'accès peut plutôt tenter de compromettre le processus de récupération. Des recherches évaluées par des pairs présentées au symposium USENIX Security 2026 ont révélé que les participants ne sécurisaient pas systématiquement les comptes après des événements de compromission liés aux clés d'accès. Microsoft a conseillé aux organisations de traiter la récupération à haute assurance comme faisant partie de la conception de l'authentification plutôt que comme une réflexion après coup. Le marché de l'authentification par clé d'accès dispose donc d'une marge pour la vérification d'identité et l'orchestration de la réinscription. Les fournisseurs qui lient l'émission d'identifiants à une identité vérifiée peuvent remédier à une faiblesse que le simple remplacement de la connexion ne résout pas.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : la croissance des services reflète une adoption axée sur l'intégration
Les logiciels représentaient 74,37 % de la taille du marché de l'authentification par clé d'accès en 2026. Les plateformes d'identité cloud incluent de plus en plus les fonctions de clé d'accès dans les abonnements existants, ce qui réduit le coût incrémental apparent pour les clients. Microsoft a confirmé en juillet 2026 que le support des clés d'accès dans Entra ID ne comporte pas de frais de licence séparés. Cette pratique soutient la fidélisation des clients et fait de la capacité des clés d'accès une partie standard des offres d'identité plus larges. Les éditeurs de logiciels se font concurrence sur les contrôles de politique, la couverture des appareils, l'administration et l'intégration avec les répertoires d'entreprise existants. Ils doivent également rendre l'inscription et la récupération compréhensibles pour les administrateurs et les utilisateurs finaux.
Les services devraient se développer à un CAGR de 28,11 % jusqu'en 2032 au sein du marché de l'authentification par clé d'accès. La demande provient d'organisations qui ont accès à des plateformes d'identité modernes mais qui ne disposent pas d'un chemin pratique pour un déploiement à l'échelle de l'entreprise. L'utilisation continue de méthodes de connexion hameçonnables dans les programmes actifs montre que la disponibilité technique ne conduit pas automatiquement à une adoption complète. Les grands prestataires de services informatiques bénéficient de relations clients établies, tandis que les entreprises spécialisées peuvent se distinguer par leur expérience FIDO2. Les utilisateurs des services financiers et du secteur public ont souvent besoin d'aide pour connecter les anciens protocoles aux systèmes d'identité actuels. Le segment repose également sur la gestion du changement, le support aux utilisateurs, les tests et les opérations de cycle de vie après le déploiement.
Par déploiement : l'architecture cloud domine les déploiements en entreprise
Le cloud représentait 60,57 % de la taille du marché de l'authentification par clé d'accès en 2026 et devrait se développer à un CAGR de 28,73 % jusqu'en 2032. Les plateformes d'identité basées sur le SaaS utilisent des modèles de livraison axés sur les API qui peuvent fournir des fonctions de clé d'accès sans déploiement dédié sur site. Cette approche peut supprimer les délais d'approvisionnement matériel et simplifier les mises à jour de politique. Les outils cloud donnent également aux organisations des données actuelles sur l'inscription, la complétion de la connexion et l'utilisation du repli. Ces capacités soutiennent les programmes d'observabilité qui identifient où les utilisateurs s'arrêtent ou abandonnent un parcours d'authentification. Pour de nombreuses organisations, le déploiement cloud offre la voie la plus directe vers une utilisation plus large d'une authentification robuste.
Le cloud est également le modèle de déploiement à la croissance la plus rapide dans les perspectives fournies. Il convient aux entreprises qui souhaitent déployer des politiques communes sur une main-d'œuvre distribuée et utiliser les fonctionnalités actuelles de la plateforme d'identité au fur et à mesure qu'elles deviennent disponibles. Les installations sur site restent importantes pour les utilisateurs gouvernementaux, de défense et d'infrastructure critique ayant des exigences de souveraineté des données. L'architecture hybride peut soutenir les organisations qui déplacent des applications par étapes plutôt que de remplacer leur base installée en une seule fois. Intercede a lancé MyID Authenticate en octobre 2026 avec support pour l'authentification cloud et sur site depuis 1 plan de gestion.[2] Cette offre reflète le besoin continu de coordonner différents environnements de déploiement pendant les périodes de transition.
Par type de clé d'accès : les identifiants liés à l'appareil s'étendent au-delà de l'authentification
Les clés d'accès synchronisées détenaient 63,17 % de la part du marché de l'authentification par clé d'accès en 2026. Elles conviennent largement aux cas d'usage grand public et PME où la portabilité des identifiants entre appareils est importante. Un utilisateur peut passer d'un appareil compatible à un autre sans effectuer à chaque fois une inscription séparée d'identifiant matériel. Cette commodité favorise une adoption large lorsque les fournisseurs de services souhaitent réduire l'utilisation des mots de passe à grande échelle. Les identifiants synchronisés bénéficient également du support de l'écosystème de plateforme que les utilisateurs rencontrent dans les services numériques quotidiens. Les organisations doivent encore aligner le modèle d'identifiant sur le niveau d'assurance requis pour chaque application.
Les clés d'accès liées à l'appareil devraient se développer à un CAGR de 27,31 % jusqu'en 2032. Les opérateurs gouvernementaux, des services financiers et des infrastructures critiques valorisent l'attestation matérielle et les identifiants non exportables pour un accès à haute assurance. Yubico a introduit la YubiKey 5.8 en juillet 2026 avec support CTAP 2.3, signatures numériques soutenues par le matériel, identifiants de portefeuille d'identité et confirmation de paiement sécurisé. Ces fonctions étendent l'utilisation des identifiants soutenues par le matériel aux flux de travail d'autorisation et de signature. Les organisations qui doivent satisfaire aux exigences FIPS 140-3 peuvent conserver les identifiants liés à l'appareil comme leur voie conforme. Cela concentre la demande parmi un groupe de fournisseurs spécialisés et maintient les exigences d'assurance au cœur de la sélection des produits.
Par taille d'organisation : l'adoption par les PME s'accélère avec l'évolution de l'économie
Les grandes entreprises détenaient 72,28 % de la part du marché de l'authentification par clé d'accès en 2026. Leur position précoce reflète des budgets plus importants pour l'intégration, une exposition plus forte aux risques liés au hameçonnage et des équipes d'identité plus établies. Ces organisations gèrent souvent de grands portefeuilles d'applications, ce qui rend nécessaire une approche de déploiement par phases. Elles peuvent justifier le travail sur les connexions héritées, la conception détaillée des politiques et la récupération à haute assurance. Leurs déploiements créent également des cas de référence qui aident à valider les clés d'accès pour leurs pairs réglementés. Le segment continuera à nécessiter des plans de déploiement gérés car les effectifs mondiaux utilisent de nombreux types d'appareils et d'applications.
Les PME devraient se développer à un CAGR de 29,27 % jusqu'en 2032 sur le marché de l'authentification par clé d'accès. Les fournisseurs natifs du cloud peuvent désormais offrir la capacité des clés d'accès aux petites organisations sans nécessiter une infrastructure FIDO2 dédiée. Okta a publié une fonctionnalité de promotion d'inscription de clé d'accès en disponibilité générale en octobre 2026, capable d'afficher des invites d'inscription non bloquantes lors de l'activité de connexion existante. Ce type de fonctionnalité peut aider les petites organisations à construire l'inscription sans campagne séparée. Des outils plus simples ne suppriment pas le besoin de contrôles de récupération, mais ils peuvent réduire la friction à l'inscription. Une complexité de déploiement réduite rend l'adoption des clés d'accès plus accessible aux organisations disposant d'un personnel de sécurité limité.
Par application : le segment des services gouvernementaux axé sur les mandats s'accélère
L'accès à la main-d'œuvre représentait 33,41 % de la taille du marché en 2026. Les employeurs accordent la priorité à une connexion plus robuste pour les employés, car le vol d'identifiants devient de plus en plus automatisé et convaincant. La FIDO Alliance a rapporté que 82 % des organisations considéraient une authentification entièrement sans mot de passe comme un objectif ultime en 2026. Elle a également rapporté que 28 % des organisations avaient atteint cet objectif. L'utilisation en entreprise nécessite un support pour les appareils gérés et non gérés, l'accès des sous-traitants et les contrôles basés sur les rôles. Ces besoins maintiennent l'administration des identités et la récupération des accès importantes aux côtés de l'authentificateur lui-même.
Les services gouvernementaux et aux citoyens devraient se développer à un CAGR de 29,17 % jusqu'en 2032. Les programmes de gouvernement numérique ont besoin d'un accès sécurisé aux services fiscaux, de santé, de prestations sociales et autres services orientés vers les citoyens. Le marché de l'authentification par clé d'accès peut répondre à ce besoin lorsque l'inscription des identifiants est clairement liée à une identité vérifiée et lorsque la récupération ne réduit pas le niveau d'assurance. Les directives d'authentification des paiements de l'Inde, entrées en vigueur en avril 2026, ont créé une demande d'identifiants résistants au hameçonnage dans les flux de paiement nationaux. L'authentification des développeurs et des API attire également l'attention, car les agents autonomes nécessitent une autorisation plus robuste pour effectuer des tâches sensibles déléguées par les utilisateurs. Les fournisseurs d'applications auront besoin de dossiers clairs de consentement, d'authentification et d'audit à mesure que ces cas d'usage se développent.

Par secteur vertical : le BFSI est en tête tandis que l'administration publique s'accélère
Le BFSI détenait 23,19 % de la part de marché en 2026. Les banques et les assureurs exploitent déjà des environnements d'authentification multifactorielle substantiels et font face à une pression directe pour réduire la fraude. Les mots de passe à usage unique par SMS présentent un risque où les attaquants peuvent exploiter les échanges de carte SIM ou l'ingénierie sociale. La FIDO Alliance a demandé à la Commission européenne des éclaircissements sur la manière dont les clés d'accès peuvent satisfaire aux normes techniques réglementaires PSD2 en avril 2025.[3] La clarté réglementaire peut aider les institutions financières à décider où les clés d'accès s'inscrivent dans les programmes d'authentification forte des clients. Les flux de paiement, d'accès aux comptes et de transactions à haute valeur restent des points d'entrée pertinents pour l'adoption.
L'administration gouvernementale et publique devrait se développer à un CAGR de 27,93 % jusqu'en 2032. Les programmes d'identité numérique nationale et les exigences de défense rendent l'accès résistant au hameçonnage particulièrement important dans ce secteur vertical. Les organisations publiques exploitent souvent des parcs technologiques anciens, ce qui peut accroître le besoin de fédération et de mise en œuvre par phases. Les fournisseurs de services informatiques et de télécommunications gèrent également de grandes populations d'utilisateurs qui attirent les tentatives de hameçonnage. Les organisations de commerce de détail et d'e-commerce peuvent utiliser les clés d'accès de paiement pour réduire la fraude lors du paiement. Les organisations de santé et de sciences de la vie doivent combiner une assurance d'accès rigoureuse avec les limites pratiques des postes de travail cliniques partagés. Ces exigences variées maintiennent l'importance de la conception de flux de travail spécifiques au secteur vertical pour les fournisseurs de clés d'accès.
Analyse géographique
L'Amérique du Nord détenait 37,23 % de la part de marché en 2026. L'activité fédérale a soutenu l'adoption en faisant de l'accès résistant au hameçonnage une priorité politique claire. Le décret exécutif 14144 a demandé aux agences civiles fédérales de piloter une authentification commerciale basée sur WebAuthn. Le NIST SP 800-63B-4 a ensuite établi des exigences d'authentification résistante au hameçonnage au niveau d'assurance pertinent. Microsoft a entamé une transition progressive vers les clés d'accès comme expérience Entra ID par défaut en septembre 2026. Ce changement peut influencer une large base installée d'utilisateurs en entreprise, car les SMS et la MFA vocale sont programmés pour être retirés en 2027.
L'Europe dispose d'un cadre de conformité distinct façonné par eIDAS 2.0, NIS 2 et les orientations techniques nationales. L'Office fédéral allemand de la sécurité des technologies de l'information (BSI) a publié la TR-03188 en juin 2026 comme directive technique nationale pour la configuration des serveurs de clés d'accès. Les orientations donnent aux opérateurs de sites web des recommandations de sécurité et des options d'intégration pour la mise en œuvre de serveurs FIDO2. Les opérateurs de services essentiels font face à une pression accrue pour utiliser une authentification plus robuste dans le contexte de NIS 2. Les organisations européennes doivent également gérer la propriété des parties de confiance et les processus de consentement dans des environnements d'identité numérique complexes. Ces besoins favorisent les fournisseurs capables d'associer des contrôles d'authentification à une gouvernance claire et à un support de configuration de serveur.
L'Asie-Pacifique devrait se développer à un CAGR de 29,23 % jusqu'en 2032, le rythme le plus rapide parmi les régions géographiques. La taille du marché dans la région est soutenue par la banque numérique, les programmes d'identité nationale et l'utilisation des grandes plateformes grand public. La Corée du Sud a reçu une clarification selon laquelle l'authentification biométrique sur appareil FIDO ne nécessite pas de consentement séparé de l'utilisateur dans le cadre de sa réglementation sur la vie privée.[4] En Amérique du Sud, Mastercard et Yuno ont lancé le service Mastercard Payment Passkey au Brésil, en Argentine et au Chili en février 2025. Le Moyen-Orient progresse à travers les programmes d'identité numérique saoudiens et des Émirats arabes unis, avec le gouvernement et les services financiers en tête de l'adoption précoce. L'Afrique reste la plus petite région, bien que la conformité bancaire soutienne les premiers déploiements en Afrique du Sud et au Nigeria, tandis que l'Égypte développe une opportunité autour de l'investissement dans l'identité numérique nationale.
Paysage concurrentiel
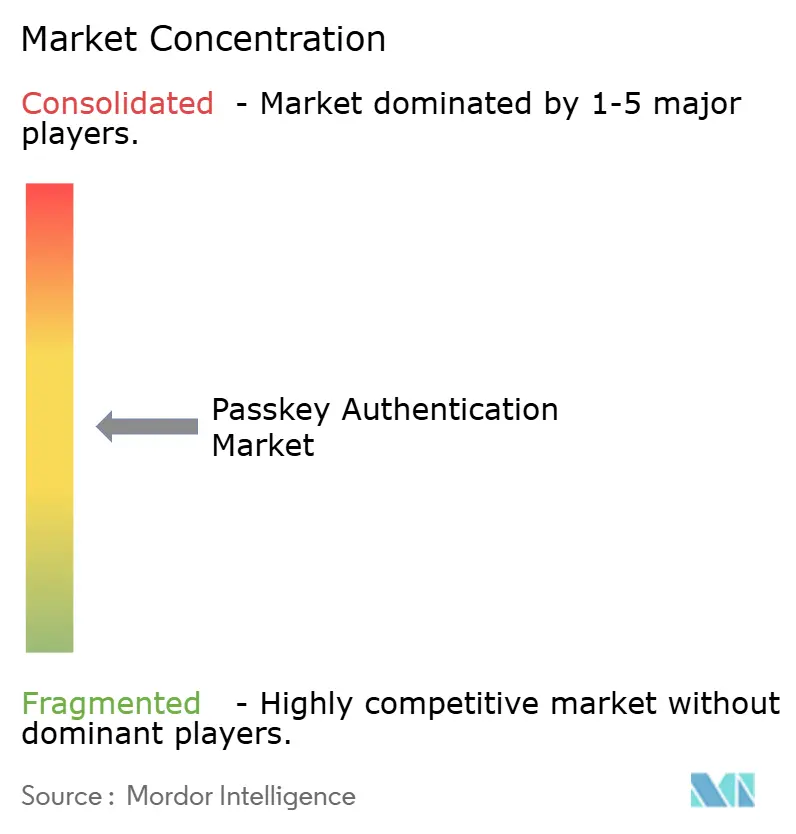
Le marché de l'authentification par clé d'accès présente une structure modérément fragmentée. Microsoft, Apple et Google influencent les paramètres par défaut de l'écosystème des identifiants via les implémentations des systèmes d'exploitation et des plateformes. Les fournisseurs spécialisés en gestion des identités et des accès se font concurrence en offrant une profondeur de déploiement, des outils d'administration et un support pour les anciens systèmes. Les fournisseurs axés sur le matériel peuvent se faire concurrence sur les identifiants liés à l'appareil et les contrôles à haute assurance. Ces différentes voies d'accès au marché signifient qu'aucun modèle commercial unique ne répond aux exigences de chaque acheteur. Le marché de l'authentification par clé d'accès est donc compétitif dans les logiciels et plus fragmenté dans les services de mise en œuvre et de cycle de vie.
Yubico a élargi son offre soutenue par le matériel avec la YubiKey 5.8 en juillet 2026. Le produit prend en charge CTAP 2.3, les signatures numériques soutenues par le matériel, les identifiants de portefeuille d'identité et la confirmation de paiement sécurisé. Cette évolution connecte les clés d'accès aux tâches d'autorisation et de signature qui nécessitent une assurance plus élevée. BIO-key a reçu la certification complète de la FIDO Alliance pour Passkey : YOU en septembre 2026 et a positionné le produit pour les flux de travail d'authentification d'IA agentique. Ces étapes montrent comment la certification et l'assurance matérielle peuvent aider les fournisseurs spécialisés à répondre à des cas d'usage ciblés. Les fournisseurs au service d'acheteurs réglementés doivent également démontrer leur interopérabilité avec les plateformes d'identité d'entreprise établies.
Les fournisseurs purs peuvent se différencier par la vérification d'identité lors de l'émission des identifiants et de la réinscription. HYPR a intégré sa vérification d'identité Affirm avec le provisionnement Yubico en novembre 2025 pour lier les identifiants FIDO2 matériels aux employés vérifiés avant l'expédition des appareils. Corbado et Beyond Identity ciblent les cas d'usage d'identité des développeurs et des clients avec des outils de clé d'accès orientés API, selon la recherche fournie. La couche de services reste pertinente car la disponibilité des clés d'accès ne résout pas les questions complexes d'intégration, de récupération, de politique et d'adoption par les utilisateurs. Les entreprises qui combinent la capacité produit avec un support de déploiement opérationnel peuvent concurrencer efficacement dans les comptes en entreprise. Le secteur de l'authentification par clé d'accès continue d'offrir de la place pour les fournisseurs de plateformes, les spécialistes et les intégrateurs, car les exigences d'assurance et les environnements technologiques existants diffèrent largement.
Leaders du secteur de l'authentification par clé d'accès
-
Microsoft Corporation
-
Apple Inc.
-
Thales S.A.
-
HID Global Corporation
-
Amazon.com, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Octobre 2026 : Intercede a lancé MyID Authenticate, une solution de clé d'accès FIDO permettant une connexion résistante au hameçonnage aux postes de travail Windows, aux services cloud et aux applications sur site depuis une plateforme unique, avec une organisation européenne de services numériques du secteur public comme client principal. Le produit a fait ses débuts internationaux à GovWare 2026 à Singapour.
- Septembre 2026 : BIO-key International a reçu la certification complète de la FIDO Alliance pour son authentificateur Passkey:YOU, obtenant l'interopérabilité avec Entra ID, Okta, Ping Identity et Duo, et positionnant le produit pour les flux de travail d'authentification d'IA agentique.
- Juillet 2026 : Yubico a annoncé la disponibilité générale de la YubiKey 5.8, étendant les clés d'accès soutenues par le matériel de l'authentification à l'autorisation vérifiable. Le micrologiciel a ajouté le support CTAP 2.3, les signatures numériques soutenues par le matériel, les identifiants de portefeuille d'identité et la confirmation de paiement sécurisé, expédiés sur toutes les principales gammes de produits YubiKey.
- Novembre 2025 : HYPR et Yubico ont approfondi leur partenariat en intégrant la vérification d'identité HYPR Affirm avec le provisionnement YubiKey de Yubico, permettant aux entreprises de lier cryptographiquement les identifiants FIDO2 matériels aux identités d'employés vérifiées avant l'expédition des appareils aux effectifs distribués.
Portée du rapport mondial sur le marché de l'authentification par clé d'accès
L'authentification par clé d'accès désigne une méthode d'authentification sécurisée et sans mot de passe qui utilise la cryptographie à clé publique pour remplacer les mots de passe traditionnels par des identifiants cryptographiques basés sur l'appareil. En stockant de manière sécurisée une clé privée sur l'appareil de l'utilisateur et une clé publique sur le serveur du fournisseur de services, elle élimine considérablement les risques de hameçonnage, de bourrage d'identifiants et de violations de données.
Le rapport sur le marché de l'authentification par clé d'accès est segmenté par composant (logiciels et services), déploiement (cloud, sur site et hybride), type de clé d'accès (clés d'accès synchronisées et clés d'accès liées à l'appareil), taille d'organisation (grandes entreprises et petites et moyennes entreprises), application (accès à la main-d'œuvre, identité client et accès, transactions financières et paiements, services gouvernementaux et aux citoyens, authentification des développeurs et des API, et autres applications), secteur vertical (BFSI, administration gouvernementale et publique, informatique et télécommunications, commerce de détail et e-commerce, santé et sciences de la vie, médias et divertissement, et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Clés d'accès synchronisées |
| Clés d'accès liées à l'appareil |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Accès à la main-d'œuvre |
| Identité client et accès |
| Transactions financières et paiements |
| Services gouvernementaux et aux citoyens |
| Authentification des développeurs et des API |
| Autres applications |
| BFSI |
| Administration gouvernementale et publique |
| Informatique et télécommunications |
| Commerce de détail et e-commerce |
| Santé et sciences de la vie |
| Médias et divertissement |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Égypte | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | ||
| Par déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par type de clé d'accès | Clés d'accès synchronisées | |
| Clés d'accès liées à l'appareil | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par application | Accès à la main-d'œuvre | |
| Identité client et accès | ||
| Transactions financières et paiements | ||
| Services gouvernementaux et aux citoyens | ||
| Authentification des développeurs et des API | ||
| Autres applications | ||
| Par secteur vertical | BFSI | |
| Administration gouvernementale et publique | ||
| Informatique et télécommunications | ||
| Commerce de détail et e-commerce | ||
| Santé et sciences de la vie | ||
| Médias et divertissement | ||
| Autres secteurs verticaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de l'authentification par clé d'accès ?
Le marché de l'authentification par clé d'accès devrait augmenter de 1,24 milliard USD en 2026 et 1,59 milliard USD en 2027 à 5,06 milliards USD d'ici 2032, à un CAGR de 26,05 %.
Qu'est-ce qui stimule l'adoption de l'authentification par clé d'accès ?
Les exigences d'authentification résistante au hameçonnage, un support plus large des appareils et une réduction de l'activité de réinitialisation des mots de passe soutiennent l'adoption.
Quel composant est en tête des dépenses en authentification par clé d'accès ?
Les logiciels détenaient une part de 74,37 % en 2026, tandis que les services devraient se développer à un CAGR de 28,11 % jusqu'en 2032.
Pourquoi les clés d'accès liées à l'appareil sont-elles importantes ?
Elles fournissent des identifiants non exportables et une attestation matérielle, ce qui soutient les cas d'usage à haute assurance dans le gouvernement, les services financiers et les infrastructures critiques.
Quelle région progresse le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 29,23 % jusqu'en 2032, soutenue par la banque numérique, l'authentification des paiements et les programmes d'identité nationale.
Quels sont les principaux obstacles au déploiement en entreprise ?
L'intégration des applications héritées et la récupération sécurisée des comptes restent des problèmes majeurs, car les méthodes de repli faibles peuvent réintroduire une exposition au hameçonnage.