
Taille et part du marché des services gérés de sécurité des e-mails
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 8.59 Milliards de dollars |
| Taille du Marché (2032) | 13.58 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 9.59 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de sécurité des e-mails par Mordor Intelligence
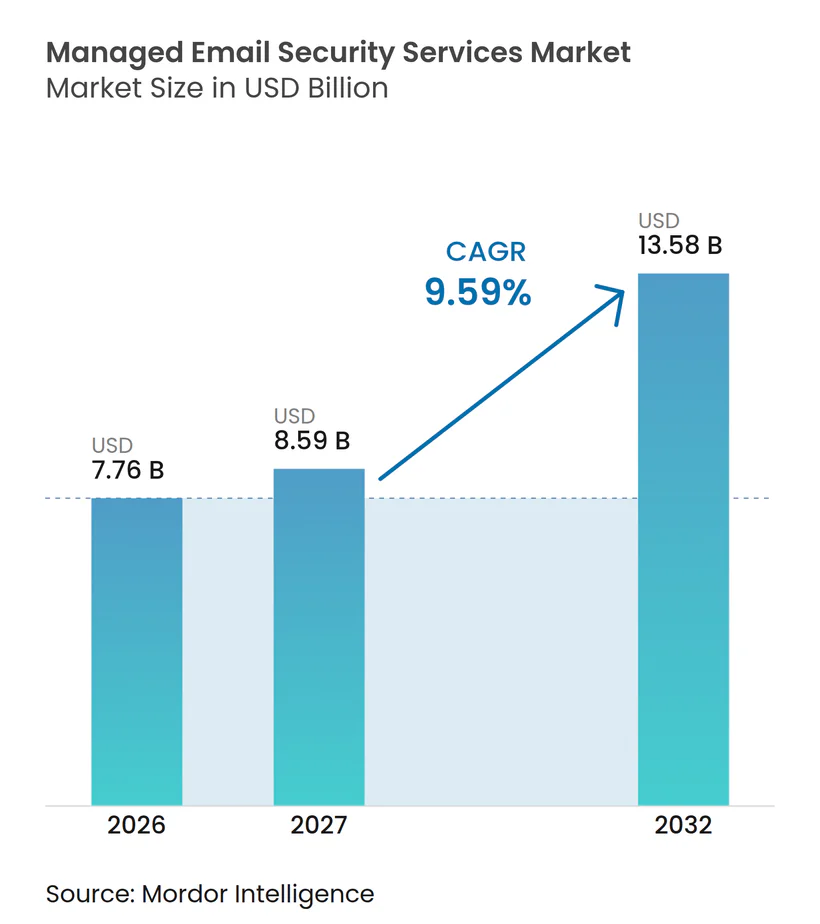
La taille du marché des services gérés de sécurité des e-mails est de 7,76 milliards USD en 2026 et devrait atteindre 13,58 milliards USD d'ici 2032, avec un CAGR de 9,59 % de 2027 à 2032. Le marché des services gérés de sécurité des e-mails évolue d'une protection axée sur les passerelles vers une surveillance continue, une détection et une réponse assurées par des prestataires spécialisés. Les menaces par e-mail restent un moteur central, car le phishing, la compromission des e-mails professionnels et les rançongiciels peuvent entraîner des pertes financières et opérationnelles significatives. Les plateformes de productivité en nuage ont également élargi le périmètre de protection, car les organisations ont besoin d'une couverture sur les e-mails et les outils de collaboration. Les prestataires qui combinent la gestion des politiques, la remédiation automatisée et le reporting prêt pour l'audit sont bien positionnés pour servir les clients réglementés et les petites organisations qui ne peuvent pas constituer des équipes dédiées. La consolidation et les lancements de produits axés sur l'IA augmentent la valeur accordée aux plateformes étendues et à la prestation gérée évolutive.
Points clés du rapport
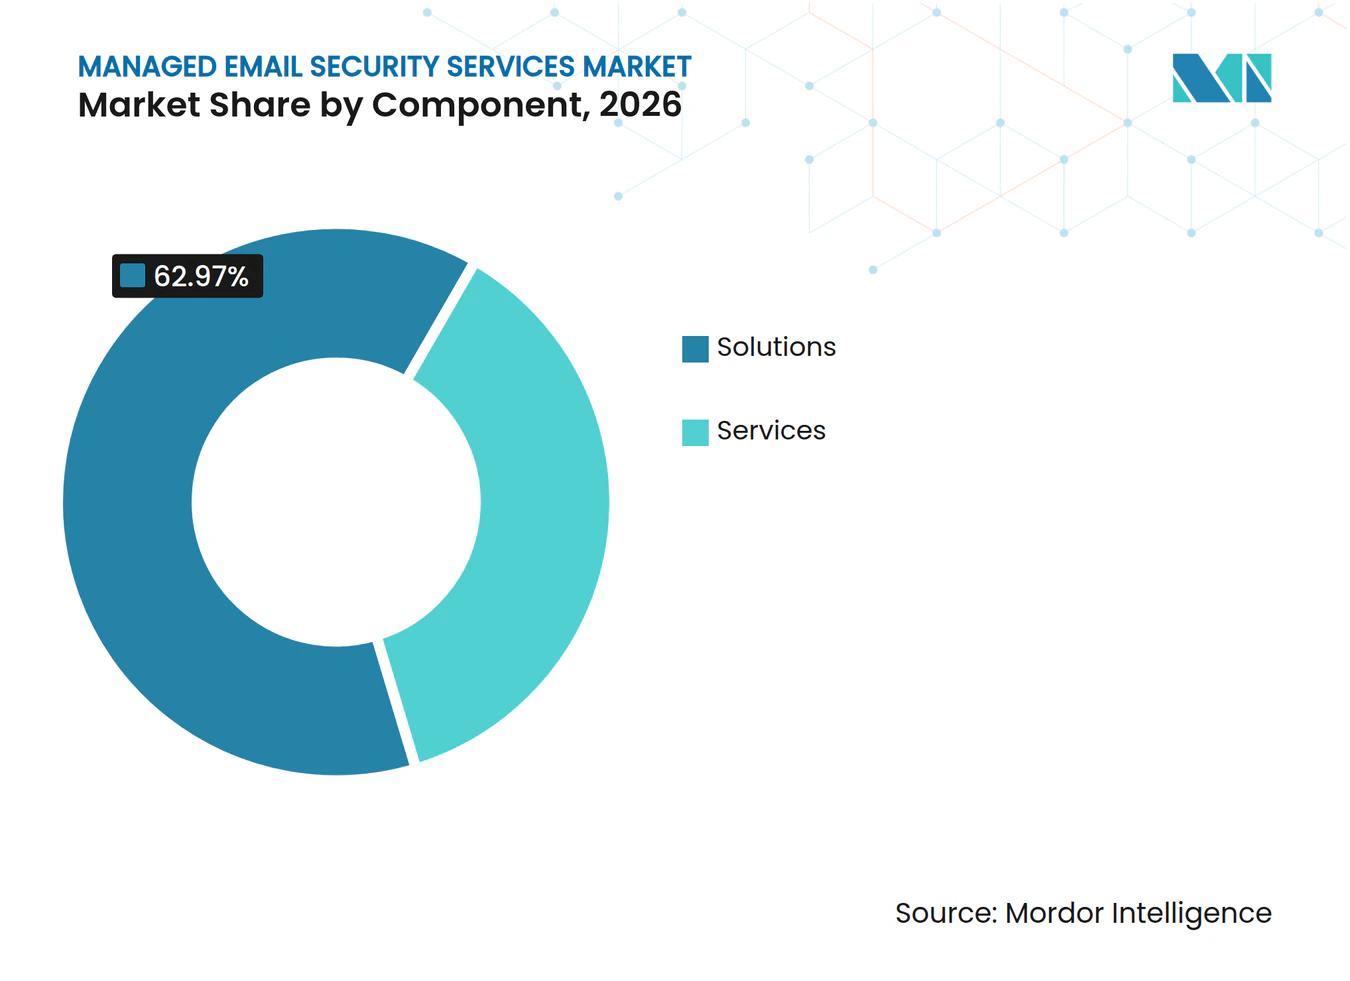
- Par composant, les solutions représentaient 62,97 % du marché des services gérés de sécurité des e-mails en 2026, tandis que les services devraient se développer à un CAGR de 10,86 % jusqu'en 2032.
- Par type de service, l'application et l'optimisation des politiques représentaient 24,93 % des revenus en 2026, tandis que la sensibilisation à la sécurité et la résilience au phishing devraient se développer à un CAGR de 10,63 % jusqu'en 2032.
- Par mode de déploiement, le déploiement en nuage représentait 71,37 % des revenus en 2026 et devrait se développer à un CAGR de 10,59 % jusqu'en 2032.
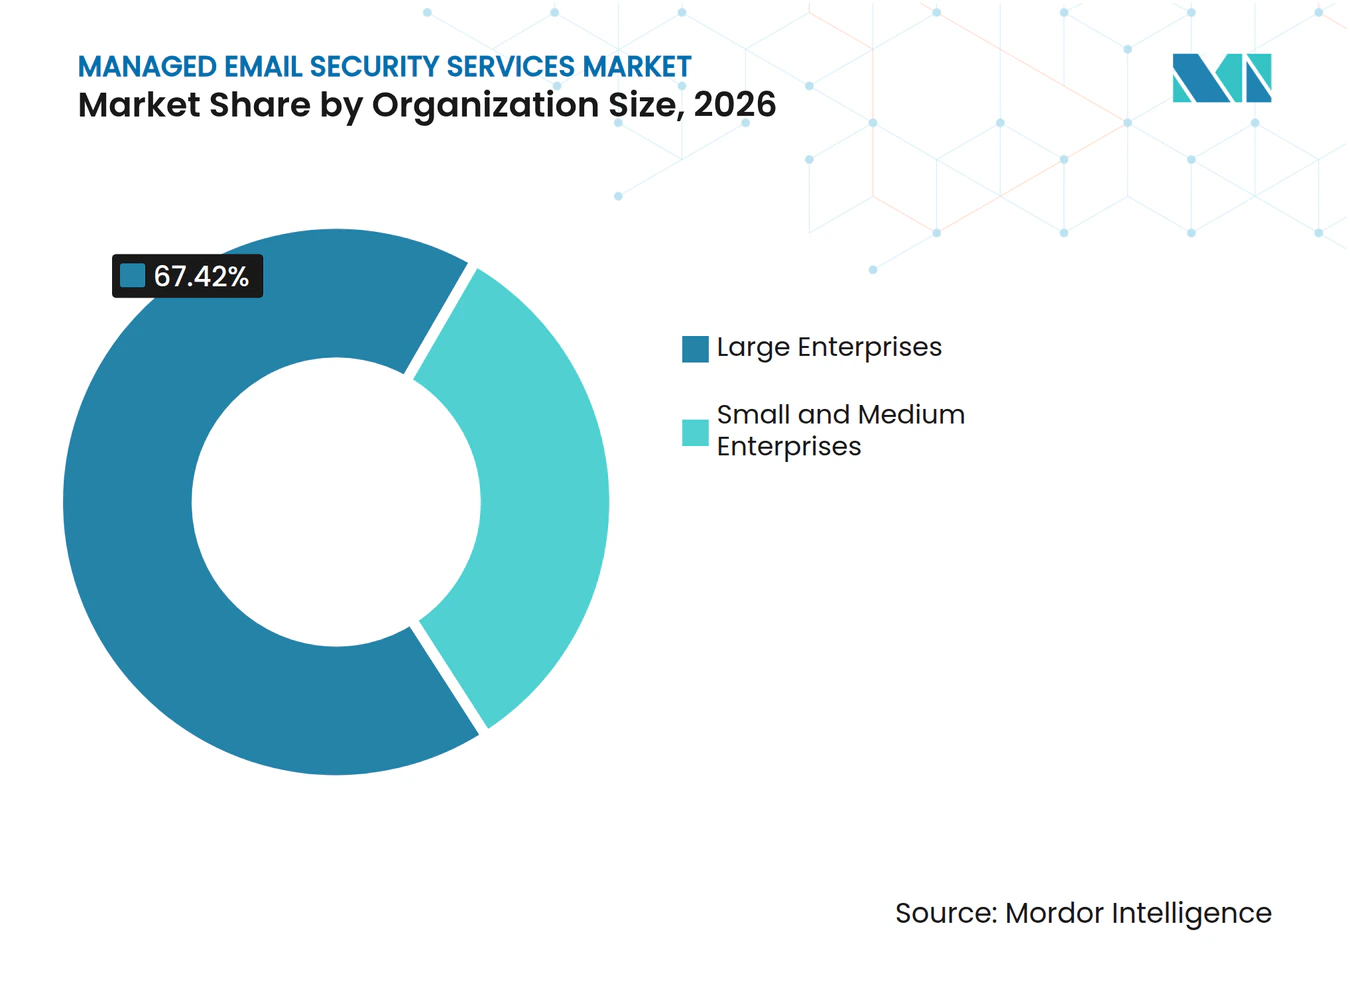
- Par taille d'organisation, les grandes entreprises représentaient 67,42 % des revenus en 2026, tandis que les PME devraient se développer à un CAGR de 11,08 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI représentait 21,83 % des revenus en 2026, tandis que l'énergie et les services publics devraient se développer à un CAGR de 10,47 % jusqu'en 2032.
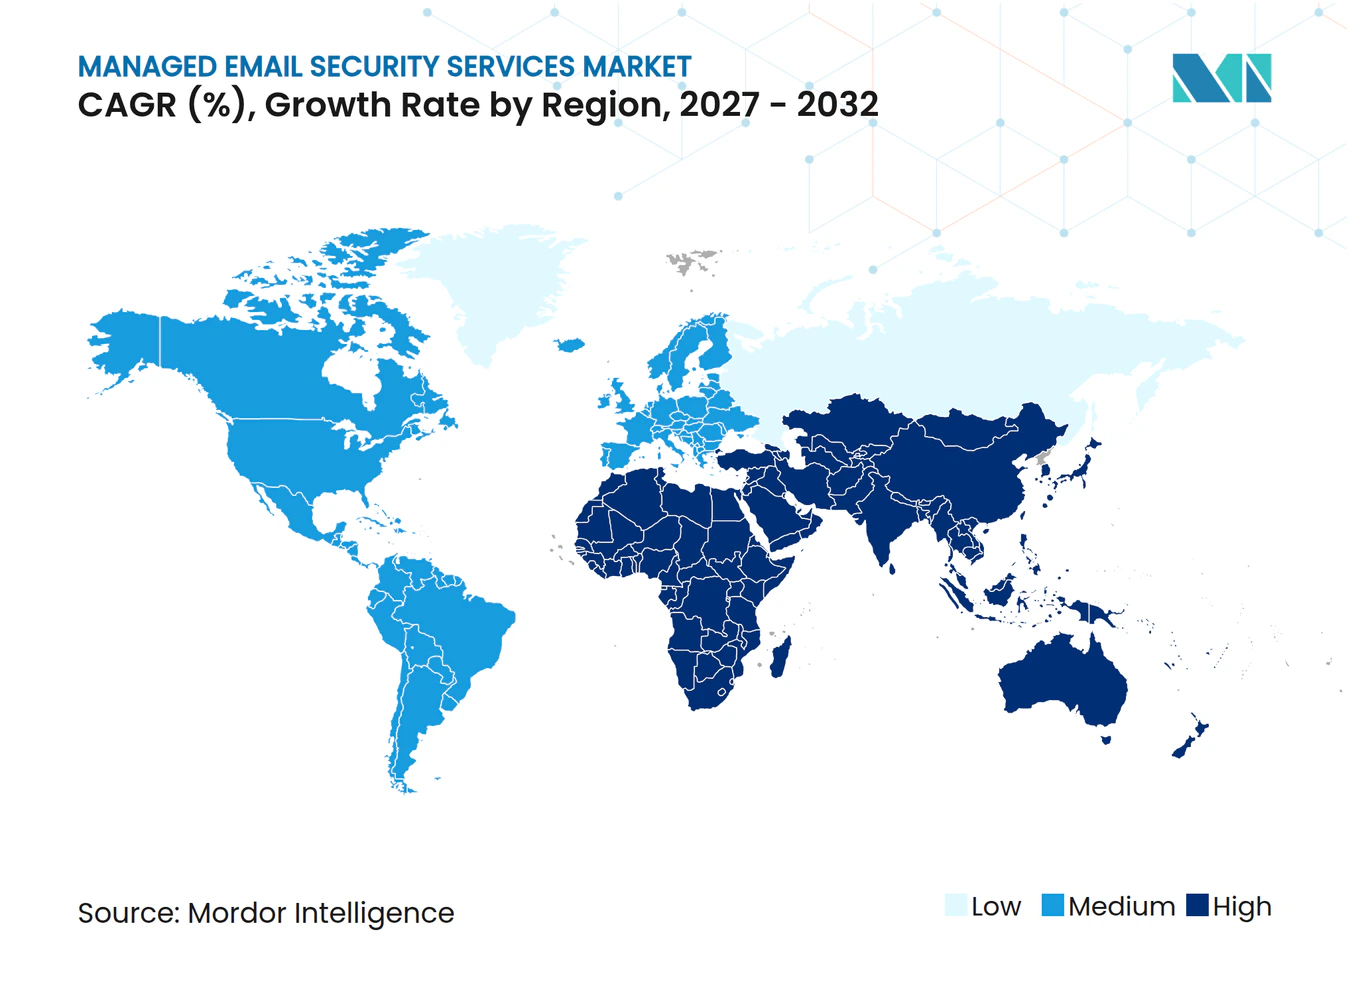
- Par géographie, l'Amérique du Nord représentait 38,74 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 10,23 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Recrudescence des incidents de phishing, de compromission des e-mails professionnels et de rançongiciels | +3.2% | Mondial, concentration la plus élevée en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Adoption accélérée des e-mails en nuage et du travail hybride | +2.1% | Mondial, adoption la plus rapide en Asie-Pacifique et en Amérique du Sud | Moyen terme (2-4 ans) |
| Renforcement des exigences d'authentification des e-mails et de conformité en matière de cybersécurité | +1.8% | Mondial, concentré en Amérique du Nord, dans l'UE et dans le GCC | Moyen terme (2-4 ans) |
| Adoption de la détection basée sur l'IA et de la réponse automatisée aux incidents | +1.5% | Mondial, adoption technologique la plus rapide en Amérique du Nord et en Asie de l'Est | Moyen terme (2-4 ans) |
| Opérations d'IA multi-locataires pour les petites et moyennes entreprises | +0.8% | Asie-Pacifique, Europe et Amérique du Nord | Long terme (≥ 4 ans) |
| Lacunes de visibilité post-livraison sur les plateformes d'e-mail et de collaboration | +0.7% | Mondial, concentré dans les environnements Microsoft 365 et Google Workspace | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Recrudescence des incidents de phishing, de compromission des e-mails professionnels et de rançongiciels
Microsoft a détecté 7,6 milliards de menaces de phishing par e-mail au cours du deuxième trimestre 2026, illustrant l'ampleur de l'exposition qui soutient la demande sur le marché des services gérés de sécurité des e-mails. Une campagne automatisée de compromission des e-mails professionnels a touché plus de 67 000 utilisateurs dans 42 000 organisations en moins de 3 heures le 1er juin, réduisant le temps disponible pour une intervention manuelle. Le FBI a signalé 3 milliards USD de pertes liées à la compromission des e-mails professionnels en 2025 et a enregistré 3 611 plaintes pour rançongiciels.[1] Le même rapport du FBI a identifié 63 nouveaux variants de rançongiciels, accentuant la pression sur les organisations pour améliorer la détection et la réponse. Ces tendances favorisent les opérations gérées capables d'enquêter en continu sur les alertes et de coordonner le confinement lorsque les campagnes évoluent rapidement. Le marché des services gérés de sécurité des e-mails bénéficie d'une couverture gérée, qui peut réduire la charge pesant sur les équipes internes lors d'incidents à volume élevé.
Adoption accélérée des e-mails en nuage et du travail hybride
Les suites de productivité en nuage ont rendu la sécurité des e-mails plus dépendante d'une intégration directe avec les environnements des locataires. Microsoft a indiqué que sa protection a supprimé 70,8 % des e-mails malveillants après livraison entre novembre 2025 et janvier 2026, tandis que les partenaires de sécurité des e-mails en nuage intégrés ont contribué aux 29,2 % restants des suppressions post-livraison. Cet écart soutient les services qui se connectent à Microsoft 365 et Google Workspace via des API et interviennent sur plusieurs locataires. Kaspersky a enregistré des menaces liées aux clients de messagerie sur 2,76 % des ordinateurs de systèmes de contrôle industriel au quatrième trimestre 2025. Le travail hybride peut également relier les communications professionnelles courantes aux environnements industriels et opérationnels. Le marché des services gérés de sécurité des e-mails offre donc des opportunités aux prestataires qui appliquent des contrôles cohérents sur les e-mails, la collaboration et les effectifs distribués.
Renforcement des exigences d'authentification des e-mails et de conformité en matière de cybersécurité
Microsoft a commencé à rejeter les expéditeurs à volume élevé non conformes vers les domaines Outlook.com le 5 mai 2025, lorsque les exigences SPF, DKIM et DMARC sont entrées en vigueur. Ces exigences font de l'authentification des e-mails une responsabilité opérationnelle continue plutôt qu'un projet technique ponctuel. DORA est devenu applicable aux entités financières réglementées de l'UE en janvier 2025 et couvre les pratiques de gestion des risques liés aux TIC, y compris la protection des communications électroniques. La directive opérationnelle contraignante 25-01 de la CISA exige également des agences civiles fédérales qu'elles renforcent leurs pratiques sécurisées en nuage, notamment une posture DMARC exécutoire. Les institutions financières doivent gérer ces obligations parallèlement à leurs contrôles sectoriels spécifiques. Le marché des services gérés de sécurité des e-mails bénéficie des prestataires qui traduisent l'authentification, la surveillance et la collecte de preuves en un service reproductible.
Adoption de la détection basée sur l'IA et de la réponse automatisée aux incidents
L'IA transforme les opérations de messagerie en permettant aux prestataires d'évaluer à grande échelle les comportements inhabituels des utilisateurs et des communications. Darktrace a lancé une offre de sécurité des e-mails gérée pour les MSSP en mars 2026, couvrant les e-mails, Microsoft Teams et les identités des utilisateurs. Mimecast a indiqué que son agent IA Mihra a permis une amélioration allant jusqu'à 7 fois des délais de réponse aux menaces pour les clients en accès anticipé. IRONSCALES a introduit 3 agents IA pour le test d'intrusion, les opérations de phishing et la simulation de phishing dans sa version Hiver 2026. Ces produits peuvent rendre les processus de détection et de réponse plus cohérents dans les environnements clients. Le marché des services gérés de sécurité des e-mails évolue donc vers des engagements de service mesurables en termes de performances de détection et de réponse.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Coût total de possession élevé pour les piles de sécurité des e-mails en couches | -1.4% | Mondial, plus prononcé dans les organisations du marché intermédiaire | Court terme (≤ 2 ans) |
| Pénurie de compétences en opérations de sécurité des e-mails et en chasse aux menaces | -0.9% | Mondial, plus sévère en Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Contraintes de limitation des API et d'accès à la télémétrie dans les plateformes de messagerie en nuage | -0.5% | Mondial, concentré dans les marchés à forte pénétration de Microsoft 365 et Google Workspace | Moyen terme (2-4 ans) |
| Préoccupations relatives à la confidentialité et à la confiance des employés liées à l'inspection comportementale des e-mails | -0.4% | UE, Royaume-Uni et marchés nord-américains réglementés | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coût total de possession élevé pour les piles de sécurité des e-mails en couches
Les piles de sécurité en couches peuvent augmenter les coûts totaux en raison de multiples licences, d'outils redondants, de travaux d'intégration et d'une supervision opérationnelle. TitanHQ a constaté que les organisations utilisent couramment au moins 2 solutions de sécurité des e-mails, car les capacités natives de Microsoft 365 ne couvrent pas toutes les catégories de menaces. Cela peut rendre le marché des services gérés de sécurité des e-mails plus attractif lorsque les prestataires consolident l'inspection par passerelle, la détection basée sur les API et la remédiation en un seul service. Des systèmes mal configurés peuvent également générer des faux positifs qui mobilisent le temps des analystes. Le problème de coût est le plus aigu pour les organisations du marché intermédiaire disposant de budgets limités et d'équipes de sécurité réduites. Les acheteurs peuvent privilégier les plateformes intégrées lorsque les économies opérationnelles compensent le coût du remplacement de produits ponctuels distincts.
Pénurie de compétences en opérations de sécurité des e-mails et en chasse aux menaces
Les opérations de messagerie spécialisées requièrent une expertise en renseignement sur les menaces, en protocoles d'authentification et en analyse comportementale. Kaseya a indiqué que l'erreur humaine et les pénuries de compétences figuraient parmi les principaux défis auxquels les organisations s'attendaient à faire face en 2026. La pénurie peut contraindre la mise en œuvre et la supervision lorsque les organisations conservent des outils fragmentés. Elle soutient également la prestation de services externalisés, permettant aux prestataires de répartir les rares expertises entre plusieurs clients.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
l'externalisation des services gérés remodèle la répartition des revenusLes solutions représentaient 62,97 % des revenus du marché des services gérés de sécurité des e-mails en 2026, soutenues par des moteurs de détection natifs en nuage, des consoles de gestion des politiques et des plateformes de reporting DMARC que les acheteurs obtiennent généralement par le biais d'abonnements. Ces plateformes s'étendent désormais au-delà des passerelles de messagerie sécurisée traditionnelles, se connectant directement à Microsoft 365 et Google Workspace via des architectures de sécurité des e-mails en nuage intégrées basées sur les API. L'intégration directe évite le reroutage des enregistrements MX, qui peut retarder la détection et introduire un point de défaillance inutile dans le chemin utilisé pour les communications professionnelles. Elle permet également à un prestataire de supprimer un message malveillant après livraison dans un locataire, ce qui est plus difficile à réaliser avec une approche conventionnelle basée uniquement sur des appliances. Les solutions restent donc la base technique pour l'application des politiques, la détection des menaces, le reporting et les flux de travail gérés que les clients adoptent autour d'elles.
Les services devraient se développer à un CAGR de 10,86 % jusqu'en 2032, le taux le plus rapide par composant, à mesure que les organisations ajoutent des programmes de détection et réponse gérées et de simulation de phishing à leur technologie installée. Ces contrats fournissent une surveillance continue et des processus de réponse établis, plutôt que de s'appuyer uniquement sur des renouvellements périodiques de logiciels et la disponibilité du personnel interne. Les relations de service récurrentes peuvent créer des barrières à la substitution plus solides, car le prestataire développe une connaissance des domaines, des utilisateurs, des flux de messagerie, des politiques et des exigences d'escalade d'un client. Proofpoint a finalisé l'acquisition de Hornetsecurity en 2025 pour renforcer sa présence dans les services gérés auprès des canaux MSP et PME. Le secteur des services gérés de sécurité des e-mails devient donc de plus en plus dépendant d'un modèle combinant produit et service opérationnel.


Par type de service :
l'application des politiques et la sensibilisation à la sécurité affichent des courbes de croissance contrastéesL'application et l'optimisation des politiques représentaient 24,93 % des revenus par type de service en 2026, car les organisations multi-domaines ont besoin d'une gestion continue des paramètres DMARC, DKIM et SPF dans les unités commerciales, les partenaires et les expéditeurs externes. Le maintien de ces contrôles nécessite une configuration continue, des tests, la gestion des exceptions et des preuves que le courrier est authentifié conformément aux exigences de politique en évolution. Les institutions financières et les organisations disposant d'écosystèmes de fournisseurs complexes font souvent face à la charge la plus importante, car elles doivent maintenir des flux de messagerie fiables tout en répondant aux attentes de conformité internes et externes. Les prestataires gérés peuvent convertir ce travail en un service permanent comprenant la surveillance, les mises à jour de configuration, la documentation et des conseils pratiques pour les équipes internes. La catégorie peut également ouvrir la voie à une protection gérée plus large, car les audits d'authentification révèlent fréquemment des lacunes en matière de surveillance, de réponse aux incidents et de contrôle des expéditeurs tiers.
La sensibilisation à la sécurité et la résilience au phishing devraient se développer à un CAGR de 10,63 % jusqu'en 2032, reflétant l'importance continue du comportement des employés dans la prévention de la compromission des comptes et des paiements frauduleux. Barracuda a constaté que le phishing représentait 48 % de l'activité des e-mails malveillants dans son rapport 2026. Il a également signalé que 90 % des campagnes de phishing à volume élevé utilisaient des kits de phishing en tant que service, rendant des méthodes sophistiquées accessibles à un groupe plus large d'attaquants. Les programmes gérés peuvent mettre à jour les formations et les simulations en réponse aux techniques actuelles, connecter les signalements des employés aux opérations de sécurité et identifier les groupes nécessitant un soutien supplémentaire. Le marché des services gérés de sécurité des e-mails comprend également des services de surveillance, de détection des menaces, d'authentification, de chiffrement, de prévention des pertes de données, d'archivage et de continuité que les prestataires regroupent de plus en plus dans des accords coordonnés.
Par mode de déploiement :
la domination du nuage se renforce tandis que le hybride comble les lacunes de souverainetéLe déploiement en nuage représentait 71,37 % des revenus en 2026 et constituait la plus grande part du marché des services gérés de sécurité des e-mails par mode de déploiement, reflétant le rôle central de Microsoft 365 et Google Workspace dans les communications professionnelles. Il devrait également se développer à un CAGR de 10,59 % jusqu'en 2032, ce qui en fait le choix de déploiement à la croissance la plus rapide à mesure que les organisations se standardisent sur les environnements de productivité en nuage. Les connexions directes via API peuvent examiner les messages après livraison, automatiser la remédiation dans un locataire et éviter les modifications de routage requises par de nombreuses architectures de passerelle traditionnelles. Les plateformes en nuage peuvent également déployer des modèles de détection mis à jour et des améliorations de service sans les fenêtres de maintenance associées aux systèmes installés localement. Les environnements en nuage multi-locataires permettent aux prestataires gérés de fournir une protection, un reporting et des processus opérationnels cohérents à de nombreux clients à un coût économiquement viable.
Le déploiement sur site reste pertinent lorsque des systèmes à espace d'air, un routage de messagerie étroitement contrôlé ou une infrastructure physiquement séparée sont requis pour des raisons de sécurité ou de conformité. Les sous-traitants de la défense, les environnements gouvernementaux classifiés et certains opérateurs de marchés financiers peuvent conserver ces contrôles même lorsque d'autres systèmes d'entreprise migrent vers des services en nuage. Le déploiement hybride offre une alternative lorsque les clients ont besoin d'une détection native en nuage mais exigent que les e-mails sensibles transitent par une infrastructure nationale ou restent dans des limites de données définies. L'Allemagne, la France, l'Inde et certaines parties de l'Asie-Pacifique sont des contextes notables pour de telles exigences de résidence des données, qui peuvent influencer les décisions d'architecture même lorsque les outils en nuage sont préférés. TrendAI a étendu ses options de résidence des données régionales via un site de service au Royaume-Uni en 2025, montrant comment les fournisseurs s'adaptent à ces besoins.
Par taille d'organisation :
convergence entre l'échelle des grandes entreprises et le canal PMELes grandes entreprises représentaient 67,42 % des revenus du marché des services gérés de sécurité des e-mails en 2026, car leurs environnements multi-domaines, leurs larges surfaces d'attaque et leur exposition réglementaire nécessitent une couverture de service plus étendue. Ces organisations peuvent avoir besoin d'une protection sur des locataires géographiquement dispersés, d'une détection des menaces multilingue, d'une escalade formelle des incidents et d'intégrations avec des plateformes SIEM et XDR. La gestion centralisée des politiques devient particulièrement précieuse lorsque plusieurs filiales, juridictions opérationnelles et domaines tiers doivent être gérés sans perturber les communications légitimes. Les prestataires gérés établis sont bien positionnés dans ce segment car ils peuvent combiner contrôles techniques, surveillance gérée, preuves d'audit et réponse aux incidents dans un seul cadre de service d'entreprise. Cette étendue des exigences soutient des valeurs de contrat plus élevées qu'un simple déploiement mono-locataire, même lorsque la plateforme de messagerie sous-jacente est standardisée.
Les PME devraient se développer à un CAGR de 11,08 % jusqu'en 2032, soutenues par des modèles de prestation MSP qui rendent la protection de niveau entreprise accessible sans nécessiter d'équipes dédiées de sécurité des e-mails en interne. ConnectWise a lancé la sécurité des e-mails et la formation à la sensibilisation à la sécurité avec Proofpoint en août 2025. L'intégration a permis aux MSP de cloner des profils de sécurité sur les locataires clients, réduisant le temps de configuration de plusieurs heures à quelques minutes et améliorant la base économique pour servir de nombreux clients plus petits. IRONSCALES a également ajouté des capacités de chiffrement et d'agents IA via une console multi-locataires dans sa version Hiver 2026, renforçant la même approche de prestation évolutive.

Par secteur d'utilisation final :
le BFSI ancre les revenus tandis que l'énergie et les services publics accélèrentLe BFSI représentait 21,83 % des revenus du marché des services gérés de sécurité des e-mails en 2026, soutenu par l'exposition persistante du secteur à la fraude, ses obligations réglementaires denses et ses achats établis de services de sécurité gérés. Les institutions financières doivent gérer les contrôles d'authentification, d'accès, de chiffrement, de résilience, de journalisation et de conservation des preuves tout en maintenant des communications fiables avec les clients, les partenaires et les régulateurs. DORA est devenu applicable en janvier 2025 et exige des entités financières réglementées de l'UE qu'elles gèrent les risques liés aux TIC par le biais de contrôles documentés. La réglementation amendée sur la cybersécurité de New York a ajouté des exigences entrées en vigueur le 1er mai 2025 pour les entités couvertes. Ces exigences soutiennent les services capables de documenter l'application des politiques, de surveiller les menaces et de coordonner la remédiation pour les banques et assureurs de taille moyenne disposant d'une capacité spécialisée limitée.
L'énergie et les services publics devraient se développer à un CAGR de 10,47 % jusqu'en 2032, car les e-mails peuvent constituer une voie d'accès aux organisations qui exploitent des infrastructures critiques et des technologies opérationnelles connectées. La stratégie de cybersécurité du secteur énergétique du Royaume-Uni pour 2026 à 2030 identifie la cyber-résilience comme une priorité continue pour le secteur.[2] Une authentification renforcée, la résilience au phishing et la surveillance gérée peuvent traiter le vecteur e-mail utilisé dans les tentatives d'intrusion ciblées contre ces opérateurs. La santé, le gouvernement et la défense génèrent également de la demande, car les rançongiciels peuvent perturber les systèmes cliniques, les services essentiels et le traitement des informations publiques sensibles. Les technologies de l'information et les télécommunications, le commerce de détail et le commerce électronique, la fabrication, l'éducation, les services professionnels, le transport et la logistique, ainsi que l'hôtellerie et le tourisme contribuent à une demande supplémentaire, ce qui réduit la dépendance à l'égard d'un seul groupe de clients au sein du marché des services gérés de sécurité des e-mails.
Analyse géographique
Marché des services gérés de sécurité de la messagerie électronique en Amérique du Nord
L'Amérique du Nord a représenté 38,74 % du chiffre d'affaires en 2026, soit la part la plus importante du marché des services gérés de sécurité de la messagerie électronique par zone géographique. La région combine une large base d'acheteurs de technologies d'entreprise avec des exigences étendues en matière de sécurité et d'approvisionnement. La directive opérationnelle contraignante 25-01 de la CISA renforce les pratiques sécurisées dans le cloud pour les agences civiles fédérales, tandis qu'une règle DFARS publiée en septembre 2025 a fait progresser les exigences de mise en œuvre de la cybersécurité pour les sous-traitants de la défense concernés.[3] Ces normes peuvent influencer les fournisseurs et autres organisations qui soutiennent les clients du secteur public. Le Canada et le Mexique stimulent également la demande grâce à la modernisation des entreprises et à des pratiques de sécurité alignées sur des référentiels reconnus.
Marché des services gérés de sécurité de la messagerie électronique en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 10,23 % jusqu'en 2032. Le marché des services gérés de sécurité de la messagerie électronique est soutenu par l'expansion des services numériques, la croissance de l'activité BFSI et le renforcement des exigences nationales en matière de sécurité. Le secteur financier indien représente une opportunité significative, car les contrôles de sécurité, la localisation des données et les obligations de déclaration des incidents nécessitent des processus opérationnels fiables. IRONSCALES a étendu sa présence en Asie-Pacifique et au Japon en 2025 et a ajouté des centres de données pour répondre aux besoins régionaux en matière de performance et de résidence des données. Les canaux PME et MSP de la région peuvent favoriser les fournisseurs proposant des opérations multi-locataires simples. La Chine présente des exigences spécifiques en matière de chiffrement et de traitement transfrontalier des données, ce qui peut favoriser des modèles de services localisés.
Marché des services gérés de sécurité de la messagerie électronique en EMEA et en Amérique du Sud
L'Europe présente une demande substantielle portée par l'Allemagne, le Royaume-Uni et la France, où les exigences en matière de confidentialité s'accompagnent d'obligations de protection cybernétique, et la CNIL a publié une recommandation sur les pixels de suivi dans les courriels en mai 2026. Cet environnement peut favoriser les fournisseurs qui proposent des contrôles de conservation clairs et une gestion transparente des données des employés. L'Amérique du Sud est portée par le Brésil et l'Argentine, où la numérisation des entreprises accroît le besoin de sécurité gérée. Le Moyen-Orient, notamment l'Arabie saoudite et les Émirats arabes unis, ainsi que l'Afrique, portée par l'Afrique du Sud et l'Égypte, progressent à partir d'une base plus faible à mesure que les investissements dans les infrastructures numériques et les exigences en matière de cybersécurité se développent.
Paysage concurrentiel
Concentration du Marché
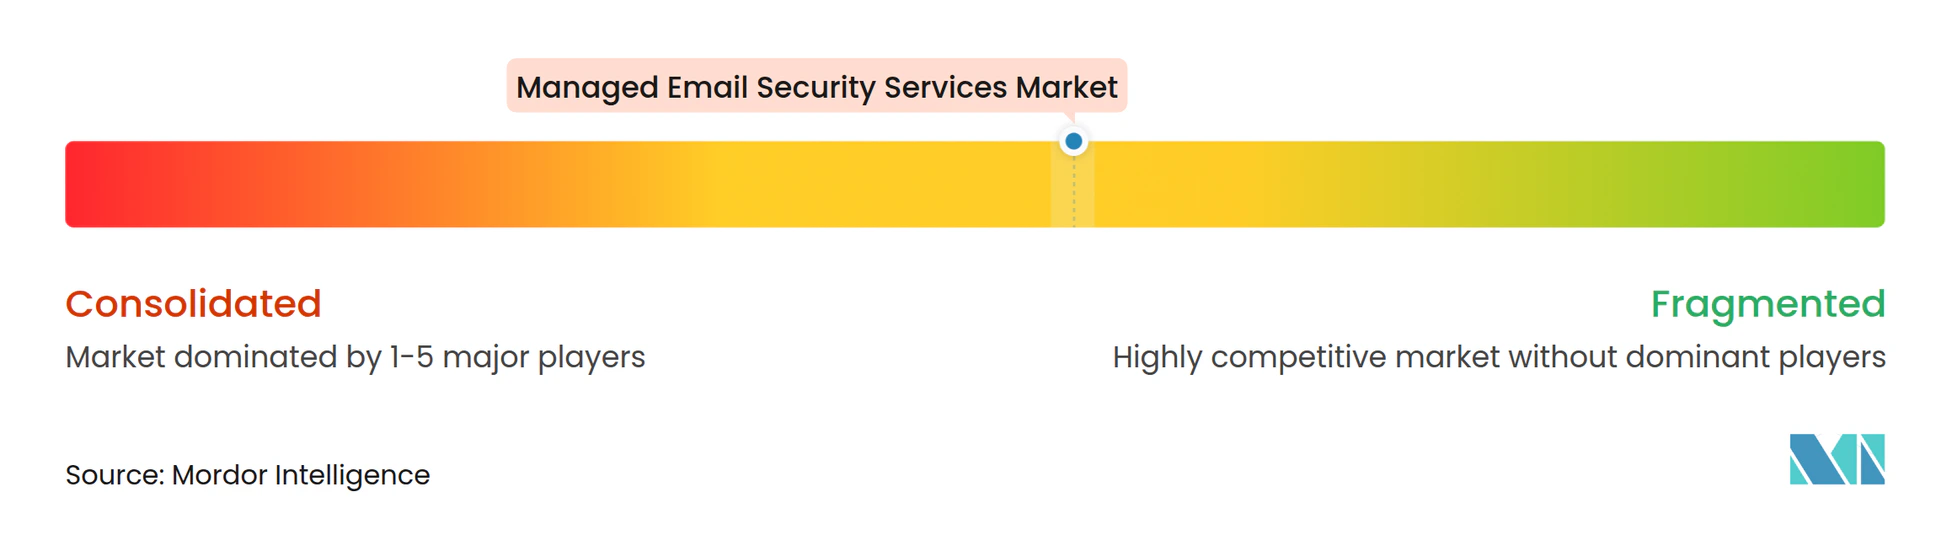
Le marché des services gérés de sécurité des e-mails combine des fournisseurs de plateformes établis avec des prestataires plus récents construits autour de la détection comportementale et basée sur l'IA, et le marché est modérément concentré. Proofpoint, Mimecast, Microsoft, Cisco et Broadcom occupent de larges positions dans le segment entreprise, tandis que l'évolution vers la sécurité des e-mails en nuage intégrée basée sur les API exerce une pression sur les fournisseurs qui s'appuient principalement sur des architectures de passerelle. Fortinet est entré sur le marché de la sécurité des e-mails en tant que Challenger après avoir acquis Perception Point en décembre 2024 et intégré la protection des e-mails dans son Security Fabric, démontrant comment les fournisseurs de plateformes ajoutent cette capacité à des portefeuilles de sécurité plus larges. Les grands prestataires peuvent vendre des services gérés de manière croisée via des relations d'entreprise, mais les prestataires spécialisés peuvent se démarquer en proposant des méthodes de détection qui traitent les menaces que les règles conventionnelles manquent. Cette combinaison offre aux clients le choix entre des suites étendues, des outils ciblés et des services fournis par des MSP.
Proofpoint a annoncé un accord en octobre 2026 pour acquérir Varonis pour 6,3 milliards USD, avec une clôture prévue au premier semestre 2027, et a finalisé l'acquisition de Hornetsecurity en 2025 pour renforcer sa position auprès des PME et des MSP.[4] La transaction Varonis proposée déplace la concurrence au-delà de la protection de la boîte de réception vers la gouvernance des accès aux données et la sécurité des agents IA. Darktrace a lancé une offre de sécurité des e-mails gérée orientée MSSP en mars 2026, tandis que Mimecast a introduit Agent Risk Center et Managed Threat Response en août 2026. Ces actions montrent que les fournisseurs se disputent l'étendue des plateformes et la prestation de services prête pour les canaux. Elles reflètent également l'importance de combiner l'IA propriétaire avec des systèmes opérationnels qui soutiennent la prestation multi-locataires.
Les challengers natifs de l'IA cherchent à se différencier par l'analyse comportementale, les flux de travail agentiques et les déploiements flexibles pour Microsoft 365 et Google Workspace. Abnormal Security a levé 250 millions USD en octobre 2025 à une valorisation de 5 milliards USD, démontrant l'intérêt des investisseurs pour ce modèle. Valimail et EasyDMARC se concentrent sur les services gérés basés sur DMARC, et chaque prestataire doit démontrer une mise en œuvre technique solide, une détection fiable et des processus de réponse clairs pour fidéliser les clients. Le marché reste concurrentiel car les clients peuvent choisir entre des suites, des spécialistes et des offres fournies par des MSP.
Leaders du secteur des services gérés de sécurité des e-mails
-
Proofpoint, Inc.
-
Mimecast Limited
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Barracuda Networks, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Sécurité des E-mails Entreprises couvertes dans ce rapport
- Proofpoint, Inc.
- Mimecast Limited
- Microsoft Corporation
- Cisco Systems, Inc.
- Barracuda Networks, Inc.
- Broadcom Inc.
- Google LLC
- Fortinet, Inc.
- Sophos Limited
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- IRONSCALES, Inc.
- Abnormal Security Corporation
- Darktrace Holdings plc
- Fortra LLC
- Cofense Inc.
- OpenText Corporation
- Trustwave Holdings, Inc.
- Retarus GmbH
- Valimail, Inc.
- EasyDMARC Inc.
Développements industriels récents dans Marché des Services Gérés de Sécurité des E-mails
- Octobre 2026 : Proofpoint a annoncé un accord définitif pour acquérir Varonis Systems dans le cadre d'une transaction entièrement en numéraire d'une valeur d'environ 6,3 milliards USD, dont la clôture est prévue au premier semestre 2027, sous réserve des approbations réglementaires et des actionnaires. La combinaison vise à créer une plateforme unifiée au service de plus de 16 000 entreprises, reliant la sécurité des e-mails et des communications à la gouvernance des accès aux données et à la sécurité des agents IA, positionnant l'entité fusionnée comme la plus grande organisation de cybersécurité pure-play dédiée aux données et à l'IA du secteur.
- Août 2026 : Mimecast a dévoilé 2 ajouts significatifs à sa plateforme lors de Black Hat USA 2026 : la version bêta d'Agent Risk Center pour la découverte, la surveillance et la gouvernance des agents IA dans l'entreprise, et Managed Threat Response, un service géré 24h/24 et 7j/7 repensé combinant le triage piloté par l'IA avec une remédiation confirmée par des analystes pour combler le déficit d'alertes de sécurité non investiguées dans les environnements clients.
- Juin 2026 : Barracuda Networks a dévoilé Barracuda Integrated Email Protection, une solution de sécurité des e-mails en nuage intégrée alimentée par l'IA offrant une détection continue des menaces sur l'ensemble du cycle de vie et une remédiation agentique autonome sur Microsoft 365 et Google Workspace, avec un support multi-locataires conçu pour réduire la charge opérationnelle des MSP et accélérer l'intégration des clients.
- Mars 2026 : Darktrace a lancé sa première offre de sécurité des e-mails gérée orientée MSSP, permettant aux partenaires de canal de fournir une protection native IA pour les e-mails, Microsoft Teams et les identités des utilisateurs via la plateforme Darktrace/EMAIL, soutenue par des mises à jour du programme partenaire Darktrace Defenders pour améliorer l'évolutivité opérationnelle dans plusieurs environnements clients.
Périmètre du rapport sur le marché mondial des services gérés de sécurité des e-mails
Le marché des services gérés de sécurité des e-mails désigne le marché des solutions externalisées en nuage qui protègent les systèmes de messagerie des organisations contre les cybermenaces, notamment le phishing, le spam, les logiciels malveillants, les rançongiciels, la compromission des e-mails professionnels et la perte de données. Ces services sont gérés par des prestataires tiers et comprennent généralement le filtrage des e-mails, la détection des menaces, le chiffrement, la prévention des pertes de données, l'authentification des e-mails, la réponse aux incidents et la surveillance continue pour sécuriser les communications par e-mail entrantes et sortantes.
Le rapport sur le marché des services gérés de sécurité des e-mails est segmenté par composant (solutions et services), type de service (surveillance et reporting gérés, application et optimisation des politiques, détection des menaces et réponse aux incidents, authentification gérée et conformité, chiffrement des e-mails et prévention des pertes de données, archivage et continuité des e-mails, et sensibilisation à la sécurité et résilience au phishing), mode de déploiement (en nuage, sur site et hybride), taille d'organisation (petites et moyennes entreprises et grandes entreprises), secteur d'utilisation final (technologies de l'information et télécommunications, BFSI, santé, commerce de détail et commerce électronique, fabrication, gouvernement et défense, éducation, énergie et services publics, et autres secteurs d'utilisation final) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Surveillance et reporting gérés |
| Application et optimisation des politiques |
| Détection des menaces et réponse aux incidents |
| Authentification gérée et conformité |
| Chiffrement des e-mails et prévention des pertes de données |
| Archivage et continuité des e-mails |
| Sensibilisation à la sécurité et résilience au phishing |
| En nuage |
| Sur site |
| Hybride |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Technologies de l'information et télécommunications |
| BFSI |
| Santé |
| Commerce de détail et commerce électronique |
| Fabrication |
| Gouvernement et défense |
| Éducation |
| Énergie et services publics |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Solutions | |
| Services | ||
| Par type de service | Surveillance et reporting gérés | |
| Application et optimisation des politiques | ||
| Détection des menaces et réponse aux incidents | ||
| Authentification gérée et conformité | ||
| Chiffrement des e-mails et prévention des pertes de données | ||
| Archivage et continuité des e-mails | ||
| Sensibilisation à la sécurité et résilience au phishing | ||
| Par mode de déploiement | En nuage | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par secteur d'utilisation final | Technologies de l'information et télécommunications | |
| BFSI | ||
| Santé | ||
| Commerce de détail et commerce électronique | ||
| Fabrication | ||
| Gouvernement et défense | ||
| Éducation | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de sécurité des e-mails ?
La taille du marché des services gérés de sécurité des e-mails est de 7,76 milliards USD en 2026 et devrait atteindre 13,58 milliards USD d'ici 2032 à un CAGR de 9,59 % de 2027 à 2032.
Qu'est-ce qui stimule la demande de services gérés de sécurité des e-mails ?
Le marché des services gérés de sécurité des e-mails est soutenu par le phishing, la compromission des e-mails professionnels, les rançongiciels, l'adoption des e-mails en nuage et des exigences d'authentification plus strictes, qui augmentent tous la demande de protection gérée continue.
Quel composant connaît la croissance la plus rapide dans les services gérés de sécurité des e-mails ?
Au sein du marché des services gérés de sécurité des e-mails, les services devraient croître à un CAGR de 10,86 % jusqu'en 2032, à mesure que les organisations adoptent des programmes de détection, de réponse et de résilience au phishing gérés.
Quel modèle de déploiement domine ce secteur ?
Le marché des services gérés de sécurité des e-mails est dominé par le déploiement en nuage, qui représentait 71,37 % des revenus en 2026 et devrait croître à un CAGR de 10,59 % jusqu'en 2032.
Quel groupe de clients devrait connaître la croissance la plus rapide ?
Les PME devraient se développer à un CAGR de 11,08 % jusqu'en 2032, car les modèles MSP rendent la protection gérée plus accessible, réduisent les travaux de mise en œuvre et diminuent le besoin d'opérations internes dédiées à la sécurité des e-mails, de personnel spécialisé en chasse aux menaces et d'outils de surveillance distincts.
Quelle région devrait connaître la croissance la plus rapide pour les services gérés de sécurité des e-mails ?
L'Asie-Pacifique devrait se développer à un CAGR de 10,23 % jusqu'en 2032. Sur le marché des services gérés de sécurité des e-mails, cette expansion est soutenue par la numérisation, la demande du secteur financier, le renforcement des exigences de sécurité et l'utilisation plus large des prestataires de services gérés auprès des groupes de clients régionaux.