
Taille et part du marché de la protection contre la compromission des e-mails professionnels
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 1.87 Milliards de dollars |
| Taille du Marché (2031) | 4.41 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 18.72 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la protection contre la compromission des e-mails professionnels par Mordor Intelligence
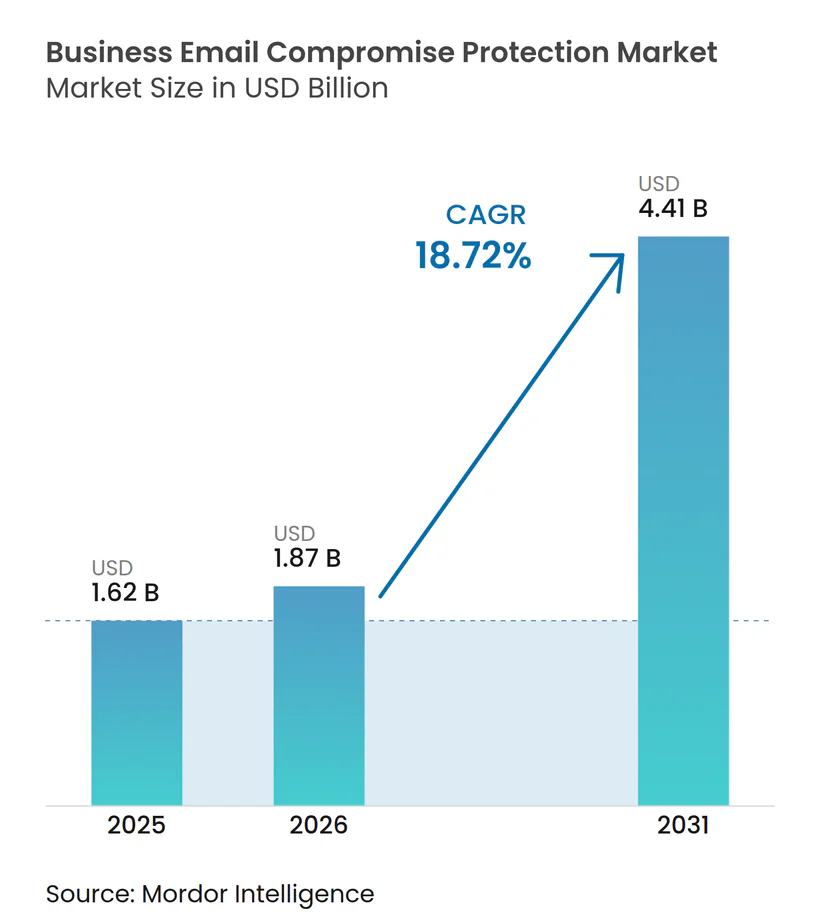
La taille du marché de la protection contre la compromission des e-mails professionnels devrait s'étendre de 1,62 milliard USD en 2025 à 1,87 milliard USD en 2026, puis à 4,41 milliards USD d'ici 2031, enregistrant un CAGR de 18,72 % de 2026 à 2031. L'augmentation des pertes financières a fait de la protection contre la compromission des e-mails professionnels une préoccupation directe pour les équipes financières, de trésorerie et de sécurité, plutôt qu'un simple achat de sécurité des e-mails. Les attaquants utilisent de plus en plus l'usurpation d'identité, les fausses factures et les sessions volées pour faire paraître les demandes frauduleuses comme routinières. Les environnements de messagerie cloud ont élargi le besoin d'outils qui inspectent les comportements sans modifier le routage normal du courrier. Les fournisseurs répondent par une couverture de plateforme plus large, des modèles de livraison gérés et des acquisitions qui ajoutent des capacités d'intelligence et de gouvernance de l'IA. Ces conditions soutiennent une demande continue pour le marché de la protection contre la compromission des e-mails professionnels au sein des organisations qui ont besoin d'une vérification des paiements plus solide et d'une réponse aux incidents plus rapide.
Principaux enseignements du rapport
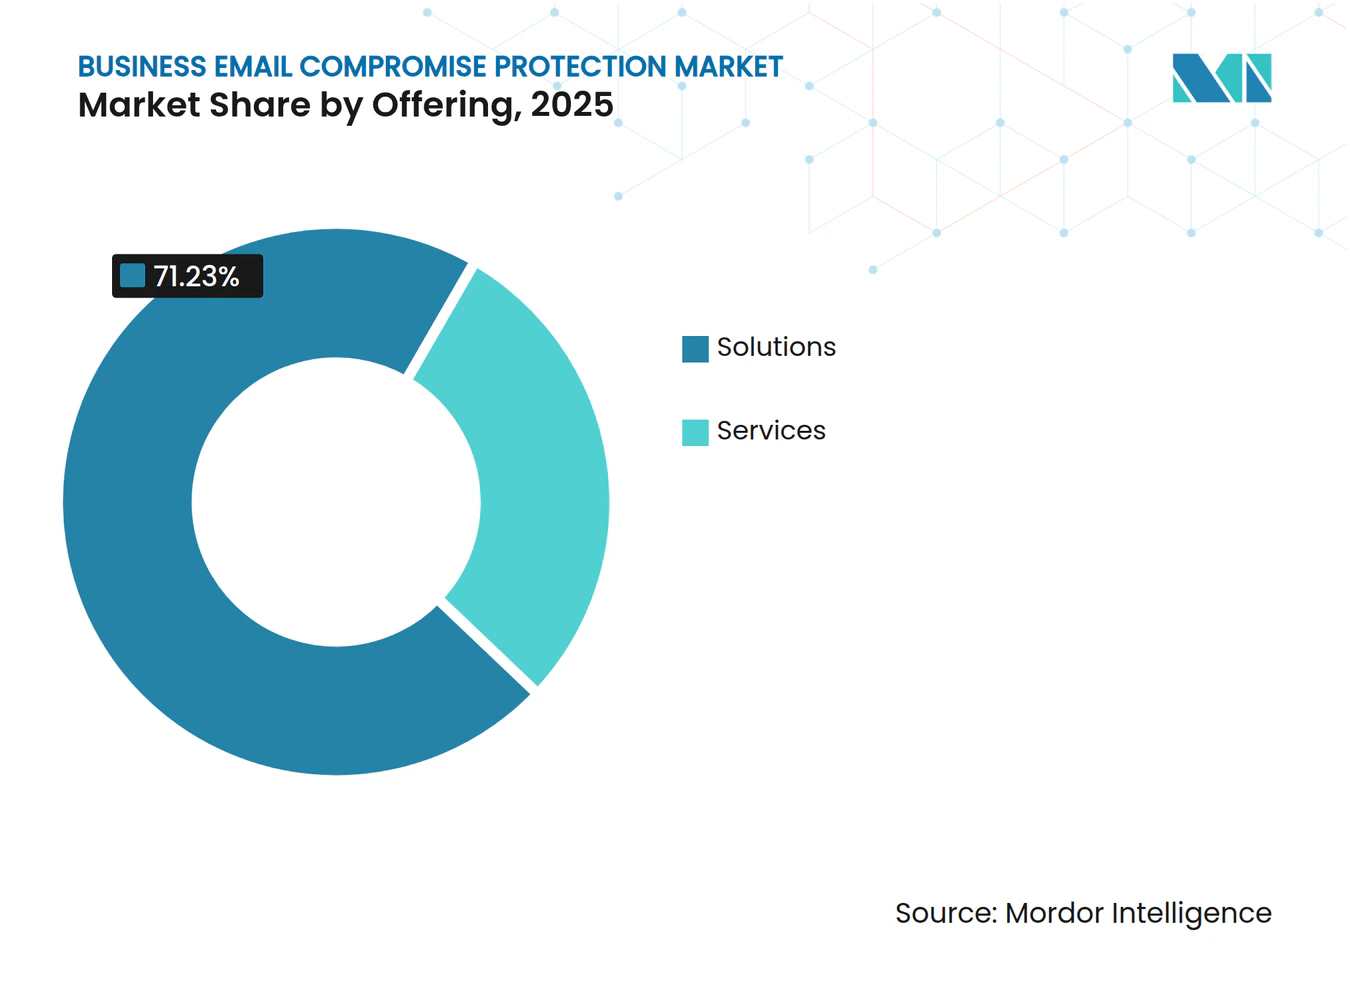
- Par offre de solutions, 71,23 % de la part du marché de la protection contre la compromission des e-mails professionnels était détenue en 2025, tandis que les services devraient se développer à un CAGR de 21,84 % jusqu'en 2031.
- Par mode de déploiement, le cloud représentait 69,84 % du chiffre d'affaires en 2025 et devrait croître à un CAGR de 23,61 % jusqu'en 2031.
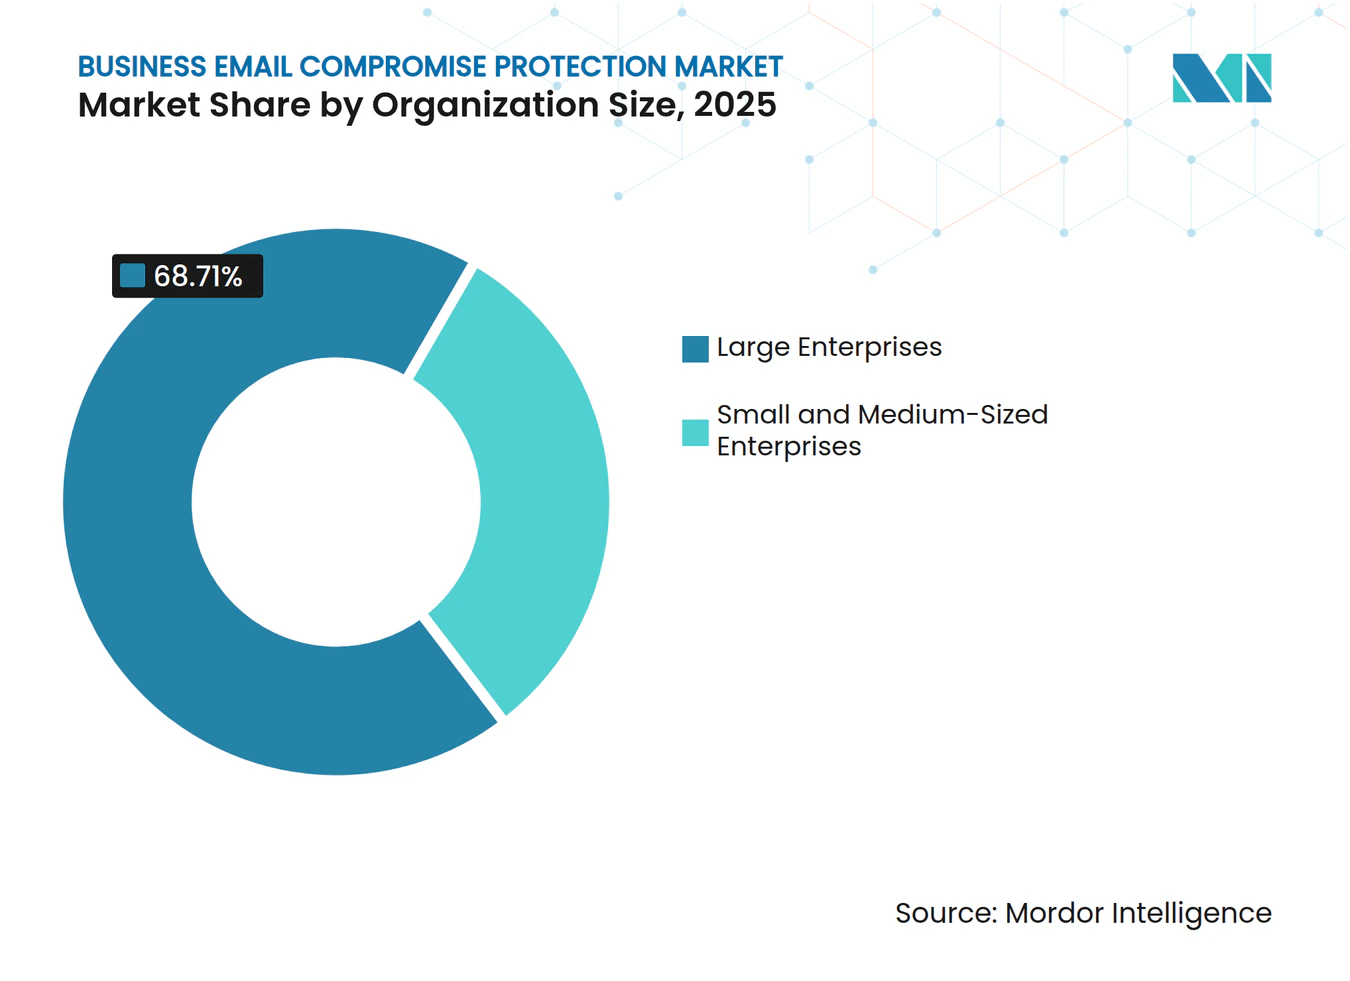
- Par taille d'organisation, les grandes entreprises représentaient 68,71 % du chiffre d'affaires du marché de la protection contre la compromission des e-mails professionnels en 2025, tandis que les PME devraient enregistrer le CAGR le plus élevé à 22,93 % jusqu'en 2031.
- Par utilisateur final, le BFSI détenait 29,43 % du chiffre d'affaires en 2025, tandis que les soins de santé et les sciences de la vie devraient se développer à un CAGR de 21,58 % jusqu'en 2031.
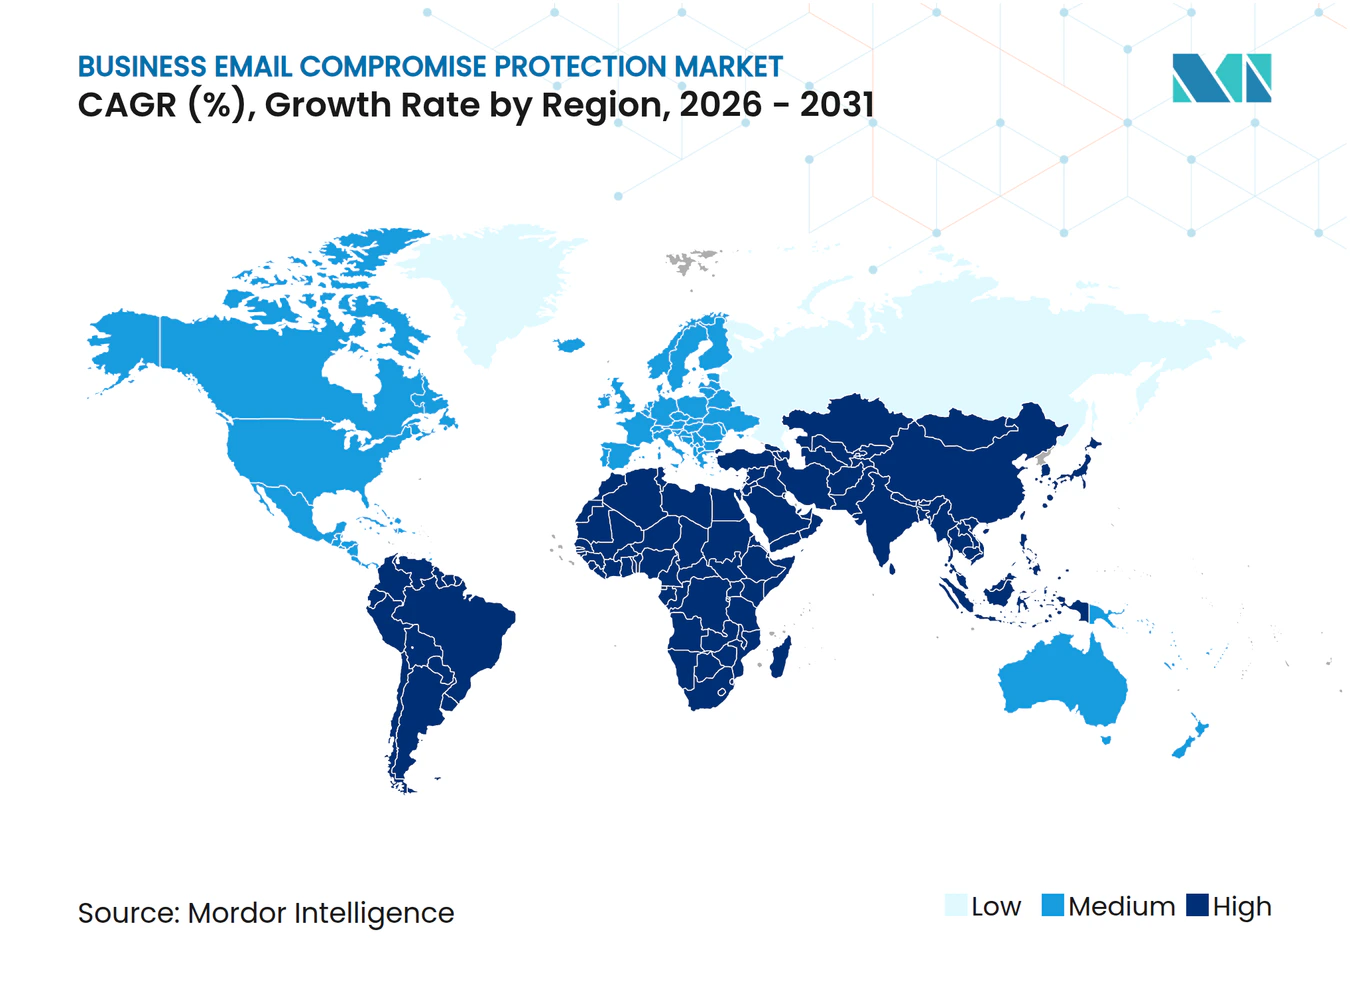
- Par géographie, l'Amérique du Nord détenait 41,56 % du chiffre d'affaires du marché de la protection contre la compromission des e-mails professionnels en 2025, tandis que l'Asie-Pacifique devrait croître à un CAGR de 22,73 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Augmentation des pertes financières liées à la compromission des e-mails professionnels et des coûts de récupération | +5.4% | Mondial, avec les pertes documentées les plus élevées en Amérique du Nord | Court terme (≤ 2 ans) |
| Ingénierie sociale et usurpation d'identité assistées par l'IA | +4.2% | Mondial, s'accélérant en Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Adoption de la messagerie cloud et des plateformes de collaboration | +3.8% | Mondial, avec des centres de croissance en Asie-Pacifique et en Amérique du Sud | Court terme (≤ 2 ans) |
| Exigences réglementaires et de contrôle de la cyberassurance | +2.6% | Amérique du Nord et Europe, s'étendant à l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion des écosystèmes de fournisseurs, de prestataires et de paiement | +1.9% | Amérique du Nord, Europe et Asie-Pacifique | Moyen terme (2-4 ans) |
| Demande accrue de remédiation automatisée après livraison | +1.5% | Mondial, avec une adoption précoce concentrée en Amérique du Nord | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Augmentation des pertes financières liées à la compromission des e-mails professionnels et des coûts de récupération
Le marché de la protection contre la compromission des e-mails professionnels est porté par l'ampleur des pertes financières associées aux attaques de détournement de paiements. Le FBI IC3 a enregistré 3,046 milliards USD de pertes liées à la compromission des e-mails professionnels dans le cadre de 24 768 plaintes en 2025, contre 2,77 milliards USD en 2024.[1] Cela est resté la 2e catégorie de pertes la plus élevée dans les rapports fédéraux américains sur la cybercriminalité. Les fonds transitant par des banques intermédiaires au Royaume-Uni et à Hong Kong, suivis de la Chine, du Mexique et des Émirats arabes unis, peuvent être plus difficiles à récupérer après un virement. L'exposition mondiale cumulée à la compromission des e-mails professionnels signalée entre octobre 2013 et décembre 2023 a atteint 55,5 milliards USD. Ce profil de pertes permet aux responsables de la sécurité de présenter le marché de la protection contre la compromission des e-mails professionnels comme un moyen de prévenir les pertes financières, ce qui peut amener les équipes de trésorerie à participer au processus d'achat.
Ingénierie sociale et usurpation d'identité assistées par l'IA
L'ingénierie sociale assistée par l'IA rend de plus en plus difficile la distinction entre une demande de paiement légitime et une demande frauduleuse. Microsoft a documenté une campagne de septembre 2026 qui a envoyé plus de 1 million d'e-mails de fraude à la facturation assistés par l'IA aux équipes chargées des comptes fournisseurs. La campagne combinait l'usurpation d'identité de dirigeants, de fausses factures ServiceNow et des domaines sosies créés peu avant leur utilisation.[2] La Cloud Security Alliance a également constaté que la plateforme d'hameçonnage en tant que service Forg365 combinait la rédaction d'appâts multilingues assistée par l'IA avec le vol de jetons par un adversaire au milieu. Ces capacités permettent aux attaquants d'adapter plus facilement le langage et les détails des factures au rôle du destinataire. Le marché de la protection contre la compromission des e-mails professionnels favorise donc les contrôles qui évaluent le comportement, les relations et le contexte de paiement plutôt que de s'appuyer uniquement sur des messages malveillants connus.
Adoption de la messagerie cloud et des plateformes de collaboration
Le passage à la messagerie cloud et aux plateformes de collaboration élargit le marché adressable de la protection contre la compromission des e-mails professionnels. Les outils basés sur les API peuvent surveiller l'activité des boîtes aux lettres dans Microsoft 365 et Google Workspace sans ajouter de passerelle distincte au chemin de messagerie. L'API Defend Graph de KnowBe4 utilise ce modèle et fournit un accompagnement en temps réel dans 13 langues. Sophos a documenté un cas FlowerStorm en 2025 dans lequel la boîte à outils a capturé un jeton de session Microsoft 365 authentifié, puis modifié les règles de la boîte de réception pour intercepter les communications avec les fournisseurs. De telles attaques contournent l'authentification multifacteur en utilisant une session déjà authentifiée. Cela rend l'analyse directe de l'activité des boîtes aux lettres et des communications de paiement inhabituelles plus importante à mesure que les organisations migrent leurs opérations de messagerie vers des plateformes cloud.
Exigences réglementaires et de contrôle de la cyberassurance
Les exigences de conformité constituent une raison supplémentaire d'investir dans le marché de la protection contre la compromission des e-mails professionnels. L'exigence 5.4.1 de la norme PCI DSS v4.0 est devenue applicable le 31 mars 2025, rendant les contrôles d'authentification des e-mails pertinents pour les audits du secteur des paiements. La directive NIS2 a atteint son délai de transposition d'octobre 2024, étendant les obligations de cybersécurité à des secteurs d'infrastructure critique supplémentaires à travers l'Europe. La proposition de règle de sécurité HIPAA, publiée en janvier 2025, a également fixé des attentes plus strictes en matière de cybersécurité pour les entités de santé concernées. Les organisations dont l'authentification est faible peuvent faire l'objet d'un examen minutieux dans le cadre de plusieurs programmes d'audit et de gestion des risques. Cette pression soutient des offres consolidées qui relient l'authentification, la détection, l'investigation et la remédiation.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Risque élevé de faux positifs et de friction dans les processus métier | -2.4% | Mondial | Court terme (≤ 2 ans) |
| Visibilité limitée sur le trafic chiffré et les comptes compromis | -1.8% | Mondial | Moyen terme (2-4 ans) |
| Fragmentation budgétaire entre les équipes e-mail, identité et fraude | -1.2% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Pénurie de personnel qualifié en détection et en réponse aux incidents | -0.9% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Risque élevé de faux positifs et de friction dans les processus métier
Les faux positifs peuvent ralentir le travail légitime et limiter la confiance dans le marché de la protection contre la compromission des e-mails professionnels. Les modifications de factures provenant de contacts fournisseurs inconnus et les demandes de dirigeants lors d'activités de fusions-acquisitions peuvent sembler inhabituelles même lorsqu'elles sont légitimes. Les files d'attente de révision manuelle peuvent retarder les approbations de paiement et créer une pression pour assouplir les paramètres de détection. Des paramètres plus souples peuvent alors affaiblir la couverture que le déploiement était censé fournir. Abnormal AI a rapporté que les organisations typiques rencontraient 462 attaques avancées par mois pour 1 000 boîtes aux lettres qui contournaient les contrôles natifs de Microsoft, montrant la difficulté de l'étalonnage.[3] Les fournisseurs traitent ce problème avec des fonctionnalités d'explication qui présentent les preuves à l'appui d'une décision de détection, aidant les administrateurs à ajuster les contrôles sans réduire globalement la protection.
Visibilité limitée sur le trafic chiffré et les comptes compromis
Une boîte aux lettres entièrement authentifiée peut limiter la visibilité des défenses orientées passerelle. L'hameçonnage par code d'appareil, le vol de jetons et la réutilisation des identifiants permettent aux attaquants d'envoyer des messages depuis un compte légitime. Microsoft a rendu les identifiants de jetons liables généralement disponibles en juillet 2025, ce qui facilite la révision forensique via les journaux de connexion Entra après un incident. Cette révision peut établir ce qui s'est passé après la réalisation de la fraude, mais elle n'arrête pas, en elle-même, un paiement en cours. Une étude de 2025 publiée dans Computers & Security a révélé que la détection de la compromission des e-mails professionnels basée sur l'apprentissage automatique reste limitée lorsqu'elle s'appuie sur des schémas d'attaque connus et rencontre de nouveaux messages dépourvus d'URL, de pièces jointes ou d'autres indicateurs visibles. Cette limitation crée une demande pour le marché de la protection contre la compromission des e-mails professionnels, mais elle peut ralentir l'adoption lorsque les acheteurs s'attendent à ce qu'un seul outil résolve tous les scénarios de compte compromis.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
les solutions dominent le chiffre d'affaires tandis que les services se développent via les canaux gérésLes solutions représentaient 71,23 % du chiffre d'affaires en 2025. Les organisations ont privilégié les plateformes dédiées lorsque la rapidité de déploiement et la consolidation des fournisseurs influencent le processus de sélection. Ces plateformes peuvent combiner l'authentification des e-mails, l'analyse comportementale, la détection et l'investigation dans un seul environnement opérationnel. Cette préférence reflète également la nécessité de protéger les flux de travail liés aux paiements, aux achats et aux dirigeants sans nécessiter de produits distincts pour chaque contrôle. La taille du marché de la protection contre la compromission des e-mails professionnels pour les solutions est restée plus importante car les entreprises commencent souvent par des achats technologiques. Les fournisseurs établis peuvent renforcer cette position en connectant les contrôles de messagerie à des capacités plus larges de gestion des risques humains et des opérations de sécurité.
Les services devraient croître à un CAGR de 21,84 % jusqu'en 2031, ce qui en fait l'offre à la croissance la plus rapide. L'étude sur les effectifs ISC2 2025 a révélé que 59 % des répondants signalaient des besoins critiques ou significatifs en compétences, contre 44 % en 2024. Ce déficit soutient les arrangements gérés qui fournissent une expertise opérationnelle aux côtés de la technologie. Proofpoint a lancé une unité dédiée à la plateforme MSP en mai 2026, en utilisant le réseau de Hornetsecurity de plus de 12 000 partenaires de distribution dans 120 pays.[4] Le secteur de la protection contre la compromission des e-mails professionnels mélange également la livraison de logiciels et de services via un accompagnement des utilisateurs en temps réel. Ce chevauchement peut rendre la distinction entre une vente de plateforme et un engagement de sécurité géré moins claire au fil du temps.


Par mode de déploiement :
le cloud domine tandis que les frontières d'authentification hybrides attirent l'exploitationLes déploiements cloud représentaient 69,84 % du chiffre d'affaires du marché de la protection contre la compromission des e-mails professionnels en 2025. Le cloud était également le mode de déploiement à la croissance la plus rapide, avec un CAGR projeté de 23,61 % jusqu'en 2031. Le modèle prend en charge les connexions API directes aux systèmes de messagerie cloud sans nécessiter de modifications des relais SMTP. Cela peut réduire les frictions d'implémentation tout en permettant aux fournisseurs d'évaluer l'activité des boîtes aux lettres et les schémas de relations. La position du cloud en termes de chiffre d'affaires reflète le mouvement plus large des environnements de messagerie d'entreprise vers des plateformes hébergées. Cela donne également aux fournisseurs un moyen de livrer des mises à jour de protection sans modifications matérielles sur le site du client.
Les environnements sur site et hybrides restent pertinents pour les organisations réglementées ayant des exigences de résidence des données ou de contrôle. Une enquête de 2025 a révélé que 78 % des organisations dans les secteurs fortement réglementés conservaient une partie de leur infrastructure de messagerie sur site, la sécurité des données étant identifiée comme le principal obstacle à une migration complète. Ces environnements mixtes peuvent créer des points faibles où les connecteurs relient un relais sur site et un locataire cloud. La recherche Ghost-Sender d'Abnormal AI en 2025 a documenté comment de telles frontières peuvent contourner les contrôles de filtrage amélioré. Cela peut créer des chemins d'usurpation que la surveillance de passerelle habituelle ne détecte pas. Les fournisseurs au service de ces acheteurs doivent prendre en charge l'intégration cloud tout en tenant compte des éléments sur site restants.
Par taille d'organisation :
les grandes entreprises ancrent le chiffre d'affaires tandis que les PME stimulent la croissanceLes grandes entreprises représentaient 68,71 % du chiffre d'affaires du marché de la protection contre la compromission des e-mails professionnels en 2025. Les activités de trésorerie, d'approvisionnement et de comptes fournisseurs à haute valeur ajoutée font de ces organisations des cibles attrayantes pour la fraude au détournement de paiements. Leurs équipes de sécurité disposent également des ressources nécessaires pour intégrer les contrôles de messagerie, d'identité et de fraude dans plusieurs fonctions métier. Les grandes organisations nécessitent souvent des investigations détaillées et une couverture plus large des flux de travail après l'identification d'un message suspect. La taille du marché de la protection contre la compromission des e-mails professionnels associée à ce groupe reste substantielle car un seul virement réussi peut avoir un impact financier significatif. Les déploiements plus importants aident également les fournisseurs à constituer des comptes de référence et à affiner les modèles de détection dans des environnements de messagerie complexes.
Les PME devraient enregistrer un CAGR de 22,93 % jusqu'en 2031. La protection fournie via le cloud réduit la charge d'infrastructure et rend des contrôles plus avancés disponibles via les prestataires de services gérés. Apexanalytix a rapporté que les organisations de moins de 1 000 employés avaient une probabilité hebdomadaire de 70 % de rencontrer au moins 1 tentative de compromission des e-mails professionnels. Cette exposition peut introduire des risques de fraude aux paiements dans les décisions commerciales, même lorsqu'une PME dispose d'une petite équipe de sécurité interne. Proofpoint a introduit 365 Total Protection via son unité de plateforme MSP en mai 2026 pour servir ce canal. Le secteur de la protection contre la compromission des e-mails professionnels peut se développer via ces canaux car les partenaires de service regroupent la mise en œuvre et la surveillance continue avec le logiciel.

Par utilisateur final :
le BFSI détient la plus grande part tandis que les soins de santé et les sciences de la vie s'accélèrentLe BFSI détenait 29,43 % du chiffre d'affaires en 2025. Les institutions financières sont directement exposées à la fraude au détournement de paiements et opèrent sous des attentes étendues en matière de contrôle de la fraude. Cette combinaison peut soutenir une adoption plus large de produits plus avancés et des contrats de sécurité plus longs. Les flux de travail de trésorerie, les approbations de virements bancaires et les paiements aux fournisseurs créent des cas d'utilisation clairs pour la détection comportementale et la vérification par étapes. Le gouvernement et l'administration publique, les technologies de l'information et les télécommunications, la fabrication industrielle, le commerce de détail et le commerce électronique, ainsi que d'autres utilisateurs forment une base de demande plus large. Leurs besoins varient en fonction de la complexité de la chaîne d'approvisionnement, des processus de paiement et de la maturité de l'authentification des e-mails.
Le secteur des soins de santé et des sciences de la vie devrait croître à un CAGR de 21,58 % jusqu'en 2031. Le Département américain de la Santé et des Services sociaux a enregistré 170 violations de données liées aux e-mails dans le secteur de la santé en 2025, affectant plus de 2,5 millions de personnes.[5] La même recherche a rapporté que près de 3 organisations sur 4 ayant subi une violation ne disposaient pas de DMARC ou utilisaient des paramètres de surveillance uniquement. La proposition de règle de sécurité HIPAA renforce l'importance de la protection des informations de santé électroniques protégées. Ces conditions rendent le marché de la protection contre la compromission des e-mails professionnels pertinent pour les entités concernées qui ont besoin de pratiques d'authentification, de détection et de réponse aux incidents plus solides.
Analyse géographique
Marché de la protection contre la compromission des e-mails professionnels en Amérique du Nord
L'Amérique du Nord détenait 41,56 % des revenus du marché de la protection contre la compromission des e-mails professionnels en 2025. La région affichait la plus forte concentration documentée de pertes liées à la compromission des e-mails professionnels, avec 3,046 milliards USD signalés au FBI IC3 en 2025. Les agences fédérales américaines opèrent dans le cadre de la Directive opérationnelle contraignante 18-01, qui impose le déploiement de DMARC pour les domaines gouvernementaux. Cette approche influe sur les achats civils via les chaînes d'approvisionnement et les exigences contractuelles du gouvernement. Le Canada dispose d'un mandat parallèle pour les domaines gouvernementaux. L'envergure de l'Amérique du Nord est soutenue par une large base d'e-mails d'entreprise, mais les plateformes groupées peuvent exercer une pression sur le revenu par déploiement.
Marché de la protection contre la compromission des e-mails professionnels en Europe
L'Europe est la 2e région en importance sur le marché de la protection contre la compromission des e-mails professionnels. L'Allemagne, le Royaume-Uni, la France et l'Italie constituent le cœur de la base de demande. La directive NIS2 soutient les achats axés sur la conformité au sein d'un groupe plus large d'organisations d'infrastructures critiques. Proofpoint a finalisé l'acquisition de Hornetsecurity pour 1,8 milliard USD en décembre 2025 afin d'étendre sa portée via le réseau de partenaires de Hornetsecurity. Ce réseau couvrait plus de 12 000 fournisseurs de services gérés et plus de 125 000 clients dans 120 pays. Les recommandations du gouvernement britannique sur le DMARC et les exigences allemandes de certification de sécurité cloud influencent également les décisions relatives aux plateformes d'e-mails d'entreprise.
Marché de la protection contre la compromission des e-mails professionnels en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait croître à un CAGR de 22,73 % jusqu'en 2031, soit le taux régional le plus rapide sur le marché de la protection contre la compromission des e-mails professionnels. L'adoption du cloud, le hameçonnage généré par l'IA et des bases d'authentification des e-mails plus faibles soutiennent la demande. La Chine, l'Inde et le Japon sont en tête de l'adoption dans la région. Le secteur des services informatiques indien et les programmes numériques créent une base solide pour les déploiements de protection cloud native. Les données du FBI IC3 identifient les banques basées à Hong Kong et en Chine comme des points de transit fréquents dans les flux de fonds liés à la compromission des e-mails professionnels. Le Moyen-Orient et l'Afrique sont des zones émergentes, avec les Émirats arabes unis et l'Arabie saoudite comme premiers adoptants et l'Afrique du Sud en tête de l'adoption précoce sur le continent.
Paysage concurrentiel
Concentration du Marché
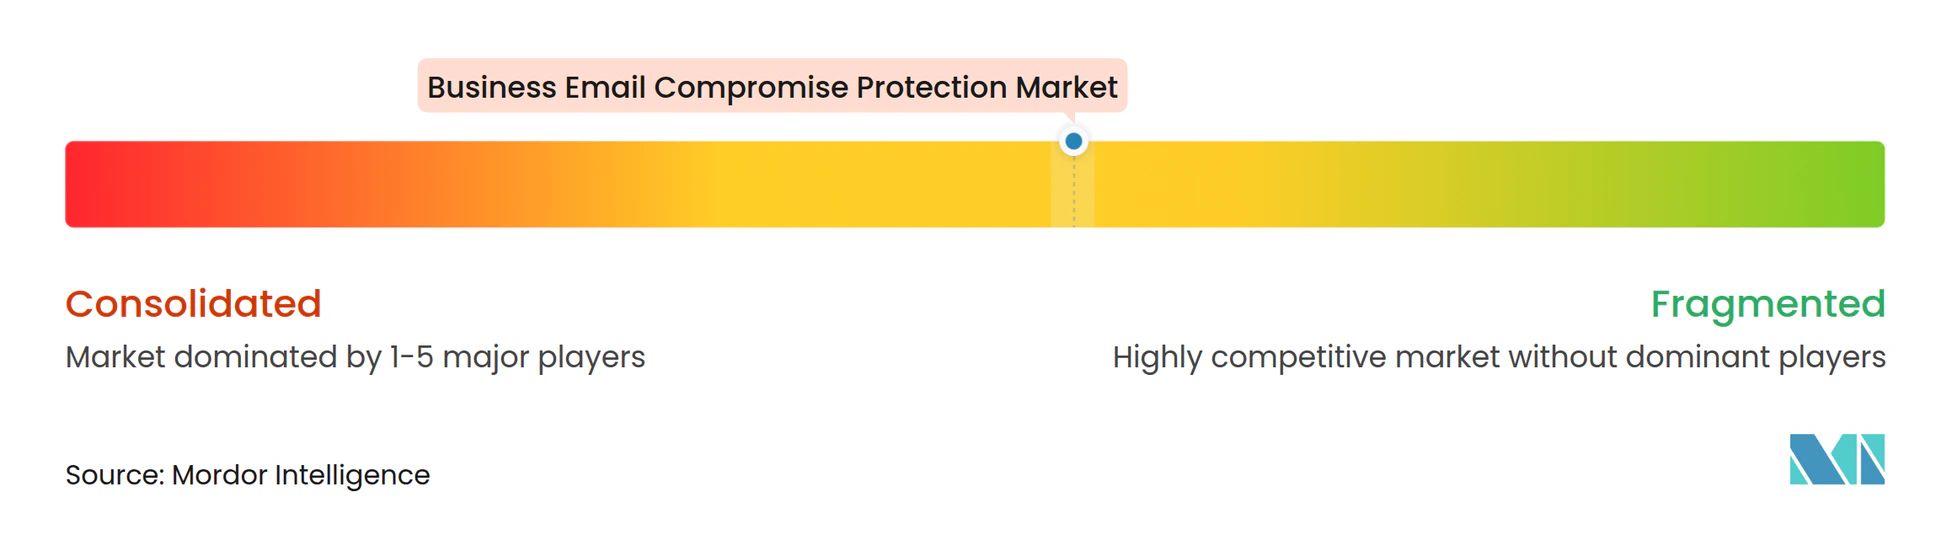
Le marché de la protection contre la compromission des e-mails professionnels présente une concentration modérée. Proofpoint, Microsoft, Cisco et Check Point détiennent une position combinée significative grâce à des offres de cybersécurité groupées. Les spécialistes de l'IA comportementale, notamment Abnormal AI, IRONSCALES et Cofense, se distinguent par une détection ciblée et un déploiement plus rapide. Abnormal AI a déclaré protéger plus de 25 % du Fortune 500 via un modèle basé sur les API qui ne nécessite pas de reconfiguration de la passerelle. Le champ concurrentiel comprend donc des plateformes larges et des fournisseurs spécialisés répondant à un besoin spécifique en matière de sécurité des e-mails. Les acheteurs peuvent comparer la couverture groupée à la rapidité de mise en œuvre et à la focalisation sur la détection d'un spécialiste.
L'acquisition de Hornetsecurity par Proofpoint en décembre 2025 pour 1,8 milliard USD a élargi sa portée auprès des PME et des prestataires de services gérés. Son acquisition d'Acuvity en février 2026 a étendu sa position dans la sécurité et la gouvernance de l'IA couvrant les personnes, les agents IA et les données. Ces mouvements ont élargi le périmètre de l'entreprise au-delà de la détection de la compromission des e-mails professionnels au niveau de la boîte de réception. IRONSCALES a publié sa mise à jour Hiver 2026, comprenant des agents de test d'intrusion, de centre opérationnel de sécurité contre l'hameçonnage et de simulation d'hameçonnage, ainsi qu'une protection contre les hypertrucages pour Microsoft Teams.[6] Ces actions montrent que les fournisseurs ajoutent des fonctionnalités activées par l'IA tout en élargissant la couverture des canaux de collaboration.
Le marché de la protection contre la compromission des e-mails professionnels offre également des opportunités dans la vérification des paiements aux fournisseurs, l'analyse des plateformes de collaboration et la remédiation automatisée après livraison. Cloudflare a signalé une réduction de 20,4 % des erreurs de détection d'hameçonnage entre le 3e et le 4e trimestre 2025 après avoir intégré la catégorisation pilotée par les grands modèles de langage dans sa pile de sécurité des e-mails. Ce résultat indique que la qualité de la détection peut s'améliorer grâce à une itération continue des modèles. KnowBe4 a lancé Defend pour Google Workspace en septembre 2026, étendant la détection comportementale basée sur les API et l'accompagnement en temps réel au point de risque aux environnements Gmail. L'étendue de l'intégration native à la plateforme devient aussi importante qu'un algorithme de détection autonome. Les fournisseurs capables de connecter la détection, l'explication et la remédiation à travers les outils de messagerie et de collaboration peuvent répondre à un ensemble plus large de besoins des acheteurs.
Leaders du secteur de la protection contre la compromission des e-mails professionnels
-
Abnormal Security Corporation
-
Cisco Systems, Inc.
-
Microsoft Corporation
-
Proofpoint, Inc.
-
Mimecast Limited
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la protection contre la compromission des e-mails professionnels Entreprises couvertes dans ce rapport
- Abnormal Security Corporation
- Cisco Systems, Inc.
- Microsoft Corporation
- Proofpoint, Inc.
- Mimecast Limited
- Agari Data, Inc.
- Area 1 Security, Inc.
- Barracuda Networks, Inc.
- Bitdefender SRL
- Check Point Software Technologies Ltd.
- Cofense, Inc.
- Cloudflare, Inc.
- Egress Software Technologies Ltd.
- Fortra, LLC
- Fortinet, Inc.
- Heimdal Security A/S
- IRONSCALES Ltd.
- KnowBe4, Inc.
- OpenText Corporation
- Sophos Limited
- Trellix, Inc.
- Trend Micro Incorporated
- Trustifi, Inc.
- Valimail, Inc.
- Virtru Corporation
- ZeroFox Holdings, Inc.
Développements industriels récents dans Marché de la protection contre la compromission des e-mails professionnels
- Septembre 2026 : Proofpoint a étendu Prism Investigator à Microsoft 365 pour l'investigation pilotée par l'IA des e-mails, des messages Teams et des fichiers sans nécessiter d'archivage préalable, et a lancé des agents d'intelligence des communications humaines intégrant des signaux de gouvernance de l'IA dans les investigations sur les risques internes.
- Septembre 2026 : KnowBe4 a lancé Defend pour Google Workspace, étendant la détection comportementale basée sur les API et l'accompagnement en temps réel au point de risque aux environnements Gmail. La solution est devenue disponible le 15 septembre 2026, ajoutant la plateforme cloud de Google à sa couverture Microsoft 365 existante.
- Février 2026 : Proofpoint a acquis Acuvity, un spécialiste de la sécurité et de la gouvernance de l'IA en entreprise, se positionnant pour gouverner les espaces de travail agentiques couvrant les personnes, les agents IA et les données aux côtés des menaces e-mail conventionnelles. Les conditions financières n'ont pas été divulguées.
- Décembre 2025 : Proofpoint a finalisé son acquisition du groupe Hornetsecurity pour 1,8 milliard USD. Hornetsecurity a généré 200 millions USD de revenus récurrents annuels, en croissance de 20 % d'une année sur l'autre, et opère dans plus de 120 pays via plus de 12 000 prestataires de services gérés.
Périmètre du rapport mondial sur le marché de la protection contre la compromission des e-mails professionnels
Le marché de la protection contre la compromission des e-mails professionnels englobe les solutions de sécurité des e-mails spécifiquement conçues pour détecter et prévenir les attaques de compromission des e-mails professionnels (BEC), dans lesquelles des adversaires se font passer pour des dirigeants, des fournisseurs ou des partenaires de confiance afin de demander frauduleusement des paiements ou des données sensibles. Ces solutions combinent l'authentification des e-mails (SPF, DKIM, DMARC), la surveillance des domaines et des fournisseurs, l'analyse comportementale et les contrôles de sensibilisation des utilisateurs pour stopper l'usurpation d'identité, les domaines sosies et les attaques par compte compromis qui contournent les filtres anti-hameçonnage traditionnels.
Le rapport sur le marché de la protection contre la compromission des e-mails professionnels est segmenté par offre (solutions et services), mode de déploiement (cloud, sur site et hybride), taille d'organisation (petites et moyennes entreprises et grandes entreprises), utilisateur final (banque, services financiers et assurance (BFSI), gouvernement et administration publique, technologies de l'information et télécommunications, soins de santé et sciences de la vie, fabrication industrielle, commerce de détail et commerce électronique, et autres utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Technologies de l'information et télécommunications |
| Soins de santé et sciences de la vie |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Autres utilisateurs finaux |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Amérique du Sud | Brésil | |
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Reste de l'Afrique | ||
| Par offre | Solutions | ||
| Services | |||
| Par mode de déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Petites et moyennes entreprises | ||
| Grandes entreprises | |||
| Par utilisateur final | Banque, services financiers et assurance (BFSI) | ||
| Gouvernement et administration publique | |||
| Technologies de l'information et télécommunications | |||
| Soins de santé et sciences de la vie | |||
| Fabrication industrielle | |||
| Commerce de détail et commerce électronique | |||
| Autres utilisateurs finaux | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Amérique du Sud | Brésil | ||
| Mexique | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Reste de l'Afrique | |||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la protection contre la compromission des e-mails professionnels ?
La taille du marché de la protection contre la compromission des e-mails professionnels devrait s'étendre de 1,62 milliard USD en 2025 à 1,87 milliard USD en 2026, puis à 4,41 milliards USD d'ici 2031, enregistrant un CAGR de 18,72 % de 2026 à 2031.
Qu'est-ce qui stimule la demande de protection contre la compromission des e-mails professionnels ?
Les pertes signalées liées à la compromission des e-mails professionnels ont atteint 3,046 milliards USD dans le cadre de 24 768 plaintes auprès du FBI IC3 en 2025, tandis que l'usurpation d'identité assistée par l'IA et l'adoption de la messagerie cloud augmentent le besoin de contrôles plus solides.
Quel modèle de déploiement mène la demande de protection contre la compromission des e-mails professionnels ?
Le cloud détenait 69,84 % du chiffre d'affaires en 2025 et devrait croître à un CAGR de 23,61 % jusqu'en 2031, car la protection basée sur les API peut fonctionner directement avec les environnements de messagerie hébergés.
Quel secteur d'utilisateurs finaux mène l'adoption de la protection contre la compromission des e-mails professionnels ?
Le BFSI détenait 29,43 % du chiffre d'affaires en 2025 car les flux de travail de paiement, de trésorerie et de comptes fournisseurs sont directement exposés à la fraude.
Quelle région connaît la croissance la plus rapide pour la protection contre la compromission des e-mails professionnels ?
L'Asie-Pacifique devrait se développer à un CAGR de 22,73 % jusqu'en 2031, soutenue par l'adoption du cloud, l'activité d'hameçonnage générée par l'IA et une base d'authentification des e-mails en développement.
Pourquoi les services gérés de protection contre la compromission des e-mails professionnels gagnent-ils en popularité ?
Les services devraient croître à un CAGR de 21,84 % jusqu'en 2031, car les organisations pallient une pénurie de compétences en sécurité interne via des arrangements de détection et de réponse gérés.