
Taille et part du marché des tokens matériels HOTP basés sur les événements
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.72 Milliards de dollars |
| Taille du Marché (2032) | 2.29 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 5.89 % |
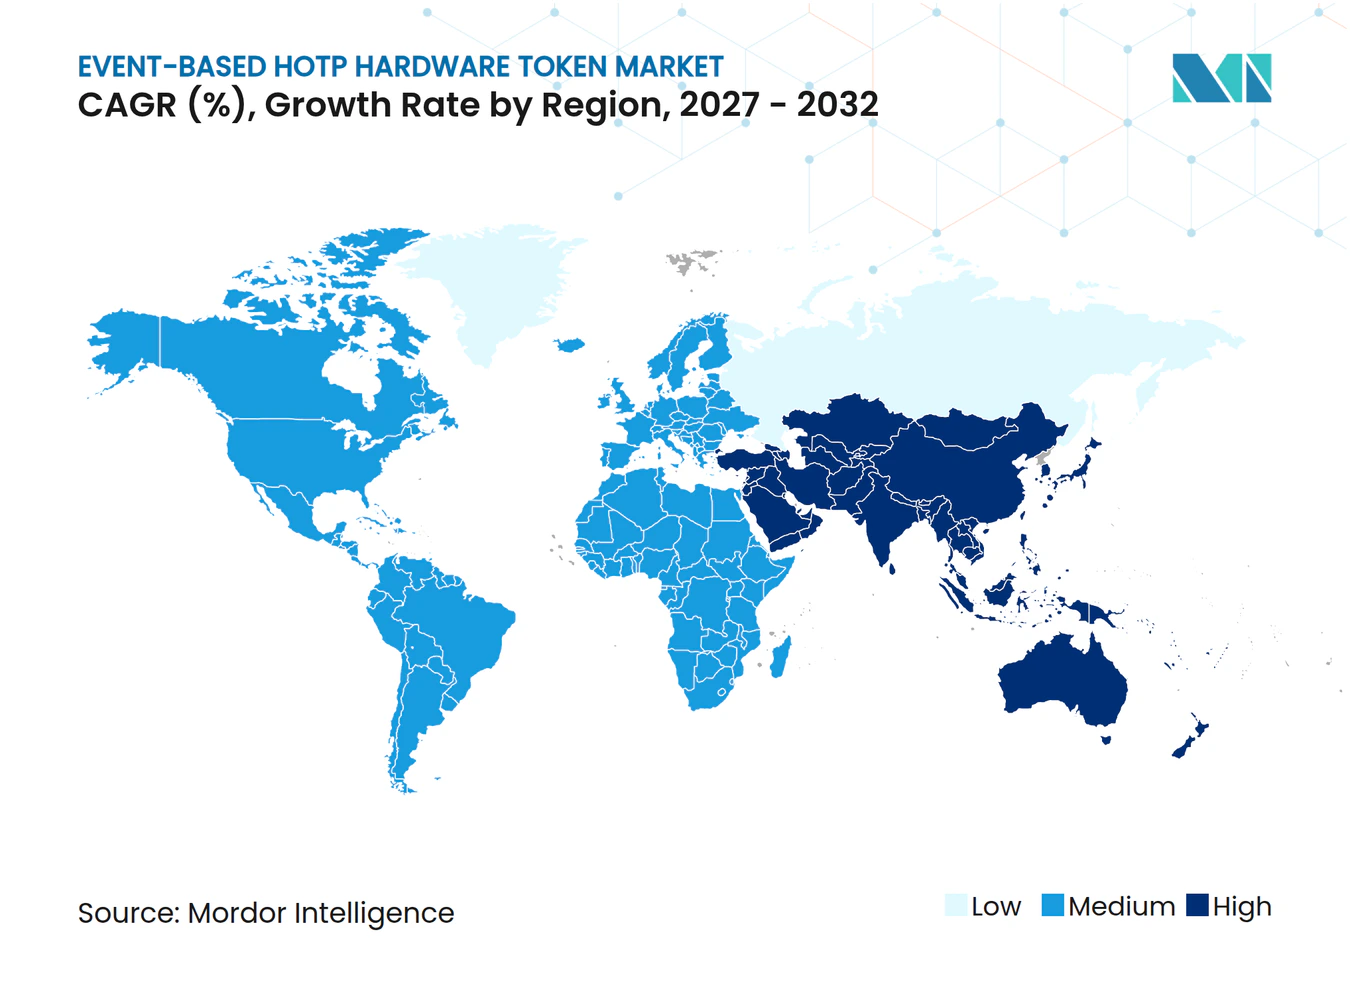
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des tokens matériels HOTP basés sur les événements par Mordor Intelligence
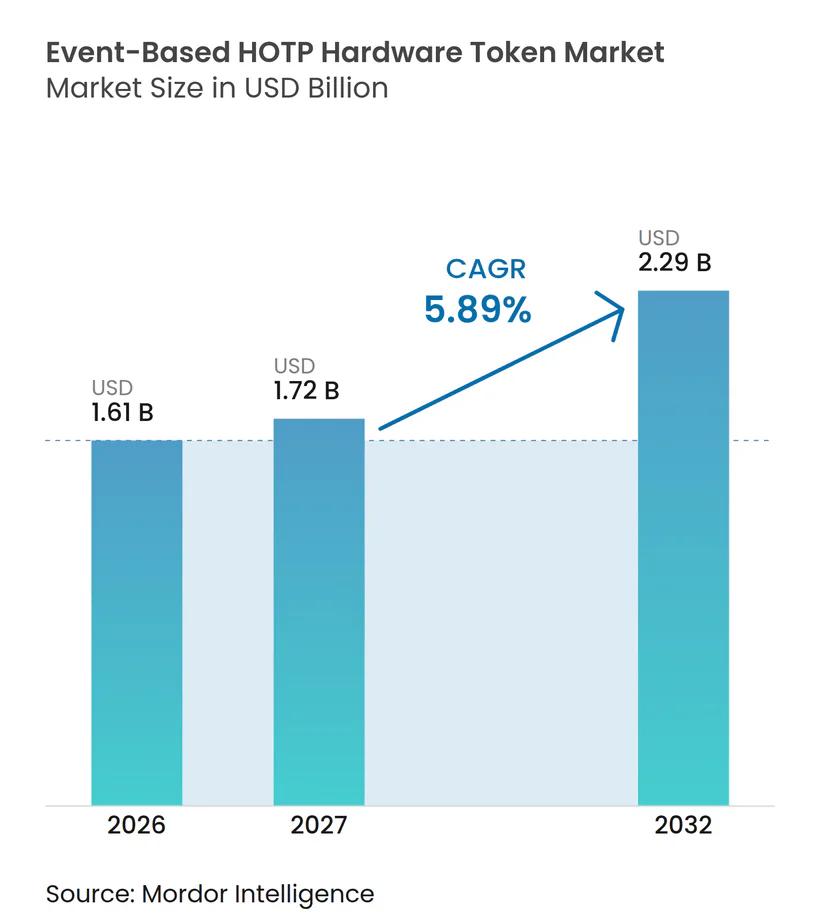
La taille du marché des tokens matériels HOTP basés sur les événements devrait s'étendre de 1,61 milliard USD en 2026 et 1,72 milliard USD en 2027 à 2,29 milliards USD d'ici 2032, enregistrant un CAGR de 5,89 % entre 2027 et 2032. Le marché des tokens matériels HOTP basés sur les événements est porté par la recrudescence des attaques sur les identités et par les réglementations imposant une authentification renforcée dans les environnements réglementés. Les identifiants matériels restent importants là où les réseaux sont isolés, où les données doivent rester dans une juridiction, ou lorsque les organisations ont besoin d'un identifiant qui ne dépend pas d'une connexion active. La demande évolue également vers des dispositifs prenant en charge à la fois les flux de travail HOTP hérités et FIDO2, permettant aux organisations de mettre à jour leurs programmes d'authentification sans remplacer tous les systèmes existants en une seule fois. Cette approche offre aux fournisseurs la possibilité de combiner des dispositifs avec des services de provisionnement, d'inventaire et de cycle de vie, tandis que les clés d'accès limitent la nouvelle demande dans les environnements à faible niveau d'assurance.
Points clés du rapport
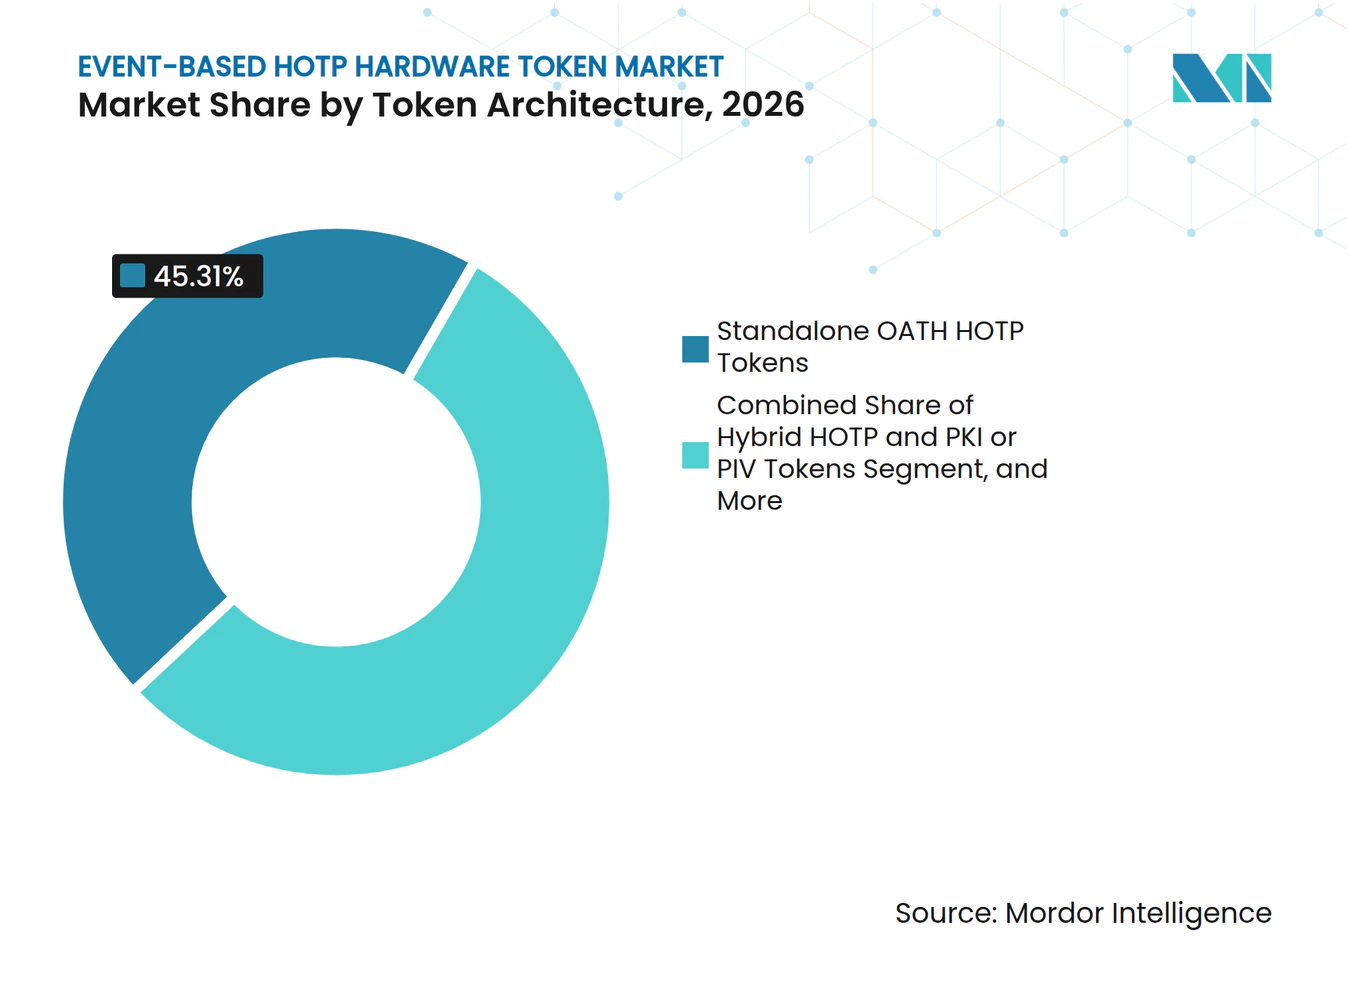
- Par architecture de token, les tokens OATH HOTP autonomes détenaient 45,31 % de la part du marché des tokens matériels HOTP basés sur les événements en 2026, tandis que les clés de sécurité hybrides HOTP et FIDO2 devraient se développer à un CAGR de 6,69 % jusqu'en 2032.
- Par facteur de forme, les tokens porte-clés représentaient 48,12 % de la part en 2026, tandis que les clés de sécurité USB devraient se développer à un CAGR de 6,87 % jusqu'en 2032.
- Par connectivité, les tokens déconnectés représentaient 58,34 % de la part en 2026, tandis que les tokens connectés par USB devraient se développer à un CAGR de 6,64 % jusqu'en 2032.
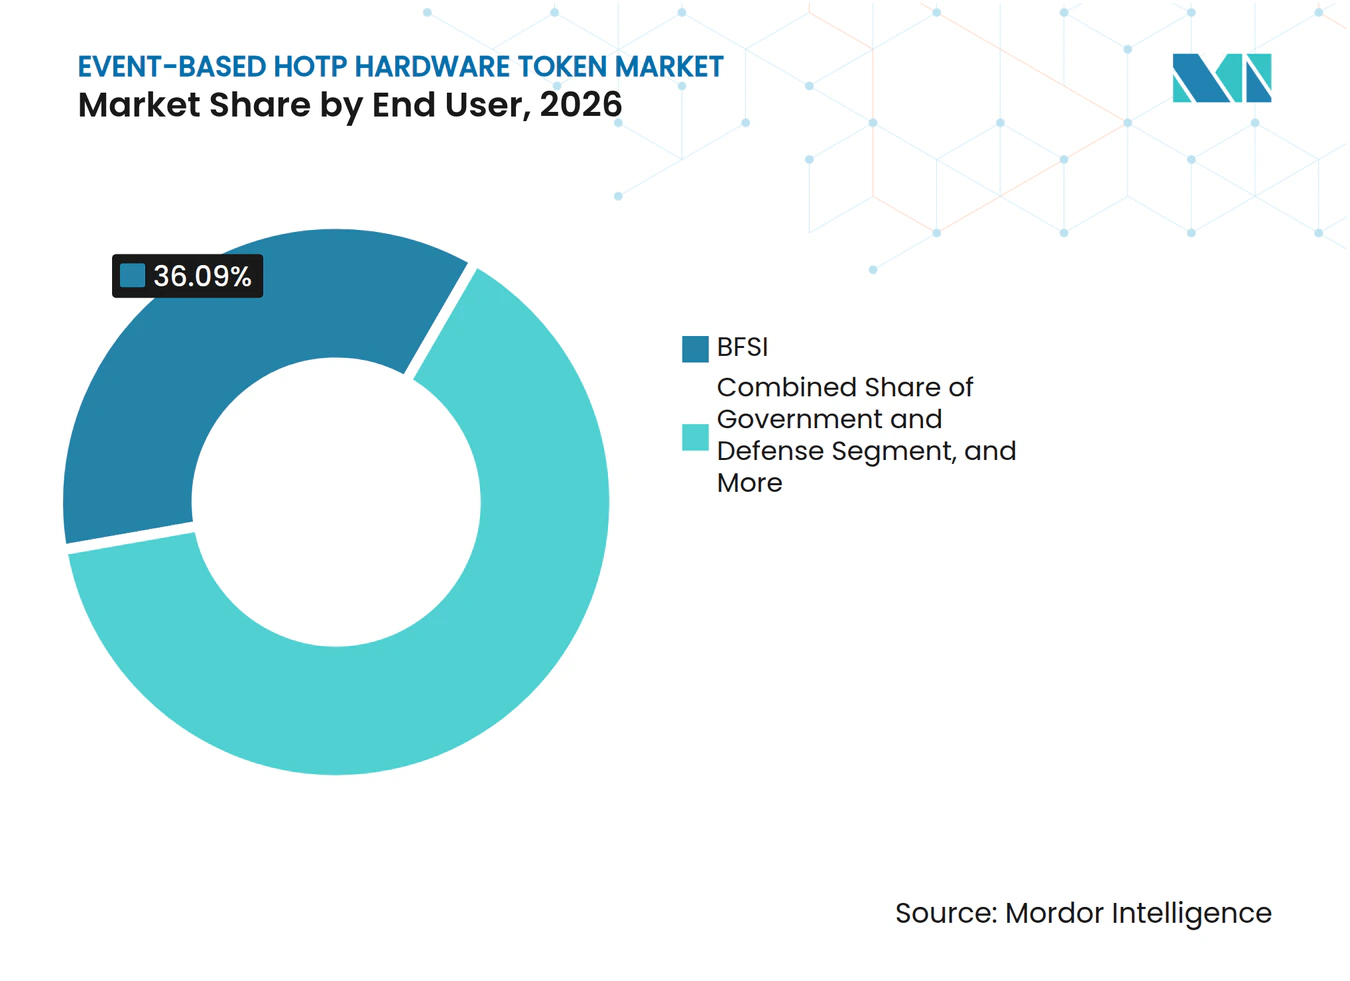
- Par utilisateur final, le BFSI représentait 36,09 % de la part en 2026, tandis que l'informatique d'entreprise et la gestion des accès privilégiés devraient se développer à un CAGR de 7,08 % jusqu'en 2032.
- Par modèle de déploiement et de vente, l'infrastructure d'authentification sur site représentait 69,73 % de la part en 2026, tandis que les plateformes d'identité en cloud public devraient se développer à un CAGR de 6,82 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 42,27 % de la part en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 6,88 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Recrudescence des attaques sur les identités et obligations réglementaires en matière d'authentification multifacteur | +1.5% | Mondial | Court terme (≤ 2 ans) |
| Expansion des exigences d'authentification multifacteur hors ligne et en réseau isolé | +1.2% | Amérique du Nord, Europe et cœur Asie-Pacifique | Moyen terme (2-4 ans) |
| Acquisition de clés matérielles hybrides résistantes au hameçonnage | +1.0% | Amérique du Nord et UE, extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Remplacement des tokens hérités dans les parcs bancaires et gouvernementaux | +0.8% | Mondial | Moyen terme (2-4 ans) |
| Tolérance à la désynchronisation des compteurs dans les environnements à faible connectivité | +0.6% | Cœur Asie-Pacifique, extension vers le Moyen-Orient et l'Afrique | Long terme (≥ 4 ans) |
| Utilisation croissante de l'authentification multifacteur matérielle pour les accès privilégiés et tiers | +0.5% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Recrudescence des attaques sur les identités et obligations réglementaires en matière d'authentification multifacteur
Microsoft a signalé que plus de 97 % des attaques sur les identités étaient basées sur les mots de passe et que les attaques sur les identités ont augmenté de 32 % au premier semestre 2025. Le même rapport indiquait que l'authentification multifacteur résistante au hameçonnage bloque plus de 99 % des attaques, y compris les cas impliquant des identifiants valides. Le marché des tokens matériels HOTP basés sur les événements bénéficie de la situation lorsque les équipes de sécurité considèrent l'authentification soutenue par le matériel comme un contrôle nécessaire plutôt que comme un achat technologique discrétionnaire. DORA est devenu applicable en janvier 2025, imposant des obligations de résilience opérationnelle aux entités financières couvertes dans l'Union européenne. Le NIST SP 800-63B-4 décrit également les exigences en matière d'authentificateurs pour les programmes fédéraux d'identité numérique, ce qui soutient des cycles d'approvisionnement plus longs pour les utilisateurs réglementés.[1] Ces conditions rendent les achats de tokens matériels moins exposés aux changements à court terme des budgets informatiques généraux.
Expansion des exigences d'authentification multifacteur hors ligne et en réseau isolé
Le marché des tokens matériels HOTP basés sur les événements dessert les environnements où la connectivité est indisponible, restreinte ou intentionnellement supprimée. Les réseaux classifiés, les systèmes de contrôle industriel, les back-offices bancaires et les communications militaires peuvent utiliser des architectures en réseau isolé ou partiellement isolées. HOTP utilise une méthode basée sur un compteur, de sorte qu'il ne nécessite pas de synchronisation d'horloge, d'accès à Internet ou de validation réseau en direct lors de l'authentification. L'IKT HF Santé Nord de Norvège a lancé en 2025 un appel d'offres pour une authentification forte à deux facteurs alignée sur le niveau d'assurance élevé eIDAS et a spécifié des clés matérielles FIDO2. Le ministère de l'Intérieur polonais a également lancé en 2025 un appel d'offres pour l'achat de 150 tokens matériels avec un environnement d'authentification de 36 mois. Ces achats montrent que la modernisation des infrastructures peut préserver la demande de justificatifs physiques plutôt que de les remplacer.
Acquisition de clés matérielles hybrides résistantes au hameçonnage
Les organisations acquièrent de plus en plus un seul dispositif prenant en charge HOTP et FIDO2 plutôt que de maintenir des programmes matériels séparés. Le marché des tokens matériels HOTP basés sur les événements bénéficie donc des clés hybrides qui fonctionnent avec les anciens environnements RADIUS et les nouvelles plateformes d'identité. La série iShield Key 2 de RSA prend en charge les protocoles FIDO2, OATH HOTP, PKI et PIV dans un dispositif certifié FIPS 140-3 Niveau 3. Thales a introduit OneWelcome FIDO Key Lifecycle Management en février 2025, incluant la pré-enregistrement des clés avec Microsoft Entra ID via les API de provisionnement FIDO2. Cette conception réduit le travail d'enrôlement dans les grands déploiements et intègre la gestion du cycle de vie des dispositifs dans la décision d'achat. Elle permet également à HOTP de rester disponible lors des migrations pluriannuelles vers une authentification résistante au hameçonnage.
Remplacement des tokens hérités dans les parcs bancaires et gouvernementaux
Les établissements bancaires et les agences gouvernementales exploitent de grands parcs de tokens matériels avec des besoins de remplacement planifiés. Le marché des tokens matériels HOTP basés sur les événements bénéficie des dispositifs achetés entre 2012 et 2018, qui arrivent en fin de vie physique et deviennent moins adaptés aux exigences cryptographiques actuelles. L'appel d'offres polonais de 2025 combinait le renouvellement du matériel avec un environnement d'authentification de 36 mois, montrant comment le remplacement des dispositifs et les travaux d'infrastructure sont généralement regroupés. La Sichuan Rural Commercial Bank a publié en février 2026 un avis concernant une mise à niveau de l'authentification OTP prenant en charge les mots de passe basés sur les événements, le temps et les défis, avec un support cryptographique national. De telles spécifications peuvent limiter le rôle des alternatives purement logicielles dans le secteur bancaire réglementé. La demande de remplacement est particulièrement durable là où les approbations de paiements à haute valeur et les accès privilégiés nécessitent un facteur d'authentification physique.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Migration vers les clés d'accès et les authentificateurs de plateforme | -0.8% | Amérique du Nord et Europe, extension vers l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Désynchronisation du compteur HOTP et friction lors de la récupération | -0.5% | Mondial | Moyen terme (2-4 ans) |
| Support limité de HOTP dans les flux de travail d'identité en cloud moderne | -0.4% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Charge liée au remplacement des batteries, à l'inventaire et à la fin de vie | -0.3% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Migration vers les clés d'accès et les authentificateurs de plateforme
L'authentification native aux plateformes réduit la demande de tokens autonomes dans les environnements grand public et de marché intermédiaire. Le NIST SP 800-63B-4 reconnaît les clés d'accès synchronisables pour les cas d'usage AAL2, ce qui peut soutenir l'authentification logicielle là où le besoin d'assurance est moindre. La FIDO Alliance a signalé en 2025 que 87 % des entreprises interrogées se dirigeaient vers les clés d'accès, bien que beaucoup ne les aient pas encore déployées. Le marché des tokens matériels HOTP basés sur les événements fait face à son plus grand risque de déplacement dans les déploiements AAL1 et AAL2, où un authentificateur de plateforme peut satisfaire l'exigence de politique énoncée. Cependant, le NIST n'autorise pas les authentificateurs synchronisables au niveau AAL3 car le secret de l'authentificateur est exportable. Les identifiants soutenu par le matériel et non exportables conservent donc un rôle pour les systèmes classifiés, les sous-traitants de la défense et les activités financières à haute valeur.
Désynchronisation du compteur HOTP et friction lors de la récupération
La dérive du compteur reste un inconvénient opérationnel pour HOTP. Un token peut se désynchroniser lorsqu'un utilisateur génère des codes sans compléter une tentative d'authentification. Contrairement à l'OTP basé sur le temps, le token peut nécessiter un réalignement du compteur plutôt qu'une synchronisation automatique dans une fenêtre temporelle. Cela crée une charge de travail pour le service d'assistance des organisations disposant de grands parcs dispersés. Les fournisseurs peuvent utiliser des fenêtres d'anticipation plus larges et une détection automatisée pour réduire les événements de récupération, mais ces contrôles imposent des exigences de configuration supplémentaires. Le marché des tokens matériels HOTP basés sur les événements est donc moins attractif dans les environnements nécessitant une authentification fluide et répétée pour des effectifs distribués.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par architecture de token :
les tokens autonomes conservent la demande de la base installée tandis que les clés hybrides élargissent les usagesLes tokens OATH HOTP autonomes détenaient 45,31 % de la part en 2026. Leur position repose sur des bases installées substantielles dans les organisations bancaires, gouvernementales et de télécommunications, où la validation des tokens est intégrée dans des systèmes d'identité et d'accès de longue date. Ces utilisateurs font face à des coûts de migration élevés car un changement peut affecter les serveurs d'authentification, les procédures opérationnelles, la formation des utilisateurs et les preuves d'audit. Les dispositifs restent adaptés aux déploiements en réseau isolé et aux anciennes chaînes RADIUS car un code affiché ne nécessite pas d'interface USB ou NFC. L'absence de mises à jour du micrologiciel peut être un choix de sécurité délibéré pour les organisations qui contrôlent étroitement le comportement et la configuration des dispositifs.
Les clés de sécurité hybrides HOTP et FIDO2 devraient se développer à un CAGR de 6,69 % jusqu'en 2032. La taille du marché des tokens matériels HOTP basés sur les événements pour cette architecture est portée par les entreprises qui nécessitent une compatibilité avec les systèmes hérités et une voie pratique vers FIDO2 sans achats de dispositifs parallèles ni changements de système perturbateurs. Les dispositifs hybrides HOTP et PKI ou PIV conviennent aux utilisateurs gouvernementaux et de défense dont les identifiants d'accès physique et logique convergent vers un seul dispositif. Les produits de réponse aux défis et de signature de transactions continuent de servir les flux bancaires à haute valeur qui nécessitent une étape de sécurité spécifique à la transaction. Yubico a annoncé la YubiKey 5.8 en juillet 2026 avec le support CTAP 2.3 et l'extension de signature WebAuthn pour les fonctions de clé d'accès soutenues par le matériel. Cette version illustre comment une clé multi-protocole peut ajouter la prise en charge des portefeuilles d'identité, des approbations et de la signature de documents tout en préservant le modèle de sécurité physique.



Par facteur de forme :
les tokens porte-clés offrent une large compatibilité tandis que les clés USB soutiennent les programmes d'identité modernesLes tokens porte-clés représentaient 48,12 % du marché des tokens matériels HOTP basés sur les événements en 2026. Leur utilisation repose sur des coûts unitaires faibles, un fonctionnement sans pilote et une compatibilité avec les serveurs d'authentification établis dans le secteur bancaire et gouvernemental. Un token porte-clés ne nécessite pas de port USB, d'antenne NFC ou d'installation de logiciel, ce qui le rend utile pour les centres de contact, les équipes opérationnelles et le personnel de terrain utilisant des postes de travail partagés ou restreints. Les cartes d'affichage gagnent également du terrain dans le secteur bancaire car un identifiant de la taille d'une carte de crédit peut réduire l'inventaire de dispositifs supplémentaires tout en prenant en charge les activités de banque mobile et de trésorerie d'entreprise. La forme simple reste précieuse là où les organisations ont besoin d'un identifiant fiable et facile à émettre plutôt que d'un dispositif dépendant d'un terminal particulier.
Les clés de sécurité USB devraient se développer à un CAGR de 6,87 % jusqu'en 2032. Leur adoption suit les programmes de confiance zéro qui nécessitent une attestation cryptographique des dispositifs, un accès résistant au hameçonnage et la prise en charge des effectifs hybrides basés sur ordinateur portable. HID Global a élargi son portefeuille Crescendo en août 2025 avec la Crescendo Key, les Crescendo Cards et le lecteur OMNIKEY 5022. La Crescendo Key prend en charge FIDO2, PKI et OATH, démontrant la valeur commerciale d'un dispositif couvrant à la fois les flux d'authentification anciens et nouveaux. Les cartes à puce continuent de soutenir les déploiements gouvernementaux, de défense et de santé où l'accès physique et l'authentification logique sont combinés, tandis que les tokens de bureau et de poche restent utiles là où un écran plus grand aide les utilisateurs à vérifier les codes de transaction à haute valeur.
Par connectivité :
les tokens déconnectés soutiennent les réseaux isolés tandis que les produits USB gagnent du terrainLes tokens déconnectés détenaient 58,34 % de la part en 2026. Leur conception basée sur un compteur produit un mot de passe à usage unique sans connexion en temps réel au serveur d'authentification au point d'utilisation. Il s'agit d'une propriété déterminante dans les environnements classifiés, en réseau isolé et à infrastructure contrainte car elle évite un canal de transport actif lors de l'authentification. Les réseaux gouvernementaux, les systèmes de contrôle énergétique et les plateformes de back-office financier utilisent ce modèle, dans lequel les règles de résidence des données et de cloisonnement peuvent exclure les alternatives gérées en cloud ou synchronisées par réseau. La catégorie est également résiliente lors des pannes car l'utilisateur peut générer un code même lorsqu'une connexion est indisponible ou non autorisée.
Les tokens connectés par USB devraient se développer à un CAGR de 6,64 % jusqu'en 2032. Les entreprises utilisent des clés USB compatibles FIDO2 qui prennent en charge les codes HOTP dérivés du matériel et l'authentification WebAuthn depuis le même dispositif physique. La série FIPS de Yubico et l'ePass Token de FEITIAN ont obtenu la certification FIPS 140-3 Niveau 3, soutenant les programmes d'approvisionnement qui nécessitent des modules cryptographiques validés. Les produits NFC sont utilisés dans la banque grand public et la santé pour les flux d'authentification par simple contact qui réduisent la friction pour les utilisateurs axés sur le mobile. Les dispositifs Bluetooth servent une gamme plus restreinte d'applications et de contextes de mobilité où les ports USB sont indisponibles, bien que les besoins en batterie et la gestion sécurisée du couplage contraignent leur utilisation dans les grands parcs.
Par utilisateur final :
le BFSI mène la demande réglementée tandis que les programmes d'accès privilégié se développentLe BFSI représentait 36,09 % de la part en 2026. Les institutions financières font face à un risque de transaction élevé et à de fortes exigences en matière de contrôles d'authentification, notamment pour les approbations de paiements et l'accès aux systèmes bancaires sensibles. DORA est appliqué depuis janvier 2025 et renforce la gestion résiliente des risques TIC pour les entités financières couvertes. L'Agence des services financiers du Japon a lancé une campagne de sensibilisation du public en avril 2026 couvrant l'authentification multifacteur résistante au hameçonnage pour les institutions financières. Le gouvernement et la défense constituent un autre groupe d'utilisateurs important car les programmes nationaux d'authentification multifacteur et les exigences des sous-traitants nécessitent souvent des identifiants physiques pour les systèmes sensibles, y compris ceux qui doivent rester fonctionnels lors des interruptions réseau.
L'informatique d'entreprise et la gestion des accès privilégiés devraient se développer à un CAGR de 7,08 % jusqu'en 2032. Les organisations étendent l'authentification multifacteur matérielle aux sous-traitants tiers, aux administrateurs cloud et aux équipes de technologie opérationnelle après que des incidents de sécurité de la chaîne d'approvisionnement ont exposé les risques posés par les comptes d'utilisateurs puissants. Le secteur des tokens matériels HOTP basés sur les événements bénéficie de la situation lorsque les administrateurs ont besoin d'un identifiant physique distinct pour les rôles à hauts privilèges et pour l'accès aux infrastructures sensibles. Les organisations de santé déploient des tokens matériels pour les systèmes de dossiers de santé électroniques et les postes de travail privilégiés face aux risques persistants de rançongiciels. Les opérateurs de télécommunications et d'infrastructures critiques utilisent l'authentification multifacteur matérielle dans les centres d'opérations réseau, tandis que les établissements d'enseignement et de recherche restent une opportunité plus modeste qui se développe à travers les obligations gouvernementales de gestion des données.

Par modèle de déploiement et de vente :
les systèmes sur site dominent tandis que la gestion en cloud apporte de la flexibilitéL'infrastructure d'authentification sur site représentait 69,73 % du marché des tokens matériels HOTP basés sur les événements en 2026. Les banques, les agences de défense et les ministères gouvernementaux peuvent ne pas acheminer le trafic d'authentification via des services cloud commerciaux en raison des exigences de souveraineté, de latence et de classification de sécurité. Ces utilisateurs maintiennent souvent des serveurs RADIUS, des annuaires LDAP et des systèmes d'identité conçus pour la validation HOTP sur des périodes de déploiement prolongées. Les fournisseurs de tokens obtiennent des comptes durables une fois que le logiciel de gestion est intégré dans les opérations de sécurité, car le remplacement peut perturber les flux de travail établis, les contrôles de gouvernance et les populations d'utilisateurs. Le marché des tokens matériels HOTP basés sur les événements conserve donc une base substantielle dans les environnements nécessitant un contrôle local et un fonctionnement prévisible.
Les plateformes d'identité en cloud public devraient se développer à un CAGR de 6,82 % jusqu'en 2032. Les entreprises natives du cloud recherchent un provisionnement centralisé, une gestion du cycle de vie, une visibilité de l'inventaire et des pistes d'audit pour les parcs de tokens matériels. OneSpan a introduit DigipassONE en juillet 2026 comme plateforme unifiée pour les tokens matériels, les authentificateurs mobiles, les clés FIDO2, les clés d'accès et les authentificateurs logiciels dans les environnements cloud et sur site. Les systèmes de cloud privé restent pertinents pour les entreprises de taille intermédiaire et les organisations réglementées qui souhaitent des modèles d'exploitation cloud sans les mêmes concessions en matière de souveraineté des données que le déploiement en cloud public. Les programmes nationaux de cloud souverain en Europe et en Asie-Pacifique soutiennent davantage ce modèle, tandis que les fournisseurs qui combinent des dispositifs avec l'intégration de plateformes d'identité peuvent rester pertinents face aux évolutions plus larges de l'authentification.
Analyse géographique
Marché des Jetons Matériels HOTP Basés sur les Événements en Amérique du Nord
L'Amérique du Nord détenait 42,27 % de la part de marché des jetons matériels HOTP basés sur les événements en 2026. Les États-Unis soutiennent la majeure partie de la demande régionale grâce aux achats de défense et aux exigences d'authentification fédérales. Les achats dépendent souvent de la validation FIPS 140-3, ce qui réduit la liste des produits éligibles dans les déploiements fédéraux sensibles. Yubico a reçu la validation FIPS 140-3 pour la série YubiKey 5 FIPS en mai 2026. Le Canada et le Mexique ajoutent de la demande grâce à la modernisation du secteur financier et aux programmes de défense transfrontaliers.
Marché des Jetons Matériels HOTP Basés sur les Événements en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 6,88 % jusqu'en 2032. La taille du marché des jetons matériels HOTP basés sur les événements dans la région est portée par des exigences bancaires plus strictes et l'expansion des services financiers numériques au Japon, en Chine, en Inde et en Corée du Sud. L'Association japonaise des courtiers en valeurs mobilières a publié un projet de révision des lignes directrices en juillet 2025 qui incluait une authentification multifacteur résistante au hameçonnage pour les activités des comptes de négociation de valeurs mobilières.[2] L'appel d'offres 2026 de la Banque commerciale rurale du Sichuan portait sur des capacités OTP basées sur les événements, basées sur le temps et de type défi-réponse avec prise en charge de la cryptographie nationale. La Banque des communications a déployé un bouclier numérique basé sur HarmonyOS pour l'authentification des transferts de grande valeur, illustrant l'accent régional mis sur les technologies d'authentification conformes aux réglementations locales.
Marché des Jetons Matériels HOTP Basés sur les Événements en EMEA et en Amérique du Sud
L'Europe présente une demande significative en raison de DORA et de NIS2, qui imposent des obligations de cybersécurité aux institutions financières, aux entités essentielles et aux fournisseurs d'infrastructure numérique. L'Allemagne et la France sont d'importants marchés nationaux, tandis que le Royaume-Uni continue d'exiger des contrôles rigoureux dans les services financiers et les programmes Cyber Essentials. Swissbit a introduit l'iShield Key 2 en mai 2025, un dispositif certifié FIPS 140-3 Niveau 3 prenant en charge FIDO2, HOTP, TOTP et PIV. Le Moyen-Orient émerge grâce aux programmes nationaux d'identité numérique et aux exigences de cybersécurité du secteur financier. L'Afrique reste à un stade précoce, menée par l'Afrique du Sud et le Nigéria, tandis que l'Amérique du Sud se développe à partir d'une base plus modeste, le Brésil représentant l'opportunité bancaire la plus immédiate.
Paysage concurrentiel
Concentration du Marché
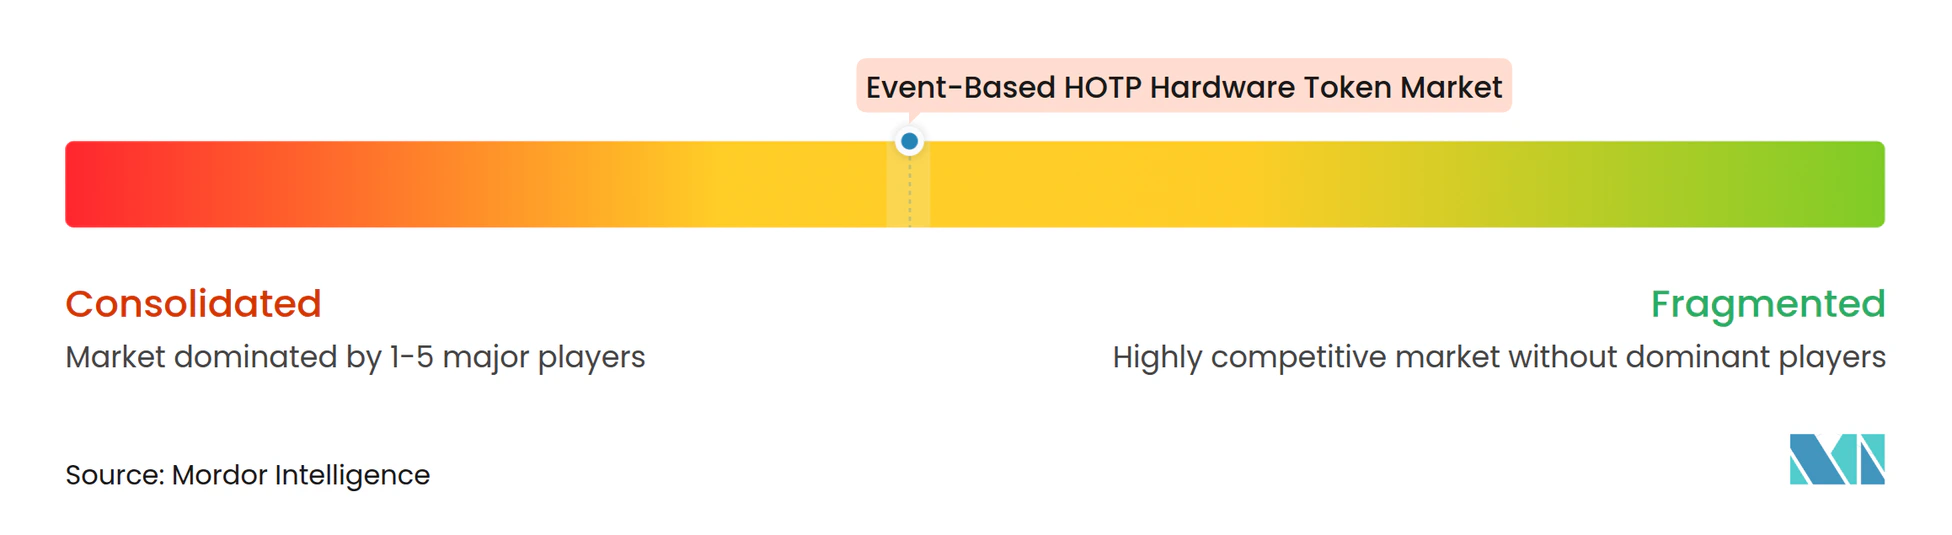
Le marché des tokens matériels HOTP basés sur les événements est modérément consolidé. Thales, Yubico, RSA Security, FEITIAN, OneSpan, HID Global et Entrust se font concurrence sur la couverture des certifications, la gamme de facteurs de forme et les capacités de gestion du cycle de vie. Token2, Protectimus, Hypersecu, Deepnet Security et ID Control servent la demande sensible aux coûts, aux normes ouvertes et régionale. La prise en charge des algorithmes OTP est devenue moins distinctive car elle est disponible dans de nombreux produits. La concurrence s'est déplacée vers l'intégration avec les plateformes d'identité, l'alignement sur les exigences de conformité et la capacité à gérer des parcs de dispositifs à grande échelle.
La certification est un facteur de sélection central dans les appels d'offres fédéraux, de défense et autres à haute assurance. FEITIAN a annoncé la certification FIPS 140-3 Niveau 3 pour son ePass Token en janvier 2026. Yubico a annoncé la validation FIPS 140-3 pour sa série YubiKey 5 FIPS en mai 2026. Thales a ajouté OneWelcome FIDO Key Lifecycle Management en février 2025 pour permettre la pré-enregistrement des clés de sécurité avec Microsoft Entra ID[3]. Ces initiatives montrent que les fournisseurs associent les ventes de dispositifs à des outils qui réduisent les efforts d'enrôlement, de révocation, de remplacement et d'audit. Le marché des tokens matériels HOTP basés sur les événements peut donc fidéliser les clients à travers les cycles de renouvellement des dispositifs et la modernisation plus large de l'authentification.
Les fournisseurs spécialisés utilisent l'emballage réglementaire et l'étendue des protocoles pour concurrencer les grandes entreprises. L'iShield Key 2 de Swissbit combine les fonctions FIDO2, PIV et HOTP pour les déploiements nécessitant du matériel certifié. Le marché intermédiaire reste une opportunité clé car de nombreux grands fournisseurs privilégient les comptes d'entreprise et gouvernementaux. Les petites institutions financières, les gouvernements régionaux et les systèmes de santé peuvent avoir besoin de programmes abordables avec des fonctions de cycle de vie gérées en cloud. FIPS 140-3, la certification FIDO, DORA, NIS2 et CMMC 2.0 créent une structure de conformité qui favorise les fournisseurs disposant d'une couverture de certification démontrable. L'environnement concurrentiel reste suffisamment large pour les spécialistes, mais la certification et l'intégration des plateformes augmentent le coût d'une concurrence efficace.
Leaders du secteur des tokens matériels HOTP basés sur les événements
-
Thales SA
-
RSA Security LLC
-
FEITIAN Technologies Co., Ltd.
-
OneSpan Inc.
-
Entrust Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Jetons Matériels HOTP Basés sur les Événements Entreprises couvertes dans ce rapport
- Thales SA
- RSA Security LLC
- FEITIAN Technologies Co., Ltd.
- OneSpan Inc.
- Entrust Corporation
- HID Global Corporation
- Yubico AB
- Microcosm Ltd.
- Deepnet Security Ltd.
- SecureMetric Technology Sdn Bhd
- Fortinet, Inc.
- BIO-key International, Inc.
- Token2 Sàrl
- Protectimus Solutions LLP
- Hypersecu Information Systems, Inc.
- Ireth S.r.l.
- Authenex, Inc.
- SurePassID, Inc.
- Nexus Group AB
- ID Control B.V.
Développements industriels récents dans Marché des Jetons Matériels HOTP Basés sur les Événements
- Juillet 2026 : Yubico a annoncé la disponibilité générale de la YubiKey 5.8 le 21 juillet 2026, introduisant le support CTAP 2.3 et l'extension de signature WebAuthn pour étendre les fonctionnalités de clé d'accès soutenues par le matériel aux portefeuilles d'identité, à la signature de documents, aux flux de travail d'entreprise et aux approbations pilotées par l'IA. La série YubiKey 5 FIPS est restée sur le micrologiciel 5.7.4 pour préserver son alignement réglementaire FIPS 140-3, tandis que la série CCN a poursuivi sa re-certification finale.
- Mai 2026 : Yubico a reçu la validation FIPS 140-3, certificat n° 5291, pour sa série YubiKey 5 FIPS, micrologiciel 5.7.4, en faisant le seul authentificateur matériel autorisé par le gouvernement américain à détenir simultanément des identifiants PKI du DoD et des clés d'accès FIDO2, avec un support élargi pour les algorithmes de clés RSA-3072, RSA-4096 et Ed25519 alignés sur les exigences cryptographiques du DoD.
- Janvier 2026 : FEITIAN Technologies a annoncé le 28 janvier 2026 que son module cryptographique ePass Token a obtenu la certification FIPS 140-3 Niveau 3, répondant aux exigences NIST SP 800-63 AAL3 et établissant la conformité FedRAMP pour les clients des secteurs entreprise, financier, télécommunications, gouvernemental et éducatif dans plus de 150 pays.
- Novembre 2025 : OneSpan a déployé sa solution d'authentification FIDO en cloud pour la Sumitomo Mitsui Trust Bank, la plus grande banque fiduciaire du Japon, le 18 novembre 2025, en partenariat avec SCSK Corporation. Le déploiement, première mise en œuvre FIDO en cloud dans la banque mobile japonaise, cible les pertes dues à la fraude par prise de contrôle de compte estimées à 690 milliards JPY (4,44 milliards USD) en 2025 et s'aligne sur les mandats de l'Agence des services financiers du Japon pour l'authentification multifacteur résistante au hameçonnage.
Périmètre du rapport mondial sur le marché des tokens matériels HOTP basés sur les événements
Le marché des tokens matériels HOTP basés sur les événements comprend les dispositifs d'authentification physiques qui génèrent des mots de passe à usage unique (OTP) basés sur l'algorithme de mot de passe à usage unique basé sur HMAC (HOTP), chaque mot de passe étant généré en réponse à un événement spécifique, tel qu'une pression sur un bouton ou une demande d'authentification. Ces tokens permettent une authentification sécurisée des utilisateurs et un contrôle d'accès en générant des codes d'accès indépendants du temps et pilotés par les événements qui aident à protéger les systèmes numériques, les réseaux, les applications et les informations sensibles contre les accès non autorisés et les attaques basées sur les identifiants.
Le rapport sur le marché des tokens matériels HOTP basés sur les événements est segmenté par architecture de token (tokens OATH HOTP autonomes, clés de sécurité hybrides HOTP et FIDO2, tokens hybrides HOTP et PKI ou PIV, et tokens de réponse aux défis et de signature de transactions), facteur de forme (tokens porte-clés, cartes d'affichage, clés de sécurité USB, cartes à puce, et tokens de bureau et de poche), connectivité (déconnecté, connecté par USB, compatible NFC, et compatible Bluetooth), utilisateur final (BFSI, gouvernement et défense, informatique d'entreprise et infrastructures critiques, santé, et éducation et recherche), modèle de déploiement (sur site, cloud privé, et cloud public), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Tokens OATH HOTP autonomes |
| Clés de sécurité hybrides HOTP et FIDO2 |
| Tokens hybrides HOTP et PKI ou PIV |
| Tokens de réponse aux défis et de signature de transactions |
| Tokens porte-clés |
| Cartes d'affichage |
| Clés de sécurité USB |
| Cartes à puce |
| Tokens de bureau et de poche |
| Déconnecté |
| Connecté par USB |
| Compatible NFC |
| Compatible Bluetooth |
| BFSI |
| Gouvernement et défense |
| Informatique d'entreprise et accès privilégié |
| Santé |
| Télécommunications et infrastructures critiques |
| Éducation et recherche |
| Infrastructure d'authentification sur site |
| Authentification en cloud privé |
| Plateformes d'identité en cloud public |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Égypte | |
| Reste de l'Afrique |
| Par architecture de token | Tokens OATH HOTP autonomes | |
| Clés de sécurité hybrides HOTP et FIDO2 | ||
| Tokens hybrides HOTP et PKI ou PIV | ||
| Tokens de réponse aux défis et de signature de transactions | ||
| Par facteur de forme | Tokens porte-clés | |
| Cartes d'affichage | ||
| Clés de sécurité USB | ||
| Cartes à puce | ||
| Tokens de bureau et de poche | ||
| Par connectivité | Déconnecté | |
| Connecté par USB | ||
| Compatible NFC | ||
| Compatible Bluetooth | ||
| Par utilisateur final | BFSI | |
| Gouvernement et défense | ||
| Informatique d'entreprise et accès privilégié | ||
| Santé | ||
| Télécommunications et infrastructures critiques | ||
| Éducation et recherche | ||
| Par modèle de déploiement et de vente | Infrastructure d'authentification sur site | |
| Authentification en cloud privé | ||
| Plateformes d'identité en cloud public | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des tokens matériels HOTP basés sur les événements ?
Le marché des tokens matériels HOTP basés sur les événements devrait passer de 1,61 milliard USD en 2026 à 2,29 milliards USD d'ici 2032, à un CAGR de 5,89 % de 2027 à 2032.
Pourquoi les organisations utilisent-elles encore des tokens matériels HOTP ?
Ils prennent en charge l'authentification dans les environnements en réseau isolé et à faible connectivité, et peuvent satisfaire les exigences à haute assurance là où les clés d'accès synchronisables ne sont pas adaptées.
Quelle architecture de token détient la plus grande part ?
Les tokens OATH HOTP autonomes détenaient 45,31 % de la part en 2026 car ils restent intégrés dans les systèmes d'authentification bancaires, gouvernementaux et de télécommunications.
Quel facteur de forme se développe le plus rapidement ?
Les clés de sécurité USB devraient se développer à un CAGR de 6,87 % jusqu'en 2032, soutenues par les exigences d'accès résistant au hameçonnage et d'attestation des dispositifs.
Quel groupe d'utilisateurs finaux mène la demande ?
Le BFSI détenait 36,09 % de la part en 2026, reflétant le risque de transaction élevé et les exigences de sécurité dans les opérations bancaires.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 6,88 % jusqu'en 2032, à mesure que la numérisation des services financiers et les règles d'authentification progressent dans les grandes économies.