
Taille et part du marché de la gestion de la posture de sécurité des identités
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.36 Milliards de dollars |
| Taille du Marché (2032) | 3.73 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 22.36 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion de la posture de sécurité des identités par Mordor Intelligence
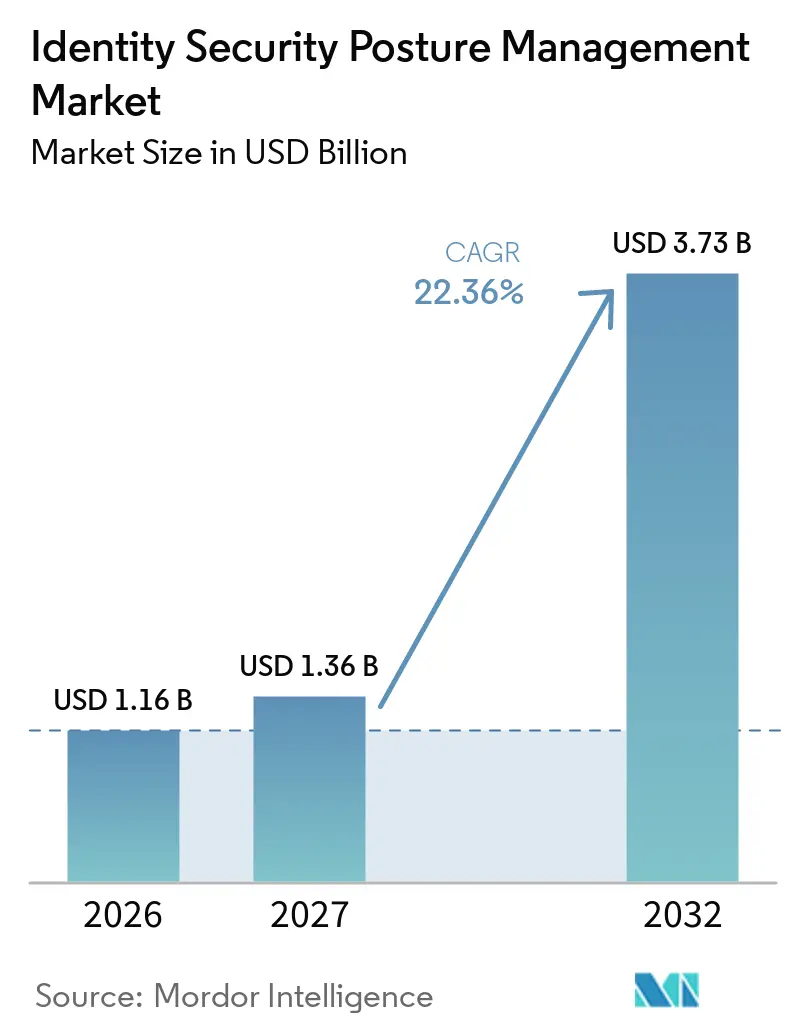
La taille du marché de la gestion de la posture de sécurité des identités est projetée à 1,16 milliard USD en 2026, 1,36 milliard USD en 2027, et devrait atteindre 3,73 milliards USD d'ici 2032, avec un CAGR de 22,36 % de 2027 à 2032. Le vol de justificatifs d'identité est devenu plus industrialisé, tandis que les programmes de confiance zéro exigent des organisations qu'elles maintiennent en permanence des contrôles d'identité dans leurs environnements. Les identités machines et les agents IA se développent plus rapidement que la plupart des processus de gouvernance, laissant une surface d'attaque moins supervisée que celle des comptes humains. Le marché de la gestion de la posture de sécurité des identités se rapproche également des opérations de sécurité, où les équipes peuvent traiter les constats liés aux identités via des flux de travail assistés par IA plutôt que de faire passer chaque problème par des processus distincts de services informatiques. Les grands fournisseurs répondent par des acquisitions qui combinent la gestion des accès privilégiés, la gouvernance des identités, la sécurité des identités non humaines et les capacités de gestion de la posture. L'intégration avec les anciens systèmes d'identité et les limites imposées à la surveillance continue des données personnelles restent des contraintes importantes, notamment en Europe.
Points clés du rapport
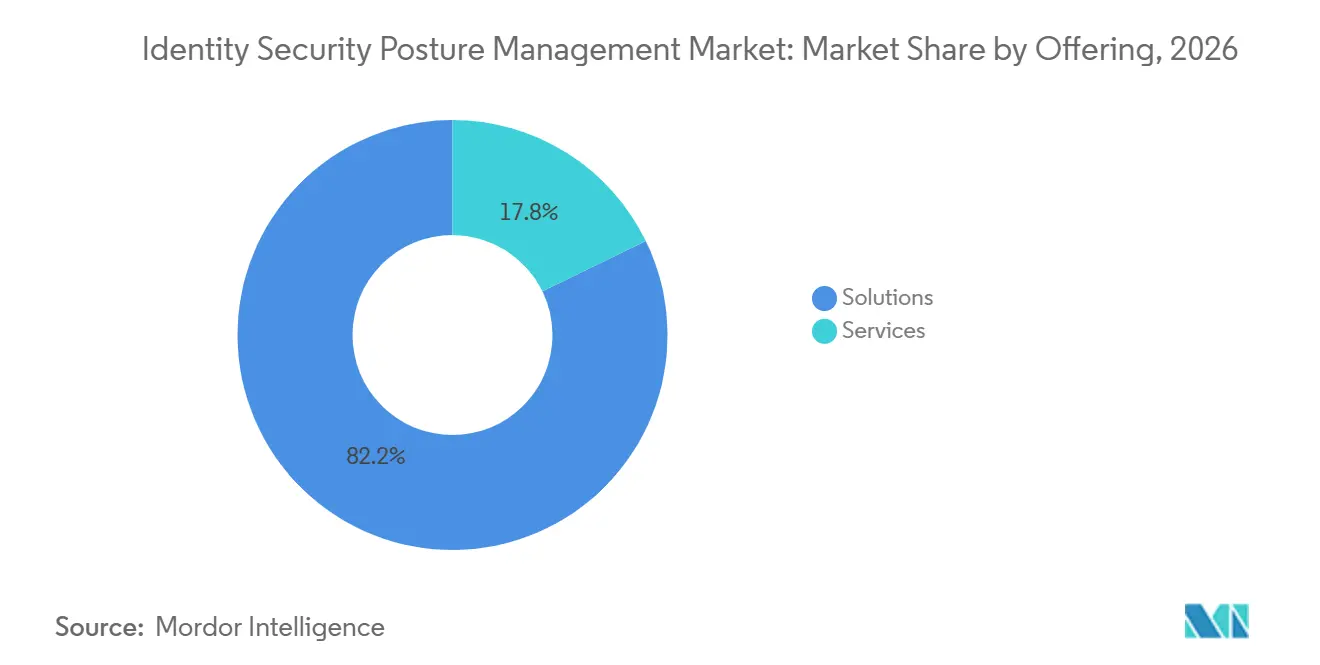
- Par offre, les solutions détenaient 82,21 % de part en 2026, tandis que les services devraient se développer à un CAGR de 22,76 % jusqu'en 2032.
- Par capacité, l'évaluation de la posture des identités représentait 32,78 % de part en 2026, tandis que la remédiation des mauvaises configurations d'identité devrait se développer à un CAGR de 22,64 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement cloud détenait 77,34 % de part en 2026 et devrait se développer à un CAGR de 22,83 % jusqu'en 2032.
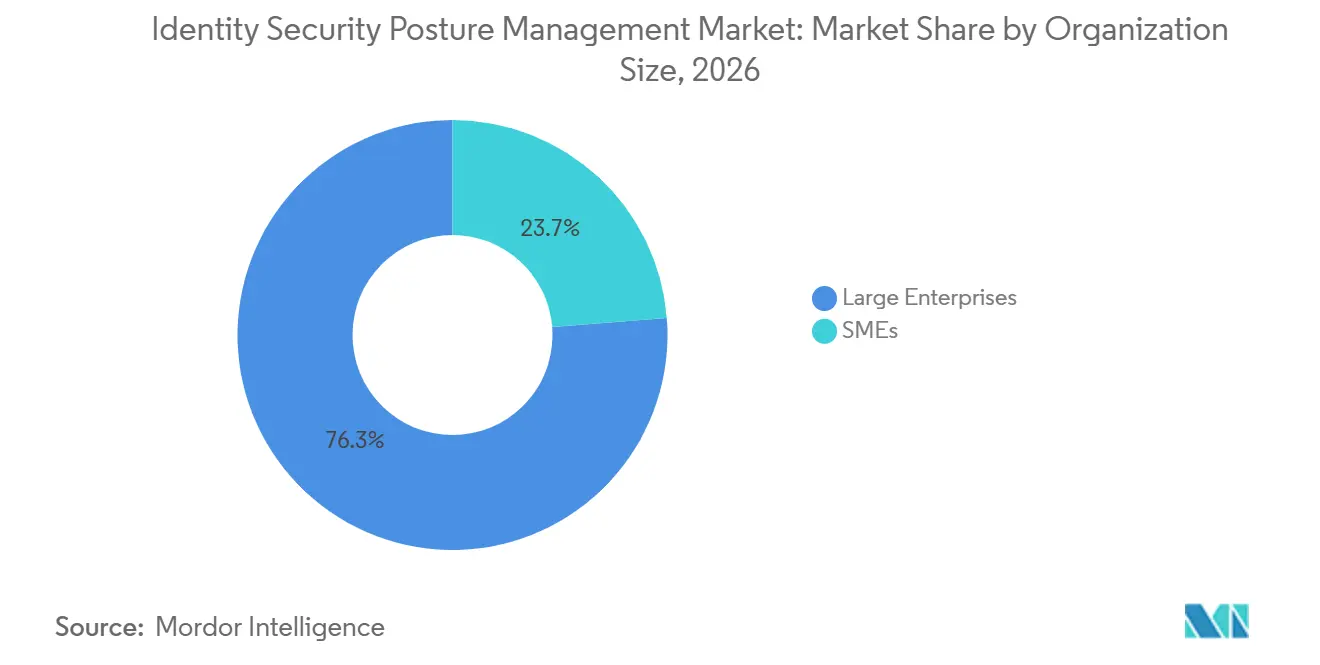
- Par taille d'organisation, les grandes entreprises détenaient 76,26 % de part en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 22,96 % jusqu'en 2032.
- Par secteur d'activité, la banque, les services financiers et l'assurance détenaient 23,47 % de part en 2026, tandis que le gouvernement et la défense devraient se développer à un CAGR de 22,77 % jusqu'en 2032.
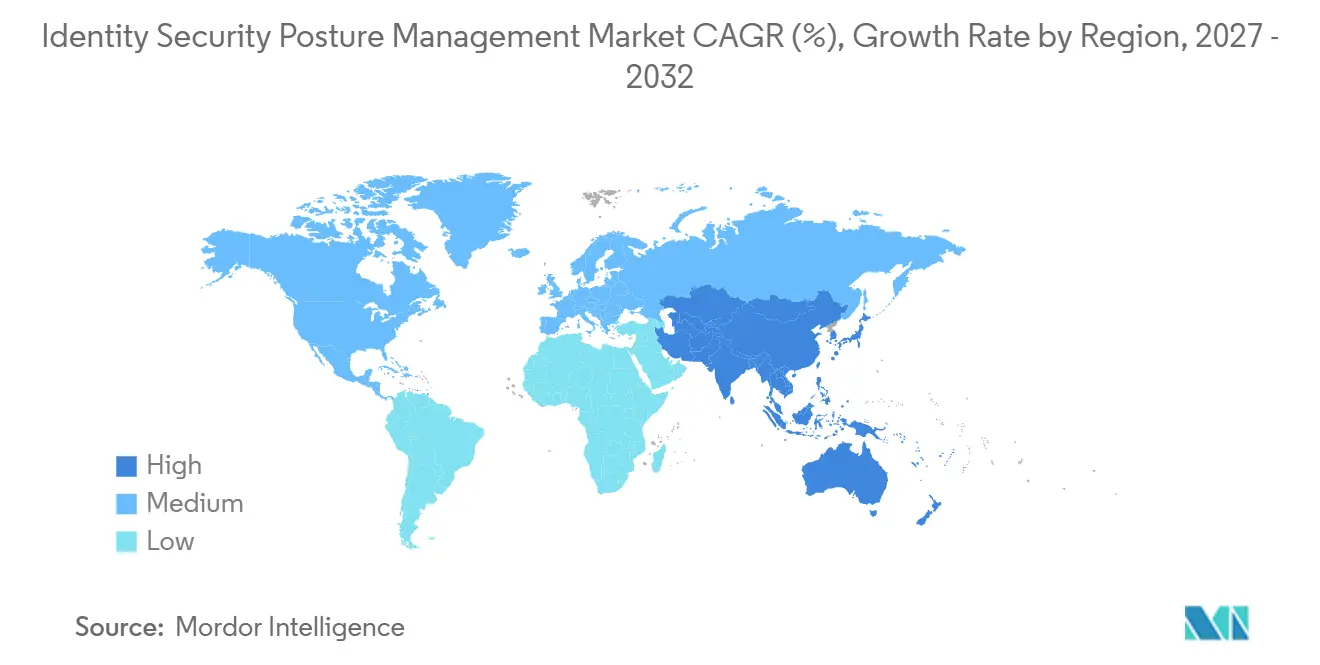
- Par géographie, l'Amérique du Nord détenait 43,81 % de part en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 22,98 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives du marché mondial de la gestion de la posture de sécurité des identités
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Fréquence et sophistication croissantes des attaques basées sur les identités | +8.5% | Mondial | Court terme (≤ 2 ans) |
| Adoption croissante des architectures de sécurité à confiance zéro | +5.2% | Amérique du Nord et Europe, avec extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Prolifération des identités machines et non humaines à travers les API, les charges de travail et les appareils | +4.1% | Mondial, concentré dans le cœur de l'Asie-Pacifique et en Amérique du Nord | Moyen terme (2-4 ans) |
| Expansion des environnements cloud, SaaS et de travail hybride | +2.8% | Mondial | Court terme (≤ 2 ans) |
| Intensification des exigences réglementaires et des exigences en matière de cyberassurance | +2.3% | Amérique du Nord et UE, avec extension vers l'Asie-Pacifique et le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Graphes d'identité et remédiation assistée par IA réduisant le délai moyen de réduction des risques | +1.9% | Amérique du Nord et UE | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Fréquence et sophistication croissantes des attaques basées sur les identités
Les attaques basées sur les identités constituent désormais une préoccupation majeure en matière de sécurité, car les sessions d'authentification légitimes peuvent contourner de nombreux contrôles conventionnels. Red Canary a signalé que les menaces liées aux identités ont augmenté de 850 % par rapport à l'année précédente et représentaient 53 % du volume de détection dans les environnements qu'il a analysés en 2025.[1] SpyCloud a constaté que 91 % des organisations avaient subi un incident lié aux identités au cours de l'année précédente.[2] Huntress a signalé que de nombreuses organisations n'étaient pas en mesure de détecter les menaces liées aux identités avant qu'un attaquant n'ait établi une persistance. Ces conditions rendent le marché de la gestion de la posture de sécurité des identités pertinent avant qu'une violation ne se produise, car les examens périodiques de l'hygiène des identités ne traitent pas l'exposition à la même vitesse. Le marché de la gestion de la posture de sécurité des identités bénéficie donc de la nécessité pour les équipes de sécurité d'avoir une visibilité continue sur les comptes dormants, les droits excessifs et les justificatifs d'identité compromis.
Adoption croissante des architectures de sécurité à confiance zéro
La confiance zéro devient un modèle opérationnel plutôt qu'un cadre conceptuel, et les outils de gestion de la posture des identités fournissent les preuves nécessaires pour l'appliquer de manière cohérente. La vérification continue révèle la dérive des droits et les comptes inactifs que les examens périodiques des accès peuvent manquer. Cela crée des exigences de remédiation récurrentes pour le marché de la gestion de la posture de sécurité des identités, notamment lorsque les outils relient les constats de posture aux flux de travail de sécurité. Le Département de la Défense des États-Unis exige également un niveau cible de confiance zéro sur ses réseaux d'ici la fin de l'exercice fiscal 2027 en vertu de la Directive-Type Memorandum 25-003.[3] Cette orientation politique soutient le marché de la gestion de la posture de sécurité des identités, où les organisations doivent traduire les principes de confiance zéro en contrôles opérationnels.
Prolifération des identités machines et non humaines à travers les API, les charges de travail et les appareils
Les comptes de service, les clés API, les agents IA, les robots et les appareils connectés ont étendu le risque lié aux identités au-delà des comptes d'employés conventionnels. L'OWASP identifie la mauvaise gestion des justificatifs d'identité et l'absence de surveillance dédiée comme des modes de défaillance critiques des identités non humaines. Veza a signalé qu'une part substantielle des comptes étaient dormants, que les autorisations n'étaient pas gouvernées et que l'identité d'entreprise moyenne détenait un nombre significatif d'autorisations. Ces identités peuvent être créées sans propriétaire clairement défini et peuvent conserver plus d'accès que leur fonction ne l'exige. Le marché de la gestion de la posture de sécurité des identités comble cette lacune grâce à la découverte et à l'analyse continues dans les environnements cloud et hybrides. Sa valeur augmente lorsque les organisations ont besoin de gouverner des identités qui opèrent sans supervision humaine de routine.
Expansion des environnements cloud, SaaS et de travail hybride
L'adoption du cloud a réparti l'activité liée aux identités entre les applications logicielles en tant que service, les plateformes cloud, les terminaux et les appareils personnels. La Cloud Security Alliance a identifié les identités non sécurisées et les autorisations risquées comme les principaux risques de sécurité cloud dans son enquête. LayerX a constaté qu'une part significative des événements de connexion d'entreprise se produisaient sans authentification unique, tandis que de nombreuses applications SaaS au sein des réseaux organisationnels étaient accessibles avec des identifiants personnels. Microsoft a associé le travail hybride et à distance à une augmentation des incidents de sécurité liés aux identités. Le marché de la gestion de la posture de sécurité des identités sert de couche de contrôle commune lorsque les équipes de sécurité ont besoin d'évaluer les accès dans ces environnements déconnectés. Ce besoin est particulièrement fort là où les configurations cloud et les privilèges d'accès évoluent plus rapidement que les examens manuels ne peuvent suivre.
Analyse de l'impact des freins*
| Frein | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité d'intégration avec les systèmes IAM hérités, Active Directory et les outils de sécurité | -1.8% | Mondial, plus aigu en Europe et en Amérique du Nord | Moyen terme (2-4 ans) |
| Préoccupations relatives à la confidentialité et à la minimisation des données dans la surveillance continue des identités | -0.9% | Cœur de l'UE, avec extension vers l'Amérique du Nord | Moyen terme (2-4 ans) |
| Pénurie de talents en ingénierie de la sécurité des identités et en détection | -0.5% | Mondial | Long terme (≥ 4 ans) |
| Friction utilisateur liée à l'authentification continue et aux contrôles de moindre privilège | -0.3% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration avec les systèmes IAM hérités, Active Directory et les outils de sécurité
L'intégration reste une limite pratique à l'adoption, car les grandes organisations exploitent couramment des systèmes d'identité en couches. Zilla Security a identifié la difficulté d'intégration et de personnalisation comme les principales raisons pour lesquelles les responsables des identités n'automatisent pas la gouvernance des identités. Le même rapport a mis en évidence les difficultés de connexion des applications SaaS et cloud, tout en indiquant que seule une part limitée des organisations disposant d'une gouvernance des identités déployée avaient intégré la plupart de leurs applications. Les conflits de mappage d'attributs entre Active Directory sur site et les fournisseurs d'identité cloud peuvent laisser des lacunes dans les données de posture. De nombreux déploiements importants commencent donc par les systèmes natifs du cloud, tandis que les systèmes sur site restent moins visibles. Le marché de la gestion de la posture de sécurité des identités doit s'adapter à ces déploiements progressifs et prendre en charge l'intégration avec les outils de sécurité existants.
Préoccupations relatives à la confidentialité et à la minimisation des données dans la surveillance continue des identités
La surveillance continue collecte des informations détaillées sur l'activité des utilisateurs, ce qui peut entrer en conflit avec les exigences de protection des données. L'article 5(1)(c) du Règlement général sur la protection des données exige que les données personnelles soient limitées à ce qui est nécessaire pour une finalité déterminée. Une étude de 2025 publiée dans le Journal of Digital Technologies and Law a décrit la minimisation des données comme difficile dans la surveillance comportementale, car moins de données peuvent réduire la précision de la détection des anomalies. Le Comité européen de la protection des données a indiqué dans ses orientations de 2025 que le traitement techniquement justifié doit toujours utiliser des mesures qui protègent les données personnelles et empêchent leur réutilisation inutile. Les fournisseurs au service des clients européens ont besoin de conceptions de surveillance qui limitent la collecte et clarifient la finalité sans perdre les signaux nécessaires à l'évaluation des risques. Ces exigences peuvent prolonger les périodes de déploiement et augmenter le travail juridique et technique requis pour le marché de la gestion de la posture de sécurité des identités.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les solutions mènent l'adoption tandis que les services étendent la capacité de livraison
Les solutions représentent 82,21 % de la taille du marché de la gestion de la posture de sécurité des identités pour le segment des offres en 2026. Les entreprises utilisent ces plateformes pour connecter l'intégration IAM, l'intégration de la gestion des accès privilégiés, l'analyse des identités et le renseignement sur les risques. L'intégration IAM est le point d'entrée habituel, car les organisations ont d'abord besoin de données de posture provenant de leurs fournisseurs d'identité. Elles peuvent ensuite étendre la couverture aux contrôles d'accès privilégiés et aux fonctions d'analyse. Cette séquence soutient un modèle d'achat axé sur les plateformes dans le secteur de la gestion de la posture de sécurité des identités.
Les services devraient se développer à un CAGR de 22,76 % jusqu'en 2032. Les services gérés sont de plus en plus pertinents à mesure que la complexité des identités non humaines et les besoins en personnel spécialisé incitent les organisations à externaliser certaines parties des opérations de gestion de la posture. 1Password a décrit un écart de confiance d'accès entre la sécurité d'accès que les équipes peuvent gouverner et l'utilisation réelle des outils SaaS et IA. Les prestataires de services peuvent aider les clients à identifier cet écart et à gérer les examens d'accès continus. Le marché de la gestion de la posture de sécurité des identités peut ainsi atteindre les organisations qui ne disposent pas des ressources nécessaires pour exploiter une large fonction interne de sécurité des identités.
Par capacité : l'évaluation établit le point de départ et la remédiation gagne en priorité
L'évaluation de la posture des identités représente 32,78 % de la part du marché de la gestion de la posture de sécurité des identités pour les capacités en 2026. Les organisations commencent généralement par une évaluation pour mesurer le risque lié aux identités avant d'engager des ressources pour la remédiation. Cette capacité donne aux équipes une vue des accès privilégiés, des identités inactives et des exceptions de politique. Elle établit également la base de référence pour les activités de conformité et de gouvernance. La détection et la réponse aux menaces liées aux identités se rapprochent des fonctions de gestion de la posture à mesure que les fournisseurs combinent les signaux de risque et de menace.
La remédiation des mauvaises configurations d'identité devrait se développer à un CAGR de 22,64 % jusqu'en 2032. Les plateformes se connectent aux centres d'opérations de sécurité et aux outils d'orchestration de la sécurité afin que les équipes puissent résoudre les problèmes plutôt que de simplement recevoir des constats consultatifs. Okta a signalé que 75 % des problèmes d'identité critiques ont été résolus en quelques semaines après le déploiement de la plateforme dans son document de présentation de solution d'avril 2025. La conformité et la gouvernance restent importantes dans les secteurs réglementés. La gestion des identités basée sur les risques émerge également comme un moyen de convertir les constats de posture en décisions d'accès en temps réel pour les identités humaines et non humaines.
Par modèle de déploiement : le cloud est en tête tandis que les systèmes sur site restent pertinents
Le déploiement cloud représente 77,34 % de la taille du marché de la gestion de la posture de sécurité des identités pour les modèles de déploiement en 2026. Il devrait également se développer à un CAGR de 22,83 % jusqu'en 2032. L'architecture cloud s'aligne sur les environnements multi-cloud que ces produits surveillent et prend en charge la télémétrie continue des identités non humaines. Elle peut traiter les signaux d'identité à des échelles que les anciens outils sur site ne peuvent pas toujours égaler. Cela fait du déploiement cloud un élément central du marché de la gestion de la posture de sécurité des identités.
Le déploiement sur site reste pertinent dans les secteurs du gouvernement et de la défense, de la santé, et de la banque, des services financiers et de l'assurance. Les exigences de souveraineté des données et le traitement des informations classifiées peuvent ralentir l'adoption du cloud dans ces contextes. De nombreuses entreprises utilisent plutôt des architectures hybrides qui associent Active Directory sur site à des fournisseurs d'identité cloud. La CISA traite l'identité comme un pilier central de la confiance zéro dans son modèle de maturité de la confiance zéro. Ces normes façonnent les décisions de déploiement pour les agences gouvernementales et leurs contractants.
Par taille d'organisation : les grandes entreprises sont en tête tandis que les PME adoptent des modèles gérés
Les grandes entreprises représentent 76,26 % du segment de la taille d'organisation en 2026. Leurs parcs multi-cloud, leurs importantes populations d'identités non humaines et leurs responsabilités réglementaires rendent l'évaluation continue des identités nécessaire. Ces acheteurs ont besoin de collecter des signaux provenant des systèmes IAM, des outils d'accès privilégiés, des fournisseurs cloud et des applications SaaS. Une vue unifiée aide les équipes d'opérations de sécurité à prioriser les risques d'accès les plus significatifs. Les graphes d'identité d'Okta, CrowdStrike et Veza soutiennent ce type d'analyse connectée à l'échelle de l'entreprise.
Les petites et moyennes entreprises devraient se développer à un CAGR de 22,96 % jusqu'en 2032. Les produits natifs SaaS et les services de livraison gérés réduisent la charge de déploiement qui limitait historiquement les acheteurs de plus petite taille. Huntress a constaté que de nombreuses organisations n'étaient pas en mesure d'identifier une menace liée aux identités avant qu'un attaquant n'établisse une persistance. Ce risque est concentré parmi les organisations sans grandes équipes de sécurité dédiées. Le marché de la gestion de la posture de sécurité des identités offre à ces acheteurs une voie plus accessible vers la surveillance et la réponse continues.
Par secteur d'activité : les services financiers sont en tête et la demande gouvernementale s'accélère
La banque, les services financiers et l'assurance représentent 23,47 % du segment des secteurs d'activité en 2026. Le secteur fait face à des obligations croisées au titre du Règlement sur la résilience opérationnelle numérique et du cadre NIS2. L'article 21 du Règlement sur la résilience opérationnelle numérique exige l'identification et l'authentification uniques des utilisateurs et des systèmes, l'accès au moindre privilège et la séparation des tâches. Ces exigences correspondent directement aux capacités fondamentales de la gestion de la posture. Thales a signalé que les responsables des services financiers font face simultanément à des pressions réglementaires, à des acteurs malveillants et à l'expansion de l'utilisation des identités numériques.
Le gouvernement et la défense devraient se développer à un CAGR de 22,77 % jusqu'en 2032. La Directive-Type Memorandum 25-003 fixe un objectif pour l'exercice fiscal 2027 concernant la confiance zéro sur les réseaux du Département de la Défense. L'informatique et les télécommunications devraient se développer à un CAGR de 23,14 % en raison de l'infrastructure axée sur les API qui crée des environnements d'identités non humaines denses. La santé et les sciences de la vie, l'énergie et les services publics, et le commerce de détail et le commerce électronique en sont à des stades d'adoption plus précoces. La croissance des appareils connectés et les exigences sectorielles en matière de cyberassurance augmentent le besoin de contrôles d'identité.
Analyse géographique
L'Amérique du Nord détient 43,81 % de la part du marché de la gestion de la posture de sécurité des identités en 2026. La région présente une forte concentration d'entreprises matures dans le cloud, une base de fournisseurs approfondie et une orientation politique active de la CISA, du Bureau de la gestion et du budget, et des régulateurs financiers. La politique fédérale de confiance zéro et la Directive-Type Memorandum 25-003 structurent les achats, avec une échéance à l'exercice fiscal 2027 pour les contextes de défense. Les États-Unis sont le principal acheteur de la région, tandis que le Canada affiche une activité croissante dans le secteur public et que le Mexique représente une opportunité à moyen terme à travers le fintech et le secteur bancaire réglementé.
L'Asie-Pacifique devrait se développer à un CAGR de 22,98 % de 2027 à 2032. La numérisation des services financiers en Inde, la loi australienne sur la cybersécurité de 2024 et la transformation numérique du secteur public au Japon créent des bassins de demande distincts pour les produits de gestion de la posture des identités. La loi australienne sur la cybersécurité de 2024 établit de nouvelles obligations en matière de cybersécurité pour les entités concernées. Le Japon et l'Australie sont des priorités commerciales à court terme, tandis que la Chine développe des capacités nationales et limite l'accès transfrontalier par des exigences de localisation. Singapour, l'Indonésie, la Thaïlande et la Corée du Sud accordent une attention croissante à la sécurité des identités à mesure que les services financiers natifs du cloud, le commerce électronique et les infrastructures critiques se développent.
L'Europe est une région à forte densité réglementaire où NIS2, le Règlement sur la résilience opérationnelle numérique et le Règlement général sur la protection des données stimulent à la fois la demande et définissent la manière dont la surveillance continue peut être conçue. Le Royaume-Uni, l'Allemagne, la France et l'Italie sont en tête de l'adoption, tandis que l'ENISA a publié des orientations techniques sur les mesures de gestion des risques NIS2 en 2025. La demande au Moyen-Orient est la plus forte en Arabie saoudite et aux Émirats arabes unis, avec la Turquie qui émerge à mesure que le secteur bancaire devient plus numérique. L'Afrique en est encore à un stade précoce, avec l'Afrique du Sud menée par les services financiers, tandis que le Brésil et l'Argentine sont en tête en Amérique du Sud à travers les services financiers et les télécommunications, à mesure que la migration vers le cloud et les cadres nationaux de cybersécurité arrivent à maturité.
Paysage concurrentiel
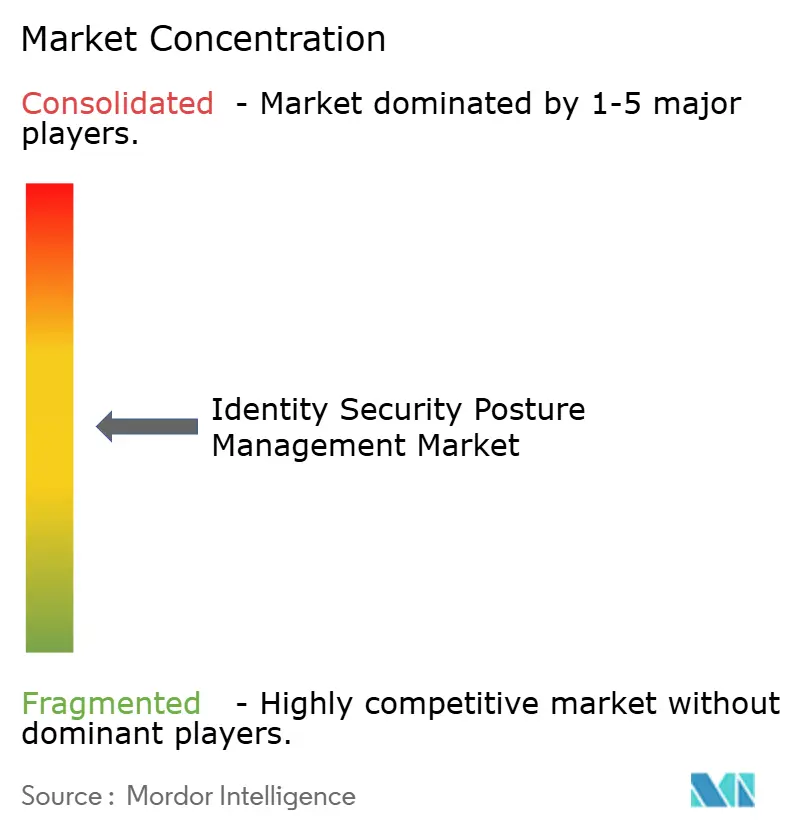
Le marché de la gestion de la posture de sécurité des identités est modérément fragmenté, bien qu'il se consolide plus rapidement que de nombreuses autres catégories de cybersécurité. Les grandes plateformes combinent la gestion des accès privilégiés, la gouvernance et l'administration des identités, la sécurité des identités non humaines et les capacités de gestion de la posture dans des offres d'identité plus larges, faisant de la sécurité des identités une priorité de portefeuille pour les grandes plateformes technologiques et les fournisseurs de sécurité dédiés. ServiceNow a finalisé son acquisition de Veza pour 1,2 milliard USD en mars 2026. Palo Alto Networks a annoncé un accord en février 2026 pour acquérir CyberArk pour 25 milliards USD. SailPoint a finalisé son acquisition d'Entro Security pour 200 millions USD en juin 2026.
Le graphe d'identité devient une architecture concurrentielle clé car il relie les identités humaines, les identités machines et les agents IA avec leurs droits effectifs dans les systèmes. Cette approche soutient la notation des risques basée sur le contexte plutôt qu'un simple comptage des autorisations. Les fournisseurs de terminaux peuvent utiliser leur profondeur de télémétrie pour s'étendre vers le renseignement sur la posture, tandis que les fournisseurs d'identité établis développent des capacités comparables. Le marché de la gestion de la posture de sécurité des identités présente des domaines ouverts dans la gouvernance de l'IA agentique, la gestion du cycle de vie des identités non humaines multi-cloud et l'autorisation en temps réel pour les flux de travail basés sur l'IA.
Les fournisseurs natifs SaaS tels que Grip Security, Adaptive Shield et Zilla Security se concentrent sur les acheteurs du marché intermédiaire grâce à une mise en œuvre rapide et une couverture ciblée. Okta a annoncé son accord pour acquérir Permiso Security en juillet 2026 et a finalisé l'acquisition en août 2026. L'acquisition a ajouté plus de 2 500 signaux de détection des menaces basés sur la recherche auprès de plus de 70 partenaires d'identité et a étendu l'orientation d'Okta vers l'analyse comportementale et la réponse aux menaces en temps réel. La concurrence sur le marché de la gestion de la posture de sécurité des identités est de plus en plus centrée sur la rapidité avec laquelle les fournisseurs peuvent convertir les constats liés aux identités en actions opérationnelles.
Leaders du secteur de la gestion de la posture de sécurité des identités
-
Microsoft Corporation
-
SailPoint Technologies Holdings Inc.
-
IBM Corporation
-
Oracle Corporation
-
SAP SE
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents dans le secteur
- Octobre 2026 : Oleria et SecureOS ont annoncé un partenariat stratégique pour moderniser la gouvernance des identités et accélérer les déploiements ISPM, combinant la plateforme de gouvernance native IA d'Oleria avec les services d'ingénierie des identités déployés en avant-poste de SecureOS dans les domaines IGA, PAM et NHI.
- Septembre 2026 : Cyera a finalisé son acquisition d'Oasis Security, un spécialiste de la gestion NHI, à une valorisation de 1 milliard USD, intégrant la gouvernance des identités machines dans la plateforme de sécurité des données de Cyera pour établir une offre combinée de sécurité des données et des identités pour les environnements cloud.
- Août 2026 : Okta a finalisé son acquisition de Permiso Security, ajoutant plus de 2 500 signaux de détection des menaces basés sur la recherche auprès de plus de 70 partenaires d'identité et étendant les capacités ISPM d'Okta vers l'analyse comportementale et la détection des menaces en temps réel pour les identités humaines, non humaines et agentiques.
- Juillet 2026 : Okta a annoncé un accord définitif pour acquérir Permiso Security afin d'intégrer la détection des menaces liées aux identités en temps réel dans sa plateforme ISPM et d'étendre son empreinte vers les flux de travail des centres d'opérations de sécurité au-delà de l'authentification.
Portée du rapport mondial sur le marché de la gestion de la posture de sécurité des identités
Le marché de la gestion de la posture de sécurité des identités (ISPM) comprend des solutions de cybersécurité qui évaluent, surveillent et remédient en continu aux risques liés aux identités dans les environnements cloud, SaaS, sur site et hybrides d'une organisation.
Le rapport sur le marché du provisionnement des identités est segmenté par composant (solutions, services), modèle de déploiement (cloud, sur site, hybride), type d'identité (personnel, privilégié, tiers, machine, agent IA), taille d'organisation (grandes entreprises, PME), type de service (professionnel, géré, mise en œuvre, formation/conseil), utilisateur final (BFSI, informatique et télécommunications, santé, gouvernement, commerce de détail, fabrication, autres) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Solutions | Intégration IAM |
| Intégration PAM | |
| Analyse des identités et renseignement sur les risques | |
| Services | Services professionnels |
| Services gérés |
| Évaluation de la posture des identités |
| Remédiation des mauvaises configurations d'identité |
| Conformité et gouvernance |
| Détection et réponse aux menaces liées aux identités |
| Gestion des identités basée sur les risques |
| Déploiement cloud |
| Déploiement sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance |
| Commerce de détail et commerce électronique |
| Gouvernement et défense |
| Informatique et télécommunications |
| Énergie et services publics |
| Santé et sciences de la vie |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Turquie |
| Arabie saoudite | |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Reste de l'Afrique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud |
| Par offre | Solutions | Intégration IAM |
| Intégration PAM | ||
| Analyse des identités et renseignement sur les risques | ||
| Services | Services professionnels | |
| Services gérés | ||
| Par capacité | Évaluation de la posture des identités | |
| Remédiation des mauvaises configurations d'identité | ||
| Conformité et gouvernance | ||
| Détection et réponse aux menaces liées aux identités | ||
| Gestion des identités basée sur les risques | ||
| Par modèle de déploiement | Déploiement cloud | |
| Déploiement sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | Banque, services financiers et assurance | |
| Commerce de détail et commerce électronique | ||
| Gouvernement et défense | ||
| Informatique et télécommunications | ||
| Énergie et services publics | ||
| Santé et sciences de la vie | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Turquie | |
| Arabie saoudite | ||
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Reste de l'Afrique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la gestion de la posture de sécurité des identités en 2026 ?
Le marché de la gestion de la posture de sécurité des identités est évalué à 1,16 milliard USD en 2026 et devrait atteindre 3,73 milliards USD d'ici 2032 à un CAGR de 22,36 %.
Qu'est-ce qui stimule la demande de gestion de la posture de sécurité des identités ?
Les attaques basées sur les identités, les programmes de confiance zéro, les identités non humaines et les accès basés sur le cloud augmentent le besoin de visibilité et de remédiation continues des identités.
Quelle offre est en tête de l'adoption de la gestion de la posture de sécurité des identités ?
Les solutions sont en tête avec 82,21 % de part en 2026, tandis que les services devraient se développer à un CAGR de 22,76 % jusqu'en 2032.
Pourquoi les identités non humaines sont-elles importantes pour les équipes de sécurité ?
Les clés API, les comptes de service, les robots, les agents IA et les appareils connectés peuvent conserver des accès excessifs ou non gérés. L'OWASP identifie la mauvaise gestion des justificatifs d'identité et l'absence de surveillance comme des risques critiques.
Quelle région présente la demande la plus forte en matière de gestion de la posture de sécurité des identités ?
L'Amérique du Nord détient 43,81 % de part en 2026, tandis que l'Asie-Pacifique devrait se développer au CAGR régional le plus rapide de 22,98 % jusqu'en 2032.
Quel secteur adopte le plus rapidement les solutions de gestion de la posture des identités ?
La banque, les services financiers et l'assurance sont en tête avec 23,47 % de part, tandis que le gouvernement et la défense devraient se développer à un CAGR de 22,77 % jusqu'en 2032.