
Tamaño y Participación del Mercado de Cyber Recovery Vault
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 1.63 Mil millones de dólares |
| Tamaño del Mercado (2031) | 4.23 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 20.99 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
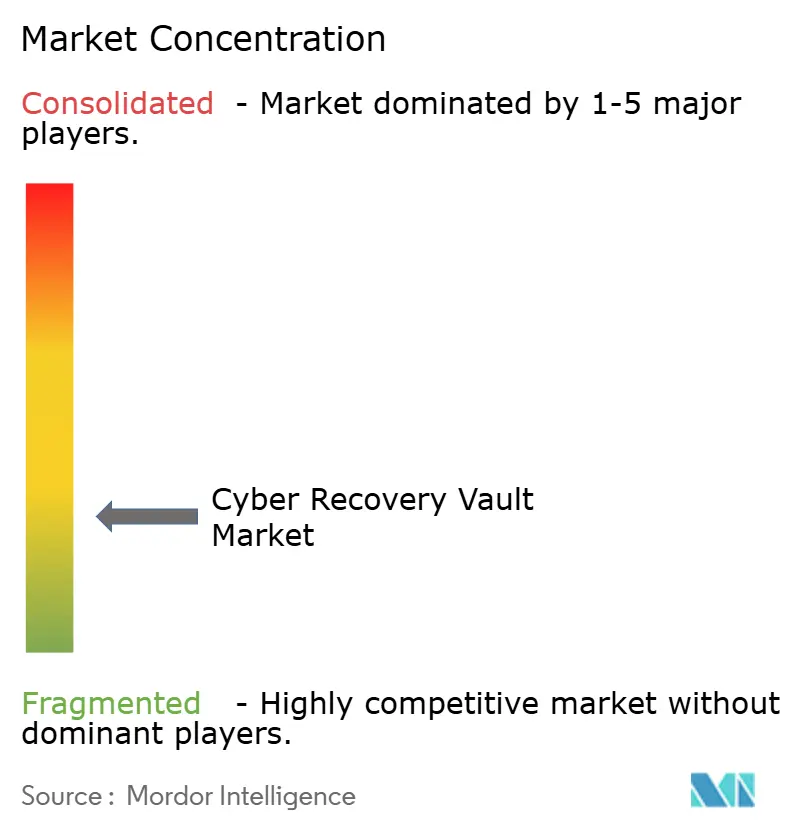
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Cyber Recovery Vault por Mordor Intelligence
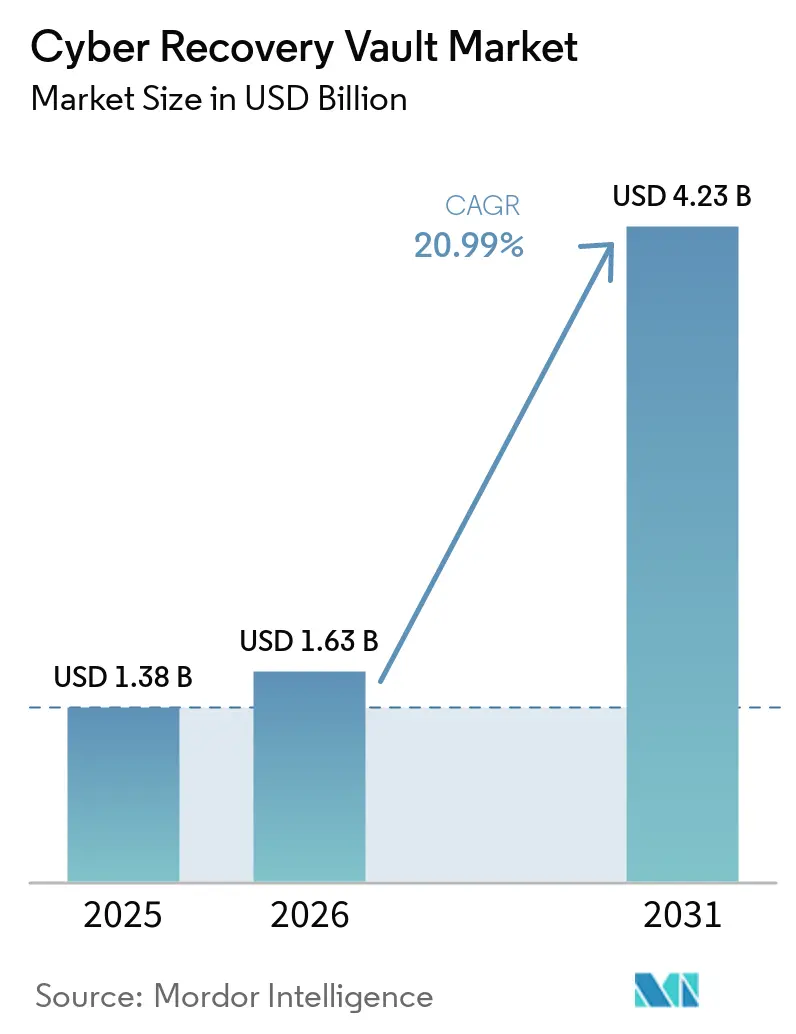
Se proyecta que el tamaño del Mercado de Cyber Recovery Vault será de 1,38 mil millones de USD en 2025, 1,63 mil millones de USD en 2026, y alcanzará los 4,23 mil millones de USD en 2031, creciendo a una CAGR del 20,99% de 2026 a 2031. Los ataques de ransomware buscan cada vez más desactivar las copias que las organizaciones necesitan para la restauración, lo que convierte a los entornos de recuperación aislados en un requisito fundamental de resiliencia. Sophos informó que el 56% de los ataques de ransomware cifraron datos en los 12 meses anteriores, lo que muestra por qué un proceso de copia de seguridad estándar puede no proporcionar una ruta de recuperación confiable. Veeam encontró que los ataques de ransomware apuntaron a repositorios de copia de seguridad en el 96% de los casos, y el 76% de esos intentos comprometieron las copias de seguridad. Muchas organizaciones aún tienen dificultades para identificar rápidamente un punto de recuperación limpio, por lo que los procedimientos de recuperación probados siguen siendo tan importantes como el propio vault. Los proveedores están respondiendo con un aislamiento más sólido, recuperación en sala limpia y controles que funcionan en entornos de nube y locales.
Conclusiones Clave del Informe
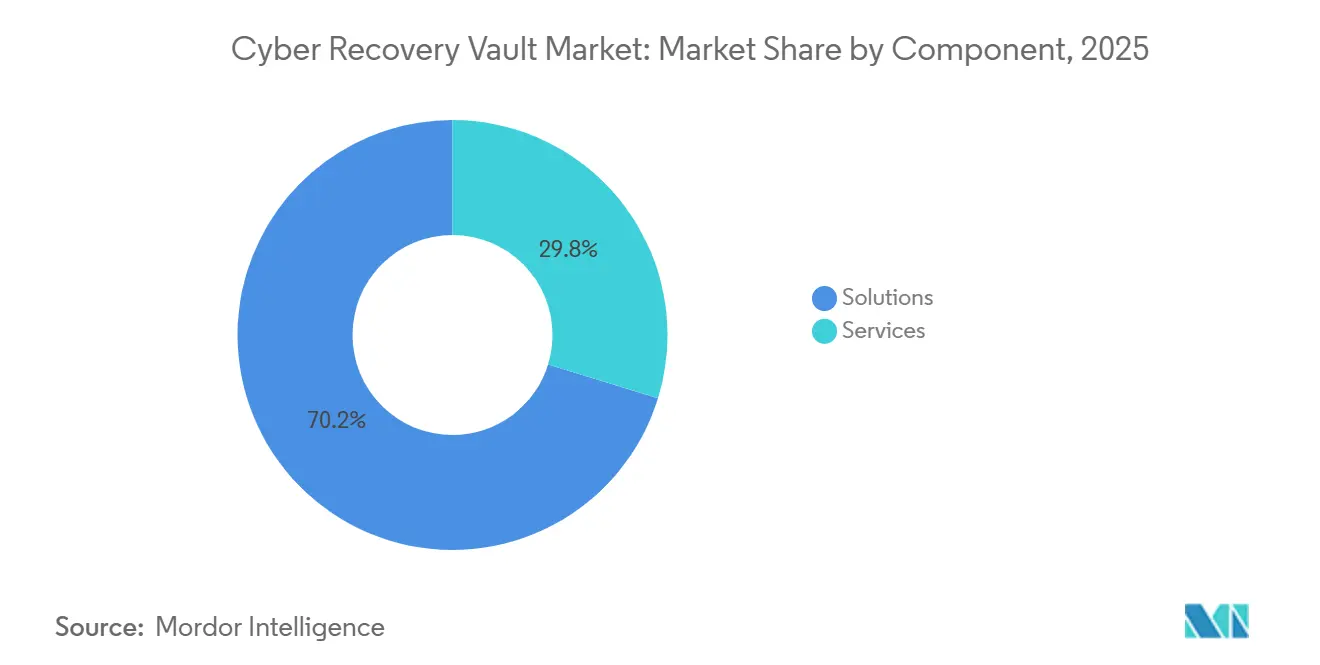
- Por componente, las soluciones representaron el 70,24% de la participación del Mercado de Cyber Recovery Vault en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 23,08% hasta 2031.
- Por modo de implementación, la nube representó el 68,55% de los ingresos del Mercado de Cyber Recovery Vault en 2025, mientras que se proyecta que la implementación híbrida crecerá a una CAGR del 22,34% hasta 2031.
- Por tamaño de organización, las grandes empresas representaron el 71,60% de los ingresos del Mercado de Cyber Recovery Vault en 2025, mientras que se proyecta que las pequeñas y medianas empresas crecerán a una CAGR del 22,75% hasta 2031.
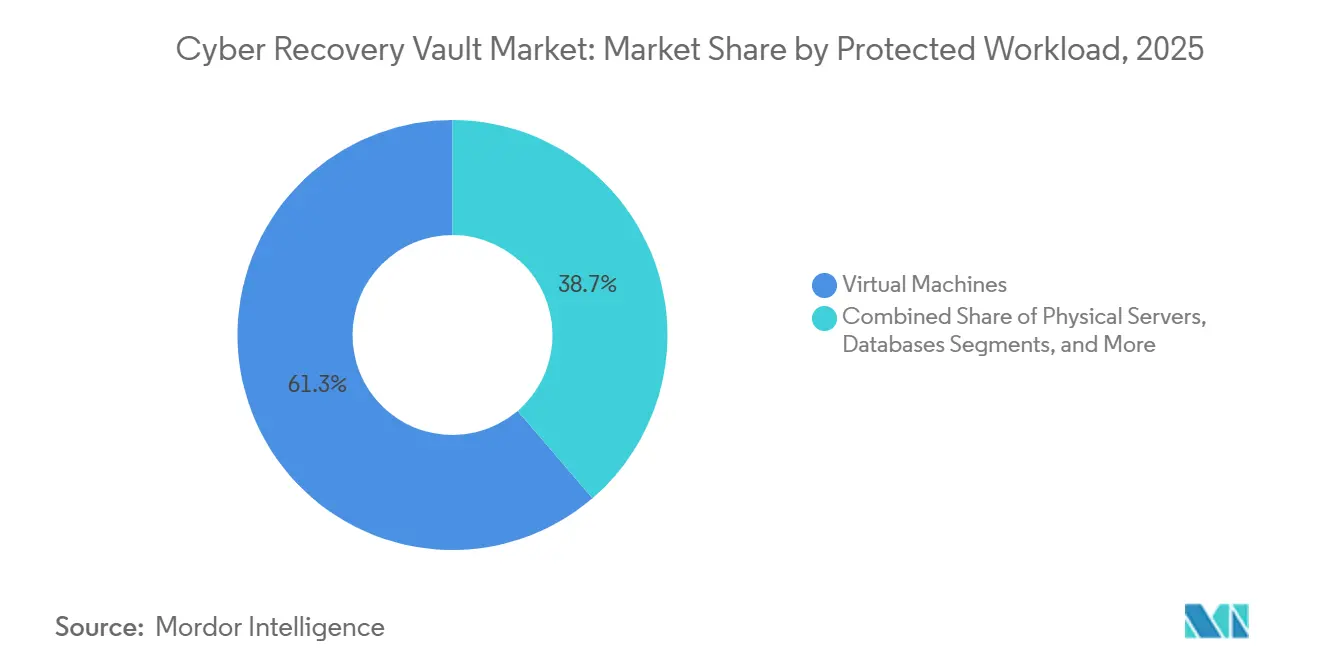
- Por tipo de carga de trabajo, las máquinas virtuales representaron el 61,29% de los ingresos del Mercado de Cyber Recovery Vault en 2025, mientras que se proyecta que las bases de datos crecerán a una CAGR del 22,05% hasta 2031.
- Por vertical industrial, Banca, Servicios Financieros y Seguros (BFSI) representó el 23,45% de los ingresos del Mercado de Cyber Recovery Vault en 2025, mientras que se proyecta que la atención médica y las ciencias de la vida crecerán a una CAGR del 21,47% hasta 2031.
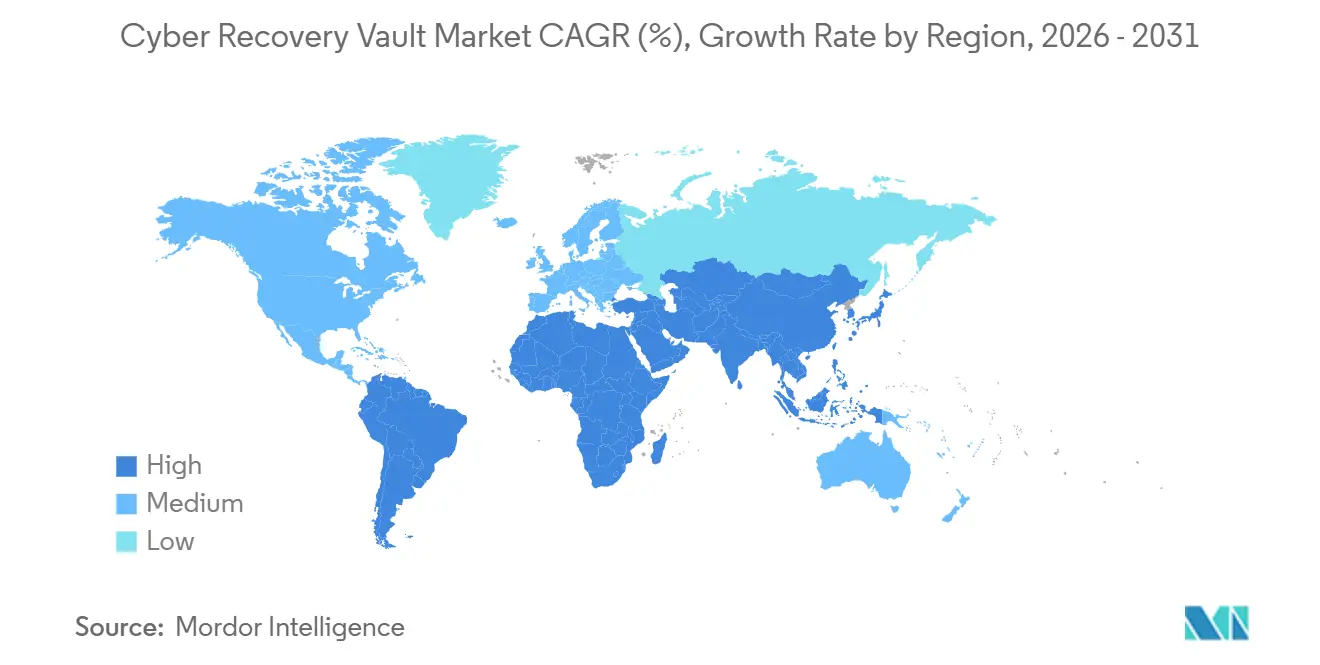
- Por geografía, América del Norte representó el 36,88% de los ingresos en 2025, mientras que se proyecta que Asia-Pacífico crecerá a una CAGR del 21,72% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Cyber Recovery Vault
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Ataques de Ransomware y Wiper a Repositorios de Copia de Seguridad | +5.8% | Global | Corto plazo (≤ 2 años) |
| Demanda Regulatoria de Recuperación Probada | +4.6% | Europa, América del Norte, con expansión global | Mediano plazo (2-4 años) |
| Expansión de Cargas de Trabajo Híbridas y Multinube | +3.5% | Global, con aceleración en Asia-Pacífico | Largo plazo (≥ 4 años) |
| Requisitos de Suscripción de Seguros Cibernéticos | +2.8% | América del Norte y Europa, con efectos en Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Preparación para la Recuperación de Datos Generados por IA y con Alta Tasa de Cambio | +2.0% | América del Norte, Europa y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Exposición a la Recuperación en el Borde y en Tecnología Operacional | +1.4% | Global, con Asia-Pacífico industrial y Oriente Medio y África ganando relevancia | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Ataques de Ransomware y Wiper Dirigidos a Repositorios de Copia de Seguridad
Los repositorios de copia de seguridad se han convertido en un objetivo directo para grupos sofisticados de ransomware. El Mercado de Cyber Recovery Vault se beneficia cuando las organizaciones reconocen que la seguridad de producción por sí sola no puede proteger los datos de recuperación. Sophos encontró que el 56% de los ataques lograron cifrar datos durante los 12 meses anteriores. Veeam informó que el 96% de los ataques de ransomware apuntaron a repositorios de copia de seguridad, y el 76% de estos esfuerzos comprometieron las copias de seguridad.[1]Veeam Software, "Informe de Tendencias de Protección de Datos 2024," Veeam, veeam.com IBM situó el costo promedio de un incidente de ransomware en 4,4 millones de USD en 2025. Los ataques wiper generan una preocupación adicional porque tienen como objetivo destruir datos en lugar de exigir un rescate. Un vault aislado puede, por tanto, preservar una opción de recuperación cuando el pago no puede restaurar los sistemas afectados. Sophos también encontró que el 66% de los casos que involucraron datos cifrados utilizaron copias de seguridad para la recuperación. Este resultado muestra el valor práctico de las copias de seguridad cuando permanecen accesibles y sin comprometer. El Mercado de Cyber Recovery Vault respalda diseños que separan las copias de recuperación de las credenciales de producción normales. Estos diseños pueden limitar la capacidad de un atacante para acceder tanto a los datos en vivo como al entorno de recuperación. Las organizaciones también necesitan validar que los datos almacenados en el vault estén limpios antes de ser restaurados. Los proveedores están, por tanto, desarrollando funciones que ayudan a los equipos a probar los puntos de recuperación antes de que un incidente se agrave.
Demanda Regulatoria de Recuperación Probada y Documentada
Los requisitos de recuperación han pasado de orientaciones generales a expectativas operativas documentadas en muchos sectores regulados. El Mercado de Cyber Recovery Vault gana tracción a medida que las organizaciones deben demostrar que los planes de restauración funcionan bajo condiciones de ciberataque. La Ley de Resiliencia Operativa Digital de la UE entró en vigor el 17 de enero de 2025 y exige que las entidades financieras cubiertas prueben la recuperación bajo escenarios de ciberataque. También les exige demostrar la integridad de los datos durante la restauración y proporcionar evidencia a los supervisores. NIS2 extiende las expectativas relacionadas con la seguridad y la continuidad a sectores como la energía, el transporte y la atención médica. Las empresas públicas también enfrentan obligaciones de divulgación de incidentes que aumentan la importancia de un proceso de recuperación creíble. El Grupo de Resiliencia Operativa Intermercados emitió orientaciones sobre las capacidades de recuperación cibernética de las empresas en abril de 2026. Esta orientación enfatiza la necesidad de que las empresas demuestren capacidades de recuperación más rápidas. El Mercado de Cyber Recovery Vault se ve respaldado cuando un producto puede conservar evidencia clara de las pruebas de recuperación y la integridad de los datos. Esta evidencia puede ser útil en múltiples programas de cumplimiento. También puede reducir la carga de recopilar registros por separado para cada revisión. Los proveedores que alinean los flujos de trabajo de recuperación con la evidencia de cumplimiento están mejor posicionados en los procesos de adquisición regulados.
Expansión de Cargas de Trabajo Híbridas y Multinube
Las cargas de trabajo ahora operan en centros de datos locales, plataformas de nube pública y ubicaciones de borde. El Mercado de Cyber Recovery Vault responde a esta dispersión requiriendo políticas de aislamiento consistentes en diferentes entornos. Cada entorno puede utilizar diferentes controles de identidad, reglas de residencia de datos y acuerdos de transferencia de datos. Un proceso de recuperación que funciona en solo 1 entorno puede dejar expuestas cargas de trabajo importantes. Las organizaciones buscan, por tanto, diseños de vault que cubran más de una sola nube o centro de datos. Esta necesidad es particularmente relevante cuando las aplicaciones dependen de sistemas que se ejecutan en varias ubicaciones. Los diseños de vault tradicionales a menudo se centraban en una copia fuera de línea separada en 1 ubicación. Los enfoques federados ahora buscan preservar el aislamiento mientras aplican la misma política de recuperación en múltiples entornos. El Mercado de Cyber Recovery Vault permite a los proveedores ofrecer orquestación centralizada de recuperación en sala limpia. Este enfoque puede ayudar a los equipos a gestionar la recuperación sin renunciar a la portabilidad de las cargas de trabajo. También puede mitigar el riesgo de depender de un único entorno de nube para la recuperación. Los proveedores que coordinan la recuperación en las principales plataformas de nube pueden satisfacer un conjunto más amplio de requisitos empresariales.
Requisitos de Suscripción de Seguros Cibernéticos
Los aseguradores cibernéticos exigen cada vez más evidencia en lugar de depender únicamente de controles autodeclarados. El Mercado de Cyber Recovery Vault se fortalece cuando los aseguradores tratan las copias de seguridad inmutables o con aislamiento físico como un requisito básico de suscripción. En 2026, las aseguradoras comúnmente exigen copias fuera de línea o con aislamiento físico a las que las credenciales de producción no puedan acceder. También buscan pruebas de restauración documentadas con resultados registrados. Los objetivos de tiempo de recuperación de datos críticos de 24 horas o menos y las políticas de retención de 30 días también forman parte de los requisitos descritos en la investigación suministrada. Estos requisitos reflejan la preocupación por los largos tiempos de permanencia de los atacantes y la preparación incompleta para la recuperación. Las organizaciones sin copias de seguridad probadas y aisladas pueden enfrentar mayores costos de recuperación y renovaciones de seguros más difíciles. La ausencia de un control de vault también puede llevar a una aseguradora a rechazar la renovación. El Mercado de Cyber Recovery Vault proporciona a las organizaciones una forma de documentar los controles que los aseguradores revisan. Esto puede hacer que el gasto en vault forme parte de una decisión más amplia sobre riesgos y seguros. Las mismas expectativas de evidencia ahora afectan también a las pymes, además de a las grandes empresas. Los modelos de servicios gestionados pueden ayudar a las organizaciones más pequeñas a obtener la capacidad de recuperación y la documentación que los aseguradores requieren.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de Integración con Sistemas Heredados Heterogéneos | -1.5% | Global, con mayor impacto en Asia-Pacífico y Oriente Medio y África | Largo plazo (≥ 4 años) |
| Escasez de Habilidades de Recuperación y Personal Especializado | -1.2% | Global | Mediano plazo (2-4 años) |
| Incertidumbre en los Costos de Transferencia de Datos y Salida en la Nube | -0.8% | América del Norte y Europa | Corto plazo (≤ 2 años) |
| Disciplina de Pruebas de Recuperación No Comprobada | -0.6% | Global, concentrada en mercados con alta presencia de pymes | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración con Sistemas Heredados Heterogéneos
Muchos entornos tecnológicos empresariales contienen sistemas operativos al final de su vida útil, bases de datos propietarias y aplicaciones estrechamente conectadas. Estos entornos pueden ser difíciles de proteger con herramientas de vault nativas de la nube. El Mercado de Cyber Recovery Vault puede ver una adopción más lenta cuando las organizaciones requieren conectores personalizados y capas de seguridad antes de que la recuperación pueda automatizarse. La orquestación manual puede debilitar el flujo de trabajo de recuperación esperado. Una implementación parcial puede crear una falsa seguridad porque algunas cargas de trabajo pueden estar en el vault mientras se excluyen dependencias críticas. La recuperación puede entonces fallar cuando los sistemas necesitan reconectarse en el orden correcto. Este problema es más pronunciado donde los sectores con gran presencia de sistemas heredados se están digitalizando rápidamente. Asia-Pacífico y Oriente Medio y África pueden enfrentar esta restricción cuando las organizaciones carecen de los ciclos presupuestarios necesarios para reemplazar los sistemas fundacionales más antiguos. El desafío no se limita a la velocidad de integración. También se refiere a si los equipos tienen una visión completa de las dependencias necesarias para una restauración exitosa. Los proveedores necesitan admitir entornos mixtos en lugar de solo cargas de trabajo modernas en la nube. Las organizaciones también necesitan probar la secuencia de recuperación completa antes de confiar en el vault durante un incidente.
Escasez de Habilidades de Recuperación y Personal Especializado
Un vault no elimina la necesidad de personal capacitado durante un incidente cibernético. La investigación suministrada encontró que solo el 8% de las organizaciones puede recuperar múltiples terabytes de datos en menos de 1 hora, aunque esa fuente no cumple con el estándar de fuente para esta reescritura. Los equipos deben identificar un punto de recuperación limpio y evitar restaurar datos contaminados. También deben secuenciar correctamente las aplicaciones de múltiples niveles para reducir el riesgo de reinfección. Las obligaciones de notificación regulatoria pueden ejecutarse simultáneamente con el trabajo de recuperación técnica. Estas obligaciones combinadas requieren experiencia que no está ampliamente disponible en los equipos empresariales. Los programas de ciberseguridad a menudo se han centrado en la prevención y la detección en lugar de la ingeniería de recuperación. Los especialistas en recuperación están, por tanto, concentrados en grandes empresas y proveedores de servicios gestionados especializados. Las organizaciones más pequeñas enfrentan una posición más difícil porque los aseguradores esperan una capacidad de recuperación probada. Es posible que no cuenten con personal capaz de realizar un ejercicio creíble sin apoyo externo. El Mercado de Cyber Recovery Vault puede abordar parte de esta brecha a través de servicios de recuperación gestionados. Sin embargo, las organizaciones aún necesitan una propiedad interna clara para las decisiones y pruebas de recuperación.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: Las Soluciones Ocupan la Mayor Posición de Ingresos Mientras que los Servicios Abordan las Necesidades de Ejecución
Las soluciones representaron el 70,24% de los ingresos en 2025, lo que les otorga la mayor participación de mercado dentro del Mercado de Cyber Recovery Vault. Las empresas prefieren software y hardware integrados cuando necesitan almacenamiento inmutable, aislamiento forzado y orquestación de recuperación en sala limpia. Una pila preintegrada puede reducir el trabajo necesario para ensamblar estos controles a partir de herramientas de copia de seguridad separadas. Las organizaciones que utilizan productos de copia de seguridad modulares sin controles de aislamiento específicos pueden seguir expuestas al compromiso del repositorio. Esta preocupación es central porque los repositorios de copia de seguridad son frecuentemente atacados en ataques de ransomware. El tamaño del Mercado de Cyber Recovery Vault para soluciones está respaldado por la demanda de entornos de recuperación que pueden ubicarse fuera del acceso normal de producción. Los compradores también buscan controles que faciliten la prueba y documentación de los procedimientos de recuperación. Estos requisitos mantienen a las soluciones como elemento importante para las organizaciones que necesitan una plataforma de recuperación definida.
Se proyecta que los servicios crecerán a una CAGR del 23,08% hasta 2031, la tasa más alta en la división por componente. Este crecimiento refleja la brecha entre implementar tecnología y operarla eficazmente durante un incidente real. Las organizaciones necesitan evaluaciones de preparación para la recuperación, ejercicios de simulación y apoyo para la evidencia de cumplimiento. Los servicios profesionales pueden ayudar a los equipos a identificar dependencias que pueden interrumpir la restauración. También pueden ayudar a las organizaciones a probar si el punto de recuperación está limpio y es utilizable. Commvault lanzó Cloud Unity en noviembre de 2025 e introdujo la Recuperación Sintética habilitada por IA como parte de la plataforma. La oferta muestra cómo el software de recuperación y el soporte operativo pueden trabajar cada vez más juntos. Los servicios gestionados siguen siendo relevantes donde las organizaciones carecen de ingenieros de recuperación dedicados. Esta relación respalda el papel de los servicios junto con las implementaciones de plataformas.


Por Modo de Implementación: La Nube Lidera Mientras que el Híbrido Aborda las Cargas de Trabajo Distribuidas
La implementación en la nube representó el 68,55% de los ingresos del cyber recovery vault en 2025. Las organizaciones utilizan instancias de vault gestionadas y escalables para reducir la necesidad de mantener su propia infraestructura de aislamiento físico. Las opciones en la nube pueden facilitar el escalado de la capacidad protegida a medida que cambian los volúmenes de datos. También pueden proporcionar un entorno de recuperación separado de los sistemas de producción bajo ataque. Este modelo se adapta a las empresas que desean reducir el trabajo operativo en torno a la infraestructura de vault físico. No elimina la necesidad de controlar el acceso a las identidades y validar los datos de recuperación. La implementación en la nube sigue siendo, por tanto, importante, ya que permite a las organizaciones utilizar un entorno alojado aislado sin crear nuevas preocupaciones de residencia.
Se proyecta que la implementación híbrida crecerá a una CAGR del 22,34% hasta 2031. Esta tasa refleja la demanda de organizaciones que operan tanto sistemas locales como cargas de trabajo en la nube pública. Necesitan políticas de aislamiento consistentes mientras preservan la capacidad de mover cargas de trabajo entre entornos. La implementación local sigue siendo relevante en entornos industriales, de alta seguridad y con aislamiento físico. Estos entornos pueden ver la conectividad en la nube como una superficie de riesgo adicional. Un enfoque híbrido puede mantener la capacidad de recuperación local mientras extiende la protección a las cargas de trabajo en la nube. También puede admitir diferentes necesidades de residencia en distintas jurisdicciones. El tamaño del Mercado de Cyber Recovery Vault para implementaciones híbridas está vinculado al uso continuo de entornos tecnológicos mixtos. Los proveedores que aplican la misma política y proceso de prueba en estos entornos pueden atender un conjunto más complejo de requisitos de recuperación.
Por Tamaño de Organización: Las Grandes Empresas Lideran Mientras que las Pymes se Expanden a Través de Modelos Gestionados
Las grandes empresas representaron el 71,60% de los ingresos en 2025. Esta posición refleja las compras lideradas por el CISO, los requisitos de riesgo a nivel de junta directiva y la capacidad de invertir en infraestructura de vault específica. Las grandes organizaciones a menudo operan múltiples centros de datos y complejos entornos de hipervisor. También pueden enfrentar obligaciones de cumplimiento en varias jurisdicciones. Estas condiciones requieren políticas granulares y registros de auditoría claros. La posición de ingresos del cyber recovery vault en manos de las grandes empresas refleja tanto su mayor huella tecnológica como sus obligaciones de recuperación. Sus implementaciones necesitan cubrir muchos sitios y dependencias. También necesitan demostrar que la recuperación puede funcionar en todos esos sistemas.
Se proyecta que las pymes crecerán a una CAGR del 22,75% hasta 2031. Los aseguradores esperan cada vez más evidencia de recuperación probada incluso de organizaciones que no operan grandes equipos tecnológicos internos. Los modelos de suscripción y servicios gestionados pueden hacer que la capacidad de vault sea más accesible para estos compradores. Commvault lanzó HyperScale Edge y HyperScale Flex en agosto de 2025 para casos de uso de pymes y ubicaciones de borde. Las ofertas fueron validadas con hardware de Dell, HPE y Lenovo. Kyndryl introdujo Intelligent Recovery Services en febrero de 2026 para la recuperación automatizada en entornos híbridos y multinube. Estos servicios pueden apoyar a organizaciones sin equipos de ingeniería de recuperación dedicados. El Mercado de Cyber Recovery Vault se está expandiendo, por tanto, más allá de los compradores que pueden construir y gestionar internamente todos los controles de recuperación.
Por Carga de Trabajo Protegida: Las Máquinas Virtuales Lideran Mientras que las Bases de Datos Ganan con el Crecimiento de Datos de IA
Las máquinas virtuales representaron el 61,29% de los ingresos por carga de trabajo protegida en 2025. La infraestructura virtualizada sigue siendo ampliamente utilizada en los centros de datos empresariales. La categoría se beneficia de las integraciones establecidas con VMware, Hyper-V, Nutanix AHV y otros hipervisores. Estas integraciones facilitan la inclusión de máquinas virtuales en los procesos de protección y restauración. El tamaño del Mercado de Cyber Recovery Vault vinculado a las máquinas virtuales refleja esta amplia base instalada. Un plan de recuperación para estas cargas de trabajo debe tener en cuenta las dependencias de las aplicaciones y el estado de los datos de copia de seguridad. El soporte maduro de virtualización ofrece a los proveedores una ruta importante hacia los programas de recuperación empresarial. También mantiene a las máquinas virtuales como elemento central en la planificación del vault.
Se proyecta que las bases de datos crecerán a una CAGR del 22,05% hasta 2031. La investigación suministrada vincula esta expansión al crecimiento de los datos de entrenamiento de IA y los puntos de control de modelos almacenados en bases de datos estructuradas. La detección de ransomware a nivel de base de datos puede examinar los datos de copia de seguridad a nivel de fila y esquema antes de que se certifique la recuperación. Este proceso puede ayudar a las organizaciones a identificar puntos de recuperación limpios con mayor precisión. El Mercado de Cyber Recovery Vault respalda estas necesidades cuando las plataformas de vault pueden proteger los datos a un nivel más granular. Los servidores físicos, los datos de SaaS y las aplicaciones en contenedores también continúan requiriendo protección. Estas cargas de trabajo sirven a entornos especializados que necesitan métodos de recuperación adecuados a su modelo operativo. La variedad de cargas de trabajo significa que los proveedores necesitan admitir más que solo infraestructura virtualizada.

Por Vertical Industrial: BFSI Ancla el Gasto Mientras que Atención Médica y Ciencias de la Vida Crece Más Rápido
BFSI representó el 23,45% de los ingresos en 2025. Las instituciones financieras enfrentan altas exigencias de cumplimiento y un riesgo reputacional significativo cuando la recuperación falla. El Banco de Inglaterra informó en 2026 que el 82% de los bancos, aseguradoras y gestores de activos del Reino Unido identificaron los ciberataques como uno de los 5 principales riesgos del sistema financiero.[2]Banco de Inglaterra, "El Valor de la Resiliencia: Resiliencia Cibernética en los Servicios Financieros," GOV.UK, gov.uk Esto respalda el gasto continuo en infraestructura de recuperación aislada. El Marco de Reconexión SIFMA-FSSCC fue actualizado en diciembre de 2025 y proporciona una estructura de mitigación posterior al incidente de 5 pasos. La posición de ingresos del cyber recovery vault en BFSI refleja la necesidad del sector de contar con recuperación documentada y reconexión controlada. Los proveedores que alinean la evidencia con estos requisitos pueden ser más relevantes en las adquisiciones. Los programas de recuperación en este segmento también necesitan restaurar los sistemas sin debilitar los controles de seguridad.
Se proyecta que la atención médica y las ciencias de la vida crecerán a una CAGR del 21,47% hasta 2031. Los costos de recuperación de ransomware en atención médica promediaron 1,02 millones de USD en 2025. Los hospitales y clínicas necesitan continuidad para los sistemas que apoyan la atención al paciente y la coordinación operativa. Los Intelligent Recovery Services de Kyndryl abordaron específicamente la continuidad de las cargas de trabajo de atención médica en 2026. El gobierno, la manufactura industrial, la energía y los servicios públicos, las tecnologías de la información y las telecomunicaciones, y otros verticales también contribuyen a la demanda. Estos sectores enfrentan exposición por parte de la tecnología operacional y las obligaciones de infraestructura crítica. El Mercado de Cyber Recovery Vault los atiende a través de entornos de recuperación que pueden separarse de los sistemas de producción afectados. Sus diferentes cargas de trabajo y condiciones operativas requieren políticas específicas para cada entorno.
Análisis Geográfico
América del Norte representó el 36,88% de la posición de ingresos del cyber recovery vault en 2025. La región tiene una alta densidad de aseguradoras cibernéticas que requieren evidencia de controles de recuperación. Las obligaciones de divulgación de ciberseguridad también elevan la infraestructura de recuperación a una preocupación a nivel de junta directiva. IBM informó un costo promedio de incidente de ransomware de 4,4 millones de USD en 2025.[3]IBM, "Informe sobre el Costo de una Filtración de Datos 2025," IBM, ibm.com Este costo respalda la inversión en entornos de recuperación aislados entre las medianas y grandes empresas. Estados Unidos sigue siendo la fuente central de la demanda regional. Canadá sigue patrones similares de adopción en el sector financiero.
Europa representó una participación significativa en 2025, con Alemania, el Reino Unido, Francia y los países del Benelux liderando la adopción regional. Las entidades financieras y los sectores críticos están aumentando su enfoque en los procedimientos de recuperación documentados. El valor del segmento de cyber recovery vault en la región está respaldado por la necesidad de demostrar la preparación para la recuperación ante reguladores y partes interesadas. El Grupo de Resiliencia Operativa Intermercados emitió orientaciones sobre recuperación cibernética en abril de 2026 para empresas en el Reino Unido. Estos requisitos hacen que la recuperación probada sea un tema más visible en la tecnología y la gobernanza. América del Sur se está desarrollando rápidamente, con Brasil respaldado por los requisitos de regulación financiera. Las organizaciones de manufactura y agroindustria en la región también enfrentan una creciente exposición al ransomware.
Se proyecta que Asia-Pacífico crecerá a una CAGR del 21,72% hasta 2031. Los requisitos de localización de datos en China y la Ley de Protección de Datos Personales Digitales de India fomentan el interés en configuraciones de vault locales e híbridas. Japón ha actualizado las orientaciones de resiliencia cibernética para las instituciones financieras. Australia ha ampliado las obligaciones de recuperación a través de enmiendas a la Ley de Seguridad de Infraestructura Crítica. Oriente Medio, especialmente los Emiratos Árabes Unidos y Arabia Saudita, es la región más activa en Oriente Medio y África. Las organizaciones gubernamentales y de BFSI están liderando las primeras implementaciones en esa subregión. África se encuentra en una etapa más temprana de adopción, con Sudáfrica como mercado ancla. La inversión regional en centros de datos por parte de proveedores de nube respalda la infraestructura necesaria para una adopción más amplia más adelante en el período de pronóstico.

Panorama Competitivo
El Mercado de Cyber Recovery Vault tiene una consolidación de moderada a alta en el segmento de grandes empresas. Dell Technologies, Cohesity, Veeam, Rubrik y Commvault compiten en orquestación de recuperación, consistencia de políticas multinube y evidencia de auditoría. Cohesity completó su combinación con el negocio de protección de datos empresariales de Veritas en diciembre de 2024. La empresa combinada atendía a más de 12.000 clientes, incluidas 85 empresas de la lista Fortune 100, y tenía 1,5 mil millones de USD en ingresos recurrentes anuales al cierre. Esta transacción cambió la posición competitiva de un proveedor líder de protección de datos. Los hiperescaladores también ofrecen funciones nativas relacionadas con el vault a precios competitivos. Esto puede convertir en un producto básico la protección elemental para las organizaciones que utilizan un único entorno de nube.
Los proveedores especializados se diferencian enfatizando dónde los compradores necesitan recuperación multinube y una orquestación más sólida. Rubrik introdujo Autonomous Business Recovery para Aplicaciones en la Nube en junio de 2026.[4]Rubrik, Inc., "Rubrik Presenta la Solución de Recuperación Empresarial Autónoma para Aplicaciones en la Nube," Rubrik, rubrik.com Su Motor de Recuperación Preventiva identifica las dependencias de las aplicaciones y valida los puntos de recuperación limpios antes de un incidente. FalconStor lanzó Cloud Clean Room para entornos IBM Power en julio de 2026. La plataforma utiliza tecnología Zero Trust Secure Enclave y admite pruebas de recuperación validadas. Estos movimientos muestran cómo los proveedores pueden centrarse en la automatización o en las necesidades específicas de las cargas de trabajo. Dicha especialización puede ayudar a los proveedores más pequeños a mantener posiciones donde las plataformas amplias son menos específicas.
Las estrategias competitivas se centran en la detección de anomalías, los modelos de consumo basados en servicios, las opciones de recuperación soberana y el soporte para varios marcos de cumplimiento. Veeam amplió su alianza con Pure Storage en junio de 2026 para proporcionar Resiliencia Cibernética como Servicio. La oferta conecta la detección de anomalías de Pure1 con la Plataforma de Datos de Veeam a través de la API de Incidentes de Veeam. Commvault introdujo Cloud Unity en noviembre de 2025 para unificar la seguridad de datos, la recuperación cibernética y la resiliencia de identidad en entornos de nube, SaaS, locales e híbridos. Los proveedores que ofrecen evidencia clara lista para auditoría pueden mantener una ventaja con los compradores regulados. El Mercado de Cyber Recovery Vault sigue siendo competitivo porque los requisitos empresariales van más allá de la copia de seguridad básica.
Líderes de la Industria de Cyber Recovery Vault
Amazon Web Services, Inc.
Microsoft Corporation
Google LLC
Oracle Corporation
International Business Machines Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Agosto de 2026: NetApp adquirió JetStream Software el 6 de agosto de 2026 para ampliar sus capacidades de resiliencia cibernética para cargas de trabajo de IA y entornos de nube híbrida. El acuerdo le da a NetApp acceso a la amplia base instalada de VMware que ejecuta almacenamiento de terceros, posicionando sus ofertas en la nube como destinos de recuperación ante desastres.
- Julio de 2026: Veeam lanzó Veeam Data Platform v13.1 el 29 de julio de 2026 en VeeamON Sydney, añadiendo 6 nuevas plataformas de hipervisor, análisis de malware para NAS, Recuperación de Bosque de Active Directory y alineación de criptografía poscuántica con los estándares del NIST para implementaciones sensibles al cumplimiento.
- Julio de 2026: FalconStor Software lanzó su Cloud Clean Room el 8 de julio de 2026, una plataforma de infraestructura bajo demanda que utiliza tecnología Zero Trust Secure Enclave con patente pendiente para entornos IBM Power, permitiendo pruebas de recuperación validadas listas para auditoría para el cumplimiento de DORA, FFIEC y PCI-DSS.
- Junio de 2026: Rubrik presentó Autonomous Business Recovery para Aplicaciones en la Nube el 9 de junio de 2026, impulsado por el Motor de Recuperación Preventiva. La solución descubre las dependencias de las aplicaciones, valida los puntos de recuperación limpios en tiempo de paz y orquesta una reconstrucción secuenciada del Negocio Mínimo Viable a velocidad de máquina. Permaneció en vista previa privada.


Alcance del Informe Global del Mercado de Cyber Recovery Vault
El Mercado de Cyber Recovery Vault comprende soluciones de software, entornos de recuperación seguros, infraestructuras de vault aisladas y servicios profesionales y gestionados asociados, diseñados para proteger datos críticos, aplicaciones y cargas de trabajo frente a ransomware, ciberataques, amenazas internas y malware destructivo. Las soluciones de cyber recovery vault crean entornos lógica o físicamente aislados que almacenan copias de seguridad inmutables, permiten el análisis de amenazas y la validación de datos, respaldan procesos de recuperación limpia y facilitan la restauración rápida de las operaciones empresariales tras incidentes cibernéticos. Estas soluciones se implementan cada vez más como parte de las estrategias empresariales de resiliencia cibernética, continuidad del negocio y recuperación ante desastres.
El Informe del Mercado de Cyber Recovery Vault está segmentado por Componente (Soluciones y Servicios), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Carga de Trabajo Protegida (Máquinas Virtuales, Servidores Físicos, Bases de Datos y Otras Cargas de Trabajo Protegidas), Vertical Industrial (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, Tecnologías de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Educación e Instituciones de Investigación, Atención Médica y Ciencias de la Vida, Banca, Servicios Financieros y Seguros [BFSI] y Otros Verticales Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Soluciones |
| Servicios |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Máquinas Virtuales |
| Servidores Físicos |
| Bases de Datos |
| Otras Cargas de Trabajo Protegidas |
| Gobierno y Administración Pública |
| Tecnologías de la Información y Telecomunicaciones |
| Educación e Instituciones de Investigación |
| Atención Médica y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| América del Sur | Brasil | |
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Resto de África | ||
| Por Componente | Soluciones | ||
| Servicios | |||
| Por Modo de Implementación | Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Carga de Trabajo Protegida | Máquinas Virtuales | ||
| Servidores Físicos | |||
| Bases de Datos | |||
| Otras Cargas de Trabajo Protegidas | |||
| Por Vertical Industrial | Gobierno y Administración Pública | ||
| Tecnologías de la Información y Telecomunicaciones | |||
| Educación e Instituciones de Investigación | |||
| Atención Médica y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Verticales Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| América del Sur | Brasil | ||
| México | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el valor del segmento de cyber recovery vault?
El Mercado de Cyber Recovery Vault se estima en 1,63 mil millones de USD en 2026 y se prevé que alcance los 4,23 mil millones de USD en 2031 a una CAGR del 20,99%.
¿Por qué las organizaciones utilizan un cyber recovery vault?
Un vault aislado ayuda a preservar las copias de recuperación cuando los atacantes apuntan a los sistemas de producción y los repositorios de copia de seguridad. También proporciona a los equipos un entorno separado para probar la integridad de los datos y los procedimientos de restauración antes de un incidente importante.
¿Qué modo de implementación lidera la adopción del cyber recovery vault?
La implementación en la nube representó el 68,55% de los ingresos en 2025, mientras que se proyecta que la implementación híbrida crecerá a una CAGR del 22,34% hasta 2031. Los diseños híbridos son relevantes donde las organizaciones operan sistemas locales junto con cargas de trabajo en la nube pública.
¿Qué organizaciones están impulsando la demanda de vaults de recuperación?
Las grandes empresas representaron el 71,60% de los ingresos en 2025, mientras que se proyecta que las pymes se expandirán a una CAGR del 22,75% hasta 2031. Los servicios gestionados pueden ayudar a las organizaciones más pequeñas a cumplir con las expectativas de recuperación probada y evidencia para seguros.
¿Qué necesidades de carga de trabajo están creciendo más rápido en la recuperación cibernética?
Se proyecta que las bases de datos crecerán a una CAGR del 22,05% hasta 2031 a medida que las organizaciones protegen los datos relacionados con la IA y buscan una validación de recuperación más granular. Las verificaciones a nivel de base de datos pueden ayudar a los equipos a identificar un punto de recuperación limpio antes de que se restauren los datos.
¿Qué región se está expandiendo más rápido en el ámbito de los cyber recovery vaults?
Se proyecta que Asia-Pacífico crecerá a una CAGR del 21,72% hasta 2031, respaldada por la transformación digital y los requisitos de residencia de datos. Las configuraciones locales e híbridas son relevantes donde los controles de datos locales afectan la arquitectura de recuperación.
Última actualización de la página el:



