
Tamaño y Participación del Mercado de Servicios de Recuperación ante Ransomware
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 10.27 Mil millones de dólares |
| Tamaño del Mercado (2031) | 19.98 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 14.24 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Recuperación ante Ransomware por Mordor Intelligence
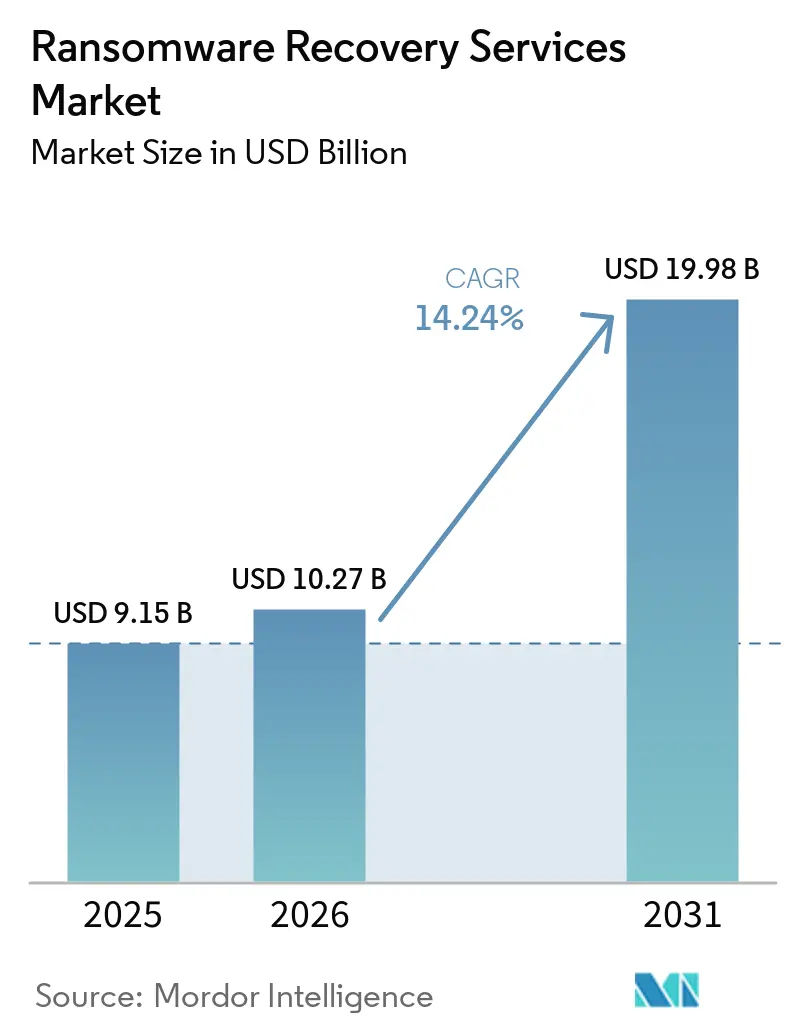
El tamaño del mercado de servicios de recuperación ante ransomware fue valorado en 9,15 mil millones de USD en 2025 y se estima que crecerá desde 10,27 mil millones de USD en 2026 hasta alcanzar los 19,98 mil millones de USD en 2031, a una CAGR del 14,24% durante el período de pronóstico (2026-2031). Los ataques de ransomware combinan cada vez más el cifrado, el robo de datos, la interrupción del servicio y el contacto directo con las partes interesadas, lo que incrementa la carga operativa y legal sobre las organizaciones afectadas. El mercado de servicios de recuperación ante ransomware está respaldado por los ataques a entornos de copia de seguridad, incluidas las instantáneas de volumen, los almacenes de datos de respaldo y las cuentas de administrador, ya que estas acciones restringen la restauración autogestionada. La menor dependencia de las copias de seguridad para la recuperación efectiva también deja a más organizaciones dependientes del soporte especializado tras un incidente. Las condiciones más estrictas de los ciberseguros están convirtiendo las copias de seguridad inmutables, las pruebas de recuperación y los programas de preparación en requisitos de adquisición más comunes. Los proveedores de plataformas, los especialistas en copias de seguridad y las empresas forenses están respondiendo mediante adquisiciones, asociaciones y flujos de trabajo de recuperación integrados, mientras el mercado de servicios de recuperación ante ransomware se amplía entre las organizaciones más pequeñas que necesitan servicios gestionados más accesibles.
Conclusiones Clave del Informe
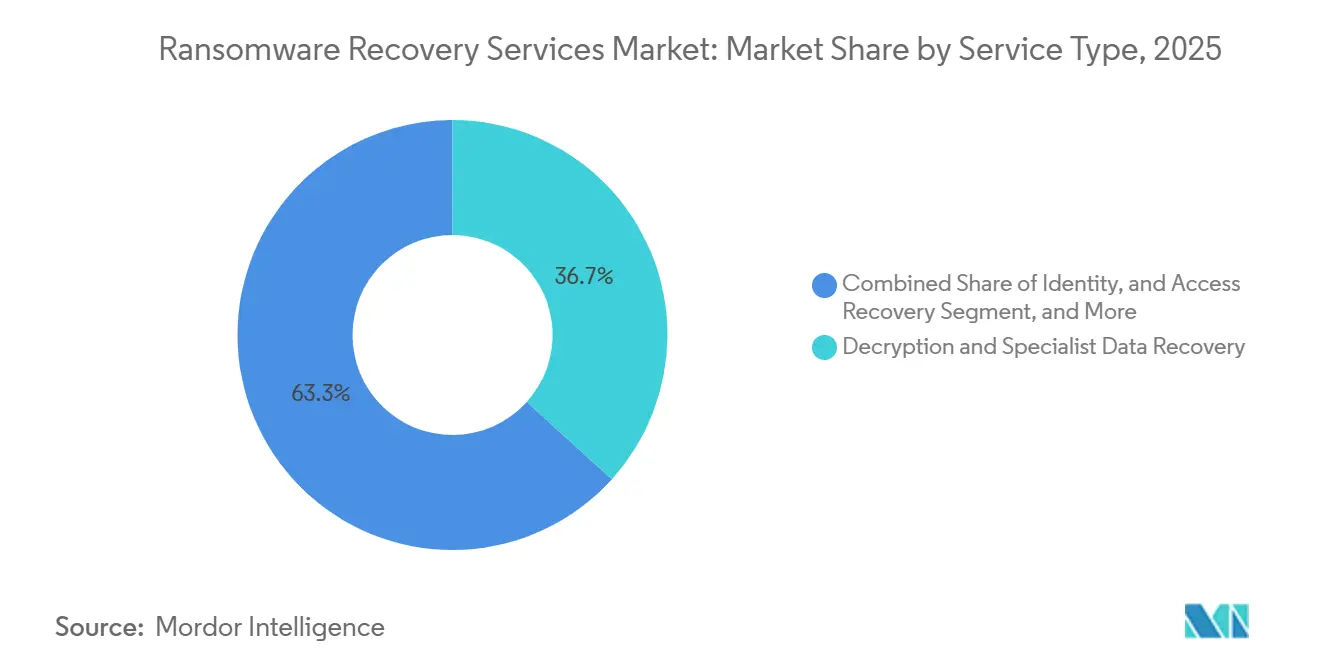
- Por tipo de servicio, el descifrado y la recuperación especializada de datos representaron el 36,71% de la participación del mercado de servicios de recuperación ante ransomware en 2025, mientras que se proyecta que la preparación, las pruebas y los ejercicios de recuperación ante ransomware se expandan a una CAGR del 18,39% hasta 2031.
- Por modelo de entrega, el servicio remoto representó el 58,64% de los ingresos en 2025, mientras que se proyecta que el modelo híbrido se expanda a una CAGR del 19,27% hasta 2031.
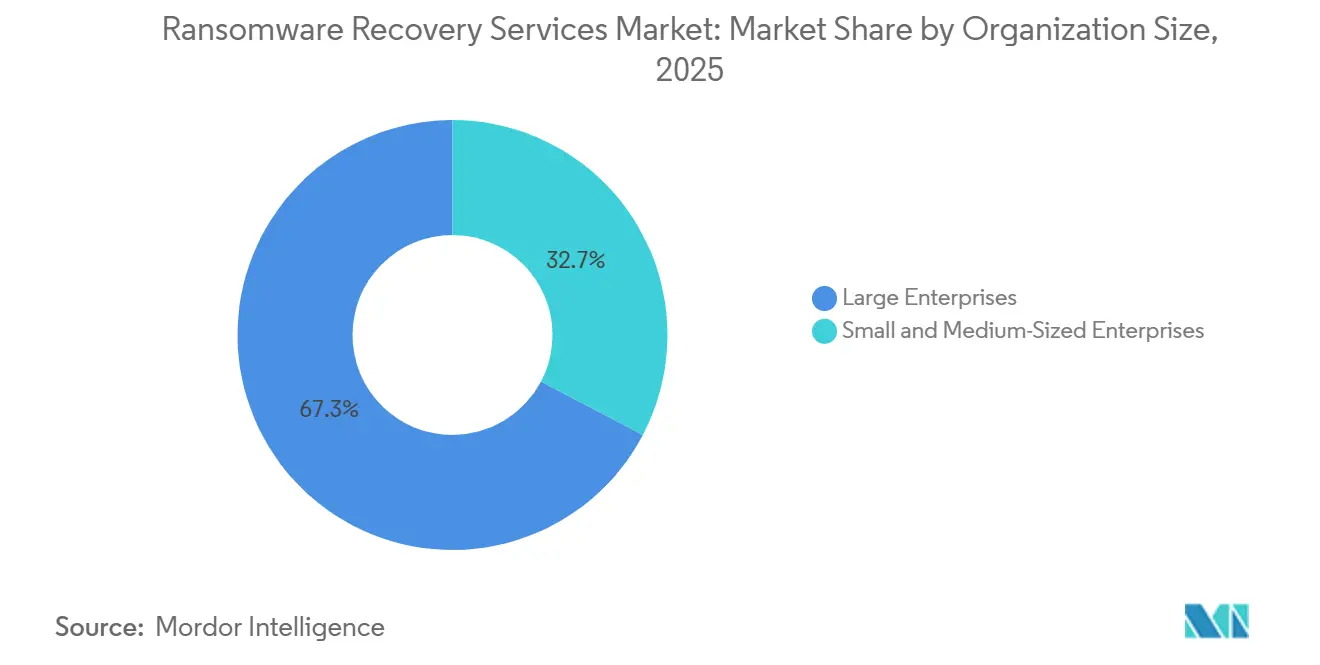
- Por tamaño de organización, las grandes empresas representaron el 67,31% de los ingresos del mercado de servicios de recuperación ante ransomware en 2025, mientras que se proyecta que las pymes se expandan a una CAGR del 21,83% hasta 2031.
- Por vertical industrial, el sector BFSI representó el 27,34% de los ingresos en el mercado de servicios de recuperación ante ransomware en 2025, mientras que se proyecta que la industria de salud y ciencias de la vida se expanda a una CAGR del 22,51% hasta 2031.
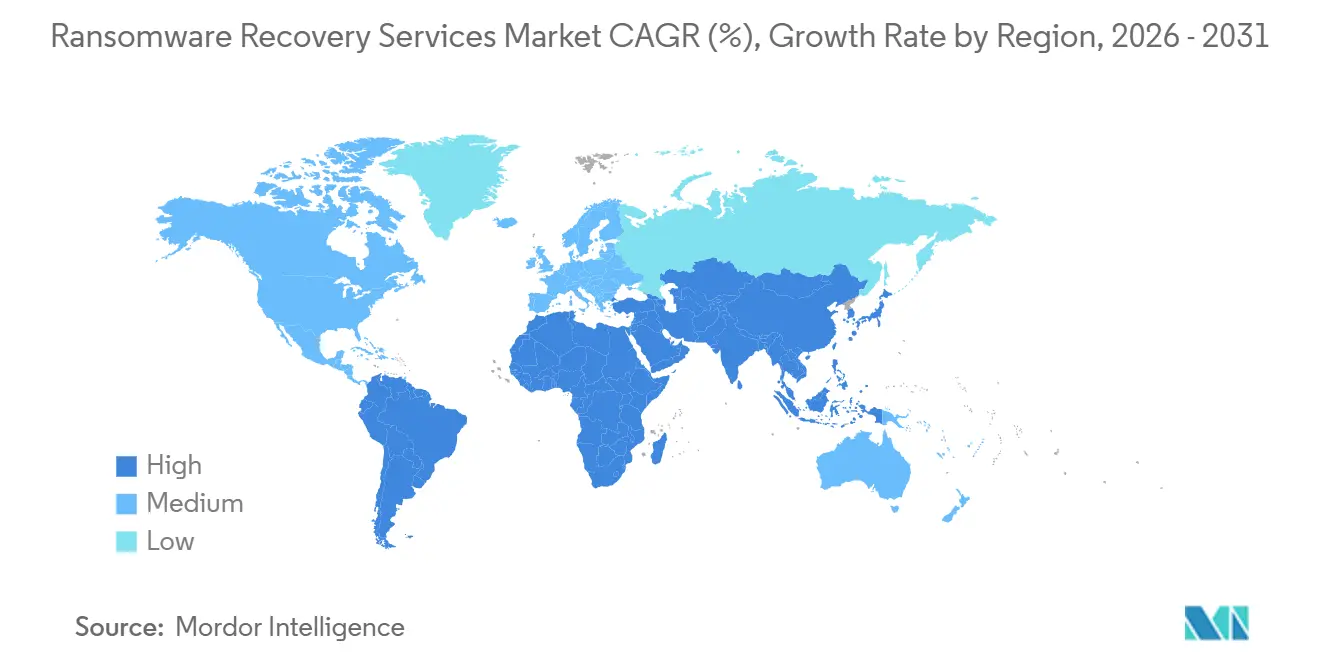
- Por geografía, América del Norte representó el 37,48% de los ingresos en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 19,79% hasta 2031 en el mercado de servicios de recuperación ante ransomware.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Servicios de Recuperación ante Ransomware
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Escalada de Ataques de Doble y Triple Extorsión | +3.5% | Global | Corto plazo (≤ 2 años) |
| Expansión de los Ecosistemas de Ransomware como Servicio y de Intermediarios de Acceso | +2.8% | Global | Corto plazo (≤ 2 años) |
| Presión Regulatoria para la Recuperación Cibernética Probada | +2.5% | América del Norte y la UE, con extensión a APAC | Mediano plazo (2-4 años) |
| Expansión de Cargas de Trabajo en la Nube y Multinube | +2% | Global | Mediano plazo (2-4 años) |
| El Ataque a las Copias de Seguridad Genera Demanda de Recuperación Inmutable | +1.5% | Global | Corto plazo (≤ 2 años) |
| Requisitos de los Ciberseguros para una Preparación de Recuperación Demostrable | +1.2% | América del Norte y la UE | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Ataques de Doble y Triple Extorsión
Los grupos avanzados de ransomware combinan ahora el cifrado con la exfiltración de datos, los ataques de denegación de servicio distribuido y el contacto directo con las partes interesadas en una sola campaña. Este enfoque acorta el tiempo disponible para que una víctima responda y amplía las consecuencias más allá de la disponibilidad del sistema. Chainalysis registró un aumento interanual del 50% en las víctimas reclamadas en sitios de filtración durante 2025, incluso cuando los pagos de ransomware en cadena cayeron a 820 millones de USD.[1]Chainalysis, "Cripto Ransomware: Informe de Cibercrimen Cripto 2026," Chainalysis, chainalysis.com. Sophos encontró que el 56% de los ataques cifraron datos en 2026, en comparación con el 50% en 2025. Mandiant documentó la eliminación de instantáneas de volumen, el cifrado de almacenes de datos ESXi y el compromiso de cuentas de administración de copias de seguridad como pasos previos al cifrado, lo que puede eliminar la opción de restauración rutinaria. La proporción de rescates pagados cayó al 28%, lo que aumenta la necesidad de recuperación técnica, trabajo forense y soporte de descifrado a medida que las organizaciones buscan alternativas al pago.
Expansión de los Ecosistemas de Ransomware como Servicio y de Intermediarios de Acceso
Los modelos de ransomware como servicio y de intermediarios de acceso distribuyen la actividad de incidentes entre un grupo más amplio de operadores y afiliados. El cierre de LockBit y RansomHub en 2025 fue seguido por ganancias para Akira, Qilin, Inc, Safepay y DragonForce, lo que demuestra que la interrupción de un grupo puede desplazar la actividad en lugar de eliminarla. Los intermediarios de acceso inicial recibieron al menos 14 millones de USD en pagos en cadena durante 2025 y habilitaron ingresos por ransomware 58 veces mayores. Los precios de acceso promedio cayeron de 1.427 USD en el primer trimestre de 2023 a 439 USD en el primer trimestre de 2026, a medida que la automatización, las herramientas asistidas por inteligencia artificial y una mayor oferta de registros de infostealers redujeron las barreras para los afiliados. Los menores costos de entrada a los ataques pueden ampliar el grupo de organizaciones objetivo más rápido de lo que muchos programas defensivos pueden mejorar. El mercado de servicios de recuperación ante ransomware depende, por tanto, de una demanda amplia de incidentes en lugar de la presencia continua de cualquier marca de operador individual. Esta condición del mercado de servicios de recuperación ante ransomware mantiene la capacidad de recuperación relevante cuando los grupos criminales cambian de nombre, herramientas o redes de afiliados.
Presión Regulatoria para la Recuperación Cibernética Probada
Los requisitos regulatorios están creando cada vez más demanda directa de servicios de preparación para la recuperación en sectores regulados. La Ley de Resiliencia Operativa Digital de la UE ha sido aplicada desde el 17 de enero de 2025 y exige que las entidades financieras mantengan procedimientos probados de continuidad y restauración de copias de seguridad en virtud de los artículos 11 y 12.[2]Instituto Nacional de Estándares y Tecnología, "Gestión del Riesgo de Ransomware: Un Perfil Comunitario del Marco de Ciberseguridad 2.0," Instituto Nacional de Estándares y Tecnología, nist.gov. Las revisiones supervisoras se están intensificando en 2026 y continuarán hasta 2027, lo que hace que la evidencia de una capacidad de recuperación probada sea más importante para las entidades financieras. La Ley de Notificación de Incidentes Cibernéticos en Infraestructuras Críticas de los Estados Unidos exige la notificación de incidentes cibernéticos significativos en un plazo de 72 horas y los pagos de ransomware en un plazo de 24 horas. El Informe Interagencial 8374r1 del Instituto Nacional de Estándares y Tecnología recomienda planes de recuperación documentados y ejercitados regularmente con roles definidos. Estas obligaciones trasladan la preparación para la recuperación de un gasto tecnológico discrecional hacia un requisito documentado que puede respaldar relaciones de servicio recurrentes.
Expansión de Cargas de Trabajo en la Nube y Multinube
La adopción de la nube y la multinube ha creado requisitos de recuperación que difieren de la restauración tradicional en sitio. Mandiant encontró que el phishing de voz representó el 23% de los vectores de acceso inicial en incidentes específicos de la nube, en comparación con el 11% en todos los tipos de incidentes. Los equipos de recuperación deben abordar las identidades en la nube, las configuraciones, los controles de versiones de objetos y las credenciales administrativas compartidas, en lugar de solo los sistemas de archivos y la infraestructura local. Estas condiciones requieren habilidades y herramientas especializadas que muchos proveedores de recuperación convencionales no poseen. En junio de 2026, Rubrik introdujo la Recuperación Empresarial Autónoma para Aplicaciones en la Nube, que descubre pilas de aplicaciones, mapea dependencias y reconstruye entornos empresariales mínimos viables. El mercado de servicios de recuperación ante ransomware se ve afectado por esta productización porque parte del trabajo manual de recuperación en la nube puede acortarse, mientras que crece la demanda de especialistas que puedan gestionar entornos híbridos complejos y validar una restauración limpia. El mercado de servicios de recuperación ante ransomware también necesita proveedores que puedan coordinar la recuperación en la nube con dependencias entre identidad, datos y aplicaciones.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Escasez de Ingenieros de Recuperación y Especialistas Forenses | -1.8% | Global | Largo plazo (≥ 4 años) |
| Alto Costo y Economía Incierta de los Compromisos de Recuperación Complejos | -1.5% | Global | Mediano plazo (2-4 años) |
| Las Cargas Útiles Cifradas o Destructivas Pueden Hacer que la Recuperación Sea Técnicamente Imposible | -1% | Global | Corto plazo (≤ 2 años) |
| Restricciones de Soberanía de Datos, Cadena de Custodia y Acceso Transfronterizo | -0.7% | Núcleo de APAC, con extensión a la UE | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Escasez de Ingenieros de Recuperación y Especialistas Forenses
La escasez de profesionales experimentados en análisis forense digital y respuesta a incidentes limita la capacidad de servicio y aumenta los costos de entrega. Magnet Forensics encontró que casi tres cuartas partes de los 368 encuestados del sector privado en análisis forense digital y respuesta a incidentes enfrentaron desafíos de contratación y retención, con el 39,4% describiendo el problema como grande o extremo.[3]Magnet Forensics, "Informe sobre el Estado del Análisis Forense Digital y la Respuesta a Incidentes Empresariales 2026," Magnet Forensics, magnetforensics.com. SANS informó que el 60% de las organizaciones identificaron las brechas de habilidades como su principal desafío de fuerza laboral, en comparación con el 40% que citó la escasez de personal. Los puestos de expertos que requieren 15 o más años de experiencia tardaron 6 meses o más en cubrirse en el 55% de los casos. Los proveedores establecidos con equipos forenses consolidados pueden proteger la calidad del servicio, pero los mayores costos de personal pueden retrasar las compras entre las pymes con presupuesto limitado. Esta restricción también hace que los métodos escalables, los contratos de retención estructurados y la automatización de la recuperación sean más importantes para los proveedores que buscan atender a una base de clientes más amplia. El mercado de servicios de recuperación ante ransomware se beneficia cuando el tiempo escaso de los expertos se dirige a las decisiones de recuperación más complejas.
Alto Costo y Economía Incierta de los Compromisos de Recuperación Complejos
Los incidentes complejos de ransomware pueden tener resultados inciertos cuando los datos están completamente cifrados, las cadenas de copias de seguridad están destruidas o las cargas útiles destructivas impiden la restauración. Elastio encontró que el 38% de las organizaciones que pagaron más de la demanda de rescate inicial experimentaron fallos o malfuncionamientos en las copias de seguridad. Sophos encontró que el 48% de las organizaciones con datos cifrados pagaron rescates a pesar de tener opciones de recuperación basadas en copias de seguridad. Las organizaciones con 100 a 250 empleados detuvieron los ataques antes del cifrado o la extorsión en el 34% de los casos, en comparación con el 46% para las organizaciones con 3.001 a 5.000 empleados. Un compromiso que consume muchos recursos sin un resultado de restauración viable puede afectar la reputación de un proveedor y hacer que los compradores sean cautelosos a la hora de aprobar el trabajo. El riesgo es mayor para las organizaciones más pequeñas porque un compromiso fallido puede crear una mayor disrupción financiera en relación con sus presupuestos disponibles. El mercado de servicios de recuperación ante ransomware debe, por tanto, abordar las preocupaciones de los compradores sobre el alcance, el calendario y los límites prácticos de la restauración.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio: El Descifrado Lidera Mientras las Pruebas de Preparación Ganan Terreno
El descifrado y la recuperación especializada de datos representaron el 36,71% de los ingresos en 2025. Esta posición reflejó la demanda continua de intervención experta cuando los sistemas cifrados no podían restaurarse mediante métodos de autoservicio. Sophos informó que el 56% de los ataques cifraron datos en 2026, lo que sostiene la necesidad de trabajo especializado posterior al incidente.[4]Sophos, "El Estado del Ransomware en los Servicios Financieros 2025," Sophos, sophos.com. Históricamente, muchas organizaciones adquirían soporte de recuperación solo después de que un incidente ya había afectado los datos y sistemas de producción. Este patrón favorece a los proveedores que pueden combinar el análisis técnico con prioridades de recuperación claras para los equipos de negocio. La Evaluación de Emergencia, el Triaje, la Contención y la Erradicación suelen iniciar el compromiso identificando el alcance del compromiso y limitando daños adicionales. El Análisis Forense Digital y la Preservación de Evidencias respalda los requisitos de investigación cuando una organización necesita un registro defendible de los eventos. La Restauración de Infraestructura, Sistemas, Aplicaciones y Nube sigue siendo intensiva en mano de obra porque la restauración puede abarcar sistemas híbridos y continuar durante varias semanas.
Se proyecta que el tamaño del mercado de servicios de recuperación ante ransomware para la preparación, las pruebas y los ejercicios de recuperación ante ransomware crezca a una CAGR del 18,39% entre 2026 y 2031. Este servicio está ganando atención a medida que las aseguradoras, los consejos de administración y los reguladores solicitan evidencia de que los procesos de recuperación funcionan en condiciones realistas. El mercado de servicios de recuperación ante ransomware está respondiendo ofreciendo ejercicios que facilitan a los responsables de decisiones no técnicos la evaluación de la preparación para la recuperación. La recuperación probada se está convirtiendo en un asunto de gestión porque el tiempo de inactividad, los compromisos contractuales y las obligaciones de divulgación pueden tener consecuencias más allá de los equipos tecnológicos. La validación de la recuperación y el retorno seguro a las operaciones se venden cada vez más después de la restauración para confirmar que los sistemas pueden reanudar el uso normal. La recuperación de identidad, directorio y acceso también está adquiriendo mayor importancia porque el 79% de los ataques comenzaron a través de enfoques basados en identidad. Sophos también encontró que el 67% de las víctimas consideraron el incidente de ransomware como su ataque de identidad más significativo. La integración de septiembre de 2026 entre Rubrik y CrowdStrike redujo los tiempos de recuperación de la infraestructura de identidad de días a horas, lo que demuestra cómo los proveedores de tecnología están trabajando para mejorar la velocidad de recuperación.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe


Por Modelo de Entrega: La Entrega Remota Sigue Siendo la Mayor a Medida que el Trabajo Híbrido se Expande
El servicio remoto representó el 58,64% de los ingresos en 2025. Proporciona un modelo práctico para el triaje inicial, el análisis forense de endpoints, el análisis de descifrado, la búsqueda de amenazas, las investigaciones de identidad y la restauración de cargas de trabajo en la nube. Los proveedores pueden desplegar herramientas especializadas rápidamente sin esperar a que el personal viaje a la ubicación afectada. Los equipos remotos también pueden gestionar varios compromisos al mismo tiempo, lo que respalda la capacidad de servicio durante períodos de alto volumen de incidentes. Este método de entrega sigue siendo adecuado cuando se dispone de acceso seguro a la red y la tarea de recuperación no requiere la recopilación de evidencia física. Su escala y velocidad significan que se espera que mantenga una posición mayoritaria hasta 2031. El mercado de servicios de recuperación ante ransomware continúa dependiendo del acceso remoto para el despliegue rápido de especialistas en ubicaciones de clientes dispersas. La respuesta remota también ofrece a los clientes un punto de entrada a la experiencia especializada antes de decidir si se necesita soporte en sitio.
Se proyecta que el modelo híbrido crezca a una CAGR del 19,27% entre 2026 y 2031, la tasa más rápida entre los modelos de entrega. Las reconstrucciones complejas pueden requerir trabajo en sitio para almacenamiento conectado a la red, matrices RAID, matrices SAN, análisis forense a nivel de hardware y evidencia sensible a la cadena de custodia. El uso de copias de seguridad para la recuperación efectiva cayó al 54% en 2025, el nivel más bajo en 6 años, lo que significa que más incidentes pueden necesitar una intervención más profunda después de que se descubran cadenas de copias de seguridad comprometidas. La entrega híbrida combina la velocidad de la investigación remota con el soporte físico cuando las condiciones de infraestructura lo requieren. La entrega en sitio sigue siendo necesaria en entornos regulados donde las normas de soberanía de datos restringen la transmisión de evidencia a través de redes públicas. También es relevante para los entornos de tecnología operativa donde el acceso a la red es limitado o inseguro. Los proveedores que pueden pasar fluidamente de la acción remota a la recuperación en sitio dentro de un único flujo de trabajo pueden diferenciar su servicio. Los especialistas más pequeños pueden encontrar difícil construir esta cobertura a escala, mientras que las plataformas más grandes pueden incluirla en programas de retención y modelos de respuesta escalonados.
Por Tamaño de Organización: Las Grandes Empresas Lideran los Ingresos Mientras las Pymes se Expanden
Las grandes empresas representaron el 67,31% de los ingresos en 2025. Su mayor participación refleja los altos valores promedio de los contratos y los contratos de retención plurianuales formados tras incidentes graves. La recuperación empresarial puede cubrir entornos en la nube, sistemas locales, servicios de identidad y tecnología operativa al mismo tiempo. Los objetivos de tiempo de recuperación suelen estar escritos en los contratos, lo que crea presión sobre los proveedores para mantener equipos capacitados y procesos de entrega claros. Las grandes organizaciones también enfrentan consecuencias regulatorias, reputacionales y operativas cuando los servicios críticos se interrumpen. Estas condiciones favorecen compromisos más amplios que incluyen evaluación de preparación, respuesta a incidentes, restauración, validación y mejoras posteriores al incidente. La industria de servicios de recuperación ante ransomware, por tanto, mantiene una sólida base de ingresos empresariales incluso a medida que la demanda se amplía entre los compradores más pequeños.
Se proyecta que las pymes crezcan a una CAGR del 21,83% entre 2026 y 2031. Los precios de suscripción accesibles, los productos de recuperación gestionada, una mayor exposición a los ataques y los requisitos de los ciberseguros están ampliando la base de clientes potenciales por debajo del nivel empresarial. Las organizaciones pequeñas con 100 a 250 empleados detuvieron los ataques antes del cifrado o la extorsión en el 34% de los casos. El resultado del 46% para las organizaciones con 3.001 a 5.000 empleados muestra la dificultad relativa que los equipos más pequeños pueden enfrentar para prevenir la finalización del ataque. Esto puede traducirse en una demanda frecuente de asistencia práctica para la recuperación, incluso cuando cada presupuesto individual es limitado. Los proveedores necesitan canales productizados que mantengan la calidad forense sin depender únicamente de la consultoría tradicional por día. Los servicios con precios de suscripción pueden respaldar este modelo cuando combinan preparación, planes de recuperación probados y acceso a soporte especializado durante un evento. El mercado de servicios de recuperación ante ransomware puede llegar a más pymes cuando estos servicios reducen la incertidumbre antes de que ocurra un incidente.
Por Vertical Industrial: El Sector BFSI Proporciona la Mayor Base Mientras la Salud Crece Más Rápido
El sector BFSI representó el 27,34% de los ingresos en 2025. Las instituciones financieras gestionan datos de alto valor y enfrentan una exposición regulatoria, operativa y reputacional sustancial cuando los servicios no están disponibles. Los ataques directos de ransomware a instituciones financieras aumentaron de 156 en 2024 a 202 en 2025, mientras que el primer trimestre de 2026 registró 65 incidentes en el sector financiero. La cifra del primer trimestre de 2026 fue un 76% más alta que el nivel del primer trimestre de 2025. Sophos encontró que el 57% de las organizaciones financieras se recuperaron completamente en 1 semana durante 2025. El soporte de recuperación profesional y la infraestructura de copias de seguridad madura pueden ayudar a explicar la necesidad de una restauración rápida y documentada en este vertical. El Gobierno y la Administración Pública, las Tecnologías de la Información y las Telecomunicaciones, y la Manufactura Industrial también representan una demanda sustancial. El mercado de servicios de recuperación ante ransomware obtiene mayor respaldo donde las interrupciones del servicio afectan a las funciones públicas, el acceso de los clientes y los sistemas de producción conectados.
Se proyecta que la industria de salud y ciencias de la vida crezca a una CAGR del 22,51% entre 2026 y 2031. Las dependencias de la atención al paciente hacen que la interrupción prolongada del sistema sea especialmente difícil, lo que aumenta la importancia de la recuperación rápida y la validación limpia del sistema. El FBI identificó a la salud como el sector más atacado en 2025, con 460 ataques de ransomware, mientras que un rastreador registró 410 ataques de ransomware en el sector sanitario en el primer semestre de 2026. IBM situó el costo total promedio de una brecha en el sector sanitario en 7,42 millones de USD por incidente en 2025.[5]IBM Security, "Informe sobre el Costo de una Brecha de Datos 2025," IBM, ibm.com. La manufactura también sigue expuesta, con JIPDEC informando una tasa de infección por ransomware del 57,1% entre los fabricantes japoneses. Cyble identificó a la manufactura como el sector más atacado en APAC en el primer semestre de 2026, con más de 49 incidentes confirmados. Las Instituciones de Educación e Investigación siguen con una inversión insuficiente en recuperación cibernética en relación con su exposición, mientras que Energía y Servicios Públicos, Petróleo y Gas, Comercio Minorista y Comercio Electrónico, Transporte y Logística, y Medios de Comunicación y Entretenimiento contribuyen a la base de demanda vertical.
Análisis Geográfico
América del Norte representó el 37,48% de la participación del mercado de servicios de recuperación ante ransomware en 2025. La región tiene una alta concentración de objetivos corporativos valiosos, un ecosistema de ciberseguros maduro y una capacidad sustancial de respuesta a incidentes. Las normas de divulgación de la Comisión de Bolsa y Valores de los Estados Unidos y el próximo marco de la Ley de Notificación de Incidentes Cibernéticos en Infraestructuras Críticas respaldan la inversión sistemática en programas de recuperación documentados profesionalmente. Las pymes canadienses enfrentaron costos totales de incidentes de ransomware de entre 135.000 CAD (97.594,15 USD) y 250.000 CAD (180.729,90 USD) por compromiso durante 2026. Este rango de costos respalda la demanda de productos de recuperación basados en suscripción por debajo del nivel empresarial. El mercado de servicios de recuperación ante ransomware puede utilizar modelos de servicio recurrentes para distribuir los costos de preparación y respuesta a lo largo de un período más largo.
Europa está moldeada por requisitos regulatorios que hacen que la restauración probada sea más visible para los compradores regulados. La Ley de Resiliencia Operativa Digital ha sido efectiva desde el 17 de enero de 2025 y exige la continuidad de las tecnologías de la información y la comunicación probada y la restauración de copias de seguridad para las entidades financieras de la UE. La revisión supervisora se está intensificando a lo largo de 2026, y se planean revisiones temáticas de la concentración de riesgo de tecnologías de la información y la comunicación de terceros hasta 2027. Alemania, el Reino Unido, Francia e Italia proporcionan una demanda significativa a través de la actividad financiera e industrial concentrada. El Reino Unido registró la demanda de rescate mediana más alta a nivel mundial en 2026, con 2,5 millones de USD.
Se proyecta que Asia-Pacífico se expanda a una CAGR del 19,79% entre 2026 y 2031, convirtiéndola en la región de más rápido crecimiento. India registró 77 incidentes de ransomware confirmados en el primer semestre de 2026, segundo en APAC detrás de Tailandia, que registró 82 incidentes. El requisito de notificación de brechas de 6 horas del CERT-In de India fortalece la demanda de soporte documentado de respuesta y recuperación. Japón informó que el 45,8% de las empresas experimentaron infección por ransomware en 2026, y su tasa de éxito de recuperación fue del 44,2%, por debajo del 46% en 2025.[6] Corporación de Desarrollo del Procesamiento de Información de Japón, "Encuesta sobre Tendencias de Utilización de TI Empresarial 2026," JIPDEC, jipdec.or.jp. China emitió una advertencia en agosto de 2026 sobre la variante de ransomware Sorry, que tenía como objetivo los servidores Linux y las pymes con gran cantidad de datos. La actividad del sector BFSI y energético de América del Sur, junto con los programas de infraestructura digital del Golfo y las economías digitales en expansión de Nigeria y Sudáfrica, respaldan la demanda futura a medida que las superficies de ataque regionales se desarrollan.

Panorama Competitivo
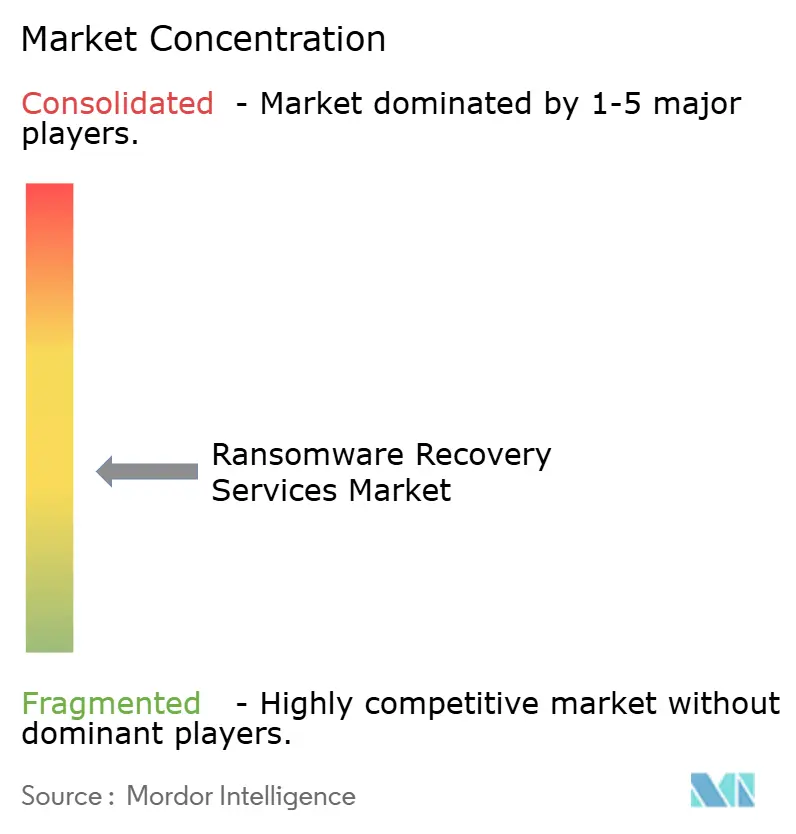
El mercado de servicios de recuperación ante ransomware está moderadamente fragmentado entre plataformas de seguridad, proveedores de resiliencia de datos y empresas especializadas en análisis forense y respuesta a incidentes. CrowdStrike Holdings, Inc., Palo Alto Networks, Inc. y SentinelOne, Inc. compiten a través de flujos de trabajo integrados de detección a recuperación en plataformas de operaciones de seguridad más amplias. Veeam Software Group GmbH, Rubrik, Inc., Cohesity, Inc., Commvault Systems, Inc., Druva Inc. y Acronis International GmbH compiten a través de tecnología de recuperación, bóvedas con aislamiento de red y compromisos contractuales de recuperación. Kroll, LLC, Arete Advisors, Inc., NCC Group plc, Coveware, Inc. y Proven Data Recovery, LLC compiten a través de experiencia investigativa, soporte de negociación y manejo de evidencias. Estos grupos apuntan cada vez más al mismo comprador empresarial a medida que los clientes buscan una respuesta coordinada desde la detección hasta la recuperación.
El mercado de servicios de recuperación ante ransomware está siendo moldeado cada vez más por la convergencia de plataformas en 2025 y 2026. Veeam completó su adquisición de Securiti AI por 1,725 mil millones de USD en diciembre de 2025 para reunir la resiliencia de datos, la gestión de la postura de seguridad, la gobernanza de la privacidad y las capacidades de confianza en inteligencia artificial. Rubrik introdujo la Recuperación Empresarial Autónoma para Aplicaciones en la Nube en junio de 2026, utilizando un Motor de Recuperación Preventiva para reconstruir entornos empresariales mínimos viables. Commvault integró acciones de recuperación cibernética en los flujos de trabajo de CrowdStrike Charlotte Agentic SOAR en agosto de 2026, poniendo las acciones de recuperación a disposición dentro de los flujos de trabajo de operaciones de seguridad. Estos movimientos reducen la coordinación manual y estrechan el espacio entre los servicios de recuperación especializados y las plataformas de seguridad más amplias.
El mercado de servicios de recuperación ante ransomware continúa incluyendo empresas más pequeñas donde los casos requieren análisis forense físico, reconstrucción de NAS y RAID, o manejo de evidencias con estrictos requisitos de cadena de custodia. WithSecure Corporation, Bitdefender SRL y Sophos Limited compiten en detección, respuesta y recuperación, especialmente en el mercado medio europeo. La recuperación gestionada accesible para pymes, la validación de tecnología operativa y la recuperación en múltiples nubes sin dependencia de un proveedor específico siguen siendo necesidades importantes. La competencia se basa en la profundidad de la respuesta, la velocidad de recuperación, la capacidad de entrega global y la capacidad de validar sistemas limpios y utilizables. El mercado de servicios de recuperación ante ransomware favorece a las empresas que pueden conectar estas capacidades sin fragmentar la responsabilidad durante un incidente activo, al tiempo que preservan la responsabilidad especializada y las decisiones de recuperación documentadas a lo largo del compromiso.
Líderes de la Industria de Servicios de Recuperación ante Ransomware
Veeam Software Group GmbH
Rubrik, Inc.
Cohesity, Inc.
Druva Inc.
Proven Data Recovery, LLC
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Septiembre de 2026: Rubrik, Inc. y CrowdStrike Holdings, Inc. anunciaron una integración de flujo de trabajo de resiliencia de identidad agéntica en Fal.Con 2026, combinando CrowdStrike Falcon Next-Gen Identity Security con Rubrik Identity Resilience orquestado por Charlotte Agentic SOAR. La integración ofrece un flujo de trabajo completo de bucle cerrado que abarca la detección, contención, investigación y recuperación de entornos de identidad comprometidos, reduciendo los objetivos de tiempo de recuperación de días a horas para los clientes conjuntos.
- Agosto de 2026: Commvault Systems, Inc. integró sus acciones de recuperación cibernética en la plataforma Charlotte Agentic SOAR de CrowdStrike, poniendo los pasos de recuperación disponibles de forma nativa dentro de los flujos de trabajo del centro de operaciones de seguridad y reduciendo las transferencias manuales entre los equipos de seguridad y recuperación de TI. La integración está disponible de forma general para los clientes conjuntos de Commvault y CrowdStrike a través del Mercado de CrowdStrike.
- Julio de 2026: Veeam Software Group GmbH lanzó Veeam Data Platform v13.1 en VeeamON Sídney, ampliando el análisis de malware a entornos NAS, mejorando la detección de amenazas en la nube para Microsoft Azure, añadiendo la Recuperación de Bosque de Active Directory para incidentes cibernéticos centrados en la identidad e incorporando criptografía poscuántica alineada con los estándares del Instituto Nacional de Estándares y Tecnología. La plataforma introdujo simultáneamente soporte FIPS híbrido para implementaciones empresariales reguladas.
- Junio de 2026: Rubrik, Inc. presentó la Recuperación Empresarial Autónoma para Aplicaciones en la Nube en Rubrik FORWARD en Las Vegas, una solución de resiliencia cibernética agéntica que descubre automáticamente pilas de aplicaciones completas, realiza el mapeo de dependencias entre datos, configuraciones y código, y reconstruye un entorno empresarial mínimo viable a velocidad de máquina. El producto entró en vista previa privada tras el anuncio.


Alcance del Informe del Mercado Global de Servicios de Recuperación ante Ransomware
El mercado de servicios de recuperación ante ransomware comprende servicios especializados de ciberseguridad y continuidad del negocio que ayudan a las organizaciones a prepararse, responder y recuperarse de los ataques de ransomware mediante la provisión de evaluaciones de preparación previas al incidente, validación de infraestructura de copias de seguridad, planificación de respuesta a incidentes, investigación forense, restauración de datos, reconstrucción de sistemas y refuerzo de la seguridad posterior al incidente. Estos servicios incluyen pruebas de copias de seguridad específicas para ransomware (copias de seguridad inmutables, entornos de recuperación con aislamiento de red), ejercicios de simulación, manuales de procedimientos para la negociación y validación de claves de descifrado, entornos de sala limpia para el análisis de malware, verificación de la integridad de los datos y orquestación de recuperación coordinada entre los equipos de TI, seguridad, legal y negocio para minimizar el tiempo de inactividad, la pérdida de datos y los pagos de rescate, garantizando al mismo tiempo procesos de recuperación conformes que cumplan con los requisitos regulatorios y las condiciones de las pólizas de ciberseguros en los sectores empresarial, de infraestructura crítica, sanitario, de servicios financieros y gubernamental que enfrentan amenazas de ransomware en escalada.
El Informe del Mercado de Servicios de Recuperación ante Ransomware está segmentado por Tipo de Servicio (Evaluación de Emergencia, Triaje, Contención y Erradicación, Análisis Forense Digital y Preservación de Evidencias, Descifrado y Recuperación Especializada de Datos, Restauración de Infraestructura, Sistemas, Aplicaciones y Nube, Recuperación de Identidad, Directorio y Acceso, Validación de la Recuperación y Retorno Seguro a las Operaciones, y Preparación, Pruebas y Ejercicios de Recuperación ante Ransomware), Modelo de Entrega (Remoto, En Sitio e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Vertical Industrial (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, Tecnologías de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Salud y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI), y Otros Verticales Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Evaluación de Emergencia, Triaje, Contención y Erradicación |
| Análisis Forense Digital y Preservación de Evidencias |
| Descifrado y Recuperación Especializada de Datos |
| Restauración de Infraestructura, Sistemas, Aplicaciones y Nube |
| Recuperación de Identidad, Directorio y Acceso |
| Validación de la Recuperación y Retorno Seguro a las Operaciones |
| Preparación, Pruebas y Ejercicios de Recuperación ante Ransomware |
| Remoto |
| En Sitio |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gobierno y Administración Pública |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Tecnologías de la Información y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Salud y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Tipo de Servicio | Evaluación de Emergencia, Triaje, Contención y Erradicación | ||
| Análisis Forense Digital y Preservación de Evidencias | |||
| Descifrado y Recuperación Especializada de Datos | |||
| Restauración de Infraestructura, Sistemas, Aplicaciones y Nube | |||
| Recuperación de Identidad, Directorio y Acceso | |||
| Validación de la Recuperación y Retorno Seguro a las Operaciones | |||
| Preparación, Pruebas y Ejercicios de Recuperación ante Ransomware | |||
| Por Modelo de Entrega | Remoto | ||
| En Sitio | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Vertical Industrial | Gobierno y Administración Pública | ||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Tecnologías de la Información y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Salud y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Verticales Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de recuperación ante ransomware?
El tamaño del mercado de servicios de recuperación ante ransomware fue valorado en 9,15 mil millones de USD en 2025 y se estima que crecerá desde 10,27 mil millones de USD en 2026 hasta alcanzar los 19,98 mil millones de USD en 2031, a una CAGR del 14,24% durante el período de pronóstico (2026-2031).
¿Qué tipo de servicio lidera los servicios de recuperación ante ransomware?
El Descifrado y la Recuperación Especializada de Datos lideraron con una participación del 36,71% en 2025, lo que refleja la demanda continua de soporte especializado tras el cifrado.
¿Qué está impulsando la demanda de servicios de recuperación ante ransomware?
Los ataques de doble y triple extorsión, la complejidad de la nube, los requisitos de recuperación probada y las condiciones de los ciberseguros están aumentando la demanda de soporte de recuperación.
¿Qué grupo de clientes está creciendo más rápido en los servicios de recuperación ante ransomware?
Se proyecta que las pymes crezcan a una CAGR del 21,83% hasta 2031, a medida que los servicios de recuperación gestionada accesibles y los modelos de suscripción amplían la adopción.
¿Qué sector de uso final está creciendo más rápido?
Se proyecta que Salud y Ciencias de la Vida crezca a una CAGR del 22,51% hasta 2031 porque las operaciones de atención al paciente requieren una recuperación rápida de los incidentes cibernéticos.
¿Qué región está creciendo más rápido en los servicios de recuperación ante ransomware?
Se proyecta que Asia-Pacífico crezca a una CAGR del 19,79% hasta 2031, respaldado por la expansión de los sistemas digitales y las necesidades más estrictas de documentación de recuperación.
Última actualización de la página el:



