
Cyber Recovery Vault Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 1.63 Milliarden US-Dollar |
| Marktgröße (2031) | 4.23 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 20.99 % |
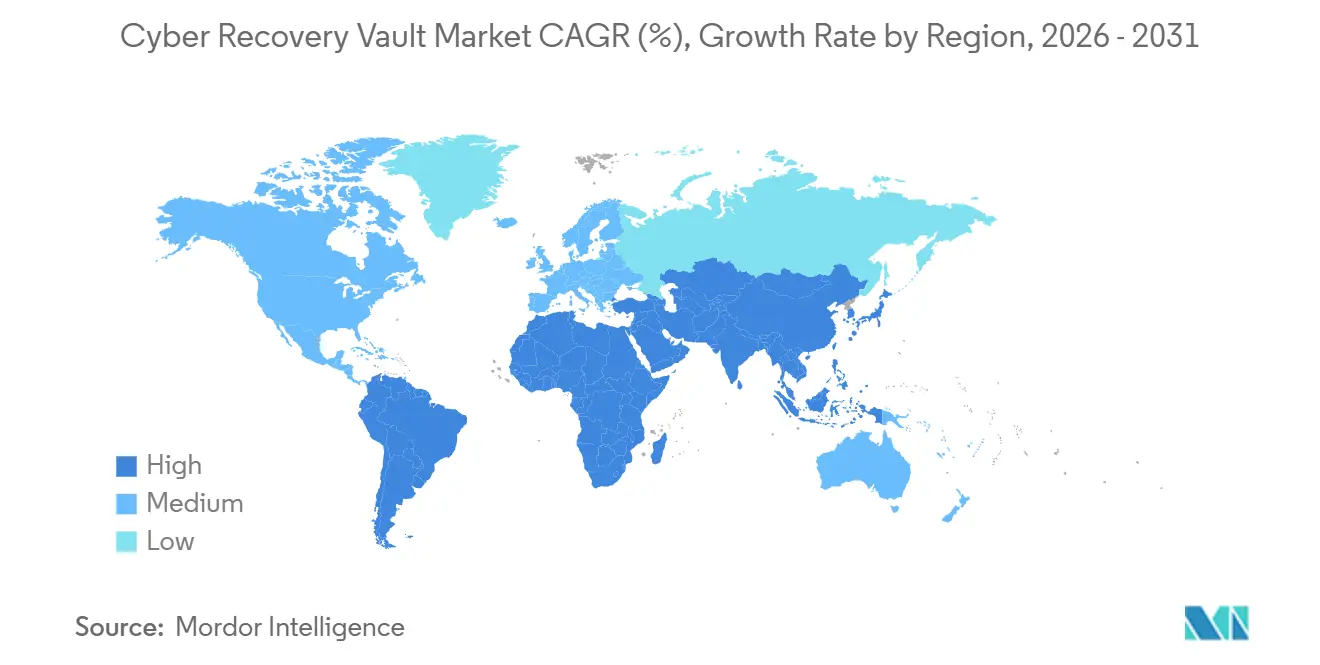
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
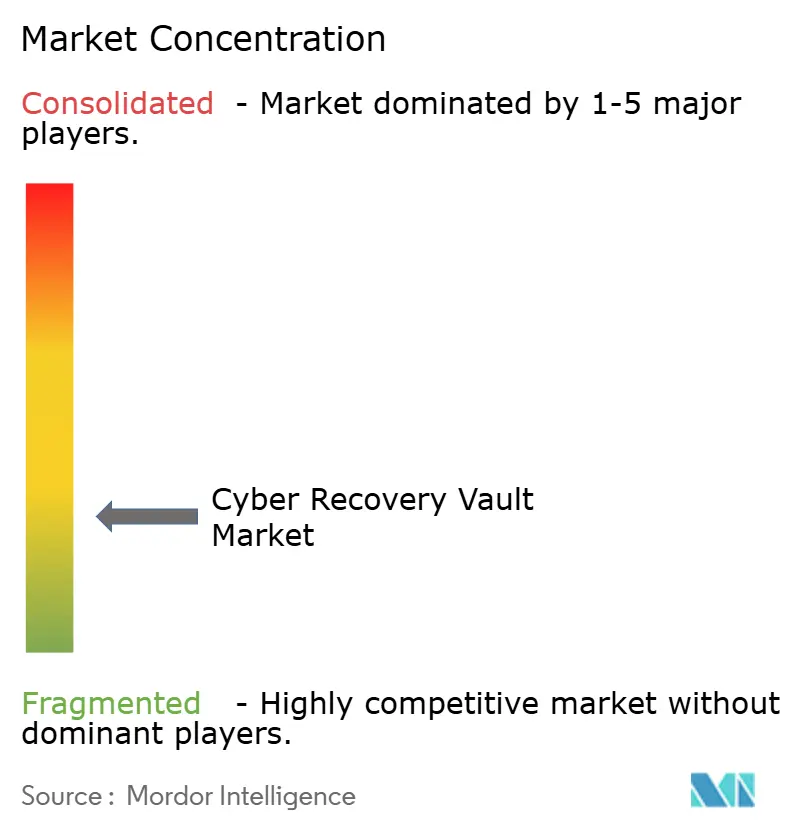
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Cyber Recovery Vault Marktanalyse von Mordor Intelligence
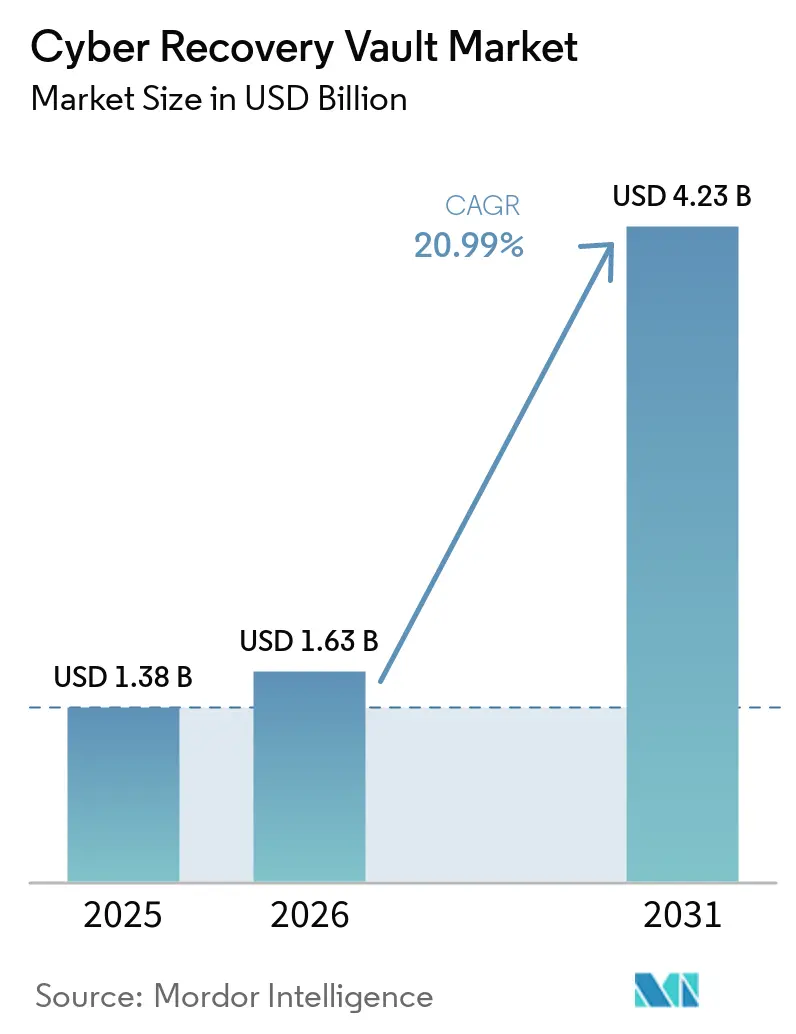
Die Größe des Cyber Recovery Vault Marktes wird für 2025 auf 1,38 Milliarden USD und für 2026 auf 1,63 Milliarden USD prognostiziert und soll bis 2031 4,23 Milliarden USD erreichen, mit einer CAGR von 20,99 % von 2026 bis 2031. Ransomware-Angriffe zielen zunehmend darauf ab, die Kopien zu deaktivieren, die Unternehmen für die Wiederherstellung benötigen, wodurch isolierte Wiederherstellungsumgebungen zu einer zentralen Anforderung für die Resilienz werden. Sophos berichtete, dass 56 % der Ransomware-Angriffe in den vorangegangenen 12 Monaten Daten verschlüsselt haben, was zeigt, warum ein standardmäßiger Sicherungsprozess möglicherweise keinen zuverlässigen Wiederherstellungspfad bietet. Veeam stellte fest, dass Ransomware-Angriffe in 96 % der Fälle auf Backup-Repositories abzielten und 76 % dieser Versuche die Backups kompromittierten. Viele Unternehmen haben nach wie vor Schwierigkeiten, schnell einen sauberen Wiederherstellungspunkt zu identifizieren, sodass getestete Wiederherstellungsverfahren ebenso wichtig bleiben wie der Vault selbst. Anbieter reagieren mit stärkerer Isolierung, Clean-Room-Wiederherstellung und Kontrollen, die sowohl in Cloud- als auch in On-Premises-Umgebungen funktionieren.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente hielten Lösungen im Jahr 2025 einen Anteil von 70,24 % am Cyber Recovery Vault Markt, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 23,08 % wachsen werden.
- Nach Bereitstellungsmodus hielt die Cloud im Jahr 2025 einen Anteil von 68,55 % am Cyber Recovery Vault Marktumsatz, während die hybride Bereitstellung bis 2031 voraussichtlich mit einer CAGR von 22,34 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 71,60 % am Cyber Recovery Vault Marktumsatz, während kleine und mittelständische Unternehmen bis 2031 voraussichtlich mit einer CAGR von 22,75 % wachsen werden.
- Nach Arbeitslasttyp entfielen auf virtuelle Maschinen im Jahr 2025 61,29 % des Cyber Recovery Vault Marktumsatzes, während Datenbanken bis 2031 voraussichtlich mit einer CAGR von 22,05 % wachsen werden.
- Nach Branchenvertikale entfielen auf Banking, Finanzdienstleistungen und Versicherungen (BFSI) im Jahr 2025 23,45 % des Cyber Recovery Vault Marktumsatzes, während das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 21,47 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 36,88 % am Umsatz, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 21,72 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Cyber Recovery Vault Markttrends und Erkenntnisse
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ransomware- und Wiper-Angriffe auf Backup-Repositories | +5.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Anforderungen an getestete Wiederherstellung | +4.6% | Europa, Nordamerika, mit globaler Ausweitung | Mittelfristig (2–4 Jahre) |
| Expansion von Hybrid- und Multicloud-Arbeitslasten | +3.5% | Global, mit Beschleunigung im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Anforderungen der Cyber-Versicherungszeichnung | +2.8% | Nordamerika und Europa, mit Auswirkungen im asiatisch-pazifischen Raum und Nahost und Afrika | Mittelfristig (2–4 Jahre) |
| Wiederherstellungsbereitschaft für KI-generierte Daten und Daten mit hoher Änderungsrate | +2.0% | Nordamerika, Europa und asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Wiederherstellungsexposition bei Edge- und Betriebstechnologie | +1.4% | Global, mit industriellem asiatisch-pazifischem Raum und Nahost und Afrika im Aufwind | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ransomware- und Wiper-Angriffe auf Backup-Repositories
Backup-Repositories sind zu einem direkten Ziel für ausgefeilte Ransomware-Gruppen geworden. Der Cyber Recovery Vault Markt profitiert, wenn Unternehmen erkennen, dass Produktionssicherheit allein keine Wiederherstellungsdaten schützen kann. Sophos stellte fest, dass 56 % der Angriffe in den vorangegangenen 12 Monaten erfolgreich Daten verschlüsselt haben. Veeam berichtete, dass 96 % der Ransomware-Angriffe auf Backup-Repositories abzielten und 76 % dieser Versuche die Backups kompromittierten.[1]Veeam Software, "2024 Bericht zu Datenschutztrends," Veeam, veeam.com IBM bezifferte die durchschnittlichen Kosten eines Ransomware-Vorfalls im Jahr 2025 auf 4,4 Millionen USD. Wiper-Angriffe stellen ein gesondertes Problem dar, da sie darauf abzielen, Daten zu vernichten, anstatt ein Lösegeld zu fordern. Ein isolierter Vault kann daher eine Wiederherstellungsoption bewahren, wenn eine Zahlung die betroffenen Systeme nicht wiederherstellen kann. Sophos stellte außerdem fest, dass 66 % der Fälle mit verschlüsselten Daten Backups zur Wiederherstellung nutzten. Dieses Ergebnis zeigt den praktischen Wert von Backups, wenn sie zugänglich und nicht kompromittiert bleiben. Der Cyber Recovery Vault Markt unterstützt Konzepte, die Wiederherstellungskopien von normalen Produktionsanmeldeinformationen trennen. Diese Konzepte können die Fähigkeit eines Angreifers einschränken, sowohl auf Live-Daten als auch auf die Wiederherstellungsumgebung zuzugreifen. Unternehmen müssen außerdem sicherstellen, dass die im Vault gespeicherten Daten sauber sind, bevor sie wiederhergestellt werden. Anbieter entwickeln daher Funktionen, die Teams dabei helfen, Wiederherstellungspunkte zu testen, bevor ein Vorfall schwerwiegender wird.
Regulatorische Anforderungen an getestete und dokumentierte Wiederherstellung
Die Wiederherstellungsanforderungen haben sich in vielen regulierten Sektoren von allgemeinen Leitlinien hin zu dokumentierten operativen Erwartungen verschoben. Der Cyber Recovery Vault Markt gewinnt an Bedeutung, da Unternehmen nachweisen müssen, dass Wiederherstellungspläne unter Cyberangriffsbedingungen funktionieren. Der EU Digital Operational Resilience Act wurde am 17. Januar 2025 anwendbar und verpflichtet betroffene Finanzunternehmen, die Wiederherstellung unter Cyberangriffszenarien zu testen. Er verpflichtet sie außerdem, die Datenintegrität während der Wiederherstellung nachzuweisen und den Aufsichtsbehörden entsprechende Nachweise vorzulegen. NIS2 erweitert verwandte Sicherheits- und Kontinuitätserwartungen auf Sektoren wie Energie, Verkehr und Gesundheitswesen. Börsennotierte Unternehmen unterliegen zudem Meldepflichten bei Vorfällen, die die Bedeutung eines glaubwürdigen Wiederherstellungsprozesses erhöhen. Die Arbeitsgruppe für sektorübergreifende operative Resilienz veröffentlichte im April 2026 Leitlinien zu den Cyber-Wiederherstellungsfähigkeiten von Unternehmen. Diese Leitlinien betonen die Notwendigkeit, dass Unternehmen schnellere Wiederherstellungsfähigkeiten nachweisen. Der Cyber Recovery Vault Markt wird gestärkt, wenn ein Produkt klare Nachweise über Wiederherstellungstests und Datenintegrität vorhalten kann. Diese Nachweise können für mehrere Compliance-Programme nützlich sein. Sie können auch den Aufwand reduzieren, Aufzeichnungen für jede Prüfung separat zu sammeln. Anbieter, die Wiederherstellungsabläufe mit Compliance-Nachweisen verknüpfen, sind in regulierten Beschaffungsprozessen besser positioniert.
Expansion von Hybrid- und Multicloud-Arbeitslasten
Arbeitslasten werden heute in On-Premises-Rechenzentren, öffentlichen Cloud-Plattformen und Edge-Standorten betrieben. Der Cyber Recovery Vault Markt reagiert auf diese Verteilung, indem er konsistente Isolierungsrichtlinien über verschiedene Umgebungen hinweg erfordert. Jede Umgebung kann unterschiedliche Identitätskontrollen, Datenspeicherungsregeln und Datenübertragungsvereinbarungen verwenden. Ein Wiederherstellungsprozess, der nur in einer Umgebung funktioniert, kann wichtige Arbeitslasten ungeschützt lassen. Unternehmen suchen daher nach Vault-Konzepten, die mehr als eine einzelne Cloud oder ein einzelnes Rechenzentrum abdecken. Dieser Bedarf ist besonders relevant, wenn Anwendungen von Systemen abhängen, die an mehreren Standorten betrieben werden. Traditionelle Vault-Konzepte konzentrierten sich häufig auf eine separate Offline-Kopie an einem Standort. Föderierte Ansätze versuchen nun, die Isolierung aufrechtzuerhalten und gleichzeitig dieselbe Wiederherstellungsrichtlinie über mehrere Umgebungen hinweg anzuwenden. Der Cyber Recovery Vault Markt ermöglicht es Anbietern, eine zentralisierte Clean-Room-Wiederherstellungsorchestrierung bereitzustellen. Dieser Ansatz kann Teams dabei helfen, die Wiederherstellung zu verwalten, ohne die Portabilität der Arbeitslasten aufzugeben. Er kann auch das Risiko mindern, sich bei der Wiederherstellung auf eine einzelne Cloud-Umgebung zu verlassen. Anbieter, die die Wiederherstellung über wichtige Cloud-Plattformen hinweg koordinieren, können ein breiteres Spektrum an Unternehmensanforderungen erfüllen.
Anforderungen der Cyber-Versicherungszeichnung
Cyber-Versicherer verlangen zunehmend Nachweise, anstatt sich nur auf selbst gemeldete Kontrollen zu verlassen. Der Cyber Recovery Vault Markt wird gestärkt, wenn Versicherer unveränderliche oder air-gapped Backups als grundlegende Zeichnungsanforderung behandeln. Im Jahr 2026 verlangen Versicherer üblicherweise Offline- oder air-gapped Kopien, auf die Produktionsanmeldeinformationen nicht zugreifen können. Sie verlangen außerdem dokumentierte Wiederherstellungstests mit aufgezeichneten Ergebnissen. Wiederherstellungszeitvorgaben für kritische Daten von 24 Stunden oder weniger sowie 30-tägige Aufbewahrungsrichtlinien sind ebenfalls Teil der in der bereitgestellten Forschung beschriebenen Anforderungen. Diese Anforderungen spiegeln die Besorgnis über lange Verweildauern von Angreifern und unvollständige Wiederherstellungsvorbereitungen wider. Unternehmen ohne getestete, isolierte Backups können mit höheren Wiederherstellungskosten und schwierigeren Versicherungsverlängerungen konfrontiert werden. Eine fehlende Vault-Kontrolle kann auch dazu führen, dass ein Versicherer die Verlängerung ablehnt. Der Cyber Recovery Vault Markt bietet Unternehmen eine Möglichkeit, die Kontrollen zu dokumentieren, die Versicherer prüfen. Dies kann Vault-Ausgaben zu einem Teil einer umfassenderen Risiko- und Versicherungsentscheidung machen. Dieselben Nachweiserwartungen betreffen nun auch KMU sowie Großunternehmen. Managed-Service-Modelle können kleineren Unternehmen helfen, die Wiederherstellungsfähigkeit und Dokumentation zu erlangen, die Versicherer verlangen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der heterogenen Legacy-Integration | -1.5% | Global, mit stärkeren Auswirkungen im asiatisch-pazifischen Raum und Nahost und Afrika | Langfristig (≥ 4 Jahre) |
| Mangel an Wiederherstellungsfähigkeiten und Fachpersonal | -1.2% | Global | Mittelfristig (2–4 Jahre) |
| Unsicherheit bei Cloud-Egress- und Datenübertragungskosten | -0.8% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Unerprobte Disziplin bei Wiederherstellungstests | -0.6% | Global, konzentriert in KMU-starken Märkten | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der heterogenen Legacy-Integration
Viele Unternehmenstechnologieumgebungen enthalten End-of-Life-Betriebssysteme, proprietäre Datenbanken und eng verbundene Anwendungen. Diese Umgebungen können mit Cloud-nativen Vault-Tools schwer zu schützen sein. Der Cyber Recovery Vault Markt kann eine langsamere Akzeptanz verzeichnen, wenn Unternehmen benutzerdefinierte Konnektoren und Sicherheitsschichten benötigen, bevor die Wiederherstellung automatisiert werden kann. Manuelle Orchestrierung kann den erwarteten Wiederherstellungsablauf schwächen. Eine Teilbereitstellung kann falsche Sicherheit erzeugen, da einige Arbeitslasten möglicherweise im Vault gesichert sind, während kritische Abhängigkeiten ausgeschlossen sind. Die Wiederherstellung kann dann fehlschlagen, wenn Systeme in der richtigen Reihenfolge wieder verbunden werden müssen. Dieses Problem ist ausgeprägter, wo Legacy-lastige Sektoren schnell digitalisieren. Der asiatisch-pazifische Raum sowie Nahost und Afrika können mit dieser Einschränkung konfrontiert sein, wenn Unternehmen nicht über die Budgetzyklen verfügen, die erforderlich sind, um ältere Grundsysteme zu ersetzen. Die Herausforderung beschränkt sich nicht auf die Integrationsgeschwindigkeit. Sie betrifft auch die Frage, ob Teams einen vollständigen Überblick über die für eine erfolgreiche Wiederherstellung erforderlichen Abhängigkeiten haben. Anbieter müssen gemischte Umgebungen unterstützen und nicht nur moderne Cloud-Arbeitslasten. Unternehmen müssen außerdem die vollständige Wiederherstellungssequenz testen, bevor sie sich im Falle eines Vorfalls auf den Vault verlassen.
Mangel an Wiederherstellungsfähigkeiten und Fachpersonal
Ein Vault beseitigt nicht den Bedarf an qualifiziertem Personal während eines Cyber-Vorfalls. Die bereitgestellte Forschung ergab, dass nur 8 % der Unternehmen mehrere Terabyte an Daten in weniger als 1 Stunde wiederherstellen können, obwohl diese Quelle nicht dem Quellenstandard für diese Überarbeitung entspricht. Teams müssen einen sauberen Wiederherstellungspunkt identifizieren und die Wiederherstellung kontaminierter Daten vermeiden. Sie müssen außerdem mehrstufige Anwendungen in der richtigen Reihenfolge wiederherstellen, um das Risiko einer erneuten Infektion zu reduzieren. Regulatorische Meldepflichten können gleichzeitig mit der technischen Wiederherstellungsarbeit anfallen. Diese kombinierten Aufgaben erfordern Erfahrung, die in Unternehmensteams nicht weit verbreitet ist. Cybersicherheitsprogramme haben sich häufig auf Prävention und Erkennung konzentriert, anstatt auf Wiederherstellungstechnik. Wiederherstellungsspezialisten sind daher in Großunternehmen und spezialisierten Managed-Service-Anbietern konzentriert. Kleinere Unternehmen befinden sich in einer schwierigeren Lage, da Versicherer eine nachgewiesene Wiederherstellungsfähigkeit erwarten. Sie verfügen möglicherweise nicht über Personal, das ohne externe Unterstützung eine glaubwürdige Übung durchführen kann. Der Cyber Recovery Vault Markt kann einen Teil dieser Lücke durch verwaltete Wiederherstellungsdienste schließen. Unternehmen benötigen jedoch weiterhin eine klare interne Verantwortlichkeit für Wiederherstellungsentscheidungen und -tests.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Lösungen halten die größte Umsatzposition, während Dienstleistungen den Ausführungsbedarf decken
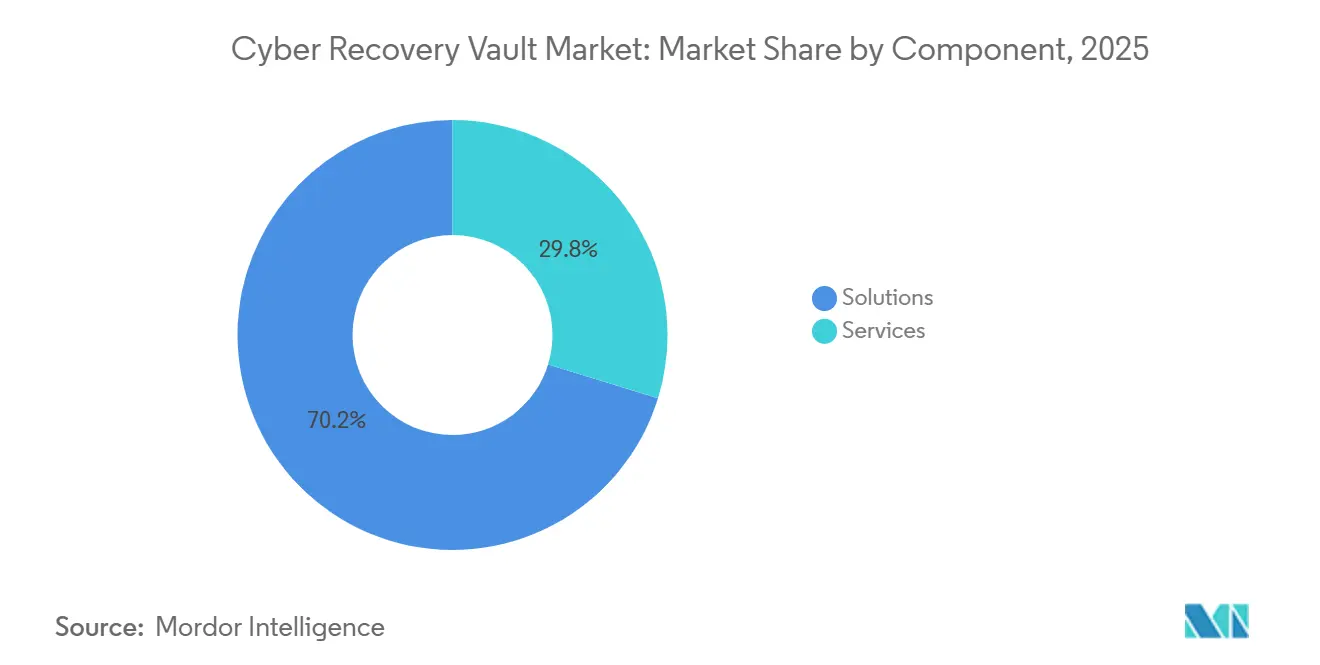
Lösungen machten im Jahr 2025 70,24 % des Umsatzes aus und haben damit den größten Marktanteil im Cyber Recovery Vault Markt. Unternehmen bevorzugen integrierte Software und Hardware, wenn sie unveränderlichen Speicher, erzwungene Isolierung und Clean-Room-Wiederherstellungsorchestrierung benötigen. Ein vorintegrierter Stack kann den Aufwand reduzieren, diese Kontrollen aus separaten Backup-Tools zusammenzustellen. Unternehmen, die modulare Backup-Produkte ohne zweckgebundene Isolierungskontrollen verwenden, können weiterhin dem Risiko einer Repository-Kompromittierung ausgesetzt sein. Diese Sorge ist zentral, da Backup-Repositories häufig bei Ransomware-Angriffen ins Visier genommen werden. Die Größe des Cyber Recovery Vault Marktes für Lösungen wird durch die Nachfrage nach Wiederherstellungsumgebungen gestützt, die außerhalb des normalen Produktionszugriffs platziert werden können. Käufer suchen auch nach Kontrollen, die Wiederherstellungsverfahren einfacher zu testen und zu dokumentieren machen. Diese Anforderungen halten Lösungen für Unternehmen wichtig, die eine definierte Wiederherstellungsplattform benötigen.
Dienstleistungen werden bis 2031 voraussichtlich mit einer CAGR von 23,08 % wachsen, der höchsten Rate in der Komponentenaufteilung. Dieses Wachstum spiegelt die Lücke zwischen dem Einsatz von Technologie und deren effektivem Betrieb während eines echten Vorfalls wider. Unternehmen benötigen Bewertungen der Wiederherstellungsbereitschaft, Tabletop-Übungen und Unterstützung bei Compliance-Nachweisen. Professionelle Dienstleistungen können Teams dabei helfen, Abhängigkeiten zu identifizieren, die die Wiederherstellung unterbrechen könnten. Sie können Unternehmen auch dabei helfen zu testen, ob der Wiederherstellungspunkt sauber und verwendbar ist. Commvault veröffentlichte im November 2025 Cloud Unity und führte KI-gestützte synthetische Wiederherstellung als Teil der Plattform ein. Das Angebot zeigt, wie Wiederherstellungssoftware und operativer Support zunehmend zusammenarbeiten können. Verwaltete Dienste bleiben dort relevant, wo Unternehmen keine dedizierten Wiederherstellungsingenieure haben. Diese Beziehung unterstützt die Rolle von Dienstleistungen neben Plattformbereitstellungen.


Nach Bereitstellungsmodus: Cloud führt, während Hybrid verteilte Arbeitslasten adressiert
Die Cloud-Bereitstellung machte im Jahr 2025 68,55 % des Cyber Recovery Vault Umsatzes aus. Unternehmen nutzen verwaltete und skalierbare Vault-Instanzen, um den Bedarf an eigener physischer Isolierungsinfrastruktur zu reduzieren. Cloud-Optionen können es einfacher machen, die geschützte Kapazität zu skalieren, wenn sich Datenvolumina ändern. Sie können auch eine separate Wiederherstellungsumgebung von den angegriffenen Produktionssystemen bereitstellen. Dieses Modell eignet sich für Unternehmen, die den operativen Aufwand rund um physische Vault-Infrastruktur reduzieren möchten. Es beseitigt nicht die Notwendigkeit, den Zugriff auf Identitäten zu kontrollieren und Wiederherstellungsdaten zu validieren. Die Cloud-Bereitstellung bleibt daher wichtig, da sie es Unternehmen ermöglicht, eine isolierte gehostete Umgebung zu nutzen, ohne neue Datenspeicherungsbedenken zu erzeugen.
Die hybride Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 22,34 % wachsen. Diese Rate spiegelt die Nachfrage von Unternehmen wider, die sowohl On-Premises-Systeme als auch öffentliche Cloud-Arbeitslasten betreiben. Sie benötigen konsistente Isolierungsrichtlinien und gleichzeitig die Möglichkeit, Arbeitslasten über Umgebungen hinweg zu verschieben. Die On-Premises-Bereitstellung bleibt in industriellen, hochsicherheitsrelevanten und air-gapped Umgebungen relevant. Diese Umgebungen können Cloud-Konnektivität als zusätzliche Risikooberfläche betrachten. Ein hybrider Ansatz kann lokale Wiederherstellungsfähigkeiten erhalten und gleichzeitig den Schutz auf Cloud-Arbeitslasten ausweiten. Er kann auch unterschiedliche Datenspeicherungsanforderungen über verschiedene Rechtsordnungen hinweg unterstützen. Die Größe des Cyber Recovery Vault Marktes für hybride Bereitstellungen ist an die fortgesetzte Nutzung gemischter Technologieumgebungen gebunden. Anbieter, die dieselbe Richtlinie und denselben Testprozess über diese Umgebungen hinweg anwenden, können ein komplexeres Spektrum an Wiederherstellungsanforderungen bedienen.
Nach Unternehmensgröße: Großunternehmen führen, während KMU durch verwaltete Modelle expandieren
Großunternehmen hielten im Jahr 2025 71,60 % des Umsatzes. Diese Position spiegelt CISO-geführte Kaufentscheidungen, Risikoerfordernisse auf Vorstandsebene und die Fähigkeit wider, in zweckgebundene Vault-Infrastruktur zu investieren. Große Unternehmen betreiben häufig mehrere Rechenzentren und komplexe Hypervisor-Umgebungen. Sie können auch Compliance-Verpflichtungen in mehreren Rechtsordnungen unterliegen. Diese Bedingungen erfordern granulare Richtlinien und klare Prüfaufzeichnungen. Die Umsatzposition von Großunternehmen im Cyber Recovery Vault Markt spiegelt sowohl ihren größeren Technologie-Fußabdruck als auch ihre Wiederherstellungsverpflichtungen wider. Ihre Bereitstellungen müssen viele Standorte und Abhängigkeiten abdecken. Sie müssen auch nachweisen, dass die Wiederherstellung über diese Systeme hinweg funktionieren kann.
KMU werden bis 2031 voraussichtlich mit einer CAGR von 22,75 % wachsen. Versicherer erwarten zunehmend Nachweise über getestete Wiederherstellung, auch von Unternehmen, die keine großen internen Technologieteams betreiben. Abonnement- und Managed-Service-Modelle können Vault-Fähigkeiten für diese Käufer zugänglicher machen. Commvault brachte im August 2025 HyperScale Edge und HyperScale Flex für KMU- und Edge-Standort-Anwendungsfälle auf den Markt. Die Angebote wurden mit Dell-, HPE- und Lenovo-Hardware validiert. Kyndryl führte im Februar 2026 Intelligent Recovery Services für automatisierte Wiederherstellung über Hybrid- und Multicloud-Umgebungen hinweg ein. Diese Dienste können Unternehmen ohne dedizierte Wiederherstellungstechnikteams unterstützen. Der Cyber Recovery Vault Markt expandiert daher über die Käufer hinaus, die jede Wiederherstellungskontrolle intern aufbauen und betreiben können.
Nach geschützter Arbeitslast: Virtuelle Maschinen führen, während Datenbanken vom KI-Datenwachstum profitieren
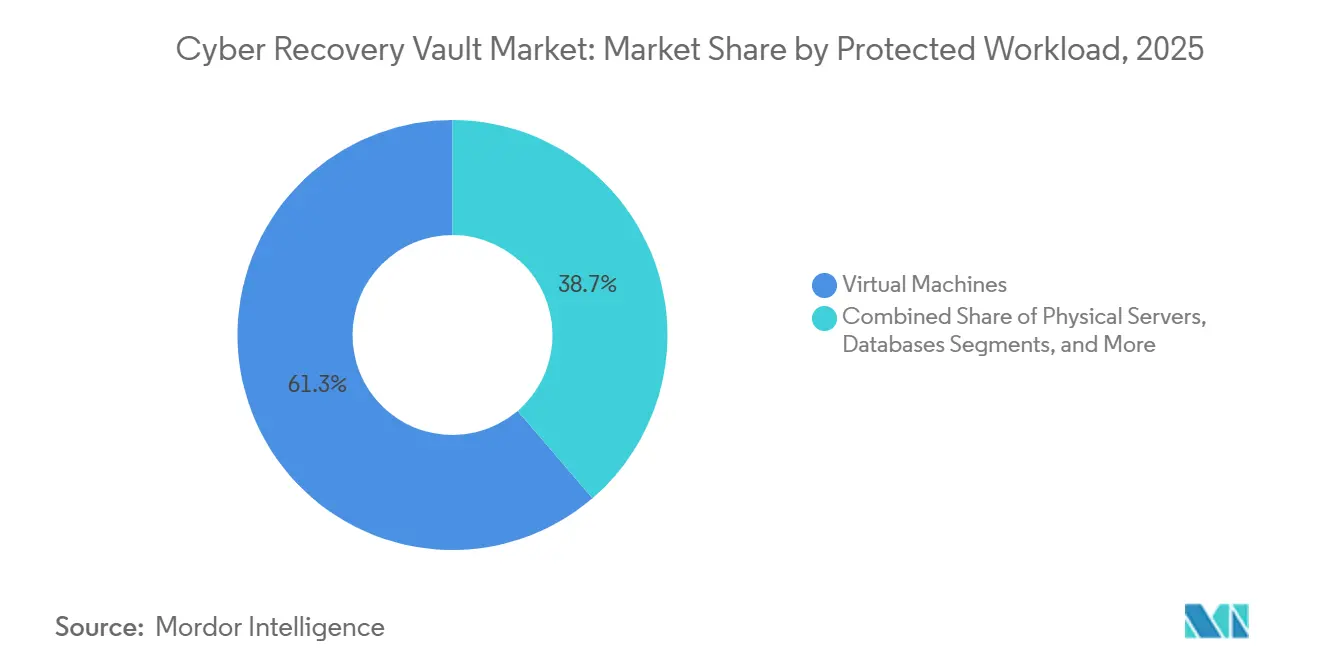
Virtuelle Maschinen hielten im Jahr 2025 61,29 % des Umsatzes bei geschützten Arbeitslasten. Virtualisierte Infrastruktur wird weiterhin in Unternehmensrechenzentren weit verbreitet eingesetzt. Die Kategorie profitiert von etablierten Integrationen mit VMware, Hyper-V, Nutanix AHV und anderen Hypervisoren. Diese Integrationen erleichtern die Einbeziehung virtueller Maschinen in Schutz- und Wiederherstellungsprozesse. Die Größe des Cyber Recovery Vault Marktes im Zusammenhang mit virtuellen Maschinen spiegelt diese breite installierte Basis wider. Ein Wiederherstellungsplan für diese Arbeitslasten muss dennoch Anwendungsabhängigkeiten und den Zustand der Backup-Daten berücksichtigen. Ausgereifte Virtualisierungsunterstützung bietet Anbietern einen wichtigen Einstieg in Unternehmenswiederherstellungsprogramme. Sie hält virtuelle Maschinen auch weiterhin zentral in der Vault-Planung.
Datenbanken werden bis 2031 voraussichtlich mit einer CAGR von 22,05 % wachsen. Die bereitgestellte Forschung verknüpft diese Expansion mit dem Wachstum von KI-Trainingsdaten und Modell-Checkpoints, die in strukturierten Datenbanken gespeichert sind. Die Ransomware-Erkennung auf Datenbankebene kann Backup-Daten auf Zeilen- und Schemaebene untersuchen, bevor die Wiederherstellung zertifiziert wird. Dieser Prozess kann Unternehmen dabei helfen, saubere Wiederherstellungspunkte präziser zu identifizieren. Der Cyber Recovery Vault Markt unterstützt diese Anforderungen, wenn Vault-Plattformen Daten auf einer granulareren Ebene schützen können. Physische Server, SaaS-Daten und containerisierte Anwendungen erfordern ebenfalls weiterhin Schutz. Diese Arbeitslasten bedienen spezialisierte Umgebungen, die Wiederherstellungsmethoden benötigen, die auf ihr Betriebsmodell zugeschnitten sind. Die Bandbreite der Arbeitslasten bedeutet, dass Anbieter mehr als nur virtualisierte Infrastruktur unterstützen müssen.

Nach Branchenvertikale: BFSI verankert die Ausgaben, während das Gesundheitswesen und die Biowissenschaften am schnellsten wachsen
BFSI hielt im Jahr 2025 23,45 % des Umsatzes. Finanzinstitute unterliegen hohen Compliance-Anforderungen und erheblichen Reputationsrisiken, wenn die Wiederherstellung scheitert. Die Bank of England berichtete im Jahr 2026, dass 82 % der britischen Banken, Versicherer und Vermögensverwalter Cyberangriffe als eines der fünf größten Risiken für das Finanzsystem identifizierten.[2]Bank of England, "Der Wert der Resilienz: Cyber-Resilienz in Finanzdienstleistungen," GOV.UK, gov.uk Dies unterstützt anhaltende Ausgaben für isolierte Wiederherstellungsinfrastruktur. Das SIFMA-FSSCC-Wiederverbindungsrahmenwerk wurde im Dezember 2025 aktualisiert und bietet eine 5-stufige Struktur zur Schadensbegrenzung nach Vorfällen. Die Umsatzposition des Cyber Recovery Vault Marktes im BFSI-Bereich spiegelt den Bedarf des Sektors an dokumentierter Wiederherstellung und kontrollierter Wiederverbindung wider. Anbieter, die Nachweise mit diesen Anforderungen in Einklang bringen, können in der Beschaffung relevanter sein. Wiederherstellungsprogramme in diesem Segment müssen Systeme auch wiederherstellen, ohne Sicherheitskontrollen zu schwächen.
Das Gesundheitswesen und die Biowissenschaften werden bis 2031 voraussichtlich mit einer CAGR von 21,47 % wachsen. Die durchschnittlichen Ransomware-Wiederherstellungskosten im Gesundheitswesen beliefen sich im Jahr 2025 auf 1,02 Millionen USD. Krankenhäuser und Kliniken benötigen Kontinuität für Systeme, die die Patientenversorgung und die operative Koordination unterstützen. Kyndryl's Intelligent Recovery Services adressierten im Jahr 2026 speziell die Kontinuität von Gesundheitsarbeitslasten. Regierung, industrielle Fertigung, Energie und Versorgungsunternehmen, IT und Telekommunikation sowie andere Vertikalen tragen ebenfalls zur Nachfrage bei. Diese Sektoren sind durch Betriebstechnologie und Verpflichtungen zur kritischen Infrastruktur exponiert. Der Cyber Recovery Vault Markt bedient sie durch Wiederherstellungsumgebungen, die von betroffenen Produktionssystemen getrennt werden können. Ihre unterschiedlichen Arbeitslasten und Betriebsbedingungen erfordern Richtlinien, die spezifisch für jede Umgebung sind.
Geografische Analyse
Nordamerika hielt im Jahr 2025 36,88 % der Umsatzposition im Cyber Recovery Vault Markt. Die Region verfügt über eine hohe Dichte an Cyber-Versicherungsträgern, die Nachweise über Wiederherstellungskontrollen verlangen. Cybersicherheits-Offenlegungspflichten erheben Wiederherstellungsinfrastruktur auch zu einem Anliegen auf Vorstandsebene. IBM berichtete im Jahr 2025 von durchschnittlichen Ransomware-Vorfallskosten von 4,4 Millionen USD.[3]IBM, "Bericht zu den Kosten einer Datenschutzverletzung 2025," IBM, ibm.com Diese Kosten unterstützen Investitionen in isolierte Wiederherstellungsumgebungen bei mittelständischen und großen Unternehmen. Die Vereinigten Staaten bleiben die zentrale Quelle der regionalen Nachfrage. Kanada folgt ähnlichen Akzeptanzmustern im Finanzsektor.
Europa hatte im Jahr 2025 einen bedeutenden Anteil, wobei Deutschland, das Vereinigte Königreich, Frankreich und die Benelux-Länder die regionale Akzeptanz anführten. Finanzunternehmen und kritische Sektoren verstärken ihren Fokus auf dokumentierte Wiederherstellungsverfahren. Der Wert des Cyber Recovery Vault Segments in der Region wird durch die Notwendigkeit gestützt, Regulierungsbehörden und Stakeholdern die Wiederherstellungsbereitschaft nachzuweisen. Die Arbeitsgruppe für sektorübergreifende operative Resilienz veröffentlichte im April 2026 Leitlinien zur Cyber-Wiederherstellung für Unternehmen im Vereinigten Königreich. Diese Anforderungen machen getestete Wiederherstellung zu einem sichtbareren Thema in Technologie und Governance. Südamerika entwickelt sich schnell, wobei Brasilien durch Anforderungen der Finanzregulierung unterstützt wird. Fertigungs- und Agrarunternehmen in der Region sind ebenfalls einem steigenden Ransomware-Risiko ausgesetzt.
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 21,72 % wachsen. Datenlokalisierungsanforderungen in China und Indiens Datenschutzgesetz für digitale personenbezogene Daten fördern das Interesse an On-Premises- und Hybrid-Vault-Konfigurationen. Japan hat die Leitlinien zur Cyber-Resilienz für Finanzinstitute aktualisiert. Australien hat die Wiederherstellungsverpflichtungen durch Änderungen am Gesetz zur Sicherheit kritischer Infrastruktur erweitert. Der Nahe Osten, insbesondere die Vereinigten Arabischen Emirate und Saudi-Arabien, ist die aktivste Region in Nahost und Afrika. Regierungs- und BFSI-Organisationen führen frühe Bereitstellungen in dieser Teilregion an. Afrika befindet sich noch in einem früheren Stadium der Akzeptanz, wobei Südafrika der Ankermarkt ist. Regionale RechenzentrumsInvestitionen von Cloud-Anbietern unterstützen die für eine breitere Akzeptanz später im Prognosezeitraum erforderliche Infrastruktur.

Wettbewerbslandschaft
Der Cyber Recovery Vault Markt weist im Großunternehmenssegment eine moderate bis hohe Konsolidierung auf. Dell Technologies, Cohesity, Veeam, Rubrik und Commvault konkurrieren bei Wiederherstellungsorchestrierung, Multicloud-Richtlinienkonsistenz und Prüfnachweisen. Cohesity schloss im Dezember 2024 seine Zusammenführung mit dem Unternehmens-Datenschutzgeschäft von Veritas ab. Das kombinierte Unternehmen bediente mehr als 12.000 Kunden, darunter 85 Fortune-100-Unternehmen, und hatte zum Zeitpunkt des Abschlusses 1,5 Milliarden USD an jährlich wiederkehrenden Umsätzen. Diese Transaktion veränderte die Wettbewerbsposition eines führenden Datenschutzanbieters. Hyperscaler bieten auch native vault-bezogene Funktionen zu wettbewerbsfähigen Preisen an. Dies kann den grundlegenden Schutz für Unternehmen, die eine einzelne Cloud-Umgebung nutzen, zur Massenware machen.
Spezialisierte Anbieter differenzieren sich, indem sie betonen, wo Käufer Multicloud-Wiederherstellung und stärkere Orchestrierung benötigen. Rubrik führte im Juni 2026 Autonomous Business Recovery für Cloud-Anwendungen ein.[4]Rubrik, Inc., "Rubrik stellt autonome Geschäftswiederherstellungslösung für Cloud-Anwendungen vor," Rubrik, rubrik.com Die Preemptive Recovery Engine identifiziert Anwendungsabhängigkeiten und validiert saubere Wiederherstellungspunkte vor einem Vorfall. FalconStor Software brachte im Juli 2026 Cloud Clean Room für IBM Power-Umgebungen auf den Markt. Die Plattform nutzt Zero Trust Secure Enclave-Technologie und unterstützt validierte Wiederherstellungstests. Diese Schritte zeigen, wie Anbieter sich auf Automatisierung oder arbeitslastspezifische Anforderungen konzentrieren können. Eine solche Spezialisierung kann kleineren Anbietern helfen, Positionen zu halten, wo breite Plattformen weniger gezielt eingesetzt werden.
Wettbewerbsstrategien konzentrieren sich auf Anomalieerkennung, dienstleistungsbasierte Verbrauchsmodelle, souveräne Wiederherstellungsoptionen und Unterstützung für mehrere Compliance-Rahmenwerke. Veeam erweiterte im Juni 2026 seine Allianz mit Pure Storage, um Cyber-Resilienz als Dienstleistung bereitzustellen. Das Angebot verbindet die Pure1-Anomalieerkennung mit der Veeam Data Platform über die Veeam Incident API. Commvault führte im November 2025 Cloud Unity ein, um Datensicherheit, Cyber-Wiederherstellung und Identitätsresilienz über Cloud-, SaaS-, On-Premises- und Hybrid-Umgebungen hinweg zu vereinheitlichen. Anbieter, die klare prüfungsfertige Nachweise liefern, können bei regulierten Käufern einen Vorteil haben. Der Cyber Recovery Vault Markt bleibt wettbewerbsintensiv, da die Unternehmensanforderungen über einfache Datensicherung hinausgehen.
Cyber Recovery Vault Branchenführer
Amazon Web Services, Inc.
Microsoft Corporation
Google LLC
Oracle Corporation
International Business Machines Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- August 2026: NetApp übernahm JetStream Software am 6. August 2026, um seine Cyber-Resilienz-Fähigkeiten für KI-Arbeitslasten und Hybrid-Cloud-Umgebungen zu erweitern. Die Transaktion verschafft NetApp Zugang zur breiten VMware-installierten Basis, die Drittanbieter-Speicher betreibt, und positioniert seine Cloud-Angebote als Notfallwiederherstellungsziele.
- Juli 2026: Veeam veröffentlichte am 29. Juli 2026 auf der VeeamON Sydney die Veeam Data Platform v13.1 und fügte 6 neue Hypervisor-Plattformen, Malware-Scanning für NAS, Active Directory Forest Recovery und die Ausrichtung auf Post-Quanten-Kryptografie gemäß NIST-Standards für compliance-sensible Bereitstellungen hinzu.
- Juli 2026: FalconStor Software brachte am 8. Juli 2026 seinen Cloud Clean Room auf den Markt, eine On-Demand-Infrastrukturplattform, die patentierte Zero Trust Secure Enclave-Technologie für IBM Power-Umgebungen nutzt und prüfungsfertige validierte Wiederherstellungstests für die Einhaltung von DORA, FFIEC und PCI-DSS ermöglicht.
- Juni 2026: Rubrik stellte am 9. Juni 2026 Autonomous Business Recovery für Cloud-Anwendungen vor, angetrieben von der Preemptive Recovery Engine. Die Lösung erkennt Anwendungsabhängigkeiten, validiert saubere Wiederherstellungspunkte in Friedenszeiten und orchestriert einen sequenzierten Wiederaufbau des minimal lebensfähigen Geschäftsbetriebs mit Maschinengeschwindigkeit. Sie befand sich weiterhin in der privaten Vorschau.


Globaler Cyber Recovery Vault Marktbericht – Umfang
Der Cyber Recovery Vault Markt umfasst Softwarelösungen, sichere Wiederherstellungsumgebungen, isolierte Vault-Infrastrukturen sowie zugehörige professionelle und verwaltete Dienste, die darauf ausgelegt sind, kritische Daten, Anwendungen und Arbeitslasten vor Ransomware, Cyberangriffen, Insider-Bedrohungen und destruktiver Malware zu schützen. Cyber Recovery Vault Lösungen schaffen logisch oder physisch isolierte Umgebungen, die unveränderliche Backup-Kopien speichern, Bedrohungsanalysen und Datenvalidierungen ermöglichen, saubere Wiederherstellungsprozesse unterstützen und eine schnelle Wiederherstellung des Geschäftsbetriebs nach Cyber-Vorfällen erleichtern. Diese Lösungen werden zunehmend als Teil von Unternehmensstrategien für Cyber-Resilienz, Geschäftskontinuität und Notfallwiederherstellung eingesetzt.
Der Cyber Recovery Vault Marktbericht ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), geschützter Arbeitslast (Virtuelle Maschinen, Physische Server, Datenbanken und weitere geschützte Arbeitslasten), Branchenvertikale (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzel- und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banking, Finanzdienstleistungen und Versicherungen [BFSI] sowie weitere Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Nahost und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Lösungen |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Virtuelle Maschinen |
| Physische Server |
| Datenbanken |
| Weitere geschützte Arbeitslasten |
| Regierung und öffentliche Verwaltung |
| IT und Telekommunikation |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banking, Finanzdienstleistungen und Versicherungen (BFSI) |
| Weitere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Südamerika | Brasilien | |
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Nahost und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Übriges Afrika | ||
| Nach Komponente | Lösungen | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittelständische Unternehmen | |||
| Nach geschützter Arbeitslast | Virtuelle Maschinen | ||
| Physische Server | |||
| Datenbanken | |||
| Weitere geschützte Arbeitslasten | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| IT und Telekommunikation | |||
| Bildungs- und Forschungseinrichtungen | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banking, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Weitere Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Südamerika | Brasilien | ||
| Mexiko | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Übriger asiatisch-pazifischer Raum | |||
| Nahost und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der Segmentwert des Cyber Recovery Vault Marktes?
Der Cyber Recovery Vault Markt wird für 2026 auf 1,63 Milliarden USD geschätzt und soll bis 2031 mit einer CAGR von 20,99 % 4,23 Milliarden USD erreichen.
Warum nutzen Unternehmen einen Cyber Recovery Vault?
Ein isolierter Vault hilft dabei, Wiederherstellungskopien zu bewahren, wenn Angreifer Produktionssysteme und Backup-Repositories ins Visier nehmen. Er bietet Teams außerdem eine separate Umgebung, um die Datenintegrität und Wiederherstellungsverfahren vor einem schwerwiegenden Vorfall zu testen.
Welcher Bereitstellungsmodus führt bei der Akzeptanz von Cyber Recovery Vaults?
Die Cloud-Bereitstellung hielt im Jahr 2025 68,55 % des Umsatzes, während die hybride Bereitstellung bis 2031 voraussichtlich mit einer CAGR von 22,34 % wachsen wird. Hybride Konzepte sind dort relevant, wo Unternehmen On-Premises-Systeme neben öffentlichen Cloud-Arbeitslasten betreiben.
Welche Unternehmen treiben die Nachfrage nach Wiederherstellungs-Vaults an?
Großunternehmen hielten im Jahr 2025 71,60 % des Umsatzes, während KMU bis 2031 voraussichtlich mit einer CAGR von 22,75 % expandieren werden. Managed Services können kleineren Unternehmen helfen, die Anforderungen an getestete Wiederherstellung und Versicherungsnachweise zu erfüllen.
Welche Arbeitslastanforderungen wachsen am schnellsten bei der Cyber-Wiederherstellung?
Datenbanken werden bis 2031 voraussichtlich mit einer CAGR von 22,05 % wachsen, da Unternehmen KI-bezogene Daten schützen und eine granularere Wiederherstellungsvalidierung anstreben. Prüfungen auf Datenbankebene können Teams dabei helfen, einen sauberen Wiederherstellungspunkt zu identifizieren, bevor Daten wiederhergestellt werden.
Welche Region expandiert am schnellsten bei Cyber Recovery Vaults?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 21,72 % wachsen, unterstützt durch digitale Transformation und Datenspeicherungsanforderungen. On-Premises- und Hybrid-Konfigurationen sind dort relevant, wo lokale Datenkontrollen die Wiederherstellungsarchitektur beeinflussen.
Seite zuletzt aktualisiert am:



