
Taille et part du marché du Cyber Recovery Vault
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 1.63 Milliards de dollars |
| Taille du Marché (2031) | 4.23 Milliards de dollars |
| Growth Rate (2026 - 2031) | 20.99 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
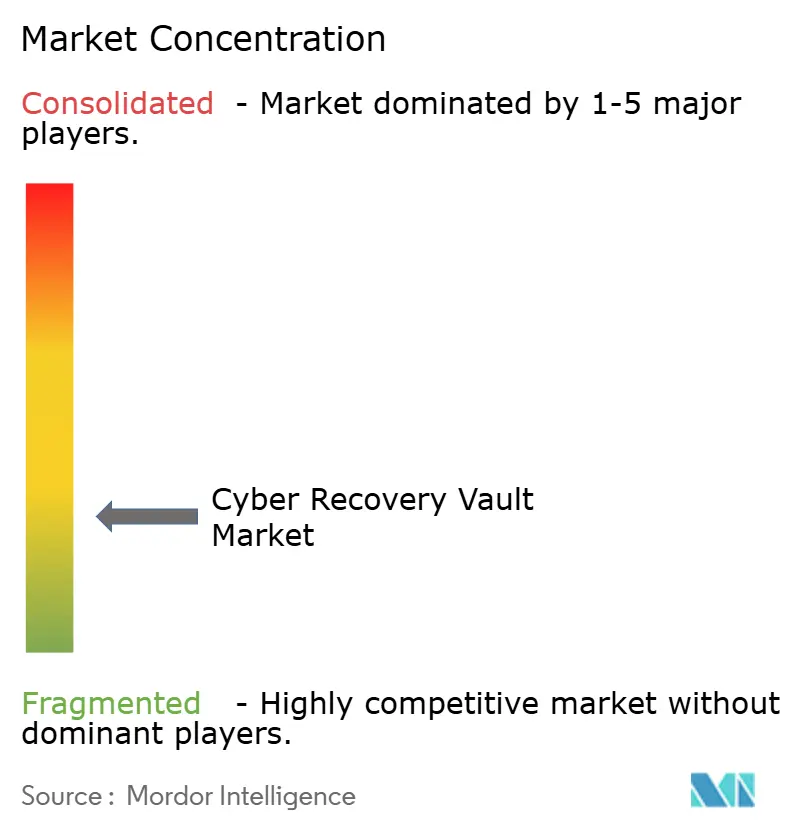
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché du Cyber Recovery Vault par Mordor Intelligence
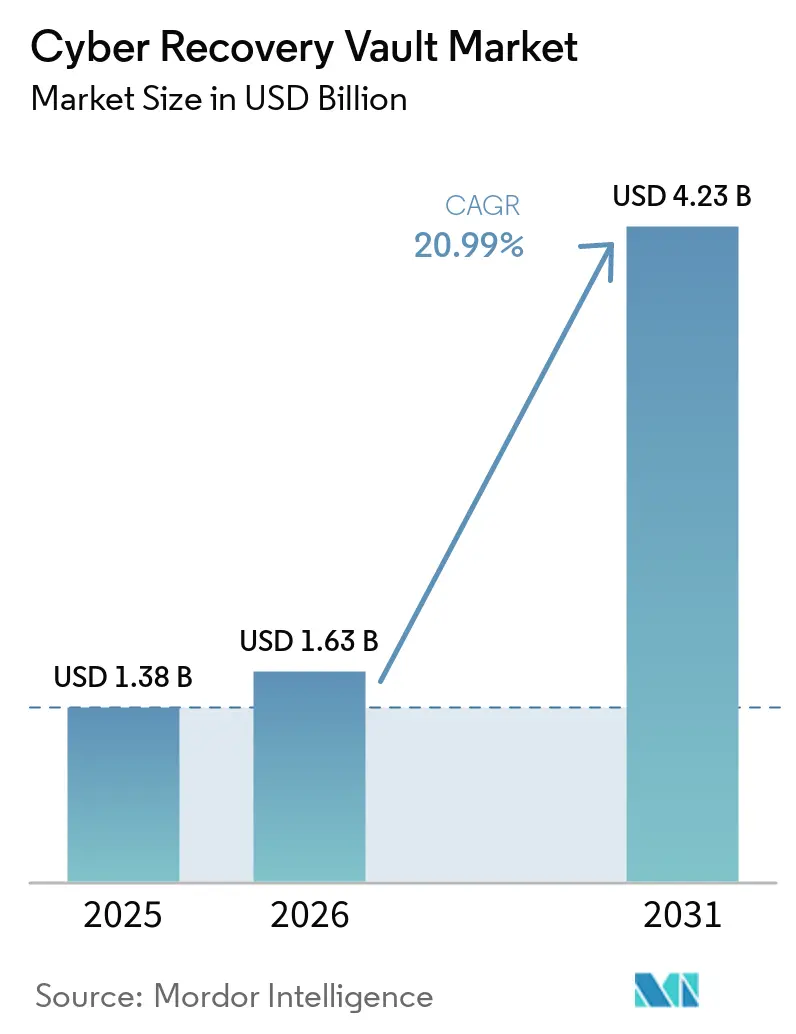
La taille du marché du Cyber Recovery Vault est projetée à 1,38 milliard USD en 2025, 1,63 milliard USD en 2026, et devrait atteindre 4,23 milliards USD d'ici 2031, avec un CAGR de 20,99 % de 2026 à 2031. Les attaques par rançongiciel cherchent de plus en plus à désactiver les copies dont les organisations ont besoin pour la restauration, faisant des environnements de récupération isolés une exigence fondamentale de résilience. Sophos a rapporté que 56 % des attaques par rançongiciel ont chiffré des données au cours des 12 mois précédents, ce qui explique pourquoi un processus de sauvegarde standard peut ne pas fournir un chemin de récupération fiable. Veeam a constaté que les attaques par rançongiciel ciblaient les référentiels de sauvegarde dans 96 % des cas, et que 76 % de ces tentatives compromettaient les sauvegardes. De nombreuses organisations peinent encore à identifier rapidement un point de récupération propre, de sorte que des procédures de récupération testées restent aussi importantes que le vault lui-même. Les fournisseurs répondent avec un isolement renforcé, une récupération en salle blanche et des contrôles qui fonctionnent dans les environnements cloud et sur site.
Points clés du rapport
- Par composant, les solutions détenaient 70,24 % de la part du marché du Cyber Recovery Vault en 2025, tandis que les services devraient se développer à un CAGR de 23,08 % jusqu'en 2031.
- Par mode de déploiement, le cloud détenait 68,55 % du chiffre d'affaires du marché du Cyber Recovery Vault en 2025, tandis que le déploiement hybride devrait croître à un CAGR de 22,34 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises détenaient 71,60 % du chiffre d'affaires du marché du Cyber Recovery Vault en 2025, tandis que les petites et moyennes entreprises devraient croître à un CAGR de 22,75 % jusqu'en 2031.
- Par type de charge de travail, les machines virtuelles représentaient 61,29 % du chiffre d'affaires du marché du Cyber Recovery Vault en 2025, tandis que les bases de données devraient croître à un CAGR de 22,05 % jusqu'en 2031.
- Par secteur d'activité, la banque, les services financiers et l'assurance (BFSI) représentaient 23,45 % du chiffre d'affaires du marché du Cyber Recovery Vault en 2025, tandis que la santé et les sciences de la vie devraient croître à un CAGR de 21,47 % jusqu'en 2031.
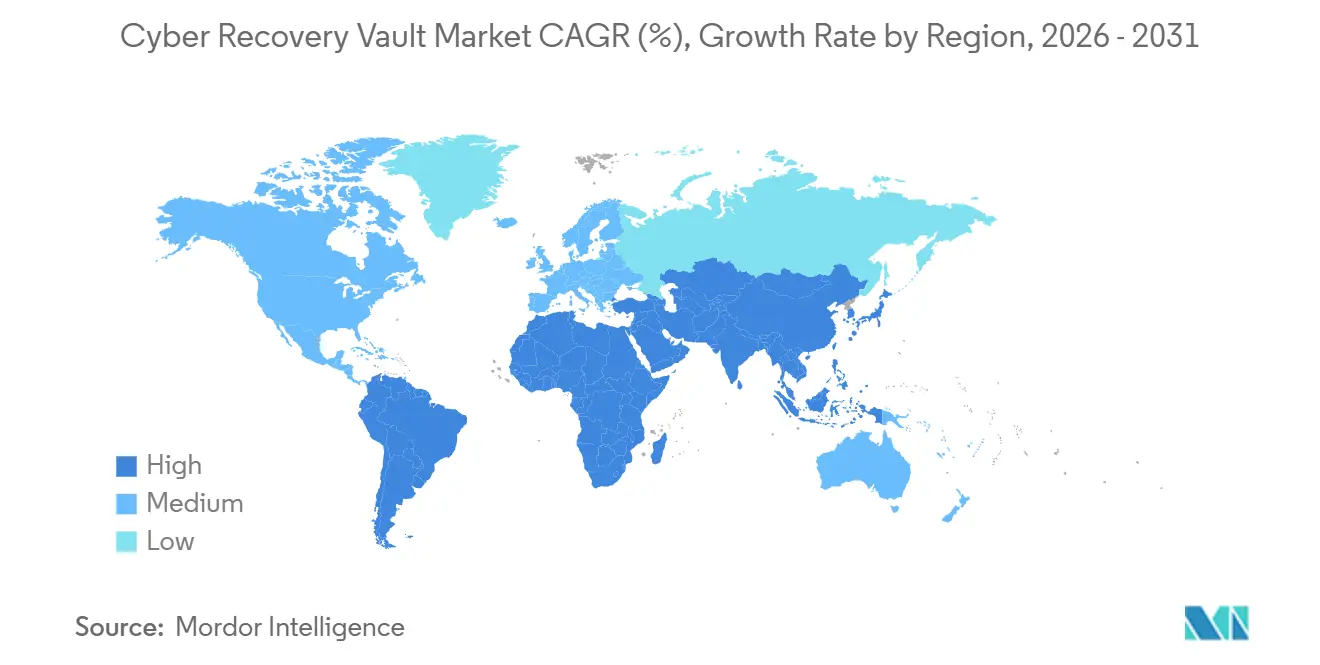
- Par géographie, l'Amérique du Nord détenait 36,88 % du chiffre d'affaires en 2025, tandis que l'Asie-Pacifique devrait croître à un CAGR de 21,72 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché du Cyber Recovery Vault
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Attaques par rançongiciel et logiciels destructeurs ciblant les référentiels de sauvegarde | +5.8% | Mondial | Court terme (≤ 2 ans) |
| Exigences réglementaires en matière de récupération testée | +4.6% | Europe, Amérique du Nord, expansion mondiale | Moyen terme (2-4 ans) |
| Expansion des charges de travail hybrides et multicloud | +3.5% | Mondial, avec accélération en Asie-Pacifique | Long terme (≥ 4 ans) |
| Exigences de souscription en cyber-assurance | +2.8% | Amérique du Nord et Europe, avec des effets en Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Préparation à la récupération pour les données générées par l'IA et à taux de changement élevé | +2.0% | Amérique du Nord, Europe et Asie-Pacifique | Long terme (≥ 4 ans) |
| Exposition à la récupération en périphérie et dans les technologies opérationnelles | +1.4% | Mondial, avec l'Asie-Pacifique industrielle et le Moyen-Orient et l'Afrique en progression | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Attaques par rançongiciel et logiciels destructeurs ciblant les référentiels de sauvegarde
Les référentiels de sauvegarde sont devenus une cible directe pour les groupes de rançongiciels sophistiqués. Le marché du Cyber Recovery Vault bénéficie de la prise de conscience des organisations que la sécurité de la production seule ne peut pas protéger les données de récupération. Sophos a constaté que 56 % des attaques ont réussi à chiffrer des données au cours des 12 mois précédents. Veeam a rapporté que 96 % des attaques par rançongiciel ciblaient les référentiels de sauvegarde, et que 76 % de ces efforts compromettaient les sauvegardes.[1]Veeam Software, "Rapport sur les tendances de la protection des données 2024," Veeam, veeam.com IBM a établi le coût moyen d'un incident par rançongiciel à 4,4 millions USD en 2025. Les attaques par logiciels destructeurs constituent une préoccupation distincte car elles visent à détruire les données plutôt qu'à exiger une rançon. Un vault isolé peut donc préserver une option de récupération lorsque le paiement ne peut pas restaurer les systèmes affectés. Sophos a également constaté que 66 % des cas impliquant des données chiffrées ont utilisé des sauvegardes pour la récupération. Ce résultat montre la valeur pratique des sauvegardes lorsqu'elles restent accessibles et non compromises. Le marché du Cyber Recovery Vault soutient les architectures qui séparent les copies de récupération des identifiants de production normaux. Ces architectures peuvent limiter la capacité d'un attaquant à atteindre à la fois les données en direct et l'environnement de récupération. Les organisations doivent également valider que les données stockées dans le vault sont propres avant d'être restaurées. Les fournisseurs développent donc des fonctionnalités qui aident les équipes à tester les points de récupération avant qu'un incident ne devienne plus grave.
Exigences réglementaires en matière de récupération testée et documentée
Les exigences en matière de récupération sont passées d'orientations générales à des attentes opérationnelles documentées dans de nombreux secteurs réglementés. Le marché du Cyber Recovery Vault gagne en importance car les organisations doivent démontrer que les plans de restauration fonctionnent dans des conditions de cyberattaque. La loi européenne sur la résilience opérationnelle numérique (DORA) est entrée en application le 17 janvier 2025 et exige que les entités financières concernées testent la récupération dans des scénarios de cyberattaque. Elle leur impose également de démontrer l'intégrité des données lors de la restauration et de fournir des preuves aux superviseurs. NIS2 étend les attentes connexes en matière de sécurité et de continuité à des secteurs tels que l'énergie, les transports et la santé. Les sociétés cotées en bourse font également face à des obligations de divulgation d'incidents qui accroissent l'importance d'un processus de récupération crédible. Le Groupe de résilience opérationnelle des marchés croisés a publié des orientations sur les capacités de cyber-récupération des entreprises en avril 2026. Ces orientations soulignent la nécessité pour les entreprises de démontrer des capacités de récupération plus rapides. Le marché du Cyber Recovery Vault est soutenu lorsqu'un produit peut conserver des preuves claires des tests de récupération et de l'intégrité des données. Ces preuves peuvent être utiles dans le cadre de plusieurs programmes de conformité. Elles peuvent également réduire la charge de collecte des enregistrements séparément pour chaque audit. Les fournisseurs qui alignent les flux de travail de récupération sur les preuves de conformité sont mieux positionnés dans les processus d'approvisionnement réglementés.
Expansion des charges de travail hybrides et multicloud
Les charges de travail opèrent désormais dans des centres de données sur site, des plateformes cloud publiques et des emplacements en périphérie. Le marché du Cyber Recovery Vault répond à cette dispersion en exigeant des politiques d'isolement cohérentes dans différents environnements. Chaque environnement peut utiliser des contrôles d'identité, des règles de résidence des données et des dispositions de transfert de données différents. Un processus de récupération qui ne fonctionne que dans 1 environnement peut laisser des charges de travail importantes exposées. Les organisations recherchent donc des architectures de vault couvrant plus d'un seul cloud ou centre de données. Ce besoin est particulièrement pertinent lorsque les applications dépendent de systèmes fonctionnant dans plusieurs emplacements. Les architectures de vault traditionnelles étaient souvent centrées sur une copie hors ligne distincte dans 1 emplacement. Les approches fédérées cherchent désormais à préserver l'isolement tout en appliquant la même politique de récupération dans plusieurs environnements. Le marché du Cyber Recovery Vault permet aux fournisseurs de proposer une orchestration centralisée de la récupération en salle blanche. Cette approche peut aider les équipes à gérer la récupération sans renoncer à la portabilité des charges de travail. Elle peut également atténuer le risque de dépendre d'un seul environnement cloud pour la récupération. Les fournisseurs qui coordonnent la récupération sur les principales plateformes cloud peuvent répondre à un ensemble plus large d'exigences d'entreprise.
Exigences de souscription en cyber-assurance
Les cyber-assureurs exigent de plus en plus des preuves plutôt que de se fier uniquement aux contrôles déclarés. Le marché du Cyber Recovery Vault est renforcé lorsque les assureurs traitent les sauvegardes immuables ou à isolation physique comme une exigence de souscription de base. En 2026, les assureurs exigent couramment des copies hors ligne ou à isolation physique auxquelles les identifiants de production ne peuvent pas accéder. Ils recherchent également des tests de restauration documentés avec des résultats enregistrés. Des objectifs de délai de récupération des données critiques de 24 heures ou moins et des politiques de rétention de 30 jours font également partie des exigences décrites dans la recherche fournie. Ces exigences reflètent les préoccupations concernant les longs temps de présence des attaquants et la préparation incomplète à la récupération. Les organisations sans sauvegardes testées et isolées peuvent faire face à des coûts de récupération plus élevés et à des renouvellements d'assurance plus difficiles. L'absence d'un contrôle de vault peut également conduire un assureur à refuser le renouvellement. Le marché du Cyber Recovery Vault offre aux organisations un moyen de documenter les contrôles que les assureurs examinent. Cela peut faire des dépenses liées au vault une partie d'une décision plus large en matière de risque et d'assurance. Les mêmes attentes en matière de preuves affectent désormais les PME ainsi que les grandes entreprises. Les modèles de services gérés peuvent aider les petites organisations à obtenir la capacité de récupération et la documentation que les assureurs exigent.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité d'intégration des systèmes hérités hétérogènes | -1.5% | Mondial, avec un impact plus important en Asie-Pacifique et au Moyen-Orient et en Afrique | Long terme (≥ 4 ans) |
| Pénurie de compétences en récupération et de personnel spécialisé | -1.2% | Mondial | Moyen terme (2-4 ans) |
| Incertitude sur les coûts de sortie cloud et de transfert de données | -0.8% | Amérique du Nord et Europe | Court terme (≤ 2 ans) |
| Discipline de test de récupération non éprouvée | -0.6% | Mondial, concentré dans les marchés à forte présence de PME | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration des systèmes hérités hétérogènes
De nombreux environnements technologiques d'entreprise contiennent des systèmes d'exploitation en fin de vie, des bases de données propriétaires et des applications étroitement interconnectées. Ces environnements peuvent être difficiles à protéger avec des outils de vault natifs au cloud. Le marché du Cyber Recovery Vault peut connaître une adoption plus lente lorsque les organisations nécessitent des connecteurs personnalisés et des couches de sécurité avant que la récupération puisse être automatisée. L'orchestration manuelle peut affaiblir le flux de travail de récupération attendu. Un déploiement partiel peut créer une fausse assurance car certaines charges de travail peuvent être vaultées tandis que des dépendances critiques sont exclues. La récupération peut alors échouer lorsque les systèmes doivent se reconnecter dans le bon ordre. Ce problème est plus prononcé là où les secteurs à forte présence de systèmes hérités se numérisent rapidement. L'Asie-Pacifique et le Moyen-Orient et l'Afrique peuvent faire face à cette contrainte lorsque les organisations manquent des cycles budgétaires nécessaires pour remplacer les anciens systèmes fondamentaux. Le défi ne se limite pas à la vitesse d'intégration. Il concerne également la question de savoir si les équipes ont une vue complète des dépendances requises pour une restauration réussie. Les fournisseurs doivent prendre en charge des environnements mixtes plutôt que seulement des charges de travail cloud modernes. Les organisations doivent également tester la séquence de récupération complète avant de s'appuyer sur le vault lors d'un incident.
Pénurie de compétences en récupération et de personnel spécialisé
Un vault ne supprime pas le besoin de personnes qualifiées lors d'un cyber-incident. La recherche fournie a révélé que seulement 8 % des organisations peuvent récupérer plusieurs téraoctets de données en moins d'1 heure, bien que cette source ne réponde pas à la norme de source pour cette réécriture. Les équipes doivent identifier un point de récupération propre et éviter de restaurer des données contaminées. Elles doivent également séquencer correctement les applications multi-niveaux pour réduire le risque de réinfection. Les obligations de notification réglementaire peuvent s'exécuter simultanément avec le travail de récupération technique. Ces obligations combinées requièrent une expérience qui n'est pas largement disponible dans les équipes d'entreprise. Les programmes de cybersécurité se sont souvent concentrés sur la prévention et la détection plutôt que sur l'ingénierie de la récupération. Les spécialistes de la récupération sont donc concentrés dans les grandes entreprises et les prestataires de services gérés spécialisés. Les petites organisations se trouvent dans une position plus difficile car les assureurs attendent une capacité de récupération éprouvée. Elles peuvent ne pas disposer de personnel capable de mener un exercice crédible sans soutien externe. Le marché du Cyber Recovery Vault peut combler une partie de ce manque grâce à des services de récupération gérés. Cependant, les organisations ont encore besoin d'une responsabilité interne claire pour les décisions de récupération et les tests.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les solutions détiennent la plus grande position en termes de chiffre d'affaires tandis que les services répondent aux besoins d'exécution
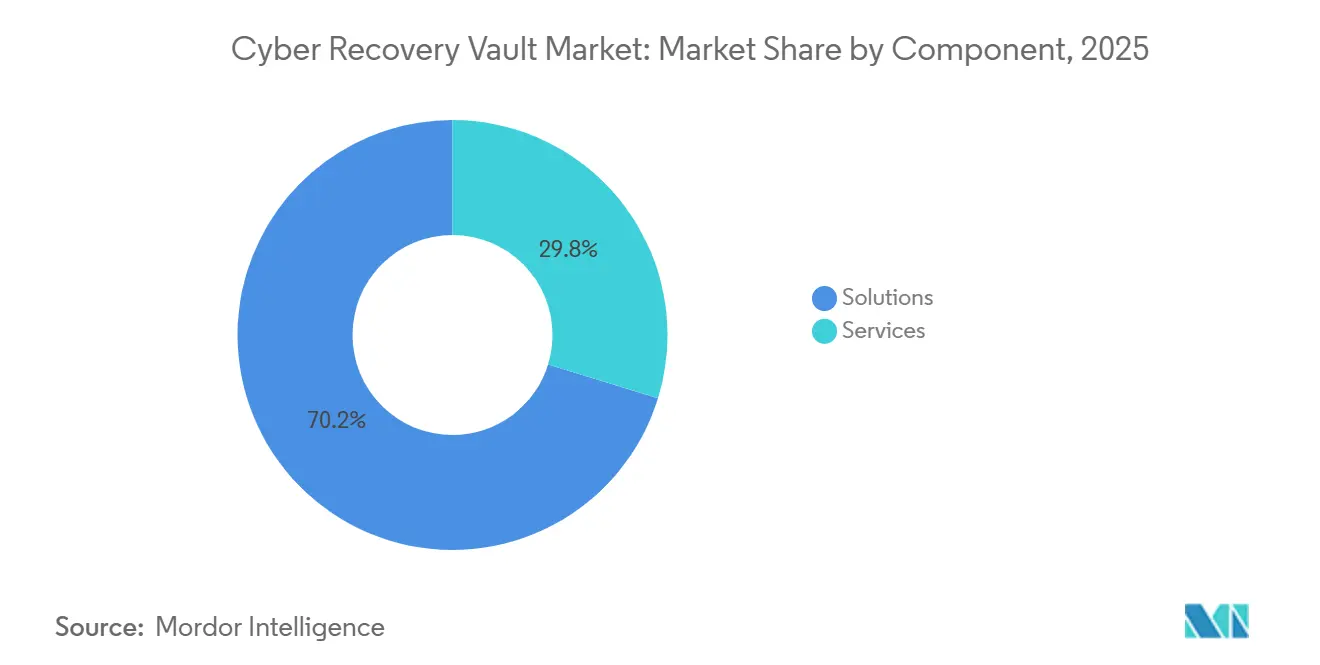
Les solutions représentaient 70,24 % du chiffre d'affaires en 2025, leur conférant la plus grande part de marché au sein du marché du Cyber Recovery Vault. Les entreprises préfèrent les logiciels et matériels intégrés lorsqu'elles ont besoin d'un stockage immuable, d'un isolement imposé et d'une orchestration de la récupération en salle blanche. Une pile pré-intégrée peut réduire le travail nécessaire pour assembler ces contrôles à partir d'outils de sauvegarde distincts. Les organisations qui utilisent des produits de sauvegarde modulaires sans contrôles d'isolement dédiés peuvent rester exposées à la compromission des référentiels. Cette préoccupation est centrale car les référentiels de sauvegarde sont fréquemment ciblés lors d'attaques par rançongiciel. La taille du marché du Cyber Recovery Vault pour les solutions est soutenue par la demande d'environnements de récupération pouvant être placés en dehors de l'accès normal à la production. Les acheteurs recherchent également des contrôles qui facilitent le test et la documentation des procédures de récupération. Ces exigences maintiennent l'importance des solutions pour les organisations qui ont besoin d'une plateforme de récupération définie.
Les services devraient croître à un CAGR de 23,08 % jusqu'en 2031, le taux le plus élevé dans la répartition par composant. Cette croissance reflète l'écart entre le déploiement de la technologie et son exploitation efficace lors d'un incident réel. Les organisations ont besoin d'évaluations de la préparation à la récupération, d'exercices de simulation et d'un soutien pour les preuves de conformité. Les services professionnels peuvent aider les équipes à identifier les dépendances susceptibles d'interrompre la restauration. Ils peuvent également aider les organisations à tester si le point de récupération est propre et utilisable. Commvault a lancé Cloud Unity en novembre 2025 et a introduit la récupération synthétique assistée par IA dans le cadre de la plateforme. L'offre montre comment les logiciels de récupération et le soutien opérationnel peuvent de plus en plus travailler ensemble. Les services gérés restent pertinents là où les organisations manquent d'ingénieurs dédiés à la récupération. Cette relation soutient le rôle des services aux côtés des déploiements de plateformes.


Par mode de déploiement : le cloud est en tête tandis que le déploiement hybride répond aux charges de travail distribuées
Le déploiement cloud représentait 68,55 % du chiffre d'affaires du cyber recovery vault en 2025. Les organisations utilisent des instances de vault gérées et évolutives pour réduire la nécessité de maintenir leur propre infrastructure d'isolement physique. Les options cloud peuvent faciliter la mise à l'échelle de la capacité protégée à mesure que les volumes de données évoluent. Elles peuvent également fournir un environnement de récupération distinct des systèmes de production sous attaque. Ce modèle convient aux entreprises qui souhaitent réduire le travail opérationnel lié à l'infrastructure physique de vault. Il n'élimine pas la nécessité de contrôler l'accès aux identités et de valider les données de récupération. Le déploiement cloud reste donc important car il permet aux organisations d'utiliser un environnement hébergé isolé sans créer de nouvelles préoccupations en matière de résidence des données.
Le déploiement hybride devrait croître à un CAGR de 22,34 % jusqu'en 2031. Ce taux reflète la demande des organisations qui exploitent à la fois des systèmes sur site et des charges de travail cloud publiques. Elles ont besoin de politiques d'isolement cohérentes tout en préservant la capacité de déplacer les charges de travail entre les environnements. Le déploiement sur site reste pertinent dans les environnements industriels, à haute sécurité et à isolation physique. Ces environnements peuvent considérer la connectivité cloud comme une surface de risque supplémentaire. Une approche hybride peut conserver une capacité de récupération locale tout en étendant la protection aux charges de travail cloud. Elle peut également prendre en charge différents besoins de résidence dans plusieurs juridictions. La taille du marché du Cyber Recovery Vault pour les déploiements hybrides est liée à l'utilisation continue de parcs technologiques mixtes. Les fournisseurs qui appliquent la même politique et le même processus de test dans ces parcs peuvent répondre à un ensemble plus complexe d'exigences de récupération.
Par taille d'organisation : les grandes entreprises sont en tête tandis que les PME se développent grâce aux modèles de services gérés
Les grandes entreprises détenaient 71,60 % du chiffre d'affaires en 2025. Cette position reflète les achats pilotés par les RSSI, les exigences de risque au niveau du conseil d'administration et la capacité à investir dans une infrastructure de vault dédiée. Les grandes organisations exploitent souvent plusieurs centres de données et des parcs d'hyperviseurs complexes. Elles peuvent également faire face à des obligations de conformité dans plusieurs juridictions. Ces conditions nécessitent des politiques granulaires et des enregistrements d'audit clairs. La position en termes de chiffre d'affaires du cyber recovery vault détenue par les grandes entreprises reflète à la fois leur empreinte technologique plus importante et leurs obligations de récupération. Leurs déploiements doivent couvrir de nombreux sites et dépendances. Ils doivent également démontrer que la récupération peut fonctionner sur l'ensemble de ces systèmes.
Les PME devraient croître à un CAGR de 22,75 % jusqu'en 2031. Les assureurs attendent de plus en plus des preuves de récupération testée même de la part des organisations qui n'exploitent pas de grandes équipes technologiques internes. Les modèles d'abonnement et de services gérés peuvent rendre la capacité de vault plus accessible à ces acheteurs. Commvault a lancé HyperScale Edge et HyperScale Flex en août 2025 pour les cas d'utilisation des PME et des emplacements en périphérie. Les offres ont été validées avec le matériel Dell, HPE et Lenovo. Kyndryl a introduit les services de récupération intelligente en février 2026 pour la récupération automatisée dans les environnements hybrides et multicloud. Ces services peuvent soutenir les organisations sans équipes d'ingénierie de récupération dédiées. Le marché du Cyber Recovery Vault s'étend donc au-delà des acheteurs qui peuvent construire et gérer chaque contrôle de récupération en interne.
Par charge de travail protégée : les machines virtuelles sont en tête tandis que les bases de données bénéficient de la croissance des données IA
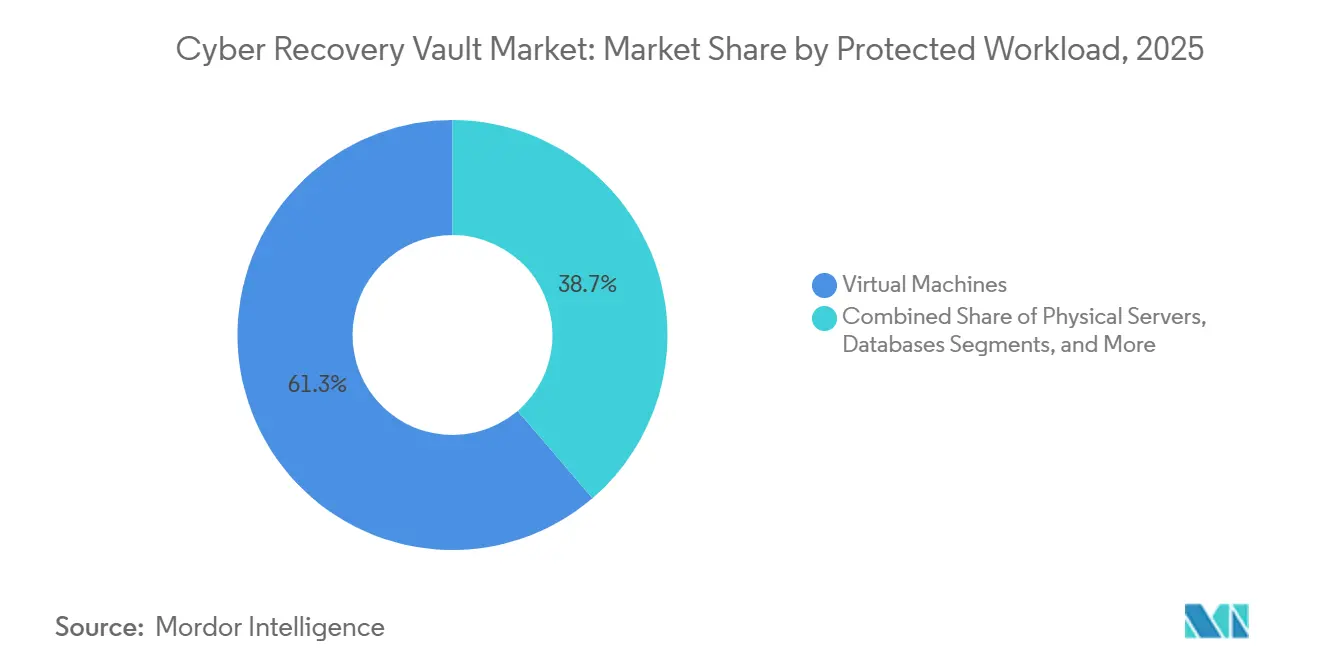
Les machines virtuelles représentaient 61,29 % du chiffre d'affaires des charges de travail protégées en 2025. L'infrastructure virtualisée reste largement utilisée dans les centres de données d'entreprise. La catégorie bénéficie d'intégrations établies avec VMware, Hyper-V, Nutanix AHV et d'autres hyperviseurs. Ces intégrations facilitent l'inclusion des machines virtuelles dans les processus de protection et de restauration. La taille du marché du Cyber Recovery Vault liée aux machines virtuelles reflète cette large base installée. Un plan de récupération pour ces charges de travail doit encore tenir compte des dépendances applicatives et de l'état des données de sauvegarde. La prise en charge mature de la virtualisation offre aux fournisseurs une voie d'accès importante aux programmes de récupération d'entreprise. Elle maintient également les machines virtuelles au cœur de la planification du vault.
Les bases de données devraient croître à un CAGR de 22,05 % jusqu'en 2031. La recherche fournie relie cette expansion à la croissance des données d'entraînement de l'IA et des points de contrôle de modèles stockés dans des bases de données structurées. La détection des rançongiciels au niveau des bases de données peut examiner les données de sauvegarde au niveau des lignes et du schéma avant que la récupération ne soit certifiée. Ce processus peut aider les organisations à identifier des points de récupération propres de manière plus précise. Le marché du Cyber Recovery Vault soutient ces besoins lorsque les plateformes de vault peuvent protéger les données à un niveau plus granulaire. Les serveurs physiques, les données SaaS et les applications conteneurisées nécessitent également une protection continue. Ces charges de travail servent des environnements spécialisés qui ont besoin de méthodes de récupération adaptées à leur modèle opérationnel. La diversité des charges de travail signifie que les fournisseurs doivent prendre en charge plus que la seule infrastructure virtualisée.

Par secteur d'activité : le BFSI ancre les dépenses tandis que la santé et les sciences de la vie connaissent la croissance la plus rapide
Le BFSI détenait 23,45 % du chiffre d'affaires en 2025. Les institutions financières font face à des exigences de conformité élevées et à un risque réputationnel significatif en cas d'échec de la récupération. La Banque d'Angleterre a rapporté en 2026 que 82 % des banques, assureurs et gestionnaires d'actifs britanniques identifiaient les cyberattaques comme l'un des 5 principaux risques pour le système financier.[2]Banque d'Angleterre, "La valeur de la résilience : la cyber-résilience dans les services financiers," GOV.UK, gov.uk Cela soutient les dépenses continues en infrastructure de récupération isolée. Le cadre de reconnexion SIFMA-FSSCC a été mis à jour en décembre 2025 et fournit une structure de mitigation post-incident en 5 étapes. La position en termes de chiffre d'affaires du cyber recovery vault dans le BFSI reflète le besoin du secteur en matière de récupération documentée et de reconnexion contrôlée. Les fournisseurs qui alignent les preuves sur ces exigences peuvent être plus pertinents dans les processus d'approvisionnement. Les programmes de récupération dans ce segment doivent également restaurer les systèmes sans affaiblir les contrôles de sécurité.
La santé et les sciences de la vie devraient croître à un CAGR de 21,47 % jusqu'en 2031. Les coûts de récupération après rançongiciel dans le secteur de la santé ont atteint en moyenne 1,02 million USD en 2025. Les hôpitaux et les cliniques ont besoin de continuité pour les systèmes qui soutiennent les soins aux patients et la coordination opérationnelle. Les services de récupération intelligente de Kyndryl ont spécifiquement abordé la continuité des charges de travail de santé en 2026. Le gouvernement, la fabrication industrielle, l'énergie et les services publics, les technologies de l'information et des télécommunications et d'autres secteurs contribuent également à la demande. Ces secteurs sont exposés aux technologies opérationnelles et aux obligations d'infrastructure critique. Le marché du Cyber Recovery Vault les sert grâce à des environnements de récupération pouvant être séparés des systèmes de production affectés. Leurs différentes charges de travail et conditions opérationnelles nécessitent des politiques spécifiques à chaque environnement.
Analyse géographique
L'Amérique du Nord détenait 36,88 % de la position en termes de chiffre d'affaires du cyber recovery vault en 2025. La région présente une forte densité d'assureurs en cyber-assurance qui exigent des preuves de contrôles de récupération. Les obligations de divulgation en matière de cybersécurité élèvent également l'infrastructure de récupération au rang de préoccupation au niveau du conseil d'administration. IBM a rapporté un coût moyen d'incident par rançongiciel de 4,4 millions USD en 2025.[3]IBM, "Rapport sur le coût d'une violation de données 2025," IBM, ibm.com Ce coût soutient l'investissement dans des environnements de récupération isolés parmi les entreprises de taille intermédiaire et les grandes entreprises. Les États-Unis restent la principale source de demande régionale. Le Canada suit des schémas d'adoption similaires dans le secteur financier.
L'Europe représentait une part significative en 2025, avec l'Allemagne, le Royaume-Uni, la France et les pays du Benelux en tête de l'adoption régionale. Les entités financières et les secteurs critiques accordent une attention croissante aux procédures de récupération documentées. La valeur du segment du cyber recovery vault dans la région est soutenue par la nécessité de démontrer la préparation à la récupération aux régulateurs et aux parties prenantes. Le Groupe de résilience opérationnelle des marchés croisés a publié des orientations sur la cyber-récupération en avril 2026 pour les entreprises au Royaume-Uni. Ces exigences font de la récupération testée une question plus visible dans la gouvernance technologique. L'Amérique du Sud se développe rapidement, avec le Brésil soutenu par les exigences de réglementation financière. Les organisations manufacturières et agroalimentaires de la région font également face à une exposition croissante aux rançongiciels.
L'Asie-Pacifique devrait croître à un CAGR de 21,72 % jusqu'en 2031. Les exigences de localisation des données en Chine et la loi indienne sur la protection des données personnelles numériques suscitent un intérêt pour les configurations de vault sur site et hybrides. Le Japon a mis à jour ses orientations en matière de cyber-résilience pour les institutions financières. L'Australie a élargi les obligations de récupération par des amendements à la loi sur la sécurité des infrastructures critiques. Le Moyen-Orient, en particulier les Émirats arabes unis et l'Arabie saoudite, est la région la plus active au Moyen-Orient et en Afrique. Les organisations gouvernementales et du BFSI mènent les premiers déploiements dans cette sous-région. L'Afrique est à un stade d'adoption plus précoce, avec l'Afrique du Sud comme marché d'ancrage. Les investissements régionaux dans les centres de données par les fournisseurs cloud soutiennent l'infrastructure nécessaire à une adoption plus large ultérieurement dans la période de prévision.

Paysage concurrentiel
Le marché du Cyber Recovery Vault présente une consolidation modérée à élevée dans le segment des grandes entreprises. Dell Technologies, Cohesity, Veeam, Rubrik et Commvault se concurrencent sur l'orchestration de la récupération, la cohérence des politiques multicloud et les preuves d'audit. Cohesity a finalisé sa fusion avec l'activité de protection des données d'entreprise de Veritas en décembre 2024. L'entreprise combinée servait plus de 12 000 clients, dont 85 entreprises du Fortune 100, et affichait 1,5 milliard USD de chiffre d'affaires récurrent annuel à la clôture. Cette transaction a modifié la position concurrentielle d'un fournisseur leader en protection des données. Les hyperscalers proposent également des fonctionnalités natives liées au vault à des prix compétitifs. Cela peut commoditiser la protection de base pour les organisations qui utilisent un seul environnement cloud.
Les fournisseurs spécialisés se différencient en mettant l'accent sur les besoins des acheteurs en matière de récupération multicloud et d'orchestration renforcée. Rubrik a introduit la récupération autonome des activités pour les applications cloud en juin 2026.[4]Rubrik, Inc., "Rubrik présente la solution de récupération autonome des activités pour les applications cloud," Rubrik, rubrik.com Son moteur de récupération préemptive identifie les dépendances applicatives et valide les points de récupération propres avant un incident. FalconStor a lancé Cloud Clean Room pour les environnements IBM Power en juillet 2026. La plateforme utilise la technologie Zero Trust Secure Enclave et prend en charge les tests de récupération validés. Ces initiatives montrent comment les fournisseurs peuvent se concentrer sur l'automatisation ou les besoins spécifiques aux charges de travail. Une telle spécialisation peut aider les fournisseurs plus petits à conserver des positions là où les plateformes larges sont moins ciblées.
Les stratégies concurrentielles se concentrent sur la détection des anomalies, les modèles de consommation basés sur les services, les options de récupération souveraine et la prise en charge de plusieurs cadres de conformité. Veeam a élargi son alliance avec Pure Storage en juin 2026 pour fournir la cyber-résilience en tant que service. L'offre connecte la détection des anomalies Pure1 à la plateforme de données Veeam via l'API d'incident Veeam. Commvault a introduit Cloud Unity en novembre 2025 pour unifier la sécurité des données, la cyber-récupération et la résilience des identités dans les environnements cloud, SaaS, sur site et hybrides. Les fournisseurs qui fournissent des preuves claires prêtes pour l'audit peuvent détenir un avantage auprès des acheteurs réglementés. Le marché du Cyber Recovery Vault reste concurrentiel car les exigences des entreprises vont au-delà de la simple sauvegarde.
Leaders du secteur du Cyber Recovery Vault
Amazon Web Services, Inc.
Microsoft Corporation
Google LLC
Oracle Corporation
International Business Machines Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Août 2026 : NetApp a acquis JetStream Software le 6 août 2026 pour étendre ses capacités de cyber-résilience pour les charges de travail IA et les environnements cloud hybrides. L'accord donne à NetApp accès à la large base installée VMware qui utilise du stockage tiers, positionnant ses offres cloud comme destinations de reprise après sinistre.
- Juillet 2026 : Veeam a publié Veeam Data Platform v13.1 le 29 juillet 2026 lors de VeeamON Sydney, ajoutant 6 nouvelles plateformes d'hyperviseurs, l'analyse des logiciels malveillants pour NAS, la récupération de forêt Active Directory et l'alignement sur la cryptographie post-quantique avec les normes NIST pour les déploiements sensibles à la conformité.
- Juillet 2026 : FalconStor Software a lancé son Cloud Clean Room le 8 juillet 2026, une plateforme d'infrastructure à la demande utilisant la technologie brevetée Zero Trust Secure Enclave pour les environnements IBM Power, permettant des tests de récupération validés prêts pour l'audit pour la conformité DORA, FFIEC et PCI-DSS.
- Juin 2026 : Rubrik a dévoilé la récupération autonome des activités pour les applications cloud le 9 juin 2026, propulsée par le moteur de récupération préemptive. La solution découvre les dépendances applicatives, valide les points de récupération propres en temps de paix et orchestre une reconstruction séquencée de l'activité minimale viable à la vitesse machine. Elle est restée en prévisualisation privée.


Périmètre du rapport mondial sur le marché du Cyber Recovery Vault
Le marché du Cyber Recovery Vault comprend des solutions logicielles, des environnements de récupération sécurisés, des infrastructures de vault isolées et des services professionnels et gérés associés, conçus pour protéger les données critiques, les applications et les charges de travail contre les rançongiciels, les cyberattaques, les menaces internes et les logiciels malveillants destructeurs. Les solutions de cyber recovery vault créent des environnements logiquement ou physiquement isolés qui stockent des copies de sauvegarde immuables, permettent l'analyse des menaces et la validation des données, soutiennent des processus de récupération propres et facilitent la restauration rapide des opérations commerciales à la suite de cyber-incidents. Ces solutions sont de plus en plus déployées dans le cadre des stratégies de cyber-résilience d'entreprise, de continuité des activités et de reprise après sinistre.
Le rapport sur le marché du Cyber Recovery Vault est segmenté par composant (solutions et services), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), charge de travail protégée (machines virtuelles, serveurs physiques, bases de données et autres charges de travail protégées), secteur d'activité (gouvernement et administration publique, fabrication industrielle, commerce de détail et e-commerce, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et des télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance [BFSI] et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Solutions |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Machines virtuelles |
| Serveurs physiques |
| Bases de données |
| Autres charges de travail protégées |
| Gouvernement et administration publique |
| Technologies de l'information et des télécommunications |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Amérique du Sud | Brésil | |
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Reste de l'Afrique | ||
| Par composant | Solutions | ||
| Services | |||
| Par mode de déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par charge de travail protégée | Machines virtuelles | ||
| Serveurs physiques | |||
| Bases de données | |||
| Autres charges de travail protégées | |||
| Par secteur d'activité | Gouvernement et administration publique | ||
| Technologies de l'information et des télécommunications | |||
| Établissements d'enseignement et de recherche | |||
| Santé et sciences de la vie | |||
| Banque, services financiers et assurance (BFSI) | |||
| Autres secteurs d'activité | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Amérique du Sud | Brésil | ||
| Mexique | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la valeur du segment du cyber recovery vault ?
Le marché du Cyber Recovery Vault est estimé à 1,63 milliard USD en 2026 et devrait atteindre 4,23 milliards USD d'ici 2031 à un CAGR de 20,99 %.
Pourquoi les organisations utilisent-elles un cyber recovery vault ?
Un vault isolé aide à préserver les copies de récupération lorsque les attaquants ciblent les systèmes de production et les référentiels de sauvegarde. Il offre également aux équipes un environnement distinct pour tester l'intégrité des données et les procédures de restauration avant un incident majeur.
Quel mode de déploiement est en tête de l'adoption du cyber recovery vault ?
Le déploiement cloud détenait 68,55 % du chiffre d'affaires en 2025, tandis que le déploiement hybride devrait croître à un CAGR de 22,34 % jusqu'en 2031. Les architectures hybrides sont pertinentes là où les organisations exploitent des systèmes sur site aux côtés de charges de travail cloud publiques.
Quelles organisations stimulent la demande de vaults de récupération ?
Les grandes entreprises détenaient 71,60 % du chiffre d'affaires en 2025, tandis que les PME devraient se développer à un CAGR de 22,75 % jusqu'en 2031. Les services gérés peuvent aider les petites organisations à répondre aux attentes en matière de récupération testée et de preuves pour les assureurs.
Quels besoins en charges de travail connaissent la croissance la plus rapide dans la cyber-récupération ?
Les bases de données devraient croître à un CAGR de 22,05 % jusqu'en 2031 à mesure que les organisations protègent les données liées à l'IA et recherchent une validation de récupération plus granulaire. Les vérifications au niveau des bases de données peuvent aider les équipes à identifier un point de récupération propre avant la restauration des données.
Quelle région connaît la croissance la plus rapide pour les cyber recovery vaults ?
L'Asie-Pacifique devrait croître à un CAGR de 21,72 % jusqu'en 2031, soutenue par la transformation numérique et les exigences de résidence des données. Les configurations sur site et hybrides sont pertinentes là où les contrôles locaux des données affectent l'architecture de récupération.
Dernière mise à jour de la page le:



