
Marktgröße und Marktanteil für Passkey-Authentifizierung
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.59 Milliarden US-Dollar |
| Marktgröße (2032) | 5.06 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 26.05 % |
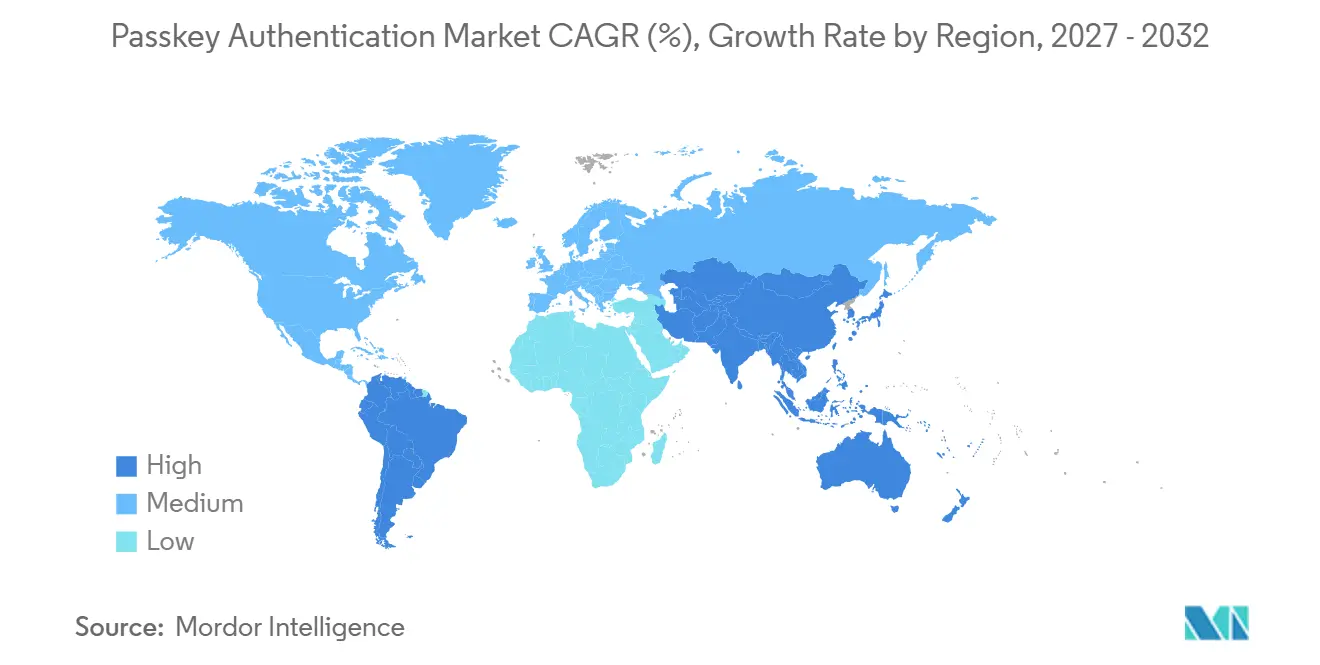
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
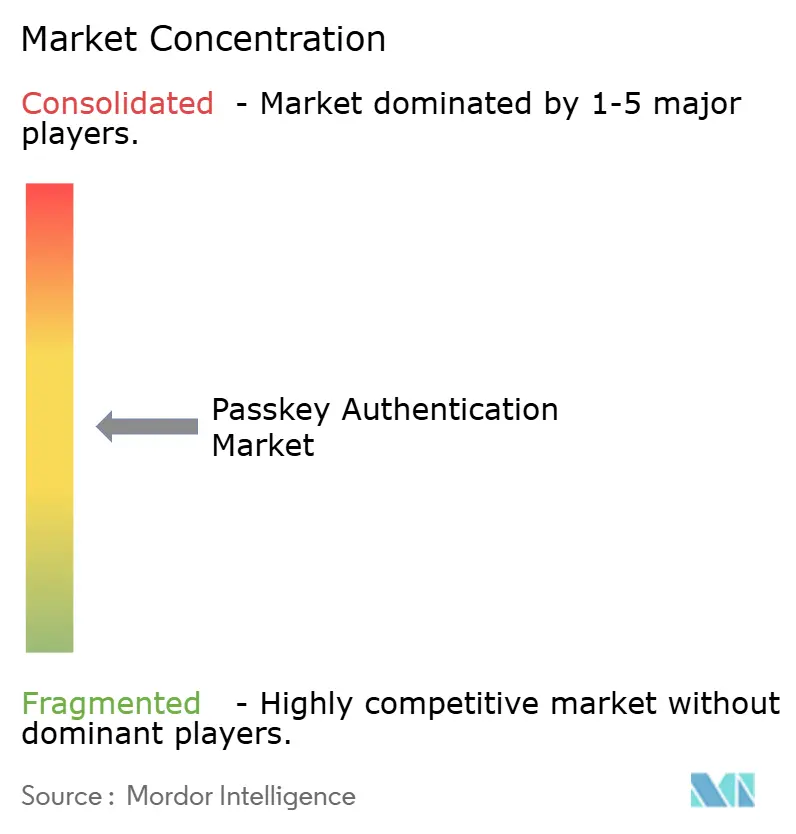
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Passkey-Authentifizierung von Mordor Intelligence
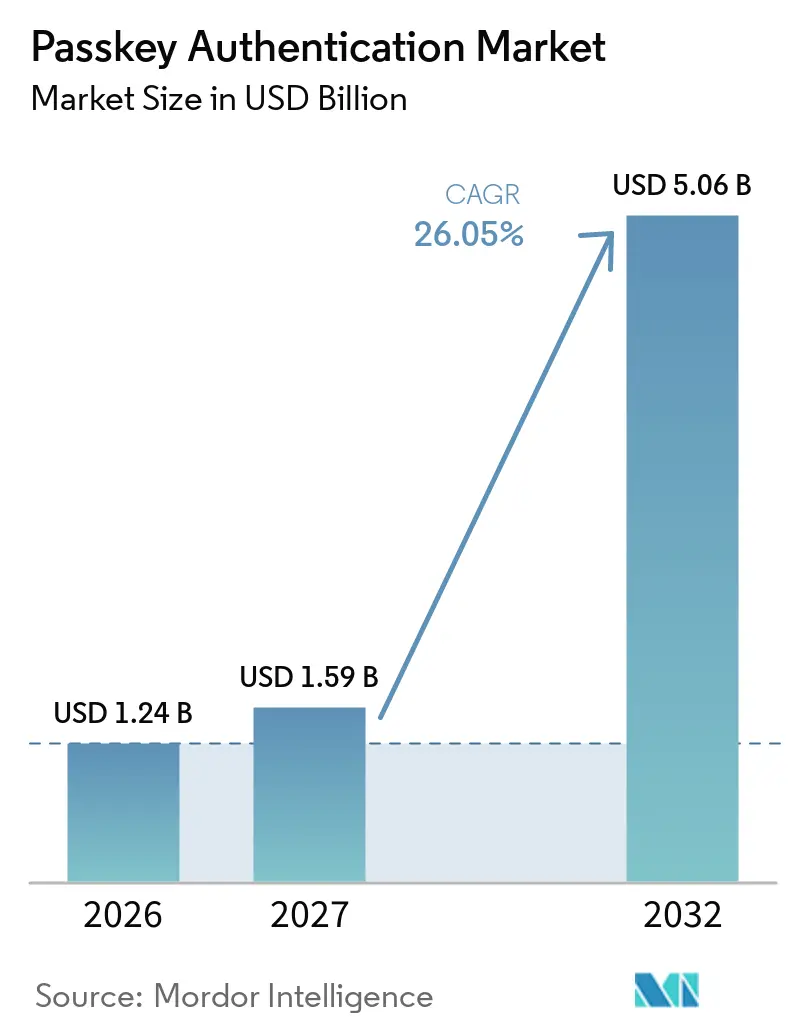
Die Marktgröße für Passkey-Authentifizierung wird voraussichtlich von 1,24 Milliarden USD im Jahr 2026 und 1,59 Milliarden USD im Jahr 2027 auf 5,06 Milliarden USD bis 2032 anwachsen, was einer CAGR von 26,05 % zwischen 2027 und 2032 entspricht. Der Markt für Passkey-Authentifizierung gewinnt an Unterstützung, da phishing-resistente Anmeldung zu einer Compliance-Priorität für Behörden, Finanzinstitute und Betreiber kritischer Dienste wird. Die Plattformunterstützung von Apple, Google und Microsoft hat Passkeys auf mehr Geräten verfügbar gemacht, was die Kompatibilitätsbedenken verringert, die die Einführung früher einschränkten. Der Markt für Passkey-Authentifizierung profitiert auch, wenn Unternehmen die Abschaffung von Passwörtern mit einer geringeren Helpdesk-Auslastung, schnellerem Mitarbeiterzugang und geringerer Anfälligkeit für den Diebstahl von Anmeldedaten verbinden. Integrationsarbeit bleibt wichtig, da große Unternehmen häufig ältere Anwendungen und Verzeichnisse mit modernen Identitätsplattformen verbinden müssen. Der Markt für Passkey-Authentifizierung bietet eine klare Chance für Softwareanbieter, spezialisierte Integratoren und Anbieter von Identitätsverifizierung, die sichere Registrierung, Wiederherstellung und Lebenszyklusmanagement bereitstellen können.
Wichtigste Erkenntnisse des Berichts
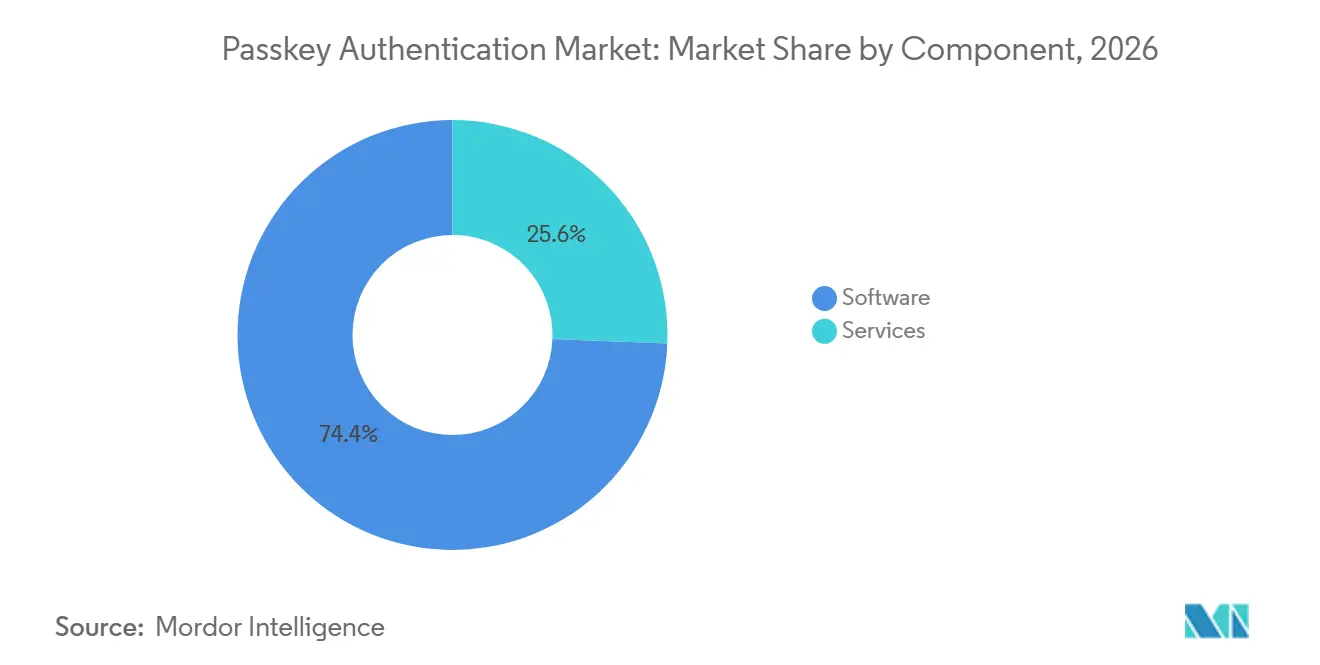
- Nach Komponente führte Software den Markt für Passkey-Authentifizierung mit 74,37 % im Jahr 2026 an, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 28,11 % wachsen werden.
- Nach Bereitstellung führte Cloud den Markt für Passkey-Authentifizierung mit 60,57 % im Jahr 2026 an und wird bis 2032 voraussichtlich mit einer CAGR von 28,73 % wachsen.
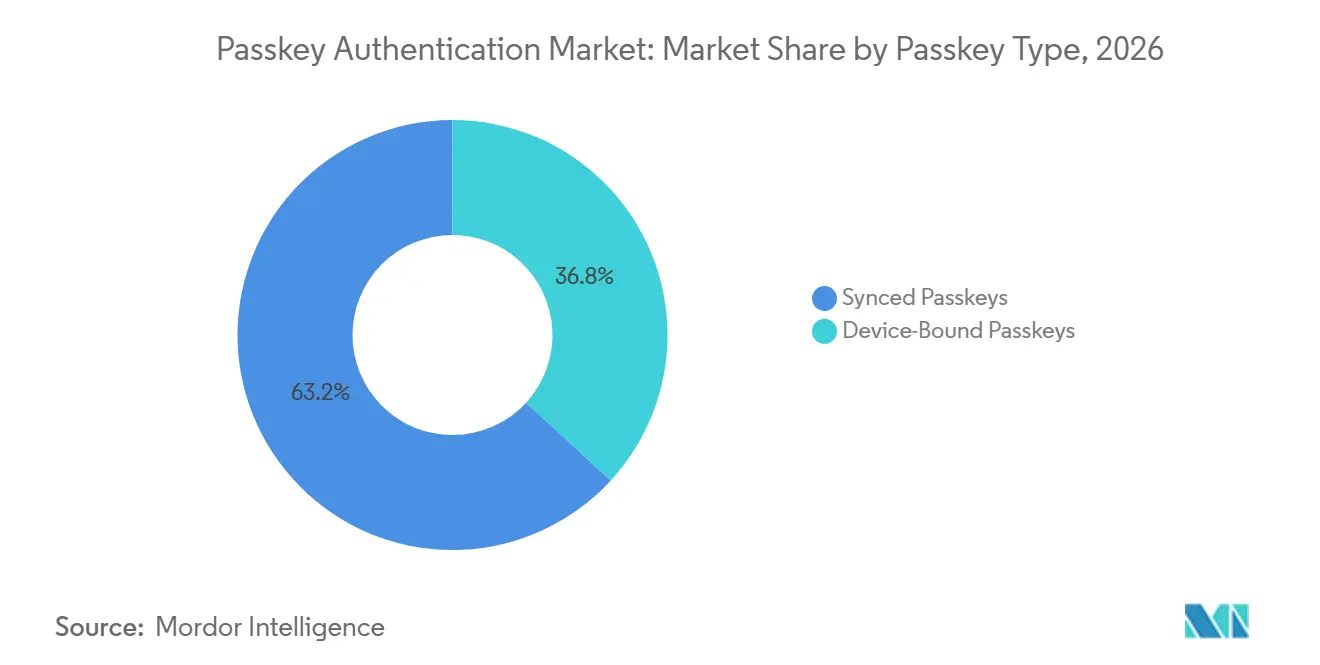
- Nach Passkey-Typ führten synchronisierte Passkeys den Markt für Passkey-Authentifizierung mit 63,17 % im Jahr 2026 an, während gerätegebundene Passkeys bis 2032 voraussichtlich mit einer CAGR von 27,31 % wachsen werden.
- Nach Unternehmensgröße führten Großunternehmen den Markt für Passkey-Authentifizierung mit 72,28 % im Jahr 2026 an, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 29,27 % wachsen werden.
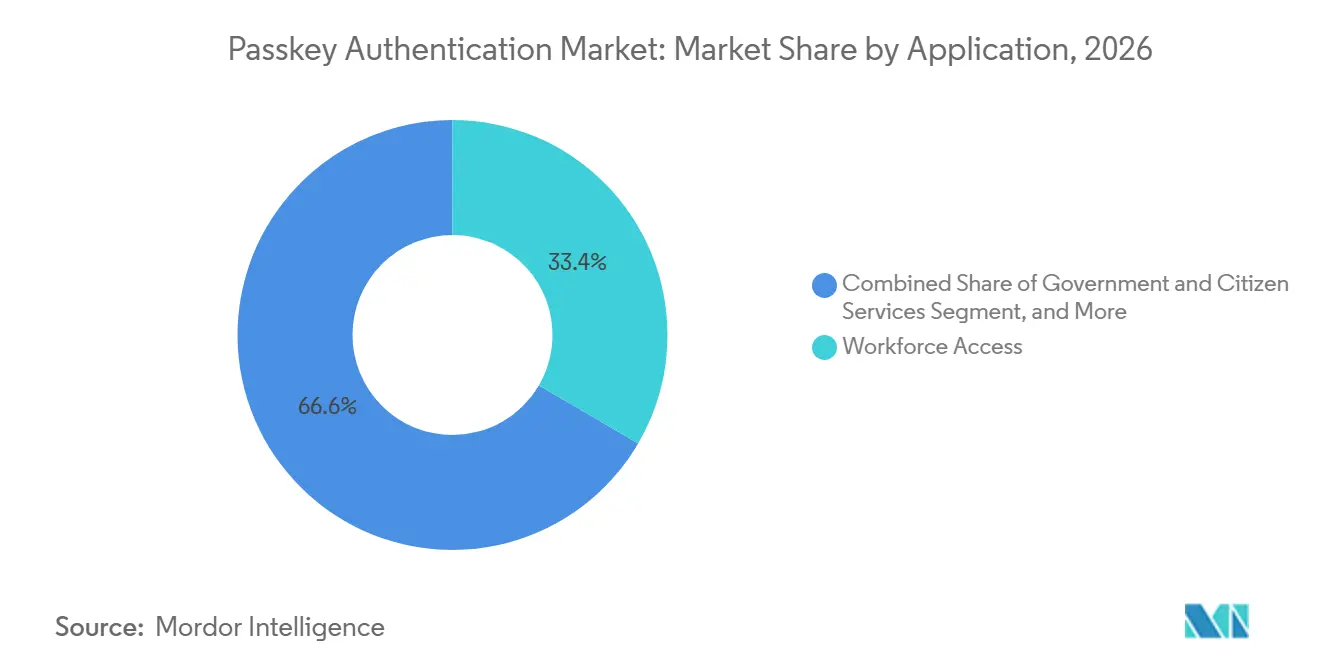
- Nach Anwendung hielt der Mitarbeiterzugang im Jahr 2026 einen Marktanteil von 33,41 %, während Behörden- und Bürgerdienste bis 2032 voraussichtlich mit einer CAGR von 29,17 % wachsen werden.
- Nach Branche hielt BFSI im Jahr 2026 einen Marktanteil von 23,19 %, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 27,93 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 37,23 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 29,23 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse im Markt für Passkey-Authentifizierung
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ausweitung der Mandate für phishing-resistente Authentifizierung | +4.5% | Global, konzentriert in Nordamerika und der EU | Kurzfristig (≤ 2 Jahre) |
| Reduzierung der Kosten für Passwort-Zurücksetzungen in Unternehmen | +3.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Passkey-Unterstützung auf großen Verbraucherplattformen | +3.5% | Global, angeführt von Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Wachstum von Kundenidentität und eingebetteter Authentifizierung | +3.2% | Kernmärkte Nordamerika, Europa und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Nachfrage nach Offline- und Air-Gap-Authentifizierung für Mitarbeiter | +2.8% | Nordamerika, Europa, Ausweitung auf den Nahen Osten | Langfristig (≥ 4 Jahre) |
| Passkey-Beobachtbarkeit und Konversionsanalyse | +2.1% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung der Mandate für phishing-resistente Authentifizierung
Regulatorische Anforderungen verlagern Passkey-Programme von optionalen Technologieprojekten hin zu Compliance-Aufgaben. Executive Order 14144 wies US-amerikanische zivile Bundesbehörden an, im Januar 2025 kommerzielle WebAuthn-basierte Authentifizierung zu erproben. NIST SP 800-63B-4 legte im August 2025 eine phishing-resistente Authentifizierungsoption auf der Authentifizierungssicherheitsstufe 2 fest.[1] Der Markt für Passkey-Authentifizierung profitiert von kürzeren Kaufzyklen, wenn Unternehmen verbindliche Budgetbefugnisse nutzen, um diese Anforderungen zu erfüllen. eIDAS 2.0 und NIS-2-Leitlinien erhöhen ebenfalls den Fokus auf stärkere Authentifizierung für europäische digitale Identitäten und Umgebungen wesentlicher Dienste. Diese politische Ausrichtung macht Implementierungsqualität, Prüfbarkeit und Wiederherstellungskontrollen zu zentralen Auswahlkriterien.
Reduzierung der Kosten für Passwort-Zurücksetzungen in Unternehmen
Die Arbeit zur Passwort-Zurücksetzung gibt Sicherheitsteams einen praktischen finanziellen Grund, ältere Anmeldemethoden zu ersetzen. Die FIDO Alliance berichtete, dass 35 % der Unternehmen, die Passkeys verwenden, im Jahr 2026 weniger Tickets zur Passwort-Zurücksetzung verzeichneten. Dieselbe Studie ergab, dass 45 % der einführenden Unternehmen schnellere Mitarbeiteranmeldungen meldeten. Diese Ergebnisse machen den Markt für Passkey-Authentifizierung auch für IT-Betriebsleiter relevant, nicht nur für Sicherheitsverantwortliche. Kleinere Unternehmen können Cloud-Identitätsdienste nutzen, um den Aufbau einer separaten FIDO2-Umgebung zu vermeiden. Diese Veränderung unterstützt eine breitere Einführung bei kleinen und mittelständischen Unternehmen, die einfache Registrierungs- und Supportprozesse benötigen.
Passkey-Unterstützung auf großen Verbraucherplattformen
Breitere Unterstützung über Betriebssysteme und Browser hinweg beseitigt ein wesentliches Hindernis für den unternehmensweiten Rollout. Apple führte auf der WWDC25 die Erstellung von Passkey-Konten, automatische Upgrades sowie Verbesserungen beim sicheren Import und Export ein. Microsoft gab im Mai 2026 die allgemeine Verfügbarkeit von Entra-Passkeys für Windows bekannt. Wenn Mitarbeiter bereits über einen kompatiblen Authentifikator verfügen, können Unternehmen den Rollout als Identitätskonfigurationsprojekt und nicht als Hardware-Bereitstellung behandeln. Die FIDO Alliance berichtete, dass 75 % der Befragten in 10 Ländern im Jahr 2026 einen Passkey für mindestens 1 Konto aktiviert hatten. Diese Vertrautheit der Verbraucher kann die Registrierung von Mitarbeitern erleichtern und die Zurückhaltung gegenüber neuen Anmeldemethoden verringern.
Wachstum von Kundenidentität und eingebetteter Authentifizierung
Kundenidentität wird zu einem wichtigen Bereich für die Einführung von Passkeys, da Passwortreibung die Konversion und Servicekosten beeinflussen kann. Die FIDO Alliance stellte fest, dass 47 % der Verbraucher wahrscheinlich einen Kauf oder eine Anmeldung abbrechen würden, wenn sie sich kein Passwort merken könnten. Banesco Banco Universal setzte Passkeys für 2,2 Millionen Nutzer ein und veranschaulicht damit, wie ein Finanzinstitut die Technologie für hochwertige Überweisungen und den Betrugsalarm-Self-Service einsetzen kann. Der Markt für Passkey-Authentifizierung profitiert, wenn Unternehmen Anmeldungskonversion, Geräteverteilung und Fallback-Aktivität nutzen, um die Customer Journey zu verbessern. Indiens Richtlinien zur Authentifizierung digitaler Zahlungen schaffen eine weitere Nachfragequelle für stärkere Anmeldedaten in Zahlungsabläufen. Kundenbereitstellungen erfordern auch zuverlässige Identitätsprüfungen bei der Registrierung und Wiederherstellung, was die Nachfrage über die Anmeldeaufforderung selbst hinaus ausweitet.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der Integration von Legacy-Anwendungen und -Verzeichnissen | -3.2% | Global, am stärksten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Risiko der Wiederherstellung und Kontoreinstallierung | -2.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Reibungsverluste bei geräteübergreifender Registrierung und Portabilität von Anmeldedaten | -2.1% | Kernbereich asiatisch-pazifischer Raum, Ausweitung auf Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Fragmentierte Eigentümerschaft von Relying Parties und Einwilligungs-Workflows | -1.8% | Europa, eIDAS-2.0-Kontext und Nordamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Integration von Legacy-Anwendungen und -Verzeichnissen
Ältere Anwendungsbestände bleiben eine erhebliche Herausforderung für den Markt für Passkey-Authentifizierung. Thick-Client-Software, ältere Verzeichnisdienste und Systeme, die frühere Authentifizierungsprotokolle verwenden, können FIDO2-Assertions häufig nicht direkt verarbeiten. Unternehmen benötigen möglicherweise einen identitätsbewussten Proxy, der den Passkey akzeptiert und die Identität dann über SAML oder OpenID Connect föderiert. Dies erhöht den Designaufwand, die Integrationstests und die laufende Betriebsverantwortung. Die FIDO Alliance stellte fest, dass 57 % der Unternehmen trotz aktiver Passkey-Programme im Jahr 2026 weiterhin eine phishbare primäre Anmeldemethode verwendeten. Diese Lücke erklärt, warum Dienstleistungen schneller voranschreiten können als Software, da Unternehmen spezialisierte Unterstützung benötigen, um Plattformen mit älteren Systemen zu verbinden.
Risiko der Wiederherstellung und Kontoreinstallierung
Das Wiederherstellungsdesign kann die Passkey-Sicherheit untergraben, wenn ein Unternehmen schwache SMS- oder E-Mail-Fallback-Routen beibehält. Ein Angreifer, der keinen Passkey erlangen kann, versucht möglicherweise stattdessen, den Wiederherstellungsprozess zu kompromittieren. Peer-reviewed-Forschung, die auf dem USENIX Security Symposium 2026 vorgestellt wurde, ergab, dass Teilnehmer Konten nach passkey-bezogenen Kompromittierungsereignissen nicht konsequent absicherten. Microsoft hat Unternehmen empfohlen, hochsichere Wiederherstellung als Teil des Authentifizierungsdesigns und nicht als nachträglichen Gedanken zu behandeln. Der Markt für Passkey-Authentifizierung bietet daher Raum für Identitätsverifizierung und Re-Enrollment-Orchestrierung. Anbieter, die die Ausstellung von Anmeldedaten mit verifizierter Identität verknüpfen, können eine Schwachstelle beheben, die ein einfacher Austausch der Anmeldemethode nicht löst.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Wachstum bei Dienstleistungen spiegelt integrationsgetriebene Einführung wider
Software machte 74,37 % der Marktgröße für Passkey-Authentifizierung im Jahr 2026 aus. Cloud-Identitätsplattformen integrieren Passkey-Funktionen zunehmend in bestehende Abonnements, was die wahrgenommenen inkrementellen Kosten für Kunden senkt. Microsoft bestätigte im Juli 2026, dass die Passkey-Unterstützung in Entra ID keine separate Lizenzgebühr erfordert. Diese Praxis unterstützt die Kundenbindung und macht die Passkey-Fähigkeit zu einem Standardbestandteil umfassenderer Identitätsangebote. Softwareanbieter konkurrieren über Richtlinienkontrollen, Geräteabdeckung, Administration und Integration mit bestehenden Unternehmensverzeichnissen. Sie müssen auch dafür sorgen, dass Registrierung und Wiederherstellung für Administratoren und Endnutzer verständlich sind.
Dienstleistungen werden bis 2032 im Markt für Passkey-Authentifizierung voraussichtlich mit einer CAGR von 28,11 % wachsen. Die Nachfrage kommt von Unternehmen, die Zugang zu modernen Identitätsplattformen haben, aber keinen praktischen Weg für eine unternehmensweite Bereitstellung finden. Die anhaltende Nutzung phishbarer Anmeldemethoden in aktiven Programmen zeigt, dass technische Verfügbarkeit nicht automatisch zu einer vollständigen Einführung führt. Große IT-Dienstleister profitieren von etablierten Kundenbeziehungen, während spezialisierte Unternehmen sich durch FIDO2-Erfahrung differenzieren können. Nutzer aus dem Finanzdienstleistungs- und öffentlichen Sektor benötigen häufig Hilfe bei der Verbindung alter Protokolle mit aktuellen Identitätssystemen. Das Segment ist auch auf Change Management, Nutzerunterstützung, Tests und Lebenszyklusbetrieb nach der Bereitstellung angewiesen.
Nach Bereitstellung: Cloud-Architektur dominiert Unternehmensbereitstellungen
Cloud repräsentierte 60,57 % der Marktgröße für Passkey-Authentifizierung im Jahr 2026 und wird bis 2032 voraussichtlich mit einer CAGR von 28,73 % wachsen. SaaS-basierte Identitätsplattformen nutzen API-first-Bereitstellungsmodelle, die Passkey-Funktionen ohne eine dedizierte On-Premises-Bereitstellung bereitstellen können. Dieser Ansatz kann Hardware-Beschaffungsverzögerungen beseitigen und Richtlinienaktualisierungen vereinfachen. Cloud-Tools geben Unternehmen auch aktuelle Daten zu Registrierung, Anmeldeabschluss und Fallback-Nutzung. Diese Fähigkeiten unterstützen Beobachtbarkeitsprogramme, die identifizieren, wo Nutzer eine Authentifizierungsreise abbrechen oder aufgeben. Für viele Unternehmen bietet die Cloud-Bereitstellung den direktesten Weg zu einer breiteren Nutzung starker Authentifizierung.
Cloud ist auch das am schnellsten wachsende Bereitstellungsmodell in der vorliegenden Prognose. Es eignet sich für Unternehmen, die gemeinsame Richtlinien für eine verteilte Belegschaft einsetzen und aktuelle Identitätsplattformfunktionen nutzen möchten, sobald diese verfügbar werden. On-Premises-Installationen bleiben wichtig für Regierungs-, Verteidigungs- und kritische Infrastrukturnutzer mit Datensouveränitätsanforderungen. Hybride Architektur kann Unternehmen unterstützen, die Anwendungen schrittweise migrieren, anstatt ihren installierten Bestand auf einmal zu ersetzen. Intercede brachte im Oktober 2026 MyID Authenticate mit Unterstützung für Cloud- und On-Premises-Authentifizierung über eine einzige Verwaltungsebene auf den Markt.[2] Dieses Angebot spiegelt den anhaltenden Bedarf wider, verschiedene Bereitstellungsumgebungen während der Übergangszeiten zu koordinieren.
Nach Passkey-Typ: Gerätegebundene Anmeldedaten gehen über die Authentifizierung hinaus
Synchronisierte Passkeys hielten im Jahr 2026 einen Marktanteil von 63,17 % im Markt für Passkey-Authentifizierung. Sie eignen sich weitgehend für Verbraucher- und KMU-Anwendungsfälle, bei denen die Portabilität von Anmeldedaten über Geräte hinweg wichtig ist. Ein Nutzer kann zwischen unterstützten Geräten wechseln, ohne jedes Mal eine separate Hardware-Anmeldedaten-Registrierung abzuschließen. Diese Bequemlichkeit unterstützt eine breite Einführung, wenn Dienstanbieter die Passwortnutzung im großen Maßstab reduzieren möchten. Synchronisierte Anmeldedaten profitieren auch von der Unterstützung des Plattform-Ökosystems, auf die Nutzer in alltäglichen digitalen Diensten stoßen. Unternehmen müssen das Anmeldedatenmodell weiterhin auf das für jede Anwendung erforderliche Sicherheitsniveau abstimmen.
Gerätegebundene Passkeys werden bis 2032 voraussichtlich mit einer CAGR von 27,31 % wachsen. Regierungen, Finanzdienstleister und Betreiber kritischer Infrastrukturen schätzen Hardware-Attestierung und nicht exportierbare Anmeldedaten für hochsicheren Zugang. Yubico stellte im Juli 2026 YubiKey 5.8 mit CTAP-2.3-Unterstützung, hardware-gestützten digitalen Signaturen, Identitäts-Wallet-Anmeldedaten und Secure Payment Confirmation vor. Diese Funktionen erweitern die Nutzung hardware-gestützter Anmeldedaten auf Autorisierungs- und Signierungsworkflows. Unternehmen, die FIPS-140-3-Anforderungen erfüllen müssen, können gerätegebundene Anmeldedaten als ihren konformen Weg beibehalten. Dies konzentriert die Nachfrage auf eine spezialisierte Anbietergruppe und hält Sicherheitsanforderungen bei der Produktauswahl zentral.
Nach Unternehmensgröße: Einführung bei kleinen und mittelständischen Unternehmen beschleunigt sich mit veränderter Wirtschaftlichkeit
Großunternehmen hielten im Jahr 2026 einen Marktanteil von 72,28 % im Markt für Passkey-Authentifizierung. Ihre frühe Position spiegelt größere Budgets für die Integration, eine stärkere Exposition gegenüber phishing-bezogenen Risiken und etabliertere Identitätsteams wider. Diese Unternehmen verwalten häufig große Anwendungsportfolios, was einen schrittweisen Bereitstellungsansatz erforderlich macht. Sie können Arbeit an Legacy-Verbindungen, detailliertem Richtliniendesign und hochsicherer Wiederherstellung rechtfertigen. Ihre Bereitstellungen schaffen auch Referenzfälle, die dazu beitragen, Passkeys für regulierte Mitbewerber zu validieren. Das Segment wird weiterhin verwaltete Rollout-Pläne erfordern, da globale Belegschaften viele Gerätetypen und Anwendungen nutzen.
Kleine und mittelständische Unternehmen werden bis 2032 im Markt für Passkey-Authentifizierung voraussichtlich mit einer CAGR von 29,27 % wachsen. Cloud-native Anbieter können kleineren Unternehmen jetzt Passkey-Fähigkeiten anbieten, ohne eine dedizierte FIDO2-Infrastruktur zu benötigen. Okta veröffentlichte im Oktober 2026 eine Funktion zur allgemeinen Verfügbarkeit der Passkey-Registrierungsförderung, die nicht blockierende Registrierungsaufforderungen während bestehender Anmeldeaktivitäten anzeigen kann. Diese Art von Funktion kann kleineren Unternehmen helfen, die Registrierung ohne eine separate Kampagne aufzubauen. Einfachere Tools beseitigen nicht die Notwendigkeit von Wiederherstellungskontrollen, können aber die Registrierungsreibung reduzieren. Geringere Bereitstellungskomplexität macht die Einführung von Passkeys für Unternehmen mit begrenztem Sicherheitspersonal erreichbarer.
Nach Anwendung: Mandatsgetriebenes Segment für Behörden- und Bürgerdienste beschleunigt sich
Der Mitarbeiterzugang machte im Jahr 2026 33,41 % der Marktgröße aus. Arbeitgeber priorisieren stärkere Mitarbeiteranmeldungen, da der Diebstahl von Anmeldedaten zunehmend automatisierter und überzeugender wird. Die FIDO Alliance berichtete, dass 82 % der Unternehmen im Jahr 2026 vollständig passwortlose Authentifizierung als ultimatives Ziel betrachteten. Sie berichtete auch, dass 28 % der Unternehmen dieses Ziel erreicht hatten. Die Nutzung durch Mitarbeiter erfordert Unterstützung für verwaltete und nicht verwaltete Geräte, Auftragnehmer-Zugang und rollenbasierte Kontrollen. Diese Anforderungen halten Identitätsverwaltung und Zugangswiederherststellung neben dem Authentifikator selbst wichtig.
Behörden- und Bürgerdienste werden bis 2032 voraussichtlich mit einer CAGR von 29,17 % wachsen. Digitale Regierungsprogramme benötigen sicheren Zugang zu Steuer-, Gesundheits-, Sozialleistungs- und anderen bürgerorientierten Diensten. Der Markt für Passkey-Authentifizierung kann diesen Bedarf erfüllen, wenn die Anmeldedaten-Registrierung klar mit der verifizierten Identität verknüpft ist und die Wiederherstellung das Sicherheitsniveau nicht senkt. Indiens Richtlinien zur Zahlungsauthentifizierung, die im April 2026 in Kraft traten, schufen Nachfrage nach phishing-resistenten Anmeldedaten in inländischen Zahlungsabläufen. Entwickler- und API-Authentifizierung gewinnt ebenfalls an Aufmerksamkeit, da autonome Agenten eine stärkere Autorisierung benötigen, um sensible, vom Nutzer delegierte Aufgaben auszuführen. Anwendungsanbieter werden klare Einwilligungs-, Authentifizierungs- und Prüfaufzeichnungen benötigen, wenn sich diese Anwendungsfälle weiterentwickeln.

Nach Branche: BFSI führt, während öffentliche Verwaltung sich beschleunigt
BFSI hielt im Jahr 2026 einen Marktanteil von 23,19 %. Banken und Versicherer betreiben bereits umfangreiche Mehrfaktor-Authentifizierungsumgebungen und stehen unter direktem Druck, Betrug zu reduzieren. SMS-Einmalpasswörter stellen ein Risiko dar, bei dem Angreifer SIM-Swaps oder Social Engineering ausnutzen können. Die FIDO Alliance bat die Europäische Kommission im April 2025 um Klarstellung, wie Passkeys die technischen Regulierungsstandards von PSD2 erfüllen können.[3] Regulatorische Klarheit kann Finanzinstituten helfen zu entscheiden, wo Passkeys in Programme zur starken Kundenauthentifizierung passen. Zahlungs-, Kontozugangs- und hochwertige Transaktionsabläufe bleiben relevante Einstiegspunkte für die Einführung.
Regierung und öffentliche Verwaltung werden bis 2032 voraussichtlich mit einer CAGR von 27,93 % wachsen. Nationale digitale Identitätsprogramme und Verteidigungsanforderungen machen phishing-resistenten Zugang in dieser Branche besonders wichtig. Öffentliche Organisationen betreiben häufig ältere Technologiebestände, was den Bedarf an Föderierung und schrittweiser Implementierung erhöhen kann. IT- und Telekommunikationsanbieter verwalten auch große Nutzerpopulationen, die Phishing-Versuche anziehen. Einzel- und E-Commerce-Unternehmen können Zahlungs-Passkeys nutzen, um Betrug beim Checkout zu reduzieren. Gesundheits- und Biowissenschaftsunternehmen müssen strenge Zugangssicherheit mit den praktischen Grenzen gemeinsam genutzter klinischer Workstations kombinieren. Diese unterschiedlichen Anforderungen halten branchenspezifisches Workflow-Design für Passkey-Anbieter wichtig.
Geografische Analyse
Nordamerika hielt im Jahr 2026 einen Marktanteil von 37,23 %. Bundesaktivitäten haben die Einführung unterstützt, indem phishing-resistenter Zugang zu einer klaren politischen Priorität gemacht wurde. Executive Order 14144 wies zivile Bundesbehörden an, kommerzielle WebAuthn-basierte Authentifizierung zu erproben. NIST SP 800-63B-4 legte später phishing-resistente Authentifizierungsanforderungen auf der relevanten Sicherheitsstufe fest. Microsoft begann im September 2026 mit einem schrittweisen Übergang zu Passkeys als Standard-Entra-ID-Erfahrung. Die Änderung kann eine große installierte Basis von Unternehmensnutzern beeinflussen, da SMS und Sprach-MFA für die Abschaltung im Jahr 2027 vorgesehen sind.
Europa hat ein eigenständiges Compliance-Umfeld, das durch eIDAS 2.0, NIS 2 und nationale technische Vorgaben geprägt ist. Das BSI veröffentlichte im Juni 2026 TR-03188 als nationale technische Richtlinie für die Passkey-Server-Konfiguration. Die Leitlinien geben Website-Betreibern Sicherheitsempfehlungen und Integrationsoptionen für die FIDO2-Server-Implementierung. Betreiber wesentlicher Dienste stehen im NIS-2-Kontext unter erhöhtem Druck, stärkere Authentifizierung einzusetzen. Europäische Unternehmen müssen auch die Eigentümerschaft von Relying Parties und Einwilligungsprozesse in komplexen digitalen Identitätsumgebungen verwalten. Diese Anforderungen begünstigen Anbieter, die Authentifizierungskontrollen mit klarer Governance und Server-Konfigurationsunterstützung kombinieren können.
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 29,23 % wachsen, dem schnellsten Tempo unter den geografischen Regionen. Die Marktgröße in der Region wird durch digitales Banking, nationale Identitätsprogramme und die Nutzung großer Verbraucherplattformen gestützt. Südkorea erhielt eine Klarstellung, dass die FIDO-Biometrie-Authentifizierung auf dem Gerät unter seinem Datenschutzrahmen keine separate Nutzereinwilligung erfordert.[4] In Südamerika starteten Mastercard und Yuno den Mastercard Payment Passkey Service im Februar 2025 in Brasilien, Argentinien und Chile. Der Nahe Osten schreitet durch saudiarabische und emiratische digitale Identitätsprogramme voran, wobei Regierung und Finanzdienstleistungen die frühe Einführung anführen. Afrika bleibt die kleinste Region, obwohl die Banken-Compliance frühe Bereitstellungen in Südafrika und Nigeria unterstützt, während Ägypten eine Chance rund um nationale Investitionen in digitale Identität entwickelt.
Wettbewerbslandschaft
Der Markt für Passkey-Authentifizierung weist eine mäßig fragmentierte Struktur auf. Microsoft, Apple und Google beeinflussen die Standards des Anmeldedaten-Ökosystems durch Betriebssystem- und Plattformimplementierungen. Spezialisierte Anbieter für Identitäts- und Zugangsverwaltung konkurrieren durch Bereitstellungstiefe, Verwaltungstools und Unterstützung für ältere Systeme. Hardware-fokussierte Anbieter können bei gerätegebundenen Anmeldedaten und hochsicheren Kontrollen punkten. Diese unterschiedlichen Marktzugangswege bedeuten, dass kein einzelnes Geschäftsmodell die Anforderungen jedes Käufers erfüllt. Der Markt für Passkey-Authentifizierung ist daher bei Software wettbewerbsintensiv und bei Implementierungs- und Lebenszyklusdienstleistungen stärker fragmentiert.
Yubico erweiterte sein hardware-gestütztes Angebot im Juli 2026 mit YubiKey 5.8. Das Produkt unterstützt CTAP 2.3, hardware-gestützte digitale Signaturen, Identitäts-Wallet-Anmeldedaten und Secure Payment Confirmation. Der Schritt verbindet Passkeys mit Autorisierungs- und Signierungsaufgaben, die eine höhere Sicherheit erfordern. BIO-key erhielt im September 2026 die vollständige FIDO-Alliance-Zertifizierung für Passkey: YOU und positionierte das Produkt für agentische KI-Authentifizierungs-Workflows. Diese Schritte zeigen, wie Zertifizierung und Hardware-Sicherheit spezialisierten Anbietern helfen können, fokussierte Anwendungsfälle zu adressieren. Anbieter, die regulierte Käufer bedienen, müssen auch Interoperabilität mit etablierten Unternehmensidentitätsplattformen nachweisen.
Reine Anbieter können sich durch Identitätsverifizierung bei der Ausstellung und Neuregistrierung von Anmeldedaten differenzieren. HYPR integrierte seine Affirm-Identitätsverifizierung mit der Yubico-Bereitstellung im November 2025, um hardware-gestützte FIDO2-Anmeldedaten an verifizierte Mitarbeiter zu binden, bevor Geräte versendet werden. Corbado und Beyond Identity zielen laut der vorliegenden Studie mit API-orientierten Passkey-Tools auf Entwickler- und Kundenidentitäts-Anwendungsfälle ab. Die Dienstleistungsebene bleibt relevant, da die Verfügbarkeit von Passkeys komplexe Integrations-, Wiederherstellungs-, Richtlinien- und Nutzerakzeptanzfragen nicht löst. Unternehmen, die Produktfähigkeit mit operativer Bereitstellungsunterstützung kombinieren, können in Unternehmenskonten effektiv konkurrieren. Die Branche für Passkey-Authentifizierung bietet weiterhin Raum für Plattformanbieter, Spezialisten und Integratoren, da Sicherheitsanforderungen und bestehende Technologieumgebungen stark variieren.
Marktführer für Passkey-Authentifizierung
-
Microsoft Corporation
-
Apple Inc.
-
Thales S.A.
-
HID Global Corporation
-
Amazon.com, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Aktuelle Branchenentwicklungen
- Oktober 2026: Intercede brachte MyID Authenticate auf den Markt, eine FIDO-Passkey-Lösung, die phishing-resistente Anmeldung bei Windows-Desktops, Cloud-Diensten und On-Premises-Anwendungen von einer einzigen Plattform aus ermöglicht, mit einer europäischen Organisation für digitale Dienste im öffentlichen Sektor als Leitkunde. Das Produkt feierte sein internationales Debüt auf der GovWare 2026 in Singapur.
- September 2026: BIO-key International erhielt die vollständige FIDO-Alliance-Zertifizierung für seinen Passkey:YOU-Authentifikator und erreichte Interoperabilität mit Entra ID, Okta, Ping Identity und Duo, wobei das Produkt für agentische KI-Authentifizierungs-Workflows positioniert wurde.
- Juli 2026: Yubico gab die allgemeine Verfügbarkeit von YubiKey 5.8 bekannt und erweiterte hardware-gestützte Passkeys von der Authentifizierung auf verifizierbare Autorisierung. Die Firmware fügte CTAP-2.3-Unterstützung, hardware-gestützte digitale Signaturen, Identitäts-Wallet-Anmeldedaten und Secure Payment Confirmation hinzu und wurde für alle wichtigen YubiKey-Produktlinien ausgeliefert.
- November 2025: HYPR und Yubico vertieften ihre Partnerschaft durch die Integration der HYPR-Affirm-Identitätsverifizierung mit der YubiKey-Bereitstellung von Yubico, wodurch Unternehmen hardware-gestützte FIDO2-Anmeldedaten kryptografisch an verifizierte Mitarbeiteridentitäten binden können, bevor Geräte an verteilte Belegschaften versendet werden.
Globaler Berichtsumfang des Marktes für Passkey-Authentifizierung
Passkey-Authentifizierung bezeichnet eine sichere, passwortlose Authentifizierungsmethode, die Public-Key-Kryptografie nutzt, um herkömmliche Passwörter durch gerätebasierte kryptografische Anmeldedaten zu ersetzen. Durch die sichere Speicherung eines privaten Schlüssels auf dem Gerät des Nutzers und eines öffentlichen Schlüssels auf dem Server des Dienstanbieters werden die Risiken von Phishing, Credential Stuffing und Datenschutzverletzungen erheblich eliminiert.
Der Bericht zum Markt für Passkey-Authentifizierung ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellung (Cloud, On-Premises und Hybrid), Passkey-Typ (synchronisierte Passkeys und gerätegebundene Passkeys), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Anwendung (Mitarbeiterzugang, Kundenidentität und -zugang, Finanztransaktionen und Zahlungen, Behörden- und Bürgerdienste, Entwickler- und API-Authentifizierung sowie weitere Anwendungen), Branche (BFSI, Regierung und öffentliche Verwaltung, IT und Telekommunikation, Einzel- und E-Commerce, Gesundheit und Biowissenschaften, Medien und Unterhaltung sowie weitere Branchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Synchronisierte Passkeys |
| Gerätegebundene Passkeys |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Mitarbeiterzugang |
| Kundenidentität und -zugang |
| Finanztransaktionen und Zahlungen |
| Behörden- und Bürgerdienste |
| Entwickler- und API-Authentifizierung |
| Weitere Anwendungen |
| BFSI |
| Regierung und öffentliche Verwaltung |
| IT und Telekommunikation |
| Einzel- und E-Commerce |
| Gesundheit und Biowissenschaften |
| Medien und Unterhaltung |
| Weitere Branchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | ||
| Nach Bereitstellung | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach Passkey-Typ | Synchronisierte Passkeys | |
| Gerätegebundene Passkeys | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Anwendung | Mitarbeiterzugang | |
| Kundenidentität und -zugang | ||
| Finanztransaktionen und Zahlungen | ||
| Behörden- und Bürgerdienste | ||
| Entwickler- und API-Authentifizierung | ||
| Weitere Anwendungen | ||
| Nach Branche | BFSI | |
| Regierung und öffentliche Verwaltung | ||
| IT und Telekommunikation | ||
| Einzel- und E-Commerce | ||
| Gesundheit und Biowissenschaften | ||
| Medien und Unterhaltung | ||
| Weitere Branchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Passkey-Authentifizierung?
Der Markt für Passkey-Authentifizierung wird voraussichtlich von 1,24 Milliarden USD im Jahr 2026 und 1,59 Milliarden USD im Jahr 2027 auf 5,06 Milliarden USD bis 2032 wachsen, bei einer CAGR von 26,05 %.
Was treibt die Einführung von Passkey-Authentifizierung an?
Anforderungen an phishing-resistente Authentifizierung, breitere Geräteunterstützung und reduzierte Passwort-Zurücksetzungsaktivitäten unterstützen die Einführung.
Welche Komponente führt bei den Ausgaben für Passkey-Authentifizierung?
Software hielt im Jahr 2026 einen Anteil von 74,37 %, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 28,11 % wachsen werden.
Warum sind gerätegebundene Passkeys wichtig?
Sie bieten nicht exportierbare Anmeldedaten und Hardware-Attestierung, was hochsichere Anwendungsfälle in Regierung, Finanzdienstleistungen und kritischer Infrastruktur unterstützt.
Welche Region entwickelt sich am schnellsten?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 29,23 % wachsen, unterstützt durch digitales Banking, Zahlungsauthentifizierung und nationale Identitätsprogramme.
Was sind die Haupthindernisse für die Unternehmensbereitstellung?
Die Integration von Legacy-Anwendungen und die sichere Kontowiederherstellung bleiben wichtige Probleme, da schwache Fallback-Methoden die Phishing-Exposition wieder einführen können.