
Marktgröße und Marktanteil für ereignisbasierte HOTP-Hardware-Token
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.72 Milliarden US-Dollar |
| Marktgröße (2032) | 2.29 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 5.89 % |
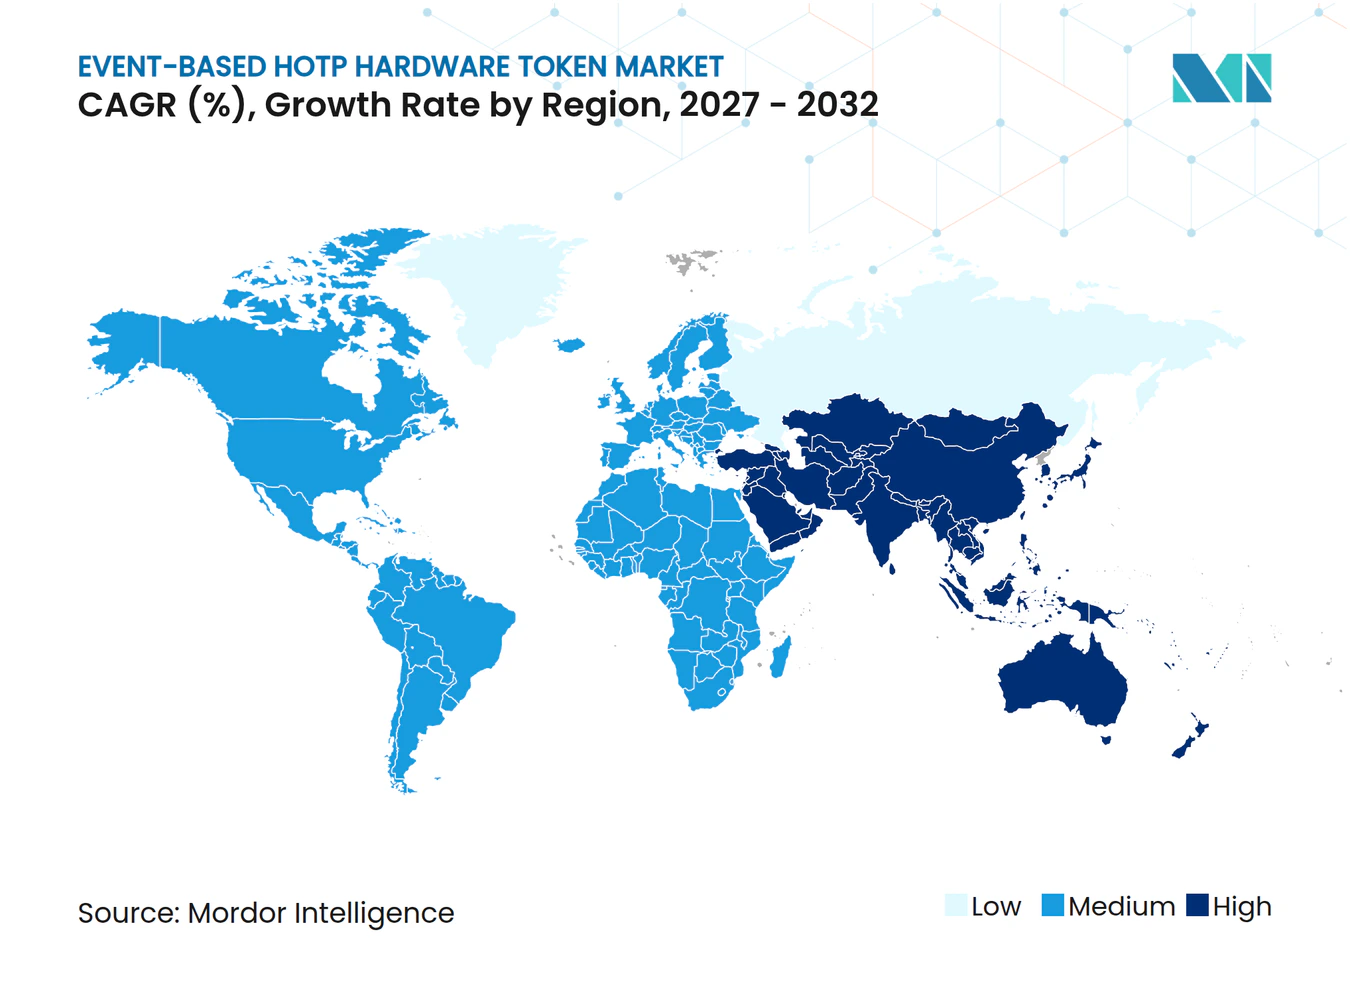
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für ereignisbasierte HOTP-Hardware-Token von Mordor Intelligence
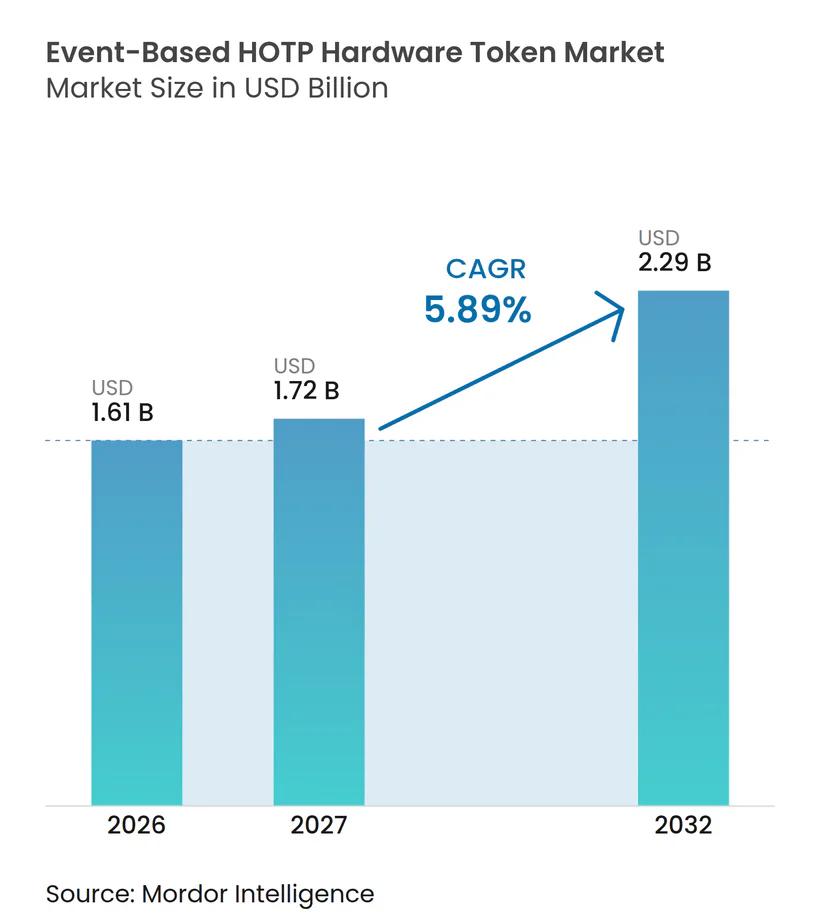
Die Marktgröße für ereignisbasierte HOTP-Hardware-Token wird voraussichtlich von 1,61 Milliarden USD im Jahr 2026 und 1,72 Milliarden USD im Jahr 2027 auf 2,29 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 5,89 % zwischen 2027 und 2032. Der Markt für ereignisbasierte HOTP-Hardware-Token wird durch häufigere Identitätsangriffe und Vorschriften angetrieben, die eine stärkere Authentifizierung in regulierten Umgebungen erfordern. Hardware-Anmeldeinformationen bleiben wichtig, wo Netzwerke isoliert sind, Daten innerhalb einer Jurisdiktion verbleiben müssen oder Organisationen eine Anmeldeinformation benötigen, die nicht von einer aktiven Verbindung abhängt. Die Nachfrage verlagert sich auch hin zu Geräten, die sowohl ältere HOTP-Workflows als auch FIDO2 unterstützen, sodass Organisationen ihre Authentifizierungsprogramme aktualisieren können, ohne jedes bestehende System auf einmal zu ersetzen. Dieser Ansatz gibt Lieferanten die Möglichkeit, Geräte mit Bereitstellungs-, Inventar- und Lebenszyklusdiensten zu kombinieren, während Passkeys die neue Nachfrage in Umgebungen mit geringeren Sicherheitsanforderungen begrenzen.
Wichtigste Erkenntnisse des Berichts
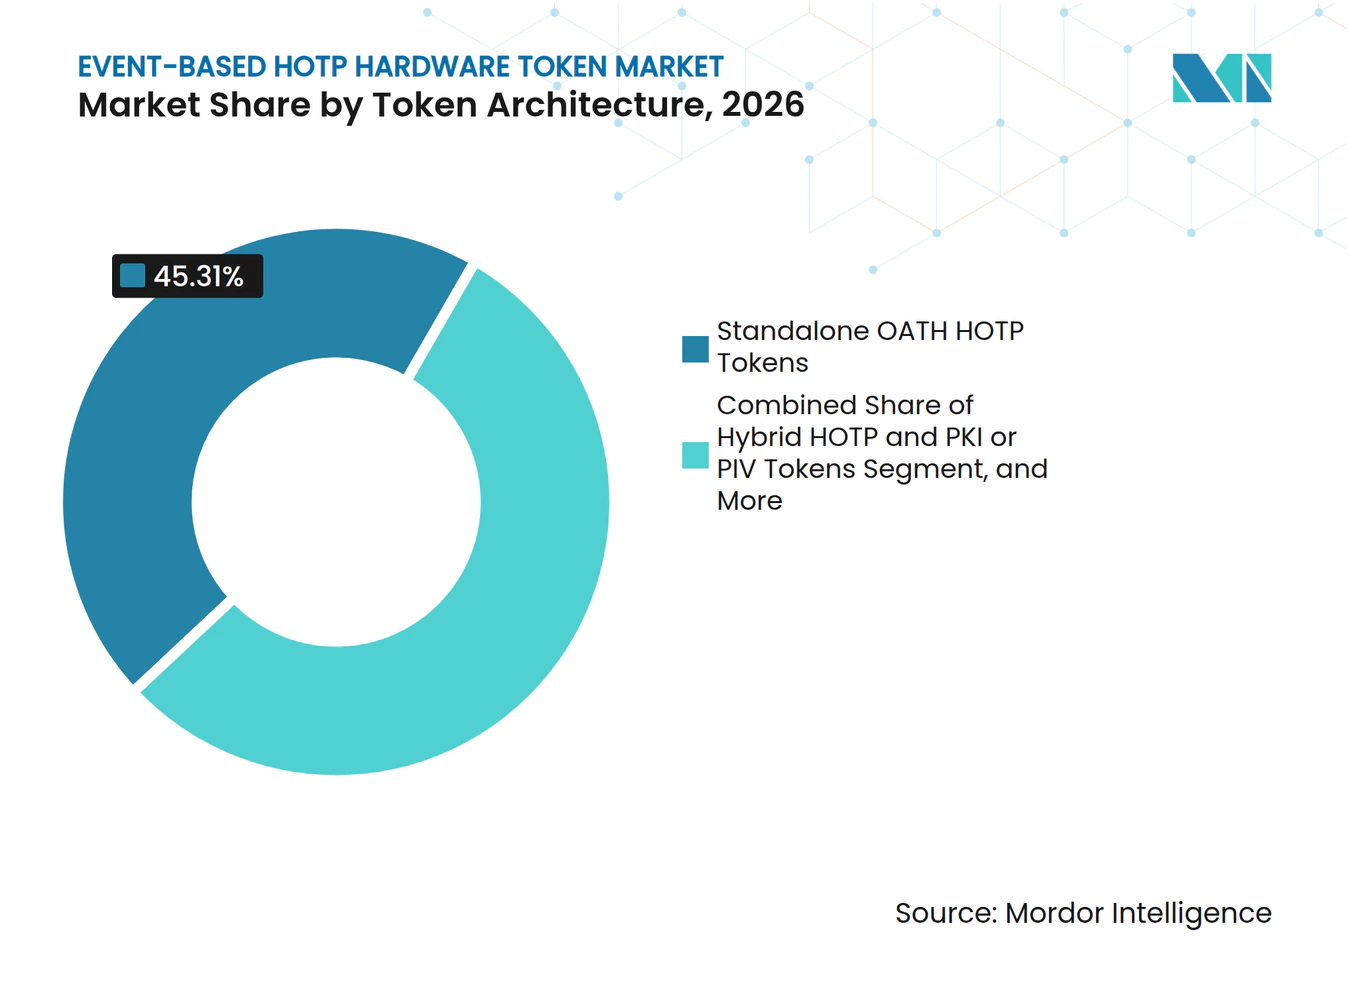
- Nach Token-Architektur hielten eigenständige OATH-HOTP-Token im Jahr 2026 einen Marktanteil von 45,31 % am Markt für ereignisbasierte HOTP-Hardware-Token, während hybride HOTP- und FIDO2-Sicherheitsschlüssel bis 2032 voraussichtlich mit einer CAGR von 6,69 % wachsen werden.
- Nach Formfaktor entfielen im Jahr 2026 48,12 % des Anteils auf Schlüsselanhänger-Token, während USB-Sicherheitsschlüssel bis 2032 voraussichtlich mit einer CAGR von 6,87 % wachsen werden.
- Nach Konnektivität entfielen im Jahr 2026 58,34 % des Anteils auf nicht verbundene Token, während USB-verbundene Token bis 2032 voraussichtlich mit einer CAGR von 6,64 % wachsen werden.
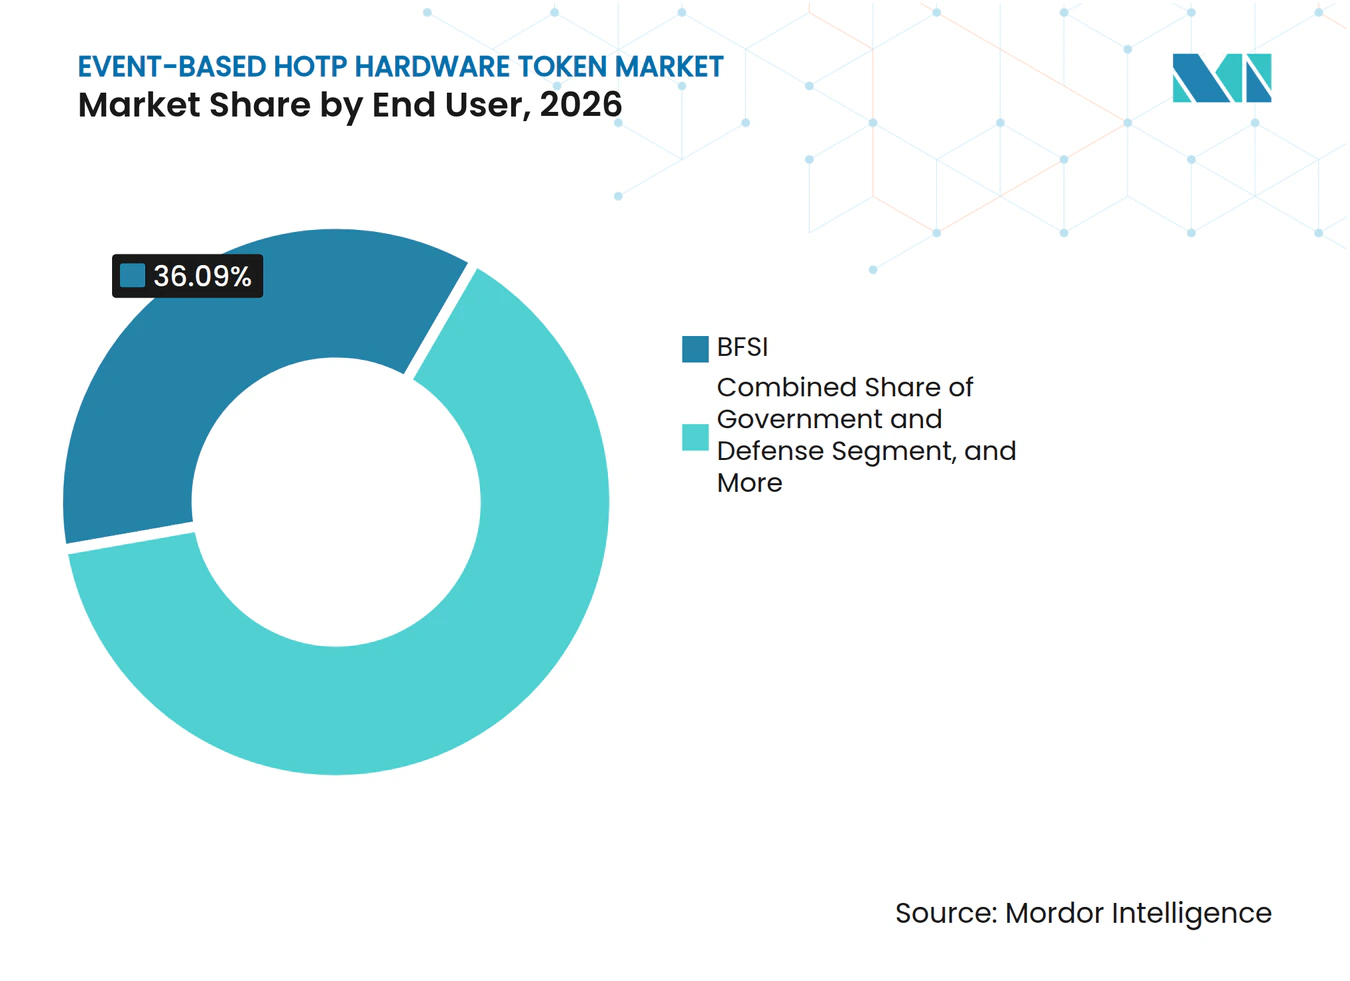
- Nach Endnutzer entfielen im Jahr 2026 36,09 % des Anteils auf BFSI, während Unternehmens-IT und privilegiertes Zugriffsmanagement bis 2032 voraussichtlich mit einer CAGR von 7,08 % wachsen werden.
- Nach Bereitstellungs- und Vertriebsmodell entfielen im Jahr 2026 69,73 % des Anteils auf On-Premise-Authentifizierungsinfrastruktur, während öffentliche Cloud-Identitätsplattformen bis 2032 voraussichtlich mit einer CAGR von 6,82 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 42,27 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 6,88 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunahme identitätsbasierter Angriffe und regulatorische MFA-Vorgaben | +1.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung der Anforderungen an Offline- und Air-Gap-MFA | +1.2% | Nordamerika, Europa und asiatisch-pazifischer Kernraum | Mittelfristig (2–4 Jahre) |
| Beschaffung phishing-resistenter hybrider Hardware-Schlüssel | +1.0% | Nordamerika und EU, Ausweitung auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Ersatz veralteter Token in Bank- und Behördenflotten | +0.8% | Global | Mittelfristig (2–4 Jahre) |
| Toleranz gegenüber Zähler-Desynchronisation in Umgebungen mit geringer Konnektivität | +0.6% | Asiatisch-pazifischer Kernraum, Ausweitung auf Naher Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Zunehmender Einsatz von Hardware-MFA für privilegierten und Drittanbieter-Zugriff | +0.5% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunahme identitätsbasierter Angriffe und regulatorische MFA-Vorgaben
Microsoft berichtete, dass mehr als 97 % der Identitätsangriffe passwortbasiert waren und dass identitätsbasierte Angriffe in der ersten Hälfte des Jahres 2025 um 32 % zunahmen. Derselbe Bericht stellte fest, dass phishing-resistente Multifaktor-Authentifizierung mehr als 99 % der Angriffe blockiert, einschließlich Fälle mit gültigen Anmeldeinformationen. Der Markt für ereignisbasierte HOTP-Hardware-Token profitiert, wenn Sicherheitsteams hardware-gestützte Authentifizierung als notwendige Kontrolle und nicht als optionalen Technologiekauf betrachten. DORA wurde im Januar 2025 anwendbar und legt Anforderungen an die operative Resilienz für betroffene Finanzunternehmen in der Europäischen Union fest. NIST SP 800-63B-4 beschreibt außerdem Authentifizierungsanforderungen für föderale digitale Identitätsprogramme, was längere Beschaffungszyklen für regulierte Nutzer unterstützt.[1] Diese Bedingungen machen Hardware-Token-Käufe weniger anfällig für kurzfristige Änderungen in allgemeinen IT-Budgets.
Ausweitung der Anforderungen an Offline- und Air-Gap-MFA
Der Markt für ereignisbasierte HOTP-Hardware-Token bedient Umgebungen, in denen Konnektivität nicht verfügbar, eingeschränkt oder absichtlich entfernt ist. Klassifizierte Netzwerke, industrielle Steuerungssysteme, Bank-Backoffices und militärische Kommunikation können Air-Gap- oder teilweise isolierte Architekturen verwenden. HOTP verwendet eine zählerbasierte Methode und erfordert daher keine Uhrsynchronisation, keinen Internetzugang oder eine Live-Netzwerkvalidierung während der Authentifizierung. Norwegens Health North IKT HF hat 2025 eine Ausschreibung für starke Zwei-Faktor-Authentifizierung gemäß eIDAS-Hochsicherheit durchgeführt und FIDO2-Hardware-Schlüssel spezifiziert. Das polnische Innenministerium hat ebenfalls 2025 eine Ausschreibung für den Kauf von 150 Hardware-Token mit einer 36-monatigen Authentifizierungsumgebung durchgeführt. Diese Käufe zeigen, dass die Modernisierung der Infrastruktur die Nachfrage nach physischen Anmeldeinformationen erhalten kann, anstatt sie zu ersetzen.
Beschaffung phishing-resistenter hybrider Hardware-Schlüssel
Organisationen beschaffen zunehmend ein einzelnes Gerät, das HOTP und FIDO2 unterstützt, anstatt separate Hardware-Programme zu unterhalten. Der Markt für ereignisbasierte HOTP-Hardware-Token profitiert daher von hybriden Schlüsseln, die mit älteren RADIUS-Umgebungen und neueren Identitätsplattformen funktionieren. RSAs iShield Key 2 Series unterstützt FIDO2-, OATH-HOTP-, PKI- und PIV-Protokolle in einem nach FIPS 140-3 Level 3 zertifizierten Gerät. Thales führte im Februar 2025 OneWelcome FIDO Key Lifecycle Management ein, einschließlich der Vorregistrierung von Schlüsseln bei Microsoft Entra ID über FIDO2-Bereitstellungs-APIs. Dieses Design reduziert den Registrierungsaufwand bei großen Bereitstellungen und macht das Geräte-Lebenszyklusmanagement zu einem Teil der Kaufentscheidung. Es ermöglicht auch, dass HOTP während mehrjähriger Migrationen hin zur phishing-resistenten Authentifizierung verfügbar bleibt.
Ersatz veralteter Token in Bank- und Behördenflotten
Bankinstitute und Behörden betreiben große Flotten von Hardware-Token mit geplanten Ersatzbedarf. Der Markt für ereignisbasierte HOTP-Hardware-Token profitiert von Geräten, die zwischen 2012 und 2018 gekauft wurden, das Ende ihrer physischen Lebensdauer erreichen und für aktuelle kryptografische Anforderungen weniger geeignet werden. Die polnische Ausschreibung von 2025 kombinierte die Hardware-Erneuerung mit einer 36-monatigen Authentifizierungsumgebung und zeigt, wie Geräteersatz und Infrastrukturarbeiten häufig gebündelt werden. Die Sichuan Rural Commercial Bank veröffentlichte im Februar 2026 eine Bekanntmachung über ein OTP-Authentifizierungs-Upgrade, das ereignisbasierte, zeitbasierte und Challenge-Typ-Passwörter mit inländischer kryptografischer Unterstützung unterstützt. Solche Spezifikationen können die Rolle von reinen Software-Alternativen im regulierten Bankwesen einschränken. Die Ersatznachfrage ist besonders dauerhaft, wo hochwertige Zahlungsgenehmigungen und privilegierter Zugriff einen physischen Authentifizierungsfaktor erfordern.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Migration zu Passkeys und Plattform-Authentifikatoren | -0.8% | Nordamerika und Europa, Ausweitung auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| HOTP-Zähler-Desynchronisation und Wiederherstellungsaufwand | -0.5% | Global | Mittelfristig (2–4 Jahre) |
| Eingeschränkte HOTP-Unterstützung in modernen Cloud-Identitäts-Workflows | -0.4% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Aufwand für Batterieaustausch, Inventar und End-of-Life | -0.3% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Migration zu Passkeys und Plattform-Authentifikatoren
Plattformnative Authentifizierung reduziert die Nachfrage nach eigenständigen Token in Verbraucher- und Mittelmarktsegmenten. NIST SP 800-63B-4 erkennt synchronisierbare Passkeys für AAL2-Anwendungsfälle an, was softwarebasierte Authentifizierung unterstützen kann, wo der Sicherheitsbedarf geringer ist. Die FIDO Alliance berichtete 2025, dass 87 % der befragten Unternehmen auf Passkeys umsteigen, obwohl viele diese noch nicht eingesetzt hatten. Der Markt für ereignisbasierte HOTP-Hardware-Token ist dem größten Verdrängungsrisiko bei AAL1- und AAL2-Bereitstellungen ausgesetzt, wo ein Plattform-Authentifikator die angegebene Richtlinienanforderung erfüllen kann. NIST erlaubt jedoch keine synchronisierbaren Authentifikatoren bei AAL3, da das Authentifizierungsgeheimnis exportierbar ist. Hardware-gestützte und nicht exportierbare Anmeldeinformationen behalten daher eine Rolle für klassifizierte Systeme, Verteidigungsauftragnehmer und hochwertige Finanzaktivitäten.
HOTP-Zähler-Desynchronisation und Wiederherstellungsaufwand
Zählerabweichung bleibt ein operativer Nachteil für HOTP. Ein Token kann außer Synchronisation geraten, wenn ein Benutzer Codes generiert, ohne einen Authentifizierungsversuch abzuschließen. Im Gegensatz zu zeitbasiertem OTP kann der Token eine Zähler-Neuausrichtung erfordern statt einer automatischen Synchronisation innerhalb eines Zeitfensters. Dies erzeugt einen Helpdesk-Aufwand für Organisationen mit großen, verteilten Flotten. Lieferanten können breitere Vorausschaufenster und automatische Erkennung verwenden, um Wiederherstellungsereignisse zu reduzieren, aber diese Kontrollen erfordern zusätzliche Konfigurationsanforderungen. Der Markt für ereignisbasierte HOTP-Hardware-Token ist daher in Umgebungen weniger attraktiv, die eine nahtlose, wiederholte Authentifizierung über verteilte Belegschaften hinweg erfordern.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Token-Architektur:
Eigenständige Token behalten die Nachfrage der installierten Basis, während hybride Schlüssel die Nutzung erweiternEigenständige OATH-HOTP-Token hielten im Jahr 2026 einen Anteil von 45,31 %. Ihre Position beruht auf erheblichen installierten Basen in Bank-, Behörden- und Telekommunikationsorganisationen, wo die Token-Validierung in langjährige Identitäts- und Zugangssysteme eingebettet ist. Diese Nutzer stehen vor hohen Wechselkosten, da eine nderung Authentifizierungsserver, Betriebsverfahren, Benutzerschulungen und Prüfnachweise beeinflussen kann. Die Geräte bleiben für Air-Gap-Bereitstellungen und ältere RADIUS-Ketten geeignet, da ein angezeigter Code keine USB- oder NFC-Schnittstelle erfordert. Das Fehlen von Firmware-Updates kann eine bewusste Sicherheitsentscheidung für Organisationen sein, die das Geräteverhalten und die Konfiguration streng kontrollieren.
Hybride HOTP- und FIDO2-Sicherheitsschlüssel werden bis 2032 voraussichtlich mit einer CAGR von 6,69 % wachsen. Die Marktgröße für ereignisbasierte HOTP-Hardware-Token für diese Architektur wird von Unternehmen angetrieben, die Legacy-Kompatibilität und einen praktischen Weg zu FIDO2 ohne parallele Gerätekäufe oder störende Systemänderungen benötigen. Hybride HOTP- und PKI- oder PIV-Geräte eignen sich für Behörden- und Verteidigungsnutzer, deren physische und logische Zugangsdaten auf einem einzigen Gerät konvergieren. Challenge-Response- und Transaktionssignierungsprodukte bedienen weiterhin hochwertige Bankabläufe, die einen transaktionsspezifischen Sicherheitsschritt benötigen. Yubico kündigte im Juli 2026 YubiKey 5.8 mit CTAP 2.3-Unterstützung und der WebAuthn-Signiererweiterung für hardware-gestützte Passkey-Funktionen an. Die Veröffentlichung veranschaulicht, wie ein Multi-Protokoll-Schlüssel Unterstützung für Identitäts-Wallets, Genehmigungen und Dokumentensignierung hinzufügen kann, während das physische Sicherheitsmodell erhalten bleibt.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Formfaktor:
Schlüsselanhänger-Token bieten breite Kompatibilität, während USB-Schlüssel moderne Identitätsprogramme unterstützenSchlüsselanhänger-Token entfielen im Jahr 2026 auf 48,12 % des Marktes für ereignisbasierte HOTP-Hardware-Token. Ihre Nutzung beruht auf niedrigen Stückkosten, treiberfreiem Betrieb und Kompatibilität mit etablierten Authentifizierungsservern in Bank- und Behördenumgebungen. Ein Schlüsselanhänger-Token erfordert keinen USB-Anschluss, keine NFC-Antenne oder Softwareinstallation, was ihn für Contact Center, Betriebsteams und Außendienstmitarbeiter nützlich macht, die gemeinsam genutzte oder eingeschränkte Workstations verwenden. Display-Karten gewinnen auch im Bankwesen an Bedeutung, da eine kreditkartengroße Anmeldeinformation zusätzliche Geräteinventare reduzieren kann und gleichzeitig Mobile-Banking- und Corporate-Treasury-Aktivitäten unterstützt. Die einfache Form bleibt wertvoll, wo Organisationen eine zuverlässige, leicht ausstellbare Anmeldeinformation anstelle eines von einem bestimmten Endpunkt abhängigen Geräts benötigen.
USB-Sicherheitsschlüssel werden bis 2032 voraussichtlich mit einer CAGR von 6,87 % wachsen. Ihre Einführung folgt Zero-Trust-Programmen, die kryptografische Gerätebescheinigung, phishing-resistenten Zugriff und Unterstützung für laptop-basierte hybride Belegschaften erfordern. HID Global erweiterte sein Crescendo-Portfolio im August 2025 mit dem Crescendo Key, Crescendo Cards und dem OMNIKEY 5022-Lesegerät. Der Crescendo Key unterstützt FIDO2, PKI und OATH und demonstriert den kommerziellen Wert eines Geräts, das sowohl ältere als auch neuere Authentifizierungs-Workflows abdeckt. Smartcards unterstützen weiterhin Behörden-, Verteidigungs- und Gesundheitsbereitstellungen, bei denen physischer Zugang und logische Authentifizierung kombiniert werden, während Desktop- und Taschentoken dort nützlich bleiben, wo ein größeres Display Benutzern hilft, hochwertige Transaktionscodes zu überprüfen.
Nach Konnektivität:
Nicht verbundene Token unterstützen isolierte Netzwerke, während USB-Produkte an Bedeutung gewinnenNicht verbundene Token hielten im Jahr 2026 einen Anteil von 58,34 %. Ihr zählerbasiertes Design erzeugt einen Einmalcode ohne eine Echtzeitverbindung zum Authentifizierungsserver am Verwendungsort. Dies ist eine definierende Eigenschaft in klassifizierten, Air-Gap- und infrastrukturell eingeschränkten Umgebungen, da es einen aktiven Transportkanal während der Authentifizierung vermeidet. Behördennetzwerke, Energiesteuerungssysteme und Finanz-Backoffice-Plattformen verwenden dieses Modell, bei dem Datensouveränitäts- und Kompartimentierungsregeln cloud-verwaltete oder netzwerksynchronisierte Alternativen ausschließen können. Die Kategorie ist auch bei Ausfällen widerstandsfähig, da der Benutzer einen Code generieren kann, auch wenn eine Verbindung nicht verfügbar oder nicht erlaubt ist.
USB-verbundene Token werden bis 2032 voraussichtlich mit einer CAGR von 6,64 % wachsen. Unternehmen verwenden FIDO2-fähige USB-Schlüssel, die hardware-abgeleitete HOTP-Codes und WebAuthn-Authentifizierung vom selben physischen Gerät unterstützen. Yubicos FIPS-Serie und FEITIANs ePass Token haben die FIPS 140-3 Level 3-Zertifizierung erhalten und unterstützen Beschaffungsprogramme, die validierte kryptografische Module benötigen. NFC-Produkte werden im Verbraucher-Banking und im Gesundheitswesen für Tap-to-Authenticate-Workflows verwendet, die die Reibung für mobile Nutzer reduzieren. Bluetooth-Geräte bedienen eine engere Palette von Anwendungen und Mobilitätsszenarien, wo USB-Anschlüsse nicht verfügbar sind, obwohl Batteriebedarf und sicheres Pairing-Management ihre Nutzung in größeren Flotten einschränken.
Nach Endnutzer:
BFSI führt die regulierte Nachfrage an, während Programme für privilegierten Zugriff expandierenBFSI entfiel im Jahr 2026 auf 36,09 % des Anteils. Finanzinstitute sind mit hohem Transaktionsrisiko und starken Anforderungen an Authentifizierungskontrollen konfrontiert, insbesondere für Zahlungsgenehmigungen und den Zugriff auf sensible Bankensysteme. DORA wird seit Januar 2025 angewendet und stärkt das resiliente IKT-Risikomanagement für betroffene Finanzunternehmen. Japans Finanzdienstleistungsagentur startete im April 2026 eine Sensibilisierungskampagne zur phishing-resistenten Multifaktor-Authentifizierung für Finanzinstitute. Behörden und Verteidigung bilden eine weitere wesentliche Nutzergruppe, da nationale MFA-Programme und Auftragnehmeranforderungen häufig physische Anmeldeinformationen für sensible Systeme erfordern, einschließlich solcher, die während Netzwerkunterbrechungen funktionsfähig bleiben müssen.
Unternehmens-IT und privilegiertes Zugriffsmanagement werden bis 2032 voraussichtlich mit einer CAGR von 7,08 % wachsen. Organisationen erweitern Hardware-MFA auf Drittanbieter-Auftragnehmer, Cloud-Administratoren und Teams für Betriebstechnologie, nachdem Sicherheitsvorfälle in der Lieferkette die Risiken durch leistungsstarke Benutzerkonten aufgezeigt haben. Die Branche für ereignisbasierte HOTP-Hardware-Token profitiert, wenn Administratoren eine eigenständige physische Anmeldeinformation für hochprivilegierte Rollen und den Zugriff auf sensible Infrastruktur benötigen. Gesundheitsorganisationen setzen Hardware-Token für elektronische Gesundheitsaktensysteme und privilegierte Workstations angesichts anhaltender Ransomware-Risiken ein. Telekommunikations- und kritische Infrastrukturbetreiber verwenden Hardware-MFA in Netzwerkbetriebszentren, während Bildungs- und Forschungseinrichtungen eine kleinere Chance darstellen, die sich durch staatliche Datenverwaltungspflichten entwickelt.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungs- und Vertriebsmodell:
On-Premise-Systeme führen, während Cloud-Management Flexibilität hinzufügtOn-Premise-Authentifizierungsinfrastruktur entfiel im Jahr 2026 auf 69,73 % des Marktes für ereignisbasierte HOTP-Hardware-Token. Banken, Verteidigungsbehörden und Regierungsministerien leiten möglicherweise keinen Authentifizierungsverkehr über kommerzielle Cloud-Dienste aufgrund von Souveränitäts-, Latenz- und Sicherheitsklassifizierungsanforderungen. Diese Nutzer unterhalten häufig RADIUS-Server, LDAP-Verzeichnisse und Identitätssysteme, die für die HOTP-Validierung über längere Bereitstellungszeiträume ausgelegt sind. Token-Lieferanten gewinnen dauerhafte Konten, sobald Verwaltungssoftware in den Sicherheitsbetrieb integriert ist, da ein Austausch etablierte Workflows, Governance-Kontrollen und Benutzerpopulationen stören kann. Der Markt für ereignisbasierte HOTP-Hardware-Token behält daher eine erhebliche Basis in Umgebungen, die lokale Kontrolle und vorhersehbaren Betrieb erfordern.
Öffentliche Cloud-Identitätsplattformen werden bis 2032 voraussichtlich mit einer CAGR von 6,82 % wachsen. Cloud-native Unternehmen suchen nach zentralisierter Bereitstellung, Lebenszyklusmanagement, Inventartransparenz und Prüfpfaden für Hardware-Token-Flotten. OneSpan führte im Juli 2026 DigipassONE als einheitliche Plattform für Hardware-Token, mobile Authentifikatoren, FIDO2-Schlüssel, Passkeys und Software-Authentifikatoren in Cloud- und On-Premise-Umgebungen ein. Private Cloud-Systeme bleiben für mittelgroße Unternehmen und regulierte Organisationen relevant, die Cloud-Betriebsmodelle ohne die gleichen Datensouveränitätszugeständnisse wie bei der öffentlichen Cloud-Bereitstellung wünschen. Nationale souveräne Cloud-Programme in Europa und dem asiatisch-pazifischen Raum unterstützen dieses Modell weiter, während Lieferanten, die Geräte mit Identitätsplattformintegration kombinieren, angesichts breiterer Authentifizierungsänderungen relevant bleiben können.
Geografische Analyse
Nordamerikanischer Markt für ereignisbasierte HOTP-Hardware-Token
Nordamerika hielt im Jahr 2026 einen Marktanteil von 42,27 % am Markt für ereignisbasierte HOTP-Hardware-Token. Die Vereinigten Staaten tragen den größten Teil der regionalen Nachfrage durch Beschaffungsmaßnahmen im Verteidigungsbereich und bundesstaatliche Authentifizierungsanforderungen. Die Beschaffung hängt häufig von der FIPS-140-3-Validierung ab, was die Liste der zugelassenen Produkte bei sensiblen Bundesbehörden-Einsätzen einschränkt. Yubico erhielt im Mai 2026 die FIPS-140-3-Validierung für die YubiKey 5 FIPS Series. Kanada und Mexiko tragen durch die Modernisierung des Finanzsektors und grenzüberschreitende Verteidigungsprogramme zur Nachfrage bei.
APAC-Markt für ereignisbasierte HOTP-Hardware-Token
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 6,88 % wachsen. Die Größe des Marktes für ereignisbasierte HOTP-Hardware-Token in der Region wird durch strengere Bankanforderungen und die Ausweitung digitaler Finanzdienstleistungen in Japan, China, Indien und Südkorea angetrieben. Die Japan Securities Dealers Association veröffentlichte im Juli 2025 einen Entwurf zur Überarbeitung von Leitlinien, der phishing-resistente MFA für Aktivitäten im Zusammenhang mit Wertpapierhandelskonten vorsah.[2] Die Ausschreibung der Sichuan Rural Commercial Bank aus dem Jahr 2026 forderte ereignisbasierte, zeitbasierte und challenge-basierte OTP-Funktionen mit Unterstützung inländischer Kryptografie. Die Bank of Communications setzte einen auf HarmonyOS basierenden digitalen Schutzschild für die Authentifizierung von Großbetragstransfers ein, was den regionalen Fokus auf lokal konforme Authentifizierungstechnologie verdeutlicht.
EMEA- und südamerikanischer Markt für ereignisbasierte HOTP-Hardware-Token
Europa verzeichnet eine erhebliche Nachfrage aufgrund von DORA und NIS2, die Cybersicherheitsverpflichtungen für Finanzinstitute, wesentliche Einrichtungen und Anbieter digitaler Infrastrukturen auferlegen. Deutschland und Frankreich sind wichtige nationale Märkte, während das Vereinigte Königreich weiterhin strenge Kontrollen im Finanzdienstleistungsbereich und in Cyber-Essentials-Programmen verlangt. Swissbit stellte im Mai 2025 den iShield Key 2 vor, ein nach FIPS 140-3 Level 3 zertifiziertes Gerät, das FIDO2, HOTP, TOTP und PIV unterstützt. Der Nahe Osten entwickelt sich durch nationale Programme zur digitalen Identität und Cybersicherheitsanforderungen im Finanzsektor. Afrika befindet sich noch in einem frühen Stadium, angeführt von Südafrika und Nigeria, während Südamerika von einer kleineren Basis aus wächst, wobei Brasilien die unmittelbarste Bankchance darstellt.
Wettbewerbslandschaft
Marktkonzentration
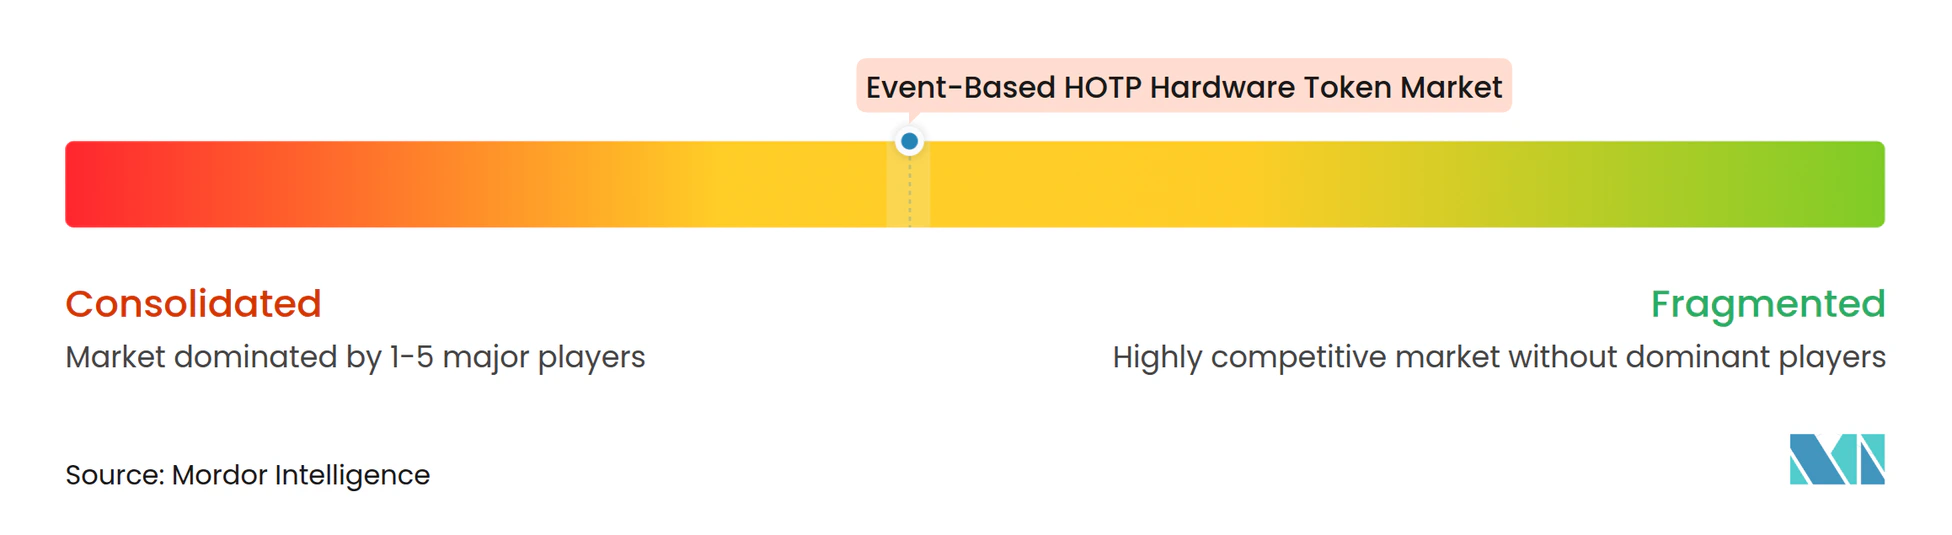
Der Markt für ereignisbasierte HOTP-Hardware-Token ist mäßig konsolidiert. Thales, Yubico, RSA Security, FEITIAN, OneSpan, HID Global und Entrust konkurrieren bei Zertifizierungsabdeckung, Formfaktorvielfalt und Lebenszyklusmanagementfähigkeiten. Token2, Protectimus, Hypersecu, Deepnet Security und ID Control bedienen kostensensible, offene Standard- und regionale Nachfrage. Die Unterstützung von OTP-Algorithmen ist weniger unterscheidend geworden, da sie in vielen Produkten verfügbar ist. Der Wettbewerb hat sich hin zur Integration mit Identitätsplattformen, der Ausrichtung auf Compliance-Anforderungen und der Fähigkeit zur Verwaltung von Geräteflotten in großem Maßstab verlagert.
Zertifizierung ist ein zentraler Auswahlkriterium bei föderalen, Verteidigungs- und anderen hochsicherheitsrelevanten Beschaffungen. FEITIAN kündigte im Januar 2026 die FIPS 140-3 Level 3-Zertifizierung für seinen ePass Token an. Yubico kündigte im Mai 2026 die FIPS 140-3-Validierung für seine YubiKey 5 FIPS-Serie an. Thales fügte im Februar 2025 OneWelcome FIDO Key Lifecycle Management hinzu, um die Vorregistrierung von Sicherheitsschlüsseln bei Microsoft Entra ID zu ermöglichen[3]. Diese Schritte zeigen, dass Anbieter Geräteverkäufe mit Tools kombinieren, die den Registrierungs-, Widerrufs-, Ersatz- und Prüfaufwand reduzieren. Der Markt für ereignisbasierte HOTP-Hardware-Token kann daher Kunden durch Geräteauffrischungszyklen und eine breitere Authentifizierungsmodernisierung binden.
Spezialisierte Lieferanten nutzen regulatorische Verpackung und Protokollbreite, um mit größeren Unternehmen zu konkurrieren. Swissbits iShield Key 2 kombiniert FIDO2-, PIV- und HOTP-Funktionen für Bereitstellungen, die zertifizierte Hardware erfordern. Der Mittelmarkt bleibt eine wichtige Chance, da viele große Lieferanten Unternehmens- und Behördenkonten priorisieren. Kleinere Finanzinstitute, regionale Behörden und Gesundheitssysteme benötigen möglicherweise erschwingliche Programme mit cloud-verwalteten Lebenszyklusfunktionen. FIPS 140-3, FIDO-Zertifizierung, DORA, NIS2 und CMMC 2.0 schaffen eine Compliance-Struktur, die Anbieter mit nachweisbarer Zertifizierungsabdeckung begünstigt. Das Wettbewerbsumfeld bleibt breit genug für Spezialisten, aber Zertifizierung und Plattformintegration erhöhen die Kosten für einen effektiven Wettbewerb.
Marktführer in der Branche für ereignisbasierte HOTP-Hardware-Token
-
Thales SA
-
RSA Security LLC
-
FEITIAN Technologies Co., Ltd.
-
OneSpan Inc.
-
Entrust Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für ereignisbasierte HOTP-Hardware-Token Unternehmen in diesem Bericht
- Thales SA
- RSA Security LLC
- FEITIAN Technologies Co., Ltd.
- OneSpan Inc.
- Entrust Corporation
- HID Global Corporation
- Yubico AB
- Microcosm Ltd.
- Deepnet Security Ltd.
- SecureMetric Technology Sdn Bhd
- Fortinet, Inc.
- BIO-key International, Inc.
- Token2 Sàrl
- Protectimus Solutions LLP
- Hypersecu Information Systems, Inc.
- Ireth S.r.l.
- Authenex, Inc.
- SurePassID, Inc.
- Nexus Group AB
- ID Control B.V.
Neueste Industrielle Entwicklungen in Markt für ereignisbasierte HOTP-Hardware-Token
- Juli 2026: Yubico gab am 21. Juli 2026 die allgemeine Verfügbarkeit von YubiKey 5.8 bekannt und führte CTAP 2.3-Unterstützung sowie die WebAuthn-Signiererweiterung ein, um hardware-gestützte Passkey-Funktionalität auf Identitäts-Wallets, Dokumentensignierung, Unternehmens-Workflows und KI-gesteuerte Genehmigungen auszuweiten. Die YubiKey 5 FIPS-Serie blieb auf Firmware 5.7.4, um ihre FIPS 140-3-regulatorische Ausrichtung zu erhalten, während die CCN-Serie die abschließende Neuzertifizierung fortsetzte.
- Mai 2026: Yubico erhielt die FIPS 140-3-Validierung, Zertifikat Nr. 5291, für seine YubiKey 5 FIPS-Serie, Firmware 5.7.4, und machte sie damit zum einzigen von der US-Regierung autorisierten Hardware-Authentifikator, der gleichzeitig DoD-PKI-Anmeldeinformationen und FIDO2-Passkeys hält, mit erweiterter Unterstützung für RSA-3072-, RSA-4096- und Ed25519-Schlüsselalgorithmen, die auf die kryptografischen Anforderungen des DoD abgestimmt sind.
- Januar 2026: FEITIAN Technologies gab am 28. Januar 2026 bekannt, dass sein ePass Token Kryptografisches Modul die FIPS 140-3 Level 3-Zertifizierung erhalten hat, die NIST SP 800-63 AAL3-Anforderungen erfüllt und FedRAMP-Konformität für Unternehmens-, Finanz-, Telekommunikations-, Behörden- und Bildungskunden in mehr als 150 Ländern herstellt.
- November 2025: OneSpan setzte am 18. November 2025 seine cloudbasierte FIDO-Authentifizierungslösung für die Sumitomo Mitsui Trust Bank, Japans größte Treuhandbank, in Partnerschaft mit der SCSK Corporation ein. Die Bereitstellung, die erste cloudbasierte FIDO-Implementierung im japanischen Mobile-Banking, zielt auf Kontomissbrauchsbetrugsverluste von ca. 690 Milliarden JPY (4,44 Milliarden USD) im Jahr 2025 ab und entspricht den Vorgaben der Japanischen Finanzdienstleistungsagentur für phishing-resistente MFA.
Globaler Berichtsumfang für den Markt für ereignisbasierte HOTP-Hardware-Token
Der Markt für ereignisbasierte HOTP-Hardware-Token umfasst physische Authentifizierungsgeräte, die Einmalpasswörter (OTPs) auf Basis des HMAC-basierten Einmalpasswort-Algorithmus (HOTP) generieren, wobei jedes Passwort als Reaktion auf ein bestimmtes Ereignis generiert wird, wie z. B. einen Tastendruck oder eine Authentifizierungsanfrage. Diese Token ermöglichen eine sichere Benutzerauthentifizierung und Zugangskontrolle durch die Generierung zeitunabhängiger, ereignisgesteuerter Passcodes, die dazu beitragen, digitale Systeme, Netzwerke, Anwendungen und sensible Informationen vor unbefugtem Zugriff und anmeldeinformationsbasierten Angriffen zu schützen.
Der Marktbericht für ereignisbasierte HOTP-Hardware-Token ist segmentiert nach Token-Architektur (eigenständige OATH-HOTP-Token, hybride HOTP- und FIDO2-Sicherheitsschlüssel, hybride HOTP- und PKI- oder PIV-Token sowie Challenge-Response- und Transaktionssignierungstoken), Formfaktor (Schlüsselanhänger-Token, Display-Karten, USB-Sicherheitsschlüssel, Smartcards sowie Desktop- und Taschentoken), Konnektivität (nicht verbunden, USB-verbunden, NFC-fähig und Bluetooth-fähig), Endnutzer (BFSI, Behörden und Verteidigung, Unternehmens-IT und kritische Infrastruktur, Gesundheitswesen sowie Bildung und Forschung), Bereitstellungsmodell (On-Premise, Private Cloud und öffentliche Cloud) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Eigenständige OATH-HOTP-Token |
| Hybride HOTP- und FIDO2-Sicherheitsschlüssel |
| Hybride HOTP- und PKI- oder PIV-Token |
| Challenge-Response- und Transaktionssignierungstoken |
| Schlüsselanhänger-Token |
| Display-Karten |
| USB-Sicherheitsschlüssel |
| Smartcards |
| Desktop- und Taschentoken |
| Nicht verbunden |
| USB-verbunden |
| NFC-fähig |
| Bluetooth-fähig |
| BFSI |
| Behörden und Verteidigung |
| Unternehmens-IT und privilegierter Zugriff |
| Gesundheitswesen |
| Telekommunikation und kritische Infrastruktur |
| Bildung und Forschung |
| On-Premise-Authentifizierungsinfrastruktur |
| Private Cloud-Authentifizierung |
| Öffentliche Cloud-Identitätsplattformen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Token-Architektur | Eigenständige OATH-HOTP-Token | |
| Hybride HOTP- und FIDO2-Sicherheitsschlüssel | ||
| Hybride HOTP- und PKI- oder PIV-Token | ||
| Challenge-Response- und Transaktionssignierungstoken | ||
| Nach Formfaktor | Schlüsselanhänger-Token | |
| Display-Karten | ||
| USB-Sicherheitsschlüssel | ||
| Smartcards | ||
| Desktop- und Taschentoken | ||
| Nach Konnektivität | Nicht verbunden | |
| USB-verbunden | ||
| NFC-fähig | ||
| Bluetooth-fähig | ||
| Nach Endnutzer | BFSI | |
| Behörden und Verteidigung | ||
| Unternehmens-IT und privilegierter Zugriff | ||
| Gesundheitswesen | ||
| Telekommunikation und kritische Infrastruktur | ||
| Bildung und Forschung | ||
| Nach Bereitstellungs- und Vertriebsmodell | On-Premise-Authentifizierungsinfrastruktur | |
| Private Cloud-Authentifizierung | ||
| Öffentliche Cloud-Identitätsplattformen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für ereignisbasierte HOTP-Hardware-Token?
Der Markt für ereignisbasierte HOTP-Hardware-Token wird voraussichtlich von 1,61 Milliarden USD im Jahr 2026 auf 2,29 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 5,89 % von 2027 bis 2032.
Warum verwenden Organisationen noch HOTP-Hardware-Token?
Sie unterstützen die Authentifizierung in Air-Gap- und Umgebungen mit geringer Konnektivität und können hochsicherheitsrelevante Anforderungen erfüllen, wo synchronisierbare Passkeys nicht geeignet sind.
Welche Token-Architektur hat den größten Anteil?
Eigenständige OATH-HOTP-Token hielten im Jahr 2026 einen Anteil von 45,31 %, da sie weiterhin in Bank-, Behörden- und Telekommunikations-Authentifizierungssystemen eingebettet sind.
Welcher Formfaktor wächst am schnellsten?
USB-Sicherheitsschlüssel werden bis 2032 voraussichtlich mit einer CAGR von 6,87 % wachsen, unterstützt durch phishing-resistenten Zugriff und Anforderungen an die Gerätebescheinigung.
Welche Endnutzergruppe führt die Nachfrage an?
BFSI hielt im Jahr 2026 einen Anteil von 36,09 %, was das hohe Transaktionsrisiko und die Sicherheitsanforderungen im Bankbetrieb widerspiegelt.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 6,88 % wachsen, da die Digitalisierung von Finanzdienstleistungen und Authentifizierungsregeln in den wichtigsten Volkswirtschaften voranschreiten.