
Marktgröße und Marktanteil für Ransomware Recovery Services
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 10.27 Milliarden US-Dollar |
| Marktgröße (2031) | 19.98 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 14.24 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Ransomware Recovery Services von Mordor Intelligence
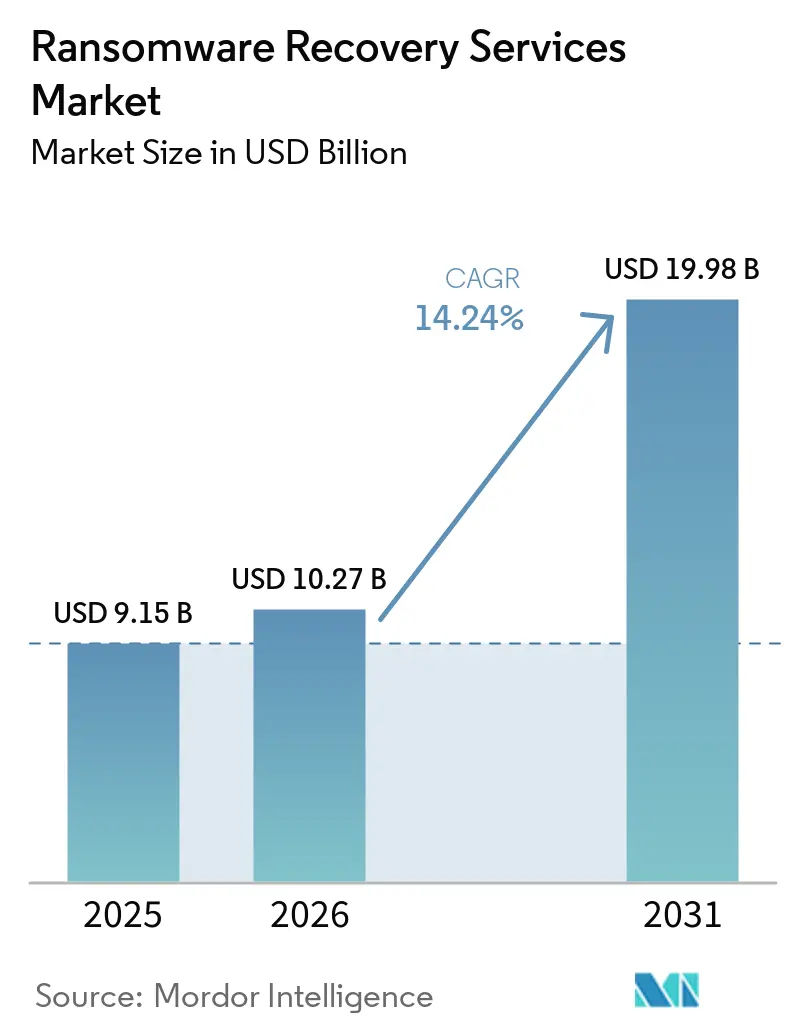
Die Marktgröße für Ransomware Recovery Services wurde im Jahr 2025 auf 9,15 Milliarden USD geschätzt und wird voraussichtlich von 10,27 Milliarden USD im Jahr 2026 auf 19,98 Milliarden USD bis 2031 wachsen, bei einer CAGR von 14,24 % während des Prognosezeitraums (2026–2031). Ransomware-Angriffe kombinieren zunehmend Verschlüsselung, Datendiebstahl, Dienstunterbrechung und direkten Kontakt mit Stakeholdern, was die operative und rechtliche Belastung betroffener Organisationen erhöht. Der Markt für Ransomware Recovery Services wird durch Angriffe auf Backup-Umgebungen gestützt, einschließlich Volume Shadow Copies, Backup-Datenspeicher und Administratorkonten, da diese Maßnahmen die selbstverwaltete Wiederherstellung einschränken. Die geringere Abhängigkeit von Backups für die tatsächliche Wiederherstellung macht mehr Organisationen nach einem Vorfall auf spezialisierte Unterstützung angewiesen. Strengere Cyber-Versicherungsbedingungen machen unveränderliche Backups, Wiederherstellungstests und Bereitschaftsprogramme zu häufigeren Beschaffungsanforderungen. Plattformanbieter, Backup-Spezialisten und forensische Unternehmen reagieren durch Akquisitionen, Partnerschaften und integrierte Wiederherstellungsabläufe, während sich der Markt für Ransomware Recovery Services unter kleineren Organisationen ausweitet, die zugänglichere verwaltete Dienste benötigen.
Wichtigste Erkenntnisse des Berichts
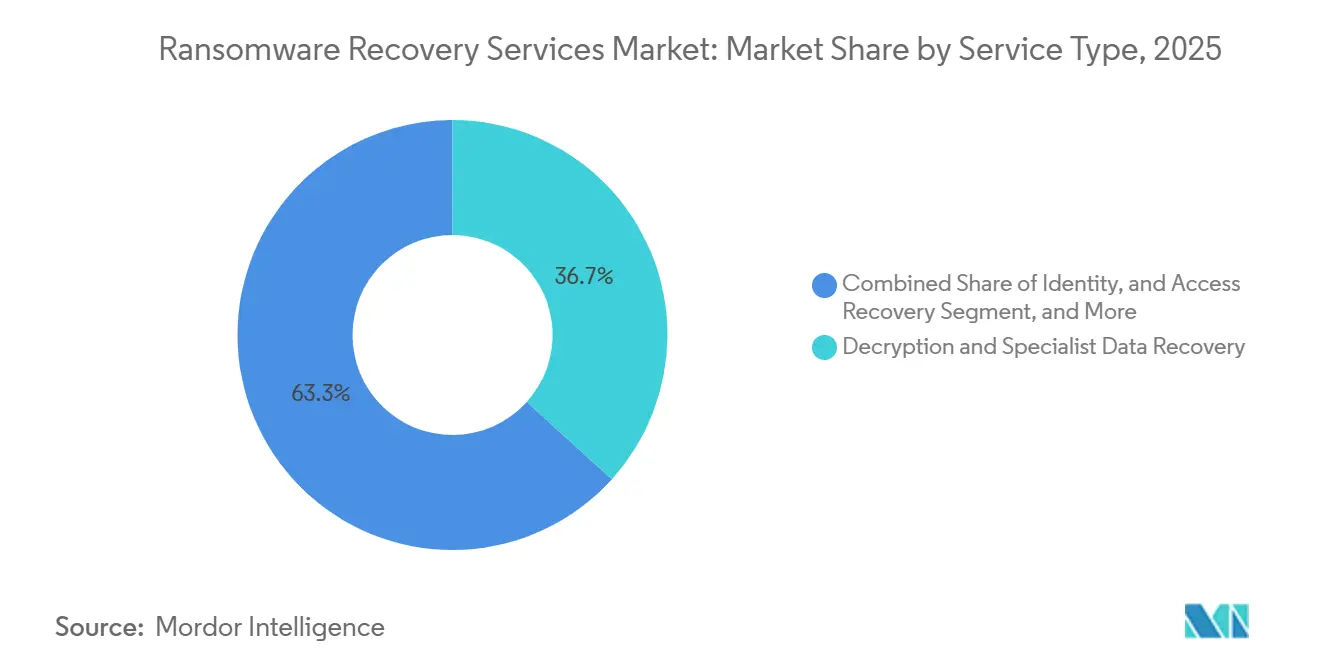
- Nach Servicetyp hielt Entschlüsselung und spezialisierte Datenwiederherstellung im Jahr 2025 einen Marktanteil von 36,71 % am Markt für Ransomware Recovery Services, während Ransomware Recovery Readiness, Tests und Übungen bis 2031 voraussichtlich mit einer CAGR von 18,39 % wachsen wird.
- Nach Bereitstellungsmodell hielt Remote im Jahr 2025 einen Umsatzanteil von 58,64 %, während Hybrid bis 2031 voraussichtlich mit einer CAGR von 19,27 % wachsen wird.
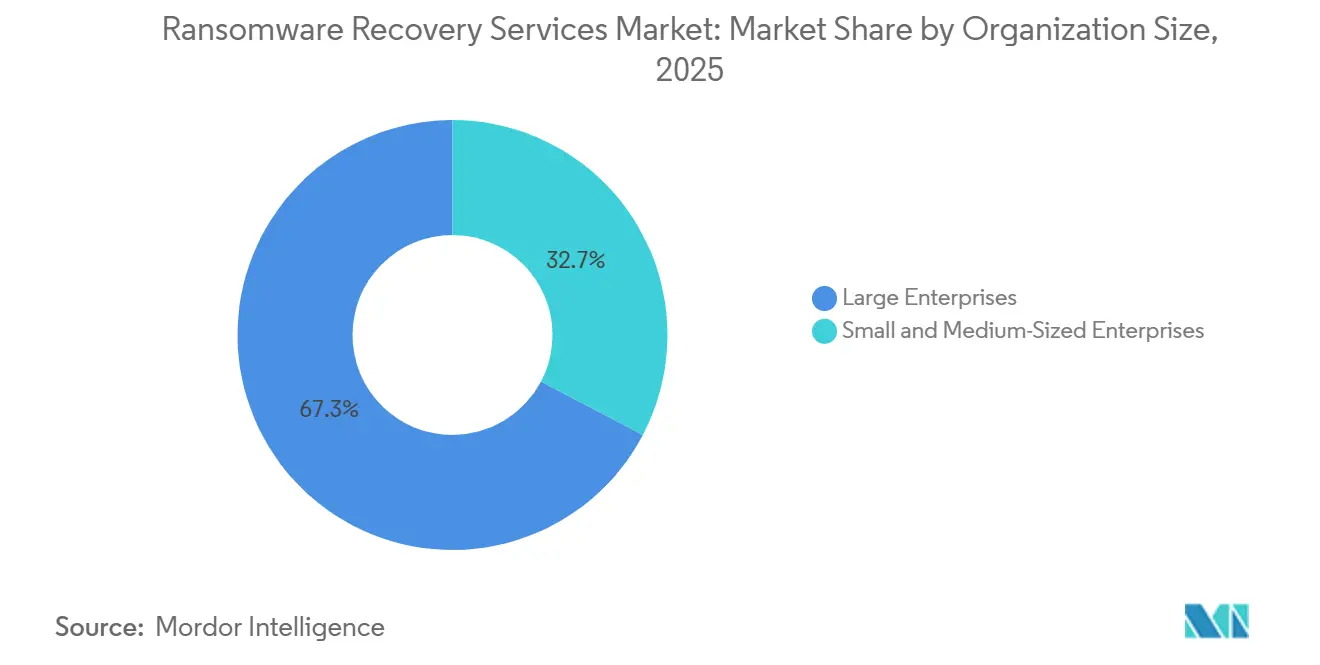
- Nach Unternehmensgröße entfielen im Jahr 2025 67,31 % des Umsatzes im Markt für Ransomware Recovery Services auf Großunternehmen, während KMU bis 2031 voraussichtlich mit einer CAGR von 21,83 % wachsen werden.
- Nach Branchenvertikale hielt BFSI im Jahr 2025 einen Umsatzanteil von 27,34 % im Markt für Ransomware Recovery Services, während die Gesundheits- und Biowissenschaftsbranche bis 2031 voraussichtlich mit einer CAGR von 22,51 % wachsen wird.
- Nach Geografie entfiel im Jahr 2025 ein Umsatzanteil von 37,48 % auf Nordamerika, während Asien-Pazifik bis 2031 voraussichtlich mit einer CAGR von 19,79 % im Markt für Ransomware Recovery Services wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für Ransomware Recovery Services
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Eskalation von Doppel- und Dreifach-Erpressungsangriffen | +3.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Ransomware-as-a-Service und Access-Broker-Ökosystemen | +2.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Regulatorischer Druck für getestete Cyber-Wiederherstellung | +2.5% | Nordamerika und EU, Ausstrahlungseffekte auf APAC | Mittelfristig (2–4 Jahre) |
| Ausweitung von Cloud- und Multi-Cloud-Workloads | +2% | Global | Mittelfristig (2–4 Jahre) |
| Backup-Angriffe schaffen Nachfrage nach unveränderlicher Wiederherstellung | +1.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Cyber-Versicherungsanforderungen für nachweisbare Wiederherstellungsbereitschaft | +1.2% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalation von Doppel- und Dreifach-Erpressungsangriffen
Fortgeschrittene Ransomware-Gruppen kombinieren nun Verschlüsselung mit Datenexfiltration, Distributed-Denial-of-Service-Angriffen und direkter Kontaktaufnahme mit Stakeholdern in einer einzigen Kampagne. Dieser Ansatz verkürzt die dem Opfer zur Verfügung stehende Reaktionszeit und weitet die Konsequenzen über die Systemverfügbarkeit hinaus aus. Chainalysis verzeichnete im Jahr 2025 einen Anstieg der auf Leak-Sites gemeldeten Opfer um 50 % im Jahresvergleich, obwohl die On-Chain-Ransomware-Zahlungen auf 820 Millionen USD sanken.[1]Chainalysis, "Crypto Ransomware: 2026 Crypto Crime Report," Chainalysis, chainalysis.com. Sophos stellte fest, dass 56 % der Angriffe im Jahr 2026 Daten verschlüsselten, verglichen mit 50 % im Jahr 2025. Mandiant dokumentierte die Löschung von Volume Shadow Copies, die Verschlüsselung von ESXi-Datenspeichern und die Kompromittierung von Backup-Administratorkonten als Schritte vor der Verschlüsselung, die die Möglichkeit einer routinemäßigen Wiederherstellung beseitigen können. Der Anteil der gezahlten Lösegelder sank auf 28 %, was den Bedarf an technischer Wiederherstellung, forensischer Arbeit und Entschlüsselungsunterstützung erhöht, da Organisationen nach Alternativen zur Zahlung suchen.
Ausweitung von Ransomware-as-a-Service und Access-Broker-Ökosystemen
Ransomware-as-a-Service- und Access-Broker-Modelle verteilen die Vorfallsaktivität auf eine größere Gruppe von Betreibern und Partnern. Die Schließung von LockBit und RansomHub im Jahr 2025 führte zu Gewinnen für Akira, Qilin, Inc, Safepay und DragonForce, was zeigt, dass die Unterbrechung einer Gruppe die Aktivität verlagern, aber nicht beseitigen kann. Initial Access Broker erhielten im Jahr 2025 mindestens 14 Millionen USD an On-Chain-Zahlungen und ermöglichten Ransomware-Erlöse, die 58-mal größer waren. Die durchschnittlichen Zugriffspreise sanken von 1.427 USD in Q1 2023 auf 439 USD in Q1 2026, da Automatisierung, KI-gestützte Tools und ein größeres Angebot an Infostealer-Protokollen die Einstiegshürden für Partner senkten. Niedrigere Angriffskosten können den Pool der angegriffenen Organisationen schneller ausweiten, als viele Abwehrprogramme sich verbessern können. Der Markt für Ransomware Recovery Services hängt daher von einer breiten Vorfallsnachfrage ab und nicht vom Fortbestehen einer einzelnen Betreibermarke. Diese Marktbedingung hält die Wiederherstellungskapazität relevant, wenn kriminelle Gruppen Namen, Tools oder Partnernetzwerke wechseln.
Regulatorischer Druck für getestete Cyber-Wiederherstellung
Regulatorische Anforderungen schaffen zunehmend direkte Nachfrage nach Wiederherstellungsbereitschaftsdiensten in regulierten Sektoren. Der EU Digital Operational Resilience Act gilt seit dem 17. Januar 2025 und verpflichtet Finanzunternehmen, getestete Kontinuitäts- und Backup-Wiederherstellungsverfahren gemäß Artikeln 11 und 12 aufrechtzuerhalten.[2]National Institute of Standards and Technology, "Ransomware Risk Management: A Cybersecurity Framework 2.0 Community Profile," National Institute of Standards and Technology, nist.gov. Die Aufsichtsprüfungen werden im Jahr 2026 intensiviert und bis 2027 fortgesetzt, was den Nachweis getesteter Wiederherstellungsfähigkeit für Finanzunternehmen wichtiger macht. Der U.S. Cyber Incident Reporting for Critical Infrastructure Act verlangt die Meldung erheblicher Cybervorfälle innerhalb von 72 Stunden und Ransomware-Zahlungen innerhalb von 24 Stunden. NIST Interagency Report 8374r1 empfiehlt dokumentierte und regelmäßig geübte Wiederherstellungspläne mit definierten Rollen. Diese Verpflichtungen verlagern die Wiederherstellungsbereitschaft von einem diskretionären Technologieaufwand hin zu einer dokumentierten Anforderung, die wiederkehrende Servicebeziehungen unterstützen kann.
Ausweitung von Cloud- und Multi-Cloud-Workloads
Die Einführung von Cloud- und Multi-Cloud-Lösungen hat Wiederherstellungsanforderungen geschaffen, die sich von der herkömmlichen Vor-Ort-Wiederherstellung unterscheiden. Mandiant stellte fest, dass Voice-Phishing bei Cloud-spezifischen Vorfällen 23 % der initialen Zugriffsvektoren ausmachte, verglichen mit 11 % bei allen Vorfallstypen. Wiederherstellungsteams müssen Cloud-Identitäten, Konfigurationen, Objektversionierungskontrollen und gemeinsam genutzte Administratoranmeldeinformationen berücksichtigen, anstatt nur Dateisysteme und lokale Infrastruktur. Diese Bedingungen erfordern spezialisierte Fähigkeiten und Tools, die vielen herkömmlichen Wiederherstellungsanbietern fehlen. Im Juni 2026 führte Rubrik, Inc. Autonomous Business Recovery for Cloud Applications ein, das Anwendungsstacks erkennt, Abhängigkeiten abbildet und minimale funktionsfähige Geschäftsumgebungen wiederherstellt. Der Markt für Ransomware Recovery Services wird durch diese Produktisierung beeinflusst, da einige manuelle Cloud-Wiederherstellungsarbeiten verkürzt werden können, während die Nachfrage nach Spezialisten wächst, die komplexe hybride Umgebungen verwalten und eine saubere Wiederherstellung validieren können. Der Markt für Ransomware Recovery Services benötigt auch Anbieter, die die Cloud-Wiederherstellung mit Abhängigkeiten über Identität, Daten und Anwendungen hinweg koordinieren können.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Mangel an Wiederherstellungsingenieuren und forensischen Spezialisten | -1.8% | Global | Langfristig (≥ 4 Jahre) |
| Hohe Kosten und unsichere Wirtschaftlichkeit komplexer Wiederherstellungseinsätze | -1.5% | Global | Mittelfristig (2–4 Jahre) |
| Verschlüsselte oder destruktive Payloads können eine Wiederherstellung technisch unmöglich machen | -1% | Global | Kurzfristig (≤ 2 Jahre) |
| Datensouveränität, Beweismittelkette und grenzüberschreitende Zugriffsbeschränkungen | -0.7% | APAC-Kernbereich, Ausstrahlungseffekte auf EU | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an Wiederherstellungsingenieuren und forensischen Spezialisten
Der Mangel an erfahrenen Fachleuten für digitale Forensik und Incident Response begrenzt die Servicekapazität und erhöht die Bereitstellungskosten. Magnet Forensics stellte fest, dass fast drei Viertel der 368 befragten DFIR-Fachleute aus dem privaten Sektor mit Rekrutierungs- und Bindungsproblemen konfrontiert waren, wobei 39,4 % das Problem als groß oder extrem bezeichneten.[3]Magnet Forensics, "State of Enterprise DFIR Report 2026," Magnet Forensics, magnetforensics.com. SANS berichtete, dass 60 % der Organisationen Qualifikationslücken als ihre größte Herausforderung bei der Belegschaft identifizierten, verglichen mit 40 %, die Personalengpässe nannten. Expertenstellen, die 15 oder mehr Jahre Erfahrung erfordern, dauerten in 55 % der Fälle 6 Monate oder länger zu besetzen. Etablierte Anbieter mit erfahrenen forensischen Teams können die Servicequalität schützen, aber höhere Personalkosten können Käufe bei budgetbewussten KMU verzögern. Diese Einschränkung macht skalierbare Methoden, strukturierte Rahmenverträge und Wiederherstellungsautomatisierung für Anbieter, die eine größere Kundenbasis bedienen möchten, wichtiger. Der Markt für Ransomware Recovery Services profitiert, wenn knappe Expertenzeit auf die komplexesten Wiederherstellungsentscheidungen gelenkt wird.
Hohe Kosten und unsichere Wirtschaftlichkeit komplexer Wiederherstellungseinsätze
Komplexe Ransomware-Vorfälle können ungewisse Ergebnisse haben, wenn Daten vollständig verschlüsselt sind, Backup-Ketten zerstört wurden oder destruktive Payloads eine Wiederherstellung verhindern. Elastio stellte fest, dass 38 % der Organisationen, die mehr als die ursprüngliche Lösegeldforderung zahlten, Backup-Ausfälle oder -Fehlfunktionen erlebten. Sophos stellte fest, dass 48 % der Organisationen mit verschlüsselten Daten Lösegeld zahlten, obwohl sie über backup-basierte Wiederherstellungsoptionen verfügten. Organisationen mit 100 bis 250 Mitarbeitern stoppten Angriffe in 34 % der Fälle vor der Verschlüsselung oder Erpressung, verglichen mit 46 % bei Organisationen mit 3.001 bis 5.000 Mitarbeitern. Ein ressourcenintensiver Einsatz ohne ein tragfähiges Wiederherstellungsergebnis kann den Ruf eines Anbieters beeinträchtigen und Käufer vorsichtig machen, Aufträge zu genehmigen. Das Risiko ist für kleinere Organisationen größer, da ein gescheiterter Einsatz im Verhältnis zu ihren verfügbaren Budgets eine größere finanzielle Störung verursachen kann. Der Markt für Ransomware Recovery Services muss daher die Bedenken der Käufer hinsichtlich Umfang, Zeitplanung und der praktischen Grenzen der Wiederherstellung ansprechen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp: Entschlüsselung führt, während Bereitschaftstests an Bedeutung gewinnen
Entschlüsselung und spezialisierte Datenwiederherstellung hielten im Jahr 2025 einen Umsatzanteil von 36,71 %. Diese Position spiegelte die anhaltende Nachfrage nach Expertenintervention wider, wenn verschlüsselte Systeme nicht durch Self-Service-Methoden wiederhergestellt werden konnten. Sophos berichtete, dass 56 % der Angriffe im Jahr 2026 Daten verschlüsselten, was den Bedarf an spezialisierter Arbeit nach einem Vorfall aufrechterhält.[4]Sophos, "The State of Ransomware in Financial Services 2025," Sophos, sophos.com. Historisch gesehen kauften viele Organisationen Wiederherstellungsunterstützung erst, nachdem ein Vorfall bereits Produktionsdaten und -systeme betroffen hatte. Dieses Muster begünstigt Anbieter, die technische Analyse mit klaren Wiederherstellungsprioritäten für Geschäftsteams kombinieren können. Notfallbewertung, Triage, Eindämmung und Beseitigung beginnen den Einsatz häufig mit der Identifizierung des Kompromittierungsumfangs und der Begrenzung weiterer Schäden. Digitale Forensik und Beweissicherung unterstützt Ermittlungsanforderungen, bei denen eine Organisation einen verteidigungsfähigen Ereignisnachweis benötigt. Infrastruktur-, System-, Anwendungs- und Cloud-Wiederherstellung bleibt arbeitsintensiv, da die Wiederherstellung hybride Systeme umfassen und mehrere Wochen andauern kann.
Die Marktgröße für Ransomware Recovery Services im Bereich Ransomware Recovery Readiness, Tests und Übungen wird voraussichtlich zwischen 2026 und 2031 mit einer CAGR von 18,39 % wachsen. Dieser Service gewinnt an Aufmerksamkeit, da Versicherer, Vorstände und Regulierungsbehörden Nachweise verlangen, dass Wiederherstellungsprozesse unter realistischen Bedingungen funktionieren. Der Markt für Ransomware Recovery Services reagiert, indem er Übungen anbietet, die die Wiederherstellungsbereitschaft für nicht-technische Entscheidungsträger leichter bewertbar machen. Getestete Wiederherstellung wird zu einem Managementthema, da Ausfallzeiten, vertragliche Verpflichtungen und Offenlegungspflichten Konsequenzen haben können, die über Technologieteams hinausgehen. Wiederherstellungsvalidierung und sichere Rückkehr zum Betrieb werden zunehmend nach der Wiederherstellung verkauft, um zu bestätigen, dass Systeme den normalen Betrieb wieder aufnehmen können. Identitäts-, Verzeichnis- und Zugriffsverwaltungswiederherstellung werden ebenfalls wichtiger, da 79 % der Angriffe über identitätsbasierte Ansätze begannen. Sophos stellte auch fest, dass 67 % der Opfer den Ransomware-Vorfall als ihren bedeutendsten Identitätsangriff betrachteten. Die im September 2026 angekündigte Integration zwischen Rubrik, Inc. und CrowdStrike Holdings, Inc. reduzierte die Wiederherstellungszeiten für Identitätsinfrastrukturen von Tagen auf Stunden und zeigt, wie Technologieanbieter daran arbeiten, die Wiederherstellungsgeschwindigkeit zu verbessern.


Nach Bereitstellungsmodell: Remote-Bereitstellung bleibt größtes Segment, während Hybrid wächst
Remote hielt im Jahr 2025 einen Umsatzanteil von 58,64 %. Es bietet ein praktisches Modell für frühe Triage, Endpunkt-Forensik, Entschlüsselungsanalyse, Bedrohungssuche, Identitätsuntersuchungen und Cloud-Workload-Wiederherstellung. Anbieter können spezialisierte Tools schnell einsetzen, ohne auf die Anreise von Mitarbeitern zum betroffenen Standort warten zu müssen. Remote-Teams können auch mehrere Einsätze gleichzeitig verwalten, was die Servicekapazität in Zeiten hoher Vorfallsvolumina unterstützt. Diese Bereitstellungsmethode bleibt geeignet, wenn sicherer Netzwerkzugang verfügbar ist und die Wiederherstellungsaufgabe keine physische Beweiserhebung erfordert. Ihr Umfang und ihre Geschwindigkeit bedeuten, dass sie voraussichtlich bis 2031 eine Mehrheitsposition behalten wird. Der Markt für Ransomware Recovery Services verlässt sich weiterhin auf Remote-Zugang für den schnellen Einsatz von Spezialisten an verteilten Kundenstandorten. Remote-Reaktion gibt Kunden auch einen Einstiegspunkt zu Spezialisten-Expertise, bevor sie entscheiden, ob Vor-Ort-Unterstützung benötigt wird.
Hybrid wird voraussichtlich zwischen 2026 und 2031 mit einer CAGR von 19,27 % wachsen, der schnellsten Rate unter den Bereitstellungsmodellen. Komplexe Wiederherstellungen können Vor-Ort-Arbeit für netzwerkgebundenen Speicher, RAID, SAN-Arrays, forensische Arbeit auf Hardware-Ebene und beweismittelkettenempfindliche Beweise erfordern. Die Nutzung von Backups für die tatsächliche Wiederherstellung sank im Jahr 2025 auf 54 %, ein 6-Jahres-Tief, was bedeutet, dass mehr Vorfälle nach der Entdeckung kompromittierter Backup-Ketten tiefere Eingriffe erfordern können. Hybrid-Bereitstellung kombiniert die Geschwindigkeit der Remote-Untersuchung mit physischer Unterstützung, wenn Infrastrukturbedingungen dies erfordern. Vor-Ort-Bereitstellung bleibt in regulierten Umgebungen notwendig, in denen Datensouveränitätsregeln die Übertragung von Beweisen über öffentliche Netzwerke einschränken. Sie ist auch für Betriebstechnologieumgebungen relevant, in denen der Netzwerkzugang begrenzt oder unsicher ist. Anbieter, die nahtlos von Remote-Maßnahmen zur standortbasierten Wiederherstellung innerhalb eines Workflows wechseln können, können ihren Service differenzieren. Kleinere Spezialisten können Schwierigkeiten haben, diese Abdeckung in großem Maßstab aufzubauen, während größere Plattformen sie in Rahmenvertragsprogramme und abgestufte Reaktionsmodelle einbeziehen können.
Nach Unternehmensgröße: Großunternehmen führen beim Umsatz, während KMU wachsen
Großunternehmen hielten im Jahr 2025 einen Umsatzanteil von 67,31 %. Ihr größerer Anteil spiegelt hohe durchschnittliche Vertragswerte und mehrjährige Rahmenverträge wider, die nach schwerwiegenden Vorfällen abgeschlossen wurden. Die Unternehmenswiederherstellung kann Cloud-Umgebungen, lokale Systeme, Identitätsdienste und Betriebstechnologie gleichzeitig abdecken. Wiederherstellungszeitvorgaben sind häufig in Verträge eingeschrieben, was Druck auf Anbieter ausübt, geschulte Teams und klare Bereitstellungsprozesse aufrechtzuerhalten. Große Organisationen sind auch regulatorischen, reputationsbezogenen und operativen Konsequenzen ausgesetzt, wenn kritische Dienste unterbrochen werden. Diese Bedingungen begünstigen umfassendere Einsätze, die Bereitschaftsbewertung, Incident Response, Wiederherstellung, Validierung und Verbesserungen nach dem Vorfall umfassen. Die Branche der Ransomware Recovery Services behält daher eine starke Unternehmenseinnahmenbasis, auch wenn die Nachfrage unter kleineren Käufern zunimmt.
KMU werden voraussichtlich zwischen 2026 und 2031 mit einer CAGR von 21,83 % wachsen. Zugängliche Abonnementpreise, verwaltete Wiederherstellungsprodukte, größere Angriffsgefährdung und Cyber-Versicherungsanforderungen weiten die adressierbare Kundenbasis unterhalb der Unternehmensebene aus. Kleine Organisationen mit 100 bis 250 Mitarbeitern stoppten Angriffe in 34 % der Fälle vor der Verschlüsselung oder Erpressung. Das Ergebnis von 46 % für Organisationen mit 3.001 bis 5.000 Mitarbeitern zeigt die relative Schwierigkeit, die kleinere Teams bei der Verhinderung des Abschlusses von Angriffen haben können. Dies kann sich in häufiger Nachfrage nach praktischer Wiederherstellungsunterstützung niederschlagen, auch wenn jedes einzelne Budget begrenzt ist. Anbieter benötigen produktisierte Kanäle, die forensische Qualität aufrechterhalten, ohne ausschließlich auf traditionelle Tagesberatung angewiesen zu sein. Abonnementbasierte Dienste können dieses Modell unterstützen, wenn sie Vorbereitung, getestete Wiederherstellungspläne und Zugang zu Spezialisten-Unterstützung während eines Ereignisses kombinieren. Der Markt für Ransomware Recovery Services kann mehr KMU erreichen, wenn diese Dienste die Unsicherheit vor einem Vorfall reduzieren.
Nach Branchenvertikale: BFSI bildet die größte Basis, während das Gesundheitswesen am schnellsten wächst
BFSI hielt im Jahr 2025 einen Umsatzanteil von 27,34 %. Finanzinstitute verwalten hochwertige Daten und sind erheblichen regulatorischen, operativen und reputationsbezogenen Risiken ausgesetzt, wenn Dienste nicht verfügbar sind. Direkte Ransomware-Angriffe auf Finanzinstitute stiegen von 156 im Jahr 2024 auf 202 im Jahr 2025, während Q1 2026 65 Vorfälle im Finanzsektor verzeichnete. Die Zahl für Q1 2026 war 76 % höher als das Niveau von Q1 2025. Sophos stellte fest, dass 57 % der Finanzorganisationen im Jahr 2025 innerhalb von 1 Woche vollständig wiederhergestellt waren. Professionelle Wiederherstellungsunterstützung und ausgereifte Backup-Infrastruktur können dazu beitragen, den Bedarf an schneller, dokumentierter Wiederherstellung in dieser Vertikale zu erklären. Regierung und öffentliche Verwaltung, IT und Telekommunikation sowie industrielle Fertigung machen ebenfalls einen erheblichen Teil der Nachfrage aus. Der Markt für Ransomware Recovery Services erhält weiteren Auftrieb, wenn Dienstausfälle öffentliche Funktionen, Kundenzugang und verbundene Produktionssysteme beeinträchtigen.
Die Gesundheits- und Biowissenschaftsbranche wird voraussichtlich zwischen 2026 und 2031 mit einer CAGR von 22,51 % wachsen. Abhängigkeiten in der Patientenversorgung machen anhaltende Systemunterbrechungen besonders schwierig, was die Bedeutung einer schnellen Wiederherstellung und sauberen Systemvalidierung erhöht. Das FBI identifizierte das Gesundheitswesen im Jahr 2025 als den am stärksten angegriffenen Sektor mit 460 Ransomware-Angriffen, während ein Tracker 410 Ransomware-Angriffe auf das Gesundheitswesen in H1 2026 verzeichnete. IBM bezifferte die durchschnittlichen Gesamtkosten einer Datenpanne im Gesundheitswesen auf 7,42 Millionen USD pro Vorfall im Jahr 2025.[5]IBM Security, "Cost of a Data Breach Report 2025," IBM, ibm.com. Die Fertigung bleibt ebenfalls exponiert, wobei JIPDEC eine Ransomware-Infektionsrate von 57,1 % unter japanischen Herstellern berichtete. Cyble identifizierte die Fertigung als den am stärksten angegriffenen Sektor in APAC in H1 2026 mit mehr als 49 bestätigten Vorfällen. Bildungs- und Forschungseinrichtungen sind im Verhältnis zu ihrer Gefährdung nach wie vor unterinvestiert in Cyber-Wiederherstellung, während Energie und Versorgungsunternehmen, Öl und Gas, Einzelhandel und E-Commerce, Transport und Logistik sowie Medien und Unterhaltung zur vertikalen Nachfragebasis beitragen.
Geografische Analyse
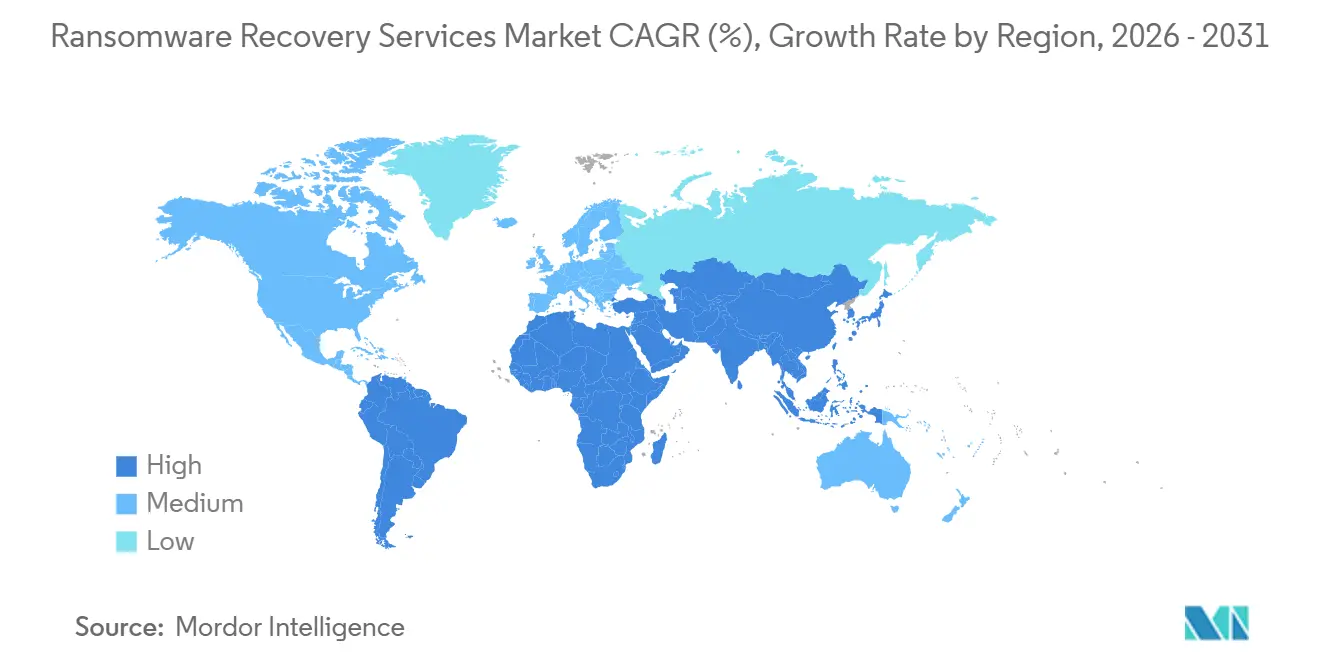
Nordamerika hielt im Jahr 2025 einen Marktanteil von 37,48 % am Markt für Ransomware Recovery Services. Die Region weist eine hohe Konzentration wertvoller Unternehmensziele, ein ausgereiftes Cyber-Versicherungsökosystem und erhebliche Incident-Response-Kapazitäten auf. Die SEC-Offenlegungsregeln der USA und der bevorstehende CIRCIA-Rahmen unterstützen systematische Investitionen in professionell dokumentierte Wiederherstellungsprogramme. Kanadische KMU sahen sich im Jahr 2026 mit Gesamtkosten für Ransomware-Vorfälle von 135.000 CAD (97.594,15 USD) bis 250.000 CAD (180.729,90 USD) pro Einsatz konfrontiert. Diese Kostenspanne unterstützt die Nachfrage nach abonnementbasierten Wiederherstellungsprodukten unterhalb der Unternehmensebene. Der Markt für Ransomware Recovery Services kann wiederkehrende Servicemodelle nutzen, um Bereitschafts- und Reaktionskosten über einen längeren Zeitraum zu verteilen.
Europa wird durch regulatorische Anforderungen geprägt, die getestete Wiederherstellung für regulierte Käufer sichtbarer machen. DORA ist seit dem 17. Januar 2025 in Kraft und verlangt getestete IKT-Kontinuität und Backup-Wiederherstellung für EU-Finanzunternehmen. Die Aufsichtsprüfung wird bis 2026 intensiviert, und thematische Überprüfungen der Konzentration von IKT-Drittanbieterrisiken sind bis 2027 geplant. Deutschland, das Vereinigte Königreich, Frankreich und Italien bieten durch konzentrierte Finanz- und Industrieaktivitäten erhebliche Nachfrage. Das Vereinigte Königreich verzeichnete im Jahr 2026 die weltweit höchste mittlere Lösegeldforderung von 2,5 Millionen USD.
Asien-Pazifik wird voraussichtlich zwischen 2026 und 2031 mit einer CAGR von 19,79 % wachsen und ist damit das am schnellsten wachsende regionale Gebiet. Indien verzeichnete in H1 2026 77 bestätigte Ransomware-Vorfälle und lag damit in APAC an zweiter Stelle hinter Thailand, das 82 Vorfälle verzeichnete. Indiens 6-Stunden-CERT-In-Meldepflicht für Datenpannen stärkt die Nachfrage nach dokumentierter Reaktions- und Wiederherstellungsunterstützung. Japan berichtete, dass 45,8 % der Unternehmen im Jahr 2026 eine Ransomware-Infektion erlebten, und die Wiederherstellungserfolgsrate betrug 44,2 %, gegenüber 46 % im Jahr 2025.[6] Japan Information Processing Development Corporation, "Enterprise IT Utilization Trend Survey 2026," JIPDEC, jipdec.or.jp. China gab im August 2026 eine Warnung bezüglich der Sorry-Ransomware-Variante heraus, die auf Linux-Server und datenreiche KMU abzielte. Die BFSI- und Energieaktivitäten Südamerikas, zusammen mit den digitalen Infrastrukturprogrammen am Golf und den wachsenden digitalen Volkswirtschaften in Nigeria und Südafrika, unterstützen die künftige Nachfrage, da sich die regionalen Angriffsflächen entwickeln.

Wettbewerbslandschaft
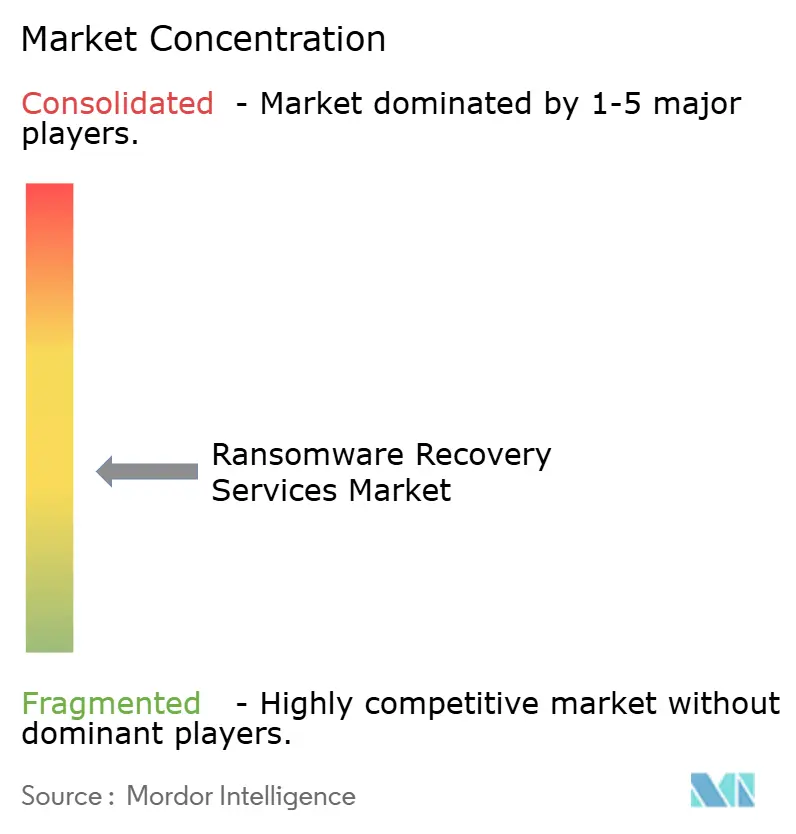
Der Markt für Ransomware Recovery Services ist mäßig fragmentiert über Sicherheitsplattformen, Datenresilienzanbieter sowie spezialisierte forensische und Incident-Response-Unternehmen. CrowdStrike Holdings, Inc., Palo Alto Networks, Inc. und SentinelOne, Inc. konkurrieren durch integrierte Workflows von der Erkennung bis zur Wiederherstellung in umfassenderen Sicherheitsbetriebsplattformen. Veeam Software Group GmbH, Rubrik, Inc., Cohesity, Inc., Commvault Systems, Inc., Druva Inc. und Acronis International GmbH konkurrieren durch Wiederherstellungstechnologie, luftgespaltene Tresore und vertragliche Wiederherstellungsverpflichtungen. Kroll, LLC, Arete Advisors, Inc., NCC Group plc, Coveware, Inc. und Proven Data Recovery, LLC konkurrieren durch Ermittlungsexpertise, Verhandlungsunterstützung und Beweishandhabung. Diese Gruppen zielen zunehmend auf denselben Unternehmenskäufer ab, da Kunden eine koordinierte Reaktion von der Erkennung bis zur Wiederherstellung suchen.
Der Markt für Ransomware Recovery Services wird in den Jahren 2025 und 2026 zunehmend durch Plattformkonvergenz geprägt. Veeam Software Group GmbH schloss im Dezember 2025 die Akquisition von Securiti AI für 1,725 Milliarden USD ab, um Datenresilienz, Sicherheitslageverwaltung, Datenschutz-Governance und KI-Vertrauensfähigkeiten zusammenzuführen. Rubrik, Inc. führte im Juni 2026 Autonomous Business Recovery for Cloud Applications ein und nutzte eine Preemptive Recovery Engine zur Rekonstruktion minimaler funktionsfähiger Geschäftsumgebungen. Commvault Systems, Inc. integrierte im August 2026 Cyber-Recovery-Aktionen in CrowdStrike Charlotte Agentic SOAR-Workflows und machte Wiederherstellungsaktionen innerhalb von Sicherheitsbetriebsworkflows verfügbar. Diese Schritte reduzieren die manuelle Koordination und verringern den Abstand zwischen spezialisierten Wiederherstellungsdiensten und breiteren Sicherheitsplattformen.
Der Markt für Ransomware Recovery Services umfasst weiterhin kleinere Unternehmen, bei denen Fälle physische Forensik, NAS- und RAID-Rekonstruktion oder Beweishandhabung mit strengen Anforderungen an die Beweismittelkette erfordern. WithSecure Corporation, Bitdefender SRL und Sophos Limited konkurrieren in den Bereichen Erkennung, Reaktion und Wiederherstellung, insbesondere im europäischen Mittelstandsmarkt. Für KMU zugängliche verwaltete Wiederherstellung, Betriebstechnologievalidierung und Cloud-übergreifende Wiederherstellung ohne Anbieterabhängigkeit bleiben wichtige Bedürfnisse. Der Wettbewerb beruht auf Reaktionstiefe, Wiederherstellungsgeschwindigkeit, globaler Bereitstellungskapazität und der Fähigkeit, saubere und nutzbare Systeme zu validieren. Der Markt für Ransomware Recovery Services begünstigt Unternehmen, die diese Fähigkeiten verbinden können, ohne die Verantwortung während eines aktiven Vorfalls zu fragmentieren, während sie die Verantwortlichkeit der Spezialisten und dokumentierte Wiederherstellungsentscheidungen während des gesamten Einsatzes aufrechterhalten.
Branchenführer im Markt für Ransomware Recovery Services
Veeam Software Group GmbH
Rubrik, Inc.
Cohesity, Inc.
Druva Inc.
Proven Data Recovery, LLC
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Jüngste Branchenentwicklungen
- September 2026: Rubrik, Inc. und CrowdStrike Holdings, Inc. kündigten auf der Fal.Con 2026 eine agentenbasierte Integration des Identitätsresilienz-Workflows an, die CrowdStrike Falcon Next-Gen Identity Security mit Rubrik Identity Resilience kombiniert, orchestriert durch Charlotte Agentic SOAR. Die Integration liefert einen vollständigen geschlossenen Workflow, der Erkennung, Eindämmung, Untersuchung und Wiederherstellung kompromittierter Identitätsumgebungen umfasst und die Wiederherstellungszeitvorgaben für gemeinsame Kunden von Tagen auf Stunden reduziert.
- August 2026: Commvault Systems, Inc. integrierte seine Cyber-Recovery-Aktionen in die Charlotte Agentic SOAR-Plattform von CrowdStrike Holdings, Inc. und machte Wiederherstellungsschritte nativ innerhalb der Workflows des Security Operations Center verfügbar, wodurch manuelle Übergaben zwischen Sicherheits- und IT-Wiederherstellungsteams reduziert wurden. Die Integration ist für gemeinsame Kunden von Commvault Systems, Inc. und CrowdStrike Holdings, Inc. über den CrowdStrike Marketplace allgemein verfügbar.
- Juli 2026: Veeam Software Group GmbH veröffentlichte Veeam Data Platform v13.1 auf der VeeamON Sydney und erweiterte die Malware-Überprüfung auf NAS-Umgebungen, verbesserte die Cloud-Bedrohungserkennung für Microsoft Azure, fügte Active Directory Forest Recovery für identitätsorientierte Cybervorfälle hinzu und integrierte Post-Quanten-Kryptografie, die mit NIST-Standards übereinstimmt. Die Plattform führte gleichzeitig hybride FIPS-Unterstützung für regulierte Unternehmensbereitstellungen ein.
- Juni 2026: Rubrik, Inc. stellte auf der Rubrik FORWARD in Las Vegas Autonomous Business Recovery for Cloud Applications vor, eine agentenbasierte Cyber-Resilienzlösung, die automatisch vollständige Anwendungsstacks erkennt, Abhängigkeitsmapping über Daten, Konfigurationen und Code hinweg durchführt und eine minimale funktionsfähige Geschäftsumgebung mit Maschinengeschwindigkeit wiederherstellt. Das Produkt trat nach der Ankündigung in die private Vorschau ein.


Globaler Berichtsumfang des Marktes für Ransomware Recovery Services
Der Markt für Ransomware Recovery Services umfasst spezialisierte Cybersicherheits- und Geschäftskontinuitätsdienste, die Organisationen dabei helfen, sich auf Ransomware-Angriffe vorzubereiten, darauf zu reagieren und sich davon zu erholen, indem sie Bereitschaftsbewertungen vor einem Vorfall, Validierung der Backup-Infrastruktur, Incident-Response-Planung, forensische Untersuchung, Datenwiederherstellung, Systemwiederaufbau und Sicherheitshärtung nach einem Vorfall bereitstellen. Diese Dienste umfassen ransomware-spezifische Backup-Tests (unveränderliche Backups, luftgespaltene Wiederherstellungsumgebungen), Tabletop-Übungen, Playbooks für Verhandlungs- und Entschlüsselungsschlüsselvalidierung, Clean-Room-Umgebungen für Malware-Analyse, Datenintegritätsprüfung und koordinierte Wiederherstellungsorchestrierung über IT-, Sicherheits-, Rechts- und Geschäftsteams hinweg, um Ausfallzeiten, Datenverluste und Lösegeldzahlungen zu minimieren und gleichzeitig konforme Wiederherstellungsprozesse sicherzustellen, die regulatorische Anforderungen und Cyber-Versicherungspolice-Bedingungen in Unternehmen, kritischer Infrastruktur, Gesundheitswesen, Finanzdienstleistungen und Regierungssektoren erfüllen, die mit eskalierenden Ransomware-Bedrohungen konfrontiert sind.
Der Bericht über den Markt für Ransomware Recovery Services ist segmentiert nach Servicetyp (Notfallbewertung, Triage, Eindämmung und Beseitigung, digitale Forensik und Beweissicherung, Entschlüsselung und spezialisierte Datenwiederherstellung, Infrastruktur-, System-, Anwendungs- und Cloud-Wiederherstellung, Identitäts-, Verzeichnis- und Zugriffsverwaltungswiederherstellung, Wiederherstellungsvalidierung und sichere Rückkehr zum Betrieb sowie Ransomware Recovery Readiness, Tests und Übungen), Bereitstellungsmodell (Remote, Vor-Ort und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Branchenvertikale (Regierung und öffentliche Verwaltung, industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheit und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie sonstige Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Notfallbewertung, Triage, Eindämmung und Beseitigung |
| Digitale Forensik und Beweissicherung |
| Entschlüsselung und spezialisierte Datenwiederherstellung |
| Infrastruktur-, System-, Anwendungs- und Cloud-Wiederherstellung |
| Identitäts-, Verzeichnis- und Zugriffsverwaltungswiederherstellung |
| Wiederherstellungsvalidierung und sichere Rückkehr zum Betrieb |
| Ransomware Recovery Readiness, Tests und Übungen |
| Remote |
| Vor-Ort |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Regierung und öffentliche Verwaltung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Gesundheit und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Servicetyp | Notfallbewertung, Triage, Eindämmung und Beseitigung | ||
| Digitale Forensik und Beweissicherung | |||
| Entschlüsselung und spezialisierte Datenwiederherstellung | |||
| Infrastruktur-, System-, Anwendungs- und Cloud-Wiederherstellung | |||
| Identitäts-, Verzeichnis- und Zugriffsverwaltungswiederherstellung | |||
| Wiederherstellungsvalidierung und sichere Rückkehr zum Betrieb | |||
| Ransomware Recovery Readiness, Tests und Übungen | |||
| Nach Bereitstellungsmodell | Remote | ||
| Vor-Ort | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Gesundheit und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Sonstige Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger Asien-Pazifik-Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Ransomware Recovery Services?
Die Marktgröße für Ransomware Recovery Services wurde im Jahr 2025 auf 9,15 Milliarden USD geschätzt und wird voraussichtlich von 10,27 Milliarden USD im Jahr 2026 auf 19,98 Milliarden USD bis 2031 wachsen, bei einer CAGR von 14,24 % während des Prognosezeitraums (2026–2031).
Welcher Servicetyp führt bei den Ransomware Recovery Services?
Entschlüsselung und spezialisierte Datenwiederherstellung führte im Jahr 2025 mit einem Anteil von 36,71 % und spiegelt die anhaltende Nachfrage nach Spezialisten-Unterstützung nach einer Verschlüsselung wider.
Was treibt die Nachfrage nach Ransomware Recovery Services an?
Doppel- und Dreifach-Erpressungsangriffe, Cloud-Komplexität, getestete Wiederherstellungsanforderungen und Cyber-Versicherungsbedingungen erhöhen die Nachfrage nach Wiederherstellungsunterstützung.
Welche Kundengruppe wächst am schnellsten bei den Ransomware Recovery Services?
KMU werden voraussichtlich bis 2031 mit einer CAGR von 21,83 % wachsen, da zugängliche verwaltete Wiederherstellungsdienste und Abonnementmodelle die Akzeptanz ausweiten.
Welcher Endnutzungssektor wächst am schnellsten?
Gesundheit und Biowissenschaften wird voraussichtlich bis 2031 mit einer CAGR von 22,51 % wachsen, da Patientenversorgungsbetriebe eine schnelle Wiederherstellung nach Cybervorfällen erfordern.
Welche Region wächst am schnellsten bei den Ransomware Recovery Services?
Asien-Pazifik wird voraussichtlich bis 2031 mit einer CAGR von 19,79 % wachsen, unterstützt durch die Ausweitung digitaler Systeme und strengere Anforderungen an die Wiederherstellungsdokumentation.
Seite zuletzt aktualisiert am:



