
Tamanho e Participação do Mercado de Windows Integrated Single Sign-On
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
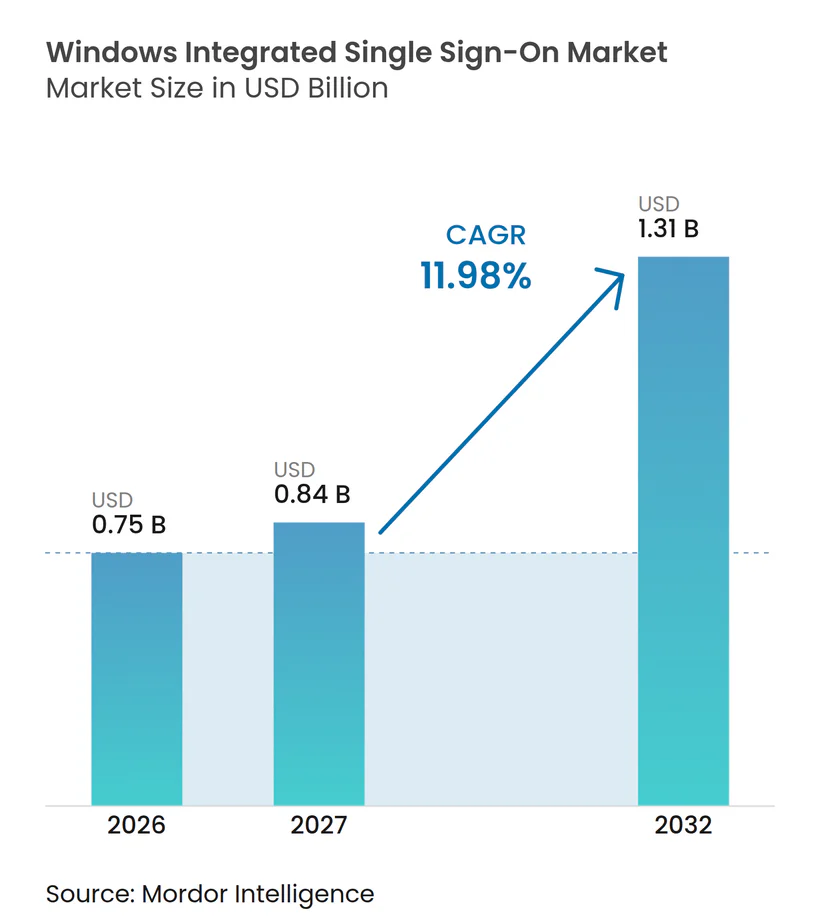
| Tamanho do Mercado (2027) | 0.84 Bilhões de dólares |
| Tamanho do Mercado (2032) | 1.31 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 11.98 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Windows Integrated Single Sign-On por Mordor Intelligence
O tamanho do mercado de Windows integrated single sign-on foi avaliado em 0,75 bilhões de USD em 2026 e estima-se que se expanda para 1,31 bilhões de USD até 2032, a um CAGR de 11,98% durante o período de previsão 2027-2032. O mercado de Windows integrated single sign-on está sendo moldado pela aposentadoria da autenticação mais antiga baseada em NTLM, pela necessidade de proteger uma gama mais ampla de sessões de usuários e pelo requisito de proteger o acesso em ambientes de trabalho híbrido. As empresas estão conectando ambientes do Active Directory locais com aplicações em nuvem, o que torna a autenticação contínua um requisito operacional permanente para acesso de funcionários, parceiros e administradores. As expectativas regulatórias para controles de identidade auditáveis e resistentes a phishing também estão elevando a prioridade da modernização de identidade, especialmente onde as organizações precisam de evidências mais claras de autenticação e governança de sessões. As mudanças de fortalecimento do NTLMv1 da Microsoft adicionam urgência porque as organizações afetadas devem revisar as configurações de Wi-Fi, VPN e acesso remoto dependentes do MS-CHAPv2 antes que os métodos legados causem interrupções operacionais. O mercado de Windows integrated single sign-on também enfrenta ciclos de implantação mais longos onde aplicações legadas têm dependências de autenticação não documentadas, as estruturas de diretório são mistas e os recursos de engenharia de identidade são limitados.
Principais Conclusões do Relatório
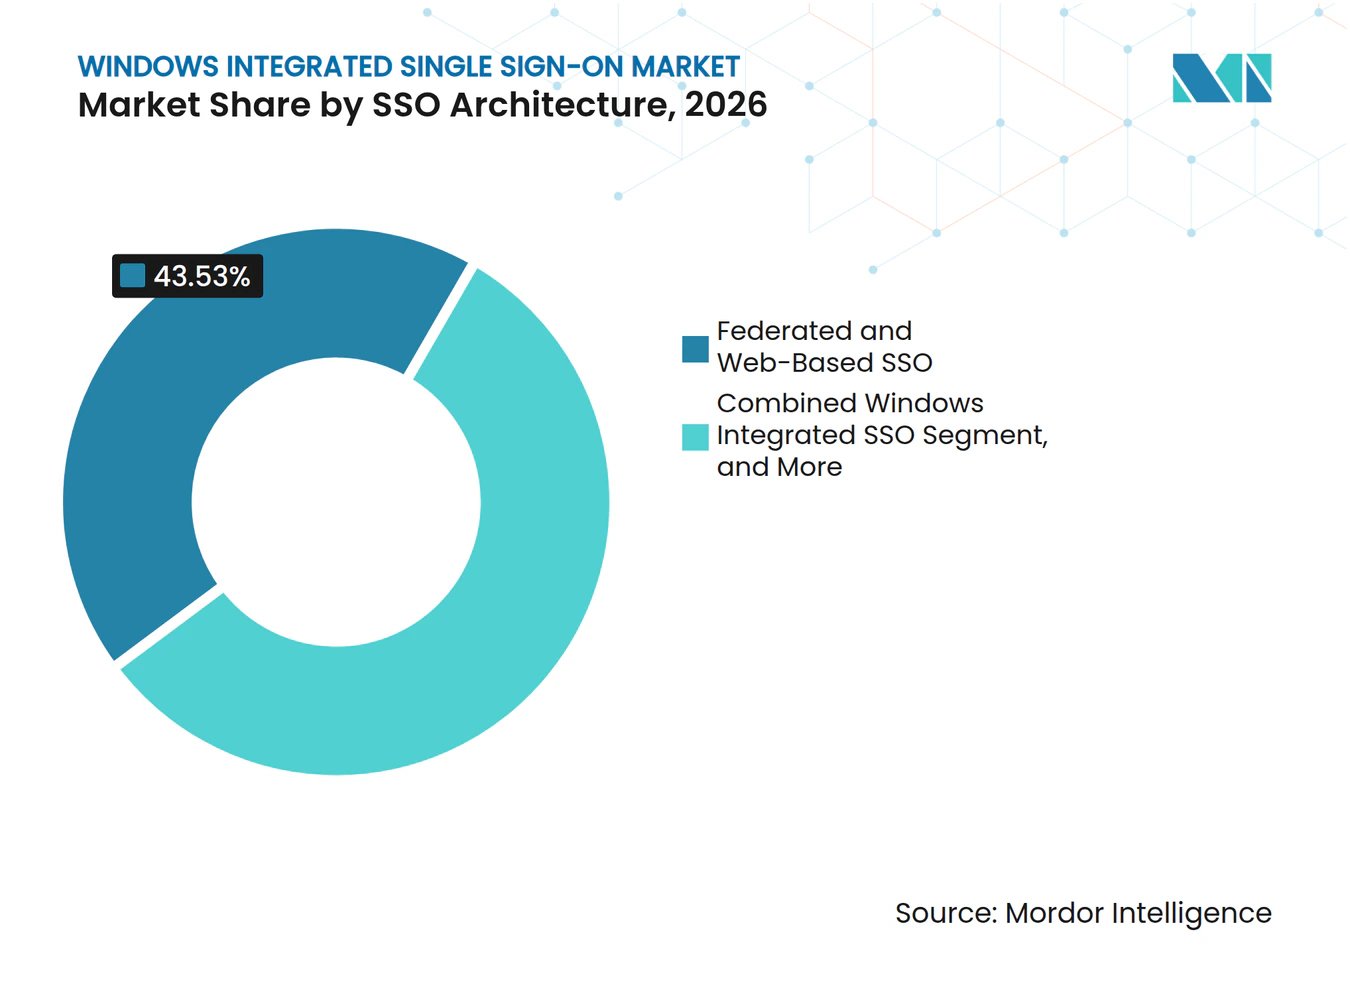
- Por arquitetura de SSO, o SSO Federado e Baseado na Web deteve 43,53% da receita de 2026, enquanto o Windows Integrated SSO está projetado para se expandir a um CAGR de 12,45% até 2032.
- Por tamanho de organização, as grandes empresas responderam por 74,42% da receita de 2026, enquanto as PMEs estão projetadas para se expandir a um CAGR de 12,84% até 2032.
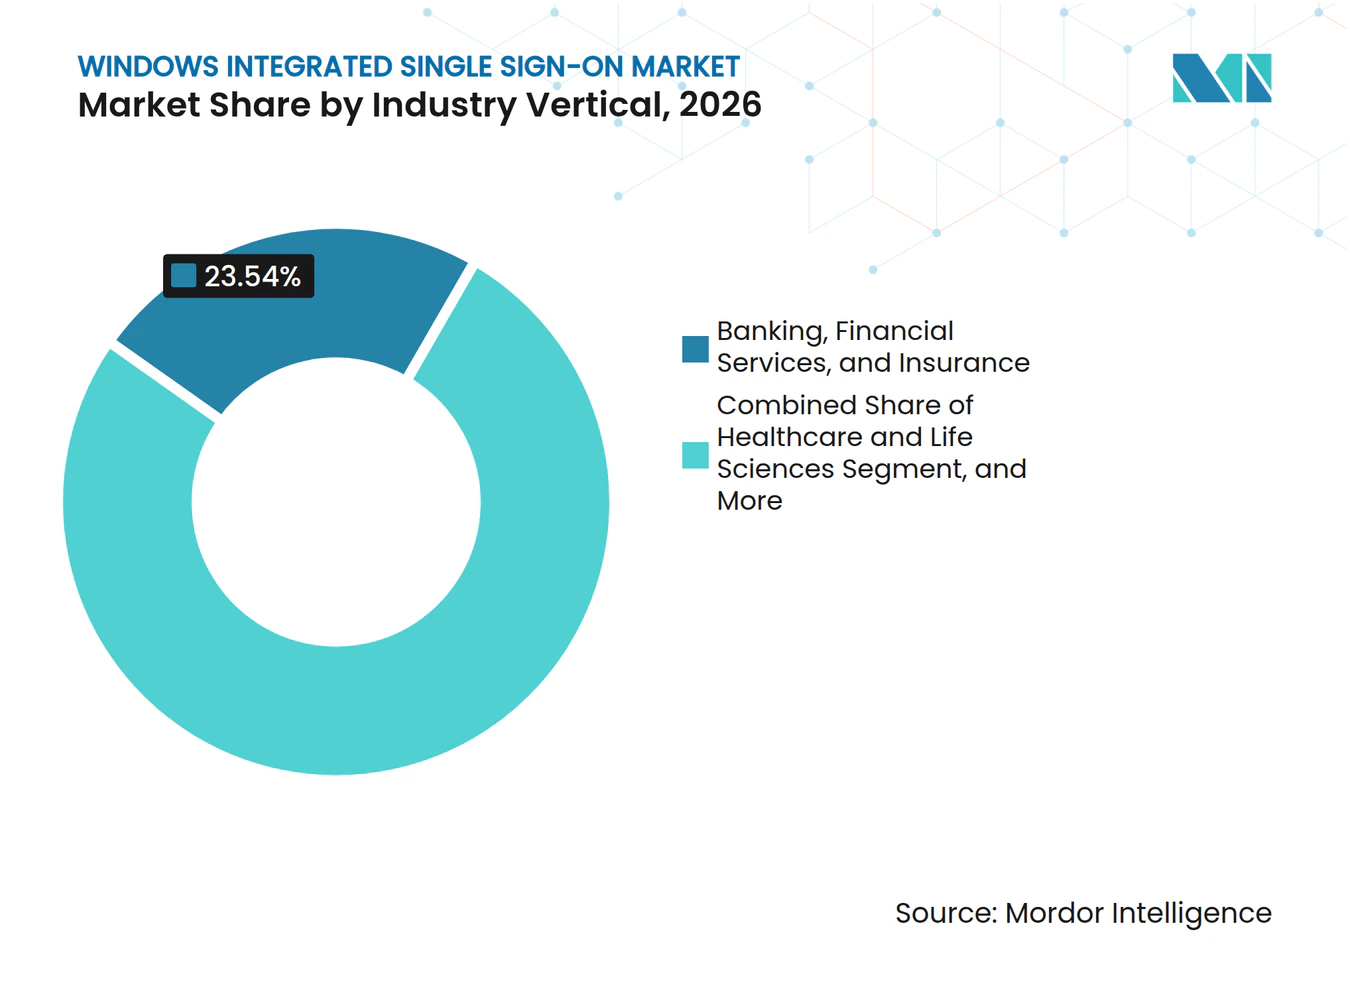
- Por vertical da indústria, o BFSI deteve 23,54% da receita de 2026, enquanto Saúde e Ciências da Vida está projetado para se expandir a um CAGR de 12,67% até 2032.
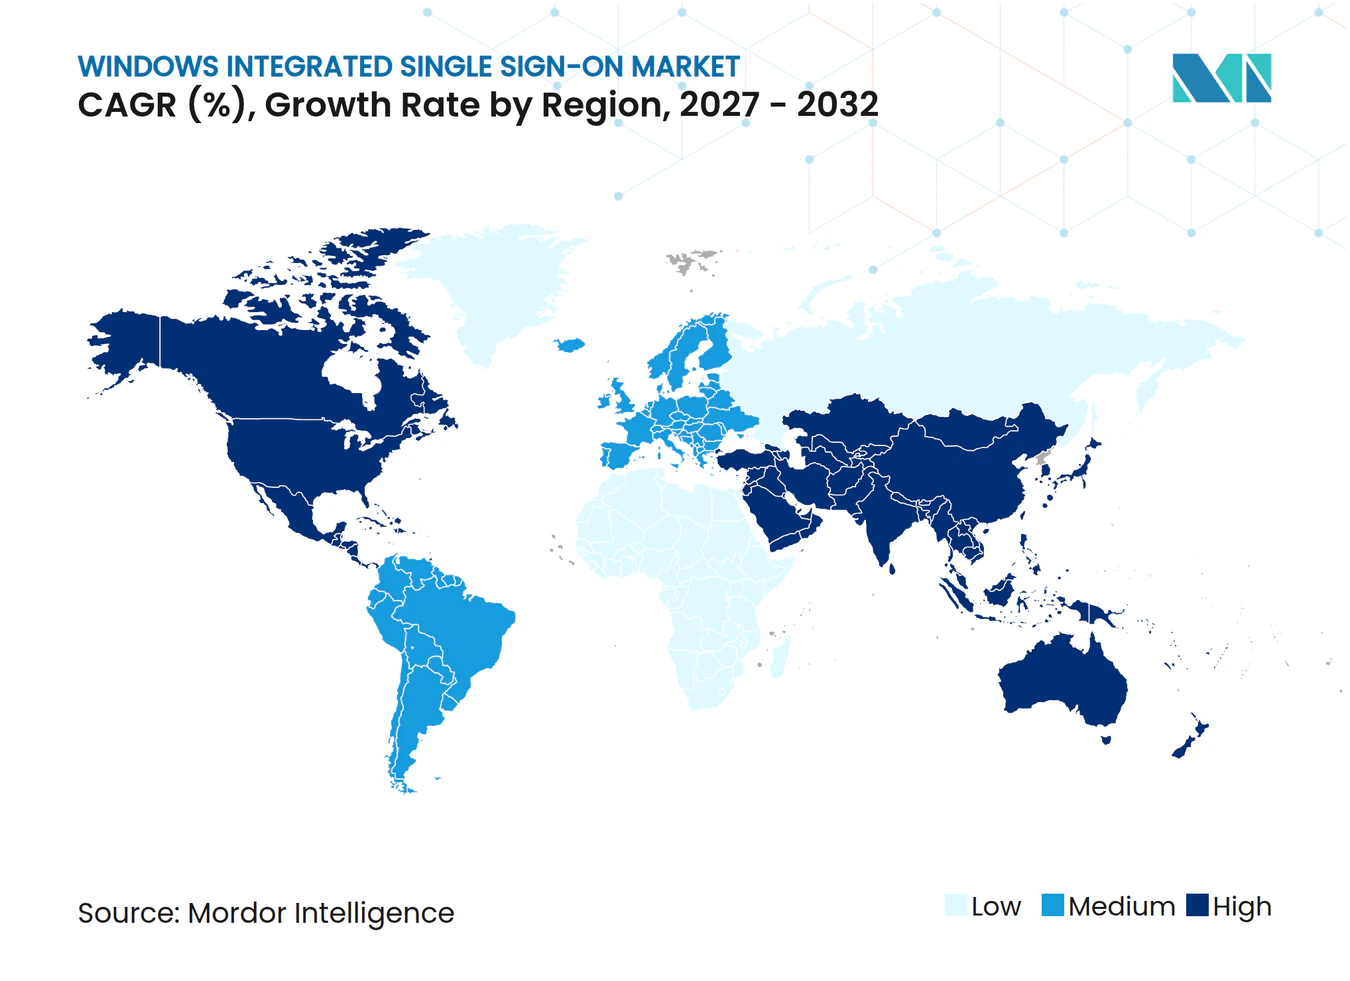
- Por geografia, a América do Norte respondeu por 39,21% da participação do mercado de Windows integrated single sign-on em 2026, enquanto a Ásia-Pacífico está projetada para se expandir a um CAGR de 12,74% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aceleração da Adoção da Força de Trabalho em Nuvem e Híbrida | +2.8% | Global, com ganhos concentrados na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Expansão dos Controles de Acesso de Confiança Zero | +2.4% | Global, mais forte na América do Norte, Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Crescente Adoção do Login sem Senha no Windows | +1.8% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Modernização Crescente de Aplicações Windows Legadas | +1.5% | Global, pronunciado na Ásia-Pacífico e América do Sul | Longo prazo (≥ 4 anos) |
| Integração de Identidade Windows com Aplicações SaaS e Locais | +1.2% | Global | Médio prazo (2-4 anos) |
| Exposição Crescente de Ambientes de Protocolo de Área de Trabalho Remota | +1.0% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Aceleração da Adoção da Força de Trabalho em Nuvem e Híbrida
A implantação de nuvem híbrida mudou a forma como as organizações gerenciam a identidade Windows porque os usuários precisam de acesso a aplicações locais e serviços em nuvem na mesma sessão de trabalho, frequentemente a partir de dispositivos gerenciados e remotos. O mercado de Windows integrated single sign-on se beneficia quando as organizações precisam de uma experiência de login consistente no Active Directory, diretórios em nuvem e aplicações de software como serviço sem credenciais separadas ou prompts de autenticação repetidos. O Microsoft Entra seamless SSO conecta automaticamente usuários elegíveis em dispositivos corporativos conectados a uma rede corporativa por meio da autenticação Kerberos.[1] Essa capacidade não requer componentes locais adicionais, o que ajuda as organizações a utilizá-la dentro dos designs híbridos existentes do Entra Connect e a reduzir interrupções durante a adoção da nuvem. Muitas empresas mantêm aplicações legadas e repositórios de dados regulamentados que não podem ser migrados sem uma reformulação substancial, portanto, a identidade híbrida permanece um requisito operacional contínuo em vez de uma transição curta. Organizações com 50 a 150 funcionários também estão se afastando de ambientes de diretório totalmente locais, criando demanda abaixo da base de compradores tradicionais de grandes empresas e aumentando o interesse em modelos de implantação gerenciada mais simples.
Expansão dos Controles de Acesso de Confiança Zero
Os programas de confiança zero colocam a verificação de identidade no centro das decisões de acesso, o que aumenta a importância da autenticação integrada ao Windows em aplicações de força de trabalho e infraestrutura. O mercado de Windows integrated single sign-on é apoiado quando os compradores conectam dados de autenticação com avaliação contínua de risco para dispositivos, sessões, comportamento do usuário e condições de acesso em mudança. O SANS documentou o uso de análise comportamental para avaliar o risco de sessão considerando fatores como horário de login, integridade do dispositivo e geografia.[2]O Departamento do Trabalho dos EUA integrou mais de 200 aplicações com o Microsoft Entra ID para SSO como parte de seu programa de confiança zero. O mesmo programa substituiu senhas de contas privilegiadas por chaves de acesso vinculadas ao dispositivo e relatou logins mais rápidos nos testes da Microsoft, mostrando como a modernização de identidade pode abordar tanto a segurança quanto a experiência de acesso. O NIST SP 800-63-4 fornece orientação atual sobre identidade digital, oferecendo às organizações um ponto de referência comum ao selecionar métodos de autenticação, definir práticas de garantia e documentar controles.
Crescente Adoção do Login sem Senha no Windows
O Windows Hello for Business e as chaves de acesso FIDO2 estão substituindo os fluxos de senha mais autenticação multifator em ambientes Windows empresariais, especialmente onde as organizações desejam reduzir a dependência de credenciais reutilizáveis. O mercado de Windows integrated single sign-on se beneficia dessa mudança porque o login sem senha precisa funcionar em endpoints, aplicações, acesso remoto, sessões privilegiadas e processos administrativos compartilhados. A RSA introduziu chaves de acesso móveis e login de área de trabalho Windows por código QR em 2025 por meio de aprimoramentos do RSA ID Plus.[3] A RSA declarou que sua plataforma atende mais de 9.000 organizações de alta segurança gerenciando mais de 60 milhões de identidades. A Ping Identity introduziu o Acesso Privilegiado Just-in-Time por meio do PingOne Privilege, fornecendo acesso sem senha a recursos de RDP, SSH e IAM com proteção do Módulo de Plataforma Confiável e suporte a auditoria. O trabalho da Microsoft para afastar a autenticação Windows de métodos de criptografia Kerberos mais antigos reduz ainda mais o papel das configurações legadas dependentes de senha e requer planejamento ativo de remediação.
Modernização Crescente de Aplicações Windows Legadas
As aplicações Windows legadas frequentemente dependem de configurações NTLM, LDAP ou WS-Federation que não foram documentadas quando essas aplicações foram implantadas ou posteriormente atualizadas. O mercado de Windows integrated single sign-on tem um papel claro quando as organizações precisam identificar essas dependências, atribuir responsabilidade e conectar aplicações mais antigas aos controles de identidade atuais. A Microsoft declarou que a autenticação NTLM de rede está planejada para desabilitação padrão em futuras versões principais do Windows Server e clientes. A Microsoft também descreveu a mudança além do RC4 como parte de um esforço mais amplo para fortalecer a autenticação Windows e reduzir o uso de métodos menos seguros. As organizações podem publicar aplicações legadas por meio do Microsoft Entra Application Proxy, usar o Azure Virtual Desktop com Entra Kerberos ou replataformar aplicações com protocolos modernos. Cada rota requer descoberta de aplicações, design de políticas, testes, remediação e manutenção contínua, o que sustenta a demanda de implementação ao longo do ciclo de migração.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Concentração da Infraestrutura de Identidade em Torno das Plataformas Microsoft | -1.4% | Global | Longo prazo (≥ 4 anos) |
| Alta Complexidade de Integração em Ambientes Windows Legados | -1.2% | Global, mais agudo na América do Sul, Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Escassez de Talentos em Engenharia e Implementação de Identidade | -0.8% | Global | Médio prazo (2-4 anos) |
| Requisitos de Residência de Dados e Auditoria para Autenticação Híbrida | -0.5% | Europa e Ásia-Pacífico, com expansão para o Oriente Médio | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Concentração da Infraestrutura de Identidade em Torno das Plataformas Microsoft
A Microsoft fornece a pilha central de autenticação Windows por meio do Active Directory, Entra ID e Entra Connect, conferindo-lhe uma posição central na arquitetura de identidade de muitos compradores. Essa concentração pode limitar o espaço para fornecedores independentes diferenciarem produtos em ambientes que já estão padronizados nas ferramentas e práticas operacionais da Microsoft. O mercado de Windows integrated single sign-on, portanto, tem uma abertura mais limitada para provedores terceirizados em implantações de diretório único. Os compradores podem enfrentar altos custos de migração ao avaliar plataformas complementares, o que pode prolongar os ciclos de aquisição e estreitar o escopo de alguns contratos. Os programas de aposentadoria do NTLM e RC4 apoiam a modernização, mas também podem direcionar os clientes existentes da Microsoft para o Entra Kerberos e o Entra seamless SSO porque essas opções se encaixam em seu ambiente atual. Os provedores independentes retêm a oportunidade mais forte em configurações de federação multi-diretório, multi-nuvem e entre parceiros, onde as ferramentas nativas precisam de tradução de protocolo, orquestração estendida ou suporte especializado de implantação.
Alta Complexidade de Integração em Ambientes Windows Legados
Ambientes Windows mais antigos podem conter configurações de fallback NTLM não registradas em Wi-Fi, VPN, servidor de impressão ou ambientes de aplicações, mesmo quando as equipes acreditam que o Kerberos é o método principal. A Microsoft alertou que as organizações podem não saber que o NTLM está ativo porque algumas aplicações o utilizam silenciosamente quando o Kerberos falha. O mercado de Windows integrated single sign-on pode ser atrasado quando as equipes de projeto devem primeiro descobrir essas dependências, identificar os serviços afetados e estabelecer um plano de migração realista. Estruturas de diretório mistas e configurações de federação de múltiplos fornecedores adicionam requisitos de teste e podem aumentar os custos de implementação em aplicações de negócios. As plataformas de orquestração de identidade podem ajudar intermediando a tradução de autenticação em tempo de execução sem alterações no código da aplicação, mas não eliminam a necessidade de inventário cuidadoso, validação e planejamento operacional. Essas condições mantêm a demanda intacta enquanto prolongam o tempo necessário para passar de uma decisão tecnológica para a implantação em produção.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Arquitetura de SSO:
A Federação Lidera Enquanto a Integração Windows AceleraO SSO Federado e Baseado na Web deteve 43,53% da participação do mercado de Windows integrated single sign-on em 2026, refletindo o amplo uso de SAML 2.0 e OpenID Connect para acesso a aplicações em nuvem em diversos sistemas de negócios. A federação é utilizada em aplicações de software como serviço, portais de parceiros e ambientes business-to-business onde o login baseado em navegador se tornou um padrão familiar de acesso. Sua posição decorre de sua capacidade de vincular diversas aplicações e organizações externas sem depender de um único dispositivo, contexto de rede ou configuração de endpoint Windows. O SSO Empresarial e Legado permanece relevante para organizações que executam aplicações Windows locais que requerem autenticação de fallback NTLM ou Kerberos. Esses ambientes ainda precisam de uma camada de SSO que possa contornar as dependências de aplicações estabelecidas enquanto mantém a continuidade para usuários e administradores.
O Windows Integrated SSO está projetado para se expandir a um CAGR de 12,45% de 2027 a 2032. O setor de Windows integrated single sign-on está sendo apoiado pelo Entra Kerberos e pelo modelo de Token de Atualização Primária usado com endpoints Windows 10 e posteriores, que vincula o gerenciamento de dispositivos ao acesso a aplicações em nuvem. A Microsoft descreve a junção híbrida ao Microsoft Entra como uma abordagem que permite às organizações manter o acesso a recursos locais enquanto utilizam capacidades de nuvem. O trabalho guiado da Microsoft para migrar aplicações do AD FS para o Entra SSO, juntamente com a atividade de revisão relacionada ao RC4, direciona a atenção para a modernização de identidade e revela dependências anteriormente não mapeadas. Essas revisões podem transformar ambientes legados passivos em programas de migração definidos que requerem testes planejados, responsabilidade de aplicações e implantação em fases.



Por Tamanho de Organização:
Grandes Empresas Lideram Enquanto as PMEs Ganham AcessoAs grandes empresas responderam por 74,42% da receita de 2026 porque gerenciam amplos portfólios de aplicações, grandes populações de identidade e estruturas de diretório complexas em unidades de negócios. Seus programas de aquisição frequentemente combinam SSO, autenticação multifator, gerenciamento de ciclo de vida e governança em contratos de plataforma de longo prazo que requerem coordenação entre equipes de segurança, infraestrutura e aplicações. As grandes organizações também precisam gerenciar relacionamentos de confiança entre subsidiárias quando empresas adquiridas utilizam domínios Windows separados. Essas circunstâncias criam requisitos substanciais de integração que implantações menores geralmente não enfrentam. O tamanho do mercado de Windows integrated single sign-on para grandes empresas é reforçado pela aquisição focada em conformidade em setores regulamentados e pelo custo operacional de controles de acesso fragmentados.
As PMEs estão projetadas para se expandir a um CAGR de 12,84% até 2032, apoiadas por assinaturas de identidade entregues na nuvem com preços de 2 a 7 USD por usuário por mês. Os modelos de serviço de identidade gerenciada também podem reduzir a necessidade de especialistas internos transferindo a operação da plataforma, o monitoramento de políticas e a administração de rotina para um provedor terceirizado. O setor de Windows integrated single sign-on está se tornando mais acessível para organizações que anteriormente viam as plataformas de identidade como uma compra de grandes empresas. Compradores maiores podem impor requisitos de SOC 2 e confiança zero a fornecedores menores, estendendo a demanda por meio de cadeias de suprimentos em manufatura, varejo e serviços profissionais. O resultado é uma base de compradores comerciais mais ampla, embora o suporte à implementação permaneça importante para organizações menores com recursos de identidade dedicados limitados.
Por Vertical da Indústria:
Compradores Regulamentados Impulsionam a Densidade de ImplantaçãoO BFSI deteve 23,54% da receita de 2026 porque as instituições financeiras operam sob fortes requisitos de controle de acesso, auditoria e conta privilegiada. A posição de receita deste vertical é apoiada pelos requisitos de autenticação multifator e pela necessidade de preservar a visibilidade operacional no acesso por desktop, remoto e dispositivo próprio. As instituições financeiras devem proteger o SSO de desktop e os funcionários remotos sem criar processos de acesso separados que aumentem a carga administrativa. A RSA documentou o uso de autenticação sem senha híbrida por um grande banco dos EUA com RSA e Microsoft Entra ID. TI e telecomunicações também representa uma área significativa de demanda porque essas organizações gerenciam ambientes multi-nuvem, infraestrutura de rede híbrida e forças de trabalho técnicas distribuídas.
Saúde e Ciências da Vida está projetado para se expandir a um CAGR de 12,67% de 2027 a 2032. As atualizações propostas da Regra de Segurança HIPAA publicadas em 2025 exigem controles de autenticação mais fortes para informações de saúde eletrônicas protegidas, incluindo identificação única de usuário, logoff automático e controles de auditoria. Esses requisitos se alinham com as capacidades de autenticação centralizada e controle de sessão usadas em implantações de Windows SSO, especialmente onde trabalhadores clínicos usam dispositivos e aplicações compartilhados. A demanda do governo e do setor público é influenciada por programas de confiança zero e modernização de identidade federal, enquanto a demanda de manufatura está vinculada a requisitos de cadeia de suprimentos e ambientes de aplicações Windows estabelecidos. Varejo, bens de consumo embalados e educação permanecem relevantes porque usuários distribuídos, dispositivos compartilhados e ambientes de aplicações variados podem criar a necessidade de gerenciamento de acesso unificado.

Análise Geográfica
Mercado de Logon Único Integrado ao Windows na América do Norte
A América do Norte respondeu por 39,21% da receita de 2026 e manteve a maior posição no mercado de logon único integrado ao Windows. A região possui alta concentração de ambientes Active Directory, adoção institucional precoce de práticas de segurança de confiança zero e processos consolidados de aquisição de segurança. Os programas federais dos EUA fornecem exemplos visíveis de modernização de identidade corporativa, incluindo a integração pelo Departamento do Trabalho de mais de 200 aplicações com o Entra ID para SSO. O NIST SP 800-63-4 também oferece uma referência de identidade atualizada para organizações que necessitam de abordagens de garantia documentadas e decisões de autenticação defensáveis. Essa combinação sustenta a demanda contínua de empresas com grandes populações de dispositivos Windows e expectativas maduras de governança.
Mercado de Logon Único Integrado ao Windows na América do Norte e Europa
A demanda do Canadá é influenciada por considerações de residência de dados provinciais e padrões de acesso transfronteiriço da força de trabalho, enquanto o México se desenvolve como uma oportunidade de médias empresas à medida que parceiros da cadeia de suprimentos exigem controles de acesso mais robustos. A Europa é a segunda maior área regional, com o Reino Unido, a Alemanha e a França gerando grande parte da demanda entre organizações reguladas e industriais. A base manufatureira da Alemanha e o setor de serviços bancários, financeiros e de seguros operam extensos ambientes Windows, onde as dependências de SAP e de sistemas de execução de manufatura se cruzam com a necessidade de registros de auditoria detalhados. Essas condições tornam o SSO integrado ao Entra relevante tanto em ambientes industriais quanto em empresas reguladas com portfólios de aplicações complexos.
Mercado de Logon Único Integrado ao Windows na APAC, América do Sul e MEA
A Ásia-Pacífico deve expandir a um CAGR de 12,74% até 2032. A migração para a nuvem, a expansão das forças de trabalho digitais e os requisitos nacionais de identidade na China, Índia, Japão, Coreia do Sul e Singapura sustentam essa perspectiva. O tamanho do mercado de logon único integrado ao Windows na região é influenciado pela necessidade de operar em jurisdições com diferentes requisitos de autenticação e tratamento de dados. A adoção corporativa de nuvem na Índia entre grandes organizações de serviços de TI sustenta uma oportunidade de identidade em rápido desenvolvimento. A América do Sul permanece menos desenvolvida, com Brasil e Argentina respondendo pelas implantações iniciais em bancos e governo, enquanto o Oriente Médio está emergindo por meio de programas de digitalização e a África permanece em um estágio mais inicial, com a modernização dos serviços financeiros da África do Sul adicionando demanda.
Cenário Competitivo
Concentração do Mercado
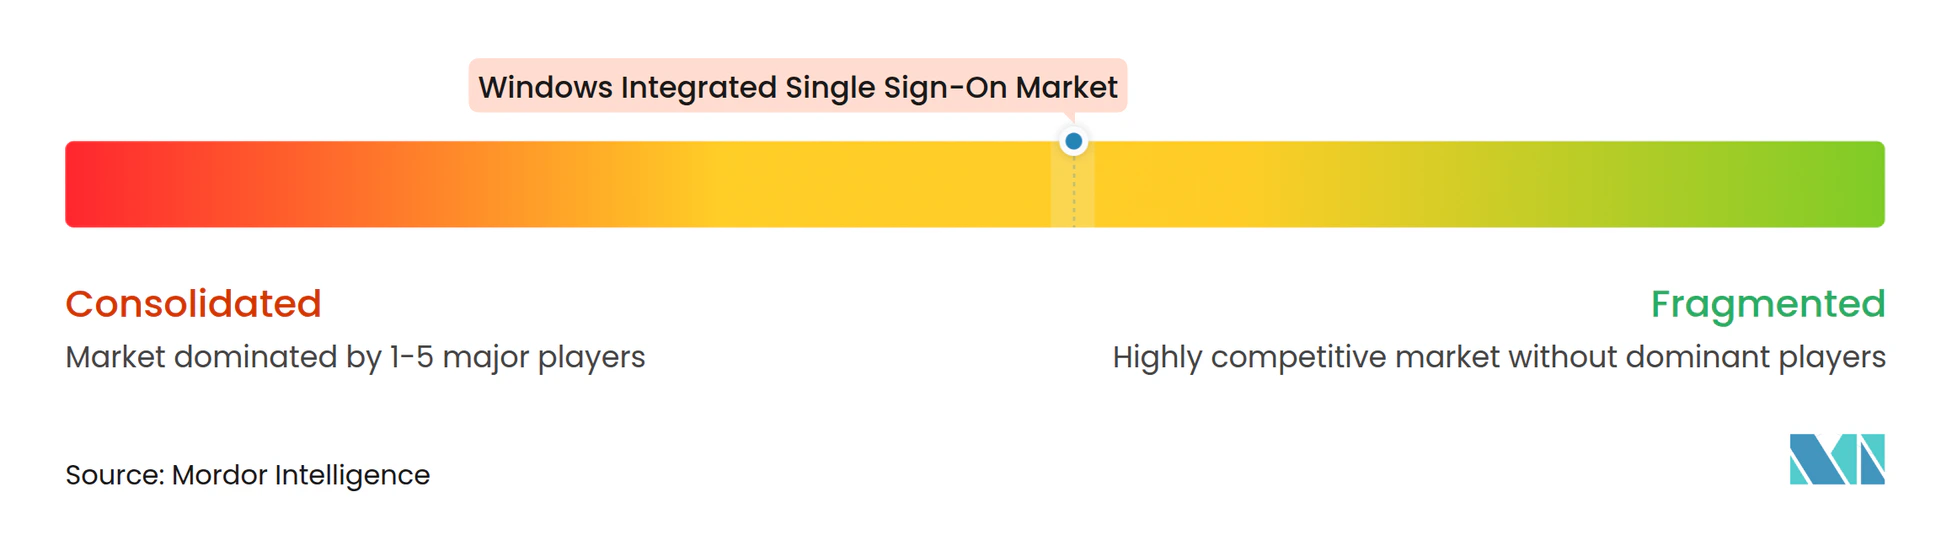
O mercado de Windows integrated single sign-on é moderadamente consolidado e inclui grandes fornecedores de plataforma como Okta, CyberArk, Ping Identity e Entrust. Provedores especializados, incluindo JumpCloud, SecureAuth, Beyond Identity, Intercede e miniOrange, atendem a requisitos empresariais, de médio mercado e específicos do setor. A concorrência é cada vez mais moldada pela amplitude da plataforma, com fornecedores estendendo os planos de controle de SSO para governança de identidade, gerenciamento de acesso privilegiado, detecção e resposta a ameaças de identidade e controles de identidade de agentes de inteligência artificial. Essa abordagem pode ajudar os compradores a conectar dados de sessão de SSO com fluxos de trabalho mais amplos de identidade, acesso e segurança em seu ambiente tecnológico.
A CyberArk disponibilizou seu módulo de Detecção e Resposta a Ameaças de Identidade em abril de 2026, estendendo a detecção de movimento lateral, uso indevido de credenciais e escalada de privilégios por meio do Active Directory. A Ping Identity introduziu o Acesso Privilegiado Just-in-Time em agosto de 2025 por meio do PingOne Privilege. A capacidade fornece acesso sem senha a recursos de RDP, SSH e IAM com proteção em nível de dispositivo. A RSA adicionou chaves de acesso móveis e login de área de trabalho Windows por código QR por meio de seus aprimoramentos do RSA ID Plus de 2025. Esses movimentos mostram como os fornecedores estão conectando a autenticação sem senha com necessidades mais amplas de segurança, acesso privilegiado e gerenciamento de acesso.
O mercado de Windows integrated single sign-on tem aberturas em ambientes multi-diretório complexos onde as ferramentas nativas precisam de suporte de federação ou tradução de protocolo. Uma segunda oportunidade é o segmento de PMEs abaixo de 500 assentos, onde a entrega de identidade gerenciada ainda é menos desenvolvida entre os principais provedores de plataforma. Intercede, Secfense e COMTARSIA competem por meio de expertise em protocolo nas camadas de cartão inteligente, FIDO2 e Provedor de Credenciais Windows. Os fornecedores podem usar a atestação SOC 2 Tipo II, a autorização FedRAMP e a certificação ISO/IEC 27001 para apoiar a credibilidade em setores regulamentados. O ecossistema Windows e Entra da Microsoft permanece uma força central porque fornece o ambiente de diretório e autenticação subjacente para muitos compradores empresariais, tornando a interoperabilidade, o suporte à migração e a simplicidade operacional considerações competitivas importantes.
Líderes do Setor de Windows Integrated Single Sign-On
-
Okta, Inc.
-
Ping Identity Corporation
-
OneLogin, Inc.
-
CyberArk Software Ltd.
-
miniOrange, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Logon Único Integrado ao Windows Empresas cobertas neste relatório
- Okta, Inc.
- Ping Identity Corporation
- OneLogin, Inc.
- CyberArk Software Ltd.
- SailPoint, Inc.
- JumpCloud, Inc.
- RSA Security LLC
- SecureAuth Corporation
- Entrust Corporation
- miniOrange, Inc.
- Intercede Group plc
- My1Login Limited
- GraphOn Corporation
- Secfense sp. z o.o.
- COMTARSIA IT SERVICES GmbH
- Keeper Security, Inc.
- Bitwarden Inc.
- Beyond Identity, Inc.
- LoginRadius Inc.
- Auth0, Inc.
Desenvolvimentos industriais recentes em Mercado de Logon Único Integrado ao Windows
- Outubro de 2026: A Microsoft aplicou mudanças de fortalecimento do NTLMv1 nas versões 26H2, 25H2 e 24H2 do Windows 11 por meio de sua atualização de segurança de outubro de 2026, restringindo por padrão as credenciais de SSO derivadas do NTLMv1 e direcionando as empresas a migrar as configurações de Wi-Fi, VPN e acesso remoto dependentes do MS-CHAPv2 para autenticação baseada em certificado.
- Outubro de 2026: A CyberArk completou um ano desde a expansão de seu portfólio de Segurança de Identidade de Máquina com capacidades avançadas de descoberta e contexto, proporcionando maior visibilidade e controle sobre credenciais de identidade não humanas em ambientes mistos Windows e nuvem.
- Setembro de 2026: A Ping Identity lançou Agentes de Identidade no Google Cloud Marketplace, expandindo a disponibilidade de controles de identidade em tempo de execução para clientes empresariais que operam ambientes multi-nuvem juntamente com pilhas locais centradas no Windows.
- Agosto de 2026: A Ping Identity completou um ano após a apresentação de suas capacidades de Acesso Privilegiado Just-in-Time por meio do PingOne Privilege, desenvolvidas após sua aquisição da Procyon, fornecendo acesso sem senha a recursos de RDP, SSH e IAM com proteção em nível de dispositivo TPM e registros de auditoria que suportam conformidade com SOX, SOC 2, GDPR, HIPAA e PCI-DSS para infraestrutura Windows híbrida.
Escopo do Relatório Global do Mercado de Windows Integrated Single Sign-On
O Mercado de Windows Integrated Single Sign-On (SSO) refere-se ao ecossistema de plataformas de software, soluções de autenticação, ferramentas de gerenciamento de identidade e acesso (IAM) e serviços associados que permitem aos usuários acessar com segurança múltiplas aplicações empresariais, sistemas, redes e recursos em nuvem por meio de um único conjunto de credenciais Windows.
O Relatório do Mercado de Windows Integrated Single Sign-On é Segmentado por Arquitetura de SSO (SSO Empresarial e Legado, SSO Federado e Baseado na Web e Windows Integrated SSO), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical da Indústria (Serviços Bancários, Financeiros e de Seguros, TI e Telecomunicações, Saúde e Ciências da Vida, Governo e Setor Público, Manufatura e Industrial, Varejo e Bens de Consumo Embalados, Educação e Outros Verticais da Indústria) e Geografia (América do Norte [Estados Unidos, Canadá e México], América do Sul [Brasil, Argentina, Chile e Restante da América do Sul], Europa [Reino Unido, Alemanha, França, Itália, Espanha, Rússia e Restante da Europa], Ásia-Pacífico [China, Índia, Japão, Coreia do Sul, Austrália, Singapura e Restante da Ásia-Pacífico], Oriente Médio [Arábia Saudita, Emirados Árabes Unidos, Turquia, Israel e Restante do Oriente Médio] e África [África do Sul, Nigéria, Egito e Restante da África]). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| SSO Empresarial e Legado |
| SSO Federado e Baseado na Web |
| Windows Integrated SSO |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Setor Público |
| Manufatura e Industrial |
| Varejo e Bens de Consumo Embalados |
| Educação |
| Outros Verticais da Indústria |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Chile | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Singapura | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Israel | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Restante da África |
| Por Arquitetura de SSO | SSO Empresarial e Legado | |
| SSO Federado e Baseado na Web | ||
| Windows Integrated SSO | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Vertical da Indústria | Serviços Bancários, Financeiros e de Seguros | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Setor Público | ||
| Manufatura e Industrial | ||
| Varejo e Bens de Consumo Embalados | ||
| Educação | ||
| Outros Verticais da Indústria | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Chile | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Singapura | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Israel | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o valor do mercado de Windows integrated single sign-on?
O mercado de Windows integrated single sign-on foi avaliado em 0,75 bilhões de USD em 2026 e estima-se que alcance 1,31 bilhões de USD até 2032, a um CAGR de 11,98% para 2027-2032. A previsão reflete a modernização da autenticação legada e a necessidade contínua de conectar aplicações locais e em nuvem.
Qual arquitetura de SSO tem a maior participação de receita?
O SSO Federado e Baseado na Web deteve 43,53% da receita de 2026, enquanto o Windows Integrated SSO está projetado para registrar o crescimento mais rápido a um CAGR de 12,45% até 2032. A federação permanece crítica para aplicações baseadas em navegador, ecossistemas de parceiros e ambientes de acesso multi-nuvem que requerem autenticação contínua.
Por que as empresas estão modernizando a autenticação Windows?
As organizações estão modernizando a autenticação Windows para abordar dependências legadas de NTLM e Kerberos, suportar ambientes de aplicações híbridas e habilitar iniciativas de segurança sem senha. Essas transformações frequentemente requerem extensa descoberta de aplicações, testes de compatibilidade e coordenação entre equipes de identidade, segurança, rede e aplicações.
Qual grupo de compradores está adotando o Windows SSO mais rapidamente?
Espera-se que as PMEs cresçam a um CAGR de 12,84% até 2032, à medida que as plataformas de identidade baseadas em nuvem e os serviços gerenciados reduzem a complexidade de implantação e os custos operacionais. A adoção também está sendo impulsionada por requisitos de segurança de fornecedores e iniciativas de transformação digital em múltiplos setores.
Qual vertical tem a maior demanda por Windows SSO?
O BFSI respondeu por 23,54% da receita de 2026, impulsionado por rigorosos requisitos de controle de acesso, conformidade, auditoria e gerenciamento de contas privilegiadas. As instituições financeiras também requerem autenticação consistente em ambientes de trabalho por desktop, móvel, remoto e híbrido.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico está projetada para se expandir a um CAGR de 12,74% até 2032, apoiada pela aceleração da migração para a nuvem, expansão da força de trabalho digital e programas de modernização empresarial. Ambientes regulatórios diversos na região estão aumentando a demanda por soluções flexíveis de identidade e autenticação.