
Taille et part du marché des solutions Windows Integrated Single Sign-On
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
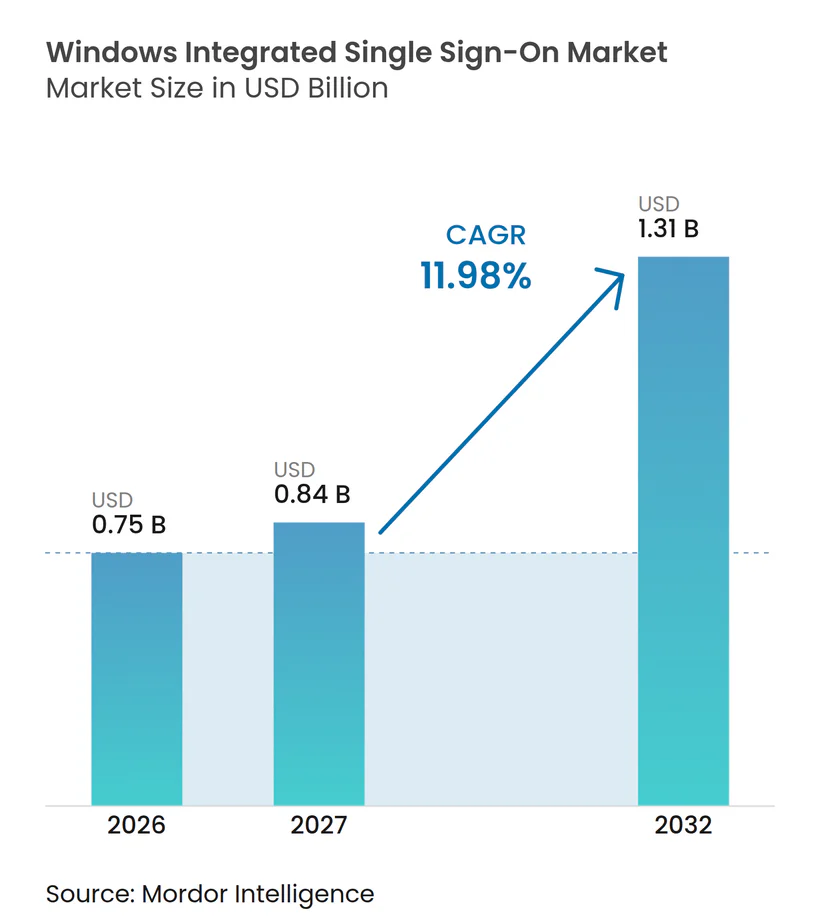
| Taille du Marché (2027) | 0.84 Milliards de dollars |
| Taille du Marché (2032) | 1.31 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 11.98 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des solutions Windows Integrated Single Sign-On par Mordor Intelligence
La taille du marché des solutions Windows Integrated Single Sign-On était évaluée à 0,75 milliard USD en 2026 et devrait atteindre 1,31 milliard USD d'ici 2032, à un CAGR de 11,98 % durant la période de prévision 2027-2032. Le marché des solutions Windows Integrated Single Sign-On est façonné par le retrait des méthodes d'authentification plus anciennes basées sur NTLM, la nécessité de protéger un plus grand nombre de sessions utilisateurs, et l'exigence de sécuriser les accès dans des environnements de travail hybrides. Les entreprises connectent leurs environnements Active Directory sur site avec des applications cloud, ce qui fait de l'authentification transparente une exigence opérationnelle continue pour les accès des employés, des partenaires et des administrateurs. Les attentes réglementaires en matière de contrôles d'identité auditables et résistants au hameçonnage élèvent également la priorité de la modernisation de l'identité, notamment lorsque les organisations ont besoin de preuves plus claires de la gouvernance de l'authentification et des sessions. Les modifications de renforcement de NTLMv1 par Microsoft ajoutent une certaine urgence, car les organisations concernées doivent examiner leurs configurations Wi-Fi, VPN et d'accès à distance dépendant de MS-CHAPv2 avant que les méthodes héritées ne créent des perturbations opérationnelles. Le marché des solutions Windows Integrated Single Sign-On est également confronté à des cycles de déploiement plus longs lorsque les applications héritées ont des dépendances d'authentification non documentées, que les structures de répertoires sont mixtes et que les ressources en ingénierie d'identité sont limitées.
Points clés du rapport
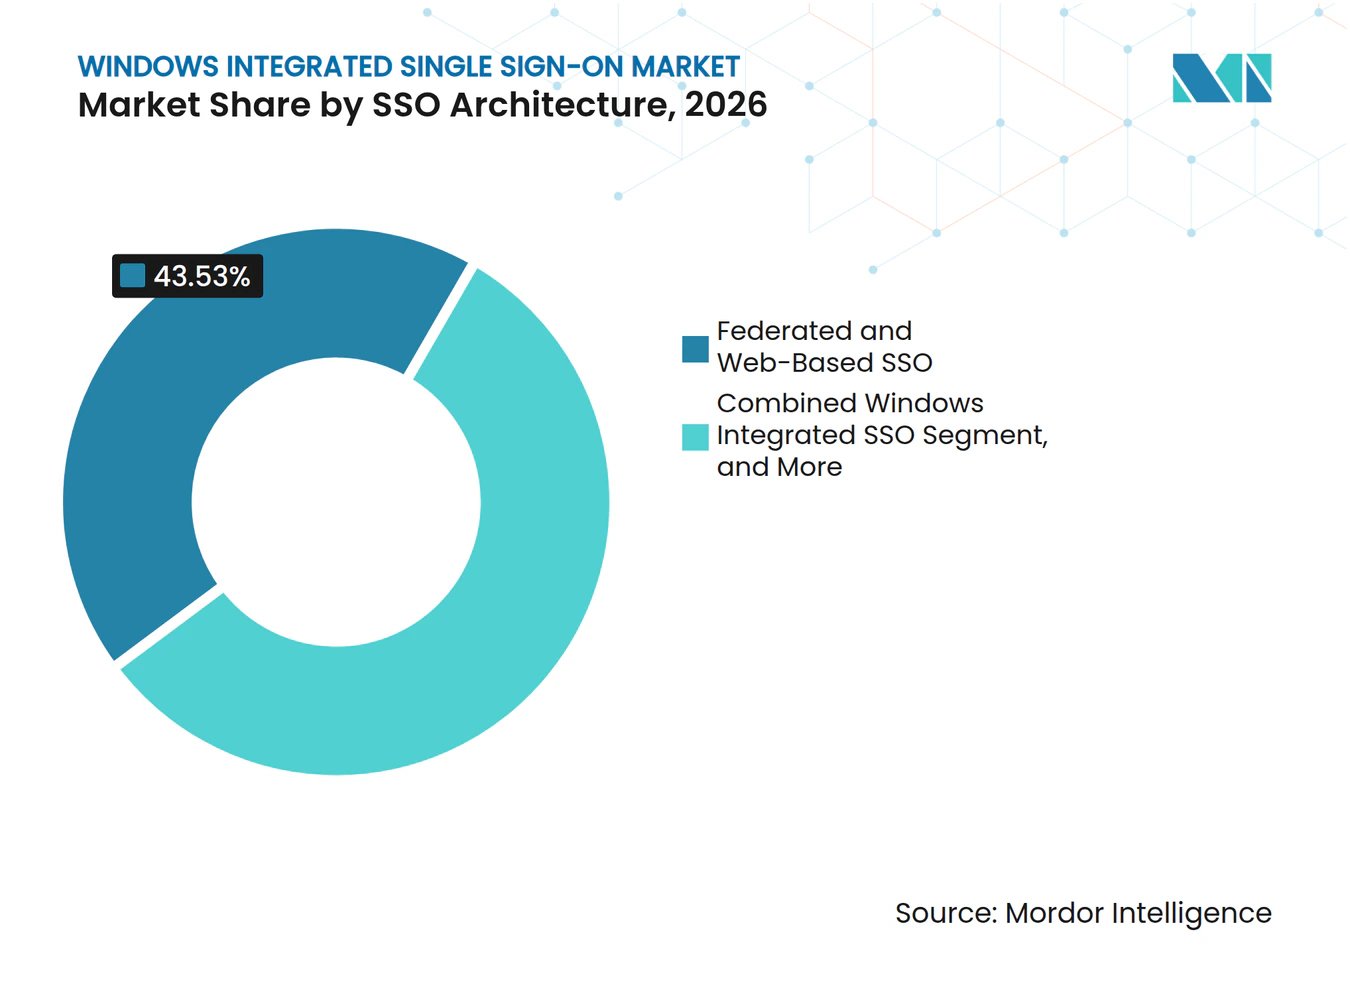
- Par architecture SSO, le SSO fédéré et basé sur le Web détenait 43,53 % des revenus de 2026, tandis que le Windows Integrated SSO devrait se développer à un CAGR de 12,45 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises représentaient 74,42 % des revenus de 2026, tandis que les PME devraient se développer à un CAGR de 12,84 % jusqu'en 2032.
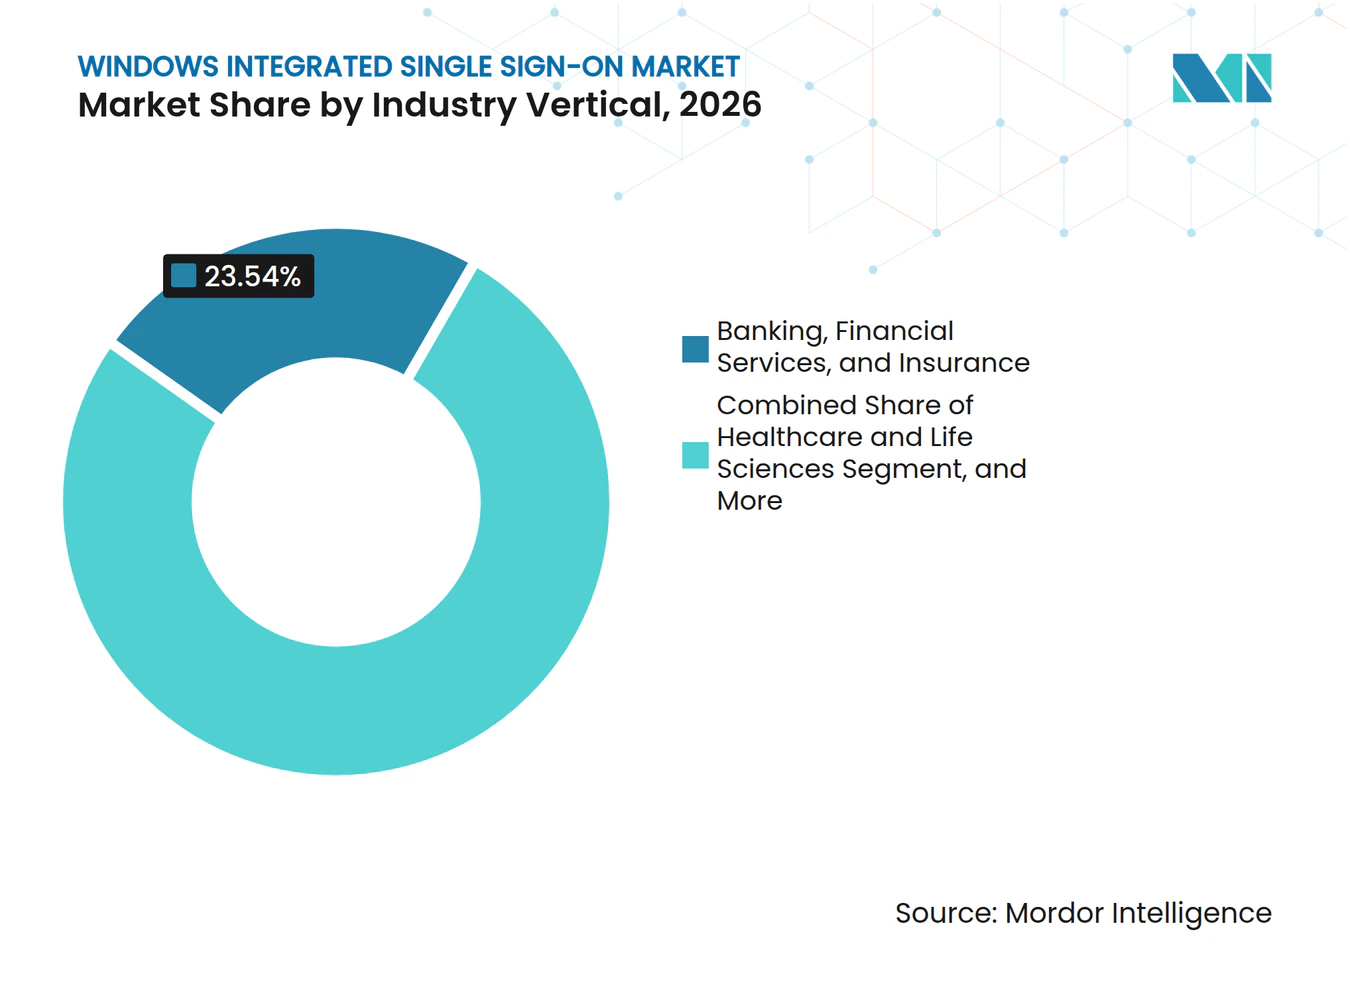
- Par secteur d'activité, la banque, les services financiers et l'assurance détenaient 23,54 % des revenus de 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 12,67 % jusqu'en 2032.
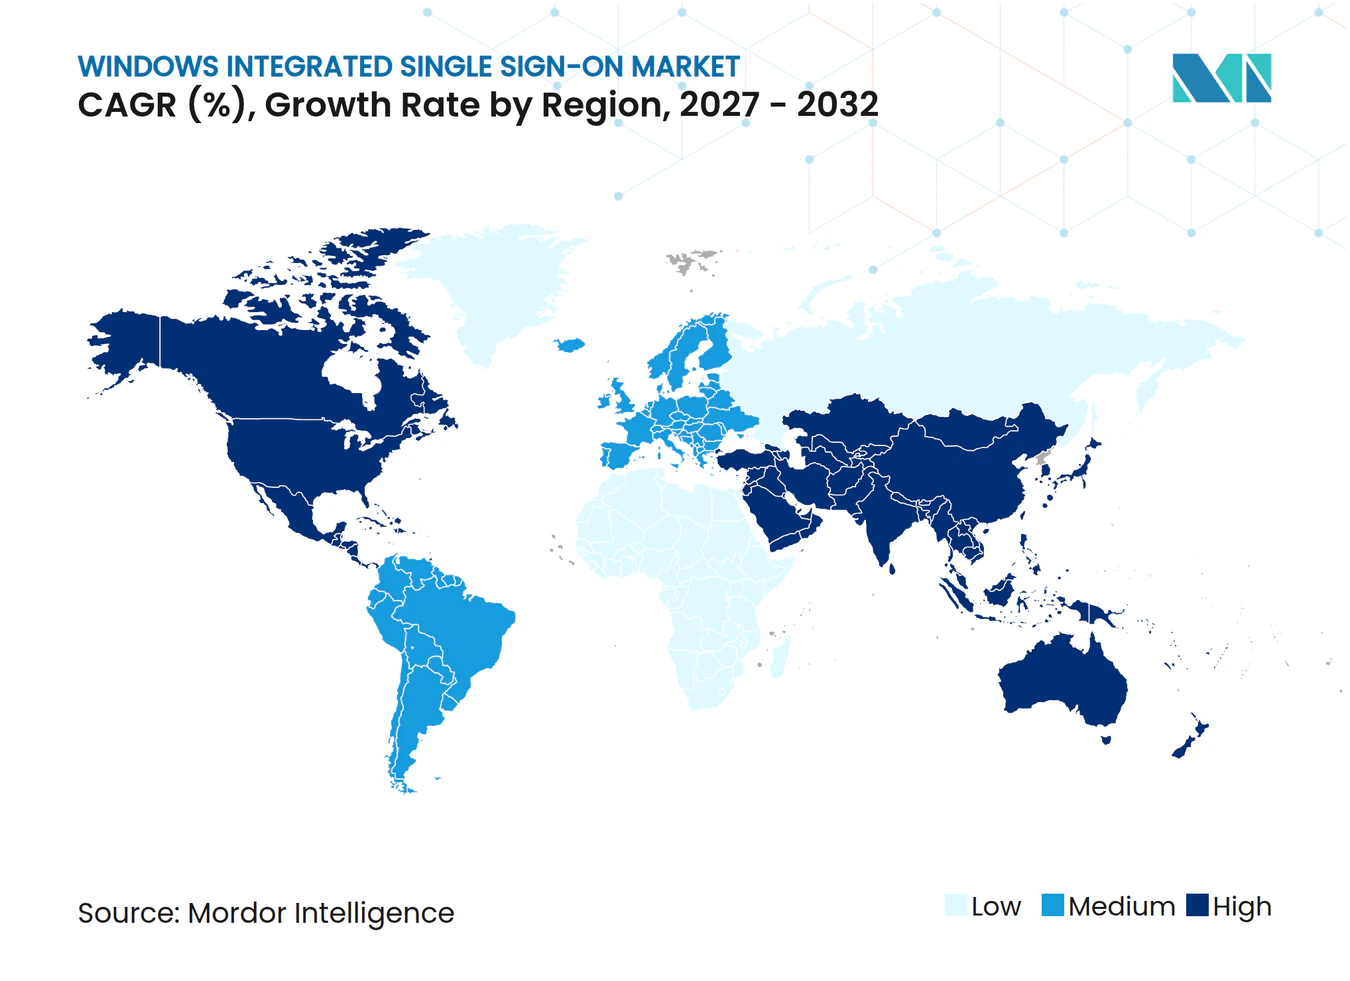
- Par géographie, l'Amérique du Nord représentait 39,21 % de la part du marché des solutions Windows Integrated Single Sign-On en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 12,74 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur la prévision du CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Accélération de l'adoption du cloud et des effectifs hybrides | +2.8% | Mondial, avec des gains concentrés en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Développement des contrôles d'accès zéro confiance | +2.4% | Mondial, plus fort en Amérique du Nord, en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Adoption croissante de la connexion Windows sans mot de passe | +1.8% | Amérique du Nord et Europe, avec des retombées en Asie-Pacifique | Moyen terme (2-4 ans) |
| Modernisation croissante des applications Windows héritées | +1.5% | Mondial, prononcé en Asie-Pacifique et en Amérique du Sud | Long terme (≥ 4 ans) |
| Intégration de l'identité Windows avec les applications SaaS et sur site | +1.2% | Mondial | Moyen terme (2-4 ans) |
| Exposition croissante des environnements de protocole de bureau à distance | +1.0% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Accélération de l'adoption du cloud et des effectifs hybrides
Le déploiement cloud hybride a modifié la façon dont les organisations gèrent l'identité Windows, car les utilisateurs ont besoin d'accéder aux applications sur site et aux services cloud au cours de la même session de travail, souvent depuis des appareils gérés et distants. Le marché des solutions Windows Integrated Single Sign-On bénéficie de cette situation lorsque les organisations ont besoin d'une expérience de connexion cohérente entre Active Directory, les répertoires cloud et les applications logicielles en tant que service, sans identifiants distincts ni invites d'authentification répétées. Microsoft Entra Seamless SSO connecte automatiquement les utilisateurs éligibles sur les appareils d'entreprise connectés à un réseau d'entreprise via l'authentification Kerberos.[1] Cette fonctionnalité ne nécessite pas de composants supplémentaires sur site, ce qui aide les organisations à l'utiliser dans leurs conceptions hybrides Entra Connect existantes et à réduire les perturbations lors de l'adoption du cloud. De nombreuses entreprises conservent des applications héritées et des magasins de données réglementés qui ne peuvent pas être déplacés sans une refonte substantielle, de sorte que l'identité hybride reste une exigence opérationnelle continue plutôt qu'une transition courte. Les organisations comptant entre 50 et 150 employés s'éloignent également des environnements de répertoires entièrement sur site, créant une demande en dessous de la base d'acheteurs traditionnelle des grandes entreprises et augmentant l'intérêt pour des modèles de déploiement géré plus simples.
Développement des contrôles d'accès zéro confiance
Les programmes zéro confiance placent la vérification de l'identité au centre des décisions d'accès, ce qui accroît l'importance de l'authentification intégrée Windows dans les applications de la main-d'œuvre et l'infrastructure. Le marché des solutions Windows Integrated Single Sign-On est soutenu lorsque les acheteurs connectent les données d'authentification à une évaluation continue des risques pour les appareils, les sessions, le comportement des utilisateurs et les conditions d'accès changeantes. Le SANS Institute a documenté l'utilisation de l'analyse comportementale pour évaluer le risque de session en tenant compte de facteurs tels que le moment de la connexion, l'état de santé de l'appareil et la géographie.[2] Le Département du travail des États-Unis a intégré plus de 200 applications avec Microsoft Entra ID pour le SSO dans le cadre de son programme zéro confiance. Le même programme a remplacé les mots de passe des comptes privilégiés par des clés d'accès liées aux appareils et a signalé des connexions plus rapides lors des tests Microsoft, montrant comment la modernisation de l'identité peut répondre à la fois aux besoins de sécurité et d'expérience d'accès. Le NIST SP 800-63-4 fournit des orientations actuelles en matière d'identité numérique, offrant aux organisations un point de référence commun lorsqu'elles sélectionnent des méthodes d'authentification, définissent des pratiques d'assurance et documentent les contrôles.
Adoption croissante de la connexion Windows sans mot de passe
Windows Hello for Business et les clés d'accès FIDO2 remplacent les flux mot de passe plus authentification multifacteur dans les environnements Windows d'entreprise, notamment lorsque les organisations souhaitent réduire leur dépendance aux identifiants réutilisables. Le marché des solutions Windows Integrated Single Sign-On bénéficie de ce changement car la connexion sans mot de passe doit fonctionner sur les terminaux, les applications, l'accès à distance, les sessions privilégiées et les processus administratifs partagés. RSA a introduit des clés d'accès mobiles et la connexion Windows Desktop par code QR en 2025 grâce aux améliorations de RSA ID Plus.[3] RSA a déclaré que sa plateforme sert plus de 9 000 organisations à haute sécurité gérant plus de 60 millions d'identités. Ping Identity a introduit l'accès privilégié juste-à-temps via PingOne Privilege, offrant un accès sans mot de passe aux ressources RDP, SSH et IAM avec la protection du module de plateforme sécurisée et la prise en charge des audits. Les travaux de Microsoft visant à éloigner l'authentification Windows des méthodes de chiffrement Kerberos plus anciennes réduisent davantage le rôle des configurations héritées dépendant des mots de passe et nécessitent une planification active de la remédiation.
Modernisation croissante des applications Windows héritées
Les applications Windows héritées dépendent souvent de configurations NTLM, LDAP ou WS-Federation qui n'ont pas été documentées lors du déploiement ou de la mise à jour ultérieure de ces applications. Le marché des solutions Windows Integrated Single Sign-On a un rôle clair lorsque les organisations ont besoin d'identifier ces dépendances, d'attribuer la propriété et de connecter les applications plus anciennes aux contrôles d'identité actuels. Microsoft a déclaré que l'authentification réseau NTLM est prévue pour être désactivée par défaut dans les futures versions majeures de Windows Server et des clients. Microsoft a également décrit le passage au-delà de RC4 dans le cadre d'un effort plus large pour renforcer l'authentification Windows et réduire l'utilisation de méthodes moins sécurisées. Les organisations peuvent publier des applications héritées via le proxy d'application Microsoft Entra, utiliser Azure Virtual Desktop avec Entra Kerberos, ou migrer des applications vers des protocoles modernes. Chaque voie nécessite la découverte des applications, la conception des politiques, les tests, la remédiation et la maintenance continue, ce qui soutient la demande de mise en œuvre tout au long du cycle de migration.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur la prévision du CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Concentration de l'infrastructure d'identité autour des plateformes Microsoft | -1.4% | Mondial | Long terme (≥ 4 ans) |
| Complexité élevée d'intégration dans les parcs Windows hérités | -1.2% | Mondial, plus aigu en Amérique du Sud, en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Pénurie de talents en ingénierie et mise en œuvre de l'identité | -0.8% | Mondial | Moyen terme (2-4 ans) |
| Exigences de résidence des données et d'audit pour l'authentification hybride | -0.5% | Europe et Asie-Pacifique, avec des retombées au Moyen-Orient | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Concentration de l'infrastructure d'identité autour des plateformes Microsoft
Microsoft fournit la pile d'authentification Windows principale via Active Directory, Entra ID et Entra Connect, lui conférant une position centrale dans l'architecture d'identité de nombreux acheteurs. Cette concentration peut limiter la marge de manœuvre des fournisseurs indépendants pour différencier leurs produits dans des environnements déjà standardisés sur les outils et pratiques opérationnelles Microsoft. Le marché des solutions Windows Integrated Single Sign-On offre donc une ouverture plus limitée aux fournisseurs tiers dans les déploiements à répertoire unique. Les acheteurs peuvent faire face à des coûts de changement élevés lorsqu'ils évaluent des plateformes complémentaires, ce qui peut allonger les cycles d'approvisionnement et réduire la portée de certains engagements. Les programmes de retrait de NTLM et RC4 soutiennent la modernisation, mais ils peuvent également orienter les clients Microsoft existants vers Entra Kerberos et Entra Seamless SSO, car ces options s'adaptent à leur environnement actuel. Les fournisseurs indépendants conservent la plus forte opportunité dans les environnements multi-répertoires, multi-cloud et de fédération inter-partenaires où les outils natifs nécessitent une traduction de protocole, une orchestration étendue ou un support de déploiement spécialisé.
Complexité élevée d'intégration dans les parcs Windows hérités
Les parcs Windows plus anciens peuvent contenir des paramètres de repli NTLM non enregistrés dans les environnements Wi-Fi, VPN, serveur d'impression ou applicatifs, même lorsque les équipes pensent que Kerberos est la méthode principale. Microsoft a averti que les organisations peuvent ne pas savoir que NTLM est actif car certaines applications l'utilisent silencieusement lorsque Kerberos échoue. Le marché des solutions Windows Integrated Single Sign-On peut être retardé lorsque les équipes de projet doivent d'abord découvrir ces dépendances, identifier les services concernés et établir un plan de migration réaliste. Les structures de répertoires mixtes et les configurations de fédération multi-fournisseurs ajoutent des exigences de test et peuvent augmenter les coûts de mise en œuvre dans les applications métier. Les plateformes d'orchestration d'identité peuvent aider en assurant la traduction de l'authentification au moment de l'exécution sans modification du code applicatif, mais elles ne suppriment pas la nécessité d'un inventaire, d'une validation et d'une planification opérationnelle minutieux. Ces conditions maintiennent la demande intacte tout en prolongeant le temps nécessaire pour passer d'une décision technologique à un déploiement en production.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par architecture SSO :
la fédération est en tête tandis que l'intégration Windows s'accélèreLe SSO fédéré et basé sur le Web détenait 43,53 % de la part du marché des solutions Windows Integrated Single Sign-On en 2026, reflétant l'utilisation généralisée de SAML 2.0 et d'OpenID Connect pour l'accès aux applications cloud dans divers systèmes métier. La fédération est utilisée dans les applications logicielles en tant que service, les portails partenaires et les environnements interentreprises où la connexion basée sur navigateur est devenue un modèle d'accès familier. Sa position découle de sa capacité à relier des applications diverses et des organisations externes sans dépendre d'un seul appareil, d'un contexte réseau ou d'une configuration de terminal Windows. Le SSO d'entreprise et SSO hérité reste pertinent pour les organisations qui exploitent des applications Windows sur site nécessitant une authentification de repli NTLM ou Kerberos. Ces environnements ont encore besoin d'une couche SSO capable de contourner les dépendances applicatives établies tout en maintenant la continuité pour les utilisateurs et les administrateurs.
Le Windows Integrated SSO devrait se développer à un CAGR de 12,45 % de 2027 à 2032. Le secteur des solutions Windows Integrated Single Sign-On est soutenu par Entra Kerberos et le modèle de jeton d'actualisation principal utilisé avec les terminaux Windows 10 et ultérieurs, qui relie la gestion des appareils à l'accès aux applications cloud. Microsoft décrit la jonction hybride Microsoft Entra comme une approche permettant aux organisations de maintenir l'accès aux ressources sur site tout en utilisant les capacités cloud. Les travaux guidés de Microsoft pour migrer les applications d'AD FS vers Entra SSO, ainsi que l'activité de révision liée à RC4, attirent l'attention sur la modernisation de l'identité et font apparaître des dépendances précédemment non cartographiées. Ces révisions peuvent transformer des parcs hérités passifs en programmes de migration définis nécessitant des tests planifiés, la propriété des applications et un déploiement par phases.



Par taille d'organisation :
les grandes entreprises sont en tête tandis que les PME gagnent en accessibilitéLes grandes entreprises représentaient 74,42 % des revenus de 2026 car elles gèrent de larges portefeuilles d'applications, d'importantes populations d'identités et des structures de répertoires complexes dans leurs unités métier. Leurs programmes d'approvisionnement combinent souvent le SSO, l'authentification multifacteur, la gestion du cycle de vie et la gouvernance dans le cadre de contrats de plateforme à long terme nécessitant une coordination entre les équipes de sécurité, d'infrastructure et d'applications. Les grandes organisations doivent également gérer les relations de confiance inter-filiales lorsque les entreprises acquises utilisent des domaines Windows distincts. Ces circonstances créent des exigences d'intégration substantielles auxquelles les déploiements plus petits ne sont généralement pas confrontés. La taille du marché des solutions Windows Integrated Single Sign-On pour les grandes entreprises est renforcée par les achats axés sur la conformité dans les secteurs réglementés et par le coût opérationnel des contrôles d'accès fragmentés.
Les PME devraient se développer à un CAGR de 12,84 % jusqu'en 2032, soutenues par des abonnements d'identité fournis dans le cloud à un prix de 2 à 7 USD par utilisateur et par mois. Les modèles de services d'identité gérés peuvent également réduire le besoin de spécialistes internes en transférant l'exploitation de la plateforme, la surveillance des politiques et l'administration de routine à un prestataire tiers. Le secteur des solutions Windows Integrated Single Sign-On devient plus accessible aux organisations qui considéraient auparavant les plateformes d'identité comme un achat réservé aux grandes entreprises. Les grands acheteurs peuvent imposer des exigences SOC 2 et zéro confiance à leurs fournisseurs plus petits, étendant la demande à travers les chaînes d'approvisionnement dans la fabrication, le commerce de détail et les services professionnels. Il en résulte une base d'acheteurs commerciaux plus large, bien que le support à la mise en œuvre reste important pour les organisations plus petites disposant de ressources d'identité dédiées limitées.
Par secteur d'activité :
les acheteurs réglementés stimulent la densité de déploiementLa banque, les services financiers et l'assurance détenaient 23,54 % des revenus de 2026 car les institutions financières opèrent sous de fortes exigences de contrôle d'accès, d'audit et de gestion des comptes privilégiés. La position de revenus de ce secteur est soutenue par les exigences d'authentification multifacteur et la nécessité de préserver la visibilité opérationnelle sur les accès bureau, à distance et par appareils personnels. Les institutions financières doivent sécuriser le SSO de bureau et les employés à distance sans créer de processus d'accès distincts qui augmentent la charge administrative. RSA a documenté l'utilisation par une grande banque américaine de l'authentification hybride sans mot de passe avec RSA et Microsoft Entra ID. L'informatique et les télécommunications représentent également un domaine de demande significatif car ces organisations gèrent des environnements multi-cloud, une infrastructure réseau hybride et des effectifs techniques distribués.
La santé et les sciences de la vie devraient se développer à un CAGR de 12,67 % de 2027 à 2032. Les mises à jour proposées de la règle de sécurité HIPAA publiées en 2025 appellent à des contrôles d'authentification plus forts pour les informations de santé électroniques protégées, notamment l'identification unique des utilisateurs, la déconnexion automatique et les contrôles d'audit. Ces exigences s'alignent sur les capacités d'authentification centralisée et de contrôle des sessions utilisées dans les déploiements Windows SSO, notamment lorsque les travailleurs cliniques utilisent des appareils et des applications partagés. La demande des gouvernements et du secteur public est influencée par les programmes zéro confiance et la modernisation fédérale de l'identité, tandis que la demande industrielle est liée aux exigences de la chaîne d'approvisionnement et aux parcs d'applications Windows établis. Le commerce de détail, les biens de consommation emballés et l'éducation restent pertinents car les utilisateurs distribués, les appareils partagés et les environnements applicatifs variés peuvent créer un besoin de gestion unifiée des accès.

Analyse géographique
Marché du Single Sign-On Intégré Windows en Amérique du Nord
L'Amérique du Nord a représenté 39,21 % des revenus de 2026 et a conservé la position dominante sur le marché du single sign-on intégré Windows. La région présente une forte concentration d'environnements Active Directory, une adoption institutionnelle précoce des pratiques de sécurité zéro confiance et des processus d'approvisionnement en matière de sécurité bien établis. Les programmes fédéraux américains offrent des exemples concrets de modernisation de l'identité en entreprise, notamment l'intégration par le Département du Travail de plus de 200 applications avec Entra ID pour le SSO. La norme NIST SP 800-63-4 constitue également une référence d'identité actuelle pour les organisations qui ont besoin d'approches d'assurance documentées et de décisions d'authentification défendables. Cette combinaison soutient une demande continue de la part des entreprises disposant d'un large parc d'appareils Windows et d'exigences de gouvernance matures.
Marché du Single Sign-On Intégré Windows en Amérique du Nord et en Europe
La demande au Canada est influencée par les considérations de résidence des données provinciales et les schémas d'accès transfrontaliers de la main-d'œuvre, tandis que le Mexique se développe en tant qu'opportunité pour les entreprises de taille intermédiaire, les partenaires de la chane d'approvisionnement exigeant des contrôles d'accès plus stricts. L'Europe est la deuxième zone régionale en importance, le Royaume-Uni, l'Allemagne et la France générant une grande partie de la demande au sein des organisations réglementées et industrielles. La base manufacturière et le secteur BFSI de l'Allemagne exploitent d'importants environnements Windows, où les dépendances SAP et les systèmes d'exécution de la fabrication se croisent avec le besoin d'une journalisation d'audit détaillée. Ces conditions rendent le SSO intégré à Entra pertinent dans les environnements industriels et d'entreprises réglementées dotés de portefeuilles d'applications complexes.
Marché du Single Sign-On Intégré Windows en Asie-Pacifique, en Amérique du Sud et au Moyen-Orient et en Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 12,74 % jusqu'en 2032. La migration vers le cloud, l'expansion des effectifs numériques et les exigences nationales en matière d'identité en Chine, en Inde, au Japon, en Corée du Sud et à Singapour soutiennent ces perspectives. La taille du marché du single sign-on intégré Windows dans la région est influencée par la nécessité d'opérer dans des juridictions soumises à des exigences différentes en matière d'authentification et de traitement des données. L'adoption du cloud en entreprise par les grandes organisations de services informatiques en Inde soutient une opportunité d'identité en développement rapide. L'Amérique du Sud reste moins développée, le Brésil et l'Argentine représentant les premiers déploiements dans les secteurs bancaire et gouvernemental, tandis que le Moyen-Orient émerge grâce à des programmes de numérisation et que l'Afrique reste à un stade plus précoce, la modernisation des services financiers en Afrique du Sud ajoutant à la demande.
Paysage concurrentiel
Concentration du Marché
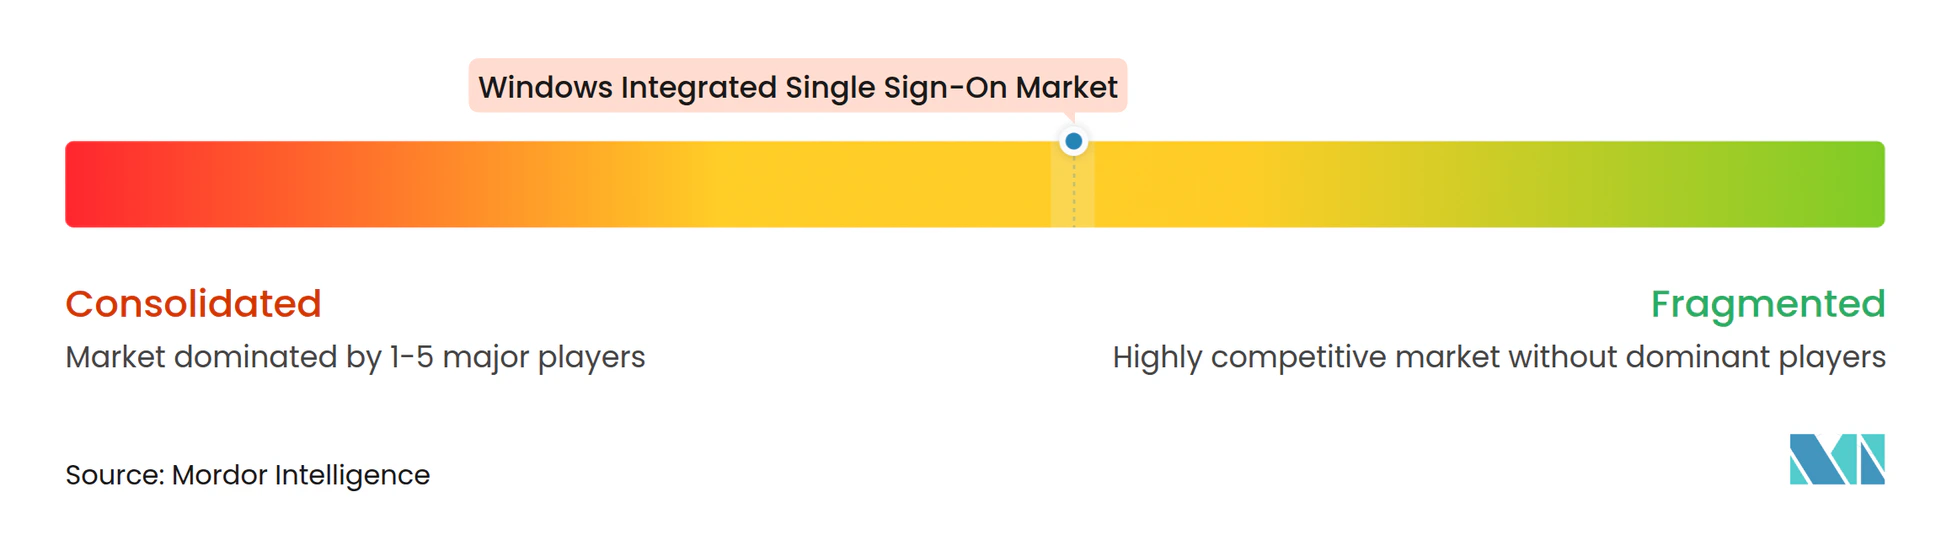
Le marché des solutions Windows Integrated Single Sign-On est modérément consolidé et comprend de grands fournisseurs de plateformes tels que Okta, CyberArk, Ping Identity et Entrust. Des fournisseurs spécialisés, notamment JumpCloud, SecureAuth, Beyond Identity, Intercede et miniOrange, répondent aux exigences des entreprises, du marché intermédiaire et des secteurs spécifiques. La concurrence est de plus en plus façonnée par l'étendue des plateformes, les fournisseurs étendant les plans de contrôle SSO à la gouvernance des identités, la gestion des accès privilégiés, la détection et la réponse aux menaces d'identité, et les contrôles d'identité des agents d'intelligence artificielle. Cette approche peut aider les acheteurs à connecter les données de session SSO à des flux de travail d'identité, d'accès et de sécurité plus larges dans leur parc technologique.
CyberArk a rendu son module de détection et de réponse aux menaces d'identité généralement disponible en avril 2026, étendant la détection des mouvements latéraux, de l'utilisation abusive des identifiants et de l'escalade de privilèges via Active Directory. Ping Identity a introduit l'accès privilégié juste-à-temps en août 2025 via PingOne Privilege. La fonctionnalité fournit un accès sans mot de passe aux ressources RDP, SSH et IAM avec une protection au niveau de l'appareil. RSA a ajouté des clés d'accès mobiles et la connexion Windows Desktop par code QR via ses améliorations RSA ID Plus de 2025. Ces évolutions montrent comment les fournisseurs connectent l'authentification sans mot de passe à des besoins plus larges en matière de sécurité, d'accès privilégié et de gestion des accès.
Le marché des solutions Windows Integrated Single Sign-On présente des opportunités dans les environnements multi-répertoires complexes où les outils natifs nécessitent un support de fédération ou de traduction de protocole. Une deuxième opportunité est le segment des PME de moins de 500 postes, où la fourniture d'identité gérée est encore moins développée parmi les principaux fournisseurs de plateformes. Intercede, Secfense et COMTARSIA se distinguent par leur expertise en protocoles au niveau des cartes à puce, FIDO2 et du fournisseur d'identifiants Windows. Les fournisseurs peuvent utiliser l'attestation SOC 2 Type II, l'autorisation FedRAMP et la certification ISO/IEC 27001 pour soutenir leur crédibilité dans les secteurs réglementés. L'écosystème Windows et Entra de Microsoft reste une force centrale car il fournit l'environnement de répertoire et d'authentification sous-jacent pour de nombreux acheteurs en entreprise, faisant de l'interopérabilité, du support à la migration et de la simplicité opérationnelle des considérations concurrentielles importantes.
Leaders du secteur des solutions Windows Integrated Single Sign-On
-
Okta, Inc.
-
Ping Identity Corporation
-
OneLogin, Inc.
-
CyberArk Software Ltd.
-
miniOrange, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché du Single Sign-On Intégré Windows Entreprises couvertes dans ce rapport
- Okta, Inc.
- Ping Identity Corporation
- OneLogin, Inc.
- CyberArk Software Ltd.
- SailPoint, Inc.
- JumpCloud, Inc.
- RSA Security LLC
- SecureAuth Corporation
- Entrust Corporation
- miniOrange, Inc.
- Intercede Group plc
- My1Login Limited
- GraphOn Corporation
- Secfense sp. z o.o.
- COMTARSIA IT SERVICES GmbH
- Keeper Security, Inc.
- Bitwarden Inc.
- Beyond Identity, Inc.
- LoginRadius Inc.
- Auth0, Inc.
Développements industriels récents dans Marché du Single Sign-On Intégré Windows
- Octobre 2026 : Microsoft a appliqué les modifications de renforcement de NTLMv1 sur les versions Windows 11 26H2, 25H2 et 24H2 via sa mise à jour de sécurité d'octobre 2026, restreignant par défaut les identifiants SSO dérivés de NTLMv1 et orientant les entreprises vers la migration des configurations Wi-Fi, VPN et d'accès à distance dépendant de MS-CHAPv2 vers l'authentification basée sur les certificats.
- Octobre 2026 : CyberArk a complété un an depuis l'expansion de son portefeuille de sécurité des identités machines avec des capacités avancées de découverte et de contexte, offrant une meilleure visibilité et un meilleur contrôle sur les identifiants d'identité non humains dans les environnements Windows et cloud mixtes.
- Septembre 2026 : Ping Identity a lancé les agents d'identité sur le Google Cloud Marketplace, élargissant la disponibilité des contrôles d'identité au moment de l'exécution pour les clients entreprises opérant des environnements multi-cloud aux côtés de piles sur site centrées sur Windows.
- Août 2026 : Ping Identity a complété un an après le dévoilement de ses capacités d'accès privilégié juste-à-temps via PingOne Privilege, développées à la suite de son acquisition de Procyon, offrant un accès sans mot de passe aux ressources RDP, SSH et IAM avec une protection au niveau de l'appareil par module de plateforme sécurisée et des journaux d'audit prenant en charge la conformité SOX, SOC 2, RGPD, HIPAA et PCI-DSS pour l'infrastructure Windows hybride.
Portée du rapport mondial sur le marché des solutions Windows Integrated Single Sign-On
Le marché des solutions Windows Integrated Single Sign-On (SSO) désigne l'écosystème de plateformes logicielles, de solutions d'authentification, d'outils de gestion des identités et des accès (IAM) et de services associés qui permettent aux utilisateurs d'accéder en toute sécurité à plusieurs applications d'entreprise, systèmes, réseaux et ressources cloud via un seul ensemble d'identifiants Windows.
Le rapport sur le marché des solutions Windows Integrated Single Sign-On est segmenté par architecture SSO (SSO d'entreprise et SSO hérité, SSO fédéré et basé sur le Web, et Windows Integrated SSO), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (banque, services financiers et assurance, informatique et télécommunications, santé et sciences de la vie, gouvernement et secteur public, fabrication et industrie, commerce de détail et biens de consommation emballés, éducation, et autres secteurs d'activité), et géographie (Amérique du Nord [États-Unis, Canada et Mexique], Amérique du Sud [Brésil, Argentine, Chili et reste de l'Amérique du Sud], Europe [Royaume-Uni, Allemagne, France, Italie, Espagne, Russie et reste de l'Europe], Asie-Pacifique [Chine, Inde, Japon, Corée du Sud, Australie, Singapour et reste de l'Asie-Pacifique], Moyen-Orient [Arabie saoudite, Émirats arabes unis, Turquie, Israël et reste du Moyen-Orient], et Afrique [Afrique du Sud, Nigéria, Égypte et reste de l'Afrique]). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| SSO d'entreprise et SSO hérité |
| SSO fédéré et basé sur le Web |
| Windows Integrated SSO |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et secteur public |
| Fabrication et industrie |
| Commerce de détail et biens de consommation emballés |
| Éducation |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Chili | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Singapour | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Israël | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte | |
| Reste de l'Afrique |
| Par architecture SSO | SSO d'entreprise et SSO hérité | |
| SSO fédéré et basé sur le Web | ||
| Windows Integrated SSO | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | Banque, services financiers et assurance | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et secteur public | ||
| Fabrication et industrie | ||
| Commerce de détail et biens de consommation emballés | ||
| Éducation | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Chili | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Singapour | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Israël | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la valeur du marché des solutions Windows Integrated Single Sign-On ?
Le marché des solutions Windows Integrated Single Sign-On était évalué à 0,75 milliard USD en 2026 et devrait atteindre 1,31 milliard USD d'ici 2032, à un CAGR de 11,98 % pour 2027-2032. Les prévisions reflètent la modernisation de l'authentification héritée et le besoin continu de connecter les applications sur site et cloud.
Quelle architecture SSO détient la plus grande part de revenus ?
Le SSO fédéré et basé sur le Web détenait 43,53 % des revenus de 2026, tandis que le Windows Integrated SSO devrait enregistrer la croissance la plus rapide à un CAGR de 12,45 % jusqu'en 2032. La fédération reste essentielle pour les applications basées sur navigateur, les écosystèmes partenaires et les environnements d'accès multi-cloud nécessitant une authentification transparente.
Pourquoi les entreprises modernisent-elles l'authentification Windows ?
Les organisations modernisent l'authentification Windows pour traiter les dépendances NTLM et Kerberos héritées, prendre en charge les environnements d'applications hybrides et permettre des initiatives de sécurité sans mot de passe. Ces transformations nécessitent souvent une découverte approfondie des applications, des tests de compatibilité et une coordination entre les équipes d'identité, de sécurité, de réseau et d'applications.
Quel groupe d'acheteurs adopte le Windows SSO le plus rapidement ?
Les PME devraient croître à un CAGR de 12,84 % jusqu'en 2032, les plateformes d'identité basées sur le cloud et les services gérés réduisant la complexité du déploiement et les coûts opérationnels. L'adoption est également stimulée par les exigences de sécurité des fournisseurs et les initiatives de transformation numérique dans de multiples secteurs.
Quel secteur présente la demande Windows SSO la plus élevée ?
La banque, les services financiers et l'assurance représentaient 23,54 % des revenus de 2026, portés par des exigences strictes de contrôle d'accès, de conformité, d'audit et de gestion des comptes privilégiés. Les institutions financières exigent également une authentification cohérente dans les environnements de travail bureau, mobile, à distance et hybride.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 12,74 % jusqu'en 2032, soutenue par une migration accélérée vers le cloud, l'expansion des effectifs numériques et les programmes de modernisation des entreprises. La diversité des environnements réglementaires dans la région accroît la demande de solutions d'identité et d'authentification flexibles.