
Windows Integrated Single Sign-On Marktgröße und Marktanteil
Marktübersicht
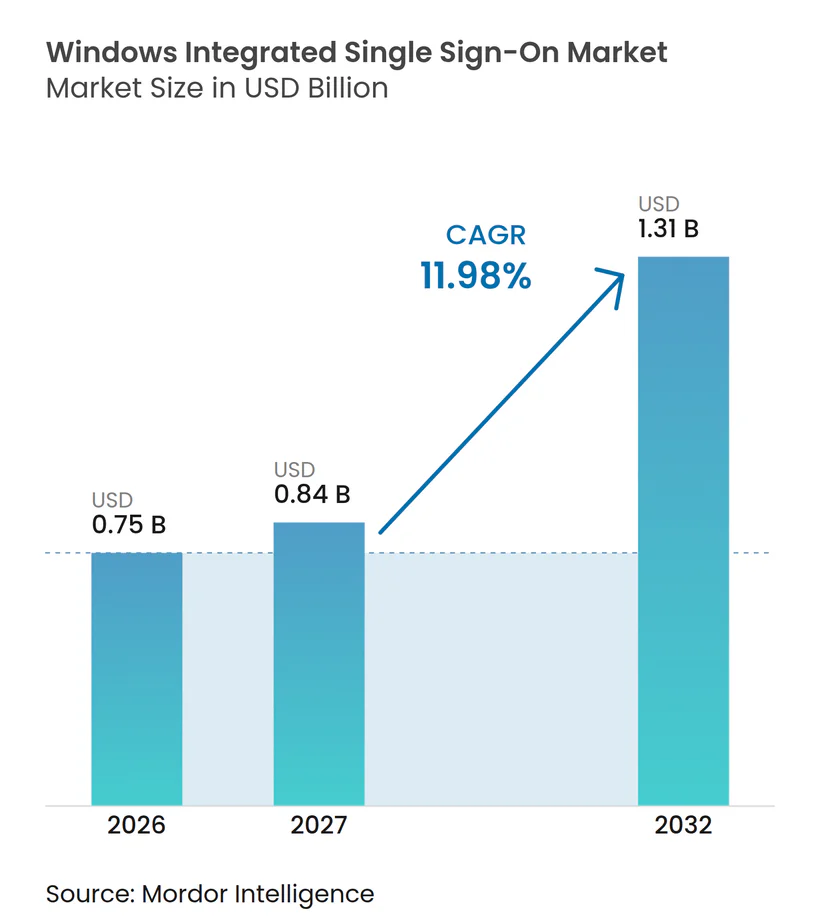
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 0.84 Milliarden US-Dollar |
| Marktgröße (2032) | 1.31 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 11.98 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Windows Integrated Single Sign-On Marktanalyse von Mordor Intelligence
Die Marktgröße für Windows Integrated Single Sign-On wurde 2026 auf 0,75 Milliarden USD geschätzt und soll bis 2032 auf 1,31 Milliarden USD anwachsen, bei einem CAGR von 11,98 % während des Prognosezeitraums 2027–2032. Der Windows Integrated Single Sign-On Markt wird durch die Abkündigung älterer NTLM-basierter Authentifizierung, die Notwendigkeit, ein breiteres Spektrum an Benutzersitzungen zu schützen, sowie die Anforderung geprägt, den Zugriff in hybriden Arbeitsumgebungen abzusichern. Unternehmen verbinden lokale Active-Directory-Umgebungen mit Cloud-Anwendungen, was eine nahtlose Authentifizierung zu einer dauerhaften Betriebsanforderung für Mitarbeiter-, Partner- und Administratorzugriffe macht. Regulatorische Erwartungen an überprüfbare und phishing-resistente Identitätskontrollen erhöhen ebenfalls die Priorität der Identitätsmodernisierung, insbesondere dort, wo Organisationen klarere Nachweise über Authentifizierungs- und Sitzungssteuerung benötigen. Die NTLMv1-Härtungsänderungen von Microsoft erhöhen den Handlungsdruck, da betroffene Organisationen MS-CHAPv2-abhängige WLAN-, VPN- und Fernzugriffskonfigurationen überprüfen müssen, bevor veraltete Methoden zu Betriebsunterbrechungen führen. Der Windows Integrated Single Sign-On Markt sieht sich auch mit längeren Bereitstellungszyklen konfrontiert, wenn Legacy-Anwendungen undokumentierte Authentifizierungsabhängigkeiten aufweisen, Verzeichnisstrukturen gemischt sind und Ressourcen für Identity Engineering begrenzt sind.
Wichtigste Erkenntnisse des Berichts
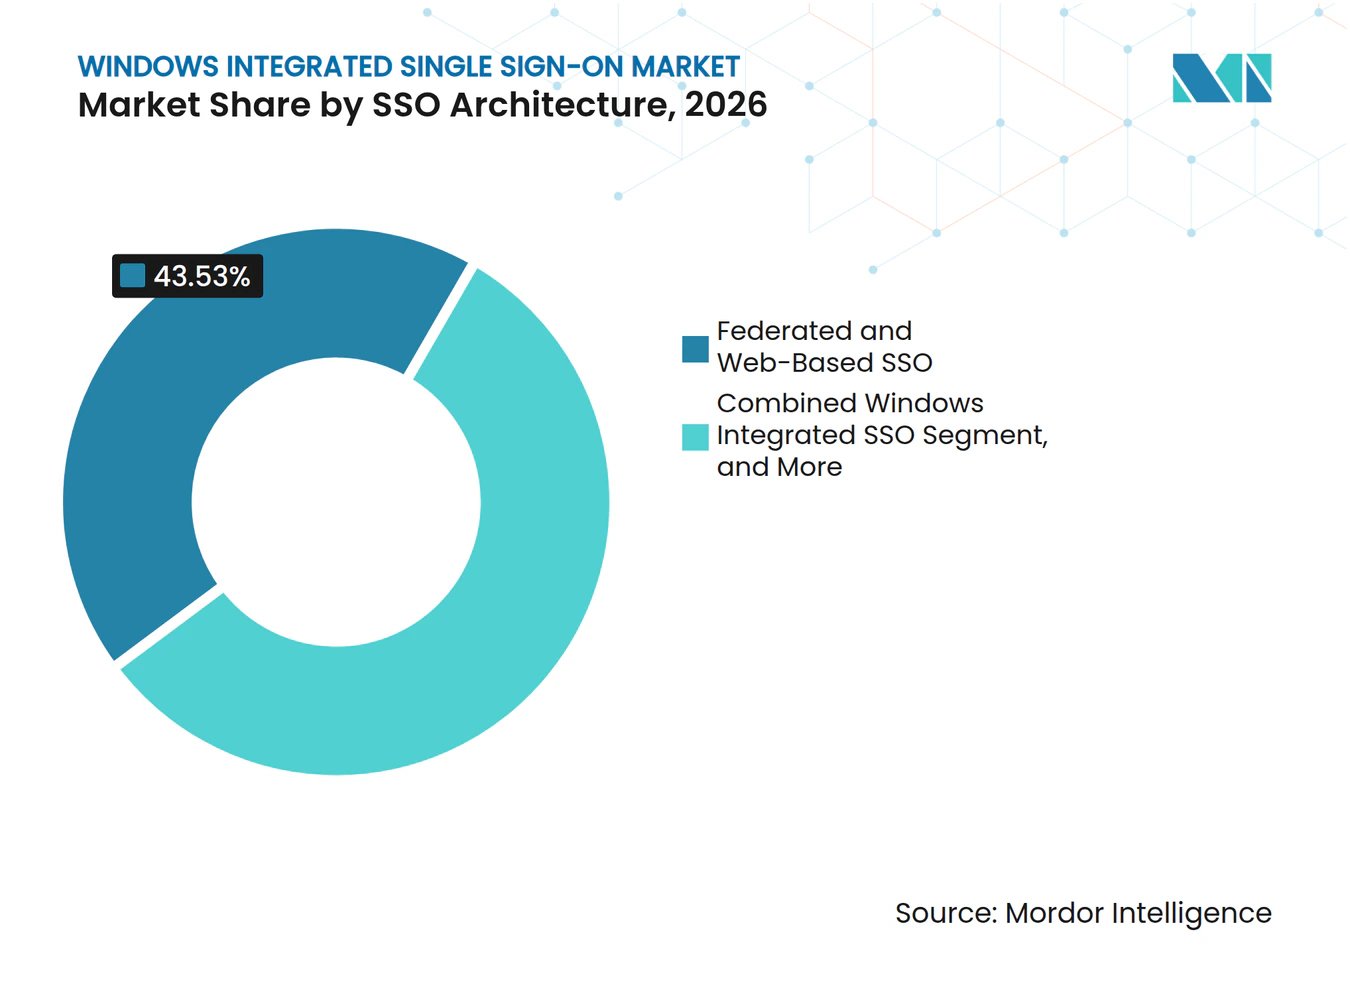
- Nach SSO-Architektur hielt Föderiertes und webbasiertes SSO im Jahr 2026 einen Umsatzanteil von 43,53 %, während Windows Integrated SSO bis 2032 voraussichtlich mit einem CAGR von 12,45 % wachsen wird.
- Nach Unternehmensgröße entfielen auf Großunternehmen 74,42 % des Umsatzes im Jahr 2026, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einem CAGR von 12,84 % wachsen werden.
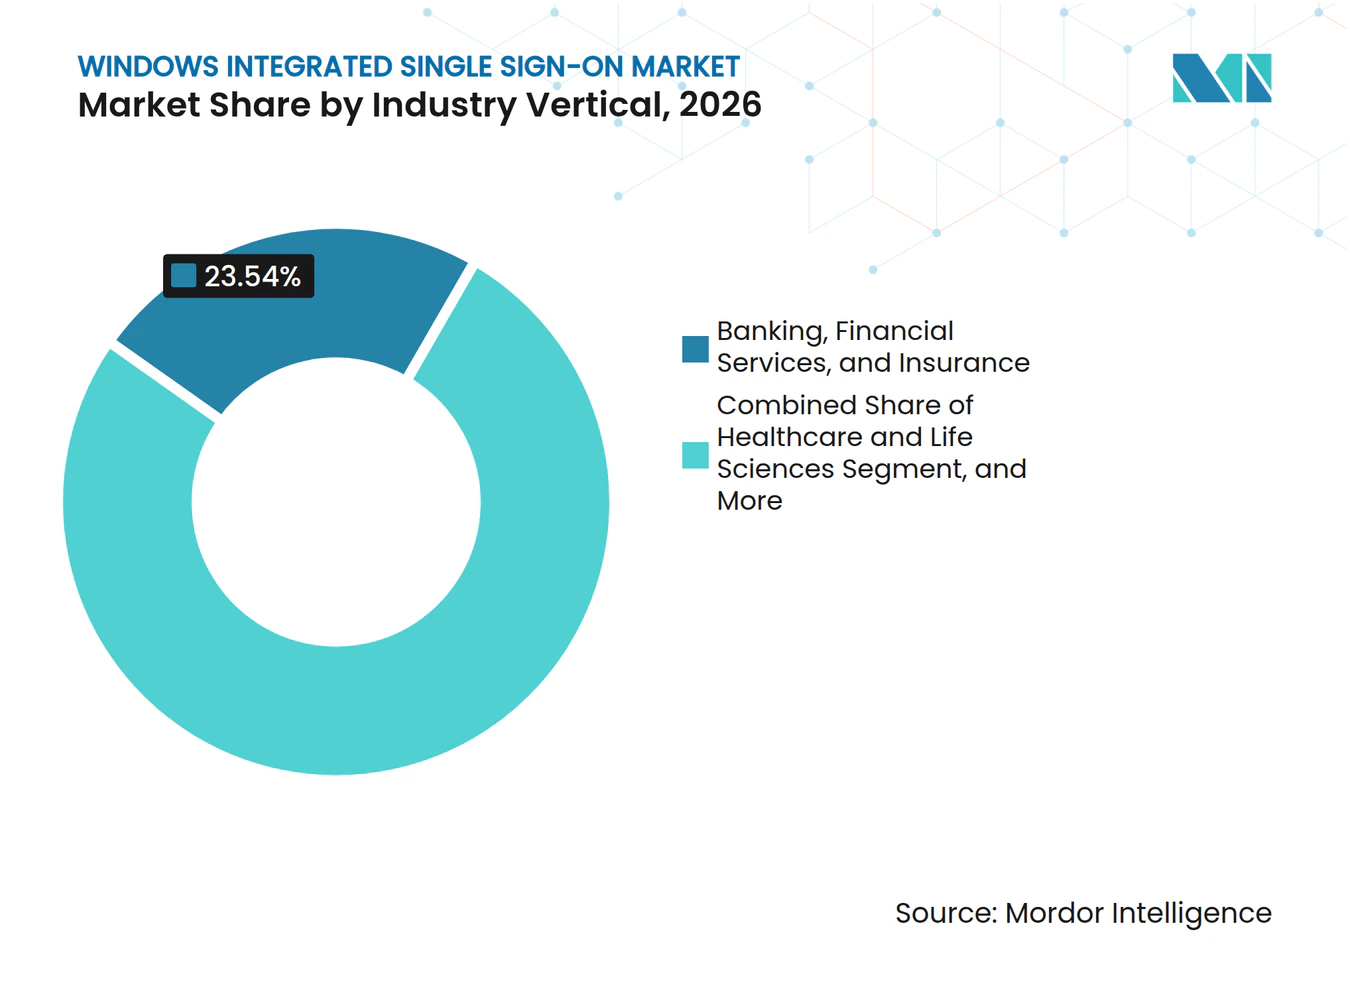
- Nach Branche hielt der BFSI-Sektor 23,54 % des Umsatzes im Jahr 2026, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einem CAGR von 12,67 % wachsen werden.
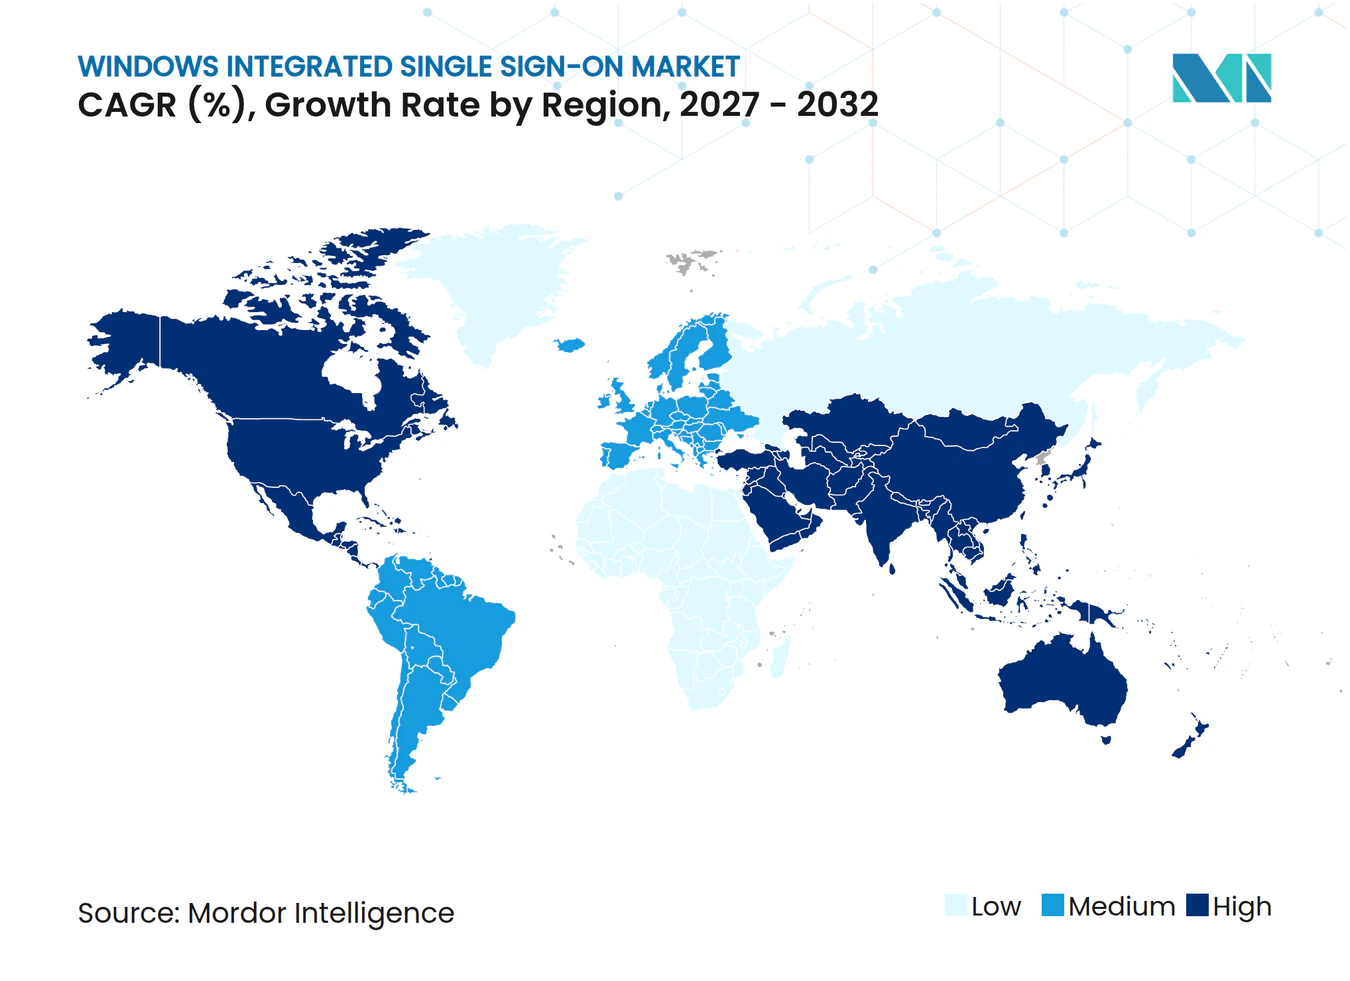
- Nach Geografie entfiel auf Nordamerika im Jahr 2026 ein Anteil von 39,21 % am Windows Integrated Single Sign-On Markt, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 12,74 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Beschleunigung der Cloud- und hybriden Belegschaftseinführung | +2.8% | Global, mit konzentrierten Gewinnen in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Ausbau von Zero-Trust-Zugriffskontrollen | +2.4% | Global, am stärksten in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Zunehmende Einführung von passwortlosem Windows-Login | +1.8% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Zunehmende Modernisierung von Legacy-Windows-Anwendungen | +1.5% | Global, ausgeprägt im asiatisch-pazifischen Raum und Südamerika | Langfristig (≥ 4 Jahre) |
| Windows-Identitätsintegration mit SaaS- und lokalen Anwendungen | +1.2% | Global | Mittelfristig (2–4 Jahre) |
| Zunehmende Gefährdung von Remote-Desktop-Protokoll-Umgebungen | +1.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Beschleunigung der Cloud- und hybriden Belegschaftseinführung
Die hybride Cloud-Bereitstellung hat die Art und Weise verändert, wie Organisationen die Windows-Identität verwalten, da Benutzer in derselben Arbeitssitzung auf lokale Anwendungen und Cloud-Dienste zugreifen müssen, häufig von verwalteten und entfernten Geräten aus. Der Windows Integrated Single Sign-On Markt profitiert, wenn Organisationen eine konsistente Anmeldeerfahrung über Active Directory, Cloud-Verzeichnisse und Software-als-Dienst-Anwendungen hinweg benötigen, ohne separate Anmeldedaten oder wiederholte Authentifizierungsaufforderungen. Microsoft Entra Seamless SSO meldet berechtigte Benutzer auf Unternehmensgeräten, die über Kerberos-Authentifizierung mit einem Unternehmensnetzwerk verbunden sind, automatisch an.[1] Diese Funktion erfordert keine zusätzlichen lokalen Komponenten, was Organisationen hilft, sie in bestehenden hybriden Entra-Connect-Designs einzusetzen und Unterbrechungen bei der Cloud-Einführung zu reduzieren. Viele Unternehmen behalten Legacy-Anwendungen und regulierte Datenspeicher bei, die ohne erhebliche Neugestaltung nicht migriert werden können, sodass hybride Identität eine dauerhafte Betriebsanforderung bleibt und kein kurzfristiger Übergang ist. Organisationen mit 50 bis 150 Mitarbeitern wechseln ebenfalls von vollständig lokalen Verzeichnisumgebungen weg, was eine Nachfrage unterhalb der traditionellen Großunternehmenskäuferbasis schafft und das Interesse an einfacheren verwalteten Bereitstellungsmodellen steigert.
Ausbau von Zero-Trust-Zugriffskontrollen
Zero-Trust-Programme stellen die Identitätsverifizierung in den Mittelpunkt von Zugriffsentscheidungen, was die Bedeutung der Windows-integrierten Authentifizierung für Belegschaftsanwendungen und Infrastruktur erhöht. Der Windows Integrated Single Sign-On Markt wird unterstützt, wenn Käufer Authentifizierungsdaten mit einer laufenden Risikobewertung für Geräte, Sitzungen, Benutzerverhalten und sich ändernde Zugriffsbedingungen verknüpfen. Das SANS Institute dokumentierte den Einsatz von Verhaltensanalysen zur Bewertung des Sitzungsrisikos unter Berücksichtigung von Faktoren wie Anmeldezeitpunkt, Gerätezustand und Geografie.[2]Das US-Arbeitsministerium integrierte im Rahmen seines Zero-Trust-Programms mehr als 200 Anwendungen mit Microsoft Entra ID für SSO. Dasselbe Programm ersetzte Passwörter für privilegierte Konten durch gerätegebundene Passkeys und berichtete in Microsoft-Tests über schnellere Anmeldungen, was zeigt, wie Identitätsmodernisierung sowohl Sicherheits- als auch Zugriffserfahrungsanforderungen adressieren kann. NIST SP 800-63-4 bietet aktuelle Leitlinien zur digitalen Identität und gibt Organisationen einen gemeinsamen Referenzpunkt bei der Auswahl von Authentifizierungsmethoden, der Definition von Sicherungspraktiken und der Dokumentation von Kontrollen.
Zunehmende Einführung von passwortlosem Windows-Login
Windows Hello for Business und FIDO2-Passkeys ersetzen Passwort-plus-MFA-Abläufe in Windows-Unternehmensumgebungen, insbesondere dort, wo Organisationen die Abhängigkeit von wiederverwendbaren Anmeldedaten reduzieren möchten. Der Windows Integrated Single Sign-On Markt profitiert von dieser Entwicklung, da passwortlose Anmeldungen über Endpunkte, Anwendungen, Fernzugriff, privilegierte Sitzungen und gemeinsame administrative Prozesse hinweg funktionieren müssen. RSA führte 2025 mobile Passkeys und QR-Code-Windows-Desktop-Login durch RSA-ID-Plus-Erweiterungen ein.[3] RSA gab an, dass seine Plattform mehr als 9.000 hochsicherheitsrelevante Organisationen bedient, die über 60 Millionen Identitäten verwalten. Ping Identity führte Just-in-Time-Privileged-Access über PingOne Privilege ein und bietet passwortlosen Zugriff auf RDP-, SSH- und IAM-Ressourcen mit Trusted-Platform-Module-Schutz und Audit-Unterstützung. Microsofts Bemühungen, die Windows-Authentifizierung von älteren Kerberos-Verschlüsselungsmethoden wegzubewegen, reduzieren die Rolle veralteter passwortabhängiger Konfigurationen weiter und erfordern eine aktive Sanierungsplanung.
Zunehmende Modernisierung von Legacy-Windows-Anwendungen
Legacy-Windows-Anwendungen sind häufig von NTLM-, LDAP- oder WS-Federation-Konfigurationen abhängig, die bei der Bereitstellung oder späteren Aktualisierung dieser Anwendungen nicht dokumentiert wurden. Der Windows Integrated Single Sign-On Markt hat eine klare Rolle, wenn Organisationen diese Abhängigkeiten identifizieren, Verantwortlichkeiten zuweisen und ältere Anwendungen mit aktuellen Identitätskontrollen verbinden müssen. Microsoft hat angekündigt, dass die NTLM-Netzwerkauthentifizierung in zukünftigen Hauptversionen von Windows Server und Client-Releases standardmäßig deaktiviert werden soll. Microsoft beschrieb auch den Schritt über RC4 hinaus als Teil eines umfassenderen Bemühens, die Windows-Authentifizierung zu stärken und die Nutzung weniger sicherer Methoden zu reduzieren. Organisationen können Legacy-Anwendungen über den Microsoft Entra Application Proxy veröffentlichen, Azure Virtual Desktop mit Entra Kerberos nutzen oder Anwendungen mit modernen Protokollen neu aufsetzen. Jeder Weg erfordert Anwendungserkennung, Richtliniengestaltung, Tests, Sanierung und laufende Wartung, was die Implementierungsnachfrage über den gesamten Migrationszyklus hinweg aufrechterhält.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Konzentration der Identitätsinfrastruktur auf Microsoft-Plattformen | -1.4% | Global | Langfristig (≥ 4 Jahre) |
| Hohe Integrationskomplexität in Legacy-Windows-Umgebungen | -1.2% | Global, am ausgeprägtesten in Südamerika, Europa und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Mangel an Fachkräften für Identity Engineering und Implementierung | -0.8% | Global | Mittelfristig (2–4 Jahre) |
| Anforderungen an Datenspeicherort und Prüfung bei hybrider Authentifizierung | -0.5% | Europa und asiatisch-pazifischer Raum, mit Ausstrahlungseffekten auf den Nahen Osten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Konzentration der Identitätsinfrastruktur auf Microsoft-Plattformen
Microsoft stellt den zentralen Windows-Authentifizierungsstack über Active Directory, Entra ID und Entra Connect bereit und nimmt damit eine zentrale Position in der Identitätsarchitektur vieler Käufer ein. Diese Konzentration kann den Spielraum für unabhängige Anbieter einschränken, Produkte in Umgebungen zu differenzieren, die bereits auf Microsoft-Tools und -Betriebspraktiken standardisiert sind. Der Windows Integrated Single Sign-On Markt hat daher für Drittanbieter in Einzelverzeichnis-Bereitstellungen eine begrenztere Öffnung. Käufer können mit hohen Wechselkosten konfrontiert sein, wenn sie ergänzende Plattformen evaluieren, was Beschaffungszyklen verlängern und den Umfang einiger Engagements einschränken kann. NTLM- und RC4-Abkündigungsprogramme unterstützen die Modernisierung, können aber auch bestehende Microsoft-Kunden in Richtung Entra Kerberos und Entra Seamless SSO lenken, da diese Optionen in ihre aktuelle Umgebung passen. Unabhängige Anbieter behalten die stärkste Chance in Multi-Verzeichnis-, Multi-Cloud- und Cross-Partner-Föderationsumgebungen, in denen native Tools Protokollübersetzung, erweiterte Orchestrierung oder spezialisierte Bereitstellungsunterstützung benötigen.
Hohe Integrationskomplexität in Legacy-Windows-Umgebungen
Ältere Windows-Umgebungen können nicht erfasste NTLM-Fallback-Einstellungen in WLAN-, VPN-, Druckserver- oder Anwendungsumgebungen enthalten, selbst wenn Teams glauben, dass Kerberos die primäre Methode ist. Microsoft warnte, dass Organisationen möglicherweise nicht wissen, dass NTLM aktiv ist, weil einige Anwendungen es stillschweigend verwenden, wenn Kerberos fehlschlägt. Der Windows Integrated Single Sign-On Markt kann verzögert werden, wenn Projektteams zunächst diese Abhängigkeiten ermitteln, betroffene Dienste identifizieren und einen realistischen Migrationsplan erstellen müssen. Gemischte Verzeichnisstrukturen und Multi-Anbieter-Föderationskonfigurationen erhöhen den Testaufwand und können die Implementierungskosten für Geschäftsanwendungen steigern. Identitätsorchestrierungsplattformen können helfen, indem sie die Authentifizierungsübersetzung zur Laufzeit vermitteln, ohne Änderungen am Anwendungscode vorzunehmen, beseitigen jedoch nicht die Notwendigkeit einer sorgfältigen Bestandsaufnahme, Validierung und Betriebsplanung. Diese Bedingungen halten die Nachfrage aufrecht, verlängern jedoch die Zeit, die benötigt wird, um von einer Technologieentscheidung zur Produktionsbereitstellung zu gelangen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach SSO-Architektur:
Föderierung führt, während Windows-Integration beschleunigtFöderiertes und webbasiertes SSO hielt 2026 einen Anteil von 43,53 % am Windows Integrated Single Sign-On Markt und spiegelt die breite Nutzung von SAML 2.0 und OpenID Connect für den Cloud-Anwendungszugriff in verschiedenen Geschäftssystemen wider. Föderierung wird in Software-als-Dienst-Anwendungen, Partnerportalen und Business-to-Business-Umgebungen eingesetzt, in denen browserbasierte Anmeldung zu einem vertrauten Zugriffsmuster geworden ist. Seine Position ergibt sich aus der Fähigkeit, verschiedene Anwendungen und externe Organisationen zu verknüpfen, ohne auf ein einzelnes Gerät, einen Netzwerkkontext oder eine Windows-Endpunktkonfiguration angewiesen zu sein. Enterprise- und Legacy-SSO bleibt für Organisationen relevant, die lokale Windows-Anwendungen betreiben, die NTLM- oder Kerberos-Fallback-Authentifizierung erfordern. Diese Umgebungen benötigen weiterhin eine SSO-Schicht, die um bestehende Anwendungsabhängigkeiten herum arbeiten kann und gleichzeitig die Kontinuität für Benutzer und Administratoren gewährleistet.
Windows Integrated SSO soll von 2027 bis 2032 mit einem CAGR von 12,45 % wachsen. Die Windows Integrated Single Sign-On Branche wird durch Entra Kerberos und das Primary-Refresh-Token-Modell unterstützt, das mit Windows 10 und späteren Endpunkten verwendet wird und Geräteverwaltung mit Cloud-Anwendungszugriff verknüpft. Microsoft beschreibt den hybriden Microsoft-Entra-Beitritt als einen Ansatz, der es Organisationen ermöglicht, den Zugriff auf lokale Ressourcen aufrechtzuerhalten und gleichzeitig Cloud-Funktionen zu nutzen. Microsofts geführte Arbeit zur Migration von Anwendungen von AD FS zu Entra SSO lenkt zusammen mit RC4-bezogenen Überprüfungsaktivitäten die Aufmerksamkeit auf die Identitätsmodernisierung und deckt zuvor nicht erfasste Abhängigkeiten auf. Diese Überprüfungen können passive Legacy-Umgebungen in definierte Migrationsprogramme umwandeln, die geplante Tests, Anwendungsverantwortung und phasenweise Bereitstellung erfordern.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Unternehmensgröße:
Großunternehmen führen, während kleine und mittelständische Unternehmen Zugang gewinnenGroßunternehmen entfielen 2026 auf 74,42 % des Umsatzes, da sie umfangreiche Anwendungsportfolios, große Identitätspopulationen und komplexe Verzeichnisstrukturen über Geschäftsbereiche hinweg verwalten. Ihre Beschaffungsprogramme kombinieren häufig SSO, MFA, Lebenszyklusmanagement und Governance in längerfristigen Plattformverträgen, die eine Koordination zwischen Sicherheits-, Infrastruktur- und Anwendungsteams erfordern. Große Organisationen müssen auch unternehmensübergreifende Vertrauensbeziehungen verwalten, wenn übernommene Unternehmen separate Windows-Domänen verwenden. Diese Umstände schaffen erhebliche Integrationsanforderungen, mit denen kleinere Bereitstellungen in der Regel nicht konfrontiert sind. Die Windows Integrated Single Sign-On Marktgröße für Großunternehmen wird durch compliance-orientierte Beschaffung in regulierten Sektoren und durch die Betriebskosten fragmentierter Zugriffskontrollen gestärkt.
Kleine und mittelständische Unternehmen sollen bis 2032 mit einem CAGR von 12,84 % wachsen, unterstützt durch cloud-basierte Identitätsabonnements zu Preisen von 2 bis 7 USD pro Benutzer und Monat. Verwaltete Identitätsdienstmodelle können auch den Bedarf an internen Spezialisten reduzieren, indem der Plattformbetrieb, die Richtlinienüberwachung und die Routineverwaltung an einen Drittanbieter ausgelagert werden. Die Windows Integrated Single Sign-On Branche wird für Organisationen zugänglicher, die Identitätsplattformen bisher als Großunternehmenskauf betrachteten. Größere Käufer können SOC-2- und Zero-Trust-Anforderungen an kleinere Lieferanten stellen und so die Nachfrage durch Lieferketten in der Fertigung, im Einzelhandel und in professionellen Dienstleistungen ausweiten. Das Ergebnis ist eine breitere kommerzielle Käuferbasis, obwohl Implementierungsunterstützung für kleinere Organisationen mit begrenzten dedizierten Identitätsressourcen weiterhin wichtig bleibt.
Nach Branche:
Regulierte Käufer treiben die BereitstellungsdichteDer BFSI-Sektor hielt 2026 einen Anteil von 23,54 % des Umsatzes, da Finanzinstitute unter strengen Anforderungen an Zugriffskontrollen, Prüfung und Verwaltung privilegierter Konten operieren. Die Umsatzposition dieses Sektors wird durch MFA-Anforderungen und die Notwendigkeit gestützt, die Betriebstransparenz über Desktop-, Remote- und Bring-your-own-Device-Zugriffe hinweg aufrechtzuerhalten. Finanzinstitute müssen Desktop-SSO und Remote-Mitarbeiter absichern, ohne separate Zugriffsprozesse zu schaffen, die den Verwaltungsaufwand erhöhen. RSA dokumentierte den Einsatz hybrider passwortloser Authentifizierung mit RSA und Microsoft Entra ID bei einer großen US-amerikanischen Bank. IT und Telekommunikation stellt ebenfalls einen bedeutenden Nachfragebereich dar, da diese Organisationen Multi-Cloud-Umgebungen, hybride Netzwerkinfrastruktur und verteilte technische Belegschaften verwalten.
Das Gesundheitswesen und die Biowissenschaften sollen von 2027 bis 2032 mit einem CAGR von 12,67 % wachsen. Die 2025 veröffentlichten vorgeschlagenen Aktualisierungen der HIPAA-Sicherheitsregel fordern stärkere Authentifizierungskontrollen für elektronisch geschützte Gesundheitsinformationen, einschließlich eindeutiger Benutzeridentifikation, automatischer Abmeldung und Prüfkontrollen. Diese Anforderungen stimmen mit zentralisierten Authentifizierungs- und Sitzungssteuerungsfunktionen überein, die in Windows-SSO-Bereitstellungen verwendet werden, insbesondere dort, wo klinische Mitarbeiter gemeinsam genutzte Geräte und Anwendungen verwenden. Die Nachfrage aus dem Regierungs- und öffentlichen Sektor wird durch Zero-Trust-Programme und die Modernisierung der föderalen Identität beeinflusst, während die Nachfrage aus der Fertigung mit Lieferkettenanforderungen und etablierten Windows-Anwendungsumgebungen zusammenhängt. Einzelhandel, Konsumgüter und Bildung bleiben relevant, da verteilte Benutzer, gemeinsam genutzte Geräte und unterschiedliche Anwendungsumgebungen einen Bedarf an einheitlichem Zugriffsmanagement schaffen können.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Geografische Analyse
Nordamerika Windows Integrated Single Sign-On Markt
Nordamerika hatte im Jahr 2026 einen Anteil von 39,21 % am Umsatz und behauptete die führende Position im Windows Integrated Single Sign-On Markt. Die Region weist eine hohe Konzentration von Active Directory-Umgebungen, eine frühe institutionelle Einführung von Zero-Trust-Sicherheitspraktiken sowie etablierte Beschaffungsprozesse für Sicherheitslösungen auf. US-amerikanische Bundesprogramme liefern anschauliche Beispiele für die Modernisierung von Unternehmensidentitäten, darunter die Integration von mehr als 200 Anwendungen durch das Arbeitsministerium mit Entra ID für SSO. NIST SP 800-63-4 bietet zudem eine aktuelle Identitätsreferenz für Organisationen, die dokumentierte Sicherungsansätze und nachvollziehbare Authentifizierungsentscheidungen benötigen. Diese Kombination unterstützt die anhaltende Nachfrage von Unternehmen mit großen Windows-Gerätepopulationen und ausgereiften Governance-Anforderungen.
Nordamerika und Europa Windows Integrated Single Sign-On Markt
Die Nachfrage in Kanada wird durch provinzielle Anforderungen an die Datenspeicherung im Inland sowie durch grenzüberschreitende Muster beim Zugriff durch Arbeitskräfte beeinflusst, während Mexiko sich als Chance für mittelständische Unternehmen entwickelt, da Lieferkettenpartner stärkere Zugriffskontrollen fordern. Europa ist die zweitgrößte Region, wobei das Vereinigte Königreich, Deutschland und Frankreich den Großteil der Nachfrage aus regulierten und industriellen Organisationen generieren. Die Fertigungsbasis und der BFSI-Sektor in Deutschland betreiben umfangreiche Windows-Umgebungen, in denen SAP- und Fertigungsausführungsabhängigkeiten mit dem Bedarf an detaillierter Prüfprotokollierung zusammentreffen. Diese Bedingungen machen Entra-integriertes SSO sowohl in industriellen als auch in regulierten Unternehmensumgebungen mit komplexen Anwendungsportfolios relevant.
APAC, Südamerika und MEA Windows Integrated Single Sign-On Markt
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 12,74 % wachsen. Cloud-Migration, wachsende digitale Belegschaften sowie nationale Identitätsanforderungen in China, Indien, Japan, Südkorea und Singapur stützen diese Prognose. Die Größe des Windows Integrated Single Sign-On Markts in der Region wird durch die Notwendigkeit beeinflusst, in verschiedenen Rechtsordnungen mit unterschiedlichen Authentifizierungs- und Datenverarbeitungsanforderungen zu operieren. Die Einführung von Unternehmens-Cloud-Lösungen in Indien durch große IT-Dienstleistungsunternehmen unterstützt eine sich schnell entwickelnde Identitätschance. Südamerika ist weniger weit entwickelt, wobei Brasilien und Argentinien erste Bank- und Regierungsimplementierungen verzeichnen, während der Nahe Osten durch Digitalisierungsprogramme aufstrebt und Afrika sich in einem früheren Stadium befindet, wobei die Modernisierung des Finanzdienstleistungssektors in Südafrika zusätzliche Nachfrage erzeugt.
Wettbewerbslandschaft
Marktkonzentration
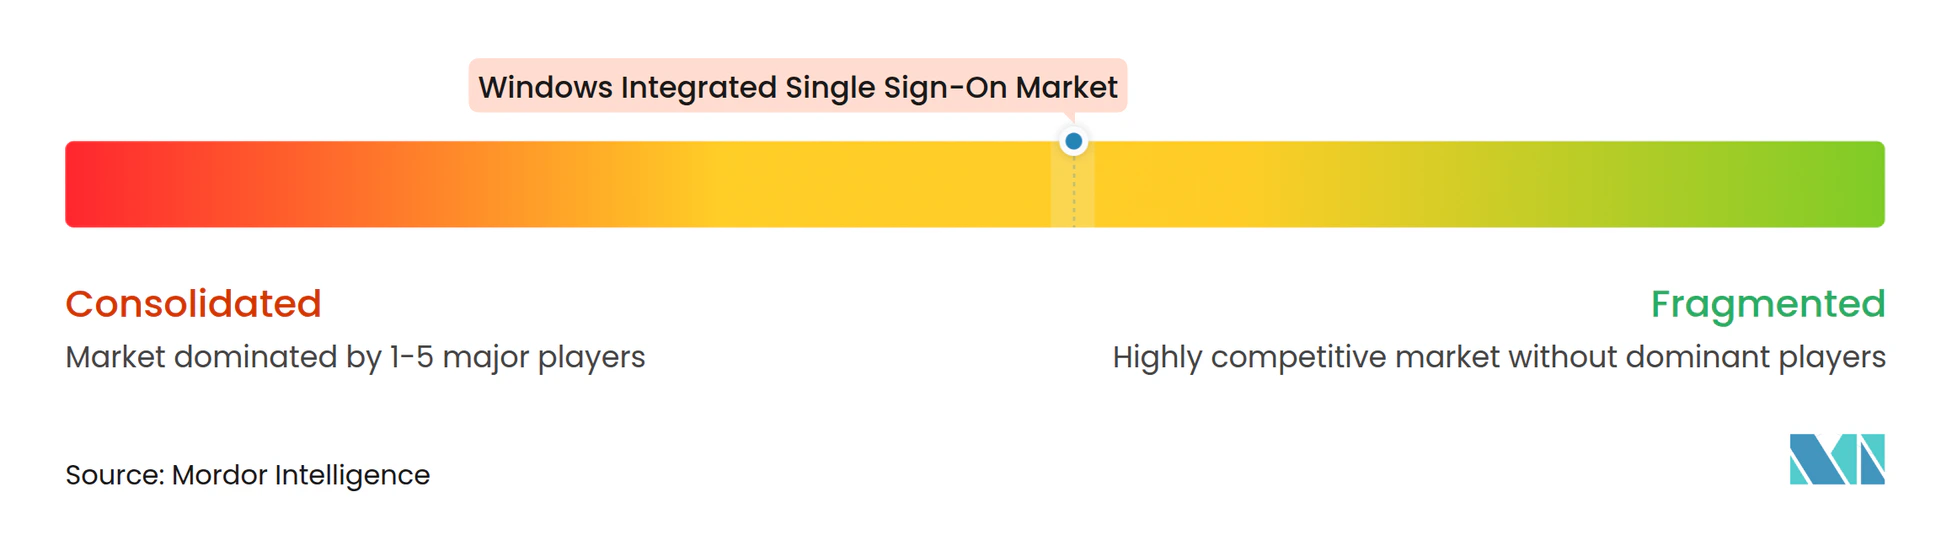
Der Windows Integrated Single Sign-On Markt ist mäßig konsolidiert und umfasst große Plattformanbieter wie Okta, CyberArk, Ping Identity und Entrust. Spezialisierte Anbieter wie JumpCloud, SecureAuth, Beyond Identity, Intercede und miniOrange adressieren Unternehmens-, Mittelmarkt- und sektorspezifische Anforderungen. Der Wettbewerb wird zunehmend durch die Plattformbreite geprägt, wobei Anbieter SSO-Steuerungsebenen in Identitäts-Governance, Privileged-Access-Management, Erkennung und Reaktion auf Identitätsbedrohungen sowie KI-Agenten-Identitätskontrollen erweitern. Dieser Ansatz kann Käufern helfen, SSO-Sitzungsdaten mit umfassenderen Identitäts-, Zugriffs- und Sicherheits-Workflows in ihrer Technologieumgebung zu verknüpfen.
CyberArk stellte sein Modul zur Erkennung und Reaktion auf Identitätsbedrohungen im April 2026 allgemein zur Verfügung und erweiterte die Erkennung von lateraler Bewegung, Missbrauch von Anmeldedaten und Privilegienerweiterung über Active Directory. Ping Identity führte Just-in-Time-Privileged-Access im August 2025 über PingOne Privilege ein. Die Funktion bietet passwortlosen Zugriff auf RDP-, SSH- und IAM-Ressourcen mit Schutz auf Geräteebene. RSA ergänzte mobile Passkeys und QR-Code-Windows-Desktop-Login durch seine RSA-ID-Plus-Erweiterungen 2025. Diese Schritte zeigen, wie Anbieter passwortlose Authentifizierung mit umfassenderen Sicherheits-, Privileged-Access- und Zugriffsverwaltungsanforderungen verknüpfen.
Der Windows Integrated Single Sign-On Markt bietet Möglichkeiten in komplexen Multi-Verzeichnis-Umgebungen, in denen native Tools Föderations- oder Protokollübersetzungsunterstützung benötigen. Eine zweite Chance ist das KMU-Segment unter 500 Lizenzen, in dem die verwaltete Identitätsbereitstellung bei großen Plattformanbietern noch weniger entwickelt ist. Intercede, Secfense und COMTARSIA konkurrieren durch Protokollkompetenz auf den Ebenen Smartcard, FIDO2 und Windows Credential Provider. Anbieter können SOC-2-Typ-II-Attestierung, FedRAMP-Autorisierung und ISO/IEC-27001-Zertifizierung nutzen, um ihre Glaubwürdigkeit in regulierten Sektoren zu stärken. Microsofts Windows- und Entra-Ökosystem bleibt eine zentrale Kraft, da es die zugrunde liegende Verzeichnis- und Authentifizierungsumgebung für viele Unternehmenskäufer bereitstellt, was Interoperabilität, Migrationsunterstützung und Betriebseinfachheit zu wichtigen Wettbewerbsüberlegungen macht.
Marktführer im Windows Integrated Single Sign-On Bereich
-
Okta, Inc.
-
Ping Identity Corporation
-
OneLogin, Inc.
-
CyberArk Software Ltd.
-
miniOrange, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Windows Integrated Single Sign-On Markt Unternehmen in diesem Bericht
- Okta, Inc.
- Ping Identity Corporation
- OneLogin, Inc.
- CyberArk Software Ltd.
- SailPoint, Inc.
- JumpCloud, Inc.
- RSA Security LLC
- SecureAuth Corporation
- Entrust Corporation
- miniOrange, Inc.
- Intercede Group plc
- My1Login Limited
- GraphOn Corporation
- Secfense sp. z o.o.
- COMTARSIA IT SERVICES GmbH
- Keeper Security, Inc.
- Bitwarden Inc.
- Beyond Identity, Inc.
- LoginRadius Inc.
- Auth0, Inc.
Neueste Industrielle Entwicklungen in Windows Integrated Single Sign-On Markt
- Oktober 2026: Microsoft setzte NTLMv1-Härtungsänderungen für Windows-11-Versionen 26H2, 25H2 und 24H2 durch sein Sicherheitsupdate vom Oktober 2026 durch, schränkte NTLMv1-abgeleitete SSO-Anmeldedaten standardmäßig ein und wies Unternehmen an, MS-CHAPv2-abhängige WLAN-, VPN- und Fernzugriffskonfigurationen auf zertifikatbasierte Authentifizierung zu migrieren.
- Oktober 2026: CyberArk hat ein Jahr seit der Erweiterung seines Portfolios für maschinelle Identitätssicherheit mit erweiterten Erkennungs- und Kontextfunktionen abgeschlossen und bietet damit eine verbesserte Sichtbarkeit und Kontrolle über nicht-menschliche Identitätsanmeldedaten in gemischten Windows- und Cloud-Umgebungen.
- September 2026: Ping Identity startete Identity Agents auf dem Google Cloud Marketplace und erweiterte damit die Verfügbarkeit von Laufzeit-Identitätskontrollen für Unternehmenskunden, die Multi-Cloud-Umgebungen neben Windows-zentrierten lokalen Stacks betreiben.
- August 2026: Ping Identity schloss ein Jahr nach der Vorstellung seiner Just-in-Time-Privileged-Access-Funktionen über PingOne Privilege ab, die nach der Übernahme von Procyon entwickelt wurden und passwortlosen Zugriff auf RDP-, SSH- und IAM-Ressourcen mit TPM-Schutz auf Geräteebene und Prüfprotokollen bieten, die die Einhaltung von SOX, SOC 2, DSGVO, HIPAA und PCI-DSS für hybride Windows-Infrastruktur unterstützen.
Globaler Windows Integrated Single Sign-On Marktberichtsumfang
Der Windows Integrated Single Sign-On (SSO) Markt bezieht sich auf das Ökosystem aus Softwareplattformen, Authentifizierungslösungen, Identitäts- und Zugriffsverwaltungs-Tools (IAM) sowie zugehörigen Diensten, die es Benutzern ermöglichen, über einen einzigen Satz von Windows-Anmeldedaten sicher auf mehrere Unternehmensanwendungen, Systeme, Netzwerke und Cloud-Ressourcen zuzugreifen.
Der Windows Integrated Single Sign-On Marktbericht ist segmentiert nach SSO-Architektur (Enterprise- und Legacy-SSO, Föderiertes und webbasiertes SSO sowie Windows Integrated SSO), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Branche (Banken, Finanzdienstleistungen und Versicherungen, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor, Fertigung und Industrie, Einzelhandel und Konsumgüter, Bildung und weitere Branchen) sowie Geografie (Nordamerika [Vereinigte Staaten, Kanada und Mexiko], Südamerika [Brasilien, Argentinien, Chile und Rest von Südamerika], Europa [Vereinigtes Königreich, Deutschland, Frankreich, Italien, Spanien, Russland und Rest von Europa], asiatisch-pazifischer Raum [China, Indien, Japan, Südkorea, Australien, Singapur und Rest des asiatisch-pazifischen Raums], Naher Osten [Saudi-Arabien, Vereinigte Arabische Emirate, Türkei, Israel und Rest des Nahen Ostens] und Afrika [Südafrika, Nigeria, Ägypten und Rest von Afrika]). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Enterprise- und Legacy-SSO |
| Föderiertes und webbasiertes SSO |
| Windows Integrated SSO |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| Fertigung und Industrie |
| Einzelhandel und Konsumgüter |
| Bildung |
| Weitere Branchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Chile | |
| Rest von Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Rest von Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Singapur | |
| Rest des asiatisch-pazifischen Raums | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Israel | |
| Rest des Nahen Ostens | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Rest von Afrika |
| Nach SSO-Architektur | Enterprise- und Legacy-SSO | |
| Föderiertes und webbasiertes SSO | ||
| Windows Integrated SSO | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Branche | Banken, Finanzdienstleistungen und Versicherungen | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| Fertigung und Industrie | ||
| Einzelhandel und Konsumgüter | ||
| Bildung | ||
| Weitere Branchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Rest von Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Rest von Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Rest des asiatisch-pazifischen Raums | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Israel | ||
| Rest des Nahen Ostens | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Rest von Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der Wert des Windows Integrated Single Sign-On Marktes?
Der Windows Integrated Single Sign-On Markt wurde 2026 auf 0,75 Milliarden USD geschätzt und soll bis 2032 1,31 Milliarden USD erreichen, bei einem CAGR von 11,98 % für 2027–2032. Die Prognose spiegelt die Modernisierung der Legacy-Authentifizierung und den anhaltenden Bedarf wider, lokale und Cloud-Anwendungen zu verbinden.
Welche SSO-Architektur hat den größten Umsatzanteil?
Föderiertes und webbasiertes SSO hielt 2026 einen Umsatzanteil von 43,53 %, während Windows Integrated SSO voraussichtlich das schnellste Wachstum mit einem CAGR von 12,45 % bis 2032 verzeichnen wird. Föderierung bleibt entscheidend für browserbasierte Anwendungen, Partnerökosysteme und Multi-Cloud-Zugriffsumgebungen, die eine nahtlose Authentifizierung erfordern.
Warum modernisieren Unternehmen die Windows-Authentifizierung?
Organisationen modernisieren die Windows-Authentifizierung, um Legacy-NTLM- und Kerberos-Abhängigkeiten zu adressieren, hybride Anwendungsumgebungen zu unterstützen und passwortlose Sicherheitsinitiativen zu ermöglichen. Diese Transformationen erfordern häufig umfangreiche Anwendungserkennung, Kompatibilitätstests und Koordination zwischen Identitäts-, Sicherheits-, Netzwerk- und Anwendungsteams.
Welche Käufergruppe führt Windows SSO am schnellsten ein?
Kleine und mittelständische Unternehmen sollen bis 2032 mit einem CAGR von 12,84 % wachsen, da cloudbasierte Identitätsplattformen und verwaltete Dienste die Bereitstellungskomplexität und Betriebskosten reduzieren. Die Einführung wird auch durch Lieferantensicherheitsanforderungen und digitale Transformationsinitiativen in mehreren Branchen vorangetrieben.
Welcher Sektor hat die höchste Windows-SSO-Nachfrage?
Der BFSI-Sektor entfiel 2026 auf 23,54 % des Umsatzes, angetrieben durch strenge Anforderungen an Zugriffskontrollen, Compliance, Prüfung und Verwaltung privilegierter Konten. Finanzinstitute benötigen auch eine konsistente Authentifizierung über Desktop-, Mobil-, Remote- und hybride Arbeitsumgebungen hinweg.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum soll bis 2032 mit einem CAGR von 12,74 % wachsen, unterstützt durch beschleunigte Cloud-Migration, Expansion der digitalen Belegschaft und Unternehmensmodernisierungsprogramme. Unterschiedliche regulatorische Umgebungen in der Region steigern die Nachfrage nach flexiblen Identitäts- und Authentifizierungslösungen.