
Tamaño y Participación del Mercado de Windows Integrated Single Sign-On
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
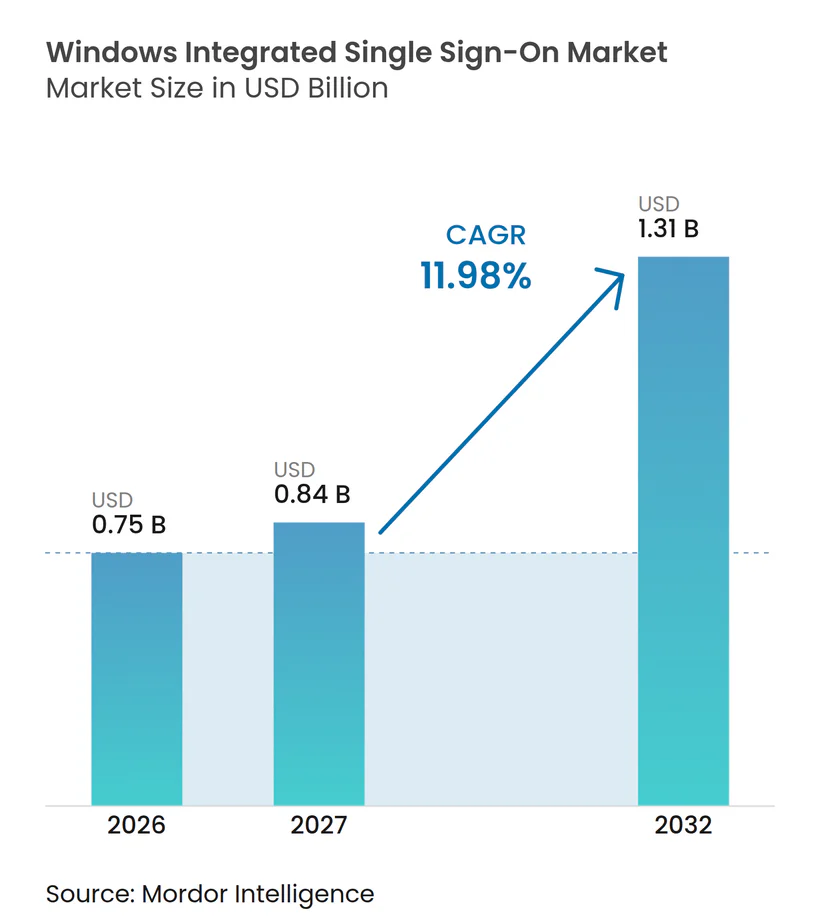
| Tamaño del Mercado (2027) | 0.84 Mil millones de dólares |
| Tamaño del Mercado (2032) | 1.31 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 11.98 % |
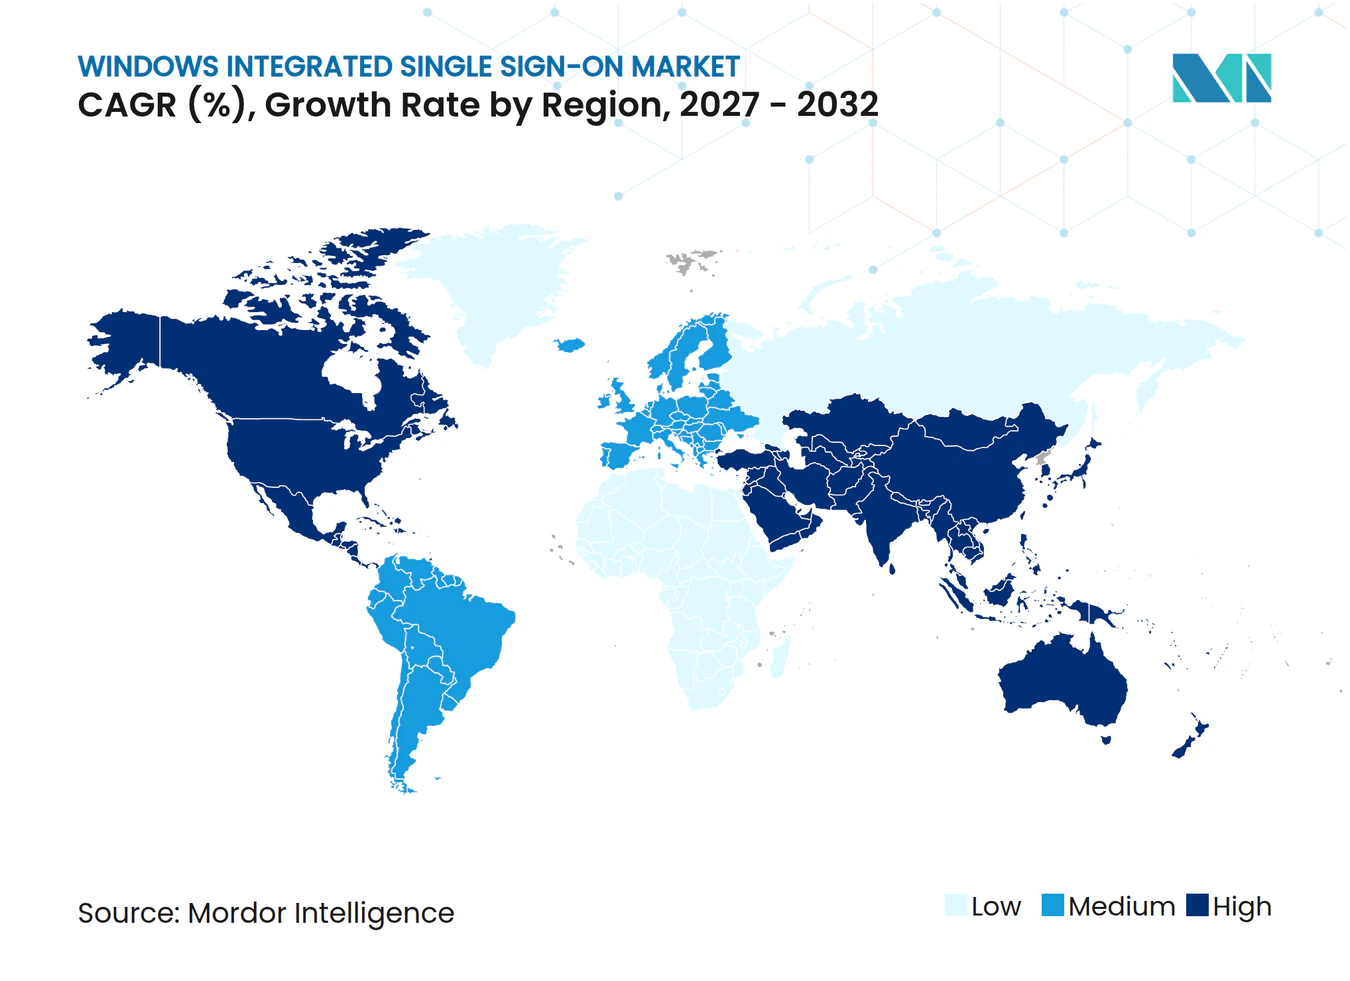
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Windows Integrated Single Sign-On por Mordor Intelligence
El tamaño del mercado de Windows integrated single sign-on fue valorado en 0,75 mil millones de USD en 2026 y se estima que se expandirá a 1,31 mil millones de USD para 2032, a una CAGR del 11,98% durante el período de pronóstico 2027-2032. El mercado de Windows integrated single sign-on está siendo moldeado por la retirada de la autenticación más antigua basada en NTLM, la necesidad de proteger una gama más amplia de sesiones de usuario y el requisito de asegurar el acceso en entornos de trabajo híbrido. Las empresas están conectando entornos de Active Directory locales con aplicaciones en la nube, lo que convierte la autenticación fluida en un requisito operativo continuo para el acceso de empleados, socios y administradores. Las expectativas regulatorias para controles de identidad auditables y resistentes al phishing también están elevando la prioridad de la modernización de la identidad, particularmente donde las organizaciones necesitan evidencia más clara de la autenticación y la gobernanza de sesiones. Los cambios de refuerzo de NTLMv1 de Microsoft añaden urgencia porque las organizaciones afectadas deben revisar las configuraciones de Wi-Fi, VPN y acceso remoto dependientes de MS-CHAPv2 antes de que los métodos heredados generen interrupciones operativas. El mercado de Windows integrated single sign-on también enfrenta ciclos de implementación más largos donde las aplicaciones heredadas tienen dependencias de autenticación no documentadas, las estructuras de directorio son mixtas y los recursos de ingeniería de identidad son limitados.
Conclusiones Clave del Informe
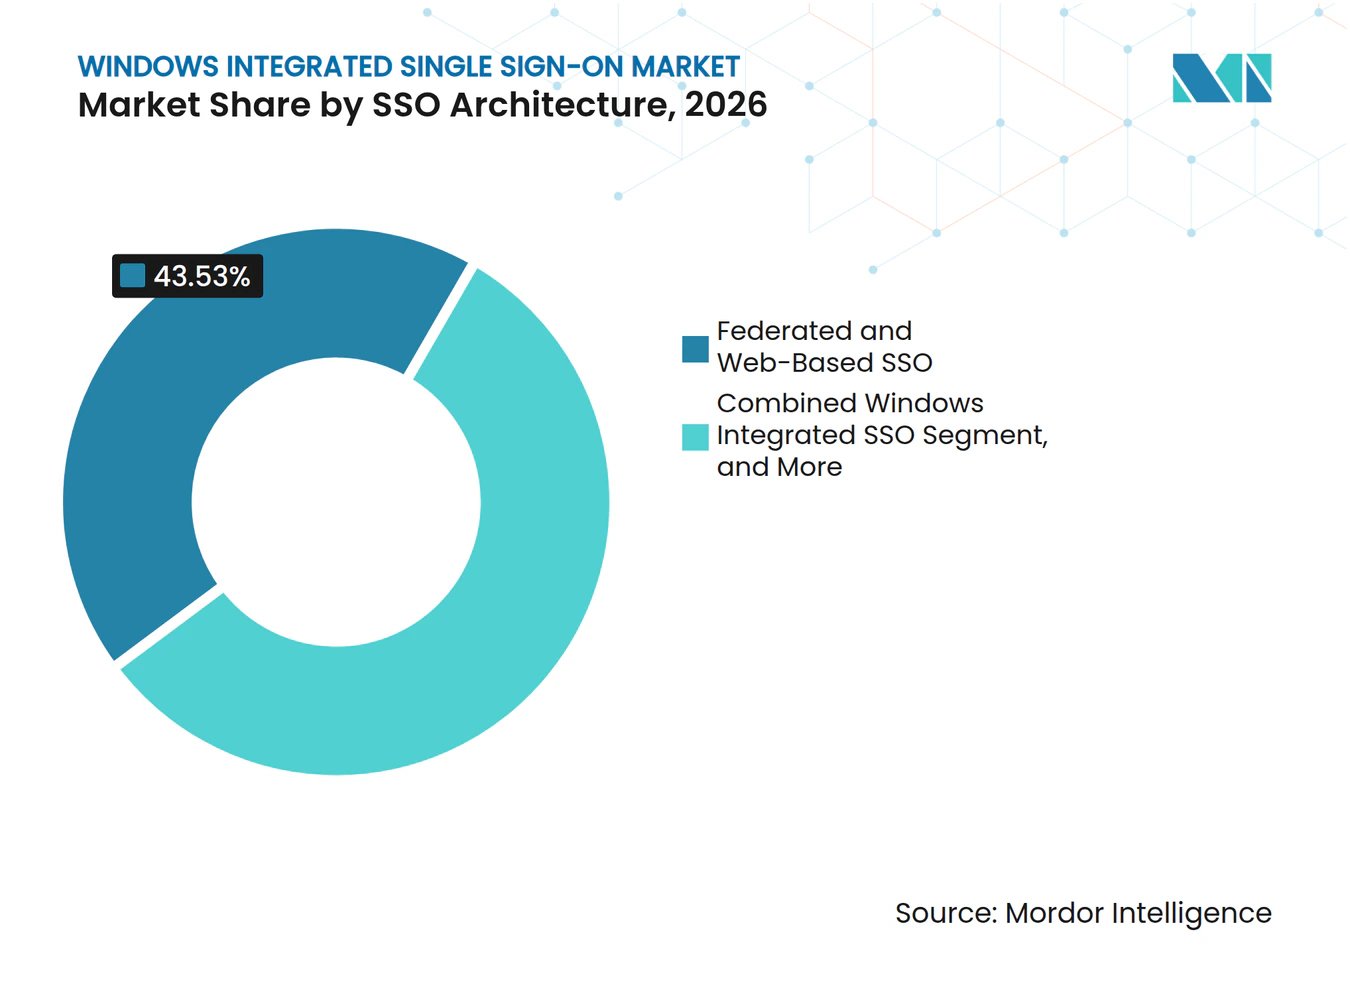
- Por arquitectura SSO, el SSO Federado y Basado en Web representó el 43,53% de los ingresos de 2026, mientras que Windows Integrated SSO se proyecta que se expandirá a una CAGR del 12,45% hasta 2032.
- Por tamaño de organización, las grandes empresas representaron el 74,42% de los ingresos de 2026, mientras que las pymes se proyecta que se expandirán a una CAGR del 12,84% hasta 2032.
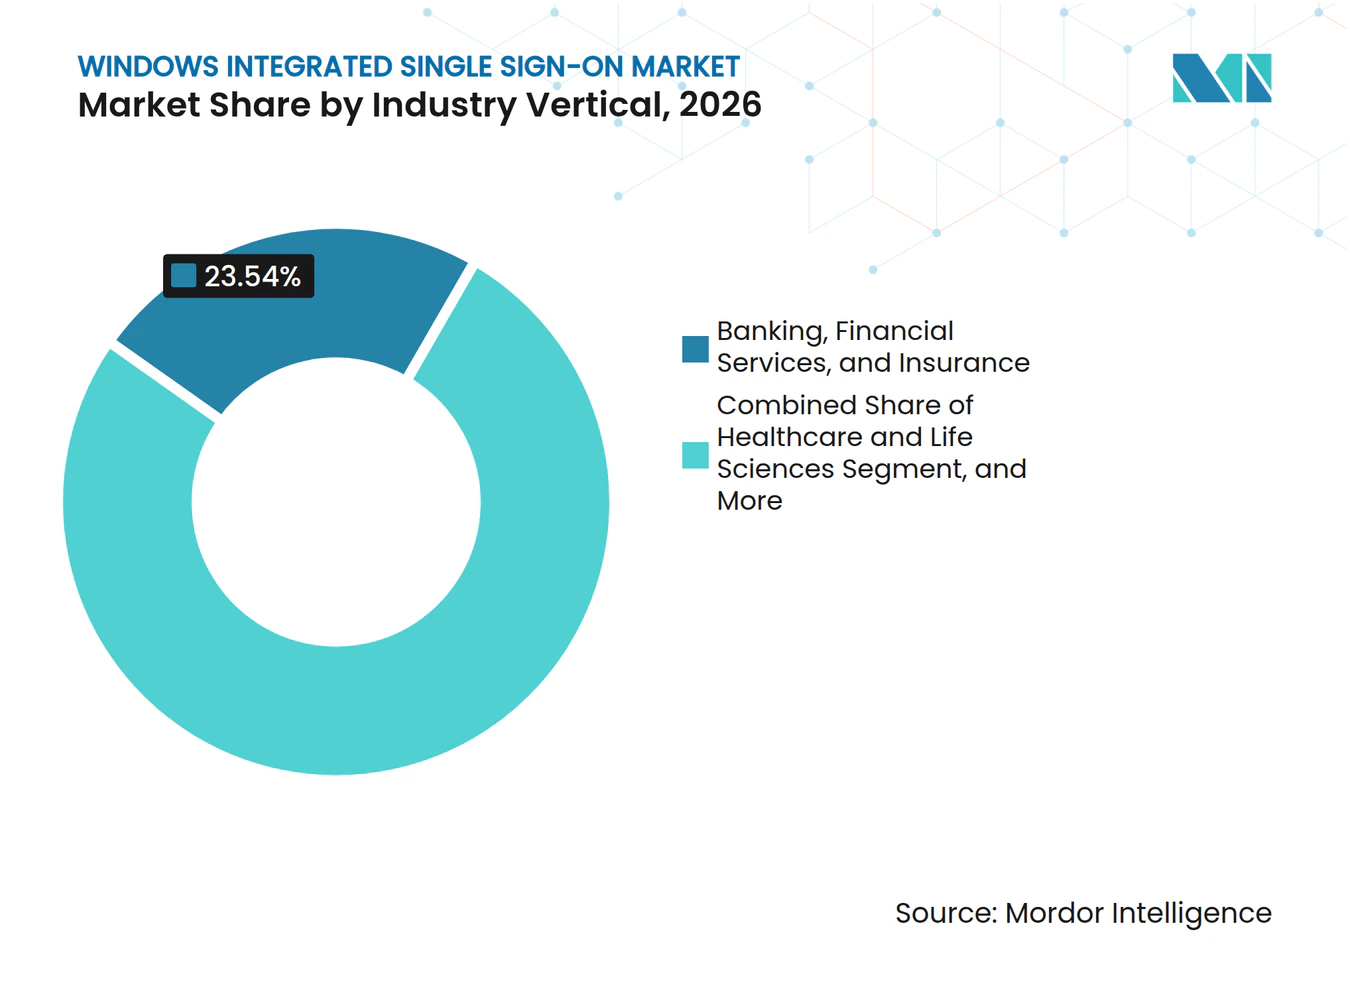
- Por vertical industrial, el sector BFSI representó el 23,54% de los ingresos de 2026, mientras que Salud y Ciencias de la Vida se proyecta que se expandirá a una CAGR del 12,67% hasta 2032.
- Por geografía, América del Norte representó el 39,21% de la participación del mercado de Windows integrated single sign-on en 2026, mientras que Asia-Pacífico se proyecta que se expandirá a una CAGR del 12,74% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aceleración de la Adopción de la Nube y la Fuerza Laboral Híbrida | +2.8% | Global, con ganancias concentradas en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Expansión de los Controles de Acceso de Confianza Cero | +2.4% | Global, más fuerte en América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Creciente Adopción del Inicio de Sesión de Windows sin Contraseña | +1.8% | América del Norte y Europa, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Creciente Modernización de Aplicaciones Windows Heredadas | +1.5% | Global, pronunciado en Asia-Pacífico y América del Sur | Largo plazo (≥ 4 años) |
| Integración de la Identidad de Windows con Aplicaciones SaaS y Locales | +1.2% | Global | Mediano plazo (2-4 años) |
| Creciente Exposición de Entornos de Protocolo de Escritorio Remoto | +1.0% | Global | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Aceleración de la Adopción de la Nube y la Fuerza Laboral Híbrida
La implementación de nube híbrida ha cambiado la forma en que las organizaciones gestionan la identidad de Windows porque los usuarios necesitan acceso a aplicaciones locales y servicios en la nube en la misma sesión de trabajo, a menudo desde dispositivos administrados y remotos. El mercado de Windows integrated single sign-on se beneficia cuando las organizaciones necesitan una experiencia de inicio de sesión coherente en Active Directory, directorios en la nube y aplicaciones de software como servicio sin credenciales separadas ni solicitudes de autenticación repetidas. Microsoft Entra seamless SSO inicia sesión automáticamente en los usuarios elegibles en dispositivos corporativos conectados a una red corporativa a través de la autenticación Kerberos.[1] Esta capacidad no requiere componentes locales adicionales, lo que ayuda a las organizaciones a utilizarla dentro de los diseños híbridos de Entra Connect existentes y a reducir las interrupciones durante la adopción de la nube. Muchas empresas conservan aplicaciones heredadas y almacenes de datos regulados que no pueden trasladarse sin un rediseño sustancial, por lo que la identidad híbrida sigue siendo un requisito operativo continuo en lugar de una transición breve. Las organizaciones con entre 50 y 150 empleados también están abandonando los entornos de directorio completamente locales, lo que genera demanda por debajo de la base de compradores tradicional de grandes empresas y aumenta el interés en modelos de implementación administrada más simples.
Expansión de los Controles de Acceso de Confianza Cero
Los programas de confianza cero sitúan la verificación de identidad en el centro de las decisiones de acceso, lo que aumenta la importancia de la autenticación integrada de Windows en las aplicaciones de la fuerza laboral y la infraestructura. El mercado de Windows integrated single sign-on se ve respaldado cuando los compradores conectan los datos de autenticación con la evaluación continua de riesgos para dispositivos, sesiones, comportamiento del usuario y condiciones de acceso cambiantes. El SANS Institute documentó el uso de análisis de comportamiento para evaluar el riesgo de sesión considerando factores como el momento del inicio de sesión, el estado del dispositivo y la geografía.[2]El Departamento de Trabajo de los Estados Unidos integró más de 200 aplicaciones con Microsoft Entra ID para SSO como parte de su programa de confianza cero. El mismo programa reemplazó las contraseñas de cuentas privilegiadas con claves de acceso vinculadas al dispositivo e informó inicios de sesión más rápidos en las pruebas de Microsoft, lo que demuestra cómo la modernización de la identidad puede abordar tanto la seguridad como la experiencia de acceso. El NIST SP 800-63-4 proporciona orientación actual sobre identidad digital, ofreciendo a las organizaciones un punto de referencia común al seleccionar métodos de autenticación, definir prácticas de garantía y documentar controles.
Creciente Adopción del Inicio de Sesión de Windows sin Contraseña
Windows Hello para Empresas y las claves de acceso FIDO2 están reemplazando los flujos de contraseña más autenticación multifactor en entornos Windows empresariales, particularmente donde las organizaciones desean reducir la dependencia de credenciales reutilizables. El mercado de Windows integrated single sign-on se beneficia de este cambio porque el inicio de sesión sin contraseña debe funcionar en endpoints, aplicaciones, acceso remoto, sesiones privilegiadas y procesos administrativos compartidos. RSA introdujo claves de acceso móviles e inicio de sesión de escritorio de Windows mediante código QR en 2025 a través de las mejoras de RSA ID Plus.[3] RSA declaró que su plataforma sirve a más de 9.000 organizaciones de alta seguridad que gestionan más de 60 millones de identidades. Ping Identity introdujo el Acceso Privilegiado Justo a Tiempo a través de PingOne Privilege, proporcionando acceso sin contraseña a recursos RDP, SSH e IAM con protección del Módulo de Plataforma Segura y soporte de auditoría. El trabajo de Microsoft para alejar la autenticación de Windows de los métodos de cifrado Kerberos más antiguos reduce aún más el papel de las configuraciones heredadas dependientes de contraseñas y requiere una planificación activa de corrección.
Creciente Modernización de Aplicaciones Windows Heredadas
Las aplicaciones Windows heredadas a menudo dependen de configuraciones NTLM, LDAP o WS-Federation que no fueron documentadas cuando esas aplicaciones fueron implementadas o actualizadas posteriormente. El mercado de Windows integrated single sign-on tiene un papel claro cuando las organizaciones necesitan identificar estas dependencias, asignar responsabilidades y conectar aplicaciones más antiguas a los controles de identidad actuales. Microsoft ha declarado que la autenticación NTLM de red está planificada para su deshabilitación predeterminada en futuras versiones principales de Windows Server y clientes. Microsoft también describió el abandono de RC4 como parte de un esfuerzo más amplio para fortalecer la autenticación de Windows y reducir el uso de métodos menos seguros. Las organizaciones pueden publicar aplicaciones heredadas a través del Proxy de Aplicación de Microsoft Entra, usar Azure Virtual Desktop con Entra Kerberos, o replataformar aplicaciones con protocolos modernos. Cada ruta requiere descubrimiento de aplicaciones, diseño de políticas, pruebas, corrección y mantenimiento continuo, lo que sostiene la demanda de implementación a lo largo del ciclo de vida de la migración.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Concentración de la Infraestructura de Identidad en Torno a las Plataformas de Microsoft | -1.4% | Global | Largo plazo (≥ 4 años) |
| Alta Complejidad de Integración en Entornos Windows Heredados | -1.2% | Global, más agudo en América del Sur, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Escasez de Talento en Ingeniería e Implementación de Identidad | -0.8% | Global | Mediano plazo (2-4 años) |
| Requisitos de Residencia de Datos y Auditoría para la Autenticación Híbrida | -0.5% | Europa y Asia-Pacífico, con extensión a Oriente Medio | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Concentración de la Infraestructura de Identidad en Torno a las Plataformas de Microsoft
Microsoft proporciona la pila de autenticación central de Windows a través de Active Directory, Entra ID y Entra Connect, lo que le otorga una posición central en la arquitectura de identidad de muchos compradores. Esta concentración puede limitar el espacio para que los proveedores independientes diferencien sus productos en entornos que ya están estandarizados en las herramientas y prácticas operativas de Microsoft. El mercado de Windows integrated single sign-on tiene, por tanto, una apertura más limitada para proveedores de terceros en implementaciones de directorio único. Los compradores pueden enfrentar altos costos de cambio cuando evalúan plataformas complementarias, lo que puede alargar los ciclos de adquisición y reducir el alcance de algunos compromisos. Los programas de retiro de NTLM y RC4 apoyan la modernización, pero también pueden dirigir a los clientes existentes de Microsoft hacia Entra Kerberos y Entra seamless SSO porque esas opciones se adaptan a su entorno actual. Los proveedores independientes conservan la mayor oportunidad en entornos de múltiples directorios, múltiples nubes y federación entre socios, donde las herramientas nativas necesitan traducción de protocolos, orquestación extendida o soporte de implementación especializado.
Alta Complejidad de Integración en Entornos Windows Heredados
Los entornos Windows más antiguos pueden contener configuraciones de reserva NTLM no registradas en entornos de Wi-Fi, VPN, servidores de impresión o aplicaciones, incluso cuando los equipos creen que Kerberos es el método principal. Microsoft advirtió que las organizaciones pueden no saber que NTLM está activo porque algunas aplicaciones lo utilizan silenciosamente cuando Kerberos falla. El mercado de Windows integrated single sign-on puede verse retrasado cuando los equipos de proyecto deben primero descubrir esas dependencias, identificar los servicios afectados y establecer un plan de migración realista. Las estructuras de directorio mixtas y las configuraciones de federación de múltiples proveedores añaden requisitos de prueba y pueden aumentar los costos de implementación en las aplicaciones empresariales. Las plataformas de orquestación de identidad pueden ayudar al intermediar la traducción de autenticación en tiempo de ejecución sin cambios en el código de la aplicación, pero no eliminan la necesidad de un inventario cuidadoso, validación y planificación operativa. Estas condiciones mantienen la demanda intacta mientras extienden el tiempo necesario para pasar de una decisión tecnológica a la implementación en producción.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Arquitectura SSO:
La Federación Lidera Mientras la Integración de Windows se AceleraEl SSO Federado y Basado en Web representó el 43,53% de la participación del mercado de Windows integrated single sign-on en 2026, lo que refleja el amplio uso de SAML 2.0 y OpenID Connect para el acceso a aplicaciones en la nube en diversos sistemas empresariales. La federación se utiliza en aplicaciones de software como servicio, portales de socios y entornos de empresa a empresa donde el inicio de sesión basado en navegador se ha convertido en un patrón de acceso familiar. Su posición proviene de su capacidad para vincular diversas aplicaciones y organizaciones externas sin depender de un único dispositivo, contexto de red o configuración de endpoint de Windows. El SSO Empresarial y Heredado sigue siendo relevante para las organizaciones que ejecutan aplicaciones Windows locales que requieren autenticación de reserva NTLM o Kerberos. Estos entornos aún necesitan una capa SSO que pueda trabajar en torno a las dependencias de aplicaciones establecidas mientras mantiene la continuidad para usuarios y administradores.
Windows Integrated SSO se proyecta que se expandirá a una CAGR del 12,45% de 2027 a 2032. La industria de Windows integrated single sign-on está siendo respaldada por Entra Kerberos y el modelo de Token de Actualización Principal utilizado con endpoints de Windows 10 y versiones posteriores, que vincula la gestión de dispositivos con el acceso a aplicaciones en la nube. Microsoft describe la unión híbrida a Microsoft Entra como un enfoque que permite a las organizaciones mantener el acceso a los recursos locales mientras utilizan las capacidades de la nube. El trabajo guiado de Microsoft para mover aplicaciones de AD FS a Entra SSO, junto con la actividad de revisión relacionada con RC4, dirige la atención hacia la modernización de la identidad y pone de manifiesto dependencias previamente no mapeadas. Estas revisiones pueden convertir entornos heredados pasivos en programas de migración definidos que requieren pruebas planificadas, propiedad de aplicaciones e implementación por fases.



Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las Pymes Ganan AccesoLas grandes empresas representaron el 74,42% de los ingresos de 2026 porque gestionan amplias carteras de aplicaciones, grandes poblaciones de identidades y estructuras de directorio complejas en todas las unidades de negocio. Sus programas de adquisición a menudo combinan SSO, autenticación multifactor, gestión del ciclo de vida y gobernanza dentro de contratos de plataforma a largo plazo que requieren coordinación entre los equipos de seguridad, infraestructura y aplicaciones. Las grandes organizaciones también necesitan gestionar las relaciones de confianza entre subsidiarias cuando las empresas adquiridas utilizan dominios de Windows separados. Estas circunstancias crean requisitos de integración sustanciales que las implementaciones más pequeñas generalmente no enfrentan. El tamaño del mercado de Windows integrated single sign-on para grandes empresas se ve reforzado por la adquisición orientada al cumplimiento normativo en sectores regulados y por el costo operativo de los controles de acceso fragmentados.
Se proyecta que las pymes se expandirán a una CAGR del 12,84% hasta 2032, respaldadas por suscripciones de identidad entregadas en la nube con precios de entre 2 y 7 USD por usuario al mes. Los modelos de servicio de identidad administrada también pueden reducir la necesidad de especialistas internos al trasladar la operación de la plataforma, el monitoreo de políticas y la administración rutinaria a un proveedor externo. La industria de Windows integrated single sign-on se está volviendo más accesible para las organizaciones que anteriormente consideraban las plataformas de identidad como una adquisición exclusiva de grandes empresas. Los compradores más grandes pueden imponer requisitos de SOC 2 y confianza cero a proveedores más pequeños, extendiendo la demanda a través de las cadenas de suministro en manufactura, comercio minorista y servicios profesionales. El resultado es una base de compradores comerciales más amplia, aunque el soporte de implementación sigue siendo importante para las organizaciones más pequeñas que tienen recursos de identidad dedicados limitados.
Por Vertical Industrial:
Los Compradores Regulados Impulsan la Densidad de ImplementaciónEl sector BFSI representó el 23,54% de los ingresos de 2026 porque las instituciones financieras operan bajo estrictos requisitos de control de acceso, auditoría y gestión de cuentas privilegiadas. La posición de ingresos de este vertical está respaldada por los requisitos de autenticación multifactor y la necesidad de preservar la visibilidad operativa en el acceso desde escritorio, remoto y dispositivos personales. Las instituciones financieras deben asegurar el SSO de escritorio y los empleados remotos sin crear procesos de acceso separados que aumenten la carga administrativa. RSA documentó el uso de autenticación híbrida sin contraseña por parte de un gran banco estadounidense con RSA y Microsoft Entra ID. TI y telecomunicaciones también representa un área significativa de demanda porque estas organizaciones gestionan entornos de múltiples nubes, infraestructura de red híbrida y fuerzas de trabajo técnicas distribuidas.
Se proyecta que Salud y Ciencias de la Vida se expandirá a una CAGR del 12,67% de 2027 a 2032. Las actualizaciones propuestas a la Regla de Seguridad HIPAA publicadas en 2025 exigen controles de autenticación más sólidos para la información de salud protegida electrónica, incluida la identificación única de usuarios, el cierre de sesión automático y los controles de auditoría. Estos requisitos se alinean con las capacidades de autenticación centralizada y control de sesiones utilizadas en las implementaciones de Windows SSO, particularmente donde los trabajadores clínicos utilizan dispositivos y aplicaciones compartidos. La demanda del gobierno y el sector público está influenciada por los programas de confianza cero y la modernización de la identidad federal, mientras que la demanda de manufactura está vinculada a los requisitos de la cadena de suministro y los entornos de aplicaciones Windows establecidos. El comercio minorista, los bienes de consumo envasados y la educación siguen siendo relevantes porque los usuarios distribuidos, los dispositivos compartidos y los entornos de aplicaciones variados pueden crear la necesidad de una gestión de acceso unificada.

Análisis Geográfico
Mercado de Inicio de Sesión Único Integrado de Windows en América del Norte
América del Norte representó el 39,21% de los ingresos de 2026 y mantuvo la posición más destacada en el mercado de inicio de sesión único integrado de Windows. La región cuenta con una alta concentración de entornos de Active Directory, una adopción institucional temprana de prácticas de seguridad de confianza cero y procesos consolidados de adquisición de seguridad. Los programas federales de Estados Unidos ofrecen ejemplos visibles de modernización de identidad empresarial, incluida la integración por parte del Departamento de Trabajo de más de 200 aplicaciones con Entra ID para SSO. El NIST SP 800-63-4 también proporciona una referencia de identidad actualizada para las organizaciones que necesitan enfoques de garantía documentados y decisiones de autenticación defendibles. Esta combinación respalda la demanda continua de empresas con grandes poblaciones de dispositivos Windows y expectativas de gobernanza maduras.
Mercado de Inicio de Sesión Único Integrado de Windows en América del Norte y Europa
La demanda de Canadá está influenciada por consideraciones de residencia de datos provinciales y patrones de acceso de la fuerza laboral transfronteriza, mientras que México se está desarrollando como una oportunidad para medianas empresas a medida que los socios de la cadena de suministro exigen controles de acceso más sólidos. Europa es la segunda área regional más grande, con el Reino Unido, Alemania y Francia generando gran parte de la demanda entre organizaciones reguladas e industriales. La base manufacturera de Alemania y su sector de servicios bancarios, financieros y de seguros operan extensos entornos Windows, donde las dependencias de SAP y los sistemas de ejecución de fabricación se intersectan con la necesidad de registros de auditoría detallados. Estas condiciones hacen que el SSO integrado con Entra sea relevante tanto en entornos industriales como en empresas reguladas con carteras de aplicaciones complejas.
Mercado de Inicio de Sesión Único Integrado de Windows en Asia-Pacífico, América del Sur y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 12,74% hasta 2032. La migración a la nube, la expansión de las fuerzas laborales digitales y los requisitos de identidad nacionales en China, India, Japón, Corea del Sur y Singapur respaldan estas perspectivas. El tamaño del mercado de inicio de sesión único integrado de Windows en la región está influenciado por la necesidad de operar en múltiples jurisdicciones con diferentes requisitos de autenticación y gestión de datos. La adopción de la nube empresarial en India entre las grandes organizaciones de servicios de TI respalda una oportunidad de identidad en rápido desarrollo. América del Sur sigue siendo menos desarrollada, con Brasil y Argentina representando los despliegues iniciales en banca y gobierno, mientras que Oriente Medio está emergiendo a través de programas de digitalización y África se encuentra en una etapa más temprana, con la modernización de los servicios financieros de Sudáfrica añadiendo demanda.
Panorama Competitivo
Concentración del Mercado
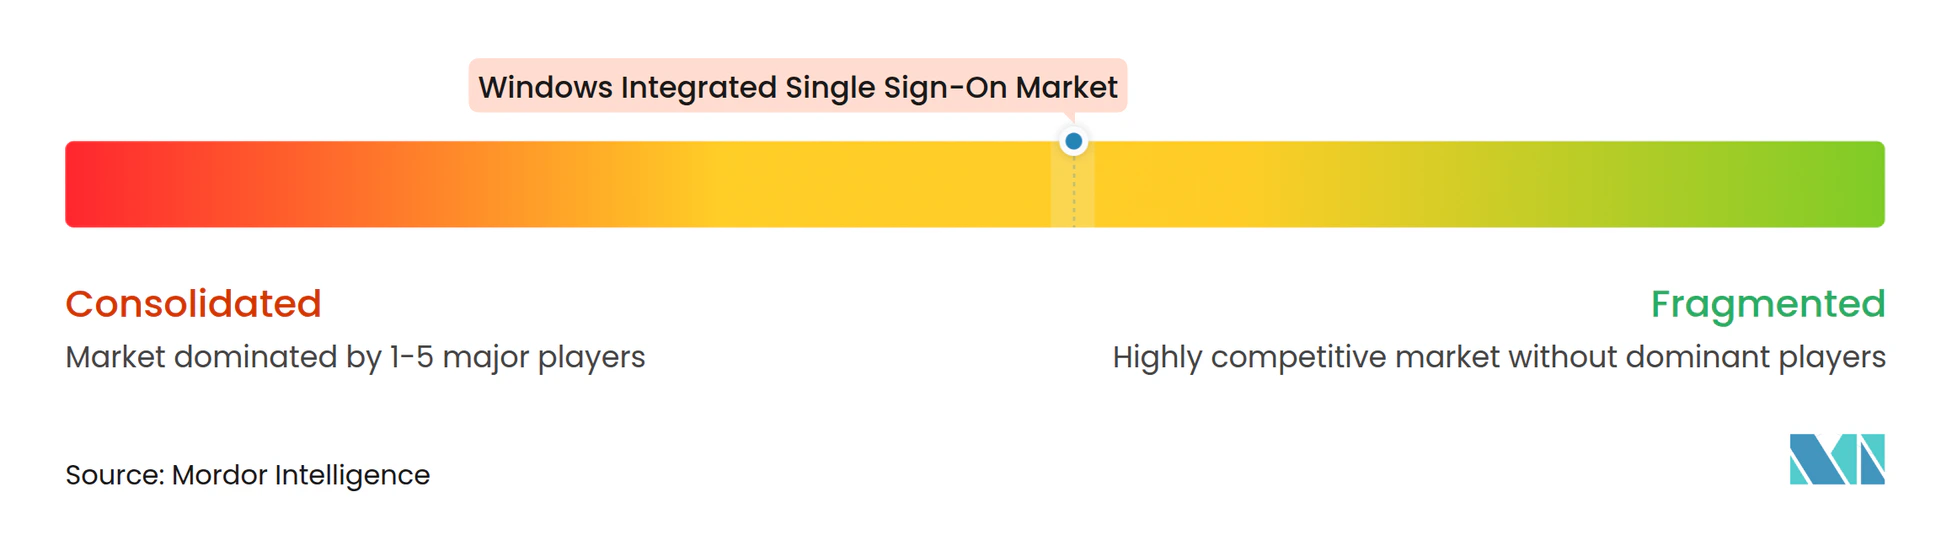
El mercado de Windows integrated single sign-on está moderadamente consolidado e incluye grandes proveedores de plataformas como Okta, CyberArk, Ping Identity y Entrust. Proveedores especializados como JumpCloud, SecureAuth, Beyond Identity, Intercede y miniOrange abordan los requisitos empresariales, del mercado medio y específicos del sector. La competencia está siendo moldeada cada vez más por la amplitud de la plataforma, con los proveedores extendiendo los planos de control de SSO hacia la gobernanza de identidad, la gestión de acceso privilegiado, la detección y respuesta a amenazas de identidad y los controles de identidad de agentes de inteligencia artificial. Este enfoque puede ayudar a los compradores a conectar los datos de sesión de SSO con flujos de trabajo más amplios de identidad, acceso y seguridad en todo su entorno tecnológico.
CyberArk puso a disposición general su módulo de Detección y Respuesta a Amenazas de Identidad en abril de 2026, extendiendo la detección de movimiento lateral, uso indebido de credenciales y escalada de privilegios a través de Active Directory. Ping Identity introdujo el Acceso Privilegiado Justo a Tiempo en agosto de 2025 a través de PingOne Privilege. La capacidad proporciona acceso sin contraseña a recursos RDP, SSH e IAM con protección a nivel de dispositivo. RSA añadió claves de acceso móviles e inicio de sesión de escritorio de Windows mediante código QR a través de sus mejoras de RSA ID Plus de 2025. Estos movimientos muestran cómo los proveedores están conectando la autenticación sin contraseña con necesidades más amplias de seguridad, acceso privilegiado y gestión de acceso.
El mercado de Windows integrated single sign-on tiene oportunidades en entornos complejos de múltiples directorios donde las herramientas nativas necesitan soporte de federación o traducción de protocolos. Una segunda oportunidad es el segmento de pymes por debajo de 500 puestos, donde la entrega de identidad administrada aún está menos desarrollada entre los principales proveedores de plataformas. Intercede, Secfense y COMTARSIA compiten a través de experiencia en protocolos en las capas de tarjeta inteligente, FIDO2 y Proveedor de Credenciales de Windows. Los proveedores pueden utilizar la certificación SOC 2 Tipo II, la autorización FedRAMP y la certificación ISO/IEC 27001 para respaldar su credibilidad en sectores regulados. El ecosistema de Windows y Entra de Microsoft sigue siendo una fuerza central porque proporciona el entorno de directorio y autenticación subyacente para muchos compradores empresariales, lo que hace que la interoperabilidad, el soporte de migración y la simplicidad operativa sean consideraciones competitivas importantes.
Líderes de la Industria de Windows Integrated Single Sign-On
-
Okta, Inc.
-
Ping Identity Corporation
-
OneLogin, Inc.
-
CyberArk Software Ltd.
-
miniOrange, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Inicio de Sesión Único Integrado de Windows Empresas cubiertas en este informe
- Okta, Inc.
- Ping Identity Corporation
- OneLogin, Inc.
- CyberArk Software Ltd.
- SailPoint, Inc.
- JumpCloud, Inc.
- RSA Security LLC
- SecureAuth Corporation
- Entrust Corporation
- miniOrange, Inc.
- Intercede Group plc
- My1Login Limited
- GraphOn Corporation
- Secfense sp. z o.o.
- COMTARSIA IT SERVICES GmbH
- Keeper Security, Inc.
- Bitwarden Inc.
- Beyond Identity, Inc.
- LoginRadius Inc.
- Auth0, Inc.
Desarrollos recientes de la industria en Mercado de Inicio de Sesión Único Integrado de Windows
- Octubre de 2026: Microsoft aplicó cambios de refuerzo de NTLMv1 en las versiones 26H2, 25H2 y 24H2 de Windows 11 a través de su actualización de seguridad de octubre de 2026, restringiendo de forma predeterminada las credenciales SSO derivadas de NTLMv1 y dirigiendo a las empresas a migrar las configuraciones de Wi-Fi, VPN y acceso remoto dependientes de MS-CHAPv2 a la autenticación basada en certificados.
- Octubre de 2026: CyberArk ha completado un año desde la expansión de su cartera de Seguridad de Identidad de Máquinas con capacidades avanzadas de descubrimiento y contexto, ofreciendo mayor visibilidad y control sobre las credenciales de identidad no humanas en entornos mixtos de Windows y nube.
- Septiembre de 2026: Ping Identity lanzó Agentes de Identidad en Google Cloud Marketplace, ampliando la disponibilidad de controles de identidad en tiempo de ejecución para clientes empresariales que operan entornos de múltiples nubes junto con infraestructuras locales centradas en Windows.
- Agosto de 2026: Ping Identity completó un año tras la presentación de sus capacidades de Acceso Privilegiado Justo a Tiempo a través de PingOne Privilege, desarrolladas tras su adquisición de Procyon, ofreciendo acceso sin contraseña a recursos RDP, SSH e IAM con protección a nivel de dispositivo TPM y registros de auditoría que respaldan el cumplimiento de SOX, SOC 2, GDPR, HIPAA y PCI-DSS para infraestructura Windows híbrida.
Alcance del Informe Global del Mercado de Windows Integrated Single Sign-On
El Mercado de Windows Integrated Single Sign-On (SSO) se refiere al ecosistema de plataformas de software, soluciones de autenticación, herramientas de gestión de identidad y acceso (IAM) y servicios asociados que permiten a los usuarios acceder de forma segura a múltiples aplicaciones empresariales, sistemas, redes y recursos en la nube a través de un único conjunto de credenciales de Windows.
El Informe del Mercado de Windows Integrated Single Sign-On está segmentado por Arquitectura SSO (SSO Empresarial y Heredado, SSO Federado y Basado en Web, y Windows Integrated SSO), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Vertical Industrial (Banca, Servicios Financieros y Seguros, TI y Telecomunicaciones, Salud y Ciencias de la Vida, Gobierno y Sector Público, Manufactura e Industrial, Comercio Minorista y Bienes de Consumo Envasados, Educación, y Otros Verticales Industriales), y Geografía (América del Norte [Estados Unidos, Canadá y México], América del Sur [Brasil, Argentina, Chile y Resto de América del Sur], Europa [Reino Unido, Alemania, Francia, Italia, España, Rusia y Resto de Europa], Asia-Pacífico [China, India, Japón, Corea del Sur, Australia, Singapur y Resto de Asia-Pacífico], Oriente Medio [Arabia Saudita, Emiratos Árabes Unidos, Turquía, Israel y Resto de Oriente Medio], y África [Sudáfrica, Nigeria, Egipto y Resto de África]). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| SSO Empresarial y Heredado |
| SSO Federado y Basado en Web |
| Windows Integrated SSO |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros |
| TI y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Gobierno y Sector Público |
| Manufactura e Industrial |
| Comercio Minorista y Bienes de Consumo Envasados |
| Educación |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Chile | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Singapur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Israel | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Resto de África |
| Por Arquitectura SSO | SSO Empresarial y Heredado | |
| SSO Federado y Basado en Web | ||
| Windows Integrated SSO | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Vertical Industrial | Banca, Servicios Financieros y Seguros | |
| TI y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Gobierno y Sector Público | ||
| Manufactura e Industrial | ||
| Comercio Minorista y Bienes de Consumo Envasados | ||
| Educación | ||
| Otros Verticales Industriales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Chile | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Singapur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Israel | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el valor del mercado de Windows integrated single sign-on?
El mercado de Windows integrated single sign-on fue valorado en 0,75 mil millones de USD en 2026 y se estima que alcanzará 1,31 mil millones de USD para 2032, a una CAGR del 11,98% para 2027-2032. El pronóstico refleja la modernización de la autenticación heredada y la necesidad continua de conectar aplicaciones locales y en la nube.
¿Qué arquitectura SSO tiene la mayor participación de ingresos?
El SSO Federado y Basado en Web representó el 43,53% de los ingresos de 2026, mientras que Windows Integrated SSO se proyecta que registrará el crecimiento más rápido a una CAGR del 12,45% hasta 2032. La federación sigue siendo crítica para las aplicaciones basadas en navegador, los ecosistemas de socios y los entornos de acceso de múltiples nubes que requieren autenticación fluida.
¿Por qué las empresas están modernizando la autenticación de Windows?
Las organizaciones están modernizando la autenticación de Windows para abordar las dependencias heredadas de NTLM y Kerberos, respaldar entornos de aplicaciones híbridas y habilitar iniciativas de seguridad sin contraseña. Estas transformaciones a menudo requieren un extenso descubrimiento de aplicaciones, pruebas de compatibilidad y coordinación entre los equipos de identidad, seguridad, redes y aplicaciones.
¿Qué grupo de compradores está adoptando Windows SSO más rápidamente?
Se espera que las pymes crezcan a una CAGR del 12,84% hasta 2032 a medida que las plataformas de identidad basadas en la nube y los servicios administrados reducen la complejidad de implementación y los costos operativos. La adopción también está siendo impulsada por los requisitos de seguridad de los proveedores y las iniciativas de transformación digital en múltiples industrias.
¿Qué vertical tiene la mayor demanda de Windows SSO?
El sector BFSI representó el 23,54% de los ingresos de 2026, impulsado por estrictos requisitos de control de acceso, cumplimiento normativo, auditoría y gestión de cuentas privilegiadas. Las instituciones financieras también requieren autenticación coherente en entornos de trabajo desde escritorio, móvil, remoto e híbrido.
¿Qué región se está expandiendo más rápidamente?
Se proyecta que Asia-Pacífico se expandirá a una CAGR del 12,74% hasta 2032, respaldada por la acelerada migración a la nube, la expansión de la fuerza laboral digital y los programas de modernización empresarial. Los diversos entornos regulatorios en la región están aumentando la demanda de soluciones de identidad y autenticación flexibles.