
Windows統合シングルサインオン市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 0.84 十億米ドル |
| 市場規模 (2032) | 1.31 十億米ドル |
| 成長率 (2027 - 2032) | 11.98 % |
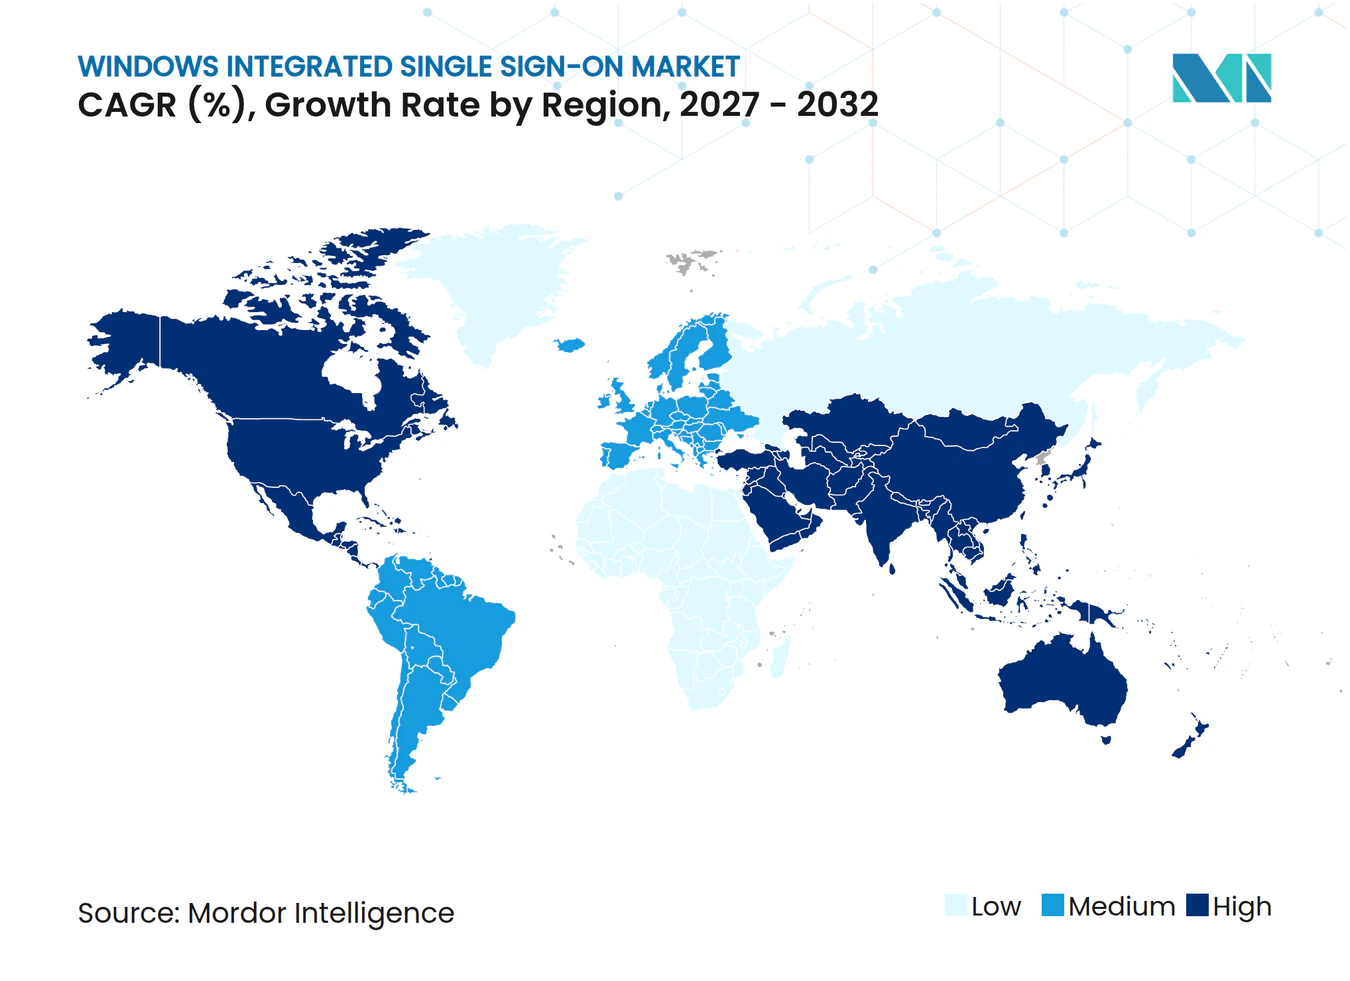
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
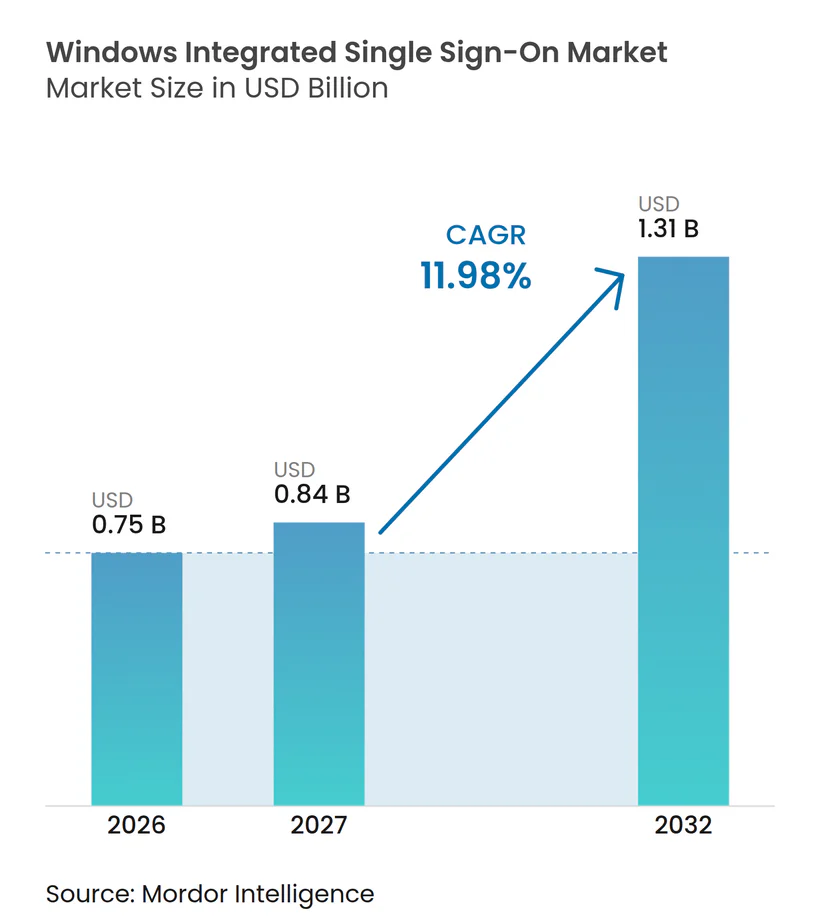
Mordor IntelligenceによるWindows統合シングルサインオン市場分析
Windows統合シングルサインオン市場規模は2026年に0.75 ビリオン 米ドルと評価され、2032年までに1.31 ビリオン 米ドルに拡大すると推定されており、予測期間2027年~2032年においてCAGR 11.98%で成長します。Windows統合シングルサインオン市場は、旧来のNTLMベース認証の廃止、より広範なユーザーセッションを保護する必要性、およびハイブリッドワーク環境全体でのアクセスを保護する要件によって形成されています。企業はオンプレミスのActive Directory環境とクラウドアプリケーションを接続しており、これにより従業員・パートナー・管理者のアクセス全体にわたってシームレスな認証が継続的な運用要件となっています。監査可能でフィッシング耐性のあるアイデンティティ制御に対する規制上の期待も、アイデンティティ近代化の優先度を高めており、特に認証およびセッションガバナンスの明確な証拠が必要な組織にいて顕著です。MicrosoftのNTLMv1強化変更は緊急性を高めており、影響を受ける組織はレガシー方式が運用上の混乱を引き起こす前に、MS-CHAPv2依存のWi-Fi、VPN、およびリモートアクセス設定を見直す必要があります。Windows統合シングルサインオン市場はまた、レガシーアプリケーションに文書化されていない認証依存関係があり、ディレクトリ構造が混在し、アイデンティティエンジニアリングリソースが限られている場合に、より長い展開サイクルに直面します。
主要レポートのポイント
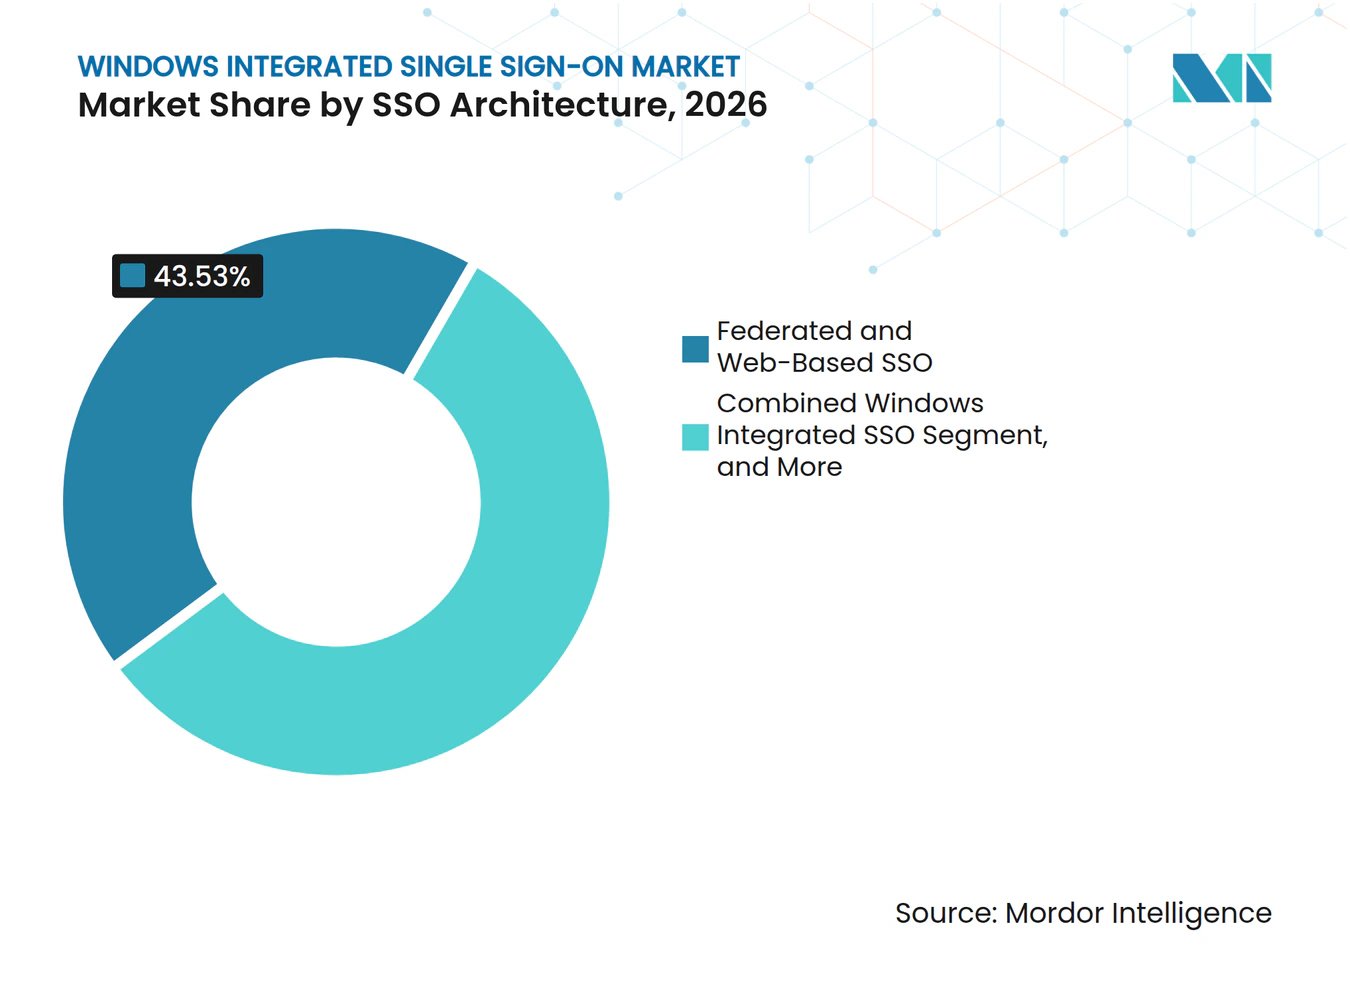
- SSOアーキテクチャ別では、フェデレーションおよびウェブベースSSOが2026年収益の43.53%を占め、Windows統合SSOは2032年までCAGR 12.45%で拡大すると予測されています。
- 組織規模別では、大企業が2026年収益の74.42%を占め、中小企業は2032年までCAGR 12.84%で拡大すると予測されています。
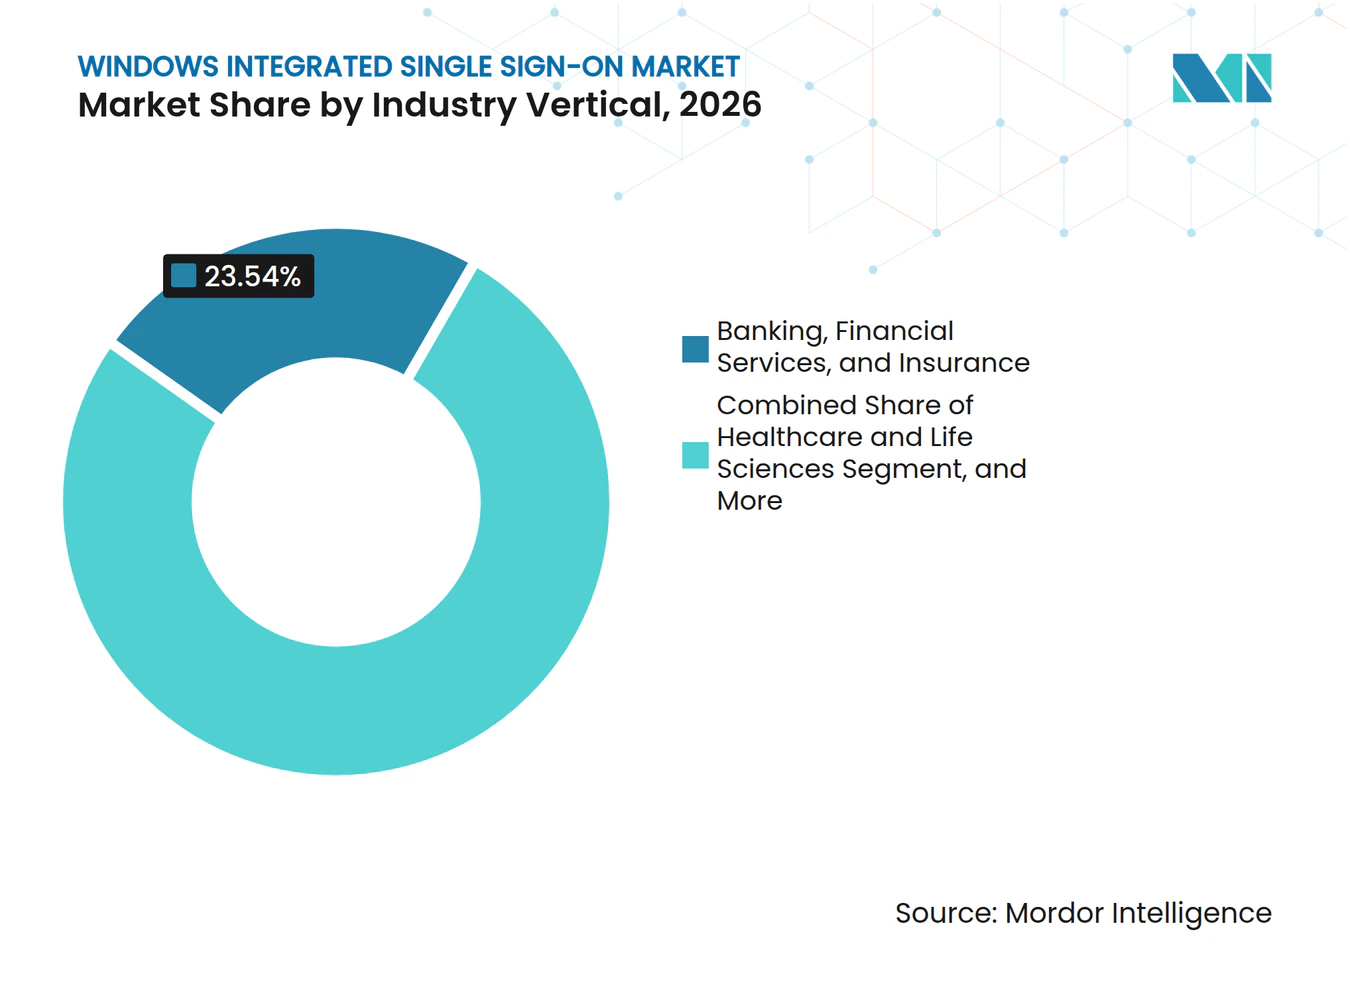
- 業種別では、BFSIが2026年収益の23.54%を占め、ヘルスケアおよびライフサイエンスは2032年までCAGR 12.67%で拡大すると予測されています。
- 地域別では、北米が2026年のWindows統合シングルサインオン市場シェアの39.21%を占め、アジア太平洋地域は2032年までCAGR 12.74%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| クラウドおよびハイブリッドワークフォース採用の加速 | +2.8% | 北米および欧州での集中的な成長を伴うグローバル | 短期(2年以内) |
| ゼロトラストアクセス制御の拡大 | +2.4% | 北米、欧州、アジア太平洋地域で最も強いグローバル | 中期(2~4年) |
| パスワードレスWindowsログイン採用の増加 | +1.8% | アジア太平洋地域への波及を伴う北米および欧州 | 中期(2~4年) |
| レガシーWindowsアプリケーションの近代化の進展 | +1.5% | アジア太平洋地域および南米で顕著なグローバル | 長期(4年以上) |
| SaaSおよびオンプレミスアプリケーションとのWindowsアイデンティティ統合 | +1.2% | グローバル | 中期(2~4年) |
| リモートデスクトッププロトコル環境の露出拡大 | +1.0% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
クラウドおよびハイブリッドワークフォース採用の加速
ハイブッドクラウドの展開により、ユーザーが同一の作業セッション内でオンプレミスアプリケーションとクラウドサービスの両方にアクセスする必要があるため、組織がWindowsアイデンティティを管理する方法が変化しています。多くの場合、管理対象デバイスおよびリモートデバイスからのアクセスが求められます。Windows統合シングルサインオン市場は、組織がActive Directory、クラウドディレクトリ、およびサービスとしてのソフトウェアアプリケーション全体にわたって、個別の認証情報や繰り返しの認証プロンプトなしに一貫したサインインエクスペリエンスを必要とする場合に恩恵を受けます。Microsoft Entraシームレスシングルサインオンは、Kerberos認証を通じて企業ネットワークに接続された企業デバイス上の対象ユーザーを自動的にサインインさせます。[1] この機能は追加のオンプレミスコンポーネントを必要としないため、組織は既存のハイブリッドEntra Connect設計内でこれを活用し、クラウド採用時の混乱を軽減できます。多くの企業は、大幅な再設計なしには移行できないレガシーアプリケーションや規制対象データストアを保持しているため、ハイブリッドアイデンティティは短期的な移行ではなく継続的な運用要件であり続けています。従業員数50~150名の組織も完全なオンプレミスディレクトリ環境から移行しつつあり、従来の大企業バイヤー層以下での需要を生み出し、よりシンプルなマネージド展開モデルへの関心を高めています。
ゼロトラストアクセス制御の拡大
ゼロトラストプログラムはアクセス決定の中心にアイデンティティ検証を置いており、これによりワークフォースアプリケーションおよびインフラ全体にわたるWindows統合認証の重要性が高まっています。Windows統合シングルサインオン市場は、バイヤーが認証データをデバイス、セッション、ユーザー行動、および変化するアクセス条件に対する継続的なリスク評価と接続する場合に支援されます。SANSは、ログインタイミング、デバイスの健全性、地理情報などの要素を考慮してセッションリスクを評価するための行動分析の使用を文書化しました。[2]米国労働省は、ゼロトラストプログラムの一環として200以上のアプリケーションをMicrosoft Entra IDとSSOで統合しました。同プログラムは特権アカウントのパスワードをデバイスバインドパスキーに置き換え、Microsoftのテストでサインインの高速化を報告しており、アイデンティティ近代化がセキュリティとアクセスエクスペリエンスの両方に対応できることを示しています。NIST SP 800-63-4は現在のデジタルアイデンティティガイダンスを提供しており、組織が認証方法を選択し、保証実践を定し、制御を文書化する際の共通の参照点を提供しています。
パスワードレスWindowsログイン採用の増加
Windows Hello for BusinessおよびFIDO2パスキーは、特に再利用可能な認証情報への依存を減らしたい組織において、エンタープライズWindows環境でのパスワードプラスMFAフローを置き換えています。Windows統合シングルサインオン市場は、パスワードレスサインインがエンドポイント、アプリケーション、リモートアクセス、特権セッション、および共有管理プロセス全体で機能する必要があるため、この変化から恩恵を受けます。RSAは2025年にRSA ID Plusの機能強化を通じてモバイルパスキーおよびQRコードWindowsデスクトップログインを導入しました。[3] RSAは、そのプラットフォームが6,000万以上のアイデンティティを管理する9,000以上の高セキュリティ組織にサービスを提供していると述べています。Ping IdentityはPingOne Privilegeを通じてジャストインタイム特権アクセスを導入し、トラステッドプラットフォームモジュール保護と監査サポートを備えたRDP、SSH、およびIAMリソースへのパスワードレスアクセスを提供しています。Microsoftが古いKerberos暗号化方式からWindowsの認証を移行する取り組みは、レガシーパスワード依存設定の役割をさらに低下させ、積極的な修正計画を必要とします。
レガシーWindowsアプリケーションの近代化の進展
レガシーWindowsアプリケーションは、それらのアプリケーションが展開または後に更新された際に文書化されていなかったNTLM、LDAP、またはWS-Federation設定に依存していることが多くあります。Windows統合シングルサインオン市場は、組織がこれらの依存関係を特定し、所有権を割り当て、古いアプリケーションを現在のアイデンティティ制御接続する必要がある場合に明確な役割を持ちます。Microsoftは、ネットワークNTLM認証が将来の主要なWindows Serverおよびクライアントリリースでデフォルト無効化される予定であると述べています。MicrosoftはまたRC4を超える移行を、Windowsの認証を強化しより安全性の低い方法の使用を減らすための広範な取り組みの一部として説明しています。組織はMicrosoft Entraアプリケーションプロキシを通じてレガシーアプリケーションを公開したり、Entra KerberosでAzure仮想デスクトップを使用したり、最新のプロトコルでアプリケーションを再プラットフォーム化したりすることができます。各ルートにはアプリケーションの発見、ポリシー設計、テスト、修正、および継続的なメンテナンスが必要であり、移行ライフサイクル全体にわたって実装需要を維持します。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| Microsoftプラットフォームへのアイデンティティインフラの集中 | -1.4% | グローバル | 長期(4年以上) |
| レガシーWindows環境全体にわたる高い統合複雑性 | -1.2% | 南米、欧州、アジア太平洋地域で最も深刻なグローバル | 中期(2~4年) |
| アイデンティティエンジニアリングおよび実装人材の不足 | -0.8% | グローバル | 中期(2~4年) |
| ハイブリッド認証に対するデータ居住地および監査要件 | -0.5% | 中東への波及を伴う欧州およびアジア太平洋地域 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
Microsoftプラットフォームへのアイデンティティインフラの集中
MicrosoftはActive Directory、Entra ID、およびEntra Connectを通じてコアのWindows認証スタックを提供しており、多くのバイヤーのアイデンティティアーキテクチャにおいて中心的な位置を占めています。この集中は、すでにMicrosoftのツールと運用慣行に標準化されている環境において、独立系ベンダーが製品を差別化する余地を制限する可能性があります。したがって、Windows統合シングルサインオン市場は、単一ディレクトリ展開においてサードパーティプロバイダーにとってより限られた機会しかありません。バイヤーは補完的なプラットフォームを評価する際に高い切り替えコストに直面する可能性があり、これにより調達サイクルが長くなり、一部のエゲージメントの範囲が狭まる可能性があります。NTLMおよびRC4の廃止プログラムは近代化を支援しますが、既存のMicrosoftの顧客をEntra KerberosおよびEntraシームレスSSOに誘導する可能性もあります。これらのオプションが現在の環境に適合しているためです。独立系プロバイダーは、ネイティブツールがプロトコル変換、拡張オーケストレーション、または専門的な展開サポートを必要とするマルチディレクトリ、マルチクラウド、およびクロスパートナーフェデレーション設定において最も強い機会を保持しています。
レガシーWindows環境全体にわたる高い統合複雑性
古いWindows環境には、チームがKerberosが主要な方法であると信じている場合でも、Wi-Fi、VPN、プリントサーバー、またはアプリケーション環境に記録されていないNTLMフォールバック設定が含まれている可能性があります。Microsoftは、一部のアプリケーションがKerberosが失敗した場合にNTLMをサイレントに使用するため、組織はNTLMがアクティブであることを知らない可能性があると警告しました。Windows統合シングルサインオン市場は、プロジェトチームがまずそれらの依存関係を発見し、影響を受けるサービスを特定し、現実的な移行計画を確立しなければならない場合に遅延する可能性があります。混在したディレクトリ構造とマルチベンダーフェデレーション設定はテスト要件を追加し、ビジネスアプリケーション全体の実装コストを増加させる可能性があります。アイデンティティオーケストレーションプラットフォームは、アプリケーションコードの変更なしに実行時に認証変換を仲介することで支援できますが、慎重なインベントリ、検証、および運用計画の必要性を排除するものではありません。これらの条件は需要を維持しながら、技術的な決定から本番展開への移行に必要な時間を延長します。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
SSOアーキテクチャ別:
フェデレーションがリードしWindows統合が加速フェデレーションおよびウェブベースSSOは2026年のWindows統合シングルサインオン市場シェアの43.53%を占め、多様なビジネスシステム全体でのクラウドアプリケーションアクセスにおけるSAML 2.0およびOpenID Connectの広範な使用を反映しています。フェレーションは、ブラウザベースのサインインが一般的なアクセスパターンとなっているサービスとしてのソフトウェアアプリケーション、パートナーポータル、および企業間環境全体で使用されています。その地位は、単一のデバイス、ネットワークコンテキスト、またはWindowsエンドポイント設定に依存することなく、多様なアプリケーションと外部組織をリンクする能力から来ています。エンタープライズおよびレガシーSSOは、NTLMまたはKerberosフォールバック認証を必要とするオンプレミスWindowsアプリケーションを実行する組織にとって引き続き関連性があります。これらの環境では、ユーザーと管理者の継続性を維持しながら、確立されたアプリケーション依存関係を回避できるSSOレイヤーが依然として必要です。
Windows統合SSOは2027年から2032年にかけてCAGR 12.45%で拡大すると予測されています。Windows統合シングルサインオン業界は、Windows 10以降のエンドポイントで使用されるEntra Kerberosおよびプライマリリフレッシュトークンモデルによってサポートされており、デバイス管理とクラウドアプリケーョンアクセスをリンクしています。MicrosoftはハイブリッドMicrosoft Entra参加を、クラウド機能を使用しながらオンプレミスリソースへのアクセスを維持できるアプローチとして説明しています。AD FSからEntra SSOへのアプリケーション移行に関するMicrosoftのガイド付き作業は、RC4関連のレビュー活動とともに、アイデンティティ近代化への注目を集め、以前にマッピングされていなかった依存関係を明らかにします。これらのレビューは、計画的なテスト、アプリケーションの所有権、および段階的な展開を必要とする定義された移行プログラムに受動的なレガシー環境を変換することができます。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
組織規模別:
大企業がリードし中小企業がアクセスを拡大大企業は2026年収益の74.42%を占めており、これは事業部門全体にわたる広範なアプリケーションポートフォリオ、大規模なアイデンティティ集団、および複雑なディレクトリ構造を管理しているためです。その調達プログラムは、セキュリティ、インフラ、およびアプリケーションチーム間の調整を必要とする長期プラットフォーム契約内で、SSO、MFA、ライフサイクル管理、およびガバナンスを組み合わせることが多くあります。大規模組織はまた、買収した企業が別のWindowsドメインを使用している場合に、子会社間の信頼関係を管理する必要があります。これらの状況は、小規模な展開では通常直面しない実質的な統合要件を生み出します。大企業向けのWindows統合シングルサインオン市場規模は、規制対象セクターにおけるコンプライアンス重視の調達と、断片化されたアクセス制御の運用コストによって強化されています。
中小企業は、ユーザーあたり月額2米ドルから7米ドルで価格設定されたクラウド提供のアイデンティティサブスクリプションに支えられ、2032年までCAGR 12.84%で拡大すると予測されています。マネージドアイデンティティサービスモデルはまた、プラットフォーム運用、ポリシー監視、および日常的な管理をサードパーティプロバイダーに移行することで、社内専門家の必要性を減らすことができます。Windows統合シングルサインオン業界は、以前はアイデンティティプラットフォームを大企業向け購入と見なしていた組織にとってよりアクセスしやすくなっています。大規模バイヤーはSOC 2およびゼロトラスト要件を小規模サプライヤーに課すことができ、製造、小売、および専門サービスのサプライチェーン全体で需要を拡大します。その結果、商業バイヤー基盤が広がっていますが、専任のアイデンティティリソースが限られている小規模組織にとっては実装サポートが引き続き重要です。
業種別:
規制対象バイヤーが展開密度を牽引BFSIは2026年収益の23.54%を占めており、金融機関が強力なアクセス制御、監査、および特権アカウント要件の下で運営されているためです。この業種の収益ポジションは、MFA要件と、デスクトップ、リモート、および個人所有デバイスアクセス全体での運用可視性を維持する必要性によって支えられています。金融機関は、管理負担を増加させる個別のアクセスプロセスを作成することなく、デスクトップSSOとリモート従業員を保護する必要があります。RSAは、RSAとMicrosoft Entra IDを使用したハイブリッドパスワードレス認証の大手米国銀行での使用を文書化しました。ITおよび通信もまた、これらの組織がマルチクラウド環境、ハイブリッドネットワークインフラ、および分散した技術ワークフォースを管理しているため、重要な需要領域を代表しています。
ヘルスケアおよびライフサイエンスは2027年から2032年にかけてCAGR 12.67%で拡大すると予測されています。2025年に公表されたHIPAAセキュリティルール更新案は、固有のユーザー識別、自動ログオフ、および監査制御を含む電子的に保護された医療情報に対するより強力な認証制御を求めています。これらの要件は、特に臨床ワーカーが共有デバイスとアプリケーションを使用するWindows SSO展開で使用される集中認証およびセッション制御機能と一致しています。政府および公共部門の需要はゼロトラストプログラムと連邦アイデンティティ近代化の影響を受け、製造業の需要はサプライチェーン要件と確立されたWindowsアプリケーション環境に関連しています。小売、消費財、および教育は、分散したユーザー、共有デバイス、および多様なアプリケーション環境が統合アクセス管理の必要性を生み出す可能性があるため、引き続き関連性があります。

注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
地域分析
北米Windows統合シングルサインオン市場
北米は2026年の収益の39.21%を占め、Windows統合シングルサインオン市場において最大のポジションを維持しています。この地域は、Active Directory環境の高い集中度、ゼロトラストセキュリティ慣行の早期制度的採用、および確立されたセキュリティ調達プロセスを有しています。米国連邦プログラムは、200以上のアプリケーションをEntra IDとSSO統合した労働省の事例を含む、エンタープライズアイデンティティ近代化の具体的な事例を提供しています。NIST SP 800-63-4もまた、文書化された保証アプローチと防御可能な認証決定を必要とする組織に対して、現行のアイデンティティ参照基準を提供しています。この組み合わせにより、大規模なWindowsデバイス群と成熟したバナンス要件を持つエンタープライズからの継続的な需要が支えられています。
北米および欧州Windows統合シングルサインオン市場
カナダの需要は、州レベルのデータ居住要件と国境を越えた労働力アクセスパターンに影響を受けており、メキシコはサプライチェーンパートナーがより強固なアクセス制御を求める中、中堅企業向けの機会として発展しつつあります。欧州は第2位の地域であり、英国、ドイツ、フランスが規制産業および産業組織全体の需要の多くを生み出しています。ドイツの製造業基盤およびBFSIセクターは広範なWindows環境を運用しており、SAPおよび製造実行システムへの依存が詳細な監査ログの必要性と交差しています。これらの条件により、複雑なアプリケーションポートフォリオを持つ産業および規制対象のエンタープライズ環境全体において、Entra統合SSOが有効となっています。
アジア太平洋、南米およびMEA Windows統合シングルサインオン市場
アジア太平洋地域は2032年までに12.74%のCAGRで拡大すると予測されています。クラウド移行、デジタル労働力の拡大、ならに中国、インド、日本、韓国、シンガポールにおける国家アイデンティティ要件がこの見通しを支えています。同地域におけるWindows統合シングルサインオン市場規模は、認証およびデータ取り扱い要件が異なる複数の管轄区域にまたがって運用する必要性に影響を受けています。大手ITサービス組織におけるインドのエンタープライズクラウド採用は、急速に発展するアイデンティティ機会を支えています。南米は発展途上にあり、ブラジルとアルゼンチンが銀行および政府機関への初期導入を担っている一方、中東はデジタル化プログラムを通じて台頭しており、アフリカは依然として初期段階にあるものの、南アフリカの金融サービス近代化が需要を加えています。
競合環境
市場集中度
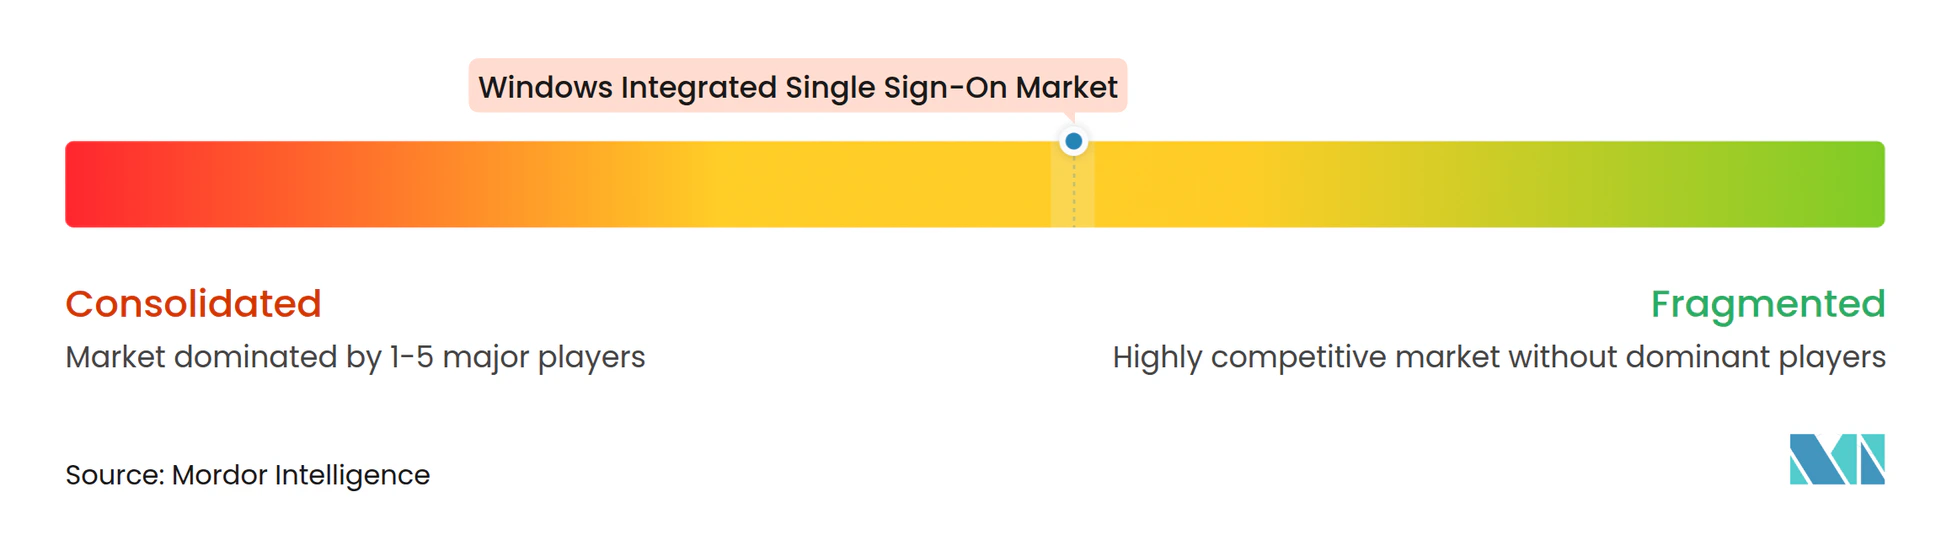
Windows統合シングルサインオン市場は適度に統合されており、Okta、CyberArk、Ping Identity、Entrustなどの大規模プラットフォームベンダーが含まれています。JumpCloud、SecureAuth、Beyond Identity、Intercede、miniOrangeなどの専門プロバイダーは、エンタープライズ、中堅市場、およびセクター固有の要件に対応しています。競争はプラットフォームの幅によってますます形成されており、ベンダーはSSOコントロールプレーンをアイデンティティガバナンス、特権アクセス管理、アイデンティティ脅威検出と対応、およびAIエージェントアイデンティティ制御に拡張しています。このアプローチにより、バイヤーはSSOセッションデータをテクノロジー環境全体のより広いアイデンティティ、アクセス、およびセキュリティワークフローと接続できます。
CyberArkは2026年4月にアイデンティティ脅威検出と対応モジュールを一般提供し、Active Directoryを通じたラテラルムーブメント、認証情報の悪用、および特権昇格の検出を拡張しました。Ping Identityは2025年8月にPingOne Privilegeを通じてジャストインタイム特権アクセスを導入しました。この機能はデバイスレベルの保護を備えたRDP、SSH、およびIAMリソースへのパスワードレスアクセスを提供します。RSAは2025年のRSA ID Plus機能強化を通じてモバイルパスキーとQRコードWindowsデスクトップログインを追加しました。これらの動きは、ベンダーがパスワードレス認証をより広範なセキュリティ、特権アクセス、およびアクセス管理ニーズと接続している方法を示しています。
Windows統合シングルサインオン市場は、ネイティブツールがフェデレーションまたはプトコル変換サポートを必要とする複雑なマルチディレクトリ環境に機会があります。第2の機会は500席以下の中小企業セグメントであり、主要プラットフォームプロバイダーの間でマネージドアイデンティティ提供がまだ発展途上です。Intercede、Secfense、およびCOMTARSIAは、スマートカード、FIDO2、およびWindows資格情報プロバイダーレイヤーでのプロトコル専門知識を通じて競争しています。ベンダーはSOC 2 Type II認証、FedRAMP認可、およびISO/IEC 27001認証を使用して規制対象セクターでの信頼性を支援できます。MicrosoftのWindowsおよびEntraエコシステムは、多くのエンタープライズバイヤーに基盤となるディレクトリおよび認証環境を提供しているため、相互運用性、移行サポート、および運用のシンプルさが重要な競争上の考慮事項となっています。
Windows統合シングルサインオン業界リーダー
-
Okta, Inc.
-
Ping Identity Corporation
-
OneLogin, Inc.
-
CyberArk Software Ltd.
-
miniOrange, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
Windows統合シングルサインオン市場 このレポートでカバーされる企業
- Okta, Inc.
- Ping Identity Corporation
- OneLogin, Inc.
- CyberArk Software Ltd.
- SailPoint, Inc.
- JumpCloud, Inc.
- RSA Security LLC
- SecureAuth Corporation
- Entrust Corporation
- miniOrange, Inc.
- Intercede Group plc
- My1Login Limited
- GraphOn Corporation
- Secfense sp. z o.o.
- COMTARSIA IT SERVICES GmbH
- Keeper Security, Inc.
- Bitwarden Inc.
- Beyond Identity, Inc.
- LoginRadius Inc.
- Auth0, Inc.
最近の産業開発事情 Windows統合シングルサインオン市場
- 2026年10月:Microsoftは2026年10月のセキュリティアップデートを通じてWindows 11バージョン26H2、25H2、24H2全体にNTLMv1強化変更を適用し、NTLMv1由来のSSO認証情報をデフォルトで制限し、企業にMS-CHAPv2依存のWi-Fi、VPN、およびリモートアクセス設定を証明書ベースの認証に移行するよう指示しました。
- 2026年10月:CyberArkは、混在したWindowsおよびクラウド環境における非人間アイデンティティ認証情報の可視性と制御を強化する高度な発見とコンテキスト機能を備えたマシンアイデンティティセキュリティポートフォリオの拡張から1年が経過しました。
- 2026年9月:Ping IdentityはGoogle Cloud Marketplaceでアイデンティティエージェンを立ち上げ、Windowsを中心としたオンプレミススタックと並行してマルチクラウド環境を運営するエンタープライズ顧客向けのランタイムアイデンティティ制御の可用性を拡大しました。
- 2026年8月:Ping Identityは、Procyonの買収に続いて構築されたPingOne Privilegeを通じたジャストインタイム特権アクセス機能の発表から1年が経過し、ハイブリッドWindowsインフラのSOX、SOC 2、GDPR、HIPAA、およびPCI-DSSコンプライアンスをサポートする監査ログを備えたTPMデバイスレベルの保護によるRDP、SSH、およびIAMリソースへのパスワードレスアクセスを提供しています。
グローバルWindows統合シングルサインオン市場レポートの範囲
Windows統合シングルサインオン(SSO)市場とは、ユーーが単一のWindows認証情報を通じて複数のエンタープライズアプリケーション、システム、ネットワーク、およびクラウドリソースに安全にアクセスできるようにするソフトウェアプラットフォーム、認証ソリューション、アイデンティティおよびアクセス管理(IAM)ツール、および関連サービスのエコシステムを指します。
Windows統合シングルサインオン市場レポートは、SSOアーキテクチャ(エンタープライズおよびレガシーSSO、フェデレーションおよびウェブベースSSO、Windows統合SSO)、組織規模(大企業および中小企業)、業種(銀行・金融サービス・保険、ITおよび通信、ヘルスケアおよびライフサイエンス、政府および公共部門、製造および産業、小売および消費財、教育、その他の業種)、地域(北米〔米国、カナダ、メキシコ〕、南米〔ブラジル、アルゼンチン、チリ、その他の南米〕、欧州〔英国、ドイツ、フランス、イタリア、スペイン、ロシア、その他の欧州〕、アジア太平洋〔中国、インド、日本、韓国、オーストラリア、シンガポール、その他のアジア太平洋〕、中東〔サウジアラビ、アラブ首長国連邦、トルコ、イスラエル、その他の中東〕、アフリカ〔南アフリカ、ナイジェリア、エジプト、その他のアフリカ〕)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| エンタープライズおよびレガシーSSO |
| フェデレーションおよびウェブベースSSO |
| Windows統合SSO |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険 |
| ITおよび通信 |
| ヘルスケアおよびライフサイエンス |
| 政府および公共部門 |
| 製造および産業 |
| 小売および消費財 |
| 教育 |
| その他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| チリ | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| オーストラリア | |
| シンガポール | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| イスラエル | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| その他のアフリカ |
| SSOアーキテクチャ別 | エンタープライズおよびレガシーSSO | |
| フェデレーションおよびウェブベースSSO | ||
| Windows統合SSO | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 業種別 | 銀行・金融サービス・保険 | |
| ITおよび通信 | ||
| ヘルスケアおよびライフサイエンス | ||
| 政府および公共部門 | ||
| 製造および産業 | ||
| 小売および消費財 | ||
| 教育 | ||
| その他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| チリ | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| シンガポール | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| イスラエル | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
Windows統合シングルサインオン市場の価値はいくらですか?
Windows統合シングルサインオン市場は2026年に0.75 ビリオン 米ドルと評価され、2032年までに1.31 ビリオン 米ドルに達すると推定されており、2027年~2032年のCAGRは11.98%です。この予測はレガシー認証の近代化とオンプレミスおよびクラウドアプリケーションを接続する継続的な必要性を反映しています。
最大の収益シェアを持つSSOアーキテクチャはどれですか?
フェデレーションおよびウェブベースSSOが2026年収益の43.53%を占め、Windows統合SSOは2032年までCAGR 12.45%で最速の成長を記録すると予測されています。フェデレーションはブラウザベースのアプリケーション、パートナーエコシステム、およびシームレスな認証を必要とするマルチクラウドアクセス環境にとって引き続き重要です。
企業がWindows認証を近代化している理由は何ですか?
組織はレガシーNTLMおよびKerberos依存関係に対処し、ハイブリッドアプリケーション環境をサポートし、パスワードレスセキュリティイニシアチブを可能にするめにWindows認証を近代化しています。これらの変革には多くの場合、広範なアプリケーション発見、互換性テスト、およびアイデンティティ、セキュリティ、ネットワーキング、アプリケーションチーム間の調整が必要です。
Windows SSOを最も迅速に採用しているバイヤーグループはどれですか?
中小企業はクラウドベースのアイデンティティプラットフォームとマネージドサービスが展開の複雑さと運用コストを削減するにつれて、2032年までCAGR 12.84%で成長すると予想されています。採用はまた、サプライヤーのセキュリティ要件と複数の業界にわたるデジタルトランスフォーメーションイニシアチブによっても推進されています。
Windows SSOの需要が最も高い業種はどれですか?
BFSIは2026年収益の23.54%を占め、厳格なアクセス制御、コンプライアンス、監査、および特権アカウント管理要件によって牽引されています。金融機関はまた、デスクトップ、モバイル、リモート、およびハイブリッドワーク環境全体で一貫した認証を必要としています。
最も急速に拡大している地域はどこですか?
アア太平洋地域は、加速するクラウド移行、デジタルワークフォースの拡大、およびエンタープライズ近代化プログラムに支えられ、2032年までCAGR 12.74%で拡大すると予測されています。この地域の多様な規制環境は、柔軟なアイデンティティおよび認証ソリューションへの需要を高めています。