
Tamanho e Participação do Mercado de Certificados SSL/TLS
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
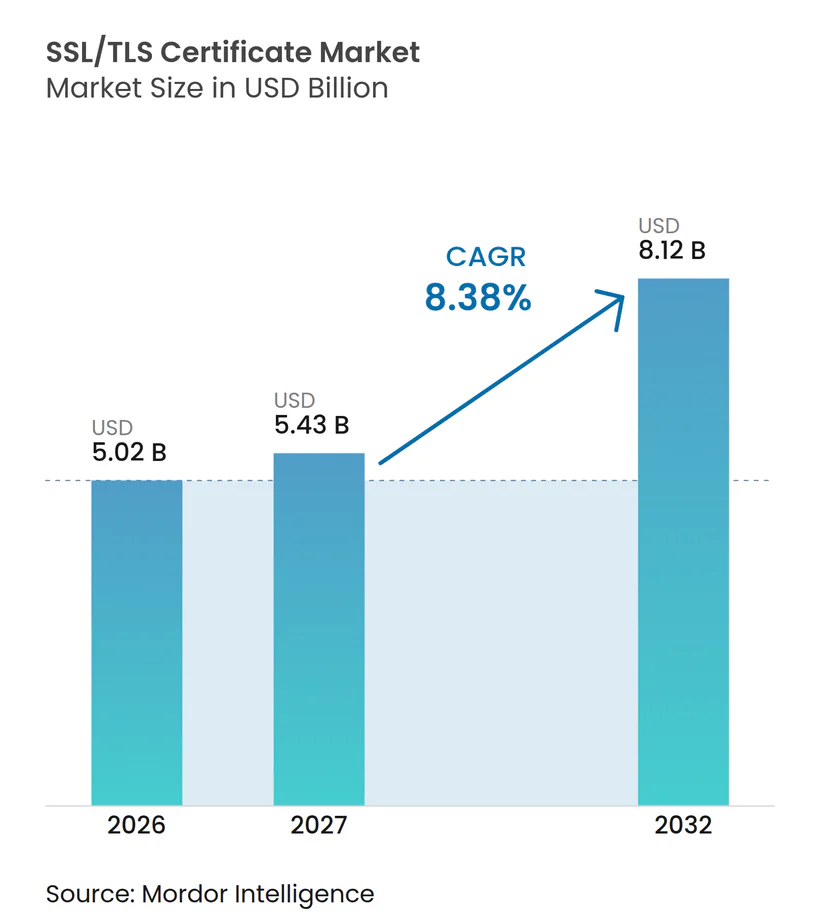
| Tamanho do Mercado (2027) | 5.43 Bilhões de dólares |
| Tamanho do Mercado (2032) | 8.12 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 8.38 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Certificados SSL/TLS por Mordor Intelligence
O mercado de certificados SSL/TLS está avaliado em 5,02 bilhões de USD em 2026 e tem previsão de atingir 8,12 bilhões de USD até 2032, expandindo-se a um CAGR de 8,38% durante 2027–2032. O uso quase universal de HTTPS deslocou a demanda da criptografia básica de sites para a descoberta confiável de certificados, renovação e controle de políticas. Os períodos de validade mais curtos dos certificados estão tornando as práticas de renovação manual menos viáveis, especialmente para organizações com grandes e distribuídos portfólios de certificados. Essa mudança favorece os fornecedores que combinam a emissão de certificados públicos com gerenciamento do ciclo de vida de certificados, interfaces de automação e integrações em nuvem. A PKI privada também está se tornando mais importante à medida que as empresas protegem APIs internas, contêineres, malhas de serviço e identidades de dispositivos. A concorrência está, portanto, migrando da venda de certificados individuais para relacionamentos de longo prazo de software e serviços gerenciados.
Principais Conclusões do Relatório
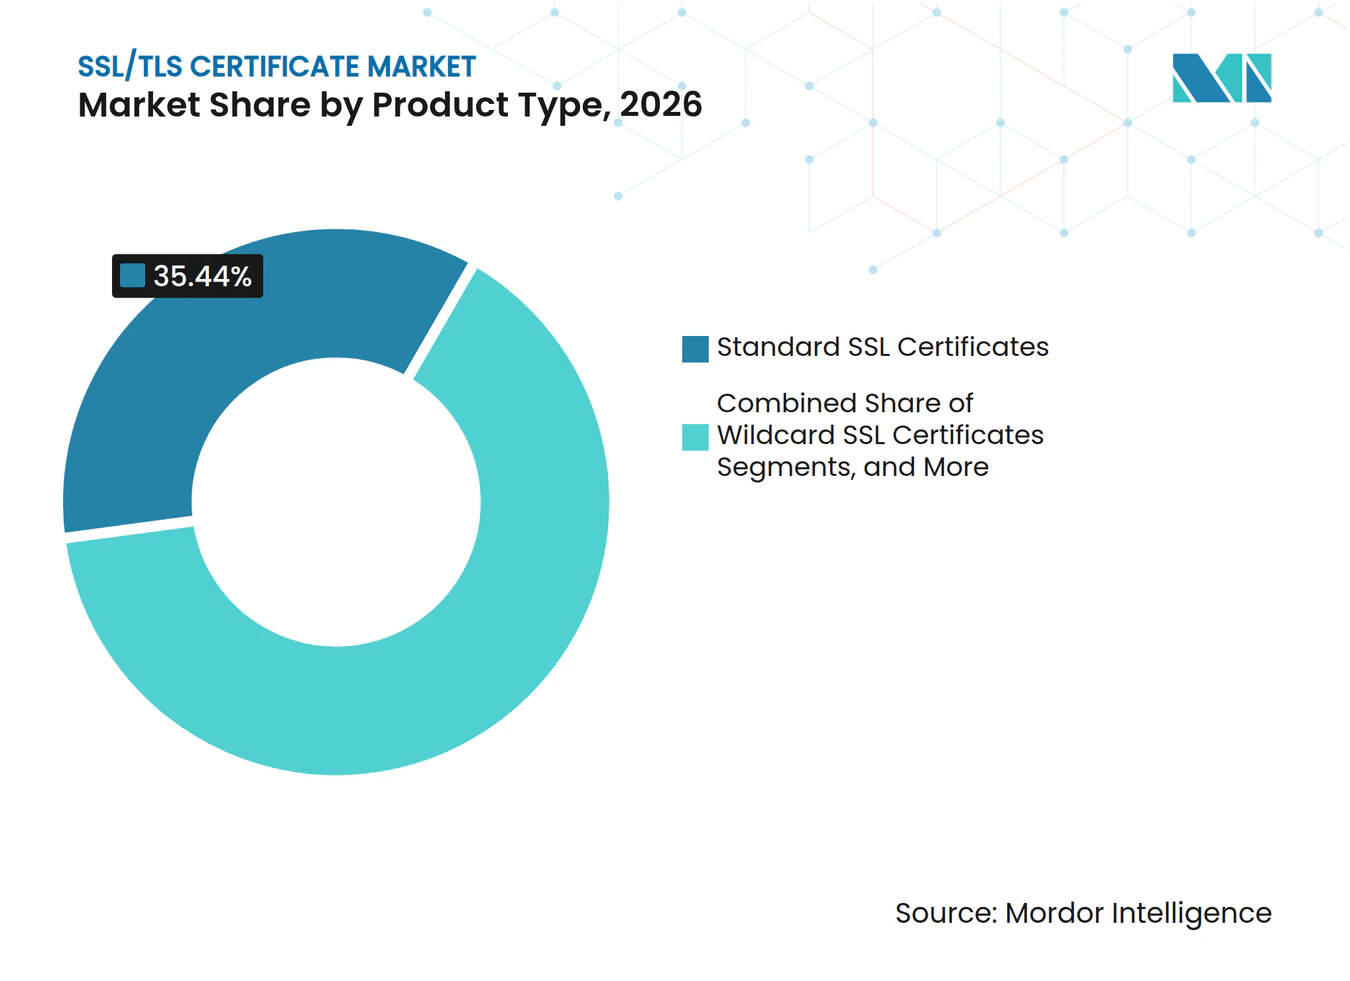
- Por tipo de produto, os certificados SSL Padrão detinham 35,44% da participação de mercado em 2026, enquanto os certificados SAN têm projeção de expansão a um CAGR de 8,66% até 2032.
- Por nível de validação, os certificados de Validação Organizacional detinham 43,99% de participação em 2026, enquanto os certificados de Validação de Domínio têm expectativa de expansão a um CAGR de 8,72% até 2032.
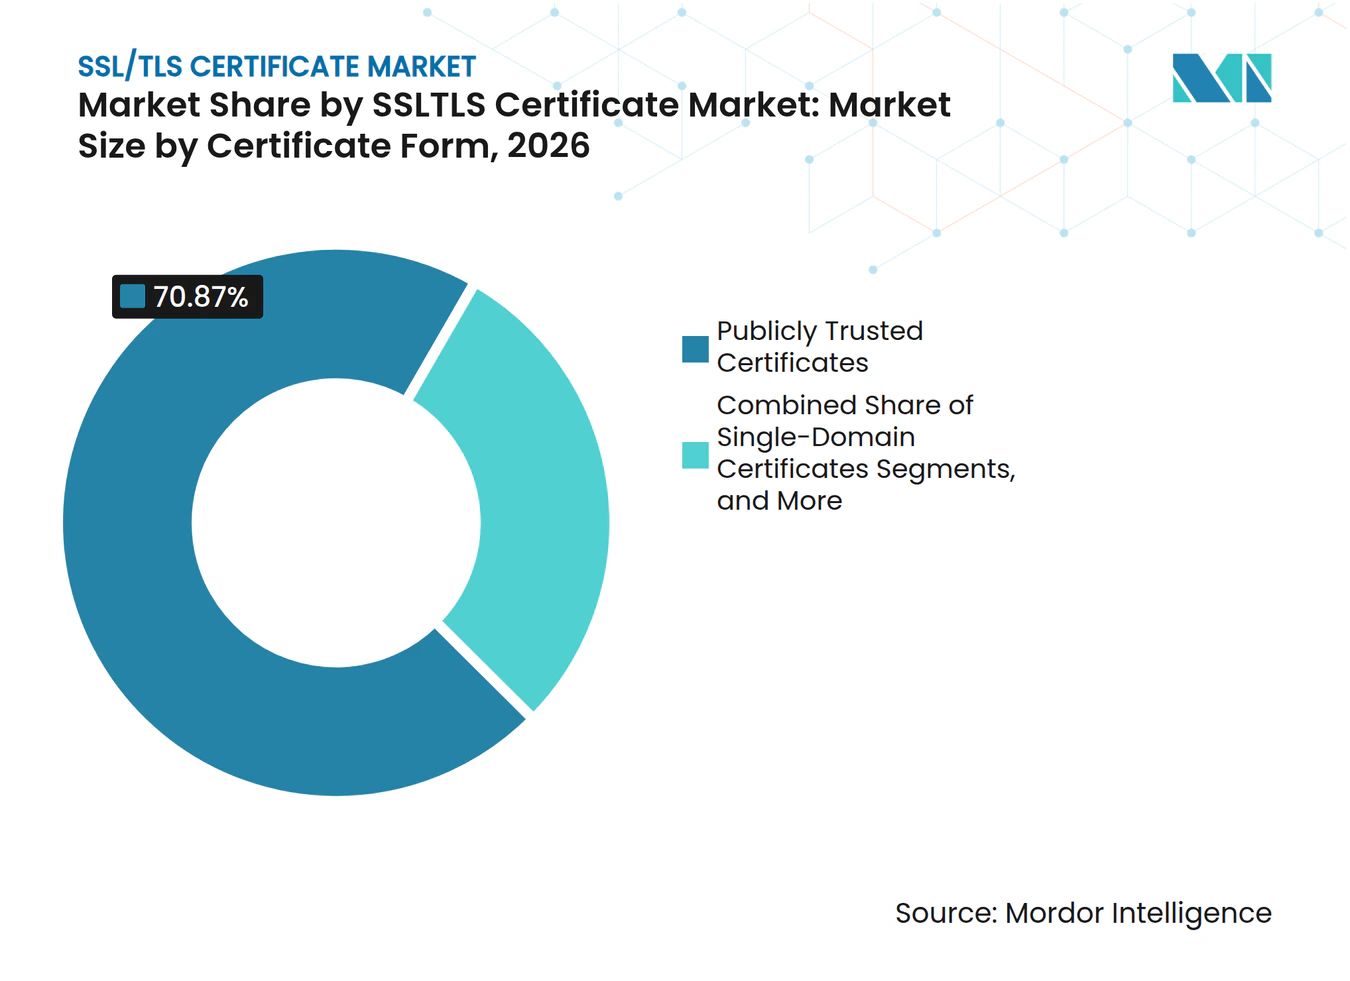
- Por forma de certificado, os certificados de confiança pública representavam 70,87% de participação em 2026, enquanto os certificados de confiança privada têm projeção de expansão a um CAGR de 8,63% até 2032.
- Por modelo de implantação, a implantação baseada em nuvem detinha 53,97% de participação em 2026, enquanto a implantação híbrida tem expectativa de expansão a um CAGR de 8,94% até 2032.
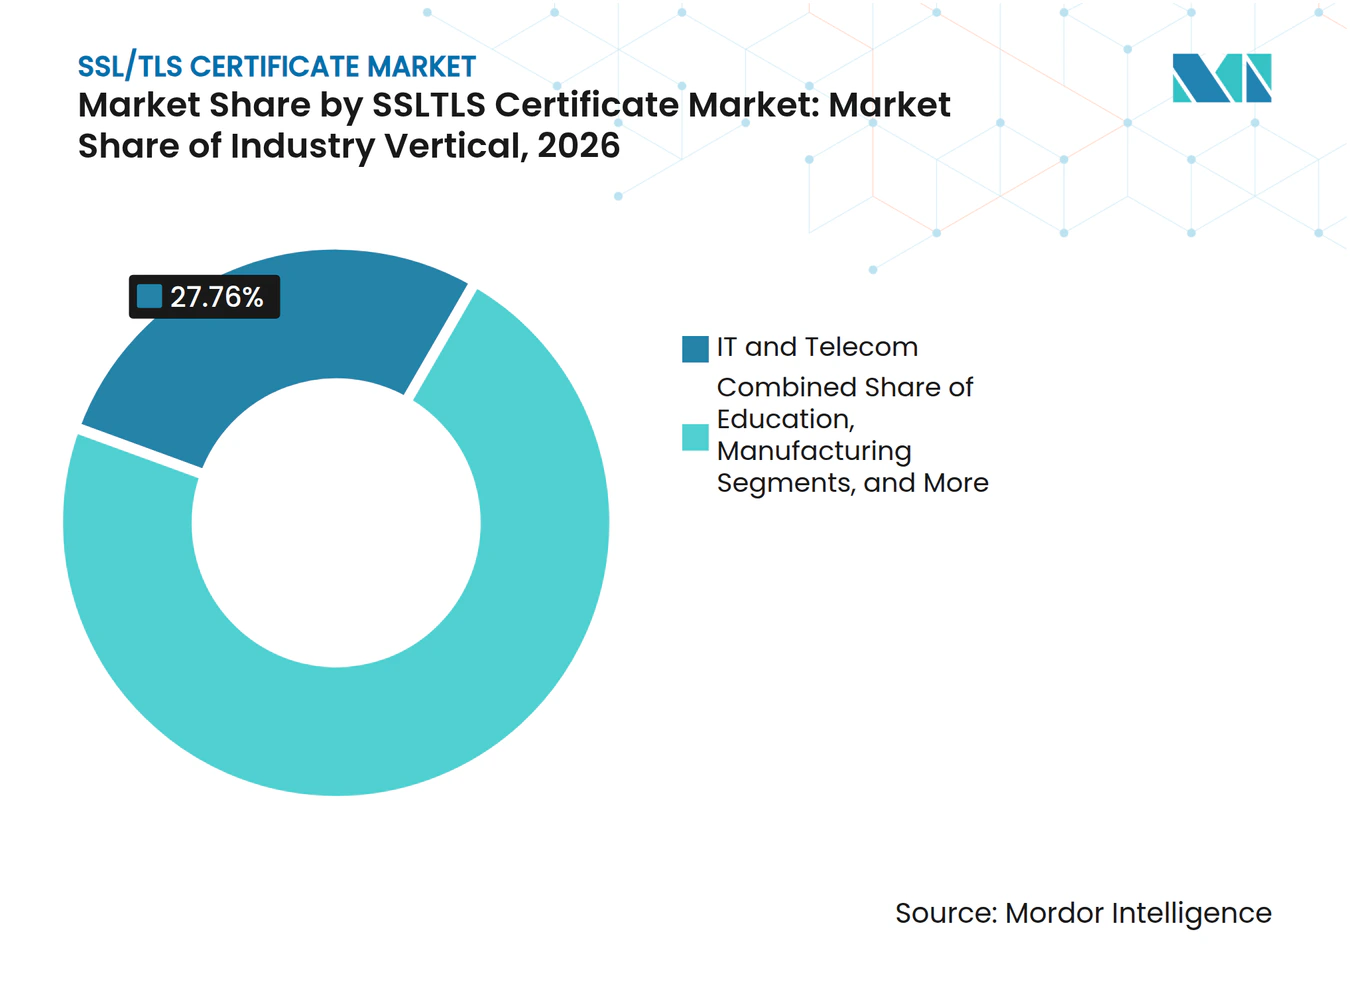
- Por vertical da indústria, TI e Telecomunicações detinham 27,76% de participação em 2026, enquanto Saúde e Ciências da Vida têm projeção de expansão a um CAGR de 9,12% até 2032.
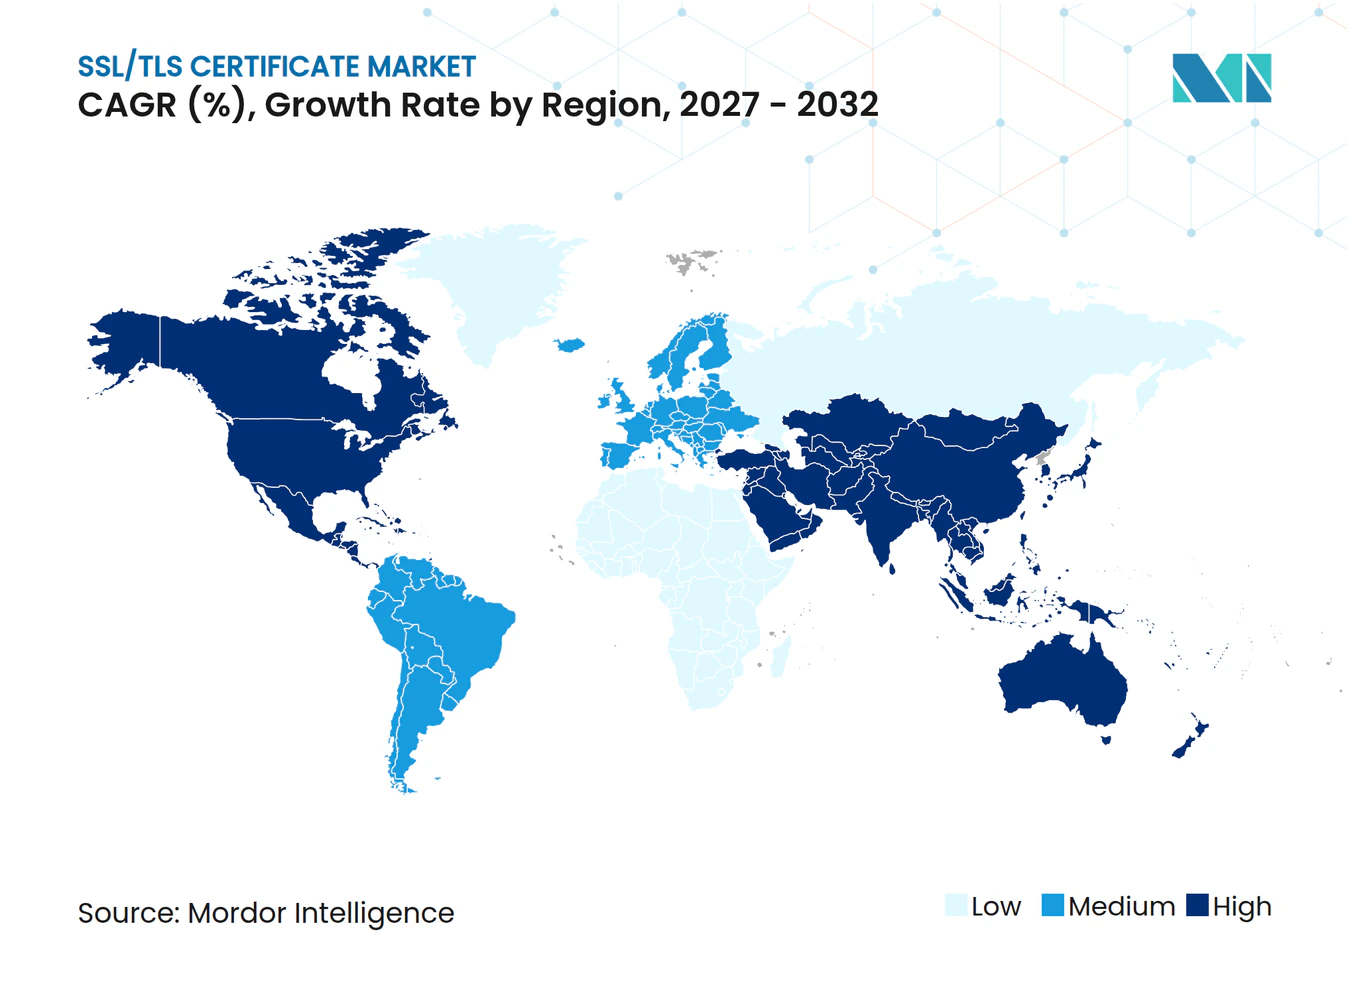
- Por geografia, a América do Norte detinha 36,68% de participação em 2026, enquanto a Ásia-Pacífico tem expectativa de expansão a um CAGR de 9,23% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Fatores Impulsionadores*
| Fator Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente Adoção de HTTPS em Serviços Digitais | +2.5% | Global | Curto prazo (≤ 2 anos) |
| Encurtamento dos Ciclos de Vida dos Certificados TLS | +2.0% | Global | Curto prazo (≤ 2 anos) |
| Expansão Nativa em Nuvem e de Identidade de Máquina | +1.3% | América do Norte, Europa, núcleo da Ásia-Pacífico, expansão para o Oriente Médio | Médio prazo (2-4 anos) |
| Requisitos Regulatórios e de Confiança Digital | +1.0% | Europa, América do Norte | Médio prazo (2-4 anos) |
| Emissão Automatizada por meio de ACME e DevSecOps | +0.7% | Global, ganhos iniciais na América do Norte e Europa Ocidental | Médio prazo (2-4 anos) |
| Transparência de Certificados e Monitoramento Contínuo | +0.4% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente Adoção de HTTPS em Serviços Digitais
O HTTPS é agora a camada de segurança padrão para a maior parte da comunicação na internet. O Web Almanac de 2025 relatou que 97,5% das páginas iniciais para desktop e 97,3% das páginas iniciais para dispositivos móveis foram servidas por meio de HTTPS em seu rastreamento de julho de 2025. Também constatou que 98,8% das solicitações móveis foram criptografadas.[1] As grandes empresas concluíram em grande parte sua transição inicial para HTTPS, mas empresas menores, editores regionais e portais públicos ainda precisam de formas mais simples de provisionar e renovar certificados. Os avisos dos navegadores e as abordagens que priorizam HTTPS tornam a ausência de criptografia mais visível para esses usuários. O mercado de certificados SSL/TLS se beneficia quando os serviços gerenciados eliminam o ônus operacional que historicamente desacelerou a adoção em organizações menores.
Encurtamento dos Ciclos de Vida dos Certificados TLS
O Fórum CA/Browser aprovou a Votação SC-081v3 em abril de 2025, estabelecendo uma redução gradual na validade máxima dos certificados TLS. O período máximo cai para 200 dias em março de 2026, 100 dias em março de 2027 e 47 dias em março de 2029. As organizações que gerenciam milhares de certificados terão de renovar credenciais com muito mais frequência do que no período anterior de 398 dias. O rastreamento manual torna-se especialmente arriscado quando os certificados suportam aplicações de clientes, sistemas de pagamento ou intercâmbios de informações de saúde. O mercado de certificados SSL/TLS está, portanto, migrando para ferramentas automatizadas de descoberta, aprovação, emissão, renovação e revogação. Essa mudança também favorece contratos recorrentes de gerenciamento do ciclo de vida em vez de compras isoladas de certificados.
Expansão Nativa em Nuvem e de Identidade de Máquina
As aplicações nativas em nuvem utilizam certificados em APIs, contêineres, malhas de serviço e conexões de dispositivos. A CyberArk relatou que as identidades de máquina superavam as identidades humanas na proporção de 82:1 em ambientes corporativos em 2025. A AWS aumentou a capacidade do AWS Private CA para 100 milhões de certificados por CA em julho de 2025 para configurações de CRL particionadas elegíveis.[2] Esses volumes mostram por que a emissão básica por si só não oferece às organizações controle suficiente sobre as identidades de máquina. As ferramentas de descoberta e inventário estão se tornando importantes porque um certificado perdido pode interromper uma aplicação mesmo quando uma empresa possui políticas de criptografia adequadas. O mercado de certificados SSL/TLS tem a oportunidade de apoiar essa necessidade mais ampla de gerenciamento de identidade em ambientes híbridos.
Requisitos Regulatórios e de Confiança Digital
As regras europeias de identidade digital estão aumentando a importância dos certificados qualificados e dos serviços de identidade confiáveis. O Regulamento UE 2024/1183 criou o Quadro Europeu de Identidade Digital e exige que os estados-membros disponibilizem carteiras de identidade digital até o final de 2026. Esses requisitos impõem exigências técnicas e operacionais às organizações que emitem, validam ou dependem de credenciais digitais. O NIST também finalizou o FIPS 203, o FIPS 204 e o FIPS 205 como seus primeiros padrões de criptografia pós-quântica. Os inventários de certificados são um ponto de partida necessário para qualquer transição para novos métodos criptográficos. O mercado de certificados SSL/TLS pode se beneficiar quando os programas de conformidade exigem visibilidade centralizada sobre a propriedade, o vencimento e o tipo de chave dos certificados.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Baixa Conscientização e Governança Fraca de Certificados entre PMEs | -1.2% | Global, mais agudo na América do Sul, África e Sudeste Asiático | Curto prazo (≤ 2 anos) |
| Substituição por Certificados Autoassinados e CA Privada para Cargas de Trabalho Internas | -0.8% | América do Norte e Europa, alta adoção nativa em nuvem | Médio prazo (2-4 anos) |
| Integração de Sistemas Legados e Restrições de Competências | -0.5% | Ásia-Pacífico, América do Sul, África | Médio prazo (2-4 anos) |
| Fragmentação de Múltiplos Fornecedores e Pontos Cegos de Propriedade | -0.4% | Global, grandes empresas com TI descentralizada | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Baixa Conscientização e Governança Fraca de Certificados entre PMEs
As organizações menores frequentemente carecem de uma política formal para a propriedade e renovação de certificados. Uma pesquisa da CSC publicada em outubro de 2025 constatou que quase 60% das empresas utilizam 3 ou mais fornecedores de SSL.[3] Múltiplos fornecedores podem deixar as equipes com inventários separados e responsabilidade incerta pelos certificados que estão vencendo. O problema é mais difícil para empresas que não conseguem justificar a contratação de pessoal especializado em PKI ou plataformas de automação de custo mais elevado. A Sectigo e a Omdia relataram que 95% das organizações pesquisadas permaneciam pelo menos parcialmente dependentes de processos manuais. Essa dependência pode atrasar a adoção no curto prazo, ao mesmo tempo em que cria demanda futura por automação gerenciada de menor custo.
Substituição por Certificados Autoassinados e CA Privada para Cargas de Trabalho Internas
Os serviços internos nem sempre requerem certificados de confiança pública. Certificados autoassinados e hierarquias de CA privada podem proteger APIs internas, tráfego de contêineres e conexões de malha de serviço sem a necessidade de adquirir certificados públicos. O AWS Private CA, o Google Certificate Authority Service e o Microsoft Intune Cloud PKI suportam essa abordagem em ambientes de nuvem. A AWS também introduziu certificados públicos exportáveis em junho de 2025, com preço de 15 USD por nome de domínio totalmente qualificado e 149 USD por certificado wildcard. Essa substituição pode limitar a demanda por certificados públicos comerciais em cargas de trabalho internas em rápida expansão. Os fornecedores comerciais estão respondendo com plataformas unificadas que gerenciam tanto a PKI privada quanto a emissão pública.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Produto:
Certificados SAN Suportam Implantações Multi-NuvemOs certificados SSL Padrão detinham 35,44% da participação de mercado em 2026. Sua posição reflete altos volumes de requisitos de domínio único entre empresas menores e editores de conteúdo. Os certificados SAN têm projeção de expansão a um CAGR de 8,66% até 2032. Eles permitem que as empresas protejam vários nomes de host por meio de um único certificado, o que é útil quando as aplicações operam em várias regiões de nuvem e subdomínios. O tamanho do mercado para certificados SAN se beneficia de equipes de infraestrutura que desejam emissão programática dentro de seus fluxos de trabalho de implantação estabelecidos.
O NGINX introduziu suporte nativo ao protocolo ACME em 2025, aproximando os fluxos de trabalho automatizados de certificados das ferramentas de infraestrutura comuns. Essa integração suporta o uso de certificados SAN onde as solicitações e renovações são tratadas por meio de processos de DevSecOps. Os certificados Wildcard e multi-domínio continuam a atender usuários que gerenciam estruturas de subdomínio mais amplas. Seu valor está mudando porque os ciclos de vida de 47 dias reduzem o benefício de qualquer credencial projetada em torno de longos intervalos de renovação. Os certificados ECDSA representavam 50,11% dos registros de CT no terceiro trimestre de 2026, de acordo com o material-fonte fornecido, o que aponta para uma mudança contínua nas escolhas criptográficas. Os certificados SAN se adequam às práticas mais rápidas de rechaveamento e reemissão que os períodos de validade mais curtos incentivam.



Por Nível de Validação:
OV Mantém Preferência Corporativa Enquanto DV AutomatizaOs certificados de Validação Organizacional detinham 43,99% da participação de mercado em 2026. Eles verificam a existência legal da organização solicitante sem a revisão extensiva associada à Validação Estendida. Esse nível de garantia permanece adequado para portais B2B, gateways de API e aplicações voltadas para funcionários. Os certificados de Validação de Domínio têm projeção de expansão a um CAGR de 8,72% até 2032. Seu crescimento está vinculado à emissão habilitada por ACME para conexões máquina a máquina que não requerem etapas de validação humana.
Os certificados de Validação Estendida mantêm um papel baseado em conformidade em serviços financeiros e comércio eletrônico. Seu prêmio de preço tornou-se menos distinto após as interfaces dos navegadores reduzirem a diferenciação visual dos certificados de maior garantia. A Let's Encrypt anunciou o plano de desativação de seus registros de transparência de certificados RFC 6962 em agosto de 2025 e migrou para a implementação da API CT Estática. Essa transição suporta o dimensionamento técnico de ecossistemas de certificados de alto volume. Os certificados DV emitidos comercialmente ainda podem suportar organizações que precisam de registros de validação auditáveis dentro de suas políticas de certificados. Esse requisito pode diferenciá-los das credenciais autoassinadas em ambientes operacionais regulamentados.
Por Forma de Certificado:
A Confiança Pública Permanece Central Enquanto a Confiança Privada ExpandeOs certificados de confiança pública representavam 70,87% da participação de mercado em 2026. Os sites e serviços voltados ao público precisam de uma cadeia de confiança reconhecida pelos principais repositórios raiz dos navegadores. Esse requisito preserva o papel central da WebPKI pública para aplicações de consumidores, parceiros e negócios externos. Os certificados de confiança privada têm projeção de expansão a um CAGR de 8,63% até 2032. Seu uso está aumentando em serviços internos que precisam de autenticação TLS mútua, limites de confiança controlados e tratamento local de dados sensíveis.
As CAs raiz privadas permitem que organizações regulamentadas adaptem regras de identidade e política para sistemas internos. Elas são relevantes quando os serviços não precisam de reconhecimento pelo navegador, mas devem autenticar dispositivos, aplicações ou usuários. O AWS Certificate Manager disponibilizou certificados públicos exportáveis em junho de 2025 para cargas de trabalho dentro ou fora da AWS. Essa oferta ajuda as organizações a usar certificados públicos gerenciados em nuvem em ambientes híbridos. O mercado de certificados de camada de soquetes segura / segurança da camada de transporte inclui necessidades de confiança pública e privada porque as grandes empresas frequentemente operam serviços externos e internos ao mesmo tempo. Os fornecedores com gerenciamento do ciclo de vida em ambas as formas podem reduzir a divisão operacional entre elas.

Por Modelo de Implantação:
Serviços Baseados em Nuvem Lideram Enquanto Ambientes Híbridos ExpandemA implantação baseada em nuvem detinha 53,97% do tamanho do mercado em 2026. A liderança reflete a integração dos serviços de certificados nas cadeias de ferramentas de nuvem e a eliminação dos custos de infraestrutura de CA local. A entrega em nuvem pode simplificar o provisionamento para equipes que já gerenciam aplicações por meio de plataformas de hiperescala. A implantação híbrida tem expectativa de expansão a um CAGR de 8,94% até 2032. Ela reflete o fato de que muitas grandes organizações operam sistemas legados, várias nuvens públicas e cargas de trabalho de borda ao mesmo tempo.
A implantação local permanece relevante em ambientes isolados, infraestrutura crítica e locais com regras rígidas de residência de dados. A Entrust lançou o PKI Hub em janeiro de 2025 como um dispositivo virtual baseado em contêiner para PKI privada e gerenciamento do ciclo de vida de certificados. Os ambientes híbridos requerem uma política consistente em AWS, Azure, Google Cloud e sistemas locais. Cada ambiente pode ter diferentes serviços de certificados, APIs e regras. O mercado de certificados SSL/TLS responde a essa fragmentação por meio de plataformas agnósticas de CA que centralizam o inventário, a aplicação de políticas e a automação de renovação. A constatação da CSC de que quase 60% das empresas utilizam 3 ou mais fornecedores de SSL ressalta essa necessidade.
Por Vertical da Indústria:
TI e Telecomunicações Lidera Enquanto a Saúde AvançaTI e Telecomunicações detinham 27,76% da participação de mercado em 2026. O setor opera grande parte da infraestrutura protegida por certificados utilizada por outros setores. As redes centrais 5G nativas em nuvem também requerem comunicação segura entre componentes internos. Serviços Bancários e Financeiros permanece outro usuário importante porque as regras de pagamento e segurança estabelecem uma linha de base para a higiene de criptografia. Governo e Defesa, Varejo e Comércio Eletrônico, Educação, Manufatura e Viagens e Hospitalidade também estão aumentando o uso de certificados à medida que os serviços digitais se expandem.
Saúde e Ciências da Vida têm projeção de expansão a um CAGR de 9,12% até 2032. Os sistemas de saúde precisam de transferências seguras de dados em aplicações clínicas, portais de pacientes e parceiros conectados. A proposta de atualização da Regra de Segurança HIPAA publicada em janeiro de 2025 tornaria a criptografia de informações de saúde protegidas uma salvaguarda obrigatória em vez de uma abordável, de acordo com o material-fonte fornecido. A política de autenticação de clientes do Google Chrome também exige que as organizações que utilizam sistemas de intercâmbio de informações de saúde com mTLS considerem cadeias de confiança de CA privada. Essas mudanças suportam a demanda por descoberta e gerenciamento do ciclo de vida em sistemas hospitalares e fornecedores de TI em saúde. O setor de certificados SSL/TLS é cada vez mais relevante para as operações de saúde porque as conexões seguras dependem tanto da criptografia quanto da continuidade dos certificados.
Análise Geográfica
Mercado de Certificados SSL/TLS na América do Norte
A América do Norte detinha 36,68% da participação de mercado em 2026. Os Estados Unidos respondem por grande parte dessa posição porque concentram um grande número de usuários corporativos, provedores de nuvem, fornecedores de SaaS e serviços de PKI pública. O NIST publicou o SP 1800-37 em setembro de 2025 para ajudar as empresas a enfrentar os desafios de visibilidade durante a migração do TLS 1.2 para o TLS 1.3. Essa orientação é relevante para organizações de serviços financeiros, saúde e governo que precisam manter a visibilidade da rede durante as atualizações de criptografia. A parceria da DigiCert com a Newfold Digital em setembro de 2026 mostra como as grandes plataformas norte-americanas estão padronizando a infraestrutura de certificados para clientes menores.
Mercado de Certificados SSL/TLS na Europa
A Europa é o segundo maior mercado regional de certificados de camada de soquetes segura / segurança da camada de transporte. O Regulamento UE 2024/1183 está impulsionando um ambiente focado em conformidade para carteiras de identidade digital, certificados qualificados e serviços de confiança. O Reino Unido, a Alemanha e a França permanecem as principais fontes de demanda corporativa. A parceria entre a SwissSign e a Evertrust anunciada em novembro de 2025 combinou uma plataforma de gerenciamento do ciclo de vida com certificados fabricados na Suíça sob um posicionamento de soberania europeia. Esse tipo de oferta regional atende a requisitos sobrepostos relacionados ao eIDAS 2.0, ao GDPR e ao NIS2.
Mercado de Certificados SSL/TLS na Ásia-Pacífico, Oriente Médio e África e América do Sul
A Ásia-Pacífico tem expectativa de expansão a um CAGR de 9,23% até 2032, a taxa regional mais rápida no mercado de certificados SSL/TLS. As 59 instituições de CA da China emitiram 12,51 bilhões de certificados de autenticação digital em 2025, um aumento de 31,0% em relação ao ano anterior, de acordo com o material de fonte governamental fornecido. A emissão pelo setor financeiro representou 73,3% do total da China, e a receita empresarial atingiu 3,77 bilhões de CNY, equivalente a 520 milhões de USD. A economia digital da Índia suporta a demanda por certificados em bancos, seguros e portais governamentais. A América do Sul está avançando por meio da adoção de governo eletrônico e comércio eletrônico, embora a governança mais fraca das PMEs possa desacelerar a implantação. O Oriente Médio é apoiado por programas de transformação digital nos Emirados Árabes Unidos e na Arábia Saudita, enquanto a adoção inicial na África do Sul e no Egito está vinculada ao fintech e ao uso da internet móvel.
Cenário Competitivo
Concentração do Mercado
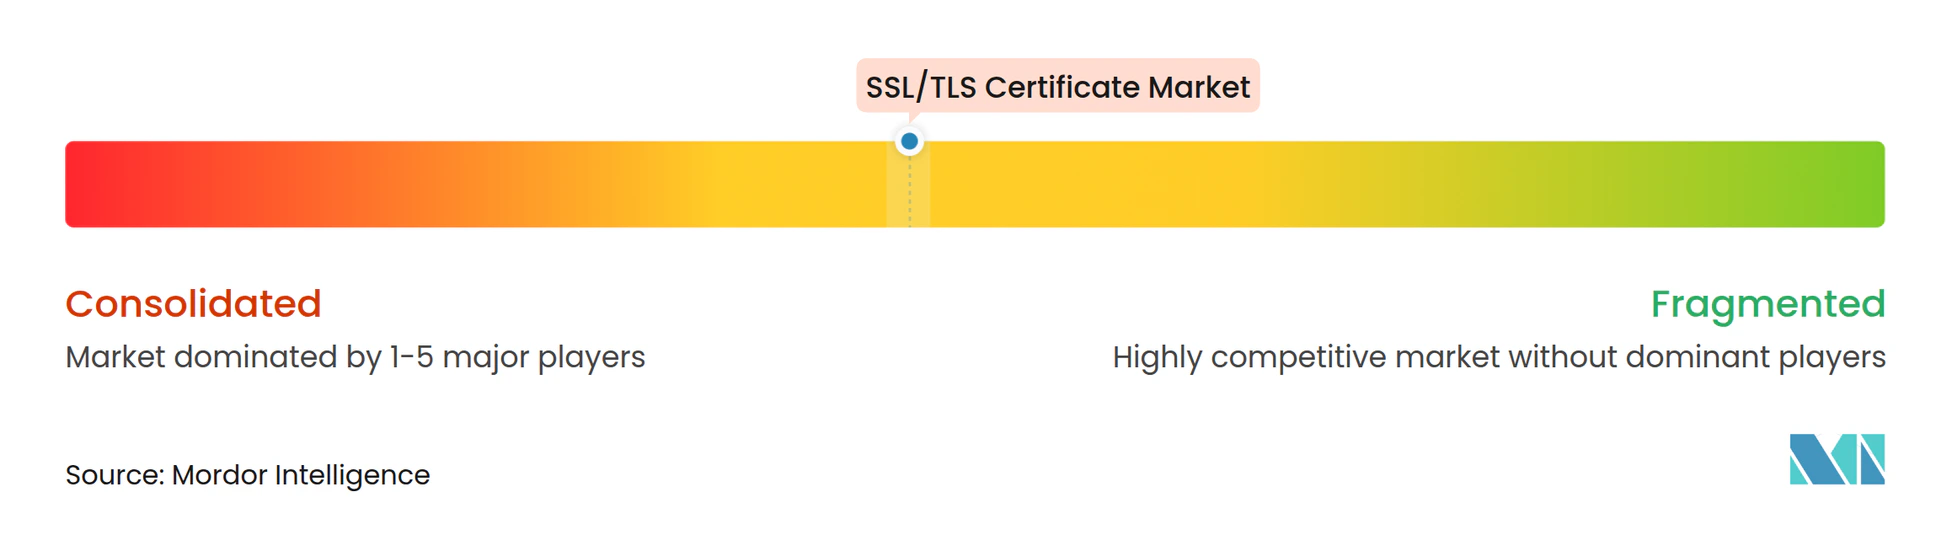
O mercado de certificados de camada de soquetes segura / segurança da camada de transporte é moderadamente concentrado entre as autoridades certificadoras públicas, com DigiCert, Sectigo, GlobalSign e Amazon Trust Services desempenhando papéis importantes. A vantagem competitiva depende cada vez mais da automação do ciclo de vida, da cobertura de API, do suporte em nuvem e da integração com os processos de desenvolvimento. A emissão pública permanece essencial, mas não define mais todo o relacionamento com o cliente. Os fornecedores estão buscando receita recorrente por meio de descoberta, governança, renovação automatizada, PKI privada e gerenciamento de políticas. Essa ampliação da oferta eleva a barreira para os fornecedores que vendem apenas certificados individuais.
A Sectigo concluiu a migração de mais de 500.000 certificados após adquirir o negócio de certificados públicos da Entrust em setembro de 2025. A movimentação combinou uma grande base de certificados públicos com o Sectigo Certificate Manager e seu foco em ciclos de vida curtos de certificados. A DigiCert adquiriu a Valimail em setembro de 2025, adicionando capacidades de autenticação de e-mail de confiança zero à sua plataforma. A GlobalSign introduziu o LifeCycleX como uma plataforma de gerenciamento de certificados e controle do ciclo de vida de ponta a ponta que funciona com CAs da Microsoft, EJBCA, Kubernetes e ambientes F5. Essas ações mostram como os principais fornecedores estão se posicionando como plataformas de orquestração multi-CA.
A prontidão pós-quântica está se tornando outro requisito competitivo. A Microsoft lançou seu Programa Piloto de TLS PQC em 27 de agosto de 2026, permitindo que autoridades certificadoras elegíveis testem a prontidão de autenticação pós-quântica. Os fornecedores sem planos de migração credíveis podem ter mais dificuldade em atender às expectativas técnicas futuras. Especialistas regionais, incluindo Actalis, SSL.com, Certum e D-TRUST, mantêm um papel onde a expertise regulatória local é importante. A Buypass encerrou a emissão de certificados TLS e SSL em outubro de 2025, mostrando a pressão sobre os negócios de emissão independente sem serviços de plataforma mais amplos. O campo competitivo provavelmente favorecerá as empresas que combinam emissão confiável com automação flexível e suporte de conformidade regional.
Líderes do Setor de Certificados SSL/TLS
-
Internet Security Research Group
-
GlobalSign nv-sa
-
Sectigo Limited
-
GoDaddy Operating Company, LLC
-
DigiCert, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Certificados SSL/TLS Empresas cobertas neste relatório
- DigiCert, Inc.
- Sectigo Limited
- GlobalSign nv-sa
- GoDaddy Operating Company, LLC
- Internet Security Research Group
- Google Trust Services LLC
- Amazon Web Services, Inc.
- Microsoft Corporation
- Entrust Corporation
- SSL.com LLC
- Actalis S.p.A.
- Asseco Data Systems S.A.
- IdenTrust, Inc.
- Network Solutions, LLC
- WISeKey International Holding Ltd
- SwissSign AG
- OneSpan Inc.
- Trustwave Holdings, Inc.
- Buypass AS
- Certum sp. z o.o.
Desenvolvimentos industriais recentes em Mercado de Certificados SSL/TLS
- Setembro de 2026: A Newfold Digital, com aproximadamente 6 milhões de clientes globalmente, incluindo as marcas Network Solutions e Bluehost, selecionou a DigiCert como sua parceira de tecnologia de confiança digital para modernizar a infraestrutura de certificados SSL/TLS, possibilitando o gerenciamento de certificados de nível corporativo em escala para milhões de clientes de pequenas empresas.
- Agosto de 2026: A Microsoft lançou o Programa Piloto de TLS PQC em 27 de agosto de 2026, convidando CAs elegíveis no Programa de Raiz Confiável da Microsoft a testar a prontidão de autenticação pós-quântica com admissões contínuas até o final de 2026, a primeira validação formal liderada por hiperescalador de fluxos de trabalho de emissão de certificados pós-quânticos em escala de produção.
- Julho de 2026: A Sectigo anunciou uma parceria estratégica com a eCAPS Computers India para acelerar a adoção automatizada de CLM entre empresas indianas que se preparam para ciclos de vida de certificados TLS de 47 dias, visando o corredor de crescimento da Ásia-Pacífico.
- Abril de 2026: A Sectigo fez parceria com a F5 para fornecer gerenciamento automatizado do ciclo de vida de certificados na Plataforma de Entrega e Segurança de Aplicações da F5, possibilitando renovação e revogação automatizadas de certificados em escala corporativa dentro da infraestrutura de entrega de aplicações.
Escopo do Relatório Global do Mercado de Certificados SSL/TLS
O mercado de certificados de camada de soquetes segura / segurança da camada de transporte refere-se ao mercado de certificados digitais que autenticam a identidade de sites, servidores, dispositivos e usuários, e habilitam a comunicação criptografada em redes usando os protocolos SSL/TLS. Esses certificados são emitidos por Autoridades Certificadoras (CAs) confiáveis, que verificam a propriedade do domínio e/ou os detalhes da organização antes da emissão, e são fundamentais para HTTPS, e-mail seguro, segurança de API e comunicação máquina a máquina.
O Relatório do Mercado de Certificados SSL/TLS é Segmentado por Tipo de Produto (Certificados SSL Padrão, Certificados SSL Wildcard, Certificados SSL Multi-Domínio, Certificados de Nome Alternativo do Assunto), Nível de Validação (Certificados de Validação de Domínio, Certificados de Validação Organizacional, Certificados de Validação Estendida), Forma de Certificado (Certificados de Domínio Único, Certificados Multi-Domínio, Certificados Wildcard, Certificados de Confiança Pública, Certificados de Confiança Privada), Modelo de Implantação (Baseado em Nuvem, Local, Híbrido), Vertical da Indústria (Serviços Bancários e Financeiros, TI e Telecomunicações, Varejo e Comércio Eletrônico, Saúde e Ciências da Vida, Governo e Defesa, Viagens e Hospitalidade, Educação, Manufatura e Outros Verticais da Indústria) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio, África). As Previsões de Mercado são Fornecidas em Valor (USD).
Visão geral da segmentação
| Certificados SSL Padrão |
| Certificados SSL Wildcard |
| Certificados SSL Multi-Domínio |
| Certificados de Nome Alternativo do Assunto |
| Certificados de Validação de Domínio |
| Certificados de Validação Organizacional |
| Certificados de Validação Estendida |
| Certificados de Domínio Único |
| Certificados Multi-Domínio |
| Certificados Wildcard |
| Certificados de Confiança Pública |
| Certificados de Confiança Privada |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Serviços Bancários e Financeiros |
| TI e Telecomunicações |
| Varejo e Comércio Eletrônico |
| Saúde e Ciências da Vida |
| Governo e Defesa |
| Viagens e Hospitalidade |
| Educação |
| Manufatura |
| Outros Verticais da Indústria |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| Restante da América do Norte | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio e África | Arábia Saudita |
| Emirados Árabes Unidos | |
| África do Sul | |
| Egito | |
| Restante do Oriente Médio e África |
| Por Tipo de Produto | Certificados SSL Padrão | |
| Certificados SSL Wildcard | ||
| Certificados SSL Multi-Domínio | ||
| Certificados de Nome Alternativo do Assunto | ||
| Por Nível de Validação | Certificados de Validação de Domínio | |
| Certificados de Validação Organizacional | ||
| Certificados de Validação Estendida | ||
| Por Forma de Certificado | Certificados de Domínio Único | |
| Certificados Multi-Domínio | ||
| Certificados Wildcard | ||
| Certificados de Confiança Pública | ||
| Certificados de Confiança Privada | ||
| Por Modelo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Vertical da Indústria | Serviços Bancários e Financeiros | |
| TI e Telecomunicações | ||
| Varejo e Comércio Eletrônico | ||
| Saúde e Ciências da Vida | ||
| Governo e Defesa | ||
| Viagens e Hospitalidade | ||
| Educação | ||
| Manufatura | ||
| Outros Verticais da Indústria | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| Restante da América do Norte | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| África do Sul | ||
| Egito | ||
| Restante do Oriente Médio e África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado?
O tamanho do mercado foi de 5,02 bilhões de USD em 2026 e tem previsão de atingir 8,12 bilhões de USD até 2032 a um CAGR de 8,38% durante 2027-2032.
Por que os ciclos de vida dos certificados SSL/TLS estão se tornando mais curtos?
A Votação SC-081v3 do Fórum CA/Browser reduz a validade máxima dos certificados para 200 dias em 2026, 100 dias em 2027 e 47 dias em 2029.
Qual tipo de produto de certificado está se expandindo mais rapidamente?
Os certificados SAN têm projeção de expansão a um CAGR de 8,66% até 2032 porque podem proteger vários nomes de host em ambientes multi-nuvem.
Qual abordagem de implantação lidera o gerenciamento de certificados?
A implantação baseada em nuvem detinha 53,97% de participação em 2026, enquanto a implantação híbrida tem expectativa de expansão a um CAGR de 8,94% até 2032.
Qual setor de usuário final tem a maior taxa de previsão?
Saúde e Ciências da Vida têm projeção de expansão a um CAGR de 9,12% até 2032, apoiada pelos requisitos de transferência segura de dados.
Qual região tem expectativa de avançar mais rapidamente?
A Ásia-Pacífico tem expectativa de expansão a um CAGR de 9,23% até 2032, apoiada pela ampla digitalização e pela atividade de emissão de certificados.