
Tamaño y Participación del Mercado de Certificados SSL/TLS
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 5.43 Mil millones de dólares |
| Tamaño del Mercado (2032) | 8.12 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 8.38 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Certificados SSL/TLS por Mordor Intelligence
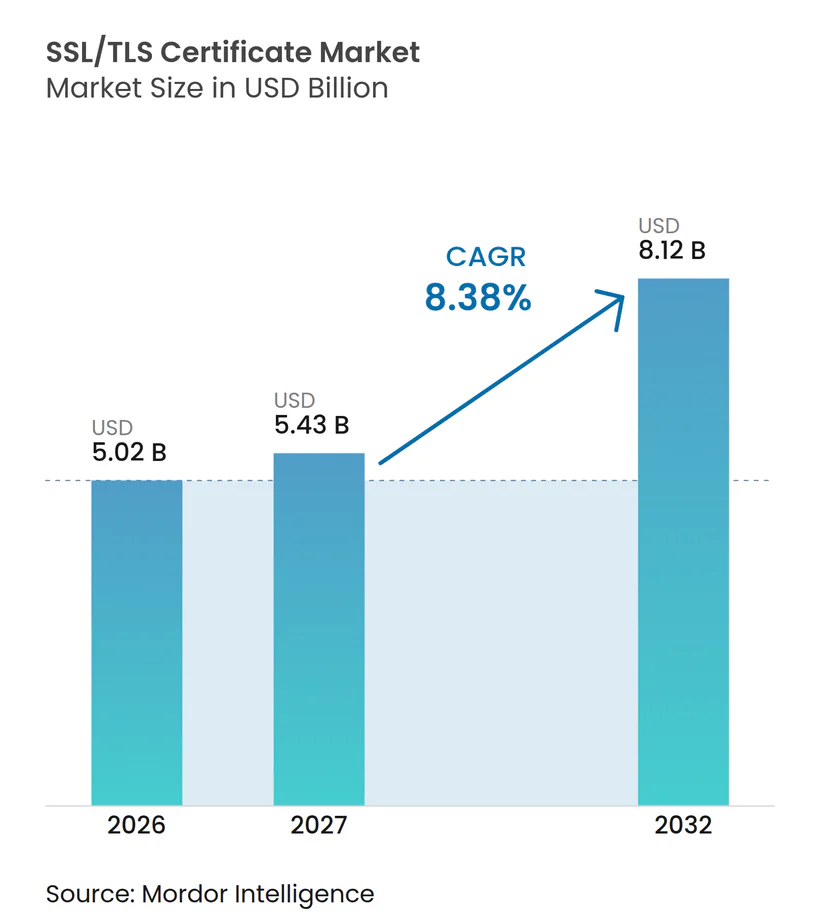
El mercado de certificados SSL/TLS se sitúa en 5,02 mil millones de USD en 2026 y se prevé que alcance los 8,12 mil millones de USD para 2032, expandiéndose a una CAGR del 8,38% durante 2027–2032. El uso casi universal de HTTPS ha desplazado la demanda desde el cifrado básico de sitios web hacia el descubrimiento confiable de certificados, la renovación y el control de políticas. Los períodos de validez más cortos de los certificados están haciendo que las prácticas de renovación manual sean menos viables, especialmente para organizaciones con grandes y distribuidos inventarios de certificados. Este cambio favorece a los proveedores que combinan la emisión de certificados públicos con la gestión del ciclo de vida de los certificados, interfaces de automatización e integraciones en la nube. La PKI privada también está adquiriendo mayor importancia a medida que las empresas protegen las API internas, los contenedores, las mallas de servicios y las identidades de los dispositivos. Por lo tanto, la competencia está pasando de la venta de certificados individuales a relaciones a largo plazo de software y servicios gestionados.
Conclusiones Clave del Informe
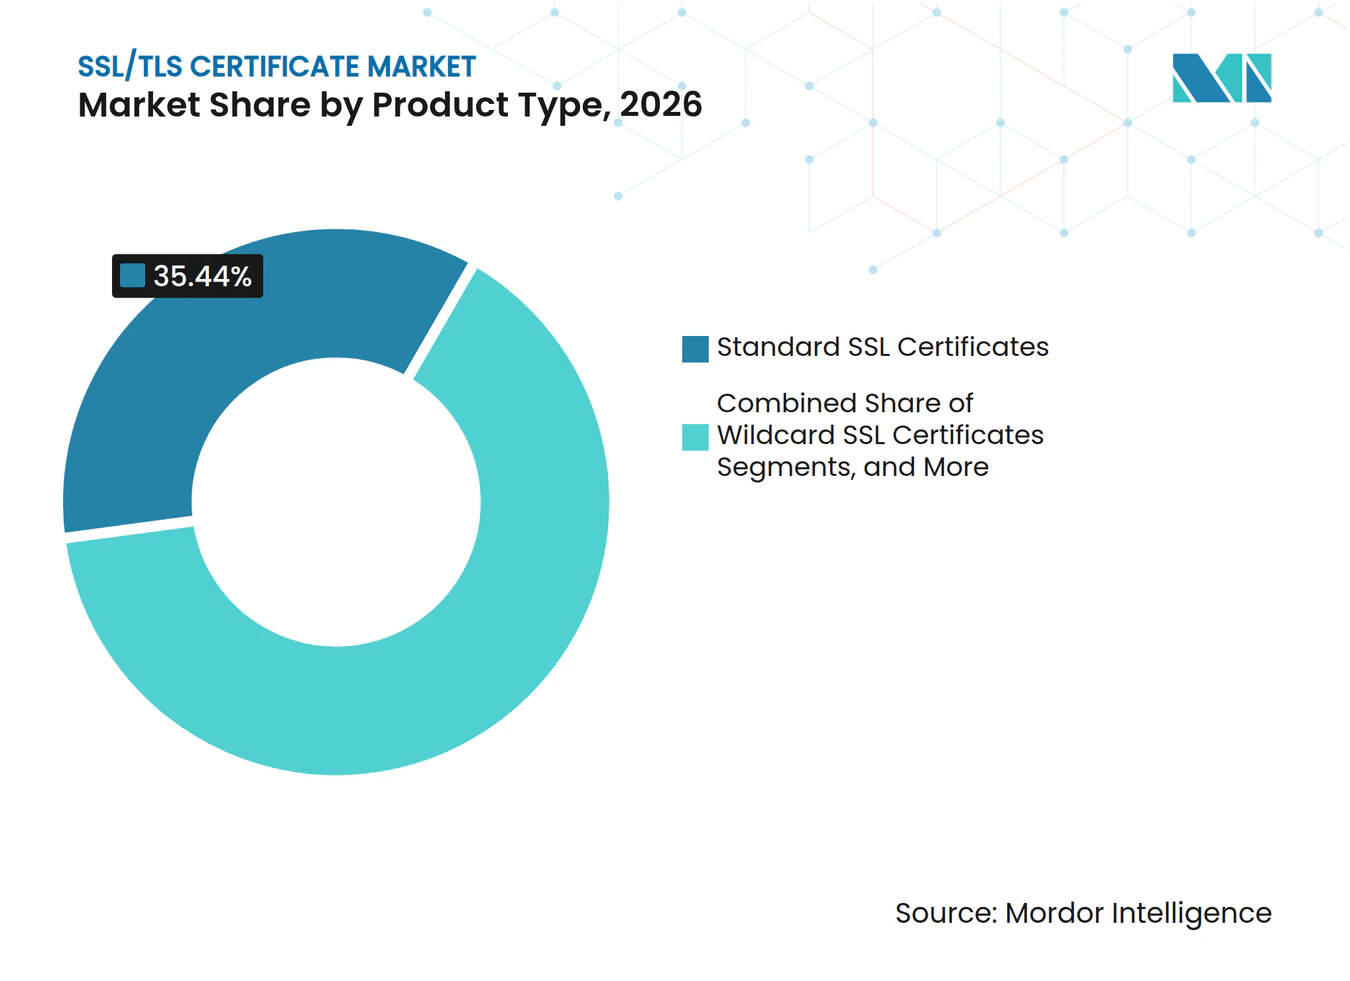
- Por tipo de producto, los certificados SSL Estándar representaron el 35,44% de la participación de mercado en 2026, mientras que se proyecta que los certificados SAN se expandan a una CAGR del 8,66% hasta 2032.
- Por nivel de validación, los certificados de Validación de Organización representaron el 43,99% de la participación en 2026, mientras que se espera que los certificados de Validación de Dominio se expandan a una CAGR del 8,72% hasta 2032.
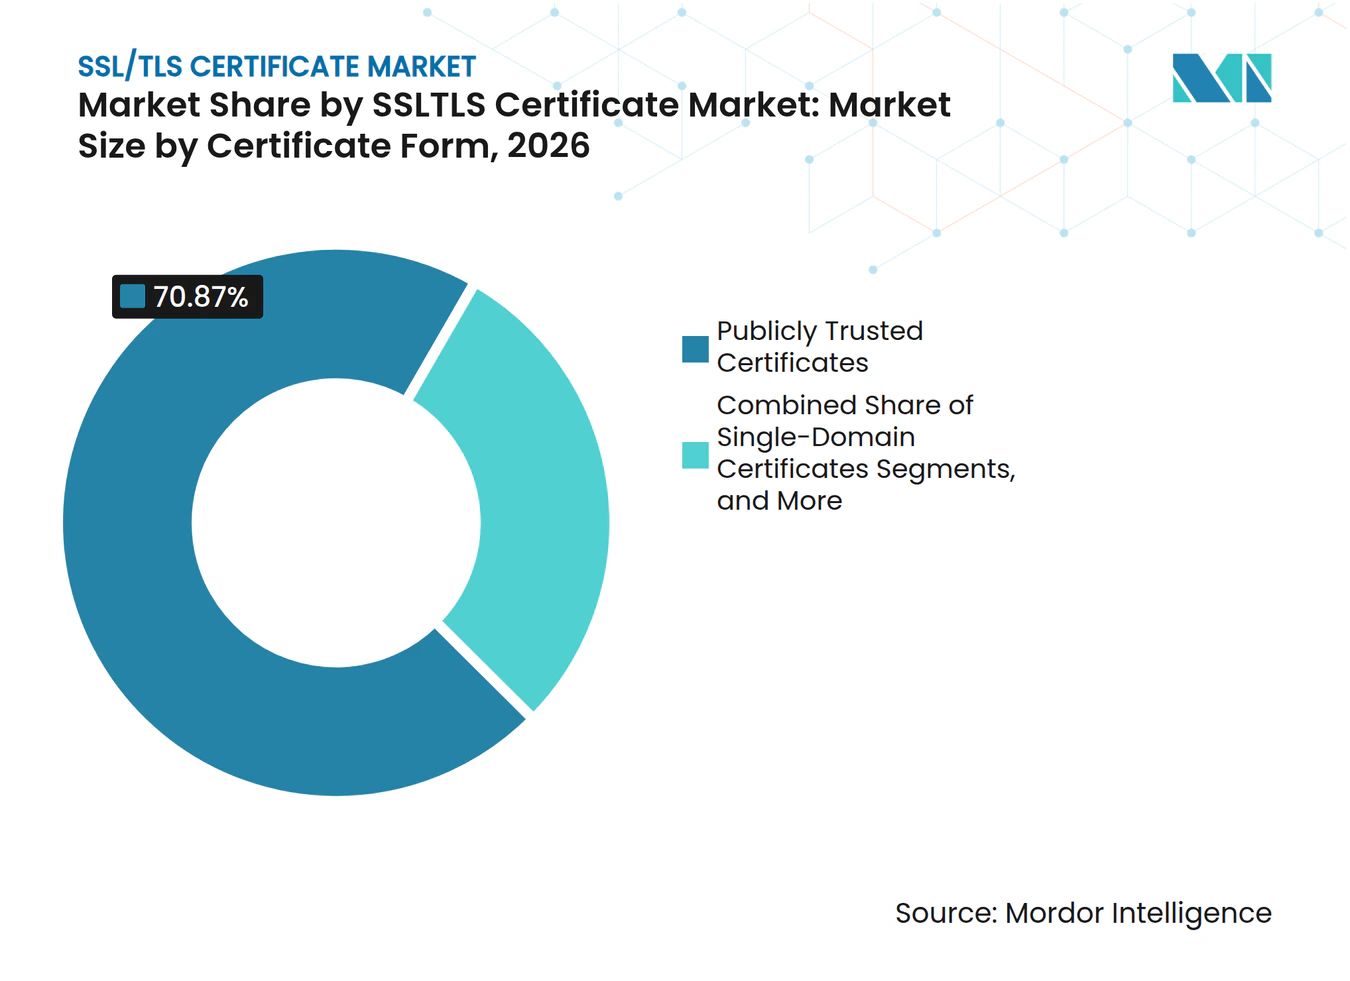
- Por forma del certificado, los certificados de confianza pública representaron el 70,87% de la participación en 2026, mientras que se proyecta que los certificados de confianza privada se expandan a una CAGR del 8,63% hasta 2032.
- Por modelo de implementación, la implementación basada en la nube representó el 53,97% de la participación en 2026, mientras que se espera que la implementación híbrida se expanda a una CAGR del 8,94% hasta 2032.
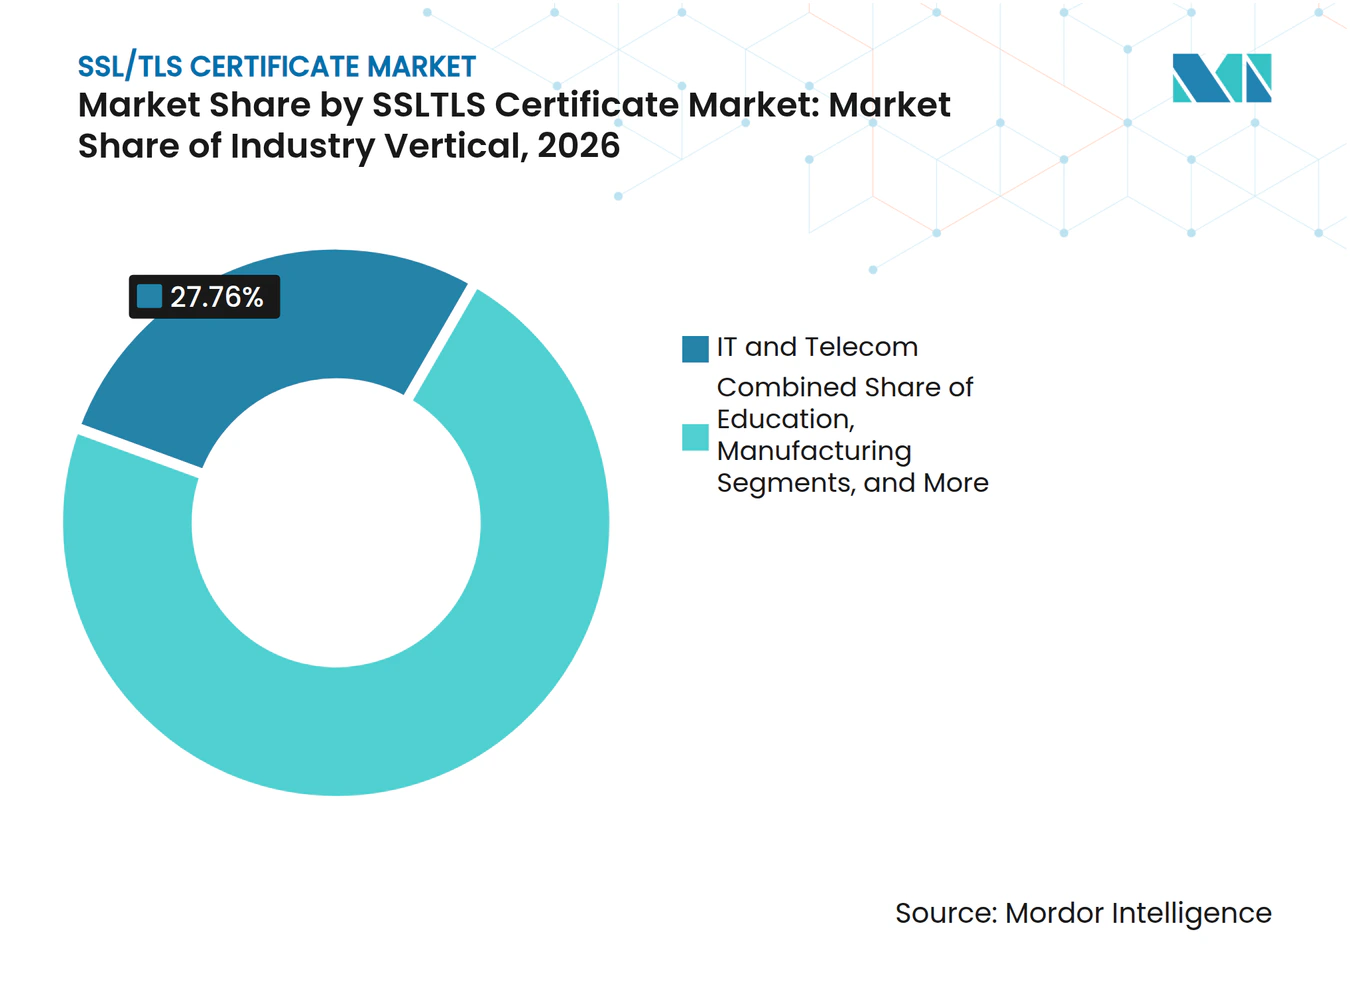
- Por sector industrial, TI y Telecomunicaciones representaron el 27,76% de la participación en 2026, mientras que se proyecta que Salud y Ciencias de la Vida se expandan a una CAGR del 9,12% hasta 2032.
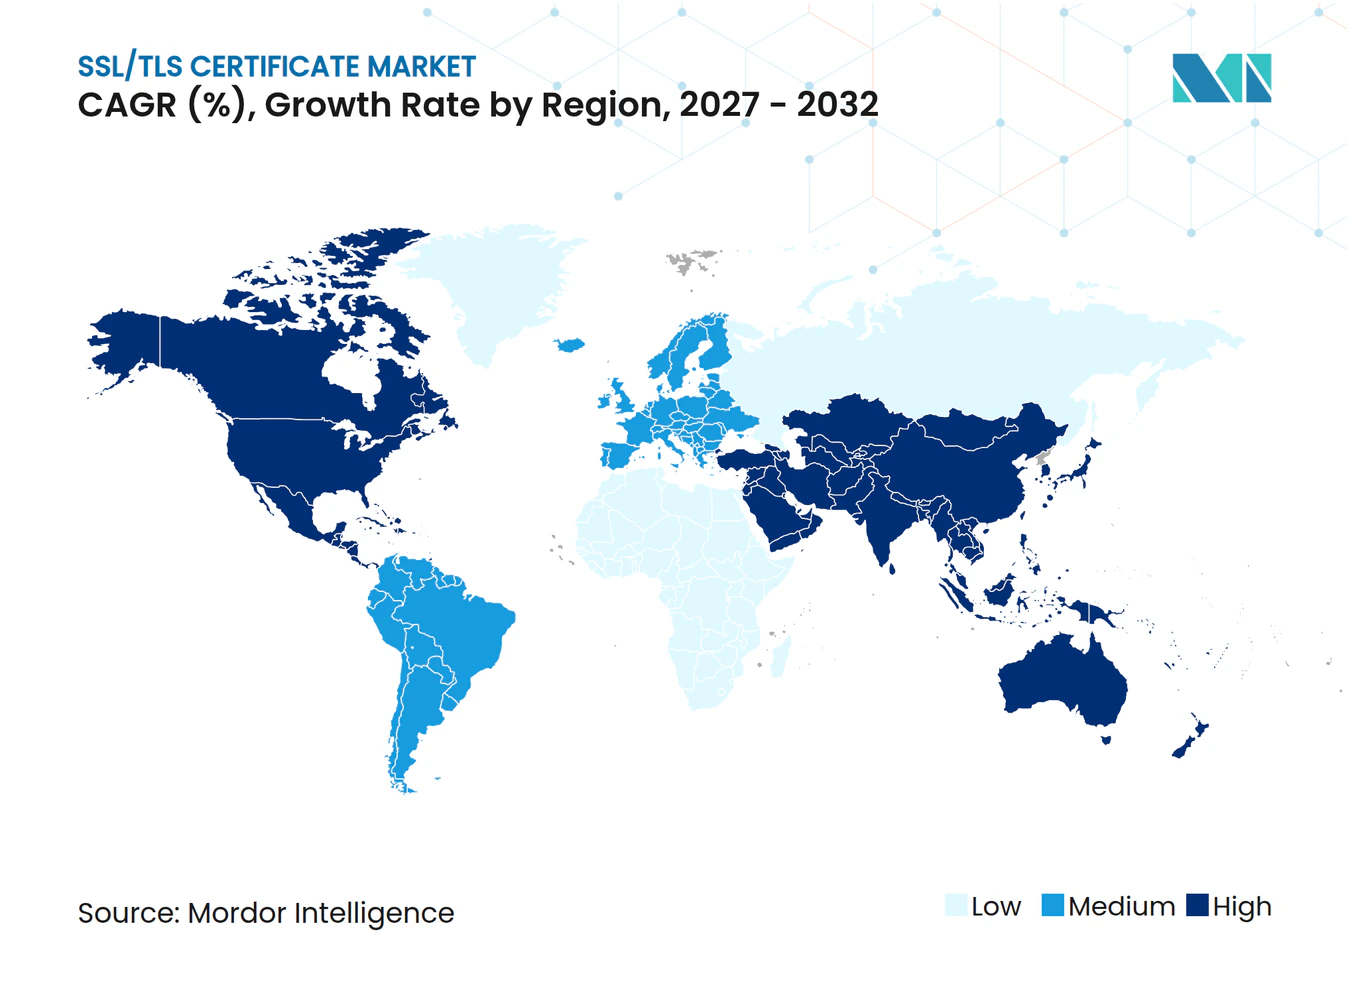
- Por geografía, América del Norte representó el 36,68% de la participación en 2026, mientras que se espera que Asia-Pacífico se expanda a una CAGR del 9,23% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de la CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente Adopción de HTTPS en los Servicios Digitales | +2.5% | Global | Corto plazo (≤ 2 años) |
| Acortamiento de los Ciclos de Vida de los Certificados TLS | +2.0% | Global | Corto plazo (≤ 2 años) |
| Expansión de Aplicaciones Nativas en la Nube e Identidades de Máquinas | +1.3% | América del Norte, Europa, núcleo de Asia-Pacífico, con extensión a Oriente Medio | Mediano plazo (2-4 años) |
| Requisitos Regulatorios y de Confianza Digital | +1.0% | Europa, América del Norte | Mediano plazo (2-4 años) |
| Emisión Automatizada a través de ACME y DevSecOps | +0.7% | Global, con ganancias tempranas en América del Norte y Europa Occidental | Mediano plazo (2-4 años) |
| Transparencia de Certificados y Monitoreo Continuo | +0.4% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Creciente Adopción de HTTPS en los Servicios Digitales
HTTPS es ahora la capa de seguridad predeterminada para la mayor parte de la comunicación en internet. El Almanaque Web 2025 informó que el 97,5% de las páginas de inicio de escritorio y el 97,3% de las páginas de inicio móviles se sirvieron a través de HTTPS en su rastreo de julio de 2025. También encontró que el 98,8% de las solicitudes móviles estaban cifradas.[1] Las grandes empresas han completado en gran medida su transición inicial a HTTPS, pero las pequeñas empresas, los editores regionales y los portales públicos aún necesitan formas más sencillas de aprovisionar y renovar certificados. Las advertencias de los navegadores y los enfoques que priorizan HTTPS hacen que la ausencia de cifrado sea más visible para estos usuarios. El mercado de certificados SSL/TLS se beneficia cuando los servicios gestionados eliminan la carga operativa que históricamente ha ralentizado la adopción en las organizaciones más pequeñas.
Acortamiento de los Ciclos de Vida de los Certificados TLS
El Foro CA/Browser aprobó la Votación SC-081v3 en abril de 2025, estableciendo una reducción escalonada de la validez máxima de los certificados TLS. El período máximo se reduce a 200 días en marzo de 2026, 100 días en marzo de 2027 y 47 días en marzo de 2029. Las organizaciones que gestionan miles de certificados tendrán que renovar las credenciales con mucha más frecuencia que bajo el anterior período de 398 días. El seguimiento manual se vuelve especialmente arriesgado cuando los certificados respaldan aplicaciones de clientes, sistemas de pago o intercambios de información sanitaria. Por lo tanto, el mercado de certificados SSL/TLS está avanzando hacia herramientas automatizadas de descubrimiento, aprobación, emisión, renovación y revocación. Este cambio también favorece los contratos recurrentes de gestión del ciclo de vida en lugar de compras aisladas de certificados.
Expansión de Aplicaciones Nativas en la Nube e Identidades de Máquinas
Las aplicaciones nativas en la nube utilizan certificados en API, contenedores, mallas de servicios y conexiones de dispositivos. CyberArk informó que las identidades de máquinas superaban en número a las identidades humanas en una proporción de 82:1 en entornos empresariales en 2025. AWS aumentó la capacidad de AWS Private CA a 100 millones de certificados por CA en julio de 2025 para configuraciones de CRL particionadas elegibles.[2] Estos volúmenes muestran por qué la emisión básica por sí sola no otorga a las organizaciones un control suficiente sobre las identidades de las máquinas. Las herramientas de descubrimiento e inventario están adquiriendo importancia porque un certificado omitido puede interrumpir una aplicación incluso cuando una empresa cuenta con políticas de cifrado adecuadas. El mercado de certificados SSL/TLS tiene la oportunidad de respaldar esta necesidad más amplia de gestión de identidades en entornos híbridos.
Requisitos Regulatorios y de Confianza Digital
Las normas europeas de identidad digital están aumentando la importancia de los certificados cualificados y los servicios de identidad de confianza. El Reglamento UE 2024/1183 creó el Marco Europeo de Identidad Digital y exige que los estados miembros pongan a disposición carteras de identidad digital antes de finales de 2026. Estos requisitos imponen exigencias técnicas y operativas a las organizaciones que emiten, validan o dependen de credenciales digitales. El NIST también ha finalizado FIPS 203, FIPS 204 y FIPS 205 como sus primeros estándares de criptografía poscuántica. Los inventarios de certificados son un punto de partida necesario para cualquier transición a nuevos métodos criptográficos. El mercado de certificados SSL/TLS puede beneficiarse cuando los programas de cumplimiento requieren visibilidad centralizada sobre la propiedad, el vencimiento y el tipo de clave de los certificados.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de la CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Baja Concienciación y Débil Gobernanza de Certificados entre las Pymes | -1.2% | Global, más agudo en América del Sur, África y el Sudeste Asiático | Corto plazo (≤ 2 años) |
| Sustitución por Certificados Autofirmados y CA Privadas para Cargas de Trabajo Internas | -0.8% | América del Norte y Europa, alta adopción nativa en la nube | Mediano plazo (2-4 años) |
| Integración con Sistemas Heredados y Limitaciones de Competencias | -0.5% | Asia-Pacífico, América del Sur, África | Mediano plazo (2-4 años) |
| Fragmentación entre Múltiples Proveedores y Puntos Ciegos de Propiedad | -0.4% | Global, grandes empresas con TI descentralizada | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Baja Concienciación y Débil Gobernanza de Certificados entre las Pymes
Las organizaciones más pequeñas a menudo carecen de una política formal para la propiedad y renovación de certificados. Una investigación de CSC publicada en octubre de 2025 encontró que casi el 60% de las empresas utilizan 3 o más proveedores de SSL.[3] Múltiples proveedores pueden dejar a los equipos con inventarios separados y responsabilidades inciertas sobre los certificados que vencen. El problema es más difícil para las empresas que no pueden justificar personal especializado en PKI o plataformas de automatización de mayor costo. Sectigo y Omdia informaron que el 95% de las organizaciones encuestadas seguían dependiendo al menos en parte de procesos manuales. Esta dependencia puede retrasar la adopción a corto plazo, al tiempo que crea demanda futura de automatización gestionada de menor costo.
Sustitución por Certificados Autofirmados y CA Privadas para Cargas de Trabajo Internas
Los servicios internos no siempre requieren certificados de confianza pública. Los certificados autofirmados y las jerarquías de CA privadas pueden proteger las API internas, el tráfico de contenedores y las conexiones de mallas de servicios sin necesidad de adquirir certificados públicos. AWS Private CA, el Servicio de Autoridad de Certificación de Google y Microsoft Intune Cloud PKI respaldan este enfoque en entornos de nube. AWS también introdujo certificados públicos exportables en junio de 2025, con un precio de 15 USD por nombre de dominio completamente calificado y 149 USD por certificado comodín. Esta sustitución puede limitar la demanda de certificados públicos comerciales en cargas de trabajo internas de rápida expansión. Los proveedores comerciales están respondiendo ofreciendo plataformas unificadas que gestionan tanto la PKI privada como la emisión pública.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Producto:
Los Certificados SAN Respaldan las Implementaciones MultinubeLos certificados SSL Estándar representaron el 35,44% de la participación de mercado en 2026. Su posición refleja los altos volúmenes de requisitos de dominio único entre las pequeñas empresas y los editores de contenido. Se proyecta que los certificados SAN se expandan a una CAGR del 8,66% hasta 2032. Permiten a las empresas proteger múltiples nombres de host a través de un único certificado, lo que resulta útil cuando las aplicaciones operan en varias regiones de nube y subdominios. El tamaño del mercado de los certificados SAN se beneficia de los equipos de infraestructura que desean la emisión programática dentro de sus flujos de trabajo de implementación establecidos.
NGINX introdujo soporte nativo para el protocolo ACME en 2025, acercando los flujos de trabajo automatizados de certificados a las herramientas de infraestructura comunes. Esta integración respalda el uso de certificados SAN donde las solicitudes y renovaciones se gestionan a través de procesos DevSecOps. Los certificados comodín y multidominio continúan sirviendo a los usuarios que gestionan estructuras de subdominios más amplias. Su valor está cambiando porque los ciclos de vida de 47 días reducen el beneficio de cualquier credencial diseñada en torno a largos intervalos de renovación. Los certificados ECDSA representaron el 50,11% de los registros de Transparencia de Certificados en el tercer trimestre de 2026, según el material fuente proporcionado, lo que apunta a un cambio continuo en las opciones criptográficas. Los certificados SAN se adaptan a las prácticas de regeneración de claves y reemisión más rápidas que fomentan los períodos de validez más cortos.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Nivel de Validación:
La Validación de Organización Mantiene la Preferencia Empresarial Mientras la Validación de Dominio se AutomatizaLos certificados de Validación de Organización representaron el 43,99% de la participación de mercado en 2026. Verifican la existencia legal de la organización solicitante sin la revisión exhaustiva asociada con la Validación Extendida. Este nivel de garantía sigue siendo adecuado para portales B2B, pasarelas de API y aplicaciones orientadas a empleados. Se proyecta que los certificados de Validación de Dominio se expandan a una CAGR del 8,72% hasta 2032. Su crecimiento está vinculado a la emisión habilitada por ACME para conexiones máquina a máquina que no requieren pasos de validación humana.
Los certificados de Validación Extendida mantienen un papel basado en el cumplimiento normativo en los servicios financieros y el comercio electrónico. Su prima de precio se ha vuelto menos diferenciada después de que las interfaces de los navegadores redujeron la diferenciación visual de los certificados de mayor garantía. Let's Encrypt anunció el plan de retiro de sus registros de transparencia de certificados RFC 6962 en agosto de 2025 y avanzó hacia la implementación de la API CT Estática. Esta transición respalda el escalado técnico de los ecosistemas de certificados de alto volumen. Los certificados de Validación de Dominio emitidos comercialmente aún pueden respaldar a las organizaciones que necesitan registros de validación auditables dentro de sus políticas de certificados. Ese requisito puede diferenciarlos de las credenciales autofirmadas en entornos operativos regulados.
Por Forma del Certificado:
La Confianza Pública Sigue Siendo Central Mientras la Confianza Privada se ExpandeLos certificados de confianza pública representaron el 70,87% de la participación de mercado en 2026. Los sitios web y servicios de cara al público necesitan una cadena de confianza reconocida por los principales almacenes raíz de los navegadores. Este requisito preserva el papel central de la WebPKI pública para aplicaciones de consumidores, socios y negocios externos. Se proyecta que los certificados de confianza privada se expandan a una CAGR del 8,63% hasta 2032. Su uso está aumentando en los servicios internos que necesitan autenticación TLS mutua, límites de confianza controlados y manejo local de datos sensibles.
Las CA raíz privadas permiten a las organizaciones reguladas adaptar las reglas de identidad y política para los sistemas internos. Son relevantes cuando los servicios no necesitan reconocimiento del navegador, pero deben autenticar dispositivos, aplicaciones o usuarios. AWS Certificate Manager puso a disposición certificados públicos exportables en junio de 2025 para cargas de trabajo dentro o fuera de AWS. Esta oferta ayuda a las organizaciones a utilizar certificados públicos gestionados en la nube en entornos híbridos. El mercado de certificados de capa de conexión segura / seguridad de la capa de transporte incluye tanto necesidades de confianza pública como privada, ya que las grandes empresas a menudo operan servicios externos e internos al mismo tiempo. Los proveedores con gestión del ciclo de vida en ambas formas pueden reducir la brecha operativa entre ellas.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modelo de Implementación:
Los Servicios Basados en la Nube Lideran Mientras los Entornos Híbridos se ExpandenLa implementación basada en la nube representó el 53,97% de la participación del tamaño del mercado en 2026. El liderazgo refleja la integración de los servicios de certificados en las cadenas de herramientas de la nube y la evitación de los costos de infraestructura de CA local. La entrega en la nube puede simplificar el aprovisionamiento para los equipos que ya gestionan aplicaciones a través de plataformas de hiperescala. Se espera que la implementación híbrida se expanda a una CAGR del 8,94% hasta 2032. Refleja el hecho de que muchas grandes organizaciones operan sistemas heredados, varias nubes públicas y cargas de trabajo en el borde al mismo tiempo.
La implementación local sigue siendo relevante en entornos con aislamiento de red, infraestructura crítica y ubicaciones con estrictas normas de residencia de datos. Entrust lanzó PKI Hub en enero de 2025 como un dispositivo virtual basado en contenedores para PKI privada y gestión del ciclo de vida de certificados. Los entornos híbridos requieren una política coherente en AWS, Azure, Google Cloud y los sistemas locales. Cada entorno puede tener diferentes servicios de certificados, API y reglas. El mercado de certificados SSL/TLS responde a esta fragmentación a través de plataformas agnósticas de CA que centralizan el inventario, la aplicación de políticas y la automatización de renovaciones. El hallazgo de CSC de que casi el 60% de las empresas utilizan 3 o más proveedores de SSL subraya esta necesidad.
Por Sector Industrial:
TI y Telecomunicaciones Lidera Mientras el Sector Salud AvanzaTI y Telecomunicaciones representaron el 27,76% de la participación de mercado en 2026. El sector opera gran parte de la infraestructura protegida por certificados que utilizan otras industrias. Las redes centrales 5G nativas en la nube también requieren comunicación segura entre los componentes internos. La Banca y los Servicios Financieros sigue siendo otro usuario importante porque las normas de pago y seguridad establecen una línea base para la higiene del cifrado. El Gobierno y la Defensa, el Comercio Minorista y el Comercio Electrónico, la Educación, la Manufactura y los Viajes y la Hospitalidad también están aumentando su uso de certificados a medida que se expanden los servicios digitales.
Se proyecta que Salud y Ciencias de la Vida se expandan a una CAGR del 9,12% hasta 2032. Los sistemas de salud necesitan transferencias de datos seguras en aplicaciones clínicas, portales de pacientes y socios conectados. La propuesta de actualización de la Norma de Seguridad HIPAA publicada en enero de 2025 haría del cifrado de la información de salud protegida una salvaguarda obligatoria en lugar de una abordable, según el material fuente proporcionado. La política de autenticación de clientes de Google Chrome también requiere que las organizaciones que utilizan sistemas de intercambio de información de salud con mTLS consideren cadenas de confianza de CA privadas. Estos cambios respaldan la demanda de descubrimiento y gestión del ciclo de vida en los sistemas hospitalarios y los proveedores de TI sanitaria. La industria de certificados SSL/TLS es cada vez más relevante para las operaciones sanitarias porque las conexiones seguras dependen tanto del cifrado como de la continuidad de los certificados.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Análisis Geográfico
Mercado de Certificados SSL/TLS en América del Norte
América del Norte representó el 36,68% de la participación de mercado en 2026. Estados Unidos representa gran parte de esta posición debido a su gran concentración de usuarios empresariales, proveedores de nube, proveedores de SaaS y servicios de PKI pública. El NIST publicó SP 1800-37 en septiembre de 2025 para ayudar a las empresas a abordar los desafíos de visibilidad durante la migración de TLS 1.2 a TLS 1.3. Esta guía es relevante para las organizaciones de servicios financieros, salud y gobierno que necesitan mantener la visibilidad de la red durante las actualizaciones de cifrado. La asociación de DigiCert con Newfold Digital en septiembre de 2026 muestra cómo las grandes plataformas norteamericanas están estandarizando la infraestructura de certificados para clientes más pequeños.
Mercado de Certificados SSL/TLS en Europa
Europa es el segundo mercado regional más grande de certificados de capa de conexión segura / seguridad de la capa de transporte. El Reglamento UE 2024/1183 está impulsando un entorno centrado en el cumplimiento normativo para carteras de identidad digital, certificados cualificados y servicios de confianza. El Reino Unido, Alemania y Francia siguen siendo fuentes principales de demanda empresarial. La asociación entre SwissSign y Evertrust anunciada en noviembre de 2025 combinó una plataforma de gestión del ciclo de vida con certificados fabricados en Suiza bajo un posicionamiento de soberanía europea. Este tipo de oferta regional aborda los requisitos superpuestos relacionados con eIDAS 2.0, el RGPD y NIS2.
Mercado de Certificados SSL/TLS en Asia-Pacífico, Oriente Medio y África, y América del Sur
Se espera que Asia-Pacífico se expanda a una CAGR del 9,23% hasta 2032, la tasa regional más rápida en el mercado de certificados SSL/TLS. Las 59 instituciones de CA de China emitieron 12,51 mil millones de certificados de autenticación digital en 2025, un aumento del 31,0% respecto al año anterior, según el material fuente gubernamental proporcionado. La emisión del sector financiero representó el 73,3% del total de China, y los ingresos empresariales alcanzaron los 3,77 mil millones de CNY, equivalentes a 520 millones de USD. La economía digital de India respalda la demanda de certificados en banca, seguros y portales gubernamentales. América del Sur está avanzando a través de la adopción del gobierno electrónico y el comercio electrónico, aunque la débil gobernanza de las pymes puede ralentizar la implementación. Oriente Medio está respaldado por programas de transformación digital en los Emiratos Árabes Unidos y Arabia Saudita, mientras que la adopción temprana en Sudáfrica y Egipto está vinculada al fintech y al uso de internet móvil.
Panorama Competitivo
Concentración del Mercado
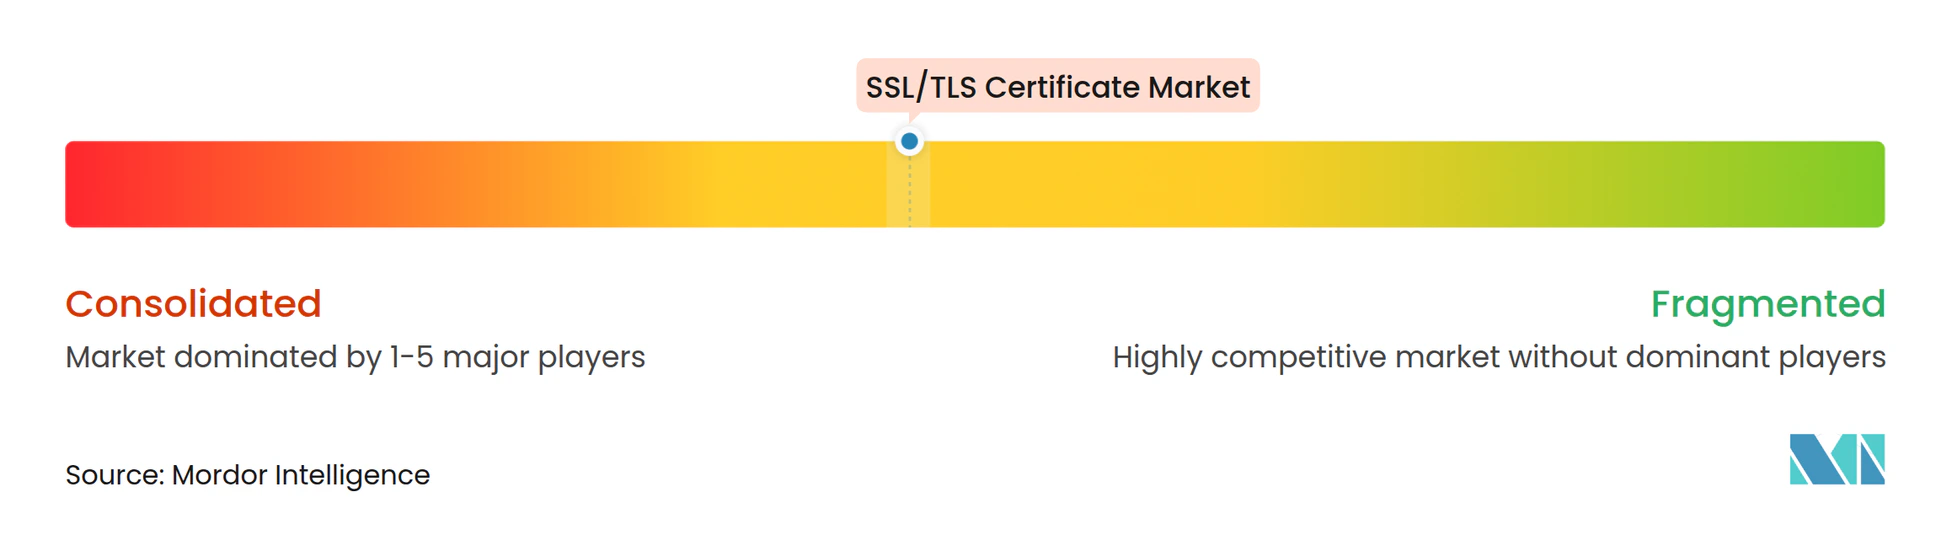
El mercado de certificados de capa de conexión segura / seguridad de la capa de transporte está moderadamente concentrado entre las autoridades de certificación públicas, con DigiCert, Sectigo, GlobalSign y Amazon Trust Services desempeñando roles importantes. La ventaja competitiva depende cada vez más de la automatización del ciclo de vida, la cobertura de API, el soporte en la nube y la integración con los procesos de desarrollo. La emisión pública sigue siendo esencial, pero ya no define toda la relación con el cliente. Los proveedores buscan ingresos recurrentes a través del descubrimiento, la gobernanza, la renovación automatizada, la PKI privada y la gestión de políticas. Esta ampliación de la oferta eleva la barrera para los proveedores que solo venden certificados individuales.
Sectigo completó la migración de más de 500.000 certificados tras adquirir el negocio de certificados públicos de Entrust en septiembre de 2025. El movimiento combinó una gran base de certificados públicos con Sectigo Certificate Manager y su enfoque en ciclos de vida cortos de certificados. DigiCert adquirió Valimail en septiembre de 2025, añadiendo capacidades de autenticación de correo electrónico de confianza cero a su plataforma. GlobalSign introdujo LifeCycleX como una plataforma integral de gestión y control del ciclo de vida de certificados que funciona con CA de Microsoft, EJBCA, Kubernetes y entornos F5. Estas acciones muestran cómo los principales proveedores se están posicionando como plataformas de orquestación multi-CA.
La preparación para la criptografía poscuántica se está convirtiendo en otro requisito competitivo. Microsoft lanzó su Programa Piloto TLS PQC el 27 de agosto de 2026, permitiendo a las autoridades de certificación elegibles en el Programa de Raíz de Confianza de Microsoft probar la preparación para la autenticación poscuántica. Los proveedores sin planes de migración creíbles pueden encontrar más difícil cumplir con las expectativas técnicas futuras. Los especialistas regionales, incluidos Actalis, SSL.com, Certum y D-TRUST, mantienen un papel donde la experiencia regulatoria local es importante. Buypass puso fin a la emisión de certificados TLS y SSL en octubre de 2025, mostrando la presión sobre los negocios de emisión independiente sin servicios de plataforma más amplios. El campo competitivo probablemente favorecerá a las empresas que combinen emisión de confianza con automatización flexible y soporte de cumplimiento regional.
Líderes de la Industria de Certificados SSL/TLS
-
Internet Security Research Group
-
GlobalSign nv-sa
-
Sectigo Limited
-
GoDaddy Operating Company, LLC
-
DigiCert, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Certificados SSL/TLS Empresas cubiertas en este informe
- DigiCert, Inc.
- Sectigo Limited
- GlobalSign nv-sa
- GoDaddy Operating Company, LLC
- Internet Security Research Group
- Google Trust Services LLC
- Amazon Web Services, Inc.
- Microsoft Corporation
- Entrust Corporation
- SSL.com LLC
- Actalis S.p.A.
- Asseco Data Systems S.A.
- IdenTrust, Inc.
- Network Solutions, LLC
- WISeKey International Holding Ltd
- SwissSign AG
- OneSpan Inc.
- Trustwave Holdings, Inc.
- Buypass AS
- Certum sp. z o.o.
Desarrollos recientes de la industria en Mercado de Certificados SSL/TLS
- Septiembre de 2026: Newfold Digital, con aproximadamente 6 millones de clientes a nivel mundial, incluidas las marcas Network Solutions y Bluehost, seleccionó a DigiCert como su socio tecnológico de confianza digital para modernizar la infraestructura de certificados SSL/TLS, permitiendo la gestión de certificados de nivel empresarial a escala para millones de clientes de pequeñas empresas.
- Agosto de 2026: Microsoft lanzó el Programa Piloto TLS PQC el 27 de agosto de 2026, invitando a las CA elegibles en el Programa de Raíz de Confianza de Microsoft a probar la preparación para la autenticación poscuántica con admisiones continuas hasta finales de 2026, la primera validación formal liderada por un hiperescalador de los flujos de trabajo de emisión de certificados poscuánticos a escala de producción.
- Julio de 2026: Sectigo anunció una asociación estratégica con eCAPS Computers India para acelerar la adopción automatizada de gestión del ciclo de vida de certificados entre las empresas indias que se preparan para los ciclos de vida de certificados TLS de 47 días, apuntando al corredor de crecimiento de Asia-Pacífico.
- Abril de 2026: Sectigo se asoció con F5 para ofrecer gestión automatizada del ciclo de vida de certificados en la Plataforma de Entrega y Seguridad de Aplicaciones de F5, permitiendo la renovación y revocación automatizada de certificados a escala empresarial dentro de la infraestructura de entrega de aplicaciones.
Alcance del Informe del Mercado Global de Certificados SSL/TLS
El mercado de certificados de capa de conexión segura / seguridad de la capa de transporte se refiere al mercado de certificados digitales que autentican la identidad de sitios web, servidores, dispositivos y usuarios, y permiten la comunicación cifrada a través de redes utilizando los protocolos SSL/TLS. Estos certificados son emitidos por Autoridades de Certificación (CA) de confianza, que verifican la propiedad del dominio y/o los detalles de la organización antes de la emisión, y son fundamentales para HTTPS, el correo electrónico seguro, la seguridad de API y la comunicación máquina a máquina.
El Informe del Mercado de Certificados SSL/TLS está Segmentado por Tipo de Producto (Certificados SSL Estándar, Certificados SSL Comodín, Certificados SSL Multidominio, Certificados de Nombre Alternativo del Sujeto), Nivel de Validación (Certificados de Validación de Dominio, Certificados de Validación de Organización, Certificados de Validación Extendida), Forma del Certificado (Certificados de Dominio Único, Certificados Multidominio, Certificados Comodín, Certificados de Confianza Pública, Certificados de Confianza Privada), Modelo de Implementación (Basado en la Nube, Local, Híbrido), Sector Industrial (Banca y Servicios Financieros, TI y Telecomunicaciones, Comercio Minorista y Comercio Electrónico, Salud y Ciencias de la Vida, Gobierno y Defensa, Viajes y Hospitalidad, Educación, Manufactura y Otros Sectores Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio, África). Los Pronósticos del Mercado se Proporcionan en Valor (USD).
Resumen de la segmentación
| Certificados SSL Estándar |
| Certificados SSL Comodín |
| Certificados SSL Multidominio |
| Certificados de Nombre Alternativo del Sujeto |
| Certificados de Validación de Dominio |
| Certificados de Validación de Organización |
| Certificados de Validación Extendida |
| Certificados de Dominio Único |
| Certificados Multidominio |
| Certificados Comodín |
| Certificados de Confianza Pública |
| Certificados de Confianza Privada |
| Basado en la Nube |
| Local |
| Híbrido |
| Banca y Servicios Financieros |
| TI y Telecomunicaciones |
| Comercio Minorista y Comercio Electrónico |
| Salud y Ciencias de la Vida |
| Gobierno y Defensa |
| Viajes y Hospitalidad |
| Educación |
| Manufactura |
| Otros Sectores Industriales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| Resto de América del Norte | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio y África | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Sudáfrica | |
| Egipto | |
| Resto de Oriente Medio y África |
| Por Tipo de Producto | Certificados SSL Estándar | |
| Certificados SSL Comodín | ||
| Certificados SSL Multidominio | ||
| Certificados de Nombre Alternativo del Sujeto | ||
| Por Nivel de Validación | Certificados de Validación de Dominio | |
| Certificados de Validación de Organización | ||
| Certificados de Validación Extendida | ||
| Por Forma del Certificado | Certificados de Dominio Único | |
| Certificados Multidominio | ||
| Certificados Comodín | ||
| Certificados de Confianza Pública | ||
| Certificados de Confianza Privada | ||
| Por Modelo de Implementación | Basado en la Nube | |
| Local | ||
| Híbrido | ||
| Por Sector Industrial | Banca y Servicios Financieros | |
| TI y Telecomunicaciones | ||
| Comercio Minorista y Comercio Electrónico | ||
| Salud y Ciencias de la Vida | ||
| Gobierno y Defensa | ||
| Viajes y Hospitalidad | ||
| Educación | ||
| Manufactura | ||
| Otros Sectores Industriales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| Resto de América del Norte | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Sudáfrica | ||
| Egipto | ||
| Resto de Oriente Medio y África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado?
El tamaño del mercado fue de 5,02 mil millones de USD en 2026 y se prevé que alcance los 8,12 mil millones de USD para 2032 a una CAGR del 8,38% durante 2027-2032.
¿Por qué se están acortando los ciclos de vida de los certificados SSL/TLS?
La Votación SC-081v3 del Foro CA/Browser reduce la validez máxima de los certificados a 200 días en 2026, 100 días en 2027 y 47 días en 2029.
¿Qué tipo de producto de certificado se está expandiendo más rápido?
Se proyecta que los certificados SAN se expandan a una CAGR del 8,66% hasta 2032 porque pueden proteger múltiples nombres de host en entornos multinube.
¿Qué enfoque de implementación lidera la gestión de certificados?
La implementación basada en la nube representó el 53,97% de la participación en 2026, mientras que se espera que la implementación híbrida se expanda a una CAGR del 8,94% hasta 2032.
¿Qué sector de usuario final tiene la tasa de pronóstico más alta?
Se proyecta que Salud y Ciencias de la Vida se expandan a una CAGR del 9,12% hasta 2032, respaldado por los requisitos de transferencia segura de datos.
¿Qué región se espera que avance más rápido?
Se espera que Asia-Pacífico se expanda a una CAGR del 9,23% hasta 2032, respaldado por la amplia digitalización y la actividad de emisión de certificados.