
Taille et part du marché des certificats SSL/TLS
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 5.43 Milliards de dollars |
| Taille du Marché (2032) | 8.12 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 8.38 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des certificats SSL/TLS par Mordor Intelligence
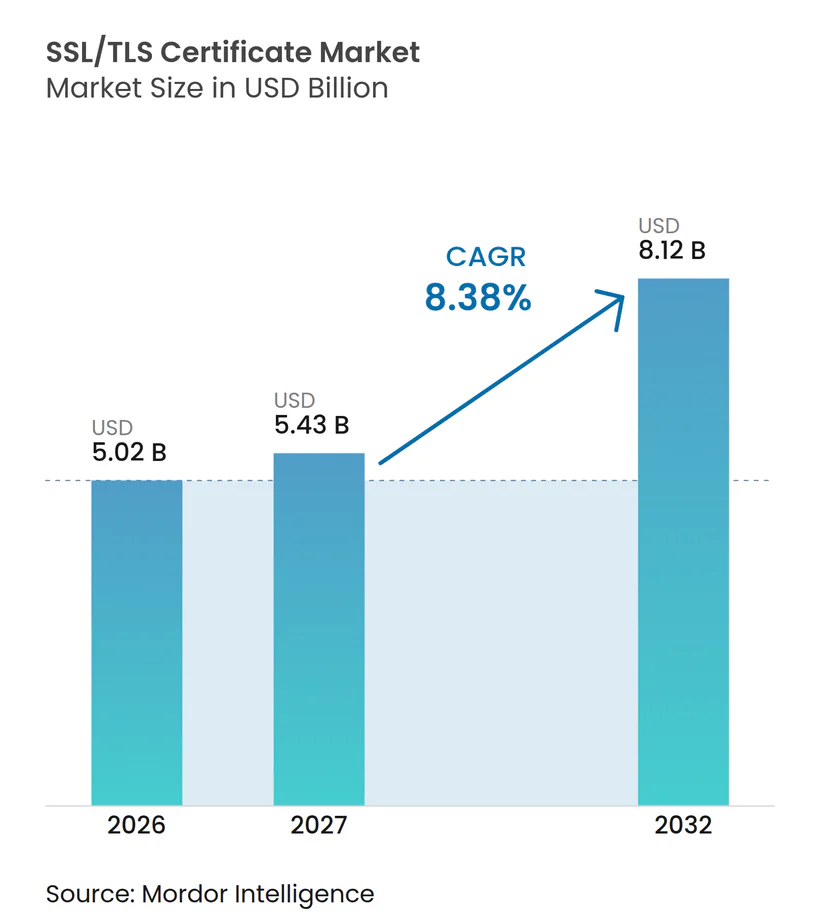
Le marché des certificats SSL/TLS s'établit à 5,02 milliards USD en 2026 et devrait atteindre 8,12 milliards USD d'ici 2032, avec une expansion à un CAGR de 8,38 % durant la période 2027–2032. L'utilisation quasi universelle du protocole HTTPS a déplacé la demande de la simple chiffrement de sites web vers la découverte fiable des certificats, leur renouvellement et le contrôle des politiques. La réduction des périodes de validité des certificats rend les pratiques de renouvellement manuel moins viables, en particulier pour les organisations disposant de parcs de certificats importants et distribués. Cette évolution favorise les fournisseurs qui combinent l'émission de certificats publics avec la gestion du cycle de vie des certificats, des interfaces d'automatisation et des intégrations cloud. L'infrastructure à clé publique (PKI) privée gagne également en importance à mesure que les entreprises protègent leurs API internes, leurs conteneurs, leurs maillages de services et les identités de leurs appareils. La concurrence se déplace donc de la vente de certificats individuels vers des relations à long terme de type logiciel et services gérés.
Points clés du rapport
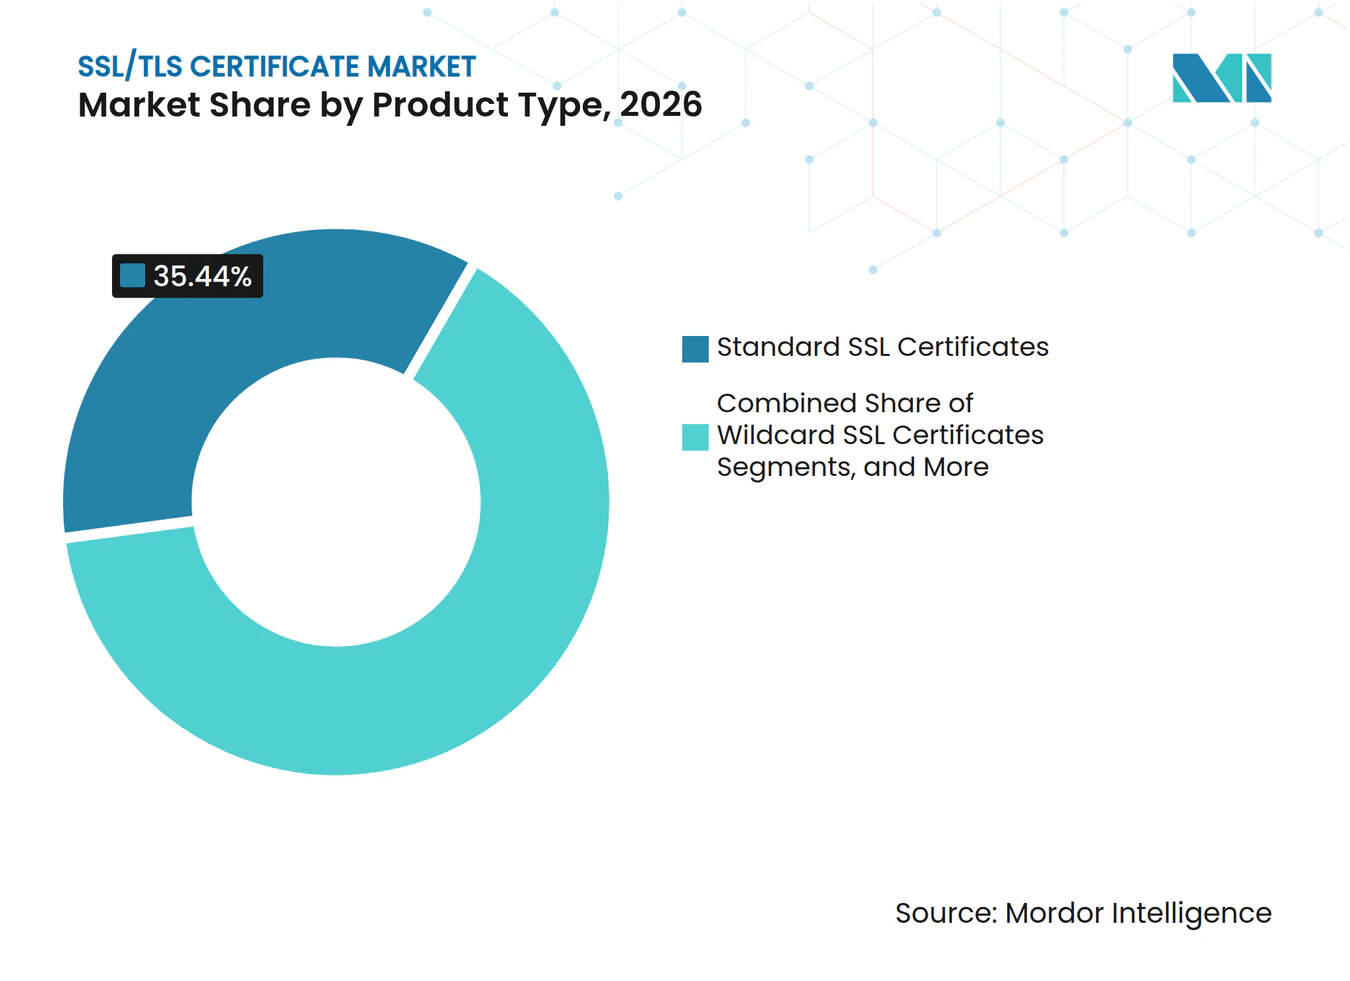
- Par type de produit, les certificats SSL standard détenaient 35,44 % de la part de marché en 2026, tandis que les certificats SAN devraient se développer à un CAGR de 8,66 % jusqu'en 2032.
- Par niveau de validation, les certificats à validation d'organisation détenaient une part de 43,99 % en 2026, tandis que les certificats à validation de domaine devraient se développer à un CAGR de 8,72 % jusqu'en 2032.
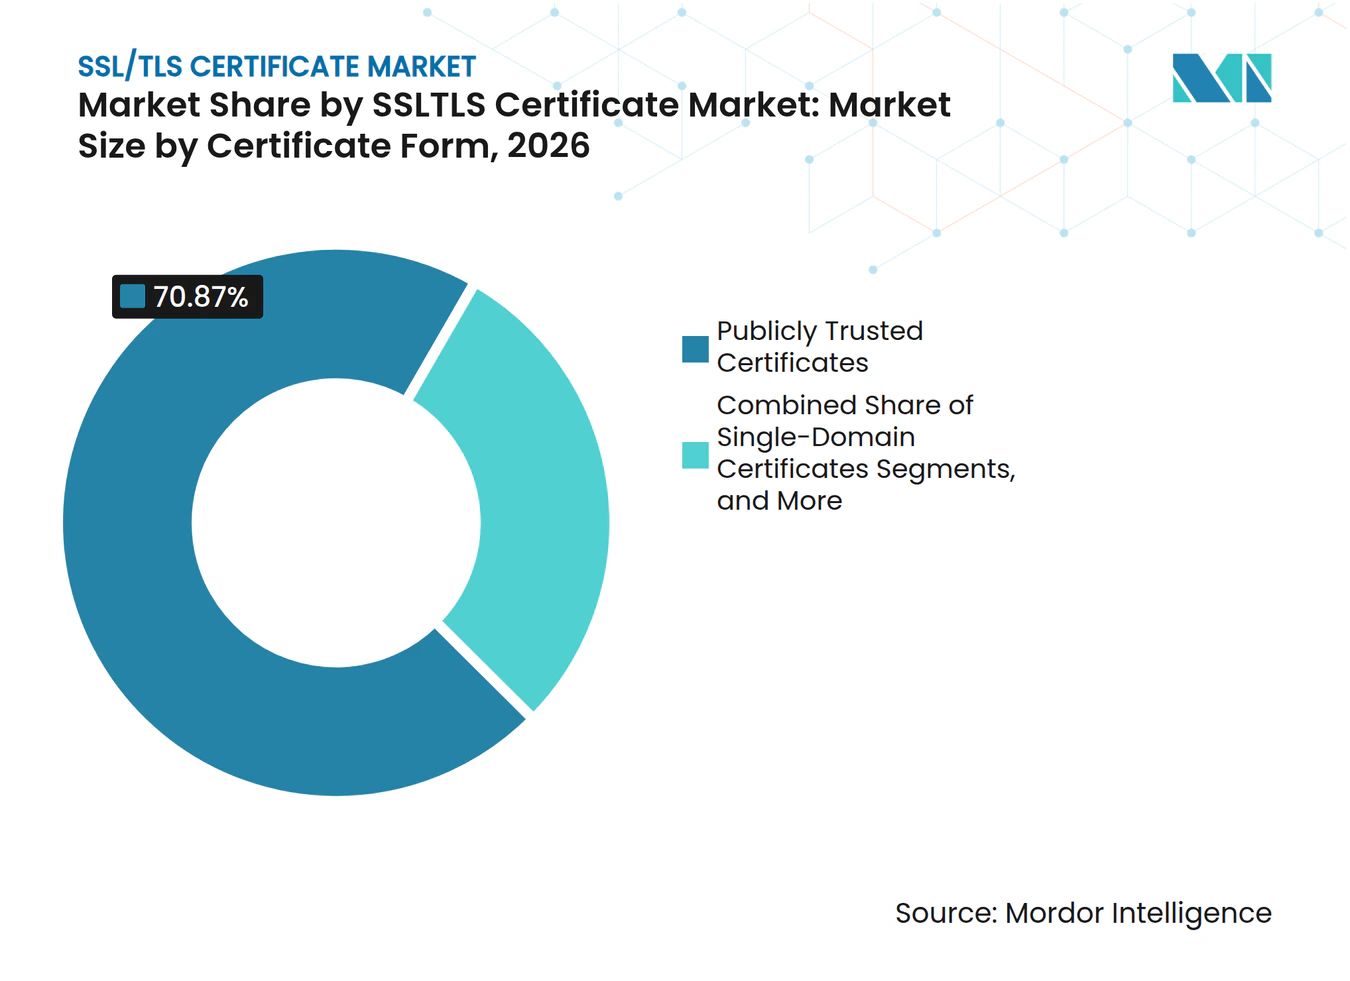
- Par forme de certificat, les certificats à confiance publique représentaient 70,87 % de la part de marché en 2026, tandis que les certificats à confiance privée devraient se développer à un CAGR de 8,63 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud détenait 53,97 % de la part de marché en 2026, tandis que le déploiement hybride devrait se développer à un CAGR de 8,94 % jusqu'en 2032.
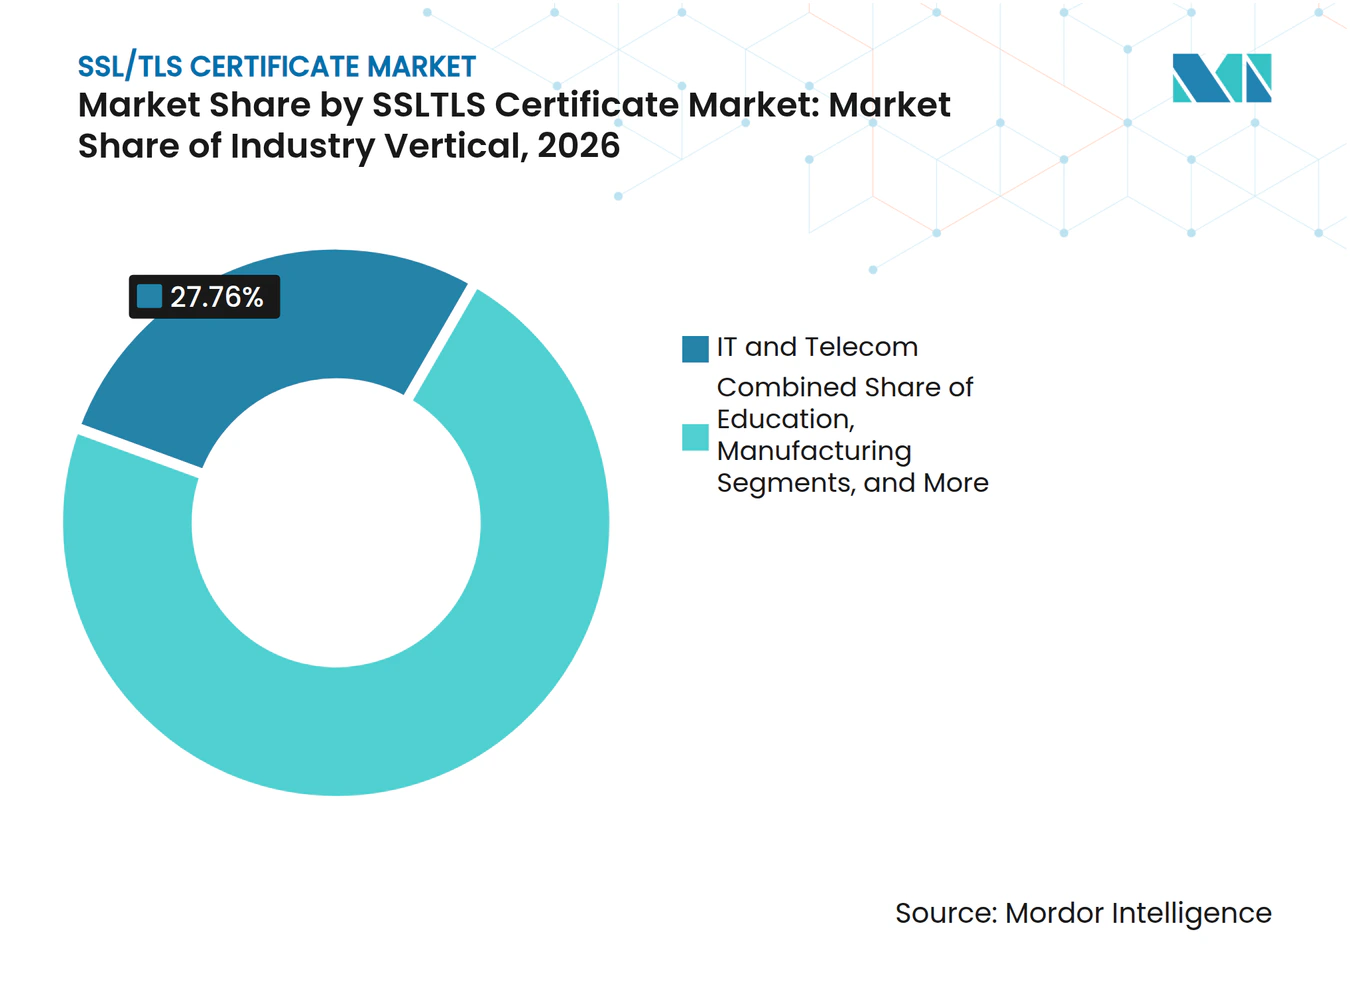
- Par secteur d'activité, l'informatique et les télécommunications détenaient 27,76 % de la part de marché en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 9,12 % jusqu'en 2032.
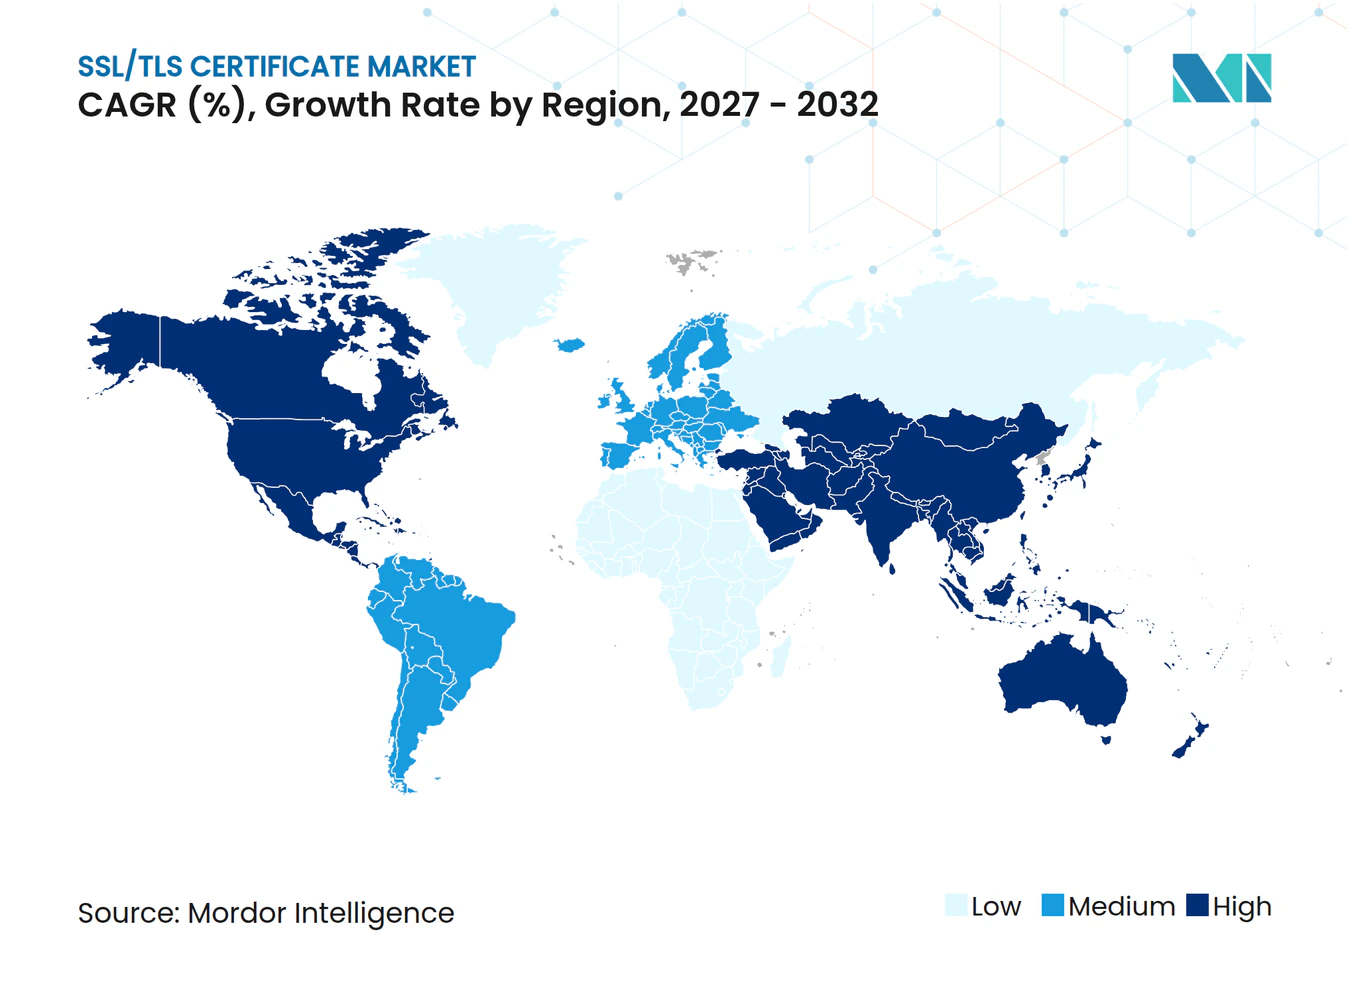
- Par géographie, l'Amérique du Nord détenait 36,68 % de la part de marché en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 9,23 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Adoption croissante du protocole HTTPS dans les services numériques | +2.5% | Mondial | Court terme (≤ 2 ans) |
| Réduction des durées de vie des certificats TLS | +2.0% | Mondial | Court terme (≤ 2 ans) |
| Expansion des applications cloud natives et des identités machines | +1.3% | Amérique du Nord, Europe, cœur de l'Asie-Pacifique, extension vers le Moyen-Orient | Moyen terme (2-4 ans) |
| Exigences réglementaires et de confiance numérique | +1.0% | Europe, Amérique du Nord | Moyen terme (2-4 ans) |
| Émission automatisée via ACME et DevSecOps | +0.7% | Mondial, gains précoces en Amérique du Nord et en Europe occidentale | Moyen terme (2-4 ans) |
| Transparence des certificats et surveillance continue | +0.4% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Adoption croissante du protocole HTTPS dans les services numériques
Le protocole HTTPS est désormais la couche de sécurité par défaut pour la plupart des communications sur Internet. L'Almanach Web 2025 a indiqué que 97,5 % des pages d'accueil sur ordinateur et 97,3 % des pages d'accueil sur mobile étaient servies via HTTPS lors de son exploration de juillet 2025. Il a également constaté que 98,8 % des requêtes mobiles étaient chiffrées.[1] Les grandes entreprises ont largement achevé leur transition initiale vers HTTPS, mais les petites entreprises, les éditeurs régionaux et les portails publics ont encore besoin de moyens plus simples pour provisionner et renouveler les certificats. Les avertissements des navigateurs et les approches privilégiant HTTPS rendent l'absence de chiffrement plus visible pour ces utilisateurs. Le marché des certificats SSL/TLS bénéficie lorsque les services gérés suppriment la charge opérationnelle qui a historiquement ralenti l'adoption dans les petites organisations.
Réduction des durées de vie des certificats TLS
Le CA/Browser Forum a approuvé le scrutin SC-081v3 en avril 2025, établissant une réduction progressive de la validité maximale des certificats TLS. La période maximale passe à 200 jours en mars 2026, à 100 jours en mars 2027 et à 47 jours en mars 2029. Les organisations gérant des milliers de certificats devront renouveler leurs accréditations bien plus souvent qu'avec l'ancienne période de 398 jours. Le suivi manuel devient particulièrement risqué lorsque les certificats prennent en charge des applications clients, des systèmes de paiement ou des échanges d'informations de santé. Le marché des certificats SSL/TLS évolue donc vers des outils automatisés de découverte, d'approbation, d'émission, de renouvellement et de révocation. Cette évolution favorise également les contrats récurrents de gestion du cycle de vie plutôt que les achats isolés de certificats.
Expansion des applications cloud natives et des identités machines
Les applications cloud natives utilisent des certificats pour les API, les conteneurs, les maillages de services et les connexions d'appareils. CyberArk a indiqué que les identités machines surpassaient en nombre les identités humaines dans un rapport de 82:1 dans les environnements d'entreprise en 2025. AWS a augmenté la capacité d'AWS Private CA à 100 millions de certificats par autorité de certification en juillet 2025 pour les configurations CRL partitionnées éligibles.[2] Ces volumes montrent pourquoi la simple émission ne suffit pas à donner aux organisations un contrôle suffisant sur les identités machines. Les outils de découverte et d'inventaire deviennent importants car un certificat manqué peut interrompre une application même lorsqu'une entreprise dispose de politiques de chiffrement adéquates. Le marché des certificats SSL/TLS a l'opportunité de répondre à ce besoin plus large de gestion des identités dans les environnements hybrides.
Exigences réglementaires et de confiance numérique
Les règles européennes sur l'identité numérique renforcent l'importance des certificats qualifiés et des services de confiance. Le règlement UE 2024/1183 a créé le cadre européen d'identité numérique et exige que les États membres mettent des portefeuilles d'identité numérique à disposition d'ici fin 2026. Ces exigences imposent des contraintes techniques et opérationnelles aux organisations qui émettent, valident ou s'appuient sur des justificatifs numériques. Le NIST a également finalisé les normes FIPS 203, FIPS 204 et FIPS 205 en tant que premières normes de cryptographie post-quantique. Les inventaires de certificats constituent un point de départ nécessaire pour toute transition vers de nouvelles méthodes cryptographiques. Le marché des certificats SSL/TLS peut bénéficier lorsque les programmes de conformité exigent une visibilité centralisée sur la propriété, l'expiration et le type de clé des certificats.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Faible sensibilisation et gouvernance insuffisante des certificats parmi les PME | -1.2% | Mondial, plus aigu en Amérique du Sud, en Afrique et en Asie du Sud-Est | Court terme (≤ 2 ans) |
| Substitution par des certificats auto-signés et des autorités de certification privées pour les charges de travail internes | -0.8% | Amérique du Nord et Europe, forte adoption des applications cloud natives | Moyen terme (2-4 ans) |
| Intégration des systèmes hérités et contraintes de compétences | -0.5% | Asie-Pacifique, Amérique du Sud, Afrique | Moyen terme (2-4 ans) |
| Fragmentation multi-fournisseurs et angles morts de propriété | -0.4% | Mondial, grandes entreprises avec une informatique décentralisée | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Faible sensibilisation et gouvernance insuffisante des certificats parmi les PME
Les petites organisations manquent souvent d'une politique formelle pour la propriété et le renouvellement des certificats. Une étude CSC publiée en octobre 2025 a révélé que près de 60 % des entreprises utilisent 3 fournisseurs SSL ou plus.[3] Le recours à plusieurs fournisseurs peut laisser les équipes avec des inventaires séparés et une responsabilité incertaine pour les certificats arrivant à expiration. Le problème est plus difficile pour les entreprises qui ne peuvent pas justifier l'embauche de personnel PKI spécialisé ou l'acquisition de plateformes d'automatisation à coût élevé. Sectigo et Omdia ont rapporté que 95 % des organisations interrogées restaient au moins partiellement dépendantes des processus manuels. Cette dépendance peut retarder l'adoption à court terme tout en créant une demande future pour une automatisation gérée à moindre coût.
Substitution par des certificats auto-signés et des autorités de certification privées pour les charges de travail internes
Les services internes ne nécessitent pas toujours des certificats à confiance publique. Les certificats auto-signés et les hiérarchies d'autorités de certification privées peuvent sécuriser les API internes, le trafic des conteneurs et les connexions de maillage de services sans acheter de certificats publics. AWS Private CA, Google Certificate Authority Service et Microsoft Intune Cloud PKI prennent en charge cette approche dans les environnements cloud. AWS a également introduit des certificats publics exportables en juin 2025, au prix de 15 USD par nom de domaine pleinement qualifié et de 149 USD par certificat wildcard. Cette substitution peut limiter la demande de certificats publics commerciaux dans les charges de travail internes en expansion rapide. Les fournisseurs commerciaux répondent en proposant des plateformes unifiées qui gèrent à la fois la PKI privée et l'émission publique.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de produit :
les certificats SAN soutiennent les déploiements multi-cloudLes certificats SSL standard détenaient 35,44 % de la part de marché en 2026. Leur position reflète les volumes élevés de besoins mono-domaine parmi les petites entreprises et les éditeurs de contenu. Les certificats SAN devraient se développer à un CAGR de 8,66 % jusqu'en 2032. Ils permettent aux entreprises de sécuriser plusieurs noms d'hôtes via un seul certificat, ce qui est utile lorsque les applications fonctionnent dans plusieurs régions cloud et sous-domaines. La taille du marché des certificats SAN bénéficie des équipes d'infrastructure qui souhaitent une émission programmatique dans leurs flux de déploiement établis.
NGINX a introduit la prise en charge native du protocole ACME en 2025, rapprochant les flux de travail automatisés de gestion des certificats des outils d'infrastructure courants. Cette intégration favorise l'utilisation des certificats SAN lorsque les demandes et les renouvellements sont gérés via des processus DevSecOps. Les certificats wildcard et multi-domaines continuent de servir les utilisateurs qui gèrent des structures de sous-domaines plus larges. Leur valeur évolue car les durées de vie de 47 jours réduisent l'avantage de tout justificatif conçu autour de longs intervalles de renouvellement. Les certificats ECDSA représentaient 50,11 % des enregistrements de transparence des certificats au troisième trimestre 2026, selon les données sources fournies, ce qui indique un changement en cours dans les choix cryptographiques. Les certificats SAN s'adaptent aux pratiques de re-génération de clés et de réémission plus rapides qu'encouragent les périodes de validité plus courtes.



Par niveau de validation :
la validation d'organisation conserve la préférence des entreprises tandis que la validation de domaine s'automatiseLes certificats à validation d'organisation détenaient 43,99 % de la part de marché en 2026. Ils vérifient l'existence légale de l'organisation demanderesse sans la révision approfondie associée à la validation étendue. Ce niveau d'assurance reste adapté aux portails B2B, aux passerelles API et aux applications destinées aux employés. Les certificats à validation de domaine devraient se développer à un CAGR de 8,72 % jusqu'en 2032. Leur croissance est liée à l'émission activée par ACME pour les connexions machine à machine qui ne nécessitent pas d'étapes de validation humaine.
Les certificats à validation étendue conservent un rôle basé sur la conformité dans les services financiers et le commerce électronique. Leur prime de prix est devenue moins distincte après que les interfaces des navigateurs ont réduit la différenciation visuelle des certificats à assurance élevée. Let's Encrypt a annoncé le plan de retrait de ses journaux de transparence des certificats RFC 6962 en août 2025 et a évolué vers la mise en œuvre de l'API CT statique. Cette transition soutient la mise à l'échelle technique des écosystèmes de certificats à volume élevé. Les certificats à validation de domaine émis commercialement peuvent encore soutenir les organisations qui ont besoin d'enregistrements de validation auditables dans leurs politiques de certificats. Cette exigence peut les distinguer des justificatifs auto-signés dans les environnements opérationnels réglementés.
Par forme de certificat :
la confiance publique reste centrale tandis que la confiance privée se développeLes certificats à confiance publique représentaient 70,87 % de la part de marché en 2026. Les sites web et services accessibles au public ont besoin d'une chaîne de confiance reconnue par les principaux magasins de racines des navigateurs. Cette exigence préserve le rôle central de la WebPKI publique pour les applications grand public, partenaires et commerciales externes. Les certificats à confiance privée devraient se développer à un CAGR de 8,63 % jusqu'en 2032. Leur utilisation augmente dans les services internes qui nécessitent une authentification TLS mutuelle, des limites de confiance contrôlées et une gestion locale des données sensibles.
Les autorités de certification racines privées permettent aux organisations réglementées d'adapter les règles d'identité et de politique pour les systèmes internes. Elles sont pertinentes lorsque les services n'ont pas besoin de la reconnaissance des navigateurs mais doivent authentifier des appareils, des applications ou des utilisateurs. AWS Certificate Manager a mis à disposition des certificats publics exportables en juin 2025 pour les charges de travail à l'intérieur ou à l'extérieur d'AWS. Cette offre aide les organisations à utiliser des certificats publics gérés dans le cloud dans des environnements hybrides. Le marché des certificats de couche de sockets sécurisés / sécurité de la couche de transport comprend à la fois les besoins de confiance publique et privée, car les grandes entreprises exploitent souvent des services externes et internes en même temps. Les fournisseurs disposant d'une gestion du cycle de vie pour les deux formes peuvent réduire le fossé opérationnel entre elles.

Par modèle de déploiement :
les services basés sur le cloud sont en tête tandis que les environnements hybrides se développentLe déploiement basé sur le cloud détenait 53,97 % de la taille du marché en 2026. Cette position de tête reflète l'intégration des services de certificats dans les chaînes d'outils cloud et l'évitement des coûts d'infrastructure d'autorité de certification sur site. La livraison cloud peut simplifier le provisionnement pour les équipes qui gèrent déjà des applications via des plateformes hyperscale. Le déploiement hybride devrait se développer à un CAGR de 8,94 % jusqu'en 2032. Il reflète le fait que de nombreuses grandes organisations exploitent simultanément des systèmes hérités, plusieurs clouds publics et des charges de travail en périphérie.
Le déploiement sur site reste pertinent dans les environnements isolés, les infrastructures critiques et les sites soumis à des règles strictes de résidence des données. Entrust a lancé PKI Hub en janvier 2025 en tant qu'appliance virtuelle basée sur des conteneurs pour la PKI privée et la gestion du cycle de vie des certificats. Les environnements hybrides nécessitent une politique cohérente entre AWS, Azure, Google Cloud et les systèmes locaux. Chaque environnement peut avoir des services de certificats, des API et des règles différents. Le marché des certificats SSL/TLS répond à cette fragmentation via des plateformes indépendantes des autorités de certification qui centralisent l'inventaire, l'application des politiques et l'automatisation du renouvellement. La constatation de CSC selon laquelle près de 60 % des entreprises utilisent 3 fournisseurs SSL ou plus souligne ce besoin.
Par secteur d'activité :
l'informatique et les télécommunications sont en tête tandis que la santé progresseL'informatique et les télécommunications détenaient 27,76 % de la part de marché en 2026. Le secteur exploite une grande partie de l'infrastructure sécurisée par des certificats utilisée par d'autres industries. Les réseaux cœur 5G cloud natifs nécessitent également des communications sécurisées entre les composants internes. Les services bancaires et financiers restent un autre utilisateur important car les règles de paiement et de sécurité établissent une base de référence pour l'hygiène du chiffrement. Les secteurs gouvernement et défense, commerce de détail et commerce électronique, éducation, fabrication, et voyage et hôtellerie augmentent également leur utilisation des certificats à mesure que les services numériques se développent.
La santé et les sciences de la vie devraient se développer à un CAGR de 9,12 % jusqu'en 2032. Les systèmes de santé ont besoin de transferts de données sécurisés entre les applications cliniques, les portails patients et les partenaires connectés. La mise à jour proposée de la règle de sécurité HIPAA publiée en janvier 2025 ferait du chiffrement des informations de santé protégées une mesure de protection obligatoire plutôt qu'une mesure à évaluer, selon les données sources fournies. La politique d'authentification des clients de Google Chrome oblige également les organisations utilisant des systèmes d'échange d'informations de santé mTLS à prendre en compte les chaînes de confiance des autorités de certification privées. Ces changements soutiennent la demande de découverte et de gestion du cycle de vie dans les systèmes hospitaliers et les fournisseurs de technologies de santé. Le secteur des certificats SSL/TLS est de plus en plus pertinent pour les opérations de santé car les connexions sécurisées dépendent à la fois du chiffrement et de la continuité des certificats.
Analyse géographique
Marché des certificats SSL/TLS en Amérique du Nord
L'Amérique du Nord détenait 36,68 % de la part de marché en 2026. Les États-Unis représentent une grande partie de cette position en raison de leur forte concentration d'utilisateurs d'entreprise, de fournisseurs cloud, d'éditeurs de logiciels en tant que service et de services PKI publics. Le NIST a publié SP 1800-37 en septembre 2025 pour aider les entreprises à relever les défis de visibilité lors de la migration de TLS 1.2 vers TLS 1.3. Ces orientations sont pertinentes pour les organisations des services financiers, de la santé et du gouvernement qui doivent maintenir la visibilité du réseau lors des mises à niveau du chiffrement. Le partenariat de DigiCert avec Newfold Digital en septembre 2026 montre comment les grandes plateformes nord-américaines standardisent l'infrastructure de certificats pour les petits clients.
Marché des certificats SSL/TLS en Europe
L'Europe est le deuxième marché régional de certificats de couche de sockets sécurisés / sécurité de la couche de transport. Le règlement UE 2024/1183 crée un environnement axé sur la conformité pour les portefeuilles d'identité numérique, les certificats qualifiés et les services de confiance. Le Royaume-Uni, l'Allemagne et la France restent les principales sources de demande des entreprises. Le partenariat entre SwissSign et Evertrust annoncé en novembre 2025 a combiné une plateforme de gestion du cycle de vie avec des certificats de fabrication suisse sous un positionnement de souveraineté européenne. Ce type d'offre régionale répond aux exigences croisées liées à eIDAS 2.0, au RGPD et à NIS2.
Marché des certificats SSL/TLS en Asie-Pacifique, Moyen-Orient et Afrique, et Amérique du Sud
L'Asie-Pacifique devrait se développer à un CAGR de 9,23 % jusqu'en 2032, le taux régional le plus rapide du marché des certificats SSL/TLS. Les 59 institutions d'autorités de certification chinoises ont émis 12,51 milliards de certificats d'authentification numérique en 2025, soit une augmentation de 31,0 % par rapport à l'année précédente, selon les données gouvernementales fournies. L'émission dans le secteur financier représentait 73,3 % du total chinois, et les revenus d'activité ont atteint 3,77 milliards CNY, soit l'équivalent de 520 millions USD. L'économie numérique indienne soutient la demande de certificats dans les secteurs bancaire, assurantiel et des portails gouvernementaux. L'Amérique du Sud progresse grâce à l'adoption de l'administration électronique et du commerce électronique, bien qu'une gouvernance plus faible des PME puisse ralentir le déploiement. Le Moyen-Orient est soutenu par les programmes de transformation numérique des Émirats arabes unis et de l'Arabie saoudite, tandis que l'adoption précoce en Afrique du Sud et en Égypte est liée à la fintech et à l'utilisation d'Internet mobile.
Paysage concurrentiel
Concentration du Marché
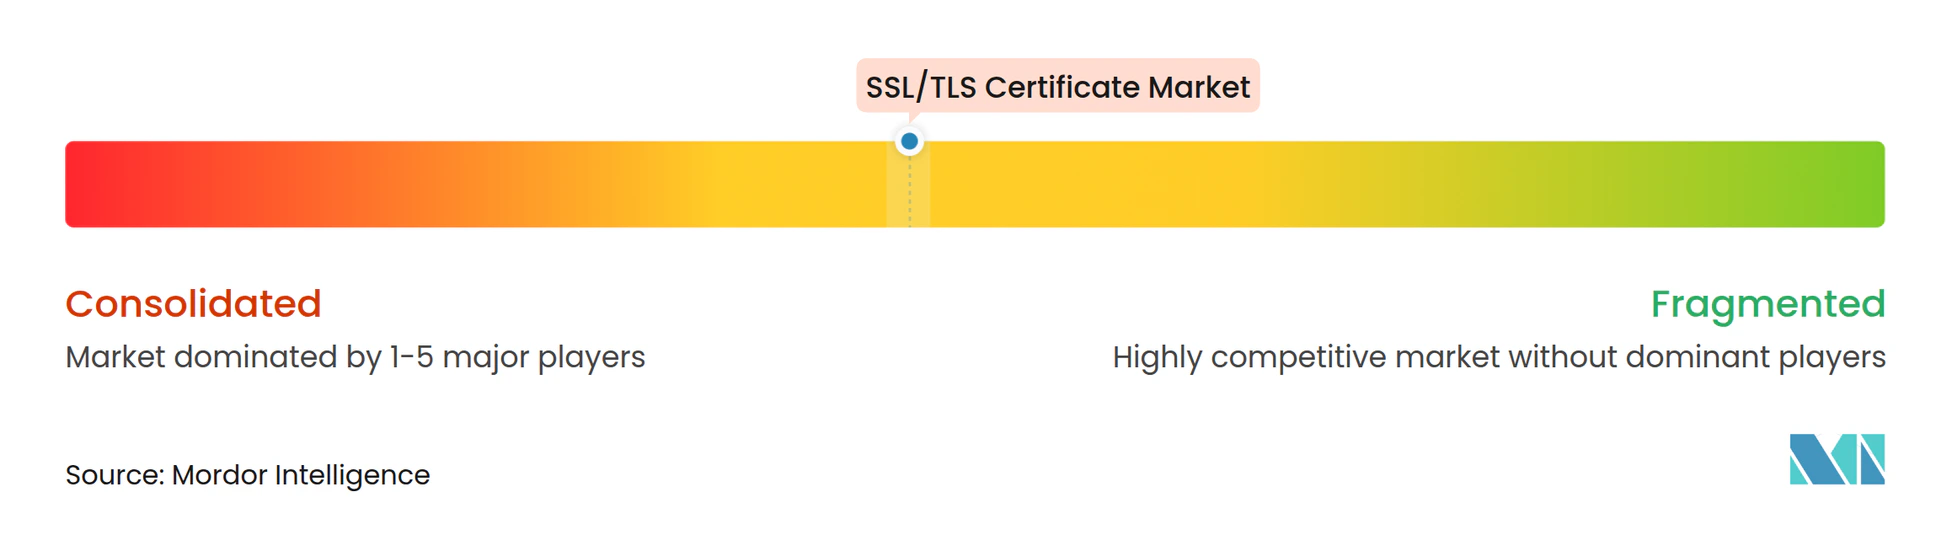
Le marché des certificats de couche de sockets sécurisés / sécurité de la couche de transport est modérément concentré parmi les autorités de certification publiques, DigiCert, Sectigo, GlobalSign et Amazon Trust Services jouant des rôles importants. L'avantage concurrentiel dépend de plus en plus de l'automatisation du cycle de vie, de la couverture des API, du support cloud et de l'intégration avec les processus de développement. L'émission publique reste essentielle, mais elle ne définit plus l'ensemble de la relation client. Les fournisseurs recherchent des revenus récurrents grâce à la découverte, la gouvernance, le renouvellement automatisé, la PKI privée et la gestion des politiques. Cet élargissement de l'offre élève la barrière pour les fournisseurs qui ne vendent que des certificats individuels.
Sectigo a achevé la migration de plus de 500 000 certificats après l'acquisition de l'activité de certificats publics d'Entrust en septembre 2025. Cette opération a combiné une large base de certificats publics avec Sectigo Certificate Manager et son accent sur les courtes durées de vie des certificats. DigiCert a acquis Valimail en septembre 2025, ajoutant des capacités d'authentification des e-mails à confiance zéro à sa plateforme. GlobalSign a introduit LifeCycleX en tant que plateforme de gestion et de contrôle du cycle de vie des certificats de bout en bout, compatible avec les autorités de certification Microsoft, EJBCA, Kubernetes et les environnements F5. Ces actions montrent comment les principaux fournisseurs se positionnent en tant que plateformes d'orchestration multi-autorités de certification.
La préparation post-quantique devient une autre exigence concurrentielle. Microsoft a lancé son programme pilote PQC TLS le 27 août 2026, permettant aux autorités de certification éligibles du programme Microsoft Trusted Root de tester la préparation à l'authentification post-quantique. Les fournisseurs sans plans de migration crédibles pourraient avoir plus de difficultés à répondre aux futures attentes techniques. Les spécialistes régionaux, notamment Actalis, SSL.com, Certum et D-TRUST, conservent un rôle là où l'expertise réglementaire locale est importante. Buypass a mis fin à l'émission de certificats TLS et SSL en octobre 2025, illustrant la pression exercée sur les activités d'émission autonomes sans services de plateforme plus larges. Le champ concurrentiel devrait favoriser les entreprises qui combinent une émission de confiance avec une automatisation flexible et un support de conformité régionale.
Leaders du secteur des certificats SSL/TLS
-
Internet Security Research Group
-
GlobalSign nv-sa
-
Sectigo Limited
-
GoDaddy Operating Company, LLC
-
DigiCert, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des certificats SSL/TLS Entreprises couvertes dans ce rapport
- DigiCert, Inc.
- Sectigo Limited
- GlobalSign nv-sa
- GoDaddy Operating Company, LLC
- Internet Security Research Group
- Google Trust Services LLC
- Amazon Web Services, Inc.
- Microsoft Corporation
- Entrust Corporation
- SSL.com LLC
- Actalis S.p.A.
- Asseco Data Systems S.A.
- IdenTrust, Inc.
- Network Solutions, LLC
- WISeKey International Holding Ltd
- SwissSign AG
- OneSpan Inc.
- Trustwave Holdings, Inc.
- Buypass AS
- Certum sp. z o.o.
Développements industriels récents dans Marché des certificats SSL/TLS
- Septembre 2026 : Newfold Digital, avec environ 6 millions de clients dans le monde, dont les marques Network Solutions et Bluehost, a sélectionné DigiCert comme partenaire technologique de confiance numérique pour moderniser l'infrastructure de certificats SSL/TLS, permettant une gestion des certificats de niveau entreprise à grande échelle pour des millions de clients de petites entreprises.
- Août 2026 : Microsoft a lancé le programme pilote PQC TLS le 27 août 2026, invitant les autorités de certification éligibles du programme Microsoft Trusted Root à tester la préparation à l'authentification post-quantique avec des admissions continues jusqu'à fin 2026, première validation formelle menée par un hyperscaler des flux de travail d'émission de certificats post-quantiques à l'échelle de la production.
- Juillet 2026 : Sectigo a annoncé un partenariat stratégique avec eCAPS Computers India pour accélérer l'adoption de la gestion automatisée du cycle de vie des certificats parmi les entreprises indiennes se préparant aux durées de vie des certificats TLS de 47 jours, ciblant le corridor de croissance Asie-Pacifique.
- Avril 2026 : Sectigo s'est associé à F5 pour fournir une gestion automatisée du cycle de vie des certificats sur la plateforme de livraison et de sécurité des applications de F5, permettant le renouvellement et la révocation automatisés des certificats à l'échelle de l'entreprise au sein de l'infrastructure de livraison des applications.
Périmètre du rapport mondial sur le marché des certificats SSL/TLS
Le marché des certificats de couche de sockets sécurisés / sécurité de la couche de transport désigne le marché des certificats numériques qui authentifient l'identité des sites web, des serveurs, des appareils et des utilisateurs, et permettent des communications chiffrées sur les réseaux utilisant les protocoles SSL/TLS. Ces certificats sont émis par des autorités de certification (AC) de confiance, qui vérifient la propriété du domaine et/ou les détails de l'organisation avant l'émission, et sont fondamentaux pour le protocole HTTPS, la messagerie électronique sécurisée, la sécurité des API et les communications machine à machine.
Le rapport sur le marché des certificats SSL/TLS est segmenté par type de produit (certificats SSL standard, certificats SSL wildcard, certificats SSL multi-domaines, certificats Subject Alternative Name), niveau de validation (certificats à validation de domaine, certificats à validation d'organisation, certificats à validation étendue), forme de certificat (certificats mono-domaine, certificats multi-domaines, certificats wildcard, certificats à confiance publique, certificats à confiance privée), modèle de déploiement (basé sur le cloud, sur site, hybride), secteur d'activité (services bancaires et financiers, informatique et télécommunications, commerce de détail et commerce électronique, santé et sciences de la vie, gouvernement et défense, voyage et hôtellerie, éducation, fabrication, et autres secteurs d'activité), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, Afrique). Les prévisions du marché sont fournies en valeur (USD).
Aperçu de la segmentation
| Certificats SSL standard |
| Certificats SSL wildcard |
| Certificats SSL multi-domaines |
| Certificats Subject Alternative Name |
| Certificats à validation de domaine |
| Certificats à validation d'organisation |
| Certificats à validation étendue |
| Certificats mono-domaine |
| Certificats multi-domaines |
| Certificats wildcard |
| Certificats à confiance publique |
| Certificats à confiance privée |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Services bancaires et financiers |
| Informatique et télécommunications |
| Commerce de détail et commerce électronique |
| Santé et sciences de la vie |
| Gouvernement et défense |
| Voyage et hôtellerie |
| Éducation |
| Fabrication |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Reste de l'Amérique du Nord | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par type de produit | Certificats SSL standard | |
| Certificats SSL wildcard | ||
| Certificats SSL multi-domaines | ||
| Certificats Subject Alternative Name | ||
| Par niveau de validation | Certificats à validation de domaine | |
| Certificats à validation d'organisation | ||
| Certificats à validation étendue | ||
| Par forme de certificat | Certificats mono-domaine | |
| Certificats multi-domaines | ||
| Certificats wildcard | ||
| Certificats à confiance publique | ||
| Certificats à confiance privée | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par secteur d'activité | Services bancaires et financiers | |
| Informatique et télécommunications | ||
| Commerce de détail et commerce électronique | ||
| Santé et sciences de la vie | ||
| Gouvernement et défense | ||
| Voyage et hôtellerie | ||
| Éducation | ||
| Fabrication | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Reste de l'Amérique du Nord | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché ?
La taille du marché était de 5,02 milliards USD en 2026 et devrait atteindre 8,12 milliards USD d'ici 2032 à un CAGR de 8,38 % durant la période 2027-2032.
Pourquoi les durées de vie des certificats SSL/TLS deviennent-elles plus courtes ?
Le scrutin SC-081v3 du CA/Browser Forum réduit la validité maximale des certificats à 200 jours en 2026, à 100 jours en 2027 et à 47 jours en 2029.
Quel type de produit de certificat se développe le plus rapidement ?
Les certificats SAN devraient se développer à un CAGR de 8,66 % jusqu'en 2032 car ils peuvent protéger plusieurs noms d'hôtes dans des environnements multi-cloud.
Quelle approche de déploiement est en tête de la gestion des certificats ?
Le déploiement basé sur le cloud détenait 53,97 % de la part de marché en 2026, tandis que le déploiement hybride devrait se développer à un CAGR de 8,94 % jusqu'en 2032.
Quel secteur d'utilisateurs finaux affiche le taux de prévision le plus élevé ?
La santé et les sciences de la vie devraient se développer à un CAGR de 9,12 % jusqu'en 2032, soutenues par les exigences de transfert sécurisé des données.
Quelle région devrait progresser le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 9,23 % jusqu'en 2032, soutenue par une large numérisation et une activité d'émission de certificats.