
SSL/TLS-Zertifikat Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 5.43 Milliarden US-Dollar |
| Marktgröße (2032) | 8.12 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 8.38 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
SSL/TLS-Zertifikat-Marktanalyse von Mordor Intelligence
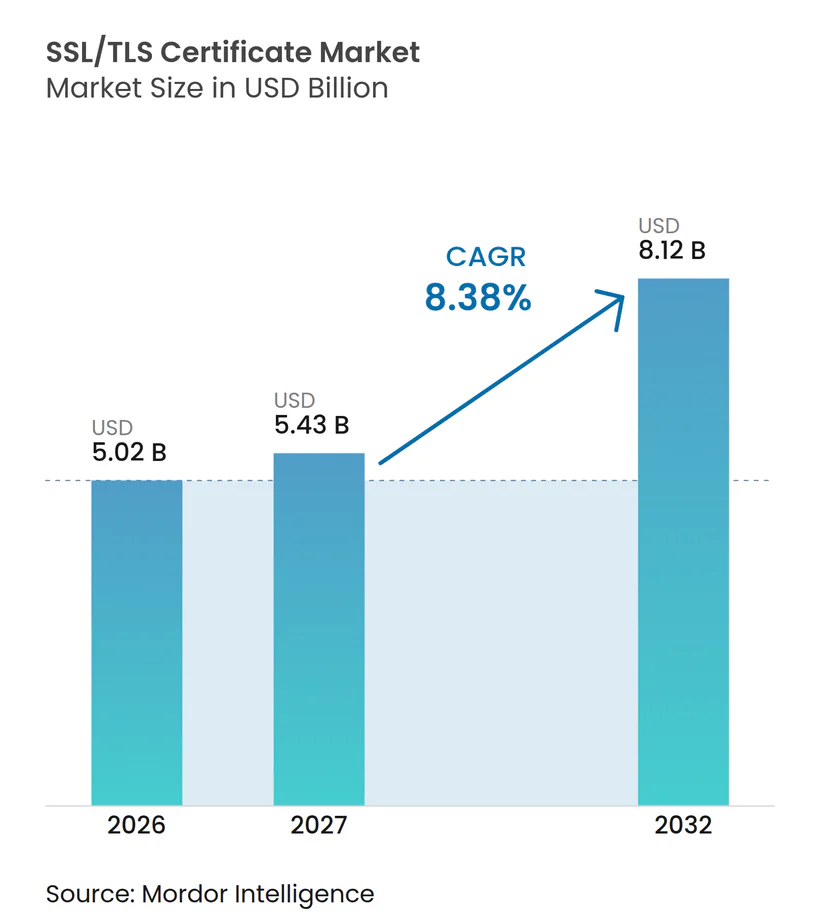
Der SSL/TLS-Zertifikat-Markt beläuft sich im Jahr 2026 auf 5,02 Milliarden USD und wird voraussichtlich bis 2032 auf 8,12 Milliarden USD anwachsen, mit einer CAGR von 8,38 % im Zeitraum 2027–2032. Die nahezu universelle HTTPS-Nutzung hat die Nachfrage von der einfachen Website-Verschlüsselung hin zu zuverlässiger Zertifikatserkennung, -erneuerung und Richtlinienkontrolle verlagert. Kürzere Zertifikatsgültigkeitszeiträume machen manuelle Erneuerungspraktiken weniger praktikabel, insbesondere für Organisationen mit großen und verteilten Zertifikatsbeständen. Diese Entwicklung begünstigt Anbieter, die öffentliche Zertifikatsausstellung mit Zertifikatslebenszyklusmanagement, Automatisierungsschnittstellen und Cloud-Integrationen kombinieren. Private PKI gewinnt ebenfalls an Bedeutung, da Unternehmen interne APIs, Container, Service-Meshes und Geräteidentitäten schützen. Der Wettbewerb verlagert sich daher vom Verkauf einzelner Zertifikate hin zu langfristigen Software- und Managed-Service-Beziehungen.
Wichtigste Erkenntnisse des Berichts
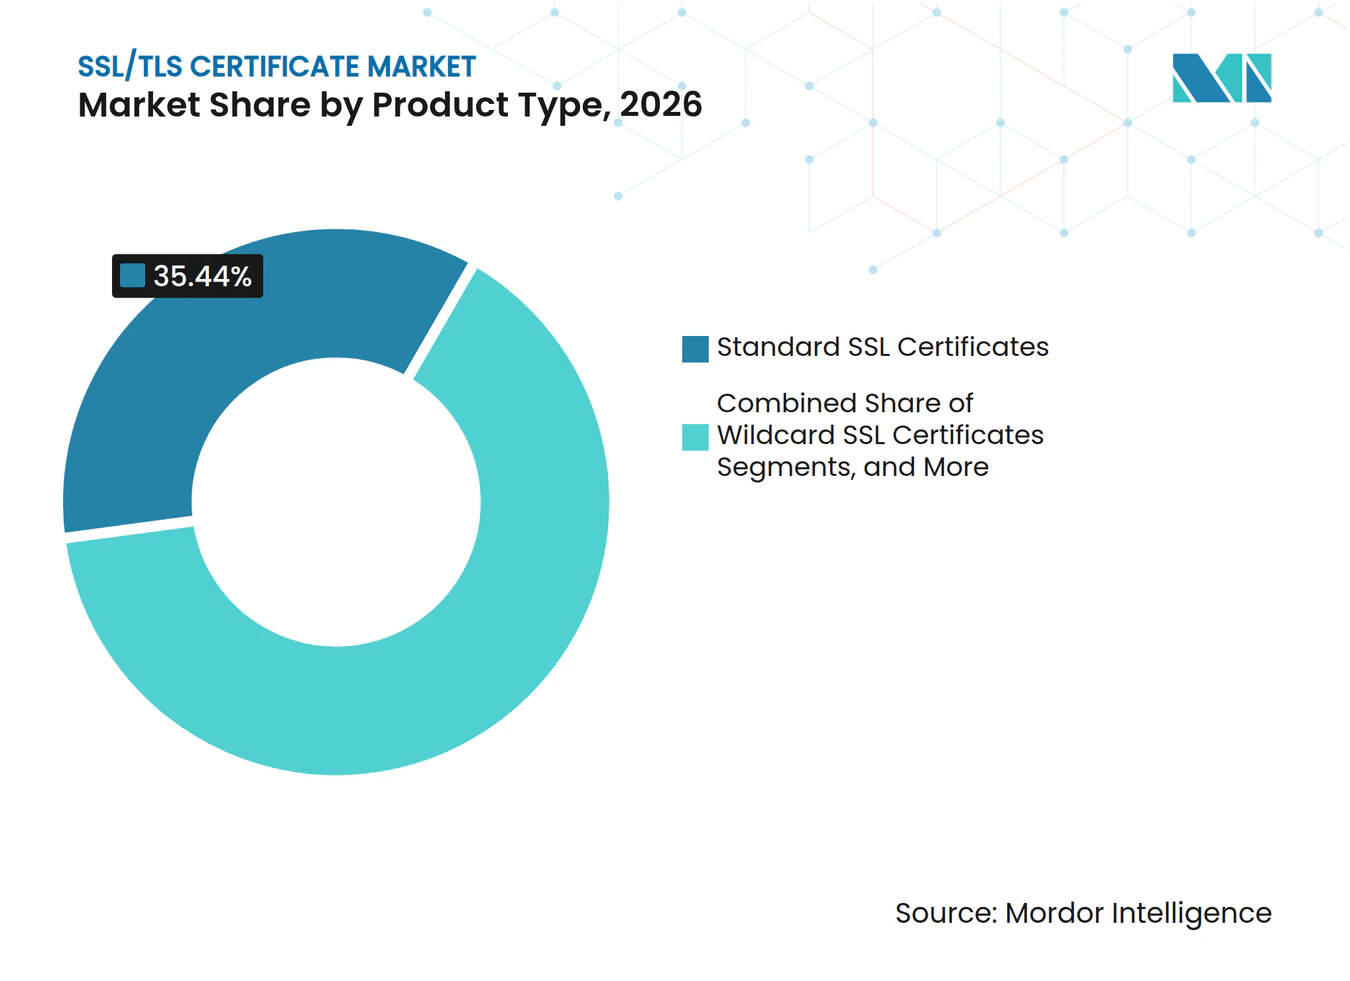
- Nach Produkttyp hielten Standard-SSL-Zertifikate im Jahr 2026 einen Marktanteil von 35,44 %, während SAN-Zertifikate bis 2032 voraussichtlich mit einer CAGR von 8,66 % wachsen werden.
- Nach Validierungsstufe hielten Zertifikate mit Organisationsvalidierung im Jahr 2026 einen Anteil von 43,99 %, während Zertifikate mit Domain-Validierung bis 2032 voraussichtlich mit einer CAGR von 8,72 % wachsen werden.
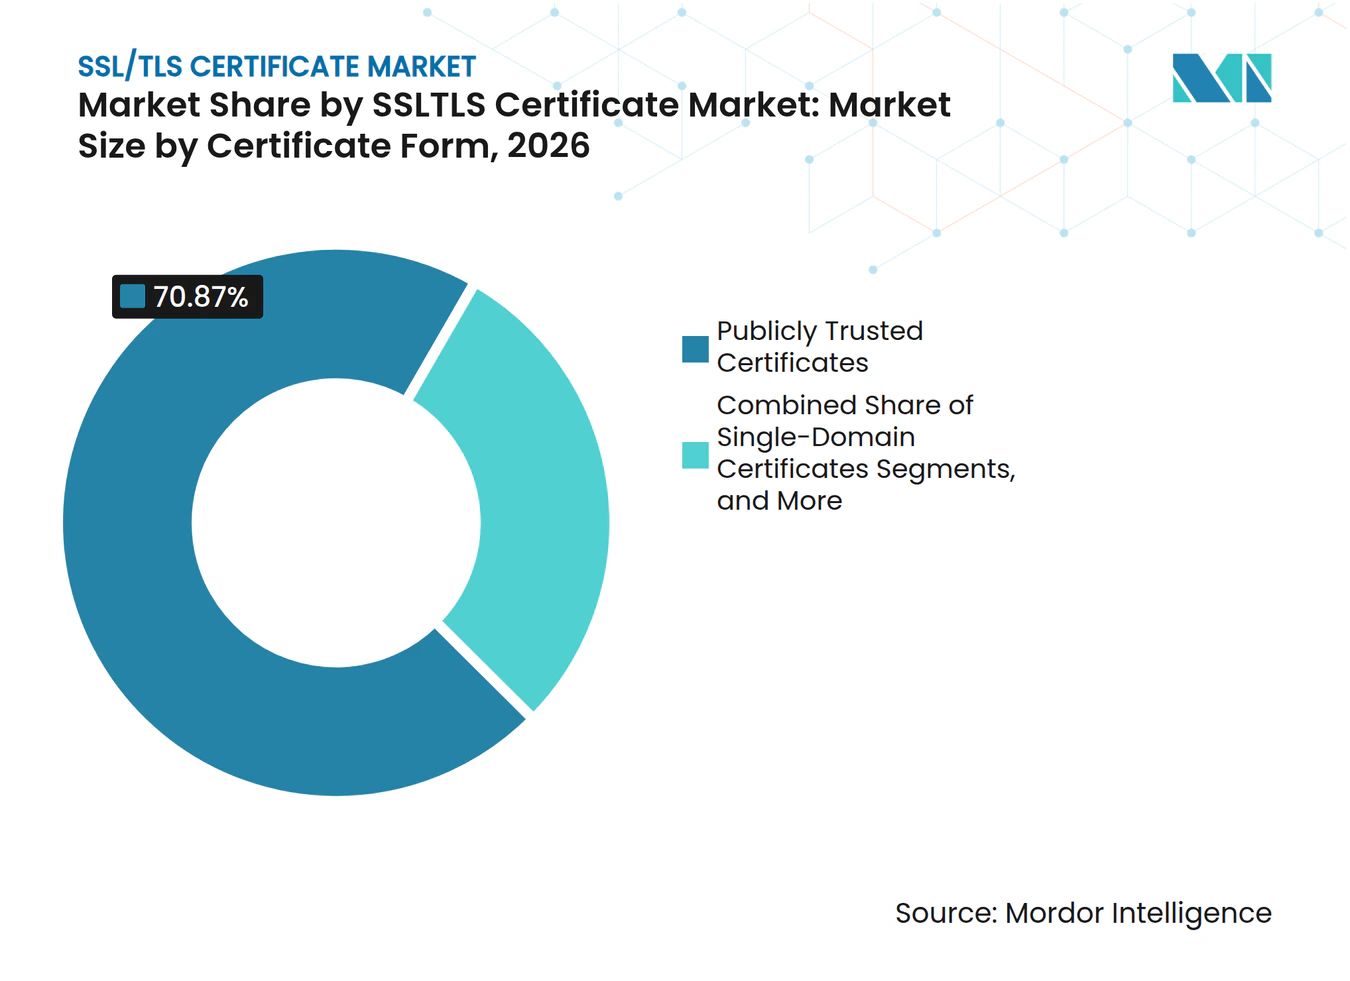
- Nach Zertifikatsform entfielen im Jahr 2026 70,87 % des Anteils auf öffentlich vertrauenswürdige Zertifikate, während privat vertrauenswürdige Zertifikate bis 2032 voraussichtlich mit einer CAGR von 8,63 % wachsen werden.
- Nach Bereitstellungsmodell hielt die Cloud-basierte Bereitstellung im Jahr 2026 einen Anteil von 53,97 %, während die hybride Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 8,94 % wachsen wird.
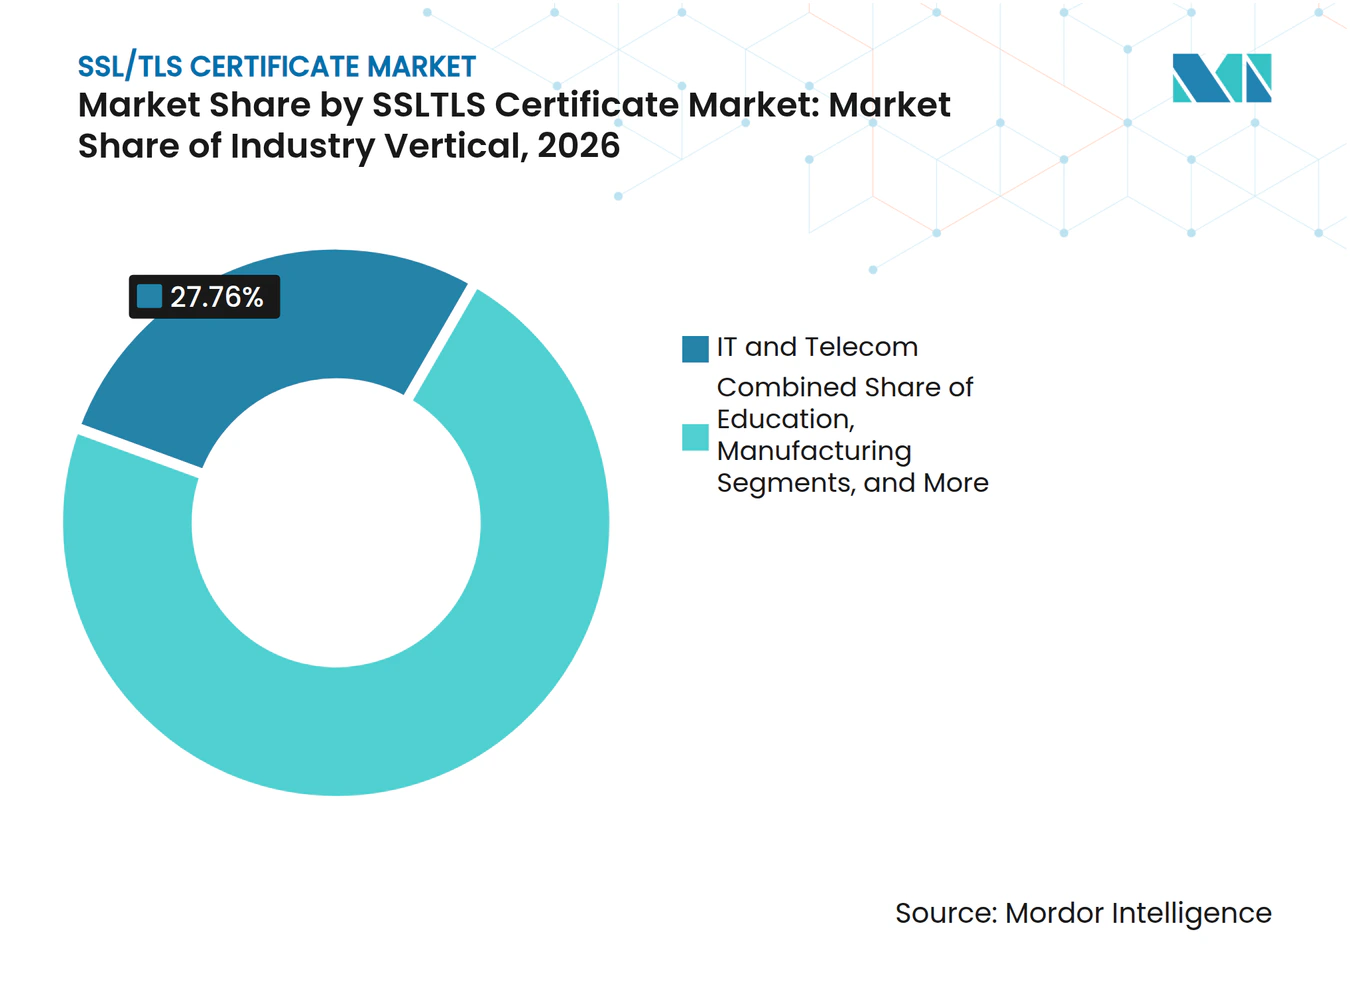
- Nach Branchenvertikale hielt IT und Telekommunikation im Jahr 2026 einen Anteil von 27,76 %, während Gesundheitswesen und Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 9,12 % wachsen werden.
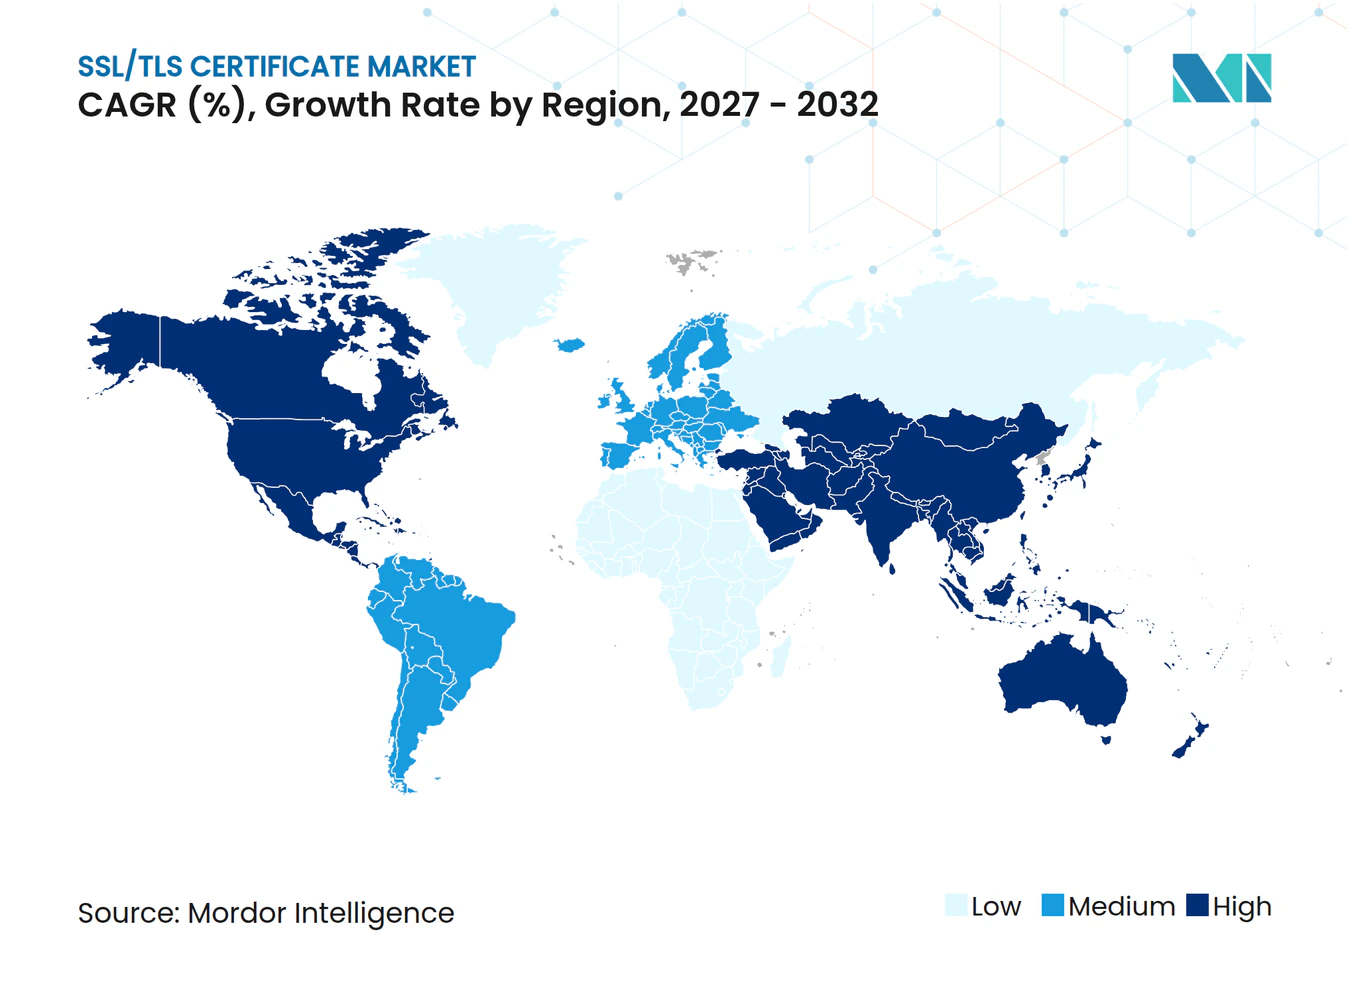
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 36,68 %, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 9,23 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende HTTPS-Einführung in digitalen Diensten | +2.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Verkürzung der TLS-Zertifikat-Lebenszyklen | +2.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Cloud-native und Maschinenidentitätserweiterung | +1.3% | Nordamerika, Europa, Asien-Pazifik-Kernregion, Ausstrahlungseffekte auf den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Regulatorische und digitale Vertrauensanforderungen | +1.0% | Europa, Nordamerika | Mittelfristig (2–4 Jahre) |
| Automatisierte Ausstellung über ACME und DevSecOps | +0.7% | Global, frühe Gewinne in Nordamerika und Westeuropa | Mittelfristig (2–4 Jahre) |
| Zertifikatstransparenz und kontinuierliche Überwachung | +0.4% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende HTTPS-Einführung in digitalen Diensten
HTTPS ist heute die Standard-Sicherheitsschicht für die meisten Internetkommunikationen. Das Web Almanac 2025 berichtete, dass 97,5 % der Desktop-Homepages und 97,3 % der mobilen Homepages in seinem Crawl vom Juli 2025 über HTTPS ausgeliefert wurden. Es stellte außerdem fest, dass 98,8 % der mobilen Anfragen verschlüsselt waren.[1] Große Unternehmen haben ihre anfängliche HTTPS-Umstellung weitgehend abgeschlossen, aber kleinere Unternehmen, regionale Verlage und öffentliche Portale benötigen noch einfachere Möglichkeiten zur Bereitstellung und Erneuerung von Zertifikaten. Browser-Warnungen und HTTPS-First-Ansätze machen das Fehlen von Verschlüsselung für diese Nutzer sichtbarer. Der SSL/TLS-Zertifikat-Markt profitiert davon, wenn verwaltete Dienste den operativen Aufwand beseitigen, der die Einführung in kleineren Organisationen historisch verlangsamt hat.
Verkürzung der TLS-Zertifikat-Lebenszyklen
Das CA/Browser Forum genehmigte Ballot SC-081v3 im April 2025 und legte eine stufenweise Reduzierung der maximalen Gültigkeitsdauer von TLS-Zertifikaten fest. Der maximale Zeitraum sinkt im März 2026 auf 200 Tage, im März 2027 auf 100 Tage und im März 2029 auf 47 Tage. Organisationen, die Tausende von Zertifikaten verwalten, müssen Anmeldeinformationen weitaus häufiger erneuern als unter dem früheren 398-Tage-Zeitraum. Die manuelle Nachverfolgung wird besonders riskant, wenn Zertifikate Kundenanwendungen, Zahlungssysteme oder den Austausch von Gesundheitsinformationen unterstützen. Der SSL/TLS-Zertifikat-Markt bewegt sich daher in Richtung automatisierter Erkennung, Genehmigung, Ausstellung, Erneuerung und Widerrufswerkzeuge. Diese Verlagerung unterstützt auch wiederkehrende Lebenszyklusmanagement-Verträge anstelle isolierter Zertifikatskäufe.
Cloud-native und Maschinenidentitätserweiterung
Cloud-native Anwendungen verwenden Zertifikate über APIs, Container, Service-Meshes und Geräteverbindungen hinweg. CyberArk berichtete, dass Maschinenidentitäten im Jahr 2025 in Unternehmensumgebungen menschliche Identitäten im Verhältnis 82:1 übertrafen. AWS erhöhte die AWS Private CA-Kapazität im Juli 2025 für berechtigte partitionierte CRL-Konfigurationen auf 100 Millionen Zertifikate pro CA.[2] Diese Volumina zeigen, warum die einfache Ausstellung allein Organisationen keine ausreichende Kontrolle über Maschinenidentitäten gibt. Erkennungs- und Inventarisierungswerkzeuge werden wichtig, da ein übersehenes Zertifikat eine Anwendung unterbrechen kann, selbst wenn ein Unternehmen über angemessene Verschlüsselungsrichtlinien verfügt. Der SSL/TLS-Zertifikat-Markt hat die Möglichkeit, diesen umfassenderen Identitätsmanagementbedarf in hybriden Umgebungen zu unterstützen.
Regulatorische und digitale Vertrauensanforderungen
Europäische Regeln zur digitalen Identität erhöhen die Bedeutung qualifizierter Zertifikate und vertrauenswürdiger Identitätsdienste. Die Verordnung EU 2024/1183 schuf den Europäischen Rahmen für digitale Identität und verpflichtet die Mitgliedstaaten, bis Ende 2026 digitale Identitätsbrieftaschen bereitzustellen. Diese Anforderungen stellen technische und operative Anforderungen an Organisationen, die digitale Anmeldeinformationen ausstellen, validieren oder darauf angewiesen sind. Das NIST hat außerdem FIPS 203, FIPS 204 und FIPS 205 als erste Post-Quanten-Kryptografiestandards finalisiert. Zertifikatsbestände sind ein notwendiger Ausgangspunkt für jeden Übergang zu neuen kryptografischen Methoden. Der SSL/TLS-Zertifikat-Markt kann davon profitieren, wenn Compliance-Programme eine zentralisierte Transparenz über Zertifikatseigentümerschaft, Ablauf und Schlüsseltyp erfordern.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Geringes Bewusstsein und schwache Zertifikatsverwaltung bei KMU | -1.2% | Global, am stärksten in Südamerika, Afrika und Südostasien | Kurzfristig (≤ 2 Jahre) |
| Selbstsignierte und Private-CA-Substitution für interne Arbeitslasten | -0.8% | Nordamerika und Europa, hohe Cloud-native Einführung | Mittelfristig (2–4 Jahre) |
| Integration von Legacy-Systemen und Qualifikationsengpässe | -0.5% | Asien-Pazifik, Südamerika, Afrika | Mittelfristig (2–4 Jahre) |
| Fragmentierung durch mehrere Anbieter und blinde Flecken bei der Eigentümerschaft | -0.4% | Global, große Unternehmen mit dezentralisierter IT | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Geringes Bewusstsein und schwache Zertifikatsverwaltung bei KMU
Kleinere Organisationen verfügen häufig über keine formale Richtlinie für Zertifikatseigentümerschaft und -erneuerung. CSC-Forschungsergebnisse, die im Oktober 2025 veröffentlicht wurden, ergaben, dass fast 60 % der Unternehmen 3 oder mehr SSL-Anbieter nutzen.[3] Mehrere Anbieter können dazu führen, dass Teams über separate Inventare verfügen und die Verantwortung für ablaufende Zertifikate unklar ist. Das Problem ist für Unternehmen schwieriger, die spezialisiertes PKI-Personal oder teurere Automatisierungsplattformen nicht rechtfertigen können. Sectigo und Omdia berichteten, dass 95 % der befragten Organisationen zumindest teilweise auf manuelle Prozesse angewiesen blieben. Diese Abhängigkeit kann die Einführung kurzfristig verzögern, schafft aber künftige Nachfrage nach kostengünstigerer, verwalteter Automatisierung.
Selbstsignierte und Private-CA-Substitution für interne Arbeitslasten
Interne Dienste erfordern nicht immer öffentlich vertrauenswürdige Zertifikate. Selbstsignierte Zertifikate und private CA-Hierarchien können interne APIs, Container-Datenverkehr und Service-Mesh-Verbindungen sichern, ohne öffentliche Zertifikate zu erwerben. AWS Private CA, Google Certificate Authority Service und Microsoft Intune Cloud PKI unterstützen diesen Ansatz in Cloud-Umgebungen. AWS führte im Juni 2025 auch exportierbare öffentliche Zertifikate ein, die mit 15 USD pro vollqualifiziertem Domänennamen und 149 USD pro Wildcard-Zertifikat bepreist sind. Diese Substitution kann die Nachfrage nach kommerziellen öffentlichen Zertifikaten bei schnell wachsenden internen Arbeitslasten begrenzen. Kommerzielle Anbieter reagieren darauf, indem sie einheitliche Plattformen anbieten, die sowohl private PKI als auch öffentliche Ausstellung verwalten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Produkttyp:
SAN-Zertifikate unterstützen Multi-Cloud-BereitstellungenStandard-SSL-Zertifikate hielten im Jahr 2026 einen Marktanteil von 35,44 %. Ihre Position spiegelt hohe Volumina an Single-Domain-Anforderungen bei kleineren Unternehmen und Inhaltsanbietern wider. SAN-Zertifikate werden bis 2032 voraussichtlich mit einer CAGR von 8,66 % wachsen. Sie ermöglichen es Unternehmen, mehrere Hostnamen über ein einziges Zertifikat zu sichern, was nützlich ist, wenn Anwendungen über mehrere Cloud-Regionen und Subdomänen hinweg betrieben werden. Die Marktgröße für SAN-Zertifikate profitiert von Infrastrukturteams, die eine programmatische Ausstellung innerhalb ihrer etablierten Bereitstellungsabläufe wünschen.
NGINX führte 2025 native Unterstützung für das ACME-Protokoll ein und brachte automatisierte Zertifikatsabläufe näher an gängige Infrastrukturwerkzeuge heran. Diese Integration unterstützt die Verwendung von SAN-Zertifikaten, bei denen Anfragen und Erneuerungen über DevSecOps-Prozesse abgewickelt werden. Wildcard- und Multi-Domain-Zertifikate bedienen weiterhin Nutzer, die umfangreichere Subdomain-Strukturen verwalten. Ihr Wert verändert sich, da 47-Tage-Lebenszyklen den Nutzen von Anmeldeinformationen reduzieren, die auf langen Erneuerungsintervallen ausgelegt sind. ECDSA-Zertifikate repräsentierten laut dem bereitgestellten Quellmaterial im dritten Quartal 2026 50,11 % der CT-Einträge, was auf eine anhaltende Veränderung bei kryptografischen Entscheidungen hindeutet. SAN-Zertifikate passen zu den schnelleren Neuschlüsselungs- und Neuausstellungspraktiken, die kürzere Gültigkeitszeiträume fördern.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Validierungsstufe:
OV behält Unternehmenspräferenz, während DV automatisiertZertifikate mit Organisationsvalidierung hielten im Jahr 2026 einen Marktanteil von 43,99 %. Sie überprüfen die rechtliche Existenz der antragstellenden Organisation ohne die umfangreiche Prüfung, die mit der erweiterten Validierung verbunden ist. Dieses Sicherheitsniveau bleibt für B2B-Portale, API-Gateways und mitarbeiterbezogene Anwendungen geeignet. Zertifikate mit Domain-Validierung werden bis 2032 voraussichtlich mit einer CAGR von 8,72 % wachsen. Ihr Wachstum ist mit der ACME-fähigen Ausstellung für Maschine-zu-Maschine-Verbindungen verbunden, die keine menschlichen Validierungsschritte erfordern.
Zertifikate mit erweiterter Validierung behalten eine compliance-basierte Rolle im Finanzdienstleistungs- und E-Commerce-Bereich. Ihr Preisaufschlag ist weniger ausgeprägt geworden, nachdem Browser-Oberflächen die visuelle Differenzierung von Zertifikaten mit höherer Sicherheit reduziert haben. Let's Encrypt kündigte im August 2025 den Ruhestandsplan für seine RFC 6962-Zertifikatstransparenzprotokolle an und wechselte zur Implementierung der Static CT API. Dieser Übergang unterstützt die technische Skalierung von Zertifikatsökosystemen mit hohem Volumen. Kommerziell ausgestellte DV-Zertifikate können weiterhin Organisationen unterstützen, die prüfbare Validierungsaufzeichnungen innerhalb ihrer Zertifikatsrichtlinien benötigen. Diese Anforderung kann sie von selbstsignierten Anmeldeinformationen in regulierten Betriebsumgebungen unterscheiden.
Nach Zertifikatsform:
Öffentliches Vertrauen bleibt zentral, während privates Vertrauen wächstÖffentlich vertrauenswürdige Zertifikate entfielen im Jahr 2026 auf 70,87 % des Marktanteils. Öffentlich zugängliche Websites und Dienste benötigen eine Vertrauenskette, die von den wichtigsten Browser-Root-Stores anerkannt wird. Diese Anforderung bewahrt die zentrale Rolle der öffentlichen WebPKI für Verbraucher-, Partner- und externe Geschäftsanwendungen. Privat vertrauenswürdige Zertifikate werden bis 2032 voraussichtlich mit einer CAGR von 8,63 % wachsen. Ihre Verwendung nimmt bei internen Diensten zu, die gegenseitige TLS-Authentifizierung, kontrollierte Vertrauensgrenzen und lokale Verarbeitung sensibler Daten benötigen.
Private Root-CAs ermöglichen es regulierten Organisationen, Identitäts- und Richtlinienregeln für interne Systeme anzupassen. Sie sind relevant, wenn Dienste keine Browser-Anerkennung benötigen, aber Geräte, Anwendungen oder Benutzer authentifizieren müssen. AWS Certificate Manager stellte im Juni 2025 exportierbare öffentliche Zertifikate für Arbeitslasten innerhalb oder außerhalb von AWS bereit. Dieses Angebot hilft Organisationen, cloud-verwaltete öffentliche Zertifikate in hybriden Umgebungen zu nutzen. Der SSL/TLS-Zertifikat-Markt umfasst sowohl öffentliche als auch private Vertrauensanforderungen, da große Unternehmen häufig externe und interne Dienste gleichzeitig betreiben. Anbieter mit Lebenszyklusmanagement für beide Formen können die operative Kluft zwischen ihnen verringern.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodell:
Cloud-basierte Dienste führen, während hybride Umgebungen wachsenDie Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Anteil von 53,97 % an der Marktgröße. Die Führungsposition spiegelt die Integration von Zertifikatsdiensten in Cloud-Toolchains und die Vermeidung von On-Premise-CA-Infrastrukturkosten wider. Die Cloud-Bereitstellung kann die Bereitstellung für Teams vereinfachen, die Anwendungen bereits über Hyperscale-Plattformen verwalten. Die hybride Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 8,94 % wachsen. Sie spiegelt die Tatsache wider, dass viele große Organisationen gleichzeitig Legacy-Systeme, mehrere öffentliche Clouds und Edge-Arbeitslasten betreiben.
Die On-Premise-Bereitstellung bleibt in luftdicht abgeschlossenen Umgebungen, kritischer Infrastruktur und Standorten mit strengen Datenlokalisierungsregeln relevant. Entrust brachte im Januar 2025 PKI Hub als containerbasierte virtuelle Appliance für private PKI und Zertifikatslebenszyklusmanagement auf den Markt. Hybride Umgebungen erfordern eine konsistente Richtlinie über AWS, Azure, Google Cloud und lokale Systeme hinweg. Jede Umgebung kann unterschiedliche Zertifikatsdienste, APIs und Regeln haben. Der SSL/TLS-Zertifikat-Markt reagiert auf diese Fragmentierung durch CA-agnostische Plattformen, die Inventar, Richtliniendurchsetzung und Erneuerungsautomatisierung zentralisieren. CSCs Erkenntnis, dass fast 60 % der Unternehmen 3 oder mehr SSL-Anbieter nutzen, unterstreicht diesen Bedarf.
Nach Branchenvertikale:
IT und Telekommunikation führt, während das Gesundheitswesen aufholtIT und Telekommunikation hielten im Jahr 2026 einen Marktanteil von 27,76 %. Der Sektor betreibt einen Großteil der zertifikatsgesicherten Infrastruktur, die von anderen Branchen genutzt wird. Cloud-native 5G-Kernnetzwerke erfordern ebenfalls gesicherte Kommunikation zwischen internen Komponenten. Banking und Finanzdienstleistungen bleibt ein weiterer wichtiger Nutzer, da Zahlungs- und Sicherheitsregeln eine Grundlage für Verschlüsselungshygiene schaffen. Regierung und Verteidigung, Einzelhandel und E-Commerce, Bildung, Fertigung sowie Reise und Gastgewerbe erhöhen ebenfalls ihre Nutzung von Zertifikaten, da digitale Dienste expandieren.
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 9,12 % wachsen. Gesundheitssysteme benötigen sichere Datenübertragungen über klinische Anwendungen, Patientenportale und verbundene Partner hinweg. Die im Januar 2025 veröffentlichte vorgeschlagene Aktualisierung der HIPAA-Sicherheitsregel würde die Verschlüsselung geschützter Gesundheitsinformationen laut dem bereitgestellten Quellmaterial zu einer erforderlichen Schutzmaßnahme statt einer adressierbaren machen. Die Client-Authentifizierungsrichtlinie von Google Chrome verpflichtet Organisationen, die mTLS-Gesundheitsinformationsaustauschsysteme nutzen, auch dazu, private CA-Vertrauensketten zu berücksichtigen. Diese Änderungen unterstützen die Nachfrage nach Erkennung und Lebenszyklusmanagement in Krankenhaussystemen und Gesundheits-IT-Anbietern. Die SSL/TLS-Zertifikat-Branche wird für den Gesundheitsbetrieb zunehmend relevant, da sichere Verbindungen sowohl von Verschlüsselung als auch von Zertifikatskontinuität abhängen.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Geografische Analyse
SSL/TLS-Zertifikat-Markt Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 36,68 %. Die Vereinigten Staaten machen einen Großteil dieser Position aus, da sie eine hohe Konzentration von Unternehmensnutzern, Cloud-Anbietern, SaaS-Anbietern und öffentlichen PKI-Diensten aufweisen. Das NIST veröffentlichte im September 2025 SP 1800-37, um Unternehmen bei der Bewältigung von Transparenzherausforderungen bei der Migration von TLS 1.2 auf TLS 1.3 zu unterstützen. Diese Leitlinien sind für Finanzdienstleistungs-, Gesundheits- und Regierungsorganisationen relevant, die die Netzwerktransparenz während Verschlüsselungs-Upgrades aufrechterhalten müssen. DigiCerts Partnerschaft mit Newfold Digital im September 2026 zeigt, wie große nordamerikanische Plattformen die Zertifikatsinfrastruktur für kleinere Kunden standardisieren.
SSL/TLS-Zertifikat-Markt Europa
Europa ist der zweitgrößte regionale SSL/TLS-Zertifikat-Markt. Die Verordnung EU 2024/1183 schafft ein compliance-orientiertes Umfeld für digitale Identitätsbrieftaschen, qualifizierte Zertifikate und Vertrauensdienste. Das Vereinigte Königreich, Deutschland und Frankreich bleiben wichtige Quellen der Unternehmensnachfrage. Die im November 2025 angekündigte Partnerschaft zwischen SwissSign und Evertrust kombinierte eine Lebenszyklusmanagement-Plattform mit in der Schweiz hergestellten Zertifikaten unter einer europäisch-souveränen Positionierung. Diese Art von regionalem Angebot adressiert überlappende Anforderungen im Zusammenhang mit eIDAS 2.0, DSGVO und NIS2.
SSL/TLS-Zertifikat-Markt Asien-Pazifik, Naher Osten und Afrika sowie Südamerika
Asien-Pazifik wird bis 2032 voraussichtlich mit einer CAGR von 9,23 % wachsen, der schnellsten regionalen Rate im SSL/TLS-Zertifikat-Markt. Chinas 59 CA-Institutionen stellten im Jahr 2025 12,51 Milliarden digitale Authentifizierungszertifikate aus, ein Anstieg von 31,0 % gegenüber dem Vorjahr, laut dem bereitgestellten Regierungsquellmaterial. Die Ausstellung im Finanzsektor repräsentierte 73,3 % von Chinas Gesamtvolumen, und die Geschäftseinnahmen erreichten 3,77 Milliarden CNY, entsprechend 520 Millionen USD. Indiens digitale Wirtschaft unterstützt die Zertifikatsnachfrage in den Bereichen Banking, Versicherung und Regierungsportale. Südamerika schreitet durch die Einführung von E-Government und E-Commerce voran, obwohl eine schwächere KMU-Governance die Bereitstellung verlangsamen kann. Der Nahe Osten wird durch digitale Transformationsprogramme in den Vereinigten Arabischen Emiraten und Saudi-Arabien unterstützt, während die frühe Einführung in Südafrika und Ägypten mit fintech und der Nutzung des mobilen Internets verbunden ist.
Wettbewerbslandschaft
Marktkonzentration
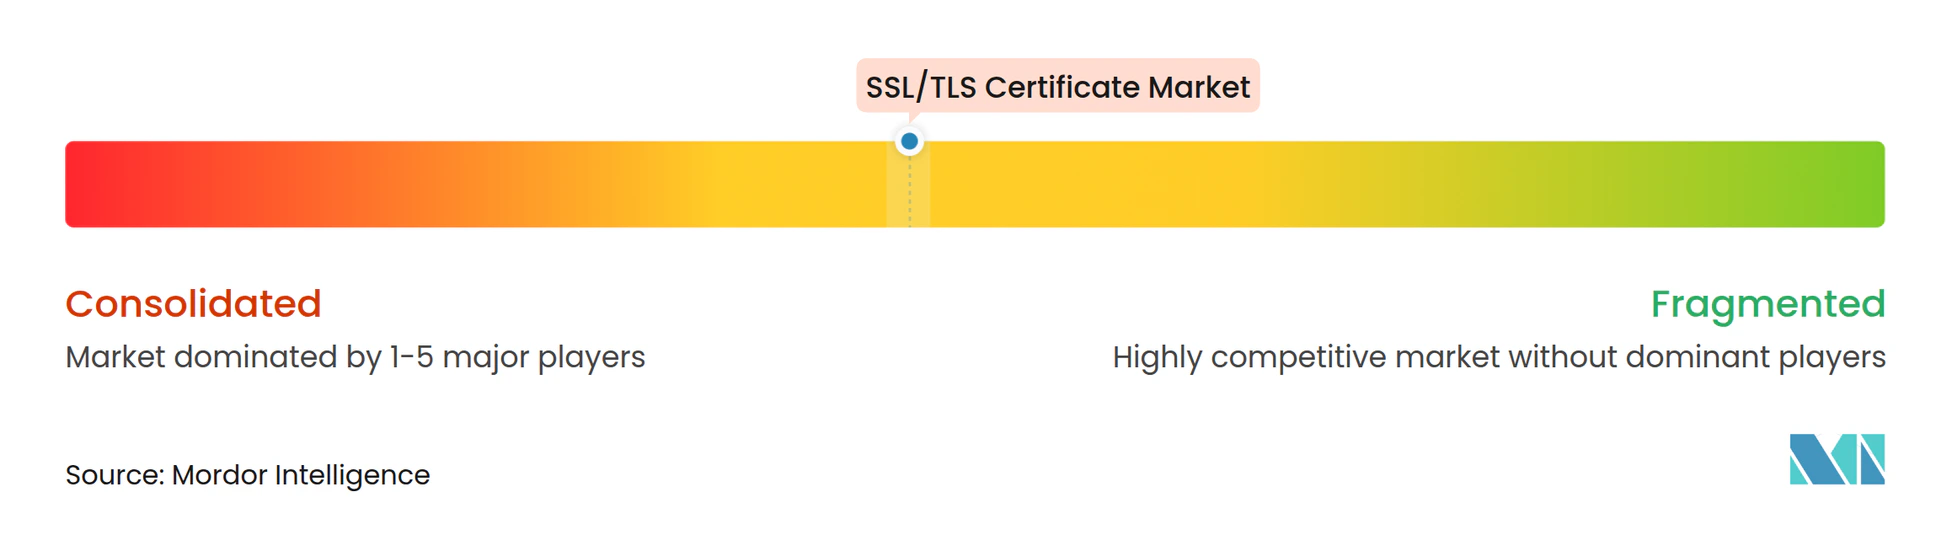
Der SSL/TLS-Zertifikat-Markt ist mäßig konzentriert unter öffentlichen Zertifizierungsstellen, wobei DigiCert, Sectigo, GlobalSign und Amazon Trust Services wichtige Rollen spielen. Wettbewerbsvorteile hängen zunehmend von Lebenszyklusautomatisierung, API-Abdeckung, Cloud-Unterstützung und Integration in Entwicklungsprozesse ab. Die öffentliche Ausstellung bleibt wesentlich, definiert aber nicht mehr die gesamte Kundenbeziehung. Anbieter streben nach wiederkehrenden Einnahmen durch Erkennung, Governance, automatisierte Erneuerung, private PKI und Richtlinienmanagement. Diese Erweiterung des Angebots erhöht die Eintrittsbarriere für Anbieter, die nur einzelne Zertifikate verkaufen.
Sectigo schloss die Migration von mehr als 500.000 Zertifikaten nach der Übernahme des öffentlichen Zertifikatsgeschäfts von Entrust im September 2025 ab. Der Schritt kombinierte eine große öffentliche Zertifikatsbasis mit Sectigo Certificate Manager und seinem Fokus auf kurze Zertifikatslebenszyklen. DigiCert übernahm Valimail im September 2025 und fügte seiner Plattform Zero-Trust-E-Mail-Authentifizierungsfähigkeiten hinzu. GlobalSign führte LifeCycleX als End-to-End-Zertifikatsverwaltungs- und Lebenszyklussteuerungsplattform ein, die mit Microsoft CAs, EJBCA, Kubernetes und F5-Umgebungen funktioniert. Diese Maßnahmen zeigen, wie führende Anbieter sich als Multi-CA-Orchestrierungsplattformen positionieren.
Post-Quanten-Bereitschaft wird zu einer weiteren Wettbewerbsanforderung. Microsoft startete sein PQC TLS-Pilotprogramm am 27. August 2026 und ermöglichte berechtigten Zertifizierungsstellen im Microsoft Trusted Root Program, die Post-Quanten-Authentifizierungsbereitschaft mit fortlaufenden Zulassungen bis Ende 2026 zu testen. Anbieter ohne glaubwürdige Migrationspläne könnten es schwerer haben, künftige technische Erwartungen zu erfüllen. Regionale Spezialisten, darunter Actalis, SSL.com, Certum und D-TRUST, behalten eine Rolle, wo lokale regulatorische Expertise wichtig ist. Buypass beendete im Oktober 2025 die Ausstellung von TLS- und SSL-Zertifikaten und zeigt damit den Druck auf eigenständige Ausstellungsunternehmen ohne umfassendere Plattformdienste. Das Wettbewerbsfeld wird voraussichtlich Unternehmen begünstigen, die vertrauenswürdige Ausstellung mit flexibler Automatisierung und regionaler Compliance-Unterstützung kombinieren.
SSL/TLS-Zertifikat-Branchenführer
-
Internet Security Research Group
-
GlobalSign nv-sa
-
Sectigo Limited
-
GoDaddy Operating Company, LLC
-
DigiCert, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
SSL/TLS-Zertifikat-Markt Unternehmen in diesem Bericht
- DigiCert, Inc.
- Sectigo Limited
- GlobalSign nv-sa
- GoDaddy Operating Company, LLC
- Internet Security Research Group
- Google Trust Services LLC
- Amazon Web Services, Inc.
- Microsoft Corporation
- Entrust Corporation
- SSL.com LLC
- Actalis S.p.A.
- Asseco Data Systems S.A.
- IdenTrust, Inc.
- Network Solutions, LLC
- WISeKey International Holding Ltd
- SwissSign AG
- OneSpan Inc.
- Trustwave Holdings, Inc.
- Buypass AS
- Certum sp. z o.o.
Neueste Industrielle Entwicklungen in SSL/TLS-Zertifikat-Markt
- September 2026: Newfold Digital, mit rund 6 Millionen Kunden weltweit, einschließlich der Marken Network Solutions und Bluehost, wählte DigiCert als Partner für digitale Vertrauenstechnologie, um die SSL/TLS-Zertifikatsinfrastruktur zu modernisieren und ein unternehmensgerechtes Zertifikatsmanagement im großen Maßstab für Millionen von Kleinunternehmenskunden zu ermöglichen.
- August 2026: Microsoft startete das PQC TLS-Pilotprogramm am 27. August 2026 und lud berechtigte CAs im Microsoft Trusted Root Program ein, die Post-Quanten-Authentifizierungsbereitschaft mit fortlaufenden Zulassungen bis Ende 2026 zu testen – die erste formale, von einem Hyperscaler geleitete Validierung von Post-Quanten-Zertifikatsausstellungsabläufen im Produktionsmaßstab.
- Juli 2026: Sectigo kündigte eine strategische Partnerschaft mit eCAPS Computers India an, um die automatisierte Einführung des Zertifikatslebenszyklusmanagements bei indischen Unternehmen zu beschleunigen, die sich auf 47-tägige TLS-Zertifikatslebenszyklen vorbereiten, mit Fokus auf den Wachstumskorridor Asien-Pazifik.
- April 2026: Sectigo kooperierte mit F5, um automatisiertes Zertifikatslebenszyklusmanagement über F5s Application Delivery and Security Platform bereitzustellen und so automatisierte Zertifikatserneuerung und -widerruf im Unternehmensmaßstab innerhalb der Anwendungsbereitstellungsinfrastruktur zu ermöglichen.
Globaler SSL/TLS-Zertifikat-Markt Berichtsumfang
Der SSL/TLS-Zertifikat-Markt bezieht sich auf den Markt für digitale Zertifikate, die die Identität von Websites, Servern, Geräten und Benutzern authentifizieren und verschlüsselte Kommunikation über Netzwerke mithilfe der SSL/TLS-Protokolle ermöglichen. Diese Zertifikate werden von vertrauenswürdigen Zertifizierungsstellen (CAs) ausgestellt, die Domain-Eigentümerschaft und/oder Organisationsdetails vor der Ausstellung überprüfen, und sind grundlegend für HTTPS, sichere E-Mail, API-Sicherheit und Maschine-zu-Maschine-Kommunikation.
Der SSL/TLS-Zertifikat-Marktbericht ist segmentiert nach Produkttyp (Standard-SSL-Zertifikate, Wildcard-SSL-Zertifikate, Multi-Domain-SSL-Zertifikate, Subject Alternative Name-Zertifikate), Validierungsstufe (Domain-Validierungszertifikate, Organisationsvalidierungszertifikate, Erweiterte Validierungszertifikate), Zertifikatsform (Single-Domain-Zertifikate, Multi-Domain-Zertifikate, Wildcard-Zertifikate, Öffentlich vertrauenswürdige Zertifikate, Privat vertrauenswürdige Zertifikate), Bereitstellungsmodell (Cloud-basiert, On-Premise, Hybrid), Branchenvertikale (Banking und Finanzdienstleistungen, IT und Telekommunikation, Einzelhandel und E-Commerce, Gesundheitswesen und Biowissenschaften, Regierung und Verteidigung, Reise und Gastgewerbe, Bildung, Fertigung und weitere Branchenvertikalen) sowie Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten, Afrika). Die Marktprognosen werden in Wert (USD) angegeben.
Segmentierungsübersicht
| Standard-SSL-Zertifikate |
| Wildcard-SSL-Zertifikate |
| Multi-Domain-SSL-Zertifikate |
| Subject Alternative Name-Zertifikate |
| Domain-Validierungszertifikate |
| Organisationsvalidierungszertifikate |
| Erweiterte Validierungszertifikate |
| Single-Domain-Zertifikate |
| Multi-Domain-Zertifikate |
| Wildcard-Zertifikate |
| Öffentlich vertrauenswürdige Zertifikate |
| Privat vertrauenswürdige Zertifikate |
| Cloud-basiert |
| On-Premise |
| Hybrid |
| Banking und Finanzdienstleistungen |
| IT und Telekommunikation |
| Einzelhandel und E-Commerce |
| Gesundheitswesen und Biowissenschaften |
| Regierung und Verteidigung |
| Reise und Gastgewerbe |
| Bildung |
| Fertigung |
| Weitere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Übriges Nordamerika | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriges Asien-Pazifik | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Produkttyp | Standard-SSL-Zertifikate | |
| Wildcard-SSL-Zertifikate | ||
| Multi-Domain-SSL-Zertifikate | ||
| Subject Alternative Name-Zertifikate | ||
| Nach Validierungsstufe | Domain-Validierungszertifikate | |
| Organisationsvalidierungszertifikate | ||
| Erweiterte Validierungszertifikate | ||
| Nach Zertifikatsform | Single-Domain-Zertifikate | |
| Multi-Domain-Zertifikate | ||
| Wildcard-Zertifikate | ||
| Öffentlich vertrauenswürdige Zertifikate | ||
| Privat vertrauenswürdige Zertifikate | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| On-Premise | ||
| Hybrid | ||
| Nach Branchenvertikale | Banking und Finanzdienstleistungen | |
| IT und Telekommunikation | ||
| Einzelhandel und E-Commerce | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und Verteidigung | ||
| Reise und Gastgewerbe | ||
| Bildung | ||
| Fertigung | ||
| Weitere Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Übriges Nordamerika | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriges Asien-Pazifik | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt?
Die Marktgröße betrug im Jahr 2026 5,02 Milliarden USD und wird voraussichtlich bis 2032 auf 8,12 Milliarden USD bei einer CAGR von 8,38 % im Zeitraum 2027–2032 anwachsen.
Warum werden SSL/TLS-Zertifikat-Lebenszyklen kürzer?
CA/Browser Forum Ballot SC-081v3 reduziert die maximale Zertifikatsgültigkeitsdauer auf 200 Tage im Jahr 2026, 100 Tage im Jahr 2027 und 47 Tage im Jahr 2029.
Welcher Zertifikatsprodukttyp wächst am schnellsten?
SAN-Zertifikate werden bis 2032 voraussichtlich mit einer CAGR von 8,66 % wachsen, da sie mehrere Hostnamen in Multi-Cloud-Umgebungen schützen können.
Welcher Bereitstellungsansatz führt beim Zertifikatsmanagement?
Die Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Anteil von 53,97 %, während die hybride Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 8,94 % wachsen wird.
Welcher Endnutzersektor hat die höchste prognostizierte Wachstumsrate?
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 9,12 % wachsen, unterstützt durch Anforderungen an sichere Datenübertragung.
Welche Region wird voraussichtlich am schnellsten wachsen?
Asien-Pazifik wird bis 2032 voraussichtlich mit einer CAGR von 9,23 % wachsen, unterstützt durch breite Digitalisierung und Zertifikatsausstellungsaktivitäten.