
Tamanho e Participação do Mercado de Ferramentas de Detecção e Varredura de Segredos
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 3.17 Bilhões de dólares |
| Tamanho do Mercado (2032) | 7.68 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 19.36 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Ferramentas de Detecção e Varredura de Segredos por Mordor Intelligence
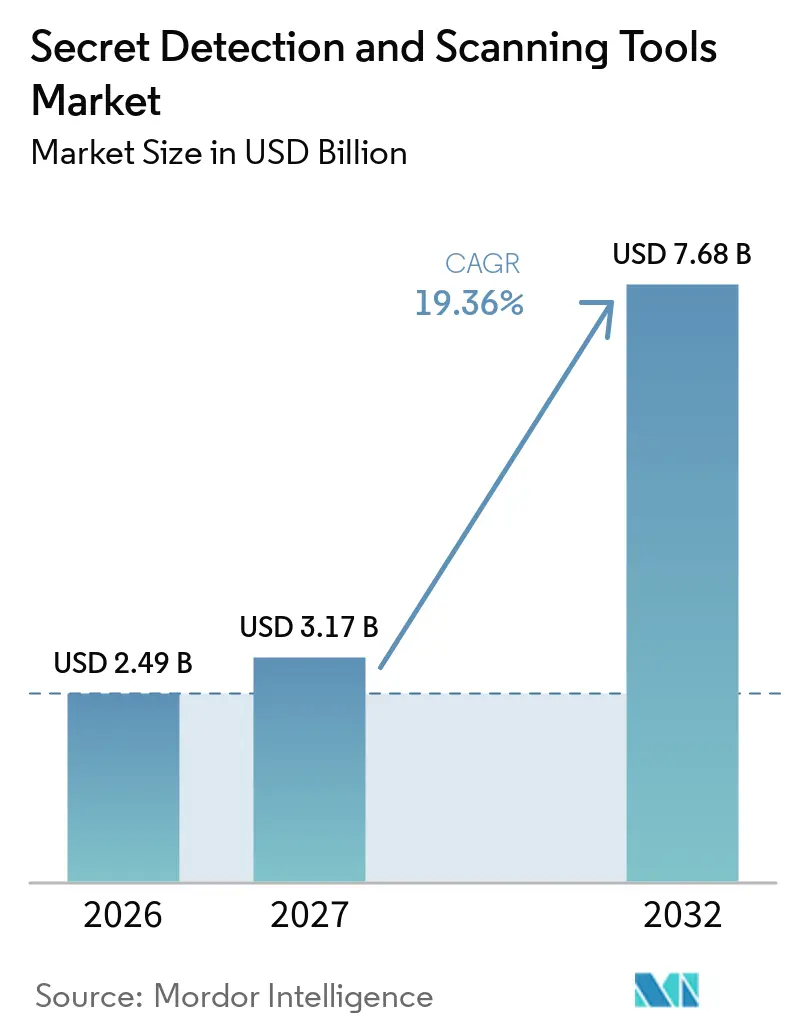
Espera-se que o tamanho do mercado de ferramentas de detecção e varredura de segredos aumente de 2,49 bilhões de USD em 2026 para 3,17 bilhões de USD em 2027 e atinja 7,68 bilhões de USD até 2032, crescendo a um CAGR de 19,36% no período de 2027 a 2032. O mercado de ferramentas de detecção e varredura de segredos está se expandindo à medida que credenciais expostas aparecem em repositórios de código-fonte, configurações de CI/CD, imagens de contêineres e ferramentas de colaboração. As práticas de DevSecOps tornam a detecção precoce mais importante porque credenciais que entram no histórico de versões são difíceis de remover e rotacionar. O aumento de identidades não humanas também amplia o número de contas de serviço, certificados e tokens que precisam de monitoramento. A cobertura mais ampla de plataformas está se tornando um requisito competitivo para o mercado de ferramentas de detecção e varredura de segredos, particularmente em cofres de nuvem, artefatos e fluxos de trabalho de desenvolvedores. A codificação assistida por IA cria uma necessidade adicional de detecção rápida porque credenciais podem ser geradas e confirmadas mais rapidamente do que varreduras periódicas conseguem identificá-las.
Principais Conclusões do Relatório
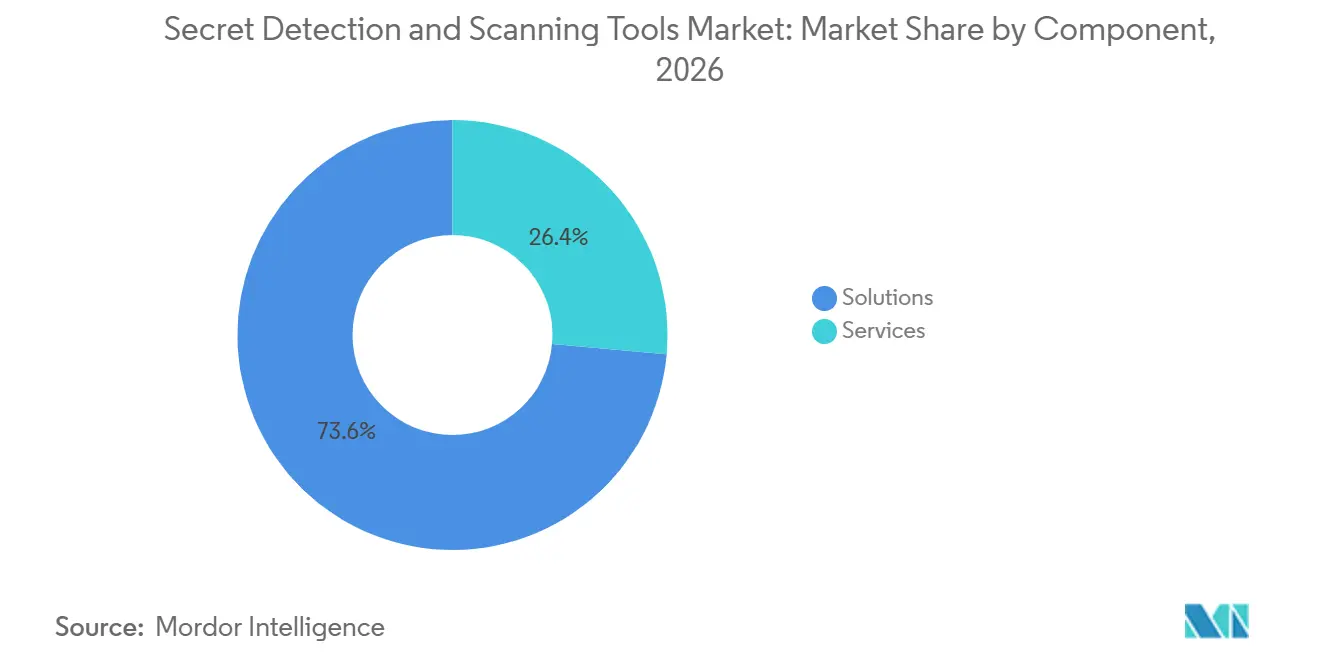
- Por componente, as soluções detinham 73,58% do mercado de ferramentas de detecção e varredura de segredos em 2026, enquanto os serviços devem se expandir a um CAGR de 21,76% até 2032.
- Por modelo de implantação, a implantação baseada em nuvem representou 67,58% do mercado em 2026 e deve crescer a um CAGR de 22,81% até 2032.
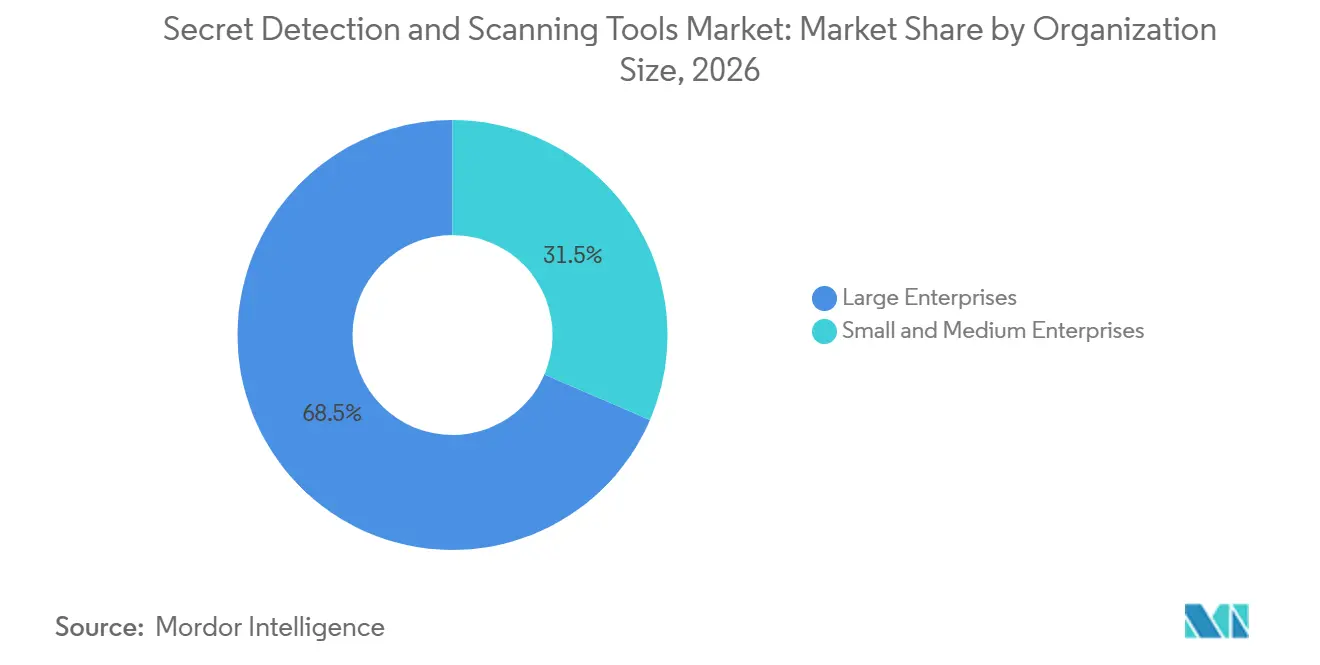
- Por tamanho de organização, as grandes empresas representaram 68,54% do mercado de ferramentas de detecção e varredura de segredos em 2026, enquanto as PMEs devem se expandir a um CAGR de 21,72% até 2032.
- Por aplicação, a varredura de código-fonte detinha 24,81% do mercado em 2026, enquanto a proteção da cadeia de suprimentos de software deve se expandir a um CAGR de 23,72% até 2032.
- Por tipo de segredo, chaves de API e tokens de acesso detinham 26,69% do mercado em 2026, enquanto as chaves de API de IA e aprendizado de máquina devem se expandir a um CAGR de 24,42% até 2032.
- Por setor do usuário final, o BFSI detinha 27,69% do mercado em 2026, enquanto o governo e a administração pública devem se expandir a um CAGR de 21,22% até 2032.
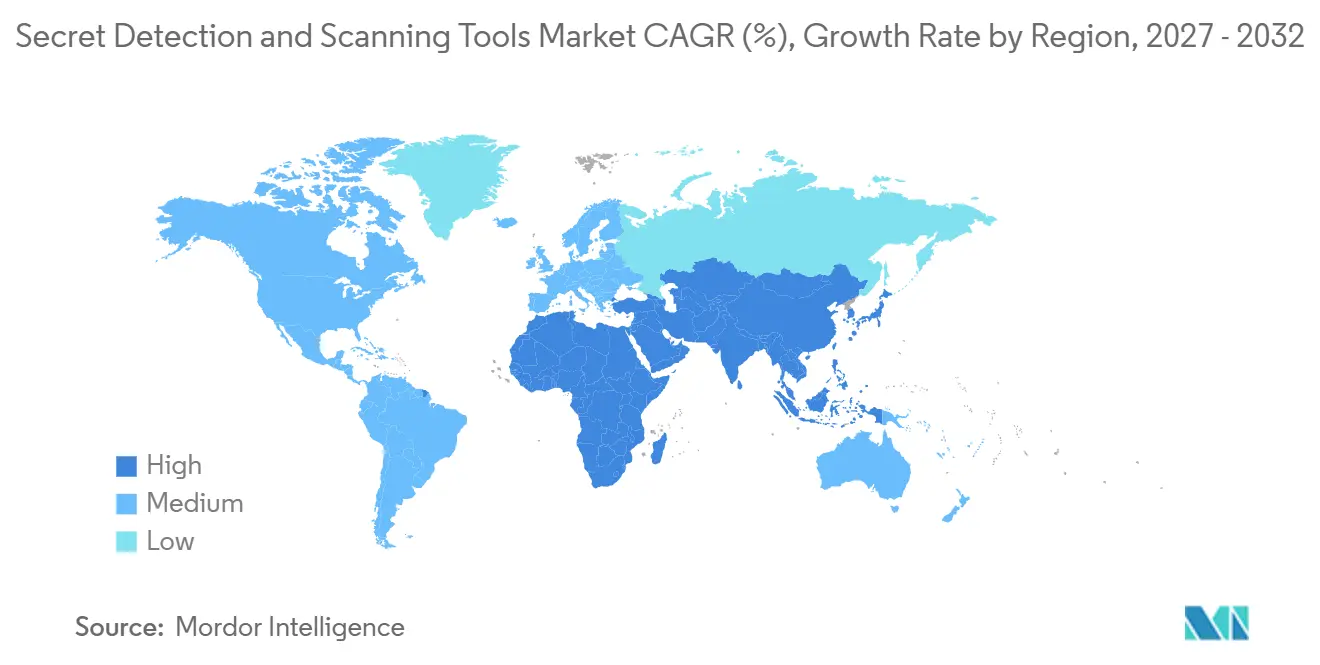
- Por geografia, a América do Norte detinha 38,64% do mercado de ferramentas de detecção e varredura de segredos em 2026, enquanto a Ásia-Pacífico deve se expandir a um CAGR de 23,93% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Expansão de DevSecOps e Pipelines de CI/CD | +5.2% | Global, concentrado na América do Norte e Europa Ocidental | Curto prazo (≤ 2 anos) |
| Proliferação de Segredos em Múltiplas Nuvens | +4.1% | Global, mais agudo na América do Norte, Europa e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Pressão Regulatória para Governança de Credenciais | +3.5% | Europa e América do Norte como primárias, com efeito cascata para Ásia-Pacífico e Oriente Médio | Médio prazo (2 a 4 anos) |
| Explosão de Identidades de Máquinas e Cargas de Trabalho de API | +3.2% | Global, maior intensidade em mercados empresariais nativos de nuvem | Longo prazo (≥ 4 anos) |
| Codificação Assistida por IA e Agentes de Software Autônomos | +2.8% | América do Norte, Europa, Leste Asiático e Sul Asiático | Curto prazo (≤ 2 anos) |
| Exposição de Segredos em Superfícies de Colaboração Fora do Código | +2.1% | Global, com ganhos iniciais na América do Norte e no Japão | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
A Expansão de DevSecOps e Pipelines de CI/CD Impulsiona a Governança Automatizada de Credenciais
A adoção de DevSecOps está migrando a varredura de segredos de auditorias periódicas para cada push, pull request e fluxo de trabalho de implantação. Os controles de pré-confirmação podem impedir que credenciais entrem no histórico de versões, onde a rotação se torna difícil e o registro de exposição permanece. A HashiCorp identifica os pipelines de CI/CD como alvos de alto valor porque reúnem credenciais de nuvem, tokens de registro e chaves de implantação em um único ambiente de execução.[1] A Cloud Security Alliance relatou em setembro de 2025 que segredos de pipeline estáticos e de longa duração podem expor uma pilha de software mais ampla quando um executor é comprometido. À medida que o número de repositórios aumenta, o mercado de ferramentas de detecção e varredura de segredos se beneficia da varredura automatizada porque a revisão manual de código não consegue manter a mesma cobertura. Fornecedores que combinam prevenção, detecção e remediação podem ser mais relevantes para equipes que buscam menos controles de fluxo de trabalho separados.
A Proliferação de Segredos em Múltiplas Nuvens Cria Demanda por Detecção entre Cofres
Empresas que utilizam vários provedores de nuvem criam segredos em diferentes formatos nativos e os armazenam em cofres, variáveis de ambiente e arquivos de configuração. As chaves IAM da AWS, os arquivos JSON de conta de serviço do Google Cloud e os segredos de cliente do Azure exigem controles capazes de interpretar diferentes contextos. A IBM descreve a varredura de segredos como uma forma de identificar credenciais expostas em repositórios e outros locais de desenvolvimento. O mercado de ferramentas de detecção e varredura de segredos, portanto, favorece plataformas que integram cofres de nuvem e armazenamentos de terceiros em uma única camada de inventário. Equipes que adicionam serviços e integrações de IA mais rapidamente do que os controles de governança podem criar lacunas de cobertura mais amplas. Uma visão consolidada pode ajudar as equipes de segurança a identificar onde as credenciais estão armazenadas, priorizar a remediação e reduzir a dependência de ferramentas isoladas específicas de nuvem.
A Pressão Regulatória para Governança de Credenciais Cria Demanda Empresarial Estruturada
A governança de credenciais está cada vez mais vinculada a controles documentados e evidências de auditoria. O Regulamento de Resiliência Operacional Digital e a Diretiva NIS2 impõem expectativas mais rigorosas de segurança e resiliência às entidades europeias regulamentadas.[2] O PCI DSS v4.0 também proíbe senhas codificadas em componentes de sistema sob o requisito 8.6.2. Esses requisitos podem transformar as aquisições no mercado de ferramentas de detecção e varredura de segredos de um projeto de segurança discricionário em uma necessidade de conformidade operacional. O mercado de ferramentas de detecção e varredura de segredos é apoiado quando os compradores precisam de evidências de controles de gestão de credenciais e atividades de remediação. Os requisitos de conformidade também aumentam o valor dos recursos de relatórios que vinculam os resultados de detecção a políticas e processos de auditoria.
A Explosão de Identidades de Máquinas e Cargas de Trabalho de API Expande a Superfície Detectável
Contas de serviço, certificados de carga de trabalho, chaves de API e credenciais de pipeline são agora essenciais para aplicações baseadas em nuvem. A GitGuardian relatou em abril de 2025 que as identidades não humanas podem superar as identidades humanas em proporções muito elevadas em grandes ambientes de nuvem. As práticas tradicionais de identidade centradas em funcionários não fornecem contexto suficiente para a superfície de identidade mais ampla do mercado de ferramentas de detecção e varredura de segredos. A Palo Alto Networks observou que credenciais estáticas de longa duração na comunicação máquina a máquina podem criar caminhos persistentes de alto privilégio. O mercado de ferramentas de detecção e varredura de segredos pode abordar a exposição atual enquanto as organizações avançam em direção a modelos de identidade de carga de trabalho. Pesquisas sobre autenticação baseada em SPIFFE também mostram que algumas arquiteturas podem eliminar a injeção de segredos estáticos em pipelines de CI/CD, aumentando a importância de produtos que funcionam em conjunto com estruturas de identidade mais recentes.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Complexidade de Integração em Ambientes Legados e Híbridos | -0.9% | Global, mais agudo na Europa e América do Norte com grandes parques legados | Longo prazo (≥ 4 anos) |
| Falsos Positivos e Atrito no Fluxo de Trabalho do Desenvolvedor | -0.7% | Global | Curto prazo (≤ 2 anos) |
| Pressão de Preços de Varredura Integrada e Código Aberto | -0.6% | América do Norte e Europa, ecossistemas maduros de código aberto e suítes integradas | Médio prazo (2 a 4 anos) |
| Escassez de Competências em Governança de Segredos | -0.4% | Global, mais agudo em mercados emergentes | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
A Complexidade de Integração em Ambientes Legados e Híbridos Retarda a Velocidade de Implantação
Organizações com mainframes, sistemas legados de controle de versão e ambientes híbridos de CI/CD podem enfrentar implantações difíceis. Alguns ambientes mais antigos armazenam credenciais em arquivos ou repositórios proprietários que os scanners comerciais não suportam diretamente. Conectores personalizados podem adicionar trabalho de implementação e aumentar o custo de uma implantação mais ampla. A IBM lançou o Vault Dedicated em setembro de 2026 para cargas de trabalho de nuvem regulamentadas que precisam de gestão gerenciada de segredos e opções de residência de dados. Mesmo assim, as implantações do mercado de ferramentas de detecção e varredura de segredos em ambientes híbridos exigem que as ferramentas funcionem em diferentes regras de acesso e cronogramas de rotação de credenciais. Essas restrições podem retardar as aquisições no mercado de ferramentas de detecção e varredura de segredos, mesmo onde os requisitos de conformidade são claros.
Falsos Positivos e Atrito no Fluxo de Trabalho do Desenvolvedor Limitam a Profundidade de Adoção
Falsos positivos podem deixar as equipes de segurança com grandes filas de remediação e reduzir a confiança dos desenvolvedores nos controles de pré-confirmação. Métodos de correspondência de padrões e baseados em entropia podem sinalizar espaços reservados, documentação e dados de teste como credenciais ativas. A GitHub relatou em outubro de 2026 que seu classificador ModernBERT melhorou a precisão em 13%, o recall em 19% e o tempo médio de execução de varredura em 86%. Esses resultados mostram por que a qualidade de detecção está se tornando um requisito central do produto em vez de um recurso secundário. Os desenvolvedores têm maior probabilidade de usar ferramentas de detecção e varredura de segredos que ofereçam controles rápidos e forneçam resultados acionáveis. O mercado de ferramentas de detecção e varredura de segredos enfrenta limites de adoção até que a classificação aprimorada esteja amplamente disponível em todas as ferramentas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Soluções de Plataforma Lideram Enquanto os Serviços Apoiam a ImplementaçãoAs soluções representaram 73,58% da participação do mercado de ferramentas de detecção e varredura de segredos em 2026. Essa posição reflete a demanda empresarial por plataformas que combinam detecção, remediação e relatórios de conformidade em contratos de assinatura. Os compradores frequentemente preferem um único produto capaz de varrer repositórios, contêineres, artefatos e ambientes de colaboração. A categoria de soluções está separando produtos de detecção habilitados por IA de ferramentas mais antigas que dependem principalmente de padrões fixos. Acordos plurianuais também podem simplificar a propriedade entre equipes de segurança, engenharia e conformidade.
Os serviços devem se expandir a um CAGR de 21,76% até 2032. As organizações precisam de suporte para configurar scanners, conectar fontes de dados, ajustar descobertas e estabelecer processos de remediação. Essa necessidade é mais evidente quando a cobertura se expande além do código-fonte para incluir repositórios de artefatos e ferramentas de colaboração SaaS. A Snyk disponibilizou seu Secrets Scanner em agosto de 2026 com detecção por aprendizado de máquina para código escrito por humanos e gerado por IA.[3] Provedores de serviços e fornecedores de plataformas podem usar essa complexidade para apoiar a implementação, a detecção gerenciada e o design de governança. Eles também podem ajudar as equipes a estabelecer regras de propriedade para triagem e rotação de credenciais.
Por Modelo de Implantação:
A Entrega em Nuvem Define o Padrão Enquanto o Híbrido Atende Casos EspecíficosA implantação baseada em nuvem detinha 67,58% da participação do mercado de ferramentas de detecção e varredura de segredos em 2026. Repositórios de código, pipelines de CI/CD e aplicações de colaboração são comumente hospedados na nuvem, tornando a entrega SaaS uma opção direta para muitos compradores. A entrega em nuvem também permite que os fornecedores atualizem conjuntos de regras e modelos de aprendizado de máquina continuamente. A telemetria compartilhada pode melhorar a qualidade de detecção quando utilizada dentro de controles adequados de segurança e privacidade. A entrega centralizada pode reduzir o esforço necessário para distribuir nova lógica de detecção entre grupos de desenvolvimento.
A implantação baseada em nuvem deve se expandir a um CAGR de 22,81% até 2032. A categoria lidera tanto a adoção atual quanto a expansão prevista, indicando que a demanda ainda não atingiu a maturidade. As ferramentas locais permanecem relevantes para requisitos de residência de dados e sistemas isolados. As implantações híbridas combinam varredura centralizada de repositórios em nuvem com agentes para sistemas sensíveis. A HashiCorp recomenda credenciais dinâmicas para sistemas seguros, e essa postura requer controles coerentes em todos os ambientes de implantação. Produtos com capacidade híbrida podem, portanto, atender empresas com adoção desigual de nuvem.
Por Tamanho de Organização:
Grandes Empresas Lideram Enquanto as PMEs Ampliam o AcessoAs grandes empresas detinham 68,54% do mercado em 2026. Seus ambientes de múltiplas nuvens, cargas de trabalho regulamentadas e grandes grupos de desenvolvedores criam mais oportunidades para que as credenciais se proliferem. Esses compradores frequentemente buscam contratos amplos que cubram vários tipos de repositório e categorias de segredos. Eles também valorizam integrações com cofres, plataformas de identidade e sistemas de relatórios empresariais. As aquisições podem favorecer fornecedores capazes de apoiar várias equipes internas sob uma única estrutura de controle.
As PMEs devem se expandir a um CAGR de 21,72% até 2032. Ferramentas de linha de comando de código aberto, ofertas SaaS freemium e preços simples por assento podem reduzir as barreiras de aquisição para equipes de desenvolvimento menores que buscam ferramentas de detecção e varredura de segredos. A CyberArk expandiu seu portfólio de segurança de identidade de máquinas em outubro de 2025 com descoberta entre cofres, um painel de riscos e integração com o HashiCorp Vault. A Infisical captou 16 milhões de USD em junho de 2025 e declarou que sua plataforma protegia mais de 500 milhões de segredos diariamente naquele momento. Essa atividade de produtos e financiamento ilustra o interesse contínuo em ferramentas acessíveis para organizações com recursos limitados de segurança. Equipes menores podem adotar essas ferramentas sem construir grandes grupos dedicados de operações de segurança.
Por Aplicação:
Varredura de Código-Fonte Lidera Enquanto a Proteção da Cadeia de Suprimentos AceleraA varredura de código-fonte representou 24,81% do mercado em 2026. Ela possui a maior participação de aplicação porque as regras de detecção estão bem estabelecidas e os desenvolvedores estão familiarizados com os fluxos de trabalho de pré-confirmação e pós-push. O código-fonte permanece um ponto de controle inicial importante para credenciais. No entanto, os repositórios de código cobrem uma parcela decrescente da superfície de exposição mais ampla quando os segredos se movem para pacotes, imagens e artefatos. Isso torna a varredura de código necessária, mas insuficiente para um programa de controle completo.
A proteção da cadeia de suprimentos de software deve se expandir a um CAGR de 23,72% até 2032. Credenciais em camadas de dependência e artefatos de CI/CD podem criar caminhos de movimento lateral quando um invasor compromete o processo de construção. A GitGuardian estendeu a detecção para 12 ecossistemas de pacotes por meio de sua integração com o JFrog Artifactory em março de 2026.[4] Segurança de DevOps e CI/CD, conformidade e prontidão para auditoria, e prevenção de perda de dados permanecem aplicações relevantes. Sua demanda está vinculada à maturação dos programas de DevSecOps, controles regulatórios e uso mais amplo de ferramentas SaaS. Uma cobertura mais ampla de artefatos no mercado de ferramentas de detecção e varredura de segredos pode ajudar as equipes a identificar segredos fora de seus repositórios principais.
Por Tipo de Segredo:
Chaves de API Definem a Exposição Atual Enquanto as Chaves de IA AceleramChaves de API e tokens de acesso detinham 26,69% do mercado em 2026. Quase toda interação serviço a serviço usa uma chave ou token, criando uma superfície de exposição ampla e recorrente. Credenciais de nuvem, senhas, credenciais de banco de dados, chaves privadas, certificados, tokens OAuth e tokens de webhook têm diferentes requisitos de detecção. Classificadores treinados para fins específicos podem adicionar contexto à detecção genérica de segredos, particularmente onde regras fixas são insuficientes. A detecção específica por categoria é importante porque o processo de remediação difere por tipo de credencial.
As chaves de API de IA e aprendizado de máquina devem se expandir a um CAGR de 24,42% até 2032. A Wiz relatou em 2025 que 65% das empresas do Forbes AI 50 tinham segredos vazados verificados no GitHub. O desenvolvimento habilitado por IA pode criar credenciais em um ritmo mais acelerado, aumentando o valor de controles que detectam segredos antes que o código seja confirmado. A GitGuardian lançou seu Servidor MCP em julho de 2025 para trazer segurança de segredos em tempo real para fluxos de trabalho de desenvolvedores e ambientes de codificação ágil. Os modelos de detecção também precisam entender o contexto dos serviços de IA sem bloquear atividades de desenvolvimento válidas. Esse requisito aumenta o valor de sistemas capazes de distinguir chaves ativas de material de teste.
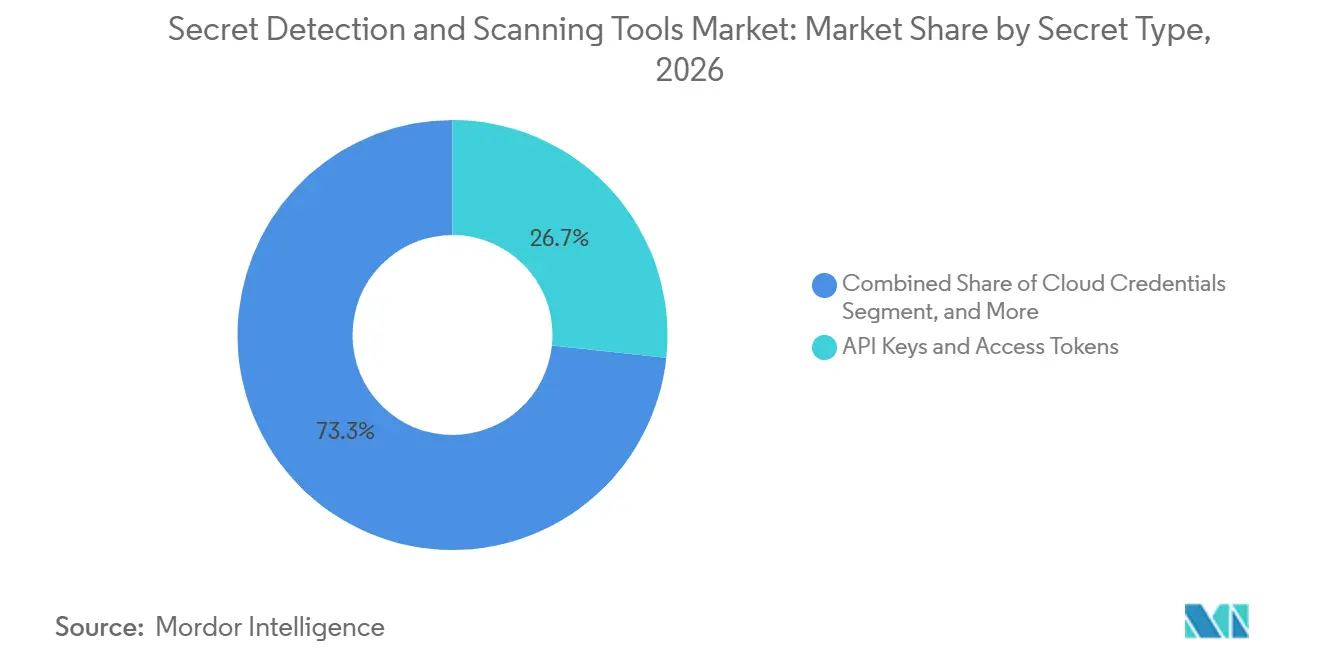
Nota: Participações de segmentos de todos os segmentos individuais disponíveis mediante aquisição do relatório
Por Setor do Usuário Final:
O BFSI Lidera os Gastos Enquanto a Adoção pelo Governo AceleraO BFSI representou 27,69% do mercado em 2026. As instituições financeiras lidam com dados regulamentados, grandes parques de aplicações e sistemas de transações sensíveis. Essas condições criam uma forte necessidade de evidências de que as credenciais estão controladas e remediadas. A detecção aprimorada por IA pode ser relevante onde as equipes de segurança precisam priorizar um grande volume de descobertas. Os compradores do setor financeiro também podem buscar controles que se encaixem nos processos estabelecidos de auditoria e gestão de riscos.
O setor de governo e administração pública deve se expandir a um CAGR de 21,22% até 2032. A migração para a nuvem de sistemas legados e serviços ao cidadão baseados em API adiciona novas credenciais mais rapidamente do que alguns programas de governança herdados conseguem gerenciar. O Escritório do Inspetor Geral da FDIC identificou a proteção de segredos em nuvem como uma questão de controle material em uma auditoria de 2025 de uma plataforma e aplicação em nuvem. Agências de defesa, inteligência e civis podem exigir ferramentas que suportem condições de isolamento e soberania de dados. Saúde, ciências da vida, varejo, comércio eletrônico, telecomunicações, mídia, viagens e hospitalidade também criam demanda à medida que seus parques de nuvem e identidades de máquinas aumentam. As aquisições governamentais podem recompensar fornecedores que suportem requisitos especializados de segurança e implantação.
Análise Geográfica
Mercado de Ferramentas de Detecção e Varredura de Segredos da América do Norte
A América do Norte detinha 38,64% do mercado regional em 2026. A região possui alta concentração de empresas de tecnologia, instituições financeiras e agências federais com grandes ambientes multinuvem. Os Estados Unidos são apoiados por expectativas de controle de credenciais nas práticas federais de segurança e por requisitos estaduais de cibersegurança, enquanto o Canadá acrescenta demanda por meio de atividades de DevSecOps no setor financeiro e necessidades de residência de dados. A concorrência é particularmente intensa porque fornecedores especializados em varredura, suítes de segurança de aplicações e fornecedores de identidade disputam os mesmos orçamentos corporativos.
Mercado de Ferramentas de Detecção e Varredura de Segredos da Europa
A Europa possui um perfil de demanda moldado pelos requisitos da DORA e da NIS2. Essas regulamentações favorecem uma governança mais robusta de credenciais e evidências documentadas para diversas organizações reguladas. Alemanha, Reino Unido e França lideram a demanda por meio de grandes organizações industriais e financeiras. A Alemanha gera demanda por ferramentas híbridas e on-premises alinhadas aos requisitos de soberania de dados, enquanto os mercados escandinavos apresentam práticas maduras de DevSecOps. O mercado de ferramentas de detecção e varredura de segredos na Europa se beneficia quando os compradores necessitam de controles de conformidade contínuos em vez de revisões periódicas.
Mercado de Ferramentas de Detecção e Varredura de Segredos da APAC, América do Sul e Oriente Médio
A Ásia-Pacífico deve expandir a um CAGR de 23,93% até 2032. A região combina migração para a nuvem, desenvolvimento de inteligência artificial e transformação digital pública, o que amplia a exposição de credenciais nas organizações. A Netskope relatou em 2026 que a atividade de MCP na Ásia cresceu 398% em 14 meses e que senhas e chaves de API apareceram em 5% das violações de políticas de dados relacionadas à inteligência artificial. Índia, Coreia do Sul, Japão, Austrália e Singapura são centros de demanda distintos com diferentes condições regulatórias e tecnológicas. Austrália e Singapura acrescentam demanda de conformidade por meio de requisitos de privacidade e proteção de dados, enquanto a América do Sul e o Oriente Médio permanecem em estágios mais iniciais de adoção, onde a digitalização dos serviços financeiros e das telecomunicações impulsiona a adoção.
Cenário Competitivo
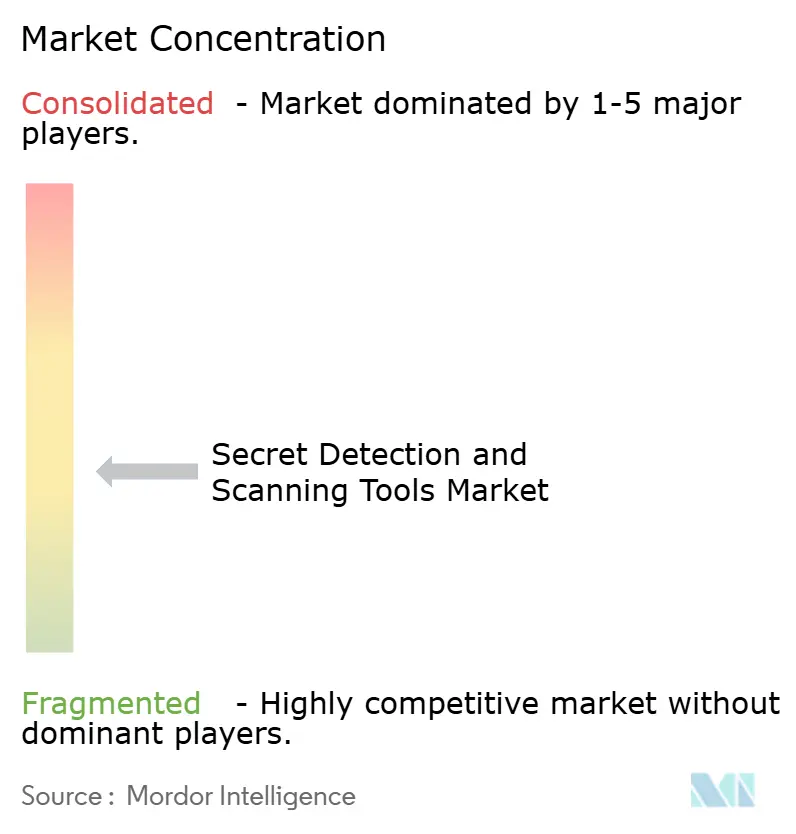
O mercado de ferramentas de detecção e varredura de segredos é moderadamente fragmentado, com aproximadamente 30 fornecedores perfilados entre scanners especializados, ferramentas de plataforma para desenvolvedores, suítes de segurança de aplicações e fornecedores de identidade. GitGuardian, Truffle Security e Nightfall AI representam provedores focados em varredura e segurança de dados. O GitHub Advanced Security e o GitLab oferecem capacidades nativas dentro de plataformas para desenvolvedores. Snyk, Checkmarx, JFrog, Synopsys e SonarSource oferecem cobertura de segurança de aplicações que pode incluir detecção de segredos. CyberArk, HashiCorp, IBM e Akeyless estendem as capacidades de gestão de identidade e segredos em direção à detecção.
A concorrência no mercado de ferramentas de detecção e varredura de segredos depende cada vez mais da amplitude de superfície e da qualidade de detecção. Os fornecedores estão expandindo a cobertura do código-fonte para logs de CI/CD, contêineres, registros de artefatos, aplicações SaaS e endpoints. A Checkmarx adquiriu a Tromzo em dezembro de 2025 para adicionar agentes de IA de raciocínio profundo e triagem agêntica de ponta a ponta à sua plataforma. A GitHub publicou os resultados de detecção do ModernBERT em outubro de 2026, estabelecendo um padrão de desempenho mais elevado para precisão, recall e velocidade de varredura. A CyberArk também expandiu as capacidades de identidade de máquinas em 2026, incluindo recursos para identidades humanas, de IA e de máquinas.
A proteção de endpoints de desenvolvedores, segurança de agentes de IA, segurança de servidores MCP e varredura de artefatos em múltiplas linguagens permanecem áreas abertas. A Akeyless introduziu o SecretlessAI em julho de 2025 para usar credenciais emitidas em tempo de execução com reconhecimento de intenção para agentes de IA e servidores MCP. O Google lançou o Veles em julho de 2025 como um scanner de credenciais de código aberto para deps.dev, elevando a linha de base disponível para desenvolvedores. Ferramentas de código aberto e capacidades de plataforma integradas podem pressionar fornecedores que oferecem varredura estreita baseada em padrões. Fornecedores que combinam fluxos de trabalho úteis para desenvolvedores com ampla cobertura e menores taxas de falsos positivos estão melhor posicionados para reter contas empresariais.
Líderes do Setor de Ferramentas de Detecção e Varredura de Segredos
-
GitHub, Inc.
-
Microsoft Corporation
-
GitGuardian SAS
-
Snyk Limited
-
GitLab Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Ferramentas de Detecção e Varredura de Segredos Empresas cobertas neste relatório
- GitHub, Inc.
- Microsoft Corporation
- GitGuardian SAS
- Snyk Limited
- Check Point Software Technologies Ltd.
- GitLab Inc.
- Truffle Security Co.
- SonarSource SA
- Aqua Security Software Ltd.
- Cycode, Inc.
- Veracode, Inc.
- Checkmarx Ltd.
- Synopsys, Inc.
- JFrog Ltd.
- Nightfall AI, Inc.
- Aikido Security BV
- Infisical, Inc.
- HashiCorp, Inc., an IBM Company
- CyberArk Software Ltd.
- BeyondTrust Corporation
- Delinea Inc.
- Akeyless Security Ltd.
- Keeper Security, Inc.
- Doppler Technologies, Inc.
- Amazon Web Services, Inc.
- Google LLC
- Atlassian Corporation Plc
- Rapid7, Inc.
- Teleport, Inc.
- StrongDM, Inc.
Desenvolvimentos industriais recentes em Mercado de Ferramentas de Detecção e Varredura de Segredos
- Setembro de 2026: A IBM lançou o Vault Dedicated, uma implantação totalmente gerenciada e de locatário único do HashiCorp Vault Enterprise na IBM Cloud em versão beta em Frankfurt e Dallas. A oferta forneceu credenciais dinâmicas, controles de acesso baseados em políticas e gestão empresarial de segredos para cargas de trabalho da IBM Cloud voltadas a setores regulamentados com requisitos de residência de dados.
- Setembro de 2026: A Nightfall AI expandiu sua integração com a API de Conformidade Claude da Anthropic, trazendo prevenção de perda de dados nativa de IA e detecção de segredos em tempo real para o Claude Enterprise em fluxos de trabalho de IA agêntica.
- Dezembro de 2025: A Checkmarx adquiriu a Tromzo para integrar agentes de IA de raciocínio profundo à plataforma Checkmarx One. A aquisição adicionou capacidades de Refatoração Segura e triagem agêntica de ponta a ponta nas fases de pré-confirmação, pós-confirmação e em tempo de execução do ciclo de vida de desenvolvimento de software.
- Julho de 2025: A GitGuardian lançou seu Servidor MCP em 15 de julho de 2025. O lançamento incorporou segurança de segredos orientada por IA em IDEs de desenvolvedores e ambientes de codificação agêntica.
Escopo do Relatório Global do Mercado de Ferramentas de Detecção e Varredura de Segredos
O mercado de ferramentas de detecção e varredura de segredos abrange ferramentas e serviços para identificar, classificar, triar, remediar e prevenir segredos expostos em código-fonte, repositórios, pipelines de CI/CD, ambientes de desenvolvedores, contêineres, configurações de nuvem e plataformas de colaboração. Inclui varredura de segredos, redução de falsos positivos, monitoramento de exposição e fluxos de trabalho automatizados de revogação ou remediação.
O Relatório do Mercado de Ferramentas de Detecção e Varredura de Segredos é Segmentado por Componente (Soluções e Serviços), Modo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Aplicação (Varredura de Código-Fonte, Segurança de DevOps e CI/CD, Conformidade e Prontidão para Auditoria, Prevenção de Perda de Dados e Redução de Risco Interno, Proteção da Cadeia de Suprimentos de Software e Outras Aplicações), Tipo de Segredo (Chaves de API e Tokens de Acesso, Credenciais de Nuvem, Senhas e Credenciais de Banco de Dados, Chaves Privadas e Certificados, Tokens OAuth, Webhook e de Serviço, Chaves de API de IA e Aprendizado de Máquina e Segredos Proprietários e Genéricos), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), Governo e Administração Pública, Saúde e Ciências da Vida, Varejo e Comércio Eletrônico, Telecomunicações e Mídia, Viagens e Hospitalidade e Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Varredura de Código-Fonte |
| Segurança de DevOps e CI/CD |
| Conformidade e Prontidão para Auditoria |
| Prevenção de Perda de Dados e Redução de Risco Interno |
| Proteção da Cadeia de Suprimentos de Software |
| Outras Aplicações |
| Chaves de API e Tokens de Acesso |
| Credenciais de Nuvem |
| Senhas e Credenciais de Banco de Dados |
| Chaves Privadas e Certificados |
| Tokens OAuth, Webhook e de Serviço |
| Chaves de API de IA e Aprendizado de Máquina |
| Segredos Proprietários e Genéricos |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| Saúde e Ciências da Vida |
| Varejo e Comércio Eletrônico |
| Telecomunicações e Mídia |
| Viagens e Hospitalidade |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Chile | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Soluções | |
| Serviços | ||
| Por Modelo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho de Organização | Pequenas e Médias Empresas | |
| Grandes Empresas | ||
| Por Aplicação | Varredura de Código-Fonte | |
| Segurança de DevOps e CI/CD | ||
| Conformidade e Prontidão para Auditoria | ||
| Prevenção de Perda de Dados e Redução de Risco Interno | ||
| Proteção da Cadeia de Suprimentos de Software | ||
| Outras Aplicações | ||
| Por Tipo de Segredo | Chaves de API e Tokens de Acesso | |
| Credenciais de Nuvem | ||
| Senhas e Credenciais de Banco de Dados | ||
| Chaves Privadas e Certificados | ||
| Tokens OAuth, Webhook e de Serviço | ||
| Chaves de API de IA e Aprendizado de Máquina | ||
| Segredos Proprietários e Genéricos | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Administração Pública | ||
| Saúde e Ciências da Vida | ||
| Varejo e Comércio Eletrônico | ||
| Telecomunicações e Mídia | ||
| Viagens e Hospitalidade | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Chile | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de ferramentas de detecção e varredura de segredos em 2026?
Espera-se que o tamanho do mercado de ferramentas de detecção e varredura de segredos aumente de 2,49 bilhões de USD em 2026 para 3,17 bilhões de USD em 2027 e atinja 7,68 bilhões de USD até 2032, crescendo a um CAGR de 19,36% no período de 2027 a 2032.
O que está impulsionando a demanda por ferramentas de detecção e varredura de segredos?
A adoção de DevSecOps, a proliferação de credenciais em múltiplas nuvens, os requisitos de conformidade e o número crescente de identidades de máquinas são fatores-chave de demanda. Essas condições expandem o número de sistemas onde as credenciais requerem detecção precoce.
Qual modelo de implantação lidera a adoção?
A implantação baseada em nuvem detinha 67,58% em 2026 e deve se expandir a um CAGR de 22,81% até 2032. Sua posição reflete o uso crescente de repositórios, pipelines e aplicações de colaboração hospedados na nuvem.
Qual aplicação está se expandindo mais rapidamente?
A proteção da cadeia de suprimentos de software deve se expandir a um CAGR de 23,72% até 2032. Ela aborda credenciais que podem se mover por ecossistemas de pacotes e artefatos de CI/CD além do repositório de código-fonte.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico deve se expandir a um CAGR de 23,93% até 2032. A migração regional para a nuvem, o desenvolvimento de IA e os programas de transformação digital estão ampliando a superfície de exposição.
Por que os fluxos de trabalho de desenvolvimento de IA aumentam o risco de segredos?
A codificação assistida por IA pode criar chaves de API e outras credenciais em um ritmo que exige controles de detecção precoce e contínua. A detecção com reconhecimento de contexto é importante porque o material de teste válido não deve ser tratado como uma credencial ativa.