
Marktgröße und Marktanteil für Tools zur Erkennung und Überprüfung von Geheimnissen
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 3.17 Milliarden US-Dollar |
| Marktgröße (2032) | 7.68 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 19.36 % |
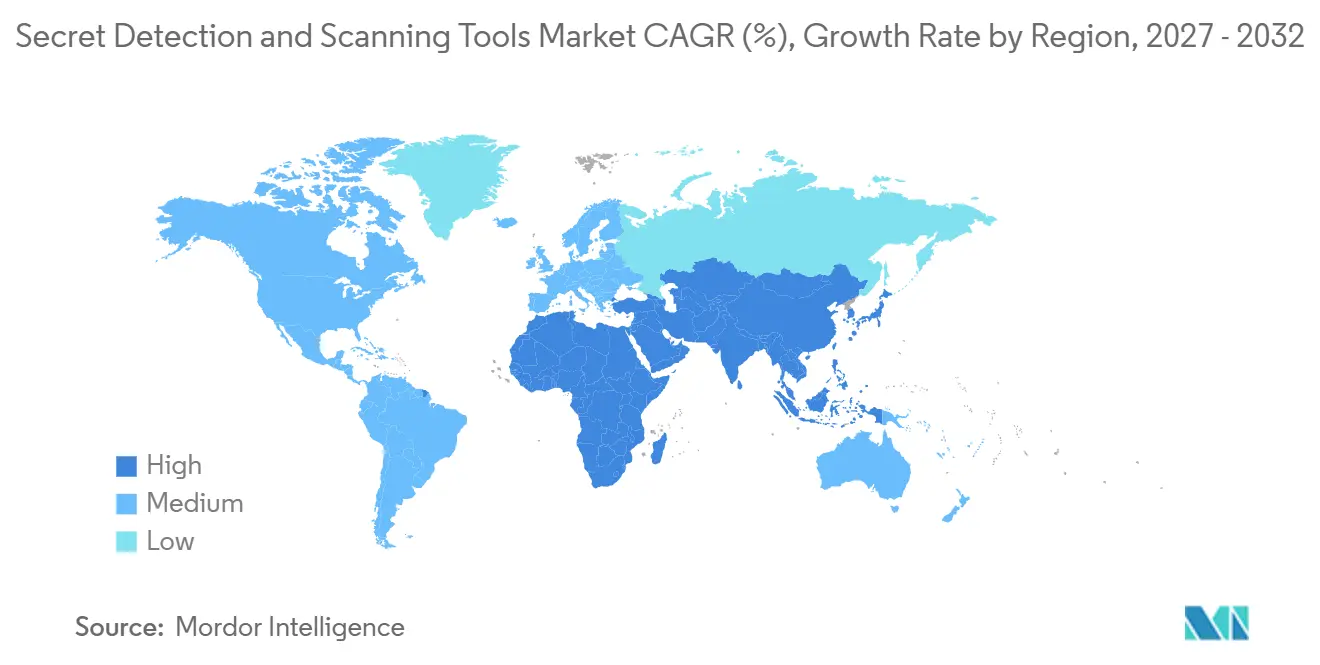
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
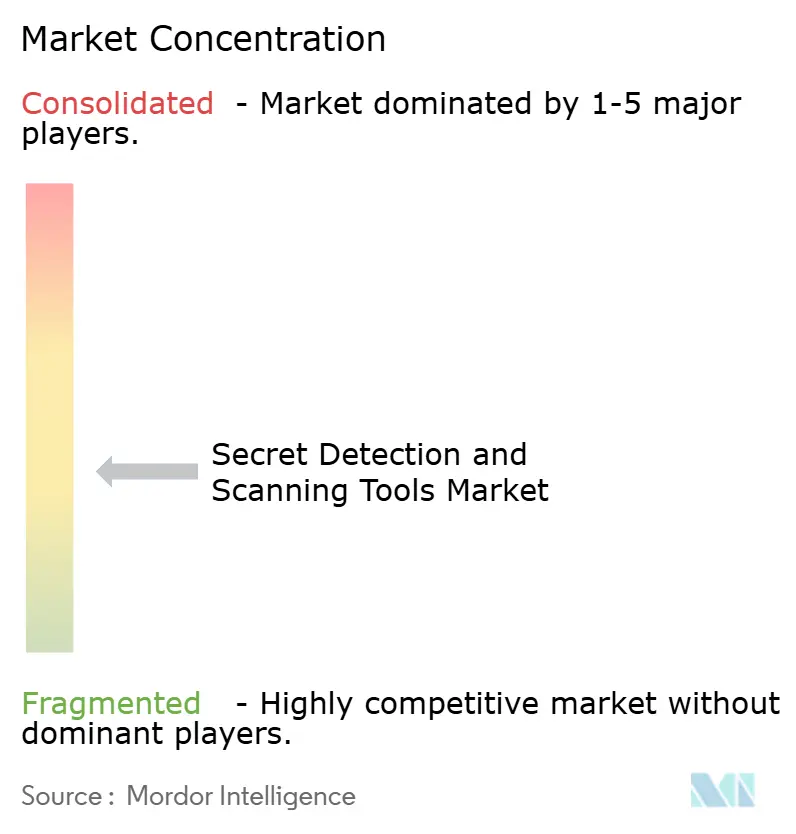
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Tools zur Erkennung und Überprüfung von Geheimnissen von Mordor Intelligence
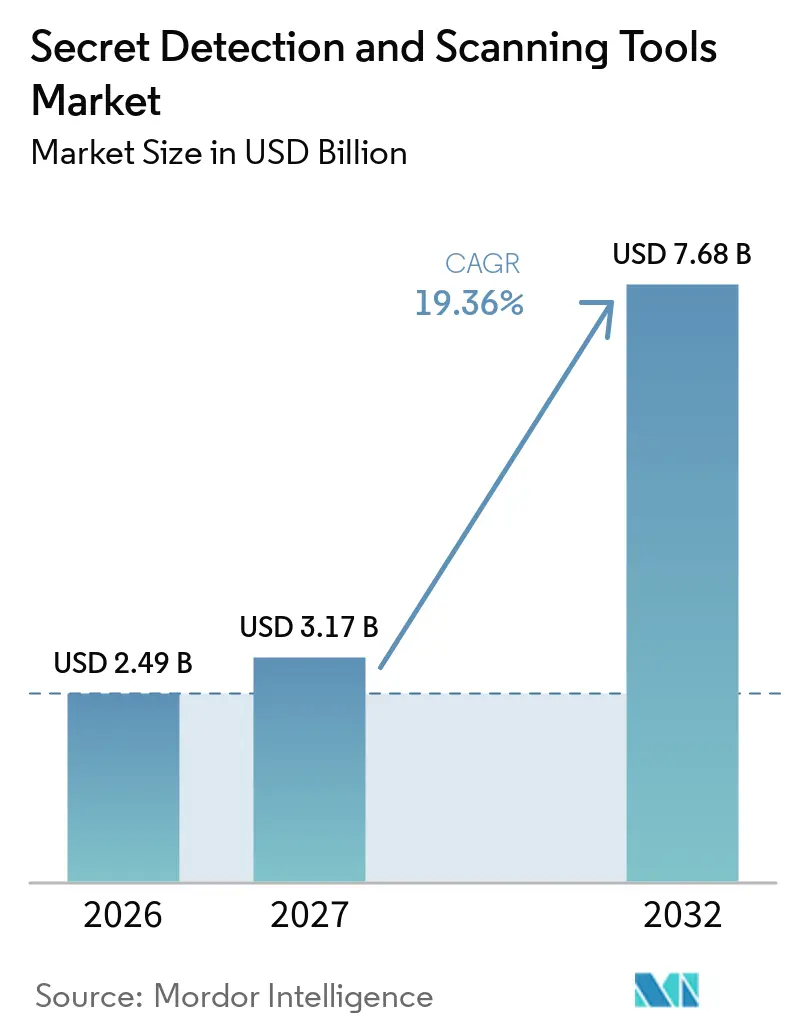
Die Marktgröße für Tools zur Erkennung und Überprüfung von Geheimnissen wird voraussichtlich von 2,49 Milliarden USD im Jahr 2026 auf 3,17 Milliarden USD im Jahr 2027 steigen und bis 2032 7,68 Milliarden USD erreichen, mit einer CAGR von 19,36 % über den Zeitraum 2027–2032. Der Markt für Tools zur Erkennung und Überprüfung von Geheimnissen expandiert, da exponierte Zugangsdaten in Quell-Repositories, CI/CD-Konfigurationen, Container-Images und Kollaborationstools auftauchen. DevSecOps-Praktiken machen eine frühzeitige Erkennung wichtiger, da Zugangsdaten, die in die Versionshistorie gelangen, schwer zu entfernen und zu rotieren sind. Die Zunahme nicht-menschlicher Identitäten erweitert zudem die Anzahl der Dienstkonten, Zertifikate und Token, die überwacht werden müssen. Eine breitere Plattformabdeckung wird zu einer Wettbewerbsanforderung für den Markt für Tools zur Erkennung und Überprüfung von Geheimnissen, insbesondere über Cloud-Vaults, Artefakte und Entwickler-Workflows hinweg. KI-gestütztes Coding schafft einen weiteren Bedarf an schneller Erkennung, da Zugangsdaten schneller generiert und eingecheckt werden können, als periodische Scans sie identifizieren können.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente hielten Lösungen im Jahr 2026 einen Anteil von 73,58 % am Markt für Tools zur Erkennung und Überprüfung von Geheimnissen, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 21,76 % wachsen werden.
- Nach Bereitstellungsmodell entfiel im Jahr 2026 ein Anteil von 67,58 % des Marktes auf die Cloud-basierte Bereitstellung, die bis 2032 voraussichtlich mit einer CAGR von 22,81 % wachsen wird.
- Nach Unternehmensgröße entfielen im Jahr 2026 68,54 % des Marktes für Tools zur Erkennung und Überprüfung von Geheimnissen auf Großunternehmen, während KMU bis 2032 voraussichtlich mit einer CAGR von 21,72 % wachsen werden.
- Nach Anwendung hielt das Quellcode-Scanning im Jahr 2026 einen Anteil von 24,81 % am Markt, während der Schutz der Software-Lieferkette bis 2032 voraussichtlich mit einer CAGR von 23,72 % wachsen wird.
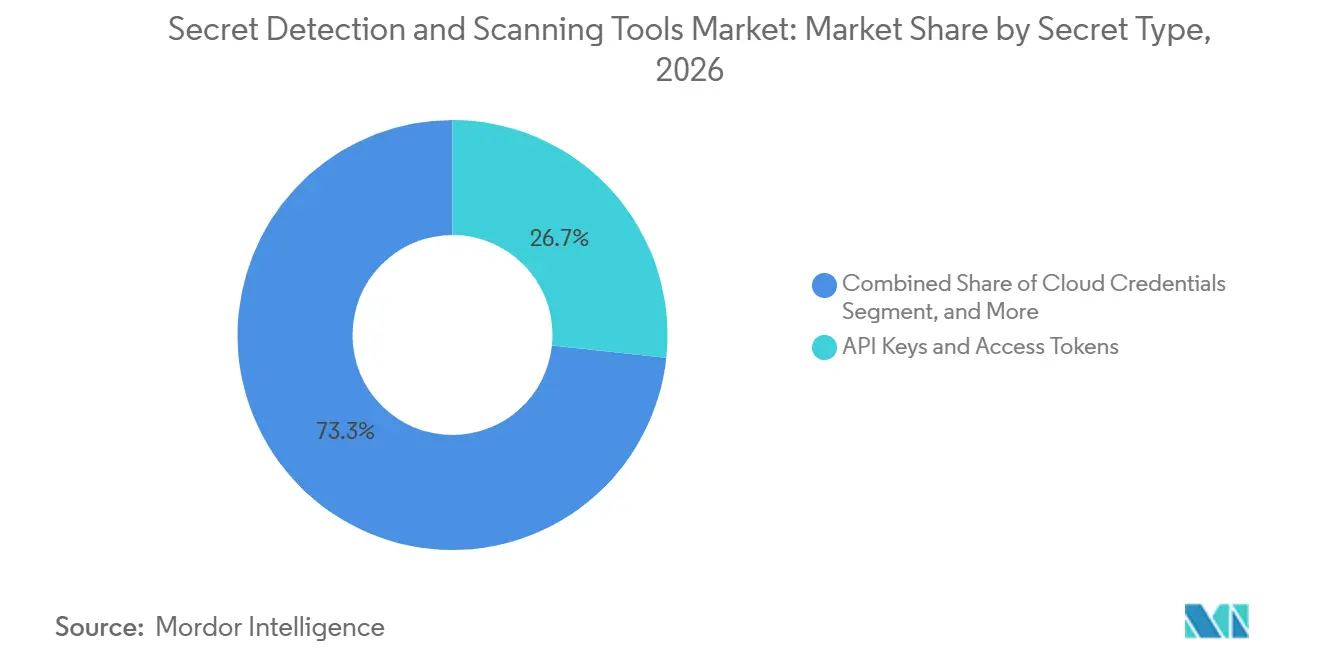
- Nach Art der Geheimnisse hielten API-Schlüssel und Zugriffstoken im Jahr 2026 einen Anteil von 26,69 % am Markt, während KI- und Machine-Learning-API-Schlüssel bis 2032 voraussichtlich mit einer CAGR von 24,42 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Anteil von 27,69 % am Markt, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 21,22 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 38,64 % am Markt für Tools zur Erkennung und Überprüfung von Geheimnissen, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 23,93 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Expansion von DevSecOps und CI/CD-Pipelines | +5.2% | Global, konzentriert in Nordamerika und Westeuropa | Kurzfristig (≤ 2 Jahre) |
| Ausbreitung von Geheimnissen in Multi-Cloud-Umgebungen | +4.1% | Global, am stärksten ausgeprägt in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Regulatorischer Druck für die Verwaltung von Zugangsdaten | +3.5% | Europa und Nordamerika primär, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum und den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Explosion von Maschinenidentitäten und API-Workloads | +3.2% | Global, höchste Intensität in Cloud-nativen Unternehmensmärkten | Langfristig (≥ 4 Jahre) |
| KI-gestütztes Coding und autonome Software-Agenten | +2.8% | Nordamerika, Europa, Ostasien und Südasien | Kurzfristig (≤ 2 Jahre) |
| Offenlegung von Geheimnissen über nicht-code-basierte Kollaborationsoberflächen | +2.1% | Global, mit frühen Gewinnen in Nordamerika und Japan | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Expansion von DevSecOps und CI/CD-Pipelines treibt automatisierte Verwaltung von Zugangsdaten voran
Die Einführung von DevSecOps verlagert das Scannen von Geheimnissen von periodischen Audits hin zu jedem Push-, Pull-Request- und Deployment-Workflow. Pre-Commit-Kontrollen können Zugangsdaten stoppen, bevor sie in die Versionshistorie gelangen, wo eine Rotation schwierig wird und der Expositionsdatensatz bestehen bleibt. HashiCorp identifiziert CI/CD-Pipelines als hochwertige Ziele, da sie Cloud-Zugangsdaten, Registry-Token und Deployment-Schlüssel in einer einzigen Ausführungsumgebung zusammenführen.[1] Die Cloud Security Alliance berichtete im September 2025, dass statische, langlebige Pipeline-Geheimnisse einen breiteren Software-Stack gefährden können, wenn ein Runner kompromittiert wird. Mit steigender Anzahl von Repositories profitiert der Markt für Tools zur Erkennung und Überprüfung von Geheimnissen von automatisiertem Scanning, da manuelle Code-Reviews nicht die gleiche Abdeckung aufrechterhalten können. Anbieter, die Prävention, Erkennung und Behebung kombinieren, können für Teams relevanter sein, die weniger separate Workflow-Kontrollen anstreben.
Ausbreitung von Geheimnissen in Multi-Cloud-Umgebungen schafft Nachfrage nach übergreifender Vault-Erkennung
Unternehmen, die mehrere Cloud-Anbieter nutzen, erstellen Geheimnisse in verschiedenen nativen Formaten und speichern sie in Vaults, Umgebungsvariablen und Konfigurationsdateien. AWS-IAM-Schlüssel, Google-Cloud-Dienstkonto-JSON-Dateien und Azure-Client-Geheimnisse erfordern Kontrollen, die unterschiedliche Kontexte interpretieren können. IBM beschreibt das Scannen von Geheimnissen als eine Möglichkeit, in Repositories und anderen Entwicklungsumgebungen exponierte Zugangsdaten zu identifizieren. Der Markt für Tools zur Erkennung und Überprüfung von Geheimnissen bevorzugt daher Plattformen, die Cloud-Vaults und Drittanbieter-Speicher in einer einzigen Inventarschicht zusammenführen. Teams, die Dienste und KI-Integrationen schneller hinzufügen als Governance-Kontrollen, können größere Abdeckungslücken erzeugen. Eine konsolidierte Ansicht kann Sicherheitsteams dabei helfen, zu identifizieren, wo Zugangsdaten gespeichert sind, die Behebung zu priorisieren und die Abhängigkeit von isolierten Cloud-spezifischen Tools zu reduzieren.
Regulatorischer Druck für die Verwaltung von Zugangsdaten schafft strukturierte Unternehmensnachfrage
Die Verwaltung von Zugangsdaten ist zunehmend an dokumentierte Kontrollen und Prüfungsnachweise geknüpft. Der Digital Operational Resilience Act und die NIS2-Richtlinie stellen stärkere Sicherheits- und Resilienzanforderungen an regulierte europäische Einrichtungen.[2] PCI DSS v4.0 verbietet zudem fest kodierte Passwörter in Systemkomponenten gemäß Anforderung 8.6.2. Diese Anforderungen können den Kauf von Tools zur Erkennung und Überprüfung von Geheimnissen von einem diskretionären Sicherheitsprojekt hin zu einem operativen Compliance-Bedarf verschieben. Der Markt für Tools zur Erkennung und Überprüfung von Geheimnissen wird gestützt, wenn Käufer Nachweise über Zugangsdaten-Management-Kontrollen und Behebungsaktivitäten benötigen. Compliance-Anforderungen erhöhen auch den Wert von Berichtsfunktionen, die Erkennungsergebnisse mit Richtlinien und Prüfungsprozessen verknüpfen.
Explosion von Maschinenidentitäten und API-Workloads erweitert die erkennbare Angriffsfläche
Dienstkonten, Workload-Zertifikate, API-Schlüssel und Pipeline-Zugangsdaten sind heute für Cloud-basierte Anwendungen unverzichtbar. GitGuardian berichtete im April 2025, dass nicht-menschliche Identitäten in großen Cloud-Umgebungen menschliche Identitäten in sehr hohen Verhältnissen übersteigen können. Traditionelle mitarbeiterzentrierte Identitätspraktiken bieten keinen ausreichenden Kontext für die breitere Identitätsoberfläche des Marktes für Tools zur Erkennung und Überprüfung von Geheimnissen. Palo Alto Networks stellte fest, dass langlebige statische Zugangsdaten in der Maschine-zu-Maschine-Kommunikation persistente Hochprivileg-Pfade schaffen können. Der Markt für Tools zur Erkennung und Überprüfung von Geheimnissen kann aktuelle Expositionen adressieren, während Organisationen auf Workload-Identitätsmodelle umsteigen. Forschungen zur SPIFFE-basierten Authentifizierung zeigen auch, dass einige Architekturen die statische Geheimnis-Injektion in CI/CD-Pipelines eliminieren können, was die Bedeutung von Produkten erhöht, die neben neueren Identitäts-Frameworks funktionieren.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Integrationskomplexität in Legacy- und Hybridumgebungen | -0.9% | Global, am stärksten ausgeprägt in Europa und Nordamerika mit großen Legacy-Beständen | Langfristig (≥ 4 Jahre) |
| Falsch-Positive und Reibungsverluste im Entwickler-Workflow | -0.7% | Global | Kurzfristig (≤ 2 Jahre) |
| Preisdruck durch gebündelte Scanning-Lösungen und Open-Source-Angebote | -0.6% | Nordamerika und Europa, reife Open-Source- und gebündelte Suite-Ökosysteme | Mittelfristig (2–4 Jahre) |
| Mangel an Fachkräften für die Verwaltung von Geheimnissen | -0.4% | Global, am stärksten ausgeprägt in Schwellenmärkten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität in Legacy- und Hybridumgebungen verlangsamt die Bereitstellungsgeschwindigkeit
Organisationen mit Mainframes, Legacy-Versionskontrollsystemen und hybriden CI/CD-Umgebungen können auf schwierige Bereitstellungen stoßen. Einige ältere Umgebungen speichern Zugangsdaten in proprietären Dateien oder Repositories, die kommerzielle Scanner nicht direkt unterstützen. Benutzerdefinierte Konnektoren können den Implementierungsaufwand erhöhen und die Kosten eines umfassenderen Rollouts steigern. IBM startete im September 2026 Vault Dedicated für regulierte Cloud-Workloads, die verwaltetes Secrets-Management und Datenresidenz-Optionen benötigen. Dennoch erfordern Bereitstellungen von Tools zur Erkennung und Überprüfung von Geheimnissen in Hybridumgebungen, dass Tools über verschiedene Zugriffsregeln und Zugangsdaten-Rotationspläne hinweg funktionieren. Diese Einschränkungen können die Beschaffung im Markt für Tools zur Erkennung und Überprüfung von Geheimnissen verlangsamen, selbst wenn Compliance-Anforderungen klar sind.
Falsch-Positive und Reibungsverluste im Entwickler-Workflow begrenzen die Adoptionstiefe
Falsch-Positive können Sicherheitsteams mit großen Behebungswarteschlangen belasten und das Vertrauen der Entwickler in Pre-Commit-Kontrollen verringern. Musterabgleich und entropiebasierte Methoden können Platzhalter, Dokumentation und Testdaten als aktive Zugangsdaten kennzeichnen. GitHub berichtete im Oktober 2026, dass sein ModernBERT-Klassifikator die Präzision um 13 %, den Recall um 19 % und die mittlere Scan-Ausführungszeit um 86 % verbesserte. Diese Ergebnisse zeigen, warum die Erkennungsqualität zu einer zentralen Produktanforderung und nicht zu einem sekundären Merkmal wird. Entwickler nutzen eher Tools zur Erkennung und Überprüfung von Geheimnissen, die schnell sind und verwertbare Ergebnisse liefern. Der Markt für Tools zur Erkennung und Überprüfung von Geheimnissen stößt auf Adoptionsgrenzen, bis eine verbesserte Klassifizierung breit über alle Tools verfügbar ist.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
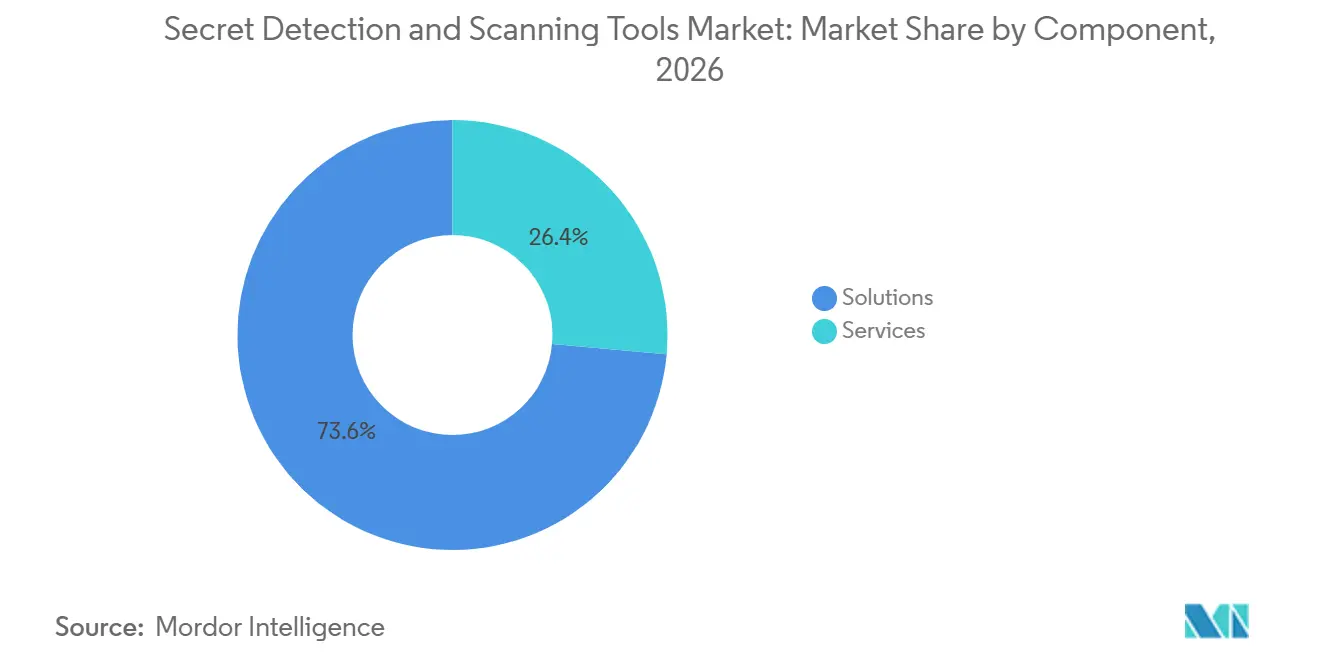
Plattformlösungen führen, während Dienstleistungen die Implementierung unterstützenLösungen machten im Jahr 2026 73,58 % des Marktanteils für Tools zur Erkennung und Überprüfung von Geheimnissen aus. Diese Position spiegelt die Unternehmensnachfrage nach Plattformen wider, die Erkennung, Behebung und Compliance-Berichterstattung in Abonnementverträgen kombinieren. Käufer bevorzugen oft ein einzelnes Produkt, das Repositories, Container, Artefakte und Kollaborationsumgebungen scannen kann. Die Lösungskategorie trennt KI-fähige Erkennungsprodukte von älteren Tools, die hauptsächlich auf festen Mustern basieren. Mehrjährige Vereinbarungen können auch das Eigentum über Sicherheits-, Engineering- und Compliance-Teams hinweg vereinfachen.
Dienstleistungen werden voraussichtlich bis 2032 mit einer CAGR von 21,76 % wachsen. Organisationen benötigen Unterstützung bei der Konfiguration von Scannern, der Verbindung von Datenquellen, der Abstimmung von Ergebnissen und der Einrichtung von Behebungsprozessen. Dieser Bedarf ist deutlicher, wenn die Abdeckung über den Quellcode hinaus auf Artefakt-Repositories und SaaS-Kollaborationstools ausgeweitet wird. Snyk machte seinen Secrets Scanner im August 2026 allgemein verfügbar mit Machine-Learning-Erkennung für menschlich geschriebenen und KI-generierten Code.[3] Dienstleister und Plattformanbieter können diese Komplexität nutzen, um Implementierung, verwaltete Erkennung und Governance-Design zu unterstützen. Sie können Teams auch dabei helfen, Eigentumsregeln für Triage und Zugangsdaten-Rotation festzulegen.
Nach Bereitstellungsmodell:
Cloud-Bereitstellung setzt den Standard, während Hybrid Sonderfälle abdecktDie Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Anteil von 67,58 % am Markt für Tools zur Erkennung und Überprüfung von Geheimnissen. Code-Repositories, CI/CD-Pipelines und Kollaborationsanwendungen werden häufig in der Cloud gehostet, was die SaaS-Bereitstellung für viele Käufer zu einer direkten Lösung macht. Die Cloud-Bereitstellung ermöglicht es Anbietern auch, Regelwerke und Machine-Learning-Modelle kontinuierlich zu aktualisieren. Gemeinsame Telemetrie kann die Erkennungsqualität verbessern, wenn sie im Rahmen geeigneter Sicherheits- und Datenschutzkontrollen eingesetzt wird. Die zentralisierte Bereitstellung kann den Aufwand reduzieren, der erforderlich ist, um neue Erkennungslogik über Entwicklungsgruppen hinweg zu verteilen.
Die Cloud-basierte Bereitstellung wird voraussichtlich bis 2032 mit einer CAGR von 22,81 % wachsen. Die Kategorie führt sowohl bei der aktuellen Adoption als auch bei der prognostizierten Expansion, was darauf hindeutet, dass die Nachfrage noch keine Reife erreicht hat. On-Premises-Tools bleiben für Datenresidenz-Anforderungen und luftgespaltene Systeme relevant. Hybride Bereitstellungen kombinieren zentralisiertes Cloud-Repository-Scanning mit Agenten für sensible Systeme. HashiCorp empfiehlt dynamische Zugangsdaten für sichere Systeme, und diese Haltung erfordert kohärente Kontrollen über Bereitstellungsumgebungen hinweg. Hybrid-fähige Produkte können daher Unternehmen mit ungleichmäßiger Cloud-Adoption bedienen.
Nach Unternehmensgröße:
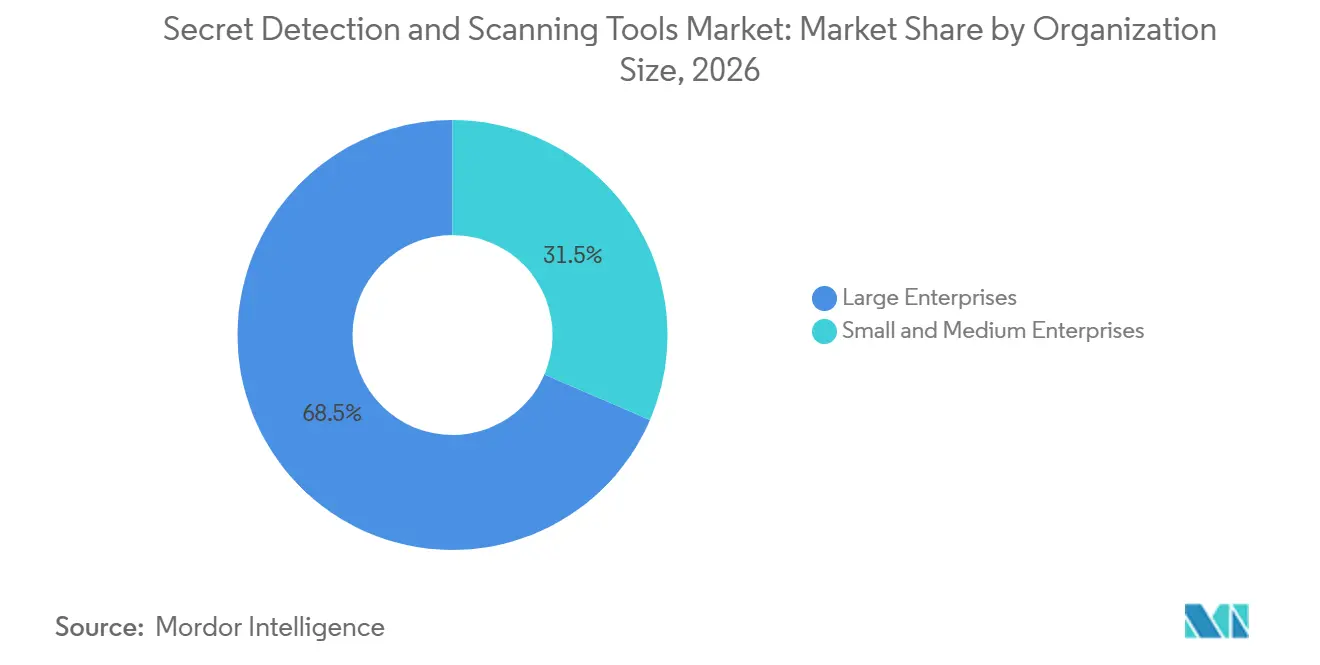
Großunternehmen führen, während KMU den Zugang ausweitenGroßunternehmen hielten im Jahr 2026 einen Anteil von 68,54 % am Markt. Ihre Multi-Cloud-Umgebungen, regulierten Workloads und großen Entwicklergruppen schaffen mehr Möglichkeiten für die Verbreitung von Zugangsdaten. Diese Käufer suchen oft nach umfassenden Verträgen, die mehrere Repository-Typen und Geheimnis-Kategorien abdecken. Sie schätzen auch Integrationen mit Vaults, Identitätsplattformen und Unternehmensberichtssystemen. Die Beschaffung kann Anbieter bevorzugen, die mehrere interne Teams unter einem einzigen Kontrollrahmen unterstützen können.
KMU werden voraussichtlich bis 2032 mit einer CAGR von 21,72 % wachsen. Open-Source-Befehlszeilentools, Freemium-SaaS-Angebote und unkomplizierte Preisgestaltung pro Arbeitsplatz können Beschaffungshürden für kleinere Entwicklungsteams reduzieren, die Tools zur Erkennung und Überprüfung von Geheimnissen suchen. CyberArk erweiterte im Oktober 2025 sein Portfolio für die Sicherheit von Maschinenidentitäten um übergreifende Vault-Erkennung, ein Risiko-Dashboard und HashiCorp-Vault-Integration. Infisical sammelte im Juni 2025 16 Millionen USD ein und gab an, dass seine Plattform zu diesem Zeitpunkt täglich mehr als 500 Millionen Geheimnisse sicherte. Solche Produkt- und Finanzierungsaktivitäten verdeutlichen das anhaltende Interesse an zugänglichen Tools für Organisationen mit begrenzten Sicherheitsressourcen. Kleinere Teams können diese Tools einsetzen, ohne große dedizierte Sicherheitsbetriebsgruppen aufzubauen.
Nach Anwendung:
Quellcode-Scanning führt, während der Schutz der Lieferkette beschleunigtDas Quellcode-Scanning machte im Jahr 2026 24,81 % des Marktes aus. Es hat den größten Anwendungsanteil, da Erkennungsregeln gut etabliert sind und Entwickler mit Pre-Commit- und Post-Push-Workflows vertraut sind. Der Quellcode bleibt ein wichtiger erster Kontrollpunkt für Zugangsdaten. Code-Repositories decken jedoch einen abnehmenden Teil der breiteren Expositionsoberfläche ab, wenn Geheimnisse in Pakete, Images und Artefakte übergehen. Dies macht das Code-Scanning notwendig, aber unzureichend für ein vollständiges Kontrollprogramm.
Der Schutz der Software-Lieferkette wird voraussichtlich bis 2032 mit einer CAGR von 23,72 % wachsen. Zugangsdaten in Abhängigkeitsschichten und CI/CD-Artefakten können laterale Bewegungspfade schaffen, wenn ein Angreifer den Build-Prozess kompromittiert. GitGuardian erweiterte die Erkennung im März 2026 durch seine JFrog-Artifactory-Integration auf 12 Paket-Ökosysteme.[4] DevOps- und CI/CD-Sicherheit, Compliance und Prüfungsbereitschaft sowie Datenverlustprävention bleiben relevante Anwendungen. Ihre Nachfrage ist an reifende DevSecOps-Programme, regulatorische Kontrollen und die breitere Nutzung von SaaS-Tools geknüpft. Eine breitere Artefaktabdeckung im Markt für Tools zur Erkennung und Überprüfung von Geheimnissen kann Teams dabei helfen, Geheimnisse außerhalb ihrer Haupt-Repositories zu identifizieren.
Nach Art der Geheimnisse:
API-Schlüssel definieren die aktuelle Exposition, während KI-Schlüssel beschleunigenAPI-Schlüssel und Zugriffstoken hielten im Jahr 2026 einen Anteil von 26,69 % am Markt. Fast jede Dienst-zu-Dienst-Interaktion verwendet einen Schlüssel oder Token, was eine breite und wiederkehrende Expositionsoberfläche schafft. Cloud-Zugangsdaten, Passwörter, Datenbankzugangsdaten, private Schlüssel, Zertifikate, OAuth-Token und Webhook-Token haben jeweils unterschiedliche Erkennungsanforderungen. Zwecktrainierte Klassifikatoren können dem generischen Erkennen von Geheimnissen Kontext hinzufügen, insbesondere dort, wo feste Regeln unzureichend sind. Kategoriespezifische Erkennung ist wichtig, da der Behebungsprozess je nach Zugangsdatentyp unterschiedlich ist.
KI- und Machine-Learning-API-Schlüssel werden voraussichtlich bis 2032 mit einer CAGR von 24,42 % wachsen. Wiz berichtete im Jahr 2025, dass 65 % der Unternehmen aus dem Forbes AI 50 verifizierte geleakte Geheimnisse auf GitHub hatten. KI-gestützte Entwicklung kann Zugangsdaten in einem schnelleren Tempo erstellen, was den Wert von Kontrollen erhöht, die Geheimnisse erkennen, bevor Code eingecheckt wird. GitGuardian startete im Juli 2025 seinen MCP-Server, um Echtzeit-Sicherheit für Geheimnisse in Entwickler-Workflows und agile Coding-Umgebungen zu integrieren. Erkennungsmodelle müssen auch den Kontext von KI-Diensten verstehen, ohne gültige Entwicklungsaktivitäten zu blockieren. Diese Anforderung erhöht den Wert von Systemen, die aktive Schlüssel von Testmaterial unterscheiden können.

Nach Endnutzerbranche:
BFSI führt bei den Ausgaben, während die Adoption durch die Regierung beschleunigtBFSI machte im Jahr 2026 27,69 % des Marktes aus. Finanzinstitute verwalten regulierte Daten, große Anwendungsbestände und sensible Transaktionssysteme. Diese Bedingungen schaffen einen starken Bedarf an Nachweisen, dass Zugangsdaten kontrolliert und behoben werden. KI-gestützte Erkennung kann relevant sein, wenn Sicherheitsteams ein großes Volumen an Ergebnissen priorisieren müssen. Finanzielle Käufer können auch nach Kontrollen suchen, die in etablierte Prüfungs- und Risikomanagementprozesse passen.
Die Branche Regierung und öffentliche Verwaltung wird voraussichtlich bis 2032 mit einer CAGR von 21,22 % wachsen. Die Cloud-Migration von Legacy-Systemen und API-basierte Bürgerdienste fügen neue Zugangsdaten schneller hinzu, als einige übernommene Governance-Programme verwalten können. Das Büro des Generalinspektors der FDIC identifizierte den Schutz von Cloud-Geheimnissen als ein wesentliches Kontrollproblem in einem Audit einer Cloud-Plattform und -Anwendung aus dem Jahr 2025. Verteidigungs-, Nachrichten- und Zivilbehörden können Tools erfordern, die luftgespaltene und datensouveräne Bedingungen unterstützen. Gesundheitswesen, Biowissenschaften, Einzelhandel, E-Commerce, Telekommunikation, Medien, Reisen und Gastgewerbe schaffen ebenfalls Nachfrage, da ihre Cloud-Präsenz und Maschinenidentitäten zunehmen. Die staatliche Beschaffung kann Anbieter belohnen, die spezialisierte Sicherheits- und Bereitstellungsanforderungen unterstützen.
Geografische Analyse
Markt für Tools zur Erkennung und Überprüfung von Geheimnissen in Nordamerika
Nordamerika hielt im Jahr 2026 einen Anteil von 38,64 % am regionalen Markt. Die Region weist eine hohe Konzentration an Technologieunternehmen, Finanzinstituten und Bundesbehörden mit großen Multi-Cloud-Umgebungen auf. Die Vereinigten Staaten werden durch Anforderungen an die Zugangsberechtigungskontrolle im Rahmen föderaler Sicherheitspraktiken und bundesstaatlicher Cybersicherheitsanforderungen unterstützt, während Kanada durch DevSecOps-Aktivitäten im Finanzsektor und Anforderungen an die Datenhaltung im Inland zusätzliche Nachfrage generiert. Der Wettbewerb ist besonders intensiv, da spezialisierte Scanner, Anwendungssicherheits-Suiten und Identitätsanbieter auf dieselben Unternehmensbudgets abzielen.
Markt für Tools zur Erkennung und Überprüfung von Geheimnissen in Europa
Europa weist ein Nachfrageprofil auf, das durch die Anforderungen von DORA und NIS2 geprägt ist. Diese Vorschriften fördern eine stärkere Verwaltung von Zugangsdaten und dokumentierte Nachweise für viele regulierte Organisationen. Deutschland, das Vereinigte Königreich und Frankreich führen die Nachfrage durch große Industrie- und Finanzorganisationen an. Deutschland erzeugt Nachfrage nach hybriden und On-Premises-Tools, die mit den Anforderungen an die Datensouveränität vereinbar sind, während skandinavische Märkte über ausgereifte DevSecOps-Praktiken verfügen. Der Markt für Tools zur Erkennung und Überprüfung von Geheimnissen in Europa profitiert, wenn Käufer kontinuierliche Compliance-Kontrollen anstelle periodischer Überprüfungen benötigen.
Markt für Tools zur Erkennung und Überprüfung von Geheimnissen in APAC, Südamerika und dem Nahen Osten
Asien-Pazifik wird voraussichtlich bis 2032 mit einem CAGR von 23,93 % wachsen. Die Region verbindet Cloud-Migration, KI-Entwicklung und öffentliche digitale Transformation, wodurch die Exponierung von Zugangsdaten in Organisationen zunimmt. Netskope berichtete im Jahr 2026, dass die MCP-Aktivität in Asien innerhalb von 14 Monaten um 398 % gestiegen ist und dass Passwörter und API-Schlüssel in 5 % der KI-bezogenen Datenschutzverletzungen aufgetaucht sind. Indien, Südkorea, Japan, Australien und Singapur sind eigenständige Nachfragezentren mit unterschiedlichen regulatorischen und technologischen Rahmenbedingungen. Australien und Singapur generieren zusätzliche Compliance-Nachfrage durch Datenschutz- und Datensicherheitsanforderungen, während Südamerika und der Nahe Osten noch frühere Marktphasen darstellen, in denen die Digitalisierung im Finanzdienstleistungs- und Telekommunikationsbereich die Akzeptanz fördert.
Wettbewerbslandschaft
Der Markt für Tools zur Erkennung und Überprüfung von Geheimnissen ist mäßig fragmentiert, mit etwa 30 profilierten Anbietern aus den Bereichen reine Scanner, Entwicklerplattform-Tools, Anwendungssicherheits-Suiten und Identitätsanbieter. GitGuardian, Truffle Security und Nightfall AI repräsentieren fokussierte Scanning- und Datensicherheitsanbieter. GitHub Advanced Security und GitLab bieten native Funktionen innerhalb von Entwicklerplattformen. Snyk, Checkmarx, JFrog, Synopsys und SonarSource bieten Anwendungssicherheitsabdeckung, die die Erkennung von Geheimnissen umfassen kann. CyberArk, HashiCorp, IBM und Akeyless erweitern Identitäts- und Secrets-Management-Funktionen in Richtung Erkennung.
Der Wettbewerb im Markt für Tools zur Erkennung und Überprüfung von Geheimnissen hängt zunehmend von der Oberflächenbreite und der Erkennungsqualität ab. Anbieter erweitern die Abdeckung vom Quellcode auf CI/CD-Protokolle, Container, Artefakt-Registries, SaaS-Anwendungen und Endpunkte. Checkmarx erwarb im Dezember 2025 Tromzo, um tiefgreifende KI-Agenten mit Schlussfolgerungsfähigkeiten und durchgängige agentische Triage zu seiner Plattform hinzuzufügen. GitHub veröffentlichte im Oktober 2026 ModernBERT-Erkennungsergebnisse und setzte damit einen höheren Leistungsstandard für Präzision, Recall und Scan-Geschwindigkeit. CyberArk erweiterte auch im Jahr 2026 die Fähigkeiten für Maschinenidentitäten, einschließlich Funktionen für menschliche, KI- und Maschinenidentitäten.
Endpunktschutz für Entwickler, KI-Agentensicherheit, MCP-Server-Sicherheit und sprachübergreifendes Artefakt-Scanning bleiben offene Bereiche. Akeyless führte im Juli 2025 SecretlessAI ein, um absichtsbewusste, zur Laufzeit ausgestellte Zugangsdaten für KI-Agenten und MCP-Server zu verwenden. Google veröffentlichte im Juli 2025 Veles als Open-Source-Zugangsdaten-Scanner für deps.dev und erhöhte damit die für Entwickler verfügbare Baseline. Open-Source-Tools und gebündelte Plattformfunktionen können Druck auf Anbieter ausüben, die enges musterbasiertes Scanning anbieten. Anbieter, die nützliche Entwickler-Workflows mit breiter Abdeckung und niedrigeren Falsch-Positiv-Raten kombinieren, sind besser positioniert, um Unternehmenskonten zu halten.
Branchenführer im Markt für Tools zur Erkennung und Überprüfung von Geheimnissen
-
GitHub, Inc.
-
Microsoft Corporation
-
GitGuardian SAS
-
Snyk Limited
-
GitLab Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Tools zur Erkennung und Überprüfung von Geheimnissen Unternehmen in diesem Bericht
- GitHub, Inc.
- Microsoft Corporation
- GitGuardian SAS
- Snyk Limited
- Check Point Software Technologies Ltd.
- GitLab Inc.
- Truffle Security Co.
- SonarSource SA
- Aqua Security Software Ltd.
- Cycode, Inc.
- Veracode, Inc.
- Checkmarx Ltd.
- Synopsys, Inc.
- JFrog Ltd.
- Nightfall AI, Inc.
- Aikido Security BV
- Infisical, Inc.
- HashiCorp, Inc., an IBM Company
- CyberArk Software Ltd.
- BeyondTrust Corporation
- Delinea Inc.
- Akeyless Security Ltd.
- Keeper Security, Inc.
- Doppler Technologies, Inc.
- Amazon Web Services, Inc.
- Google LLC
- Atlassian Corporation Plc
- Rapid7, Inc.
- Teleport, Inc.
- StrongDM, Inc.
Neueste Industrielle Entwicklungen in Markt für Tools zur Erkennung und Überprüfung von Geheimnissen
- September 2026: IBM startete Vault Dedicated, eine vollständig verwaltete Single-Tenant-Bereitstellung von HashiCorp Vault Enterprise auf IBM Cloud in der Beta-Phase in Frankfurt und Dallas. Das Angebot lieferte dynamische Zugangsdaten, richtlinienbasierte Zugriffskontrollen und unternehmensweites Secrets-Management für IBM-Cloud-Workloads, die auf regulierte Branchen mit Datenresidenz-Anforderungen abzielen.
- September 2026: Nightfall AI erweiterte seine Integration mit der Claude Compliance API von Anthropic und brachte KI-native Datenverlustprävention und Echtzeit-Erkennung von Geheimnissen für Claude Enterprise für agentische KI-Workflows.
- Dezember 2025: Checkmarx erwarb Tromzo, um tiefgreifende KI-Agenten mit Schlussfolgerungsfähigkeiten in die Checkmarx-One-Plattform zu integrieren. Die Akquisition fügte Safe-Refactor-Funktionen und durchgängige agentische Triage über Pre-Commit-, Post-Commit- und Laufzeit-Phasen des Software-Entwicklungslebenszyklus hinzu.
- Juli 2025: GitGuardian startete seinen MCP-Server am 15. Juli 2025. Die Veröffentlichung integrierte KI-gesteuerte Sicherheit für Geheimnisse in Entwickler-IDEs und agentische Coding-Umgebungen.
Globaler Berichtsumfang für den Markt für Tools zur Erkennung und Überprüfung von Geheimnissen
Der Markt für Tools zur Erkennung und Überprüfung von Geheimnissen umfasst Tools und Dienstleistungen zur Identifizierung, Klassifizierung, Triage, Behebung und Prävention von exponierten Geheimnissen in Quellcode, Repositories, CI/CD-Pipelines, Entwicklerumgebungen, Containern, Cloud-Konfigurationen und Kollaborationsplattformen. Er umfasst das Scannen von Geheimnissen, die Reduzierung von Falsch-Positiven, die Überwachung von Expositionen sowie automatisierte Widerrufs- oder Behebungs-Workflows.
Der Marktbericht für Tools zur Erkennung und Überprüfung von Geheimnissen ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Bereitstellungsmodell (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Anwendung (Quellcode-Scanning, DevOps- und CI/CD-Sicherheit, Compliance und Prüfungsbereitschaft, Datenverlustprävention und Reduzierung von Insider-Risiken, Schutz der Software-Lieferkette und weitere Anwendungen), Art der Geheimnisse (API-Schlüssel und Zugriffstoken, Cloud-Zugangsdaten, Passwörter und Datenbankzugangsdaten, private Schlüssel und Zertifikate, OAuth-, Webhook- und Dienst-Token, KI- und Machine-Learning-API-Schlüssel sowie proprietäre und generische Geheimnisse), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, Einzelhandel und E-Commerce, Telekommunikation und Medien, Reisen und Gastgewerbe sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Quellcode-Scanning |
| DevOps- und CI/CD-Sicherheit |
| Compliance und Prüfungsbereitschaft |
| Datenverlustprävention und Reduzierung von Insider-Risiken |
| Schutz der Software-Lieferkette |
| Weitere Anwendungen |
| API-Schlüssel und Zugriffstoken |
| Cloud-Zugangsdaten |
| Passwörter und Datenbankzugangsdaten |
| Private Schlüssel und Zertifikate |
| OAuth-, Webhook- und Dienst-Token |
| KI- und Machine-Learning-API-Schlüssel |
| Proprietäre und generische Geheimnisse |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| Einzelhandel und E-Commerce |
| Telekommunikation und Medien |
| Reisen und Gastgewerbe |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Chile | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | |
| Großunternehmen | ||
| Nach Anwendung | Quellcode-Scanning | |
| DevOps- und CI/CD-Sicherheit | ||
| Compliance und Prüfungsbereitschaft | ||
| Datenverlustprävention und Reduzierung von Insider-Risiken | ||
| Schutz der Software-Lieferkette | ||
| Weitere Anwendungen | ||
| Nach Art der Geheimnisse | API-Schlüssel und Zugriffstoken | |
| Cloud-Zugangsdaten | ||
| Passwörter und Datenbankzugangsdaten | ||
| Private Schlüssel und Zertifikate | ||
| OAuth-, Webhook- und Dienst-Token | ||
| KI- und Machine-Learning-API-Schlüssel | ||
| Proprietäre und generische Geheimnisse | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| Einzelhandel und E-Commerce | ||
| Telekommunikation und Medien | ||
| Reisen und Gastgewerbe | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Tools zur Erkennung und Überprüfung von Geheimnissen im Jahr 2026?
Die Marktgröße für Tools zur Erkennung und Überprüfung von Geheimnissen wird voraussichtlich von 2,49 Milliarden USD im Jahr 2026 auf 3,17 Milliarden USD im Jahr 2027 steigen und bis 2032 7,68 Milliarden USD erreichen, mit einer CAGR von 19,36 % über den Zeitraum 2027–2032.
Was treibt die Nachfrage nach Tools zur Erkennung und Überprüfung von Geheimnissen an?
Die Einführung von DevSecOps, die Ausbreitung von Zugangsdaten in Multi-Cloud-Umgebungen, Compliance-Anforderungen und eine wachsende Anzahl von Maschinenidentitäten sind wichtige Nachfragefaktoren. Diese Bedingungen erweitern die Anzahl der Systeme, in denen Zugangsdaten eine frühzeitige Erkennung erfordern.
Welches Bereitstellungsmodell führt bei der Adoption?
Die Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Anteil von 67,58 % und wird voraussichtlich bis 2032 mit einer CAGR von 22,81 % wachsen. Ihre Position spiegelt die zunehmende Nutzung von Cloud-gehosteten Repositories, Pipelines und Kollaborationsanwendungen wider.
Welche Anwendung wächst am schnellsten?
Der Schutz der Software-Lieferkette wird voraussichtlich bis 2032 mit einer CAGR von 23,72 % wachsen. Er adressiert Zugangsdaten, die sich durch Paket-Ökosysteme und CI/CD-Artefakte über das Quell-Repository hinaus bewegen können.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 23,93 % wachsen. Regionale Cloud-Migration, KI-Entwicklung und Programme zur digitalen Transformation erweitern die Expositionsoberfläche.
Warum erhöhen KI-Entwicklungs-Workflows das Risiko für Geheimnisse?
KI-gestütztes Coding kann API-Schlüssel und andere Zugangsdaten in einem Tempo erstellen, das frühzeitige und kontinuierliche Erkennungskontrollen erfordert. Kontextbewusste Erkennung ist wichtig, da gültiges Testmaterial nicht als aktive Zugangsdaten behandelt werden sollte.