
Tamaño y Participación del Mercado de Herramientas de Detección y Escaneo de Secretos
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 3.17 Mil millones de dólares |
| Tamaño del Mercado (2032) | 7.68 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 19.36 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Herramientas de Detección y Escaneo de Secretos por Mordor Intelligence
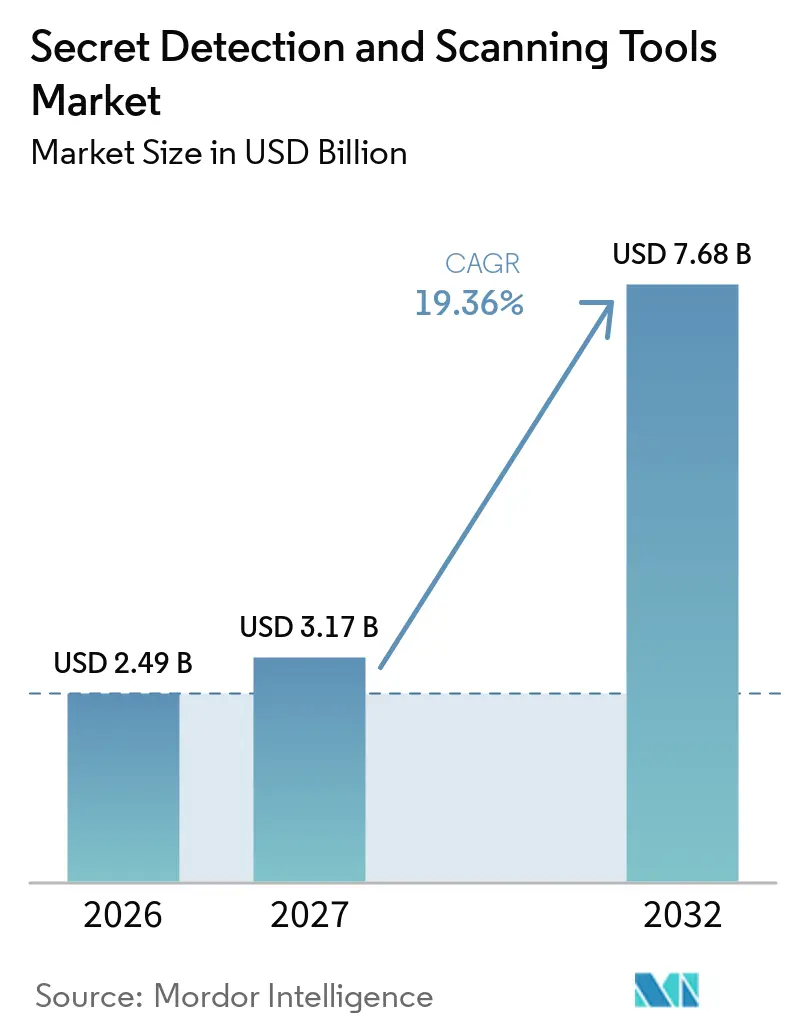
Se espera que el tamaño del mercado de herramientas de detección y escaneo de secretos aumente de 2,49 mil millones de USD en 2026 a 3,17 mil millones de USD en 2027 y alcance 7,68 mil millones de USD en 2032, creciendo a una CAGR del 19,36% durante 2027-2032. El mercado de herramientas de detección y escaneo de secretos se está expandiendo a medida que las credenciales expuestas aparecen en repositorios de código fuente, configuraciones de CI/CD, imágenes de contenedores y herramientas de colaboración. Las prácticas de DevSecOps hacen que la detección temprana sea más importante porque las credenciales que ingresan al historial de versiones son difíciles de eliminar y rotar. El aumento de las identidades no humanas también amplía el número de cuentas de servicio, certificados y tokens que requieren monitoreo. Una cobertura de plataforma más amplia se está convirtiendo en un requisito competitivo para el mercado de herramientas de detección y escaneo de secretos, particularmente en bóvedas en la nube, artefactos y flujos de trabajo de desarrolladores. La codificación asistida por inteligencia artificial crea una necesidad adicional de detección rápida porque las credenciales pueden generarse y confirmarse más rápido de lo que los escaneos periódicos pueden identificarlas.
Conclusiones Clave del Informe
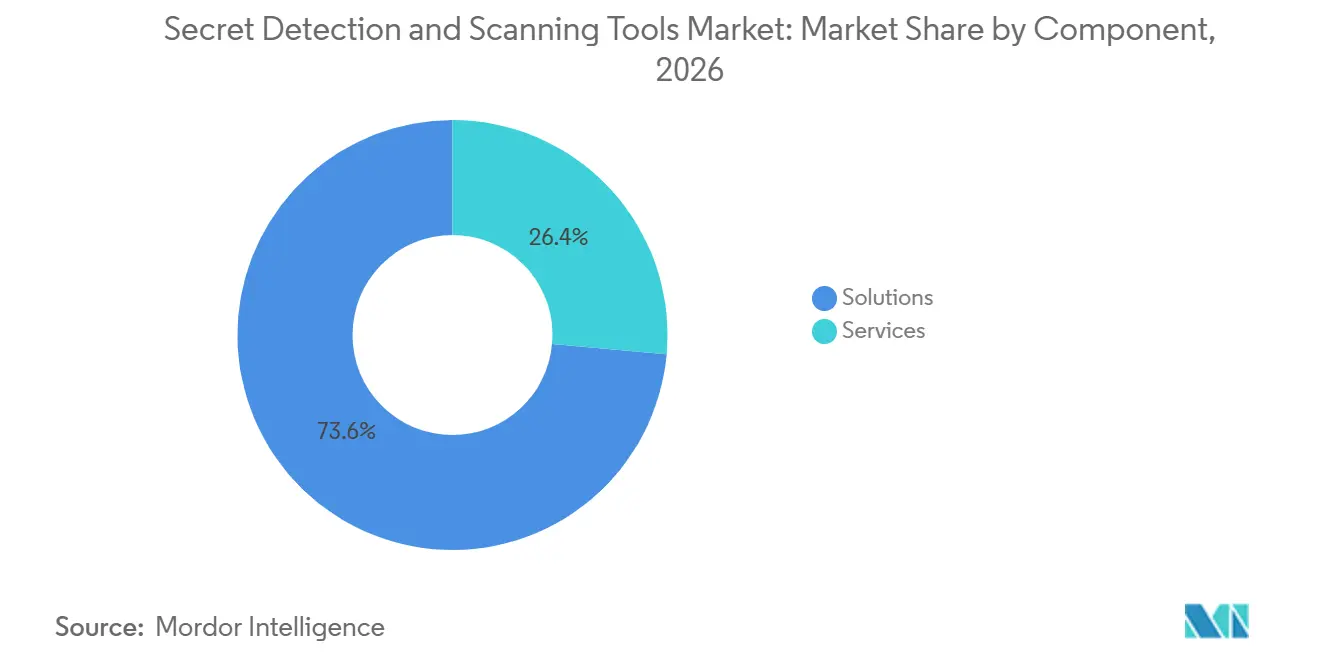
- Por componente, las soluciones representaron el 73,58% del mercado de herramientas de detección y escaneo de secretos en 2026, mientras que se proyecta que los servicios se expandan a una CAGR del 21,76% hasta 2032.
- Por modelo de implementación, la implementación basada en la nube representó el 67,58% del mercado en 2026 y se proyecta que crezca a una CAGR del 22,81% hasta 2032.
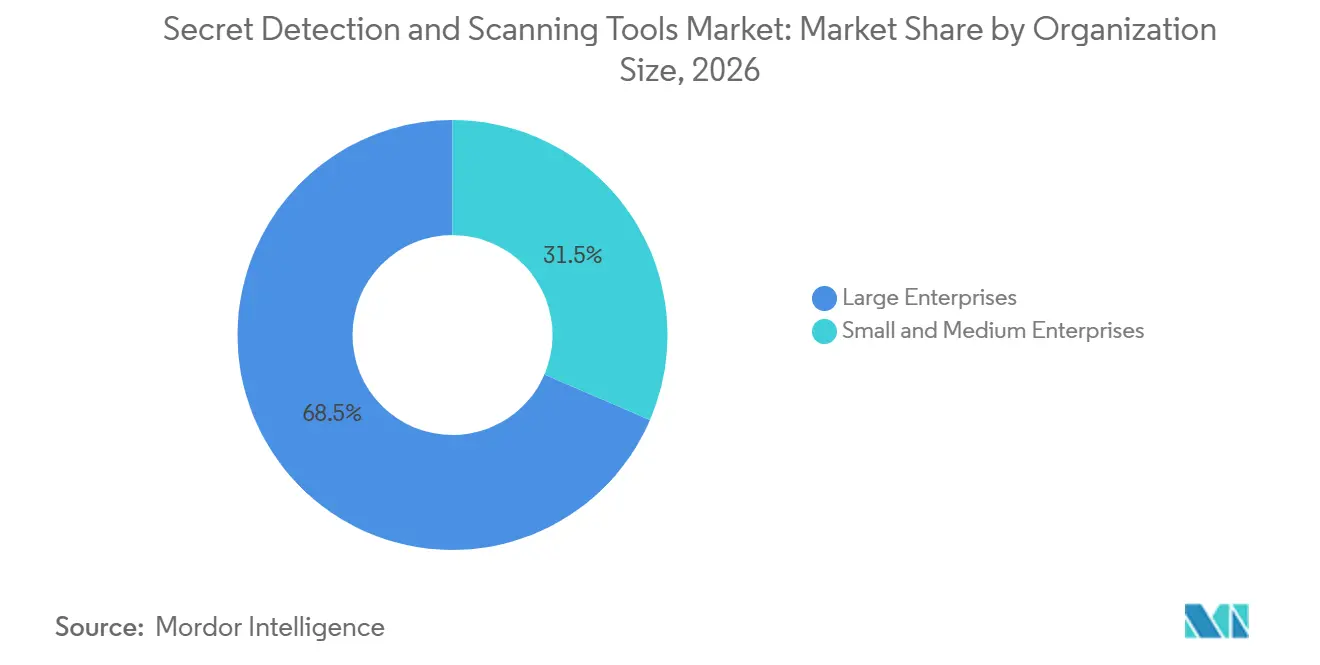
- Por tamaño de organización, las grandes empresas representaron el 68,54% del mercado de herramientas de detección y escaneo de secretos en 2026, mientras que se proyecta que las pymes se expandan a una CAGR del 21,72% hasta 2032.
- Por aplicación, el escaneo de código fuente representó el 24,81% del mercado en 2026, mientras que se proyecta que la protección de la cadena de suministro de software se expanda a una CAGR del 23,72% hasta 2032.
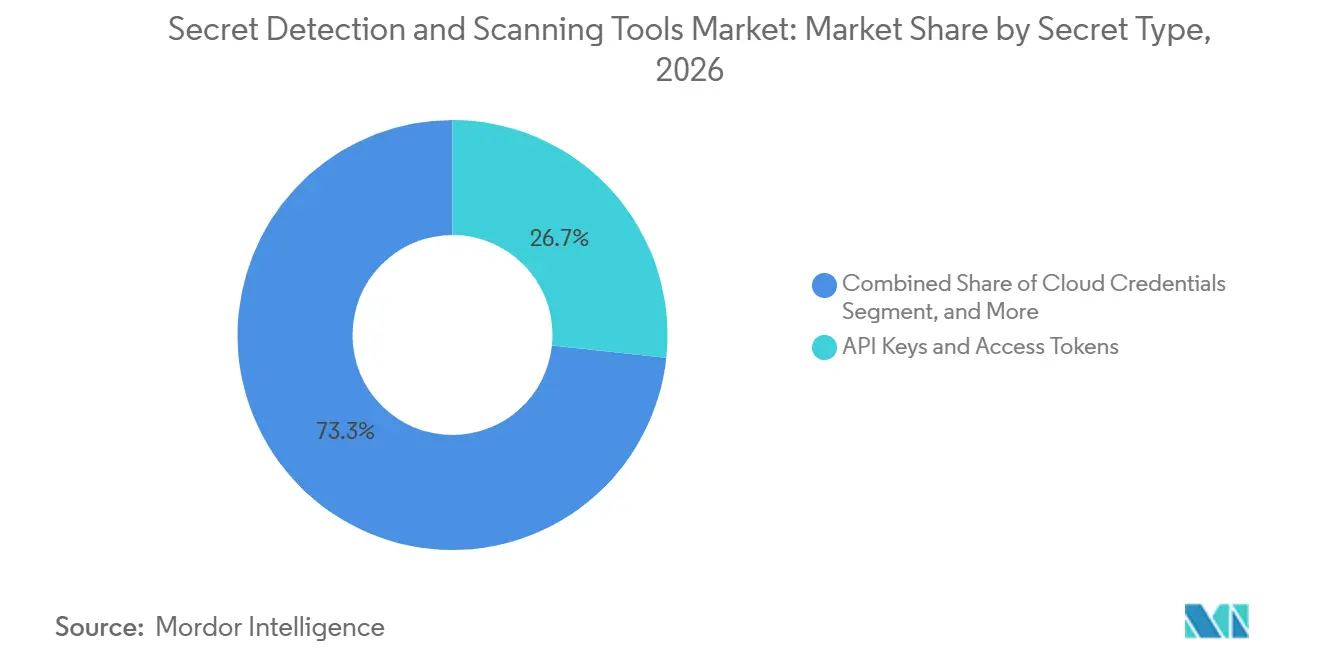
- Por tipo de secreto, las claves API y los tokens de acceso representaron el 26,69% del mercado en 2026, mientras que se proyecta que las claves API de inteligencia artificial y aprendizaje automático se expandan a una CAGR del 24,42% hasta 2032.
- Por industria de usuario final, el sector BFSI representó el 27,69% del mercado en 2026, mientras que se proyecta que el gobierno y la administración pública se expandan a una CAGR del 21,22% hasta 2032.
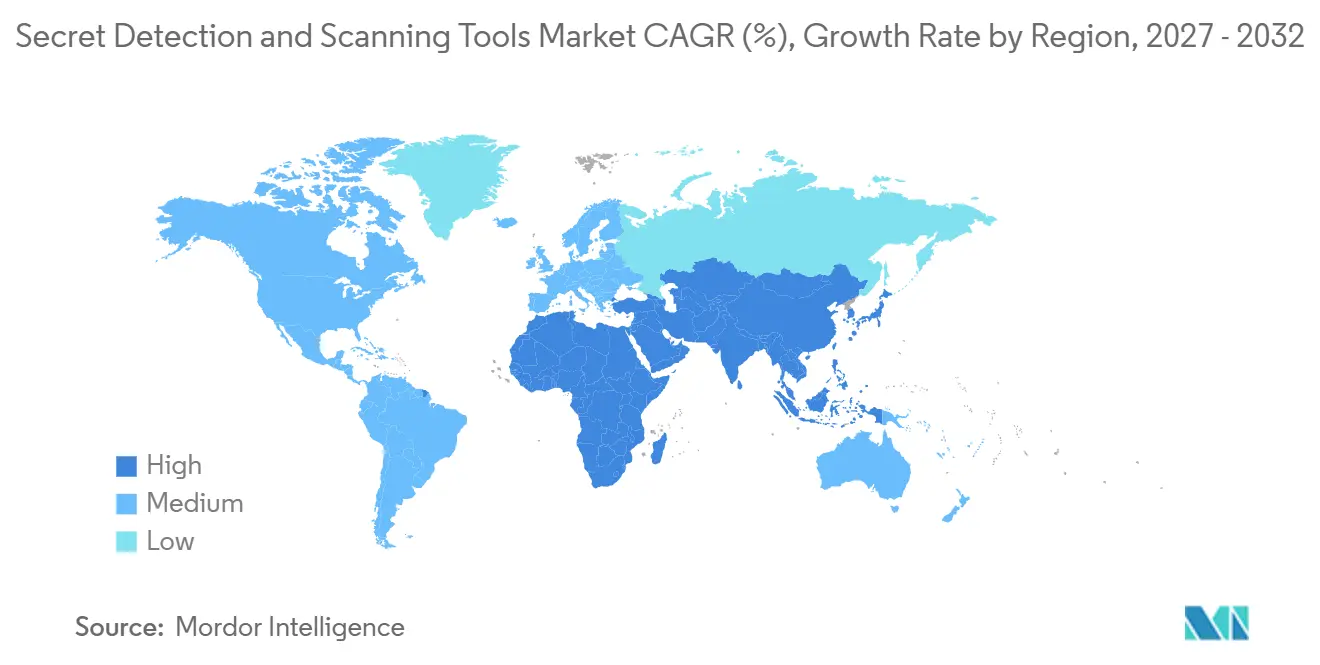
- Por geografía, América del Norte representó el 38,64% del mercado de herramientas de detección y escaneo de secretos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 23,93% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Expansión de DevSecOps y Canalizaciones CI/CD | +5.2% | Global, concentrado en América del Norte y Europa Occidental | Corto plazo (≤ 2 años) |
| Proliferación de Secretos en Múltiples Nubes | +4.1% | Global, más agudo en América del Norte, Europa y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Presión Regulatoria para la Gobernanza de Credenciales | +3.5% | Europa y América del Norte como principales, con efecto cascada hacia Asia-Pacífico y Oriente Medio | Mediano plazo (2-4 años) |
| Explosión de Identidades de Máquinas y Cargas de Trabajo de API | +3.2% | Global, mayor intensidad en mercados empresariales nativos de la nube | Largo plazo (≥ 4 años) |
| Codificación Asistida por Inteligencia Artificial y Agentes de Software Autónomos | +2.8% | América del Norte, Europa, Asia Oriental y Asia Meridional | Corto plazo (≤ 2 años) |
| Exposición de Secretos en Superficies de Colaboración Fuera del Código | +2.1% | Global, con ganancias tempranas en América del Norte y Japón | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
La Expansión de DevSecOps y las Canalizaciones CI/CD Impulsa la Gobernanza Automatizada de Credenciales
La adopción de DevSecOps está trasladando el escaneo de secretos de auditorías periódicas a cada confirmación, solicitud de extracción y flujo de trabajo de implementación. Los controles previos a la confirmación pueden detener las credenciales antes de que ingresen al historial de versiones, donde la rotación se vuelve difícil y el registro de exposición permanece. HashiCorp identifica las canalizaciones CI/CD como objetivos de alto valor porque reúnen credenciales de nube, tokens de registro y claves de implementación en un único entorno de ejecución.[1] La Alianza de Seguridad en la Nube informó en septiembre de 2025 que los secretos de canalización estáticos y de larga duración pueden exponer una pila de software más amplia cuando un ejecutor se ve comprometido. A medida que aumenta el número de repositorios, el mercado de herramientas de detección y escaneo de secretos se beneficia del escaneo automatizado porque la revisión manual de código no puede mantener la misma cobertura. Los proveedores que combinan prevención, detección y remediación pueden ser más relevantes para los equipos que buscan menos controles de flujo de trabajo separados.
La Proliferación de Secretos en Múltiples Nubes Crea Demanda de Detección entre Bóvedas
Las empresas que utilizan varios proveedores de nube crean secretos en diferentes formatos nativos y los almacenan en bóvedas, variables de entorno y archivos de configuración. Las claves IAM de AWS, los archivos JSON de cuentas de servicio de Google Cloud y los secretos de cliente de Azure requieren controles que puedan interpretar diferentes contextos. IBM describe el escaneo de secretos como una forma de identificar credenciales expuestas en repositorios y otras ubicaciones de desarrollo. El mercado de herramientas de detección y escaneo de secretos, por lo tanto, favorece las plataformas que integran bóvedas en la nube y almacenes de terceros en una única capa de inventario. Los equipos que agregan servicios e integraciones de inteligencia artificial más rápido de lo que los controles de gobernanza pueden gestionar crean brechas de cobertura más amplias. Una vista consolidada puede ayudar a los equipos de seguridad a identificar dónde se almacenan las credenciales, priorizar la remediación y reducir la dependencia de herramientas aisladas específicas de cada nube.
La Presión Regulatoria para la Gobernanza de Credenciales Crea una Demanda Empresarial Estructurada
La gobernanza de credenciales está cada vez más vinculada a controles documentados y evidencia de auditoría. La Ley de Resiliencia Operativa Digital y la Directiva NIS2 imponen expectativas más estrictas de seguridad y resiliencia a las entidades europeas reguladas.[2] El PCI DSS v4.0 también prohíbe las contraseñas codificadas de forma fija en los componentes del sistema bajo el requisito 8.6.2. Estos requisitos pueden trasladar las compras en el mercado de herramientas de detección y escaneo de secretos de un proyecto de seguridad discrecional a una necesidad de cumplimiento operativo. El mercado de herramientas de detección y escaneo de secretos se ve respaldado cuando los compradores necesitan evidencia de controles de gestión de credenciales y actividad de remediación. Los requisitos de cumplimiento también aumentan el valor de las funciones de generación de informes que vinculan los resultados de detección con los procesos de política y auditoría.
La Explosión de Identidades de Máquinas y Cargas de Trabajo de API Amplía la Superficie Detectable
Las cuentas de servicio, los certificados de carga de trabajo, las claves API y las credenciales de canalización son ahora esenciales para las aplicaciones basadas en la nube. GitGuardian informó en abril de 2025 que las identidades no humanas pueden superar en número a las identidades humanas en proporciones muy elevadas en grandes entornos de nube. Las prácticas de identidad tradicionales centradas en empleados no proporcionan contexto suficiente para la superficie de identidad más amplia del mercado de herramientas de detección y escaneo de secretos. Palo Alto Networks señaló que las credenciales estáticas de larga duración en la comunicación máquina a máquina pueden crear rutas persistentes de alto privilegio. El mercado de herramientas de detección y escaneo de secretos puede abordar la exposición actual mientras las organizaciones avanzan hacia modelos de identidad de carga de trabajo. La investigación sobre autenticación basada en SPIFFE también muestra que algunas arquitecturas pueden eliminar la inyección de secretos estáticos en las canalizaciones CI/CD, lo que aumenta la importancia de los productos que funcionan junto con marcos de identidad más nuevos.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Complejidad de Integración en Entornos Heredados e Híbridos | -0.9% | Global, más agudo en Europa y América del Norte con grandes parques heredados | Largo plazo (≥ 4 años) |
| Falsos Positivos y Fricción en el Flujo de Trabajo del Desarrollador | -0.7% | Global | Corto plazo (≤ 2 años) |
| Presión de Precios por Escaneo Integrado y Código Abierto | -0.6% | América del Norte y Europa, ecosistemas maduros de código abierto y suites integradas | Mediano plazo (2-4 años) |
| Escasez de Habilidades en Gobernanza de Secretos | -0.4% | Global, más agudo en mercados emergentes | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
La Complejidad de Integración en Entornos Heredados e Híbridos Ralentiza la Velocidad de Implementación
Las organizaciones con mainframes, sistemas de control de versiones heredados y entornos CI/CD híbridos pueden enfrentar implementaciones difíciles. Algunos entornos más antiguos almacenan credenciales en archivos o repositorios propietarios que los escáneres comerciales no admiten directamente. Los conectores personalizados pueden añadir trabajo de implementación y aumentar el costo de una implementación más amplia. IBM lanzó Vault Dedicated en septiembre de 2026 para cargas de trabajo en la nube reguladas que necesitan gestión de secretos administrada y opciones de residencia de datos. Aun así, las implementaciones del mercado de herramientas de detección y escaneo de secretos en entornos híbridos requieren que las herramientas funcionen con diferentes reglas de acceso y calendarios de rotación de credenciales. Estas restricciones pueden ralentizar la adquisición en el mercado de herramientas de detección y escaneo de secretos, incluso cuando los requisitos de cumplimiento son claros.
Los Falsos Positivos y la Fricción en el Flujo de Trabajo del Desarrollador Limitan la Profundidad de Adopción
Los falsos positivos pueden dejar a los equipos de seguridad con grandes colas de remediación y reducir la confianza de los desarrolladores en los controles previos a la confirmación. Los métodos de coincidencia de patrones y basados en entropía pueden marcar marcadores de posición, documentación y datos de prueba como credenciales activas. GitHub informó en octubre de 2026 que su clasificador ModernBERT mejoró la precisión en un 13%, la recuperación en un 19% y el tiempo medio de ejecución del escaneo en un 86%. Estos resultados muestran por qué la calidad de detección se está convirtiendo en un requisito central del producto en lugar de una característica secundaria. Es más probable que los desarrolladores utilicen controles del mercado de herramientas de detección y escaneo de secretos que sean rápidos y proporcionen resultados sobre los que puedan actuar. El mercado de herramientas de detección y escaneo de secretos enfrenta límites de adopción hasta que una clasificación mejorada esté ampliamente disponible en todas las herramientas.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Las Soluciones de Plataforma Lideran Mientras los Servicios Apoyan la ImplementaciónLas soluciones representaron el 73,58% de la participación del mercado de herramientas de detección y escaneo de secretos en 2026. Esta posición refleja la demanda empresarial de plataformas que combinan detección, remediación e informes de cumplimiento en contratos de suscripción. Los compradores a menudo prefieren un único producto que pueda escanear repositorios, contenedores, artefactos y entornos de colaboración. La categoría de soluciones está separando los productos de detección habilitados por inteligencia artificial de las herramientas más antiguas que dependen principalmente de patrones fijos. Los acuerdos plurianuales también pueden simplificar la propiedad entre los equipos de seguridad, ingeniería y cumplimiento.
Se proyecta que los servicios se expandan a una CAGR del 21,76% hasta 2032. Las organizaciones necesitan soporte para configurar escáneres, conectar fuentes de datos, ajustar hallazgos y establecer procesos de remediación. Esta necesidad es más evidente cuando la cobertura se expande más allá del código fuente para incluir repositorios de artefactos y herramientas de colaboración SaaS. Snyk puso a disposición general su Escáner de Secretos en agosto de 2026 con detección de aprendizaje automático para código escrito por humanos y generado por inteligencia artificial.[3] Los proveedores de servicios y los proveedores de plataformas pueden utilizar esta complejidad para apoyar la implementación, la detección administrada y el diseño de gobernanza. También pueden ayudar a los equipos a establecer reglas de propiedad para el triaje y la rotación de credenciales.
Por Modelo de Implementación:
La Entrega en la Nube Establece el Estándar Mientras el Híbrido Atiende Casos EspecialesLa implementación basada en la nube representó el 67,58% de la participación del mercado de herramientas de detección y escaneo de secretos en 2026. Los repositorios de código, las canalizaciones CI/CD y las aplicaciones de colaboración están comúnmente alojados en la nube, lo que hace que la entrega SaaS sea una opción directa para muchos compradores. La entrega en la nube también permite a los proveedores actualizar conjuntos de reglas y modelos de aprendizaje automático de forma continua. La telemetría compartida puede mejorar la calidad de detección cuando se utiliza dentro de los controles de seguridad y privacidad apropiados. La entrega centralizada puede reducir el esfuerzo necesario para distribuir nueva lógica de detección entre los grupos de desarrollo.
Se proyecta que la implementación basada en la nube se expanda a una CAGR del 22,81% hasta 2032. La categoría lidera tanto la adopción actual como la expansión prevista, lo que indica que la demanda aún no ha alcanzado su madurez. Las herramientas locales siguen siendo relevantes para los requisitos de residencia de datos y los sistemas con aislamiento de red. Las implementaciones híbridas combinan el escaneo centralizado de repositorios en la nube con agentes para sistemas sensibles. HashiCorp recomienda credenciales dinámicas para sistemas seguros, y esta postura requiere controles coherentes en todos los entornos de implementación. Los productos con capacidad híbrida pueden, por lo tanto, servir a empresas con una adopción desigual de la nube.
Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las Pymes Amplían el AccesoLas grandes empresas representaron el 68,54% del mercado en 2026. Sus entornos de múltiples nubes, cargas de trabajo reguladas y grandes grupos de desarrolladores crean más oportunidades para que las credenciales se propaguen. Estos compradores a menudo buscan contratos amplios que cubran varios tipos de repositorios y categorías de secretos. También valoran las integraciones con bóvedas, plataformas de identidad y sistemas de informes empresariales. La adquisición puede favorecer a los proveedores que pueden dar soporte a varios equipos internos bajo un único marco de control.
Se proyecta que las pymes se expandan a una CAGR del 21,72% hasta 2032. Las herramientas de línea de comandos de código abierto, las ofertas SaaS freemium y los precios sencillos por puesto pueden reducir las barreras de adquisición para los equipos de desarrollo más pequeños que buscan herramientas de detección y escaneo de secretos. CyberArk amplió su cartera de seguridad de identidades de máquinas en octubre de 2025 con descubrimiento entre bóvedas, un panel de riesgos e integración con HashiCorp Vault. Infisical recaudó 16 millones de USD en junio de 2025 y declaró que su plataforma aseguraba más de 500 millones de secretos diariamente en ese momento. Dicha actividad de productos y financiación ilustra el interés continuo en herramientas accesibles para organizaciones con recursos de seguridad limitados. Los equipos más pequeños pueden adoptar estas herramientas sin necesidad de crear grandes grupos dedicados de operaciones de seguridad.
Por Aplicación:
El Escaneo de Código Fuente Lidera Mientras la Protección de la Cadena de Suministro AceleraEl escaneo de código fuente representó el 24,81% del mercado en 2026. Tiene la mayor participación de aplicaciones porque las reglas de detección están bien establecidas y los desarrolladores están familiarizados con los flujos de trabajo previos y posteriores a la confirmación. El código fuente sigue siendo un punto de control inicial importante para las credenciales. Sin embargo, los repositorios de código cubren una porción decreciente de la superficie de exposición más amplia cuando los secretos se trasladan a paquetes, imágenes y artefactos. Esto hace que el escaneo de código sea necesario pero insuficiente para un programa de control completo.
Se proyecta que la protección de la cadena de suministro de software se expanda a una CAGR del 23,72% hasta 2032. Las credenciales en las capas de dependencias y los artefactos CI/CD pueden crear rutas de movimiento lateral cuando un atacante compromete el proceso de compilación. GitGuardian extendió la detección a 12 ecosistemas de paquetes a través de su integración con JFrog Artifactory en marzo de 2026.[4] La seguridad de DevOps y CI/CD, el cumplimiento y la preparación para auditorías, y la prevención de pérdida de datos siguen siendo aplicaciones relevantes. Su demanda está vinculada a la maduración de los programas DevSecOps, los controles regulatorios y el uso más amplio de herramientas SaaS. Una cobertura de artefactos más amplia en el mercado de herramientas de detección y escaneo de secretos puede ayudar a los equipos a identificar secretos fuera de sus repositorios principales.
Por Tipo de Secreto:
Las Claves API Definen la Exposición Actual Mientras las Claves de Inteligencia Artificial AceleranLas claves API y los tokens de acceso representaron el 26,69% del mercado en 2026. Casi todas las interacciones de servicio a servicio utilizan una clave o token, lo que crea una superficie de exposición amplia y recurrente. Las credenciales de nube, las contraseñas, las credenciales de bases de datos, las claves privadas, los certificados, los tokens OAuth y los tokens de webhook tienen diferentes requisitos de detección. Los clasificadores entrenados para propósitos específicos pueden añadir contexto a la detección genérica de secretos, particularmente donde las reglas fijas son insuficientes. La detección específica por categoría es importante porque el proceso de remediación difiere según el tipo de credencial.
Se proyecta que las claves API de inteligencia artificial y aprendizaje automático se expandan a una CAGR del 24,42% hasta 2032. Wiz informó en 2025 que el 65% de las empresas en el Forbes AI 50 tenían secretos filtrados verificados en GitHub. El desarrollo habilitado por inteligencia artificial puede crear credenciales a un ritmo más rápido, lo que aumenta el valor de los controles que detectan secretos antes de que el código sea confirmado. GitGuardian lanzó su Servidor MCP en julio de 2025 para incorporar seguridad de secretos en tiempo real en los flujos de trabajo de los desarrolladores y entornos de codificación ágil. Los modelos de detección también necesitan comprender el contexto de los servicios de inteligencia artificial sin bloquear la actividad de desarrollo válida. Este requisito aumenta el valor de los sistemas que pueden distinguir las claves activas del material de prueba.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Industria de Usuario Final:
El Sector BFSI Lidera el Gasto Mientras la Adopción Gubernamental AceleraEl sector BFSI representó el 27,69% del mercado en 2026. Las instituciones financieras manejan datos regulados, grandes parques de aplicaciones y sistemas de transacciones sensibles. Estas condiciones crean una fuerte necesidad de evidencia de que las credenciales están controladas y remediadas. La detección mejorada por inteligencia artificial puede ser relevante donde los equipos de seguridad deben priorizar un gran volumen de hallazgos. Los compradores del sector financiero también pueden buscar controles que se ajusten a los procesos establecidos de auditoría y gestión de riesgos.
Se proyecta que la industria del gobierno y la administración pública se expanda a una CAGR del 21,22% hasta 2032. La migración a la nube de sistemas heredados y los servicios ciudadanos basados en API añaden nuevas credenciales más rápido de lo que algunos programas de gobernanza heredados pueden gestionar. La Oficina del Inspector General de la FDIC identificó la protección de secretos en la nube como un problema de control material en una auditoría de 2025 de una plataforma y aplicación en la nube. Las agencias de defensa, inteligencia y civiles pueden requerir herramientas que admitan condiciones de aislamiento de red y soberanía de datos. La atención médica, las ciencias de la vida, el comercio minorista, el comercio electrónico, las telecomunicaciones, los medios de comunicación, los viajes y la hostelería también generan demanda a medida que aumentan sus huellas en la nube e identidades de máquinas. La contratación pública puede recompensar a los proveedores que admiten requisitos especializados de seguridad e implementación.
Análisis Geográfico
Mercado de Herramientas de Detección y Análisis de Secretos en América del Norte
América del Norte concentró el 38,64% del mercado regional en 2026. La región cuenta con una alta concentración de empresas tecnológicas, instituciones financieras y agencias federales con grandes entornos multinube. Estados Unidos está respaldado por las expectativas de control de credenciales en las prácticas de seguridad federal y los requisitos de ciberseguridad a nivel estatal, mientras que Canadá suma demanda a través de la actividad de DevSecOps en el sector financiero y las necesidades de residencia de datos. La competencia es especialmente activa porque los escáneres especializados, las suites de seguridad de aplicaciones y los proveedores de identidad apuntan a los mismos presupuestos empresariales.
Mercado de Herramientas de Detección y Análisis de Secretos en Europa
Europa tiene un perfil de demanda moldeado por los requisitos de DORA y NIS2. Estas normativas favorecen una gobernanza más sólida de credenciales y la documentación de evidencias para numerosas organizaciones reguladas. Alemania, el Reino Unido y Francia lideran la demanda a través de grandes organizaciones industriales y financieras. Alemania genera demanda de herramientas híbridas y locales que se alinean con los requisitos de soberanía de datos, mientras que los mercados escandinavos cuentan con prácticas de DevSecOps maduras. El mercado de herramientas de detección y análisis de secretos en Europa se beneficia cuando los compradores necesitan controles de cumplimiento continuo en lugar de revisiones periódicas.
Mercado de Herramientas de Detección y Análisis de Secretos en Asia-Pacífico, América del Sur y Oriente Medio
Se proyecta que Asia-Pacífico se expanda a una CAGR del 23,93% hasta 2032. La región combina migración a la nube, desarrollo de inteligencia artificial y transformación digital pública, lo que amplía la exposición de credenciales en las organizaciones. Netskope informó en 2026 que la actividad de MCP en Asia aumentó un 398% en 14 meses y que contraseñas y claves de API aparecieron en el 5% de las infracciones de políticas de datos relacionadas con inteligencia artificial. India, Corea del Sur, Japón, Australia y Singapur son centros de demanda diferenciados con distintas condiciones regulatorias y tecnológicas. Australia y Singapur añaden demanda de cumplimiento normativo a través de requisitos de privacidad y protección de datos, mientras que América del Sur y Oriente Medio son mercados en etapas más tempranas donde la digitalización de los servicios financieros y las telecomunicaciones impulsa la adopción.
Panorama Competitivo
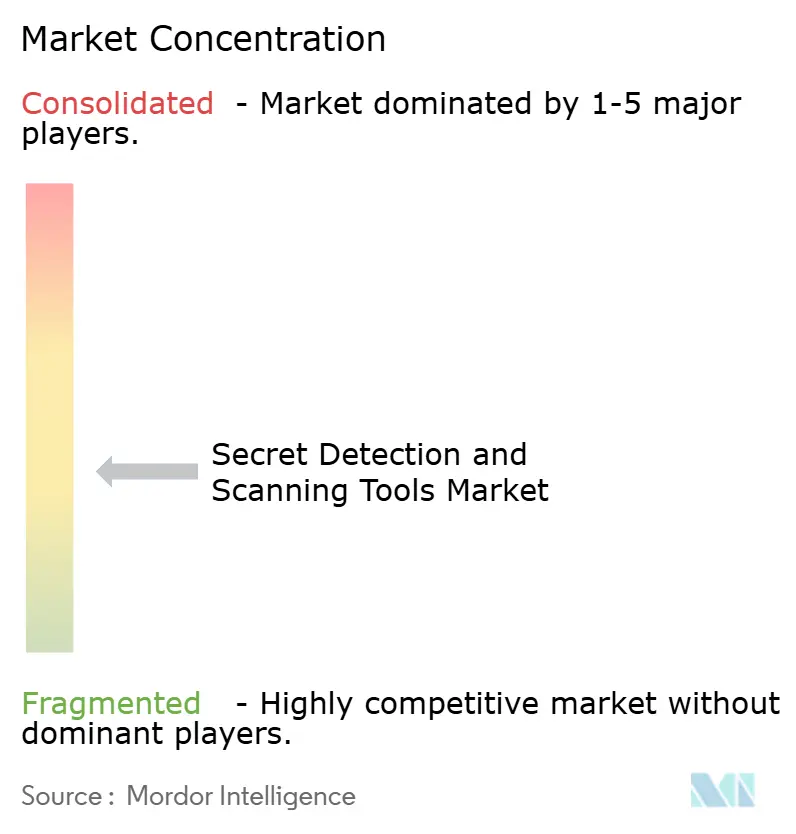
El mercado de herramientas de detección y escaneo de secretos está moderadamente fragmentado, con aproximadamente 30 proveedores perfilados entre escáneres especializados, herramientas de plataformas para desarrolladores, suites de seguridad de aplicaciones y proveedores de identidad. GitGuardian, Truffle Security y Nightfall AI representan proveedores especializados en escaneo y seguridad de datos. GitHub Advanced Security y GitLab ofrecen capacidades nativas dentro de las plataformas para desarrolladores. Snyk, Checkmarx, JFrog, Synopsys y SonarSource ofrecen cobertura de seguridad de aplicaciones que puede incluir la detección de secretos. CyberArk, HashiCorp, IBM y Akeyless extienden las capacidades de gestión de identidades y secretos hacia la detección.
La competencia en el mercado de herramientas de detección y escaneo de secretos depende cada vez más de la amplitud de la superficie y la calidad de la detección. Los proveedores están extendiendo la cobertura desde el código fuente hasta los registros CI/CD, los contenedores, los registros de artefactos, las aplicaciones SaaS y los endpoints. Checkmarx adquirió Tromzo en diciembre de 2025 para añadir agentes de inteligencia artificial de razonamiento profundo y triaje agéntico de extremo a extremo a su plataforma. GitHub publicó los resultados de detección de ModernBERT en octubre de 2026, estableciendo un estándar de rendimiento más alto para la precisión, la recuperación y la velocidad de escaneo. CyberArk también amplió las capacidades de identidad de máquinas en 2026, incluyendo funciones para identidades humanas, de inteligencia artificial y de máquinas.
La protección de endpoints de desarrolladores, la seguridad de agentes de inteligencia artificial, la seguridad de servidores MCP y el escaneo de artefactos en múltiples lenguajes siguen siendo áreas abiertas. Akeyless introdujo SecretlessAI en julio de 2025 para utilizar credenciales emitidas en tiempo de ejecución con reconocimiento de intención para agentes de inteligencia artificial y servidores MCP. Google lanzó Veles en julio de 2025 como un escáner de credenciales de código abierto para deps.dev, elevando la línea base disponible para los desarrolladores. Las herramientas de código abierto y las capacidades de plataformas integradas pueden presionar a los proveedores que ofrecen escaneo estrecho basado en patrones. Los proveedores que combinan flujos de trabajo útiles para desarrolladores con una cobertura amplia y tasas de falsos positivos más bajas están mejor posicionados para retener cuentas empresariales.
Líderes de la Industria de Herramientas de Detección y Escaneo de Secretos
-
GitHub, Inc.
-
Microsoft Corporation
-
GitGuardian SAS
-
Snyk Limited
-
GitLab Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Herramientas de Detección y Análisis de Secretos Empresas cubiertas en este informe
- GitHub, Inc.
- Microsoft Corporation
- GitGuardian SAS
- Snyk Limited
- Check Point Software Technologies Ltd.
- GitLab Inc.
- Truffle Security Co.
- SonarSource SA
- Aqua Security Software Ltd.
- Cycode, Inc.
- Veracode, Inc.
- Checkmarx Ltd.
- Synopsys, Inc.
- JFrog Ltd.
- Nightfall AI, Inc.
- Aikido Security BV
- Infisical, Inc.
- HashiCorp, Inc., an IBM Company
- CyberArk Software Ltd.
- BeyondTrust Corporation
- Delinea Inc.
- Akeyless Security Ltd.
- Keeper Security, Inc.
- Doppler Technologies, Inc.
- Amazon Web Services, Inc.
- Google LLC
- Atlassian Corporation Plc
- Rapid7, Inc.
- Teleport, Inc.
- StrongDM, Inc.
Desarrollos recientes de la industria en Mercado de Herramientas de Detección y Análisis de Secretos
- Septiembre de 2026: IBM lanzó Vault Dedicated, una implementación completamente administrada y de inquilino único de HashiCorp Vault Enterprise en IBM Cloud en versión beta en Fráncfort y Dallas. La oferta proporcionó credenciales dinámicas, controles de acceso basados en políticas y gestión de secretos empresariales a las cargas de trabajo de IBM Cloud dirigidas a industrias reguladas con requisitos de residencia de datos.
- Septiembre de 2026: Nightfall AI amplió su integración con la API de Cumplimiento Claude de Anthropic, incorporando prevención de pérdida de datos nativa de inteligencia artificial y detección de secretos en tiempo real a Claude Enterprise para flujos de trabajo de inteligencia artificial agéntica.
- Diciembre de 2025: Checkmarx adquirió Tromzo para integrar agentes de inteligencia artificial de razonamiento profundo en la plataforma Checkmarx One. La adquisición añadió capacidades de Refactorización Segura y triaje agéntico de extremo a extremo en las fases previas a la confirmación, posteriores a la confirmación y en tiempo de ejecución del ciclo de vida del desarrollo de software.
- Julio de 2025: GitGuardian lanzó su Servidor MCP el 15 de julio de 2025. El lanzamiento incorporó seguridad de secretos impulsada por inteligencia artificial en los entornos de desarrollo integrado y entornos de codificación agéntica de los desarrolladores.
Alcance del Informe del Mercado Global de Herramientas de Detección y Escaneo de Secretos
El mercado de herramientas de detección y escaneo de secretos abarca herramientas y servicios para identificar, clasificar, triar, remediar y prevenir secretos expuestos en código fuente, repositorios, canalizaciones CI/CD, entornos de desarrolladores, contenedores, configuraciones en la nube y plataformas de colaboración. Incluye el escaneo de secretos, la reducción de falsos positivos, el monitoreo de exposición y los flujos de trabajo automatizados de revocación o remediación.
El Informe del Mercado de Herramientas de Detección y Escaneo de Secretos está segmentado por Componente (Soluciones y Servicios), Modo de Implementación (Basado en la Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Aplicación (Escaneo de Código Fuente, Seguridad de DevOps y CI/CD, Cumplimiento y Preparación para Auditorías, Prevención de Pérdida de Datos y Reducción de Riesgos Internos, Protección de la Cadena de Suministro de Software y Otras Aplicaciones), Tipo de Secreto (Claves API y Tokens de Acceso, Credenciales de Nube, Contraseñas y Credenciales de Bases de Datos, Claves Privadas y Certificados, Tokens OAuth, Webhook y de Servicio, Claves API de Inteligencia Artificial y Aprendizaje Automático, y Secretos Propietarios y Genéricos), Industria de Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), Gobierno y Administración Pública, Atención Médica y Ciencias de la Vida, Comercio Minorista y Comercio Electrónico, Telecomunicaciones y Medios de Comunicación, Viajes y Hostelería, y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios |
| Basado en la Nube |
| Local |
| Híbrido |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Escaneo de Código Fuente |
| Seguridad de DevOps y CI/CD |
| Cumplimiento y Preparación para Auditorías |
| Prevención de Pérdida de Datos y Reducción de Riesgos Internos |
| Protección de la Cadena de Suministro de Software |
| Otras Aplicaciones |
| Claves API y Tokens de Acceso |
| Credenciales de Nube |
| Contraseñas y Credenciales de Bases de Datos |
| Claves Privadas y Certificados |
| Tokens OAuth, Webhook y de Servicio |
| Claves API de Inteligencia Artificial y Aprendizaje Automático |
| Secretos Propietarios y Genéricos |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Atención Médica y Ciencias de la Vida |
| Comercio Minorista y Comercio Electrónico |
| Telecomunicaciones y Medios de Comunicación |
| Viajes y Hostelería |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Chile | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Soluciones | |
| Servicios | ||
| Por Modelo de Implementación | Basado en la Nube | |
| Local | ||
| Híbrido | ||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | |
| Grandes Empresas | ||
| Por Aplicación | Escaneo de Código Fuente | |
| Seguridad de DevOps y CI/CD | ||
| Cumplimiento y Preparación para Auditorías | ||
| Prevención de Pérdida de Datos y Reducción de Riesgos Internos | ||
| Protección de la Cadena de Suministro de Software | ||
| Otras Aplicaciones | ||
| Por Tipo de Secreto | Claves API y Tokens de Acceso | |
| Credenciales de Nube | ||
| Contraseñas y Credenciales de Bases de Datos | ||
| Claves Privadas y Certificados | ||
| Tokens OAuth, Webhook y de Servicio | ||
| Claves API de Inteligencia Artificial y Aprendizaje Automático | ||
| Secretos Propietarios y Genéricos | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Atención Médica y Ciencias de la Vida | ||
| Comercio Minorista y Comercio Electrónico | ||
| Telecomunicaciones y Medios de Comunicación | ||
| Viajes y Hostelería | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Chile | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de herramientas de detección y escaneo de secretos en 2026?
Se espera que el tamaño del mercado de herramientas de detección y escaneo de secretos aumente de 2,49 mil millones de USD en 2026 a 3,17 mil millones de USD en 2027 y alcance 7,68 mil millones de USD en 2032, creciendo a una CAGR del 19,36% durante 2027-2032.
¿Qué impulsa la demanda de herramientas de detección y escaneo de secretos?
La adopción de DevSecOps, la proliferación de credenciales en múltiples nubes, los requisitos de cumplimiento y un número creciente de identidades de máquinas son factores clave de demanda. Estas condiciones amplían el número de sistemas donde las credenciales requieren detección temprana.
¿Qué modelo de implementación lidera la adopción?
La implementación basada en la nube representó el 67,58% en 2026 y se proyecta que se expanda a una CAGR del 22,81% hasta 2032. Su posición refleja el uso creciente de repositorios, canalizaciones y aplicaciones de colaboración alojados en la nube.
¿Qué aplicación se está expandiendo más rápido?
Se proyecta que la protección de la cadena de suministro de software se expanda a una CAGR del 23,72% hasta 2032. Aborda las credenciales que pueden moverse a través de ecosistemas de paquetes y artefactos CI/CD más allá del repositorio de código fuente.
¿Qué región se está expandiendo más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 23,93% hasta 2032. La migración a la nube regional, el desarrollo de inteligencia artificial y los programas de transformación digital están ampliando la superficie de exposición.
¿Por qué los flujos de trabajo de desarrollo de inteligencia artificial aumentan el riesgo de secretos?
La codificación asistida por inteligencia artificial puede crear claves API y otras credenciales a un ritmo que requiere controles de detección tempranos y continuos. La detección con reconocimiento de contexto es importante porque el material de prueba válido no debe tratarse como una credencial activa.