
Taille et part du marché des outils de détection et d'analyse de secrets
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 3.17 Milliards de dollars |
| Taille du Marché (2032) | 7.68 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 19.36 % |
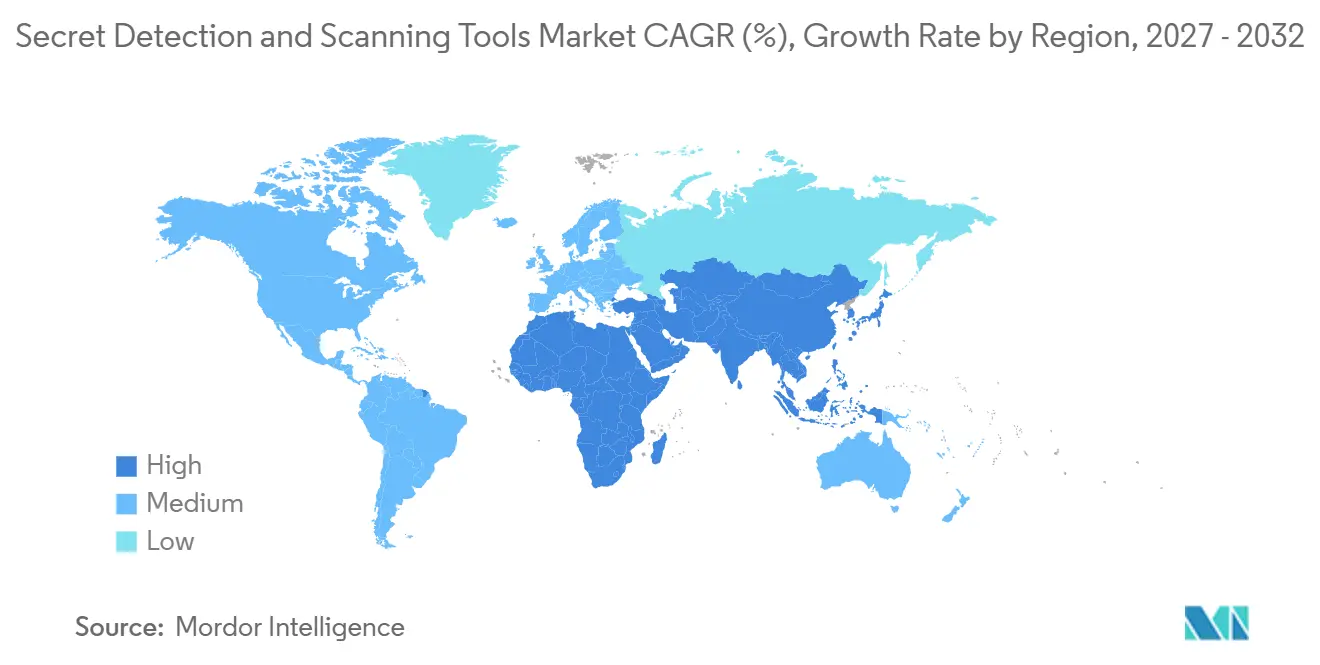
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des outils de détection et d'analyse de secrets par Mordor Intelligence
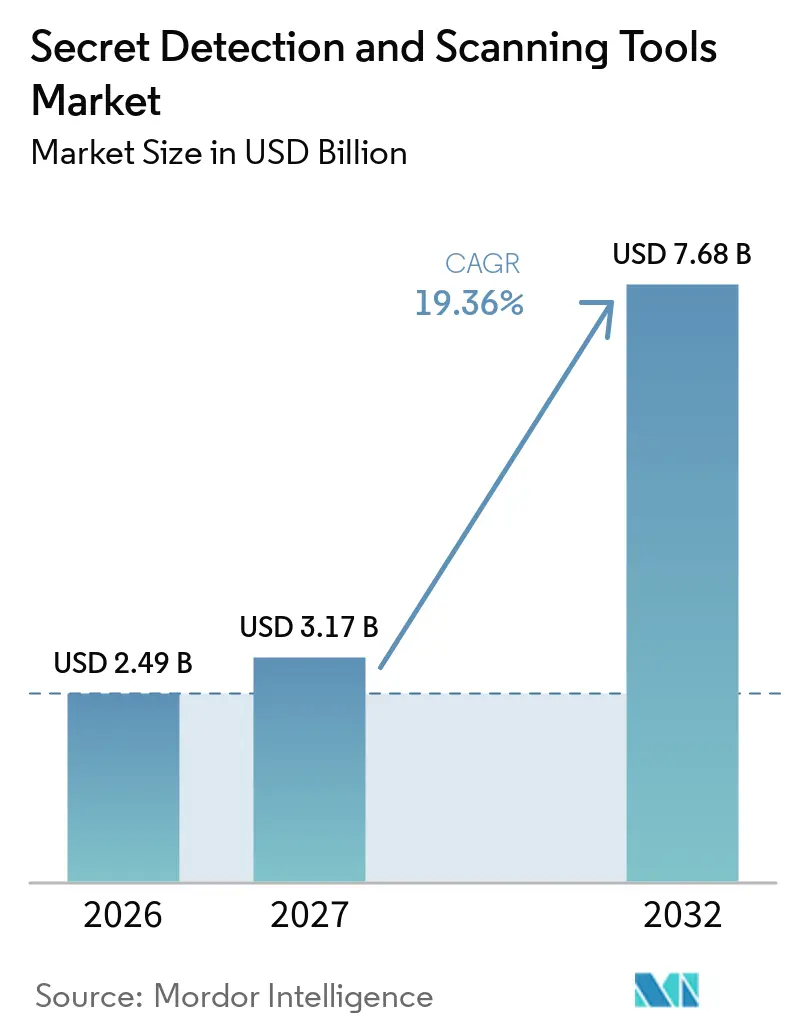
La taille du marché des outils de détection et d'analyse de secrets devrait augmenter de 2,49 milliards USD en 2026 à 3,17 milliards USD en 2027 et atteindre 7,68 milliards USD d'ici 2032, avec un CAGR de 19,36 % sur la période 2027-2032. Le marché des outils de détection et d'analyse de secrets se développe à mesure que des identifiants exposés apparaissent dans les référentiels de code source, les configurations CI/CD, les images de conteneurs et les outils de collaboration. Les pratiques DevSecOps rendent la détection précoce plus importante, car les identifiants qui entrent dans l'historique des versions sont difficiles à supprimer et à faire pivoter. L'augmentation des identités non humaines élargit également le nombre de comptes de service, de certificats et de jetons nécessitant une surveillance. Une couverture de plateforme plus large devient une exigence concurrentielle pour le marché des outils de détection et d'analyse de secrets, notamment dans les coffres-forts cloud, les artefacts et les flux de travail des développeurs. Le codage assisté par IA crée un besoin supplémentaire de détection rapide, car les identifiants peuvent être générés et validés plus rapidement que les analyses périodiques ne peuvent les identifier.
Points clés du rapport
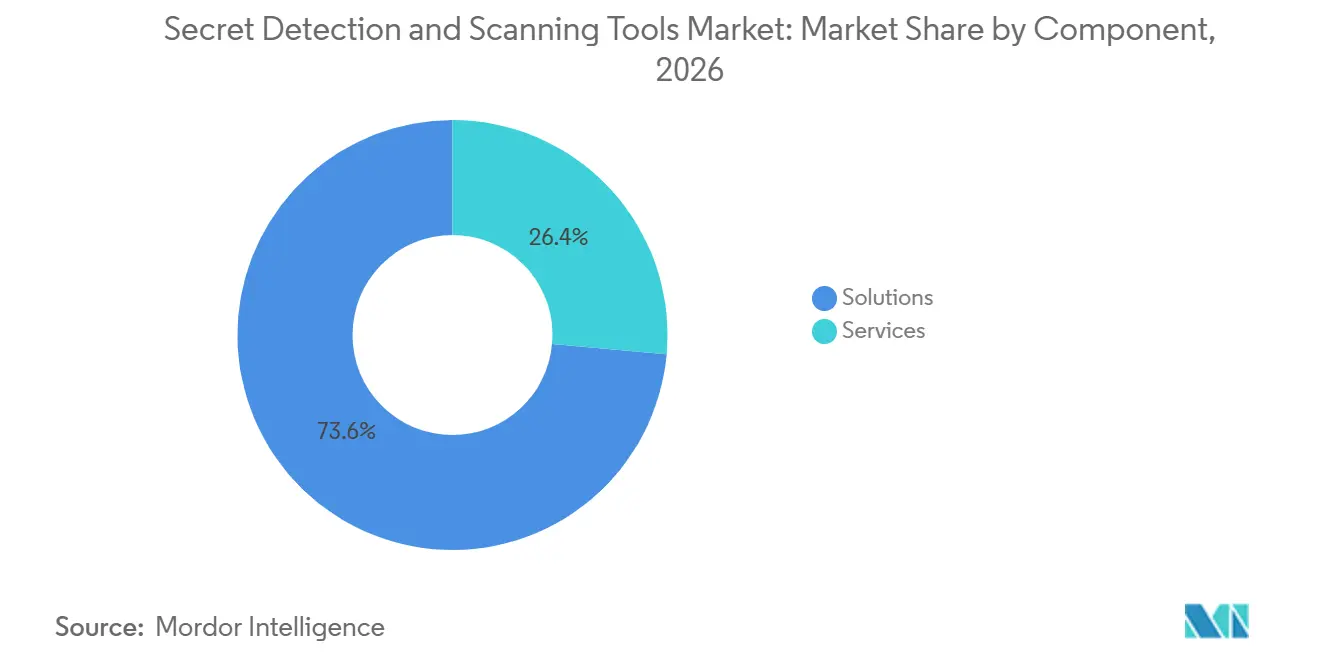
- Par composant, les solutions détenaient 73,58 % du marché des outils de détection et d'analyse de secrets en 2026, tandis que les services devraient se développer à un CAGR de 21,76 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud représentait 67,58 % du marché en 2026 et devrait croître à un CAGR de 22,81 % jusqu'en 2032.
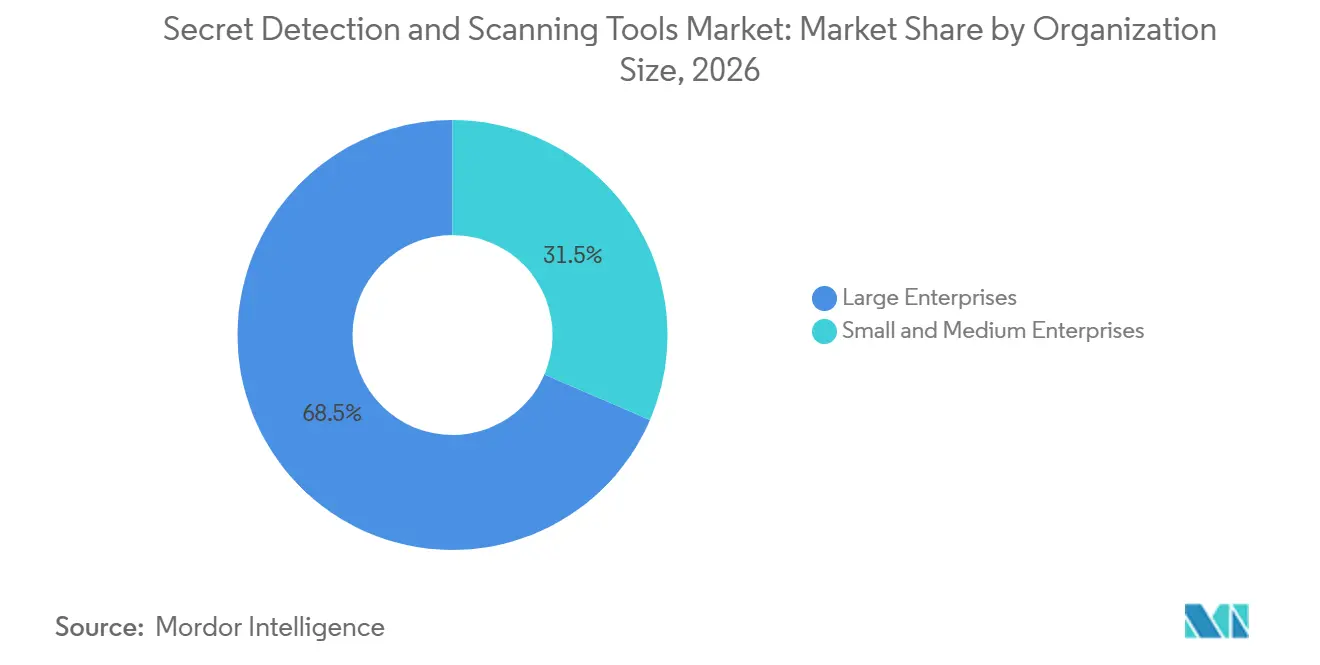
- Par taille d'organisation, les grandes entreprises représentaient 68,54 % du marché des outils de détection et d'analyse de secrets en 2026, tandis que les PME devraient se développer à un CAGR de 21,72 % jusqu'en 2032.
- Par application, l'analyse du code source détenait 24,81 % du marché en 2026, tandis que la protection de la chaîne d'approvisionnement logicielle devrait se développer à un CAGR de 23,72 % jusqu'en 2032.
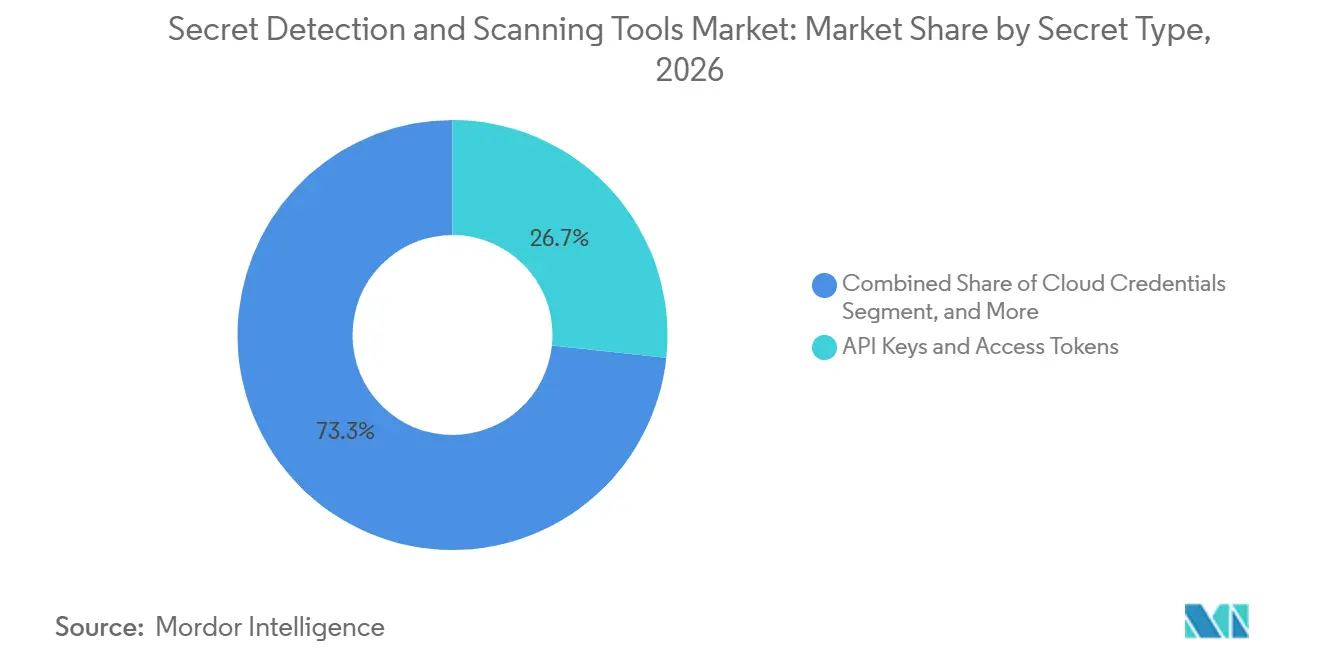
- Par type de secret, les clés API et les jetons d'accès détenaient 26,69 % du marché en 2026, tandis que les clés API d'IA et d'apprentissage automatique devraient se développer à un CAGR de 24,42 % jusqu'en 2032.
- Par secteur d'utilisation finale, le BFSI détenait 27,69 % du marché en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 21,22 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 38,64 % du marché des outils de détection et d'analyse de secrets en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 23,93 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Expansion de DevSecOps et des pipelines CI/CD | +5.2% | Mondial, concentré en Amérique du Nord et en Europe occidentale | Court terme (≤ 2 ans) |
| Prolifération des secrets multi-cloud | +4.1% | Mondial, plus aigu en Amérique du Nord, en Europe et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Pression réglementaire pour la gouvernance des identifiants | +3.5% | Europe et Amérique du Nord en premier lieu, avec des répercussions en Asie-Pacifique et au Moyen-Orient | Moyen terme (2-4 ans) |
| Explosion des identités machines et des charges de travail API | +3.2% | Mondial, avec la plus forte intensité dans les marchés d'entreprises natives du cloud | Long terme (≥ 4 ans) |
| Codage assisté par IA et agents logiciels autonomes | +2.8% | Amérique du Nord, Europe, Asie de l'Est et Asie du Sud | Court terme (≤ 2 ans) |
| Exposition des secrets sur les surfaces de collaboration hors code | +2.1% | Mondial, avec des gains précoces en Amérique du Nord et au Japon | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
L'expansion de DevSecOps et des pipelines CI/CD stimule la gouvernance automatisée des identifiants
L'adoption de DevSecOps fait passer l'analyse des secrets des audits périodiques à chaque opération de push, de pull request et de flux de travail de déploiement. Les contrôles pré-commit peuvent empêcher les identifiants d'entrer dans l'historique des versions, où la rotation devient difficile et l'enregistrement de l'exposition persiste. HashiCorp identifie les pipelines CI/CD comme des cibles de grande valeur, car ils regroupent les identifiants cloud, les jetons de registre et les clés de déploiement dans un seul environnement d'exécution.[1] La Cloud Security Alliance a rapporté en septembre 2025 que les secrets de pipeline statiques et à longue durée de vie peuvent exposer une pile logicielle plus large lorsqu'un exécuteur est compromis. À mesure que le nombre de référentiels augmente, le marché des outils de détection et d'analyse de secrets bénéficie de l'analyse automatisée, car la révision manuelle du code ne peut pas maintenir la même couverture. Les fournisseurs qui combinent prévention, détection et remédiation peuvent être plus pertinents pour les équipes cherchant à réduire le nombre de contrôles de flux de travail distincts.
La prolifération des secrets multi-cloud crée une demande de détection inter-coffres
Les entreprises utilisant plusieurs fournisseurs de cloud créent des secrets dans différents formats natifs et les stockent dans des coffres-forts, des variables d'environnement et des fichiers de configuration. Les clés AWS IAM, les fichiers JSON de comptes de service Google Cloud et les secrets clients Azure nécessitent des contrôles capables d'interpréter différents contextes. IBM décrit l'analyse des secrets comme un moyen d'identifier les identifiants exposés dans les référentiels et autres emplacements de développement. Le marché des outils de détection et d'analyse de secrets favorise donc les plateformes qui regroupent les coffres-forts cloud et les magasins tiers dans une seule couche d'inventaire. Les équipes qui ajoutent des services et des intégrations d'IA plus rapidement que les contrôles de gouvernance peuvent créer des lacunes de couverture plus importantes. Une vue consolidée peut aider les équipes de sécurité à identifier où les identifiants sont stockés, à prioriser la remédiation et à réduire la dépendance aux outils isolés spécifiques au cloud.
La pression réglementaire pour la gouvernance des identifiants crée une demande structurée en entreprise
La gouvernance des identifiants est de plus en plus liée à des contrôles documentés et à des preuves d'audit. Le règlement sur la résilience opérationnelle numérique et la directive NIS2 imposent des exigences de sécurité et de résilience plus strictes aux entités européennes réglementées.[2] La norme PCI DSS v4.0 interdit également les mots de passe codés en dur dans les composants système en vertu de l'exigence 8.6.2. Ces exigences peuvent faire passer les achats sur le marché des outils de détection et d'analyse de secrets d'un projet de sécurité discrétionnaire à un besoin de conformité opérationnelle. Le marché des outils de détection et d'analyse de secrets est soutenu lorsque les acheteurs ont besoin de preuves de contrôles de gestion des identifiants et d'activités de remédiation. Les exigences de conformité augmentent également la valeur des fonctionnalités de reporting qui relient les résultats de détection aux politiques et aux processus d'audit.
L'explosion des identités machines et des charges de travail API élargit la surface détectable
Les comptes de service, les certificats de charge de travail, les clés API et les identifiants de pipeline sont désormais essentiels aux applications basées sur le cloud. GitGuardian a rapporté en avril 2025 que les identités non humaines peuvent dépasser les identités humaines dans des ratios très élevés dans les grands environnements cloud. Les pratiques d'identité traditionnelles centrées sur les employés ne fournissent pas un contexte suffisant pour la surface d'identité plus large du marché des outils de détection et d'analyse de secrets. Palo Alto Networks a noté que les identifiants statiques à longue durée de vie dans la communication machine à machine peuvent créer des chemins persistants à privilèges élevés. Le marché des outils de détection et d'analyse de secrets peut traiter l'exposition actuelle pendant que les organisations évoluent vers des modèles d'identité de charge de travail. Les recherches sur l'authentification basée sur SPIFFE montrent également que certaines architectures peuvent éliminer l'injection de secrets statiques dans les pipelines CI/CD, ce qui accroît l'importance des produits fonctionnant aux côtés des nouveaux cadres d'identité.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Complexité d'intégration dans les environnements hérités et hybrides | -0.9% | Mondial, plus aigu en Europe et en Amérique du Nord avec de grands parcs d'applications héritées | Long terme (≥ 4 ans) |
| Faux positifs et friction dans le flux de travail des développeurs | -0.7% | Mondial | Court terme (≤ 2 ans) |
| Pression tarifaire des analyses groupées et des outils open source | -0.6% | Amérique du Nord et Europe, écosystèmes matures d'outils open source et de suites groupées | Moyen terme (2-4 ans) |
| Pénurie de compétences en gouvernance des secrets | -0.4% | Mondial, plus aigu dans les marchés émergents | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
La complexité d'intégration dans les environnements hérités et hybrides ralentit la vitesse de déploiement
Les organisations disposant de mainframes, de systèmes de contrôle de version hérités et d'environnements CI/CD hybrides peuvent faire face à des déploiements difficiles. Certains environnements plus anciens stockent les identifiants dans des fichiers ou des référentiels propriétaires que les scanners commerciaux ne prennent pas directement en charge. Les connecteurs personnalisés peuvent ajouter du travail d'implémentation et augmenter le coût d'un déploiement plus large. IBM a lancé Vault Dedicated en septembre 2026 pour les charges de travail cloud réglementées nécessitant une gestion des secrets et des options de résidence des données. Même ainsi, les déploiements sur le marché des outils de détection et d'analyse de secrets dans les environnements hybrides nécessitent que les outils fonctionnent selon différentes règles d'accès et calendriers de rotation des identifiants. Ces contraintes peuvent ralentir les achats sur le marché des outils de détection et d'analyse de secrets, même lorsque les exigences de conformité sont claires.
Les faux positifs et la friction dans le flux de travail des développeurs limitent la profondeur d'adoption
Les faux positifs peuvent laisser les équipes de sécurité avec de longues files d'attente de remédiation et réduire la confiance des développeurs dans les contrôles pré-commit. La correspondance de motifs et les méthodes basées sur l'entropie peuvent signaler des espaces réservés, de la documentation et des données de test comme des identifiants actifs. GitHub a rapporté en octobre 2026 que son classificateur ModernBERT avait amélioré la précision de 13 %, le rappel de 19 % et le temps médian d'exécution des analyses de 86 %. Ces résultats montrent pourquoi la qualité de détection devient une exigence fondamentale du produit plutôt qu'une fonctionnalité secondaire. Les développeurs sont plus susceptibles d'utiliser des contrôles du marché des outils de détection et d'analyse de secrets qui sont rapides et fournissent des résultats exploitables. Le marché des outils de détection et d'analyse de secrets fait face à des limites d'adoption jusqu'à ce qu'une classification améliorée soit largement disponible dans tous les outils.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les solutions de plateforme sont en tête tandis que les services soutiennent la mise en œuvreLes solutions représentaient 73,58 % de la part du marché des outils de détection et d'analyse de secrets en 2026. Cette position reflète la demande des entreprises pour des plateformes combinant détection, remédiation et reporting de conformité dans des contrats d'abonnement. Les acheteurs préfèrent souvent un seul produit capable d'analyser les référentiels, les conteneurs, les artefacts et les environnements de collaboration. La catégorie des solutions distingue les produits de détection activés par l'IA des outils plus anciens qui reposent principalement sur des motifs fixes. Les accords pluriannuels peuvent également simplifier la propriété entre les équipes de sécurité, d'ingénierie et de conformité.
Les services devraient se développer à un CAGR de 21,76 % jusqu'en 2032. Les organisations ont besoin d'assistance pour configurer les scanners, connecter les sources de données, affiner les résultats et établir des processus de remédiation. Ce besoin est plus évident lorsque la couverture s'étend au-delà du code source pour inclure les référentiels d'artefacts et les outils de collaboration SaaS. Snyk a rendu son analyseur de secrets généralement disponible en août 2026 avec une détection par apprentissage automatique pour le code écrit par des humains et généré par l'IA.[3] Les prestataires de services et les éditeurs de plateformes peuvent utiliser cette complexité pour soutenir la mise en œuvre, la détection gérée et la conception de la gouvernance. Ils peuvent également aider les équipes à définir des règles de propriété pour le triage et la rotation des identifiants.
Par modèle de déploiement :
la livraison cloud établit la norme tandis que le mode hybride répond aux cas particuliersLe déploiement basé sur le cloud détenait 67,58 % de la part du marché des outils de détection et d'analyse de secrets en 2026. Les référentiels de code, les pipelines CI/CD et les applications de collaboration sont généralement hébergés dans le cloud, ce qui fait de la livraison SaaS une solution directement adaptée à de nombreux acheteurs. La livraison cloud permet également aux fournisseurs de mettre à jour en continu les ensembles de règles et les modèles d'apprentissage automatique. La télémétrie partagée peut améliorer la qualité de détection lorsqu'elle est utilisée dans le cadre de contrôles de sécurité et de confidentialité appropriés. La livraison centralisée peut réduire l'effort nécessaire pour distribuer une nouvelle logique de détection entre les groupes de développement.
Le déploiement basé sur le cloud devrait se développer à un CAGR de 22,81 % jusqu'en 2032. La catégorie est en tête tant pour l'adoption actuelle que pour l'expansion prévue, ce qui indique que la demande n'a pas encore atteint sa maturité. Les outils sur site restent pertinents pour les exigences de résidence des données et les systèmes à accès restreint. Les déploiements hybrides combinent l'analyse centralisée des référentiels cloud avec des agents pour les systèmes sensibles. HashiCorp recommande des identifiants dynamiques pour les systèmes sécurisés, et cette posture nécessite des contrôles cohérents dans tous les environnements de déploiement. Les produits capables de fonctionner en mode hybride peuvent donc servir les entreprises dont l'adoption du cloud est inégale.
Par taille d'organisation :
les grandes entreprises sont en tête tandis que les PME élargissent leur accèsLes grandes entreprises détenaient 68,54 % du marché en 2026. Leurs environnements multi-cloud, leurs charges de travail réglementées et leurs grands groupes de développeurs créent davantage d'opportunités pour la propagation des identifiants. Ces acheteurs recherchent souvent des contrats larges couvrant plusieurs types de référentiels et catégories de secrets. Ils valorisent également les intégrations avec les coffres-forts, les plateformes d'identité et les systèmes de reporting d'entreprise. Les achats peuvent favoriser les fournisseurs capables de prendre en charge plusieurs équipes internes dans un seul cadre de contrôle.
Les PME devraient se développer à un CAGR de 21,72 % jusqu'en 2032. Les outils en ligne de commande open source, les offres SaaS freemium et une tarification simple par siège peuvent réduire les obstacles à l'achat pour les petites équipes de développement à la recherche d'outils de détection et d'analyse de secrets. CyberArk a élargi son portefeuille de sécurité des identités machines en octobre 2025 avec la découverte inter-coffres, un tableau de bord des risques et l'intégration de HashiCorp Vault. Infisical a levé 16 millions USD en juin 2025 et a déclaré que sa plateforme sécurisait plus de 500 millions de secrets par jour à cette époque. Cette activité de produits et de financement illustre l'intérêt continu pour des outils accessibles aux organisations disposant de ressources de sécurité limitées. Les petites équipes peuvent adopter ces outils sans constituer de grands groupes dédiés aux opérations de sécurité.
Par application :
l'analyse du code source est en tête tandis que la protection de la chaîne d'approvisionnement s'accélèreL'analyse du code source représentait 24,81 % du marché en 2026. Elle détient la plus grande part d'application car les règles de détection sont bien établies et les développeurs sont familiers avec les flux de travail pré-commit et post-push. Le code source reste un point de contrôle initial important pour les identifiants. Cependant, les référentiels de code couvrent une part décroissante de la surface d'exposition plus large lorsque les secrets se déplacent vers des packages, des images et des artefacts. Cela rend l'analyse du code nécessaire mais insuffisante pour un programme de contrôle complet.
La protection de la chaîne d'approvisionnement logicielle devrait se développer à un CAGR de 23,72 % jusqu'en 2032. Les identifiants dans les couches de dépendances et les artefacts CI/CD peuvent créer des chemins de déplacement latéral lorsqu'un attaquant compromet le processus de construction. GitGuardian a étendu la détection à 12 écosystèmes de packages grâce à son intégration JFrog Artifactory de mars 2026.[4] La sécurité DevOps et CI/CD, la conformité et la préparation aux audits, ainsi que la prévention des pertes de données restent des applications pertinentes. Leur demande est liée à la maturation des programmes DevSecOps, aux contrôles réglementaires et à l'utilisation plus large des outils SaaS. Une couverture plus large des artefacts sur le marché des outils de détection et d'analyse de secrets peut aider les équipes à identifier les secrets en dehors de leurs référentiels principaux.
Par type de secret :
les clés API définissent l'exposition actuelle tandis que les clés IA s'accélèrentLes clés API et les jetons d'accès détenaient 26,69 % du marché en 2026. Presque chaque interaction de service à service utilise une clé ou un jeton, créant une surface d'exposition large et récurrente. Les identifiants cloud, les mots de passe, les identifiants de base de données, les clés privées, les certificats, les jetons OAuth et les jetons webhook ont chacun des exigences de détection différentes. Les classificateurs entraînés à des fins spécifiques peuvent ajouter du contexte à la détection générique des secrets, notamment lorsque les règles fixes sont insuffisantes. La détection spécifique à une catégorie est importante car le processus de remédiation diffère selon le type d'identifiant.
Les clés API d'IA et d'apprentissage automatique devraient se développer à un CAGR de 24,42 % jusqu'en 2032. Wiz a rapporté en 2025 que 65 % des entreprises du Forbes AI 50 avaient des secrets vérifiés divulgués sur GitHub. Le développement assisté par IA peut créer des identifiants à un rythme plus rapide, augmentant la valeur des contrôles qui détectent les secrets avant que le code ne soit validé. GitGuardian a lancé son serveur MCP en juillet 2025 pour intégrer la sécurité des secrets en temps réel dans les flux de travail des développeurs et les environnements de codage agile. Les modèles de détection doivent également comprendre le contexte des services d'IA sans bloquer l'activité de développement valide. Cette exigence augmente la valeur des systèmes capables de distinguer les clés actives du matériel de test.

Par secteur d'utilisation finale :
le BFSI est en tête des dépenses tandis que l'adoption gouvernementale s'accélèreLe BFSI représentait 27,69 % du marché en 2026. Les institutions financières gèrent des données réglementées, de grands parcs d'applications et des systèmes de transactions sensibles. Ces conditions créent un fort besoin de preuves que les identifiants sont contrôlés et remédiés. La détection améliorée par l'IA peut être pertinente lorsque les équipes de sécurité doivent prioriser un grand volume de résultats. Les acheteurs du secteur financier peuvent également rechercher des contrôles adaptés aux processus d'audit et de gestion des risques établis.
Le secteur du gouvernement et de l'administration publique devrait se développer à un CAGR de 21,22 % jusqu'en 2032. La migration vers le cloud des systèmes hérités et les services aux citoyens basés sur les API ajoutent de nouveaux identifiants plus rapidement que certains programmes de gouvernance hérités ne peuvent les gérer. Le Bureau de l'inspecteur général de la FDIC a identifié la protection des secrets cloud comme un problème de contrôle important lors d'un audit 2025 d'une plateforme cloud et d'une application. Les agences de défense, de renseignement et civiles peuvent nécessiter des outils prenant en charge les conditions d'accès restreint et de souveraineté des données. La santé, les sciences de la vie, le commerce de détail, le commerce électronique, les télécommunications, les médias, le voyage et l'hôtellerie créent également de la demande à mesure que leurs empreintes cloud et leurs identités machines augmentent. Les marchés publics peuvent récompenser les fournisseurs qui répondent à des exigences spécialisées en matière de sécurité et de déploiement.
Analyse géographique
Marché des Outils de Détection et d'Analyse de Secrets en Amérique du Nord
L'Amérique du Nord détenait 38,64 % du marché régional en 2026. La région présente une forte concentration d'entreprises technologiques, d'institutions financières et d'agences fédérales disposant de vastes environnements multi-cloud. Les États-Unis bénéficient des exigences de contrôle des identifiants dans les pratiques fédérales de sécurité et des exigences cybersécurité au niveau des États, tandis que le Canada génère une demande supplémentaire grâce aux activités DevSecOps du secteur financier et aux besoins de résidence des données. La concurrence est particulièrement active, car les scanners spécialisés, les suites de sécurité applicative et les fournisseurs d'identité ciblent les mêmes budgets d'entreprise.
Marché des Outils de Détection et d'Analyse de Secrets en Europe
L'Europe présente un profil de demande façonné par les exigences de DORA et de NIS2. Ces réglementations favorisent une gouvernance plus rigoureuse des identifiants et la production de preuves documentées pour de nombreuses organisations réglementées. L'Allemagne, le Royaume-Uni et la France sont en tête de la demande grâce à leurs grandes organisations industrielles et financières. L'Allemagne génère une demande pour des outils hybrides et sur site conformes aux exigences de souveraineté des données, tandis que les marchés scandinaves disposent de pratiques DevSecOps matures. Le marché des outils de détection et d'analyse de secrets en Europe bénéficie de la nécessité pour les acheteurs de disposer de contrôles de conformité continus plutôt que de révisions périodiques.
Marché des Outils de Détection et d'Analyse de Secrets en Asie-Pacifique, en Amérique du Sud et au Moyen-Orient
L'Asie-Pacifique devrait se développer à un CAGR de 23,93 % jusqu'en 2032. La région combine migration vers le cloud, développement de l'IA et transformation numérique publique, ce qui accroît l'exposition des identifiants au sein des organisations. Netskope a rapporté en 2026 que l'activité MCP en Asie avait augmenté de 398 % sur 14 mois et que des mots de passe et des clés API apparaissaient dans 5 % des violations de politiques de données liées à l'IA. L'Inde, la Corée du Sud, le Japon, l'Australie et Singapour constituent des centres de demande distincts avec des conditions réglementaires et technologiques différentes. L'Australie et Singapour ajoutent une demande de conformité grâce aux exigences en matière de protection de la vie privée et des données, tandis que l'Amérique du Sud et le Moyen-Orient restent des marchés à un stade plus précoce où la numérisation des services financiers et des télécommunications soutient l'adoption.
Paysage concurrentiel
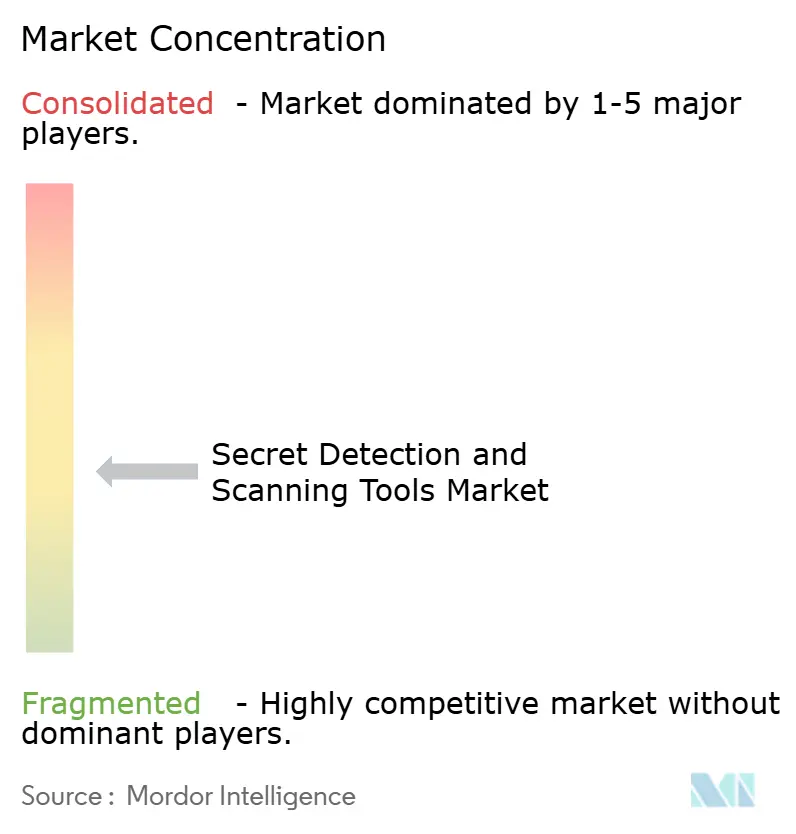
Le marché des outils de détection et d'analyse de secrets est modérément fragmenté, avec environ 30 fournisseurs référencés répartis entre scanners spécialisés, outils de plateforme pour développeurs, suites de sécurité des applications et fournisseurs d'identité. GitGuardian, Truffle Security et Nightfall AI représentent des fournisseurs spécialisés dans l'analyse et la sécurité des données. GitHub Advanced Security et GitLab offrent des capacités natives au sein des plateformes de développement. Snyk, Checkmarx, JFrog, Synopsys et SonarSource proposent une couverture de sécurité des applications pouvant inclure la détection des secrets. CyberArk, HashiCorp, IBM et Akeyless étendent les capacités de gestion des identités et des secrets vers la détection.
La concurrence sur le marché des outils de détection et d'analyse de secrets dépend de plus en plus de l'étendue de la surface couverte et de la qualité de détection. Les fournisseurs étendent leur couverture du code source aux journaux CI/CD, aux conteneurs, aux registres d'artefacts, aux applications SaaS et aux points de terminaison. Checkmarx a acquis Tromzo en décembre 2025 pour ajouter des agents d'IA à raisonnement approfondi et un triage agentique de bout en bout à sa plateforme. GitHub a publié les résultats de détection ModernBERT en octobre 2026, établissant un niveau de performance plus élevé pour la précision, le rappel et la vitesse d'analyse. CyberArk a également élargi ses capacités d'identité machine en 2026, notamment des fonctionnalités pour les identités humaines, d'IA et de machines.
La protection des points de terminaison des développeurs, la sécurité des agents d'IA, la sécurité des serveurs MCP et l'analyse d'artefacts multi-langages restent des domaines ouverts. Akeyless a introduit SecretlessAI en juillet 2025 pour utiliser des identifiants émis à l'exécution et sensibles à l'intention pour les agents d'IA et les serveurs MCP. Google a publié Veles en juillet 2025 en tant que scanner d'identifiants open source pour deps.dev, élevant le niveau de référence disponible pour les développeurs. Les outils open source et les capacités de plateforme groupées peuvent exercer une pression sur les fournisseurs proposant une analyse étroite basée sur des motifs. Les fournisseurs qui associent des flux de travail utiles pour les développeurs à une large couverture et des taux de faux positifs réduits sont mieux positionnés pour fidéliser les comptes d'entreprise.
Leaders du secteur des outils de détection et d'analyse de secrets
-
GitHub, Inc.
-
Microsoft Corporation
-
GitGuardian SAS
-
Snyk Limited
-
GitLab Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Outils de Détection et d'Analyse de Secrets Entreprises couvertes dans ce rapport
- GitHub, Inc.
- Microsoft Corporation
- GitGuardian SAS
- Snyk Limited
- Check Point Software Technologies Ltd.
- GitLab Inc.
- Truffle Security Co.
- SonarSource SA
- Aqua Security Software Ltd.
- Cycode, Inc.
- Veracode, Inc.
- Checkmarx Ltd.
- Synopsys, Inc.
- JFrog Ltd.
- Nightfall AI, Inc.
- Aikido Security BV
- Infisical, Inc.
- HashiCorp, Inc., an IBM Company
- CyberArk Software Ltd.
- BeyondTrust Corporation
- Delinea Inc.
- Akeyless Security Ltd.
- Keeper Security, Inc.
- Doppler Technologies, Inc.
- Amazon Web Services, Inc.
- Google LLC
- Atlassian Corporation Plc
- Rapid7, Inc.
- Teleport, Inc.
- StrongDM, Inc.
Développements industriels récents dans Marché des Outils de Détection et d'Analyse de Secrets
- Septembre 2026 : IBM a lancé Vault Dedicated, un déploiement entièrement géré et à locataire unique de HashiCorp Vault Enterprise sur IBM Cloud en version bêta à Francfort et Dallas. L'offre fournissait des identifiants dynamiques, des contrôles d'accès basés sur des politiques et une gestion des secrets d'entreprise aux charges de travail IBM Cloud ciblant les secteurs réglementés avec des exigences de résidence des données.
- Septembre 2026 : Nightfall AI a élargi son intégration avec l'API de conformité Claude d'Anthropic, apportant la prévention des pertes de données native à l'IA et la détection des secrets en temps réel à Claude Enterprise pour les flux de travail d'IA agentique.
- Décembre 2025 : Checkmarx a acquis Tromzo pour intégrer des agents d'IA à raisonnement approfondi dans la plateforme Checkmarx One. L'acquisition a ajouté des capacités Safe Refactor et un triage agentique de bout en bout dans les phases pré-commit, post-commit et d'exécution du cycle de vie du développement logiciel.
- Juillet 2025 : GitGuardian a lancé son serveur MCP le 15 juillet 2025. La version a intégré la sécurité des secrets pilotée par l'IA dans les environnements de développement intégrés (IDE) des développeurs et les environnements de codage agentique.
Périmètre du rapport mondial sur le marché des outils de détection et d'analyse de secrets
Le marché des outils de détection et d'analyse de secrets englobe les outils et services permettant d'identifier, de classer, de trier, de remédier et de prévenir les secrets exposés dans le code source, les référentiels, les pipelines CI/CD, les environnements de développement, les conteneurs, les configurations cloud et les plateformes de collaboration. Il comprend l'analyse des secrets, la réduction des faux positifs, la surveillance des expositions et les flux de travail automatisés de révocation ou de remédiation.
Le rapport sur le marché des outils de détection et d'analyse de secrets est segmenté par composant (solutions et services), mode de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), application (analyse du code source, sécurité DevOps et CI/CD, conformité et préparation aux audits, prévention des pertes de données et réduction des risques internes, protection de la chaîne d'approvisionnement logicielle et autres applications), type de secret (clés API et jetons d'accès, identifiants cloud, mots de passe et identifiants de base de données, clés privées et certificats, jetons OAuth, webhook et de service, clés API d'IA et d'apprentissage automatique, et secrets propriétaires et génériques), secteur d'utilisation finale (banque, services financiers et assurance (BFSI), gouvernement et administration publique, santé et sciences de la vie, commerce de détail et commerce électronique, télécommunications et médias, voyage et hôtellerie, et secteurs d'utilisation finale) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Analyse du code source |
| Sécurité DevOps et CI/CD |
| Conformité et préparation aux audits |
| Prévention des pertes de données et réduction des risques internes |
| Protection de la chaîne d'approvisionnement logicielle |
| Autres applications |
| Clés API et jetons d'accès |
| Identifiants cloud |
| Mots de passe et identifiants de base de données |
| Clés privées et certificats |
| Jetons OAuth, webhook et de service |
| Clés API d'IA et d'apprentissage automatique |
| Secrets propriétaires et génériques |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Commerce de détail et commerce électronique |
| Télécommunications et médias |
| Voyage et hôtellerie |
| Autres secteurs d'utilisation finale |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Chili | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Solutions | |
| Services | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par application | Analyse du code source | |
| Sécurité DevOps et CI/CD | ||
| Conformité et préparation aux audits | ||
| Prévention des pertes de données et réduction des risques internes | ||
| Protection de la chaîne d'approvisionnement logicielle | ||
| Autres applications | ||
| Par type de secret | Clés API et jetons d'accès | |
| Identifiants cloud | ||
| Mots de passe et identifiants de base de données | ||
| Clés privées et certificats | ||
| Jetons OAuth, webhook et de service | ||
| Clés API d'IA et d'apprentissage automatique | ||
| Secrets propriétaires et génériques | ||
| Par secteur d'utilisation finale | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Commerce de détail et commerce électronique | ||
| Télécommunications et médias | ||
| Voyage et hôtellerie | ||
| Autres secteurs d'utilisation finale | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Chili | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des outils de détection et d'analyse de secrets en 2026 ?
La taille du marché des outils de détection et d'analyse de secrets devrait augmenter de 2,49 milliards USD en 2026 à 3,17 milliards USD en 2027 et atteindre 7,68 milliards USD d'ici 2032, avec un CAGR de 19,36 % sur la période 2027-2032.
Qu'est-ce qui stimule la demande d'outils de détection et d'analyse de secrets ?
L'adoption de DevSecOps, la prolifération des identifiants multi-cloud, les exigences de conformité et le nombre croissant d'identités machines sont des facteurs clés de la demande. Ces conditions élargissent le nombre de systèmes où les identifiants nécessitent une détection précoce.
Quel modèle de déploiement est en tête de l'adoption ?
Le déploiement basé sur le cloud détenait 67,58 % en 2026 et devrait se développer à un CAGR de 22,81 % jusqu'en 2032. Sa position reflète l'utilisation croissante des référentiels, pipelines et applications de collaboration hébergés dans le cloud.
Quelle application se développe le plus rapidement ?
La protection de la chaîne d'approvisionnement logicielle devrait se développer à un CAGR de 23,72 % jusqu'en 2032. Elle traite les identifiants qui peuvent se déplacer à travers les écosystèmes de packages et les artefacts CI/CD au-delà du référentiel source.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 23,93 % jusqu'en 2032. La migration vers le cloud régionale, le développement de l'IA et les programmes de transformation numérique élargissent la surface d'exposition.
Pourquoi les flux de travail de développement IA augmentent-ils le risque lié aux secrets ?
Le codage assisté par IA peut créer des clés API et d'autres identifiants à un rythme nécessitant des contrôles de détection précoces et continus. La détection sensible au contexte est importante car le matériel de test valide ne doit pas être traité comme un identifiant actif.