
Tamanho e Participação do Mercado de Segurança de Dados SaaS
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
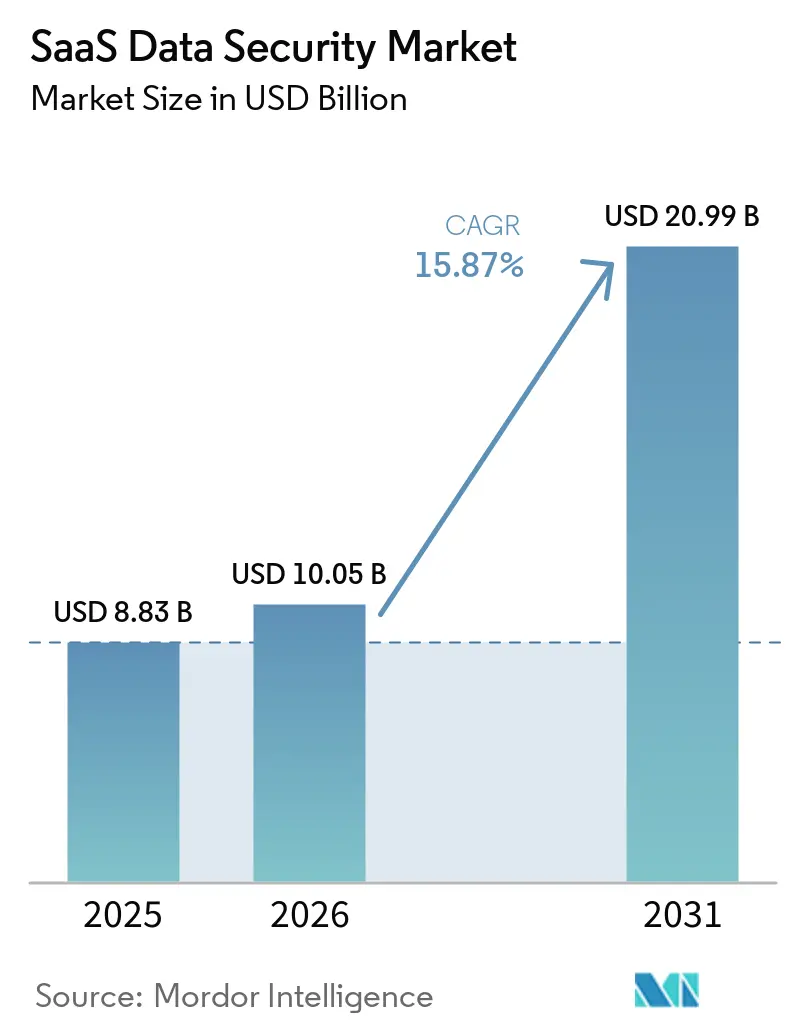
| Tamanho do Mercado (2026) | 10.05 Bilhões de dólares |
| Tamanho do Mercado (2031) | 20.99 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 15.87 % |
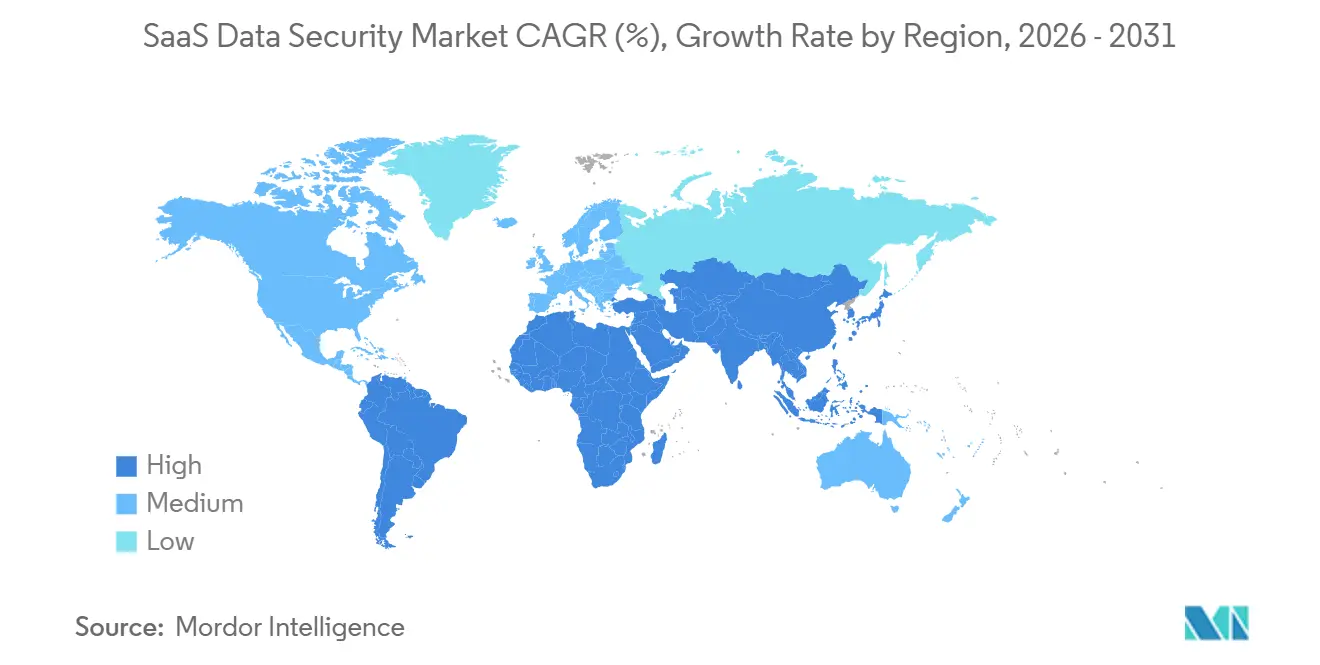
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
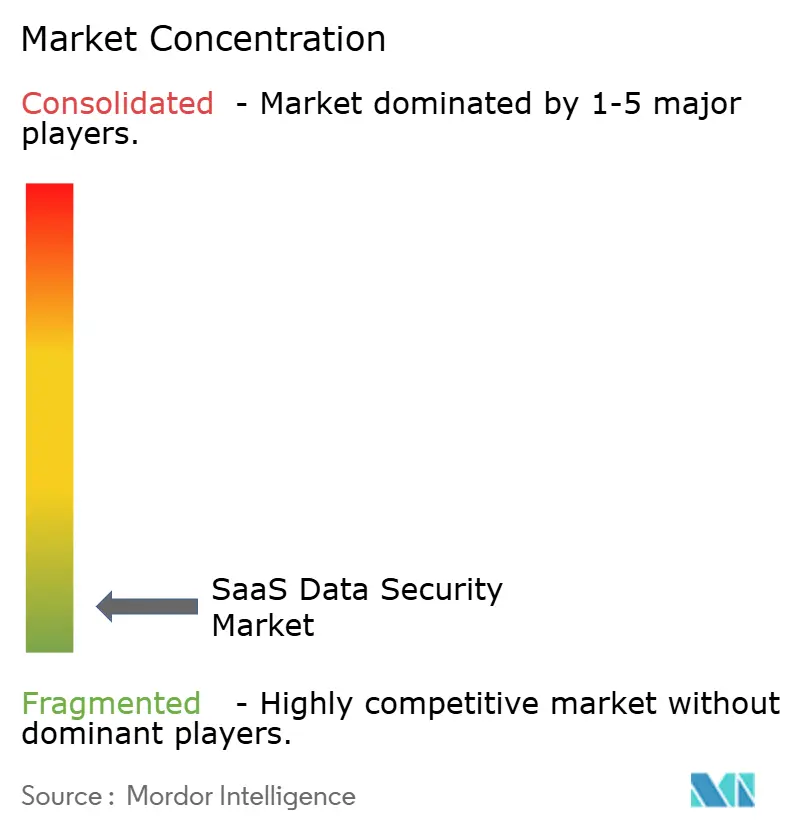
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Segurança de Dados SaaS por Mordor Intelligence
O tamanho do mercado de segurança de dados SaaS foi avaliado em 8,83 bilhões de USD em 2025 e estima-se que cresça de 10,05 bilhões de USD em 2026 para atingir 20,99 bilhões de USD até 2031, a um CAGR de 15,87% durante o período de previsão (2026-2031). As organizações estão gerenciando portfólios SaaS maiores, o que aumenta o número de permissões, integrações e configurações de compartilhamento de dados que as equipes de segurança devem supervisionar. A aplicação regulatória também está tornando a governança contínua uma parte mais regular do planejamento de segurança empresarial. O mercado de segurança de dados SaaS está, portanto, avançando além das revisões periódicas em direção ao monitoramento e à remediação contínuos. Os fornecedores estão respondendo combinando controles de dados, governança de acesso e supervisão relacionada à IA em plataformas mais amplas. Essas condições criam oportunidades para provedores que podem atuar em ambientes de software complexos enquanto atendem aos requisitos regionais de dados.
Principais Conclusões do Relatório
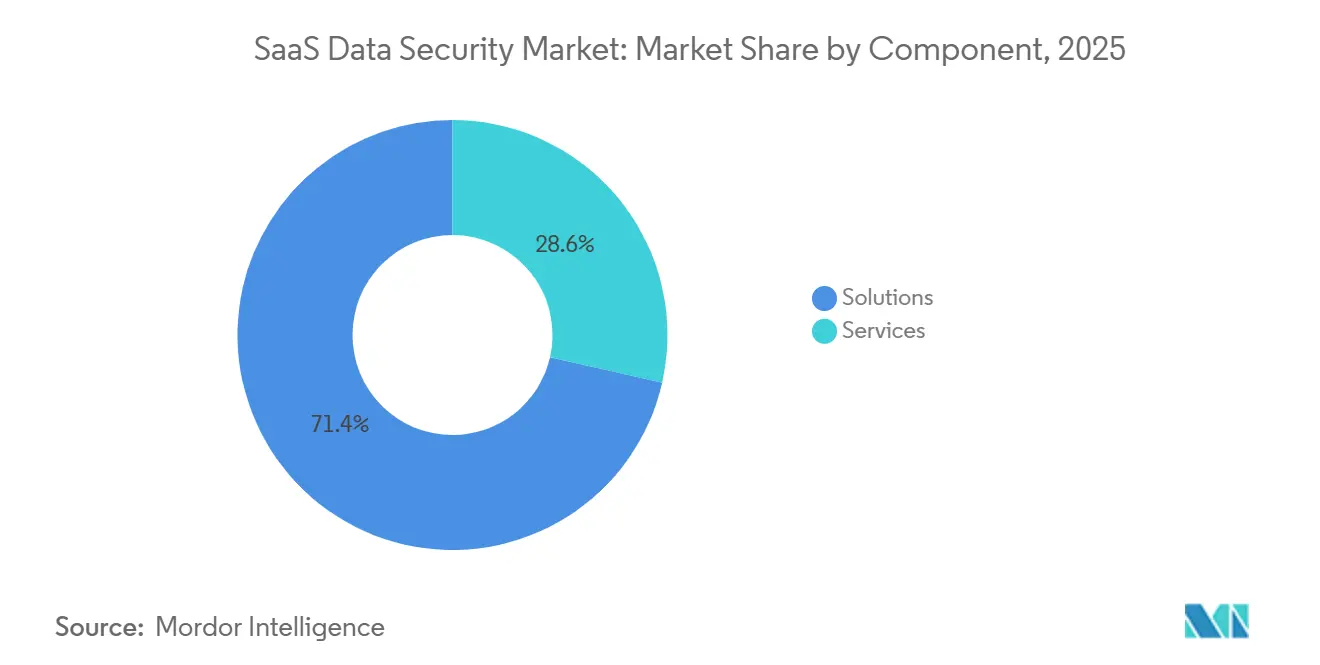
- Por componente, as soluções detinham 71,44% da receita do mercado de segurança de dados SaaS em 2025, enquanto os serviços devem expandir a um CAGR de 17,91% até 2031.
- Por modelo de implantação, os controles de segurança hospedados na nuvem representaram 67,89% da receita do mercado de segurança de dados SaaS em 2025, enquanto os controles de segurança híbridos devem crescer a um CAGR de 17,21% até 2031.
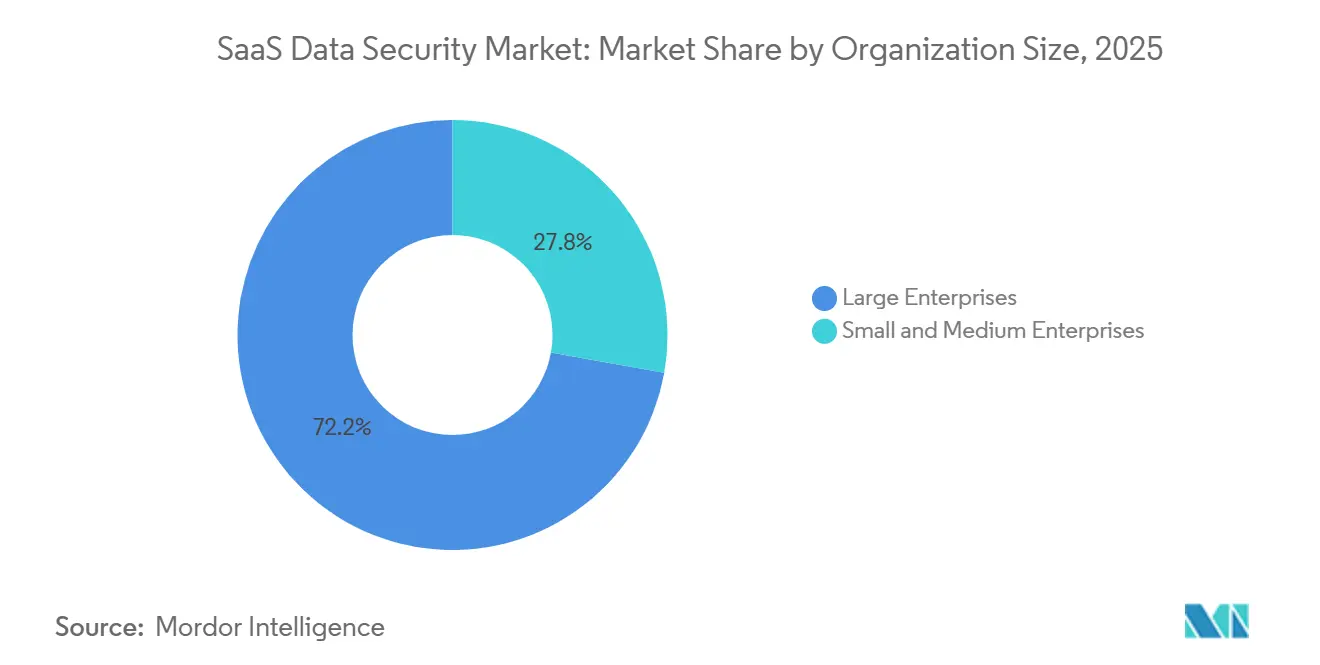
- Por tamanho da organização, as grandes empresas representaram 72,20% do mercado de segurança de dados SaaS em 2025, enquanto as PMEs devem crescer a um CAGR de 17,55% até 2031.
- Por vertical do setor, o BFSI detinha 24,15% da receita do mercado de segurança de dados SaaS em 2025, enquanto saúde e ciências da vida devem expandir a um CAGR de 16,56% até 2031.
- Por geografia, a América do Norte detinha 35,77% da receita do mercado de segurança de dados SaaS em 2025, enquanto a Ásia-Pacífico deve expandir a um CAGR de 16,89% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Segurança de Dados SaaS
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Expansão dos Portfólios de Aplicações SaaS | +3.5% | Global | Curto prazo (≤ 2 anos) |
| Convergência de SSPM, DSPM, CASB, DLP e Confiança Zero | +3.2% | América do Norte e UE, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Crescente Exposição ao Shadow SaaS e Shadow IA | +2.9% | Global | Curto prazo (≤ 2 anos) |
| Pressão Regulatória para Governança Contínua de Dados | +2.3% | Núcleo da UE, com expansão para a América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Identidades Não Humanas e Agentes de IA com Privilégios Excessivos | +1.7% | América do Norte, UE, Ásia-Pacífico | Médio prazo (2-4 anos) |
| Requisitos de Ciberseguro e Aquisição Específicos para SaaS | +1.2% | América do Norte e UE | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Expansão dos Portfólios de Aplicações SaaS
O uso corporativo de SaaS atingiu um nível em 2025 que exigiu uma supervisão de segurança em nível de aplicação mais completa. O Grupo Thales relatou que as organizações gerenciavam uma média de 90 aplicações SaaS, abrangendo sistemas multilocatários, integrações OAuth e portais de parceiros. Cada aplicação adicional traz permissões separadas, conexões de terceiros e limites de compartilhamento de dados. Essas configurações interagem em todo o ambiente de software e podem aumentar a exposição à medida que o portfólio se expande. Os compradores no mercado de segurança de dados SaaS estão se afastando de ferramentas usadas apenas para auditorias periódicas. Eles buscam plataformas que monitorem continuamente a postura, identifiquem mudanças de configuração e apoiem a remediação sem esforço manual extensivo.
Convergência de SSPM, DSPM, CASB, DLP e Confiança Zero
Os limites entre SSPM, DSPM, CASB e DLP estão cada vez mais difusos nos programas de segurança empresarial. A Palo Alto Networks relatou que 75% das organizações planejavam implementar DSPM até meados de 2026, com implantações integradas ganhando interesse. Os dados SaaS podem ser compartilhados por meio de uma plataforma de colaboração, acessados em um navegador, sincronizados com um endpoint, usados por um agente de IA e transferidos via API em uma única sessão. Uma única camada de controle não consegue abordar todos esses caminhos por conta própria. Isso sustenta a demanda no mercado de segurança de dados SaaS por plataformas que integrem gerenciamento de postura, classificação de dados, inspeção de tráfego e prevenção de perda. As funções de acesso de confiança zero podem ainda utilizar sinais atuais de sensibilidade de dados em vez de depender de limites de rede estáticos.
Crescente Exposição ao Shadow SaaS e Shadow IA
O Shadow SaaS e a shadow IA tornaram-se preocupações de segurança mais significativas em 2025 e 2026. A IBM constatou que organizações com shadow IA extensiva enfrentaram custos médios de violação 670.000 USD mais altos do que os de pares com uso mínimo de IA não autorizada, e 1 em cada 5 organizações violadas vinculou o incidente à atividade de shadow IA.[1] A pesquisa da Cloud Security Alliance constatou que 53% das organizações tiveram agentes de IA excedendo as permissões pretendidas. A exposição inclui ferramentas de IA de consumo não sancionadas usadas por funcionários. Também inclui recursos de IA que os fornecedores adicionam a aplicações SaaS aprovadas após a avaliação de risco original. O mercado de segurança de dados SaaS está respondendo com descoberta contínua de aplicações, inventários de recursos de IA e controles para acesso de agentes.
Pressão Regulatória para Governança Contínua de Dados
O ambiente regulatório para segurança de dados SaaS tornou-se mais exigente em 2025 e 2026. O DORA tornou-se totalmente aplicável às entidades financeiras da UE em janeiro de 2025 e exige um registro estruturado cobrindo contratos de terceiros de TIC. O NIS2 emitiu suas primeiras penalidades administrativas no primeiro trimestre de 2026, expandindo as obrigações para provedores de nuvem e plataformas SaaS que atendem a entidades essenciais. As obrigações de sistema de alto risco da Lei de IA da UE tornaram-se aplicáveis em 2 de agosto de 2026. O mercado de segurança de dados SaaS se beneficia à medida que organizações sujeitas ao GDPR, DORA, NIS2, HIPAA, PCI DSS, à Lei de Proteção de Dados Pessoais Digitais da Índia e à Lei de Proteção de Informações Pessoais da China precisam de evidências contínuas de governança.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Integração em Ambientes SaaS Heterogêneos | -2.1% | Global | Curto prazo (≤ 2 anos) |
| Consciência Limitada de Segurança SaaS e Ambiguidade de Responsabilidade | -1.5% | Ásia-Pacífico, América do Sul, Oriente Médio e África | Curto prazo (≤ 2 anos) |
| Fadiga de Alertas de Segurança SaaS e Gargalos de Remediação | -0.9% | América do Norte e UE | Médio prazo (2-4 anos) |
| Processamento Soberano de Dados e Limites de Confiança SaaS a SaaS | -0.7% | UE, Índia, Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração em Ambientes SaaS Heterogêneos
Ambientes SaaS complexos podem limitar a completude da implantação e reduzir a eficiência operacional. As organizações devem conectar ferramentas de segurança SaaS com APIs de aplicações, enquanto os fornecedores atualizam regularmente essas APIs e suas estruturas de dados. Uma atualização pode alterar um esquema, formato de alerta ou modelo de dados, criando uma lacuna na visibilidade. Empresas que utilizam tanto ferramentas legadas locais quanto monitoramento nativo em nuvem também precisam normalizar dados de múltiplas fontes. Modelos de eventos inconsistentes podem reduzir a eficácia da lógica de detecção em todo o ambiente. O mercado de segurança de dados SaaS está abordando essa questão por meio de integrações autocorretivas e telemetria normalizada, embora as migrações possam criar lacunas temporárias de cobertura.
Consciência Limitada de Segurança SaaS e Ambiguidade de Responsabilidade
Muitas organizações ainda carecem de um responsável claro pelas responsabilidades de segurança SaaS. Uma pesquisa de janeiro de 2026 cobrindo 383 líderes de segurança constatou que 92% não tinham confiança de que as ferramentas legadas de IAM poderiam gerenciar riscos de IA e identidade não humana, enquanto 78% não tinham política formal para criar ou remover identidades de IA. Algumas organizações tratam a segurança SaaS como responsabilidade do fornecedor e deixam sem solução a configuração incorreta do lado empresarial, o compartilhamento excessivo e a proliferação de OAuth. O problema é mais visível na América do Sul, no Oriente Médio e África e no Sudeste Asiático, onde as aquisições podem ocorrer fora dos ciclos formais de revisão de segurança. Os fornecedores introduziram preços escalonados, integração automatizada e painéis de conformidade pré-configurados. Mesmo assim, a consciência limitada permanece uma restrição de curto prazo à adoção entre compradores do mercado intermediário e PMEs.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: Soluções Lideram a Receita Enquanto os Serviços Crescem Mais Rapidamente
As soluções representaram 71,44% da participação do mercado de segurança de dados SaaS em 2025. As grandes empresas utilizam plataformas SSPM, DSPM, CASB e DLP integradas como controles centrais em seus ambientes SaaS. As implantações iniciais frequentemente incluem configuração de API, configuração de políticas, mapeamento regulatório e ajuste contínuo. Esses requisitos criam custos de migração e podem apoiar contratos mais longos para fornecedores estabelecidos. As organizações que incorporam essas plataformas em processos de conformidade precisam de cobertura contínua para auditorias e revisões de ciberseguro. Isso torna o gasto com soluções menos discricionário para muitos compradores regulamentados.[2] À medida que a complexidade regulatória e a exposição ao ciberrisco continuam a aumentar, espera-se que as empresas priorizem investimentos sustentados em plataformas de inteligência regulatória de cibersegurança.
Os serviços devem avançar a um CAGR de 17,91% de 2026 a 2031. A categoria inclui consultoria, implementação, integração, segurança SaaS gerenciada, treinamento e suporte. Ambientes SaaS heterogêneos e integrações de agentes de IA criam requisitos que muitas organizações não conseguem atender apenas com equipes internas. Os contratos de aquisição empresarial também aumentam a demanda por implementação organizada e suporte consultivo. Os provedores estão ajudando os clientes a preparar pacotes de evidências para revisões ISO 27001 e SOC 2 Tipo II. Isso apoia a receita de serviços para fornecedores e parceiros de canal que atendem ao mercado de segurança de dados SaaS.
Por Modelo de Implantação: Controles Hospedados na Nuvem Lideram Enquanto os Modelos Híbridos Crescem Mais Rapidamente
Os controles de segurança hospedados na nuvem detinham 67,89% da receita do mercado de segurança de dados SaaS em 2025. Sua posição reflete implantação mais rápida, conexões nativas de API SaaS e escalabilidade operacional. Essas ferramentas permitem que as equipes de segurança apliquem funções de monitoramento e governança sem construir infraestrutura local equivalente. A arquitetura hospedada na nuvem também suporta o uso em portfólios de aplicações distribuídas. Permanece bem adequada para organizações que precisam de supervisão padronizada em muitos serviços SaaS. O modelo continua a fornecer uma rota prática para ampla cobertura de segurança.
Os controles de segurança híbridos devem expandir a um CAGR de 17,21% até 2031. As obrigações de residência e processamento de dados podem exigir que algumas categorias de dados permaneçam dentro de jurisdições definidas. O GDPR, o DORA, a Lei de Proteção de Dados Pessoais Digitais da Índia e a Lei de Proteção de Informações Pessoais da China moldam essas escolhas. As organizações podem posicionar controles gerenciados pelo cliente ao lado de capacidades de detecção e governança hospedadas na nuvem. Os modelos gerenciados pelo cliente permanecem importantes para instituições financeiras, empresas adjacentes à defesa e organizações do setor público com requisitos estritos de soberania de auditoria. Os fornecedores no mercado de segurança de dados SaaS podem fortalecer sua posição fornecendo gerenciamento de políticas consistente em implantações hospedadas na nuvem, gerenciadas pelo cliente e híbridas.
Por Tamanho da Organização: Grandes Empresas Lideram os Gastos Enquanto as PMEs Ganham Terreno
As grandes empresas representaram 72,20% da receita de segurança de dados SaaS em 2025. Seu amplo uso de SaaS, ativos de dados sensíveis e exposição regulatória criam uma necessidade substancial de controles de segurança contínuos. Os relacionamentos com terceiros também adicionam caminhos de acesso baseados em OAuth e movimentação de dados entre aplicações SaaS. O DORA, as regras de divulgação de cibersegurança da SEC e os requisitos específicos do setor aumentam a necessidade operacional de governança. Essas organizações frequentemente têm os orçamentos e recursos internos para implantar programas completos de plataforma. Sua demanda sustenta a escala atual do mercado de segurança de dados SaaS.
As PMEs devem expandir a um CAGR de 17,55% de 2026 a 2031. As plataformas hospedadas na nuvem apoiaram modelos de preços mais acessíveis para organizações menores. Os questionários de segurança nos processos de aquisição empresarial também exigem que os fornecedores PME demonstrem evidências de sua postura de segurança. Os serviços de segurança SaaS gerenciados podem substituir equipes de segurança internas dedicadas. Os fornecedores introduziram níveis focados em PMEs com remediação automatizada, modelos de conformidade pré-configurados e integração sem código. Essa abordagem reduz as barreiras de implementação e oferece aos provedores oportunidades de atender contas que podem crescer e se tornar clientes maiores.
Por Vertical do Setor: BFSI Lidera a Receita Enquanto Saúde e Ciências da Vida Crescem Mais Rapidamente
O BFSI detinha 24,15% da participação do mercado de segurança de dados SaaS em 2025. O setor opera sob o DORA, PCI DSS, GDPR e estruturas de supervisão bancária nacionais. Esses requisitos sustentam os gastos com classificação de dados, governança de acesso e gerenciamento contínuo de postura. As aplicações SaaS contendo registros financeiros de clientes, dados de negociação e modelos de risco são alvos importantes para atacantes. Um erro de configuração pode expor informações altamente sensíveis. As instituições financeiras, portanto, exigem controles robustos em seus ambientes de software.
Saúde e ciências da vida devem expandir a um CAGR de 16,56% até 2031. Os fluxos de trabalho clínicos e administrativos habilitados por SaaS estão ampliando o ambiente de dados que os provedores devem proteger. Os recursos de IA em plataformas de registros eletrônicos de saúde e ferramentas de gerenciamento do ciclo de receita adicionam saídas geradas por IA, entradas de treinamento e acesso a registros mediado por agentes à superfície de dados regulamentada pela HIPAA. Esses usos criam requisitos adicionais de segurança e auditoria. Governo e administração pública, TI e telecomunicações, e varejo e comércio eletrônico também permanecem usuários significativos de ferramentas de segurança SaaS. A demanda governamental é apoiada em jurisdições que implementam o NIS2 e requisitos comparáveis de cibersegurança para infraestrutura crítica.
Análise Geográfica
A América do Norte detinha 35,77% da receita do mercado de segurança de dados SaaS em 2025. A região tem uma alta concentração de compradores empresariais regulamentados e fornecedores líderes de SaaS. A HIPAA, o PCI DSS, a Lei de Direitos de Privacidade da Califórnia e as regras de divulgação de cibersegurança da SEC sustentam os gastos com conformidade. Os Estados Unidos são o maior mercado nacional da região porque as empresas gerenciam ambientes SaaS grandes e complexos. O Canadá adiciona demanda à medida que organizações multinacionais gerenciam fluxos de dados transfronteiriços. Essas condições operacionais sustentam o uso contínuo de plataformas de gerenciamento de postura e governança de dados.[3] A crescente ênfase na soberania de dados e na adoção segura de SaaS deve acelerar a demanda por soluções de segurança de dados SaaS nas organizações.
A Europa está emergindo como um importante mercado regional, apoiada pelo GDPR, DORA, NIS2 e pela Lei de IA da UE. Alemanha, Reino Unido e França têm grandes setores de serviços financeiros e manufatura industrial com uso extensivo de SaaS. As preocupações europeias com a soberania de dados estão incentivando designs de segurança gerenciados pelo cliente e híbridos. O alcance extraterritorial da Lei CLOUD e os requisitos da UE para inventários de sistemas de IA aumentam essas preocupações. O BENELUX se beneficia de seu papel na infraestrutura regulatória e financeira da UE. A América do Sul permanece menor, embora a LGPD do Brasil apoie os gastos com conformidade em BFSI e varejo, enquanto a adoção de SaaS entre empresas do mercado intermediário expande a base endereçável para controles hospedados na nuvem.
A Ásia-Pacífico deve crescer a um CAGR de 16,89% de 2026 a 2031. Os gastos com infraestrutura de IA da China devem superar 70 bilhões de USD em 2026, expandindo o ambiente SaaS que os controles de segurança domésticos devem governar. Japão, Coreia do Sul e Austrália são mercados maduros com demanda empresarial em serviços financeiros e saúde. Indonésia, Malásia, Vietnã e Filipinas oferecem oportunidades para plataformas hospedadas na nuvem. O Oriente Médio e a África estão em um estágio mais inicial, com os Emirados Árabes Unidos e a Arábia Saudita avançando em programas digitais, enquanto África do Sul, Nigéria e Egito formam a base em desenvolvimento da região.
Cenário Competitivo
O mercado de segurança de dados SaaS tem um nível intermediário fragmentado de especialistas focados em SSPM, DSPM, CASB, DLP e governança de identidade não humana. Ao mesmo tempo, os fornecedores de plataformas estão adicionando capacidades de segurança SaaS por meio de desenvolvimento de produtos e aquisições. A Cyera captou 600 milhões de USD a uma avaliação de 12 bilhões de USD em junho de 2026 para desenvolver sua plataforma de segurança de dados nativa de IA.[4] Esse investimento ilustra o nível de financiamento disponível para fornecedores que buscam cobertura mais ampla de segurança de dados e identidade. AppOmni, Obsidian Security, Grip Security, Valence Security e Wing Security competem por meio de cobertura de aplicações, governança de OAuth e identidade não humana, e remediação automatizada. O mercado de segurança de dados SaaS continua a favorecer fornecedores que podem abordar essas áreas em um modelo operacional unificado.
Fornecedores menores estão mirando lacunas que plataformas mais amplas podem não abordar completamente. Push Security, Nudge Security e LayerX Security fornecem ferramentas de descoberta de SaaS focadas em identidade e na camada do navegador que podem identificar aplicações shadow e exposição de IA sem exigir integração completa em nível de API. Reco AI e Concentric AI aplicam aprendizado de máquina à classificação semântica de dados e detecção de anomalias baseada em comportamento em ambientes SaaS. A Spin.AI adquiriu a DoControl em agosto de 2026, combinando governança de acesso, DLP, SSPM, segurança de navegador e resiliência contra ransomware. Esse movimento reflete a mudança em direção a plataformas agrupadas projetadas em torno dos resultados do cliente. Também mostra como os provedores estão unindo capacidades complementares para reduzir a fragmentação de ferramentas.
Os agentes de IA estão criando outra área de competição nos ambientes SaaS. Os provedores estão desenvolvendo ferramentas para monitorar o acesso delegado, estabelecer limites e remediar permissões excessivas. A Proofpoint adquiriu a Acuvity em fevereiro de 2026 para adicionar visibilidade nativa de IA, governança e proteção em tempo de execução para fluxos de trabalho agênticos. A Netskope lançou o Netskope One DataSec Command Center em agosto de 2026 para unir descoberta, rastreamento e proteção de dados em ambientes de IA, nuvem, rede, infraestrutura local, endpoints e e-mail. A autorização FedRAMP, a certificação ISO 27001 e o atestado SOC 2 Tipo II tornaram-se requisitos comuns de aquisição. Esses requisitos elevam o investimento necessário para que fornecedores mais novos possam competir.
Líderes do Setor de Segurança de Dados SaaS
-
AppOmni, Inc.
-
Obsidian Security, Inc.
-
Grip Security, Inc.
-
Valence Security Corporation
-
DoControl, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Agosto de 2026: A Spin.AI adquiriu a DoControl, uma empresa israelense de cibersegurança especializada em governança de acesso a dados SaaS e DLP. A entidade combinada cobre 5 camadas de risco de SaaS e IA, governança de acesso, DLP, SSPM, segurança de navegador e resiliência contra ransomware, criando uma plataforma mais abrangente para compradores empresariais que gerenciam ambientes SaaS complexos e riscos de identidade não humana.
- Agosto de 2026: A Netskope lançou o Netskope One DataSec Command Center, um plano de controle unificado para descobrir, rastrear e proteger dados sensíveis em ambientes de IA, nuvem, rede, infraestrutura local, endpoints e e-mail. O produto fornece às equipes de segurança um caminho consolidado da descoberta à remediação em todo o cenário de dados, abordando a visibilidade fragmentada nos programas de segurança SaaS.
- Junho de 2026: A Cyera captou 600 milhões de USD a uma avaliação de 12 bilhões de USD, liderada pela Evolution Equity Partners com participação da Cyberstarts e da Temasek, elevando o financiamento total acima de 2 bilhões de USD. A empresa relatou triplicar a receita recorrente anual por 3 anos consecutivos e planejou usar a rodada para expandir sua plataforma de segurança de dados nativa de IA, que cobre DSPM, DLP, governança de identidade e segurança de IA agêntica.
- Maio de 2026: A AppOmni lançou o Marlin AI, um mecanismo autônomo de segurança SaaS alimentado por IA que correlaciona indicadores de segurança, conduz investigações automatizadas e fornece remediação guiada sem exigir configuração ou instalação manual. O produto reduz o tempo para investigar e remediar em ambientes SaaS empresariais complexos.
Escopo do Relatório Global do Mercado de Segurança de Dados SaaS
O Mercado de Segurança de Dados SaaS compreende soluções e serviços que ajudam as organizações a proteger, governar, monitorar, descobrir, classificar, gerenciar e proteger dados armazenados, processados e compartilhados em aplicações de Software como Serviço (SaaS). Essas soluções fornecem capacidades como gerenciamento de postura de segurança SaaS (SSPM), prevenção de perda de dados (DLP), governança de acesso, controles de identidade e acesso, detecção de ameaças, criptografia, gerenciamento de conformidade, avaliação de riscos, descoberta e classificação de dados, monitoramento de riscos internos e segurança de aplicações SaaS. O mercado também inclui serviços de consultoria, implementação, segurança gerenciada, treinamento e suporte que permitem às organizações fortalecer a proteção de dados, a conformidade regulatória e a resiliência cibernética em ambientes SaaS.
O Relatório do Mercado de Segurança de Dados SaaS é Segmentado por Componente (Soluções e Serviços [Serviços de Consultoria e Assessoria, Serviços de Implementação e Integração, Serviços de Segurança SaaS Gerenciados e Serviços de Treinamento e Suporte]), Modelo de Implantação (Controles de Segurança Hospedados na Nuvem, Controles de Segurança Gerenciados pelo Cliente e Controles de Segurança Híbridos), Tamanho da Organização (Pequenas e Médias Empresas e Grandes Empresas), Vertical do Setor (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, TI e Telecomunicações, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros [BFSI] e Outros Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Soluções | |
| Serviços | Serviços de Consultoria e Assessoria |
| Serviços de Implementação e Integração | |
| Serviços de Segurança SaaS Gerenciados | |
| Serviços de Treinamento e Suporte |
| Controles de Segurança Hospedados na Nuvem |
| Controles de Segurança Gerenciados pelo Cliente |
| Controles de Segurança Híbridos |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos | |
| Canadá | ||
| América do Sul | Brasil | |
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Restante da África | ||
| Por Componente | Soluções | ||
| Serviços | Serviços de Consultoria e Assessoria | ||
| Serviços de Implementação e Integração | |||
| Serviços de Segurança SaaS Gerenciados | |||
| Serviços de Treinamento e Suporte | |||
| Por Modelo de Implantação | Controles de Segurança Hospedados na Nuvem | ||
| Controles de Segurança Gerenciados pelo Cliente | |||
| Controles de Segurança Híbridos | |||
| Por Tamanho da Organização | Pequenas e Médias Empresas | ||
| Grandes Empresas | |||
| Por Vertical do Setor | Governo e Administração Pública | ||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| TI e Telecomunicações | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Verticais do Setor | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| América do Sul | Brasil | ||
| México | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Restante da África | |||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho projetado do mercado de segurança de dados SaaS?
Estima-se que o mercado de segurança de dados SaaS cresça de 10,05 bilhões de USD em 2026 para 20,99 bilhões de USD até 2031, a um CAGR de 15,87%.
O que está impulsionando a adoção de plataformas de segurança de dados SaaS?
Portfólios SaaS maiores, exposição à shadow IA e requisitos de governança de dados mais exigentes estão aumentando a demanda por monitoramento e remediação contínuos.
Qual componente lidera a receita?
As soluções lideraram a receita com 71,44% em 2025, pois as empresas utilizam controles de plataforma para gerenciamento de postura, proteção de dados e fluxos de trabalho de conformidade.
Qual abordagem de implantação está crescendo mais rapidamente?
Os controles de segurança híbridos devem crescer a um CAGR de 17,21% até 2031, à medida que as organizações respondem aos requisitos de residência e soberania de dados.
Qual tipo de organização está crescendo mais rapidamente?
As PMEs devem crescer a um CAGR de 17,55% até 2031, apoiadas por preços escalonados, serviços gerenciados e integração mais simples.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico deve crescer a um CAGR de 16,89% até 2031, apoiada pela adoção de nuvem, investimento em tecnologia e requisitos locais de dados.