
Taille et part du marché de la sécurité des données SaaS
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
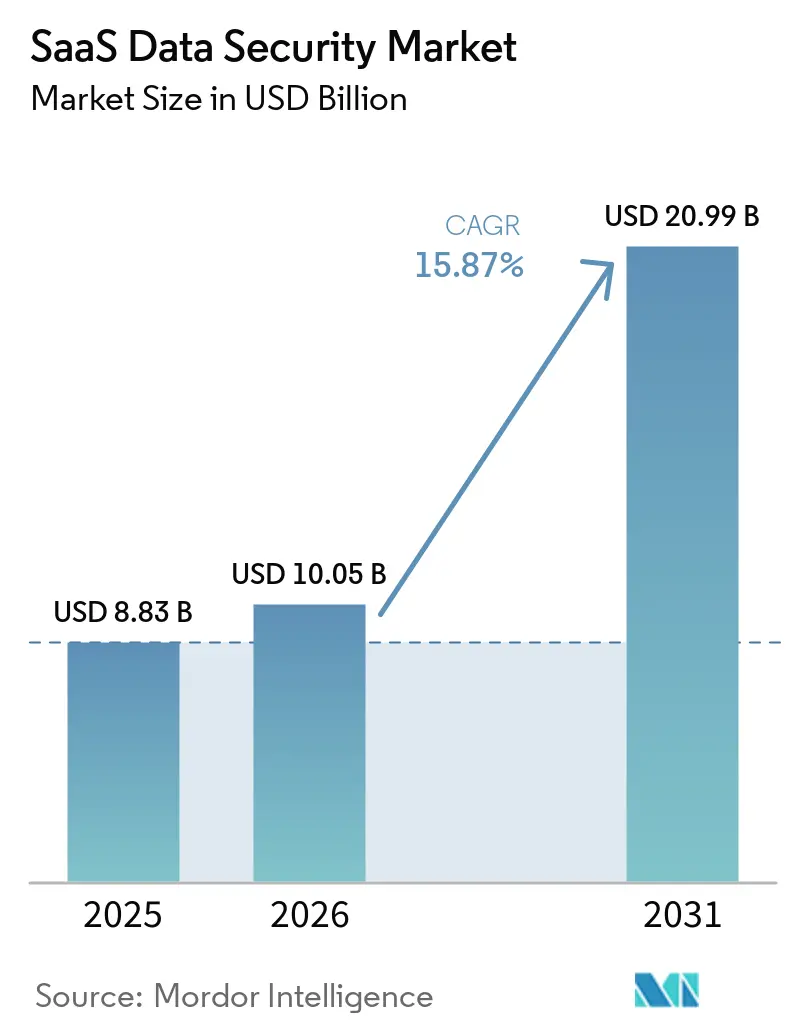
| Taille du Marché (2026) | 10.05 Milliards de dollars |
| Taille du Marché (2031) | 20.99 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 15.87 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
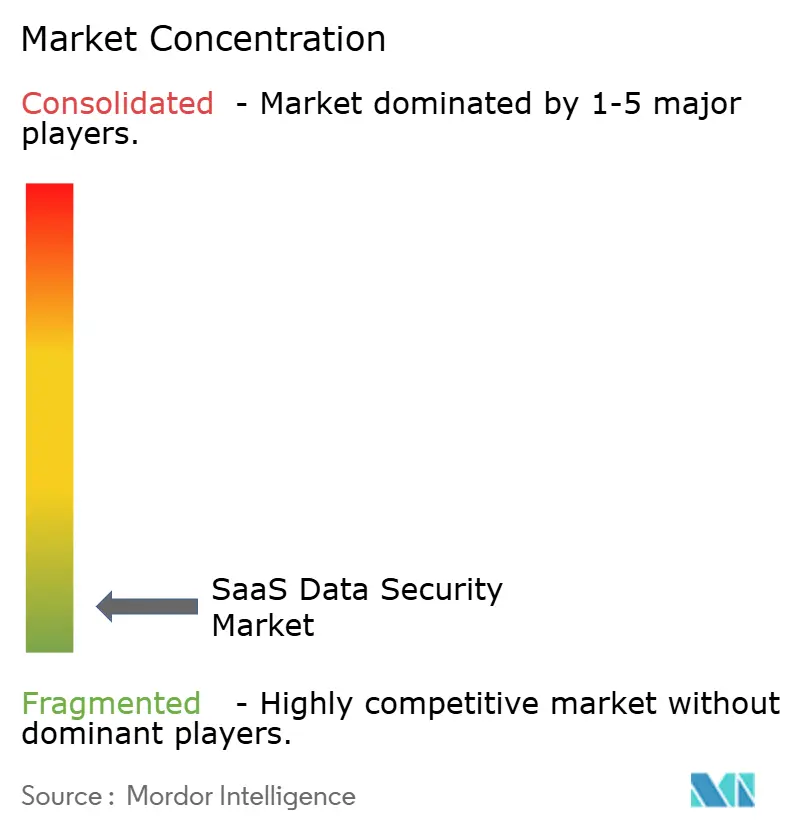
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité des données SaaS par Mordor Intelligence
La taille du marché de la sécurité des données SaaS était évaluée à 8,83 milliards USD en 2025 et devrait croître de 10,05 milliards USD en 2026 pour atteindre 20,99 milliards USD d'ici 2031, à un CAGR de 15,87 % durant la période de prévision (2026-2031). Les organisations gèrent des portefeuilles SaaS plus importants, ce qui augmente le nombre d'autorisations, d'intégrations et de paramètres de partage de données que les équipes de sécurité doivent superviser. L'application des réglementations fait également de la gouvernance continue une composante plus régulière de la planification de la sécurité des entreprises. Le marché de la sécurité des données SaaS évolue donc au-delà des révisions périodiques vers une surveillance et une remédiation continues. Les fournisseurs répondent en combinant contrôles des données, gouvernance des accès et supervision liée à l'IA dans des plateformes plus larges. Ces conditions créent des opportunités pour les prestataires capables d'intervenir sur des parcs logiciels complexes tout en répondant aux exigences régionales en matière de données.
Points clés du rapport
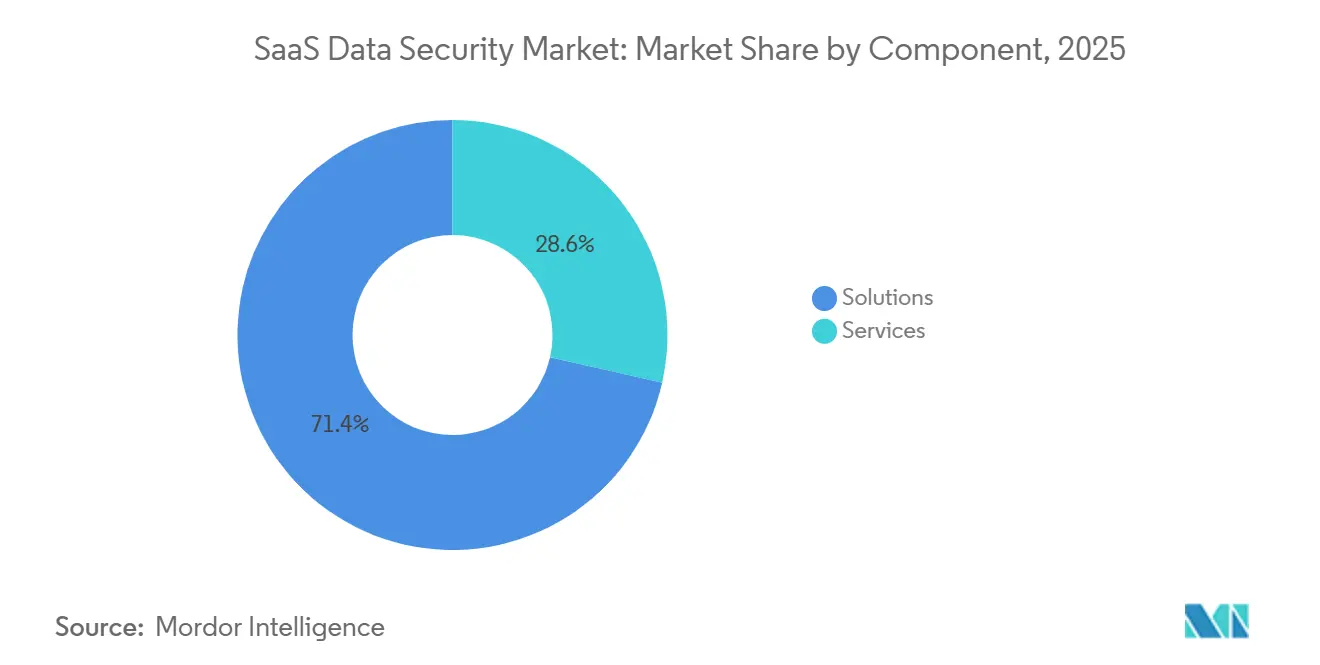
- Par composant, les solutions représentaient 71,44 % du chiffre d'affaires du marché de la sécurité des données SaaS en 2025, tandis que les services devraient progresser à un CAGR de 17,91 % jusqu'en 2031.
- Par modèle de déploiement, les contrôles de sécurité hébergés dans le cloud représentaient 67,89 % du chiffre d'affaires du marché de la sécurité des données SaaS en 2025, tandis que les contrôles de sécurité hybrides devraient croître à un CAGR de 17,21 % jusqu'en 2031.
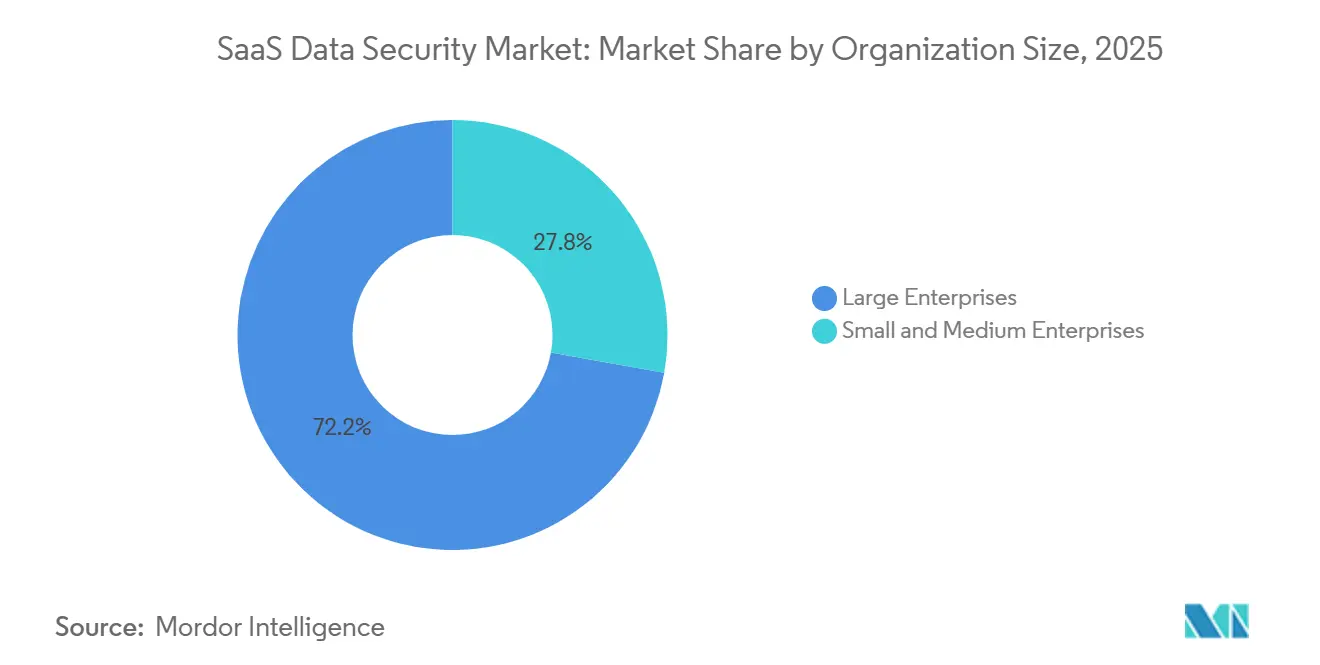
- Par taille d'organisation, les grandes entreprises représentaient 72,20 % du marché de la sécurité des données SaaS en 2025, tandis que les PME devraient croître à un CAGR de 17,55 % jusqu'en 2031.
- Par secteur d'activité, le BFSI détenait 24,15 % du chiffre d'affaires du marché de la sécurité des données SaaS en 2025, tandis que la santé et les sciences de la vie devraient progresser à un CAGR de 16,56 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord détenait 35,77 % du chiffre d'affaires du marché de la sécurité des données SaaS en 2025, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 16,89 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial de la sécurité des données SaaS
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Expansion des parcs d'applications SaaS | +3.5% | Mondial | Court terme (≤ 2 ans) |
| Convergence du SSPM, DSPM, CASB, DLP et Zéro Confiance | +3.2% | Amérique du Nord et UE, avec extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Exposition croissante au Shadow SaaS et à l'IA fantôme | +2.9% | Mondial | Court terme (≤ 2 ans) |
| Pression réglementaire pour une gouvernance continue des données | +2.3% | Cœur de l'UE, avec extension vers l'Amérique du Nord et l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Identités non humaines et agents IA surprivilégiés | +1.7% | Amérique du Nord, UE, Asie-Pacifique | Moyen terme (2-4 ans) |
| Exigences spécifiques au SaaS en matière de cyberassurance et d'approvisionnement | +1.2% | Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Expansion des parcs d'applications SaaS
L'utilisation du SaaS en entreprise a atteint en 2025 un niveau nécessitant une supervision de la sécurité au niveau applicatif plus complète. Thales Group a indiqué que les organisations géraient en moyenne 90 applications SaaS, couvrant des systèmes multi-locataires, des intégrations OAuth et des portails partenaires. Chaque application supplémentaire apporte des autorisations distinctes, des connexions tierces et des limites de partage de données. Ces paramètres interagissent à travers le parc logiciel et peuvent accroître l'exposition à mesure que le portefeuille s'élargit. Les acheteurs sur le marché de la sécurité des données SaaS s'éloignent des outils utilisés uniquement pour des audits périodiques. Ils recherchent des plateformes qui surveillent en continu la posture, identifient les changements de configuration et prennent en charge la remédiation sans effort manuel important.
Convergence du SSPM, DSPM, CASB, DLP et Zéro Confiance
Les frontières entre SSPM, DSPM, CASB et DLP sont de plus en plus floues dans les programmes de sécurité des entreprises. Palo Alto Networks a indiqué que 75 % des organisations prévoyaient de mettre en œuvre le DSPM d'ici mi-2026, avec un intérêt croissant pour les déploiements intégrés. Les données SaaS peuvent être partagées via une plateforme de collaboration, consultées dans un navigateur, synchronisées avec un terminal, utilisées par un agent IA et transférées via une API au cours d'une même session. Une seule couche de contrôle ne peut pas traiter tous ces chemins à elle seule. Cela soutient la demande sur le marché de la sécurité des données SaaS pour des plateformes intégrant la gestion de la posture, la classification des données, l'inspection du trafic et la prévention des pertes. Les fonctions d'accès Zéro Confiance peuvent en outre utiliser les signaux actuels de sensibilité des données plutôt que de s'appuyer sur des périmètres réseau statiques.
Exposition croissante au Shadow SaaS et à l'IA fantôme
Le Shadow SaaS et l'IA fantôme sont devenus des préoccupations de sécurité plus importantes en 2025 et 2026. IBM a constaté que les organisations disposant d'une IA fantôme étendue faisaient face à des coûts moyens de violation supérieurs de 670 000 USD à ceux de leurs pairs avec une utilisation minimale d'IA non autorisée, et qu'1 organisation violée sur 5 avait lié l'incident à une activité d'IA fantôme.[1] Une étude de la Cloud Security Alliance a révélé que 53 % des organisations avaient connu des agents IA dépassant les autorisations prévues. L'exposition inclut les outils d'IA grand public non autorisés utilisés par les employés. Elle inclut également les fonctionnalités d'IA que les fournisseurs ajoutent aux applications SaaS approuvées après l'évaluation initiale des risques. Le marché de la sécurité des données SaaS répond par une découverte continue des applications, des inventaires de fonctionnalités IA et des contrôles d'accès des agents.
Pression réglementaire pour une gouvernance continue des données
L'environnement réglementaire pour la sécurité des données SaaS est devenu plus exigeant en 2025 et 2026. DORA est devenu pleinement applicable aux entités financières de l'UE en janvier 2025 et exige un registre structuré couvrant les contrats de tiers en matière de TIC. NIS2 a émis ses premières sanctions administratives au premier trimestre 2026, élargissant les obligations pour les fournisseurs de cloud et les plateformes SaaS au service d'entités essentielles. Les obligations relatives aux systèmes à haut risque de la loi européenne sur l'IA sont devenues applicables le 2 août 2026. Le marché de la sécurité des données SaaS bénéficie du fait que les organisations soumises au RGPD, à DORA, à NIS2, à HIPAA, à PCI DSS, à la loi indienne sur la protection des données personnelles numériques et à la loi chinoise sur la protection des informations personnelles ont besoin de preuves continues de gouvernance.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité d'intégration dans des environnements SaaS hétérogènes | -2.1% | Mondial | Court terme (≤ 2 ans) |
| Sensibilisation limitée à la sécurité SaaS et ambiguïté des responsabilités | -1.5% | Asie-Pacifique, Amérique du Sud, Moyen-Orient et Afrique | Court terme (≤ 2 ans) |
| Fatigue des alertes de sécurité SaaS et goulots d'étranglement de la remédiation | -0.9% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Traitement souverain des données et limites de confiance SaaS à SaaS | -0.7% | UE, Inde, Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration dans des environnements SaaS hétérogènes
Des parcs SaaS complexes peuvent limiter l'exhaustivité du déploiement et réduire l'efficacité opérationnelle. Les organisations doivent connecter les outils de sécurité SaaS aux API des applications, tandis que les fournisseurs mettent régulièrement à jour ces API et leurs structures de données. Une mise à jour peut modifier un schéma, un format d'alerte ou un modèle de données, créant une lacune dans la visibilité. Les entreprises qui utilisent à la fois des outils sur site hérités et une surveillance native dans le cloud doivent également normaliser les données provenant de plusieurs sources. Des modèles d'événements incohérents peuvent réduire l'efficacité de la logique de détection dans l'environnement. Le marché de la sécurité des données SaaS répond à ce problème par des intégrations auto-réparatrices et une télémétrie normalisée, bien que les migrations puissent créer des lacunes temporaires de couverture.
Sensibilisation limitée à la sécurité SaaS et ambiguïté des responsabilités
De nombreuses organisations ne disposent toujours pas d'un responsable clairement désigné pour les responsabilités en matière de sécurité SaaS. Une enquête de janvier 2026 portant sur 383 responsables de la sécurité a révélé que 92 % n'étaient pas confiants dans la capacité des outils IAM hérités à gérer les risques liés à l'IA et aux identités non humaines, tandis que 78 % n'avaient aucune politique formelle pour créer ou supprimer des identités IA. Certaines organisations traitent la sécurité SaaS comme la responsabilité du fournisseur et laissent sans réponse les mauvaises configurations côté entreprise, le surpartage et la prolifération OAuth. Le problème est plus visible en Amérique du Sud, au Moyen-Orient et en Afrique, et en Asie du Sud-Est, où les achats peuvent se faire en dehors des cycles formels d'examen de la sécurité. Les fournisseurs ont introduit une tarification par paliers, un intégration automatisée et des tableaux de bord de conformité préconfigurés. Malgré cela, la sensibilisation limitée reste une contrainte à court terme sur l'adoption parmi les acheteurs du marché intermédiaire et les PME.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les solutions dominent le chiffre d'affaires tandis que les services croissent plus rapidement
Les solutions représentaient 71,44 % de la part du marché de la sécurité des données SaaS en 2025. Les grandes entreprises utilisent les plateformes SSPM, DSPM, CASB et DLP intégrées comme contrôles fondamentaux dans leurs environnements SaaS. Les déploiements initiaux comprennent souvent la configuration des API, la configuration des politiques, la cartographie réglementaire et un ajustement continu. Ces exigences créent des coûts de changement et peuvent soutenir des contrats plus longs pour les fournisseurs établis. Les organisations qui intègrent ces plateformes dans leurs processus de conformité ont besoin d'une couverture continue pour les audits et les examens de cyberassurance. Cela rend les dépenses en solutions moins discrétionnaires pour de nombreux acheteurs réglementés.[2] À mesure que la complexité réglementaire et l'exposition aux cyberrisques continuent d'augmenter, les entreprises devraient donner la priorité à des investissements soutenus dans les plateformes de veille réglementaire en cybersécurité.
Les services devraient progresser à un CAGR de 17,91 % de 2026 à 2031. La catégorie comprend le conseil, la mise en œuvre, l'intégration, la sécurité SaaS gérée, la formation et le support. Les parcs SaaS hétérogènes et les intégrations d'agents IA créent des exigences que de nombreuses organisations ne peuvent pas satisfaire avec leurs seules équipes internes. Les contrats d'approvisionnement des entreprises augmentent également la demande de support à la mise en œuvre et de conseil organisés. Les prestataires aident les clients à préparer des dossiers de preuves pour les examens ISO 27001 et SOC 2 Type II. Cela soutient le chiffre d'affaires des services pour les fournisseurs et les partenaires de distribution au service du marché de la sécurité des données SaaS.
Par modèle de déploiement : les contrôles hébergés dans le cloud dominent tandis que les modèles hybrides croissent plus rapidement
Les contrôles de sécurité hébergés dans le cloud détenaient 67,89 % du chiffre d'affaires du marché de la sécurité des données SaaS en 2025. Leur position reflète un déploiement plus rapide, des connexions API SaaS natives et une évolutivité opérationnelle. Ces outils permettent aux équipes de sécurité d'appliquer des fonctions de surveillance et de gouvernance sans construire une infrastructure sur site équivalente. L'architecture hébergée dans le cloud prend également en charge l'utilisation sur des portefeuilles d'applications distribués. Elle reste bien adaptée aux organisations qui ont besoin d'une supervision standardisée sur de nombreux services SaaS. Le modèle continue de fournir une voie pratique pour une couverture de sécurité étendue.
Les contrôles de sécurité hybrides devraient progresser à un CAGR de 17,21 % jusqu'en 2031. Les obligations de résidence et de traitement des données peuvent exiger que certaines catégories de données restent dans des juridictions définies. Le RGPD, DORA, la loi indienne sur la protection des données personnelles numériques et la loi chinoise sur la protection des informations personnelles façonnent ces choix. Les organisations peuvent placer des contrôles gérés par le client aux côtés de capacités de détection et de gouvernance hébergées dans le cloud. Les modèles gérés par le client restent importants pour les institutions financières, les entreprises adjacentes à la défense et les organisations du secteur public soumises à des exigences strictes de souveraineté des audits. Les fournisseurs sur le marché de la sécurité des données SaaS peuvent renforcer leur position en assurant une gestion cohérente des politiques sur les déploiements hébergés dans le cloud, gérés par le client et hybrides.
Par taille d'organisation : les grandes entreprises dominent les dépenses tandis que les PME progressent
Les grandes entreprises représentaient 72,20 % du chiffre d'affaires de la sécurité des données SaaS en 2025. Leur large utilisation du SaaS, leurs données sensibles et leur exposition réglementaire créent un besoin substantiel de contrôles de sécurité continus. Les relations avec des tiers ajoutent également des chemins d'accès basés sur OAuth et des mouvements de données entre applications SaaS. DORA, les règles de divulgation en matière de cybersécurité de la SEC et les exigences sectorielles spécifiques s'ajoutent au besoin opérationnel de gouvernance. Ces organisations disposent souvent des budgets et des ressources internes nécessaires pour déployer des programmes de plateformes complètes. Leur demande soutient l'échelle actuelle du marché de la sécurité des données SaaS.
Les PME devraient progresser à un CAGR de 17,55 % de 2026 à 2031. Les plateformes hébergées dans le cloud ont soutenu des modèles de tarification plus accessibles pour les organisations de plus petite taille. Les questionnaires de sécurité dans les processus d'approvisionnement des entreprises exigent également que les fournisseurs PME apportent la preuve de leur posture de sécurité. Les services de sécurité SaaS gérés peuvent se substituer à un personnel de sécurité interne dédié. Les fournisseurs ont introduit des niveaux axés sur les PME avec une remédiation automatisée, des modèles de conformité préconfigurés et une intégration sans code. Cette approche réduit les obstacles à la mise en œuvre et offre aux prestataires des opportunités de servir des comptes susceptibles de devenir de plus grands clients.
Par secteur d'activité : le BFSI domine le chiffre d'affaires tandis que la santé et les sciences de la vie croissent plus rapidement
Le BFSI détenait 24,15 % de la part du marché de la sécurité des données SaaS en 2025. Le secteur opère sous DORA, PCI DSS, RGPD et les cadres de supervision bancaire nationaux. Ces exigences soutiennent les dépenses en classification des données, gouvernance des accès et gestion continue de la posture. Les applications SaaS contenant des dossiers financiers clients, des données de trading et des modèles de risque sont des cibles importantes pour les attaquants. Une erreur de configuration peut exposer des informations hautement sensibles. Les institutions financières requièrent donc des contrôles solides dans leurs environnements logiciels.
La santé et les sciences de la vie devraient progresser à un CAGR de 16,56 % jusqu'en 2031. Les flux de travail cliniques et administratifs activés par SaaS élargissent l'environnement de données que les prestataires doivent protéger. Les fonctionnalités d'IA dans les plateformes de dossiers médicaux électroniques et les outils de gestion du cycle des revenus ajoutent des sorties générées par l'IA, des entrées d'entraînement et un accès aux dossiers par des agents à la surface de données réglementée par HIPAA. Ces usages créent des exigences supplémentaires en matière de sécurité et d'audit. L'administration gouvernementale et publique, les technologies de l'information et les télécommunications, ainsi que le commerce de détail et l'e-commerce restent également des utilisateurs importants des outils de sécurité SaaS. La demande gouvernementale est soutenue dans les juridictions mettant en œuvre NIS2 et des exigences comparables en matière de cybersécurité pour les infrastructures critiques.
Analyse géographique
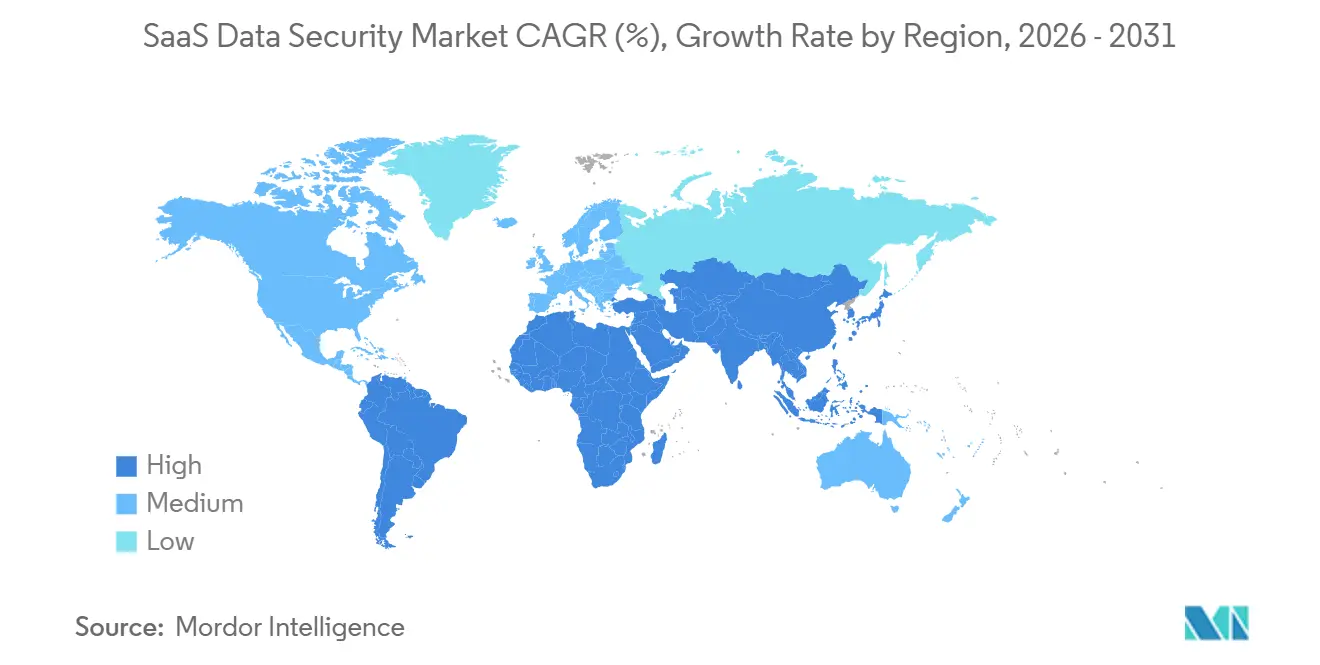
L'Amérique du Nord détenait 35,77 % du chiffre d'affaires du marché de la sécurité des données SaaS en 2025. La région présente une forte concentration d'acheteurs d'entreprises réglementés et de fournisseurs SaaS de premier plan. HIPAA, PCI DSS, le California Privacy Rights Act et les règles de divulgation en matière de cybersécurité de la SEC soutiennent les dépenses de conformité. Les États-Unis constituent le plus grand marché national de la région, car les entreprises gèrent des parcs SaaS vastes et complexes. Le Canada ajoute de la demande à mesure que les organisations multinationales gèrent les flux de données transfrontaliers. Ces conditions d'exploitation soutiennent l'utilisation continue des plateformes de gestion de la posture et de gouvernance des données.[3] L'accent croissant mis sur la souveraineté des données et l'adoption sécurisée du SaaS devrait accélérer la demande de solutions de sécurité des données SaaS dans les organisations.
L'Europe émerge comme un marché régional majeur, soutenu par le RGPD, DORA, NIS2 et la loi européenne sur l'IA. L'Allemagne, le Royaume-Uni et la France disposent de grands secteurs de services financiers et de fabrication industrielle avec une utilisation étendue du SaaS. Les préoccupations européennes en matière de souveraineté des données encouragent les conceptions de sécurité gérées par le client et hybrides. La portée extraterritoriale du CLOUD Act et les exigences de l'UE pour les inventaires de systèmes d'IA s'ajoutent à ces préoccupations. Le BENELUX bénéficie de son rôle dans l'infrastructure réglementaire et financière de l'UE. L'Amérique du Sud reste plus modeste, bien que la LGPD brésilienne soutienne les dépenses de conformité dans le BFSI et le commerce de détail, tandis que l'adoption du SaaS parmi les entreprises du marché intermédiaire élargit la base adressable pour les contrôles hébergés dans le cloud.
L'Asie-Pacifique devrait croître à un CAGR de 16,89 % de 2026 à 2031. Les dépenses chinoises en infrastructure d'IA devraient dépasser 70 milliards USD en 2026, élargissant le parc SaaS que les contrôles de sécurité nationaux doivent gouverner. Le Japon, la Corée du Sud et l'Australie sont des marchés matures avec une demande d'entreprises dans les services financiers et la santé. L'Indonésie, la Malaisie, le Vietnam et les Philippines offrent des opportunités pour les plateformes hébergées dans le cloud. Le Moyen-Orient et l'Afrique en sont à un stade plus précoce, avec les Émirats arabes unis et l'Arabie saoudite qui font avancer leurs programmes numériques, tandis que l'Afrique du Sud, le Nigeria et l'Égypte forment la base en développement de la région.
Paysage concurrentiel
Le marché de la sécurité des données SaaS présente un niveau intermédiaire fragmenté de spécialistes axés sur le SSPM, le DSPM, le CASB, le DLP et la gouvernance des identités non humaines. Dans le même temps, les fournisseurs de plateformes ajoutent des capacités de sécurité SaaS par le biais du développement de produits et d'acquisitions. Cyera a levé 600 millions USD à une valorisation de 12 milliards USD en juin 2026 pour développer sa plateforme de sécurité des données native à l'IA.[4] Cet investissement illustre le niveau de financement disponible pour les fournisseurs cherchant une couverture plus large en matière de sécurité des données et des identités. AppOmni, Obsidian Security, Grip Security, Valence Security et Wing Security se font concurrence par la couverture des applications, la gouvernance des identités OAuth et non humaines, et la remédiation automatisée. Le marché de la sécurité des données SaaS continue de favoriser les fournisseurs capables de traiter ces domaines dans un modèle opérationnel unifié.
Les fournisseurs plus petits ciblent des lacunes que les plateformes plus larges ne peuvent pas toujours combler pleinement. Push Security, Nudge Security et LayerX Security fournissent des outils de découverte SaaS axés sur l'identité et la couche navigateur, capables d'identifier les applications fantômes et l'exposition à l'IA sans nécessiter une intégration complète au niveau des API. Reco AI et Concentric AI appliquent l'apprentissage automatique à la classification sémantique des données et à la détection d'anomalies comportementales dans les environnements SaaS. Spin.AI a acquis DoControl en août 2026, combinant gouvernance des accès, DLP, SSPM, sécurité du navigateur et résilience aux rançongiciels. Cette démarche reflète l'évolution vers des plateformes groupées conçues autour des résultats clients. Elle montre également comment les prestataires associent des capacités complémentaires pour réduire la fragmentation des outils.
Les agents IA créent un autre domaine de concurrence dans les parcs SaaS. Les prestataires développent des outils pour surveiller les accès délégués, établir des limites et remédier aux autorisations excessives. Proofpoint a acquis Acuvity en février 2026 pour ajouter une visibilité native à l'IA, une gouvernance et une protection à l'exécution pour les flux de travail agentiques. Netskope a lancé le Netskope One DataSec Command Center en août 2026 pour unifier la découverte, le suivi et la protection des données sensibles dans les environnements d'IA, le cloud, le réseau, l'infrastructure sur site, les terminaux et la messagerie électronique. L'autorisation FedRAMP, la certification ISO 27001 et l'attestation SOC 2 Type II sont devenues des exigences courantes en matière d'approvisionnement. Ces exigences augmentent l'investissement nécessaire pour que les nouveaux fournisseurs puissent être compétitifs.
Leaders du secteur de la sécurité des données SaaS
-
AppOmni, Inc.
-
Obsidian Security, Inc.
-
Grip Security, Inc.
-
Valence Security Corporation
-
DoControl, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Août 2026 : Spin.AI a acquis DoControl, une entreprise israélienne de cybersécurité spécialisée dans la gouvernance de l'accès aux données SaaS et le DLP. L'entité combinée couvre 5 couches de risques SaaS et IA, la gouvernance des accès, le DLP, le SSPM, la sécurité du navigateur et la résilience aux rançongiciels, créant une plateforme plus complète pour les acheteurs d'entreprises gérant des parcs SaaS complexes et des risques liés aux identités non humaines.
- Août 2026 : Netskope a lancé le Netskope One DataSec Command Center, un plan de contrôle unifié pour découvrir, suivre et protéger les données sensibles dans les environnements d'IA, le cloud, le réseau, l'infrastructure sur site, les terminaux et la messagerie électronique. Le produit offre aux équipes de sécurité un chemin consolidé de la découverte à la remédiation sur l'ensemble du paysage des données, répondant à la visibilité fragmentée dans les programmes de sécurité SaaS.
- Juin 2026 : Cyera a levé 600 millions USD à une valorisation de 12 milliards USD, dirigée par Evolution Equity Partners avec la participation de Cyberstarts et Temasek, portant le financement total au-dessus de 2 milliards USD. La société a annoncé avoir triplé son chiffre d'affaires récurrent annuel pendant 3 années consécutives et prévoyait d'utiliser ce tour de table pour développer sa plateforme de sécurité des données native à l'IA, qui couvre le DSPM, le DLP, la gouvernance des identités et la sécurité de l'IA agentique.
- Mai 2026 : AppOmni a lancé Marlin AI, un moteur de sécurité SaaS autonome alimenté par l'IA qui corrèle les indicateurs de sécurité, mène des investigations automatisées et fournit une remédiation guidée sans nécessiter de configuration ou de paramétrage manuel. Le produit réduit le temps d'investigation et de remédiation dans les parcs SaaS d'entreprises complexes.
Périmètre du rapport mondial sur le marché de la sécurité des données SaaS
Le marché de la sécurité des données SaaS comprend les solutions et services qui aident les organisations à protéger, gouverner, surveiller, découvrir, classifier, gérer et sécuriser les données stockées, traitées et partagées dans les applications Software-as-a-Service (SaaS). Ces solutions offrent des capacités telles que la gestion de la posture de sécurité SaaS (SSPM), la prévention des pertes de données (DLP), la gouvernance des accès, les contrôles d'identité et d'accès, la détection des menaces, le chiffrement, la gestion de la conformité, l'évaluation des risques, la découverte et la classification des données, la surveillance des risques internes et la sécurité des applications SaaS. Le marché comprend également des services de conseil, de mise en œuvre, de sécurité gérée, de formation et de support qui permettent aux organisations de renforcer la protection des données, la conformité réglementaire et la cyber-résilience dans les environnements SaaS.
Le rapport sur le marché de la sécurité des données SaaS est segmenté par composant (solutions et services [services de conseil et d'accompagnement, services de mise en œuvre et d'intégration, services de sécurité SaaS gérés, et services de formation et de support]), modèle de déploiement (contrôles de sécurité hébergés dans le cloud, contrôles de sécurité gérés par le client et contrôles de sécurité hybrides), taille d'organisation (petites et moyennes entreprises et grandes entreprises), secteur d'activité (administration gouvernementale et publique, fabrication industrielle, commerce de détail et e-commerce, transport et logistique, technologies de l'information et télécommunications, santé et sciences de la vie, banque, services financiers et assurance [BFSI] et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Solutions | |
| Services | Services de conseil et d'accompagnement |
| Services de mise en œuvre et d'intégration | |
| Services de sécurité SaaS gérés | |
| Services de formation et de support |
| Contrôles de sécurité hébergés dans le cloud |
| Contrôles de sécurité gérés par le client |
| Contrôles de sécurité hybrides |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Administration gouvernementale et publique |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Transport et logistique |
| Technologies de l'information et télécommunications |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Amérique du Sud | Brésil | |
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Reste de l'Afrique | ||
| Par composant | Solutions | ||
| Services | Services de conseil et d'accompagnement | ||
| Services de mise en œuvre et d'intégration | |||
| Services de sécurité SaaS gérés | |||
| Services de formation et de support | |||
| Par modèle de déploiement | Contrôles de sécurité hébergés dans le cloud | ||
| Contrôles de sécurité gérés par le client | |||
| Contrôles de sécurité hybrides | |||
| Par taille d'organisation | Petites et moyennes entreprises | ||
| Grandes entreprises | |||
| Par secteur d'activité | Administration gouvernementale et publique | ||
| Fabrication industrielle | |||
| Commerce de détail et e-commerce | |||
| Transport et logistique | |||
| Technologies de l'information et télécommunications | |||
| Santé et sciences de la vie | |||
| Banque, services financiers et assurance (BFSI) | |||
| Autres secteurs d'activité | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Amérique du Sud | Brésil | ||
| Mexique | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Reste de l'Afrique | |||
Questions clés auxquelles le rapport répond
Quelle est la taille projetée du marché de la sécurité des données SaaS ?
Le marché de la sécurité des données SaaS devrait croître de 10,05 milliards USD en 2026 à 20,99 milliards USD d'ici 2031, à un CAGR de 15,87 %.
Qu'est-ce qui stimule l'adoption des plateformes de sécurité des données SaaS ?
Des portefeuilles SaaS plus importants, l'exposition à l'IA fantôme et des exigences de gouvernance des données plus strictes augmentent la demande de surveillance et de remédiation continues.
Quel composant domine le chiffre d'affaires ?
Les solutions ont dominé le chiffre d'affaires avec 71,44 % en 2025, car les entreprises utilisent des contrôles de plateforme pour la gestion de la posture, la protection des données et les flux de travail de conformité.
Quelle approche de déploiement connaît la croissance la plus rapide ?
Les contrôles de sécurité hybrides devraient croître à un CAGR de 17,21 % jusqu'en 2031, à mesure que les organisations répondent aux exigences de résidence et de souveraineté des données.
Quel type d'organisation connaît la croissance la plus rapide ?
Les PME devraient croître à un CAGR de 17,55 % jusqu'en 2031, soutenues par une tarification par paliers, des services gérés et une intégration simplifiée.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 16,89 % jusqu'en 2031, soutenue par l'adoption du cloud, les investissements technologiques et les exigences locales en matière de données.