
SaaS-Datensicherheitsmarkt Größe und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 10.05 Milliarden US-Dollar |
| Marktgröße (2031) | 20.99 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 15.87 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
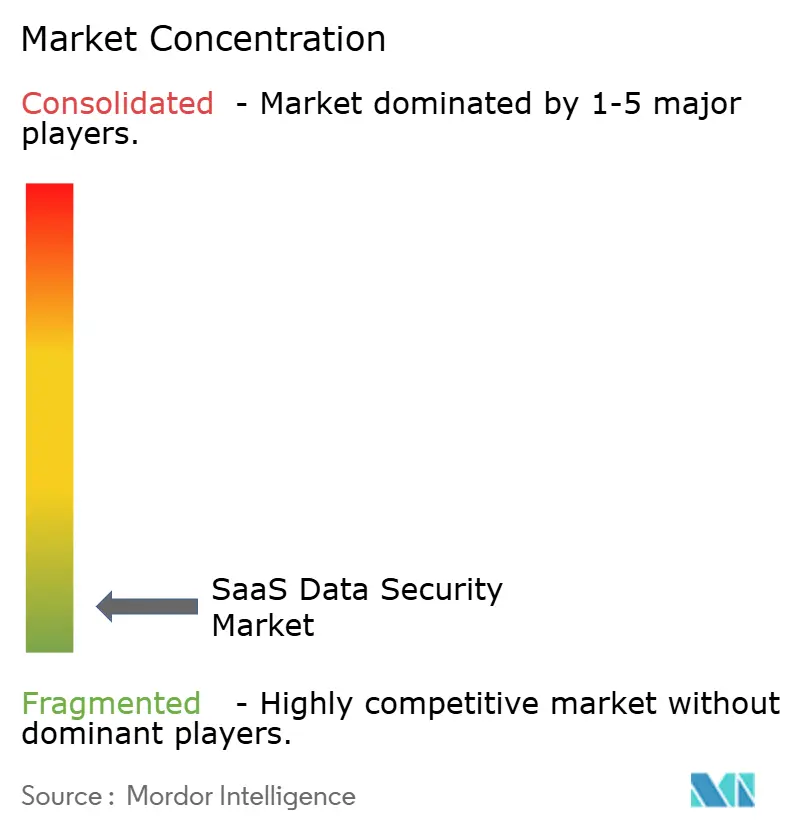
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
SaaS-Datensicherheitsmarkt Analyse von Mordor Intelligence
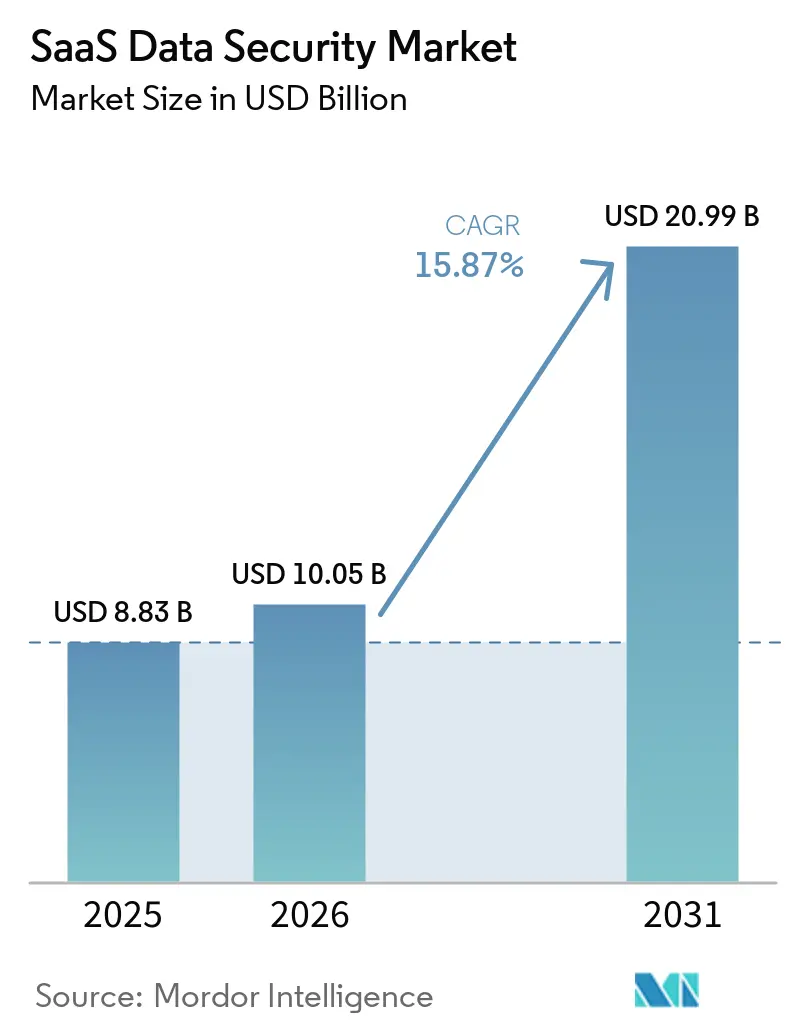
Die Größe des SaaS-Datensicherheitsmarkts wurde im Jahr 2025 auf 8,83 Milliarden USD geschätzt und soll von 10,05 Milliarden USD im Jahr 2026 auf 20,99 Milliarden USD bis 2031 wachsen, bei einer CAGR von 15,87 % während des Prognosezeitraums (2026–2031). Unternehmen verwalten größere SaaS-Portfolios, was die Anzahl der Berechtigungen, Integrationen und Datenaustauscheinstellungen erhöht, die Sicherheitsteams überwachen müssen. Die regulatorische Durchsetzung macht eine kontinuierliche Governance ebenfalls zu einem regelmäßigeren Bestandteil der unternehmensweiten Sicherheitsplanung. Der SaaS-Datensicherheitsmarkt bewegt sich daher über periodische Überprüfungen hinaus hin zu einer kontinuierlichen Überwachung und Behebung. Anbieter reagieren darauf, indem sie Datenkontrollen, Zugangs-Governance und KI-bezogene Aufsicht in umfassenderen Plattformen kombinieren. Diese Bedingungen schaffen Chancen für Anbieter, die über komplexe Software-Bestände hinweg arbeiten und gleichzeitig regionale Datenanforderungen erfüllen können.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente hielten Lösungen im Jahr 2025 einen Anteil von 71,44 % am SaaS-Datensicherheitsmarktumsatz, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 17,91 % wachsen werden.
- Nach Bereitstellungsmodell entfielen im Jahr 2025 67,89 % des SaaS-Datensicherheitsmarktumsatzes auf Cloud-gehostete Sicherheitskontrollen, während hybride Sicherheitskontrollen bis 2031 voraussichtlich mit einer CAGR von 17,21 % wachsen werden.
- Nach Unternehmensgröße entfielen im Jahr 2025 72,20 % des SaaS-Datensicherheitsmarkts auf Großunternehmen, während KMU bis 2031 voraussichtlich mit einer CAGR von 17,55 % wachsen werden.
- Nach Branchenvertikale hielt BFSI im Jahr 2025 einen Anteil von 24,15 % am SaaS-Datensicherheitsmarktumsatz, während das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 16,56 % wachsen werden.
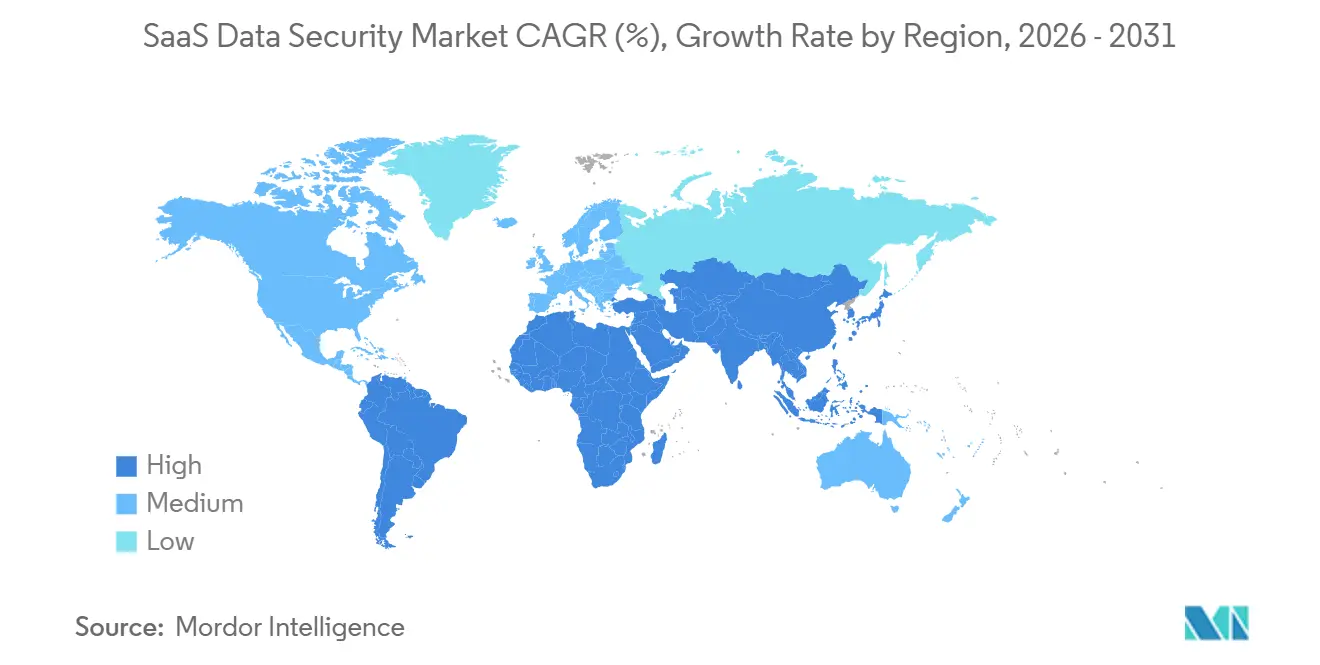
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 35,77 % am SaaS-Datensicherheitsmarktumsatz, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 16,89 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale SaaS-Datensicherheitsmarkt Trends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ausweitung der SaaS-Anwendungslandschaft | +3.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Konvergenz von SSPM, DSPM, CASB, DLP und Zero Trust | +3.2% | Nordamerika und EU, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Zunehmende Exposition durch Shadow-SaaS und Shadow-KI | +2.9% | Global | Kurzfristig (≤ 2 Jahre) |
| Regulatorischer Druck für kontinuierliche Daten-Governance | +2.3% | EU-Kernbereich, Ausstrahlungseffekte auf Nordamerika und den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Überprivilegierte nicht-menschliche Identitäten und KI-Agenten | +1.7% | Nordamerika, EU, asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| SaaS-spezifische Cyber-Versicherungs- und Beschaffungsanforderungen | +1.2% | Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung der SaaS-Anwendungslandschaft
Die SaaS-Nutzung in Unternehmen erreichte im Jahr 2025 ein Niveau, das eine umfassendere Sicherheitsaufsicht auf Anwendungsebene erforderte. Die Thales Group berichtete, dass Unternehmen durchschnittlich 90 SaaS-Anwendungen verwalteten, die mandantenfähige Systeme, OAuth-Integrationen und Partnerportale umfassten. Jede zusätzliche Anwendung bringt separate Berechtigungen, Drittanbieterverbindungen und Datenaustauschgrenzen mit sich. Diese Einstellungen interagieren über den gesamten Software-Bestand hinweg und können die Exposition mit wachsendem Portfolio erhöhen. Käufer im SaaS-Datensicherheitsmarkt wenden sich von Tools ab, die nur für periodische Audits verwendet werden. Sie suchen nach Plattformen, die kontinuierlich die Sicherheitslage überwachen, Konfigurationsänderungen identifizieren und die Behebung ohne umfangreichen manuellen Aufwand unterstützen.
Konvergenz von SSPM, DSPM, CASB, DLP und Zero Trust
Die Grenzen zwischen SSPM, DSPM, CASB und DLP verschwimmen zunehmend in unternehmensweiten Sicherheitsprogrammen. Palo Alto Networks berichtete, dass 75 % der Unternehmen planten, DSPM bis Mitte 2026 zu implementieren, wobei integrierte Bereitstellungen auf wachsendes Interesse stießen. SaaS-Daten können in einer einzigen Sitzung über eine Kollaborationsplattform geteilt, in einem Browser abgerufen, mit einem Endgerät synchronisiert, von einem KI-Agenten genutzt und über eine API übertragen werden. Eine einzelne Kontrollschicht kann nicht alle diese Pfade allein abdecken. Dies unterstützt die Nachfrage im SaaS-Datensicherheitsmarkt nach Plattformen, die Lagemanagement, Datenklassifizierung, Datenverkehrsinspektion und Verlustprävention integrieren. Zero-Trust-Zugriffsfunktionen können darüber hinaus aktuelle Datensensibilitätssignale nutzen, anstatt sich auf statische Netzwerkgrenzen zu verlassen.
Zunehmende Exposition durch Shadow-SaaS und Shadow-KI
Shadow-SaaS und Shadow-KI wurden im Jahr 2025 und 2026 zu bedeutenderen Sicherheitsbedenken. IBM stellte fest, dass Unternehmen mit umfangreicher Shadow-KI durchschnittliche Datenschutzverletzungskosten hatten, die um 670.000 USD höher waren als bei Unternehmen mit minimaler nicht autorisierter KI-Nutzung, und 1 von 5 betroffenen Unternehmen führte den Vorfall auf Shadow-KI-Aktivitäten zurück.[1] Forschungen der Cloud Security Alliance ergaben, dass 53 % der Unternehmen KI-Agenten erlebt hatten, die die vorgesehenen Berechtigungen überschritten. Die Exposition umfasst nicht autorisierte Verbraucher-KI-Tools, die von Mitarbeitern genutzt werden. Sie umfasst auch KI-Funktionen, die Anbieter nach der ursprünglichen Risikobewertung zu genehmigten SaaS-Anwendungen hinzufügen. Der SaaS-Datensicherheitsmarkt reagiert mit kontinuierlicher Anwendungserkennung, KI-Funktionsinventaren und Kontrollen für den Agentenzugriff.
Regulatorischer Druck für kontinuierliche Daten-Governance
Das regulatorische Umfeld für SaaS-Datensicherheit wurde im Jahr 2025 und 2026 anspruchsvoller. DORA wurde im Januar 2025 vollständig auf EU-Finanzunternehmen anwendbar und erfordert ein strukturiertes Register, das IKT-Drittanbieterverträge abdeckt. NIS2 verhängte im ersten Quartal 2026 seine ersten Verwaltungsstrafen und erweiterte die Verpflichtungen für Cloud-Anbieter und SaaS-Plattformen, die wesentliche Einrichtungen bedienen. Die Hochrisikosystem-Verpflichtungen des EU-KI-Gesetzes wurden am 2. August 2026 durchsetzbar. Der SaaS-Datensicherheitsmarkt profitiert davon, da Unternehmen, die der DSGVO, DORA, NIS2, HIPAA, PCI DSS, dem indischen Gesetz zum Schutz digitaler personenbezogener Daten und dem chinesischen Gesetz zum Schutz personenbezogener Informationen unterliegen, kontinuierliche Nachweise der Governance benötigen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskomplexität in heterogenen SaaS-Umgebungen | -2.1% | Global | Kurzfristig (≤ 2 Jahre) |
| Begrenzte SaaS-Sicherheitsbewusstsein und Unklarheit bei der Verantwortlichkeit | -1.5% | Asiatisch-pazifischer Raum, Südamerika, Naher Osten und Afrika | Kurzfristig (≤ 2 Jahre) |
| SaaS-Sicherheits-Alarmmüdigkeit und Behebungsengpässe | -0.9% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Souveräne Datenverarbeitung und SaaS-zu-SaaS-Vertrauensgrenzen | -0.7% | EU, Indien, asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität in heterogenen SaaS-Umgebungen
Komplexe SaaS-Bestände können die Vollständigkeit der Bereitstellung einschränken und die Betriebseffizienz verringern. Unternehmen müssen SaaS-Sicherheitstools mit Anwendungs-APIs verbinden, während Anbieter diese APIs und ihre Datenstrukturen regelmäßig aktualisieren. Eine Aktualisierung kann ein Schema, ein Alarmformat oder ein Datenmodell ändern und eine Lücke in der Sichtbarkeit erzeugen. Unternehmen, die sowohl ältere On-Premises-Tools als auch Cloud-native Überwachung verwenden, müssen außerdem Daten aus mehreren Quellen normalisieren. Inkonsistente Ereignismodelle können die Wirksamkeit der Erkennungslogik in der gesamten Umgebung verringern. Der SaaS-Datensicherheitsmarkt begegnet diesem Problem durch selbstheilende Integrationen und normalisierte Telemetrie, obwohl Migrationen vorübergehende Abdeckungslücken erzeugen können.
Begrenzte SaaS-Sicherheitsbewusstsein und Unklarheit bei der Verantwortlichkeit
Vielen Unternehmen fehlt noch immer ein klarer Verantwortlicher für SaaS-Sicherheitsaufgaben. Eine Umfrage vom Januar 2026 unter 383 Sicherheitsverantwortlichen ergab, dass 92 % nicht zuversichtlich waren, dass ältere IAM-Tools KI- und nicht-menschliche Identitätsrisiken verwalten könnten, während 78 % keine formale Richtlinie für die Erstellung oder Entfernung von KI-Identitäten hatten. Einige Unternehmen behandeln SaaS-Sicherheit als Verantwortung des Anbieters und lassen unternehmensseitige Fehlkonfigurationen, übermäßiges Teilen und OAuth-Wildwuchs unbehandelt. Das Problem ist in Südamerika, dem Nahen Osten und Afrika sowie Südostasien deutlicher sichtbar, wo Beschaffungen außerhalb formaler Sicherheitsüberprüfungszyklen stattfinden können. Anbieter haben gestaffelte Preismodelle, automatisiertes Onboarding und vorgefertigte Compliance-Dashboards eingeführt. Dennoch bleibt begrenztes Bewusstsein ein kurzfristiges Hindernis für die Akzeptanz bei mittelständischen Käufern und KMU.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Lösungen führen beim Umsatz, während Dienstleistungen schneller wachsen
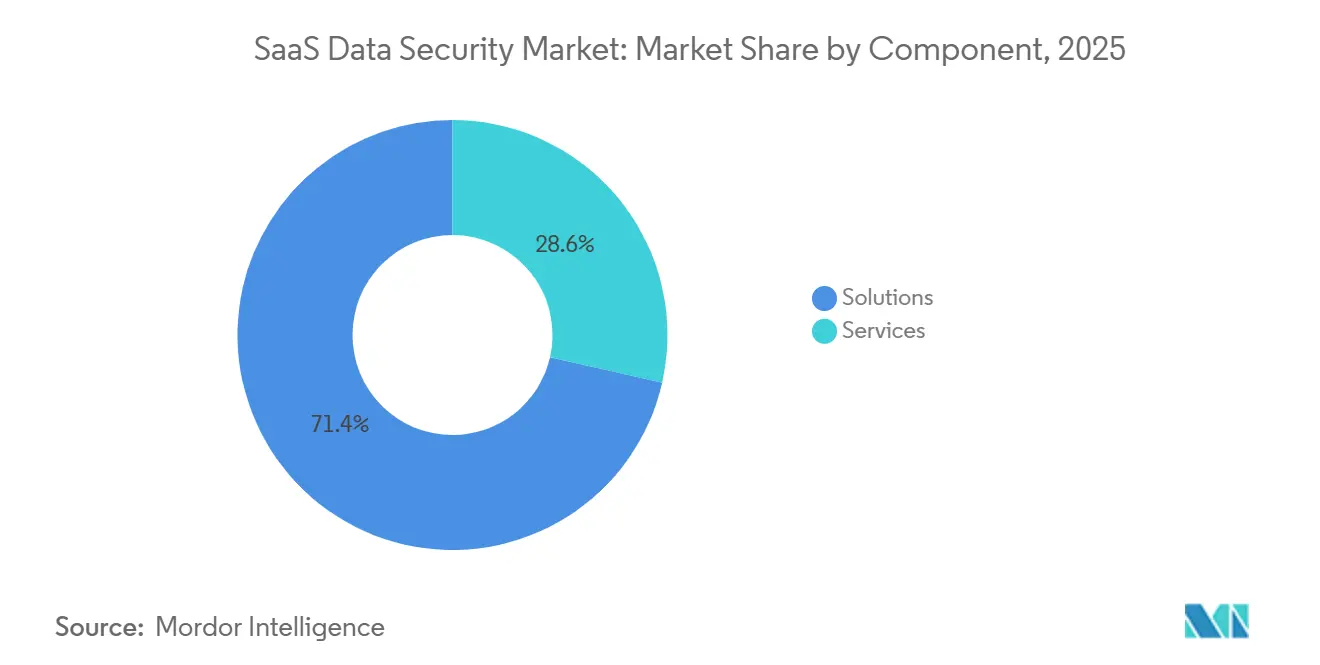
Lösungen machten im Jahr 2025 71,44 % des SaaS-Datensicherheitsmarktanteils aus. Großunternehmen nutzen SSPM, DSPM, CASB und integrierte DLP-Plattformen als Kernkontrollen in ihren SaaS-Umgebungen. Erstbereitstellungen umfassen häufig API-Einrichtung, Richtlinienkonfiguration, regulatorisches Mapping und kontinuierliche Anpassung. Diese Anforderungen erzeugen Wechselkosten und können längere Verträge für etablierte Anbieter unterstützen. Unternehmen, die diese Plattformen in Compliance-Prozesse einbetten, benötigen eine kontinuierliche Abdeckung für Audits und Cyber-Versicherungsüberprüfungen. Dies macht die Lösungsausgaben für viele regulierte Käufer weniger diskretionär.[2] Da regulatorische Komplexität und Cyber-Risikoexposition weiter zunehmen, wird erwartet, dass Unternehmen nachhaltige Investitionen in Plattformen für regulatorische Cybersicherheitsintelligenz priorisieren werden.
Dienstleistungen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 17,91 % wachsen. Die Kategorie umfasst Beratung, Implementierung, Integration, verwaltete SaaS-Sicherheit, Schulung und Support. Heterogene SaaS-Bestände und KI-Agentenintegrationen schaffen Anforderungen, die viele Unternehmen nicht allein mit internen Teams erfüllen können. Unternehmensbeschaffungsverträge erhöhen auch die Nachfrage nach organisierter Implementierungs- und Beratungsunterstützung. Anbieter helfen Kunden dabei, Nachweispakete für ISO 27001- und SOC 2 Typ II-Überprüfungen vorzubereiten. Dies unterstützt den Dienstleistungsumsatz für Anbieter und Kanalpartner, die den SaaS-Datensicherheitsmarkt bedienen.
Nach Bereitstellungsmodell: Cloud-gehostete Kontrollen führen, während hybride Modelle schneller wachsen
Cloud-gehostete Sicherheitskontrollen hielten im Jahr 2025 67,89 % des SaaS-Datensicherheitsmarktumsatzes. Ihre Position spiegelt eine schnellere Bereitstellung, native SaaS-API-Verbindungen und operative Skalierbarkeit wider. Diese Tools ermöglichen es Sicherheitsteams, Überwachungs- und Governance-Funktionen anzuwenden, ohne eine gleichwertige On-Premises-Infrastruktur aufzubauen. Cloud-gehostete Architektur unterstützt auch die Nutzung über verteilte Anwendungsportfolios hinweg. Sie eignet sich weiterhin gut für Unternehmen, die eine standardisierte Aufsicht über viele SaaS-Dienste benötigen. Das Modell bietet weiterhin einen praktischen Weg für eine breite Sicherheitsabdeckung.
Hybride Sicherheitskontrollen werden bis 2031 voraussichtlich mit einer CAGR von 17,21 % wachsen. Datenspeicherungs- und Verarbeitungsverpflichtungen können erfordern, dass bestimmte Datenkategorien innerhalb definierter Jurisdiktionen verbleiben. DSGVO, DORA, das indische Gesetz zum Schutz digitaler personenbezogener Daten und das chinesische Gesetz zum Schutz personenbezogener Informationen prägen diese Entscheidungen. Unternehmen können kundenverwaltete Kontrollen neben Cloud-gehosteten Erkennungs- und Governance-Funktionen einsetzen. Kundenverwaltete Modelle bleiben wichtig für Finanzinstitute, verteidigungsnahe Unternehmen und Organisationen des öffentlichen Sektors mit strengen Anforderungen an die Audit-Souveränität. Anbieter im SaaS-Datensicherheitsmarkt können ihre Position stärken, indem sie ein konsistentes Richtlinienmanagement über Cloud-gehostete, kundenverwaltete und hybride Bereitstellungen hinweg bereitstellen.
Nach Unternehmensgröße: Großunternehmen führen bei den Ausgaben, während KMU aufholen
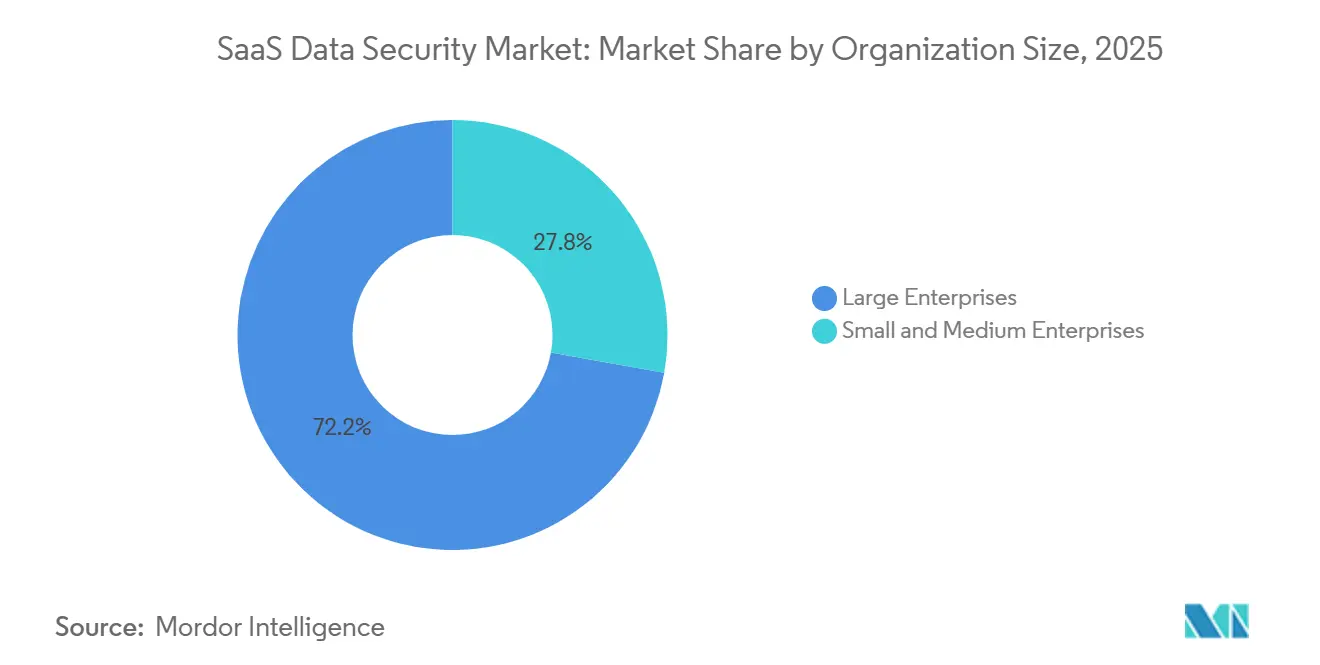
Großunternehmen machten im Jahr 2025 72,20 % des SaaS-Datensicherheitsumsatzes aus. Ihre umfangreiche SaaS-Nutzung, sensible Datenbestände und regulatorische Exposition schaffen einen erheblichen Bedarf an kontinuierlichen Sicherheitskontrollen. Drittanbieterbeziehungen fügen auch OAuth-basierte Zugriffspfade und Datenbewegungen zwischen SaaS-Anwendungen hinzu. DORA, SEC-Cybersicherheitsoffenlegungsregeln und branchenspezifische Anforderungen erhöhen den operativen Bedarf an Governance. Diese Unternehmen verfügen häufig über die Budgets und internen Ressourcen, um vollständige Plattformprogramme bereitzustellen. Ihre Nachfrage unterstützt den aktuellen Umfang des SaaS-Datensicherheitsmarkts.
KMU werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 17,55 % wachsen. Cloud-gehostete Plattformen haben zugänglichere Preismodelle für kleinere Unternehmen unterstützt. Sicherheitsfragebögen in Unternehmensbeschaffungsprozessen erfordern auch, dass KMU-Lieferanten Nachweise ihrer Sicherheitslage vorlegen. Verwaltete SaaS-Sicherheitsdienste können dediziertes internes Sicherheitspersonal ersetzen. Anbieter haben KMU-fokussierte Stufen mit automatisierter Behebung, vorgefertigten Compliance-Vorlagen und No-Code-Onboarding eingeführt. Dieser Ansatz senkt Implementierungsbarrieren und gibt Anbietern Möglichkeiten, Konten zu bedienen, die zu größeren Kunden heranwachsen können.
Nach Branchenvertikale: BFSI führt beim Umsatz, während Gesundheitswesen und Biowissenschaften schneller wachsen
BFSI hielt im Jahr 2025 24,15 % des SaaS-Datensicherheitsmarktanteils. Der Sektor operiert unter DORA, PCI DSS, DSGVO und nationalen Bankenaufsichtsrahmen. Diese Anforderungen unterstützen Ausgaben für Datenklassifizierung, Zugangs-Governance und kontinuierliches Lagemanagement. SaaS-Anwendungen, die Kundenfinanzdaten, Handelsdaten und Risikomodelle enthalten, sind wichtige Angriffsziele. Ein Konfigurationsfehler kann hochsensible Informationen offenlegen. Finanzinstitute benötigen daher starke Kontrollen in ihren Softwareumgebungen.
Das Gesundheitswesen und die Biowissenschaften werden bis 2031 voraussichtlich mit einer CAGR von 16,56 % wachsen. SaaS-gestützte klinische und administrative Arbeitsabläufe erweitern die Datenumgebung, die Anbieter schützen müssen. KI-Funktionen in Plattformen für elektronische Patientenakten und Tools für das Umsatzzyklusmanagement fügen KI-generierte Ausgaben, Trainingseingaben und agentenvermittelten Datensatzzugriff zur HIPAA-regulierten Datenfläche hinzu. Diese Nutzungen schaffen zusätzliche Sicherheits- und Prüfungsanforderungen. Regierung und öffentliche Verwaltung, IT und Telekommunikation sowie Einzel- und E-Commerce bleiben ebenfalls bedeutende Nutzer von SaaS-Sicherheitstools. Die staatliche Nachfrage wird in Jurisdiktionen unterstützt, die NIS2 und vergleichbare Cybersicherheitsanforderungen für kritische Infrastrukturen umsetzen.
Geografische Analyse
Nordamerika hielt im Jahr 2025 35,77 % des SaaS-Datensicherheitsmarktumsatzes. Die Region weist eine hohe Konzentration regulierter Unternehmenskäufer und führender SaaS-Anbieter auf. HIPAA, PCI DSS, der California Privacy Rights Act und SEC-Cybersicherheitsoffenlegungsregeln unterstützen Compliance-Ausgaben. Die Vereinigten Staaten sind der größte nationale Markt in der Region, da Unternehmen große und komplexe SaaS-Bestände verwalten. Kanada trägt zur Nachfrage bei, da multinationale Unternehmen grenzüberschreitende Datenflüsse verwalten. Diese Betriebsbedingungen unterstützen die weitere Nutzung von Lagemanagement- und Daten-Governance-Plattformen.[3] Die wachsende Betonung von Datensouveränität und sicherer SaaS-Einführung wird voraussichtlich die Nachfrage nach SaaS-Datensicherheitslösungen in Unternehmen beschleunigen.
Europa entwickelt sich zu einem bedeutenden regionalen Markt, unterstützt durch DSGVO, DORA, NIS2 und das EU-KI-Gesetz. Deutschland, das Vereinigte Königreich und Frankreich verfügen über große Finanzdienstleistungs- und Industriefertigungssektoren mit umfangreicher SaaS-Nutzung. Europäische Datensouveränitätsbedenken fördern kundenverwaltete und hybride Sicherheitsdesigns. Die extraterritoriale Reichweite des CLOUD Act und EU-Anforderungen für KI-Systeminventare verstärken diese Bedenken. BENELUX profitiert von seiner Rolle in der regulatorischen und finanziellen Infrastruktur der EU. Südamerika bleibt kleiner, obwohl Brasiliens LGPD Compliance-Ausgaben in BFSI und Einzelhandel unterstützt, während die SaaS-Einführung bei mittelständischen Unternehmen die adressierbare Basis für Cloud-gehostete Kontrollen erweitert.
Der asiatisch-pazifische Raum wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 16,89 % wachsen. Chinas KI-Infrastrukturausgaben werden voraussichtlich im Jahr 2026 70 Milliarden USD übersteigen, was den SaaS-Bestand erweitert, den inländische Sicherheitskontrollen verwalten müssen. Japan, Südkorea und Australien sind reife Märkte mit Unternehmensnachfrage in Finanzdienstleistungen und Gesundheitswesen. Indonesien, Malaysia, Vietnam und die Philippinen bieten Chancen für Cloud-gehostete Plattformen. Der Nahe Osten und Afrika befinden sich in einem früheren Stadium, wobei die Vereinigten Arabischen Emirate und Saudi-Arabien digitale Programme vorantreiben, während Südafrika, Nigeria und Ägypten die sich entwickelnde Basis der Region bilden.
Wettbewerbslandschaft
Der SaaS-Datensicherheitsmarkt verfügt über ein fragmentiertes mittelständisches Segment von Spezialisten, die sich auf SSPM, DSPM, CASB, DLP und die Governance nicht-menschlicher Identitäten konzentrieren. Gleichzeitig fügen Plattformanbieter SaaS-Sicherheitsfunktionen durch Produktentwicklung und Akquisitionen hinzu. Cyera sammelte im Juni 2026 600 Millionen USD bei einer Bewertung von 12 Milliarden USD ein, um seine KI-native Datensicherheitsplattform zu entwickeln.[4] Diese Investition veranschaulicht das Finanzierungsniveau, das Anbietern zur Verfügung steht, die eine breitere Daten- und Identitätssicherheitsabdeckung anstreben. AppOmni, Obsidian Security, Grip Security, Valence Security und Wing Security konkurrieren durch Anwendungsabdeckung, OAuth- und Governance nicht-menschlicher Identitäten sowie automatisierte Behebung. Der SaaS-Datensicherheitsmarkt begünstigt weiterhin Anbieter, die diese Bereiche in einem einheitlichen Betriebsmodell adressieren können.
Kleinere Anbieter zielen auf Lücken ab, die breitere Plattformen möglicherweise nicht vollständig abdecken. Push Security, Nudge Security und LayerX Security bieten identitätsfokussierte, browserschicht-basierte SaaS-Erkennungstools an, die Shadow-Anwendungen und KI-Exposition identifizieren können, ohne eine vollständige API-Level-Integration zu erfordern. Reco AI und Concentric AI wenden maschinelles Lernen auf semantische Datenklassifizierung und verhaltensbasierte Anomalieerkennung in SaaS-Umgebungen an. Spin.AI erwarb DoControl im August 2026 und kombinierte dabei Zugangs-Governance, DLP, SSPM, Browser-Sicherheit und Ransomware-Resilienz. Dieser Schritt spiegelt den Wandel hin zu gebündelten Plattformen wider, die auf Kundenergebnisse ausgerichtet sind. Er zeigt auch, wie Anbieter komplementäre Fähigkeiten zusammenführen, um die Tool-Fragmentierung zu reduzieren.
KI-Agenten schaffen einen weiteren Wettbewerbsbereich in SaaS-Beständen. Anbieter entwickeln Tools zur Überwachung delegierter Zugriffe, zur Festlegung von Grenzen und zur Behebung übermäßiger Berechtigungen. Proofpoint erwarb Acuvity im Februar 2026, um KI-native Sichtbarkeit, Governance und Laufzeitschutz für agentische Arbeitsabläufe hinzuzufügen. Netskope startete im August 2026 das Netskope One DataSec Command Center, um Datenerkennung, -verfolgung und -schutz über KI-, Cloud-, Netzwerk-, On-Premises-, Endpunkt- und E-Mail-Umgebungen hinweg zu vereinen. FedRAMP-Autorisierung, ISO 27001-Zertifizierung und SOC 2 Typ II-Attestierung sind zu gängigen Beschaffungsanforderungen geworden. Diese Anforderungen erhöhen den Investitionsbedarf für neuere Anbieter, um wettbewerbsfähig zu sein.
SaaS-Datensicherheitsbranche Marktführer
-
AppOmni, Inc.
-
Obsidian Security, Inc.
-
Grip Security, Inc.
-
Valence Security Corporation
-
DoControl, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Aktuelle Branchenentwicklungen
- August 2026: Spin.AI erwarb DoControl, ein israelisches Cybersicherheitsunternehmen, das auf SaaS-Datenzugangs-Governance und DLP spezialisiert ist. Das kombinierte Unternehmen deckt 5 Schichten von SaaS- und KI-Risiken ab: Zugangs-Governance, DLP, SSPM, Browser-Sicherheit und Ransomware-Resilienz, und schafft damit eine umfassendere Plattform für Unternehmenskäufer, die komplexe SaaS-Bestände und nicht-menschliche Identitätsrisiken verwalten.
- August 2026: Netskope startete das Netskope One DataSec Command Center, eine einheitliche Steuerungsebene zur Erkennung, Verfolgung und zum Schutz sensibler Daten in KI-Umgebungen, der Cloud, dem Netzwerk, der On-Premises-Infrastruktur, Endpunkten und E-Mail. Das Produkt bietet Sicherheitsteams einen konsolidierten Weg von der Erkennung bis zur Behebung in der gesamten Datenlandschaft und adressiert fragmentierte Sichtbarkeit in SaaS-Sicherheitsprogrammen.
- Juni 2026: Cyera sammelte 600 Millionen USD bei einer Bewertung von 12 Milliarden USD ein, angeführt von Evolution Equity Partners mit Beteiligung von Cyberstarts und Temasek, wodurch die Gesamtfinanzierung 2 Milliarden USD überstieg. Das Unternehmen berichtete, den jährlich wiederkehrenden Umsatz 3 Jahre in Folge verdreifacht zu haben, und plante, die Runde zu nutzen, um seine KI-native Datensicherheitsplattform auszubauen, die DSPM, DLP, Identitäts-Governance und agentische KI-Sicherheit abdeckt.
- Mai 2026: AppOmni startete Marlin AI, eine autonome KI-gestützte SaaS-Sicherheits-Engine, die Sicherheitsindikatoren korreliert, automatisierte Untersuchungen durchführt und geführte Behebung bietet, ohne manuelle Einrichtung oder Konfiguration zu erfordern. Das Produkt reduziert die Zeit für die Untersuchung und Behebung in komplexen Unternehmens-SaaS-Beständen.
Globaler SaaS-Datensicherheitsmarkt Berichtsumfang
Der SaaS-Datensicherheitsmarkt umfasst Lösungen und Dienstleistungen, die Unternehmen dabei helfen, Daten zu schützen, zu verwalten, zu überwachen, zu entdecken, zu klassifizieren, zu managen und zu sichern, die in Software-as-a-Service-Anwendungen gespeichert, verarbeitet und geteilt werden. Diese Lösungen bieten Funktionen wie SaaS-Sicherheitslagemanagement (SSPM), Datenverlustprävention (DLP), Zugangs-Governance, Identitäts- und Zugriffskontrollen, Bedrohungserkennung, Verschlüsselung, Compliance-Management, Risikobewertung, Datenerkennung und -klassifizierung, Insider-Risikoüberwachung und SaaS-Anwendungssicherheit. Der Markt umfasst auch Beratungs-, Implementierungs-, verwaltete Sicherheits-, Schulungs- und Supportdienstleistungen, die es Unternehmen ermöglichen, den Datenschutz, die regulatorische Compliance und die Cyber-Resilienz in SaaS-Umgebungen zu stärken.
Der SaaS-Datensicherheitsmarktbericht ist segmentiert nach Komponente (Lösungen und Dienstleistungen [Beratungs- und Beratungsdienstleistungen, Implementierungs- und Integrationsdienstleistungen, verwaltete SaaS-Sicherheitsdienste sowie Schulungs- und Supportdienstleistungen]), Bereitstellungsmodell (Cloud-gehostete Sicherheitskontrollen, kundenverwaltete Sicherheitskontrollen und hybride Sicherheitskontrollen), Unternehmensgröße (kleine und mittlere Unternehmen sowie Großunternehmen), Branchenvertikale (Regierung und öffentliche Verwaltung, industrielle Fertigung, Einzel- und E-Commerce, Transport und Logistik, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen [BFSI] sowie weitere Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Lösungen | |
| Dienstleistungen | Beratungs- und Beratungsdienstleistungen |
| Implementierungs- und Integrationsdienstleistungen | |
| Verwaltete SaaS-Sicherheitsdienste | |
| Schulungs- und Supportdienstleistungen |
| Cloud-gehostete Sicherheitskontrollen |
| Kundenverwaltete Sicherheitskontrollen |
| Hybride Sicherheitskontrollen |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Transport und Logistik |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Weitere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Südamerika | Brasilien | |
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Übriges Afrika | ||
| Nach Komponente | Lösungen | ||
| Dienstleistungen | Beratungs- und Beratungsdienstleistungen | ||
| Implementierungs- und Integrationsdienstleistungen | |||
| Verwaltete SaaS-Sicherheitsdienste | |||
| Schulungs- und Supportdienstleistungen | |||
| Nach Bereitstellungsmodell | Cloud-gehostete Sicherheitskontrollen | ||
| Kundenverwaltete Sicherheitskontrollen | |||
| Hybride Sicherheitskontrollen | |||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | ||
| Großunternehmen | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Industrielle Fertigung | |||
| Einzel- und E-Commerce | |||
| Transport und Logistik | |||
| IT und Telekommunikation | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Weitere Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Südamerika | Brasilien | ||
| Mexiko | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der prognostizierte SaaS-Datensicherheitsmarkt?
Der SaaS-Datensicherheitsmarkt wird voraussichtlich von 10,05 Milliarden USD im Jahr 2026 auf 20,99 Milliarden USD bis 2031 wachsen, bei einer CAGR von 15,87 %.
Was treibt die Einführung von SaaS-Datensicherheitsplattformen an?
Größere SaaS-Portfolios, Shadow-KI-Exposition und anspruchsvollere Daten-Governance-Anforderungen erhöhen die Nachfrage nach kontinuierlicher Überwachung und Behebung.
Welche Komponente führt beim Umsatz?
Lösungen führten im Jahr 2025 mit einem Anteil von 71,44 % beim Umsatz, da Unternehmen Plattformkontrollen für Lagemanagement, Datenschutz und Compliance-Arbeitsabläufe nutzen.
Welcher Bereitstellungsansatz wächst am schnellsten?
Hybride Sicherheitskontrollen werden bis 2031 voraussichtlich mit einer CAGR von 17,21 % wachsen, da Unternehmen auf Datenspeicherungs- und Souveränitätsanforderungen reagieren.
Welcher Unternehmenstyp wächst am schnellsten?
KMU werden bis 2031 voraussichtlich mit einer CAGR von 17,55 % wachsen, unterstützt durch gestaffelte Preismodelle, verwaltete Dienste und einfacheres Onboarding.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 16,89 % wachsen, unterstützt durch Cloud-Einführung, Technologieinvestitionen und lokale Datenanforderungen.