
SaaSデータセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
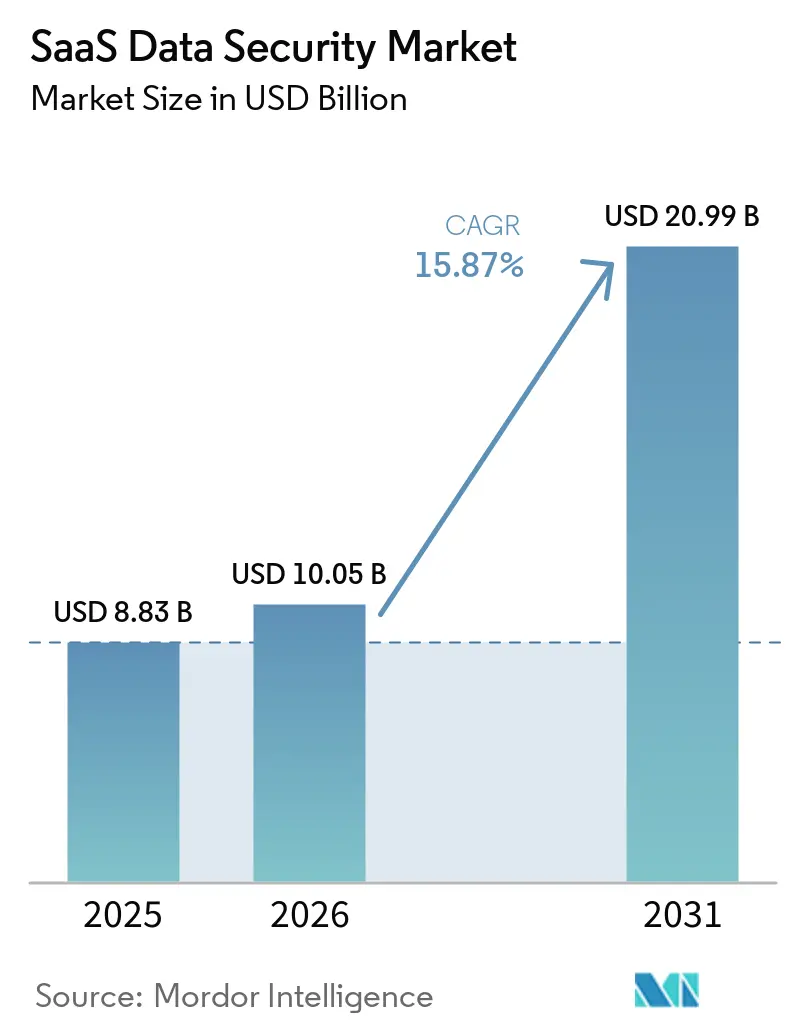
| 市場規模 (2026) | 10.05 十億米ドル |
| 市場規模 (2031) | 20.99 十億米ドル |
| 成長率 (2026 - 2031) | 15.87 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
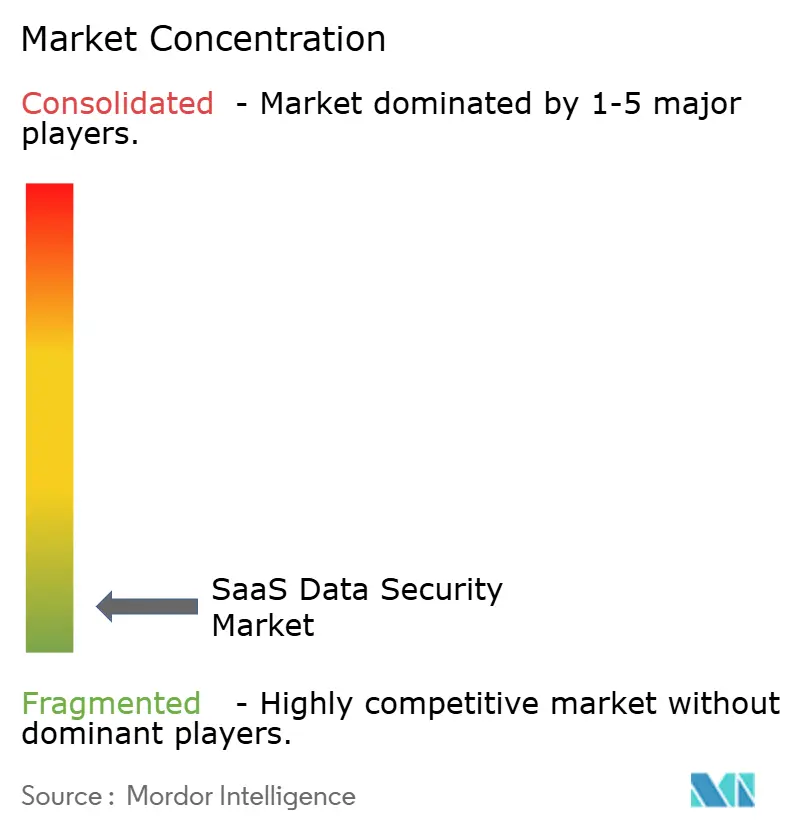
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるSaaSデータセキュリティ市場分析
SaaSデータセキュリティ市場規模は2025年に88.3億米ドルと評価され、2026年の100.5億米ドルから2031年には209.9億米ドルに達すると推定されており、予測期間(2026年~2031年)中のCAGRは15.87%です。組織はより大規模なSaaSポートフォリオを管理しており、セキュリティチームが監視しなければならないパーミッション、インテグレーション、データ共有設定の数が増加しています。規制の執行も、継続的なガバナンスをエンタープライズセキュリティ計画のより定常的な要素にしています。SaaSデータセキュリティ市場は、定期的なレビューから継続的なモニタリングと修復へと移行しています。ベンダーは、データコントロール、アクセスガバナンス、AI関連の監視をより広範なプラットフォームに統合することで対応しています。こうした状況は、地域のデータ要件を満たしながら複雑なソフトウェア資産全体にわたって対応できるプロバイダーに機会もたらしています。
レポートの主要ポイント
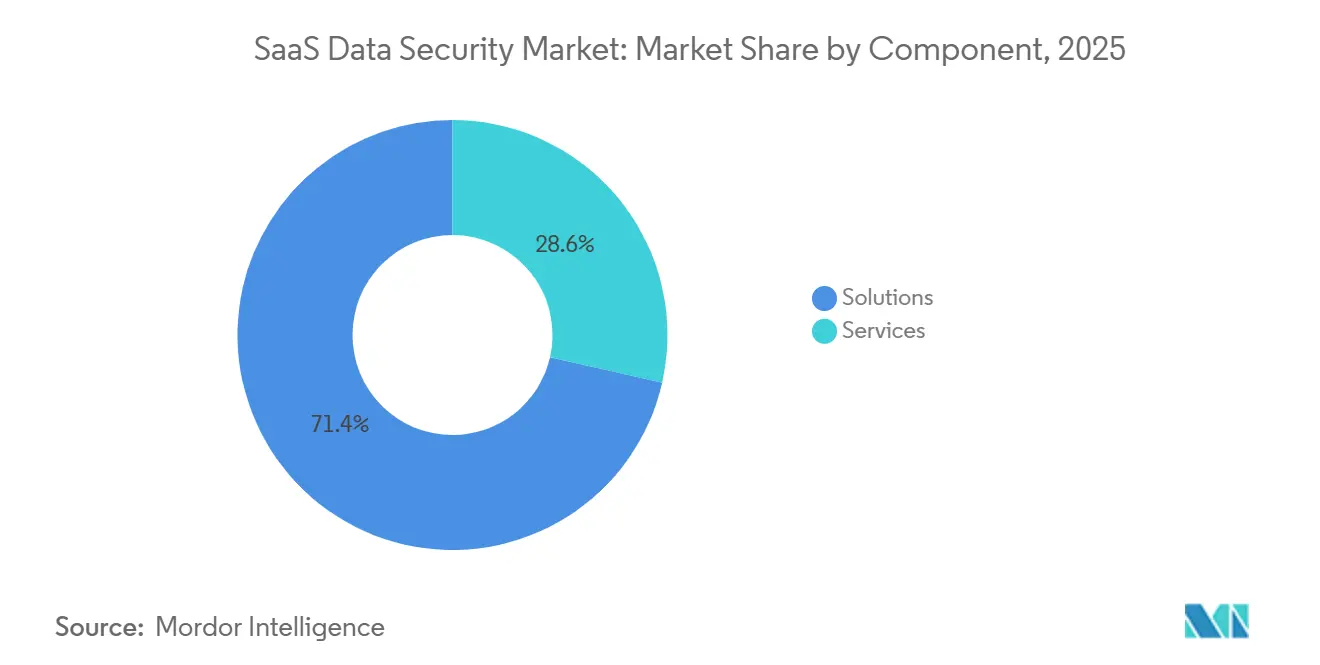
- コンポーネント別では、ソリューションが2025年のSaaSデータセキュリティ市場収益の71.44%を占め、サービスは2031年までに17.91%のCAGRで拡大する見込みです。
- デプロイメントモデル別では、クラウドホスト型セキュリティコントロールが2025年のSaaSデータセキュリティ市場収益の67.89%を占め、ハイブリッドセキュリティコントロールは2031年までに17.21%のCAGRで成長する見込みです。
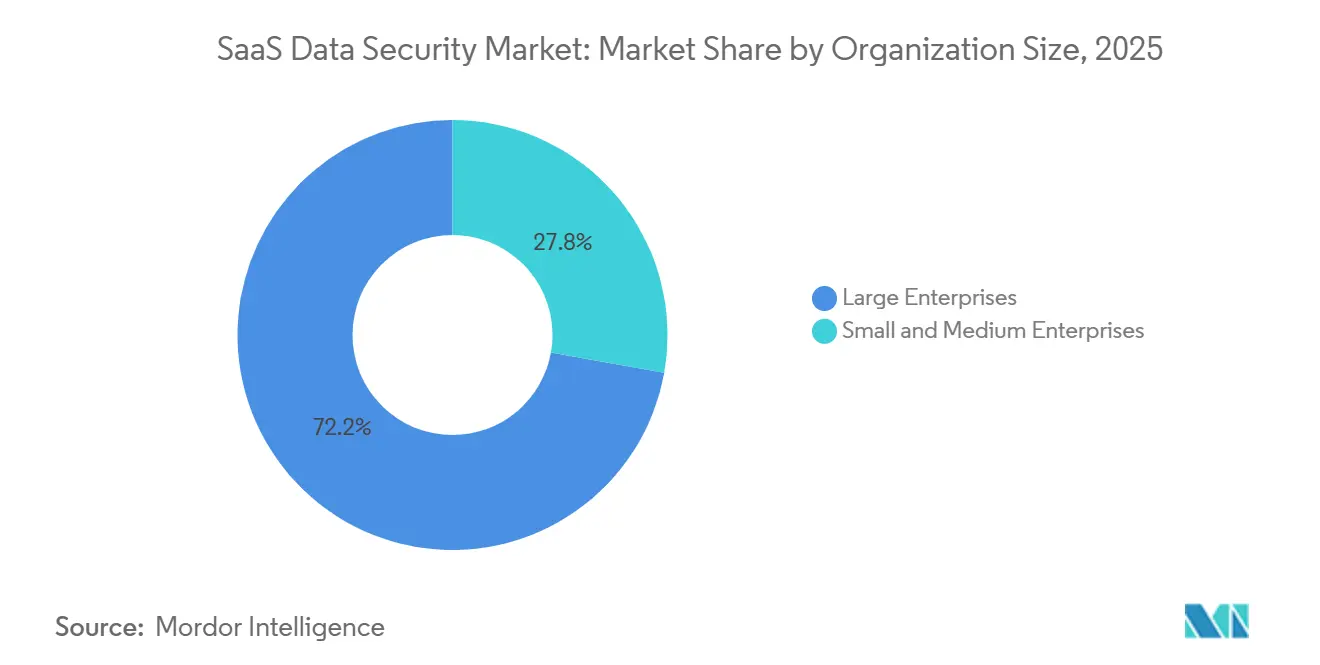
- 組織規模別では、大企業が2025年のSaaSデータセキュリティ市場の72.20%を占め、中小企業は2031年までに17.55%のCAGRで成長する見込みです。
- 業種別では、BFSIが2025年のSaaSデータセキュリティ市場収益の24.15%を占め、ヘルスケアおよびライフサイエンスは2031年までに16.56%のCAGRで拡大する見込みです。
- 地域別では、北米が2025年のSaaSデータセキュリティ市場収益の35.77%を占め、アジア太平洋地域は2031年までに16.89%のCAGRで拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルSaaSデータセキュリティ市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| SaaSアプリケーションフットプリントの拡大 | +3.5% | グローバル | 短期(2年以内) |
| SSPM、DSPM、CASB、DLP、ゼロトラストの収束 | +3.2% | 北米およびEU、アジア太平洋地域への波及 | 中期(2~4年) |
| シャドーSaaSおよびシャドーAIエクスポージャーの増大 | +2.9% | グローバル | 短期(2年以内) |
| 継続的データガバナンスに対する規制圧力 | +2.3% | EUコア、北米およびアジア太平洋地域への波及 | 中期(2~4年) |
| 過剰権限を持つ非人間アイデンティティとAIエージェント | +1.7% | 北米、EU、アジア太平洋地域 | 中期(2~4年) |
| SaaS固有のサイバー保険および調達要件 | +1.2% | 北米およびEU | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
SaaSアプリケーションフットプリントの拡大
エンタープライズにおけるSaaSの利用は2025年に、より完全なアプリケーションレベルのセキュリティ監視が必要とされる水準に達しました。Thales Groupは、組織がマルチテナントシステム、OAuth統合、パートナーポータルにまたがる平均90のSaaSアプリケーションを管理していると報告しました。アプリケーョンが追加されるたびに、個別のパーミッション、サードパーティ接続、データ共有の境界が生じます。これらの設定はソフトウェア資産全体で相互作用し、ポートフォリオが拡大するにつれてエクスポージャーが増大する可能性があります。SaaSデータセキュリティ市場のバイヤーは、定期的な監査にのみ使用されるツールから離れつつあります。彼らは、ポスチャーを継続的に監視し、設定変更を特定し、大規模な手動作業なしに修復をサポートするプラットフォームを求めています。
SSPM、DSPM、CASB、DLP、ゼロトラストの収束
エンタープライズセキュリティプログラムにおいて、SSPM、DSPM、CASB、DLPの境界はますます曖昧になっています。Palo Alto Networksは、組織の75%が2026年半ばまでにDSPMを実装する計画であり、統合デプロイメントへの関心が高まっていると報告しました。SaaSデータは、単一のセッション内でコラボレーションプラットフォームを介して共有され、ブラウザでアクセスされ、エンドポイントと同期され、AIエージェントによって使用され、APIを介して転送される場合があります。単一コントロールレイヤーだけでは、これらすべてのパスに対応することはできません。これは、ポスチャー管理、データ分類、トラフィックインスペクション、損失防止を統合するプラットフォームに対するSaaSデータセキュリティ市場の需要を支えています。ゼロトラストアクセス機能は、静的なネットワーク境界に依存するのではなく、現在のデータ感度シグナルをさらに活用することができます。
シャドーSaaSおよびシャドーAIエクスポージャーの増大
シャドーSaaSとシャドーAIは、2025年および2026年においてより重大なセキュリティ上の懸念となりました。IBMは、広範なシャドーAIを抱える組織が、不正なAI利用が最小限の同業他社と比較して平均670,000 米ドル高い侵害コストに直面していることを発見し、侵害を受けた組織の5分の1がシャドーAI活動にインシデントを関連付けていました。[1] クラウドセキュリティアライアンスの調査では、組織の53%がAIエージェントが意図されたパーミッションを超えた経験があることが判明しました。このエクスポージャーには、従業員が使用する未承認のコンシューマーAIツールが含まれます。また、ベンダーが元のリスク評価後に承認済みSaaSアプリケーションに追加するAI機能も含まれます。SaaSデータセキュリティ市場は、継続的なアプリケーション検出、AIフィーチャーインベントリ、エージェントアクセスのコントロールで対応しています。
継続的データガバナンスに対する規制圧力
SaaSデータセキュリティに関する規制環境は、2025年および2026年においてより厳しくなりました。DORAは2025年1月にEU金融機関に完全適用され、ICTサードパーティ契約を網羅する構造化されたレジスターを要求しています。NIS2は2026年第1四半期に最初の行政罰則を発行し、重要エンティティにサービスを提供するクラウドプロバイダーおよびSaaSプラットフォームへの義務を拡大しました。EU AI法の高リスクシステム義務は2026年8月2日に施行可能となりました。GDPR、DORA、NIS2、HIPAA、PCI DSS、インドのデジタル個人データ保護法、中国の個人情報保護法の対象となる組織がガバナンスの継続的な証拠を必要とするため、SaaSデータセキュリティ市場は恩恵を受けています。
制約要因の影響分析*
| 制約要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 異種SaaS環境全体にわたる統合の複雑さ | -2.1% | グローバル | 短期(2年以内) |
| SaaSセキュリティ意識の低さとオーナーシップの曖昧さ | -1.5% | アジア太平洋地域、南米、中東・アフリカ | 短期(2年以内) |
| SaaSセキュリティアラート疲労と修復のボトルネック | -0.9% | 北米およびEU | 中期(2~4年) |
| ソブリンデータ処理とSaaS間の信頼境界 | -0.7% | EU、インド、アジア太平洋地域 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
異種SaaS環境全体にわたる統合の複雑さ
複雑なSaaS資産は、デプロイメントの完全性を制限し、運用効率を低下させる可能性があります。組織はSaaSセキュリティツールをアプリケーションAPIと接続する必要がありますが、ベンダーはこれらのAPIとそのデータ構造を定期的に更新します。更新によってスキーマアラート形式、またはデータモデルが変更され、可視性にギャップが生じる可能性があります。レガシーオンプレミスツールとクラウドネイティブモニタリングの両方を使用する企業は、複数のソースからのデータを正規化する必要もあります。一貫性のないイベントモデルは、環境全体の検出ロジックの有効性を低下させる可能性があります。SaaSデータセキュリティ市場は、セルフヒーリング統合と正規化されたテレメトリによってこの問題に対処していますが、移行によって一時的なカバレッジギャップが生じる可能性があります。
SaaSセキュリティ意識の低さとオーナーシップの曖昧さ
多くの組織では、SaaSセキュリティの責任について明確なオーナーがいまだに存在しません。383人のセキュリティリーダーを対象とした2026年1月の調査では、92%がレガシーIAMツールがAIおよび非人間アイデンティティリスクを管理できると確信していないと回答し、78%がAIアイデンティティの作成または削除に関する正式なポリシーを持っていませんでした。一部の組織はSaaSセキュリティをベンダーの責任として扱い、エンタープライズ側の設定ミス、過剰共有、OAuthスプロールを未対処のままにしています。この問題は、調達が正式なセキュリティレビューサイクル外で行われる可能性がある南米、中東・アフリカ、東南アジアでより顕著です。ベンダーは段階的な価格設定、自動オンボーディング、事前構築されたコンプライアンスダッシュボードを導入しています。それでも、意識の低さはミッドマーケットバイヤーおよび中小企業の採用に対する近期的な制約として残っています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソリューションが収益をリードし、サービスがより速く成長
ソリューションは2025年のSaaSデータセキュリティ市場シェアの71.44%を占めました。大企業は、SaaS環境全体のコアコントロールとしてSSPM、DSPM、CASB、統合DLPプラットフォームを使用しています。初期デプロイメントには、APIセットアップ、ポリシー設定、規制マッピング、継続的なチューニングが含まれることが多いです。これらの要件はスイッチングコストを生み出し、確立されたベンダーとのより長期的な契約をサポートする能性があります。これらのプラットフォームをコンプライアンスプロセスに組み込む組織は、監査およびサイバー保険レビューのための継続的なカバレッジを必要とします。これにより、多くの規制対象バイヤーにとってソリューション支出の裁量性が低くなります。[2] 規制の複雑さとサイバーリスクエクスポージャーが増大し続けるにつれて、企業はサイバーセキュリティ規制インテリジェンスプラットフォームへの持続的な投資を優先することが期待されます。
サービスは2026年から2031年にかけて17.91%のCAGRで成長する見込みです。このカテゴリには、コンサルティング、実装、統合、マネージドSaaSセキュリティ、トレーニング、サポートが含まれます。異種SaaS資産とAIエージェント統合は、多くの組織が内部チームだけでは対応できない要件を生み出しています。エンタープライズ調達契約も、組織化された実装およびアドバイザリーサポートへの需要を高めています。プロバイダーは、ISO 27001およびSOC 2 Type IIレビューのための証拠パッケージの準備を顧客が行えるよう支援しています。これは、SaaSデータセキュリティ市場にサービスを提供するベンダーおよびチャネルパートナーのサービス収益を支えています。
デプロイメントモデル別:クラウドホスト型コントロールがリードし、ハイブリッドモデルがより速く成長
クラウドホスト型セキュリティコントロールは2025年のSaaSデータセキュリティ市場収益の67.89%を占めました。その地位は、より迅速なデプロイメント、ネイティブSaaS API接続、および運用スケーラビリティを反映してます。これらのツールにより、セキュリティチームは同等のオンプレミスインフラを構築することなく、モニタリングおよびガバナンス機能を適用できます。クラウドホスト型アーキテクチャは、分散したアプリケーションポートフォリオ全体での使用もサポートします。多くのSaaSサービスにわたって標準化された監視を必要とする組織に適しています。このモデルは、広範なセキュリティカバレッジへの実用的なルートを提供し続けています。
ハイブリッドセキュリティコントロールは2031年までに17.21%のCAGRで拡大する見込みです。データレジデンシーおよび処理義務により、一部のデータカテゴリを定義された管轄区域内に留める必要がある場合があります。GDPR、DORA、インドのデジタル個人データ保護法、中国の個人情報保護法がこれらの選択を形成しています。組織は、クラウドホスト型の検出およびガバナンス機能と並行してカスタマー管理型コントロールを配置することができます。カスタマー管理型モデルは、厳格な監査主権要件を持つ金融機関、防衛関連企業、公共部門組織にとって引きき重要です。SaaSデータセキュリティ市場のベンダーは、クラウドホスト型、カスタマー管理型、ハイブリッドデプロイメント全体で一貫したポリシー管理を提供することで、その地位を強化することができます。
組織規模別:大企業が支出をリードし、中小企業が台頭
大企業は2025年のSaaSデータセキュリティ収益の72.20%を占めました。SaaSの広範な利用、機密データの保有、規制上のエクスポージャーが、継続的なセキュリティコントロールに対する実質的なニーズを生み出しています。サードパーティとの関係も、OAuthベースのアクセスパスとSaaSアプリケーション間のデータ移動を追加します。DORA、SECのサイバーセキュリティ開示規則、および業種固有の要件が、ガバナンスの運用上のニーズを高めています。これらの組織は多くの場合、完全なプラットフォームプログラムをデプロイするための予算と内部リソースを持っています。彼らの需要は、SaaSデータセキュリティ市場の現在の規模を支えています。
中小企業は2026年から2031年にかけて17.55%のCAGRで拡大する見込みです。クラウドホスト型プラットフォームは、より小規模な組織にとってよりアクセスしやすい価格モデルをサポートしています。エンタープライズ調達プロセスにおけるセキュリティアンケートも、中小企業のサプライヤーにセキュリティポスチャーの証拠を示すことを要求しています。マネージドSaaSセキュリティサービスは、専任の内部セキュリティスタッフの代替となり得ます。ベンダーは、自動修復、事前構築されたコンプライアンステンプレート、ノーコードオンボーディングを備えた中小企業向けティアを導入しています。このアプローチは実装の障壁を下げ、より大きな顧客に成長する可能性のあるアカウントにサービスを提供する機会をプロバイダーに与えます。
業種別:BFSIが収益をリードし、ヘルスケアおよびライフサイエンスがより速く成長
BFSI2025年のSaaSデータセキュリティ市場シェアの24.15%を占めました。このセクターは、DORA、PCI DSS、GDPR、および各国の銀行監督フレームワークの下で運営されています。これらの要件は、データ分類、アクセスガバナンス、継続的なポスチャー管理への支出を支えています。顧客の財務記録、取引データ、リスクモデルを含むSaaSアプリケーションは、攻撃者にとって重要なターゲットです。設定エラーにより、非常に機密性の高い情報が露出する可能性があります。したがって、金融機関はソフトウェア環境全体にわたって力なコントロールを必要としています。
ヘルスケアおよびライフサイエンスは2031年までに16.56%のCAGRで拡大する見込みです。SaaS対応の臨床および管理ワークフローは、プロバイダーが保護しなければならないデータ環境を拡大しています。電子健康記録プラットフォームおよび収益サイクル管理ツールのAI機能は、HIPAA規制対象のデータサーフェスにAI生成出力、トレーニング入力、エージェント媒介のレコードアクセスを追加します。これらの使用は、追加のセキュリティおよび監査要件を生み出します。政府および公共行政、ITおよび通信、小売・Eコマースも、SaaSセキュリティツールの重要なユーザーであり続けています。政府の需要は、重要インフラに対するNIS2および同等のサイバーセキュリティ要件を実施している管轄区域で支えられています。
地域分析
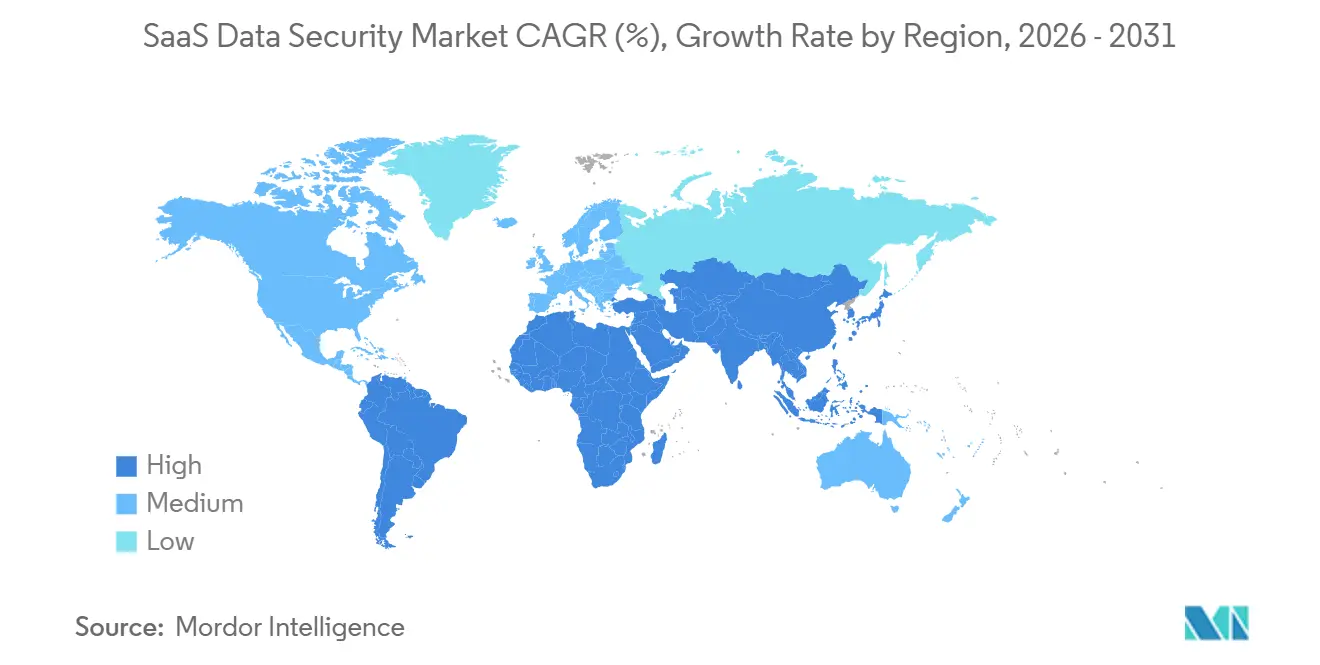
北米は2025年のSaaSデータセキュリティ市場収益の35.77%を占めました。この地域には、規制対象のエンタープライズバイヤーと主要なSaaSベンダーが高度に集中しています。HIPAA、PCI DSS、カリフォルニア州プライバシー権法、SECのサイバーセキュリティ開示規則がコンプライアンス支出を支えています。米国は、企業が大規模で複雑なSaaS資産を管理しているため、この地域で最大の国内市場です。カナダは、多国籍企業が国境を越えたデータフローを管理するにつれて需要を追加しています。これらの運営条件は、ポスチャー管理およびデータガバナンスプラットフォームの継続的な使用を支えています。[3] データ主権とセキュアなSaaS採用への高まる重点が、組織全体でSaaSデータセキュリティソリューションへの需要を加速させると期待されています。
欧州は、GDPR、DORA、NIS2、EU AI法に支えられ、主要な地域市場として台頭しています。ドイツ、英国、フランスは、SaaSを広範に使用する大規模な金融サービスおよび産業製造セクターを持っています。欧州のデータ主権への懸念は、カスタマー管理型よびハイブリッドセキュリティ設計を促進しています。CLOUD法の域外適用とAIシステムインベントリに関するEU要件がこれらの懸念を高めています。BENELUXは、EU規制および金融インフラにおける役割から恩恵を受けています。南米は規模が小さいものの、ブラジルのLGPDがBFSIおよび小売におけるコンプライアンス支出を支えており、ミッドマーケット企業のSaaS採用がクラウドホスト型コントロールのアドレス可能なベースを拡大しています。
アジア太平洋地域は2026年から2031年にかけて16.89%のCAGRで成長する見込みです。中国のAIインフラ支出は2026年に700億 米ドルを超えると予想されており、国内のセキュリティコントロールが管理しなければならないSaaS資産を拡大しています。日本、韓国、オーストラリアは、金融サービスおよびヘルスケアにおけるエンタープライズ需要を持つ成熟した市場です。インドネシア、マレーシア、ベトナム、フィリピンはクラウドホスト型プラットフォームの機会を提供しています。中東・アフリカはより初期段階にあり、UAEとサウジアラビアがデジタルプログラムを推進し南アフリカ、ナイジェリア、エジプトが地域の発展途上の基盤を形成しています。
競合環境
SaaSデータセキュリティ市場には、SSPM、DSPM、CASB、DLP、非人間アイデンティティガバナンスに特化した断片化されたミッドマーケット層のスペシャリストが存在します。同時に、プラットフォームベンダーは製品開発と買収を通じてSaaSセキュリティ機能を追加しています。Cyeraは2026年6月に120億 米ドルの評価額で6億 米ドルを調達し、AIネイティブデータセキュリティプラットフォームを開発しました。[4] この投資は、より広範なデータおよびアイデンティティセキュリティカバレッジを求めるベンダーが利用できる資金調達の水準を示しています。AppOmni、Obsidian Security、Grip Security、Valence Security、Wing Securityは、アプリケーションカバレッジ、OAuthおよび非人間アイデンティティガバナンス、自動修復を通じて競争しています。SaaSデータセキュリティ市場は、統一された運用モデルでこれらの領域に対応できるベンダーを引き続き優遇しています。
より小規模なベンダーは、より広範なプラットフォームが完全には対応できないギャップをターゲットにしています。Push Security、Nudge Security、LayerX Securityは、完全なAPIレベルの統合を必要とせずにシャドーアプリケーションとAIエクスポージャーを特定できる、アイデンティティ重視のブラウザレイヤーSaaS検出ツールを提供しています。Reco AIとConcentric AIは、機械学習をSaaS設定における意味論的データ分類と行動ベースの異常検出に適用しています。Spin.AIは2026年8月にDoControlを買収し、アクセスガバナンス、DLP、SSPM、ブラウザセキュリティ、ランサムウェアレジリエンスを統合しました。この動きは、顧客の成果を中心に設計されたバンドルプラットフォームへのシフトを反映しています。また、プロバイダーが補完的な機能を統合してツールの断片化を減らす方法も示しています。
AIエージェントは、SaaS資産全体で別の競争領域を生み出しています。プロバイダーは、委任されたアクセスを監視し、境界を確立し、過剰なパーミッションを修復するツールを開発しています。Proofpointは2026年2月にAcuvityを買収し、エージェンティックワークフローのためのAIネイティブな可視性、ガバナンス、ランタイム保護を追加しました。Netskopeは2026年8月にNetskope One DataSec Command Centerを立ち上げ、AI環境、クラウド、ネットワーク、オンプレミスインフラ、エンドポイント、電子メール全体でデータの検出、追跡、保護を統合しました。FedRAMP認可、ISO 27001認証、SOC 2 Type II認証は、一般的な調達要件となっています。これらの要件は、新興ベンダーが競争するために必要な投資高めています。
SaaSデータセキュリティ業界リーダー
-
AppOmni, Inc.
-
Obsidian Security, Inc.
-
Grip Security, Inc.
-
Valence Security Corporation
-
DoControl, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の業界動向
- 2026年8月:Spin.AIは、SaaSデータアクセスガバナンスおよびDLPを専門とするイスラエルのサイバーセキュリティ企業DoControlを買収しました。統合エンティティは、SaaSおよびAIリスクの5つの層、アクセスガバナンス、DLP、SSPM、ブラウザセキュリティ、ランサムウェアレジリエンスをカバーし、複雑なSaaS資産と非人間アイデンティティリスクを管理するエンタープライズバイヤー向けのより包括的なプラットフォームを構築しました。
- 2026年8月:Netskopeは、AI環境、クラウド、ネットワーク、オンプレミスインフラ、エンドポイント、電子メール全体で機密データを検出、追跡、保護するための統合コントロールプレーンであるNetskope One DataSec Command Centerを立ち上げました。この製品は、セキュリティチームにデータランドスケープ全体にわたる検出から修復までの統合されたパスを提供し、SaaSセキュリティプログラムにおける断片化された可視性に対処します。
- 2026年6月:Cyeraは、Evolution Equity Partnersが主導し、CyberstartsとTemasekが参加した資金調達ラウンドで120億 米ドルの評価額で6億 米ドルを調達し、総資金調達額を20億 米ドル超に引き上げました。同社は3年連続で年間経常収益を3倍にしたと報告し、DSPM、DLP、アイデンティティガバナンス、エージェンティックAIセキュリティをカバーするAIネイティブデータセキュリティプラットフォームの拡大にこのラウンドを使用する計画を発表しました。
- 2026年5月:AppOmniは、セキュリティ指標を相関させ、自動化された調査を実施し、手動のセットアップや設定を必要とせずにガイド付き修復を提供する自律型AIパワードSaaSセキュリティエンジンであるMarlin AIを立ち上げました。この製品は、複雑なエンタープライズSaaS資産全体での調査および修復にかかる時間を短縮します。
グローバルSaaSデータセキュリティ市場レポートの範囲
SaaSデータセキュリティ市場は、組織がサービスとしてのソフトウェア(SaaS)アプリケーション全体で保存、処理、共有されるデータを保護、管理、監視、検出、分類、管理、セキュア化するのを支援するソリューションとサービスで構成されています。これらのソリューションは、SaaSセキュリティポスチャー管理(SSPM)、データ損失防止(DLP)、アクセスガバナンス、アイデンティティとアクセスコントロール、脅威検出、暗号化、コンプライアンス管理、リスク評価、データ検出と分類、インサイダーリスクモニタリング、SaaSアプリケーションセキュリティなどの機能を提供します。市場には、組織がSaaS環境全体でデータ保護、規制コンプライアンス、サイバーレジリエンスを強化できるようにするコンサルティング、実装、マネージドセキュリティ、トレーニング、サポートサービスも含まれます。
SaaSデータセキュリティ市場レポートは、コンポーネント(ソリューション、サービス〔コンサルティングおよびアドバイザリーサービス、実装および統合サービス、マネージドSaaSセキュリティサービス、トレーニングおよびサポートサービス〕)、デプロイメントモデル(クラウドホスト型セキュリティコントロール、カスタマー管理型セキュリティコントロール、ハイブリッドセキュリティコントロール)、組織規模(中小企業、大企業)、業種(政府および公共行政、産業製造、小売・Eコマース、輸送・物流、ITおよび通信、ヘルスケアおよびライフサイエンス、銀行・金融サービス・保険〔BFSI〕、その他の業種)、地域(北米、南米、欧州、アジア太平洋地域、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ソリューション | |
| サービス | コンサルティングおよびアドバイザリーサービス |
| 実装および統合サービス | |
| マネージドSaaSセキュリティサービス | |
| トレーニングおよびサポートサービス |
| クラウドホスト型セキュリティコントロール |
| カスタマー管型セキュリティコントロール |
| ハイブリッドセキュリティコントロール |
| 中小企業 |
| 大企業 |
| 政府および公共行政 |
| 産業製造 |
| 小売・Eコマース |
| 輸送・物流 |
| ITおよび通信 |
| ヘルスケアおよびライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他の業種 |
| 北米 | 米国 | |
| カナダ | ||
| 南米 | ブラジル | |
| メキシコ | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| その他の欧州 | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋地域 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| その他のアフリカ | ||
| コンポーネント別 | ソリューション | ||
| サービス | コンサルティングおよびアドバイザリーサービス | ||
| 実装および統合サービス | |||
| マネージドSaaSセキュリティサービス | |||
| トレーニングおよびサポートサービス | |||
| デプロイメントモデル別 | クラウドホスト型セキュリティコントロール | ||
| カスタマー管型セキュリティコントロール | |||
| ハイブリッドセキュリティコントロール | |||
| 組織規模別 | 中小企業 | ||
| 大企業 | |||
| 業種別 | 政府および公共行政 | ||
| 産業製造 | |||
| 小売・Eコマース | |||
| 輸送・物流 | |||
| ITおよび通信 | |||
| ヘルスケアおよびライフサイエンス | |||
| 銀行・金融サービス・保険(BFSI) | |||
| その他の業種 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| 南米 | ブラジル | ||
| メキシコ | |||
| その他の南米 | |||
| 欧州 | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| その他の欧州 | |||
| アジア太平洋地域 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| その他のアジア太平洋地域 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| その他のアフリカ | |||
レポートで回答される主要な質問
SaaSデータセキュリティ市場の予測規模はどのくらいですか?
SaaSデータセキュリティ市場は2026年の100.5億 米ドルから2031年には209.9億 米ドルに成長し、CAGRは15.87%と推定されます。
SaaSデータセキュリティプラットフォームの採用を促進しているものは何ですか?
より大規模なSaaSポートフォリオ、シャドーAIエクスポージャー、より厳しいデータガバナンス要件が、継続的なモニタリングと修復への需要を高めています。
どのコンポーネントが収益をリードしていますか?
ソリューションは2025年に71.44%で収益をリードしました。これは、企業がポスチャー管理、データ保護、コンプライアンスワークフローのためにプラットフォームコントロールを使用しているためす。
どのデプロイメントアプローチが最も速く成長していますか?
ハイブリッドセキュリティコントロールは、組織がデータレジデンシーおよびデータ主権要件に対応するにつれて、2031年までに17.21%のCAGRで成長する見込みです。
どの組織タイプが最も速く成長していますか?
中小企業は、段階的な価格設定、マネージドサービス、よりシンプルなオンボーディングに支えられ、2031年までに17.55%のCAGRで成長する見込みです。
どの地域が最も速く拡大していますか?
アジア太平洋地域は、クラウド採用、技術投資、地域のデータ要件に支えられ、2031年までに16.89%のCAGRで成長する見込みです。