
Tamaño y Participación del Mercado de Seguridad de Datos SaaS
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
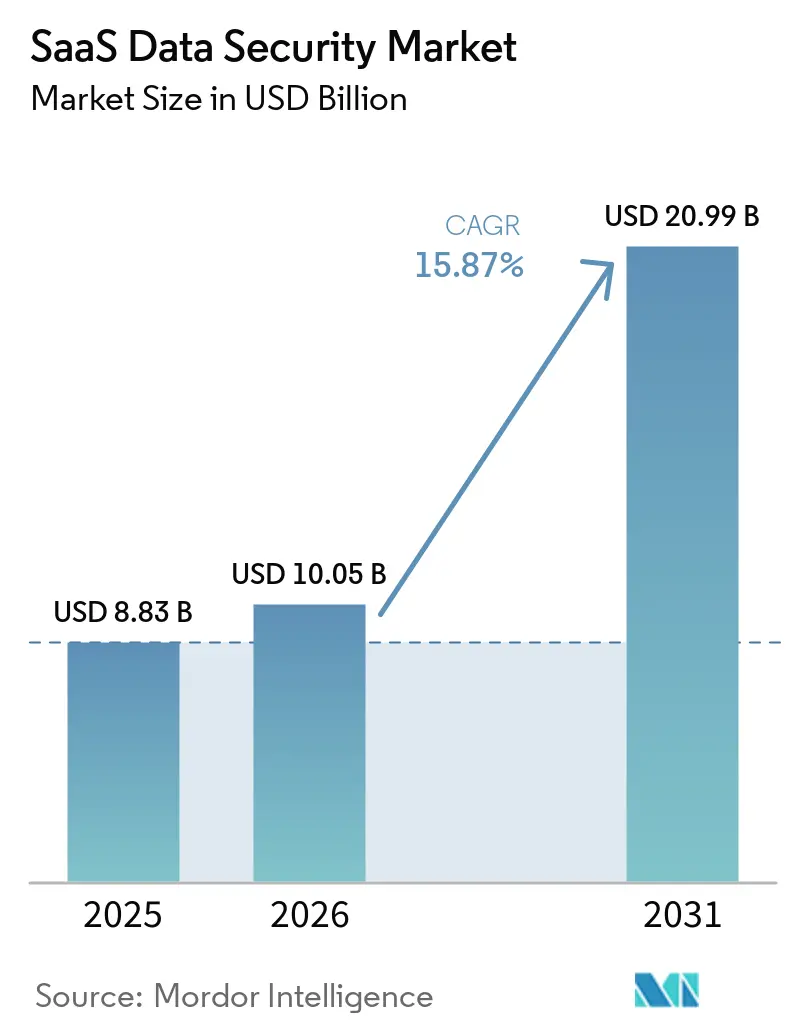
| Tamaño del Mercado (2026) | 10.05 Mil millones de dólares |
| Tamaño del Mercado (2031) | 20.99 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 15.87 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad de Datos SaaS por Mordor Intelligence
El tamaño del mercado de seguridad de datos SaaS fue valorado en 8,83 mil millones de USD en 2025 y se estima que crecerá desde 10,05 mil millones de USD en 2026 hasta alcanzar los 20,99 mil millones de USD en 2031, a una CAGR del 15,87% durante el período de pronóstico (2026-2031). Las organizaciones están gestionando carteras de SaaS más amplias, lo que incrementa el número de permisos, integraciones y configuraciones de intercambio de datos que los equipos de seguridad deben supervisar. La aplicación regulatoria también está convirtiendo la gobernanza continua en una parte más habitual de la planificación de seguridad empresarial. El mercado de seguridad de datos SaaS está, por tanto, avanzando más allá de las revisiones periódicas hacia la monitorización y remediación continuas. Los proveedores están respondiendo combinando controles de datos, gobernanza de acceso y supervisión relacionada con la inteligencia artificial en plataformas más amplias. Estas condiciones crean oportunidades para los proveedores que pueden trabajar en entornos de software complejos cumpliendo al mismo tiempo los requisitos regionales de datos.
Conclusiones Clave del Informe
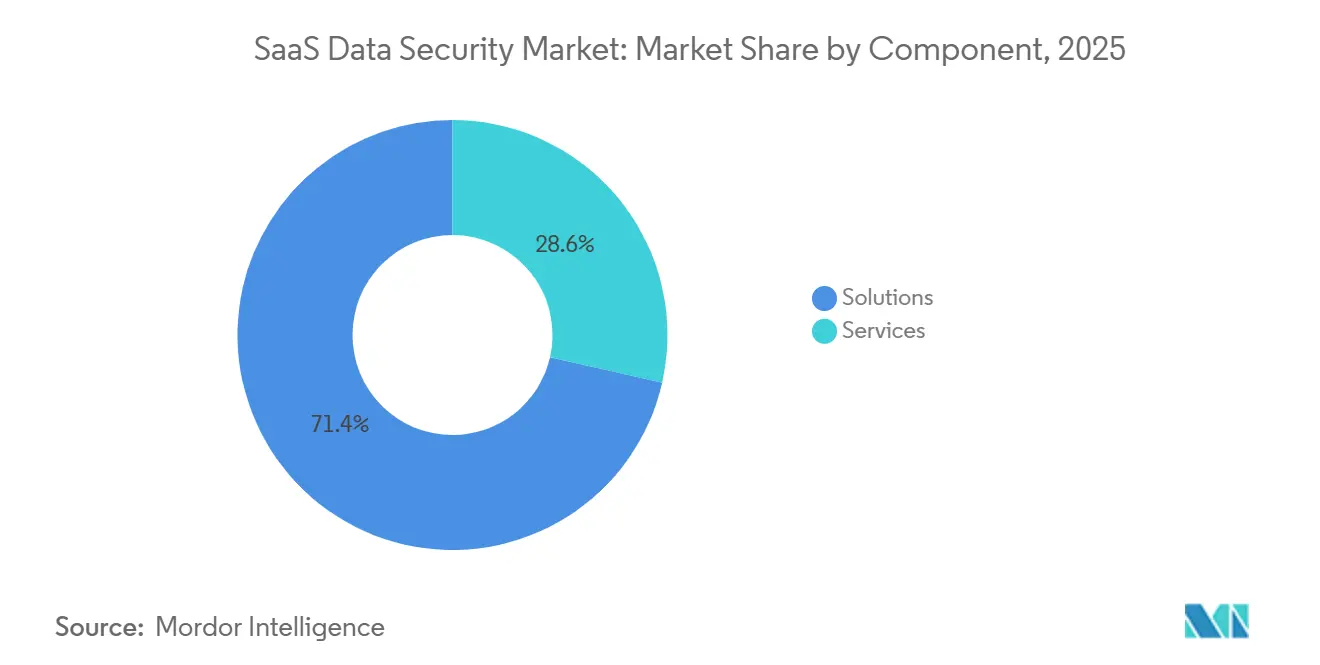
- Por componente, las soluciones representaron el 71,44% de los ingresos del mercado de seguridad de datos SaaS en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 17,91% hasta 2031.
- Por modelo de implementación, los controles de seguridad alojados en la nube representaron el 67,89% de los ingresos del mercado de seguridad de datos SaaS en 2025, mientras que se proyecta que los controles de seguridad híbridos crecerán a una CAGR del 17,21% hasta 2031.
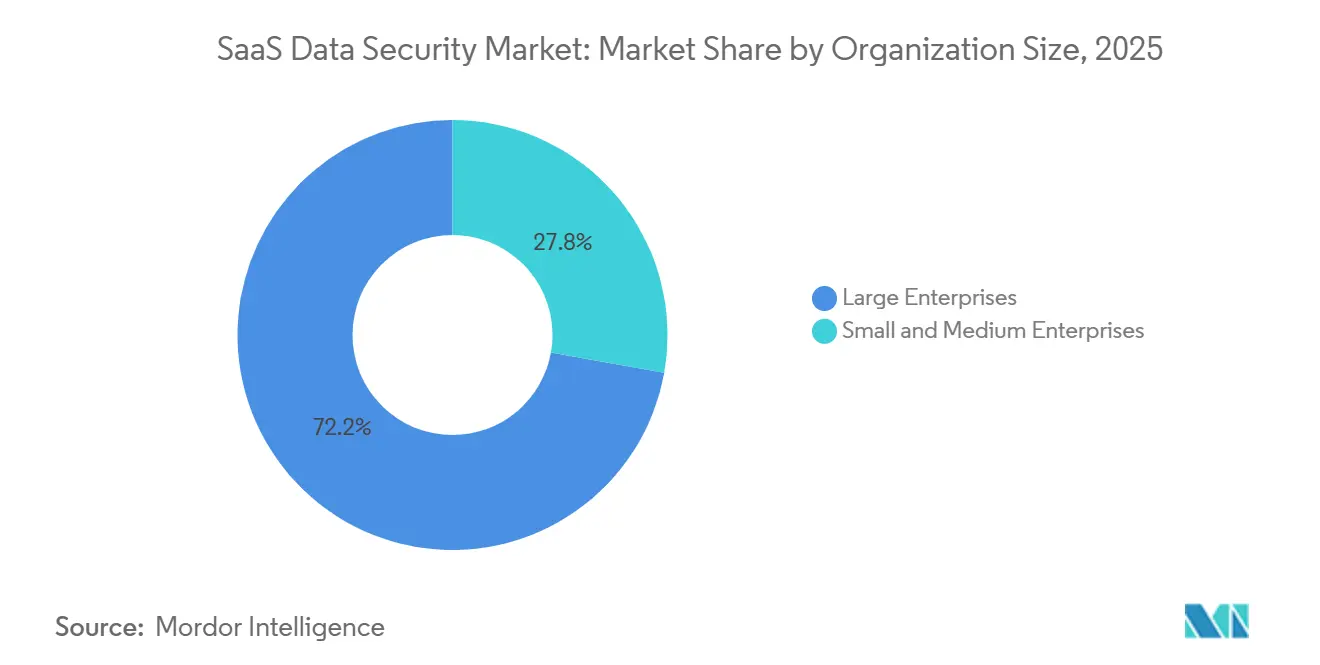
- Por tamaño de organización, las grandes empresas representaron el 72,20% del mercado de seguridad de datos SaaS en 2025, mientras que se proyecta que las pymes crecerán a una CAGR del 17,55% hasta 2031.
- Por vertical industrial, el sector BFSI representó el 24,15% de los ingresos del mercado de seguridad de datos SaaS en 2025, mientras que se proyecta que la atención sanitaria y las ciencias de la vida se expandirán a una CAGR del 16,56% hasta 2031.
- Por geografía, América del Norte representó el 35,77% de los ingresos del mercado de seguridad de datos SaaS en 2025, mientras que se proyecta que Asia-Pacífico se expandirá a una CAGR del 16,89% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Seguridad de Datos SaaS
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Expansión de la Cartera de Aplicaciones SaaS | +3.5% | Global | Corto plazo (≤ 2 años) |
| Convergencia de SSPM, DSPM, CASB, DLP y Confianza Cero | +3.2% | América del Norte y la UE, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Aumento de la Exposición al SaaS en la Sombra y a la Inteligencia Artificial en la Sombra | +2.9% | Global | Corto plazo (≤ 2 años) |
| Presión Regulatoria para la Gobernanza Continua de Datos | +2.3% | Núcleo de la UE, con extensión a América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Identidades No Humanas con Exceso de Privilegios y Agentes de Inteligencia Artificial | +1.7% | América del Norte, UE, Asia-Pacífico | Mediano plazo (2-4 años) |
| Requisitos de Ciberseguro y Adquisición Específicos de SaaS | +1.2% | América del Norte y la UE | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Expansión de la Cartera de Aplicaciones SaaS
El uso empresarial de SaaS alcanzó en 2025 un nivel que requirió una supervisión de seguridad a nivel de aplicación más completa. Thales Group informó que las organizaciones gestionaban un promedio de 90 aplicaciones SaaS, abarcando sistemas multiinquilino, integraciones OAuth y portales de socios. Cada aplicación adicional conlleva permisos separados, conexiones con terceros y límites de intercambio de datos. Esas configuraciones interactúan en todo el entorno de software y pueden aumentar la exposición a medida que la cartera se expande. Los compradores en el mercado de seguridad de datos SaaS están abandonando las herramientas utilizadas únicamente para auditorías periódicas. Buscan plataformas que monitoricen continuamente la postura, identifiquen cambios de configuración y respalden la remediación sin un esfuerzo manual extenso.
Convergencia de SSPM, DSPM, CASB, DLP y Confianza Cero
Los límites entre SSPM, DSPM, CASB y DLP están cada vez más difuminados en los programas de seguridad empresarial. Palo Alto Networks informó que el 75% de las organizaciones planeaban implementar DSPM a mediados de 2026, con un creciente interés en las implementaciones integradas. Los datos SaaS pueden compartirse a través de una plataforma de colaboración, accederse desde un navegador, sincronizarse con un endpoint, ser utilizados por un agente de inteligencia artificial y transferirse mediante una API en una sola sesión. Una única capa de control no puede abordar todos estos caminos por sí sola. Esto respalda la demanda en el mercado de seguridad de datos SaaS de plataformas que integren la gestión de postura, la clasificación de datos, la inspección de tráfico y la prevención de pérdida de datos. Las funciones de acceso de confianza cero pueden además utilizar señales actuales de sensibilidad de datos en lugar de depender de límites de red estáticos.
Aumento de la Exposición al SaaS en la Sombra y a la Inteligencia Artificial en la Sombra
El SaaS en la sombra y la inteligencia artificial en la sombra se convirtieron en preocupaciones de seguridad más significativas en 2025 y 2026. IBM descubrió que las organizaciones con inteligencia artificial en la sombra extensa enfrentaron costos promedio de brechas 670.000 USD más altos que los de sus pares con un uso mínimo de inteligencia artificial no autorizada, y 1 de cada 5 organizaciones afectadas por brechas vinculó el incidente a la actividad de inteligencia artificial en la sombra.[1] La investigación de Cloud Security Alliance encontró que el 53% de las organizaciones habían experimentado agentes de inteligencia artificial que excedían los permisos previstos. La exposición incluye herramientas de inteligencia artificial de consumo no autorizadas utilizadas por los empleados. También incluye funciones de inteligencia artificial que los proveedores añaden a las aplicaciones SaaS aprobadas después de la evaluación de riesgos original. El mercado de seguridad de datos SaaS está respondiendo con descubrimiento continuo de aplicaciones, inventarios de funciones de inteligencia artificial y controles para el acceso de agentes.
Presión Regulatoria para la Gobernanza Continua de Datos
El entorno regulatorio para la seguridad de datos SaaS se volvió más exigente en 2025 y 2026. DORA se aplicó plenamente a las entidades financieras de la UE en enero de 2025 y requiere un registro estructurado que cubra los contratos de terceros de TIC. NIS2 emitió sus primeras sanciones administrativas en el primer trimestre de 2026, ampliando las obligaciones para los proveedores de nube y las plataformas SaaS que sirven a entidades esenciales. Las obligaciones del sistema de alto riesgo de la Ley de Inteligencia Artificial de la UE entraron en vigor el 2 de agosto de 2026. El mercado de seguridad de datos SaaS se beneficia a medida que las organizaciones sujetas al RGPD, DORA, NIS2, HIPAA, PCI DSS, la Ley de Protección de Datos Personales Digitales de India y la Ley de Protección de Información Personal de China necesitan evidencia continua de gobernanza.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de Integración en Entornos SaaS Heterogéneos | -2.1% | Global | Corto plazo (≤ 2 años) |
| Conciencia Limitada sobre Seguridad SaaS y Ambigüedad en la Titularidad | -1.5% | Asia-Pacífico, América del Sur, Oriente Medio y África | Corto plazo (≤ 2 años) |
| Fatiga de Alertas de Seguridad SaaS y Cuellos de Botella en la Remediación | -0.9% | América del Norte y la UE | Mediano plazo (2-4 años) |
| Procesamiento Soberano de Datos y Límites de Confianza entre Aplicaciones SaaS | -0.7% | UE, India, Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración en Entornos SaaS Heterogéneos
Los entornos SaaS complejos pueden limitar la completitud de la implementación y reducir la eficiencia operativa. Las organizaciones deben conectar las herramientas de seguridad SaaS con las API de las aplicaciones, mientras que los proveedores actualizan regularmente esas API y sus estructuras de datos. Una actualización puede cambiar un esquema, un formato de alerta o un modelo de datos, creando una brecha en la visibilidad. Las empresas que utilizan tanto herramientas heredadas en las instalaciones como monitorización nativa en la nube también necesitan normalizar datos de múltiples fuentes. Los modelos de eventos inconsistentes pueden reducir la efectividad de la lógica de detección en todo el entorno. El mercado de seguridad de datos SaaS está abordando este problema mediante integraciones de autocorrección y telemetría normalizada, aunque las migraciones pueden crear brechas temporales de cobertura.
Conciencia Limitada sobre Seguridad SaaS y Ambigüedad en la Titularidad
Muchas organizaciones aún carecen de un responsable claro para las responsabilidades de seguridad SaaS. Una encuesta de enero de 2026 que abarcó a 383 líderes de seguridad encontró que el 92% no tenía confianza en que las herramientas heredadas de gestión de identidades y accesos pudieran gestionar el riesgo de identidades de inteligencia artificial y no humanas, mientras que el 78% no tenía una política formal para crear o eliminar identidades de inteligencia artificial. Algunas organizaciones tratan la seguridad SaaS como responsabilidad del proveedor y dejan sin abordar la configuración incorrecta del lado empresarial, el uso compartido excesivo y la proliferación de OAuth. El problema es más visible en América del Sur, Oriente Medio y África, y el Sudeste Asiático, donde las adquisiciones pueden ocurrir fuera de los ciclos formales de revisión de seguridad. Los proveedores han introducido precios escalonados, incorporación automatizada y paneles de cumplimiento prediseñados. Aun así, la conciencia limitada sigue siendo una restricción a corto plazo sobre la adopción entre los compradores del mercado medio y las pymes.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: Las Soluciones Lideran los Ingresos Mientras los Servicios Crecen Más Rápido
Las soluciones representaron el 71,44% de la participación del mercado de seguridad de datos SaaS en 2025. Las grandes empresas utilizan plataformas SSPM, DSPM, CASB y DLP integradas como controles principales en sus entornos SaaS. Las implementaciones iniciales suelen incluir configuración de API, configuración de políticas, mapeo regulatorio y ajuste continuo. Estos requisitos generan costos de cambio y pueden respaldar contratos más largos para los proveedores establecidos. Las organizaciones que integran estas plataformas en los procesos de cumplimiento necesitan cobertura continua para auditorías y revisiones de ciberseguros. Esto hace que el gasto en soluciones sea menos discrecional para muchos compradores regulados.[2] A medida que la complejidad regulatoria y la exposición al ciberriesgo continúan aumentando, se espera que las empresas prioricen inversiones sostenidas en plataformas de inteligencia regulatoria de ciberseguridad.
Se proyecta que los servicios avanzarán a una CAGR del 17,91% de 2026 a 2031. La categoría incluye consultoría, implementación, integración, seguridad SaaS gestionada, formación y soporte. Los entornos SaaS heterogéneos y las integraciones de agentes de inteligencia artificial crean requisitos que muchas organizaciones no pueden satisfacer únicamente con equipos internos. Los contratos de adquisición empresarial también incrementan la demanda de soporte organizado de implementación y asesoramiento. Los proveedores están ayudando a los clientes a preparar paquetes de evidencia para las revisiones ISO 27001 y SOC 2 Tipo II. Esto respalda los ingresos por servicios para los proveedores y socios de canal que sirven al mercado de seguridad de datos SaaS.
Por Modelo de Implementación: Los Controles Alojados en la Nube Lideran Mientras los Modelos Híbridos Crecen Más Rápido
Los controles de seguridad alojados en la nube representaron el 67,89% de los ingresos del mercado de seguridad de datos SaaS en 2025. Su posición refleja una implementación más rápida, conexiones nativas de API SaaS y escalabilidad operativa. Estas herramientas permiten a los equipos de seguridad aplicar funciones de monitorización y gobernanza sin necesidad de construir una infraestructura equivalente en las instalaciones. La arquitectura alojada en la nube también respalda el uso en carteras de aplicaciones distribuidas. Sigue siendo adecuada para organizaciones que necesitan una supervisión estandarizada en muchos servicios SaaS. El modelo continúa proporcionando una ruta práctica para una cobertura de seguridad amplia.
Se proyecta que los controles de seguridad híbridos se expandirán a una CAGR del 17,21% hasta 2031. Las obligaciones de residencia y procesamiento de datos pueden requerir que algunas categorías de datos permanezcan dentro de jurisdicciones definidas. El RGPD, DORA, la Ley de Protección de Datos Personales Digitales de India y la Ley de Protección de Información Personal de China configuran esas elecciones. Las organizaciones pueden colocar controles gestionados por el cliente junto a capacidades de detección y gobernanza alojadas en la nube. Los modelos gestionados por el cliente siguen siendo importantes para las instituciones financieras, las empresas adyacentes a la defensa y las organizaciones del sector público con estrictos requisitos de soberanía de auditoría. Los proveedores en el mercado de seguridad de datos SaaS pueden fortalecer su posición proporcionando una gestión de políticas coherente en implementaciones alojadas en la nube, gestionadas por el cliente e híbridas.
Por Tamaño de Organización: Las Grandes Empresas Lideran el Gasto Mientras las Pymes Ganan Terreno
Las grandes empresas representaron el 72,20% de los ingresos de seguridad de datos SaaS en 2025. Su amplio uso de SaaS, sus activos de datos sensibles y su exposición regulatoria crean una necesidad sustancial de controles de seguridad continuos. Las relaciones con terceros también añaden rutas de acceso basadas en OAuth y movimiento de datos entre aplicaciones SaaS. DORA, las normas de divulgación de ciberseguridad de la SEC y los requisitos específicos del sector se suman a la necesidad operativa de gobernanza. Estas organizaciones suelen contar con los presupuestos y los recursos internos para implementar programas de plataforma completos. Su demanda respalda la escala actual del mercado de seguridad de datos SaaS.
Se proyecta que las pymes se expandirán a una CAGR del 17,55% de 2026 a 2031. Las plataformas alojadas en la nube han respaldado modelos de precios más accesibles para las organizaciones más pequeñas. Los cuestionarios de seguridad en los procesos de adquisición empresarial también requieren que los proveedores pymes muestren evidencia de su postura de seguridad. Los servicios de seguridad SaaS gestionados pueden sustituir al personal de seguridad interno dedicado. Los proveedores han introducido niveles orientados a pymes con remediación automatizada, plantillas de cumplimiento prediseñadas e incorporación sin código. Este enfoque reduce las barreras de implementación y brinda a los proveedores oportunidades para atender cuentas que pueden crecer hasta convertirse en clientes más grandes.
Por Vertical Industrial: BFSI Lidera los Ingresos Mientras la Atención Sanitaria y las Ciencias de la Vida Crecen Más Rápido
El sector BFSI representó el 24,15% de la participación del mercado de seguridad de datos SaaS en 2025. El sector opera bajo DORA, PCI DSS, RGPD y marcos supervisores bancarios nacionales. Estos requisitos respaldan el gasto en clasificación de datos, gobernanza de acceso y gestión continua de la postura. Las aplicaciones SaaS que contienen registros financieros de clientes, datos de negociación y modelos de riesgo son objetivos importantes para los atacantes. Un error de configuración puede exponer información altamente sensible. Las instituciones financieras, por tanto, requieren controles sólidos en todos sus entornos de software.
Se proyecta que la atención sanitaria y las ciencias de la vida se expandirán a una CAGR del 16,56% hasta 2031. Los flujos de trabajo clínicos y administrativos habilitados por SaaS están ampliando el entorno de datos que los proveedores deben proteger. Las funciones de inteligencia artificial en las plataformas de registros médicos electrónicos y las herramientas de gestión del ciclo de ingresos añaden resultados generados por inteligencia artificial, entradas de entrenamiento y acceso a registros mediado por agentes a la superficie de datos regulada por HIPAA. Estos usos crean requisitos adicionales de seguridad y auditoría. La administración gubernamental y pública, las tecnologías de la información y las telecomunicaciones, y el comercio minorista y el comercio electrónico también siguen siendo usuarios significativos de herramientas de seguridad SaaS. La demanda gubernamental está respaldada en las jurisdicciones que implementan NIS2 y requisitos de ciberseguridad comparables para infraestructuras críticas.
Análisis Geográfico
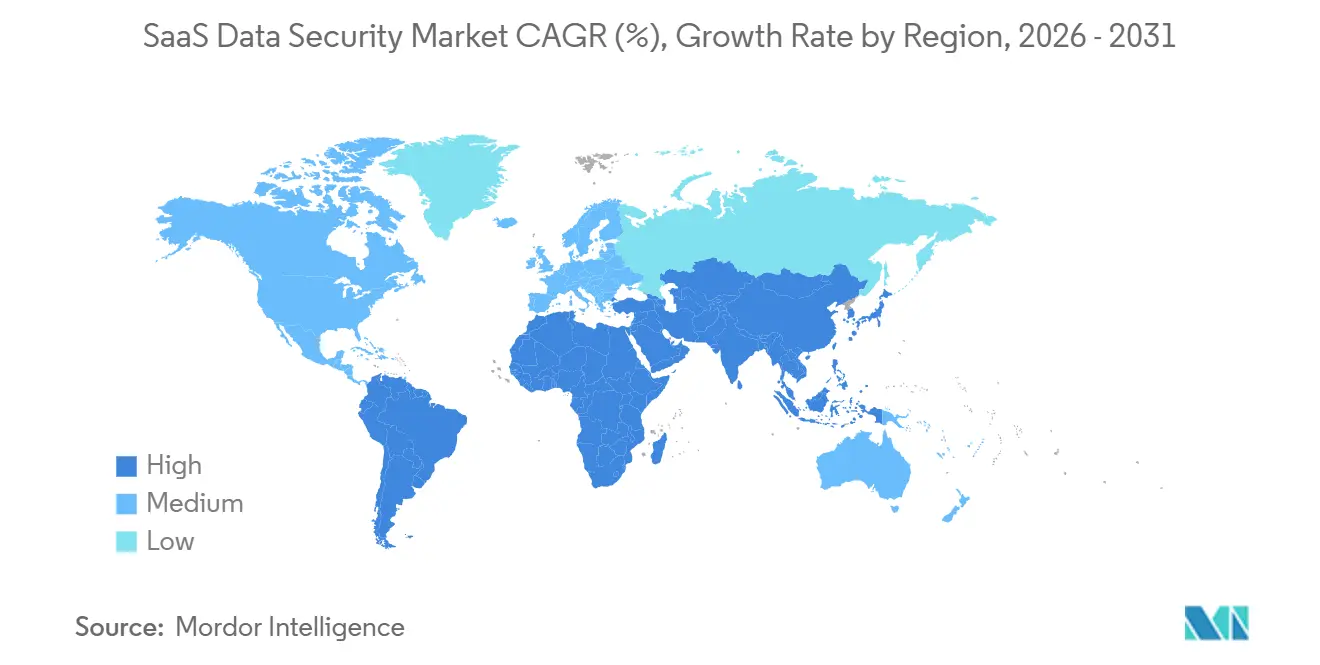
América del Norte representó el 35,77% de los ingresos del mercado de seguridad de datos SaaS en 2025. La región tiene una alta concentración de compradores empresariales regulados y proveedores líderes de SaaS. HIPAA, PCI DSS, la Ley de Derechos de Privacidad de California y las normas de divulgación de ciberseguridad de la SEC respaldan el gasto en cumplimiento. Estados Unidos es el mayor mercado nacional de la región porque las empresas gestionan entornos SaaS grandes y complejos. Canadá añade demanda a medida que las organizaciones multinacionales gestionan flujos de datos transfronterizos. Estas condiciones operativas respaldan el uso continuo de plataformas de gestión de postura y gobernanza de datos.[3] El creciente énfasis en la soberanía de datos y la adopción segura de SaaS se espera que acelere la demanda de soluciones de seguridad de datos SaaS en las organizaciones.
Europa está emergiendo como un importante mercado regional, respaldado por el RGPD, DORA, NIS2 y la Ley de Inteligencia Artificial de la UE. Alemania, el Reino Unido y Francia tienen grandes sectores de servicios financieros y manufactura industrial con un uso extenso de SaaS. Las preocupaciones europeas sobre la soberanía de datos están fomentando diseños de seguridad gestionados por el cliente e híbridos. El alcance extraterritorial de la Ley CLOUD y los requisitos de la UE para los inventarios de sistemas de inteligencia artificial se suman a estas preocupaciones. El BENELUX se beneficia de su papel en la infraestructura regulatoria y financiera de la UE. América del Sur sigue siendo más pequeña, aunque la LGPD de Brasil respalda el gasto en cumplimiento en BFSI y comercio minorista, mientras que la adopción de SaaS entre las empresas del mercado medio amplía la base direccionable para los controles alojados en la nube.
Se proyecta que Asia-Pacífico crecerá a una CAGR del 16,89% de 2026 a 2031. Se espera que el gasto de China en infraestructura de inteligencia artificial supere los 70.000 millones de USD en 2026, ampliando el entorno SaaS que los controles de seguridad nacionales deben gobernar. Japón, Corea del Sur y Australia son mercados maduros con demanda empresarial en servicios financieros y atención sanitaria. Indonesia, Malasia, Vietnam y Filipinas ofrecen oportunidades para las plataformas alojadas en la nube. Oriente Medio y África se encuentran en una etapa más temprana, con los Emiratos Árabes Unidos y Arabia Saudita avanzando en programas digitales, mientras que Sudáfrica, Nigeria y Egipto forman la base en desarrollo de la región.
Panorama Competitivo
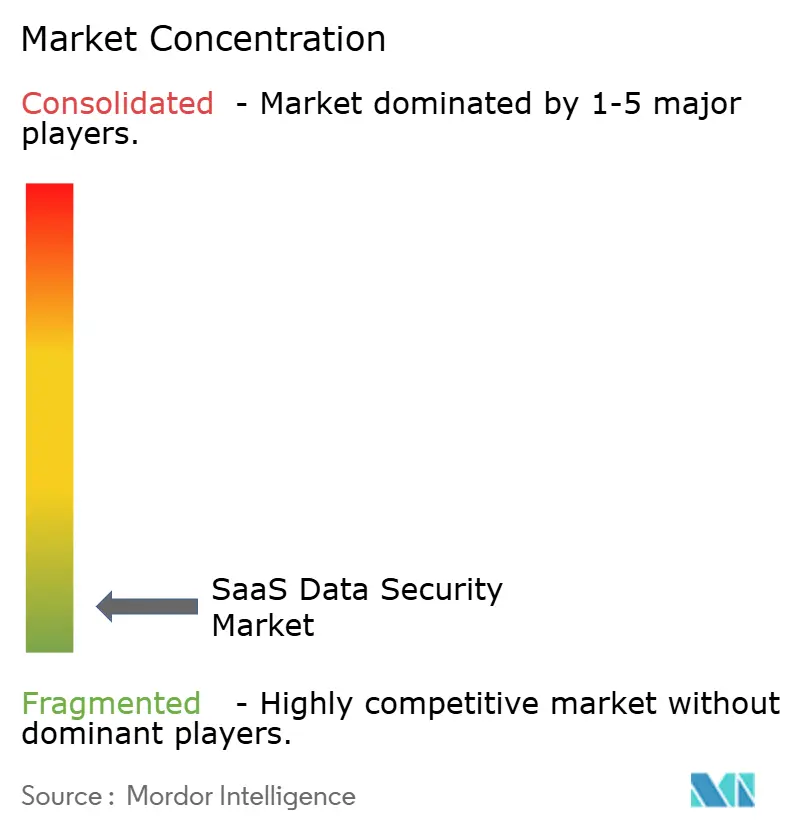
El mercado de seguridad de datos SaaS tiene un nivel medio de mercado fragmentado de especialistas centrados en SSPM, DSPM, CASB, DLP y gobernanza de identidades no humanas. Al mismo tiempo, los proveedores de plataformas están añadiendo capacidades de seguridad SaaS a través del desarrollo de productos y adquisiciones. Cyera recaudó 600 millones de USD con una valoración de 12.000 millones de USD en junio de 2026 para desarrollar su plataforma de seguridad de datos nativa de inteligencia artificial.[4] Esta inversión ilustra el nivel de financiación disponible para los proveedores que buscan una cobertura más amplia de seguridad de datos e identidades. AppOmni, Obsidian Security, Grip Security, Valence Security y Wing Security compiten a través de la cobertura de aplicaciones, la gobernanza de OAuth e identidades no humanas, y la remediación automatizada. El mercado de seguridad de datos SaaS continúa favoreciendo a los proveedores que pueden abordar estas áreas en un modelo operativo unificado.
Los proveedores más pequeños están apuntando a brechas que las plataformas más amplias pueden no abordar completamente. Push Security, Nudge Security y LayerX Security proporcionan herramientas de descubrimiento de SaaS centradas en la identidad y en la capa del navegador que pueden identificar aplicaciones en la sombra y exposición a la inteligencia artificial sin requerir una integración completa a nivel de API. Reco AI y Concentric AI aplican el aprendizaje automático a la clasificación semántica de datos y la detección de anomalías basada en el comportamiento en entornos SaaS. Spin.AI adquirió DoControl en agosto de 2026, combinando gobernanza de acceso, DLP, SSPM, seguridad del navegador y resiliencia frente al ransomware. Este movimiento refleja el cambio hacia plataformas agrupadas diseñadas en torno a los resultados del cliente. También muestra cómo los proveedores están uniendo capacidades complementarias para reducir la fragmentación de herramientas.
Los agentes de inteligencia artificial están creando otra área de competencia en los entornos SaaS. Los proveedores están desarrollando herramientas para monitorizar el acceso delegado, establecer límites y remediar permisos excesivos. Proofpoint adquirió Acuvity en febrero de 2026 para añadir visibilidad nativa de inteligencia artificial, gobernanza y protección en tiempo de ejecución para flujos de trabajo agénticos. Netskope lanzó el Centro de Comando Netskope One DataSec en agosto de 2026 para unificar el descubrimiento, el seguimiento y la protección de datos sensibles en entornos de inteligencia artificial, nube, red, infraestructura en las instalaciones, endpoints y correo electrónico. La autorización FedRAMP, la certificación ISO 27001 y la certificación SOC 2 Tipo II se han convertido en requisitos comunes de adquisición. Esos requisitos elevan la inversión necesaria para que los proveedores más nuevos puedan competir.
Líderes de la Industria de Seguridad de Datos SaaS
-
AppOmni, Inc.
-
Obsidian Security, Inc.
-
Grip Security, Inc.
-
Valence Security Corporation
-
DoControl, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Agosto de 2026: Spin.AI adquirió DoControl, una empresa israelí de ciberseguridad especializada en gobernanza de acceso a datos SaaS y DLP. La entidad combinada cubre 5 capas de riesgo de SaaS e inteligencia artificial, gobernanza de acceso, DLP, SSPM, seguridad del navegador y resiliencia frente al ransomware, creando una plataforma más completa para los compradores empresariales que gestionan entornos SaaS complejos y riesgos de identidades no humanas.
- Agosto de 2026: Netskope lanzó el Centro de Comando Netskope One DataSec, un plano de control unificado para descubrir, rastrear y proteger datos sensibles en entornos de inteligencia artificial, nube, red, infraestructura en las instalaciones, endpoints y correo electrónico. El producto proporciona a los equipos de seguridad una ruta consolidada desde el descubrimiento hasta la remediación en todo el panorama de datos, abordando la visibilidad fragmentada en los programas de seguridad SaaS.
- Junio de 2026: Cyera recaudó 600 millones de USD con una valoración de 12.000 millones de USD, liderado por Evolution Equity Partners con la participación de Cyberstarts y Temasek, llevando la financiación total por encima de los 2.000 millones de USD. La empresa informó haber triplicado los ingresos recurrentes anuales durante 3 años consecutivos y planeó utilizar la ronda para expandir su plataforma de seguridad de datos nativa de inteligencia artificial, que cubre DSPM, DLP, gobernanza de identidades y seguridad de inteligencia artificial agéntica.
- Mayo de 2026: AppOmni lanzó Marlin AI, un motor de seguridad SaaS autónomo impulsado por inteligencia artificial que correlaciona indicadores de seguridad, realiza investigaciones automatizadas y proporciona remediación guiada sin requerir configuración manual. El producto reduce el tiempo de investigación y remediación en entornos SaaS empresariales complejos.
Alcance del Informe Global del Mercado de Seguridad de Datos SaaS
El Mercado de Seguridad de Datos SaaS comprende soluciones y servicios que ayudan a las organizaciones a proteger, gobernar, monitorizar, descubrir, clasificar, gestionar y asegurar los datos almacenados, procesados y compartidos en aplicaciones de Software como Servicio (SaaS). Estas soluciones proporcionan capacidades como la gestión de la postura de seguridad SaaS (SSPM), la prevención de pérdida de datos (DLP), la gobernanza de acceso, los controles de identidad y acceso, la detección de amenazas, el cifrado, la gestión del cumplimiento, la evaluación de riesgos, el descubrimiento y la clasificación de datos, la monitorización de riesgos internos y la seguridad de aplicaciones SaaS. El mercado también incluye servicios de consultoría, implementación, seguridad gestionada, formación y soporte que permiten a las organizaciones fortalecer la protección de datos, el cumplimiento regulatorio y la resiliencia cibernética en entornos SaaS.
El Informe del Mercado de Seguridad de Datos SaaS está segmentado por Componente (Soluciones y Servicios [Servicios de Consultoría y Asesoramiento, Servicios de Implementación e Integración, Servicios de Seguridad SaaS Gestionada, y Servicios de Formación y Soporte]), Modelo de Implementación (Controles de Seguridad Alojados en la Nube, Controles de Seguridad Gestionados por el Cliente y Controles de Seguridad Híbridos), Tamaño de Organización (Pequeñas y Medianas Empresas y Grandes Empresas), Vertical Industrial (Administración Gubernamental y Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Tecnologías de la Información y Telecomunicaciones, Atención Sanitaria y Ciencias de la Vida, Banca, Servicios Financieros y Seguros [BFSI], y Otros Verticales Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Soluciones | |
| Servicios | Servicios de Consultoría y Asesoramiento |
| Servicios de Implementación e Integración | |
| Servicios de Seguridad SaaS Gestionada | |
| Servicios de Formación y Soporte |
| Controles de Seguridad Alojados en la Nube |
| Controles de Seguridad Gestionados por el Cliente |
| Controles de Seguridad Híbridos |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Administración Gubernamental y Pública |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Tecnologías de la Información y Telecomunicaciones |
| Atención Sanitaria y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| América del Sur | Brasil | |
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Resto de África | ||
| Por Componente | Soluciones | ||
| Servicios | Servicios de Consultoría y Asesoramiento | ||
| Servicios de Implementación e Integración | |||
| Servicios de Seguridad SaaS Gestionada | |||
| Servicios de Formación y Soporte | |||
| Por Modelo de Implementación | Controles de Seguridad Alojados en la Nube | ||
| Controles de Seguridad Gestionados por el Cliente | |||
| Controles de Seguridad Híbridos | |||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | ||
| Grandes Empresas | |||
| Por Vertical Industrial | Administración Gubernamental y Pública | ||
| Manufactura Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Tecnologías de la Información y Telecomunicaciones | |||
| Atención Sanitaria y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Verticales Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| América del Sur | Brasil | ||
| México | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Resto de África | |||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño proyectado del mercado de seguridad de datos SaaS?
Se estima que el mercado de seguridad de datos SaaS crecerá desde 10,05 mil millones de USD en 2026 hasta 20,99 mil millones de USD en 2031, a una CAGR del 15,87%.
¿Qué está impulsando la adopción de plataformas de seguridad de datos SaaS?
Las carteras de SaaS más amplias, la exposición a la inteligencia artificial en la sombra y los requisitos de gobernanza de datos más exigentes están incrementando la demanda de monitorización y remediación continuas.
¿Qué componente lidera los ingresos?
Las soluciones lideraron los ingresos con el 71,44% en 2025 porque las empresas utilizan controles de plataforma para la gestión de la postura, la protección de datos y los flujos de trabajo de cumplimiento.
¿Qué enfoque de implementación está creciendo más rápido?
Se proyecta que los controles de seguridad híbridos crecerán a una CAGR del 17,21% hasta 2031 a medida que las organizaciones responden a los requisitos de residencia y soberanía de datos.
¿Qué tipo de organización está creciendo más rápido?
Se proyecta que las pymes crecerán a una CAGR del 17,55% hasta 2031, respaldadas por precios escalonados, servicios gestionados e incorporación más sencilla.
¿Qué región se está expandiendo más rápido?
Se proyecta que Asia-Pacífico crecerá a una CAGR del 16,89% hasta 2031, respaldada por la adopción de la nube, la inversión tecnológica y los requisitos locales de datos.