
Tamanho e Participação do Mercado de Proteção de Dados SaaS
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
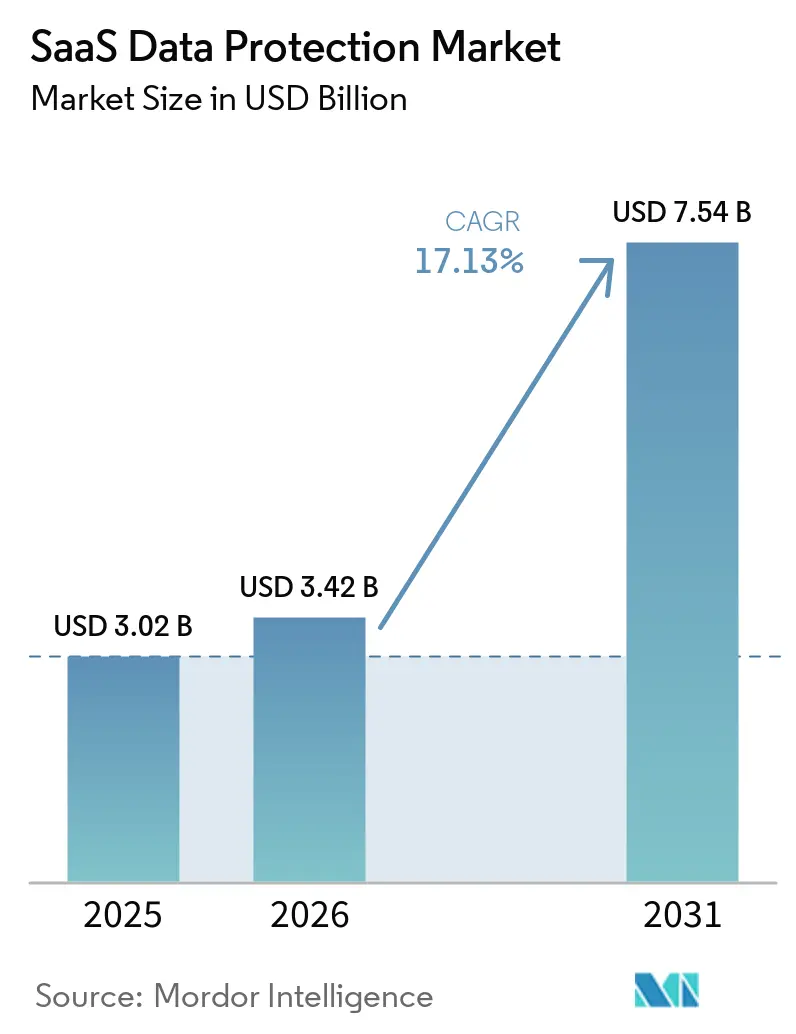
| Tamanho do Mercado (2026) | 3.42 Bilhões de dólares |
| Tamanho do Mercado (2031) | 7.54 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 17.13 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Proteção de Dados SaaS por Mordor Intelligence
O tamanho do mercado de proteção de dados SaaS está projetado para expandir de 3,02 bilhões de USD em 2025 para 3,42 bilhões de USD em 2026, e para 7,54 bilhões de USD até 2031, registrando um CAGR de 17,13% entre 2026 e 2031. A adoção de software em nuvem para operações empresariais essenciais aumentou o volume de informações que as organizações precisam proteger. A perda de dados, o ransomware e a exclusão acidental mantiveram as capacidades de recuperação como elemento central do planejamento tecnológico, especialmente onde os funcionários dependem de aplicações em nuvem para gerenciar comunicações, atividades de clientes, registros e os processos cotidianos que mantêm as funções empresariais disponíveis. Os compradores buscam cada vez mais recuperação testada, isolamento de dados e suporte para múltiplas aplicações em nuvem, em vez de depender exclusivamente da premissa de que um serviço de aplicação padrão atenderá a todos os requisitos de retenção, restauração, governança e continuidade operacional. Os fornecedores estão expandindo a cobertura de aplicações e estabelecendo parcerias para alcançar pequenas e médias empresas, o que pode ajudar os clientes a obter capacidades de backup por meio de relacionamentos tecnológicos existentes e selecionar um modelo de serviço adequado às suas competências e recursos operacionais disponíveis. As regras de residência de dados também favorecem plataformas que podem atender a requisitos locais de armazenamento e governança, à medida que as organizações avaliam onde as cópias são mantidas, como o acesso é gerenciado e se os arranjos de recuperação podem suportar responsabilidades regulatórias locais.
Principais Conclusões do Relatório
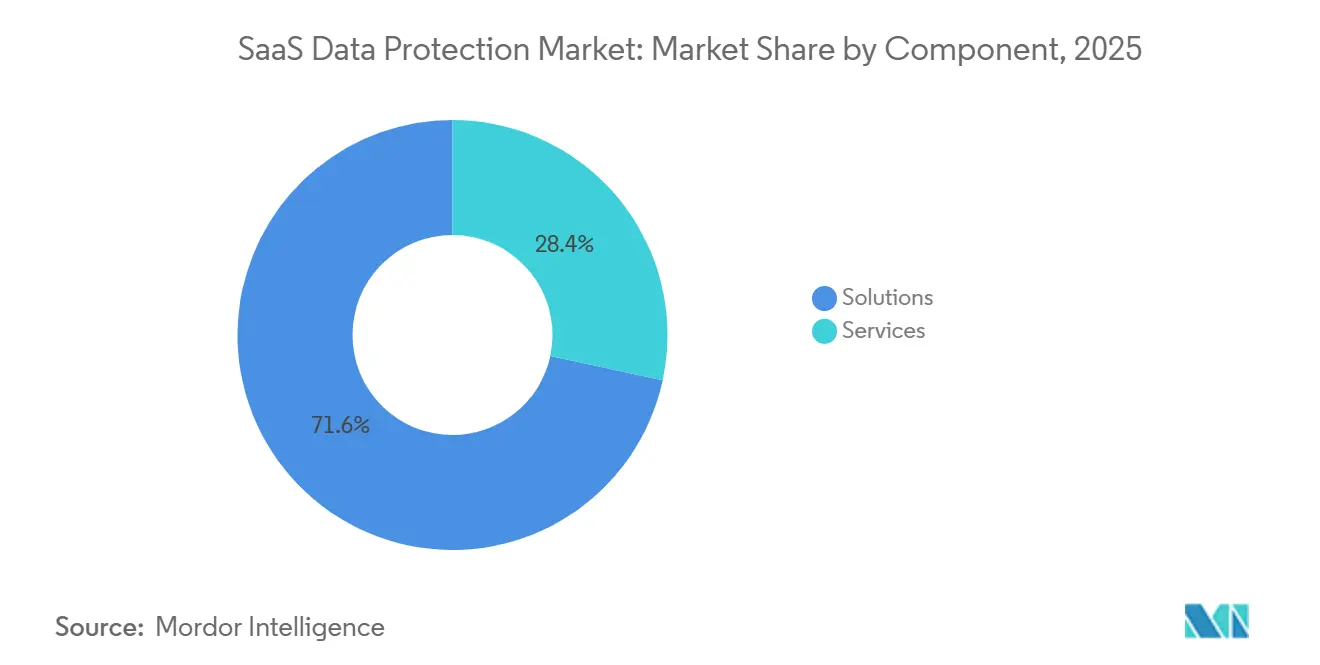
- Por componente, as soluções detinham 71,63% da participação do mercado de proteção de dados SaaS em 2025, enquanto os serviços estão projetados para expandir a um CAGR de 23,58% até 2031.
- Por carga de trabalho protegida, o Microsoft 365 detinha 34,78% da receita em 2025, enquanto o Salesforce está projetado para expandir a um CAGR de 24,63% até 2031.
- Por modelo de implantação, a nuvem pública detinha 56,83% da receita do mercado de proteção de dados SaaS em 2025, enquanto a nuvem híbrida está projetada para expandir a um CAGR de 21,66% até 2031.
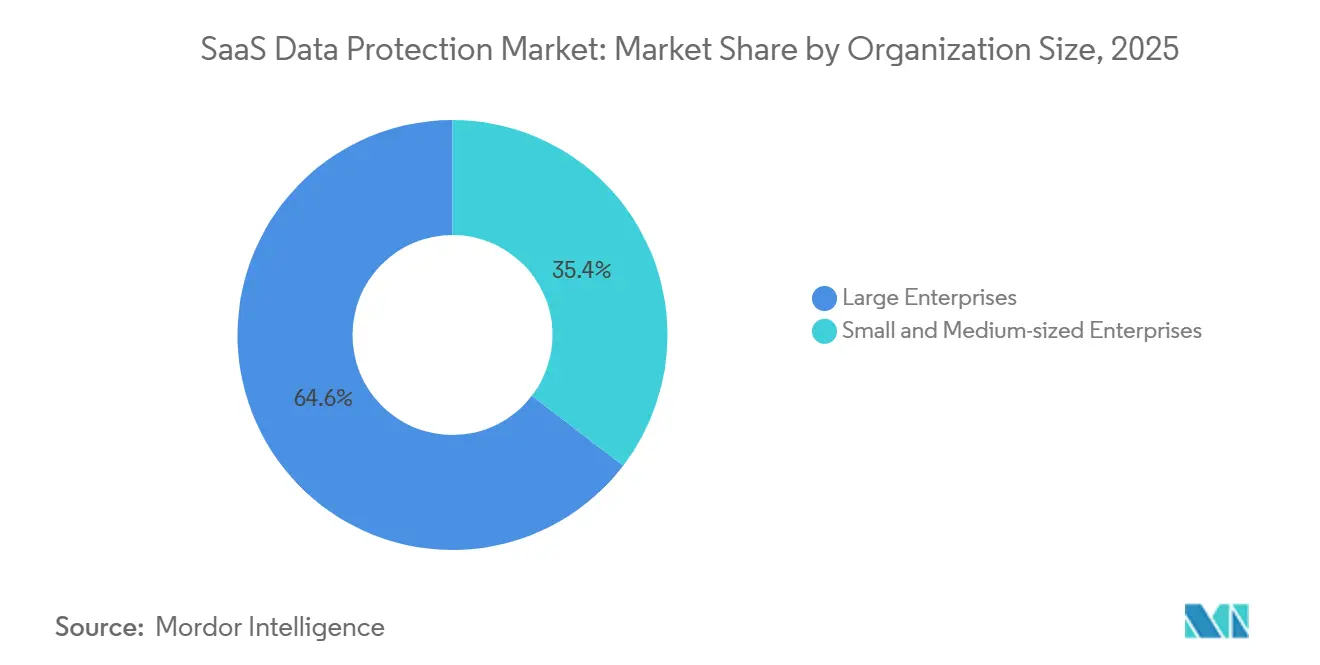
- Por tamanho da organização, as grandes empresas detinham 64,59% da receita em 2025, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 24,81% até 2031.
- Por vertical do setor, o BFSI detinha 27,82% da receita em 2025, enquanto o setor de saúde e ciências da vida está projetado para expandir a um CAGR de 22,96% até 2031.
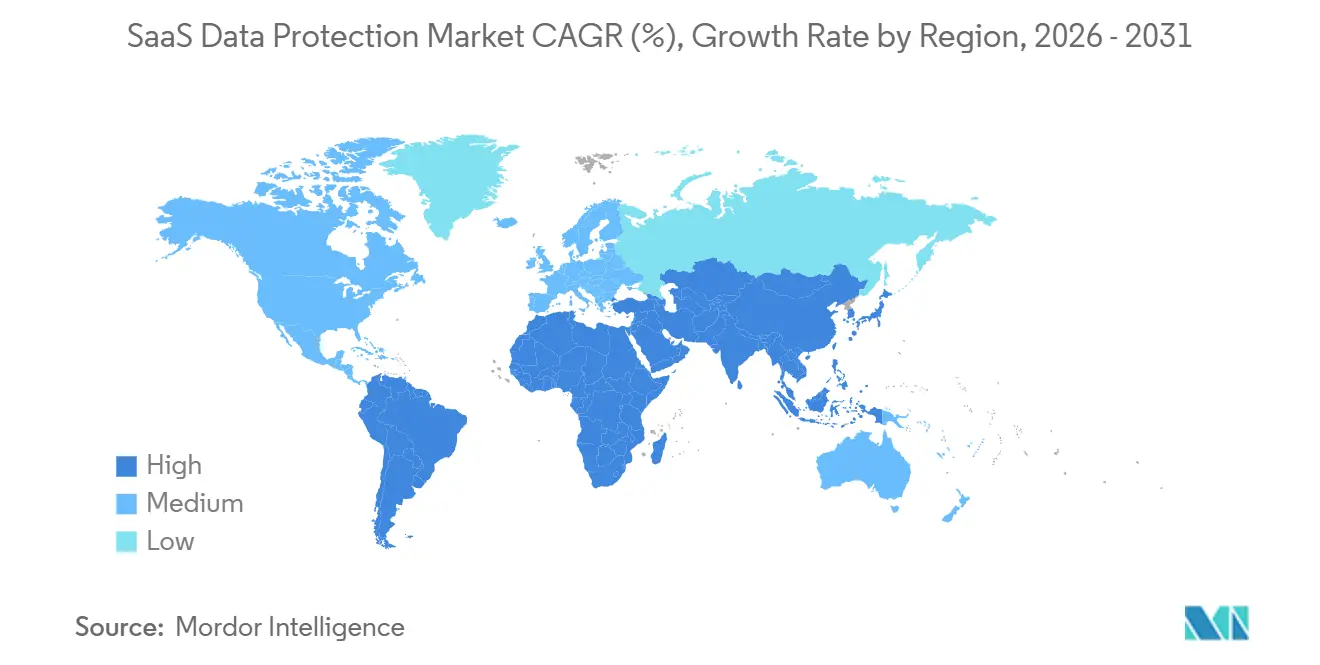
- Por geografia, a América do Norte respondeu por 36,43% da receita em 2025, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 24,71% até 2031 no mercado de proteção de dados SaaS.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Exposição a Ransomware e Exclusão Acidental | +4.8% | Global, maior intensidade na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Aceleração da Adoção de SaaS para Cargas de Trabalho Críticas para os Negócios | +3.6% | Global, com aceleração na Ásia-Pacífico e América do Sul | Médio prazo (2-4 anos) |
| Requisitos Regulatórios e de Soberania de Dados | +2.8% | União Europeia como núcleo, com extensão para Ásia-Pacífico e Oriente Médio | Médio prazo (2-4 anos) |
| Demanda por Recuperação Automatizada e Continuidade dos Negócios | +2.1% | Global, liderado pelos verticais de BFSI e saúde | Curto prazo (≤ 2 anos) |
| Mapeamento de Dependência de Interface de Programação de Aplicações | +1.3% | Global, concentrado em implantações de grandes empresas | Longo prazo (≥ 4 anos) |
| Validação de Recuperação para Cargas de Trabalho de Inteligência Artificial | +1.0% | América do Norte e Europa como núcleo, com ganhos iniciais na Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Exposição a Ransomware e Exclusão Acidental
O ransomware cria demanda porque os atacantes frequentemente visam repositórios de backup antes dos sistemas de produção. Uma organização com uma cópia recuperável limpa tem menos razão para pagar um resgate. A IBM registrou 109 grupos ativos de ransomware e extorsão em 2025, ante 73 em 2024.[1] Esse cenário torna as cópias de backup isoladas mais importantes para o mercado de proteção de dados SaaS, pois uma cópia protegida deve permanecer utilizável quando os sistemas de produção, as contas de usuários ou o ambiente administrativo principal forem comprometidos durante um ataque. A Spanning relatou que 87% dos profissionais de tecnologia da informação e segurança sofreram perda de dados SaaS nos 12 meses anteriores. Seu relatório também identificou exclusão maliciosa em mais de 50% dos incidentes relatados, o que sustenta a demanda por serviços de recuperação automatizada.
Aceleração da Adoção de SaaS para Cargas de Trabalho Críticas para os Negócios
O trabalho crítico para os negócios está migrando para aplicações em nuvem mais rapidamente do que muitas organizações estão expandindo suas políticas de proteção. Mais de 50% das cargas de trabalho e aplicações operavam em ambientes de nuvem pública em 2025, de acordo com a Spanning.[2] O mercado de proteção de dados SaaS, portanto, necessita de conectores mais amplos para ferramentas de produtividade, CRM, identidade e desenvolvimento. A Keepit declarou que planeja suportar centenas de aplicações SaaS até 2028. A AvePoint adicionou fontes de proteção para ServiceNow, AWS S3, Azure Kubernetes e Entra External ID em 2026. A menor cobertura de proteção para Salesforce, Jira Cloud e Confluence Cloud deixa espaço para os fornecedores estenderem os relacionamentos estabelecidos com o Microsoft 365 para outras aplicações, utilizando controles de política e relacionamentos com parceiros familiares para abordar cargas de trabalho que os compradores ainda não tenham incluído em um programa formal de backup.
Requisitos Regulatórios e de Soberania de Dados
Os requisitos regulatórios tornaram-se um fator direto na aquisição de plataformas de backup. O Regulamento de Resiliência Operacional Digital aplica-se a entidades financeiras e a determinados fornecedores terceiros de TIC na União Europeia a partir de 17 de janeiro de 2025. O Artigo 12 exige que as cópias de backup sejam segregadas dos sistemas de produção e testadas regularmente. Essas condições favorecem o mercado de proteção de dados SaaS, onde os fornecedores podem demonstrar isolamento, procedimentos de recuperação e controles documentados para clientes regulamentados. Os requisitos também tornam relevantes a localização dos dados e os arranjos com subcontratados durante o processo de aquisição, exigindo que os compradores revisem o local de armazenamento, os procedimentos de acesso, as responsabilidades de teste, as práticas de retenção e a capacidade do prestador de serviços de suportar objetivos de recuperação documentados. A Lei de Proteção de Dados Pessoais Digitais da Índia e as regras financeiras setoriais específicas incentivam preferências de armazenamento local para informações sensíveis.
Demanda por Recuperação Automatizada e Continuidade dos Negócios
Os compradores estão dando mais ênfase aos resultados de recuperação do que à existência de uma cópia de backup. A Veeam relatou em abril de 2026 que quase 3 em cada 10 organizações sofreram um incidente cibernético causando perda de dados ou tempo de inatividade. A Rubrik relatou que 88% dos líderes empresariais estavam preocupados com o cumprimento dos objetivos de tempo de recuperação à medida que as ameaças agênticas aumentam. O mercado de proteção de dados SaaS está respondendo com a introdução de recursos de teste automatizado e orquestração. O DORA e as revisões SOC 2 Tipo II também aumentam o valor das evidências de que os processos de recuperação foram testados. Essa demanda apoia os serviços gerenciados que podem executar validações e fornecer resultados documentados, pois as organizações podem precisar de suporte externo para agendar testes, revisar os resultados de recuperação, identificar lacunas no design de políticas e demonstrar que seus procedimentos de resiliência funcionam em condições operacionais práticas.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Preocupações com Controle de Dados e Privacidade em Nuvens de Terceiros | -1.5% | União Europeia como núcleo, com extensão para Ásia-Pacífico e Oriente Médio | Médio prazo (2-4 anos) |
| Aprisionamento a Fornecedor e Formatos Proprietários de Backup | -1.1% | Global, particularmente em implantações de grandes empresas | Longo prazo (≥ 4 anos) |
| Limites de Taxa da Interface de Programação de Aplicações SaaS | -0.9% | Global | Longo prazo (≥ 4 anos) |
| Recuperação Incompleta de Configuração, Metadados e Relacionamentos | -0.7% | Global, concentrado em ambientes empresariais complexos | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Preocupações com Controle de Dados e Privacidade em Nuvens de Terceiros
As organizações que protegem informações SaaS sensíveis continuam preocupadas com a localização dos dados, o acesso e a jurisdição legal. A responsabilidade do processador de dados do GDPR pode aumentar o escrutínio quando um fornecedor de backup utiliza processadores adicionais. Essa preocupação pode prolongar os ciclos de compra em serviços financeiros e saúde, onde os tomadores de decisão podem envolver equipes de segurança, jurídico, conformidade, tecnologia, aquisições e continuidade dos negócios antes de aprovar a transferência de dados protegidos para um serviço de terceiros. Isso também aumenta a importância do design de armazenamento, dos controles contratuais e dos processos de recuperação claros no mercado de proteção de dados SaaS. Os fornecedores que mantêm controle direto sobre sua arquitetura de armazenamento podem abordar algumas preocupações dos compradores, especialmente quando conseguem explicar a localização das cópias protegidas, identificar funções de acesso, limitar partes de processamento adicionais e alinhar seus termos de serviço com os requisitos internos de privacidade do cliente. A questão pode reduzir a adoção por organizações cautelosas, ao mesmo tempo em que direciona a demanda para ofertas focadas em soberania.
Aprisionamento a Fornecedor e Formatos Proprietários de Backup
Formatos de backup fechados podem dificultar a mudança de fornecedores sem arriscar a integridade dos dados ou perder registros históricos. Grandes empresas podem enfrentar migrações complexas ao migrar de plataformas legadas para serviços nativos de SaaS. Longos períodos de retenção sob regras financeiras, de saúde e de manutenção de registros podem aumentar essa dificuldade. O mercado de proteção de dados SaaS também enfrenta esse problema, onde o cofre de dados próprio de um fornecedor limita a portabilidade. Os custos de serviços profissionais e os requisitos de teste podem atrasar a decisão de substituir uma plataforma existente, pois a transição pode exigir que as equipes revisem as obrigações de retenção, migrem registros históricos, testem caminhos de recuperação, treinem usuários e confirmem que os dados críticos das aplicações permanecem intactos. Os compradores continuarão a avaliar a capacidade de exportação e a compatibilidade de recuperação ao selecionar um fornecedor, pois precisam ter confiança de que os registros históricos permanecem acessíveis, recuperáveis e gerenciáveis caso as necessidades tecnológicas, as obrigações regulatórias, os portfólios de aplicações ou os relacionamentos com fornecedores mudem ao longo do tempo.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Os Serviços Ganham Espaço por Meio de Modelos de Backup GerenciadoAs soluções responderam por 71,63% da participação do mercado de proteção de dados SaaS em 2025. Essa posição refletiu implantações lideradas por software gerenciadas internamente por equipes de tecnologia da informação. Dentro do mercado de proteção de dados SaaS, o segmento inclui plataformas para configurar backups, reter cópias e coordenar atividades de restauração em aplicações em nuvem comuns. As soluções continuam relevantes para grandes organizações que desejam controle direto sobre o design de políticas, operações diárias, prioridades de aplicações, regras de retenção, permissões de acesso e o momento das atividades de recuperação em seus ambientes tecnológicos internos. Os produtos entregues em nuvem também reduzem o ônus de infraestrutura associado a ambientes de backup mais antigos, pois as equipes podem usar a capacidade gerenciada pelo fornecedor enquanto mantêm políticas alinhadas ao seu portfólio de aplicações e aos requisitos de recuperação documentados. O setor de backup e recuperação SaaS continua a depender desses produtos como a camada base de proteção entre as aplicações. Os requisitos do DORA e do SOC 2 Tipo II aumentam a necessidade de procedimentos de recuperação documentados. Esses requisitos também incentivam os compradores a considerar como as soluções suportam testes repetíveis, coleta clara de evidências, controle de acesso, gestão de retenção e registros que podem ser revisados durante uma auditoria ou uma avaliação interna de resiliência. Os maiores fornecedores estão adicionando automação e suporte mais amplo a cargas de trabalho para manter suas posições.
Os serviços estão projetados para registrar um CAGR de 23,58% de 2026 a 2031. O crescimento reflete a adoção mais ampla de Backup como Serviço, backup gerenciado e funções de recuperação operadas externamente, que podem fornecer aos clientes um modelo operacional definido quando suas próprias equipes não conseguem gerenciar continuamente alertas, políticas, testes e fluxos de trabalho de restauração. A Veeam lançou o Data Cloud para Provedores de Serviços Gerenciados em outubro de 2025 para estender a resiliência de dados SaaS a contas atendidas por parceiros.[3] Os provedores de serviços gerenciados também estão se tornando uma rota mais ampla para a proteção de dados SaaS para clientes de pequeno e médio porte. A AvePoint reportou receita de 124,5 milhões de USD no segundo trimestre de 2026, alta de 22% em relação ao ano anterior, sustentada por sua abordagem de parceiros e serviços gerenciados. Os serviços podem ajudar compradores menores que carecem de expertise em recuperação e organizações regulamentadas que precisam de validação contínua, pois os fornecedores podem aplicar políticas padrão, monitorar o ambiente protegido, auxiliar nos testes e documentar as atividades para os clientes durante o período de assinatura. Espera-se que as soluções retenham a maior parte da receita, mas a adoção de serviços provavelmente as superará. A mudança reflete a demanda por suporte recorrente em vez de uma instalação de software única.


Por Carga de Trabalho Protegida:
A Cobertura do Salesforce Cria uma Oportunidade de CrescimentoO Microsoft 365 detinha 34,78% da receita de carga de trabalho protegida em 2025. Sua liderança refletiu o amplo uso empresarial de aplicações de e-mail, colaboração e produtividade. A Spanning estimou que 70% dos usuários do Microsoft 365 tinham uma estratégia de backup em vigor em 2025. Mesmo assim, a exclusão maliciosa continuou sendo uma das principais causas de perda de dados SaaS. A proteção do Microsoft 365 é, portanto, um ponto de entrada estabelecido no mercado de proteção de dados SaaS porque aborda e-mail, arquivos, registros de colaboração e conteúdo de usuários amplamente utilizados que as organizações precisam ser capazes de restaurar após um incidente no nível da aplicação. O Google Workspace representa outra carga de trabalho central para fornecedores que buscam ampla cobertura de colaboração. Outras aplicações SaaS incluem plataformas de identidade, ferramentas de desenvolvimento e sistemas de recursos humanos, que podem conter credenciais de usuários, materiais de origem, configurações administrativas, registros de projetos e informações operacionais que as equipes precisam para manter a atividade empresarial normal. O Jira Cloud e o Confluence Cloud tinham menor cobertura de backup, indicando espaço contínuo para expansão de cargas de trabalho. Os fornecedores estão usando uma ampla gama de conectores para competir por contas com portfólios de aplicações diversificados.
O Salesforce está projetado para crescer a um CAGR de 24,63% de 2026 a 2031. Uma pesquisa da Arcserve relatou 20,5% de adoção de backup para o Salesforce, em comparação com 63,1% para o Microsoft 365. A diferença é relevante porque o Salesforce pode conter pipelines de receita, contratos com clientes, registros de serviços, informações de contas, atividades de vendas e dados de configuração relacionados que são importantes para as operações comerciais e as funções de suporte ao cliente. O Salesforce concluiu sua aquisição da Own Company no final de 2024 por 1,9 bilhão de USD.[4] A transação adicionou capacidades nativas de Backup e Recuperação à sua plataforma. A proteção independente ainda pode ser necessária para organizações regulamentadas que operam múltiplos ambientes de produção, particularmente onde a política interna exige uma cópia de recuperação separada e as equipes precisam restaurar informações fora do ambiente de aplicação original. Esses compradores podem exigir recuperação de metadados, configuração e relacionamentos. O mercado de proteção de dados SaaS pode, portanto, abordar uma lacuna de cobertura que permanece fora das cargas de trabalho de produtividade mais maduras. Os fornecedores que já protegem o Microsoft 365 podem usar essa lacuna para estender seus relacionamentos com clientes.
Por Modelo de Implantação:
A Nuvem Híbrida Suporta Requisitos RegulamentadosA nuvem pública respondeu por 56,83% do mercado de proteção de dados SaaS em 2025. O segmento beneficiou-se de arquiteturas nativas em nuvem, armazenamento de objetos e da capacidade de escalar sem infraestrutura dedicada no local, permitindo que os fornecedores suportem volumes crescentes de dados sem exigir que cada cliente adquira, mantenha e renove equipamentos de armazenamento físico. A nuvem pública também pode reduzir a carga de gerenciamento para implantações de médio porte. Muitos fornecedores usam infraestrutura em nuvem para oferecer um destino de backup direto para cargas de trabalho SaaS comuns, combinando agendamentos de backup de rotina, gerenciamento centralizado de políticas, configurações de retenção e opções de recuperação que podem ser acessadas sem a necessidade de construir um ambiente local separado. Os serviços nativos de plataforma podem limitar ainda mais a necessidade de operar ambientes híbridos tradicionais. Essas vantagens tornam a nuvem pública a escolha padrão para muitas organizações. A nuvem privada continua sendo o menor segmento de implantação. É utilizada onde requisitos legais ou de política restringem o uso de armazenamento em nuvem pública. O setor de backup e recuperação SaaS ainda deve oferecer opções para compradores com necessidades mais rigorosas de localização e controle.
A nuvem híbrida está projetada para expandir a um CAGR de 21,66% de 2026 a 2031. O crescimento está vinculado a regras que exigem separação entre cópias de backup e sistemas de produção. O DORA exige que os dados de backup sejam armazenados em locais geograficamente separados e logicamente isolados dos sistemas primários de TIC. Esses requisitos podem suportar designs de nuvem híbrida ou isolada para instituições financeiras que buscam evidências de conformidade. Os ambientes híbridos podem combinar controle local com proteção e capacidades de recuperação fora do local, ajudando as organizações a separar sistemas sensíveis enquanto mantêm um local alternativo para cópias protegidas e um caminho prático para restauração após um evento disruptivo. A Huawei Cloud atualizou seu serviço de Backup e Recuperação em Nuvem em março de 2026 com bloqueio de backup baseado em WORM. Esse recurso tem como alvo organizações da Ásia-Pacífico que precisam de redundância local e cópias imutáveis. A abordagem apoia compradores que desejam controles de recuperação sem colocar todas as cargas de trabalho em um único ambiente. Também mostra por que as decisões de implantação estão cada vez mais vinculadas à regulamentação e à resiliência operacional.
Por Tamanho da Organização:
Pequenas e Médias Empresas Impulsionam a AdoçãoAs grandes empresas detinham 64,59% da receita em 2025. Sua liderança veio de ambientes complexos que exigem proteção em aplicações de produtividade, CRM, identidade e desenvolvimento, frequentemente com muitos grupos de usuários, unidades de negócios, permissões, políticas e tipos de dados, todos os quais devem ser gerenciados dentro de um plano de recuperação consistente. Essas organizações frequentemente adquirem plataformas integradas de resiliência cibernética e serviços profissionais relacionados. A Rubrik reportou receita recorrente anual de assinaturas no ano fiscal de 2026 de 1,46 bilhão de USD, alta de 34% em relação ao ano anterior. Esse desempenho refletiu o gasto empresarial contínuo em capacidades integradas de resiliência de dados. Grandes contas também podem gerar receita para os fornecedores a partir de segurança gerenciada e serviços profissionais, pois implantação, testes, design de políticas, integração de aplicações, revisões de governança e preparação para recuperação podem exigir trabalho além do serviço de assinatura principal. O mercado de proteção de dados SaaS continua dependente dessas contas para valores contratuais substanciais. Seus requisitos favorecem ampla cobertura de aplicações, governança e garantia de recuperação. Seus processos de compra também conferem aos fornecedores estabelecidos uma vantagem em implantações complexas.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 24,81% de 2026 a 2031. Os preços por assinatura e as políticas pré-configuradas reduzem as barreiras de expertise e capital que antes limitavam a adoção, permitindo que equipes menores usem configurações de proteção padrão sem adquirir infraestrutura extensiva ou designar pessoal dedicado a cada etapa da administração de backup. Uma organização menor pode ter dificuldade em absorver semanas de interrupção após perder um CRM ou sistema financeiro. Esse risco torna a recuperação rápida e confiável valiosa mesmo para compradores com equipe interna de tecnologia limitada, pois uma interrupção prolongada pode afetar a comunicação com clientes, faturamento, administração de vendas, atividades contábeis, coordenação de funcionários e acesso às informações operacionais necessárias diariamente. A AvePoint afirmou que sua plataforma Elements registrou inscrições de médio porte em ritmo recorde no segundo trimestre de 2026. O mercado de proteção de dados SaaS está alcançando esses clientes por meio de produtos simplificados e provedores de serviços gerenciados. As políticas pré-configuradas podem reduzir o trabalho necessário para começar a proteger cargas de trabalho comuns. Os fornecedores também se beneficiam de receita recorrente de assinaturas à medida que clientes menores adotam proteção em mais aplicações, pois uma conta pode começar com sistemas de produtividade essenciais e posteriormente adicionar CRM, identidade, desenvolvimento, administrativo e outros serviços em nuvem à medida que as necessidades operacionais se desenvolvem. Esse segmento está indo além de um foco restrito nas maiores contas corporativas e em direção a uma adoção mais ampla entre compradores com recursos limitados.

Por Vertical do Setor:
O BFSI Mantém a Receita Enquanto a Saúde Expande Mais RapidamenteO BFSI respondeu por 27,82% do tamanho do mercado de proteção de dados SaaS em 2025. Bancos, seguradoras, empresas de investimento e instituições de pagamento enfrentam regulamentações que tornam o backup e a recuperação um requisito de conformidade, pois a falha em restaurar informações pode afetar o atendimento ao cliente, o processamento de transações, os relatórios, a continuidade operacional e a capacidade de uma organização de demonstrar controle sobre sistemas críticos. O DORA aplica-se diretamente a muitas entidades financeiras na União Europeia. O regulamento exige políticas de backup documentadas e procedimentos de recuperação testados. Os requisitos do Padrão de Segurança de Dados da Indústria de Cartões de Pagamento reforçam a necessidade de proteger os ambientes de dados de titulares de cartões, incluindo informações de suporte, controles de acesso e práticas de recuperação que as organizações usam para manter a disponibilidade e a integridade dos sistemas que lidam com registros relacionados a pagamentos. O custo da interrupção do serviço também sustenta o gasto contínuo em proteção de dados. Os compradores do BFSI comumente exigem capacidades claras de retenção, isolamento e auditoria. Esses requisitos criam uma base de demanda estável para o mercado de proteção de dados SaaS. Os fornecedores que atendem a esse vertical devem demonstrar tanto capacidade técnica de recuperação quanto controles de governança.
A saúde e as ciências da vida estão projetadas para crescer a um CAGR de 22,96% de 2026 a 2031. O crescimento está vinculado às obrigações da HIPAA, ao uso mais amplo de registros eletrônicos de saúde e à preocupação com ransomware. Essas organizações precisam de recuperação confiável para informações que suportam a prestação de cuidados e as operações, incluindo registros digitais, processos administrativos, ferramentas de colaboração e aplicações em nuvem que a equipe usa para coordenar serviços e manter a continuidade entre equipes dispersas. As capacidades de backup podem ajudar a reduzir a interrupção quando as aplicações em nuvem ou seus dados ficam indisponíveis. Governo e administração pública, varejo e comércio eletrônico, e tecnologia da informação e telecomunicações permanecem áreas de demanda de nível intermediário. Energia, serviços públicos e petróleo e gás também são relevantes à medida que os sistemas operacionais e de tecnologia da informação se tornam mais conectados. O mercado de proteção de dados SaaS deve suportar diferentes necessidades de retenção e governança nesses setores, pois cada grupo de clientes pode definir seus próprios requisitos de acesso, isolamento de dados, tempo de recuperação, registros de auditoria, cobertura de aplicações e o período de tempo em que as cópias devem permanecer disponíveis. Os compradores do setor de saúde provavelmente se concentrarão na velocidade de recuperação, no controle de acesso e nas evidências de testes. O crescimento desse vertical reflete a importância de proteger registros digitais que não podem permanecer indisponíveis por períodos prolongados durante as operações normais.
Análise Geográfica
Mercado de Proteção de Dados SaaS na América do Norte
A América do Norte respondeu por 36,43% da receita em 2025. A região se beneficia do uso intenso de SaaS, de gastos maduros em cibersegurança e de organizações regulamentadas nos setores financeiro, de saúde e de defesa, onde as equipes de tecnologia frequentemente dispõem de programas de resiliência consolidados, além de orçamento, competências e estruturas de governança necessários para avaliar diversas abordagens de backup. A HIPAA, a Lei Sarbanes-Oxley e as regras de divulgação de cibersegurança da Comissão de Valores Mobiliários dos Estados Unidos de 2024 sustentam os investimentos contínuos em proteção de dados. A região também sedia Druva, Rubrik, Commvault, Cohesity e AvePoint. Essa concentração oferece aos fornecedores clientes empresariais early adopters e feedback regular sobre produtos, permitindo que os fornecedores aprimorem conectores de carga de trabalho, processos de recuperação, interfaces de gerenciamento, serviços de parceiros e funcionalidades de conformidade em resposta a necessidades operacionais complexas. O mercado de proteção de dados SaaS na América do Norte é, portanto, sustentado tanto pela maturidade da demanda quanto por uma base sólida de fornecedores, com compradores capazes de comparar ofertas consolidadas que atendem a requisitos comuns de produtividade, CRM, infraestrutura em nuvem, identidade e recuperação empresarial mais ampla em um ambiente regulatório familiar.
Mercado de Proteção de Dados SaaS na APAC
Projeta-se que a Ásia-Pacífico se expanda a um CAGR de 24,71% de 2026 a 2031. O investimento em infraestrutura digital, as regulamentações locais de dados e uma grande base de pequenas e médias empresas sustentam esse ritmo, à medida que as organizações adotam aplicações em nuvem para operações cotidianas e buscam proteção que possa ser adquirida, implantada, gerenciada e expandida sem infraestrutura interna extensiva. A China registrou crescimento de 10,6% ano a ano em serviços de transmissão de informações, software e tecnologia da informação no primeiro trimestre de 2026. A Alibaba Cloud e a Huawei Cloud estão adicionando capacidades de backup empresarial em suas plataformas. A Lei de Proteção de Dados Pessoais Digitais da Índia também favorece a preferência por armazenamento de backup residente na Índia para cargas de trabalho sensíveis. O mercado de proteção de dados SaaS está se beneficiando da adoção mais ampla de Backup como Serviço na região, à medida que provedores e parceiros disponibilizam proteção por meio de modelos de assinatura adequados a clientes que adotam sistemas em nuvem em diferentes velocidades e operam em países com expectativas variadas quanto à localização dos dados.
Mercado de Proteção de Dados SaaS na EMEA e na América do Sul
A Europa é a segunda maior área geográfica no mercado de proteção de dados SaaS, e a data de aplicação do DORA em janeiro de 2025 aumentou as aquisições de backup por instituições financeiras. O GDPR tornou o armazenamento com consciência de soberania e os controles de processadores importantes em licitações do setor financeiro e público, com compradores examinando onde os dados são mantidos, quem os processa, como o acesso é controlado e se os arranjos de backup atendem às responsabilidades contratuais e regulatórias. Alemanha, Reino Unido, França, Itália e os países do BENELUX são centrais para essa demanda. A América do Sul está avançando, pois a Lei Geral de Proteção de Dados do Brasil apoia a adoção de backup em nuvem com conformidade regulatória. O Oriente Médio e a África estão ganhando impulso por meio de programas de governo digital no Conselho de Cooperação do Golfo. Os Emirados Árabes Unidos e a Arábia Saudita estão priorizando opções de backup hospedadas localmente por meio da Visão 2030 e de programas de nuvem soberana, vinculando a modernização da nuvem a uma preferência por arranjos de infraestrutura e serviços que ofereçam controle local sobre dados sensíveis, apoiem o planejamento de continuidade e atendam às expectativas do setor público.
Cenário Competitivo
Concentração do Mercado
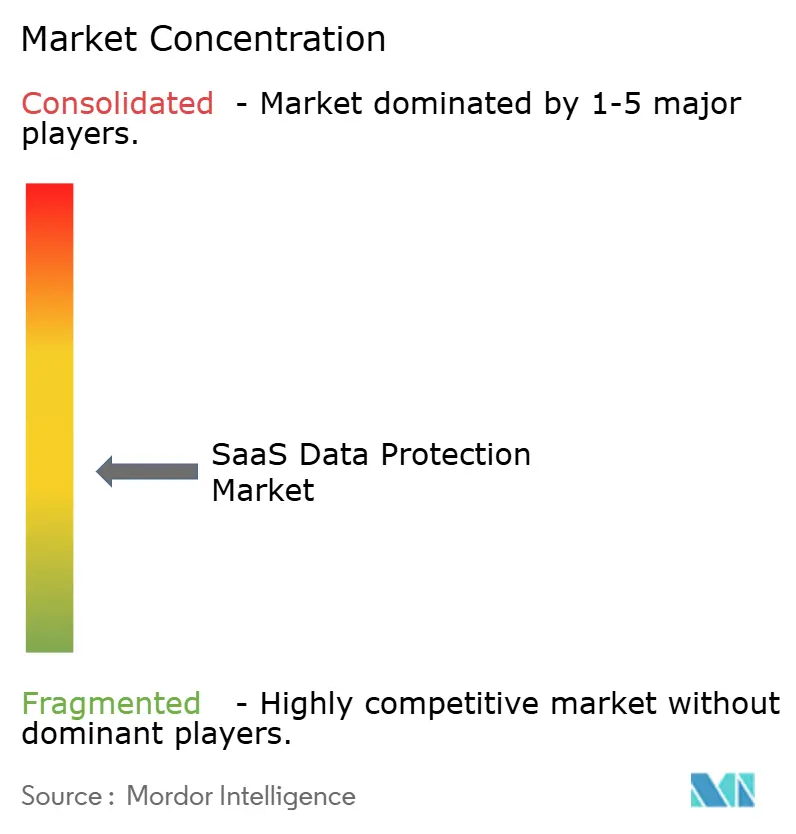
O mercado de proteção de dados SaaS é moderadamente fragmentado e possui uma estrutura competitiva de dois níveis. Grandes fornecedores de plataformas competem por contas empresariais por meio da amplitude de cobertura e serviços integrados, buscando proteger múltiplas aplicações por meio de políticas coordenadas, gerenciamento centralizado, controles de segurança, recursos de validação e suporte profissional para clientes com ambientes de dados complexos. Os especialistas nativos em SaaS competem por meio de profundidade de carga de trabalho, design de soberania e preços de canal, focando em necessidades de recuperação específicas de aplicações, opções de armazenamento, acessibilidade de parceiros e modelos de implantação que podem atrair organizações com requisitos de proteção mais restritos, mas exigentes. Druva, Veeam, Rubrik, Cohesity e Commvault ocupam posições de liderança em proteção de dados empresariais. A Rubrik reportou receita recorrente anual de assinaturas de 1,46 bilhão de USD no ano fiscal de 2026, alta de 34% em relação ao ano anterior. Keepit, HYCU e AvePoint competem com proteção SaaS especializada e modelos de implantação focados, oferecendo alternativas para clientes que priorizam cobertura específica de aplicações, localização de dados, administração direta, serviços entregues por parceiros ou uma abordagem de backup adaptada a um conjunto específico de cargas de trabalho em nuvem.
Os fornecedores estão usando capacidades de inteligência artificial, aquisições e canais de parceiros para ampliar seu alcance, ao mesmo tempo em que melhoram sua capacidade de cobrir mais tipos de dados, suportar novas aplicações em nuvem, automatizar o trabalho de recuperação e oferecer serviços por meio de provedores de serviços gerenciados estabelecidos. A Veeam concluiu sua aquisição de 1,725 bilhão de USD da Securiti AI em dezembro de 2025, lançando a Plataforma de Comando DataAI em maio de 2026, combinando capacidades de segurança de dados, governança e resiliência. A Rubrik introduziu a Recuperação Autônoma de Negócios para Aplicações em Nuvem em junho de 2026. O produto aborda a recuperação de dados, rede, identidade e configurações, refletindo a necessidade de restaurar elementos conectados de aplicações em nuvem em vez de tratar arquivos e bancos de dados como ativos separados sem relação com permissões, sistemas de suporte ou as configurações operacionais que tornam uma aplicação utilizável. Esses movimentos mostram que a validação de recuperação e a automação estão se tornando pontos importantes de competição, pois os clientes buscam confiança de que dados protegidos, aplicações, configurações, identidades e infraestrutura relacionada possam ser restaurados de maneira controlada e oportuna após um incidente.
A Commvault lançou o Cloud Unified Data Vault em janeiro de 2026 e estendeu o Clumio ao Google Cloud Storage em abril de 2026. A Keepit lançou o AI Truth Cloud em agosto de 2026, posicionando sua plataforma como uma fundação soberana de dados para implantações de inteligência artificial empresarial. A AvePoint adicionou proteções para ServiceNow, AWS S3, Azure Kubernetes e Entra External ID em julho de 2026. O backup do Salesforce, o backup de provedores de identidade e a proteção de plataformas de desenvolvimento permanecem áreas com menor cobertura relatada, criando necessidade de políticas e capacidades de recuperação que se estendam além de cargas de trabalho de e-mail e colaboração para sistemas que suportam receita, acesso, engenharia e processos administrativos. Essas cargas de trabalho oferecem ao mercado de proteção de dados SaaS espaço adicional para expansão, pois os compradores podem adicionar proteção à medida que seus portfólios SaaS amadurecem e identificam registros de aplicações, controles administrativos, dados de identidade e ativos de desenvolvimento que precisam de retenção consistente e processos de recuperação testados.
Líderes do Setor de Proteção de Dados SaaS
-
Druva Inc.
-
Veeam Software Group GmbH
-
Keepit A/S
-
HYCU, Inc.
-
Kaseya US LLC, Spanning
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Proteção de Dados SaaS Empresas cobertas neste relatório
- Druva Inc.
- Veeam Software Group GmbH
- Keepit A/S
- HYCU, Inc.
- Kaseya US LLC, Spanning
- AvePoint, Inc.
- Commvault Systems, Inc.
- Rubrik, Inc.
- Cohesity, Inc.
- Acronis International GmbH
- Barracuda Networks, Inc.
- Asigra Inc.
- Own Company, Inc.
- Spin Technology, Inc.
- CloudAlly Ltd.
- SysCloud, Inc.
- Odaseva, Inc.
- Rewind Software Inc.
- Backupify, Inc.
- Datto, Inc.
- Veritas Technologies LLC
- Open Text Corporation
- N-able Technologies Ltd.
- CrashPlan Group LLC
- Zadara Storage, Inc.
Desenvolvimentos industriais recentes em Mercado de Proteção de Dados SaaS
- Agosto de 2026: A Keepit lançou o AI Truth Cloud, reposicionando sua plataforma de proteção de dados SaaS como uma fundação soberana e verificável de dados para implantações de inteligência artificial empresarial. Uma estratégia de parceria com fornecedores independentes de software incorpora a camada de confiança da Keepit diretamente em ecossistemas de software de terceiros, permitindo que agentes de inteligência artificial se baseiem em dados de backup imutáveis e governados.
- Julho de 2026: A Veeam lançou o Veeam Data Cloud Vault Archive, uma camada de armazenamento em nuvem de classe arquivística para retenção de backup de longo prazo segura e em conformidade, juntamente com o Veeam Data Platform v13.1, que adicionou NAS Direct to Archive e expandiu a detecção de ameaças para cargas de trabalho em nuvem.
- Junho de 2026: A Rubrik introduziu a Recuperação Autônoma de Negócios para Aplicações em Nuvem no Rubrik FORWARD, uma solução de resiliência cibernética agêntica alimentada pelo Preemptive Recovery Engine que recupera aplicações em nuvem em dados, rede, identidade e configurações, reconstruindo o Negócio Mínimo Viável de uma organização na velocidade da máquina.
- Abril de 2026: A Commvault estendeu o Clumio ao Google Cloud Storage, permitindo proteção e recuperação de conjuntos de dados em grande escala que suportam cargas de trabalho de inteligência artificial e análise por meio de backups isolados, imutáveis e com isolamento total, com disponibilidade geral prevista para o verão de 2026.
- Janeiro de 2026: A Commvault lançou o Cloud Unified Data Vault, um serviço nativo em nuvem que estende a proteção com isolamento total e imutável a dados de aplicações e inteligência artificial com protocolo S3 sob uma estrutura unificada e orientada por políticas, sem necessidade de agentes.
Escopo do Relatório Global do Mercado de Proteção de Dados SaaS
O mercado de proteção de dados SaaS consiste em soluções de backup, recuperação, arquivamento e segurança especificamente projetadas para proteger dados armazenados em aplicações de Software como Serviço baseadas em nuvem, incluindo Microsoft 365 (Exchange, SharePoint, OneDrive, Teams), Google Workspace (Gmail, Drive, Meet), Salesforce, ServiceNow, Workday e outras plataformas SaaS empresariais, contra perda de dados, corrupção, exclusão acidental, ameaças internas, ataques de ransomware e violações de conformidade. Essas plataformas fornecem agendamento automatizado de backup, recuperação granular em nível de item, armazenamento imutável, capacidades de descoberta eletrônica e retenção legal, relatórios de conformidade, migração entre locatários e extração de dados baseada em interface de programação de aplicações para abordar a lacuna do modelo de responsabilidade compartilhada, onde os fornecedores de SaaS garantem a disponibilidade da plataforma, mas os clientes permanecem responsáveis pela proteção de seus dados, permitindo que as organizações atendam aos requisitos regulatórios de retenção (GDPR, HIPAA, FINRA, SEC), mantenham a continuidade dos negócios e protejam dados empresariais críticos em ambientes SaaS distribuídos sem depender de políticas de retenção nativas do fornecedor SaaS ou de processos manuais de exportação.
O Relatório do Mercado de Proteção de Dados SaaS é Segmentado por Componente (Soluções e Serviços), Carga de Trabalho Protegida (Microsoft 365, Google Workspace, Salesforce e Outras Aplicações SaaS), Modelo de Implantação (Nuvem Pública, Nuvem Privada e Nuvem Híbrida), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical do Setor (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, TI e Telecomunicações, Mídia e Entretenimento, Educação e Instituições de Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços |
| Microsoft 365 |
| Google Workspace |
| Salesforce |
| Outras Aplicações SaaS |
| Nuvem Pública |
| Nuvem Privada |
| Nuvem Híbrida |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Componente | Soluções | ||
| Serviços | |||
| Por Carga de Trabalho Protegida | Microsoft 365 | ||
| Google Workspace | |||
| Salesforce | |||
| Outras Aplicações SaaS | |||
| Por Modelo de Implantação | Nuvem Pública | ||
| Nuvem Privada | |||
| Nuvem Híbrida | |||
| Por Tamanho da Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Vertical do Setor | Governo e Administração Pública | ||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| TI e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Verticais do Setor | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de proteção de dados SaaS?
O tamanho do mercado de proteção de dados SaaS está projetado para expandir de 3,02 bilhões de USD em 2025 para 3,42 bilhões de USD em 2026, e para 7,54 bilhões de USD até 2031, registrando um CAGR de 17,13% entre 2026 e 2031.
O que está impulsionando a demanda por proteção de dados SaaS?
Ransomware, exclusão acidental, uso mais amplo de SaaS, testes de recuperação e requisitos de soberania de dados são fatores-chave, com compradores também buscando isolamento, suporte mais amplo a aplicações, controles documentados e serviços gerenciados que reduzam o trabalho necessário para manter a proteção.
Qual carga de trabalho SaaS tem a maior perspectiva de crescimento?
O Salesforce está projetado para expandir a um CAGR de 24,63% até 2031, sustentado por uma taxa de adoção de backup relatada inferior à do Microsoft 365.
Por que as organizações usam backup em nuvem híbrida?
A nuvem híbrida suporta a separação dos ambientes de produção e backup, o que pode ajudar as organizações regulamentadas a atender aos requisitos de recuperação e controle de dados, mantendo uma combinação prática de supervisão local, cópias externas e capacidade de recuperação para aplicações críticas.
Qual grupo de clientes está expandindo mais rapidamente?
As pequenas e médias empresas estão projetadas para crescer a um CAGR de 24,81% até 2031, à medida que os serviços por assinatura reduzem as barreiras de adoção, fornecem opções de política mais acessíveis e permitem que as organizações busquem recuperação confiável sem extensa infraestrutura dedicada ou pessoal especializado.
Qual vertical tem o maior papel na proteção de dados SaaS?
O BFSI detinha 27,82% da receita em 2025, enquanto a saúde e as ciências da vida estão projetadas para expandir mais rapidamente a um CAGR de 22,96%.