
Tamaño y Participación del Mercado de Protección de Datos SaaS
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
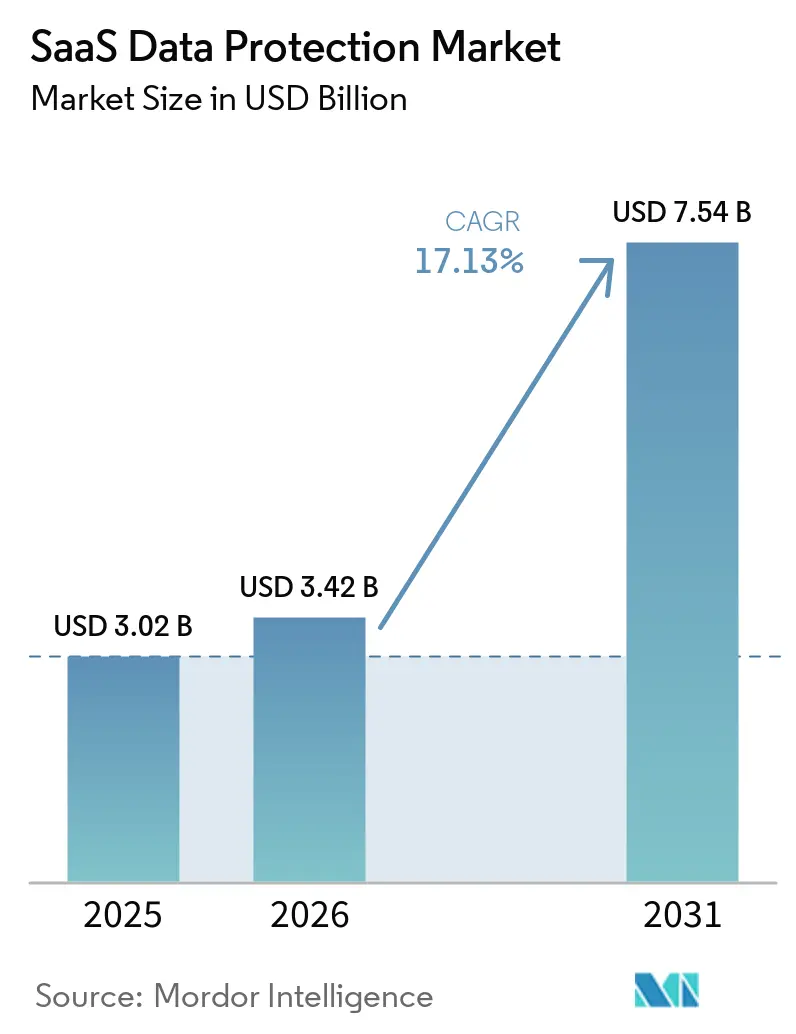
| Tamaño del Mercado (2026) | 3.42 Mil millones de dólares |
| Tamaño del Mercado (2031) | 7.54 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 17.13 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Protección de Datos SaaS por Mordor Intelligence
Se proyecta que el tamaño del mercado de protección de datos SaaS se expanda de 3,02 mil millones de USD en 2025 a 3,42 mil millones de USD en 2026, y a 7,54 mil millones de USD en 2031, registrando una CAGR del 17,13% entre 2026 y 2031. La adopción de software en la nube para operaciones empresariales centrales ha incrementado el volumen de información que las organizaciones deben proteger. La pérdida de datos, el ransomware y la eliminación accidental han mantenido las capacidades de recuperación como elemento central de la planificación tecnológica, especialmente donde los empleados dependen de aplicaciones en la nube para gestionar la comunicación, la actividad de clientes, los registros y los procesos cotidianos que mantienen disponibles las funciones empresariales. Los compradores buscan cada vez más recuperación probada, aislamiento de datos y soporte para múltiples aplicaciones en la nube, en lugar de depender únicamente de la suposición de que un servicio de aplicación estándar satisfará todos los requisitos de retención, restauración, gobernanza y continuidad operativa. Los proveedores están ampliando la cobertura de aplicaciones y estableciendo alianzas para llegar a las pequeñas y medianas empresas, lo que puede ayudar a los clientes a obtener capacidades de copia de seguridad a través de relaciones tecnológicas existentes y seleccionar un modelo de servicio que se adapte a sus habilidades disponibles y recursos operativos. Las normas de residencia de datos también favorecen las plataformas que pueden cumplir con los requisitos locales de almacenamiento y gobernanza, a medida que las organizaciones evalúan dónde se mantienen las copias, cómo se gobierna el acceso y si los acuerdos de recuperación pueden respaldar las responsabilidades regulatorias locales.
Conclusiones Clave del Informe
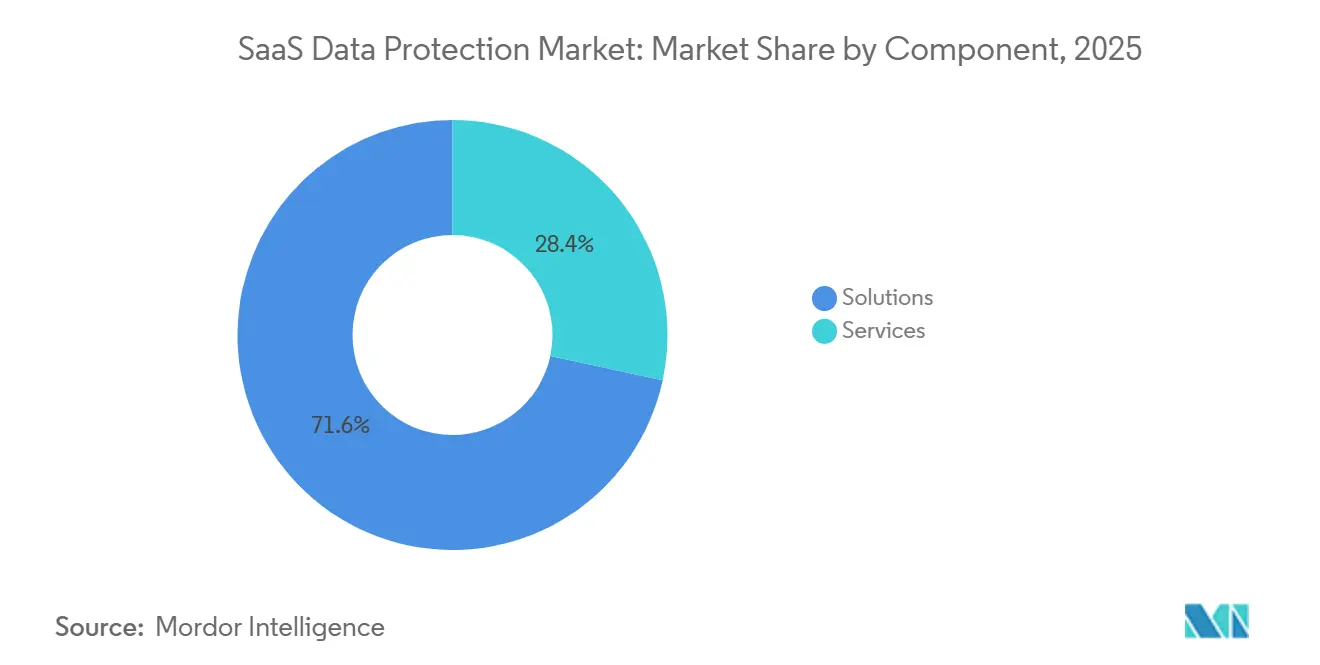
- Por componente, las soluciones representaron el 71,63% de la participación del mercado de protección de datos SaaS en 2025, mientras que se proyecta que los servicios se expandan a una CAGR del 23,58% hasta 2031.
- Por carga de trabajo protegida, Microsoft 365 representó el 34,78% de los ingresos en 2025, mientras que se proyecta que Salesforce se expanda a una CAGR del 24,63% hasta 2031.
- Por modelo de implementación, la nube pública representó el 56,83% de los ingresos del mercado de protección de datos SaaS en 2025, mientras que se proyecta que la nube híbrida se expanda a una CAGR del 21,66% hasta 2031.
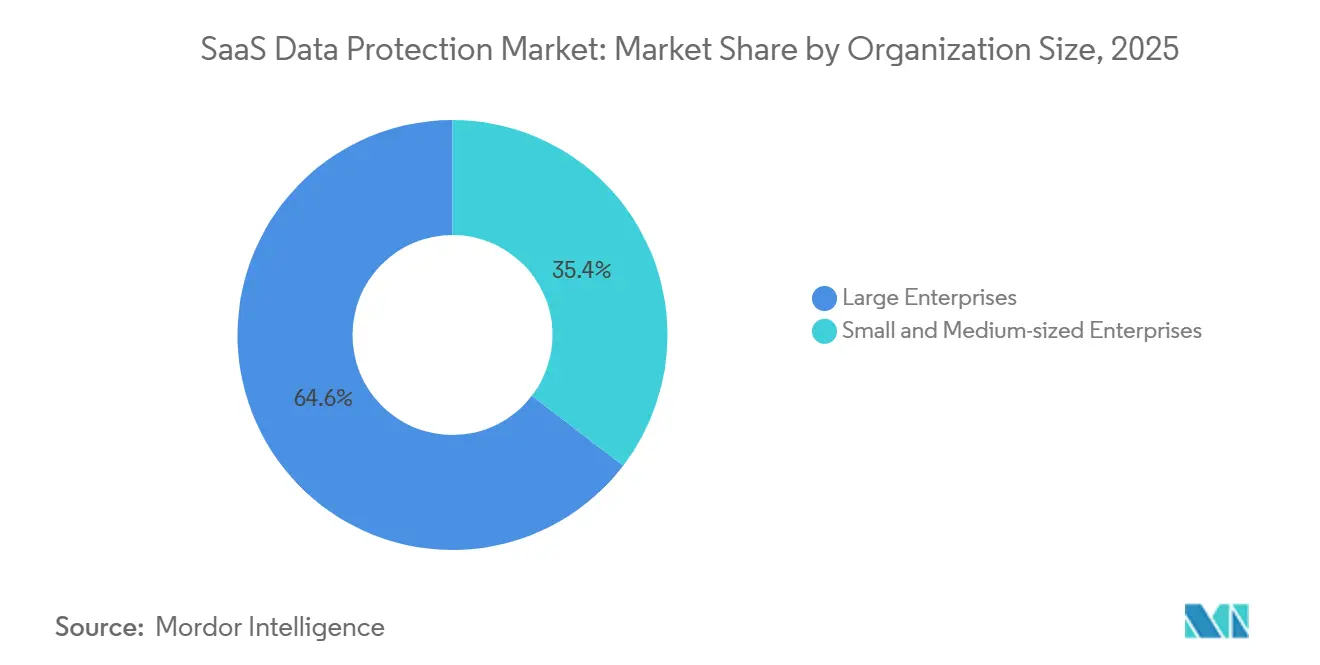
- Por tamaño de organización, las grandes empresas representaron el 64,59% de los ingresos en 2025, mientras que se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 24,81% hasta 2031.
- Por vertical industrial, el sector BFSI representó el 27,82% de los ingresos en 2025, mientras que se proyecta que la industria de salud y ciencias de la vida se expanda a una CAGR del 22,96% hasta 2031.
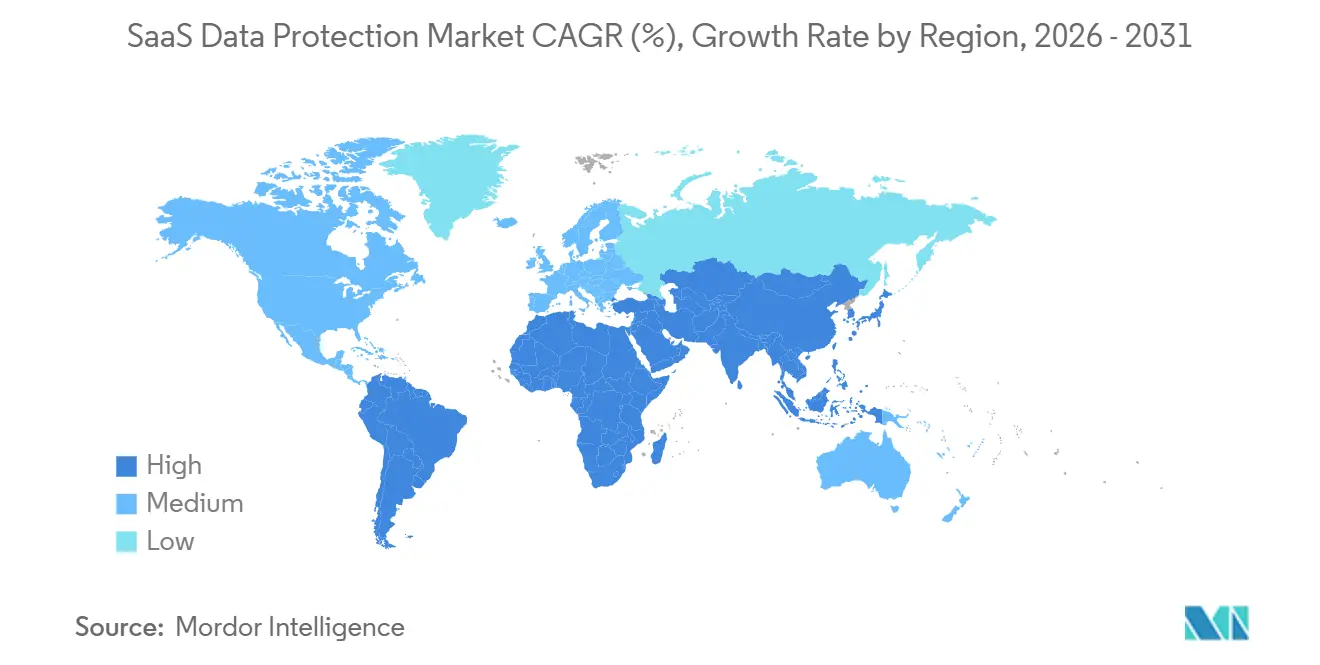
- Por geografía, América del Norte representó el 36,43% de los ingresos en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 24,71% hasta 2031 en el mercado de protección de datos SaaS.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Exposición a Ransomware y Eliminación Accidental | +4.8% | Global, mayor intensidad en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Aceleración de la Adopción de SaaS para Cargas de Trabajo Críticas para el Negocio | +3.6% | Global, con aceleración en Asia-Pacífico y América del Sur | Mediano plazo (2-4 años) |
| Requisitos Regulatorios y de Soberanía de Datos | +2.8% | Núcleo en la Unión Europea, con extensión a Asia-Pacífico y Oriente Medio | Mediano plazo (2-4 años) |
| Demanda de Recuperación Automatizada y Continuidad del Negocio | +2.1% | Global, liderado por los sectores BFSI y salud | Corto plazo (≤ 2 años) |
| Mapeo de Dependencias de Interfaces de Programación de Aplicaciones | +1.3% | Global, concentrado en implementaciones de grandes empresas | Largo plazo (≥ 4 años) |
| Validación de Recuperación para Cargas de Trabajo de Inteligencia Artificial | +1.0% | Núcleo en América del Norte y Europa, con avances tempranos en Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Exposición a Ransomware y Eliminación Accidental
El ransomware genera demanda porque los atacantes frecuentemente apuntan a los repositorios de copia de seguridad antes que a los sistemas de producción. Una organización con una copia recuperable limpia tiene menos razones para pagar un rescate. IBM registró 109 grupos activos de ransomware y extorsión en 2025, frente a 73 en 2024.[1] Este contexto hace que las copias de seguridad aisladas sean más importantes para el mercado de protección de datos SaaS, porque una copia protegida debe permanecer utilizable cuando los sistemas de producción, las cuentas de usuario o el entorno administrativo principal han sido comprometidos durante un ataque. Spanning informó que el 87% de los profesionales de tecnología de la información y seguridad experimentaron pérdida de datos SaaS durante los 12 meses anteriores. Su informe también identificó eliminación maliciosa en más del 50% de los incidentes reportados, lo que respalda la demanda de servicios de recuperación automatizada.
Aceleración de la Adopción de SaaS para Cargas de Trabajo Críticas para el Negocio
El trabajo crítico para el negocio se está trasladando a aplicaciones en la nube más rápido de lo que muchas organizaciones están ampliando sus políticas de protección. Más del 50% de las cargas de trabajo y aplicaciones operaban en entornos de nube pública en 2025, según Spanning.[2] El mercado de protección de datos SaaS, por lo tanto, necesita conectores más amplios para herramientas de productividad, gestión de relaciones con clientes, identidad y herramientas de desarrollo. Keepit ha declarado que planea soportar cientos de aplicaciones SaaS para 2028. AvePoint añadió fuentes de protección para ServiceNow, AWS S3, Azure Kubernetes y Entra External ID en 2026. La menor cobertura de protección para Salesforce, Jira Cloud y Confluence Cloud deja a los proveedores espacio para extender las relaciones establecidas con Microsoft 365 hacia otras aplicaciones, utilizando controles de políticas y relaciones con socios conocidos para abordar cargas de trabajo que los compradores aún no hayan incluido en un programa formal de copia de seguridad.
Requisitos Regulatorios y de Soberanía de Datos
Los requisitos regulatorios se han convertido en un factor directo en la adquisición de plataformas de copia de seguridad. La Ley de Resiliencia Operativa Digital se aplica a las entidades financieras y a ciertos proveedores externos de tecnologías de la información y la comunicación en la Unión Europea desde el 17 de enero de 2025. El artículo 12 exige que las copias de seguridad estén segregadas de los sistemas de producción y se prueben periódicamente. Estas condiciones favorecen el mercado de protección de datos SaaS, donde los proveedores pueden demostrar aislamiento, procedimientos de recuperación y controles documentados para clientes regulados. Los requisitos también hacen que la ubicación de los datos y los acuerdos con subcontratistas sean relevantes durante la adquisición, lo que obliga a los compradores a revisar la ubicación del almacenamiento, los procedimientos de acceso, las responsabilidades de prueba, las prácticas de retención y la capacidad del proveedor de servicios para respaldar los objetivos de recuperación documentados. La Ley de Protección de Datos Personales Digitales de India y las normas financieras sectoriales específicas fomentan las preferencias de almacenamiento local para información sensible.
Demanda de Recuperación Automatizada y Continuidad del Negocio
Los compradores están poniendo mayor énfasis en los resultados de recuperación que en la existencia de una copia de seguridad. Veeam informó en abril de 2026 que casi 3 de cada 10 organizaciones habían experimentado un incidente cibernético que causó pérdida de datos o tiempo de inactividad. Rubrik informó que el 88% de los líderes empresariales estaban preocupados por cumplir los objetivos de tiempo de recuperación a medida que aumentan las amenazas agénticas. El mercado de protección de datos SaaS está respondiendo mediante la introducción de funciones de prueba automatizada y orquestación. Las revisiones de DORA y SOC 2 Tipo II también aumentan el valor de la evidencia de que los procesos de recuperación han sido probados. Esta demanda respalda los servicios gestionados que pueden ejecutar validaciones y proporcionar resultados documentados, ya que las organizaciones pueden necesitar apoyo externo para programar pruebas, revisar los resultados de recuperación, abordar las deficiencias en el diseño de políticas y demostrar que sus procedimientos de resiliencia funcionan bajo condiciones operativas prácticas.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Preocupaciones sobre Control de Datos y Privacidad en Nubes de Terceros | -1.5% | Núcleo en la Unión Europea, con extensión a Asia-Pacífico y Oriente Medio | Mediano plazo (2-4 años) |
| Dependencia del Proveedor y Formatos Propietarios de Copia de Seguridad | -1.1% | Global, particularmente en implementaciones de grandes empresas | Largo plazo (≥ 4 años) |
| Límites de Tasa de las Interfaces de Programación de Aplicaciones SaaS | -0.9% | Global | Largo plazo (≥ 4 años) |
| Recuperación Incompleta de Configuración, Metadatos y Relaciones | -0.7% | Global, concentrado en entornos empresariales complejos | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Preocupaciones sobre Control de Datos y Privacidad en Nubes de Terceros
Las organizaciones que protegen información SaaS sensible siguen preocupadas por la ubicación de los datos, el acceso y la jurisdicción legal. La responsabilidad del procesador de datos bajo el RGPD puede aumentar el escrutinio cuando un proveedor de copia de seguridad utiliza procesadores adicionales. Esta preocupación puede alargar los ciclos de compra en servicios financieros y salud, donde los responsables de la toma de decisiones pueden involucrar a equipos de seguridad, legal, cumplimiento, tecnología, adquisiciones y continuidad del negocio antes de aprobar la transferencia de datos protegidos a un servicio de terceros. También aumenta la importancia del diseño del almacenamiento, los controles contractuales y los procesos de recuperación claros en el mercado de protección de datos SaaS. Los proveedores que mantienen control directo sobre su arquitectura de almacenamiento pueden abordar algunas preocupaciones de los compradores, especialmente cuando pueden explicar la ubicación de las copias protegidas, identificar los roles de acceso, limitar las partes de procesamiento adicionales y alinear sus términos de servicio con los requisitos de privacidad internos del cliente. El problema puede reducir la adopción por parte de organizaciones cautelosas, al tiempo que dirige la demanda hacia ofertas centradas en la soberanía.
Dependencia del Proveedor y Formatos Propietarios de Copia de Seguridad
Los formatos de copia de seguridad cerrados pueden dificultar el cambio de proveedor sin arriesgar la integridad de los datos o perder registros históricos. Las grandes empresas pueden enfrentar migraciones complejas al pasar de plataformas heredadas a servicios nativos de SaaS. Los largos períodos de retención bajo normas financieras, de salud y de mantenimiento de registros pueden aumentar esta dificultad. El mercado de protección de datos SaaS también enfrenta este problema, donde el almacén de datos propio de un proveedor limita la portabilidad. Los costos de servicios profesionales y los requisitos de prueba pueden retrasar la decisión de reemplazar una plataforma existente, ya que la transición puede requerir que los equipos revisen las obligaciones de retención, migren registros históricos, prueben rutas de recuperación, capaciten a los usuarios y confirmen que los datos críticos de las aplicaciones permanecen intactos. Los compradores continuarán evaluando la capacidad de exportación y la compatibilidad de recuperación al seleccionar un proveedor, ya que necesitan la confianza de que los registros históricos permanecen accesibles, recuperables y gestionables si las necesidades tecnológicas, las obligaciones regulatorias, las carteras de aplicaciones o las relaciones con proveedores cambian con el tiempo.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Los Servicios Ganan Terreno a través de Modelos de Copia de Seguridad GestionadaLas soluciones representaron el 71,63% de la participación del mercado de protección de datos SaaS en 2025. Esta posición reflejó implementaciones lideradas por software gestionadas internamente por equipos de tecnología de la información. Dentro del mercado de protección de datos SaaS, el segmento incluye plataformas para configurar copias de seguridad, retener copias y coordinar actividades de restauración en aplicaciones comunes en la nube. Las soluciones siguen siendo relevantes para las grandes organizaciones que desean control directo sobre el diseño de políticas, las operaciones diarias, las prioridades de aplicaciones, las reglas de retención, los permisos de acceso y el momento de las actividades de recuperación en sus entornos tecnológicos internos. Los productos entregados en la nube también reducen la carga de infraestructura asociada con entornos de copia de seguridad más antiguos, ya que los equipos pueden utilizar la capacidad gestionada por el proveedor mientras mantienen políticas alineadas con su cartera de aplicaciones y los requisitos de recuperación documentados. La industria de copia de seguridad y recuperación SaaS continúa dependiendo de estos productos como la capa base de protección en todas las aplicaciones. Los requisitos de DORA y SOC 2 Tipo II aumentan la necesidad de procedimientos de recuperación documentados. Esos requisitos también alientan a los compradores a considerar cómo las soluciones respaldan las pruebas repetibles, la recopilación clara de evidencias, el control de acceso, la gestión de retención y los registros que pueden revisarse durante una auditoría o una evaluación interna de resiliencia. Los proveedores más grandes están añadiendo automatización y soporte más amplio de cargas de trabajo para mantener sus posiciones.
Se proyecta que los servicios registren una CAGR del 23,58% de 2026 a 2031. El crecimiento refleja la adopción más amplia de la Copia de Seguridad como Servicio, la copia de seguridad gestionada y las funciones de recuperación operadas externamente, que pueden proporcionar a los clientes un modelo operativo definido cuando sus propios equipos no pueden gestionar continuamente alertas, políticas, pruebas y flujos de trabajo de restauración. Veeam lanzó Data Cloud para Proveedores de Servicios Gestionados en octubre de 2025 para extender la resiliencia de datos SaaS a las cuentas atendidas por socios.[3] Los proveedores de servicios gestionados también se están convirtiendo en una ruta más amplia hacia la protección de datos SaaS para clientes pequeños y medianos. AvePoint reportó ingresos del segundo trimestre de 2026 de 124,5 millones de USD, un aumento del 22% interanual, respaldado por su enfoque de socios y servicios gestionados. Los servicios pueden ayudar a los compradores más pequeños que carecen de experiencia en recuperación y a las organizaciones reguladas que necesitan validación continua, ya que los proveedores pueden aplicar políticas estándar, monitorear el entorno protegido, asistir con las pruebas y documentar las actividades para los clientes durante el período de suscripción. Se espera que las soluciones retengan la mayoría de los ingresos, pero es probable que la adopción de servicios las supere. El cambio refleja la demanda de soporte recurrente en lugar de una instalación de software única.
Por Carga de Trabajo Protegida:
La Cobertura de Salesforce Crea una Oportunidad de CrecimientoMicrosoft 365 representó el 34,78% de los ingresos por carga de trabajo protegida en 2025. Su liderazgo reflejó el amplio uso empresarial de aplicaciones de correo electrónico, colaboración y productividad. Spanning estimó que el 70% de los usuarios de Microsoft 365 tenían una estrategia de copia de seguridad implementada en 2025. Aun así, la eliminación maliciosa siguió siendo una causa principal de pérdida de datos SaaS. La protección de Microsoft 365 es, por lo tanto, un punto de entrada establecido en el mercado de protección de datos SaaS porque aborda el correo electrónico, los archivos, los registros de colaboración y el contenido de usuario ampliamente utilizados que las organizaciones deben poder restaurar después de un incidente a nivel de aplicación. Google Workspace representa otra carga de trabajo central para los proveedores que buscan una cobertura amplia de colaboración. Otras aplicaciones SaaS incluyen plataformas de identidad, herramientas de desarrollo y sistemas de recursos humanos, que pueden contener credenciales de usuario, materiales fuente, configuraciones administrativas, registros de proyectos e información operativa que los equipos necesitan para mantener la actividad empresarial normal. Jira Cloud y Confluence Cloud tenían una menor cobertura de copia de seguridad, lo que indica un alcance continuo para la expansión de cargas de trabajo. Los proveedores están utilizando una amplia gama de conectores para competir por cuentas con carteras de aplicaciones diversas.
Se proyecta que Salesforce crezca a una CAGR del 24,63% de 2026 a 2031. Una encuesta de Arcserve reportó una adopción de copia de seguridad del 20,5% para Salesforce, en comparación con el 63,1% para Microsoft 365. La diferencia importa porque Salesforce puede contener canalizaciones de ingresos, contratos con clientes, registros de servicio, información de cuentas, actividad de ventas y datos de configuración relacionados que son importantes para las operaciones comerciales y las funciones de atención al cliente. Salesforce completó su adquisición de Own Company a finales de 2024 por 1,9 mil millones de USD.[4] La transacción añadió capacidades nativas de Copia de Seguridad y Recuperación a su plataforma. La protección independiente puede seguir siendo necesaria para las organizaciones reguladas que operan múltiples entornos de producción, particularmente donde la política interna requiere una copia de recuperación separada y los equipos necesitan restaurar información fuera del entorno de aplicación original. Estos compradores pueden requerir recuperación a través de metadatos, configuración y relaciones. El mercado de protección de datos SaaS puede, por lo tanto, abordar una brecha de cobertura que permanece fuera de las cargas de trabajo de productividad más maduras. Los proveedores que ya protegen Microsoft 365 pueden usar esta brecha para extender sus relaciones con los clientes.
Por Modelo de Implementación:
La Nube Híbrida Respalda los Requisitos ReguladosLa nube pública representó el 56,83% del mercado de protección de datos SaaS en 2025. El segmento se benefició de las arquitecturas nativas de la nube, el almacenamiento de objetos y la capacidad de escalar sin infraestructura dedicada en el sitio, lo que permite a los proveedores soportar volúmenes de datos crecientes sin requerir que cada cliente compre, mantenga y actualice equipos de almacenamiento físico. La nube pública también puede reducir la carga de gestión para implementaciones de mercado medio. Muchos proveedores utilizan infraestructura en la nube para ofrecer un destino de copia de seguridad sencillo para cargas de trabajo SaaS comunes, combinando programaciones de copia de seguridad rutinarias, gestión centralizada de políticas, configuraciones de retención y opciones de recuperación a las que se puede acceder sin necesidad de construir un entorno local separado. Los servicios nativos de la plataforma pueden limitar aún más la necesidad de operar entornos híbridos tradicionales. Estas ventajas hacen de la nube pública la opción predeterminada para muchas organizaciones. La nube privada sigue siendo el segmento de implementación más pequeño. Se utiliza donde los requisitos legales o de política restringen el uso del almacenamiento en nube pública. La industria de copia de seguridad y recuperación SaaS debe seguir ofreciendo opciones para compradores con necesidades más estrictas de ubicación y control.
Se proyecta que la nube híbrida se expanda a una CAGR del 21,66% de 2026 a 2031. El crecimiento está vinculado a normas que requieren la separación entre las copias de seguridad y los sistemas de producción. DORA requiere que los datos de copia de seguridad se almacenen en ubicaciones geográficamente separadas y estén lógicamente aislados de los sistemas primarios de tecnologías de la información y la comunicación. Estos requisitos pueden respaldar diseños de nube híbrida o aislada para instituciones financieras que buscan evidencia de cumplimiento. Los entornos híbridos pueden combinar el control local con la protección y las capacidades de recuperación fuera del sitio, ayudando a las organizaciones a separar los sistemas sensibles mientras mantienen una ubicación alternativa para las copias protegidas y una ruta práctica para la restauración después de un evento disruptivo. Huawei Cloud actualizó su servicio de Copia de Seguridad y Recuperación en la Nube en marzo de 2026 con bloqueo de copia de seguridad basado en WORM. Esta función está dirigida a organizaciones de Asia-Pacífico que necesitan redundancia local y copias inmutables. El enfoque respalda a los compradores que desean controles de recuperación sin colocar cada carga de trabajo en un único entorno. También muestra por qué las decisiones de implementación están cada vez más vinculadas a la regulación y la resiliencia operativa.
Por Tamaño de Organización:
Las Pequeñas y Medianas Empresas Impulsan la AdopciónLas grandes empresas representaron el 64,59% de los ingresos en 2025. Su liderazgo provino de entornos complejos que requieren protección en aplicaciones de productividad, gestión de relaciones con clientes, identidad y herramientas de desarrollo, a menudo con muchos grupos de usuarios, unidades de negocio, permisos, políticas y tipos de datos, todos los cuales deben gestionarse dentro de un plan de recuperación coherente. Estas organizaciones frecuentemente adquieren plataformas integradas de ciberresiliencia y servicios profesionales relacionados. Rubrik reportó ingresos recurrentes anuales por suscripción del año fiscal 2026 de 1,46 mil millones de USD, un aumento del 34% interanual. Este desempeño reflejó el gasto empresarial continuo en capacidades integradas de resiliencia de datos. Las cuentas grandes también pueden generar ingresos para los proveedores a través de seguridad gestionada y servicios profesionales, ya que la implementación, las pruebas, el diseño de políticas, la incorporación de aplicaciones, las revisiones de gobernanza y la preparación para la recuperación pueden requerir trabajo más allá del servicio de suscripción principal. El mercado de protección de datos SaaS sigue dependiendo de estas cuentas para valores de contrato sustanciales. Sus requisitos favorecen una amplia cobertura de aplicaciones, gobernanza y garantía de recuperación. Sus procesos de compra también dan a los proveedores establecidos una ventaja en implementaciones complejas.
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 24,81% de 2026 a 2031. Los precios por suscripción y las políticas preconfiguradas reducen las barreras de experiencia y capital que antes limitaban la adopción, lo que permite a los equipos más pequeños utilizar configuraciones de protección estándar sin comprar infraestructura extensa ni asignar personal dedicado a cada etapa de la administración de copias de seguridad. Una organización más pequeña puede tener dificultades para absorber semanas de interrupción tras perder un sistema de gestión de relaciones con clientes o financiero. Este riesgo hace que la recuperación rápida y confiable sea valiosa incluso para compradores con personal tecnológico interno limitado, ya que una interrupción prolongada puede afectar la comunicación con los clientes, la facturación, la administración de ventas, las actividades contables, la coordinación de empleados y el acceso a la información operativa necesaria cada día. AvePoint indicó que su plataforma Elements registró inscripciones del mercado medio a un ritmo récord en el segundo trimestre de 2026. El mercado de protección de datos SaaS está llegando a estos clientes a través de productos simplificados y proveedores de servicios gestionados. Las políticas preconfiguradas pueden reducir el trabajo necesario para comenzar a proteger las cargas de trabajo comunes. Los proveedores también se benefician de los ingresos recurrentes por suscripción a medida que los clientes más pequeños adoptan protección en más aplicaciones, porque una cuenta puede comenzar con los sistemas de productividad principales y luego añadir gestión de relaciones con clientes, identidad, desarrollo, administración y otros servicios en la nube a medida que se desarrollan las necesidades operativas. Este segmento está avanzando más allá de un enfoque estrecho en las cuentas corporativas más grandes hacia una adopción más amplia entre compradores con recursos limitados.
Por Vertical Industrial:
El Sector BFSI Mantiene los Ingresos Mientras la Salud se Expande Más RápidoEl sector BFSI representó el 27,82% del tamaño del mercado de protección de datos SaaS en 2025. Los bancos, aseguradoras, firmas de inversión e instituciones de pago enfrentan regulaciones que hacen de la copia de seguridad y la recuperación un requisito de cumplimiento, ya que la incapacidad de restaurar información puede afectar el servicio al cliente, el procesamiento de transacciones, los informes, la continuidad operativa y la capacidad de una organización para demostrar control sobre los sistemas críticos. DORA se aplica directamente a muchas entidades financieras en la Unión Europea. La regulación requiere políticas de copia de seguridad documentadas y procedimientos de recuperación probados. Los requisitos del Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago refuerzan la necesidad de proteger los entornos de datos de titulares de tarjetas, incluida la información de soporte, los controles de acceso y las prácticas de recuperación que las organizaciones utilizan para mantener la disponibilidad e integridad de los sistemas que manejan registros relacionados con pagos. El costo de la interrupción del servicio también respalda el gasto continuo en protección de datos. Los compradores del sector BFSI comúnmente requieren capacidades claras de retención, aislamiento y auditoría. Estos requisitos crean una base de demanda estable para el mercado de protección de datos SaaS. Los proveedores que atienden a este sector deben demostrar tanto capacidad técnica de recuperación como controles de gobernanza.
Se proyecta que la salud y las ciencias de la vida crezcan a una CAGR del 22,96% de 2026 a 2031. El crecimiento está vinculado a las obligaciones de la Ley de Portabilidad y Responsabilidad del Seguro Médico, el uso más amplio de registros de salud electrónicos y la preocupación por el ransomware. Estas organizaciones necesitan una recuperación confiable para la información que respalda la prestación de atención y las operaciones, incluidos los registros digitales, los procesos administrativos, las herramientas de colaboración y las aplicaciones en la nube que el personal utiliza para coordinar servicios y mantener la continuidad en equipos dispersos. Las capacidades de copia de seguridad pueden ayudar a reducir las interrupciones cuando las aplicaciones en la nube o sus datos no están disponibles. El gobierno y la administración pública, el comercio minorista y el comercio electrónico, y la tecnología de la información y las telecomunicaciones siguen siendo áreas de demanda de nivel medio. La energía, los servicios públicos y el petróleo y gas también son relevantes a medida que los sistemas operativos y de tecnología de la información se vuelven más conectados. El mercado de protección de datos SaaS debe soportar diferentes necesidades de retención y gobernanza en estos sectores, porque cada grupo de clientes puede establecer sus propios requisitos de acceso, aislamiento de datos, tiempo de recuperación, registros de auditoría, cobertura de aplicaciones y el tiempo durante el cual las copias deben permanecer disponibles. Los compradores del sector salud probablemente se centrarán en la velocidad de recuperación, el control de acceso y la evidencia de pruebas. Este crecimiento vertical refleja la importancia de proteger los registros digitales que no pueden permanecer no disponibles durante períodos prolongados durante las operaciones normales.
Análisis Geográfico
Mercado de Protección de Datos SaaS en América del Norte
América del Norte representó el 36,43% de los ingresos en 2025. La región se beneficia de un uso profundo de SaaS, un gasto maduro en ciberseguridad y organizaciones reguladas en los sectores financiero, sanitario y de defensa, donde los equipos tecnológicos suelen contar con programas de resiliencia establecidos y el presupuesto, las competencias y las estructuras de gobernanza necesarias para evaluar varios enfoques de copia de seguridad. La HIPAA, la Ley Sarbanes-Oxley y las normas de divulgación de ciberseguridad de 2024 de la Comisión de Bolsa y Valores de EE. UU. respaldan las inversiones continuas en protección de datos. La región también alberga a Druva, Rubrik, Commvault, Cohesity y AvePoint. Esta concentración proporciona a los proveedores clientes empresariales pioneros y retroalimentación periódica sobre los productos, lo que permite a los suministradores perfeccionar los conectores de carga de trabajo, los procesos de recuperación, las interfaces de gestión, los servicios para socios y las funciones de cumplimiento normativo en respuesta a necesidades operativas complejas. El mercado de protección de datos SaaS en América del Norte está, por tanto, respaldado tanto por la madurez de la demanda como por una sólida base de proveedores, con compradores capaces de comparar ofertas consolidadas que abordan los requisitos comunes de productividad, CRM, infraestructura en la nube, identidad y recuperación empresarial más amplia dentro de un entorno regulatorio familiar.
Mercado de Protección de Datos SaaS en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 24,71% entre 2026 y 2031. La inversión en infraestructura digital, las normativas locales de datos y una amplia base de pequeñas y medianas empresas respaldan este ritmo, a medida que las organizaciones adoptan aplicaciones en la nube para las operaciones cotidianas y buscan una protección que pueda adquirirse, implementarse, gestionarse y ampliarse sin una infraestructura interna extensa. China registró un crecimiento interanual del 10,6% en los servicios de transmisión de información, software y tecnología de la información en el primer trimestre de 2026. Alibaba Cloud y Huawei Cloud están incorporando capacidades de copia de seguridad empresarial dentro de sus plataformas. La Ley de Protección de Datos Personales Digitales de India también respalda una preferencia por el almacenamiento de copias de seguridad con residencia en India para las cargas de trabajo sensibles. El mercado de protección de datos SaaS se está beneficiando de la adopción más amplia de la Copia de Seguridad como Servicio en la región, a medida que los proveedores y socios ponen la protección a disposición a través de modelos de suscripción que se adaptan a los clientes que adoptan sistemas en la nube a diferentes velocidades y operan en países con distintas expectativas sobre la ubicación de los datos.
Mercado de Protección de Datos SaaS en EMEA y América del Sur
Europa es la segunda área geográfica más grande en el mercado de protección de datos SaaS, y la fecha de aplicación de DORA en enero de 2025 incrementó la adquisición de copias de seguridad por parte de las instituciones financieras. El RGPD ha hecho que el almacenamiento con conciencia de soberanía y los controles de procesadores sean importantes en las licitaciones del sector financiero y público, con compradores que examinan dónde se almacenan los datos, quién los procesa, cómo se controla el acceso y si los acuerdos de copia de seguridad cumplen con las responsabilidades contractuales y regulatorias. Alemania, el Reino Unido, Francia, Italia y los países del BENELUX son centrales para esta demanda. América del Sur está avanzando, ya que la Lei Geral de Proteção de Dados de Brasil respalda la adopción de copias de seguridad en la nube con conciencia de cumplimiento normativo. Oriente Medio y África están ganando impulso a través de programas de gobierno digital en el Consejo de Cooperación del Golfo. Los Emiratos Árabes Unidos y Arabia Saudita están priorizando opciones de copia de seguridad alojadas localmente a través de Vision 2030 y programas de nube soberana, vinculando la modernización en la nube a una preferencia por acuerdos de infraestructura y servicios que ofrezcan control local sobre los datos sensibles, respalden la planificación de la continuidad y cumplan con las expectativas del sector público.
Panorama Competitivo
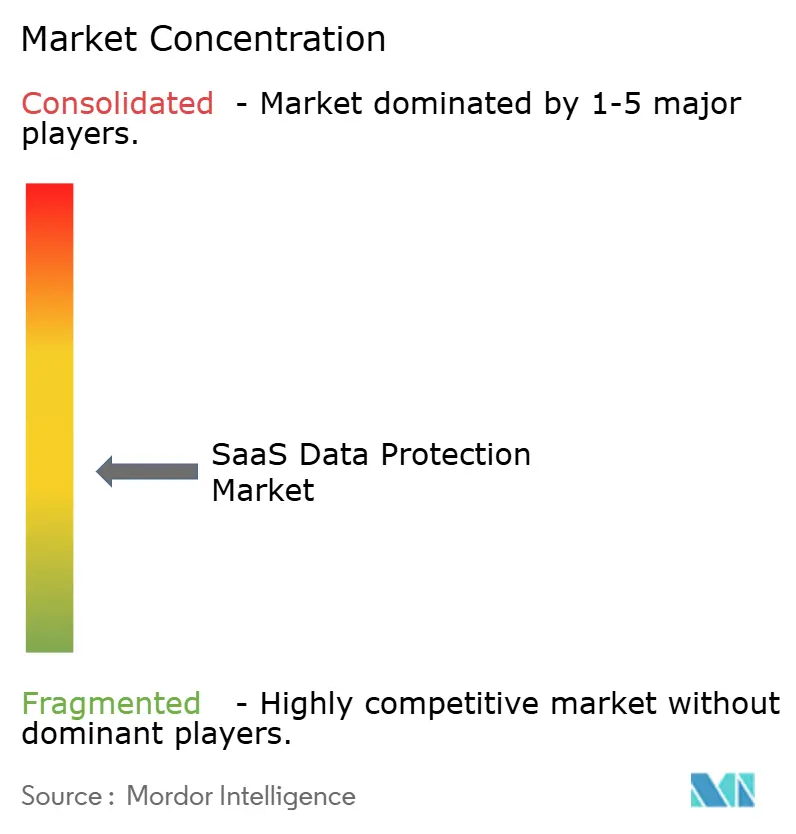
El mercado de protección de datos SaaS está moderadamente fragmentado y tiene una estructura competitiva de dos niveles. Los grandes proveedores de plataformas compiten por cuentas empresariales a través de la amplitud de cobertura y los servicios integrados, buscando proteger múltiples aplicaciones a través de políticas coordinadas, gestión centralizada, controles de seguridad, funciones de validación y soporte profesional para clientes con entornos de datos complejos. Los especialistas nativos de SaaS compiten a través de la profundidad de carga de trabajo, el diseño de soberanía y los precios de canal, centrándose en las necesidades de recuperación específicas de aplicaciones, las opciones de almacenamiento, la accesibilidad de socios y los modelos de implementación que pueden atraer a organizaciones con requisitos de protección más estrechos pero exigentes. Druva, Veeam, Rubrik, Cohesity y Commvault ocupan posiciones de liderazgo en la protección de datos empresariales. Rubrik reportó ingresos recurrentes anuales por suscripción de 1,46 mil millones de USD en el año fiscal 2026, un aumento del 34% interanual. Keepit, HYCU y AvePoint compiten con protección SaaS especializada y modelos de implementación enfocados, ofreciendo alternativas para clientes que priorizan la cobertura de aplicaciones específicas, la ubicación de datos, la administración sencilla, los servicios entregados por socios o un enfoque de copia de seguridad adaptado a un conjunto particular de cargas de trabajo en la nube.
Los proveedores están utilizando capacidades de inteligencia artificial, adquisiciones y canales de socios para ampliar su alcance, al tiempo que mejoran su capacidad para cubrir más tipos de datos, soportar nuevas aplicaciones en la nube, automatizar el trabajo de recuperación y ofrecer servicios a través de proveedores de servicios gestionados establecidos. Veeam completó su adquisición de Securiti AI por 1,725 mil millones de USD en diciembre de 2025, lanzando la Plataforma de Comando DataAI en mayo de 2026, combinando capacidades de seguridad de datos, gobernanza y resiliencia. Rubrik introdujo la Recuperación Empresarial Autónoma para Aplicaciones en la Nube en junio de 2026. El producto aborda la recuperación a través de datos, red, identidad y configuraciones, reflejando la necesidad de restaurar elementos de aplicaciones en la nube conectadas en lugar de tratar archivos y bases de datos como activos separados sin relación con permisos, sistemas de soporte o las configuraciones operativas que hacen que una aplicación sea utilizable. Estos movimientos muestran que la validación de recuperación y la automatización se están convirtiendo en puntos importantes de competencia, a medida que los clientes buscan la confianza de que los datos protegidos, las aplicaciones, las configuraciones, las identidades y la infraestructura relacionada pueden restaurarse de manera controlada y oportuna después de un incidente.
Commvault lanzó Cloud Unified Data Vault en enero de 2026 y extendió Clumio a Google Cloud Storage en abril de 2026. Keepit lanzó AI Truth Cloud en agosto de 2026, posicionando su plataforma como una base de datos soberana y verificable para implementaciones de inteligencia artificial empresarial. AvePoint añadió protecciones para ServiceNow, AWS S3, Azure Kubernetes y Entra External ID en julio de 2026. La copia de seguridad de Salesforce, la copia de seguridad del proveedor de identidad y la protección de la plataforma de desarrollo siguen siendo áreas con menor cobertura reportada, creando una necesidad de políticas y capacidades de recuperación que se extiendan más allá de las cargas de trabajo de correo electrónico y colaboración hacia sistemas que respaldan los ingresos, el acceso, la ingeniería y los procesos administrativos. Estas cargas de trabajo dan al mercado de protección de datos SaaS espacio adicional para una mayor expansión, porque los compradores pueden añadir protección a medida que sus carteras SaaS maduran y a medida que identifican registros de aplicaciones, controles administrativos, datos de identidad y activos de desarrollo que necesitan retención consistente y procesos de recuperación probados.
Líderes de la Industria de Protección de Datos SaaS
-
Druva Inc.
-
Veeam Software Group GmbH
-
Keepit A/S
-
HYCU, Inc.
-
Kaseya US LLC, Spanning
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Protección de Datos SaaS Empresas cubiertas en este informe
- Druva Inc.
- Veeam Software Group GmbH
- Keepit A/S
- HYCU, Inc.
- Kaseya US LLC, Spanning
- AvePoint, Inc.
- Commvault Systems, Inc.
- Rubrik, Inc.
- Cohesity, Inc.
- Acronis International GmbH
- Barracuda Networks, Inc.
- Asigra Inc.
- Own Company, Inc.
- Spin Technology, Inc.
- CloudAlly Ltd.
- SysCloud, Inc.
- Odaseva, Inc.
- Rewind Software Inc.
- Backupify, Inc.
- Datto, Inc.
- Veritas Technologies LLC
- Open Text Corporation
- N-able Technologies Ltd.
- CrashPlan Group LLC
- Zadara Storage, Inc.
Desarrollos recientes de la industria en Mercado de Protección de Datos SaaS
- Agosto de 2026: Keepit lanzó AI Truth Cloud, reposicionando su plataforma de protección de datos SaaS como una base de datos soberana y verificable para implementaciones de inteligencia artificial empresarial. Una estrategia de asociación con proveedores independientes de software integra la capa de confianza de Keepit directamente en ecosistemas de software de terceros, lo que permite a los agentes de inteligencia artificial construir sobre datos de copia de seguridad inmutables y gobernados.
- Julio de 2026: Veeam lanzó Veeam Data Cloud Vault Archive, un nivel de almacenamiento en la nube de clase archivística para la retención de copias de seguridad a largo plazo de forma segura y conforme, junto con Veeam Data Platform v13.1, que añadió NAS Direct to Archive y amplió la detección de amenazas para cargas de trabajo en la nube.
- Junio de 2026: Rubrik introdujo la Recuperación Empresarial Autónoma para Aplicaciones en la Nube en Rubrik FORWARD, una solución de ciberresiliencia agéntica impulsada por el Motor de Recuperación Preventiva que recupera aplicaciones en la nube a través de datos, red, identidad y configuraciones, reconstruyendo el Negocio Mínimo Viable de una organización a velocidad de máquina.
- Abril de 2026: Commvault extendió Clumio a Google Cloud Storage, habilitando la protección y recuperación de conjuntos de datos a gran escala que respaldan cargas de trabajo de inteligencia artificial y análisis a través de copias de seguridad aisladas, inmutables y con separación de red, con disponibilidad general prevista para el verano de 2026.
- Enero de 2026: Commvault lanzó Cloud Unified Data Vault, un servicio nativo de la nube que extiende la protección aislada e inmutable a datos de aplicaciones y de inteligencia artificial con protocolo S3 bajo un marco unificado y basado en políticas, sin necesidad de agentes.
Alcance del Informe Global del Mercado de Protección de Datos SaaS
El mercado de protección de datos SaaS comprende soluciones de copia de seguridad, recuperación, archivado y seguridad diseñadas específicamente para proteger los datos almacenados en aplicaciones de Software como Servicio basadas en la nube, incluidas Microsoft 365 (Exchange, SharePoint, OneDrive, Teams), Google Workspace (Gmail, Drive, Meet), Salesforce, ServiceNow, Workday y otras plataformas SaaS empresariales, frente a la pérdida de datos, la corrupción, la eliminación accidental, las amenazas internas, los ataques de ransomware y las infracciones de cumplimiento. Estas plataformas proporcionan programación automatizada de copias de seguridad, recuperación granular a nivel de elemento, almacenamiento inmutable, capacidades de descubrimiento electrónico y retención legal, informes de cumplimiento, migración entre inquilinos y extracción de datos basada en interfaces de programación de aplicaciones para abordar la brecha del modelo de responsabilidad compartida, donde los proveedores de SaaS garantizan la disponibilidad de la plataforma pero los clientes siguen siendo responsables de su protección de datos, lo que permite a las organizaciones cumplir con los requisitos de retención regulatoria (RGPD, Ley de Portabilidad y Responsabilidad del Seguro Médico, FINRA, Comisión de Bolsa y Valores), mantener la continuidad del negocio y proteger los datos empresariales críticos en entornos SaaS distribuidos sin depender de las políticas de retención nativas del proveedor de SaaS ni de los procesos de exportación manual.
El Informe del Mercado de Protección de Datos SaaS está segmentado por Componente (Soluciones y Servicios), Carga de Trabajo Protegida (Microsoft 365, Google Workspace, Salesforce y Otras Aplicaciones SaaS), Modelo de Implementación (Nube Pública, Nube Privada y Nube Híbrida), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Vertical Industrial (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, Tecnología de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Educación e Instituciones de Investigación, Salud y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI) y Otros Sectores Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios |
| Microsoft 365 |
| Google Workspace |
| Salesforce |
| Otras Aplicaciones SaaS |
| Nube Pública |
| Nube Privada |
| Nube Híbrida |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gobierno y Administración Pública |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Tecnología de la Información y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Salud y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Sectores Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Componente | Soluciones | ||
| Servicios | |||
| Por Carga de Trabajo Protegida | Microsoft 365 | ||
| Google Workspace | |||
| Salesforce | |||
| Otras Aplicaciones SaaS | |||
| Por Modelo de Implementación | Nube Pública | ||
| Nube Privada | |||
| Nube Híbrida | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Vertical Industrial | Gobierno y Administración Pública | ||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Tecnología de la Información y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Salud y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Sectores Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de protección de datos SaaS?
Se proyecta que el tamaño del mercado de protección de datos SaaS se expanda de 3,02 mil millones de USD en 2025 a 3,42 mil millones de USD en 2026, y a 7,54 mil millones de USD en 2031, registrando una CAGR del 17,13% entre 2026 y 2031.
¿Qué está impulsando la demanda de protección de datos SaaS?
El ransomware, la eliminación accidental, el uso más amplio de SaaS, las pruebas de recuperación y los requisitos de soberanía de datos son factores clave, y los compradores también buscan aislamiento, soporte más amplio de aplicaciones, controles documentados y servicios gestionados que reduzcan el trabajo necesario para mantener la protección.
¿Qué carga de trabajo SaaS tiene las mejores perspectivas de crecimiento?
Se proyecta que Salesforce se expanda a una CAGR del 24,63% hasta 2031, respaldado por una tasa de adopción de copia de seguridad reportada más baja que Microsoft 365.
¿Por qué las organizaciones utilizan la copia de seguridad en nube híbrida?
La nube híbrida respalda la separación de los entornos de producción y copia de seguridad, lo que puede ayudar a las organizaciones reguladas a cumplir con los requisitos de recuperación y control de datos, al tiempo que mantiene una combinación práctica de supervisión local, copias fuera del sitio y capacidad de recuperación para aplicaciones críticas.
¿Qué grupo de clientes se está expandiendo más rápido?
Se proyecta que las pequeñas y medianas empresas crezcan a una CAGR del 24,81% hasta 2031, a medida que los servicios de suscripción reducen las barreras de adopción, proporcionan opciones de políticas más accesibles y permiten a las organizaciones buscar una recuperación confiable sin infraestructura dedicada extensa ni personal especializado.
¿Qué sector tiene el mayor papel en la protección de datos SaaS?
El sector BFSI representó el 27,82% de los ingresos en 2025, mientras que se proyecta que la salud y las ciencias de la vida se expandan más rápido a una CAGR del 22,96%.