
Tamanho e Participação do Mercado de Serviços de Recuperação de Ransomware
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 10.27 Bilhões de dólares |
| Tamanho do Mercado (2031) | 19.98 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 14.24 % |
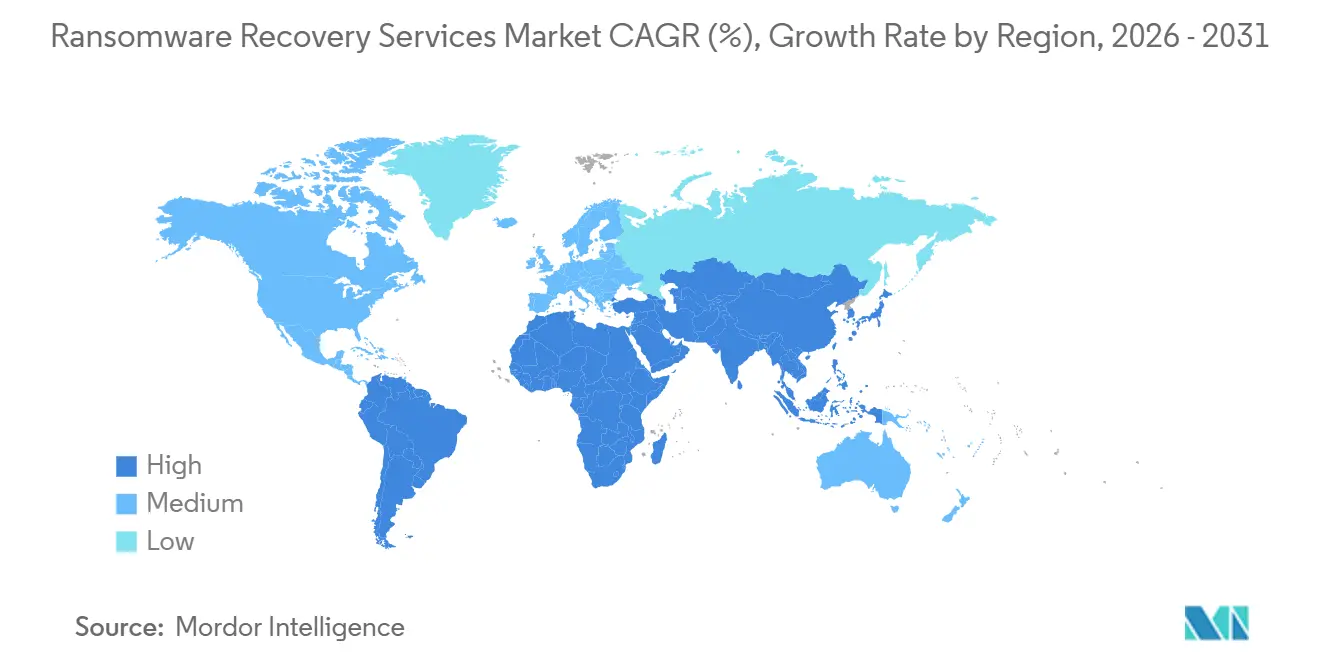
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
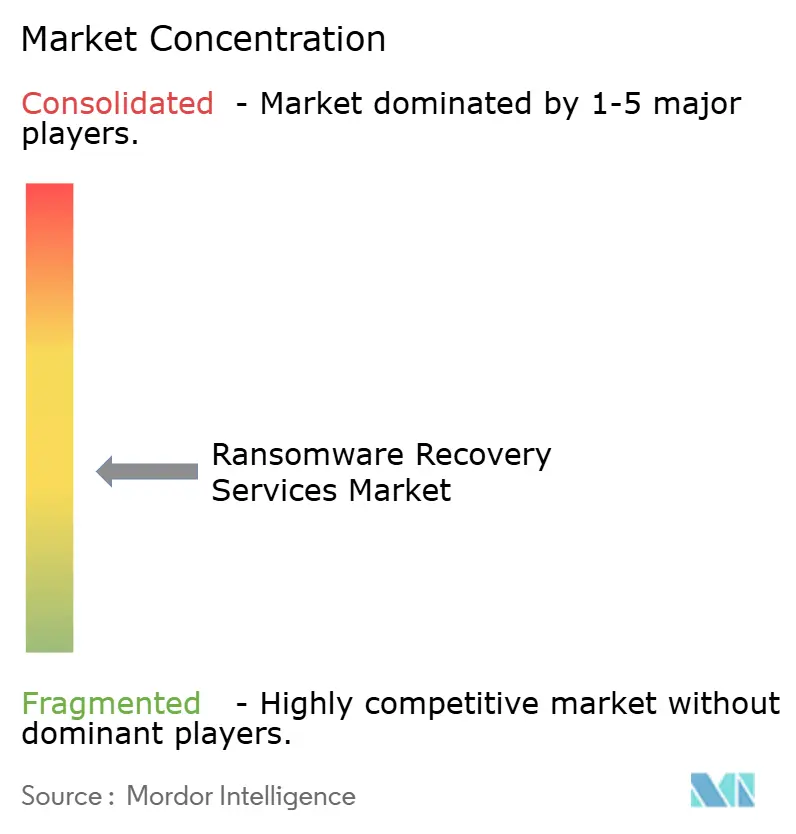
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Recuperação de Ransomware por Mordor Intelligence
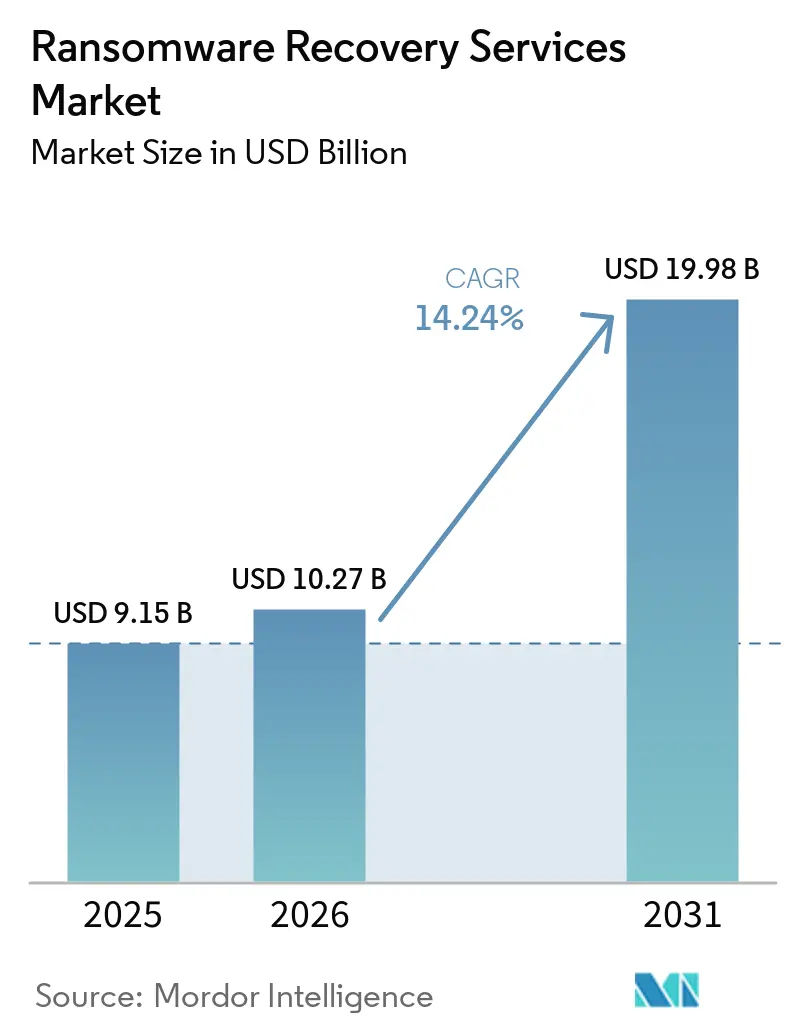
O tamanho do mercado de serviços de recuperação de ransomware foi avaliado em 9,15 bilhões de USD em 2025 e estima-se que cresça de 10,27 bilhões de USD em 2026 para atingir 19,98 bilhões de USD até 2031, a um CAGR de 14,24% durante o período de previsão (2026-2031). Os ataques de ransomware combinam cada vez mais criptografia, roubo de dados, interrupção de serviços e contato direto com partes interessadas, o que aumenta o ônus operacional e jurídico sobre as organizações afetadas. O mercado de serviços de recuperação de ransomware é impulsionado por ataques a ambientes de backup, incluindo cópias de sombra de volume, repositórios de dados de backup e contas de administrador, pois essas ações restringem a restauração autogerenciada. A menor dependência de backups para a recuperação efetiva também deixa mais organizações dependentes de suporte especializado após um incidente. Condições mais rígidas de ciberseguro estão tornando backups imutáveis, testes de recuperação e programas de prontidão requisitos de aquisição mais comuns. Fornecedores de plataformas, especialistas em backup e empresas forenses estão respondendo por meio de aquisições, parcerias e fluxos de trabalho de recuperação integrados, enquanto o mercado de serviços de recuperação de ransomware se amplia entre organizações menores que precisam de serviços gerenciados mais acessíveis.
Principais Conclusões do Relatório
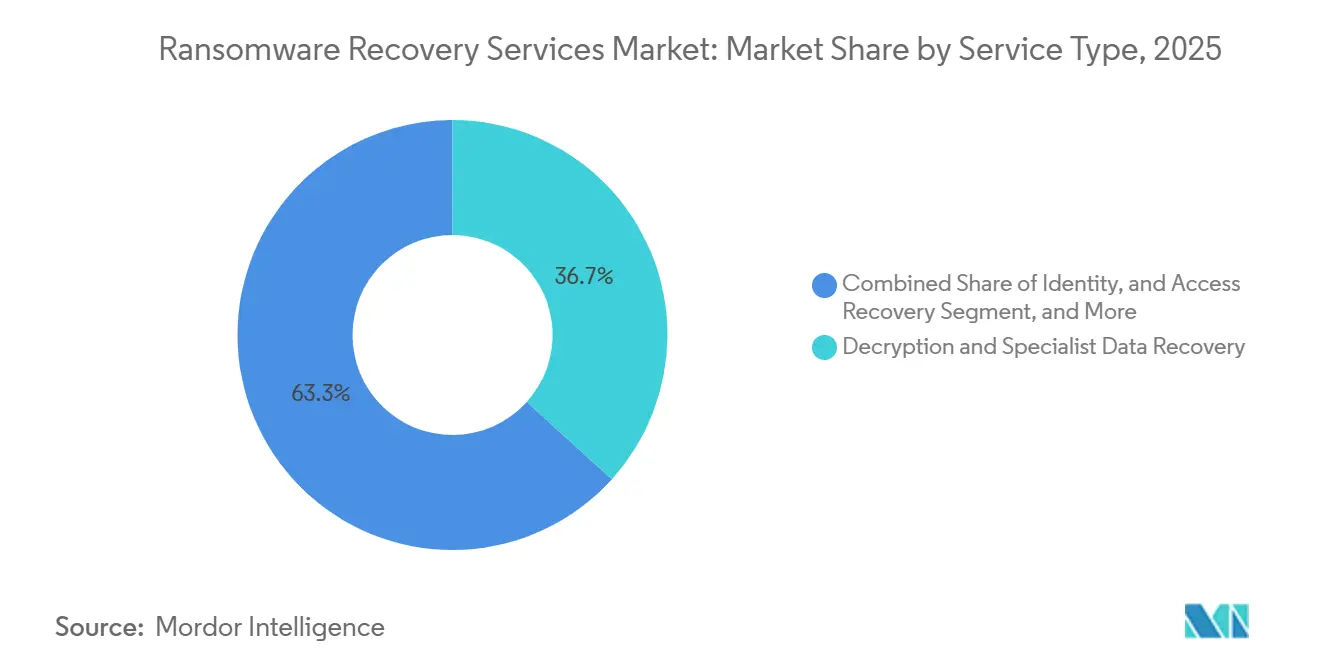
- Por tipo de serviço, descriptografia e recuperação especializada de dados detiveram 36,71% da participação do mercado de serviços de recuperação de ransomware em 2025, enquanto a prontidão para recuperação de ransomware, testes e exercícios deve expandir a um CAGR de 18,39% até 2031.
- Por modelo de entrega, o modelo remoto deteve 58,64% da receita em 2025, enquanto o híbrido deve expandir a um CAGR de 19,27% até 2031.
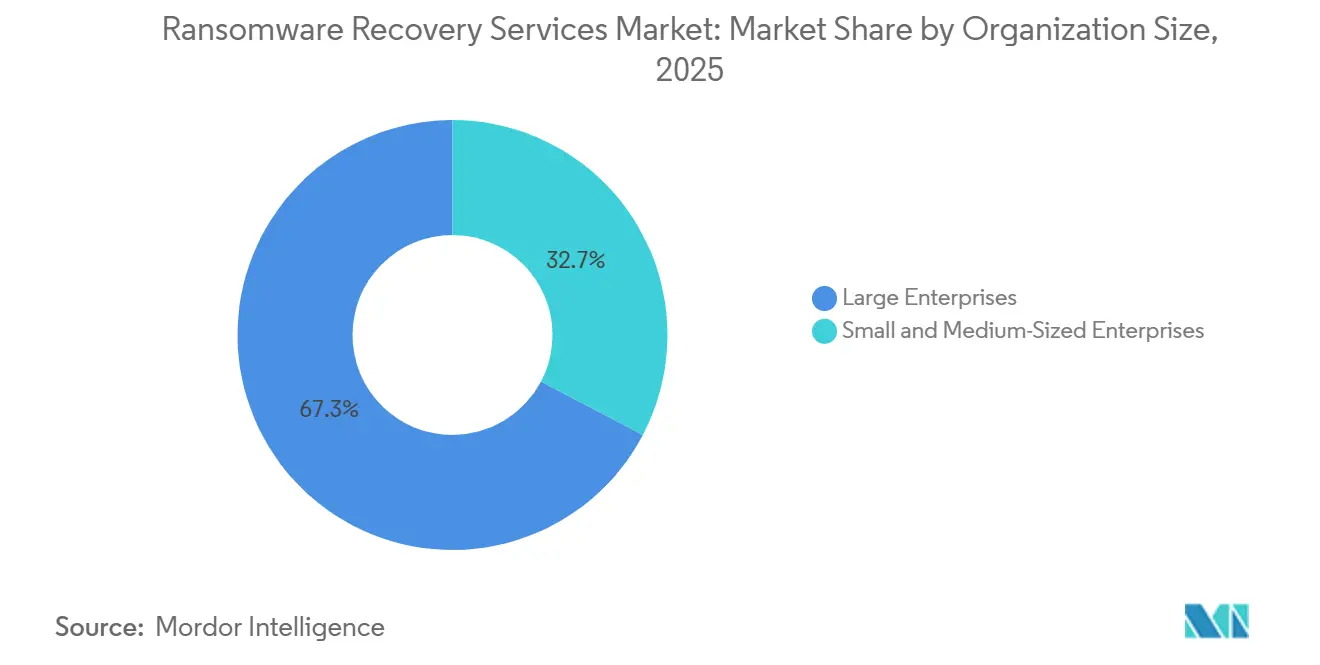
- Por porte da organização, as grandes empresas responderam por 67,31% da receita do mercado de serviços de recuperação de ransomware em 2025, enquanto as PMEs devem expandir a um CAGR de 21,83% até 2031.
- Por vertical do setor, o BFSI deteve 27,34% da receita no mercado de serviços de recuperação de ransomware em 2025, enquanto o setor de saúde e ciências da vida deve expandir a um CAGR de 22,51% até 2031.
- Por geografia, a América do Norte respondeu por 37,48% da receita em 2025, enquanto a Ásia-Pacífico deve expandir a um CAGR de 19,79% até 2031 no mercado de serviços de recuperação de ransomware.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Serviços de Recuperação de Ransomware
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Escalada de Ataques de Dupla e Tripla Extorsão | +3.5% | Global | Curto prazo (≤ 2 anos) |
| Expansão dos Ecossistemas de Ransomware como Serviço e de Corretores de Acesso | +2.8% | Global | Curto prazo (≤ 2 anos) |
| Pressão Regulatória por Recuperação Cibernética Testada | +2.5% | América do Norte e UE, com expansão para APAC | Médio prazo (2-4 anos) |
| Expansão de Cargas de Trabalho em Nuvem e Multinuvem | +2% | Global | Médio prazo (2-4 anos) |
| Ataques a Backups Criam Demanda por Recuperação Imutável | +1.5% | Global | Curto prazo (≤ 2 anos) |
| Requisitos de Ciberseguro para Prontidão de Recuperação Demonstrável | +1.2% | América do Norte e UE | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada de Ataques de Dupla e Tripla Extorsão
Grupos avançados de ransomware agora combinam criptografia com exfiltração de dados, ataques de negação de serviço distribuído e contato direto com partes interessadas em uma única campanha. Essa abordagem reduz o tempo disponível para a vítima responder e amplia as consequências além da disponibilidade dos sistemas. A Chainalysis registrou um aumento de 50% ano a ano nas vítimas reivindicadas em sites de vazamento durante 2025, mesmo com os pagamentos de ransomware em cadeia caindo para 820 milhões de USD.[1]Chainalysis, "Crypto Ransomware: Relatório de Crimes Cripto 2026," Chainalysis, chainalysis.com. A Sophos constatou que 56% dos ataques criptografaram dados em 2026, em comparação com 50% em 2025. A Mandiant documentou a exclusão de cópias de sombra de volume, a criptografia de repositórios de dados ESXi e o comprometimento de contas de administração de backup como etapas pré-criptografia, o que pode eliminar a opção de restauração de rotina. A parcela de resgates pagos caiu para 28%, aumentando a necessidade de recuperação técnica, trabalho forense e suporte à descriptografia à medida que as organizações buscam alternativas ao pagamento.
Expansão dos Ecossistemas de Ransomware como Serviço e de Corretores de Acesso
Os modelos de Ransomware como Serviço e de corretores de acesso distribuem a atividade de incidentes por um grupo maior de operadores e afiliados. O encerramento do LockBit e do RansomHub em 2025 foi seguido por ganhos para Akira, Qilin, Inc, Safepay e DragonForce, mostrando que a interrupção de um grupo pode deslocar a atividade em vez de eliminá-la. Os Corretores de Acesso Inicial receberam pelo menos 14 milhões de USD em pagamentos em cadeia durante 2025 e viabilizaram receitas de ransomware 58 vezes maiores. Os preços médios de acesso caíram de 1.427 USD no primeiro trimestre de 2023 para 439 USD no primeiro trimestre de 2026, à medida que a automação, ferramentas assistidas por inteligência artificial e um maior fornecimento de registros de infostealers reduziram as barreiras para os afiliados. Custos mais baixos de entrada em ataques podem expandir o conjunto de organizações visadas mais rapidamente do que muitos programas defensivos conseguem melhorar. O mercado de serviços de recuperação de ransomware, portanto, depende de uma demanda ampla por incidentes, e não da presença contínua de qualquer marca de operador individual. Essa condição do mercado de serviços de recuperação de ransomware mantém a capacidade de recuperação relevante quando grupos criminosos mudam de nome, ferramentas ou redes de afiliados.
Pressão Regulatória por Recuperação Cibernética Testada
Os requisitos regulatórios estão criando cada vez mais demanda direta por serviços de prontidão para recuperação em setores regulados. O Regulamento de Resiliência Operacional Digital da UE está em vigor desde 17 de janeiro de 2025 e exige que as entidades financeiras mantenham procedimentos testados de continuidade e restauração de backup nos termos dos Artigos 11 e 12.[2]Instituto Nacional de Padrões e Tecnologia, "Gestão de Riscos de Ransomware: Um Perfil Comunitário do Cybersecurity Framework 2.0," Instituto Nacional de Padrões e Tecnologia, nist.gov. As revisões de supervisão estão se intensificando em 2026 e continuarão até 2027, o que torna a evidência de capacidade de recuperação testada mais importante para as entidades financeiras. A Lei de Notificação de Incidentes Cibernéticos para Infraestrutura Crítica dos EUA exige a notificação de incidentes cibernéticos significativos em 72 horas e de pagamentos de ransomware em 24 horas. O Relatório Interagencial do NIST 8374r1 recomenda planos de recuperação documentados e regularmente exercitados com funções definidas. Essas obrigações transformam a prontidão para recuperação de uma despesa tecnológica discricionária em um requisito documentado que pode sustentar relacionamentos de serviço recorrentes.
Expansão de Cargas de Trabalho em Nuvem e Multinuvem
A adoção de nuvem e multinuvem criou requisitos de recuperação que diferem da restauração tradicional no local. A Mandiant constatou que o phishing por voz respondeu por 23% dos vetores de acesso inicial em incidentes específicos de nuvem, em comparação com 11% em todos os tipos de incidentes. As equipes de recuperação devem lidar com identidades em nuvem, configurações, controles de versionamento de objetos e credenciais administrativas compartilhadas, e não apenas com sistemas de arquivos e infraestrutura local. Essas condições exigem habilidades e ferramentas especializadas que muitos provedores de recuperação convencionais não possuem. Em junho de 2026, a Rubrik, Inc. introduziu a Recuperação Autônoma de Negócios para Aplicações em Nuvem, que descobre pilhas de aplicações, mapeia dependências e reconstrói ambientes de negócios mínimos viáveis. O mercado de serviços de recuperação de ransomware é afetado por essa produtização porque parte do trabalho manual de recuperação em nuvem pode ser reduzida, enquanto a demanda cresce por especialistas que possam gerenciar ambientes híbridos complexos e validar uma restauração limpa. O mercado de serviços de recuperação de ransomware também precisa de provedores que possam coordenar a recuperação em nuvem com dependências entre identidade, dados e aplicações.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Escassez de Engenheiros de Recuperação e Especialistas Forenses | -1.8% | Global | Longo prazo (≥ 4 anos) |
| Alto Custo e Economia Incerta de Contratos de Recuperação Complexos | -1.5% | Global | Médio prazo (2-4 anos) |
| Cargas Criptografadas ou Destrutivas Podem Tornar a Recuperação Tecnicamente Impossível | -1% | Global | Curto prazo (≤ 2 anos) |
| Restrições de Soberania de Dados, Cadeia de Custódia e Acesso Transfronteiriço | -0.7% | Núcleo da APAC, com expansão para a UE | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Engenheiros de Recuperação e Especialistas Forenses
A escassez de profissionais experientes em perícia digital e resposta a incidentes limita a capacidade de serviço e aumenta os custos de entrega. A Magnet Forensics constatou que quase três quartos dos 368 respondentes do setor privado em DFIR enfrentaram desafios de recrutamento e retenção, com 39,4% descrevendo o problema como grande ou extremo.[3]Magnet Forensics, "Relatório sobre o Estado do DFIR Empresarial 2026," Magnet Forensics, magnetforensics.com. O SANS relatou que 60% das organizações identificaram lacunas de habilidades como seu principal desafio de força de trabalho, em comparação com 40% que citaram escassez de pessoal. Funções especializadas que exigem 15 ou mais anos de experiência levaram 6 meses ou mais para serem preenchidas em 55% dos casos. Provedores estabelecidos com equipes forenses consolidadas podem proteger a qualidade do serviço, mas custos mais altos de pessoal podem atrasar compras entre PMEs sensíveis ao orçamento. Essa restrição também torna métodos escaláveis, contratos estruturados e automação de recuperação mais importantes para provedores que buscam atender a uma base de clientes maior. O mercado de serviços de recuperação de ransomware se beneficia quando o tempo escasso de especialistas é direcionado para as decisões de recuperação mais complexas.
Alto Custo e Economia Incerta de Contratos de Recuperação Complexos
Incidentes complexos de ransomware podem ter resultados incertos quando os dados estão totalmente criptografados, as cadeias de backup são destruídas ou cargas destrutivas impedem a restauração. A Elastio constatou que 38% das organizações que pagaram mais do que a demanda inicial de resgate sofreram falhas ou mau funcionamento de backup. A Sophos constatou que 48% das organizações com dados criptografados pagaram resgates apesar de terem opções de recuperação baseadas em backup. Organizações com 100 a 250 funcionários interromperam ataques antes da criptografia ou extorsão em 34% dos casos, em comparação com 46% para organizações com 3.001 a 5.000 funcionários. Um contrato intensivo em recursos sem um resultado viável de restauração pode afetar a reputação de um provedor e tornar os compradores cautelosos quanto à aprovação do trabalho. O risco é maior para organizações menores porque um contrato malsucedido pode criar uma perturbação financeira maior em relação aos seus orçamentos disponíveis. O mercado de serviços de recuperação de ransomware deve, portanto, abordar as preocupações dos compradores sobre escopo, prazo e os limites práticos da restauração.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço: Descriptografia Lidera Enquanto os Testes de Prontidão Ganham Terreno
Descriptografia e recuperação especializada de dados detiveram 36,71% da receita em 2025. Essa posição refletiu a demanda contínua por intervenção especializada quando sistemas criptografados não podiam ser restaurados por métodos de autoatendimento. A Sophos relatou que 56% dos ataques criptografaram dados em 2026, sustentando a necessidade de trabalho especializado pós-incidente.[4]Sophos, "O Estado do Ransomware em Serviços Financeiros 2025," Sophos, sophos.com. Historicamente, muitas organizações adquiriam suporte de recuperação somente após um incidente já ter afetado dados e sistemas de produção. Esse padrão favorece provedores que podem combinar análise técnica com prioridades de recuperação claras para as equipes de negócios. Avaliação de Emergência, Triagem, Contenção e Erradicação geralmente iniciam o contrato identificando o escopo do comprometimento e limitando danos adicionais. Perícia Digital e Preservação de Evidências apoia os requisitos de investigação onde uma organização precisa de um registro defensável dos eventos. Infraestrutura, Sistema, Aplicação e Restauração em Nuvem permanecem intensivos em mão de obra porque a restauração pode abranger sistemas híbridos e continuar por várias semanas.
O tamanho do mercado de serviços de recuperação de ransomware para prontidão para recuperação de ransomware, testes e exercícios deve crescer a um CAGR de 18,39% entre 2026 e 2031. Esse serviço está ganhando atenção à medida que seguradoras, conselhos e reguladores solicitam evidências de que os processos de recuperação funcionam em condições realistas. O mercado de serviços de recuperação de ransomware está respondendo oferecendo exercícios que tornam a prontidão para recuperação mais fácil de avaliar para tomadores de decisão não técnicos. A recuperação testada está se tornando uma questão de gestão porque o tempo de inatividade, os compromissos contratuais e as obrigações de divulgação podem ter consequências além das equipes de tecnologia. A validação de recuperação e o retorno seguro às operações são cada vez mais vendidos após a restauração para confirmar que os sistemas podem retomar o uso normal. Identidade, diretório e recuperação de acesso também estão se tornando mais importantes porque 79% dos ataques começaram por meio de abordagens baseadas em identidade. A Sophos também constatou que 67% das vítimas consideraram o incidente de ransomware seu ataque de identidade mais significativo. A integração de setembro de 2026 entre a Rubrik, Inc. e a CrowdStrike Holdings, Inc. reduziu os tempos de recuperação de infraestrutura de identidade de dias para horas, demonstrando como os provedores de tecnologia estão trabalhando para melhorar a velocidade de recuperação.


Por Modelo de Entrega: A Entrega Remota Permanece a Maior à Medida que o Trabalho Híbrido se Expande
O modelo remoto deteve 58,64% da receita em 2025. Ele fornece um modelo prático para triagem inicial, perícia de endpoints, análise de descriptografia, caça a ameaças, investigações de identidade e restauração de cargas de trabalho em nuvem. Os provedores podem implantar ferramentas especializadas rapidamente sem aguardar que a equipe viaje até o local afetado. As equipes remotas também podem gerenciar vários contratos ao mesmo tempo, o que apoia a capacidade de serviço durante períodos de alto volume de incidentes. Esse método de entrega permanece adequado onde o acesso seguro à rede está disponível e a tarefa de recuperação não requer coleta de evidências físicas. Sua escala e velocidade significam que deve manter uma posição majoritária até 2031. O mercado de serviços de recuperação de ransomware continua a depender do acesso remoto para implantação rápida de especialistas em locais de clientes dispersos. A resposta remota também oferece aos clientes um ponto de entrada para expertise especializada antes de decidir se o suporte presencial é necessário.
O modelo híbrido deve crescer a um CAGR de 19,27% entre 2026 e 2031, a taxa mais rápida entre os modelos de entrega. Reconstruções complexas podem exigir trabalho presencial para armazenamento conectado à rede, RAID, arrays SAN, perícia em nível de hardware e evidências sensíveis à cadeia de custódia. O uso de backup para recuperação efetiva caiu para 54% em 2025, uma mínima de 6 anos, o que significa que mais incidentes podem precisar de intervenção mais profunda após a descoberta de cadeias de backup comprometidas. A entrega híbrida combina a velocidade da investigação remota com suporte físico quando as condições de infraestrutura o exigem. A entrega presencial permanece necessária em ambientes regulados onde as regras de soberania de dados restringem a transmissão de evidências por redes públicas. Também é relevante para ambientes de tecnologia operacional onde o acesso à rede é limitado ou inseguro. Provedores que conseguem passar suavemente da ação remota para a recuperação no local dentro de um único fluxo de trabalho podem diferenciar seu serviço. Especialistas menores podem ter dificuldade em construir essa cobertura em escala, enquanto plataformas maiores podem incluí-la em programas de contrato e modelos de resposta em camadas.
Por Porte da Organização: Grandes Empresas Lideram a Receita Enquanto as PMEs se Expandem
As Grandes Empresas detiveram 67,31% da receita em 2025. Sua maior participação reflete altos valores médios de contrato e contratos plurianuais formados após incidentes graves. A recuperação empresarial pode cobrir ambientes em nuvem, sistemas locais, serviços de identidade e tecnologia operacional ao mesmo tempo. Os objetivos de tempo de recuperação são frequentemente escritos em contratos, o que cria pressão para que os provedores mantenham equipes treinadas e processos de entrega claros. Grandes organizações também enfrentam consequências regulatórias, reputacionais e operacionais quando serviços críticos são interrompidos. Essas condições favorecem contratos mais amplos que incluem avaliação de prontidão, resposta a incidentes, restauração, validação e melhorias pós-incidente. O setor de serviços de recuperação de ransomware, portanto, mantém uma forte base de receita empresarial mesmo à medida que a demanda se amplia entre compradores menores.
As PMEs devem crescer a um CAGR de 21,83% entre 2026 e 2031. Preços de assinatura acessíveis, produtos de recuperação gerenciada, maior exposição a ataques e requisitos de ciberseguro estão ampliando a base de clientes endereçável abaixo do nível empresarial. Pequenas organizações com 100 a 250 funcionários interromperam ataques antes da criptografia ou extorsão em 34% dos casos. O resultado de 46% para organizações com 3.001 a 5.000 funcionários mostra a dificuldade relativa que equipes menores podem enfrentar para impedir a conclusão de ataques. Isso pode se traduzir em demanda frequente por assistência prática de recuperação, mesmo onde cada orçamento individual é limitado. Os provedores precisam de canais produtizados que mantenham a qualidade forense sem depender apenas da consultoria tradicional por diária. Serviços com preços de assinatura podem apoiar esse modelo quando combinam preparação, planos de recuperação testados e acesso a suporte especializado durante um evento. O mercado de serviços de recuperação de ransomware pode alcançar mais PMEs quando esses serviços reduzem a incerteza antes que um incidente ocorra.
Por Vertical do Setor: O BFSI Fornece a Maior Base Enquanto a Saúde Cresce Mais Rapidamente
O BFSI deteve 27,34% da receita em 2025. As instituições financeiras gerenciam dados de alto valor e enfrentam exposição regulatória, operacional e reputacional substancial quando os serviços ficam indisponíveis. Os ataques diretos de ransomware a instituições financeiras aumentaram de 156 em 2024 para 202 em 2025, enquanto o primeiro trimestre de 2026 registrou 65 incidentes no setor financeiro. O número do primeiro trimestre de 2026 foi 76% maior do que o nível do primeiro trimestre de 2025. A Sophos constatou que 57% das organizações financeiras se recuperaram totalmente em 1 semana durante 2025. O suporte profissional de recuperação e a infraestrutura de backup madura podem ajudar a explicar a necessidade de restauração rápida e documentada nessa vertical. Governo e Administração Pública, Tecnologia da Informação e Telecomunicações e Manufatura Industrial também respondem por demanda substancial. O mercado de serviços de recuperação de ransomware ganha mais suporte onde as interrupções de serviço afetam funções públicas, acesso de clientes e sistemas de produção conectados.
O setor de saúde e ciências da vida deve crescer a um CAGR de 22,51% entre 2026 e 2031. As dependências de atendimento ao paciente tornam a interrupção prolongada do sistema especialmente difícil, o que aumenta a importância da recuperação rápida e da validação limpa do sistema. O FBI identificou a saúde como o setor mais visado em 2025, com 460 ataques de ransomware, enquanto um rastreador registrou 410 ataques de ransomware na área de saúde no primeiro semestre de 2026. A IBM estimou o custo total médio de uma violação na área de saúde em 7,42 milhões de USD por incidente em 2025.[5]IBM Security, "Relatório de Custo de uma Violação de Dados 2025," IBM, ibm.com. A manufatura também permanece exposta, com o JIPDEC relatando uma taxa de infecção por ransomware de 57,1% entre fabricantes japoneses. A Cyble identificou a manufatura como o setor mais atacado na APAC no primeiro semestre de 2026, com mais de 49 incidentes confirmados. Instituições de Educação e Pesquisa permanecem subinvestidas em recuperação cibernética em relação à sua exposição, enquanto Energia e Serviços Públicos, Petróleo e Gás, Varejo e Comércio Eletrônico, Transporte e Logística e Mídia e Entretenimento contribuem para a base de demanda vertical.
Análise Geográfica
A América do Norte deteve 37,48% da participação do mercado de serviços de recuperação de ransomware em 2025. A região tem uma alta concentração de alvos corporativos valiosos, um ecossistema maduro de ciberseguro e capacidade substancial de resposta a incidentes. As regras de divulgação da SEC dos EUA e o futuro marco da CIRCIA apoiam o investimento sistemático em programas de recuperação profissionalmente documentados. As PMEs canadenses enfrentaram custos totais de incidentes de ransomware de CAD 135.000 (USD 97.594,15) a CAD 250.000 (USD 180.729,90) por contrato durante 2026. Essa faixa de custos apoia a demanda por produtos de recuperação baseados em assinatura abaixo do nível empresarial. O mercado de serviços de recuperação de ransomware pode usar modelos de serviço recorrentes para distribuir os custos de preparação e resposta ao longo de um período mais longo.
A Europa é moldada por requisitos regulatórios que tornam a restauração testada mais visível para compradores regulados. O DORA está em vigor desde 17 de janeiro de 2025 e exige continuidade de TIC testada e restauração de backup para entidades financeiras da UE. A revisão de supervisão está se intensificando ao longo de 2026, e revisões temáticas da concentração de risco de TIC de terceiros estão planejadas até 2027. Alemanha, Reino Unido, França e Itália fornecem demanda significativa por meio de atividade financeira e industrial concentrada. O Reino Unido registrou a maior demanda mediana de resgate globalmente em 2026, de 2,5 milhões de USD.
A Ásia-Pacífico deve expandir a um CAGR de 19,79% entre 2026 e 2031, tornando-a a área regional de crescimento mais rápido. A Índia registrou 77 incidentes confirmados de ransomware no primeiro semestre de 2026, em segundo lugar na APAC atrás da Tailândia, que registrou 82 incidentes. O requisito de notificação de violação em 6 horas do CERT-In da Índia fortalece a demanda por suporte documentado de resposta e recuperação. O Japão relatou que 45,8% das empresas sofreram infecção por ransomware em 2026, e sua taxa de sucesso de recuperação foi de 44,2%, abaixo dos 46% em 2025.[6] Corporação de Desenvolvimento de Processamento de Informações do Japão, "Pesquisa de Tendências de Utilização de TI Empresarial 2026," JIPDEC, jipdec.or.jp. A China emitiu um aviso em agosto de 2026 sobre a variante de ransomware Sorry, que visava servidores Linux e PMEs ricas em dados. A atividade de BFSI e energia da América do Sul, juntamente com os programas de infraestrutura digital do Golfo e as economias digitais em expansão na Nigéria e na África do Sul, apoiam a demanda futura à medida que as superfícies de ataque regionais se desenvolvem.

Cenário Competitivo
O mercado de serviços de recuperação de ransomware é moderadamente fragmentado entre plataformas de segurança, fornecedores de resiliência de dados e empresas especializadas em perícia e resposta a incidentes. CrowdStrike Holdings, Inc., Palo Alto Networks, Inc. e SentinelOne, Inc. competem por meio de fluxos de trabalho integrados de detecção à recuperação em plataformas mais amplas de operações de segurança. Veeam Software Group GmbH, Rubrik, Inc., Cohesity, Inc., Commvault Systems, Inc., Druva Inc. e Acronis International GmbH competem por meio de tecnologia de recuperação, cofres com isolamento físico e compromissos contratuais de recuperação. Kroll, LLC, Arete Advisors, Inc., NCC Group plc, Coveware, Inc. e Proven Data Recovery, LLC competem por meio de expertise investigativa, suporte a negociações e manuseio de evidências. Esses grupos visam cada vez mais o mesmo comprador empresarial à medida que os clientes buscam uma resposta coordenada desde a detecção até a recuperação.
O mercado de serviços de recuperação de ransomware é cada vez mais moldado pela convergência de plataformas em 2025 e 2026. A Veeam Software Group GmbH concluiu sua aquisição de 1,725 bilhão de USD da Securiti AI em dezembro de 2025 para reunir resiliência de dados, gestão de postura de segurança, governança de privacidade e capacidades de confiança em inteligência artificial. A Rubrik, Inc. introduziu a Recuperação Autônoma de Negócios para Aplicações em Nuvem em junho de 2026, usando um Motor de Recuperação Preventiva para reconstruir ambientes de negócios mínimos viáveis. A Commvault Systems, Inc. integrou ações de recuperação cibernética nos fluxos de trabalho do CrowdStrike Charlotte Agentic SOAR em agosto de 2026, tornando as ações de recuperação disponíveis nos fluxos de trabalho de operações de segurança. Esses movimentos reduzem a coordenação manual e estreitam o espaço entre serviços de recuperação especializados e plataformas de segurança mais amplas.
O mercado de serviços de recuperação de ransomware continua a incluir empresas menores onde os casos exigem perícia física, reconstrução de NAS e RAID, ou manuseio de evidências com requisitos rigorosos de cadeia de custódia. WithSecure Corporation, Bitdefender SRL e Sophos Limited competem em detecção, resposta e recuperação, especialmente no mercado intermediário europeu. Recuperação gerenciada acessível para PMEs, validação de tecnologia operacional e recuperação entre nuvens sem bloqueio de fornecedor permanecem necessidades importantes. A competição repousa na profundidade da resposta, velocidade de recuperação, capacidade de entrega global e capacidade de validar sistemas limpos e utilizáveis. O mercado de serviços de recuperação de ransomware favorece empresas que podem conectar essas capacidades sem fragmentar a responsabilidade durante um incidente ativo, preservando a responsabilidade especializada e as decisões de recuperação documentadas ao longo do contrato.
Líderes do Setor de Serviços de Recuperação de Ransomware
Veeam Software Group GmbH
Rubrik, Inc.
Cohesity, Inc.
Druva Inc.
Proven Data Recovery, LLC
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Setembro de 2026: Rubrik, Inc. e CrowdStrike Holdings, Inc. anunciaram uma integração de fluxo de trabalho de resiliência de identidade agêntica no Fal.Con 2026, combinando o CrowdStrike Falcon Next-Gen Identity Security com o Rubrik Identity Resilience orquestrado pelo Charlotte Agentic SOAR. A integração oferece um fluxo de trabalho completo de ciclo fechado abrangendo detecção, contenção, investigação e recuperação de ambientes de identidade comprometidos, reduzindo os RTOs de dias para horas para clientes conjuntos.
- Agosto de 2026: Commvault Systems, Inc. integrou suas ações de recuperação cibernética na plataforma Charlotte Agentic SOAR da CrowdStrike Holdings, Inc., tornando as etapas de recuperação nativamente disponíveis nos fluxos de trabalho do centro de operações de segurança e reduzindo as transferências manuais entre as equipes de segurança e de recuperação de TI. A integração está geralmente disponível para clientes conjuntos da Commvault e da CrowdStrike por meio do CrowdStrike Marketplace.
- Julho de 2026: Veeam Software Group GmbH lançou o Veeam Data Platform v13.1 no VeeamON Sydney, expandindo a varredura de malware para ambientes NAS, aprimorando a detecção de ameaças em nuvem para o Microsoft Azure, adicionando Recuperação de Floresta do Active Directory para incidentes cibernéticos focados em identidade e incorporando criptografia pós-quântica alinhada com os padrões do NIST. A plataforma introduziu simultaneamente suporte híbrido a FIPS para implantações empresariais reguladas.
- Junho de 2026: Rubrik, Inc. apresentou a Recuperação Autônoma de Negócios para Aplicações em Nuvem no Rubrik FORWARD em Las Vegas, uma solução de resiliência cibernética agêntica que descobre automaticamente pilhas completas de aplicações, realiza mapeamento de dependências entre dados, configurações e código, e reconstrói um ambiente de negócios mínimo viável em velocidade de máquina. O produto entrou em pré-visualização privada após o anúncio.


Escopo do Relatório do Mercado Global de Serviços de Recuperação de Ransomware
O mercado de serviços de recuperação de ransomware compreende serviços especializados de cibersegurança e continuidade de negócios que ajudam as organizações a se preparar, responder e se recuperar de ataques de ransomware, fornecendo avaliações de prontidão pré-incidente, validação de infraestrutura de backup, planejamento de resposta a incidentes, investigação forense, restauração de dados, reconstrução de sistemas e fortalecimento de segurança pós-incidente. Esses serviços incluem testes de backup específicos para ransomware (backups imutáveis, ambientes de recuperação com isolamento físico), exercícios de simulação, manuais para negociação e validação de chaves de descriptografia, ambientes de sala limpa para análise de malware, verificação de integridade de dados e orquestração de recuperação coordenada entre equipes de TI, segurança, jurídico e negócios para minimizar o tempo de inatividade, a perda de dados e os pagamentos de resgate, garantindo processos de recuperação em conformidade que atendam aos requisitos regulatórios e às condições das apólices de ciberseguro em empresas, infraestrutura crítica, saúde, serviços financeiros e setores governamentais que enfrentam ameaças crescentes de ransomware.
O Relatório do Mercado de Serviços de Recuperação de Ransomware é Segmentado por Tipo de Serviço (Avaliação de Emergência, Triagem, Contenção e Erradicação, Perícia Digital e Preservação de Evidências, Descriptografia e Recuperação Especializada de Dados, Infraestrutura, Sistema, Aplicação e Restauração em Nuvem, Identidade, Diretório e Recuperação de Acesso, Validação de Recuperação e Retorno Seguro às Operações, e Prontidão para Recuperação de Ransomware, Testes e Exercícios), Modelo de Entrega (Remoto, Presencial e Híbrido), Porte da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical do Setor (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, Tecnologia da Informação e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outras Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Avaliação de Emergência, Triagem, Contenção e Erradicação |
| Perícia Digital e Preservação de Evidências |
| Descriptografia e Recuperação Especializada de Dados |
| Infraestrutura, Sistema, Aplicação e Restauração em Nuvem |
| Identidade, Diretório e Recuperação de Acesso |
| Validação de Recuperação e Retorno Seguro às Operações |
| Prontidão para Recuperação de Ransomware, Testes e Exercícios |
| Remoto |
| Presencial |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Tecnologia da Informação e Telecomunicações |
| Mídia e Entretenimento |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outras Verticais do Setor |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Tipo de Serviço | Avaliação de Emergência, Triagem, Contenção e Erradicação | ||
| Perícia Digital e Preservação de Evidências | |||
| Descriptografia e Recuperação Especializada de Dados | |||
| Infraestrutura, Sistema, Aplicação e Restauração em Nuvem | |||
| Identidade, Diretório e Recuperação de Acesso | |||
| Validação de Recuperação e Retorno Seguro às Operações | |||
| Prontidão para Recuperação de Ransomware, Testes e Exercícios | |||
| Por Modelo de Entrega | Remoto | ||
| Presencial | |||
| Híbrido | |||
| Por Porte da Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Vertical do Setor | Governo e Administração Pública | ||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Tecnologia da Informação e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outras Verticais do Setor | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços de recuperação de ransomware?
O tamanho do mercado de serviços de recuperação de ransomware foi avaliado em 9,15 bilhões de USD em 2025 e estima-se que cresça de 10,27 bilhões de USD em 2026 para atingir 19,98 bilhões de USD até 2031, a um CAGR de 14,24% durante o período de previsão (2026-2031).
Qual tipo de serviço lidera os serviços de recuperação de ransomware?
Descriptografia e Recuperação Especializada de Dados liderou com uma participação de 36,71% em 2025, refletindo a demanda contínua por suporte especializado após a criptografia.
O que está impulsionando a demanda por serviços de recuperação de ransomware?
Ataques de dupla e tripla extorsão, complexidade da nuvem, requisitos de recuperação testada e condições de ciberseguro estão aumentando a demanda por suporte de recuperação.
Qual grupo de clientes está crescendo mais rapidamente para os serviços de recuperação de ransomware?
As PMEs devem crescer a um CAGR de 21,83% até 2031, à medida que serviços de recuperação gerenciada acessíveis e modelos de assinatura ampliam a adoção.
Qual setor de uso final está crescendo mais rapidamente?
Saúde e Ciências da Vida deve crescer a um CAGR de 22,51% até 2031 porque as operações de atendimento ao paciente exigem recuperação rápida de incidentes cibernéticos.
Qual região está crescendo mais rapidamente para os serviços de recuperação de ransomware?
A Ásia-Pacífico deve crescer a um CAGR de 19,79% até 2031, apoiada pela expansão dos sistemas digitais e por necessidades mais rigorosas de documentação de recuperação.
Página atualizada pela última vez em:



