
Taille et part du marché des services de récupération après ransomware
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
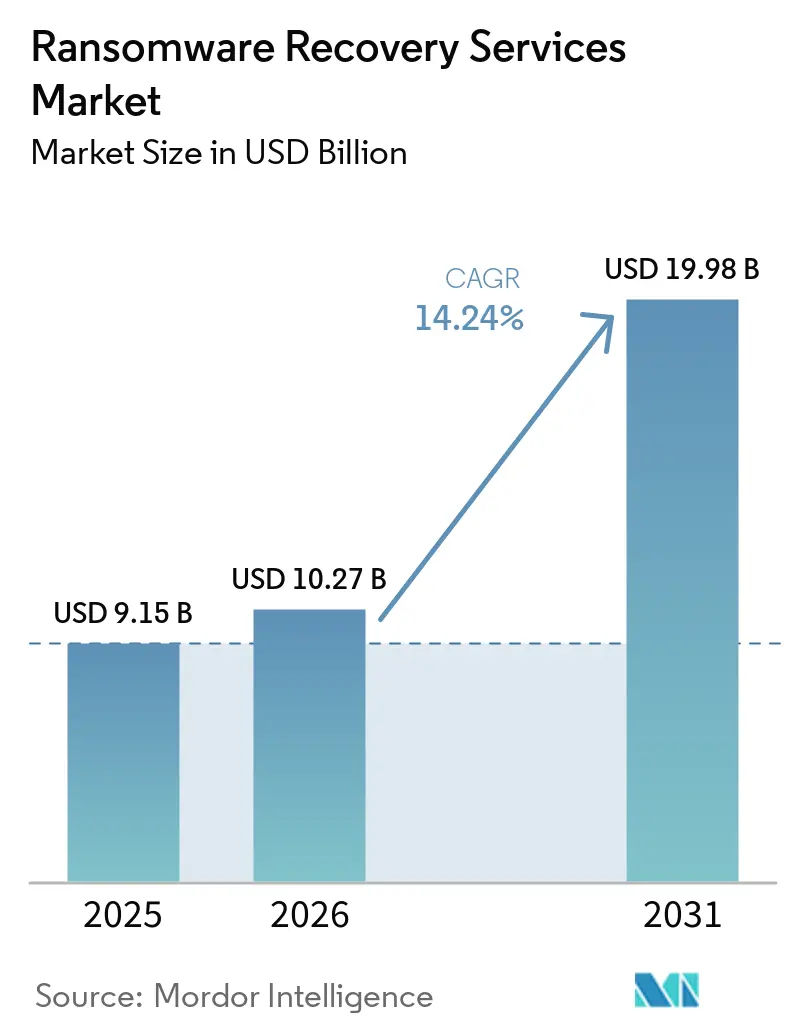
| Taille du Marché (2026) | 10.27 Milliards de dollars |
| Taille du Marché (2031) | 19.98 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 14.24 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services de récupération après ransomware par Mordor Intelligence
La taille du marché des services de récupération après ransomware était évaluée à 9,15 milliards USD en 2025 et devrait croître de 10,27 milliards USD en 2026 pour atteindre 19,98 milliards USD d'ici 2031, à un CAGR de 14,24 % pendant la période de prévision (2026-2031). Les attaques par ransomware combinent de plus en plus le chiffrement, le vol de données, la perturbation des services et le contact direct avec les parties prenantes, ce qui alourdit la charge opérationnelle et juridique des organisations touchées. Le marché des services de récupération après ransomware est soutenu par les attaques contre les environnements de sauvegarde, notamment les copies de clichés instantanés de volumes, les magasins de données de sauvegarde et les comptes administrateurs, car ces actions limitent la restauration autogérée. La moindre dépendance aux sauvegardes pour la récupération effective laisse également davantage d'organisations tributaires d'un soutien spécialisé après un incident. Des conditions d'assurance cyber plus strictes rendent les sauvegardes immuables, les tests de récupération et les programmes de préparation plus courants comme exigences d'approvisionnement. Les éditeurs de plateformes, les spécialistes de la sauvegarde et les cabinets d'investigation numérique répondent par des acquisitions, des partenariats et des flux de travail de récupération intégrs, tandis que le marché des services de récupération après ransomware s'élargit aux petites organisations qui ont besoin de services gérés plus accessibles.
Points clés du rapport
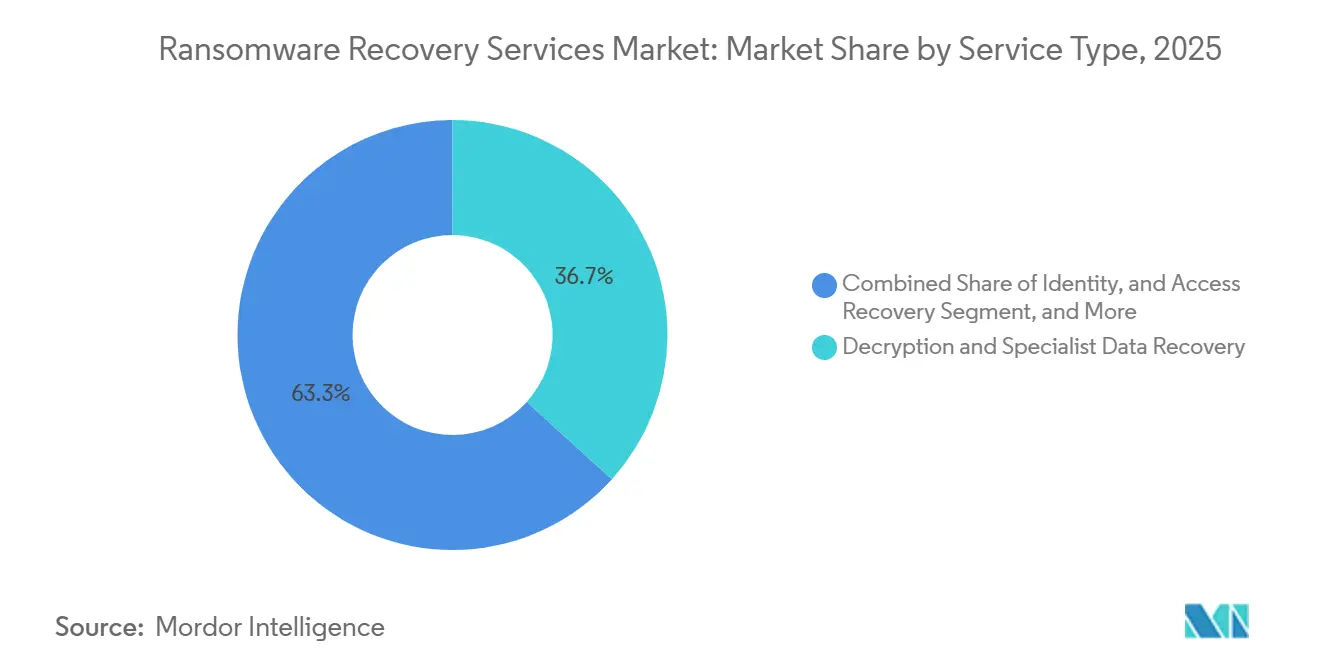
- Par type de service, le déchiffrement et la récupération spécialisée de données ont représenté 36,71 % de la part du marché des services de récupération après ransomware en 2025, tandis que la préparation à la récupération après ransomware, les tests et les exercices devraient se développer à un CAGR de 18,39 % jusqu'en 2031.
- Par modèle de prestation, la prestation à distance a représenté 58,64 % du chiffre d'affaires en 2025, tandis que le modèle hybride devrait se développer à un CAGR de 19,27 % jusqu'en 2031.
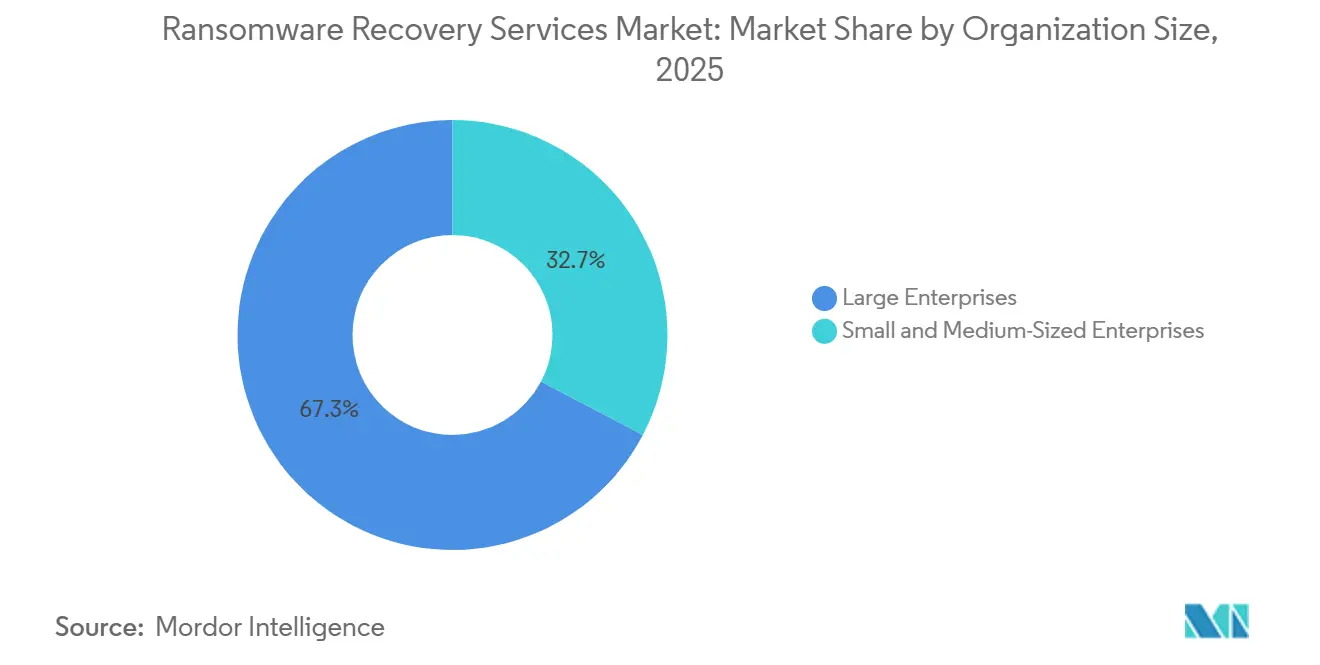
- Par taille d'organisation, les grandes entreprises ont représenté 67,31 % du chiffre d'affaires du marché des services de récupération après ransomware en 2025, tandis que les PME devraient se développer à un CAGR de 21,83 % jusqu'en 2031.
- Par secteur d'activité, le BFSI a représenté 27,34 % du chiffre d'affaires du marché des services de récupération après ransomware en 2025, tandis que le secteur de la santé et des sciences de la vie devrait se développer à un CAGR de 22,51 % jusqu'en 2031.
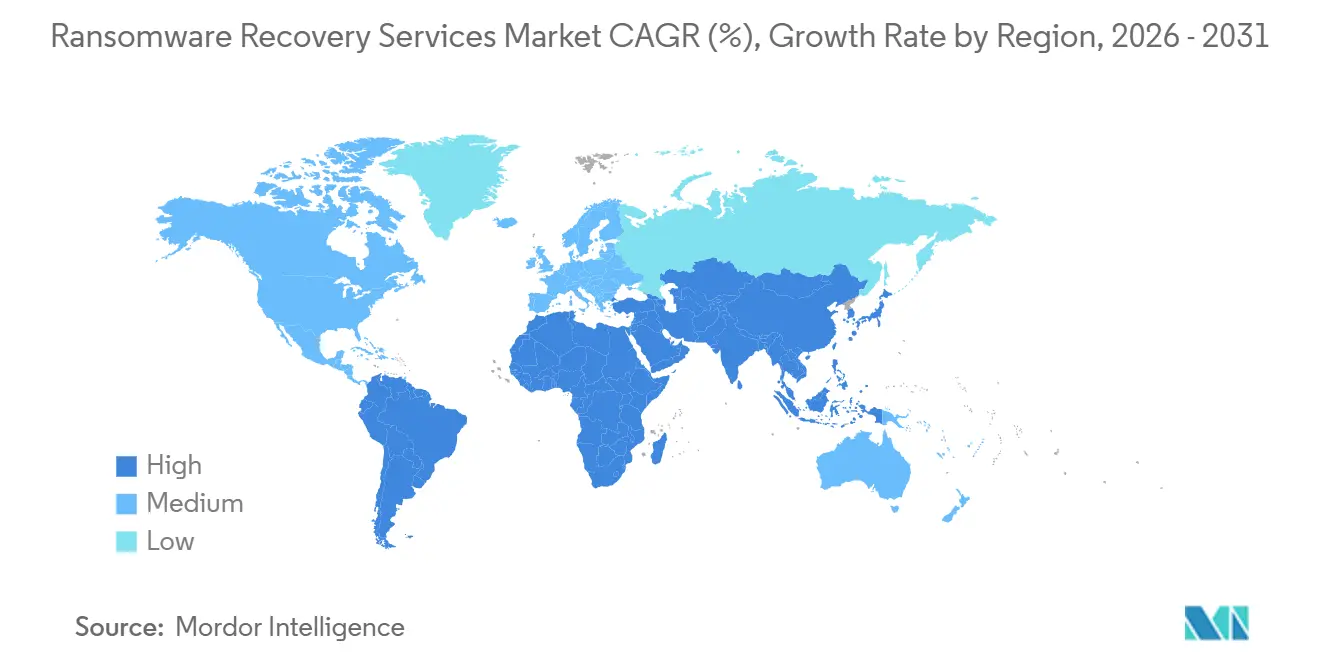
- Par géographie, l'Amérique du Nord a représenté 37,48 % du chiffre d'affaires en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 19,79 % jusqu'en 2031 sur le marché des services de récupération après ransomware.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL |
|---|---|---|---|
| Escalade des attaques à double et triple extorsion | +3.5% | Mondial | Court terme (≤ 2 ans) |
| Expansion des écosystèmes de ransomware en tant que service et de courtiers en accès | +2.8% | Mondial | Court terme (≤ 2 ans) |
| Pression réglementaire en faveur d'une récupération cyber testée | +2.5% | Amérique du Nord et UE, extension à l'APAC | Moyen terme (2-4 ans) |
| Expansion des charges de travail cloud et multicloud | +2% | Mondial | Moyen terme (2-4 ans) |
| Le ciblage des sauvegardes crée une demande de récupération immuable | +1.5% | Mondial | Court terme (≤ 2 ans) |
| Exigences des assurances cyber en matière de préparation à la récupération démontrable | +1.2% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Escalade des attaques à double et triple extorsion
Les groupes de ransomware avancés combinent désormais le chiffrement avec l'exfiltration de données, les attaques par déni de service distribué et le contact direct avec les parties prenantes au sein d'une même campagne. Cette approche raccourcit le temps disponible pour qu'une victime puisse réagir et élargit les conséquences au-delà de la disponibilité des systèmes. Chainalysis a enregistré une augmentation de 50 % d'une année sur l'autre des victimes revendiquées sur les sites de fuite en 2025, même si les paiements de ransomware en chaîne ont chuté à 820 millions USD.[1] Sophos a constaté que 56 % des attaques ont chiffré des données en 2026, contre 50 % en 2025. Mandiant a documenté la suppression des copies de clichés instantanés de volumes, le chiffrement des magasins de données ESXi et la compromission des comptes d'administration des sauvegardes comme étapes préalables au chiffrement, ce qui peut supprimer la possibilité d'une restauration de routine. La part des rançons payées est tombée à 28 %, ce qui accroît le besoin de récupération technique, de travail d'investigation numérique et de support au déchiffrement, les organisations cherchant des alternatives au paiement.
Expansion des écosystèmes de ransomware en tant que service et de courtiers en accès
Les modèles de ransomware en tant que service et de courtiers en accès répartissent l'activité des incidents sur un groupe plus large d'opérateurs et d'affiliés. La fermeture de LockBit et de RansomHub en 2025 a été suivie de gains pour Akira, Qilin, Inc, Safepay et DragonForce, montrant que la perturbation d'un groupe peut déplacer l'activité plutôt que la supprimer. Les courtiers en accès initial ont reçu au moins 14 millions USD de paiements en chaîne en 2025 et ont permis des produits de ransomware 58 fois plus importants. Les prix d'accès moyens ont diminué de 1 427 USD au T1 2023 à 439 USD au T1 2026, l'automatisation, les outils assistés par l'IA et une plus grande offre de journaux d'infostealers ayant réduit les barrières pour les affiliés. Des coûts d'entrée d'attaque plus faibles peuvent élargir le bassin d'organisations ciblées plus rapidement que de nombreux programmes défensifs ne peuvent s'améliorer. Le marché des services de récupération après ransomware dépend donc d'une demande d'incidents large plutôt que de la présence continue d'une marque d'opérateur unique. Cette condition du marché des services de récupération après ransomware maintient la pertinence de la capacité de récupération lorsque les groupes criminels changent de noms, d'outils ou de réseaux d'affiliés.
Pression réglementaire en faveur d'une récupération cyber testée
Les exigences réglementaires créent de plus en plus une demande directe de services de préparation à la récupération dans les secteurs réglementés. La loi sur la résilience opérationnelle numérique de l'UE est appliquée depuis le 17 janvier 2025 et exige que les entités financières maintiennent des procédures de continuité et de restauration des sauvegardes testées en vertu des articles 11 et 12.[2] Les examens de surveillance s'intensifient en 2026 et se poursuivront jusqu'en 2027, ce qui rend la preuve d'une capacité de récupération testée plus importante pour les entités financières. La loi américaine sur le signalement des cyberincidents pour les infrastructures critiques exige le signalement des cyberincidents significatifs dans les 72 heures et des paiements de ransomware dans les 24 heures. Le rapport interagences 8374r1 du NIST recommande des plans de récupération documentés et régulièrement exercés avec des rôles définis. Ces obligations font passer la préparation à la récupération d'une dépense technologique discrétionnaire à une exigence documentée pouvant soutenir des relations de service récurrentes.
Expansion des charges de travail cloud et multicloud
L'adoption du cloud et du multicloud a créé des exigences de récupération qui diffèrent de la restauration traditionnelle sur site. Mandiant a constaté que le hameçonnage vocal représentait 23 % des vecteurs d'accès initial dans les incidents spécifiques au cloud, contre 11 % pour l'ensemble des types d'incidents. Les équipes de récupération doivent traiter les identités cloud, les configurations, les contrôles de versionnage des objets et les informations d'identification administratives partagées, plutôt que seulement les systèmes de fichiers et l'infrastructure locale. Ces conditions nécessitent des compétences et des outils spécialisés que de nombreux prestataires de récupération conventionnels ne possèdent pas. En juin 2026, Rubrik a introduit la récupération d'activité autonome pour les applications cloud, qui découvre les piles applicatives, cartographie les dépendances et reconstruit des environnements d'activité minimaux viables. Le marché des services de récupération après ransomware est affecté par cette mise en produit car certains travaux manuels de récupération cloud peuvent être raccourcis, tandis que la demande croît pour des spécialistes capables de gérer des environnements hybrides complexes et de valider une restauration propre. Le marché des services de récupération après ransomware a également besoin de prestataires capables de coordonner la récupération cloud avec les dépendances entre l'identité, les données et les applications.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL |
|---|---|---|---|
| Pénurie d'ingénieurs en récupération et de spécialistes en investigation numérique | -1.8% | Mondial | Long terme (≥ 4 ans) |
| Coût élevé et économie incertaine des engagements de récupération complexes | -1.5% | Mondial | Moyen terme (2-4 ans) |
| Les charges utiles chiffrées ou destructrices peuvent rendre la récupération techniquement impossible | -1% | Mondial | Court terme (≤ 2 ans) |
| Contraintes de souveraineté des données, de chaîne de custody et d'accès transfrontalier | -0.7% | Cœur APAC, extension à l'UE | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Pénurie d'ingénieurs en récupération et de spécialistes en investigation numérique
La pénurie de professionnels expérimentés en investigation numérique et en réponse aux incidents limite la capacité de service et augmente les coûts de prestation. Magnet Forensics a constaté que près des trois quarts des 368 répondants du secteur privé en matière d'investigation numérique et de réponse aux incidents (DFIR) étaient confrontés à des difficultés de recrutement et de fidélisation, 39,4 % décrivant le problème comme important ou extrême.[3] Le SANS a rapporté que 60 % des organisations ont identifié les lacunes en compétences comme leur principal défi en matière de main-d'œuvre, contre 40 % qui ont cité des pénuries d'effectifs. Les postes d'experts nécessitant 15 ans ou plus d'expérience ont pris 6 mois ou plus à pourvoir dans 55 % des cas. Les prestataires en place disposant d'équipes d'investigation numérique établies peuvent protéger la qualité du service, mais des coûts de personnel plus élevés peuvent retarder les achats parmi les PME sensibles aux budgets. Cette contrainte rend également les méthodes évolutives, les contrats de service structurés et l'automatisation de la récupération plus importants pour les prestataires cherchant à servir une base de clients plus large. Le marché des services de récupération après ransomware bénéficie lorsque le temps d'expert rare est consacré aux décisions de récupération les plus complexes.
Coût élevé et économie incertaine des engagements de récupération complexes
Les incidents de ransomware complexes peuvent avoir des résultats incertains lorsque les données sont entièrement chiffrées, que les chaînes de sauvegarde sont détruites ou que des charges utiles destructrices empêchent la restauration. Elastio a constaté que 38 % des organisations payant plus que la demande de rançon initiale ont subi des défaillances ou des dysfonctionnements de sauvegarde. Sophos a constaté que 48 % des organisations dont les données étaient chiffrées ont payé des rançons malgré la disponibilité d'options de récupération basées sur les sauvegardes. Les organisations de 100 à 250 employés ont arrêté les attaques avant le chiffrement ou l'extorsion dans 34 % des cas, contre 46 % pour les organisations de 3 001 à 5 000 employés. Un engagement à forte intensité de ressources sans résultat de restauration viable peut affecter la réputation d'un prestataire et rendre les acheteurs prudents quant à l'approbation des travaux. Le risque est plus grand pour les petites organisations car un engagement échoué peut créer une perturbation financière plus importante par rapport à leurs budgets disponibles. Le marché des services de récupération après ransomware doit donc répondre aux préoccupations des acheteurs concernant la portée, le calendrier et les limites pratiques de la restauration.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
le déchiffrement est en tête tandis que les tests de préparation gagnent du terrainLe déchiffrement et la récupération spécialisée de données ont représenté 36,71 % du chiffre d'affaires en 2025. Cette position reflétait la demande continue d'intervention d'experts lorsque les systèmes chiffrés ne pouvaient pas être restaurés par des méthodes en libre-service. Sophos a rapporté que 56 % des attaques ont chiffré des données en 2026, maintenant le besoin de travail spécialisé post-incident.[4] Historiquement, de nombreuses organisations n'achetaient un soutien à la récupération qu'après qu'un incident avait déjà affecté les données et les systèmes de production. Ce schéma favorise les prestataires capables de combiner l'analyse technique avec des priorités de récupération claires pour les équipes métier. L'évaluation d'urgence, le triage, le confinement et l'éradication démarrent souvent l'engagement en identifiant la portée de la compromission et en limitant les dommages supplémentaires. L'investigation numérique et la préservation des preuves soutiennent les exigences d'enquête lorsqu'une organisation a besoin d'un enregistrement défendable des événements. La restauration de l'infrastructure, des systèmes, des applications et du cloud reste à forte intensité de main-d'œuvre car la restauration peut s'étendre sur des systèmes hybrides et se poursuivre pendant plusieurs semaines.
La taille du marché des services de récupération après ransomware pour la préparation à la récupération après ransomware, les tests et les exercices devrait croître à un CAGR de 18,39 % entre 2026 et 2031. Ce service attire l'attention des assureurs, des conseils d'administration et des régulateurs qui demandent des preuves que les processus de récupération fonctionnent dans des conditions réalistes. Le marché des services de récupération après ransomware répond en proposant des exercices qui facilitent l'évaluation de la préparation à la récupération pour les décideurs non techniques. La récupération testée devient une question de gestion car les temps d'arrêt, les engagements contractuels et les obligations de divulgation peuvent avoir des conséquences au-delà des équipes technologiques. La validation de la récupération et le retour sécurisé aux opérations sont de plus en plus vendus après la restauration pour confirmer que les systèmes peuvent reprendre une utilisation normale. La récupération des identités, des annuaires et des accès devient également plus importante car 79 % des attaques ont commencé par des approches basées sur l'identité. Sophos a également constaté que 67 % des victimes considéraient l'incident de ransomware comme leur attaque d'identité la plus significative. L'intégration de septembre 2026 entre Rubrik et CrowdStrike a réduit les délais de récupération de l'infrastructure d'identité de plusieurs jours à quelques heures, démontrant comment les éditeurs de technologie travaillent à améliorer la vitesse de récupération.



Par modèle de prestation :
la prestation à distance reste la plus importante tandis que le travail hybride se développeLa prestation à distance a représenté 58,64 % du chiffre d'affaires en 2025. Elle offre un modèle pratique pour le triage initial, l'investigation numérique des points de terminaison, l'analyse de déchiffrement, la chasse aux menaces, les enquêtes sur les identités et la restauration des charges de travail cloud. Les prestataires peuvent déployer rapidement des outils spécialisés sans attendre que le personnel se déplace vers le site concerné. Les équipes à distance peuvent également gérer plusieurs engagements en même temps, ce qui soutient la capacité de service pendant les périodes de volume d'incidents élevé. Cette méthode de prestation reste adaptée lorsqu'un accès réseau sécurisé est disponible et que la tâche de récupération ne nécessite pas de collecte de preuves physiques. Son échelle et sa rapidité signifient qu'elle devrait conserver une position majoritaire jusqu'en 2031. Le marché des services de récupération après ransomware continue de s'appuyer sur l'accès à distance pour un déploiement rapide de spécialistes sur des sites clients dispersés. La réponse à distance offre également aux clients un point d'entrée vers une expertise spécialisée avant de décider si un soutien sur site est nécessaire.
Le modèle hybride devrait croître à un CAGR de 19,27 % entre 2026 et 2031, le taux le plus rapide parmi les modèles de prestation. Les reconstructions complexes peuvent nécessiter un travail sur site pour le stockage en réseau, les matrices RAID, les matrices SAN, l'investigation numérique au niveau matériel et les preuves sensibles à la chaîne de custody. L'utilisation des sauvegardes pour la récupération effective est tombée à 54 % en 2025, un niveau bas sur 6 ans, ce qui signifie que davantage d'incidents peuvent nécessiter une intervention plus approfondie après la découverte de chaînes de sauvegarde compromises. La prestation hybride combine la rapidité de l'investigation à distance avec un soutien physique lorsque les conditions d'infrastructure le requièrent. La prestation sur site reste nécessaire dans les environnements réglementés où les règles de souveraineté des données restreignent la transmission des preuves sur les réseaux publics. Elle est également pertinente pour les environnements de technologie opérationnelle où l'accès au réseau est limité ou dangereux. Les prestataires capables de passer en douceur de l'action à distance à la récupération sur site dans un seul flux de travail peuvent différencier leur service. Les spécialistes plus petits peuvent avoir du mal à développer cette couverture à grande échelle, tandis que les plateformes plus grandes peuvent l'inclure dans des programmes de contrats de service et des modèles de réponse à plusieurs niveaux.
Par taille d'organisation :
les grandes entreprises dominent le chiffre d'affaires tandis que les PME se développentLes grandes entreprises ont représenté 67,31 % du chiffre d'affaires en 2025. Leur part plus importante reflète des valeurs de contrat moyennes élevées et des contrats pluriannuels conclus après des incidents graves. La récupération en entreprise peut couvrir simultanément les environnements cloud, les systèmes sur site, les services d'identité et la technologie opérationnelle. Les objectifs de délai de récupération sont souvent inscrits dans les contrats, ce qui crée une pression sur les prestataires pour maintenir des équipes formées et des processus de prestation clairs. Les grandes organisations font également face à des conséquences réglementaires, réputationnelles et opérationnelles lorsque les services critiques sont perturbés. Ces conditions favorisent des engagements plus larges incluant l'évaluation de la préparation, la réponse aux incidents, la restauration, la validation et les améliorations post-incident. Le secteur des services de récupération après ransomware conserve donc une solide base de revenus d'entreprise même si la demande s'élargit parmi les acheteurs plus petits.
Les PME devraient croître à un CAGR de 21,83 % entre 2026 et 2031. La tarification par abonnement accessible, les produits de récupération gérée, une plus grande exposition aux attaques et les exigences des assurances cyber élargissent la base de clients adressables en dessous du niveau entreprise. Les petites organisations de 100 à 250 employés ont arrêté les attaques avant le chiffrement ou l'extorsion dans 34 % des cas. Le résultat de 46 % pour les organisations de 3 001 à 5 000 employés montre la difficulté relative que les équipes plus petites peuvent rencontrer pour empêcher l'achèvement d'une attaque. Cela peut se traduire par une demande fréquente d'assistance pratique à la récupération, même lorsque chaque budget individuel est limité. Les prestataires ont besoin de canaux de produits standardisés qui maintiennent la qualité d'investigation sans s'appuyer uniquement sur le conseil traditionnel à la journée. Les services à prix d'abonnement peuvent soutenir ce modèle lorsqu'ils combinent la préparation, des plans de récupération testés et l'accès à un soutien spécialisé lors d'un événement. Le marché des services de récupération après ransomware peut atteindre davantage de PME lorsque ces services réduisent l'incertitude avant qu'un incident ne se produise.

Par secteur d'activité :
le BFSI fournit la plus grande base tandis que la santé connaît la croissance la plus rapideLe BFSI a représenté 27,34 % du chiffre d'affaires en 2025. Les institutions financières gèrent des données de grande valeur et font face à une exposition réglementaire, opérationnelle et réputationnelle substantielle lorsque les services sont indisponibles. Les attaques directes de ransomware contre les institutions financières ont augmenté de 156 en 2024 à 202 en 2025, tandis que le T1 2026 a enregistré 65 incidents dans le secteur financier. Le chiffre du T1 2026 était 76 % plus élevé que le niveau du T1 2025. Sophos a constaté que 57 % des organisations financières se sont entièrement rétablies en 1 semaine en 2025. Le soutien professionnel à la récupération et une infrastructure de sauvegarde mature peuvent aider à expliquer le besoin d'une restauration rapide et documentée dans ce secteur. Le gouvernement et l'administration publique, les technologies de l'information et des télécommunications, et la fabrication industrielle représentent également une demande substantielle. Le marché des services de récupération après ransomware bénéficie d'un soutien supplémentaire lorsque les interruptions de service affectent les fonctions publiques, l'accès des clients et les systèmes de production connectés.
Le secteur de la santé et des sciences de la vie devrait croître à un CAGR de 22,51 % entre 2026 et 2031. Les dépendances aux soins aux patients rendent la perturbation prolongée des systèmes particulièrement difficile, ce qui accroît l'importance d'une récupération rapide et d'une validation propre des systèmes. Le FBI a identifié la santé comme le secteur le plus ciblé en 2025, avec 460 attaques de ransomware, tandis qu'un suivi a enregistré 410 attaques de ransomware dans le secteur de la santé au premier semestre 2026. IBM a évalué le coût total moyen d'une violation dans le secteur de la santé à 7,42 millions USD par incident en 2025.[5] La fabrication reste également exposée, le JIPDEC rapportant un taux d'infection par ransomware de 57,1 % parmi les fabricants japonais. Cyble a identifié la fabrication comme le secteur le plus attaqué en APAC au premier semestre 2026, avec plus de 49 incidents confirmés. Les établissements d'enseignement et de recherche restent sous-investis dans la récupération cyber par rapport à leur exposition, tandis que l'énergie et les services publics, le pétrole et le gaz, le commerce de détail et le commerce électronique, le transport et la logistique, et les médias et le divertissement contribuent à la base de demande sectorielle.
Analyse géographique
Marché des Services de Récupération après Ransomware en Amérique du Nord
L'Amérique du Nord détenait 37,48 % de la part de marché des services de récupération après ransomware en 2025. La région présente une forte concentration de cibles d'entreprises à haute valeur, un écosystème de cyberassurance mature et une capacité substantielle en matière de réponse aux incidents. Les règles de divulgation de la SEC américaine et le cadre CIRCIA à venir soutiennent l'investissement systématique dans des programmes de récupération documentés de manière professionnelle. Les PME canadiennes ont fait face à des coûts totaux d'incidents liés aux ransomwares allant de 135 000 CAD (97 594,15 USD) à 250 000 CAD (180 729,90 USD) par engagement au cours de 2026. Cette fourchette de coûts soutient la demande de produits de récupération par abonnement en dessous du niveau entreprise. Le marché des services de récupération après ransomware peut utiliser des modèles de services récurrents pour répartir les coûts de préparation et de réponse sur une période plus longue.
Marché des Services de Récupération après Ransomware en Europe
L'Europe est façonnée par des exigences réglementaires qui rendent la restauration testée plus visible pour les acheteurs réglementés. DORA est en vigueur depuis le 17 janvier 2025 et exige une continuité des TIC testée ainsi qu'une restauration des sauvegardes pour les entités financières de l'UE. L'examen prudentiel s'intensifie tout au long de 2026, et des examens thématiques de la concentration des risques liés aux TIC de tiers sont prévus jusqu'en 2027. L'Allemagne, le Royaume-Uni, la France et l'Italie génèrent une demande significative grâce à une activité financière et industrielle concentrée. Le Royaume-Uni a enregistré la demande de rançon médiane la plus élevée au monde en 2026, à 2,5 milliards USD.
Marché des Services de Récupération après Ransomware en APAC, Amérique du Sud et MEA
L'Asie-Pacifique devrait se développer à un CAGR de 19,79 % entre 2026 et 2031, ce qui en fait la zone régionale à la croissance la plus rapide. L'Inde a enregistré 77 incidents de ransomware confirmés au premier semestre 2026, se classant deuxième en APAC derrière la Thaïlande, qui en a enregistré 82. L'exigence de notification de violation en 6 heures du CERT-In indien renforce la demande de soutien documenté en matière de réponse et de récupération. Le Japon a signalé que 45,8 % des entreprises ont subi une infection par ransomware en 2026, et son taux de réussite de récupération était de 44,2 %, en baisse par rapport à 46 % en 2025.[6] La Chine a émis en août 2026 un avertissement concernant le variant de ransomware Sorry, qui ciblait les serveurs Linux et les PME riches en données. L'activité BFSI et énergétique de l'Amérique du Sud, associée aux programmes d'infrastructure numérique du Golfe et à l'expansion des économies numériques au Nigeria et en Afrique du Sud, soutient la demande future à mesure que les surfaces d'attaque régionales se développent.
Paysage concurrentiel
Concentration du Marché
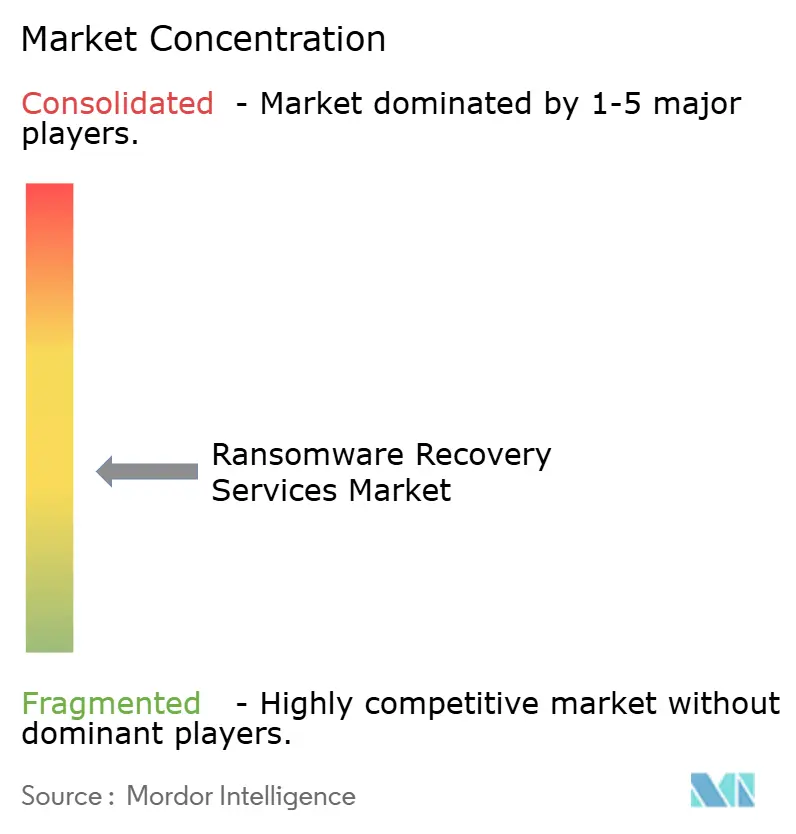
Le marché des services de récupération après ransomware est modérément fragmenté entre les plateformes de sécurité, les éditeurs de résilience des données et les cabinets spécialisés en investigation numérique et en réponse aux incidents. CrowdStrike Holdings, Inc., Palo Alto Networks, Inc. et SentinelOne, Inc. se font concurrence grâce à des flux de travail intégrés de la détection à la récupération au sein de plateformes d'opérations de sécurité plus larges. Veeam Software Group GmbH, Rubrik, Inc., Cohesity, Inc., Commvault Systems, Inc., Druva Inc. et Acronis International GmbH se font concurrence grâce à la technologie de récupération, aux coffres-forts à isolation physique et aux engagements contractuels de récupération. Kroll, LLC, Arete Advisors, Inc., NCC Group plc, Coveware, Inc. et Proven Data Recovery, LLC se font concurrence grâce à l'expertise en investigation, au soutien à la négociation et à la gestion des preuves. Ces groupes ciblent de plus en plus le même acheteur d'entreprise, les clients recherchant une réponse coordonnée de la détection à la récupération.
Le marché des services de récupération après ransomware est de plus en plus façonné par la convergence des plateformes en 2025 et 2026. Veeam a finalisé son acquisition de Securiti AI pour 1,725 milliard USD en décembre 2025 afin de réunir la résilience des données, la gestion de la posture de sécurité, la gouvernance de la confidentialité et les capacités de confiance en l'IA. Rubrik a introduit la récupération d'activité autonome pour les applications cloud en juin 2026, utilisant un moteur de récupération préemptive pour reconstruire des environnements d'activité minimaux viables. Commvault a intégré les actions de récupération cyber dans les flux de travail CrowdStrike Charlotte Agentic SOAR en août 2026, rendant les actions de récupération disponibles dans les flux de travail des opérations de sécurité. Ces mouvements réduisent la coordination manuelle et rétrécissent l'espace entre les services de récupération spécialisés et les plateformes de sécurité plus larges.
Le marché des services de récupération après ransomware continue d'inclure des entreprises plus petites lorsque les cas nécessitent une investigation numérique physique, une reconstruction NAS et RAID, ou une gestion des preuves avec des exigences strictes de chaîne de custody. WithSecure Corporation, Bitdefender SRL et Sophos Limited se font concurrence dans la détection, la réponse et la récupération, notamment sur le marché intermédiaire européen. La récupération gérée accessible aux PME, la validation de la technologie opérationnelle et la récupération multicloud sans verrouillage fournisseur restent des besoins importants. La concurrence repose sur la profondeur de la réponse, la vitesse de récupération, la capacité de prestation mondiale et la capacité à valider des systèmes propres et utilisables. Le marché des services de récupération après ransomware favorise les entreprises capables de connecter ces capacités sans fragmenter la responsabilité lors d'un incident actif, tout en préservant la responsabilité des spécialistes et les décisions de récupération documentées tout au long de l'engagement.
Leaders du secteur des services de récupération après ransomware
-
Veeam Software Group GmbH
-
Rubrik, Inc.
-
Cohesity, Inc.
-
Druva Inc.
-
Proven Data Recovery, LLC
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services de Récupération après Ransomware Entreprises couvertes dans ce rapport
- Veeam Software Group GmbH
- Rubrik, Inc.
- Cohesity, Inc.
- Druva Inc.
- Proven Data Recovery, LLC
- Acronis International GmbH
- Alvaka Networks, Inc.
- Arete Advisors, Inc.
- Bitdefender SRL
- Commvault Systems, Inc.
- Coveware, Inc.
- CrowdStrike Holdings, Inc.
- DriveSavers, Inc.
- Gillware, Inc.
- Kroll, LLC
- NCC Group plc
- Palo Alto Networks, Inc.
- Secure Data Recovery Services, Inc.
- SentinelOne, Inc.
- Sophos Limited
- STORM Guidance, LLC
- Rossmann Repair Group Inc.
- Verizon Communications Inc.
- VMware, Inc.
- WithSecure Corporation
Développements industriels récents dans Marché des Services de Récupération après Ransomware
- Septembre 2026 : Rubrik, Inc. et CrowdStrike Holdings, Inc. ont annoncé une intégration de flux de travail de résilience d'identité agentique lors de Fal.Con 2026, combinant CrowdStrike Falcon Next-Gen Identity Security avec Rubrik Identity Resilience orchestré par Charlotte Agentic SOAR. L'intégration offre un flux de travail complet en boucle fermée couvrant la détection, le confinement, l'investigation et la récupération des environnements d'identité compromis, réduisant les délais de récupération de plusieurs jours à quelques heures pour les clients communs.
- Août 2026 : Commvault Systems, Inc. a intégré ses actions de récupération cyber dans la plateforme Charlotte Agentic SOAR de CrowdStrike, rendant les étapes de récupération nativement disponibles dans les flux de travail des centres d'opérations de sécurité et réduisant les transferts manuels entre les équipes de sécurité et de récupération informatique. L'intégration est généralement disponible pour les clients communs de Commvault et CrowdStrike via le CrowdStrike Marketplace.
- Juillet 2026 : Veeam Software Group GmbH a publié Veeam Data Platform v13.1 lors de VeeamON Sydney, étendant l'analyse des logiciels malveillants aux environnements NAS, améliorant la détection des menaces cloud pour Microsoft Azure, ajoutant la récupération de forêt Active Directory pour les cyberincidents axés sur l'identité, et incorporant la cryptographie post-quantique alignée sur les normes NIST. La plateforme a simultanément introduit la prise en charge FIPS hybride pour les déploiements d'entreprise réglementés.
- Juin 2026 : Rubrik, Inc. a dévoilé la récupération d'activité autonome pour les applications cloud lors de Rubrik FORWARD à Las Vegas, une solution de cyberrésilience agentique qui découvre automatiquement les piles applicatives complètes, effectue la cartographie des dépendances entre les données, les configurations et le code, et reconstruit un environnement d'activité minimal viable à la vitesse machine. Le produit est entré en prévisualisation privée suite à l'annonce.
Portée du rapport mondial sur le marché des services de récupération après ransomware
Le marché des services de récupération après ransomware comprend des services spécialisés de cybersécurité et de continuité d'activité qui aident les organisations à se préparer, à répondre et à se remettre des attaques de ransomware en fournissant des évaluations de préparation pré-incident, une validation de l'infrastructure de sauvegarde, une planification de la réponse aux incidents, une investigation numérique, une restauration des données, une reconstruction des systèmes et un renforcement de la sécurité post-incident. Ces services comprennent des tests de sauvegarde spécifiques aux ransomwares (sauvegardes immuables, environnements de récupération à isolation physique), des exercices sur table, des manuels de procédures pour la négociation et la validation des clés de déchiffrement, des environnements de salle blanche pour l'analyse des logiciels malveillants, la vérification de l'intégrité des données et l'orchestration coordonnée de la récupération entre les équipes informatiques, de sécurité, juridiques et métier afin de minimiser les temps d'arrêt, les pertes de données et les paiements de rançon, tout en garantissant des processus de récupération conformes aux exigences réglementaires et aux conditions des polices d'assurance cyber dans les secteurs des entreprises, des infrastructures critiques, de la santé, des services financiers et du gouvernement confrontés à des menaces de ransomware croissantes.
Le rapport sur le marché des services de récupération après ransomware est segmenté par type de service (évaluation d'urgence, triage, confinement et éradication, investigation numérique et préservation des preuves, déchiffrement et récupération spécialisée de données, restauration de l'infrastructure, des systèmes, des applications et du cloud, récupération des identités, des annuaires et des accès, validation de la récupération et retour sécurisé aux opérations, et préparation à la récupération après ransomware, tests et exercices), modèle de prestation (à distance, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et des télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance (BFSI), et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Évaluation d'urgence, triage, confinement et éradication |
| Investigation numérique et préservation des preuves |
| Déchiffrement et récupération spécialisée de données |
| Restauration de l'infrastructure, des systèmes, des applications et du cloud |
| Récupération des identités, des annuaires et des accès |
| Validation de la récupération et retour sécurisé aux opérations |
| Préparation à la récupération après ransomware, tests et exercices |
| À distance |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Technologies de l'information et des télécommunications |
| Médias et divertissement |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par type de service | Évaluation d'urgence, triage, confinement et éradication | ||
| Investigation numérique et préservation des preuves | |||
| Déchiffrement et récupération spécialisée de données | |||
| Restauration de l'infrastructure, des systèmes, des applications et du cloud | |||
| Récupération des identités, des annuaires et des accès | |||
| Validation de la récupération et retour sécurisé aux opérations | |||
| Préparation à la récupération après ransomware, tests et exercices | |||
| Par modèle de prestation | À distance | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par secteur d'activité | Gouvernement et administration publique | ||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Technologies de l'information et des télécommunications | |||
| Médias et divertissement | |||
| Santé et sciences de la vie | |||
| Banque, services financiers et assurance (BFSI) | |||
| Autres secteurs d'activité | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigeria | |||
| Égypte | |||
| Reste de l'Afrique | |||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de récupération après ransomware ?
La taille du marché des services de récupération après ransomware était évaluée à 9,15 milliards USD en 2025 et devrait croître de 10,27 milliards USD en 2026 pour atteindre 19,98 milliards USD d'ici 2031, à un CAGR de 14,24 % pendant la période de prévision (2026-2031).
Quel type de service est en tête des services de récupération après ransomware ?
Le déchiffrement et la récupération spécialisée de données ont été en tête avec une part de 36,71 % en 2025, reflétant la demande continue de soutien spécialisé après le chiffrement.
Qu'est-ce qui stimule la demande de services de récupération après ransomware ?
Les attaques à double et triple extorsion, la complexité du cloud, les exigences de récupération testée et les conditions des assurances cyber augmentent la demande de soutien à la récupération.
Quel groupe de clients connaît la croissance la plus rapide pour les services de récupération après ransomware ?
Les PME devraient croître à un CAGR de 21,83 % jusqu'en 2031, les services de récupération gérée accessibles et les modèles d'abonnement élargissant l'adoption.
Quel secteur d'utilisation finale connaît la croissance la plus rapide ?
La santé et les sciences de la vie devraient croître à un CAGR de 22,51 % jusqu'en 2031, car les opérations de soins aux patients nécessitent une récupération rapide après les cyberincidents.
Quelle région connaît la croissance la plus rapide pour les services de récupération après ransomware ?
L'Asie-Pacifique devrait croître à un CAGR de 19,79 % jusqu'en 2031, soutenue par l'expansion des systèmes numériques et des besoins plus stricts en matière de documentation de récupération.