
Tamanho e Participação do Mercado de Private CA como Serviço
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
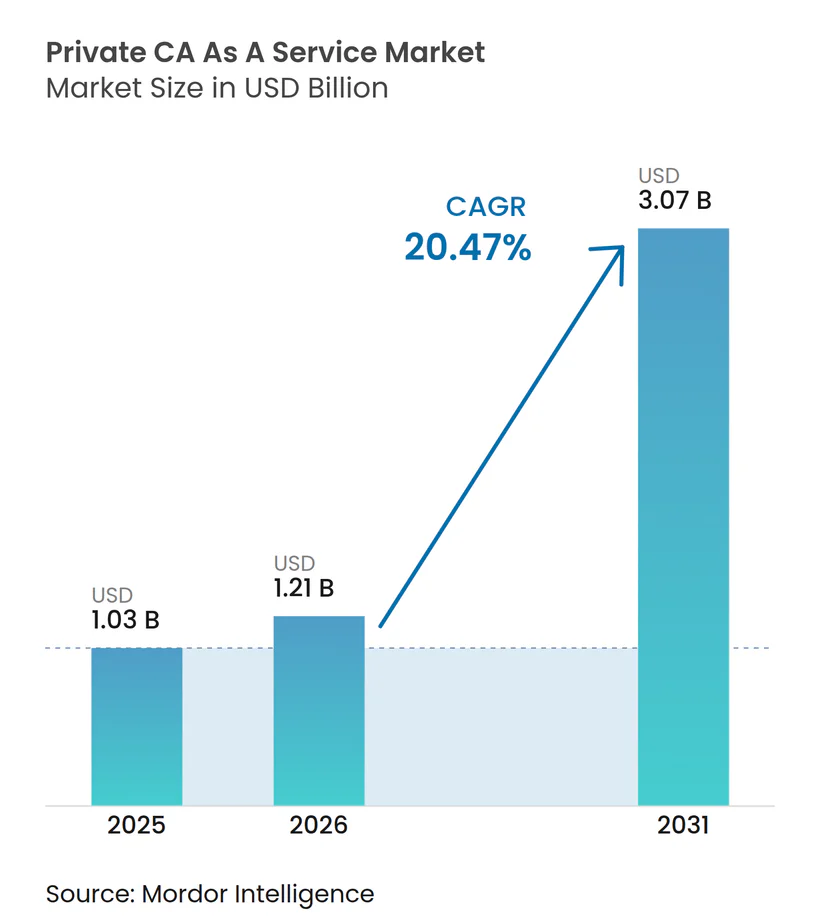
| Tamanho do Mercado (2026) | 1.21 Bilhões de dólares |
| Tamanho do Mercado (2031) | 3.07 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 20.47 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Private CA como Serviço por Mordor Intelligence
O tamanho do mercado de private CA como serviço foi avaliado em 1,03 bilhões de USD em 2025 e estima-se que cresça de 1,21 bilhões de USD em 2026 para atingir 3,07 bilhões de USD até 2031, a um CAGR de 20,47% durante o período de previsão (2026-2031). Os ciclos de vida mais curtos dos certificados TLS públicos estão transformando a renovação de certificados de uma tarefa operacional ocasional em um requisito contínuo, aumentando assim o valor da automação. O mercado de private CA como serviço também é moldado pela expansão de cargas de trabalho em nuvem, malhas de serviços, dispositivos conectados e agentes de inteligência artificial que precisam de identidades autenticadas. A atividade regulatória em torno da criptografia pós-quântica, identidade digital e controles criptográficos está aumentando a importância dos provedores capazes de operar em diferentes padrões e jurisdições. A concorrência está se deslocando do preço dos certificados para a automação do ciclo de vida, operações de autoridade de certificação privada, gerenciamento de chaves, descoberta criptográfica e integração com ambientes de segurança existentes. Essas condições criam espaço para provedores que conseguem combinar profundidade técnica com suporte prático de implantação para empresas e organizações menores.
Principais Conclusões do Relatório
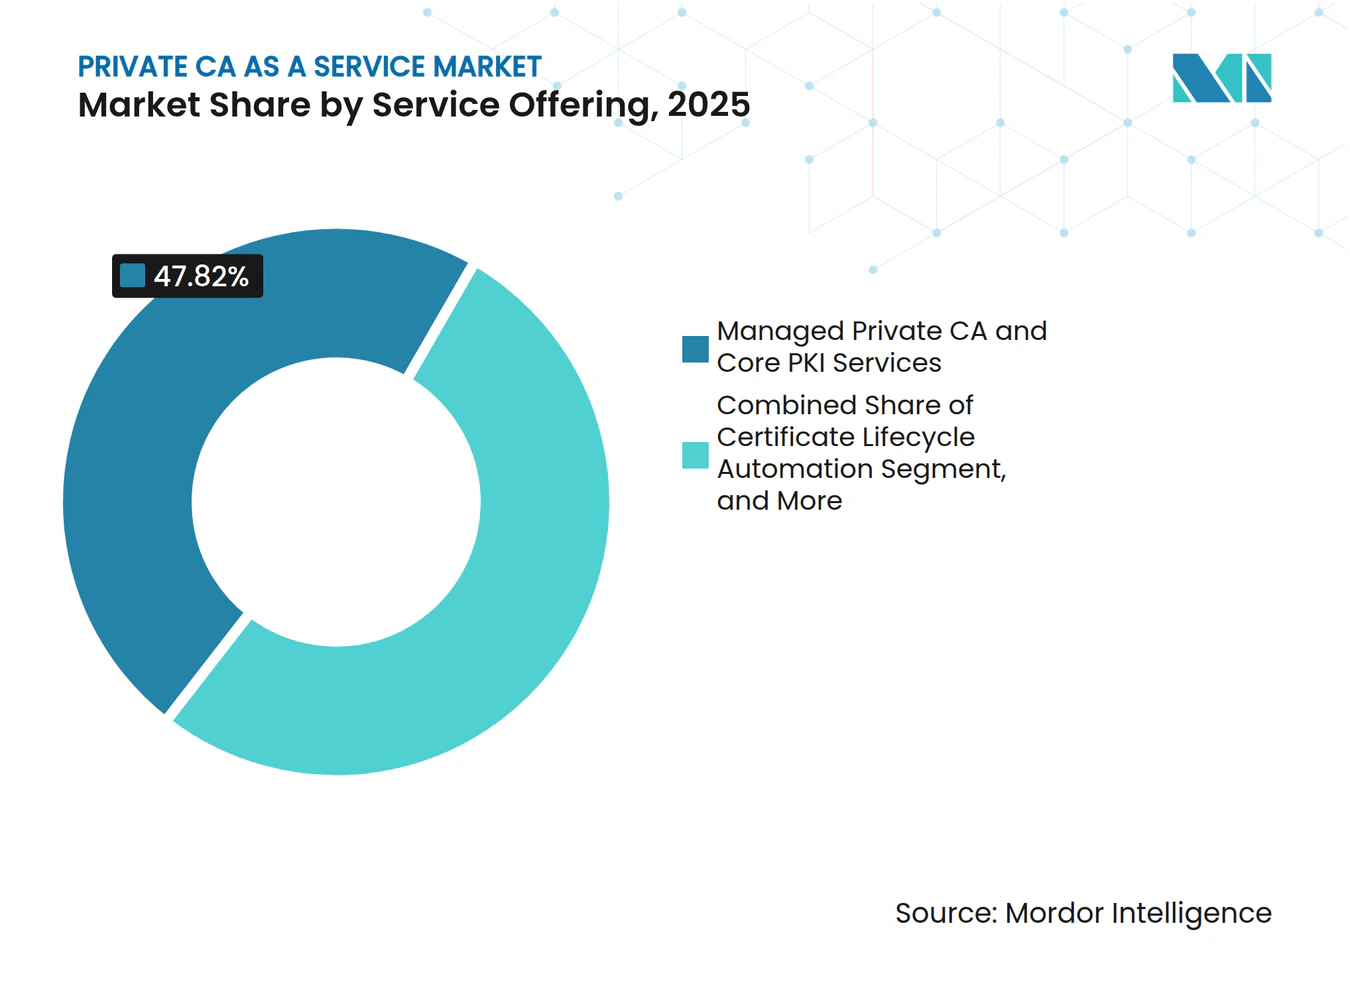
- Por oferta de serviço, a private CA gerenciada e os serviços principais de PKI detinham 47,82% da receita no mercado de private CA como serviço em 2025, enquanto os serviços de automação e gerenciamento do ciclo de vida de certificados devem se expandir a um CAGR de 24,79% até 2031.
- Por tipo de certificado e identidade, os certificados de servidor e infraestrutura de rede representaram 29,77% da receita em 2025, enquanto os certificados de identidade de carga de trabalho, aplicação e serviço devem crescer a um CAGR de 23,64% até 2031.
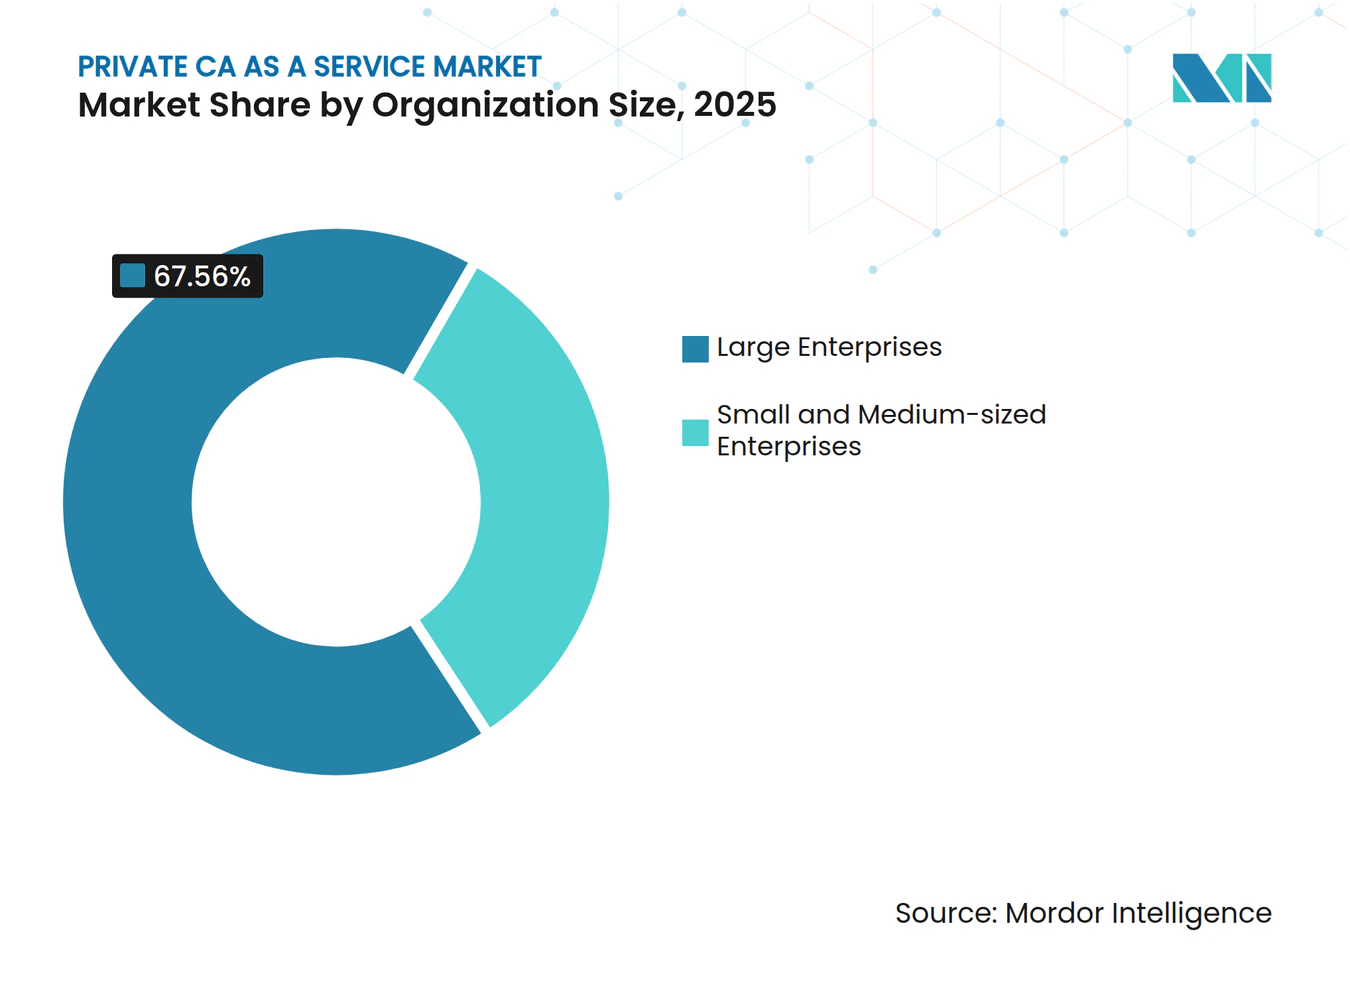
- Por tamanho da organização, as grandes empresas detinham 67,56% da receita do mercado de private CA como serviço em 2025, enquanto as pequenas e médias empresas devem registrar um CAGR de 23,84% até 2031.
- Por usuário final, o setor bancário, de serviços financeiros e seguros (BFSI) representou 32,89% da receita em 2025, enquanto o setor de saúde e ciências da vida deve crescer a um CAGR de 24,76% até 2031.
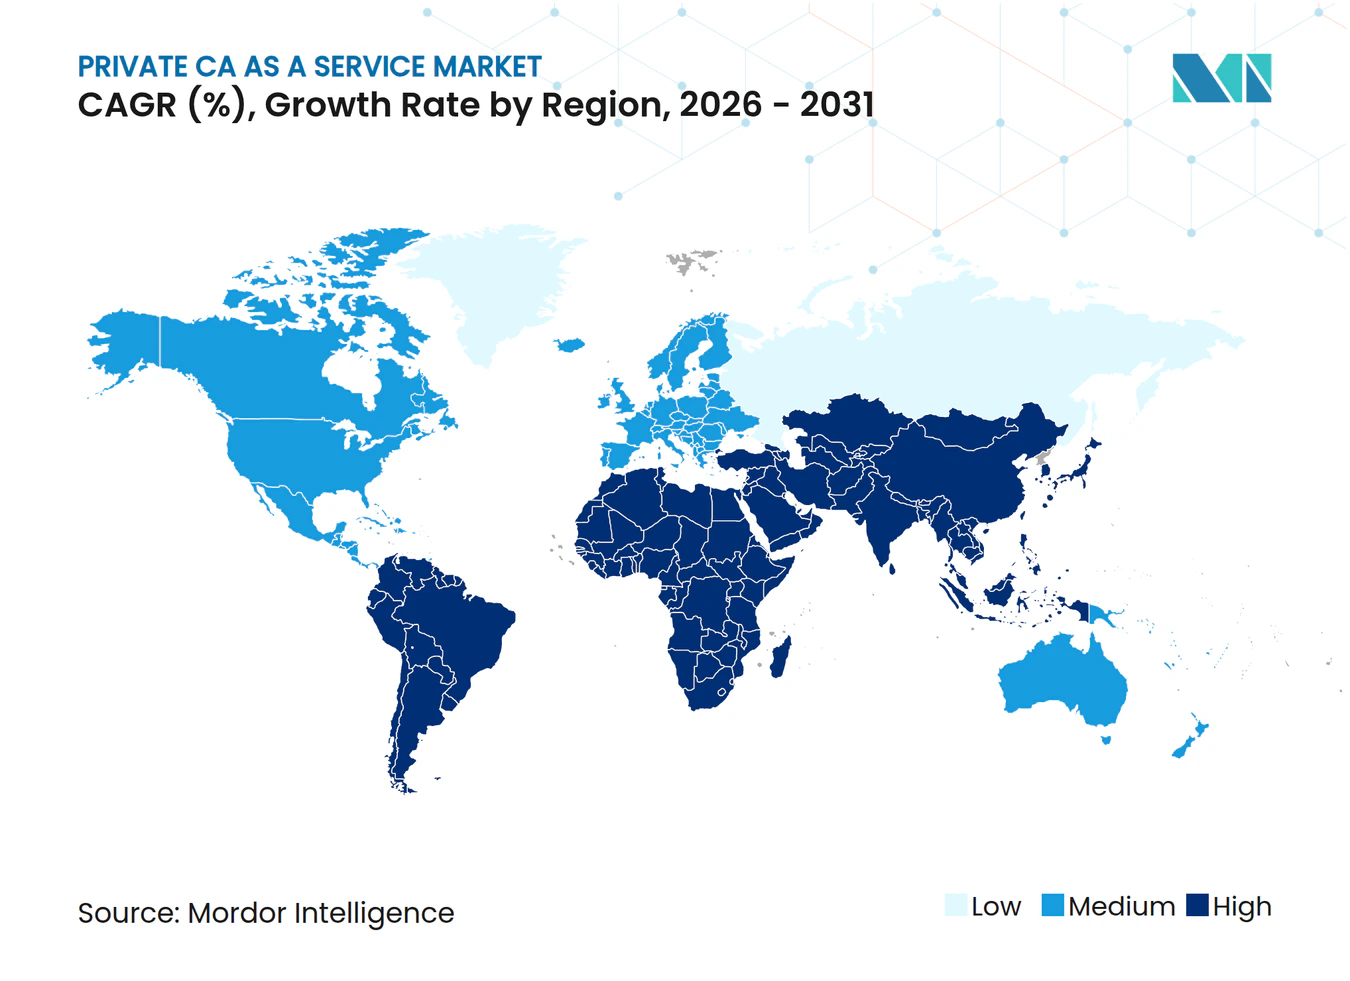
- Por geografia, a América do Norte detinha 34,78% da receita no mercado de private CA como serviço em 2025, enquanto a Ásia-Pacífico deve se expandir a um CAGR de 26,51% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Expansão de Identidades de Máquinas e Cargas de Trabalho | +6.5% | Global, mais acentuado na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Adoção de Zero Trust e TLS Mútuo | +4.8% | América do Norte e Europa, acelerando na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Adoção de Nuvem, Nuvem Híbrida e Kubernetes | +4.2% | Global, concentrado na América do Norte e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Requisitos Regulatórios para Governança Criptográfica | +3.6% | América do Norte e Europa, com repercussão no Oriente Médio e África | Médio prazo (2-4 anos) |
| Ciclos de Vida de Certificados Mais Curtos e Renovação Contínua | +3.1% | Global | Curto prazo (≤ 2 anos) |
| Identidade de Produtos Conectados e Dispositivos Industriais | +2.4% | Europa e Ásia-Pacífico como núcleo, com repercussão no Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Expansão de Identidades de Máquinas e Cargas de Trabalho
As identidades de máquinas agora abrangem cargas de trabalho em nuvem, microsserviços em contêineres, pods do Kubernetes, sensores de IoT e agentes de inteligência artificial. Seus volumes estão crescendo mais rapidamente do que as categorias anteriores de certificados, porque cada serviço distribuído requer uma identidade autenticada e um processo definido para renovação, revogação e validação de políticas de certificados. Os agentes de inteligência artificial criam um desafio distinto porque podem aparecer em ambientes distribuídos e precisam de credenciais de curta duração e controles de políticas. A Keyfactor anunciou sua intenção de adquirir a Cofide em julho de 2026 para adicionar capacidades de identidade verificada para agentes de inteligência artificial e cargas de trabalho em nuvem. O mercado de private CA como serviço, portanto, requer cada vez mais uma governança que aborde a identidade de máquinas em escala, em vez de se concentrar exclusivamente no inventário de certificados.
Adoção de Zero Trust e TLS Mútuo
As arquiteturas de zero trust exigem prova criptográfica para conexões entre usuários, serviços e dispositivos. O TLS mútuo suporta esse modelo ao validar ambas as extremidades de uma conexão, tornando a emissão e renovação de certificados uma responsabilidade operacional contínua. A HID Global relatou em março de 2026 que 61% dos líderes de TI pesquisados planejavam investir em automação de PKI dentro de 24 meses, enquanto 45% identificaram a conformidade regulatória como um objetivo de negócios primário para o investimento em PKI.[1] A mudança é importante porque as comunicações leste-oeste que antes dependiam da confiança na rede agora exigem credenciais validadas e com prazo definido em aplicações, serviços e conexões de dispositivos. Os requisitos federais de zero trust também criaram padrões de aquisição relevantes tanto para organizações regulamentadas quanto para contratantes. O mercado de private CA como serviço se beneficia quando as organizações precisam de capacidade de emissão em escala de malha de serviços, mas não operam infraestrutura de CA interna nessa escala.
Adoção de Nuvem, Nuvem Híbrida e Kubernetes
Os ambientes nativos de nuvem criam demandas de gerenciamento de certificados que as implantações tradicionais locais não foram projetadas para gerenciar. Os contêineres podem iniciar e parar mais rapidamente do que os ciclos convencionais de renovação de certificados, enquanto os ambientes de múltiplas nuvens podem introduzir âncoras de confiança de CA separadas. A HID Global constatou que 76% das organizações incorporaram componentes de nuvem à infraestrutura de PKI, embora apenas 23% operassem implantações totalmente baseadas em nuvem. As organizações maiores frequentemente mantêm arquiteturas híbridas para combinar a flexibilidade da nuvem com o controle criptográfico local, custódia local de chaves e continuidade para aplicações estabelecidas. As cargas de trabalho do Kubernetes precisam de certificados frequentes de curta duração emitidos por autoridades emissoras internas, o que sustenta a demanda por serviços de private CA gerenciada. A Keyfactor introduziu recursos aprimorados de descoberta criptográfica e automação do ciclo de vida para volumes de certificados em múltiplas nuvens em março de 2026.
Requisitos Regulatórios para Governança Criptográfica
Mandatos pós-quânticos, regras de validade de certificados e regulamentação de identidade digital estão criando um ambiente de conformidade em camadas. A Ordem Executiva 14412 determinou que as agências federais nomeassem líderes de migração para criptografia pós-quântica e estabeleceu marcos para dezembro de 2030 e dezembro de 2031 para sistemas de estabelecimento de chaves e assinatura digital. A ordem identifica o NIST FIPS 203, 204 e 205 como os padrões relevantes para a transição. Na Europa, o eIDAS 2.0 exige que cada estado-membro disponibilize pelo menos 1 Carteira de Identidade Digital Europeia até dezembro de 2026.[2] As organizações que atendem a ambas as jurisdições devem considerar os requisitos relacionados ao FIPS e as expectativas da ETSI EN 319, ao mesmo tempo em que alinham políticas, práticas de validação, operações de chaves e registros de auditoria. O mercado de private CA como serviço favorece provedores capazes de operar hierarquias de CA e processos de gerenciamento de chaves em conformidade com esses padrões.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Escassez de Especialistas em PKI e Operações Criptográficas | -2.8% | Global, mais acentuado na Ásia-Pacífico e no Oriente Médio e África | Curto prazo (≤ 2 anos) |
| Requisitos de Custódia de Chaves e Soberania de Dados | -1.9% | Europa e América do Norte, com requisitos de conformidade nacional na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Propriedade Fragmentada de Identidades de Cargas de Trabalho Efêmeras | -1.4% | Global, concentrado em ambientes de múltiplas nuvens | Médio prazo (2-4 anos) |
| Portabilidade de Políticas de CA e Risco de Dependência de Fornecedor | -1% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Especialistas em PKI e Operações Criptográficas
As operações de PKI e criptografia exigem conhecimento especializado que não pode ser criado rapidamente por meio de contratações gerais de segurança. O Estudo da Força de Trabalho em Cibersegurança da ISC2 de 2025 constatou que 59% dos profissionais de segurança relataram necessidades críticas ou significativas de competências em suas equipes, em comparação com 44% em 2024.[3] A escassez retarda a adoção quando as organizações não têm pessoal para avaliar provedores, migrar autoridades de certificação, definir políticas, gerenciar a transição e manter controles após a implementação. Também pode encorajar as grandes empresas a terceirizar, pois elas podem financiar arranjos gerenciados. As organizações menores podem adiar a adoção se a primeira migração parecer difícil ou custosa. O mercado de private CA como serviço deve, portanto, combinar plataformas técnicas com suporte de integração e operacional que reduza a carga sobre as equipes internas.
Requisitos de Custódia de Chaves e Soberania de Dados
A custódia da chave privada da CA raiz permanece uma das escolhas mais sensíveis em um projeto de PKI. As organizações sujeitas a requisitos de residência de dados, segurança nacional e setoriais podem precisar que as chaves sejam mantidas em infraestrutura de módulo de segurança de hardware em conformidade com as normas nacionais. Isso pode entrar em conflito com pools de HSM compartilhados usados em serviços hospedados em nuvem global. A DigiCert relatou operar 30 instâncias de serviço em 5 continentes em março de 2026, refletindo a necessidade de atender às expectativas locais de residência de dados e auditoria. Esses requisitos não impedem os serviços gerenciados, mas direcionam a demanda para provedores qualificados com infraestrutura local, controles operacionais validados, suporte regional e processos documentados de custódia de chaves. Para cargas de trabalho classificadas e determinados usuários de segurança nacional, os serviços gerenciados podem permanecer limitados às operações de CA emissora, em vez do gerenciamento da confiança raiz.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta de Serviço:
A Automação Aumenta a Demanda por Operações Integradas de PKIA private CA gerenciada e os serviços principais de PKI detinham 47,82% da participação do mercado de private CA como serviço em 2025. O segmento lidera porque as empresas precisam de hierarquias de certificados privados sem assumir o ônus operacional de HSMs locais, software de CA, auditoria contínua, manutenção de políticas e administração especializada. Organizações de serviços financeiros, saúde e governo precisam de políticas de CA documentadas, cerimônias de chaves com controle duplo e trilhas de auditoria. Os Serviços de Automação e Gerenciamento do Ciclo de Vida de Certificados devem crescer a um CAGR de 24,79% até 2031. O cronograma de redução de validade torna os processos de renovação manual cada vez mais difíceis, pois o período máximo de validade do TLS público passa para 47 dias até março de 2029.
Os Serviços Gerenciados de Chaves Criptográficas e HSM ganham importância à medida que as organizações se preparam para a migração pós-quântica e a nova geração de chaves sob o NIST FIPS 203, 204 e 205. Os Serviços Profissionais, de Migração e Integração também se tornam relevantes quando os ambientes de CA legados exigem uma reformulação em vez de uma atualização incremental. A Microsoft afirma que sua funcionalidade pós-quântica dos Serviços de Certificados do Active Directory está disponível no Windows Server 2025 e que é necessário planejamento para alterações em modelos de certificados, autoridades de certificação e suporte a clientes.[4] As empresas estão migrando da aquisição separada de serviços de CA gerenciada, gerenciamento do ciclo de vida de certificados e HSM para assinaturas mais integradas. Essa abordagem oferece aos clientes do mercado de private CA como serviço um modelo operacional comum para descoberta, emissão, renovação, proteção de chaves e controle de políticas.



Por Tipo de Certificado e Identidade:
Os Certificados de Carga de Trabalho Alteram os Volumes de CertificadosOs certificados de servidor e infraestrutura de rede representaram 29,77% da receita do mercado de private CA como serviço em 2025. Esses certificados suportam autenticação de servidores web, segurança de gateways de API, encerramento de balanceadores de carga, comunicações internas de microsserviços e acesso confiável a serviços em toda a infraestrutura empresarial. Os Certificados de Identidade de Carga de Trabalho, Aplicação e Serviço devem crescer a um CAGR de 23,64% até 2031. A expansão reflete malhas de serviços do Kubernetes, funções sem servidor e ambientes de agentes de inteligência artificial que atribuem uma identidade a cada unidade de computação. Esses ambientes do mercado de private CA como serviço estão aumentando a necessidade de emissão automatizada e autenticação mútua.
Os certificados de carga de trabalho diferem dos certificados TLS convencionais porque sua vida útil pode ser medida em minutos ou horas. Eles precisam de emissão programática por meio de fluxos de trabalho como SPIFFE, SPIRE ou ACME, em vez de aquisição e implantação manual. Os Certificados de Dispositivos e Endpoints Empresariais continuam a suportar programas de registro de dispositivos, enquanto os Certificados de Dispositivos IoT e OT se desenvolvem como uma categoria relacionada à conformidade. O Ato de Resiliência Cibernética da UE é relevante para fabricantes de produtos conectados que abastecem o mercado europeu a partir de 2027, fortalecendo a necessidade de práticas formalizadas de identidade de dispositivos. Os Certificados de Assinatura de Código, Software e Documentos também precisam de controles de ciclo de vida mais robustos após a redução planejada pelo Fórum CA/Browser na validade dos certificados de assinatura de código para 460 dias, com vigência a partir de março de 2026.[5]
Por Tamanho da Organização:
A Adoção por PMEs Amplia a Base de ClientesAs grandes empresas detinham 67,56% da participação do mercado de private CA como serviço em 2025. Sua escala de uso de múltiplas nuvens, orçamentos de conformidade e volumes de identidades de máquinas tornam o gerenciamento interno difícil sem equipes especializadas dedicadas, propriedade definida e processos confiáveis de ciclo de vida. Essas organizações adquiriram hierarquias de CA, gerenciamento de chaves com suporte de HSM, planejamento de migração pós-quântica e serviços profissionais. As Pequenas e Médias Empresas devem se expandir a um CAGR de 23,84% até 2031. A maior frequência de renovação, os requisitos de segurança da cadeia de suprimentos e as obrigações de serviços digitais estendem a necessidade de governança de certificados a esse grupo de clientes.
A GMO GlobalSign expandiu o TLS Connect para pequenas e médias empresas na Ásia-Pacífico e no Oriente Médio em agosto de 2026, após seu lançamento no mercado ocidental em abril de 2026. A oferta automatiza a implantação e renovação de certificados TLS de confiança pública para organizações que não possuem profunda expertise interna em PKI. A OmniTrust lançou uma oferta anual de 99.000 USD para PKI e gerenciamento ilimitado de certificados em março de 2026, com serviços gratuitos de migração de CA para os primeiros clientes. A ISO 27001, o PCI DSS, a HIPAA e os requisitos setoriais podem levar as pequenas e médias empresas a buscar suporte externo quando os controles de certificação recebem maior escrutínio. Os provedores do mercado de private CA como serviço que simplificam a integração e a configuração de políticas podem atender a esse grupo em expansão sem enfraquecer a governança de segurança.

Por Usuário Final:
O BFSI Fornece Escala Enquanto a Saúde Cresce Mais RapidamenteO setor bancário, de serviços financeiros e seguros (BFSI) representou 32,89% da receita do mercado de private CA como serviço em 2025. O segmento precisa de controles robustos de certificados porque sistemas de pagamento, transações digitais e atividades de conformidade transfronteiriça dependem de serviços contínuos e autenticados, relações de confiança claras e controles operacionais documentados. A cerimônia de assinatura da CA raiz de produção do PKI Financeiro X9 ocorreu em junho de 2025 após 7 anos de planejamento. O desenvolvimento permitiu à DigiCert gerar produtos de PKI para interoperabilidade de certificados de serviços financeiros sob a governança do Comitê de Padrões Credenciados X9. Essa infraestrutura de confiança formal suporta a aquisição por instituições que precisam de uma abordagem qualificada para aplicações de serviços financeiros.
O setor de saúde e ciências da vida deve crescer a um CAGR de 24,76% até 2031. A digitalização de registros eletrônicos de saúde, a expansão da telemedicina e os dispositivos médicos conectados aumentam o número de sistemas que requerem acesso protegido e comunicação criptografada. A PDS Health expandiu sua implantação da CyberArk em maio de 2025 para adicionar PKI Zero Touch e Gerenciador de Certificados em suas operações, que incluíam mais de 1.000 consultórios odontológicos e de atenção primária nos Estados Unidos. O Governo e a Administração Pública também adotam serviços de PKI gerenciada por meio de programas nacionais de identidade digital e zero trust. A Tecnologia da Informação e Telecomunicações os utiliza para segurança de API e integridade da cadeia de suprimentos de software, enquanto manufatura, varejo e logística são usuários emergentes à medida que as expectativas de certificados se movem pelas cadeias de suprimentos.
Análise Geográfica
Mercado de CA Privada como Serviço dos Estados Unidos
A América do Norte detinha 34,78% da participação no mercado de CA privada como serviço em 2025. O mercado de CA privada como serviço nos Estados Unidos sustenta a demanda por meio de empresas regulamentadas, serviços financeiros e políticas federais sobre confiança zero e criptografia pós-quântica. A Ordem Executiva 14412 estabeleceu marcos de transição para dezembro de 2030 e dezembro de 2031 para sistemas federais de alto impacto, com implicações para contratantes cobertos. Esse ambiente apoia a seleção de fornecedores qualificados nos setores de defesa, saúde e infraestrutura crítica, onde o planejamento de transição deve se adequar aos sistemas existentes, aos relacionamentos com contratantes e aos requisitos formais de segurança.
Mercado de CA Privada como Serviço nas Américas e na Europa
A América do Norte está migrando da implantação inicial de PKI para o planejamento pós-quântico, o que sustenta serviços profissionais de maior valor agregado juntamente com assinaturas de CA gerenciada. A Europa detinha a segunda maior participação regional em receita em 2025. O eIDAS 2.0 exige que os estados-membros disponibilizem pelo menos uma Carteira de Identidade Digital Europeia até dezembro de 2026, aumentando assim a necessidade de infraestrutura de PKI compatível com os padrões ETSI EN 319. A Alemanha sustenta a demanda por certificados de dispositivos industriais por meio das cadeias de suprimentos automotivas e de manufatura, enquanto a França e o Reino Unido contribuem por meio de serviços financeiros e aquisições de defesa. A América do Sul permanece em um estágio mais inicial, com o framework ICP-Brasil do Brasil e a atividade fintech do México fornecendo uma base para a adoção em serviços financeiros e pelo governo.
Mercado de CA Privada como Serviço na APAC e no Oriente Médio e África
A Ásia-Pacífico deve crescer a um CAGR de 26,51% até 2031. Índia, China, Japão, Coreia do Sul e Singapura contribuem individualmente por meio de programas de identidade digital, pagamentos, IoT industrial, cidades inteligentes e pagamentos transfronteiriços. A expansão do TLS Connect da GMO GlobalSign para pequenas e médias empresas na região Ásia-Pacífico em agosto de 2026 reflete o crescente interesse na automação acessível do ciclo de vida de certificados. O Oriente Médio e a África permanecem os menores segmentos regionais, mas as iniciativas de governo digital na Arábia Saudita e nos Emirados Árabes Unidos apoiam a autenticação de e-governo baseada em certificados. A África do Sul contribui para a demanda por meio da conformidade em serviços financeiros e da digitalização bancária.
Cenário Competitivo
Concentração do Mercado
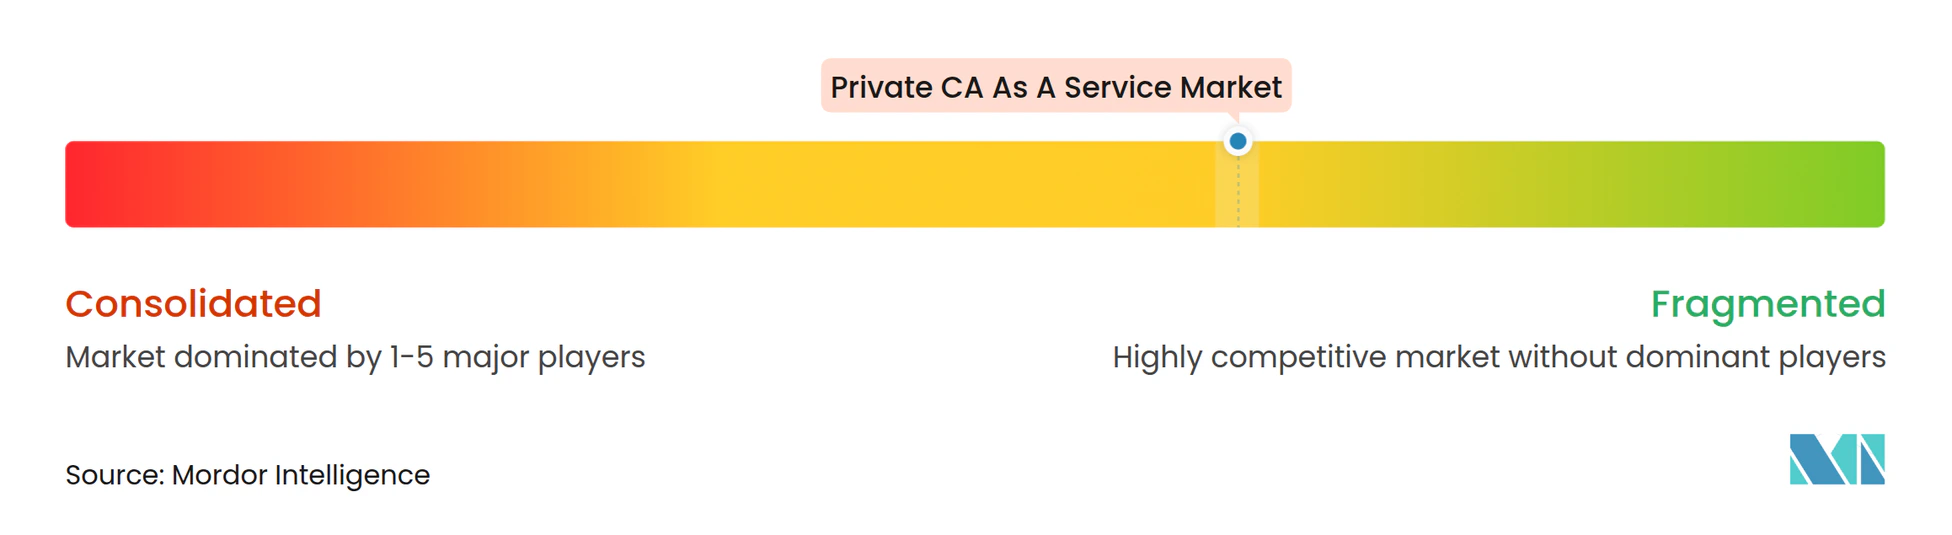
O mercado de private CA como serviço é moderadamente fragmentado, com provedores estabelecidos competindo por meio de flexibilidade de implantação, capacidades de ciclo de vida de certificados, integrações e amplitude de gerenciamento criptográfico. A concorrência está se deslocando para planos de controle mais amplos que combinam gerenciamento do ciclo de vida de certificados, private CA, gerenciamento de chaves, descoberta criptográfica e prontidão pós-quântica. A Keyfactor adquiriu a InfoSec Global e a CipherInsights em maio de 2025 para ampliar suas capacidades em gerenciamento de postura criptográfica e descoberta.[6] Ela recebeu um investimento estratégico de crescimento superior a 1,00 bilhão de USD liderado pela Summit Partners em julho de 2026 para financiar inovação de produtos, expansão e aquisições.
Os provedores seguem 2 abordagens amplas. Outros se concentram em requisitos específicos do setor, incluindo interoperabilidade de serviços financeiros ou identidade de dispositivos industriais. O trabalho da DigiCert em serviços financeiros está vinculado à iniciativa PKI Financeiro X9, enquanto a plataforma EJBCA da Keyfactor é usada em ambientes de IoT industrial. A DigiCert declarou que sua receita recorrente anual de 2026 atingiu um nível recorde em 30 instâncias de serviço em 5 continentes. A implantação global no mercado de private CA como serviço pode ser importante quando os compradores exigem residência de dados, suporte de auditoria local e padrões operacionais consistentes. As auditorias WebTrust, a acreditação ISO 27001 e os requisitos de HSM FIPS 140-2 ou FIPS 140-3 permanecem barreiras práticas para novos provedores.
A governança de identidade de agentes de inteligência artificial, o suporte à migração pós-quântica e as ferramentas de assinatura para organizações menores permanecem áreas-chave de concorrência. A AppViewX lançou o Agent Identity Security em junho de 2026 para descobrir, governar, proteger e monitorar agentes de inteligência artificial em ambientes empresariais. A Keyfactor lançou seu Trust Control Plane em junho de 2026 para reunir gerenciamento de identidade de máquinas, automação do ciclo de vida, operações de private CA e governança pós-quântica em 1 modelo. Esses movimentos mostram que os provedores competem em controles de identidade não humana e requisitos criptográficos em evolução.
Líderes do Setor de Private CA como Serviço
-
Keyfactor, Inc.
-
DigiCert, Inc.
-
Entrust Corporation
-
Sectigo Limited
-
GMO GlobalSign Holdings K.K.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de CA Privada como Serviço Empresas cobertas neste relatório
- Keyfactor, Inc.
- DigiCert, Inc.
- Entrust Corporation
- Sectigo Limited
- GMO GlobalSign Holdings K.K.
- Amazon Web Services, Inc.
- Google LLC
- Microsoft Corporation
- Ascertia Limited
- AppViewX, Inc.
- Smallstep Labs, Inc.
- SSL.com, Inc.
- HID Global Corporation
- Encryption Consulting, LLC
- SecureSME Limited
- CyberArk Software Ltd.
- EverTrust SAS
- Garantir Technologies SAS
- eMudhra Limited
- WISeKey International Group AG
- SwissSign AG
- Trustwave Holdings, Inc.
- T-Systems International GmbH
- SECOM Trust Systems Co., Ltd.
- Actalis S.p.A.
Desenvolvimentos industriais recentes em Mercado de CA Privada como Serviço
- Setembro de 2026: A Newfold Digital, atendendo aproximadamente 6 milhões de clientes globalmente pelas marcas Network Solutions Group e Bluehost Group, selecionou a DigiCert para modernizar sua infraestrutura de certificados SSL/TLS. A parceria foi impulsionada pelo desafio de gerenciar certificados em períodos de validade comprimidos e pela preparação para a transição de longo prazo para a criptografia pós-quântica, representando a adoção de PKI gerenciada alcançando plataformas de comércio digital em escala significativa de clientes.
- Setembro de 2026: A Securosys e a OmniTrust anunciaram uma integração conjuntamente validada do PKI da OmniTrust com os HSMs Primus CyberVault da Securosys e o CloudHSM por meio da interface PKCS#11, combinando operações de plataforma de PKI nativa em nuvem com proteção de chaves respaldada por hardware. A parceria aborda diretamente o desafio de custódia de chaves que é uma restrição primária à adoção de PKI gerenciada hospedada em nuvem em setores regulamentados.
- Agosto de 2026: A GMO GlobalSign expandiu sua ferramenta de automação de gerenciamento do ciclo de vida de certificados TLS Connect para os mercados de PMEs da Ásia-Pacífico e do Oriente Médio, após seu lançamento no mercado ocidental em abril de 2026. A ferramenta automatiza a implantação e renovação de certificados TLS de confiança pública para organizações sem expertise interna em PKI, respondendo aos volumes de renovação duplicados resultantes da redução de validade de março de 2026 para 200 dias sob o CA/Browser Forum SC-081v3.
- Julho de 2026: A Keyfactor anunciou um investimento estratégico de crescimento superior a 1,00 bilhão de USD liderado pela Summit Partners, com os investidores existentes Insight Partners e Sixth Street Growth mantendo participação significativa. O investimento é direcionado para inovação de produtos, expansão geográfica e aquisições estratégicas em identidade de agentes de inteligência artificial e segurança criptográfica pós-quântica.
Escopo do Relatório Global do Mercado de Private CA como Serviço
O mercado de private CA como serviço compreende ofertas baseadas em nuvem e gerenciadas que permitem às organizações implantar e operar suas próprias autoridades de certificação (CAs) privadas sem construir infraestrutura de PKI local. Os provedores hospedam e gerenciam a hierarquia de CA, o armazenamento de chaves com suporte de HSM e as operações de assinatura, enquanto os clientes definem políticas, modelos de certificados e fluxos de trabalho de emissão para casos de uso internos, como identidade de dispositivos, TLS de serviço a serviço e acesso de zero trust.
O Relatório do Mercado de Private CA como Serviço é Segmentado por Oferta de Serviço (Private CA Gerenciada e Serviços Principais de PKI, Serviços de Automação e Gerenciamento do Ciclo de Vida de Certificados, Serviços Gerenciados de Chaves Criptográficas e HSM, e Serviços Profissionais, de Migração e Integração), Tipo de Certificado e Identidade (Certificados de Servidor e Infraestrutura de Rede, Certificados de Identidade de Carga de Trabalho, Aplicação e Serviço, Certificados de Dispositivos e Endpoints Empresariais, Certificados de Dispositivos IoT e OT, Certificados de Usuário e E-mail Seguro, e Certificados de Assinatura de Código, Software e Documentos), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Usuário Final (Setor Bancário, de Serviços Financeiros e Seguros (BFSI), Governo e Administração Pública, Tecnologia da Informação e Telecomunicações, Saúde e Ciências da Vida, e Outros Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Private CA Gerenciada e Serviços Principais de PKI |
| Serviços de Automação e Gerenciamento do Ciclo de Vida de Certificados |
| Serviços Gerenciados de Chaves Criptográficas e HSM |
| Serviços Profissionais, de Migração e Integração |
| Certificados de Servidor e Infraestrutura de Rede |
| Certificados de Identidade de Carga de Trabalho, Aplicação e Serviço |
| Certificados de Dispositivos e Endpoints Empresariais |
| Certificados de Dispositivos IoT e OT |
| Certificados de Usuário e E-mail Seguro |
| Certificados de Assinatura de Código, Software e Documentos |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Setor Bancário, de Serviços Financeiros e Seguros (BFSI) |
| Governo e Administração Pública |
| Tecnologia da Informação e Telecomunicações |
| Saúde e Ciências da Vida |
| Outros Usuários Finais |
| América do Norte | Estados Unidos | |
| Canadá | ||
| América do Sul | Brasil | |
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Restante da África | ||
| Por Oferta de Serviço | Private CA Gerenciada e Serviços Principais de PKI | ||
| Serviços de Automação e Gerenciamento do Ciclo de Vida de Certificados | |||
| Serviços Gerenciados de Chaves Criptográficas e HSM | |||
| Serviços Profissionais, de Migração e Integração | |||
| Por Tipo de Certificado e Identidade | Certificados de Servidor e Infraestrutura de Rede | ||
| Certificados de Identidade de Carga de Trabalho, Aplicação e Serviço | |||
| Certificados de Dispositivos e Endpoints Empresariais | |||
| Certificados de Dispositivos IoT e OT | |||
| Certificados de Usuário e E-mail Seguro | |||
| Certificados de Assinatura de Código, Software e Documentos | |||
| Por Tamanho da Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Usuário Final | Setor Bancário, de Serviços Financeiros e Seguros (BFSI) | ||
| Governo e Administração Pública | |||
| Tecnologia da Informação e Telecomunicações | |||
| Saúde e Ciências da Vida | |||
| Outros Usuários Finais | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| América do Sul | Brasil | ||
| México | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Restante da África | |||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de private CA como serviço?
O tamanho do mercado de private CA como serviço foi avaliado em 1,03 bilhões de USD em 2025 e estima-se que cresça de 1,21 bilhões de USD em 2026 para atingir 3,07 bilhões de USD até 2031, a um CAGR de 20,47% durante o período de previsão (2026-2031).
O que está impulsionando a demanda por private CA como serviço?
Períodos de validade de certificados TLS mais curtos, expansão de identidades de máquinas, adoção de zero trust, uso de nuvem e requisitos pós-quânticos estão impulsionando a demanda.
Qual oferta de serviço lidera o mercado de private CA como serviço?
A Private CA Gerenciada e os Serviços Principais de PKI lideraram com 47,82% da receita em 2025.
Qual setor de usuário final está crescendo mais rapidamente?
O setor de saúde e ciências da vida deve crescer a um CAGR de 24,76% até 2031, suportado por sistemas de saúde digital e dispositivos conectados.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico deve crescer a um CAGR de 26,51% até 2031, suportada por infraestrutura digital e programas de identidade.
Por que a automação do ciclo de vida de certificados é importante?
A validade dos certificados TLS públicos passou para 200 dias em março de 2026 e está programada para cair para 47 dias até março de 2029, tornando a renovação manual menos viável.