
Marktgröße und Marktanteil für Private CA als Service
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 1.21 Milliarden US-Dollar |
| Marktgröße (2031) | 3.07 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 20.47 % |
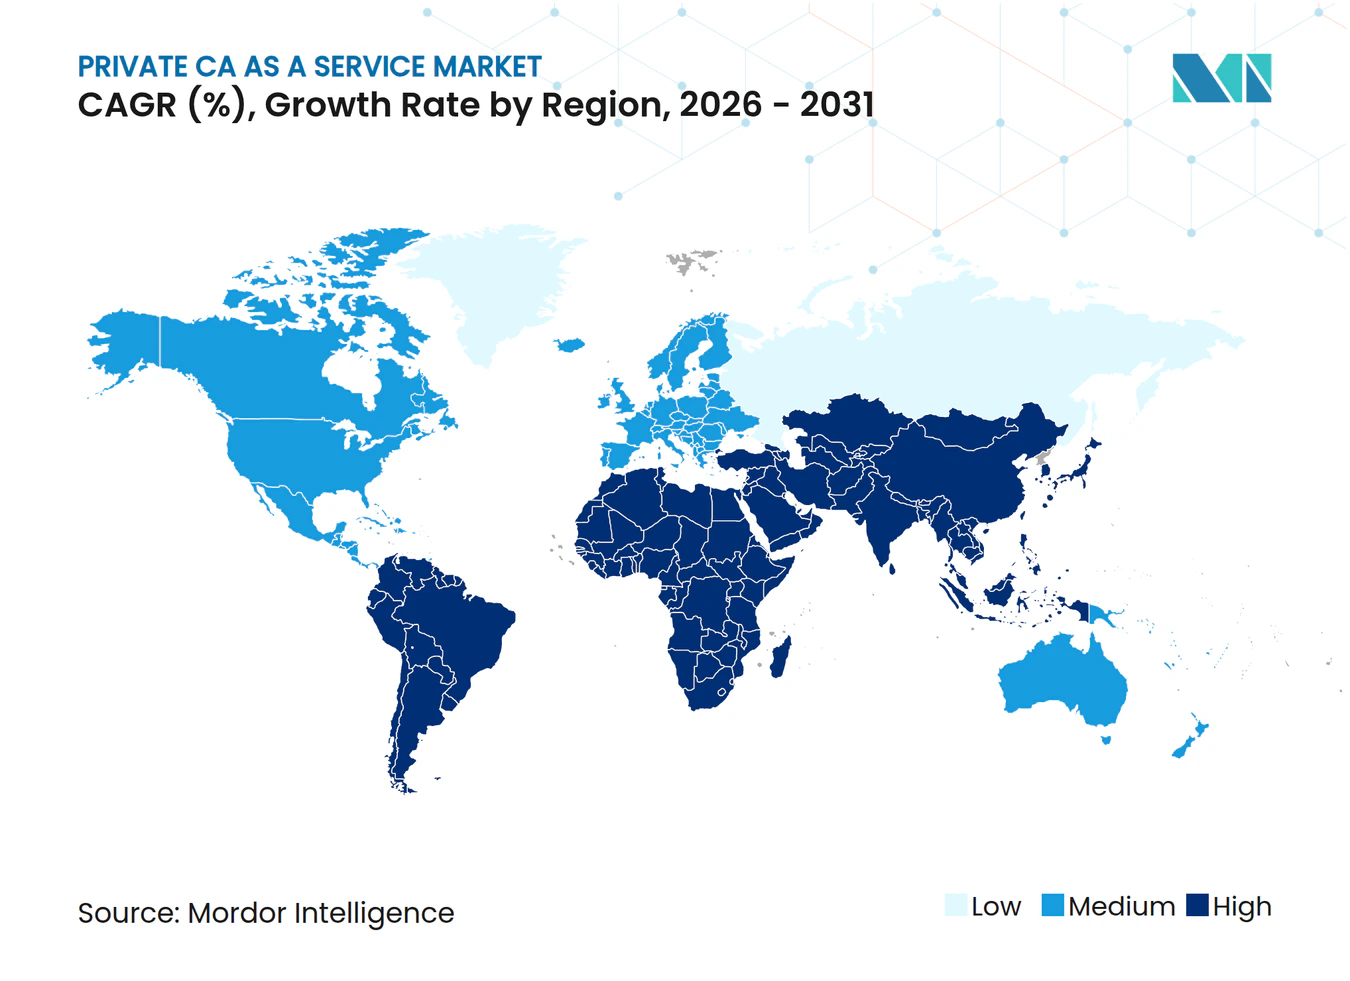
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
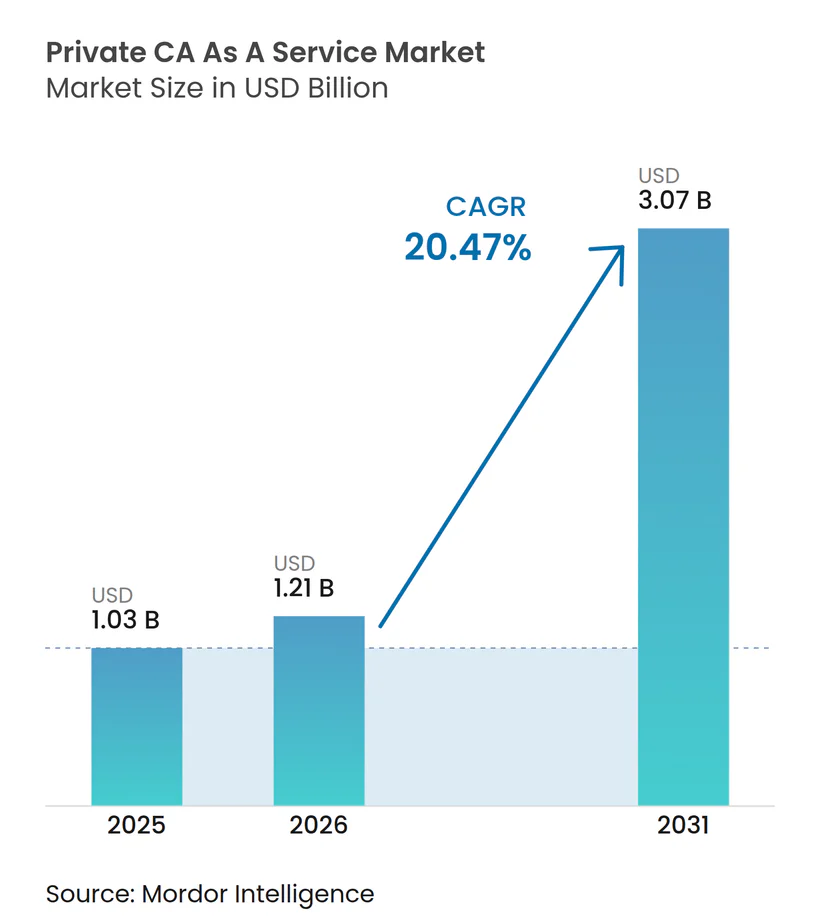
Marktanalyse für Private CA als Service von Mordor Intelligence
Die Marktgröße für Private CA als Service wurde im Jahr 2025 auf 1,03 Milliarden USD geschätzt und soll von 1,21 Milliarden USD im Jahr 2026 auf 3,07 Milliarden USD bis 2031 wachsen, bei einer CAGR von 20,47 % während des Prognosezeitraums (2026–2031). Kürzere öffentliche TLS-Zertifikatslebenszyklen verlagern die Zertifikatserneuerung von einer gelegentlichen Betriebsaufgabe zu einer kontinuierlichen Anforderung und steigern damit den Wert der Automatisierung. Der Markt für Private CA als Service wird auch durch die Verbreitung von Cloud-Workloads, Service-Meshes, vernetzten Geräten und KI-Agenten geprägt, die authentifizierte Identitäten benötigen. Regulatorische Aktivitäten rund um Post-Quanten-Kryptografie, digitale Identität und kryptografische Kontrollen erhöhen die Bedeutung von Anbietern, die in der Lage sind, über Standards und Rechtsordnungen hinweg zu operieren. Der Wettbewerb verlagert sich über die Zertifikatspreisgestaltung hinaus hin zu Lebenszyklusautomatisierung, Betrieb privater Zertifizierungsstellen, Schlüsselverwaltung, kryptografischer Erkennung und Integration in bestehende Sicherheitsumgebungen. Diese Bedingungen schaffen Raum für Anbieter, die technische Tiefe mit praktischer Bereitstellungsunterstützung für Unternehmen und kleinere Organisationen verbinden können.
Wichtigste Erkenntnisse des Berichts
- Nach Serviceangebot hielten verwaltete Private CA und Kern-PKI-Dienste im Jahr 2025 einen Anteil von 47,82 % am Umsatz des Marktes für Private CA als Service, während Automatisierungs- und Verwaltungsdienste für den Zertifikatslebenszyklus bis 2031 voraussichtlich mit einer CAGR von 24,79 % wachsen werden.
- Nach Zertifikats- und Identitätstyp entfielen im Jahr 2025 29,77 % des Umsatzes auf Server- und Netzwerkinfrastrukturzertifikate, während Workload-, Anwendungs- und Dienstidentitätszertifikate bis 2031 voraussichtlich mit einer CAGR von 23,64 % wachsen werden.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 67,56 % am Umsatz des Marktes für Private CA als Service, während kleine und mittlere Unternehmen bis 2031 voraussichtlich eine CAGR von 23,84 % verzeichnen werden.
- Nach Endnutzer entfielen im Jahr 2025 32,89 % des Umsatzes auf Banken, Finanzdienstleistungen und Versicherungen (BFSI), während die Gesundheits- und Biowissenschaftsbranche bis 2031 voraussichtlich mit einer CAGR von 24,76 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 34,78 % am Umsatz des Marktes für Private CA als Service, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 26,51 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Ausweitung von Maschinen- und Workload-Identitäten | +6.5% | Global, am stärksten in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Zero-Trust- und Mutual-TLS-Einführung | +4.8% | Nordamerika und Europa, zunehmend im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Cloud-, Hybrid-Cloud- und Kubernetes-Einführung | +4.2% | Global, konzentriert in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Anforderungen an die kryptografische Governance | +3.6% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Kürzere Zertifikatslebenszyklen und kontinuierliche Erneuerung | +3.1% | Global | Kurzfristig (≤ 2 Jahre) |
| Identität vernetzter Produkte und industrieller Geräte | +2.4% | Europa und asiatisch-pazifischer Raum als Kern, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung von Maschinen- und Workload-Identitäten
Maschinenidentitäten umfassen mittlerweile Cloud-Workloads, containerisierte Microservices, Kubernetes-Pods, IoT-Sensoren und KI-Agenten. Ihre Volumina wachsen schneller als frühere Zertifikatskategorien, da jeder verteilte Dienst eine authentifizierte Identität und einen definierten Prozess für Zertifikatserneuerung, -widerruf und Richtlinienvalidierung benötigt. KI-Agenten stellen eine besondere Herausforderung dar, da sie in verteilten Umgebungen auftreten können und kurzlebige Anmeldeinformationen sowie Richtlinienkontrollen benötigen. Keyfactor gab im Juli 2026 seine Absicht bekannt, Cofide zu übernehmen, um verifizierte Identitätsfähigkeiten für KI-Agenten und Cloud-Workloads hinzuzufügen. Der Markt für Private CA als Service erfordert daher zunehmend eine Governance, die Maschinenidentitäten in großem Maßstab adressiert, anstatt sich ausschließlich auf den Zertifikatsbestand zu konzentrieren.
Zero-Trust- und Mutual-TLS-Einführung
Zero-Trust-Architekturen erfordern kryptografischen Nachweis für Verbindungen zwischen Benutzern, Diensten und Geräten. Mutual TLS unterstützt dieses Modell, indem es beide Enden einer Verbindung validiert, was die Zertifikatsausstellung und -erneuerung zu einer kontinuierlichen Betriebsverantwortung macht. HID Global berichtete im März 2026, dass 61 % der befragten IT-Führungskräfte planten, innerhalb von 24 Monaten in PKI-Automatisierung zu investieren, während 45 % die Einhaltung gesetzlicher Vorschriften als primäres Geschäftsziel für PKI-Investitionen nannten.[1] Die Veränderung ist bedeutsam, da Ost-West-Kommunikationen, die früher auf Netzwerkvertrauen basierten, nun validierte, zeitlich begrenzte Anmeldeinformationen über Anwendungen, Dienste und Geräteverbindungen hinweg erfordern. Bundesweite Zero-Trust-Anforderungen haben auch Beschaffungsmuster geschaffen, die sowohl für regulierte Organisationen als auch für Auftragnehmer relevant sind. Der Markt für Private CA als Service profitiert, wenn Organisationen eine Ausstellungskapazität im Service-Mesh-Maßstab benötigen, aber keine interne CA-Infrastruktur in diesem Maßstab betreiben.
Cloud-, Hybrid-Cloud- und Kubernetes-Einführung
Cloud-native Umgebungen schaffen Anforderungen an das Zertifikatsmanagement, für die herkömmliche On-Premises-Bereitstellungen nicht ausgelegt waren. Container können schneller starten und stoppen als herkömmliche Zertifikatserneuerungszyklen, während Multi-Cloud-Umgebungen separate CA-Vertrauensanker einführen können. HID Global stellte fest, dass 76 % der Organisationen Cloud-Komponenten in die PKI-Infrastruktur integriert hatten, obwohl nur 23 % vollständig cloudbasierte Bereitstellungen betrieben. Größere Organisationen behalten häufig hybride Architekturen bei, um Cloud-Flexibilität mit On-Premises-kryptografischer Kontrolle, lokaler Schlüsselverwahrung und Kontinuität für etablierte Anwendungen zu kombinieren. Kubernetes-Workloads benötigen häufige kurzlebige Zertifikate von internen ausstellenden Stellen, was die Nachfrage nach verwalteten privaten CA-Diensten unterstützt. Keyfactor führte im März 2026 erweiterte Funktionen zur kryptografischen Erkennung und Lebenszyklusautomatisierung für Multi-Cloud-Zertifikatsvolumina ein.
Regulatorische Anforderungen an die kryptografische Governance
Post-Quanten-Mandate, Regeln zur Zertifikatsgültigkeit und Regulierung digitaler Identitäten schaffen ein mehrschichtiges Compliance-Umfeld. Executive Order 14412 wies Bundesbehörden an, Migrationsverantwortliche für Post-Quanten-Kryptografie zu benennen, und setzte Meilensteine für Dezember 2030 und Dezember 2031 für Schlüsseletablierungs- und digitale Signatursysteme. Die Anordnung identifiziert NIST FIPS 203, 204 und 205 als relevante Standards für den Übergang. In Europa verpflichtet eIDAS 2.0 jeden Mitgliedstaat, bis Dezember 2026 mindestens 1 Europäische Digitale Identitätsbrieftasche bereitzustellen.[2] Organisationen, die in beiden Rechtsordnungen tätig sind, müssen FIPS-bezogene Anforderungen und ETSI EN 319-Erwartungen berücksichtigen und dabei Richtlinien, Validierungspraktiken, Schlüsseloperationen und Prüfaufzeichnungen aufeinander abstimmen. Der Markt für Private CA als Service begünstigt Anbieter, die in der Lage sind, CA-Hierarchien und Schlüsselverwaltungsprozesse über diese Standards hinweg zu betreiben.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Mangel an PKI- und kryptografischen Betriebskompetenzen | -2.8% | Global, am stärksten im asiatisch-pazifischen Raum sowie im Nahen Osten und Afrika | Kurzfristig (≤ 2 Jahre) |
| Anforderungen an Schlüsselverwahrung und Datensouveränität | -1.9% | Europa und Nordamerika, mit nationalen Compliance-Anforderungen im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Fragmentiertes Eigentum an ephemeren Workload-Identitäten | -1.4% | Global, konzentriert in Multi-Cloud-Umgebungen | Mittelfristig (2–4 Jahre) |
| CA-Richtlinienportabilität und Risiko der Anbieterabhängigkeit | -1% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an PKI- und kryptografischen Betriebskompetenzen
PKI- und kryptografische Operationen erfordern Spezialkenntnisse, die nicht schnell durch allgemeine Sicherheitseinstellungen geschaffen werden können. Die ISC2-Studie zur Cybersicherheitsbelegschaft 2025 ergab, dass 59 % der Sicherheitsfachleute kritische oder erhebliche Qualifikationsbedarfe in ihren Teams meldeten, verglichen mit 44 % im Jahr 2024.[3] Der Mangel verlangsamt die Einführung, wenn Organisationen kein Personal haben, um Anbieter zu bewerten, Zertifizierungsstellen zu migrieren, Richtlinien zu definieren, den Übergang zu verwalten und Kontrollen nach der Implementierung aufrechtzuerhalten. Er kann auch größere Unternehmen dazu veranlassen, auszulagern, da sie verwaltete Vereinbarungen finanzieren können. Kleinere Organisationen können die Einführung verzögern, wenn die erste Migration schwierig oder kostspielig erscheint. Der Markt für Private CA als Service muss daher technische Plattformen mit Onboarding- und Betriebsunterstützung kombinieren, die die Belastung interner Teams reduziert.
Anforderungen an Schlüsselverwahrung und Datensouveränität
Die Verwahrung des privaten Schlüssels der Stammzertifizierungsstelle bleibt eine der sensibelsten Entscheidungen in einem PKI-Design. Organisationen, die Anforderungen an Datenresidenz, nationale Sicherheit und Sektorvorschriften unterliegen, benötigen möglicherweise Schlüssel, die in national konformer Hardware-Sicherheitsmodul-Infrastruktur aufbewahrt werden. Dies kann mit gemeinsam genutzten HSM-Pools in Konflikt geraten, die in global gehosteten Cloud-Diensten verwendet werden. DigiCert berichtete im März 2026, dass es 30 Dienstinstanzen auf 5 Kontinenten betreibt, was die Notwendigkeit widerspiegelt, lokale Anforderungen an Datenresidenz und Prüferwartungen zu erfüllen. Diese Anforderungen verhindern keine verwalteten Dienste, lenken die Nachfrage jedoch zu qualifizierten Anbietern mit lokaler Infrastruktur, validierten Betriebskontrollen, regionalem Support und dokumentierten Schlüsselverwahrungsprozessen. Für klassifizierte Workloads und bestimmte nationale Sicherheitsnutzer können verwaltete Dienste auf ausstellende CA-Operationen beschränkt bleiben, anstatt die Verwaltung des Stammvertrauens zu umfassen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Serviceangebot:
Automatisierung steigert die Nachfrage nach integrierten PKI-OperationenVerwaltete Private CA und Kern-PKI-Dienste hielten im Jahr 2025 einen Marktanteil von 47,82 % im Markt für Private CA als Service. Das Segment führt, weil Unternehmen private Zertifikatshierarchien benötigen, ohne die Betriebslast von On-Premises-HSMs, CA-Software, kontinuierlicher Prüfung, Richtlinienpflege und Spezialadministration zu tragen. Finanzdienstleistungs-, Gesundheits- und Regierungsorganisationen benötigen dokumentierte CA-Richtlinien, Dual-Control-Schlüsselzeremonien und Prüfpfade. Automatisierungs- und Verwaltungsdienste für den Zertifikatslebenszyklus sollen bis 2031 mit einer CAGR von 24,79 % wachsen. Der Gültigkeitsreduzierungsplan macht manuelle Erneuerungsprozesse zunehmend schwierig, da die maximale öffentliche TLS-Gültigkeitsdauer bis März 2029 auf 47 Tage sinkt.
Verwaltete kryptografische Schlüssel- und HSM-Dienste gewinnen an Bedeutung, da sich Organisationen auf die Post-Quanten-Migration und die neue Schlüsselgenerierung gemäß NIST FIPS 203, 204 und 205 vorbereiten. Professionelle Migrations- und Integrationsdienste werden ebenfalls relevant, wenn ältere CA-Umgebungen eine Neugestaltung statt einer schrittweisen Aktualisierung erfordern. Microsoft gibt an, dass seine Post-Quanten-Funktionalität für Active Directory Certificate Services in Windows Server 2025 verfügbar ist und dass eine Planung für Änderungen an Zertifikatvorlagen, Zertifizierungsstellen und Client-Unterstützung erforderlich ist.[4] Unternehmen wechseln von der separaten Beschaffung von verwalteten CA-, CLM- und HSM-Diensten zu stärker integrierten Abonnements. Dieser Ansatz bietet Kunden des Marktes für Private CA als Service ein gemeinsames Betriebsmodell für Erkennung, Ausstellung, Erneuerung, Schlüsselschutz und Richtlinienkontrolle.


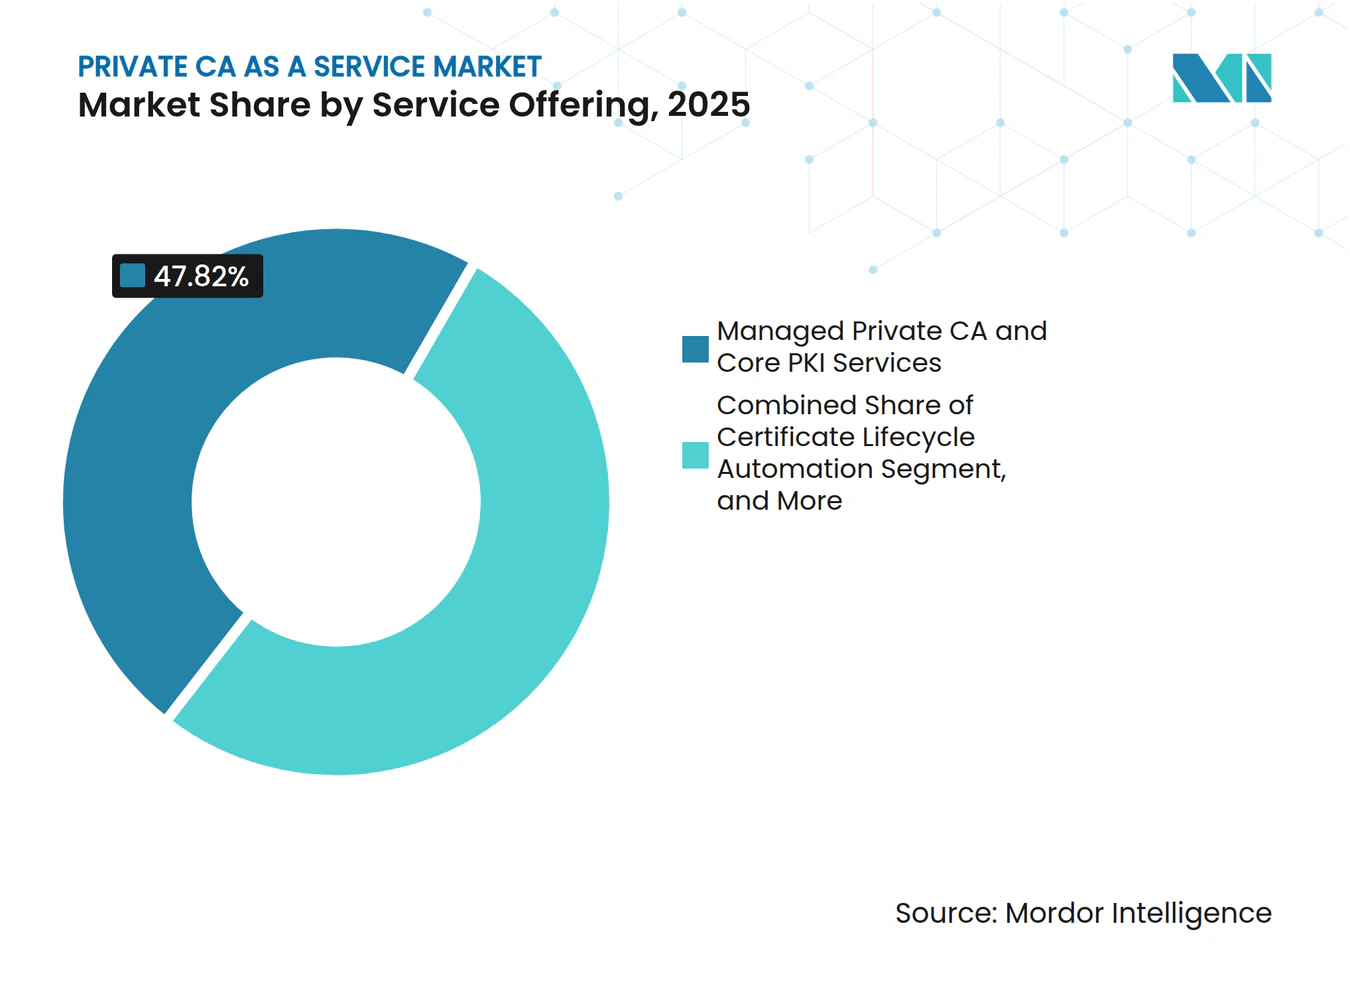
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Zertifikats- und Identitätstyp:
Workload-Zertifikate verändern ZertifikatsvoluminaServer- und Netzwerkinfrastrukturzertifikate machten im Jahr 2025 29,77 % des Umsatzes im Markt für Private CA als Service aus. Diese Zertifikate unterstützen die Webserver-Authentifizierung, API-Gateway-Sicherheit, Load-Balancer-Terminierung, interne Microservice-Kommunikation und vertrauenswürdigen Dienstzugang in der Unternehmensinfrastruktur. Workload-, Anwendungs- und Dienstidentitätszertifikate sollen bis 2031 mit einer CAGR von 23,64 % wachsen. Die Expansion spiegelt Kubernetes-Service-Meshes, serverlose Funktionen und KI-Agentenumgebungen wider, die jeder Recheneinheit eine Identität zuweisen. Diese Umgebungen im Markt für Private CA als Service erhöhen den Bedarf an automatisierter Ausstellung und gegenseitiger Authentifizierung.
Workload-Zertifikate unterscheiden sich von herkömmlichen TLS-Zertifikaten, da ihre Nutzungsdauer in Minuten oder Stunden gemessen werden kann. Sie benötigen eine programmatische Ausstellung über Workflows wie SPIFFE, SPIRE oder ACME, anstatt manuelle Beschaffung und Bereitstellung. Unternehmensgeräte- und Endpunktzertifikate unterstützen weiterhin Geräteregistrierungsprogramme, während IoT- und OT-Gerätezertifikate sich als compliance-bezogene Kategorie entwickeln. Der EU Cyber Resilience Act ist ab 2027 für Hersteller vernetzter Produkte relevant, die den europäischen Markt beliefern, und stärkt die Notwendigkeit formalisierter Geräteidentitätspraktiken. Code-, Software- und Dokumentensignierzertifikate benötigen ebenfalls stärkere Lebenszykluskontrollen nach der geplanten Reduzierung der Gültigkeitsdauer von Code-Signierzertifikaten durch das CA/Browser Forum auf 460 Tage, wirksam ab März 2026.[5]
Nach Unternehmensgröße:
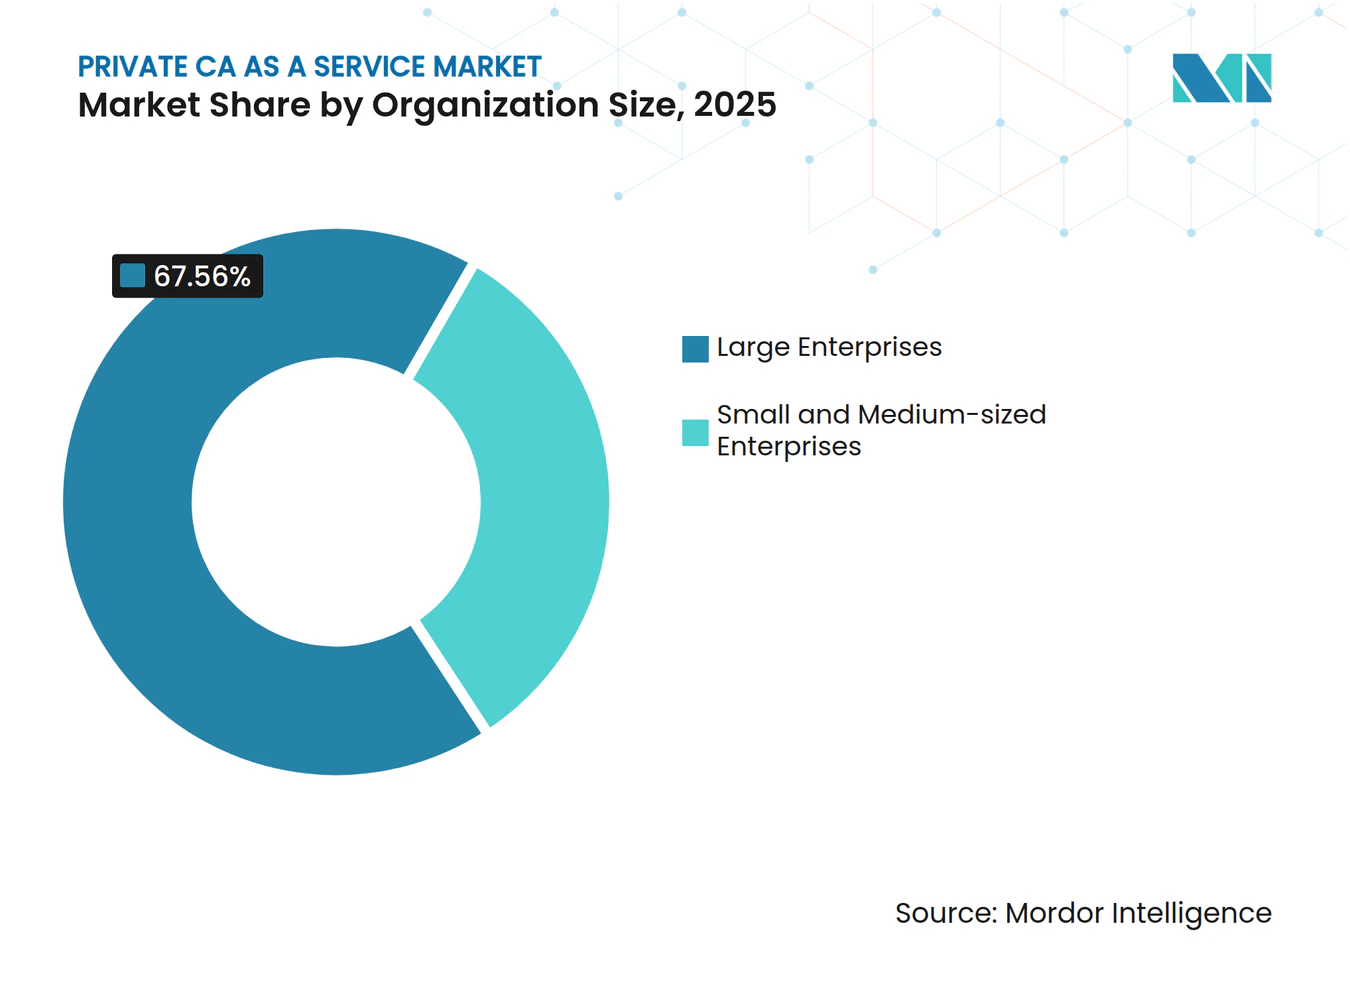
KMU-Einführung verbreitert die KundenbasisGroßunternehmen hielten im Jahr 2025 einen Marktanteil von 67,56 % im Markt für Private CA als Service. Ihr Ausmaß an Multi-Cloud-Nutzung, Compliance-Budgets und Maschinenidentitätsvolumina macht die interne Verwaltung ohne dedizierte Spezialistenteams, definierte Eigentümerschaft und zuverlässige Lebenszyklussprozesse schwierig. Diese Organisationen erwarben CA-Hierarchien, HSM-gestützte Schlüsselverwaltung, Post-Quanten-Migrationsplanung und professionelle Dienstleistungen. Kleine und mittlere Unternehmen sollen bis 2031 mit einer CAGR von 23,84 % wachsen. Höhere Erneuerungsfrequenz, Anforderungen an die Lieferkettensicherheit und Verpflichtungen zu digitalen Diensten erweitern den Bedarf an Zertifikats-Governance auf diese Kundengruppe.
GMO GlobalSign erweiterte TLS Connect im August 2026 auf kleine und mittlere Unternehmen im asiatisch-pazifischen Raum und im Nahen Osten, nach dem Start auf dem westlichen Markt im April 2026. Das Angebot automatisiert die Bereitstellung und Erneuerung öffentlicher Vertrauens-TLS-Zertifikate für Organisationen ohne tiefgreifende interne PKI-Expertise. OmniTrust startete im März 2026 ein jährliches Angebot für 99.000 USD für PKI und unbegrenzte Zertifikatsverwaltung, mit kostenlosen CA-Migrationsdiensten für frühe Kunden. ISO 27001, PCI DSS, HIPAA und Sektoranforderungen können kleine und mittlere Unternehmen dazu veranlassen, externe Unterstützung zu suchen, wenn Zertifizierungskontrollen stärker unter die Lupe genommen werden. Anbieter im Markt für Private CA als Service, die Onboarding und Richtlinieneinrichtung vereinfachen, können diese wachsende Gruppe bedienen, ohne die Sicherheits-Governance zu schwächen.

Nach Endnutzer:
BFSI liefert Skalierung, während das Gesundheitswesen schneller wächstBanken, Finanzdienstleistungen und Versicherungen (BFSI) machten im Jahr 2025 32,89 % des Umsatzes im Markt für Private CA als Service aus. Das Segment benötigt starke Zertifikatskontrollen, da Zahlungssysteme, digitale Transaktionen und grenzüberschreitende Compliance-Aktivitäten auf kontinuierliche, authentifizierte Dienste, klare Vertrauensbeziehungen und dokumentierte Betriebskontrollen angewiesen sind. Die Unterzeichnungszeremonie für die X9 Financial PKI-Produktionsstammzertifizierungsstelle fand im Juni 2025 nach 7 Jahren Planung statt. Die Entwicklung ermöglichte es DigiCert, PKI-Produkte für die Interoperabilität von Finanzdienstleistungszertifikaten unter der Governance des Accredited Standards Committee X9 zu generieren. Diese formale Vertrauensinfrastruktur unterstützt die Beschaffung durch Institutionen, die einen qualifizierten Ansatz für Finanzdienstleistungsanwendungen benötigen.
Die Gesundheits- und Biowissenschaftsbranche soll bis 2031 mit einer CAGR von 24,76 % wachsen. Die Digitalisierung elektronischer Gesundheitsakten, die Ausweitung der Telemedizin und vernetzte Medizingeräte erhöhen die Anzahl der Systeme, die geschützten Zugang und verschlüsselte Kommunikation erfordern. PDS Health erweiterte im Mai 2025 seine CyberArk-Bereitstellung, um Zero Touch PKI und Certificate Manager in seinen Betrieb einzubeziehen, der mehr als 1.000 Zahn- und Primärversorgungspraxen in den Vereinigten Staaten umfasste. Regierung und öffentliche Verwaltung übernehmen ebenfalls verwaltete PKI-Dienste durch nationale Programme für digitale Identität und Zero Trust. Informationstechnologie und Telekommunikation nutzt sie für API-Sicherheit und Integrität der Software-Lieferkette, während Fertigung, Einzelhandel und Logistik als aufkommende Nutzer gelten, da Zertifikatserwartungen durch Lieferketten wandern.
Geografische Analyse
Markt für Private CA als Service in den Vereinigten Staaten
Nordamerika hielt im Jahr 2025 einen Anteil von 34,78 % am Markt für Private CA als Service. Der Markt für Private CA als Service in den Vereinigten Staaten wird durch regulierte Unternehmen, Finanzdienstleistungen sowie bundesstaatliche Richtlinien zu Zero Trust und Post-Quanten-Kryptographie nachfrageseitig gestützt. Die Executive Order 14412 legte Übergangsmeilensteine für Dezember 2030 und Dezember 2031 für sicherheitskritische Bundesbehördensysteme fest, mit Auswirkungen auf betroffene Auftragnehmer. Dieses Umfeld unterstützt die Auswahl qualifizierter Anbieter in den Bereichen Verteidigung, Gesundheitswesen und kritische Infrastruktur, wo die Übergangsplanung auf bestehende Systeme, Auftragnehmerbeziehungen und formale Sicherheitsanforderungen abgestimmt sein muss.
Markt für Private CA als Service in Nord- und Südamerika sowie Europa
Nordamerika vollzieht einen Wandel von der initialen PKI-Bereitstellung hin zur Post-Quanten-Planung, was höherwertige professionelle Dienstleistungen neben verwalteten CA-Abonnements unterstützt. Europa hielt im Jahr 2025 den zweitgrößten regionalen Umsatzanteil. eIDAS 2.0 verpflichtet die Mitgliedstaaten, bis Dezember 2026 mindestens eine Europäische Digitale Identitätsbrieftasche bereitzustellen, wodurch der Bedarf an PKI-Infrastruktur steigt, die mit den ETSI EN 319-Standards kompatibel ist. Deutschland unterstützt die Nachfrage nach industriellen Gerätezertifikaten durch Automobil- und Fertigungslieferketten, während Frankreich und das Vereinigte Königreich durch Finanzdienstleistungen und Verteidigungsbeschaffung beitragen. Südamerika befindet sich noch in einer früheren Entwicklungsphase, wobei Brasiliens ICP-Brasil-Rahmenwerk und Mexikos fintech-Aktivitäten eine Grundlage für die Einführung im Finanzdienstleistungs- und Regierungsbereich bieten.
Markt für Private CA als Service in der Asien-Pazifik-Region und im Nahen Osten und Afrika
Die Asien-Pazifik-Region wird voraussichtlich bis 2031 mit einer CAGR von 26,51 % wachsen. Indien, China, Japan, Südkorea und Singapur tragen jeweils durch Programme zu digitaler Identität, Zahlungsverkehr, industriellem IoT, Smart-City und grenzüberschreitenden Zahlungen bei. Die Ausweitung von TLS Connect durch GMO GlobalSign auf kleine und mittlere Unternehmen in der Asien-Pazifik-Region im August 2026 spiegelt das wachsende Interesse an zugänglicher Automatisierung des Zertifikatslebenszyklus wider. Der Nahe Osten und Afrika bleiben die kleinsten regionalen Segmente, jedoch unterstützen Initiativen zur digitalen Verwaltung in Saudi-Arabien und den Vereinigten Arabischen Emiraten die zertifikatsbasierte E-Government-Authentifizierung. Südafrika trägt durch die Einhaltung von Vorschriften im Finanzdienstleistungsbereich und die Digitalisierung des Bankwesens zur Nachfrage bei.
Wettbewerbslandschaft
Marktkonzentration
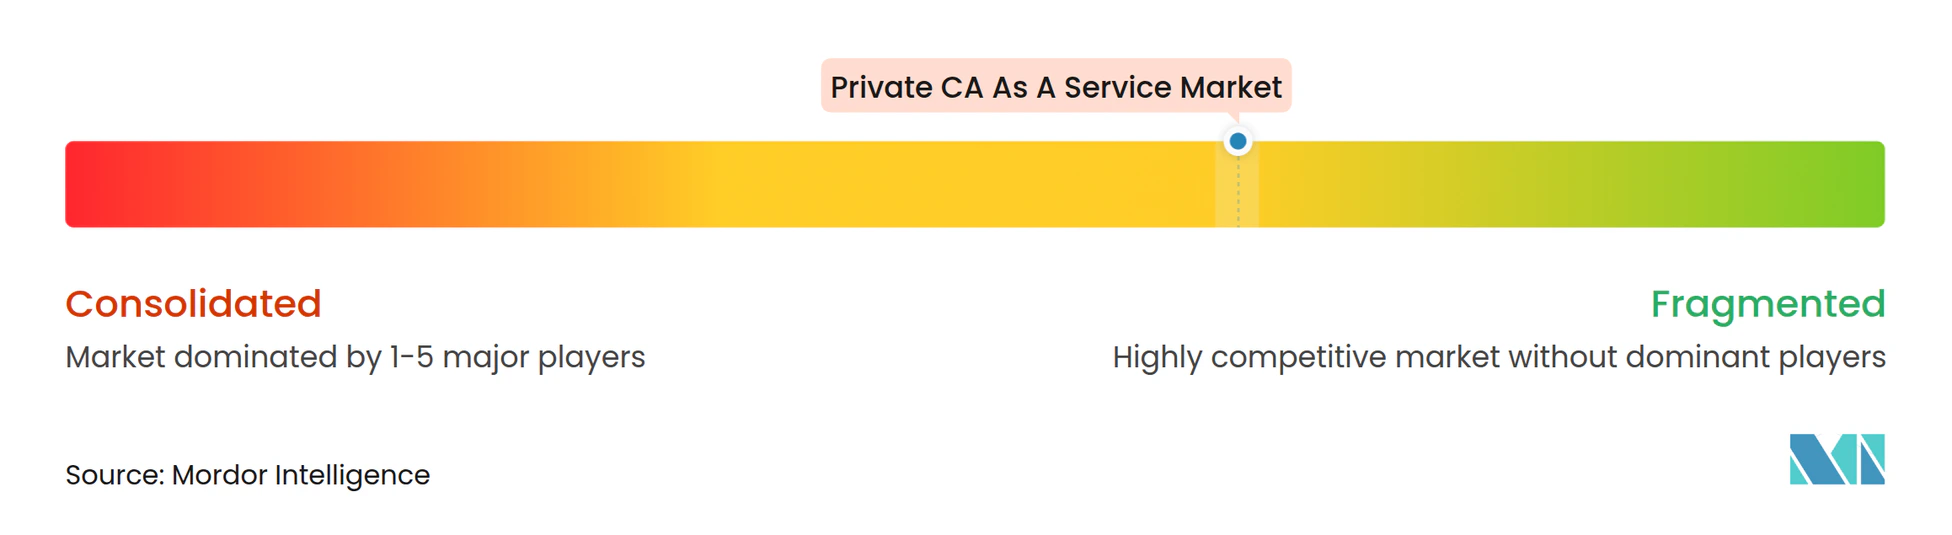
Der Markt für Private CA als Service ist mäßig fragmentiert, wobei etablierte Anbieter durch Bereitstellungsflexibilität, Zertifikatslebenszyklus-Fähigkeiten, Integrationen und kryptografische Verwaltungsbreite konkurrieren. Der Wettbewerb verlagert sich hin zu breiteren Steuerungsebenen, die Zertifikatslebenszyklusverwaltung, private CA, Schlüsselverwaltung, kryptografische Erkennung und Post-Quanten-Bereitschaft kombinieren. Keyfactor übernahm InfoSec Global und CipherInsights im Mai 2025, um seine Fähigkeiten im Bereich kryptografisches Positionsmanagement und Erkennung zu erweitern.[6] Es erhielt im Juli 2026 eine strategische Wachstumsinvestition von über 1 Milliarde USD, angeführt von Summit Partners, zur Finanzierung von Produktinnovation, Expansion und Übernahmen.
Anbieter verfolgen 2 breite Ansätze. Andere konzentrieren sich auf branchenspezifische Anforderungen, einschließlich Interoperabilität von Finanzdienstleistungen oder industrieller Geräteidentität. DigiCerts Arbeit im Finanzdienstleistungsbereich ist mit der X9 Financial PKI-Initiative verknüpft, während Keyfactors EJBCA-Plattform in industriellen IoT-Umgebungen eingesetzt wird. DigiCert erklärte, dass sein wiederkehrender Jahresumsatz 2026 ein Rekordniveau über 30 Dienstinstanzen auf 5 Kontinenten erreichte. Die globale Bereitstellung im Markt für Private CA als Service kann wichtig sein, wenn Käufer Datenresidenz, lokale Prüfungsunterstützung und konsistente Betriebsstandards benötigen. WebTrust-Prüfungen, ISO 27001-Akkreditierung sowie FIPS 140-2- oder FIPS 140-3-HSM-Anforderungen bleiben praktische Hürden für neue Anbieter.
KI-Agenten-Identitäts-Governance, Post-Quanten-Migrationsunterstützung und Abonnement-Tools für kleinere Organisationen bleiben wichtige Wettbewerbsbereiche. AppViewX startete im Juni 2026 Agent Identity Security, um KI-Agenten in Unternehmensumgebungen zu entdecken, zu steuern, zu sichern und zu überwachen. Keyfactor startete im Juni 2026 seine Trust Control Plane, um Maschinenidentitätsverwaltung, Lebenszyklusautomatisierung, private CA-Operationen und Post-Quanten-Governance in 1 Modell zu bringen. Diese Schritte zeigen, dass Anbieter bei nicht-menschlichen Identitätskontrollen und sich ändernden kryptografischen Anforderungen konkurrieren.
Marktführer im Bereich Private CA als Service
-
Keyfactor, Inc.
-
DigiCert, Inc.
-
Entrust Corporation
-
Sectigo Limited
-
GMO GlobalSign Holdings K.K.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Private CA als Service Unternehmen in diesem Bericht
- Keyfactor, Inc.
- DigiCert, Inc.
- Entrust Corporation
- Sectigo Limited
- GMO GlobalSign Holdings K.K.
- Amazon Web Services, Inc.
- Google LLC
- Microsoft Corporation
- Ascertia Limited
- AppViewX, Inc.
- Smallstep Labs, Inc.
- SSL.com, Inc.
- HID Global Corporation
- Encryption Consulting, LLC
- SecureSME Limited
- CyberArk Software Ltd.
- EverTrust SAS
- Garantir Technologies SAS
- eMudhra Limited
- WISeKey International Group AG
- SwissSign AG
- Trustwave Holdings, Inc.
- T-Systems International GmbH
- SECOM Trust Systems Co., Ltd.
- Actalis S.p.A.
Neueste Industrielle Entwicklungen in Markt für Private CA als Service
- September 2026: Newfold Digital, das weltweit rund 6 Millionen Kunden unter den Marken Network Solutions Group und Bluehost Group bedient, wählte DigiCert zur Modernisierung seiner SSL/TLS-Zertifikatsinfrastruktur. Die Partnerschaft wurde durch die Herausforderung angetrieben, Zertifikate bei verkürzten Gültigkeitszeiträumen zu verwalten und sich auf den langfristigen Übergang zur Post-Quanten-Kryptografie vorzubereiten, was die Einführung verwalteter PKI auf digitalen Handelsplattformen in erheblichem Kundenmaßstab darstellt.
- September 2026: Securosys und OmniTrust gaben eine gemeinsam validierte Integration von OmniTrust PKI mit Securosys Primus CyberVault HSMs und CloudHSM über die PKCS#11-Schnittstelle bekannt, die cloud-native PKI-Plattformoperationen mit hardwaregestütztem Schlüsselschutz kombiniert. Die Partnerschaft adressiert direkt die Schlüsselverwahrungsherausforderung, die ein primäres Hemmnis für die Einführung von cloud-gehostetem verwaltetem PKI in regulierten Branchen darstellt.
- August 2026: GMO GlobalSign erweiterte sein TLS Connect CLM-Automatisierungstool auf KMU-Märkte im asiatisch-pazifischen Raum und im Nahen Osten, nach dem Start auf dem westlichen Markt im April 2026. Das Tool automatisiert die Bereitstellung und Erneuerung öffentlicher Vertrauens-TLS-Zertifikate für Organisationen ohne interne PKI-Expertise und reagiert damit auf die verdoppelten Erneuerungsvolumina infolge der Gültigkeitsreduzierung auf 200 Tage im März 2026 gemäß CA/Browser Forum SC-081v3.
- Juli 2026: Keyfactor gab eine strategische Wachstumsinvestition von über 1 Milliarde USD bekannt, angeführt von Summit Partners, wobei bestehende Investoren Insight Partners und Sixth Street Growth eine bedeutende Beteiligung behalten. Die Investition ist auf Produktinnovation, geografische Expansion und strategische Übernahmen in den Bereichen KI-Agenten-Identität und Post-Quanten-Kryptografiesicherheit ausgerichtet.
Globaler Berichtsumfang für den Markt für Private CA als Service
Der Markt für Private CA als Service umfasst cloudbasierte und verwaltete Angebote, die es Organisationen ermöglichen, ihre eigenen privaten Zertifizierungsstellen (CAs) zu betreiben, ohne eine On-Premises-PKI-Infrastruktur aufzubauen. Anbieter hosten und verwalten die CA-Hierarchie, HSM-gestützte Schlüsselspeicherung und Signieroperationen, während Kunden Richtlinien, Zertifikatvorlagen und Ausstellungsworkflows für interne Anwendungsfälle wie Geräteidentität, Dienst-zu-Dienst-TLS und Zero-Trust-Zugang definieren.
Der Marktbericht für Private CA als Service ist segmentiert nach Serviceangebot (Verwaltete Private CA und Kern-PKI-Dienste, Automatisierungs- und Verwaltungsdienste für den Zertifikatslebenszyklus, Verwaltete kryptografische Schlüssel- und HSM-Dienste sowie Professionelle Migrations- und Integrationsdienste), Zertifikats- und Identitätstyp (Server- und Netzwerkinfrastrukturzertifikate, Workload-, Anwendungs- und Dienstidentitätszertifikate, Unternehmensgeräte- und Endpunktzertifikate, IoT- und OT-Gerätezertifikate, Benutzer- und sichere E-Mail-Zertifikate sowie Code-, Software- und Dokumentensignierzertifikate), Unternehmensgröße (Großunternehmen und kleine und mittlere Unternehmen), Endnutzer (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Regierung und öffentliche Verwaltung, Informationstechnologie und Telekommunikation, Gesundheitswesen und Biowissenschaften sowie sonstige Endnutzer) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Verwaltete Private CA und Kern-PKI-Dienste |
| Automatisierungs- und Verwaltungsdienste für den Zertifikatslebenszyklus |
| Verwaltete kryptografische Schlüssel- und HSM-Dienste |
| Professionelle Migrations- und Integrationsdienste |
| Server- und Netzwerkinfrastrukturzertifikate |
| Workload-, Anwendungs- und Dienstidentitätszertifikate |
| Unternehmensgeräte- und Endpunktzertifikate |
| IoT- und OT-Gerätezertifikate |
| Benutzer- und sichere E-Mail-Zertifikate |
| Code-, Software- und Dokumentensignierzertifikate |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Informationstechnologie und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Sonstige Endnutzer |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Südamerika | Brasilien | |
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Übriges Afrika | ||
| Nach Serviceangebot | Verwaltete Private CA und Kern-PKI-Dienste | ||
| Automatisierungs- und Verwaltungsdienste für den Zertifikatslebenszyklus | |||
| Verwaltete kryptografische Schlüssel- und HSM-Dienste | |||
| Professionelle Migrations- und Integrationsdienste | |||
| Nach Zertifikats- und Identitätstyp | Server- und Netzwerkinfrastrukturzertifikate | ||
| Workload-, Anwendungs- und Dienstidentitätszertifikate | |||
| Unternehmensgeräte- und Endpunktzertifikate | |||
| IoT- und OT-Gerätezertifikate | |||
| Benutzer- und sichere E-Mail-Zertifikate | |||
| Code-, Software- und Dokumentensignierzertifikate | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Endnutzer | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | ||
| Regierung und öffentliche Verwaltung | |||
| Informationstechnologie und Telekommunikation | |||
| Gesundheitswesen und Biowissenschaften | |||
| Sonstige Endnutzer | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Südamerika | Brasilien | ||
| Mexiko | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Private CA als Service?
Die Marktgröße für Private CA als Service wurde im Jahr 2025 auf 1,03 Milliarden USD geschätzt und soll von 1,21 Milliarden USD im Jahr 2026 auf 3,07 Milliarden USD bis 2031 wachsen, bei einer CAGR von 20,47 % während des Prognosezeitraums (2026–2031).
Was treibt die Nachfrage nach Private CA als Service an?
Kürzere TLS-Zertifikatsgültigkeitszeiträume, wachsende Maschinenidentitäten, Zero-Trust-Einführung, Cloud-Nutzung und Post-Quanten-Anforderungen treiben die Nachfrage an.
Welches Serviceangebot führt bei Private CA als Service?
Verwaltete Private CA und Kern-PKI-Dienste führten im Jahr 2025 mit 47,82 % des Umsatzes.
Welcher Endnutzersektor wächst am schnellsten?
Die Gesundheits- und Biowissenschaftsbranche soll bis 2031 mit einer CAGR von 24,76 % wachsen, unterstützt durch digitale Gesundheitssysteme und vernetzte Geräte.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum soll bis 2031 mit einer CAGR von 26,51 % wachsen, unterstützt durch digitale Infrastruktur und Identitätsprogramme.
Warum ist die Automatisierung des Zertifikatslebenszyklus wichtig?
Die Gültigkeitsdauer öffentlicher TLS-Zertifikate wurde im März 2026 auf 200 Tage reduziert und soll bis März 2029 auf 47 Tage sinken, was die manuelle Erneuerung weniger praktikabel macht.