
Tamaño y Participación del Mercado de CA Privada como Servicio
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
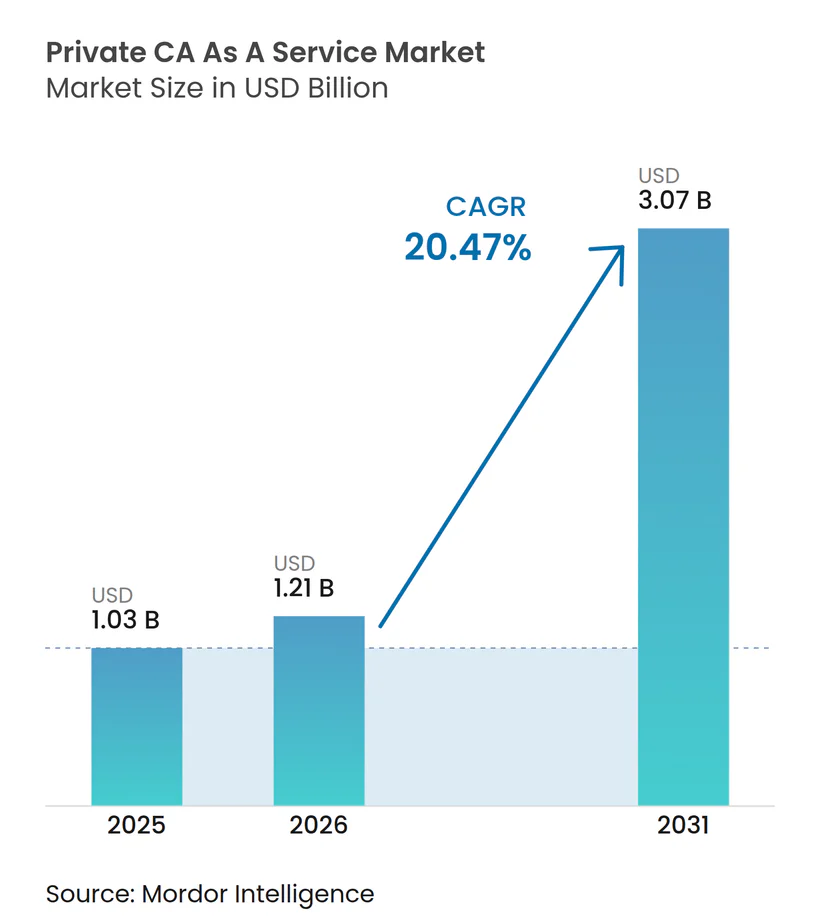
| Tamaño del Mercado (2026) | 1.21 Mil millones de dólares |
| Tamaño del Mercado (2031) | 3.07 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 20.47 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de CA Privada como Servicio por Mordor Intelligence
El tamaño del mercado de CA privada como servicio fue valorado en 1,03 mil millones de USD en 2025 y se estima que crecerá desde 1,21 mil millones de USD en 2026 hasta alcanzar 3,07 mil millones de USD en 2031, a una CAGR del 20,47% durante el período de pronóstico (2026-2031). Los ciclos de vida más cortos de los certificados TLS públicos están transformando la renovación de certificados de una tarea operativa ocasional a un requisito continuo, aumentando así el valor de la automatización. El mercado de CA privada como servicio también está moldeado por la expansión de las cargas de trabajo en la nube, las mallas de servicios, los dispositivos conectados y los agentes de inteligencia artificial que necesitan identidades autenticadas. La actividad regulatoria en torno a la criptografía poscuántica, la identidad digital y los controles criptográficos está aumentando la importancia de los proveedores capaces de operar en múltiples estándares y jurisdicciones. La competencia está evolucionando más allá del precio de los certificados hacia la automatización del ciclo de vida, las operaciones de autoridad de certificación privada, la gestión de claves, el descubrimiento criptográfico y la integración con los entornos de seguridad existentes. Estas condiciones crean espacio para proveedores que puedan combinar profundidad técnica con soporte práctico de implementación para empresas y organizaciones más pequeñas.
Conclusiones Clave del Informe
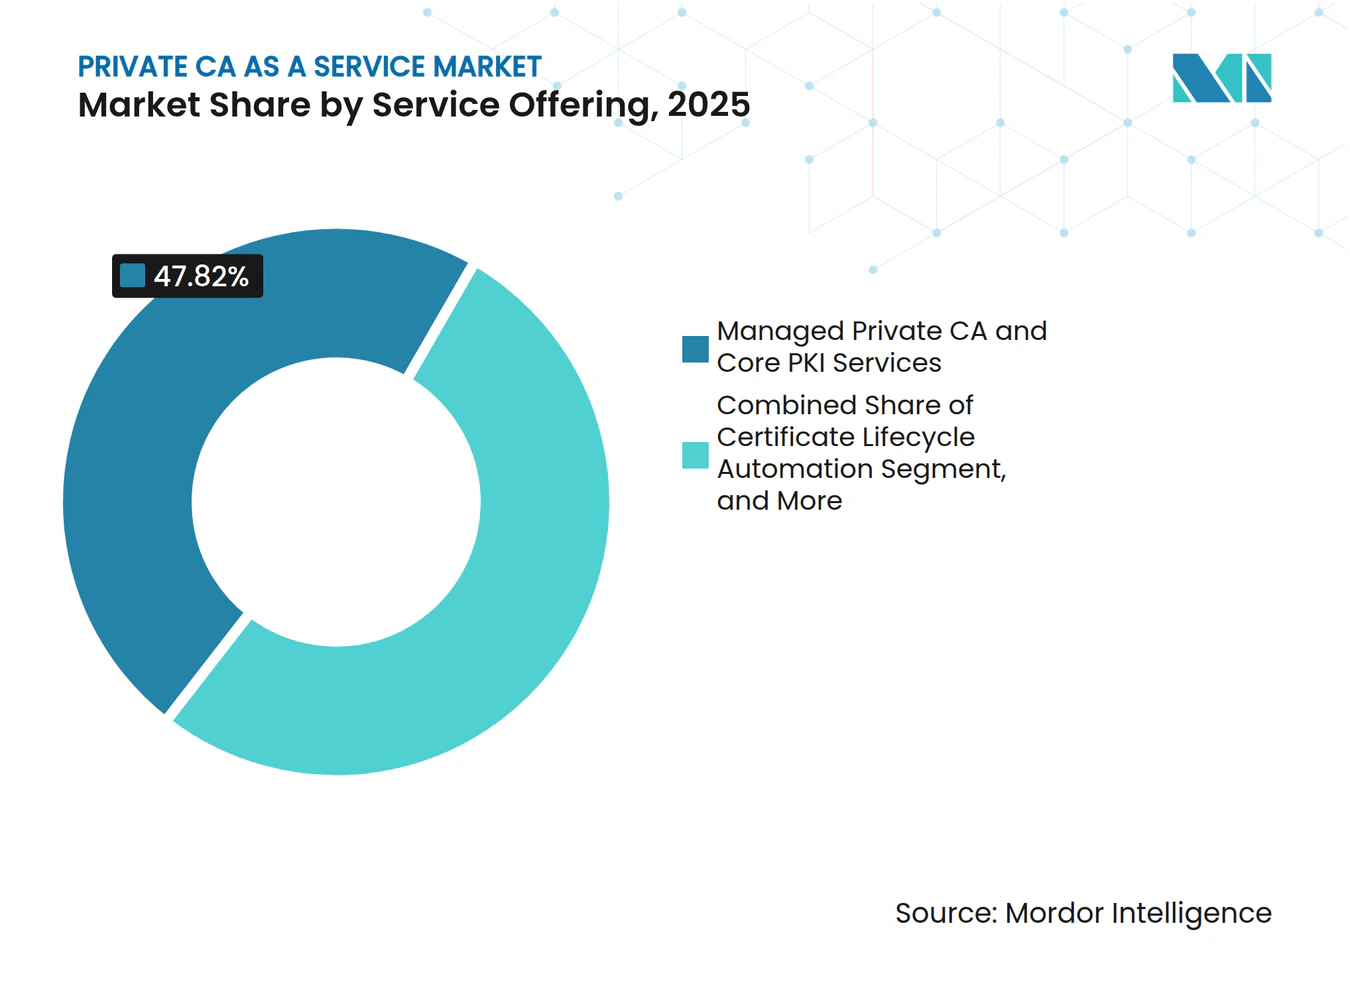
- Por oferta de servicios, la CA privada gestionada y los servicios PKI básicos representaron el 47,82% de los ingresos en el mercado de CA privada como servicio en 2025, mientras que se proyecta que los servicios de automatización y gestión del ciclo de vida de certificados se expandan a una CAGR del 24,79% hasta 2031.
- Por tipo de certificado e identidad, los certificados de servidor e infraestructura de red representaron el 29,77% de los ingresos en 2025, mientras que se proyecta que los certificados de identidad de carga de trabajo, aplicación y servicio crezcan a una CAGR del 23,64% hasta 2031.
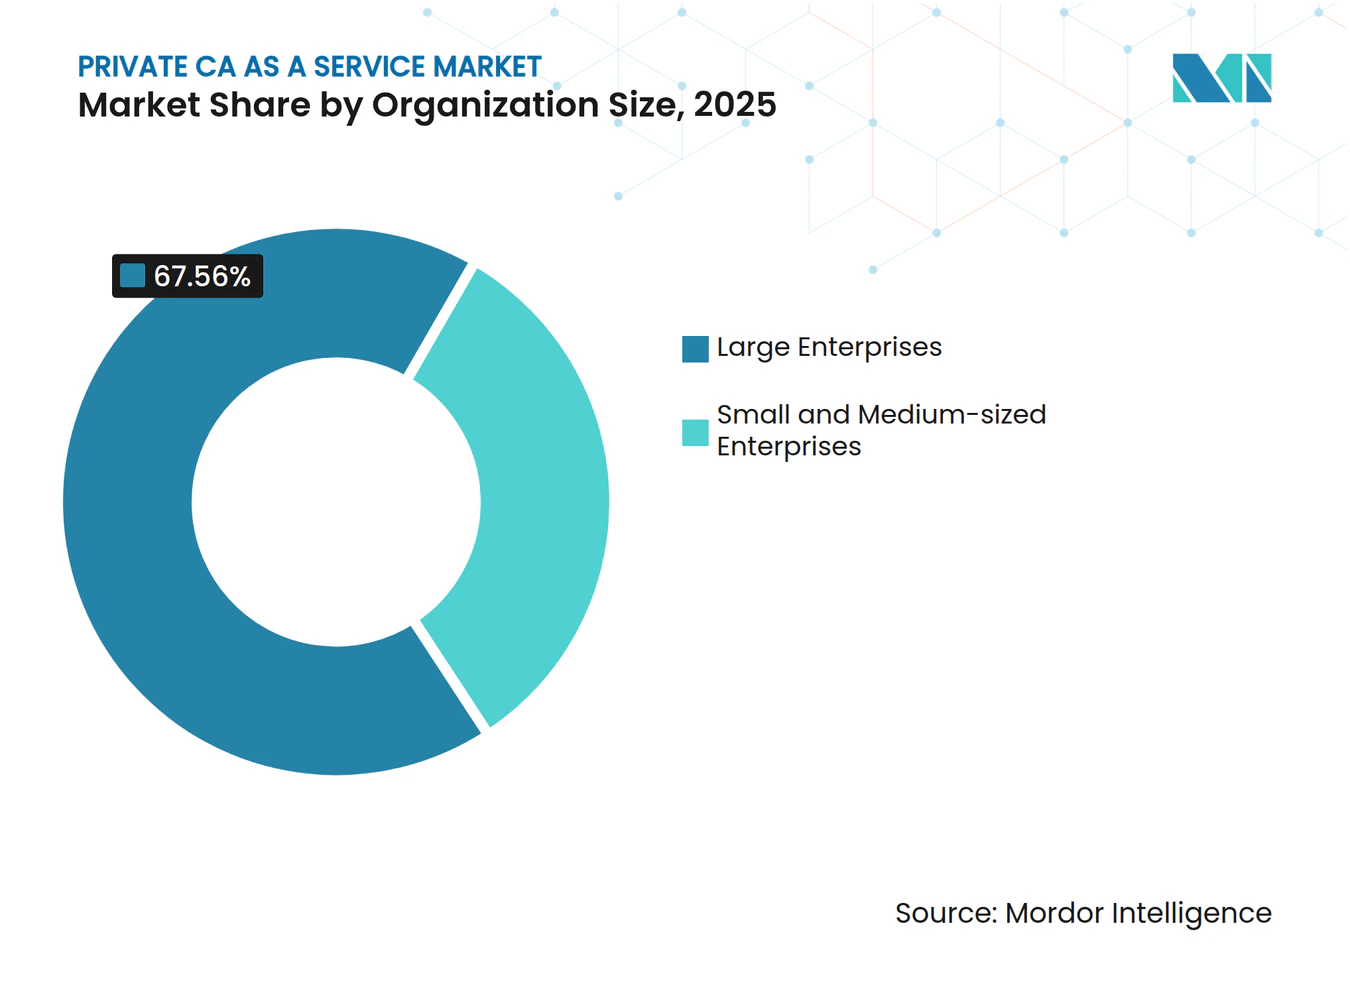
- Por tamaño de organización, las grandes empresas representaron el 67,56% de los ingresos del mercado de CA privada como servicio en 2025, mientras que se proyecta que las pequeñas y medianas empresas registren una CAGR del 23,84% hasta 2031.
- Por usuario final, la banca, los servicios financieros y los seguros (BFSI) representaron el 32,89% de los ingresos en 2025, mientras que se proyecta que la industria de salud y ciencias de la vida crezca a una CAGR del 24,76% hasta 2031.
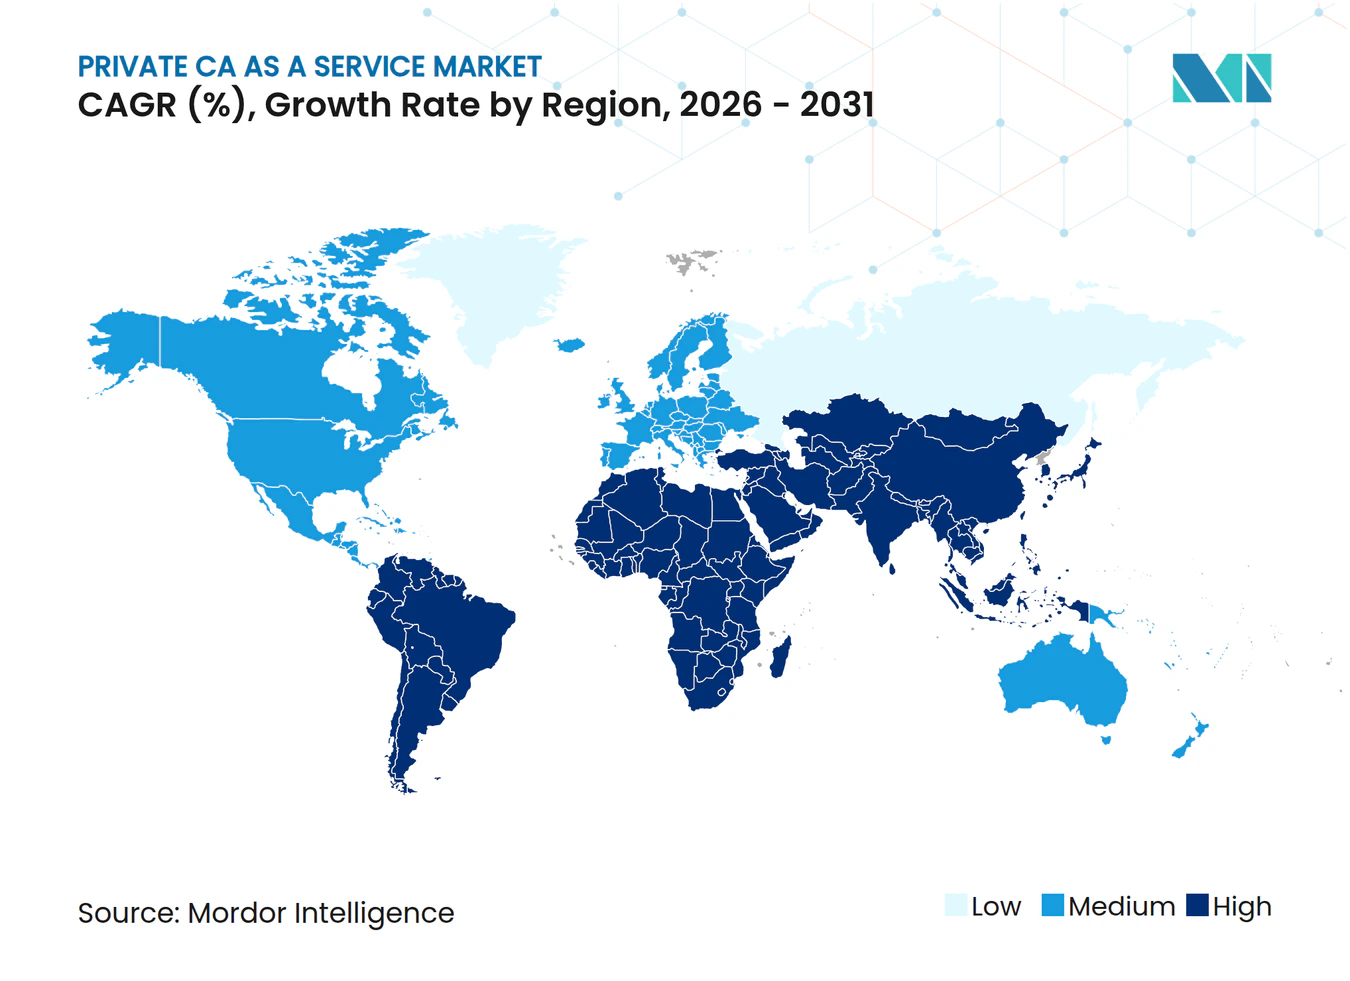
- Por geografía, América del Norte representó el 34,78% de los ingresos en el mercado de CA privada como servicio en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 26,51% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Expansión de Identidades de Máquinas y Cargas de Trabajo | +6.5% | Global, más agudo en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Adopción de Confianza Cero y TLS Mutuo | +4.8% | América del Norte y Europa, acelerándose en Asia-Pacífico | Mediano plazo (2-4 años) |
| Adopción de Nube, Nube Híbrida y Kubernetes | +4.2% | Global, concentrado en América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Requisitos Regulatorios para la Gobernanza Criptográfica | +3.6% | América del Norte y Europa, con extensión a Oriente Medio y África | Mediano plazo (2-4 años) |
| Ciclos de Vida de Certificados más Cortos y Renovación Continua | +3.1% | Global | Corto plazo (≤ 2 años) |
| Identidad de Productos Conectados y Dispositivos Industriales | +2.4% | Europa y Asia-Pacífico como núcleo, con extensión a Oriente Medio y África | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de Identidades de Máquinas y Cargas de Trabajo
Las identidades de máquinas ahora abarcan cargas de trabajo en la nube, microservicios en contenedores, pods de Kubernetes, sensores IoT y agentes de inteligencia artificial. Sus volúmenes están aumentando más rápido que las categorías de certificados anteriores porque cada servicio distribuido requiere una identidad autenticada y un proceso definido para la renovación, revocación y validación de políticas de certificados. Los agentes de inteligencia artificial crean un desafío particular porque pueden aparecer en entornos distribuidos y necesitan credenciales de corta duración y controles de políticas. Keyfactor anunció su intención de adquirir Cofide en julio de 2026 para añadir capacidades de identidad verificada para agentes de inteligencia artificial y cargas de trabajo en la nube. El mercado de CA privada como servicio, por lo tanto, requiere cada vez más una gobernanza que aborde la identidad de máquinas a escala en lugar de centrarse únicamente en el inventario de certificados.
Adopción de Confianza Cero y TLS Mutuo
Las arquitecturas de confianza cero requieren prueba criptográfica para las conexiones entre usuarios, servicios y dispositivos. El TLS mutuo respalda este modelo al validar ambos extremos de una conexión, lo que convierte la emisión y renovación de certificados en una responsabilidad operativa continua. HID Global informó en marzo de 2026 que el 61% de los líderes de TI encuestados planeaban invertir en automatización de PKI en un plazo de 24 meses, mientras que el 45% identificó el cumplimiento normativo como un objetivo empresarial principal para la inversión en PKI.[1] El cambio es importante porque las comunicaciones este-oeste que antes dependían de la confianza en la red ahora requieren credenciales validadas y con límite de tiempo en aplicaciones, servicios y conexiones de dispositivos. Los requisitos federales de confianza cero también han creado patrones de adquisición relevantes tanto para organizaciones reguladas como para contratistas. El mercado de CA privada como servicio se beneficia cuando las organizaciones necesitan capacidad de emisión a escala de malla de servicios pero no operan infraestructura de CA interna a esa escala.
Adopción de Nube, Nube Híbrida y Kubernetes
Los entornos nativos de la nube crean demandas de gestión de certificados que los despliegues tradicionales en instalaciones propias no estaban diseñados para gestionar. Los contenedores pueden iniciarse y detenerse más rápido que los ciclos convencionales de renovación de certificados, mientras que los entornos multinube pueden introducir anclajes de confianza de CA separados. HID Global encontró que el 76% de las organizaciones habían incorporado componentes de nube en la infraestructura de PKI, aunque solo el 23% operaba despliegues completamente basados en la nube. Las organizaciones más grandes a menudo mantienen arquitecturas híbridas para combinar la flexibilidad de la nube con el control criptográfico en instalaciones propias, la custodia local de claves y la continuidad para las aplicaciones establecidas. Las cargas de trabajo de Kubernetes necesitan certificados frecuentes de corta duración emitidos por autoridades emisoras internas, lo que respalda la demanda de servicios de CA privada gestionada. Keyfactor introdujo funciones mejoradas de descubrimiento criptográfico y automatización del ciclo de vida para volúmenes de certificados multinube en marzo de 2026.
Requisitos Regulatorios para la Gobernanza Criptográfica
Los mandatos poscuánticos, las reglas de validez de certificados y la regulación de identidad digital están creando un entorno de cumplimiento por capas. La Orden Ejecutiva 14412 dirigió a las agencias federales a designar responsables de migración a criptografía poscuántica y estableció hitos para diciembre de 2030 y diciembre de 2031 para los sistemas de establecimiento de claves y firmas digitales. La orden identifica los estándares NIST FIPS 203, 204 y 205 como los estándares relevantes para la transición. En Europa, eIDAS 2.0 requiere que cada estado miembro ponga a disposición al menos 1 Cartera de Identidad Digital Europea para diciembre de 2026.[2] Las organizaciones que operan en ambas jurisdicciones deben considerar los requisitos relacionados con FIPS y las expectativas de ETSI EN 319 al alinear políticas, prácticas de validación, operaciones de claves y registros de auditoría. El mercado de CA privada como servicio favorece a los proveedores capaces de operar jerarquías de CA y procesos de gestión de claves en conformidad con estos estándares.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Escasez de Experiencia en PKI y Operaciones Criptográficas | -2.8% | Global, más agudo en Asia-Pacífico y Oriente Medio y África | Corto plazo (≤ 2 años) |
| Requisitos de Custodia de Claves y Soberanía de Datos | -1.9% | Europa y América del Norte, con requisitos de cumplimiento nacional en Asia-Pacífico | Mediano plazo (2-4 años) |
| Propiedad Fragmentada de Identidades de Cargas de Trabajo Efímeras | -1.4% | Global, concentrado en entornos multinube | Mediano plazo (2-4 años) |
| Portabilidad de Políticas de CA y Riesgo de Dependencia del Proveedor | -1% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escasez de Experiencia en PKI y Operaciones Criptográficas
Las operaciones de PKI y criptografía requieren conocimientos especializados que no pueden crearse rápidamente mediante la contratación general de personal de seguridad. El Estudio de la Fuerza Laboral en Ciberseguridad de ISC2 de 2025 encontró que el 59% de los profesionales de seguridad reportaron necesidades de habilidades críticas o significativas dentro de sus equipos, en comparación con el 44% en 2024.[3] La escasez ralentiza la adopción cuando las organizaciones carecen de personal para evaluar proveedores, migrar autoridades de certificación, definir políticas, gestionar la transición y mantener los controles tras la implementación. También puede alentar a las grandes empresas a externalizar, ya que pueden financiar acuerdos gestionados. Las organizaciones más pequeñas pueden retrasar la adopción si la primera migración parece difícil o costosa. El mercado de CA privada como servicio debe, por lo tanto, combinar plataformas técnicas con soporte de incorporación y operativo que reduzca la carga sobre los equipos internos.
Requisitos de Custodia de Claves y Soberanía de Datos
La custodia de la clave privada de la CA raíz sigue siendo una de las decisiones más sensibles en el diseño de una PKI. Las organizaciones sujetas a requisitos de residencia de datos, seguridad nacional y sectoriales pueden necesitar que las claves se conserven en infraestructura de módulos de seguridad de hardware conformes a nivel nacional. Esto puede entrar en conflicto con los grupos de HSM compartidos utilizados en los servicios alojados en la nube global. DigiCert informó que operaba 30 instancias de servicio en 5 continentes en marzo de 2026, lo que refleja la necesidad de abordar las expectativas locales de residencia de datos y auditoría. Estos requisitos no impiden los servicios gestionados, pero dirigen la demanda hacia proveedores calificados con infraestructura local, controles operativos validados, soporte regional y procesos documentados de custodia de claves. Para las cargas de trabajo clasificadas y ciertos usuarios de seguridad nacional, los servicios gestionados pueden seguir limitados a las operaciones de CA emisora en lugar de la gestión de la confianza raíz.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta de Servicios:
La Automatización Aumenta la Demanda de Operaciones PKI IntegradasLa CA privada gestionada y los servicios PKI básicos representaron el 47,82% de la participación del mercado de CA privada como servicio en 2025. El segmento lidera porque las empresas necesitan jerarquías de certificados privados sin asumir la carga operativa de los HSM en instalaciones propias, el software de CA, la auditoría continua, el mantenimiento de políticas y la administración especializada. Las organizaciones de servicios financieros, salud y gobierno necesitan políticas de CA documentadas, ceremonias de claves con doble control y registros de auditoría. Se proyecta que los Servicios de Automatización y Gestión del Ciclo de Vida de Certificados crezcan a una CAGR del 24,79% hasta 2031. El calendario de reducción de validez hace que los procesos de renovación manual sean cada vez más difíciles porque el período máximo de validez de TLS público se reduce a 47 días para marzo de 2029.
Los Servicios Gestionados de Claves Criptográficas y HSM ganan importancia a medida que las organizaciones se preparan para la migración poscuántica y la nueva generación de claves bajo NIST FIPS 203, 204 y 205. Los Servicios Profesionales, de Migración e Integración también se vuelven relevantes cuando los entornos de CA heredados requieren un rediseño en lugar de una actualización incremental. Microsoft indica que su funcionalidad poscuántica de Servicios de Certificados de Active Directory está disponible en Windows Server 2025 y que se requiere planificación para los cambios en las plantillas de certificados, las autoridades de certificación y el soporte de clientes.[4] Las empresas están pasando de la adquisición separada de servicios de CA gestionada, gestión del ciclo de vida de certificados y HSM hacia suscripciones más integradas. Este enfoque ofrece a los clientes del mercado de CA privada como servicio un modelo operativo común para el descubrimiento, la emisión, la renovación, la protección de claves y el control de políticas.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tipo de Certificado e Identidad:
Los Certificados de Carga de Trabajo Cambian los Volúmenes de CertificadosLos certificados de servidor e infraestructura de red representaron el 29,77% de los ingresos del mercado de CA privada como servicio en 2025. Estos certificados respaldan la autenticación de servidores web, la seguridad de puertas de enlace de API, la terminación de balanceadores de carga, las comunicaciones internas de microservicios y el acceso a servicios de confianza en toda la infraestructura empresarial. Se proyecta que los Certificados de Identidad de Carga de Trabajo, Aplicación y Servicio crezcan a una CAGR del 23,64% hasta 2031. La expansión refleja las mallas de servicios de Kubernetes, las funciones sin servidor y los entornos de agentes de inteligencia artificial que asignan una identidad a cada unidad de cómputo. Estos entornos del mercado de CA privada como servicio están aumentando la necesidad de emisión automatizada y autenticación mutua.
Los certificados de carga de trabajo difieren de los certificados TLS convencionales porque su vida útil puede medirse en minutos u horas. Necesitan emisión programática a través de flujos de trabajo como SPIFFE, SPIRE o ACME, en lugar de adquisición e implementación manual. Los Certificados de Dispositivos y Endpoints Empresariales continúan respaldando los programas de inscripción de dispositivos, mientras que los Certificados de Dispositivos IoT y OT se desarrollan como una categoría relacionada con el cumplimiento normativo. La Ley de Resiliencia Cibernética de la UE es relevante para los fabricantes de productos conectados que abastecen el mercado europeo a partir de 2027, reforzando la necesidad de prácticas formalizadas de identidad de dispositivos. Los Certificados de Firma de Código, Software y Documentos también necesitan controles de ciclo de vida más sólidos tras la reducción planificada por el Foro CA/Browser de la validez de los certificados de firma de código a 460 días, con vigencia desde marzo de 2026.[5]
Por Tamaño de Organización:
La Adopción por PYMEs Amplía la Base de ClientesLas grandes empresas representaron el 67,56% de la participación del mercado de CA privada como servicio en 2025. Su escala de uso multinube, presupuestos de cumplimiento y volúmenes de identidades de máquinas hace que la gestión interna sea difícil sin equipos especializados dedicados, propiedad definida y procesos de ciclo de vida confiables. Estas organizaciones adquirieron jerarquías de CA, gestión de claves respaldada por HSM, planificación de migración poscuántica y servicios profesionales. Se proyecta que las Pequeñas y Medianas Empresas se expandan a una CAGR del 23,84% hasta 2031. La mayor frecuencia de renovación, los requisitos de seguridad de la cadena de suministro y las obligaciones de servicios digitales extienden la necesidad de gobernanza de certificados a este grupo de clientes.
GMO GlobalSign amplió TLS Connect a las pequeñas y medianas empresas en Asia-Pacífico y Oriente Medio en agosto de 2026, tras su lanzamiento en el mercado occidental en abril de 2026. La oferta automatiza el despliegue y la renovación de certificados TLS de confianza pública para organizaciones que carecen de experiencia interna profunda en PKI. OmniTrust lanzó una oferta anual de 99.000 USD para PKI y gestión ilimitada de certificados en marzo de 2026, con servicios de migración de CA complementarios para los primeros clientes. ISO 27001, PCI DSS, HIPAA y los requisitos sectoriales pueden impulsar a las pequeñas y medianas empresas a buscar apoyo externo cuando los controles de certificación reciben mayor escrutinio. Los proveedores del mercado de CA privada como servicio que simplifican la incorporación y la configuración de políticas pueden atender a este grupo en expansión sin debilitar la gobernanza de seguridad.

Por Usuario Final:
BFSI Proporciona Escala Mientras que el Sector Salud Crece Más RápidoLa banca, los servicios financieros y los seguros (BFSI) representaron el 32,89% de los ingresos del mercado de CA privada como servicio en 2025. El segmento necesita controles sólidos de certificados porque los sistemas de pago, las transacciones digitales y las actividades de cumplimiento transfronterizo dependen de servicios continuos y autenticados, relaciones de confianza claras y controles operativos documentados. La ceremonia de firma de la CA raíz de producción de PKI Financiero X9 tuvo lugar en junio de 2025 tras 7 años de planificación. El desarrollo permitió a DigiCert generar productos PKI para la interoperabilidad de certificados de servicios financieros bajo la gobernanza del Comité de Estándares Acreditados X9. Esta infraestructura de confianza formal respalda la adquisición por parte de instituciones que necesitan un enfoque calificado para las aplicaciones de servicios financieros.
Se proyecta que la industria de salud y ciencias de la vida crezca a una CAGR del 24,76% hasta 2031. La digitalización de registros de salud electrónicos, la expansión de la telemedicina y los dispositivos médicos conectados aumentan el número de sistemas que requieren acceso protegido y comunicación cifrada. PDS Health amplió su despliegue de CyberArk en mayo de 2025 para añadir PKI de Toque Cero y Gestor de Certificados en todas sus operaciones, que incluían más de 1.000 consultorios dentales y de atención primaria en los Estados Unidos. El Gobierno y la Administración Pública también adoptan servicios de PKI gestionada a través de programas nacionales de identidad digital y confianza cero. Las Tecnologías de la Información y las Telecomunicaciones los utilizan para la seguridad de API y la integridad de la cadena de suministro de software, mientras que la manufactura, el comercio minorista y la logística son usuarios emergentes a medida que las expectativas de certificados se extienden por las cadenas de suministro.
Análisis Geográfico
Mercado de CA Privada como Servicio en Estados Unidos
América del Norte concentró el 34,78% de la cuota del mercado de CA privada como servicio en 2025. El mercado de CA privada como servicio en Estados Unidos impulsa la demanda a través de empresas reguladas, servicios financieros y políticas federales sobre confianza cero y criptografía poscuántica. La Orden Ejecutiva 14412 estableció hitos de transición para diciembre de 2030 y diciembre de 2031 para los sistemas federales de alto impacto, con implicaciones para los contratistas cubiertos. Este entorno favorece la selección de proveedores calificados en defensa, atención médica e infraestructura crítica, donde la planificación de la transición debe adaptarse a los sistemas existentes, las relaciones con contratistas y los requisitos formales de seguridad.
Mercado de CA Privada como Servicio en América y Europa
América del Norte está transitando desde la implementación inicial de PKI hacia la planificación poscuántica, lo que favorece servicios profesionales de mayor valor junto con suscripciones de CA gestionadas. Europa concentró la segunda mayor cuota de ingresos regional en 2025. eIDAS 2.0 exige que los estados miembros proporcionen al menos 1 Cartera Europea de Identidad Digital antes de diciembre de 2026, lo que incrementa la necesidad de infraestructura PKI compatible con las normas ETSI EN 319. Alemania impulsa la demanda de certificados para dispositivos industriales a través de las cadenas de suministro automotriz y manufacturera, mientras que Francia y el Reino Unido contribuyen mediante los servicios financieros y la contratación de defensa. América del Sur se encuentra en una etapa más temprana, con el marco ICP-Brasil de Brasil y la actividad fintech de México como base para la adopción en servicios financieros y gobierno.
Mercado de CA Privada como Servicio en Asia-Pacífico y Oriente Medio y África
Se proyecta que Asia-Pacífico crezca a una CAGR del 26,51% hasta 2031. India, China, Japón, Corea del Sur y Singapur contribuyen cada uno a través de programas de identidad digital, pagos, IoT industrial, ciudades inteligentes y pagos transfronterizos. La expansión de TLS Connect de GMO GlobalSign hacia pequeñas y medianas empresas en la región Asia-Pacífico en agosto de 2026 refleja el creciente interés en la automatización accesible del ciclo de vida de certificados. Oriente Medio y África siguen siendo los segmentos regionales más pequeños, pero las iniciativas de gobierno digital en Arabia Saudita y los Emiratos Árabes Unidos respaldan la autenticación de gobierno electrónico basada en certificados. Sudáfrica contribuye a la demanda a través del cumplimiento normativo en servicios financieros y la digitalización bancaria.
Panorama Competitivo
Concentración del Mercado
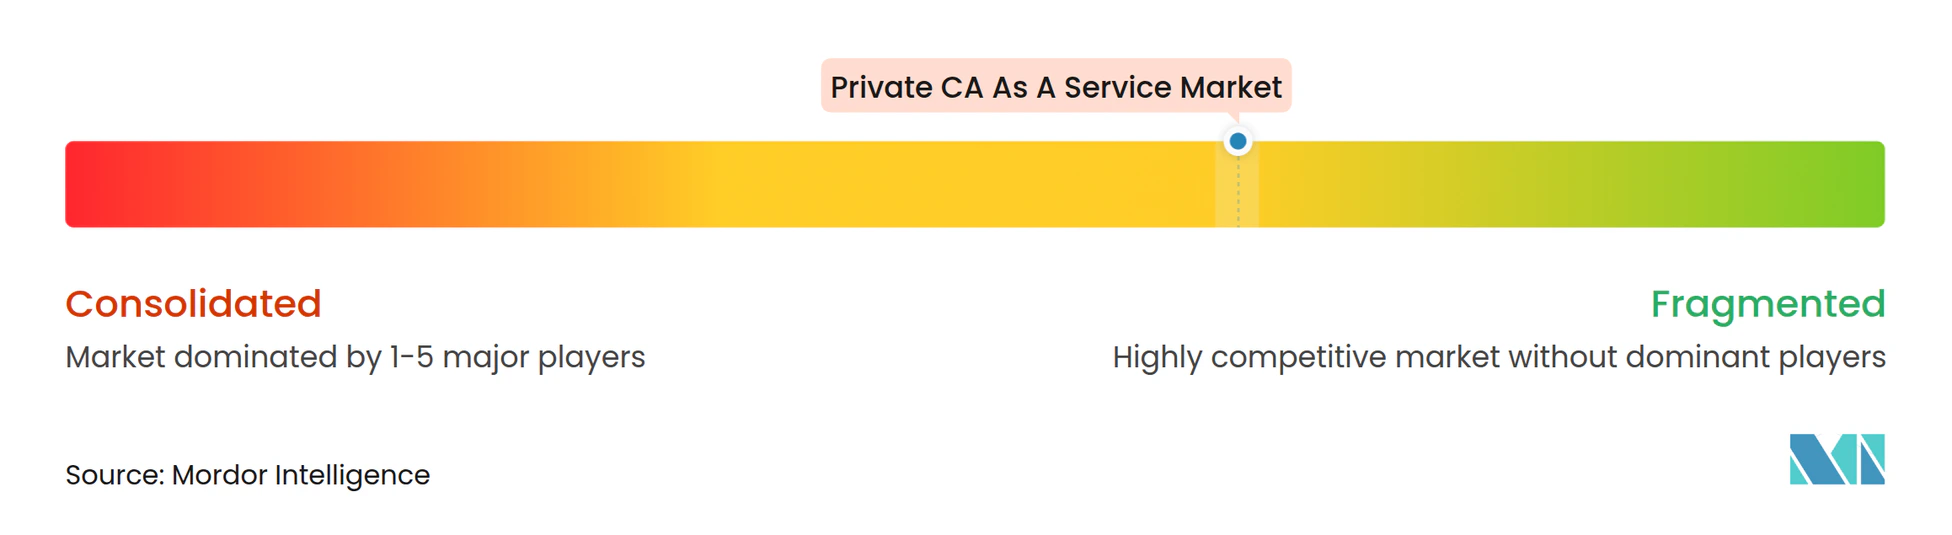
El mercado de CA privada como servicio está moderadamente fragmentado, con proveedores establecidos que compiten a través de la flexibilidad de despliegue, las capacidades del ciclo de vida de certificados, las integraciones y la amplitud de la gestión criptográfica. La competencia está evolucionando hacia planos de control más amplios que combinan la gestión del ciclo de vida de certificados, la CA privada, la gestión de claves, el descubrimiento criptográfico y la preparación poscuántica. Keyfactor adquirió InfoSec Global y CipherInsights en mayo de 2025 para ampliar sus capacidades en gestión de postura criptográfica y descubrimiento.[6] Recibió una inversión estratégica de crecimiento de más de 1.000 millones de USD liderada por Summit Partners en julio de 2026 para financiar la innovación de productos, la expansión y las adquisiciones.
Los proveedores siguen 2 enfoques generales. Otros se concentran en requisitos específicos de la industria, incluida la interoperabilidad de servicios financieros o la identidad de dispositivos industriales. El trabajo de DigiCert en servicios financieros está vinculado a la iniciativa PKI Financiero X9, mientras que la plataforma EJBCA de Keyfactor se utiliza en entornos de IoT industrial. DigiCert declaró que sus ingresos recurrentes anuales de 2026 alcanzaron un nivel récord en 30 instancias de servicio en 5 continentes. El despliegue global en el mercado de CA privada como servicio puede ser importante cuando los compradores requieren residencia de datos, soporte de auditoría local y estándares operativos consistentes. Las auditorías WebTrust, la acreditación ISO 27001 y los requisitos de HSM FIPS 140-2 o FIPS 140-3 siguen siendo barreras prácticas para los nuevos proveedores.
La gobernanza de identidad de agentes de inteligencia artificial, el soporte para la migración poscuántica y las herramientas de suscripción para organizaciones más pequeñas siguen siendo áreas clave de competencia. AppViewX lanzó Seguridad de Identidad de Agentes en junio de 2026 para descubrir, gobernar, asegurar y monitorear agentes de inteligencia artificial en entornos empresariales. Keyfactor lanzó su Plano de Control de Confianza en junio de 2026 para integrar la gestión de identidades de máquinas, la automatización del ciclo de vida, las operaciones de CA privada y la gobernanza poscuántica en 1 modelo. Estos movimientos muestran que los proveedores compiten en controles de identidad no humana y requisitos criptográficos cambiantes.
Líderes de la Industria de CA Privada como Servicio
-
Keyfactor, Inc.
-
DigiCert, Inc.
-
Entrust Corporation
-
Sectigo Limited
-
GMO GlobalSign Holdings K.K.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de CA Privada como Servicio Empresas cubiertas en este informe
- Keyfactor, Inc.
- DigiCert, Inc.
- Entrust Corporation
- Sectigo Limited
- GMO GlobalSign Holdings K.K.
- Amazon Web Services, Inc.
- Google LLC
- Microsoft Corporation
- Ascertia Limited
- AppViewX, Inc.
- Smallstep Labs, Inc.
- SSL.com, Inc.
- HID Global Corporation
- Encryption Consulting, LLC
- SecureSME Limited
- CyberArk Software Ltd.
- EverTrust SAS
- Garantir Technologies SAS
- eMudhra Limited
- WISeKey International Group AG
- SwissSign AG
- Trustwave Holdings, Inc.
- T-Systems International GmbH
- SECOM Trust Systems Co., Ltd.
- Actalis S.p.A.
Desarrollos recientes de la industria en Mercado de CA Privada como Servicio
- Septiembre de 2026: Newfold Digital, que atiende a aproximadamente 6 millones de clientes a nivel mundial a través de las marcas Network Solutions Group y Bluehost Group, seleccionó a DigiCert para modernizar su infraestructura de certificados SSL/TLS. La asociación fue impulsada por el desafío de gestionar certificados con períodos de validez reducidos y prepararse para la transición a largo plazo hacia la criptografía poscuántica, lo que representa la adopción de PKI gestionada que llega a las plataformas de comercio digital a una escala significativa de clientes.
- Septiembre de 2026: Securosys y OmniTrust anunciaron una integración conjuntamente validada de OmniTrust PKI con los HSM Securosys Primus CyberVault y CloudHSM a través de la interfaz PKCS#11, combinando las operaciones de la plataforma PKI nativa de la nube con la protección de claves respaldada por hardware. La asociación aborda directamente el desafío de custodia de claves que es una restricción principal para la adopción de PKI gestionada alojada en la nube en industrias reguladas.
- Agosto de 2026: GMO GlobalSign amplió su herramienta de automatización de gestión del ciclo de vida de certificados TLS Connect a los mercados de PYMEs de Asia-Pacífico y Oriente Medio, tras su lanzamiento en el mercado occidental en abril de 2026. La herramienta automatiza el despliegue y la renovación de certificados TLS de confianza pública para organizaciones que carecen de experiencia interna en PKI, respondiendo a los volúmenes de renovación duplicados resultantes de la reducción de validez de marzo de 2026 a 200 días bajo CA/Browser Forum SC-081v3.
- Julio de 2026: Keyfactor anunció una inversión estratégica de crecimiento de más de 1.000 millones de USD liderada por Summit Partners, con los inversores existentes Insight Partners y Sixth Street Growth manteniendo una participación significativa. La inversión está dirigida hacia la innovación de productos, la expansión geográfica y las adquisiciones estratégicas en identidad de agentes de inteligencia artificial y seguridad criptográfica poscuántica.
Alcance del Informe del Mercado Global de CA Privada como Servicio
El mercado de CA privada como servicio comprende ofertas basadas en la nube y gestionadas que permiten a las organizaciones desplegar y operar sus propias autoridades de certificación (CA) privadas sin construir infraestructura PKI en instalaciones propias. Los proveedores alojan y gestionan la jerarquía de CA, el almacenamiento de claves respaldado por HSM y las operaciones de firma, mientras que los clientes definen políticas, plantillas de certificados y flujos de trabajo de emisión para casos de uso interno como la identidad de dispositivos, TLS de servicio a servicio y el acceso de confianza cero.
El Informe del Mercado de CA Privada como Servicio está Segmentado por Oferta de Servicios (CA Privada Gestionada y Servicios PKI Básicos, Servicios de Automatización y Gestión del Ciclo de Vida de Certificados, Servicios Gestionados de Claves Criptográficas y HSM, y Servicios Profesionales, de Migración e Integración), Tipo de Certificado e Identidad (Certificados de Servidor e Infraestructura de Red, Certificados de Identidad de Carga de Trabajo, Aplicación y Servicio, Certificados de Dispositivos y Endpoints Empresariales, Certificados de Dispositivos IoT y OT, Certificados de Usuario y Correo Electrónico Seguro, y Certificados de Firma de Código, Software y Documentos), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), Gobierno y Administración Pública, Tecnologías de la Información y Telecomunicaciones, Salud y Ciencias de la Vida, y Otros Usuarios Finales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| CA Privada Gestionada y Servicios PKI Básicos |
| Servicios de Automatización y Gestión del Ciclo de Vida de Certificados |
| Servicios Gestionados de Claves Criptográficas y HSM |
| Servicios Profesionales, de Migración e Integración |
| Certificados de Servidor e Infraestructura de Red |
| Certificados de Identidad de Carga de Trabajo, Aplicación y Servicio |
| Certificados de Dispositivos y Endpoints Empresariales |
| Certificados de Dispositivos IoT y OT |
| Certificados de Usuario y Correo Electrónico Seguro |
| Certificados de Firma de Código, Software y Documentos |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Tecnologías de la Información y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Otros Usuarios Finales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| América del Sur | Brasil | |
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Resto de África | ||
| Por Oferta de Servicios | CA Privada Gestionada y Servicios PKI Básicos | ||
| Servicios de Automatización y Gestión del Ciclo de Vida de Certificados | |||
| Servicios Gestionados de Claves Criptográficas y HSM | |||
| Servicios Profesionales, de Migración e Integración | |||
| Por Tipo de Certificado e Identidad | Certificados de Servidor e Infraestructura de Red | ||
| Certificados de Identidad de Carga de Trabajo, Aplicación y Servicio | |||
| Certificados de Dispositivos y Endpoints Empresariales | |||
| Certificados de Dispositivos IoT y OT | |||
| Certificados de Usuario y Correo Electrónico Seguro | |||
| Certificados de Firma de Código, Software y Documentos | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | ||
| Gobierno y Administración Pública | |||
| Tecnologías de la Información y Telecomunicaciones | |||
| Salud y Ciencias de la Vida | |||
| Otros Usuarios Finales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| América del Sur | Brasil | ||
| México | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Resto de África | |||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de CA privada como servicio?
El tamaño del mercado de CA privada como servicio fue valorado en 1,03 mil millones de USD en 2025 y se estima que crecerá desde 1,21 mil millones de USD en 2026 hasta alcanzar 3,07 mil millones de USD en 2031, a una CAGR del 20,47% durante el período de pronóstico (2026-2031).
¿Qué está impulsando la demanda de CA privada como servicio?
Los períodos de validez más cortos de los certificados TLS, la expansión de las identidades de máquinas, la adopción de confianza cero, el uso de la nube y los requisitos poscuánticos están impulsando la demanda.
¿Qué oferta de servicios lidera la CA privada como servicio?
La CA Privada Gestionada y los Servicios PKI Básicos lideraron con el 47,82% de los ingresos en 2025.
¿Qué sector de usuario final está creciendo más rápido?
Se proyecta que la industria de salud y ciencias de la vida crezca a una CAGR del 24,76% hasta 2031, respaldada por los sistemas de salud digital y los dispositivos conectados.
¿Qué región se está expandiendo más rápido?
Se proyecta que Asia-Pacífico crezca a una CAGR del 26,51% hasta 2031, respaldada por la infraestructura digital y los programas de identidad.
¿Por qué es importante la automatización del ciclo de vida de certificados?
La validez de los certificados TLS públicos se redujo a 200 días en marzo de 2026 y está programada para caer a 47 días para marzo de 2029, lo que hace que la renovación manual sea menos viable.