
Taille et Part du Marché des Services d'AC Privée
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
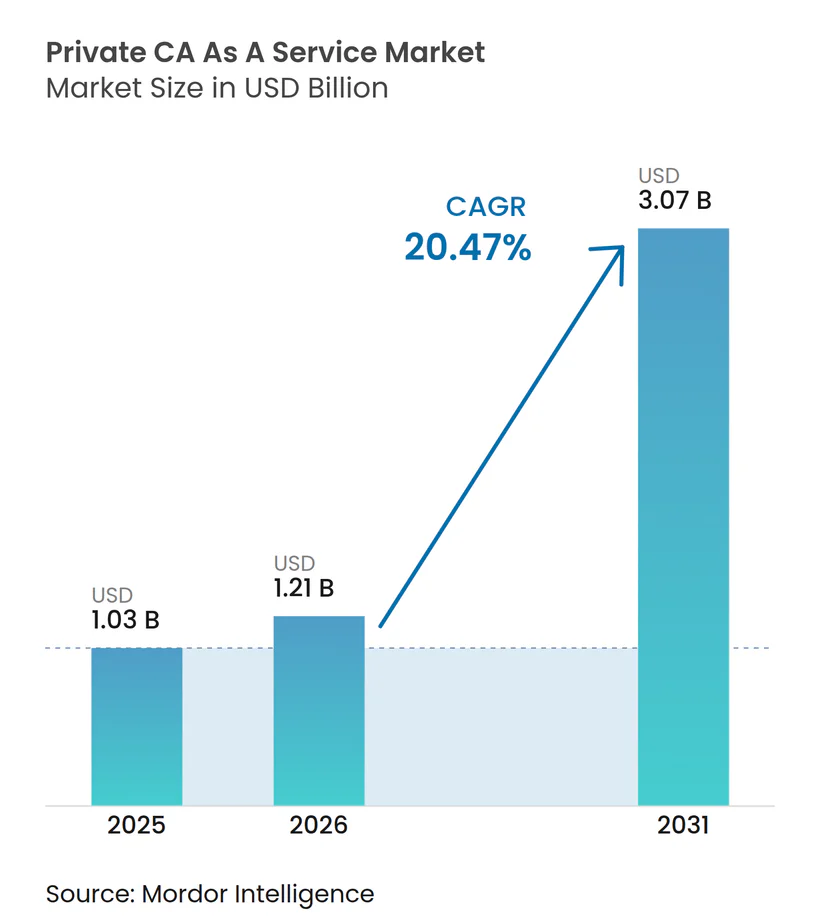
| Taille du Marché (2026) | 1.21 Milliards de dollars |
| Taille du Marché (2031) | 3.07 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 20.47 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Services d'AC Privée par Mordor Intelligence
La taille du marché des services d'AC privée était évaluée à 1,03 milliard USD en 2025 et devrait croître de 1,21 milliard USD en 2026 pour atteindre 3,07 milliards USD d'ici 2031, à un CAGR de 20,47 % durant la période de prévision (2026-2031). La réduction des durées de vie des certificats TLS publics fait passer le renouvellement des certificats d'une tâche opérationnelle occasionnelle à une exigence continue, augmentant ainsi la valeur de l'automatisation. Le marché des services d'AC privée est également façonné par la prolifération des charges de travail cloud, des maillages de services, des appareils connectés et des agents d'IA qui nécessitent des identités authentifiées. L'activité réglementaire autour de la cryptographie post-quantique, de l'identité numérique et des contrôles cryptographiques accroît l'importance des fournisseurs capables d'opérer à travers différentes normes et juridictions. La concurrence évolue au-delà de la tarification des certificats vers l'automatisation du cycle de vie, les opérations d'autorité de certification privée, la gestion des clés, la découverte cryptographique et l'intégration avec les environnements de sécurité existants. Ces conditions créent un espace pour les fournisseurs capables de combiner une expertise technique avec un support de déploiement pratique pour les entreprises et les organisations de plus petite taille.
Points Clés du Rapport
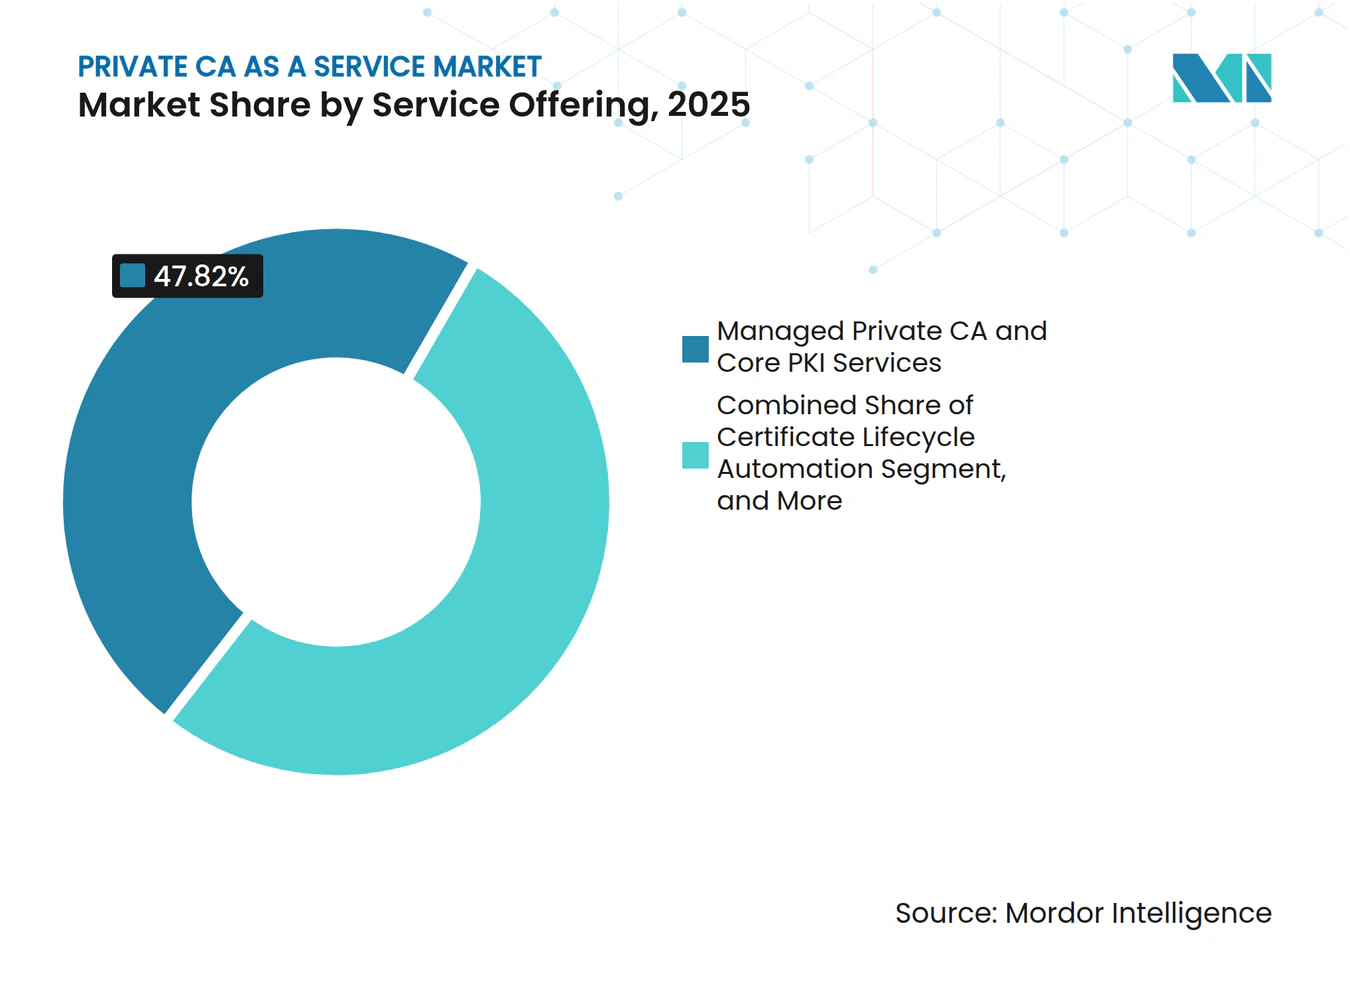
- Par offre de services, l'AC privée gérée et les services PKI de base ont représenté 47,82 % des revenus du marché des services d'AC privée en 2025, tandis que les services d'automatisation et de gestion du cycle de vie des certificats devraient se développer à un CAGR de 24,79 % jusqu'en 2031.
- Par type de certificat et d'identité, les certificats de serveur et d'infrastructure réseau ont représenté 29,77 % des revenus en 2025, tandis que les certificats d'identité de charge de travail, d'application et de service devraient croître à un CAGR de 23,64 % jusqu'en 2031.
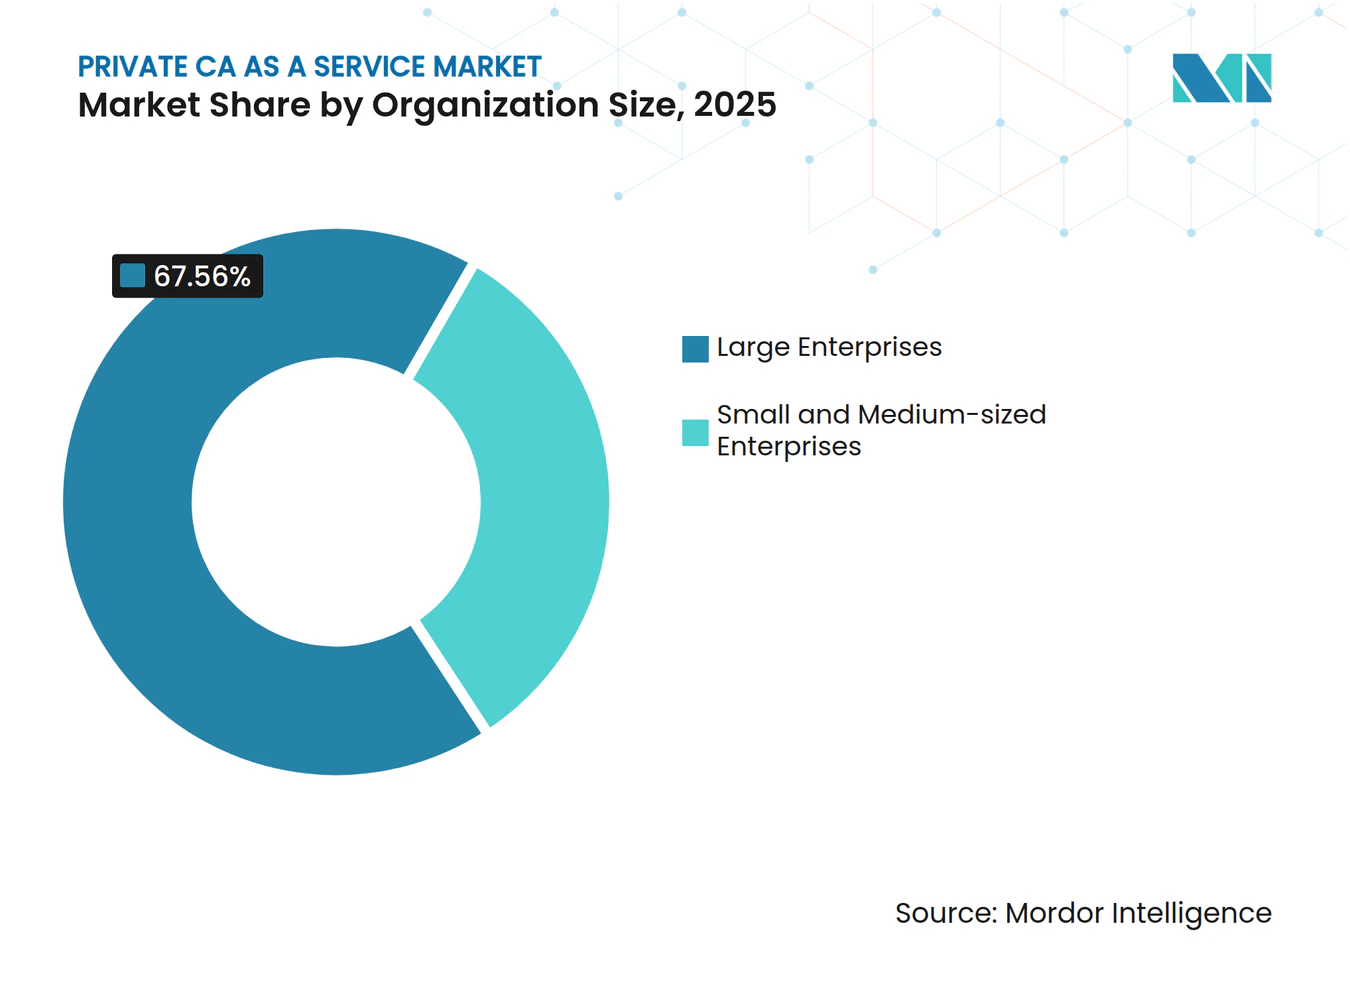
- Par taille d'organisation, les grandes entreprises ont détenu 67,56 % des revenus du marché des services d'AC privée en 2025, tandis que les petites et moyennes entreprises devraient enregistrer un CAGR de 23,84 % jusqu'en 2031.
- Par utilisateur final, les services bancaires, financiers et d'assurance (BFSI) ont représenté 32,89 % des revenus en 2025, tandis que le secteur de la santé et des sciences de la vie devrait croître à un CAGR de 24,76 % jusqu'en 2031.
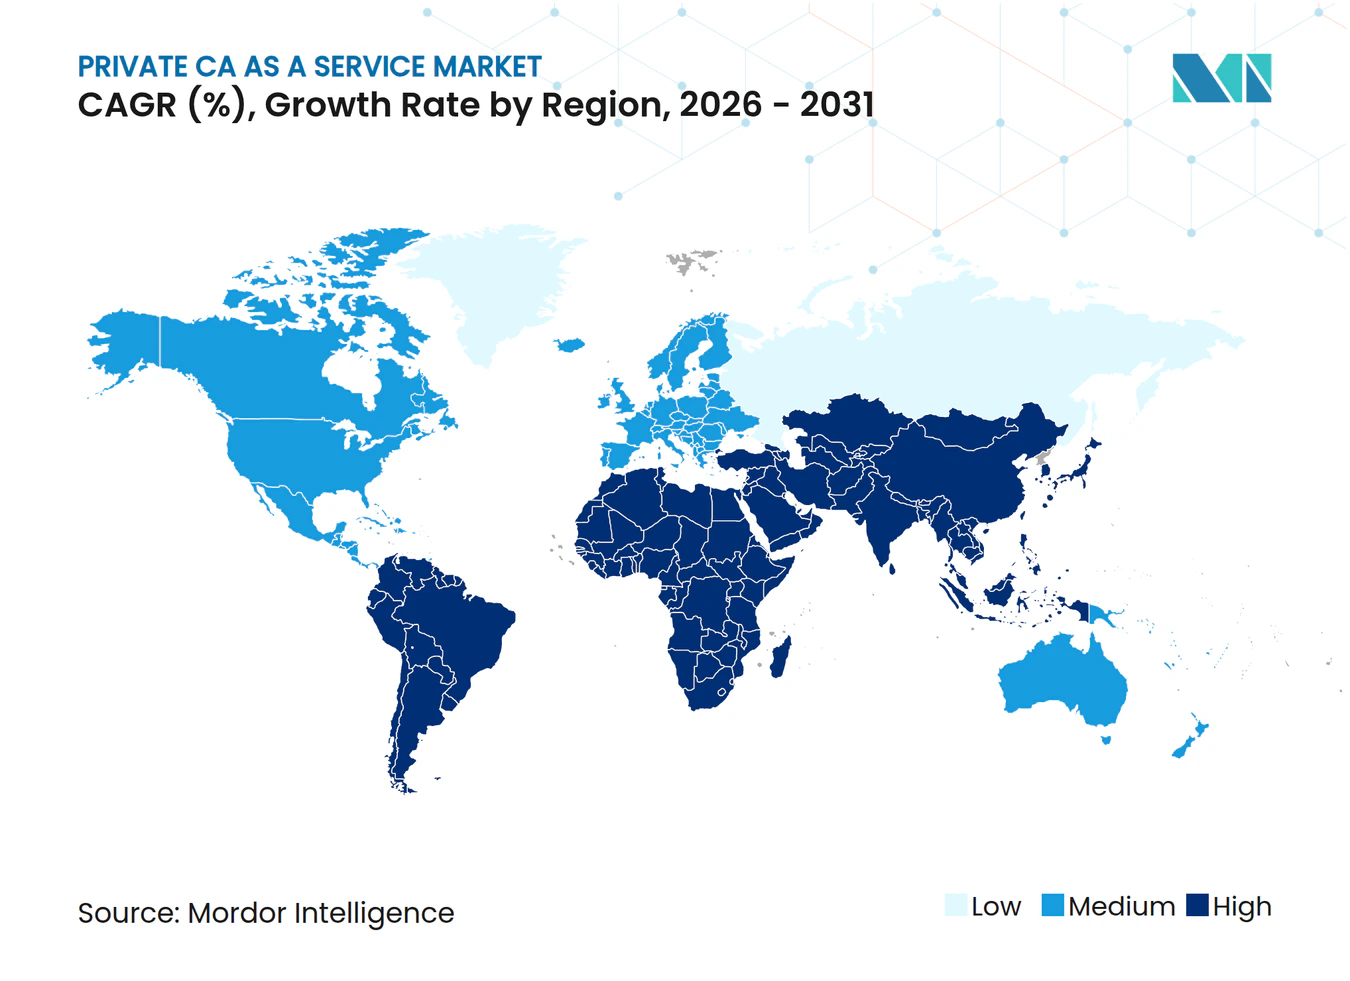
- Par géographie, l'Amérique du Nord a détenu 34,78 % des revenus du marché des services d'AC privée en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 26,51 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Expansion des Identités de Machines et de Charges de Travail | +6.5% | Mondial, plus aigu en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Adoption du Modèle Zéro Confiance et du TLS Mutuel | +4.8% | Amérique du Nord et Europe, s'accélérant en Asie-Pacifique | Moyen terme (2-4 ans) |
| Adoption du Cloud, du Cloud Hybride et de Kubernetes | +4.2% | Mondial, concentré en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Exigences Réglementaires en Matière de Gouvernance Cryptographique | +3.6% | Amérique du Nord et Europe, avec des répercussions au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Réduction des Durées de Vie des Certificats et Renouvellement Continu | +3.1% | Mondial | Court terme (≤ 2 ans) |
| Identité des Produits Connectés et des Appareils Industriels | +2.4% | Europe et Asie-Pacifique en cœur, avec des répercussions au Moyen-Orient et en Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion des Identités de Machines et de Charges de Travail
Les identités de machines couvrent désormais les charges de travail cloud, les microservices conteneurisés, les pods Kubernetes, les capteurs IoT et les agents d'IA. Leurs volumes augmentent plus rapidement que les catégories de certificats antérieures, car chaque service distribué nécessite une identité authentifiée et un processus défini pour le renouvellement, la révocation et la validation des politiques des certificats. Les agents d'IA créent un défi distinct car ils peuvent apparaître dans des environnements distribués et nécessitent des identifiants de courte durée et des contrôles de politique. Keyfactor a annoncé son intention d'acquérir Cofide en juillet 2026 pour ajouter des capacités d'identité vérifiée pour les agents d'IA et les charges de travail cloud. Le marché des services d'AC privée exige donc de plus en plus une gouvernance qui traite l'identité des machines à grande échelle plutôt que de se concentrer uniquement sur l'inventaire des certificats.
Adoption du Modèle Zéro Confiance et du TLS Mutuel
Les architectures zéro confiance exigent une preuve cryptographique pour les connexions entre utilisateurs, services et appareils. Le TLS mutuel soutient ce modèle en validant les deux extrémités d'une connexion, ce qui fait de l'émission et du renouvellement des certificats une responsabilité opérationnelle continue. HID Global a rapporté en mars 2026 que 61 % des responsables informatiques interrogés prévoyaient d'investir dans l'automatisation PKI dans les 24 mois, tandis que 45 % identifiaient la conformité réglementaire comme un objectif commercial principal pour l'investissement PKI.[1] Ce changement est important car les communications est-ouest qui reposaient autrefois sur la confiance réseau nécessitent désormais des identifiants validés et limités dans le temps pour les applications, les services et les connexions d'appareils. Les exigences fédérales en matière de zéro confiance ont également créé des schémas d'approvisionnement pertinents pour les organisations réglementées et les sous-traitants. Le marché des services d'AC privée bénéficie lorsque les organisations ont besoin d'une capacité d'émission à l'échelle du maillage de services mais n'exploitent pas d'infrastructure CA interne à cette échelle.
Adoption du Cloud, du Cloud Hybride et de Kubernetes
Les environnements natifs du cloud créent des exigences de gestion des certificats que les déploiements traditionnels sur site n'étaient pas conçus pour gérer. Les conteneurs peuvent démarrer et s'arrêter plus rapidement que les cycles de renouvellement de certificats conventionnels, tandis que les environnements multi-cloud peuvent introduire des ancres de confiance CA distinctes. HID Global a constaté que 76 % des organisations avaient intégré des composants cloud dans leur infrastructure PKI, bien que seulement 23 % exploitaient des déploiements entièrement basés sur le cloud. Les grandes organisations conservent souvent des architectures hybrides pour combiner la flexibilité du cloud avec le contrôle cryptographique sur site, la conservation locale des clés et la continuité pour les applications établies. Les charges de travail Kubernetes nécessitent des certificats fréquents de courte durée provenant d'autorités d'émission internes, ce qui soutient la demande de services d'AC privée gérés. Keyfactor a introduit des fonctionnalités améliorées de découverte cryptographique et d'automatisation du cycle de vie pour les volumes de certificats multi-cloud en mars 2026.
Exigences Réglementaires en Matière de Gouvernance Cryptographique
Les mandats post-quantiques, les règles de validité des certificats et la réglementation sur l'identité numérique créent un environnement de conformité à plusieurs niveaux. Le décret exécutif 14412 a demandé aux agences fédérales de nommer des responsables de la migration vers la cryptographie post-quantique et a fixé des jalons pour décembre 2030 et décembre 2031 pour les systèmes d'établissement de clés et de signature numérique. Le décret identifie les normes NIST FIPS 203, 204 et 205 comme les normes pertinentes pour la transition. En Europe, eIDAS 2.0 exige que chaque État membre mette à disposition au moins 1 portefeuille européen d'identité numérique d'ici décembre 2026.[2] Les organisations desservant les deux juridictions doivent tenir compte des exigences liées aux FIPS et des attentes ETSI EN 319 tout en alignant les politiques, les pratiques de validation, les opérations sur les clés et les registres d'audit. Le marché des services d'AC privée favorise les fournisseurs capables d'exploiter des hiérarchies CA et des processus de gestion des clés conformes à ces normes.
Analyse de l'Impact des Freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Pénurie d'Expertise en PKI et en Opérations Cryptographiques | -2.8% | Mondial, plus aigu en Asie-Pacifique et au Moyen-Orient et en Afrique | Court terme (≤ 2 ans) |
| Exigences de Conservation des Clés et de Souveraineté des Données | -1.9% | Europe et Amérique du Nord, avec des exigences de conformité nationales en Asie-Pacifique | Moyen terme (2-4 ans) |
| Propriété Fragmentée des Identités de Charges de Travail Éphémères | -1.4% | Mondial, concentré dans les environnements multi-cloud | Moyen terme (2-4 ans) |
| Portabilité des Politiques CA et Risque de Dépendance au Fournisseur | -1% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Pénurie d'Expertise en PKI et en Opérations Cryptographiques
Les opérations PKI et cryptographiques requièrent des connaissances spécialisées qui ne peuvent pas être rapidement acquises par le biais de recrutements généraux en sécurité. L'étude 2025 sur les effectifs en cybersécurité de l'ISC2 a révélé que 59 % des professionnels de la sécurité signalaient des besoins critiques ou significatifs en compétences au sein de leurs équipes, contre 44 % en 2024.[3] La pénurie ralentit l'adoption lorsque les organisations manquent de personnel pour évaluer les fournisseurs, migrer les autorités de certification, définir les politiques, gérer la transition et maintenir les contrôles après la mise en œuvre. Elle peut également encourager les grandes entreprises à externaliser, car elles peuvent financer des arrangements gérés. Les organisations plus petites peuvent retarder l'adoption si la première migration semble difficile ou coûteuse. Le marché des services d'AC privée doit donc associer des plateformes techniques à un support d'intégration et opérationnel qui réduit la charge pesant sur les équipes internes.
Exigences de Conservation des Clés et de Souveraineté des Données
La conservation de la clé privée de l'AC racine reste l'un des choix les plus sensibles dans la conception d'une PKI. Les organisations soumises à des exigences de résidence des données, de sécurité nationale et sectorielles peuvent avoir besoin que les clés soient conservées dans une infrastructure de module de sécurité matérielle conforme aux réglementations nationales. Cela peut entrer en conflit avec les pools HSM partagés utilisés dans les services hébergés dans le cloud mondial. DigiCert a rapporté exploiter 30 instances de service sur 5 continents en mars 2026, reflétant la nécessité de répondre aux attentes locales en matière de résidence des données et d'audit. Ces exigences n'empêchent pas les services gérés, mais elles orientent la demande vers des fournisseurs qualifiés disposant d'une infrastructure locale, de contrôles opérationnels validés, d'un support régional et de processus de conservation des clés documentés. Pour les charges de travail classifiées et certains utilisateurs de la sécurité nationale, les services gérés peuvent rester limités aux opérations d'AC émettrice plutôt qu'à la gestion de la confiance racine.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Offre de Services :
L'Automatisation Accroît la Demande d'Opérations PKI IntégréesL'AC privée gérée et les services PKI de base ont détenu 47,82 % de la part du marché des services d'AC privée en 2025. Le segment est en tête car les entreprises ont besoin de hiérarchies de certificats privées sans supporter la charge opérationnelle des HSM sur site, des logiciels CA, de l'audit continu, de la maintenance des politiques et de l'administration spécialisée. Les organisations des services financiers, de la santé et du gouvernement ont besoin de politiques CA documentées, de cérémonies de clés à double contrôle et de pistes d'audit. Les services d'automatisation et de gestion du cycle de vie des certificats devraient croître à un CAGR de 24,79 % jusqu'en 2031. Le calendrier de réduction de la validité rend les processus de renouvellement manuel de plus en plus difficiles, car la période de validité TLS publique maximale passe à 47 jours d'ici mars 2029.
Les services cryptographiques gérés de clés et HSM gagnent en importance à mesure que les organisations se préparent à la migration post-quantique et à la nouvelle génération de clés sous les normes NIST FIPS 203, 204 et 205. Les services professionnels, de migration et d'intégration deviennent également pertinents lorsque les environnements CA hérités nécessitent une refonte plutôt qu'une mise à jour progressive. Microsoft indique que sa fonctionnalité post-quantique des services de certificats Active Directory est disponible dans Windows Server 2025 et que la planification est nécessaire pour les modifications apportées aux modèles de certificats, aux autorités de certification et à la prise en charge des clients.[4] Les entreprises passent d'un approvisionnement séparé en services d'AC gérée, de gestion du cycle de vie des certificats et de HSM à des abonnements plus intégrés. Cette approche offre aux clients du marché des services d'AC privée un modèle opérationnel commun pour la découverte, l'émission, le renouvellement, la protection des clés et le contrôle des politiques.



Par Type de Certificat et d'Identité :
Les Certificats de Charge de Travail Modifient les Volumes de CertificatsLes certificats de serveur et d'infrastructure réseau ont représenté 29,77 % des revenus du marché des services d'AC privée en 2025. Ces certificats prennent en charge l'authentification des serveurs web, la sécurité des passerelles API, la terminaison des équilibreurs de charge, les communications internes entre microservices et l'accès aux services de confiance dans l'infrastructure d'entreprise. Les certificats d'identité de charge de travail, d'application et de service devraient croître à un CAGR de 23,64 % jusqu'en 2031. L'expansion reflète les maillages de services Kubernetes, les fonctions sans serveur et les environnements d'agents d'IA qui attribuent une identité à chaque unité de calcul. Ces environnements du marché des services d'AC privée accroissent le besoin d'émission automatisée et d'authentification mutuelle.
Les certificats de charge de travail diffèrent des certificats TLS conventionnels car leur durée de vie utile peut être mesurée en minutes ou en heures. Ils nécessitent une émission programmatique via des flux de travail tels que SPIFFE, SPIRE ou ACME, plutôt qu'un approvisionnement et un déploiement manuels. Les certificats d'appareils et de points de terminaison d'entreprise continuent de prendre en charge les programmes d'inscription des appareils, tandis que les certificats d'appareils IoT et OT se développent en tant que catégorie liée à la conformité. La loi européenne sur la résilience cybernétique est pertinente pour les fabricants de produits connectés approvisionnant le marché européen à partir de 2027, renforçant la nécessité de pratiques formalisées d'identité des appareils. Les certificats de signature de code, de logiciels et de documents nécessitent également des contrôles de cycle de vie plus stricts suite à la réduction prévue par le CA/Browser Forum de la validité des certificats de signature de code à 460 jours, effective en mars 2026.[5]
Par Taille d'Organisation :
L'Adoption par les PME Élargit la Base de ClientsLes grandes entreprises ont représenté 67,56 % de la part du marché des services d'AC privée en 2025. Leur échelle d'utilisation multi-cloud, leurs budgets de conformité et leurs volumes d'identités de machines rendent la gestion interne difficile sans équipes spécialisées dédiées, une propriété définie et des processus de cycle de vie fiables. Ces organisations ont acheté des hiérarchies CA, une gestion des clés soutenue par HSM, une planification de la migration post-quantique et des services professionnels. Les petites et moyennes entreprises devraient se développer à un CAGR de 23,84 % jusqu'en 2031. Une fréquence de renouvellement plus élevée, des exigences de sécurité de la chaîne d'approvisionnement et des obligations de services numériques étendent le besoin de gouvernance des certificats à ce groupe de clients.
GMO GlobalSign a étendu TLS Connect aux petites et moyennes entreprises en Asie-Pacifique et au Moyen-Orient en août 2026, après son lancement sur les marchés occidentaux en avril 2026. L'offre automatise le déploiement et le renouvellement des certificats TLS de confiance publique pour les organisations qui manquent d'une expertise PKI interne approfondie. OmniTrust a lancé une offre annuelle à 99 000 USD pour la PKI et la gestion illimitée des certificats en mars 2026, avec des services de migration CA complémentaires pour les premiers clients. Les normes ISO 27001, PCI DSS, HIPAA et les exigences sectorielles peuvent inciter les petites et moyennes entreprises à rechercher un soutien externe lorsque les contrôles de certification font l'objet d'un examen plus approfondi. Les fournisseurs du marché des services d'AC privée qui simplifient l'intégration et la configuration des politiques peuvent servir ce groupe en expansion sans affaiblir la gouvernance de la sécurité.

Par Utilisateur Final :
Le BFSI Fournit l'Échelle Tandis que la Santé Croît Plus RapidementLes services bancaires, financiers et d'assurance (BFSI) ont représenté 32,89 % des revenus du marché des services d'AC privée en 2025. Le segment a besoin de contrôles de certificats solides car les systèmes de paiement, les transactions numériques et les activités de conformité transfrontalières dépendent de services continus et authentifiés, de relations de confiance claires et de contrôles opérationnels documentés. La cérémonie de signature de l'AC racine de production PKI financière X9 a eu lieu en juin 2025 après 7 ans de planification. Ce développement a permis à DigiCert de générer des produits PKI pour l'interopérabilité des certificats de services financiers sous la gouvernance du Comité des normes accréditées X9. Cette infrastructure de confiance formelle soutient l'approvisionnement par les institutions qui ont besoin d'une approche qualifiée pour les applications de services financiers.
Le secteur de la santé et des sciences de la vie devrait croître à un CAGR de 24,76 % jusqu'en 2031. La numérisation des dossiers de santé électroniques, l'expansion de la télémédecine et les dispositifs médicaux connectés augmentent le nombre de systèmes nécessitant un accès protégé et une communication chiffrée. PDS Health a étendu son déploiement de CyberArk en mai 2025 pour ajouter Zero Touch PKI et Certificate Manager dans l'ensemble de ses opérations, qui comprenaient plus de 1 000 cabinets dentaires et de soins primaires aux États-Unis. Le gouvernement et l'administration publique adoptent également des services PKI gérés dans le cadre de programmes nationaux d'identité numérique et de zéro confiance. Les technologies de l'information et les télécommunications les utilisent pour la sécurité des API et l'intégrité de la chaîne d'approvisionnement logicielle, tandis que la fabrication, le commerce de détail et la logistique sont des utilisateurs émergents à mesure que les exigences en matière de certificats se propagent dans les chaînes d'approvisionnement.
Analyse Géographique
Marché des AC Privées en tant que Service aux États-Unis
L'Amérique du Nord détenait 34,78 % de la part de marché des AC privées en tant que service en 2025. Le marché des AC privées en tant que service aux États-Unis soutient la demande à travers les entreprises réglementées, les services financiers et les politiques fédérales sur la confiance zéro et la cryptographie post-quantique. Le décret exécutif 14412 a fixé des jalons de transition en décembre 2030 et décembre 2031 pour les systèmes fédéraux à fort impact, avec des implications pour les sous-traitants concernés. Cet environnement favorise la sélection de prestataires qualifiés dans les secteurs de la défense, de la santé et des infrastructures critiques, où la planification de la transition doit s'adapter aux systèmes existants, aux relations avec les sous-traitants et aux exigences formelles en matière de sécurité.
Marché des AC Privées en tant que Service dans les Amériques et en Europe
L'Amérique du Nord passe du déploiement initial d'une infrastructure à clés publiques (ICP) vers la planification post-quantique, ce qui soutient des services professionnels à plus haute valeur ajoutée aux côtés des abonnements d'AC gérées. L'Europe détenait la deuxième part de revenus régionale en 2025. eIDAS 2.0 exige que les États membres fournissent au moins un Portefeuille Européen d'Identité Numérique d'ici décembre 2026, augmentant ainsi le besoin d'une infrastructure ICP compatible avec les normes ETSI EN 319. L'Allemagne soutient la demande de certificats pour les appareils industriels à travers les chaînes d'approvisionnement de l'automobile et de la fabrication, tandis que la France et le Royaume-Uni contribuent par les services financiers et les marchés publics de défense. L'Amérique du Sud reste à un stade plus précoce, le cadre ICP-Brasil du Brésil et l'activité fintech du Mexique fournissant une base pour l'adoption dans les services financiers et le secteur public.
Marché des AC Privées en tant que Service en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait croître à un TCAC de 26,51 % jusqu'en 2031. L'Inde, la Chine, le Japon, la Corée du Sud et Singapour contribuent chacun à travers des programmes d'identité numérique, de paiement, d'IoT industriel, de ville intelligente et de paiements transfrontaliers. L'expansion par GMO GlobalSign de TLS Connect aux petites et moyennes entreprises dans la région Asie-Pacifique en août 2026 reflète l'intérêt croissant pour l'automatisation accessible du cycle de vie des certificats. Le Moyen-Orient et l'Afrique demeurent les plus petits segments régionaux, mais les initiatives de gouvernement numérique en Arabie saoudite et aux Émirats arabes unis soutiennent l'authentification e-gouvernementale basée sur les certificats. L'Afrique du Sud contribue à la demande à travers la conformité des services financiers et la numérisation bancaire.
Paysage Concurrentiel
Concentration du Marché
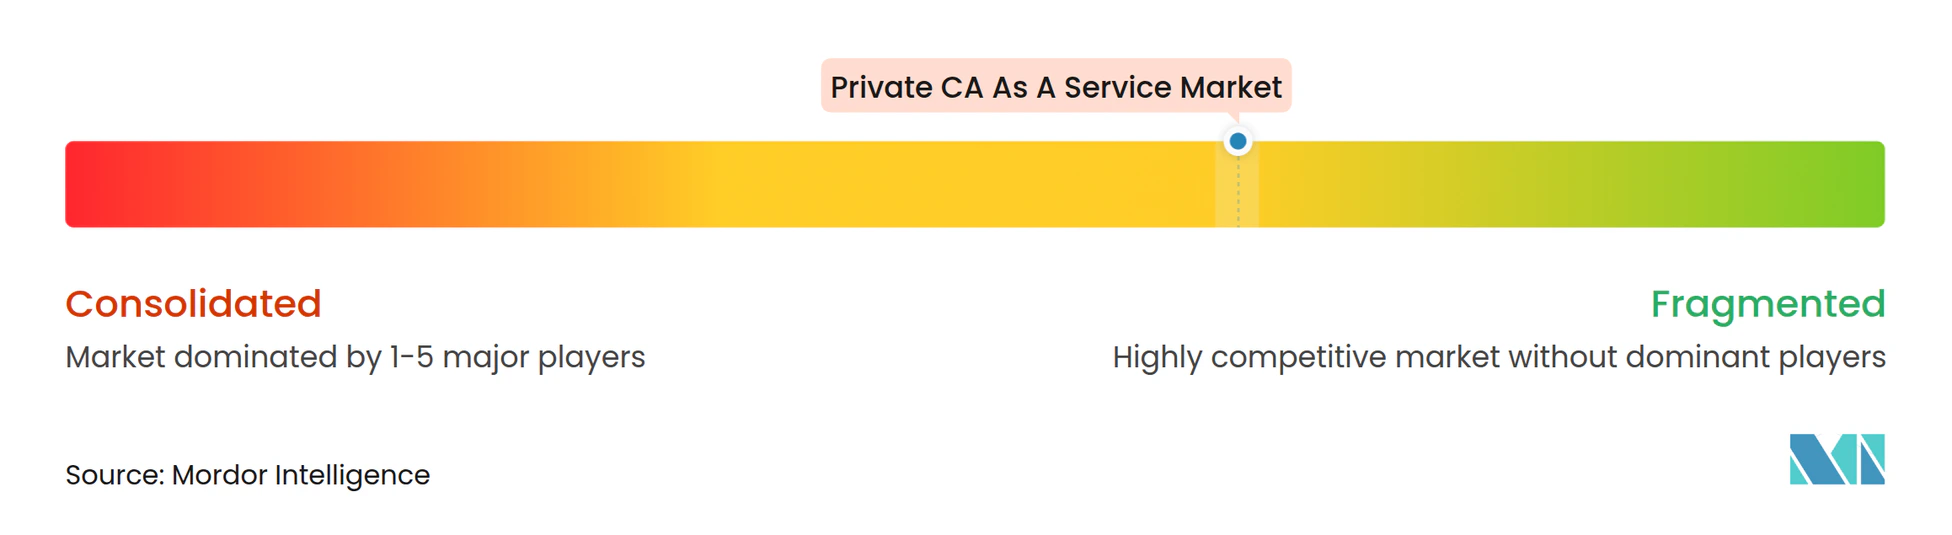
Le marché des services d'AC privée est modérément fragmenté, avec des fournisseurs établis en concurrence sur la flexibilité de déploiement, les capacités du cycle de vie des certificats, les intégrations et l'étendue de la gestion cryptographique. La concurrence évolue vers des plans de contrôle plus larges qui combinent la gestion du cycle de vie des certificats, l'AC privée, la gestion des clés, la découverte cryptographique et la préparation post-quantique. Keyfactor a acquis InfoSec Global et CipherInsights en mai 2025 pour étendre ses capacités en matière de gestion de la posture cryptographique et de découverte.[6] Il a reçu un investissement stratégique de croissance de plus de 1 milliard USD dirigé par Summit Partners en juillet 2026 pour financer l'innovation produit, l'expansion et les acquisitions.
Les fournisseurs suivent 2 grandes approches. D'autres se concentrent sur les exigences spécifiques à l'industrie, notamment l'interopérabilité des services financiers ou l'identité des appareils industriels. Le travail de DigiCert dans les services financiers est lié à l'initiative PKI financière X9, tandis que la plateforme EJBCA de Keyfactor est utilisée dans les environnements IoT industriels. DigiCert a déclaré que ses revenus récurrents annuels 2026 avaient atteint un niveau record sur 30 instances de service sur 5 continents. Le déploiement mondial sur le marché des services d'AC privée peut être important lorsque les acheteurs exigent la résidence des données, un support d'audit local et des normes opérationnelles cohérentes. Les audits WebTrust, l'accréditation ISO 27001 et les exigences HSM FIPS 140-2 ou FIPS 140-3 restent des barrières pratiques pour les nouveaux fournisseurs.
La gouvernance de l'identité des agents d'IA, le support de migration post-quantique et les outils d'abonnement pour les organisations plus petites restent des domaines clés de concurrence. AppViewX a lancé Agent Identity Security en juin 2026 pour découvrir, gouverner, sécuriser et surveiller les agents d'IA dans les environnements d'entreprise. Keyfactor a lancé son Trust Control Plane en juin 2026 pour regrouper la gestion des identités de machines, l'automatisation du cycle de vie, les opérations d'AC privée et la gouvernance post-quantique en 1 modèle. Ces mouvements montrent que les fournisseurs se font concurrence sur les contrôles d'identité non humaine et l'évolution des exigences cryptographiques.
Leaders du Secteur des Services d'AC Privée
-
Keyfactor, Inc.
-
DigiCert, Inc.
-
Entrust Corporation
-
Sectigo Limited
-
GMO GlobalSign Holdings K.K.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des AC Privées en tant que Service Entreprises couvertes dans ce rapport
- Keyfactor, Inc.
- DigiCert, Inc.
- Entrust Corporation
- Sectigo Limited
- GMO GlobalSign Holdings K.K.
- Amazon Web Services, Inc.
- Google LLC
- Microsoft Corporation
- Ascertia Limited
- AppViewX, Inc.
- Smallstep Labs, Inc.
- SSL.com, Inc.
- HID Global Corporation
- Encryption Consulting, LLC
- SecureSME Limited
- CyberArk Software Ltd.
- EverTrust SAS
- Garantir Technologies SAS
- eMudhra Limited
- WISeKey International Group AG
- SwissSign AG
- Trustwave Holdings, Inc.
- T-Systems International GmbH
- SECOM Trust Systems Co., Ltd.
- Actalis S.p.A.
Développements industriels récents dans Marché des AC Privées en tant que Service
- Septembre 2026 : Newfold Digital, servant environ 6 millions de clients dans le monde sous les marques Network Solutions Group et Bluehost Group, a sélectionné DigiCert pour moderniser son infrastructure de certificats SSL/TLS. Le partenariat a été motivé par le défi de gérer les certificats à des périodes de validité réduites et de se préparer à la transition à long terme vers la cryptographie post-quantique, représentant l'adoption de la PKI gérée atteignant les plateformes de commerce numérique à une échelle client significative.
- Septembre 2026 : Securosys et OmniTrust ont annoncé une intégration conjointement validée de OmniTrust PKI avec les HSM Securosys Primus CyberVault et CloudHSM via l'interface PKCS#11, combinant les opérations de plateforme PKI natives du cloud avec une protection des clés soutenue par le matériel. Le partenariat répond directement au défi de conservation des clés qui constitue un frein principal à l'adoption de la PKI gérée hébergée dans le cloud dans les secteurs réglementés.
- Août 2026 : GMO GlobalSign a étendu son outil d'automatisation CLM TLS Connect aux marchés des PME en Asie-Pacifique et au Moyen-Orient, après son lancement sur les marchés occidentaux en avril 2026. L'outil automatise le déploiement et le renouvellement des certificats TLS de confiance publique pour les organisations manquant d'expertise PKI interne, en réponse aux volumes de renouvellement doublés résultant de la réduction de la validité à 200 jours en mars 2026 sous CA/Browser Forum SC-081v3.
- Juillet 2026 : Keyfactor a annoncé un investissement stratégique de croissance de plus de 1 milliard USD dirigé par Summit Partners, avec les investisseurs existants Insight Partners et Sixth Street Growth conservant une participation significative. L'investissement est destiné à l'innovation produit, à l'expansion géographique et aux acquisitions stratégiques dans le domaine de l'identité des agents d'IA et de la sécurité cryptographique post-quantique.
Périmètre du Rapport Mondial sur le Marché des Services d'AC Privée
Le marché des services d'AC privée comprend des offres hébergées dans le cloud et gérées qui permettent aux organisations de déployer et d'exploiter leurs propres autorités de certification (AC) privées sans construire d'infrastructure PKI sur site. Les fournisseurs hébergent et gèrent la hiérarchie CA, le stockage des clés soutenu par HSM et les opérations de signature, tandis que les clients définissent les politiques, les modèles de certificats et les flux de travail d'émission pour des cas d'usage internes tels que l'identité des appareils, le TLS de service à service et l'accès zéro confiance.
Le rapport sur le marché des services d'AC privée est segmenté par offre de services (AC privée gérée et services PKI de base, services d'automatisation et de gestion du cycle de vie des certificats, services cryptographiques gérés de clés et HSM, et services professionnels, de migration et d'intégration), type de certificat et d'identité (certificats de serveur et d'infrastructure réseau, certificats d'identité de charge de travail, d'application et de service, certificats d'appareils et de points de terminaison d'entreprise, certificats d'appareils IoT et OT, certificats d'utilisateur et de messagerie sécurisée, et certificats de signature de code, de logiciels et de documents), taille d'organisation (grandes entreprises et petites et moyennes entreprises), utilisateur final (services bancaires, financiers et d'assurance (BFSI), gouvernement et administration publique, technologies de l'information et télécommunications, santé et sciences de la vie, et autres utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| AC Privée Gérée et Services PKI de Base |
| Services d'Automatisation et de Gestion du Cycle de Vie des Certificats |
| Services Cryptographiques Gérés de Clés et HSM |
| Services Professionnels, de Migration et d'Intégration |
| Certificats de Serveur et d'Infrastructure Réseau |
| Certificats d'Identité de Charge de Travail, d'Application et de Service |
| Certificats d'Appareils et de Points de Terminaison d'Entreprise |
| Certificats d'Appareils IoT et OT |
| Certificats d'Utilisateur et de Messagerie Sécurisée |
| Certificats de Signature de Code, de Logiciels et de Documents |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Services Bancaires, Financiers et d'Assurance (BFSI) |
| Gouvernement et Administration Publique |
| Technologies de l'Information et Télécommunications |
| Santé et Sciences de la Vie |
| Autres Utilisateurs Finaux |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Amérique du Sud | Brésil | |
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Reste de l'Afrique | ||
| Par Offre de Services | AC Privée Gérée et Services PKI de Base | ||
| Services d'Automatisation et de Gestion du Cycle de Vie des Certificats | |||
| Services Cryptographiques Gérés de Clés et HSM | |||
| Services Professionnels, de Migration et d'Intégration | |||
| Par Type de Certificat et d'Identité | Certificats de Serveur et d'Infrastructure Réseau | ||
| Certificats d'Identité de Charge de Travail, d'Application et de Service | |||
| Certificats d'Appareils et de Points de Terminaison d'Entreprise | |||
| Certificats d'Appareils IoT et OT | |||
| Certificats d'Utilisateur et de Messagerie Sécurisée | |||
| Certificats de Signature de Code, de Logiciels et de Documents | |||
| Par Taille d'Organisation | Grandes Entreprises | ||
| Petites et Moyennes Entreprises | |||
| Par Utilisateur Final | Services Bancaires, Financiers et d'Assurance (BFSI) | ||
| Gouvernement et Administration Publique | |||
| Technologies de l'Information et Télécommunications | |||
| Santé et Sciences de la Vie | |||
| Autres Utilisateurs Finaux | |||
| Par Géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Amérique du Sud | Brésil | ||
| Mexique | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Reste de l'Afrique | |||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché des services d'AC privée ?
La taille du marché des services d'AC privée était évaluée à 1,03 milliard USD en 2025 et devrait croître de 1,21 milliard USD en 2026 pour atteindre 3,07 milliards USD d'ici 2031, à un CAGR de 20,47 % durant la période de prévision (2026-2031).
Qu'est-ce qui stimule la demande de services d'AC privée ?
La réduction des périodes de validité des certificats TLS, l'expansion des identités de machines, l'adoption du modèle zéro confiance, l'utilisation du cloud et les exigences post-quantiques stimulent la demande.
Quelle offre de services est en tête des services d'AC privée ?
L'AC privée gérée et les services PKI de base ont été en tête avec 47,82 % des revenus en 2025.
Quel secteur d'utilisateurs finaux connaît la croissance la plus rapide ?
Le secteur de la santé et des sciences de la vie devrait croître à un CAGR de 24,76 % jusqu'en 2031, soutenu par les systèmes de santé numériques et les appareils connectés.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait croître à un CAGR de 26,51 % jusqu'en 2031, soutenue par les infrastructures numériques et les programmes d'identité.
Pourquoi l'automatisation du cycle de vie des certificats est-elle importante ?
La validité des certificats TLS publics est passée à 200 jours en mars 2026 et devrait tomber à 47 jours d'ici mars 2029, rendant le renouvellement manuel moins praticable.